

SBOM-verktyg med öppen källkod är programvarulösningar som låter dig skapa, analysera och hantera programvaruförteckningar (SBOM:er) med hjälp av öppen kod som du kan granska och anpassa. Om du letar efter sätt att hålla koll på beroenden, licenser och sårbarheter i hela din programvarustack vet du hur avgörande tillförlitliga SBOM-verktyg har blivit.
I den här guiden hittar du de bästa SBOM-alternativen med öppen källkod, som hjälper dig att förenkla efterlevnaden, övervaka risker och integrera SBOM-hanteringen i ditt befintliga arbetsflöde – oavsett hur komplex din miljö blir.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Sammanfattning av de bästa SBOM-verktygen med öppen källkod
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta SBOM-verktyg med öppen källkod, så att du kan hitta det bästa alternativet för din budget och verksamhet.
\u0026nbsp;
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för kontinuerlig lic efterlevnad | Gratisplan | Från $20/projekt/månad (faktureras årsvis) | Website | |
| 2 | Bäst för att analysera beroenden i containeravbildningar | Ej tillgänglig | Gratis för alltid | Website | |
| 3 | Bäst för standardisering av data för mjukvarupaket | Inte tillgängligt | Gratis för alltid | Website | |
| 4 | Bäst för att upptäcka komponenter i kodbaser | 7 dagars kostnadsfri provperiod | Från €35,000/år (faktureras årsvis) | Website | |
| 5 | Bäst för att länka metadata för leveranskedjan | Inte tillgänglig | Gratis för alltid | Website | |
| 6 | Bäst för riskövervakning i realtid | Inte tillgängligt | Gratis för alltid | Website | |
| 7 | Bäst för automatiserad CycloneDX-SBOM-generering | Inte tillgängligt | Gratis för alltid | Website | |
| 8 | Bäst för att generera SPDX-SBOM-filer | Inte tillgängligt | Gratis för alltid | Website | |
| 9 | Bäst för snabbt skapande av programvaruförteckningar | Inte tillgängligt | Alltid gratis | Website | |
| 10 | Bäst för att översätta mellan SBOM-format | Inte tillgängligt | Alltid gratis | Website |


Recensioner av de bästa SBOM-verktygen med öppen källkod
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyQmVsb3clMjBhcmUlMjBteSUyMGRldGFpbGVkJTIwc3VtbWFyaWVzJTIwb2YlMjB0aGUlMjBiZXN0JTIwb3Blbi1zb3VyY2UlMjBTQk9NJTIwdG9vbHMlMjB0aGF0JTIwbWFkZSUyMGl0JTIwb250byUyMG15JTIwc2hvcnRsaXN0LiUyME15JTIwcmV2aWV3cyUyMG9mZmVyJTIwYSUyMGRldGFpbGVkJTIwbG9vayUyMGF0JTIwdGhlJTIwZmVhdHVyZXMlMkMlMjBjYXBhYmlsaXRpZXMlMkMlMjBhbmQlMjBiZXN0JTIwdXNlJTIwY2FzZXMlMjBvZiUyMGVhY2glMjB0b29sJTIwdG8lMjBoZWxwJTIweW91JTIwZmluZCUyMHRoZSUyMGJlc3QlMjBvbmUlMjBmb3IlMjB5b3UuJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMnhKRVQ3UkwzS1AlMjIlN0QlNUQ=\u0022\u003eNedan följer mina detaljerade sammanfattningar av de bästa SBOM-verktygen med öppen källkod som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över funktionerna, möjligheterna och de bästa användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.\u003c/span\u003e
 Bäst för kontinuerlig lic efterlevnad
- Gratisplan
- Från $20/projekt/månad (faktureras årsvis)
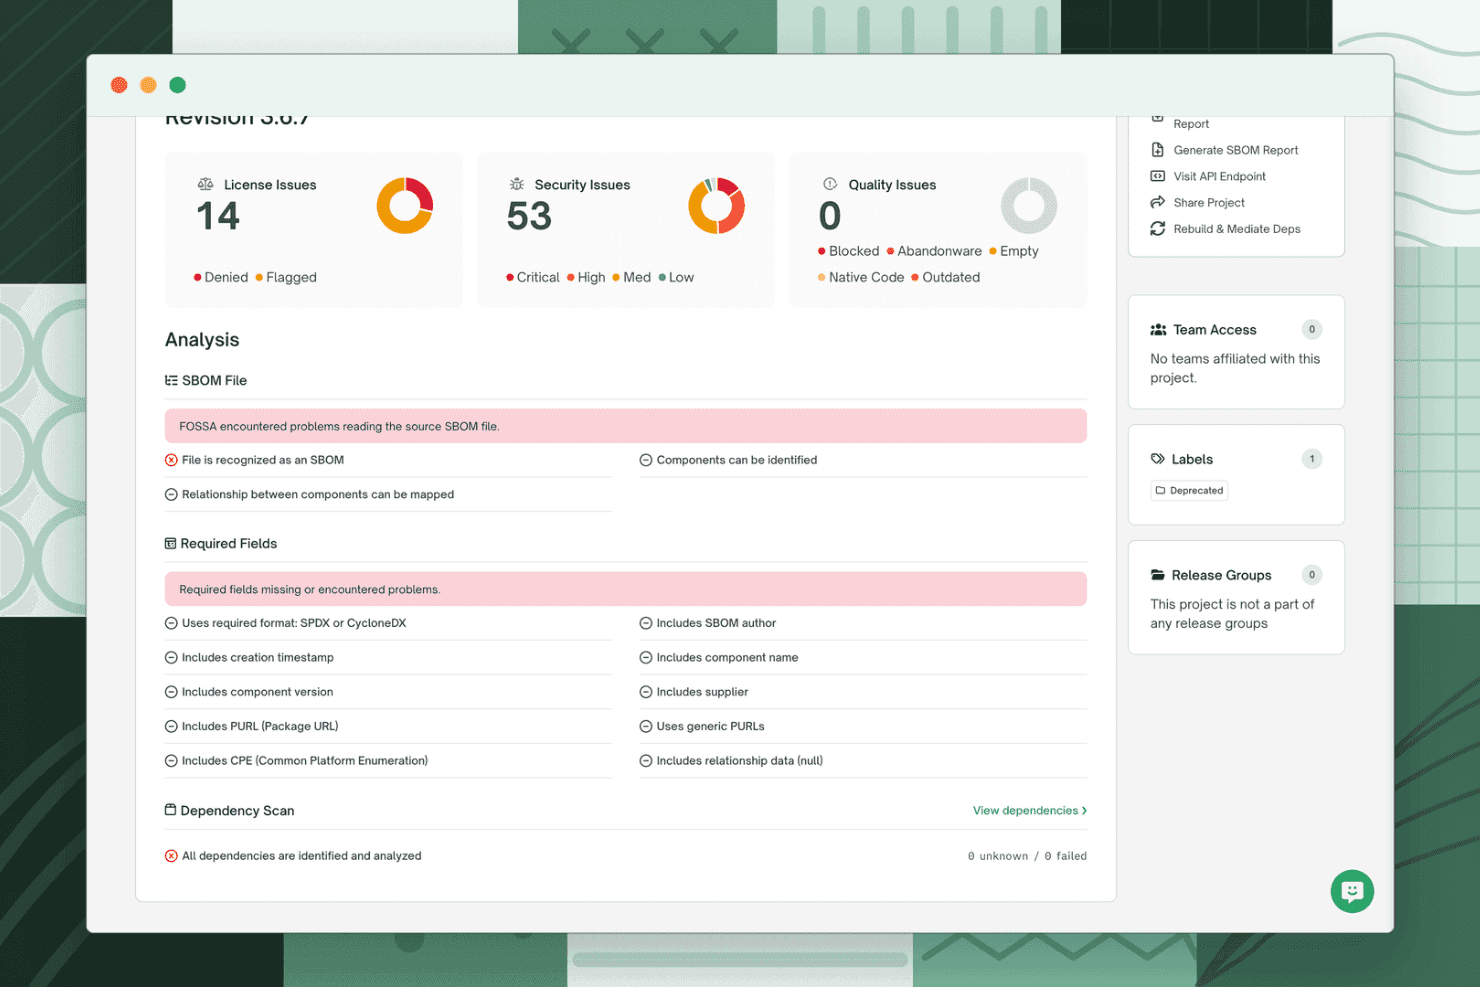
FOSSA visar en instrumentpanel för projektversioner med sammanfattningar av licens-, säkerhets- och kvalitetsproblem samt analys av SBOM-filer och validering av obligatoriska fält. FOSSA är en plattform för programvarusammansättningsanalys som kombinerar generering av SBOM, skanning av licenser för öppen källkod, identifiering av sårbarheter och spårning av beroenden i kodbaser, containrar och binärfiler.
Vem passar FOSSA bäst för?
FOSSA passar särskilt bra för tekniska företags- och juridikteam som hanterar licenskrav för öppen källkod i stora kodbaser med flera kodförråd.
Varför jag valde FOSSA
Jag har tagit med FOSSA bland mina främsta val på grund av hur plattformen hanterar tillämpning av licenspolicyer på PR-nivå. I stället för att genomföra en engångsgranskning av efterlevnaden kör FOSSA automatiserade skanningar vid varje kodincheckning och tillämpar konfigurerbara licenspolicyer som kan blockera beroenden som inte uppfyller kraven innan de slås samman. Jag uppskattar också genereringen av erkännandenotiser, som automatiskt sammanställer lagstadgade erkännanden av öppen källkod direkt från skanningsresultaten.
FOSSAs viktigaste funktioner
- Skanning i flera ekosystem: Identifierar beroenden i fler än 27 språk, containrar, binärfiler och pakethanterare.
- Val av SBOM-format: Exporterar programvaruförteckningar i både SPDX- och CycloneDX-format.
- Import av SBOM från tredje part: Tar emot och analyserar externa SBOM-filer för en kombinerad riskbedömning på portföljnivå.
- Automatiserad upptäckt av sårbarheter: Identifierar sårbarheter i öppen källkod och kopplar dem till SBOM-komponenter.
FOSSA-integreringar
FOSSA erbjuder inbyggda integreringar med GitHub, GitLab, Jenkins, Jira och Slack, tillhandahåller dessutom ett API för anpassade integreringar och stöder CI/CD-arbetsflöden via sitt CLI.
Pros and Cons
Pros:
- Omfattande skanning av licenser och sårbarheter
- Automatisk generering av rapporter om efterlevnad och erkännanden
- Detaljerat stöd för import av SBOM från tredje part
Cons:
- Kärnplattformen är inte helt öppen källkod
- Manuell sortering krävs ofta för komplexa resultat
Learn more about FOSSA:
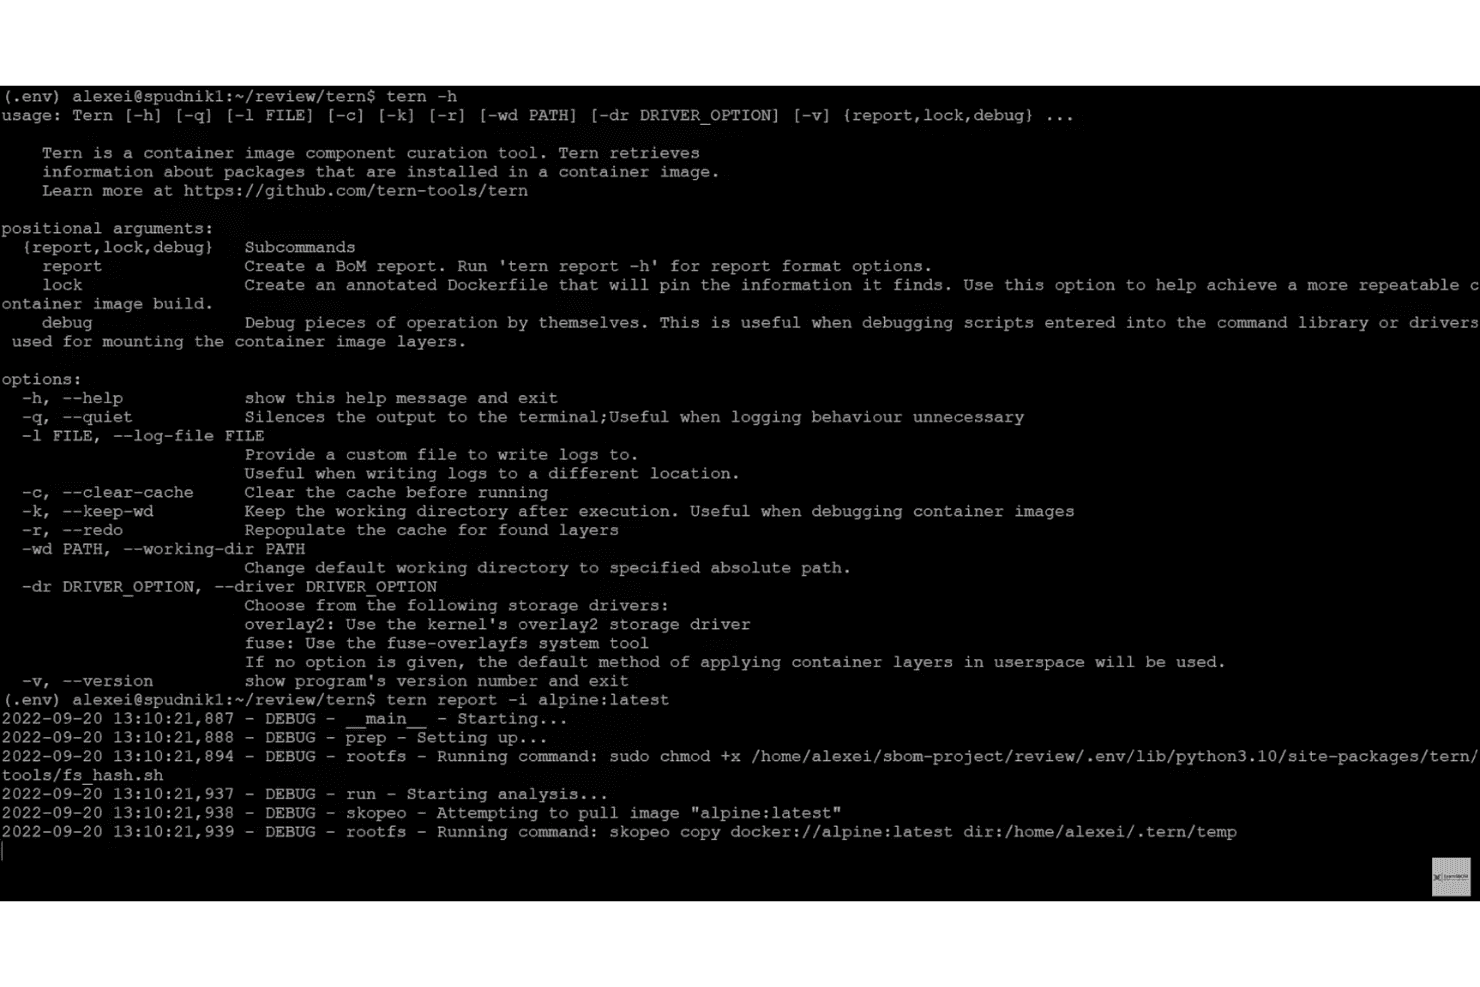
Tern visar sina CLI-hjälpalternativ och börjar analysera containeravbildningen alpine:latest för att hämta paketinformation. Tern är ett SBOM-verktyg med öppen källkod baserat på Python som granskar containeravbildningar och Dockerfiler lager för lager, inventerar OS-paket och beroenden med spårning av ursprung i utdataformaten SPDX och CycloneDX.
Vem passar Tern bäst för?
Tern passar bra för DevSecOps-ingenjörer och säkerhetsteam som hanterar containeriserade arbetsbelastningar och behöver detaljerad insyn i komponenter på lagernivå.
Varför jag valde Tern
Tern tar plats på min kortlista eftersom verktyget spårar containerpaket tillbaka till den exakta Dockerfile-instruktion som introducerade dem. De flesta SBOM-verktyg berättar vad som finns i en container; Tern berättar hur det hamnade där. Jag uppskattar också funktionen för låsta Dockerfiler, som låser fast det grundläggande operativsystemet och paketen, så att byggen kan återskapas från ett känt och dokumenterat komponenttillstånd.
Viktiga funktioner i Tern
- Analys av Dockerfiler med flera steg: Analysera och generera SBOM:er för varje steg i Dockerfiler med flera steg.
- Flera utdataformat för SBOM: Mata ut SBOM:er i formaten SPDX, CycloneDX, läsbart för människor, JSON, HTML och YAML.
- Officiell GitHub-åtgärd: Kör containeranalys med Tern direkt i CI-pipelines med hjälp av en underhållen GitHub-åtgärd.
- Utökningar för Scancode och cve-bin-tool: Integrera licensidentifiering och sårbarhetsskanning genom valfria utökningar.
Terns integrationer
Tern erbjuder inbyggda integrationer med GitHub Actions och Skopeo för åtkomst till containerregister samt stöd för licens- och sårbarhetsskanning genom de inbyggda utökningarna Scancode och cve-bin-tool. Det kan även distribueras som ett Kubernetes-jobb, men något API är inte tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Spårning av ursprung för varje containerlager
- Mappar paket till Dockerfile-instruktioner
- Valfria utökningar för licens- och CVE-skanning
Cons:
- Begränsad analys av ekosystem för språkpaket
- Projektuppdateringarna har stannat av sedan 2023
Learn more about Tern:

SPDX erbjuder en tabell över licenser som visar fullständiga licensnamn, SPDX-identifierare samt godkännandestatus från FSF/OSI. SPDX är en ISO-ratifierad öppen standard och ett verktygsekosystem, som underhålls av Linux Foundation, för att generera, validera och konvertera SBOM-dokument för mjukvarupaket, containrar och leveranskedjeartefakter.
Vem passar SPDX bäst för?
OSPO-ansvariga och arkitekter för mjukvaruleveranskedjor som behöver ett efterlevnadsanpassat, leverantörsneutralt SBOM-format för juridisk granskning, upphandling och myndighetsinlämningar får ut mest av SPDX.
Varför jag valde SPDX
SPDX hamnar på min kortlista eftersom inget annat SBOM-format med öppen källkod matchar dess djup inom standardisering av metadata. Jag förlitar mig på dess åtskillnad mellan deklarerade och fastställda licenser, vilket är avgörande när juridiska granskningsteam behöver hållbara efterlevnadsregister. Den välunderhållna SPDX-licenslistan tilldelar konsekventa korta identifierare till varje komponent, så att SBOM-dokument förblir jämförbara mellan verktyg, team och organisationer, oavsett vem som genererade dem.
Viktiga funktioner i SPDX
- Flera dokumentformat: Exportera SBOM-filer i formaten JSON, YAML, Tag-Value eller RDF/XML för flexibel integrering med olika verktyg.
- SPDX-verktyg online: Använd webbläsarbaserade verktyg för att validera, jämföra och konvertera SBOM-filer utan att installera lokal programvara.
- Officiella språkbibliotek: Åtkomst till och generering av SPDX-dokument programmatiskt med hjälp av underhållna bibliotek för Java, Python, Go och JavaScript.
- Maven-pluginintegrering: Generera SPDX-SBOM-filer automatiskt under byggprocesser för Java-projekt genom en officiell Maven-plugin.
SPDX-integreringar
SPDX erbjuder inbyggda integreringar med GitHub, Maven, Yocto Project, OpenEmbedded och Kubernetes samt officiella SDK:er för Java, Python, Go och JavaScript. Ett API finns tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Standardiserat stöd för licens- och säkerhetsmetadata
- Brett använt inom ekosystem med öppen källkod
- Kompatibelt med flera SBOM-format direkt från början
Cons:
- Gränssnittet är i hög grad beroende av kommandoradsverktyg
- Begränsat inbyggt stöd för binär analys
Learn more about SPDX: Bäst för att upptäcka komponenter i kodbaser
- 7 dagars kostnadsfri provperiod
- Från €35,000/år (faktureras årsvis)

SCANOSS erbjuder en instrumentpanel för övervakning av programvara med öppen källkod som spårar beroenden, licensförpliktelser, sårbarheter och förändringar i beroenden mellan team. SCANOSS är en plattform för analys av programvarukomponenter med öppen källkod som skannar källkod på kodfragmentnivå för att generera SBOM:er i formaten SPDX och CycloneDX, upptäcka licensrisker, identifiera sårbarheter och kartlägga användningen av kryptografi i kodbaser och containrar.
Vem passar SCANOSS bäst för?
SCANOSS passar bra för DevSecOps-team och OSPO:er i medelstora till stora organisationer som hanterar efterlevnad för öppen källkod i stora kodbaser med flera programmeringsspråk.
Varför jag valde SCANOSS
SCANOSS tar plats på min kortlista tack vare sin skanning på kodfragmentnivå, som går långt utöver manifestbaserad identifiering. Jag har använt verktyg som helt missar levererad kod eller kopierade funktioner, men SCANOSS matchar källkodsfragment mot över 100 miljoner filer med öppen källkod i OSSKB. Jag uppskattar också datamängden för geografiskt och upphovsmässigt ursprung, som synliggör komponenternas geografiska och upphovsmässiga ursprung – något jag inte har sett i andra SBOM-verktyg med öppen källkod.
Viktiga funktioner i SCANOSS
- SBOM-arbetsbänk: Visuellt gränssnitt för skanning och granskning av källkod med hjälp av SCANOSS API.
- Krypteringsdatamängd: Identifierar kryptografiska algoritmer och deras användning för att stödja ECCN- och efterlevnadsgranskningar.
- Licensdatamängd: Kopplar komponenter med öppen källkod till licensvillkor och tydliggör kompatibilitets- eller policyrelaterade risker.
- SDK:er för flera språk: Tillhandahåller SDK:er för Python, Java och JavaScript för att stödja olika utvecklingsmiljöer.
SCANOSS-integrationer
SCANOSS erbjuder inbyggda integrationer med GitHub Actions, Jenkins, GitLab CI, VS Code och IntelliJ samt tillhandahåller SDK:er för Python, Java och JavaScript. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Identifiering av komponenter i kodbaser på kodfragmentnivå
- Registrerar geografiskt och upphovsmässigt ursprung för programvara
- Identifiering av kryptografiska algoritmer för efterlevnad
Cons:
- Begränsad skanning av OS-paket och IaC
- Avancerade funktioner kan kräva teknisk konfigurering
Learn more about SCANOSS:
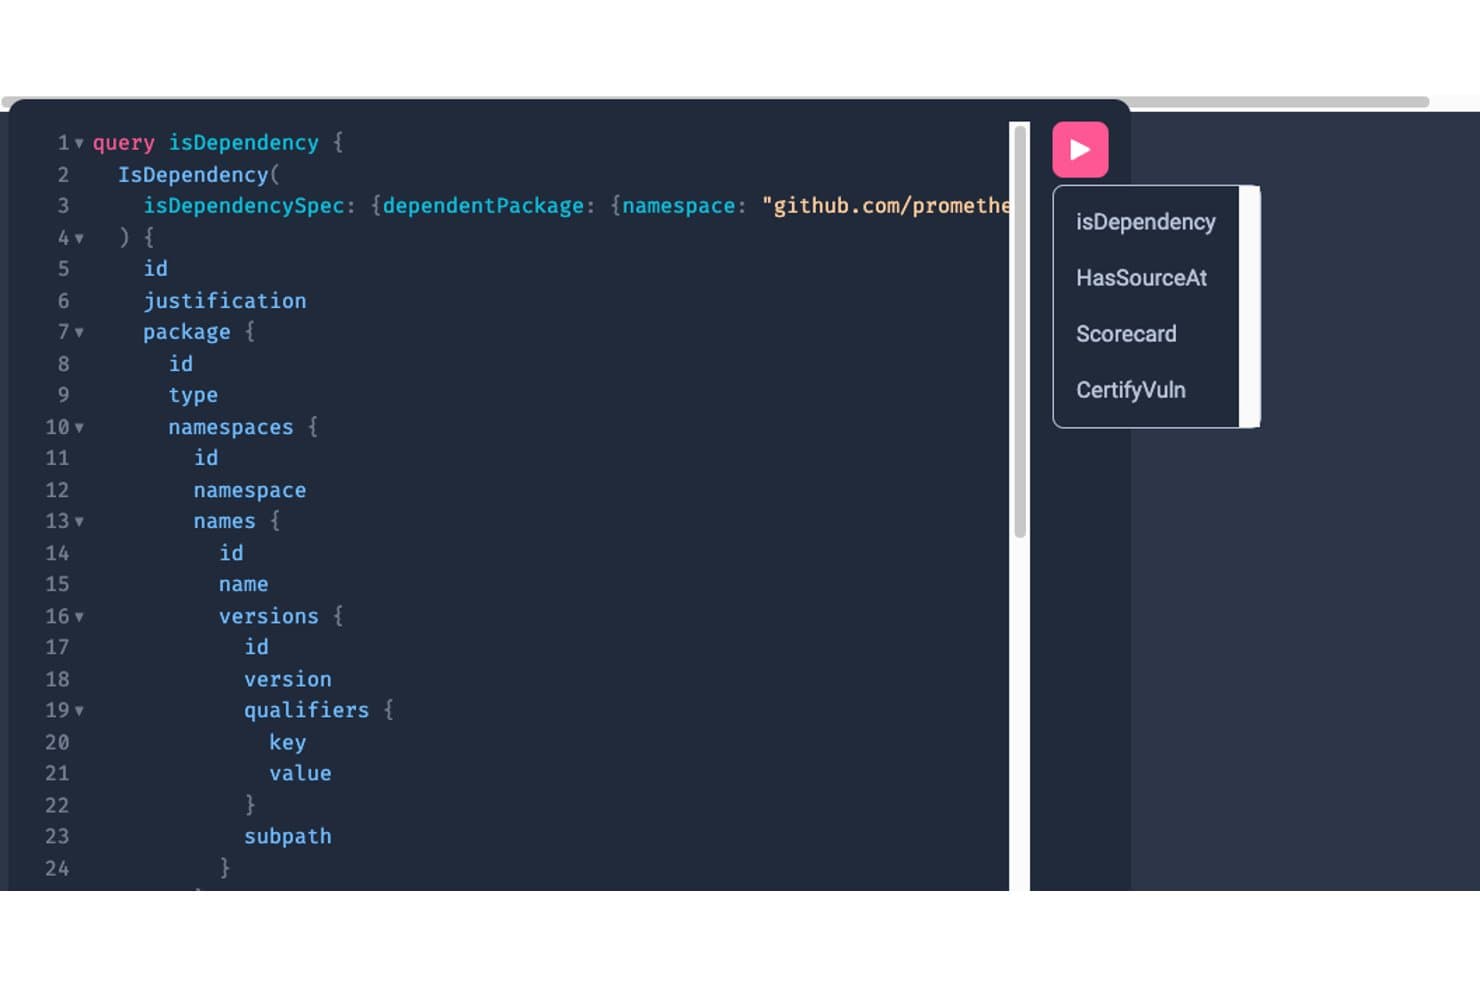
GUAC erbjuder ett GraphQL-gränssnitt för att fråga efter relationer mellan programvaruberoenden med hjälp av ett strukturerat frågespråk. GUAC är ett verktyg med öppen källkod för säkerhet i leveranskedjan som tar in SBOM:er, sårbarhetsdata och ursprungsattesteringar och sedan kartlägger relationerna mellan dem i en frågebaserad grafdatabas.
Vilka passar GUAC bäst för?
GUAC passar bra för säkerhets- och DevSecOps-team som hanterar stora programvaruportföljer och behöver insyn i leveranskedjan för hela portföljen, utöver vad verktyg för enskilda SBOM:er kan erbjuda.
Varför jag valde GUAC
GUAC hamnar på min kortlista eftersom inget annat verktyg med öppen källkod länkar metadata för leveranskedjan på samma sätt. Jag uppskattar att det tar in SBOM:er från flera källor, tolkar dem i en grafdatabas och låter mig fråga efter transitiva beroenden i hela min portfölj på en gång. Genom att hämta kompletterande information från OSV och deps.dev synliggör grafen sårbarhetsexponering som en rå SBOM ensam skulle missa.
GUAC:s viktigaste funktioner
- GraphQL- och REST-API:er: Exponerar hela metadatagrafer för frågor och integration.
- Stöd för SPDX och CycloneDX: Tar in och normaliserar standardiserade SBOM-format för konsekvent behandling.
- Visualiseringsgränssnitt: Visar relationer i leveranskedjan och dataflöden i ett navigerbart webbaserat grafiskt gränssnitt.
- Utbyggbar backendarkitektur: Kan köras med minnesbaserade eller beständiga backends som PostgreSQL för flexibel driftsättning.
GUAC-integrationer
GUAC erbjuder inbyggda integrationer med Open Source Insights deps.dev, Open Source Vulnerabilities (OSV), SPDX, CycloneDX och ClearlyDefined samt både GraphQL- och REST-API:er för anpassade integrationer.
Pros and Cons
Pros:
- Visualiserar länkar mellan leveranskedjor i olika projekt
- Tar in SBOM:er i både SPDX- och CycloneDX-format
- Samlar in ursprungsinformation från SLSA-attesteringar
Cons:
- Genererar inte SBOM:er självt
- Inga officiella pluginprogram för CI/CD-pipelines
Learn more about GUAC: Bäst för riskövervakning i realtid
- Inte tillgängligt
- Gratis för alltid
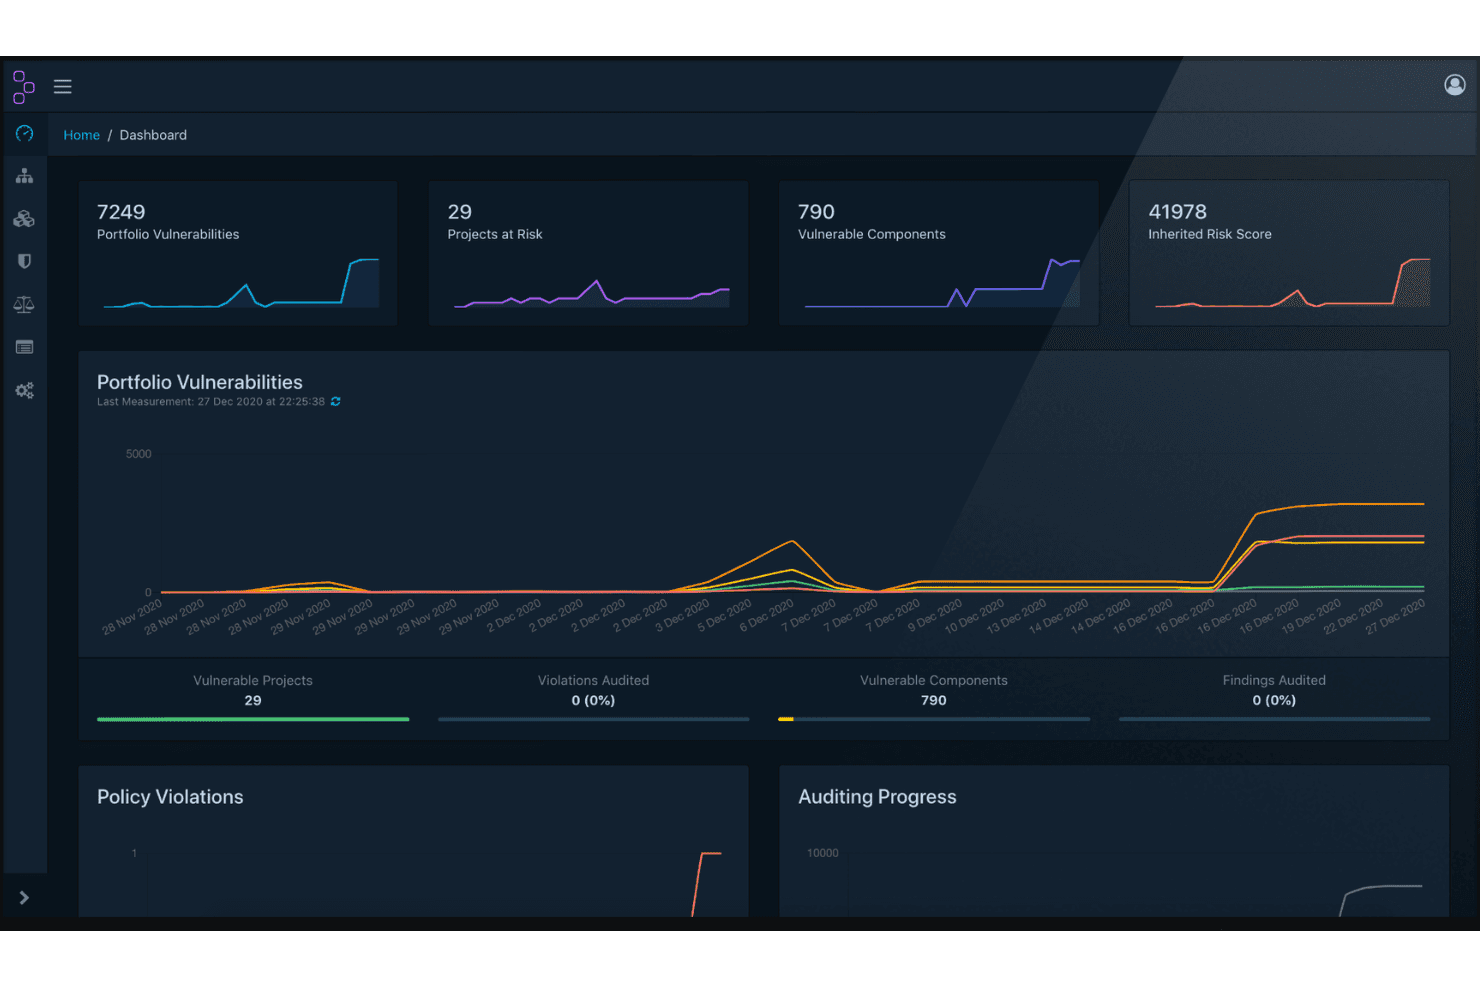
OWASP Dependency-Track visar en säkerhetsöversikt med sårbarheter i portföljen, projekt med risk och sårbara komponenter samt ärvda riskpoäng. OWASP Dependency-Track är en plattform med öppen källkod för komponentanalys som importerar CycloneDX SBOM:er för att inventera programvarukomponenter i projekt, upptäcka sårbarheter, upprätthålla licenspolicyer och övervaka säkerheten i programvaruförsörjningskedjan på portföljnivå.
Vem passar OWASP Dependency-Track bäst för?
Det är ett utmärkt val för DevSecOps- och applikationssäkerhetsingenjörer som behöver övervaka sårbarheter i hela portföljen inom komplexa programvaruförsörjningskedjor med flera projekt.
Varför jag valde OWASP Dependency-Track
Jag har tagit med OWASP Dependency-Track bland mina främsta val eftersom inget annat verktyg med öppen källkod kan mäta sig med dess kontinuerliga sårbarhetsövervakning i realtid över en hel programvaruportfölj. I stället för att skanna på begäran speglar det dataflöden från NVD, OSV och GitHub Advisories, så att varje komponent automatiskt utvärderas på nytt när nya CVE:er publiceras. Jag uppskattar också prioriteringen baserad på EPSS högt, eftersom den visar vilka sårbarheter som sannolikt kommer att utnyttjas i praktiken, inte bara vilka som har högst CVSS-poäng.
Viktiga funktioner i OWASP Dependency-Track
- Fullständig inventering: Spåra bibliotek, containrar, operativsystem, inbyggd programvara, maskinvara och tjänster i alla projektversioner.
- Stöd för CycloneDX SBOM: Importera, analysera och skapa CycloneDX SBOM-, HBOM-, VEX- och VDR-dokument.
- Policytillämpning baserad på uttryck: Konfigurera avancerad åtkomstkontroll och policyregler med CEL för att automatisera åtgärder.
- API-först-integrering: Använd det väldokumenterade REST-API:et för att ansluta till CI/CD och automatisera import och rapportering av SBOM:er.
Integreringar med OWASP Dependency-Track
OWASP Dependency-Track erbjuder inbyggda integreringar med Slack, Microsoft Teams, Mattermost, GitHub, GitLab, Jenkins, Snyk, Trivy och Sonatype OSS Index, samt stöd för anpassade integreringar via REST-API:et.
Pros and Cons
Pros:
- Analys i realtid på nytt när nya sårbarheter offentliggörs
- Stöd för CycloneDX SBOM, VEX och VDR
- Fullständig inventering inklusive maskinvara och inbyggd programvara
Cons:
- Kan inte skapa SBOM:er från källkod
- Saknar inbyggt stöd för SPDX-formatet
Learn more about OWASP Dependency-Track: Bäst för automatiserad CycloneDX-SBOM-generering
- Inte tillgängligt
- Gratis för alltid

cdxgen erbjuder SBOM-signering och tokenverifiering baserad på JWT med RS512-algoritmen, och visar metadata för kodade och avkodade CycloneDX-nyttolaster. cdxgen är en OWASP-generator för SBOM-dokument med öppen källkod som producerar CycloneDX-materialförteckningar för över 20 språk, pakethanterare, containeravbildningar och artefakttyper – inklusive kryptografi, drift, SaaS- samt AI/ML-komponenter.
Vem passar cdxgen bäst för?
cdxgen passar bra för DevSecOps-ingenjörer och applikationssäkerhetsteam som hanterar polyglotta kodbaser och behöver SBOM-generering direkt integrerad i CI/CD-pipelines.
Varför jag valde cdxgen
cdxgen tar plats på min kortlista eftersom det är referensimplementationen för CycloneDX-SBOM-generering och stöder specifikationsversionerna 1.4 till 1.7 med djupgående lösning av transitiva beroenden i över 20 ekosystem. Det jag verkligen imponerades av är nåbarhetsanalysen via atom, som genererar bevis från anropsstacken för att visa om en sårbar funktion faktiskt nås av din kod. Jag använder också cdxgen för att producera CBOM- och OBOM-dokument tillsammans med vanliga SBOM-dokument, vilket täcker kryptografisk inventering och komponenter på operativsystemnivå i ett enda verktyg.
Viktiga funktioner i cdxgen
- Inbyggd Dependency-Track-integration: Skickar automatiskt genererade SBOM-dokument till en Dependency-Track-server för vidare analys.
- Universellt SBOM-läge: Samlar komponenter från alla upptäckta manifest i polyglotta kodbaser med ett enda kommando.
- RSA-signering av materialförteckningar: Stöder kryptografisk signering och verifiering av SBOM-dokument via JSON-webbsignaturer.
- Insamling av licens- och härkomstmetadata: Extraherar licenser, PURL:er, CPE:er och källbevis för varje komponent.
Integrationer med cdxgen
cdxgen erbjuder inbyggda integrationer med OWASP Dependency-Track och OWASP dep-scan, stöder GitHub Actions och tillhandahåller ett API för anpassade integrationer i CI/CD-pipelines.
Pros and Cons
Pros:
- Inbyggt CycloneDX-stöd upp till specifikation 1.7
- SBOM-generering för över 20 ekosystem
- Inbyggd nåbarhets- och härkomstanalys
Cons:
- Ingen inbyggd SPDX-utdata
- Begränsade alternativ för grafiskt användargränssnitt
Learn more about cdxgen: Bäst för att generera SPDX-SBOM-filer
- Inte tillgängligt
- Gratis för alltid
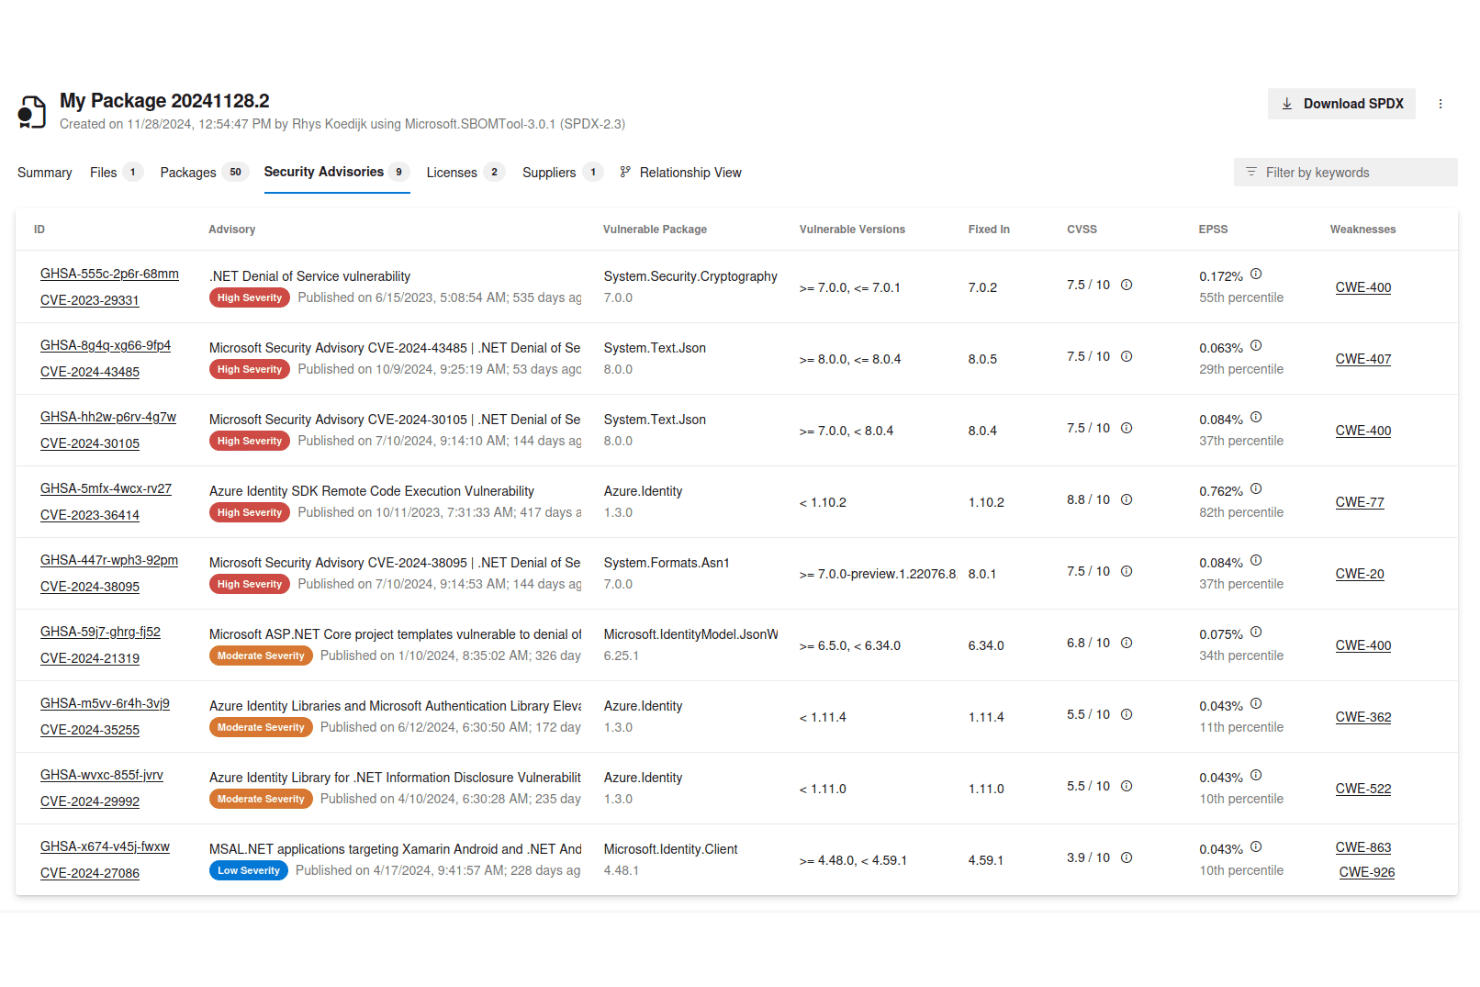
Microsoft SBOM Tool visar en flik för säkerhetsmeddelanden med 9 sårbarheter, inklusive allvarlighetsgrader, CVSS-poäng och information om berörda paket. Microsoft SBOM Tool är ett CLI-verktyg med öppen källkod som automatiskt genererar SPDX-kompatibla SBOM-filer genom att skanna beroenden i flera ekosystem, samla in komponentmetadata och validera eller redigera SBOM-resultat för olika byggen och artefakter.
Vem passar Microsoft SBOM Tool bäst för?
Det passar särskilt bra för DevSecOps-ingenjörer och AppSec-team som arbetar i GitHub- eller Azure DevOps-miljöer och behöver storskalig SPDX-SBOM-generering inbyggd i sina pipelines.
Varför jag valde Microsoft SBOM Tool
Microsoft SBOM Tool hamnar på min kortlista tack vare det inbyggda stödet för både SPDX 2.2 och SPDX 3.0, vilket ger det ett försprång framför de flesta alternativ med öppen källkod som bara riktar sig mot en version. Jag uppskattar särskilt de inbyggda kommandona validate och redact: validate bekräftar en befintlig SBOM mot en känd leveranssökväg, medan redact tar bort filreferenser innan extern delning. Det är också samma verktyg som Microsoft använder internt i hela sin egen programvaruportfölj, vilket säger en hel del om dess tillförlitlighet i stor skala.
Viktiga funktioner i Microsoft SBOM Tool
- Bibliotek för komponentidentifiering: Skannar ett brett urval av pakethanterare och ekosystem med hjälp av Microsofts egen motor för komponentidentifiering.
- Integration med ClearlyDefined API: Berikar SBOM-filer med licensdata som hämtas automatiskt från ClearlyDefined API.
- Stöd för flera operativsystem: Körs på Windows, macOS och Linux och stöder olika utvecklings- och byggmiljöer.
- Flera distributionsmetoder: Finns som ett WinGet-paket, en Homebrew-formel, en Docker-avbildning och ett globalt .NET-verktyg.
Integrationer med Microsoft SBOM Tool
Microsoft SBOM Tool erbjuder inbyggda integrationer med GitHub Actions och Azure DevOps Pipelines för automatiserad SBOM-generering i CI/CD-arbetsflöden. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Genererar SBOM-filer i både SPDX 2.2 och 3.0
- Skannar inbyggt beroenden i flera ekosystem
- Inkluderar licensdata från ClearlyDefined API
Cons:
- Inget stöd för CycloneDX-formatet
- Källkodsbidrag är begränsade till Microsofts team
Learn more about Microsoft SBOM Tool:

Syft genererar en lättläst programvaruförteckning (SBOM) genom att katalogisera 1 045 npm-paket från ett klonat GitHub-arkiv. Syft är ett CLI-verktyg och Go-bibliotek med öppen källkod, utvecklat av Anchore, som genererar SBOM:er från containeravbildningar, filsystem, källkod och arkiv inom över 30 paketekosystem, med utdata i formaten SPDX, CycloneDX och Syft JSON.
Vem passar Syft bäst för?
Syft passar naturligt för DevSecOps-tekniker och applikationssäkerhetsteam som behöver bädda in SBOM-generering direkt i CI/CD-pipelines.
Varför jag valde Syft
Syft finns med på min kortlista eftersom inget annat SBOM-verktyg med öppen källkod matchar dess katalogiseringsdjup i den här hastigheten. Det körs som en enda kompilerad binärfil utan externa beroenden, så jag kan lägga in det i vilken pipeline som helst och omedelbart börja generera SBOM:er från containeravbildningar eller filsystem. Dess inställning att 'om det finns där berättar vi om det' fångar transitiva beroenden inom över 30 ekosystem, inklusive Go-binärfiler och Java-arkiv som andra verktyg ofta missar.
Viktiga funktioner i Syft
- Konvertering mellan SBOM-format: Konvertera genererade SBOM:er mellan formaten SPDX, CycloneDX och Syft JSON.
- Paketsökning på filnivå: Identifiera och inventera programvarukomponenter på filnivå i avbildningar och arkiv.
- Signerad SBOM-attestering: Skapa kryptografiskt signerade SBOM-attesteringar med hjälp av in-toto-specifikationen.
- Officiellt stöd för GitHub Actions: Integrera SBOM-generering direkt i GitHub-arbetsflöden med en underhållen action.
Syft-integreringar
Syft erbjuder en officiell GitHub Action för inbyggd integrering med GitHub-arbetsflöden, stöder Docker-baserad distribution för användning med Docker- och OCI-avbildningar och tillhandahåller ett CLI för användning med Jenkins, GitLab och andra CI-pipelines. Ett API och ett Go-bibliotek finns tillgängliga för anpassade integreringar.
Pros and Cons
Pros:
- Hanterar över 30 ekosystem och format
- Ger utdata i SPDX-, CycloneDX- och Syft JSON-format
- CLI:t körs i Docker, CI/CD och lokalt
Cons:
- Ingen inbyggd sårbarhetsskanning
- Begränsat stöd för Windows-paketekosystem
Learn more about Syft:

OpenSSF erbjuder en praktisk e-boksguide om hur man skyddar programvara med öppen källkod i AI-eran, vilket inte har samband med Protobom. Protobom är ett bibliotek med öppen källkod i Go, som hostas av OpenSSF och tillhandahåller en formatneutral datamodell för att ta emot, generera och konvertera SBOM-dokument mellan standarderna SPDX och CycloneDX.
Vem passar Protobom bäst för?
Protobom passar mycket bra för arkitekter inom programvaruförsörjningskedjor och DevSecOps-ingenjörer som bygger eller utökar verktyg för SBOM i Go.
Varför jag valde Protobom
Jag valde Protobom som ett av de bästa alternativen eftersom den protobuf-baserade datamodellen hanterar översättning mellan SPDX 2.3 och CycloneDX 1.4–1.6 utan att data går förlorade under processen. Jag gillar att Reader abstraherar bort formatspecifik parsning, så att mitt team kan anropa reader.ParseFile() för alla SBOM-filer som stöds och arbeta med en enda konsekvent mellanrepresentation. Det innebär att konvertering av ett CycloneDX 1.6-dokument till SPDX 2.3 JSON handlar om att byta serialiserare, inte om att skriva om verktygen.
Viktiga funktioner i Protobom
- Go-biblioteks-API: Ger programmatisk åtkomst för att bygga, läsa och skriva SBOM:er direkt i Go-projekt.
- Förlustfri inläsning av SBOM: Tolkar SBOM:er i format som stöds utan att missa datafält eller relationer.
- Gemenskapsstyrning: Hanteras som ett OpenSSF-sandlådeprojekt med öppna bidrag och transparenta granskningsprocesser.
- Referensverktyg för kommandoraden: Innehåller ett exempelverktyg kallat sbom-convert som demonstrerar arbetsflöden för inläsning och serialisering från början till slut.
Integrationer för Protobom
Inbyggda integrationer omfattar referensverktyget sbom-convert och stöd för OpenSSF-verktyget bomctl. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Schemat täcker alla SPDX- och CycloneDX-fält
- Referensverktyget för kommandoraden demonstrerar användning av API:et
- Förlustfri konvertering mellan formatversioner
Cons:
- Ingen inbyggd funktion för att generera SBOM
- Endast Go-SDK:n underhålls
Learn more about Protobom:
- 11SW360Bäst för att hantera programvarukomponenters livscykel
- 12Snyk Open SourceBäst för att spåra sårbarheter i programvara med öppen källkod
- 13bomctlBäst för SBOM-hantering via kommandoraden
Hur jag utvärderar verktyg med öppen källkod för SBOM
Jag delar upp utvärderingen i två lager: grundläggande SBOM-funktioner som krävs för att ett verktyg ska hamna på listan, och särskiljande faktorer som VEX-stöd och ekosystemets bredd, vilka skiljer de bästa verktygen från resten.
Grundläggande funktionalitet (avgörande för den här listan)
När jag väljer ut verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion som anges nedan. Därefter räknar jag om verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65% för att komma i fråga för inkludering.
- Licens för öppen källkod: Jag kontrollerar att varje verktyg använder en OSI-godkänd licens och har ett offentligt tillgängligt kodarkiv—källkodstillgängligt men med sluten kärna räknas inte.
- Generering av SBOM: Jag letar efter automatiserade utdata som fångar transitiva beroenden, inte bara poster på toppnivå från manifestet för ett enda byggmål.
- Stöd för standardformat: Verktyg bör som minst kunna skapa utdata i SPDX- eller CycloneDX-format, eftersom de flesta arbetsflöden för regelefterlevnad och efterföljande konsumenter förväntar sig det ena eller båda.
- Skanning av flera ekosystem: Jag utvärderar hur många paketekosystem ett verktyg täcker—npm, Maven, PyPI, Go-moduler och containeravbildningar är en bra grundnivå.
- Insamling av komponentmetadata: Varje komponentpost bör innehålla version, licens och identifierare som PURL:er eller CPE:er, så att du kan korrelera den med sårbarhetsdatabaser.
- CI/CD-integration: Jag letar efter stöd för CLI eller plugin-program som passar in i pipelines på plattformar som Jenkins, GitHub Actions eller GitLab CI utan omfattande konfigurering.
När jag har en lista över verktyg som uppfyller kriterierna tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och skiljer dem åt:
Utmärkande funktioner
Korrelation av sårbarheter är mycket viktigt. Jag letar efter verktyg som ansluter till databaser som NVD och OSV och mappar CVE:er direkt till SBOM-komponenter. Generering av VEX-dokument tar detta ett steg längre genom att markera vilka sårbarheter som faktiskt påverkar den produkt du levererar. Det minskar mängden falsklarm för efterföljande konsumenter. Jag utvärderar också djupet i skanningen av containrar och IaC, eftersom transitiva beroenden i avbildningar och Kubernetes-manifest inte visas vid en grundläggande manifesttolkning.
Bortom funktionerna
Gemenskapens styrning är en viktig signal för mig. Verktyg som stöds av stiftelser som OWASP eller Linux Foundation tenderar att uppvisa en sundare aktivitet i kodändringar och större mångfald bland bidragsgivarna, vilket spelar roll när du långsiktigt bygger ditt arbetsflöde för regelefterlevnad på ett projekt. Överensstämmelse med regelverk är en annan faktor jag utvärderar—huruvida utdata uppfyller NTIA:s minimiuppsättning av SBOM-element och kan fungera som granskningsbara artefakter vid upphandling. Jag tar också hänsyn till utbyggbarhet, särskilt API-åtkomst och interoperabilitet med plattformar som Dependency-Track eller GUAC.
Så väljer du SBOM-verktyg med öppen källkod
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval följer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| FaktorSkalbarhet | Vad du bör tänka påKommer verktyget att hantera tillväxt i kodbaser, språk och team när organisationen växer? |
| FaktorIntegrationer | Vad du bör tänka påKan du ansluta verktyget till dina CI/CD-pipelines, ärendehanteringssystem och befintliga sårbarhetsflöden? |
| FaktorAnpassningsbarhet | Vad du bör tänka påHur enkelt kan arbetsflöden, policyer eller SBOM-format anpassas efter organisationens behov? |
| FaktorAnvändarvänlighet | Vad du bör tänka påKommer ingenjörerna faktiskt att använda verktyget dagligen, eller är inlärningskurvan för brant för snabbväxande team? |
| FaktorImplementering och introduktion | Vad du bör tänka påHur lång tid tar det att distribuera verktyget och börja skapa meningsfulla SBOM-resultat för era viktigaste projekt? |
| FaktorKostnad | Vad du bör tänka påFinns det kostnader för infrastruktur eller support som kan uppstå utöver licensen för öppen källkod? |
| FaktorSäkerhetsskydd | Vad du bör tänka påIntroducerar verktyget nya angreppsytor, kräver det känsliga autentiseringsuppgifter eller har det en robust uppdateringsprocess? |
| FaktorEfterlevnadskrav | Vad du bör tänka påKan verktyget stödja behov av bevis och rapportering för ramverk som EO 14028 eller EU CRA direkt från början? |
Vad är SBOM-verktyg med öppen källkod?
SBOM-verktyg med öppen källkod är offentligt tillgänglig programvara som hjälper dig att skapa, hantera och analysera programvaruförteckningar (SBOM) i dina utvecklingsarbetsflöden. Med dessa verktyg kan du inventera projektberoenden, generera standardiserade SBOM-dokument och integrera med pipelines för att stödja efterlevnad, sårbarhetsspårning och hantering av licensrisker i din programvaruförsörjningskedja.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer SBOM-verktyg med öppen källkod:
- SBOM-generering: Skapar en omfattande programvaruförteckning genom att automatiskt inventera programvarukomponenter, beroenden och versioner för varje bygge.
- Stöd för standardformat: Matar ut SBOM-filer i allmänt accepterade format som SPDX eller CycloneDX, vilket gör dem kompatibla med tillsynsmyndigheter, kunder och efterföljande verktyg.
- Skanning av flera ekosystem: Analyserar källkod, binärfiler och containeravbildningar i flera språk och ekosystem för en komplett bild av beroenden.
- Insamling av komponentmetadata: Registrerar viktiga uppgifter som version, leverantör, licensiering, PURL:er och hashvärden, vilket stöder spårnings- och efterlevnadsanvändningsfall.
- Korrelation av sårbarheter: Kopplar komponentuppgifter i SBOM-filen till offentliga sårbarhetsdatabaser, vilket hjälper dig att hitta och övervaka CVE:er som är kopplade till dina beroenden.
- Analys av licensefterlevnad: Flaggar inkompatibla licenser eller licenser med hög risk för öppen källkod, vilket stöder vederbörlig aktsamhet och juridiska granskningar vid programvaruleverans.
- CI/CD-integrering: Ansluter direkt till dina byggsystem och pipelines med hjälp av CLI-verktyg, insticksprogram eller API:er, vilket möjliggör automatisering och tillämpning av policyer.
- Skanning av containrar och IaC: Granskar containeravbildningar och filer för infrastruktur som kod för att identifiera beroenden som kanske inte visas i standardmanifest.
- Stöd för VEX-dokument: Genererar dokument för Vulnerability Exploitability eXchange (VEX) för att tydliggöra vilka sårbarheter i din SBOM-fil som faktiskt påverkar din produkt.
- API-åtkomst: Låter dig automatisera SBOM-hantering och söka efter komponentdata programmatiskt, vilket gör det enkelt att integrera i interna arbetsflöden för säkerhet eller efterlevnad.
Fördelar
Implementering av SBOM-verktyg med öppen källkod ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad transparens i försörjningskedjan: Få en tydlig, automatiserad överblick över alla programvaruberoenden i olika projekt med hjälp av SBOM-generering och skanning av flera ekosystem.
- Starkare efterlevnad: Uppfyll regulatoriska krav som EO 14028 eller EU CRA genom att skapa standardiserade, granskningsbara SBOM-filer och metadata som är redo för efterlevnad.
- Snabbare hantering av sårbarheter: Korrelera komponentdata med sårbarhetsdatabaser och generera VEX-dokument för att snabbt identifiera, bedöma och agera på verkliga säkerhetsrisker.
- Minskad licensrisk: Identifiera och granska licenser för öppen källkod i dina beroenden automatiskt, så att du kan undvika copyleft-licenser eller inkompatibla komponenter.
- DevSecOps-arbetsflöden: Integrera skapande av SBOM-filer och säkerhetskontroller direkt i CI/CD-pipelines för automatiserade, policybaserade kontroller.
- Lägre driftskostnader: Använd verktyg med öppen källkod och API-åtkomst för att undvika inlåsning till en leverantör och hålla de långsiktiga hanteringskostnaderna förutsägbara.
- Bättre revisionsberedskap: Samla in de metadata, den härkomstinformation och de rapporteringsdetaljer som är viktiga när kunder eller partner begär garantier för försörjningskedjan.
Kostnader & prissättning
För att välja SBOM-verktyg med öppen källkod behöver du förstå de olika prismodellerna och planerna som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga planer, deras genomsnittliga priser och typiska funktioner som ingår i SBOM-lösningar med öppen källkod:
Jämförelsetabell över prisplaner för SBOM-verktyg med öppen källkod
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| PlantypGratisplan | Genomsnittligt pris$0 | Vanliga funktionerGrundläggande SBOM-generering, stöd för standardformat, CLI-åtkomst och communitydokumentation. |
| PlantypPersonlig plan | Genomsnittligt pris$5-$20/användare/månad | Vanliga funktionerAvancerade SBOM-funktioner, stöd för ytterligare språk, begränsade CI/CD-integrationer och prioriterad e-postsupport. |
| PlantypFöretagsplan | Genomsnittligt pris$20-$50/användare/månad | Vanliga funktionerTeamhantering, policyefterlevnad, skanning av containrar och IaC, utökad API-åtkomst och grundläggande rapportering. |
| PlantypStorföretagsplan | Genomsnittligt pris$50-$100/användare/månad | Vanliga funktionerSSO/SAML-integration, avancerade efterlevnadsfunktioner, granskningsloggning, premiumsupport och anpassad introduktion. |
Vanliga frågor om SBOM-verktyg med öppen källkod
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIySGVyZSUyMGFyZSUyMHNvbWUlMjBhbnN3ZXJzJTIwdG8lMjBjb21tb24lMjBxdWVzdGlvbnMlMjBhYm91dCUyMG9wZW4tc291cmNlJTIwU0JPTSUyMHRvb2xzJTNBJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMkM3OXhDT0ZqM2UlMjIlN0QlNUQ=\u0022\u003eHär är några svar på vanliga frågor om SBOM-verktyg med öppen källkod:\u003c/span\u003e
Hur hanterar SBOM-verktyg med öppen källkod nya eller anpassade paketekosystem?
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyTW9zdCUyMHRvb2xzJTIwZm9jdXMlMjBvbiUyMHdpZGVseSUyMHVzZWQlMjBlY29zeXN0ZW1zJTJDJTIwYnV0JTIwc29tZSUyMGFsbG93JTIweW91JTIwdG8lMjBkZWZpbmUlMjBjdXN0b20lMjBwYXJzZXJzJTIwb3IlMjBwbHVnaW5zLiUyMElmJTIweW91ciUyMHN0YWNrJTIwaW5jbHVkZXMlMjBuaWNoZSUyMG9yJTIwaW4taG91c2UlMjBwYWNrYWdlcyUyQyUyMGNoZWNrJTIwZG9jdW1lbnRhdGlvbiUyMGZvciUyMGV4dGVuc2lvbiUyMHBvaW50cyUyMGFuZCUyMGFjdGl2ZSUyMGNvbW11bml0eSUyMGNvbnRyaWJ1dGlvbnMuJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMlIydEE4dmtvcVglMjIlN0QlNUQ=\u0022\u003eDe flesta verktyg fokuserar på vanligt förekommande ekosystem, men vissa låter dig definiera anpassade parsrar eller plugin-program. Om din stack innehåller nischade paket eller interna paket bör du kontrollera dokumentationen efter utökningspunkter och aktiva bidrag från communityn.\u003c/span\u003e
Kan jag använda SBOM-verktyg med öppen källkod i frånkopplade eller starkt reglerade miljöer?
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyWWVzJTJDJTIwbWFueSUyMG9wZW4tc291cmNlJTIwU0JPTSUyMHRvb2xzJTIwcnVuJTIwY29tcGxldGVseSUyMG9mZmxpbmUlMjBhbmQlMjBkb24lRTIlODAlOTl0JTIwcmVxdWlyZSUyMGV4dGVybmFsJTIwY2FsbHMuJTIwTWFrZSUyMHN1cmUlMjB0byUyMHZlcmlmeSUyMHRoYXQlMjBhbGwlMjByZXF1aXJlZCUyMGRhdGFiYXNlcyUyMG9yJTIwcmVzb3VyY2VzJTIwYXJlJTIwbG9jYWxseSUyMG1pcnJvcmFibGUlMjBmb3IlMjB2dWxuZXJhYmlsaXR5JTIwYW5kJTIwbGljZW5zZSUyMGNoZWNraW5nLiUyMiU3RCU1RCUyQyUyMnR5cGUlMjIlM0ElMjJwJTIyJTJDJTIyaWQlMjIlM0ElMjJfdURNQlZjSTRoJTIyJTdEJTVE\u0022\u003eJa, många SBOM-verktyg med öppen källkod körs helt offline och kräver inga externa anrop. Kontrollera att alla nödvändiga databaser eller resurser kan speglas lokalt för kontroll av sårbarheter och licenser.\u003c/span\u003e
Är SBOM-utdata från olika verktyg alltid kompatibla?
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyTm90JTIwYWx3YXlzLiUyMFdoaWxlJTIwU1BEWCUyMGFuZCUyMEN5Y2xvbmVEWCUyMGFyZSUyMHN0YW5kYXJkcyUyQyUyMGVhY2glMjB0b29sJTIwbWF5JTIwaW1wbGVtZW50JTIwdGhlbSUyMHNsaWdodGx5JTIwZGlmZmVyZW50bHkuJTIwSXQncyUyMGltcG9ydGFudCUyMHRvJTIwdmFsaWRhdGUlMjBvdXRwdXQlMjB3aXRoJTIwZG93bnN0cmVhbSUyMGNvbnN1bWVycyUyMGFuZCUyQyUyMGlmJTIwbmVlZGVkJTJDJTIwcnVuJTIwY29udmVyc2lvbnMlMjBvciUyMHBvc3QtcHJvY2Vzc2luZyUyMHRvJTIwbWVldCUyMHBhcnRuZXIlMjByZXF1aXJlbWVudHMuJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCUyMiUzQSUyMkVPa19fckNTS3ElMjIlN0QlNUQ=\u0022\u003eInte alltid. Även om SPDX och CycloneDX är standarder kan varje verktyg implementera dem på något olika sätt. Det är viktigt att validera utdata med efterföljande konsumenter och vid behov köra konverteringar eller efterbearbetning för att uppfylla partnernas krav.\u003c/span\u003e
Vilken underhållsbelastning innebär SBOM-verktyg med öppen källkod?
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyTWFpbnRlbmFuY2UlMjBvZnRlbiUyMGludm9sdmVzJTIwdXBkYXRpbmclMjB2dWxuZXJhYmlsaXR5JTIwZmVlZHMlMkMlMjBrZWVwaW5nJTIwdGhlJTIwdG9vbCUyMGluJTIwc3luYyUyMHdpdGglMjBsYW5ndWFnZSUyMGVjb3N5c3RlbSUyMHVwZGF0ZXMlMkMlMjBhbmQlMjBwZXJpb2RpYyUyMGNvb mZpZ3VyYXRpb24lMjByZXZpZXdzLiUyMEV2YWx1YXRlJTIwcHJvamVjdCUyMGFjdGl2aXR5JTIwYW5kJTIwY29tbXVuaXR5JTIwaGVhbHRoJTIwYmVmb3JlJTIwbWFraW5nJTIwdG9vbHMlMjBhJTIwY29yZSUyMGRlcGVuZGVuY3kuJTIyJTdEJTVEJTJDJTIydHlwZSUyMiUzQSUyMnAlMjIlMkMlMjJpZCI6IjdfQ2FZODhIaGIlMjIlN0QlNUQ=\u0022\u003eUnderhåll innebär ofta att uppdatera sårbarhetsflöden, hålla verktyget synkroniserat med uppdateringar av språkekosystemet och regelbundet granska konfigurationen. Utvärdera projektets aktivitet och communityns hälsa innan du gör verktyg till ett centralt beroende.\u003c/span\u003e
Kan jag lita på SBOM-verktyg med öppen källkod för juridisk efterlevnad och externa revisioner?
\u003cspan data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyT3Blbi1zb3VyY2UlMjBTQk9NJTIwY2FuJTIwaGVscCUyMG1lZXQlMjBjb21wbGlhbmNlJTIwbmVlZHMlMjBpZiUyMHRoZXklMjBhZGhlcmUlMjB0byUyMHJlZ3VsYXRvcnklMjBTQk9NJTIwZ3VpZGVsaW5lcy4lMjBBbHdheXMlMjBjb25maXJtJTIwb3V0cHV0cyUyMGNvdmVyJTIwcmVxdWlyZWQlMjBlbGVtZW50cyUyMGFuZCUyMGNvbnN1bHQlMjBjb21wbGlhbmNlJTIwZXhwZXJ0cyUyMHRvJTIwcmV2aWV3JTIwZG9jdW1lbnRhdGlvbiUyMGJlZm9yZSUyMHN1Ym1pdHRpbmclMjB0byUyMHBhcnRuZXJzJTIwb3IlMjBhdWRpdG9ycy4lMjIlN0QlNUQlMkMlMjJ0eXBlJTIyJTNBJTIycCUyMiUyQyUyMmlkJTIyJTNBJTIya2NyWmpDeGlVWCUyMiU3RCU1RA==\u0022\u003eSBOM-verktyg med öppen källkod kan hjälpa till att uppfylla kraven på efterlevnad om de följer regulatoriska SBOM-riktlinjer. Bekräfta alltid att utdata innehåller de element som krävs och rådfråga experter på efterlevnad för att granska dokumentationen innan den skickas till partner eller revisorer.\u003c/span\u003e