

10 bästa programvarorna för nätverkssäkerhet 2026

10 Kortlista över den bästa programvaran för nätverkssäkerhet


Att säkra nätverket är en av de tuffaste utmaningarna som organisationer står inför. Cyberattacker blir allt mer sofistikerade, oavsett om det handlar om skadlig programvara, nätfiske eller riktade intrång, och även en enda sårbarhet kan leda till förödande konsekvenser. Om du har kämpat med att skydda känsliga data, hantera omfattande IT-system eller ligga steget före nya hot, vet du hur viktigt det är att ha tillförlitlig programvara för nätverkssäkerhet på plats.
Rätt verktyg för nätverkssäkerhet gör mer än att bara blockera obehörig åtkomst – de övervakar aktivt sårbarheter, förhindrar intrång och ger dig tryggheten att dina system är skyddade. Under årens lopp har jag arbetat med ett brett utbud av säkerhetslösningar inom olika branscher och hjälpt team att gå från reaktiv problemlösning till proaktivt försvar. I den här guiden har jag utvärderat den bästa programvaran för nätverkssäkerhet och gått igenom deras funktioner och styrkor för att hjälpa dig välja den som bäst passar din unika miljö.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa programvaran för nätverkssäkerhet
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för nätverkssäkerhet och hjälper dig att hitta det bästa alternativet för din budget och verksamhetsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för fjärrbaserad incidentutredning | Gratis provperiod tillgänglig | Från $59.99/enhet (faktureras årligen) | Website | |
| 2 | Bäst för åtkomst med nolltillit | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $7/användare/månad (faktureras årsvis) | Website | |
| 3 | Bäst för distribution i globala team | Gratisplan tillgänglig | Från $5/användare/månad (faktureras årsvis) | Website | |
| 4 | Bäst för DNS-säkerhet och hotjakt | Gratis provperiod + gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för nätverksaviseringar i realtid | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $10/månad (faktureras årsvis) | Website | |
| 6 | Bäst för säker nätverksåtkomst | 30 dagars kostnadsfri provperiod | $8/user/month | Website | |
| 7 | Bäst för enskilda användare och hemmiljöer | 30 dagars kostnadsfri provperiod | $4.17/user/month | Website | |
| 8 | Bäst för omfattande sårbarhetsskanning | Gratis demo tillgänglig | Från 69 $/månad | Website | |
| 9 | Bäst för kontinuerliga genomsökningar | 30 dagars kostnadsfri provperiod | Från $119.99/år (debiteras årligen) | Website | |
| 10 | Bäst för skräddarsydda lösningar för nätverkssäkerhet | gratisplan tillgänglig | pris på begäran | Website |
Recensioner av den bästa programvaran för nätverkssäkerhet
Nedan går jag igenom varje verktygs funktioner, integrationer och priser, så att du kan välja den lösning som motsvarar dina behov av nätverkssäkerhet.

Bäst för fjärrbaserad incidentutredning
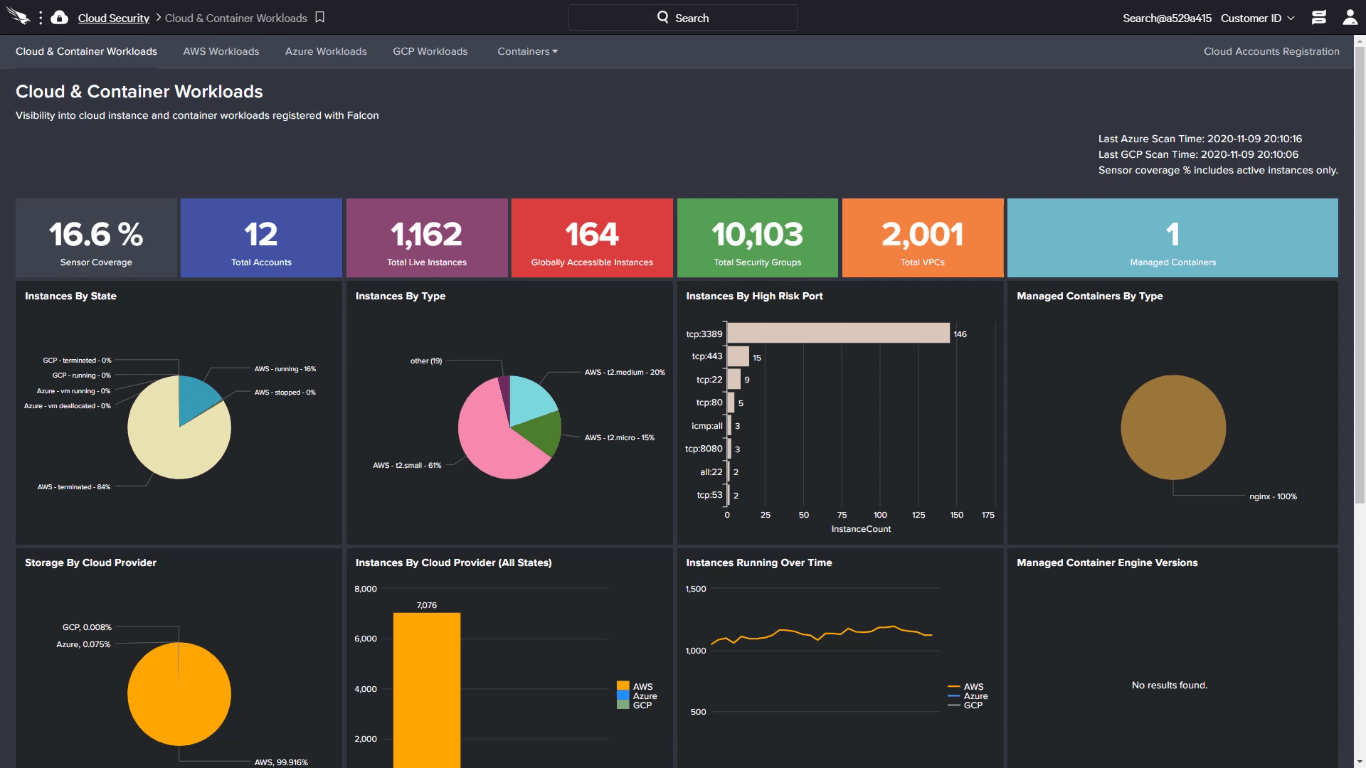
CrowdStrike Falcon samlar nästa generations antivirus, EDR, XDR, hotinformation och brandväggshantering i en enda molnbaserad säkerhetsplattform för skydd av företagsenheter och nätverk.
Vem passar CrowdStrike Falcon bäst för?
CrowdStrike Falcon passar bra för säkerhetsteam i medelstora till stora företag som behöver en enhetlig plattform för att hantera upptäckt och respons på slutpunkter samt få insyn i hot i stor skala.
Varför jag valde CrowdStrike Falcon
Jag valde CrowdStrike Falcon som en av de bästa lösningarna för snabb fjärrbaserad incidentutredning tack vare dess funktion för realtidsrespons (RTR). Från Falcon-konsolen kan jag ansluta direkt till valfri berörd Windows-, macOS- eller Linux-värd och köra kommandon för att hämta körande processer, granska nätverksaktivitet eller utföra minnesdumpningar, allt utan att fysiskt behöva röra maskinen. Jag kan också avsluta otillåtna processer eller radera skadliga filer direkt, vilket är viktigt när angripares genombrottstider i genomsnitt ligger runt 79 minuter. Inbyggda Falcon-skript, skapade av CrowdStrikes egna experter, ger ytterligare djup åt pågående utredningar.
Viktiga funktioner i CrowdStrike Falcon
- Falcon-brandväggshantering: Tillämpa värdbaserade brandväggspolicyer på Windows- och macOS-slutpunkter från en enda centraliserad konsol.
- Identifiering av angreppsindikatorer (IoA): Identifierar skadliga beteenden i realtid med hjälp av beteendemönster i stället för att förlita sig på kända signaturer.
- Hotgraf: Korrelerar säkerhetshändelser i en molnbaserad databas för att synliggöra aktiva angreppsmönster i hela din miljö.
- Falcon-hantering av exponering: Upptäcker och prioriterar sårbarheter i slutpunkter och nätverkstillgångar kontinuerligt.
Integrationer med CrowdStrike Falcon
CrowdStrike erbjuder 389 appar och integrationer från 166 partnerföretag via CrowdStrike-marknadsplatsen, inklusive partner som Okta, Zscaler och Palo Alto Networks samt Splunk, ServiceNow, AWS, Jira och Microsoft Sentinel. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- 100 % upptäckt i MITRE ATT&CK-utvärderingar
- Fullständig spårning av processkedjor för utredningar
- Inbyggd värdbrandvägg och nätverkssegmentering
Cons:
- Beroende av molnet med svagt offlineskydd
- Tilläggsmoduler ökar de totala licenskostnaderna

Bäst för åtkomst med nolltillit
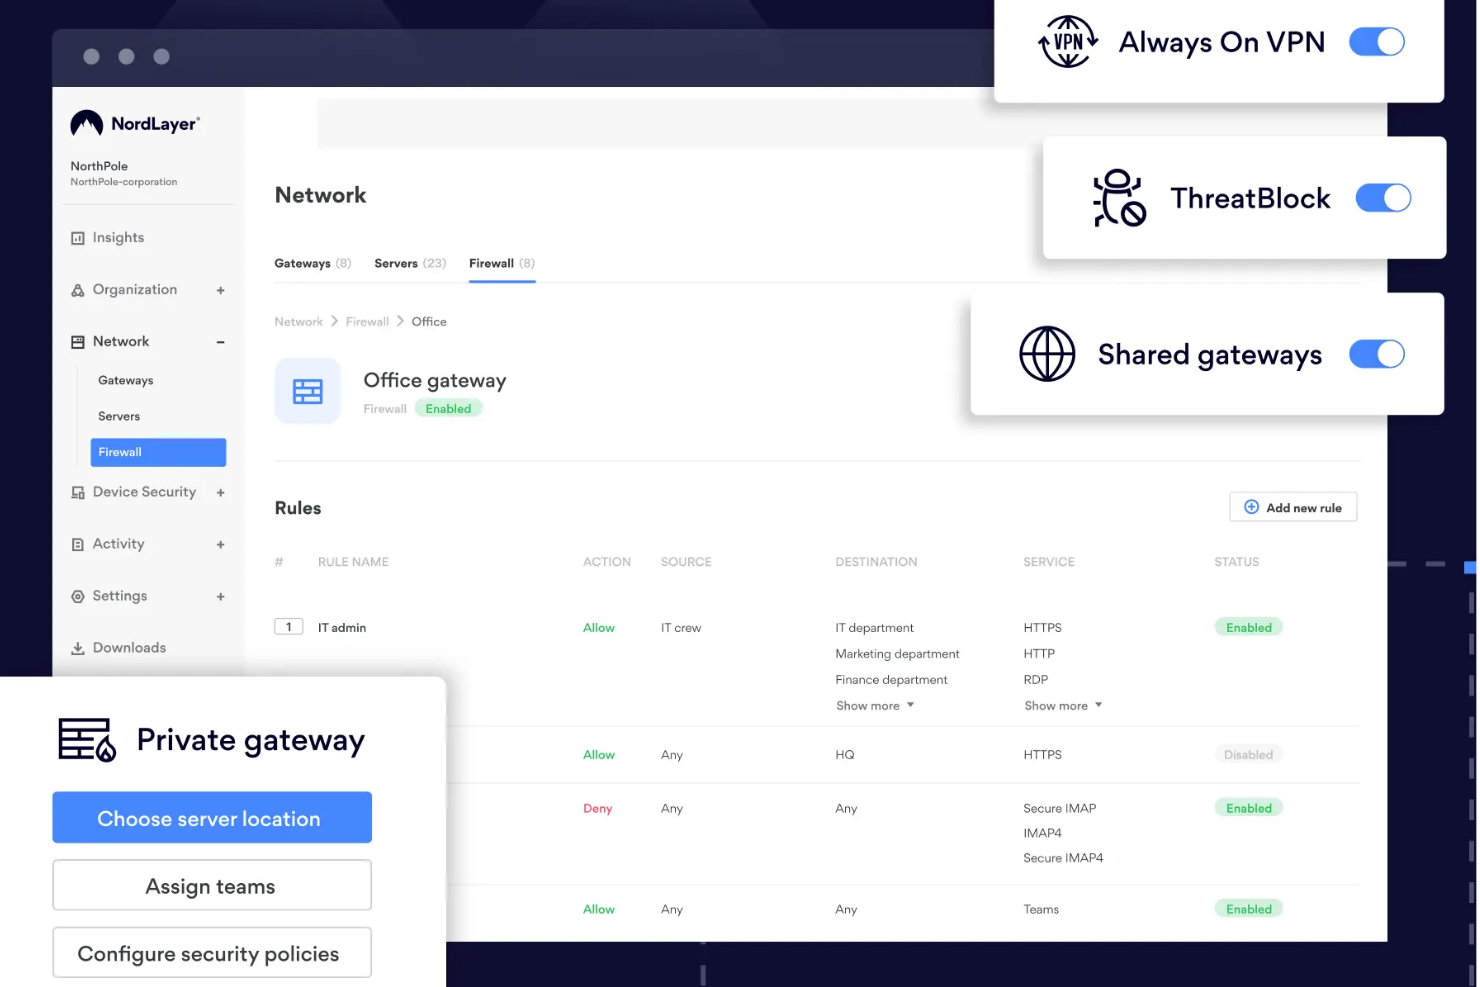
NordLayer är en molnbaserad nätverkssäkerhetsplattform anpassad för företag, som ger säker åtkomst till företagsresurser och skyddar känsliga data.
Varför jag valde NordLayer: Jag gillar implementeringen av nätverksåtkomst med nolltillit (ZTNA). Den här metoden säkerställer att endast behöriga användare kan komma åt specifika resurser, vilket minimerar risken för obehörig åtkomst. En annan funktion som utmärker sig är NordLayers åtgärder för hotskydd. Plattformen innehåller verktyg som DNS-filtrering och webbskydd för att förhindra åtkomst till skadliga webbplatser och skydda ditt team från potentiella onlinehot.
NordLayers utmärkande funktioner och integrationer:
Utmärkande funktioner omfattar multifaktorautentisering, som lägger till ett extra säkerhetslager genom att kräva att användarna tillhandahåller flera former av verifiering innan de får åtkomst till företagets resurser. Dessutom erbjuder NordLayer en molnbrandvägg som övervakar och kontrollerar inkommande och utgående nätverkstrafik baserat på förutbestämda säkerhetsregler, vilket utgör ett skydd mot potentiella hot. Plattformen stöder även plats-till-plats-anslutningar, vilket möjliggör säker kommunikation mellan olika kontorsplatser eller nätverk.
Integrationer omfattar Entra ID, Okta, OneLogin, JumpCloud, Google Workspace, Google Cloud, IBM Cloud och AWS.
Pros and Cons
Pros:
- Använder ett ramverk baserat på nolltillit
- Säkerhetsåtgärder som AES-256-kryptering och multifaktorautentisering
- Erbjuder robust VPN-stöd
Cons:
- Antalet tillgängliga serverplatser skulle kunna utökas
- Serverkonfigurationen kan vara komplex
New Product Updates from NordLayer
NordLayer Adds Dynamic IP Support for Sites
NordLayer Sites now support remote locations without a static public IP, letting admins use 0.0.0.0 where needed for simpler configuration. This makes site-to-site connectivity easier for branches using broadband, LTE, or other dynamic connections. For more information, visit NordLayer’s official site.
 .

Twingate
Bäst för distribution i globala team

Twingate är en plattform för nätverkssäkerhet med nolltillit som fokuserar på att säkra fjärråtkomst, segmentering av resurser, identitetsintegrering och policybaserad åtkomst för distribuerade team.
Vem passar Twingate bäst för?
Twingate passar bra för IT- och säkerhetsteam som hanterar distansarbete eller distribuerade arbetsstyrkor och behöver gå vidare från traditionella VPN-baserade åtkomstmodeller.
Varför jag valde Twingate
Jag har inkluderat Twingate bland mina främsta val eftersom tjänsten kan distribueras utan att brandväggar behöver ändras eller inkommande portar öppnas. Det finns ingen hårdvara att installera, och mitt team kan starta ett relä på under 30 minuter med Twingates Docker-baserade anslutningar. För globala utrullningar är den hastigheten viktig – särskilt när man samtidigt introducerar konsulter eller fjärrkontor i flera regioner.
Twingates viktigaste funktioner
- Åtkomstkontroller med nolltillit: Twingate tillämpar principer om minsta möjliga behörighet, så att användare endast når de specifika resurser som de har behörighet att komma åt.
- Delad tunnling: Dirigera endast relevant trafik genom Twingate och låt övrig internettrafik gå via användarens lokala anslutning.
- Kontroller av enhetens säkerhetsstatus: Tillämpa åtkomstpolicyer baserat på enhetens säkerhetsstatus, till exempel operativsystemets version eller statusen för slutpunktsskyddet.
- Aktivitetsloggning: Spåra användarnas åtkomsthändelser för alla resurser med detaljerade loggar för granskning och genomgång av incidenter.
Twingate-integreringar
Twingate erbjuder inbyggda integreringar med Okta, Azure Active Directory, Google Workspace, OneLogin och JumpCloud. Tjänsten stöder automatisk användarprovisionering genom SCIM och tillhandahåller ett API för anpassade integreringar.
Pros and Cons
Pros:
- Inbyggd integrering med Okta, Google och Azure AD
- Krypterade punkt-till-punkt-tunnlar med låg fördröjning
- Automatisk användarprovisionering med stöd för SCIM
Cons:
- Avancerade kontroller av enhetens säkerhetsstatus kräver högre abonnemangsnivåer
- Vissa granskningsfunktioner är inte tillgängliga i alla planer
New Product Updates from Twingate

Twingate protects internal web apps with policy-based access and gateway controls.
Twingate adds a Helpdesk admin role with limited Admin Console access, MFA resets, device verification, and trusted serial number management. The new role helps support teams troubleshoot user and device issues without granting full administrative access. For more information, visit Twingate’s official site.
 .


Inom cybersäkerhet erbjuder Heimdal en mångsidig plattform som är utformad för att möta behoven hos företag som vill skydda sina nätverksmiljöer. Med en omfattande uppsättning funktioner tilltalar den branscher från hälso- och sjukvård till utbildning och syftar till att hantera utmaningar som obehörig åtkomst, dataintrång och efterlevnad av standarder som ISO 27001 och HIPAA. För dem som prioriterar en lösning som integrerar DNS-säkerhet, hotjakt och slutpunktsskydd är Heimdal ett övertygande val.
Varför jag valde Heimdal
Jag valde Heimdal för dess unika strategi för nätverkssäkerhet, särskilt kombinationen av DNS-säkerhet och funktioner för hotjakt. Dessa funktioner hjälper ditt team att ligga steget före potentiella hot genom att fånga upp och analysera misstänkt nätverksaktivitet i realtid. Dessutom ger Heimdals plattform för utökad detektering och respons (XDR) förbättrad hotdetektering i flera miljöer, vilket ger en heltäckande bild av nätverkets säkerhetsstatus. För organisationer som behöver säkerställa efterlevnad och skydda känsliga data erbjuder Heimdals hanterade tjänster support dygnet runt för att upprätthålla en robust säkerhet.
Heimdals viktigaste funktioner
Utöver sina framstående funktioner erbjuder Heimdal ytterligare funktioner som förbättrar dess möjligheter inom nätverkssäkerhet.
- Sårbarhetshantering: Automatiserar processen för att identifiera och åtgärda sårbarheter i nätverket, vilket minskar risken för utnyttjande.
- Enhetlig slutpunktshantering: Tillhandahåller verktyg för fjärråtkomst till skrivbord och hantering av privilegierad åtkomst, vilket säkerställer säker kontroll över slutenheter.
- Säkerhet för e-post och samarbete: Skyddar mot e-posthot och bedrägerier och säkrar kommunikationskanaler mot nätfiskeattacker.
- Skydd mot ransomwarekryptering: Erbjuder avancerat skydd mot ransomwarehot och förhindrar obehörig kryptering av data.
Heimdals integrationer
Inbyggda integrationer listas för närvarande inte av Heimdal, men plattformen stöder anpassade API-baserade integrationer.
Pros and Cons
Pros:
- Automatiserar korrigeringar på alla slutenheter
- Stark detektering av sårbarheter och hot
- Detaljerad överblick över tillgångar och licenser
Cons:
- Inga inbyggda integrationer tillgängliga
- Gränssnittet kräver tid för introduktion

Site24x7
Bäst för nätverksaviseringar i realtid
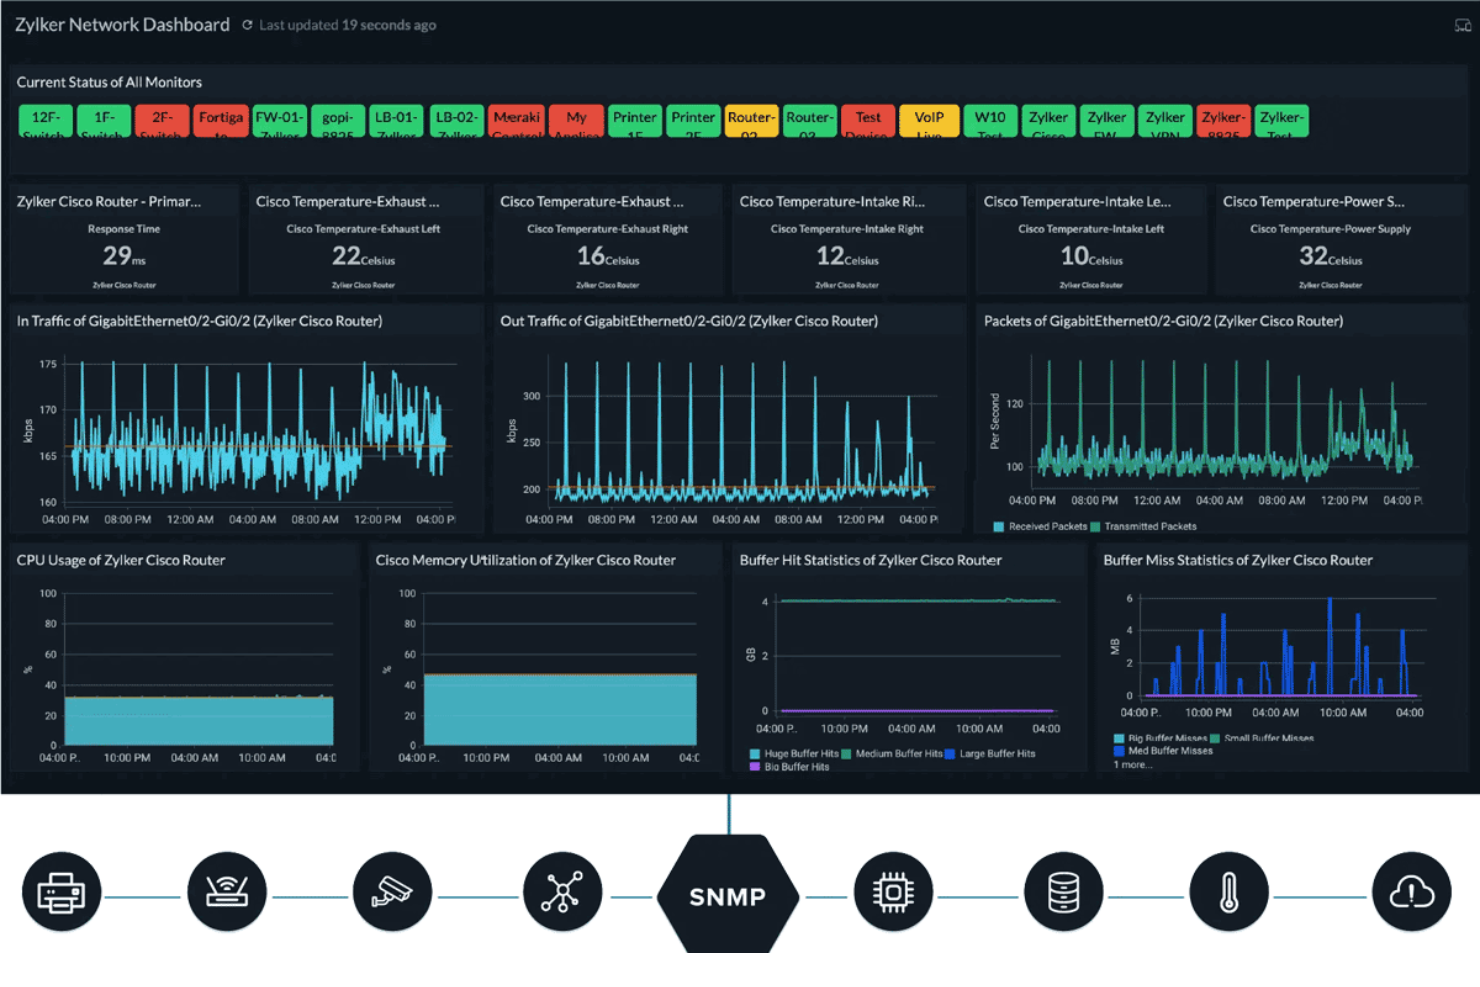
Site24x7 är ett molnbaserat verktyg för nätverksövervakning som är utformat för att hjälpa dig att hålla koll på hälsan och prestandan hos din nätverksinfrastruktur. Det ger insyn i olika nätverkskomponenter, inklusive enheter, gränssnitt och trafikmönster.
Varför jag valde Site24x7: Jag valde Site24x7 eftersom det innehåller flera funktioner som direkt stöder nätverkssäkerhetsarbete. Dess konfigurationshantering för nätverk låter dig upptäcka obehöriga ändringar av enheter och förbli kompatibel med säkerhetspolicyer, vilket bidrar till att förhindra felkonfigurationer som kan utnyttjas. Trafikanalysverktygen, som stöder NetFlow, sFlow och J-Flow, ger insyn i bandbreddsanvändning och potentiell skadlig aktivitet genom att synliggöra trafikavvikelser.
Site24x7:s utmärkande funktioner och integrationer:
Utmärkande funktioner inkluderar realtidsaviseringar som säkerställer att du omedelbart meddelas om ändringar eller hot i hela din infrastruktur. Verktyget erbjuder även automatiserade efterlevnadsrevisioner, som kontinuerligt kontrollerar dina nätverksenheter mot branschstandarder och interna policyer för att säkerställa efterlevnad.
Integrationer inkluderar AWS, Microsoft Azure, Google Cloud Platform, VMware, Amazon EventBridge, Zoho Analytics, Moogsoft, Jira, ConnectWise, PagerDuty, Microsoft Teams och Slack.
Pros and Cons
Pros:
- Omfattande funktioner för nätverksövervakning
- Realtidsaviseringar för omedelbar upptäckt av problem
- Automatiserade efterlevnadsrevisioner
Cons:
- Saknar mer robusta säkerhetsfunktioner, som hotdetektering
- För många aviseringar kan vara överväldigande för användare
New Product Updates from Site24x7
Site24x7 Adds Compliance Reports and Domain Squatting Detection
Site24x7’s Digital Risk Analyzer now offers domain compliance assessment and squatting detection to help you validate security posture, compare domains, and spot impersonation risks faster. For more information, visit Site24x7’s official site.
 .

Bäst för säker nätverksåtkomst
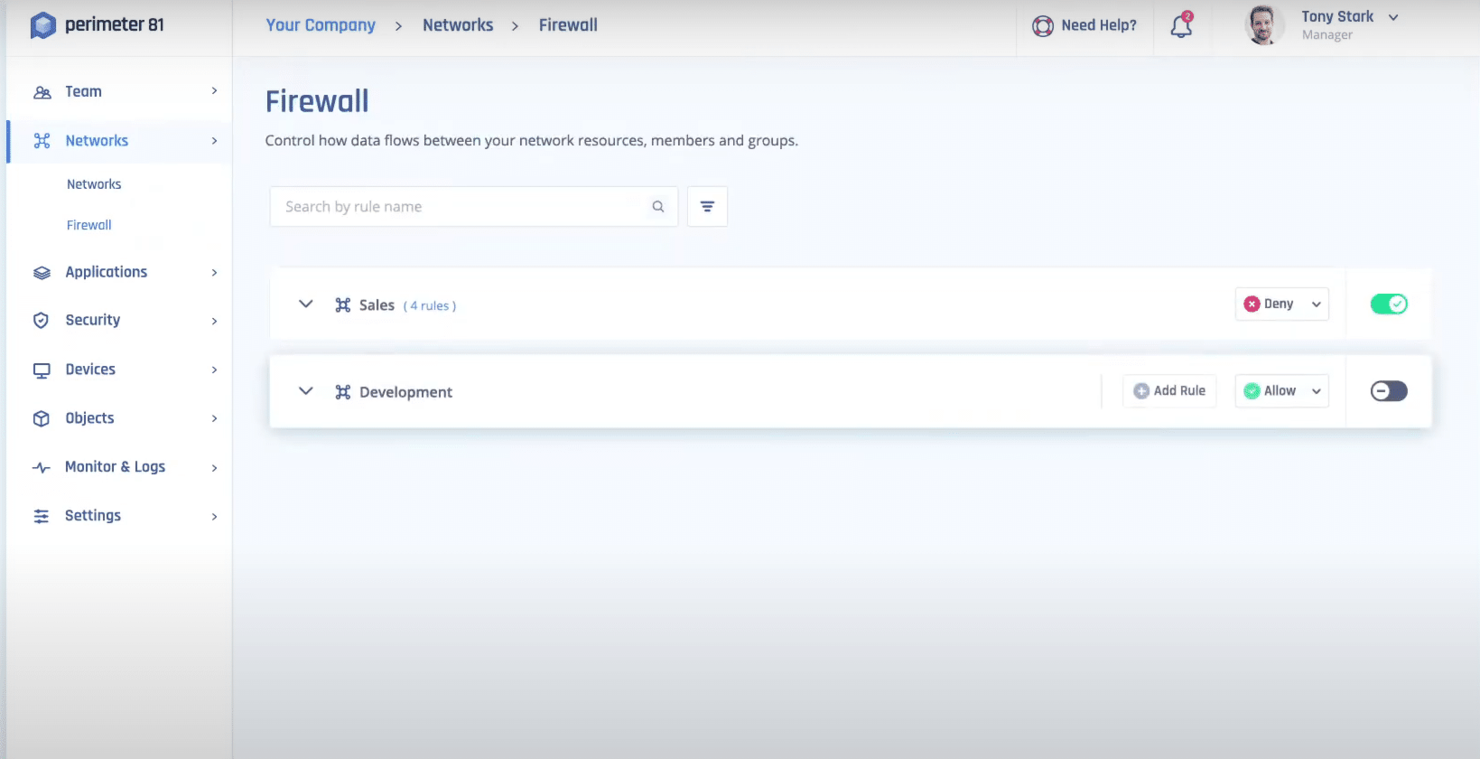
Perimeter 81 är en programvara för nätverkssäkerhet med fokus på säker fjärråtkomst och molnsäkerhet. Den tillhandahåller ett säkert VPN, multifaktorautentisering och nätverkssegmentering för att skydda distansarbetare och molnresurser.
Varför jag valde Perimeter 81: Jag valde Perimeter 81 på grund av dess nätverksarkitektur med nolltillit och detaljerade åtkomstkontroller, som ger mig säker anslutning för den distribuerade arbetsstyrkan. Den användarcentrerade utformningen och sömlösa integrationen med befintlig infrastruktur har förenklat processen för fjärråtkomst och gjort det möjligt för medarbetare att arbeta säkert var som helst.
Perimeter 81:s framträdande funktioner och integrationer:
Framträdande funktioner som jag tyckte var användbara omfattar säker nätverksåtkomst och en användarcentrerad utformning som prioriterar användarvänlighet och tillgänglighet. Plattformen har en programvarudefinierad perimeter (SDP) och en arkitektur för nätverksåtkomst med nolltillit (ZTNA), vilket drastiskt minskar risken för obehörig åtkomst och stärker den övergripande nätverkssäkerheten samtidigt som godkända användare kan ansluta säkert. Perimeter 81 erbjuder även enhetshantering, trafikinspektion och säkra webbgateways.
Integrationer omfattar inbyggd integration med populära identitetsleverantörer (t.ex. Active Directory, Azure AD, Okta) och molnleverantörer (t.ex. AWS, Azure)
Pros and Cons
Pros:
- Tillhandahåller säker åtkomst till lokala resurser och molnresurser var som helst ifrån
- Centraliserad hantering och tillämpning av policyer
- Erbjuder detaljerad åtkomstkontroll och granskningsfunktioner
Cons:
- Begränsade anpassningsalternativ för VPN-protokoll och inställningar
- Integration med vissa äldre system kan kräva ytterligare konfiguration

Bäst för enskilda användare och hemmiljöer
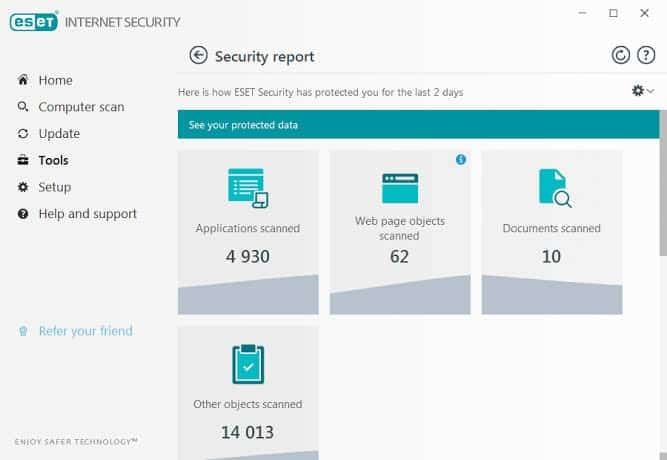
ESET Internet Security erbjuder heltäckande lösningar med funktioner som avancerad hotsökning, brandvägg, skydd mot nätfiske och säker surfning. Den lättviktiga och effektiva utformningen gör det till ett pålitligt val för skydd mot cyberhot.
Varför jag valde ESET Internet Security: Jag anser att detta verktyg är bäst för enskilda användare och hemmiljöer eftersom det erbjuder ett heltäckande skydd, inklusive brandvägg, e-postskanning och webbsurfning för upp till 10 av dina enheter. ESET har också ett långvarigt gott rykte inom cybersäkerhetsbranschen och är känt för sina konsekventa och pålitliga säkerhetslösningar på flera plattformar och enheter.
Framstående funktioner och integrationer i ESET Internet Security:
Funktioner som jag uppskattade mest i ESET Internet Security omfattar ett enhetskontrollsystem som låter dig välja vilka enheter som får ansluta till din dator. Jag uppskattade också att Nätverksinspektören lät mig övervaka mitt nätverk genom att skicka aviseringar när nya oregistrerade enheter anslöt. ESET erbjuder även avancerad hotsökning, brandväggsskydd, skydd mot utpressningstrojaner, skydd mot nätfiske, skräppostskydd och säkert betalningsskydd för att skapa en trygg surfmiljö vid näthandel och bankärenden.
Integrationer inkluderar Splunk, ServiceNow, Cisco Umbrella, IBM QRadar, McAfee ePO och SolarWinds MSP RMM. Det integreras även direkt med annan ESET-teknik, inklusive Secure VPN, Anti-Theft, SysInspector, Secure Authentication och Cloud Administrator.
Pros and Cons
Pros:
- Erbjuder stöldskyddsfunktioner för stulna enheter
- Utmärkt mobil säkerhetsapp för Android
- Minimal påverkan på systemets prestanda
Cons:
- Inget stöd för iOS
- Skydd för flera enheter är dyrt
Bäst för omfattande sårbarhetsskanning

Astra Pentest är ett omfattande säkerhetsverktyg som erbjuder fullständig penetrationstestning, inklusive för webbappar, molnsäkerhet, mobilappar, API:er, nätverkssäkerhet och blockkedjor. Det hjälper användare att upptäcka sårbarheter i sin infrastruktur med hjälp av en intelligent skanner och en användarvänlig instrumentpanel.
Varför jag valde Astra Pentest: Jag gillar dess intelligenta sårbarhetsskanner, som utför över 8 000 tester, inklusive kontroller av kända CVE:er, OWASP Top 10 och SANS 25. Den omfattande skanningsförmågan säkerställer att alla potentiella säkerhetsluckor identifieras, vilket ger en grundlig analys av säkerhetsläget. Dessutom gör skannerns förmåga att analysera sidor bakom inloggningsskärmar samt stödet för progressiva webbappar (PWA:er) och ensidiga applikationer (SPA:er) den mångsidig för olika teknikstackar.
Astra Pentests utmärkande funktioner och integrationer:
Utmärkande funktioner omfattar möjligheter till manuell penetrationstestning utförd av säkerhetsexperter, vilket kompletterar automatiserade skanningar genom att identifiera sårbarheter i affärslogik och andra problem som automatiserade verktyg kan missa. Dessutom erbjuder Astra Pentest smarta rapporteringsfunktioner som ger insyn i resultaten från penetrationstestningen och hjälper till att prioritera och åtgärda sårbarheter baserat på säkerhetsgrad och potentiell förlust.
Integrationer omfattar GitLab, GitHub, Bitbucket, Slack, Jira, Microsoft Azure, Jenkins och CircleCI.
Pros and Cons
Pros:
- En centraliserad instrumentpanel hjälper användare att se alla sina resultat på ett ställe
- Kan utföra automatiska skanningar och manuella, djupgående penetrationstester
- Användarvänligt gränssnitt
Cons:
- Risk för falska positiva resultat med den automatiserade skannern
- Begränsade anpassningsmöjligheter

Norton
Bäst för kontinuerliga genomsökningar

Norton är byggt för småföretags behov av nätverkssäkerhet och erbjuder ett omfattande skydd för enheter och känsliga data. Det fokuserar på att försvara mot vanliga cyberhot samtidigt som systemen hålls säkra och driftsatta. Funktioner som övervakning av hot i realtid och ett säkert VPN bidrar till att skydda den dagliga affärsverksamheten och minska exponeringen för risker på nätet.
Varför jag valde Norton
Jag valde främst Norton för dess realtidsskydd mot hot, vilket är ett grundläggande krav för effektiv nätverkssäkerhet. Det söker kontinuerligt efter skadlig programvara och utpressningsprogram, vilket bidrar till att förhindra dataförlust och systemkompromettering. Nortons säkra VPN lägger till krypterade anslutningar för medarbetare och möjliggör säkert distansarbete och arbete på nätet. Tillsammans täcker dessa funktioner viktiga säkerhetsbehov för företag som vill skydda sitt nätverk och sina data.
Viktiga funktioner i Norton
Utöver de utmärkande funktionerna erbjuder Norton en rad funktioner för att förbättra säkerhetsinfrastrukturen för ditt team.
- Säkerhetskopiering i molnet: Tillhandahåller 500 GB säker molnlagring för att skydda kritiska företagsdata från förlust på grund av stöld eller fel.
- Lösenordshanterare: Erbjuder krypterad lagring för känsliga inloggningsuppgifter, vilket säkerställer att lösenorden förblir säkra och endast är tillgängliga för behöriga användare.
- Övervakning av mörka webben: Varnar dig om dina personuppgifter hittas på mörka webben och hjälper till att förhindra identitetsstöld.
- Drivrutinsuppdaterare: Uppdaterar automatiskt föråldrade eller sårbara drivrutiner och upprätthåller systemets säkerhet och prestanda.
Nortons integrationer
Inbyggda integrationer listas för närvarande inte av Norton.
Pros and Cons
Pros:
- Starkt skydd mot skadlig programvara i realtid
- Inkluderar VPN- och brandväggssäkerhet
- Säkerhetskopiering i molnet stöder dataåterställning
Cons:
- Begränsat antal enheter för team
- Färre inbyggda företagsintegrationer

Acunetix
Bäst för skräddarsydda lösningar för nätverkssäkerhet

Acunetix är en programvarulösning för nätverkssäkerhet som skyddar mot avancerade långvariga hot (APT). Den använder maskininlärningsalgoritmer och beteendebaserad analys för att upptäcka och reagera på sofistikerade cyberattacker.
Varför jag valde Acunetix: Acunetix imponerade verkligen på mig med sin sårbarhetsskanner och sina skräddarsydda lösningar för nätverkssäkerhet. Genom att arbeta nära deras team förstod de mina verksamhetskrav och tillhandahöll ett anpassat säkerhetspaket. Från brandväggshantering till avancerad hotinformation hjälpte deras expertis och noggrannhet mig att stärka nätverkssäkerheten och ligga steget före potentiella hot.
Acunetix främsta funktioner och integrationer:
Främsta funktioner inkluderar ett anpassningsbart tillvägagångssätt för att uppfylla specifika verksamhetskrav, vilket omfattar incidenthantering, åtgärdande och säkerhetsinformation och händelsehantering (SIEM). Detta gör att jag kan utforma en heltäckande säkerhetsinfrastruktur som är exakt anpassad efter mina unika behov och ger ett robust skydd mot cyberhot.
Integrationer inkluderar inbyggda integrationer med verktyg från tredje part som Azure DevOps (Microsoft TFS), JIRA, GitHub och Citrix.
Pros and Cons
Pros:
- Aviseringar i realtid och automatiserade åtgärder
- Omfattande analys av nätverkstrafik och insyn i potentiella sårbarheter
- Anpassningsbar och skalbar för att passa olika organisationers behov
Cons:
- Kan kräva specialiserad expertis för den inledande installationen och konfigurationen
- Priset kan vara högre jämfört med vissa andra lösningar för nätverkssäkerhet
Andra alternativ för programvara för nätverkssäkerhet
Hittade du fortfarande inte det perfekta verktyget för nätverkssäkerhet? Här är några fler alternativ som inte kom med på min topplista men som är värda att titta närmare på för andra användningsområden:
- McAfee+
Bästa heltäckande säkerhetstjänster
- Elastic
Bäst för avancerad säkerhetsanalys
- Avira Prime
Bäst för integritetsfokuserade personer och organisationer
- Webroot
Bäst för molnbaserad hotidentifiering
- Commvault
Bäst för robusta dataskydds- och säkerhetskopieringslösningar
- ManageEngine Log360
Bäst för centraliserad logghantering


Så utvärderar jag nätverkssäkerhetsprogramvara
Jag delar upp min utvärdering i de grundläggande funktioner som ett verktyg måste ha – såsom IDS/IPS, brandväggskontroller och VPN-stöd – samt de särskiljande egenskaper som skiljer de bästa alternativen från mängden.
Kärnfunktioner (grundkrav för denna lista)
När jag väljer ut verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 75 % för att komma i fråga.
- Brandvägg och åtkomstkontroll: Jag utvärderar hur detaljerade brandväggsreglerna är – exempelvis om du kan genomdriva mikrosegmentering mellan VLAN eller tillämpa identitetsbaserade policyer mellan nätverkszoner.
- Intrångsdetektering och intrångsskydd: Varje verktygs IDS/IPS bör gå längre än enkel signaturmatchning, så jag letar efter beteendebaserad detektering, anpassning av egna regler och automatiserade arbetsflöden för blockering.
- Hotövervakning och analys: Instrumentpaneler och aviseringar i realtid är viktiga, men jag kontrollerar också om verktyget kan korrelera trafik, bedöma hotnivåer och direkt gå ner på djupet i misstänkta sessioner.
- VPN och krypterad anslutning: Oavsett om det gäller IPsec-tunnlar mellan platser eller SSL-VPN med MFA för fjärråtkomst undersöker jag hur väl varje verktyg skyddar distribuerade och hybrida arbetsstyrkor.
- Skadlig kod och hotinformation: En bra integration med hotinformation innebär aktuella informationskällor och sandlåde-funktioner – jag kontrollerar om verktygen kan upptäcka nya hot, inte bara kända signaturer.
- Efterlevnad och granskningsrapportering: Jag letar efter färdiga mallar som är kopplade till ramverk som PCI-DSS, HIPAA och GDPR, samt exporterbara granskningsspår som förenklar myndighets- och regelverksgranskningar.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
AI-baserad hotdetektering är en viktig särskiljande faktor. Verktyg som använder ML för att flagga avvikelser – som ovanlig lateral förflyttning utanför arbetstid – upptäcker hot som signaturbaserade motorer missar. Automatiserad incidenthantering passar bra ihop med detta; jag letar efter spelböcker som isolerar en komprometterad slutpunkt eller blockerar en skadlig IP-adress utan mänsklig inblandning. Jag utvärderar också täckning av moln- och hybridmiljöer, eftersom de flesta team kör arbetsbelastningar lokalt samt i AWS, Azure eller GCP. Enhetlig policytillämpning i alla dessa miljöer från en och samma konsol sparar mycket operativ tid.
Mer än funktioner
Ekosystemet för integrationer spelar en stor roll här. Jag kontrollerar om ett verktyg har inbyggda anslutningar till dina SIEM-, EDR- och IAM-plattformar – exempelvis Splunk, CrowdStrike eller Okta – så att aviseringsdata flödar utan manuell sammanfogning. Efterlevnadscertifieringar är en annan faktor jag väger in; leverantörer med SOC 2 typ II eller ISO 27001 minskar arbetsbördan vid granskningar. Jag utvärderar också flexibiliteten vid driftsättning, eftersom vissa team behöver molnbaserad leverans medan andra kräver lokala applikationer för miljöer utan nätverksanslutning. Det rätta valet beror på hur din infrastruktur faktiskt ser ut.
Så väljer du programvara för nätverkssäkerhet
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att behålla fokus när du går igenom din unika process för att välja programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer programvaran att växa med ditt företag? Tänk på framtida expansion och om verktyget kan hantera ökade datamängder och fler användare utan omfattande uppgraderingar. |
| Integrationer | Fungerar den med dina befintliga verktyg? Kontrollera kompatibiliteten med dina nuvarande system, till exempel CRM, ERP eller molntjänster, för att säkerställa ett smidigt arbetsflöde. |
| Anpassningsbarhet | Kan du anpassa den efter dina behov? Leta efter alternativ för att justera inställningar, rapporter och aviseringar så att de passar dina specifika operativa krav. |
| Användarvänlighet | Är den användarvänlig? Ta hänsyn till inlärningskurvan för ditt team. Ett enkelt gränssnitt kan spara tid och minska utbildningskostnaderna. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Utvärdera installationstiden och de resurser som krävs, inklusive tillgången till support under övergångsfasen. För företag som har sin bas i Illinois kan samarbete med ett cybersäkerhetsföretag i Chicago ge fördelar genom support på plats under installationen. |
| Kostnad | Ryms det inom din budget? Jämför prismodellerna och var uppmärksam på dolda avgifter. Kontrollera om det finns rabatter för årsabonnemang eller större team. |
| Säkerhetsskydd | Uppfyller det dina säkerhetskrav? Kontrollera att kryptering, multifaktorautentisering och andra säkerhetsåtgärder finns på plats för att skydda dina data. |
| Efterlevnadskrav | Uppfyller det branschstandarderna? Säkerställ att programvaran följer relevanta bestämmelser som GDPR, HIPAA eller PCI DSS för din bransch. |
Vad är nätverkssäkerhetsprogramvara?
Nätverkssäkerhetsprogramvara är utformad för att stärka din IT-infrastruktur och skydda känsliga data. Detta görs med verktyg som antivirusprogram, system för intrångsdetektering och intrångsskydd (IDS/IPS), kryptering och säkerhetsprotokoll. Nätverkssäkerhetsprogramvara kan skydda mot externa hot som nätfiske och skadlig programvara samt mot hot som uppstår inom ett nätverk, till exempel obehörig åtkomst till resurser. Plattformar för enhetlig hot- och säkerhetshantering är särskilt effektiva när det gäller att erbjuda ett heltäckande skydd mot flera olika angreppsvektorer.
Genom att implementera nätverkssäkerhetsprogramvara kan tjänsteleverantörer, institutioner och organisationer minska cyberrisker och uppnå hotdetektering i realtid för att upprätthålla nätverksinfrastrukturens tillförlitlighet. Organisationer bör även överväga specialiserad programvara för brandväggsgranskning för att säkerställa att deras perimeterförsvar är korrekt konfigurerat och följer gällande krav.
Funktioner
När du väljer nätverkssäkerhetsprogramvara bör du hålla utkik efter följande viktiga funktioner:
- Intrångsdetektering: Övervakar nätverkstrafiken efter misstänkt aktivitet och varnar administratörer för potentiella hot.
- Hotövervakning: Analyserar kontinuerligt nätverket efter sårbarheter och tecken på cyberattacker för att förhindra intrång.
- Kryptering: Skyddar känsliga data genom att koda dem, vilket säkerställer att endast behöriga användare kan få åtkomst till informationen.
- Multifaktorautentisering: Kräver flera former av verifiering innan åtkomst beviljas, vilket förbättrar säkerheten genom att minska antalet obehöriga inloggningar.
- Efterlevnadshantering: Hjälper organisationer att följa branschbestämmelser som GDPR eller HIPAA genom att tillhandahålla nödvändiga säkerhetskontroller.
- Analys i realtid: Ger omedelbara insikter i nätverksaktiviteten, vilket möjliggör snabba reaktioner på potentiella säkerhetsincidenter.
- Automatiserad incidenthantering: Tillhandahåller automatiserade åtgärder för att begränsa hot, vilket minimerar skador och driftstopp.
- Integrationsmöjligheter: Säkerställer kompatibilitet med befintliga försvarsverktyg som programvara för internetsäkerhet, vilket underlättar en sammanhållen säkerhetsstrategi.
- Anpassningsbara aviseringar: Gör det möjligt för användare att ange specifika kriterier för aviseringar, så att de får relevanta meddelanden i rätt tid.
- Användarvänligt gränssnitt: Förenklar hanteringen och övervakningen av nätverkssäkerheten, vilket minskar inlärningskurvan för IT-team.
Fördelar
Implementering av nätverkssäkerhetsprogramvara ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrat dataskydd: Kryptering och multifaktorautentisering hjälper till att hålla känsliga data säkra från obehörig åtkomst.
- Proaktiv hotthantering: Intrångsdetektering och hotövervakning från brandväggsprogramvara möjliggör tidig identifiering och begränsning av potentiella hot.
- Efterlevnad av regelverk: Funktioner för efterlevnadshantering hjälper till att uppfylla branschstandarder och minskar risken för juridiska påföljder.
- Minskad driftstoppstid: Automatiserad incidenthantering minimerar påverkan från säkerhetsintrång och säkerställer verksamhetens kontinuitet.
- Förbättrat beslutsfattande: Realtidsanalyser ger insikter i nätverksaktivitet och möjliggör välgrundade beslut om säkerhetsstrategier.
- Effektiviserad drift: Integreringsfunktioner säkerställer att programvaran fungerar väl med befintliga system och förenklar den övergripande nätverkshanteringen.
- Ökat användarförtroende: Ett användarvänligt gränssnitt gör det enklare för IT-team att hantera säkerheten och stärker förtroendet för deras förmåga att skydda nätverket.
Kostnader och priser
Att välja nätverkssäkerhetsprogramvara kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i nätverkssäkerhetslösningar:
Jämförelsetabell för nätverkssäkerhetsprogramvara
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande hotövervakning, begränsad support och tillgång till communityn. |
| Privatabonnemang | $5-$25/användare/månad | Hotdetektering, grundläggande kryptering och begränsade integreringar. |
| Företagsabonnemang | $30-$75/användare/månad | Avancerad hotthantering, multifaktorautentisering och verktyg för efterlevnad. |
| Abonnemang för stora företag | $100-$200/användare/månad | Fullständig kryptering, automatiserad incidenthantering och dedikerad support. |
Vanliga frågor
Här är några vanliga frågor om nätverkssäkerhetsprogramvara som du kan läsa för att fatta ett mer praktiskt beslut som tillgodoser dina säkerhetsbehov:
Hur fungerar nätverkssäkerhetsprogramvara?
Vad är skillnaden mellan nätverkssäkerhetsprogramvara och programvara för incidenthantering?
Vilka är nätverkssäkerhetens grundläggande principer?
Vad händer härnäst:
Om du håller på att undersöka nätverkssäkerhetsprogramvara kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.