

10 bästa programvarorna för intrångsdetektering 2026 avslöjade

Urval av de bästa programvarorna för intrångsdetektering


Att hålla systemen säkra är en pågående utmaning. Programvara för intrångsdetektering fungerar som ett tidigt varningssystem – den övervakar nätverket, upptäcker ovanlig aktivitet och varnar teamet innan hoten sprids.
Den här guiden innehåller expertgranskade insikter som hjälper dig att välja rätt verktyg för din organisation, baserat på säkerhetsfunktioner, användarvänlighet och tillförlitlighet.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa programvarorna för intrångsdetektering
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för detektering av sårbarheter i bibliotek under körning | Kostnadsfri demonstration tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för analys av användar- och entitetsbeteende | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för detektering och respons på slutpunkter | Gratis provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 4 | Bäst för centraliserad händelsehantering | 30 dagars kostnadsfri provperiod | Priser på begäran | Website | |
| 5 | Bäst för stora företagsmiljöer | Not available | Pris på begäran | Website | |
| 6 | Bäst för integrerad hotinformation | Not available | Prisuppgift på begäran | Website | |
| 7 | Bäst för flerskiktade säkerhetsstrategier | Not available | Prissättning på begäran | Website | |
| 8 | Bäst för att identifiera riktade attacker | Not available | Pris på begäran | Website | |
| 9 | Bäst för mångsidig hotdetektering | Not available | Pris på begäran | Website | |
| 10 | Bäst för avancerad hotinformation | Not available | Prisuppgift på begäran | Website |
Recensioner av de bästa programvarorna för intrångsdetektering

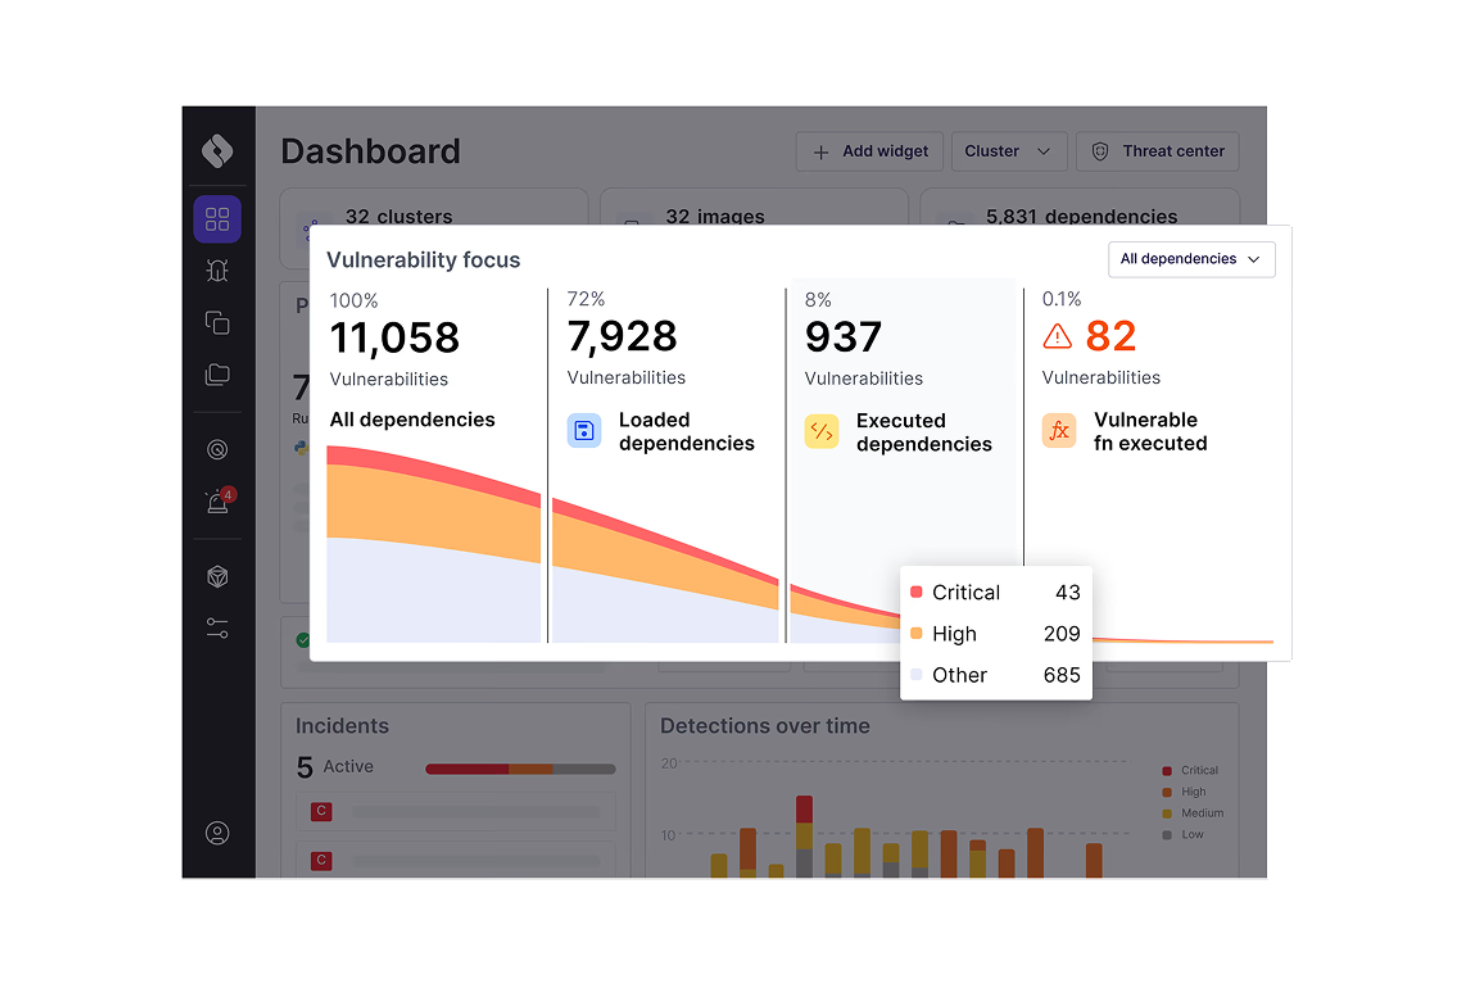
En molnbaserad plattform för detektering och respons, Oligo Security övervakar beteendet hos bibliotek under körning, upptäcker exploateringsförsök och ger säkerhetsteam tydlig insyn i vad kod med öppen källkod gör i aktiva arbetsbelastningar.
Vem passar Oligo Security bäst för?
Oligo Security passar säkerhetsteknik- och DevSecOps-team på medelstora till stora företag som kör molnbaserade, mikrotjänstbaserade applikationer med stort beroende av beroenden med öppen källkod.
Varför jag valde Oligo Security
Jag valde Oligo Security som en av de bästa lösningarna på grund av hur den hanterar detektering av sårbarheter i bibliotek under körning, vilket skiljer sig från statiska skannrar. De flesta verktyg flaggar alla CVE:er i ditt beroendeträd. Oligo visar endast sårbarheter där den sårbara funktionen faktiskt körs, vilket minskar bruset med 90 % eller mer. Dess SCA för analys under körning spårar bibliotek med öppen källkod i produktion kontinuerligt, så när en nolldagssårbarhet upptäcks kan jag omedelbart se om mina arbetsbelastningar anropar den berörda koden, inte bara om paketet finns installerat.
Viktiga funktioner i Oligo Security
- Blockering av exploateringar under körning: Avlyssnar aktiva exploateringsförsök på applikationslagret utan att avsluta containrar eller störa aktiva tjänster.
- MITRE ATT&CK-mappning: Kopplar upptäckta hot och säkerhetshändelser till MITRE ATT&CK:s taktiker för att stödja strukturerad incidenttriage.
- eBPF-baserad sensor: Övervakar arbetsbelastningars beteende på kärnnivå med under 1 % CPU-användning, utan att kodändringar krävs.
- SBOM/VEX-generering i realtid: Skapar en aktuell programvaruförteckning med VEX-uttalanden som återspeglar vad som körs i produktion.
Integrationer med Oligo Security
Oligo Security integreras direkt med AWS Security Hub Extended, och det finns en dokumenterad integration med Endor Labs för kombinerad statisk nåbarhetsanalys och nåbarhetsanalys under körning. Även om bredare direkta integrationer inte är allmänt dokumenterade stöder Oligos säkerhetsresultat i OCSF-schemat vidarebefordran till SIEM-plattformar som Splunk, och ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Upptäcker nolldagsexploateringar under körning
- Blockerar exploateringar utan att avsluta containrar
- Minskar CVE-bruset med över 90 %
Cons:
- Få direkta integrationer från tredjepart
- Mindre community än mer etablerade SCA-verktyg
Bäst för analys av användar- och entitetsbeteende
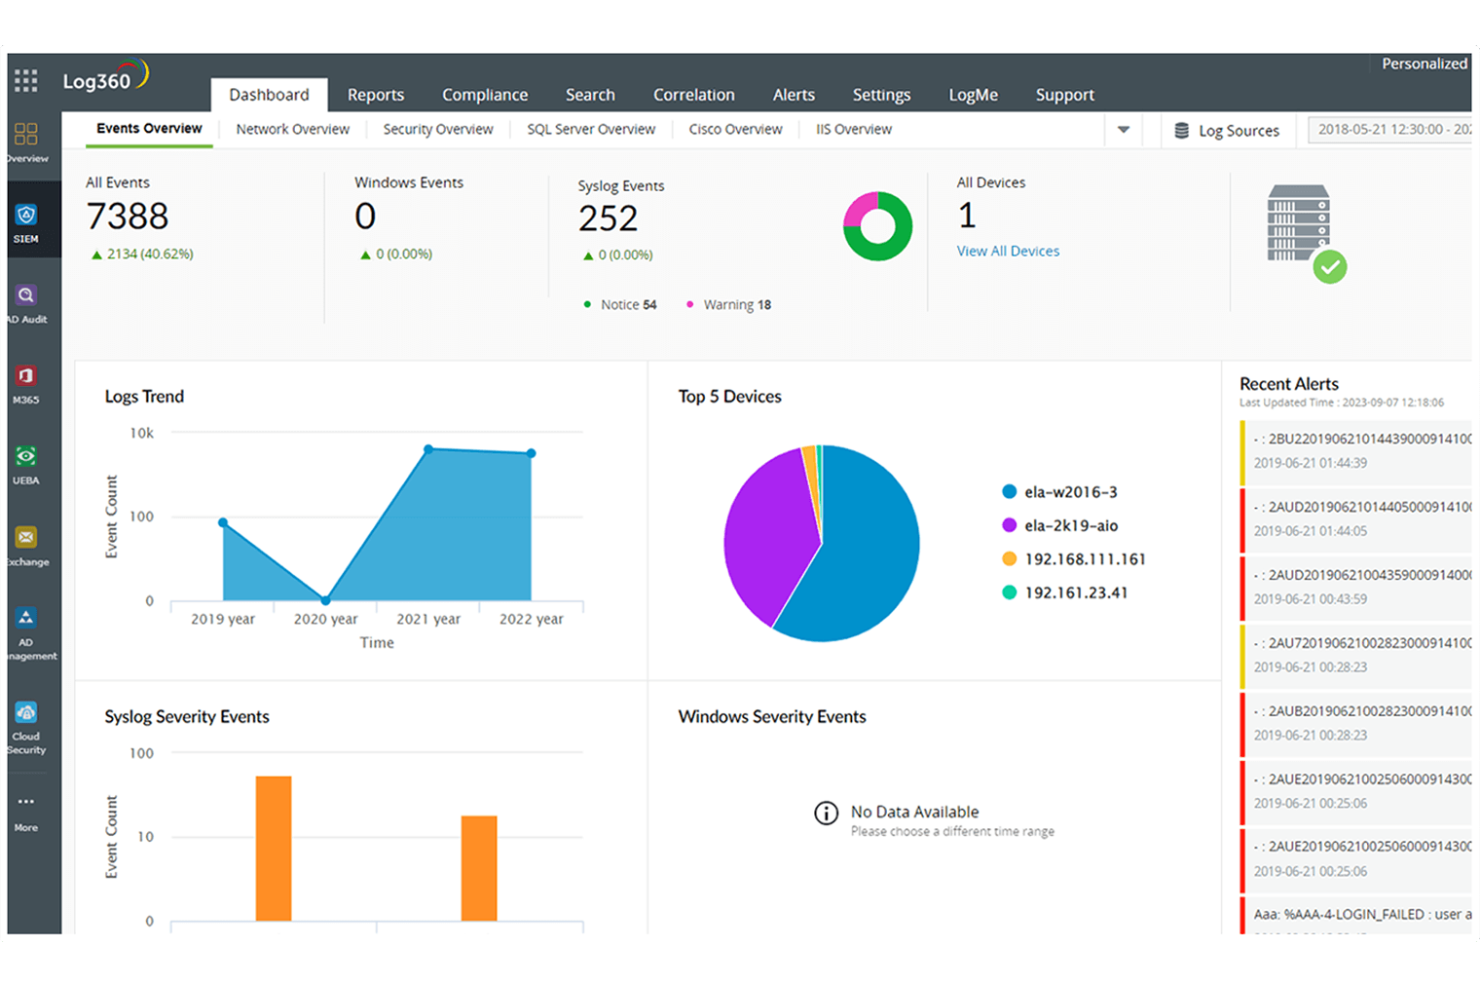
ManageEngine Log360 är en heltäckande lösning för säkerhetsinformations- och händelsehantering (SIEM) som är utformad för att stärka organisationers säkerhet genom att integrera viktiga funktioner såsom analys av användar- och entitetsbeteende (UEBA), förebyggande av dataförlust (DLP) och säkerhetsmäklare för molnåtkomst (CASB).
Varför jag valde ManageEngine Log360: Log360 samlar in data från olika källor, inklusive system för intrångsdetektering (IDS), brandväggar och Active Directory, för att ge omedelbara aviseringar om potentiella intrång. Plattformen använder även avancerad analys och maskininlärning för att upptäcka avvikande beteenden, vilket är avgörande för att identifiera insiderhot och sofistikerade cyberattacker som traditionella metoder kanske missar. UEBA-funktionen använder också maskininlärning för att identifiera ovanliga mönster och beteenden, vilket ger djupare insikter i potentiella säkerhetshot.
Utmärkande funktioner och integrationer:
Plattformens integrerade efterlevnadshantering säkerställer att organisationer uppfyller lagstadgade krav och ger realtidsaviseringar om överträdelser av efterlevnadskraven. Den erbjuder även automatiserade arbetsflöden för incidenthantering för att förenkla processen med att hantera säkerhetsincidenter. Integrationer omfattar Microsoft Exchange, Amazon Web Services (AWS), Microsoft Entra ID, Microsoft Azure och Active Directory.
Pros and Cons
Pros:
- Utmärkt insyn i alla system
- Effektivt för granskning på alla IT-nivåer i en organisation
- Tillhandahåller övervakning och aviseringar i realtid
Cons:
- Den initiala installationen kan vara komplex
- Potentiella prestandaproblem vid stora datamängder
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

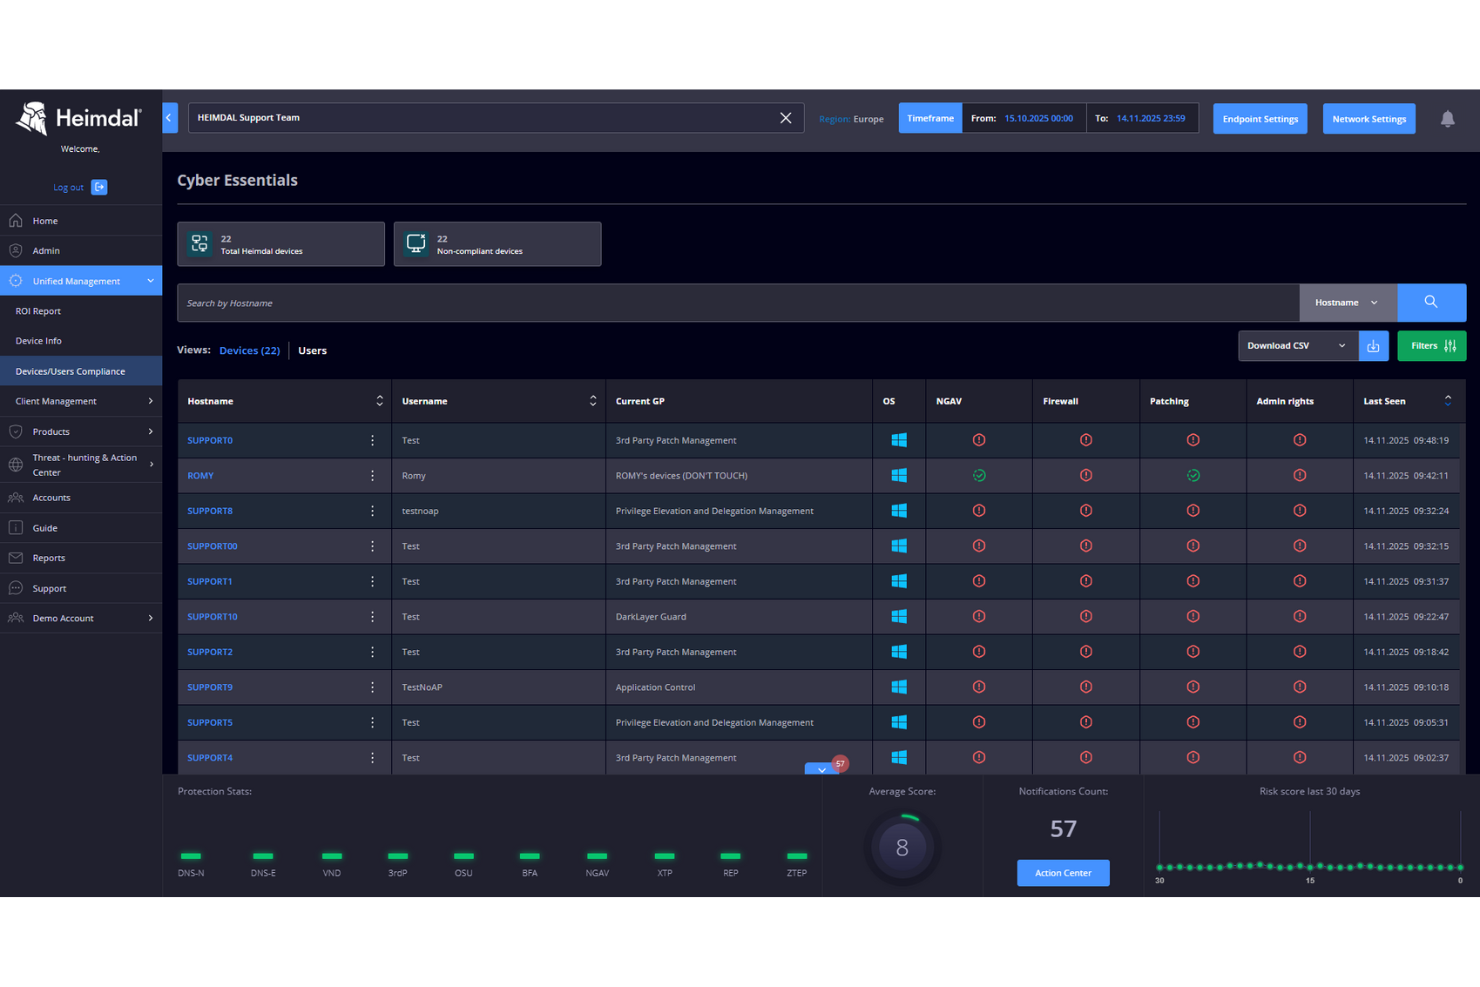
Inom området för programvara för intrångsdetektering utmärker sig Heimdal som en mångsidig lösning som hanterar de mångfacetterade utmaningar som moderna företag står inför. Dess enhetliga cybersäkerhetsplattform är utformad för att tilltala företag och leverantörer av hanterade tjänster som vill stärka sin säkerhetsnivå mot sofistikerade hot. Genom att integrera funktioner för hotdetektering, hantering och förebyggande åtgärder hjälper Heimdal organisationer att minska risker och upprätthålla kontinuiteten i verksamheten i ett alltmer komplext hotlandskap.
Varför jag valde Heimdal
Jag valde Heimdal för dess robusta funktioner för detektering och respons på slutpunkter (EDR), som är avgörande för all programvara för intrångsdetektering. EDR-funktionen övervakar kontinuerligt slutpunkter för att upptäcka och hantera hot, vilket säkerställer att ditt nätverk förblir skyddat mot potentiella intrång. Dessutom identifierar och hanterar Heimdals funktion för jakten på hot proaktivt potentiella hot innan de kan orsaka skada. Dessa funktioner riktar sig till företag som vill förbättra sina säkerhetsåtgärder och skydda känsliga data mot föränderliga cyberhot.
Heimdals viktigaste funktioner
Utöver de framstående funktionerna för EDR och jakt på hot fann jag även andra funktioner som är värdefulla för intrångsdetektering:
- Nätverkssäkerhet: Skyddar mot nätverksbaserade attacker genom DNS-säkerhet och andra strategiska åtgärder.
- Hanterade tjänster: Tillhandahåller tjänster från ett säkerhetsoperationscenter (SOC) dygnet runt för kontinuerlig övervakning och hantering.
- Hantering av behörighetshöjning och delegering: Hanterar åtkomstbehörigheter för att förhindra obehöriga intrång.
- Skydd mot kryptering med utpressningsprogram: Skyddar enheter och molnarbetsytor mot attacker med utpressningsprogram.
Heimdals integrationer
Inbyggda integrationer listas för närvarande inte av Heimdal, men plattformen stöder API-baserade anpassade integrationer.
Pros and Cons
Pros:
- Automatiserar korrigeringar på slutpunkter
- Stark detektering av sårbarheter och hot
- Detaljerad insyn i tillgångar och licenser
Cons:
- Inga inbyggda integrationer tillgängliga
- Gränssnittet kräver tid för introduktion
Bäst för centraliserad händelsehantering
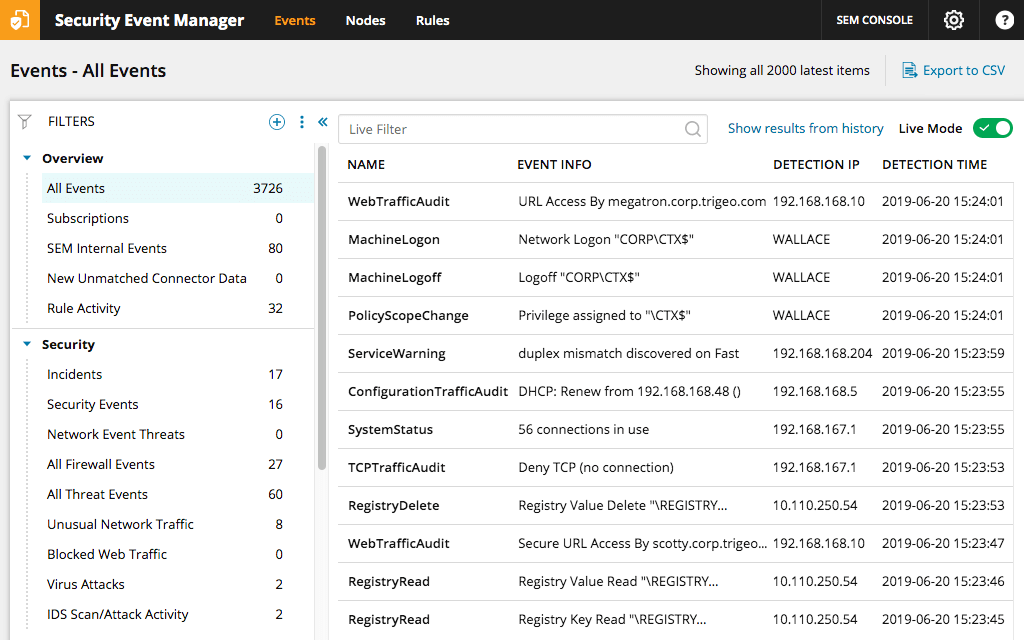
SolarWinds Security Event Manager (SEM) är utformat för att förenkla processen med att identifiera och hantera säkerhetshot, misslyckade revisioner och driftsproblem. Verktyget utmärker sig genom sin förmåga att centralisera och tolka stora mängder loggdata från flera källor.
Varför jag valde SolarWinds Security Event Manager: Under min utvärdering fångade SolarWinds SEM:s strategi för centralisering av händelser min uppmärksamhet. Enligt min bedömning, och efter att ha jämfört det med flera andra plattformar, fastställde jag att det erbjuder en differentierad och effektiv lösning för organisationer som brottas med datautbredning. Dess styrka inom centraliserad händelsehantering gör det till ett ovärderligt verktyg för många säkerhetsexperter.
Utmärkande funktioner & integrationer:
SolarWinds SEM:s främsta styrka ligger i dess teknik för loggkorrelation, som snabbt identifierar potentiella problem genom att analysera mönster. Dessutom gör integrationerna med andra SolarWinds-produkter det möjligt för organisationer att få en bredare och mer heltäckande bild av sina IT-miljöer.
Pros and Cons
Pros:
- Effektiva funktioner för loggkorrelation
- Förenklade verktyg för händelsevisualisering
- Stöd för loggar från många enheter och applikationer
Cons:
- Inlärningskurvan för nya användare
- Rapporteringsfunktionerna kan behöva förbättras
- Vissa användare rapporterar prestandafördröjningar vid stora datamängder

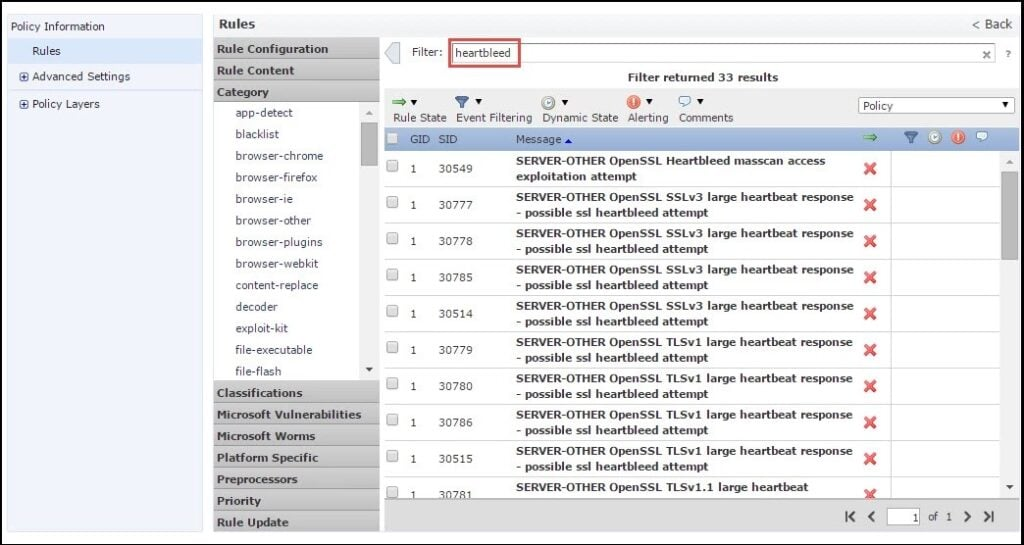
Cisco IDS, med rötter i ett arv av robusta säkerhetslösningar, är specialiserat på att skydda omfattande företagsnätverk. Dess förmåga att hantera stora trafikvolymer utan kompromisser gör det till ett optimalt val för storskalig verksamhet.
Varför jag valde Cisco IDS: När jag började välja ett verktyg som var lämpat för omfattande företagsstrukturer blev Cisco IDS:s rykte och prestandamätningar omöjliga att bortse från. Dess skicklighet i att hantera komplexa och omfattande nätverksarkitekturer gjorde att det utmärkte sig i min bedömning. För företag som verkar i stor skala och söker tillförlitlig intrångsdetektering är Cisco IDS enligt min mening ett övertygande val.
Utmärkande funktioner och integrationer:
Cisco IDS utmärker sig genom sina avancerade algoritmer för hotdetektering, vilket möjliggör snabb identifiering av misstänkt aktivitet. Det använder uppdateringar av hotinformation för att ligga steget före nya risker. Integrationsmöjligheterna omfattar hela Ciscos serie av säkerhetsprodukter, vilket främjar en heltäckande säkerhetsstrategi.
Pros and Cons
Pros:
- Anpassat för hantering av stora nätverkstrafikvolymer
- Kontinuerliga uppdateringar av hotinformation
- Robust integration i Ciscos säkerhetsekosystem
Cons:
- Den initiala konfigurationen kan vara komplex för nybörjare
- Dyrare än vissa alternativa lösningar
- Kräver dedikerad personal för optimal hantering

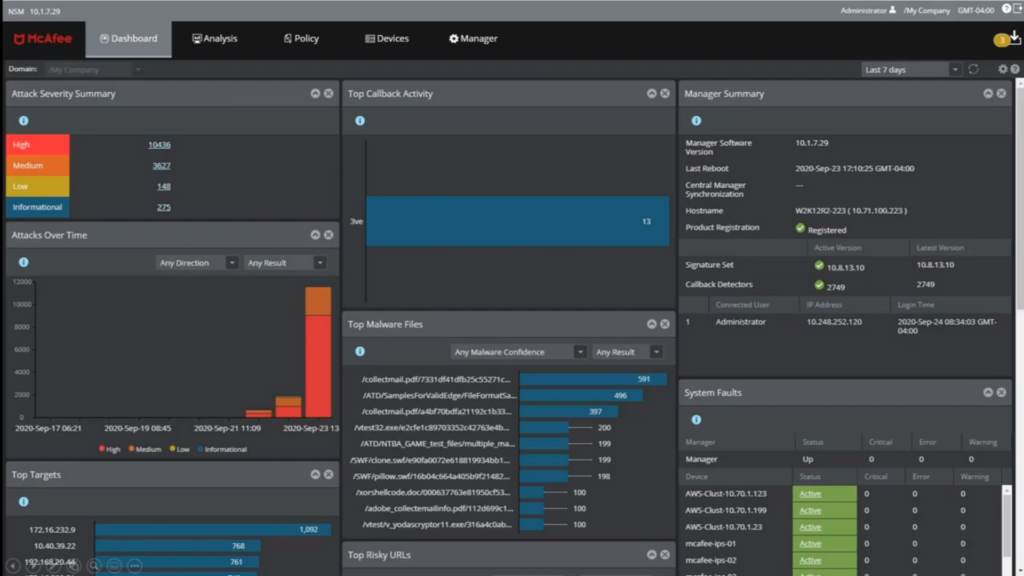
McAfees IDS överträffar andra genom att inte bara upptäcka intrång utan även tillhandahålla integrerad hotinformation som underlag för snabba motåtgärder. Denna integration ger en fördjupad förståelse av hot och placerar systemet högt på listan för företag som prioriterar underrättelsedrivet försvar.
Varför jag valde IDS från McAfee: När jag jämförde olika verktyg fångade informationssammanslagningen i McAfees IDS min uppmärksamhet. Denna integration, som särskiljer lösningen från konkurrenterna, fick mig att bedöma den som överlägsen för dem som vill kombinera upptäckt med handlingsbar information. Om integrerade hotinsikter är målet motsvarar IDS från McAfee perfekt sådana krav.
Utmärkande funktioner & integrationer:
McAfees IDS är stolt över sina adaptiva mekanismer för hotdetektering och förfinar sina processer med informationsflöden i realtid. Den molnbaserade analysen förbättrar dessutom detekteringsprecisionen. När det gäller integrationer fungerar den effektivt tillsammans med andra McAfee-säkerhetsprodukter och en rad SIEM-system från tredje part.
Pros and Cons
Pros:
- Integration av hotinformation i realtid
- Molnförbättrad analys för exakt detektering
- Brett stöd för kompatibilitet med SIEM-lösningar
Cons:
- Viss inlärningskurva krävs för att utnyttja alla funktioner fullt ut
- Beroendet av molnet kanske inte passar alla organisationer
- Komplex licensiering för omfattande distributioner.

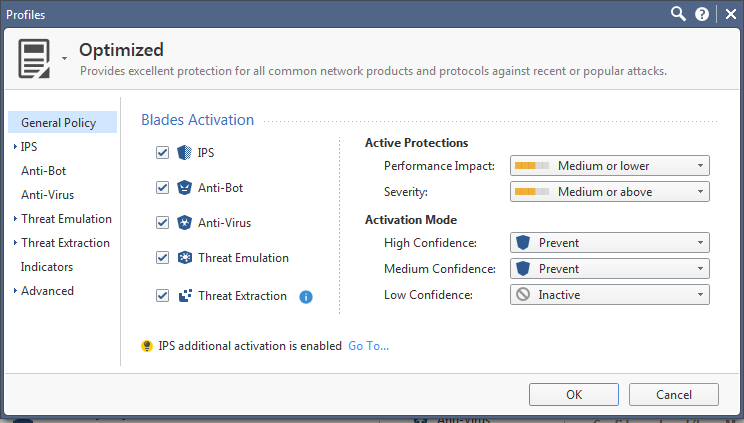
Check Point IDS fungerar som en integrerad komponent i Check Points omfattande säkerhetssvit och betonar ett flerskiktat tillvägagångssätt för hotreducering. Detta tillvägagångssätt säkerställer att hot, oavsett ursprung eller natur, hanteras på olika nivåer, vilket ger ett robust skydd.
Varför jag valde Check Point IDS: Mitt val föll på Check Point IDS efter att ha observerat dess holistiska, flerskiktade försvarsmekanism. Efter att ha utvärderat dess prestanda och jämfört den med andra verktyg drog jag slutsatsen att Check Point IDS skulle vara ett lovvärt val för organisationer som söker en säkerhetsstrategi i flera nivåer.
Utmärkande funktioner & integrationer:
Check Point IDS utmärker sig genom sin teknik för förebyggande av hot, som omfattar moduler för intrångsskydd, antivirus och botnätsskydd. Dessutom utvidgar integrationen med Check Points säkerhetsgateway skyddets omfattning.
Pros and Cons
Pros:
- Omfattande flerskiktat hotskydd
- En del av det bredare Check Point-säkerhetsekosystemet
- Regelbundet uppdaterat med den senaste hotinformationen
Cons:
- Kräver dedikerad maskinvara för optimal prestanda
- Användargränssnittet kan kännas överväldigande för nybörjare
- Licensieringen kan vara komplex med olika moduler och funktioner.

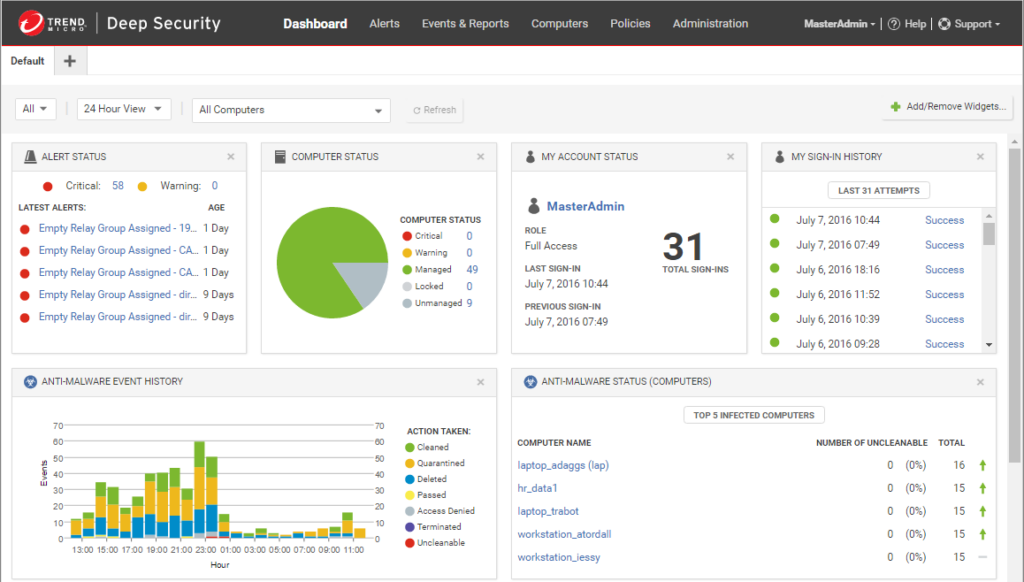
Trend Micro Deep Discovery är en dedikerad lösning som utformats för att upptäcka, analysera och reagera på dagens smygande utpressningstrojaner, deras varianter och riktade attacker. Verktygets specialisering på att avslöja riktade och sofistikerade hot skiljer det från mängden på säkerhetsområdet.
Varför jag valde Trend Micro Deep Discovery: Mitt beslut att lyfta fram Trend Micro Deep Discovery påverkades av dess fokuserade strategi för upptäckt av riktade hot. Efter att ha jämfört och utvärderat flera lösningar blev jag övertygad om att dess förmåga att identifiera dolda attacker ger organisationer ett betydande övertag.
Utmärkande funktioner & integrationer:
Deep Discovery utmärker sig genom sina specialiserade detekteringsmotorer och sin anpassade sandlådeanalys. Integrationerna med andra Trend Micro-lösningar ger skiktat skydd och förbättrad insyn i hela den digitala miljön.
Pros and Cons
Pros:
- Specialiserad på att upptäcka dolda hot
- Erbjuder djupgående insikter om hot och hotinformation
- Har stöd för ett brett utbud av virtuella och fysiska nätverksapparater
Cons:
- Kan vara komplex att konfigurera till en början
- Licensmodellen kan vara komplicerad för vissa användare
- Kan kräva ytterligare resurser för större nätverk.

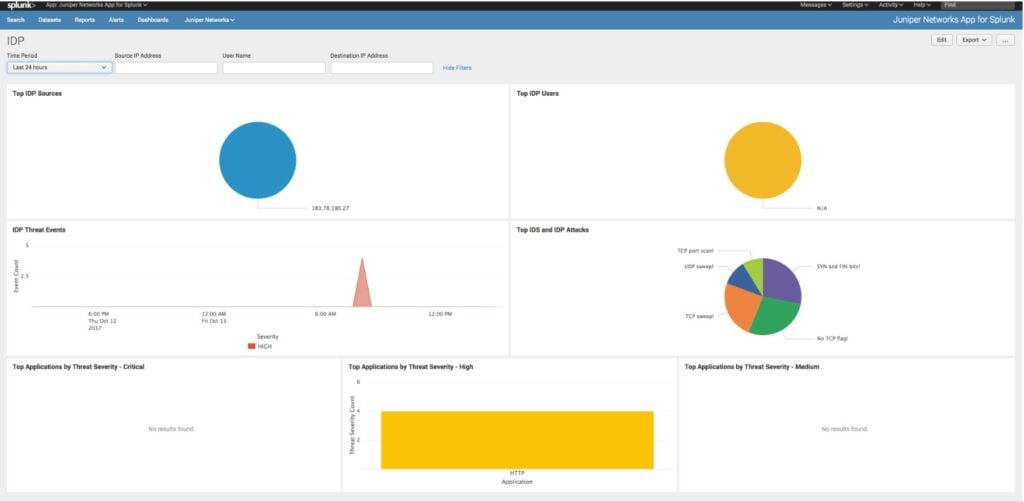
Juniper IDP är känt för sina omfattande metoder för hotdetektering, vilket gör det till ett föredraget val för organisationer som behöver varierade metoder för att skydda sin digitala infrastruktur. Dess förmåga att anpassa sig till olika hotlandskap visar att det verkligen är utvecklat för mångsidig detektering.
Varför jag valde Juniper IDP: I processen att välja ett verktyg som erbjuder ett brett spektrum av tekniker för hotdetektering framstod Juniper IDP som en framstående kandidat bland säkerhetsprogramvaror. Den mångsidighet som verktyget visade i sina detekteringsmetoder stod sig väl i jämförelse med konkurrenterna. För organisationer som möter mångfacetterade hotvektorer och behöver en flexibel lösning anser jag att Juniper IDP passar väl.
Utmärkande funktioner och integrationer:
Juniper IDP erbjuder signaturbaserade, anomalibaserade och beteendebaserade detekteringstekniker, vilket ger en skiktad försvarsstrategi. Det integreras effektivt med Junipers bredare säkerhetsportfölj, vilket säkerställer ett mer sammanhållet tillvägagångssätt för hotlarmshantering.
Pros and Cons
Pros:
- Omfattande metoder för hotdetektering
- Integration i Junipers ekosystem
- Anpassningsbara detekteringsregler för specialiserade miljöer
Cons:
- Kräver en brant inlärningskurva för maximal effektivitet
- Risk för falska positiva resultat med aggressiva inställningar
- Programuppdateringar kan ibland störa konfigurationer

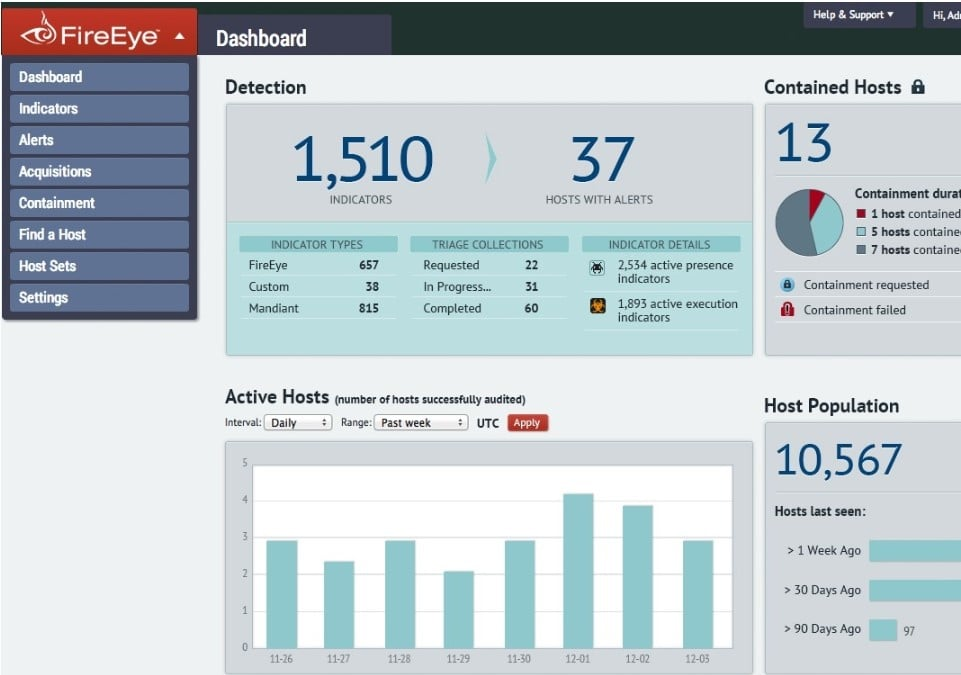
FireEye Network Security fungerar som en heltäckande plattform med fokus på avancerad hotdetektering, förebyggande åtgärder och utredning. Det som skiljer detta verktyg från mängden är dess omfattande hotinformation, som ger insikter som många andra plattformar kanske missar.
Varför jag valde FireEye Network Security: Efter att ha övervägt olika säkerhetsplattformar och deras erbjudanden drogs jag till FireEye tack vare dess välrenommerade funktioner för avancerad hotinformation. Jag anser att FireEyes strategi för att upptäcka och hantera sofistikerade hot ger plattformen ett försprång framför många konkurrenter i det ständigt föränderliga hotlandskapet.
Utmärkande funktioner & integrationer:
FireEyes styrka är dess MVX-arkitektur, som identifierar och blockerar komplexa hot i realtid. Dessutom gör integrationsmöjligheterna med tredjepartslösningar plattformen mångsidig i olika IT-miljöer.
Pros and Cons
Pros:
- Starkt fokus på nolldagshot och nya hotvektorer
- Omfattande hotanalys och rapportering
- Möjlighet att analysera misstänkt innehåll i en sandlådemiljö
Cons:
- Kan vara resurskrävande
- Kan generera falska positiva resultat om den inte finjusteras korrekt
- Kräver noggrann konfiguration för optimala resultat
Övriga programvaror för intrångsdetektering
Nedan finns en lista över ytterligare programvaror för intrångsdetektering som jag tog med i urvalet, men som inte kom med bland de 10 bästa. De är definitivt värda att kolla in.
- Snort
Bäst för entusiaster av öppen källkod
- Tripwire
Bäst för övervakning av systemintegritet
- Ossec
Bäst för logghantering och analys
- Zeek
Bäst för analys av nätverkstrafik
- RSA NetWitness
Bäst för incidenthantering i realtid


Recensioner av relaterad programvara för intrångsdetektering
- Programvara för intrångsförebyggande
- Programvara för slutpunktsskydd
- System för intrångsdetektering och intrångsförebyggande
Hur jag utvärderar programvara för intrångsdetektering
Jag delar upp min utvärdering i grundläggande kriterier som ett verktyg måste uppfylla, till exempel NIDS/HIDS-täckning i realtid, och särskiljande faktorer som skiljer verktyg byggda för aktiva SOC-arbetsflöden från övriga.
Kärnfunktioner (grundkrav för denna lista)
När jag väljer ut verktyg poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 procent för att komma i fråga.
- Metoder för hotdetektering: Jag utvärderar om verktyget stöder både signaturbaserad och avvikelsebaserad detektering, eftersom nolldagsutnyttjanden och nya sidledsförflyttningar kan förbli oupptäckta om man enbart förlitar sig på signaturer.
- Övervakning och avisering i realtid: Verktyget bör visa prioriterade aviseringar när händelser inträffar. SOC-analytiker måste kunna agera på en portskanning eller ett lösenordsgissningsförsök inom sekunder, inte timmar.
- Nätverks- och/eller värdtäckning: Jag kontrollerar om detekteringen omfattar nätverkstrafik, filintegritet och processer på värdnivå, eller båda i distribuerade och hybrida miljöer.
- Integrering av hotinformation: Verktyget bör kunna läsa in externa hotflöden och IOC-data för att berika detekteringar och ge aviseringarna ett tydligt sammanhang.
- Incidentloggning och kriminalteknisk analys: Jag letar efter sökbar händelsehistorik med paketfångster och loggindexering, så att incidenthanterare kan återskapa en attacktidslinje.
- SIEM- och SOAR-integreringar: Detekteringsdata måste kunna flöda in i den bredare säkerhetsstacken via inbyggda anslutningar, syslog eller API:er.
Särskiljande faktorer
MITRE ATT&CK-mappning är en viktig särskiljande faktor. Jag letar efter verktyg som märker varje avisering med specifika taktiker och tekniker, så att analytiker kan upptäcka luckor i detekteringstäckningen. Möjligheten att skapa anpassade regler är också viktig, särskilt för team som skriver Snort- eller Sigma-regler.
Jag utvärderar dessutom detektering i moln och containrar, eftersom många miljöer omfattar Kubernetes-kluster och arbetsbelastningar i flera moln. Flexibilitet vid driftsättning, stöd för efterlevnadsramverk och den totala ägandekostnaden väger också tungt. Licensmodellerna varierar från kostnad per sensor till kostnad per intagen gigabyte, och lagringskostnaderna för paketfångster kan snabbt öka.
Så väljer du programvara för intrångsdetektering
Det är lätt att fastna i långa listor över funktioner och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika urvalsprocess för programvara följer här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa tillsammans med teamet? Ta hänsyn till antalet enheter och användare som du planerar att lägga till under de kommande åren. Se till att den stöder framtida behov. |
| Integrationer | Kontrollera om verktyget kan integreras med dina befintliga system, till exempel brandväggar, SIEM-system eller andra säkerhetsverktyg. Undvik kompatibilitetsproblem som stör arbetsflödena. |
| Anpassningsbarhet | Leta efter verktyg som låter dig anpassa varningar och övervakning efter dina specifika säkerhetspolicyer. Undvik stela system som inte anpassar sig efter dina behov. |
| Användarvänlighet | Är gränssnittet intuitivt för teamet? Testa demoversioner för att säkerställa kort utbildningstid och enkel navigering. Förbise inte användarvänligheten i komplexa system. |
| Implementering och introduktion | Hur smidigt är installationsprocessen? Ta hänsyn till den tid, de resurser och det stöd som behövs för att komma igång. Undvik verktyg med komplexa och långdragna introduktionsfaser. |
| Kostnad | Jämför den totala kostnaden, inklusive dolda avgifter. Ta hänsyn till din budget för installation, underhåll och framtida uppgraderingar. Titta inte bara på det angivna priset. |
| Säkerhetsskydd | Säkerställ att verktyget har stark kryptering och åtgärder för dataskydd. Kontrollera att det uppfyller branschstandarder som GDPR eller HIPAA. Kompromissa inte med säkerheten. |
| Tillgång till support | Bedöm leverantörens supportalternativ. Finns hjälp tillgänglig dygnet runt? Ta hänsyn till svarstider och supportkanaler som chatt, telefon eller e-post. |
Vad är programvara för intrångsdetektering?
Programvara för intrångsdetektering är ett verktyg som övervakar nätverks- eller systemaktiviteter för att upptäcka skadlig aktivitet eller överträdelser av policyer. IT-säkerhetsexperter och nätverksadministratörer använder vanligtvis dessa verktyg för att skydda känsliga data och säkerställa nätverkssäkerheten.
Funktioner för övervakning, aviseringar och loggning i realtid hjälper till att identifiera hot, reagera snabbt och upprätthålla efterlevnad. Sammantaget tillhandahåller dessa verktyg nödvändig säkerhet genom att upptäcka och avvärja potentiella hot innan de orsakar skada.
Funktioner
När du väljer programvara för intrångsdetektering bör du hålla utkik efter följande viktiga funktioner:
- Övervakning i realtid: Övervakar kontinuerligt nätverkstrafiken för att upptäcka misstänkt aktivitet när den inträffar, vilket bidrar till att förhindra potentiella intrång innan de eskalerar.
- Aviseringssystem: Skickar omedelbara aviseringar till säkerhetsteam när avvikelser eller hot upptäcks, vilket möjliggör snabb respons och hantering.
- Loggningsfunktioner: Registrerar detaljerade loggar över nätverksaktiviteter och tillhandahåller värdefulla data för analys och rapportering av efterlevnad.
- Hotinformation: Använder uppdaterade hotdata för att identifiera kända och nya hot, vilket förbättrar träffsäkerheten vid hotidentifiering.
- Anpassningsbara regler: Gör det möjligt för användare att ange specifika detekteringsparametrar anpassade efter organisationens säkerhetspolicyer, vilket säkerställer relevant hotidentifiering.
- Integreringsstöd: Ansluter till befintliga säkerhetsverktyg och system för att tillhandahålla en enhetlig och heltäckande säkerhetsinfrastruktur.
- Övervakning av filintegritet: Spårar ändringar i kritiska filer och systemkonfigurationer och varnar användare om obehöriga ändringar som kan tyda på ett säkerhetsintrång.
- Sandlådemiljö: Isolerar och analyserar misstänkta filer i en kontrollerad miljö för att förstå deras beteende utan att utsätta nätverket för risker.
- Avancerad hotidentifiering: Använder tekniker som avvikelsedetektering för att identifiera sofistikerade hot som traditionella metoder kan missa.
- Användarvänligt gränssnitt: Erbjuder en intuitiv design som förenklar navigering och användning och minskar inlärningskurvan för säkerhetsteam.
Fördelar
Implementering av programvara för intrångsdetektering ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att övervaka nätverkstrafik i realtid hjälper programvara för intrångsdetektering till att identifiera och neutralisera hot innan de orsakar skada.
- Snabb respons: Omedelbara aviseringar gör det möjligt för säkerhetsteam att snabbt reagera på potentiella intrång, vilket minimerar påverkan på dina system.
- Stöd för efterlevnad: Detaljerad loggning och rapportering hjälper till att uppfylla lagstadgade krav och säkerställer att ditt företag följer branschstandarder.
- Effektiv resursanvändning: Automatisering av processer för hotidentifiering minskar behovet av manuell övervakning och frigör tid för teamet att fokusera på andra uppgifter.
- Förbättrad hotidentifiering: Avancerad hotinformation och anpassningsbara regler möjliggör en mer träffsäker identifiering av både kända och nya hot.
- Dataskydd: Genom att spåra ändringar i kritiska filer hjälper dessa verktyg till att skydda känslig information från obehörig åtkomst.
- Integreringsfunktioner: Sömlös integrering med befintliga säkerhetsverktyg skapar ett heltäckande säkerhetsekosystem och förbättrar det övergripande skyddet.
Kostnader och priser
För att välja programvara för intrångsdetektering krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för programvara för intrångsdetektering:
Jämförelsetabell för abonnemang för programvara för intrångsdetektering
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande övervakning, begränsade aviseringar och communitysupport. |
| Personligt abonnemang | $10-$30/användare/månad | Aviseringar i realtid, grundläggande rapportering och användarvänligt gränssnitt. |
| Företagsabonnemang | $50-$100/användare/månad | Avancerad hotidentifiering, integreringsstöd och anpassningsbara instrumentpaneler. |
| Abonnemang för stora företag | $150-$300/användare/månad | Fullständig paketinspelning, rapportering av efterlevnad och dedikerade supporttjänster. |
Vanliga frågor om intrångsdetekteringsprogramvara
Hur skiljer sig ett IDS från en brandvägg?
Ett IDS upptäcker och varnar för misstänkt aktivitet, medan en brandvägg blockerar eller tillåter nätverkstrafik baserat på regler. IDS fokuserar på upptäckt, inte förebyggande åtgärder.
Kan IDS stoppa attacker automatiskt?
Inte på egen hand. IDS upptäcker hot, medan system för intrångsskydd (IPS) blockerar dem. Genom att använda båda får du ett starkare skydd.
Hur ofta bör IDS uppdateras?
Regelbundet. Täta uppdateringar säkerställer att systemet känner igen de senaste hoten och sårbarheterna.
Vilka är de största utmaningarna med att använda IDS?
Falska positiva resultat, komplexa konfigurationer och hög resursanvändning kan uppstå om systemet inte finjusteras korrekt. Regelbunden granskning och underhåll bidrar till att minimera dessa problem.
Behöver små företag IDS?
Ja. Även små nätverk utsätts för säkerhetsrisker. Lättviktiga eller molnbaserade IDS-alternativ erbjuder prisvärt och effektivt skydd.
Vad händer härnäst:
Om du håller på att undersöka programvara för intrångsdetektering kan du kontakta en rådgivare från SoftwareSelect för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista med programvara att granska. De hjälper dig till och med genom hela köpprocessen, inklusive prisförhandlingar.