

10 bästa programvarorna för applikationssäkerhet 2026

Kortlista över de bästa programvarorna för applikationssäkerhet


I dagens digitala landskap är det viktigare än någonsin att skydda dina applikationer. Du står inför otaliga hot som kan äventyra dina data och störa din verksamhet. Det är där programvara för applikationssäkerhet kommer in i bilden. Den hjälper till att skydda dina system mot sårbarheter och håller dina data säkra.
Jag har ägnat tid åt att testa och utvärdera dessa verktyg med målet att ge dig en opartisk bild av de bästa tillgängliga alternativen. I den här artikeln delar jag med mig av mina främsta rekommendationer med fokus på vad som gör att varje verktyg utmärker sig. Du får insikter i funktioner, användarupplevelser och hur de kan passa in i ditt teams arbetsflöde.
Låt oss gå igenom alternativen och hitta rätt lösning för dina behov.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Sammanfattning av de bästa programvarorna för applikationssäkerhet
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för applikationssäkerhet för att hjälpa dig hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för automatiserad hotbegränsning | 30 dagars kostnadsfri provperiod + kostnadsfri demonstration tillgänglig | Pris på begäran | Website | |
| 2 | Bäst på att upptäcka kontextmedvetna sårbarheter | Gratisplan tillgänglig | Från $200/månad | Website | |
| 3 | Bäst för integritet i webbkod | Nej | Från $15/användare/månad (faktureras årsvis) | Website | |
| 4 | Bäst för att låsa exekveringsmiljöer för applikationer | Not available | Pris på begäran | Website | |
| 5 | Bäst för integrerad DevSecOps | Not available | Pris på begäran | Website | |
| 6 | Bäst för omfattande mobil säkerhet | Not available | Från $12/användare/månad (faktureras årsvis) | Website | |
| 7 | Bäst för JavaScript-fokuserat skydd | Not available | Från $10/användare/månad (faktureras årsvis) | Website | |
| 8 | Bäst för .NET-kodskydd | Not available | Pris på begäran | Website | |
| 9 | Bäst för förstärkning av Android- och Java-appar | Not available | Pris på begäran | Website | |
| 10 | Bäst för säkerhetsövervakning av appar i realtid | Not available | Pris på begäran | Website |


Recension av de bästa programvarorna för applikationssäkerhet
Nedan hittar du mina detaljerade sammanfattningar av de bästa programvarorna för applikationssäkerhet som tog sig till min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Radware
Bäst för automatiserad hotbegränsning
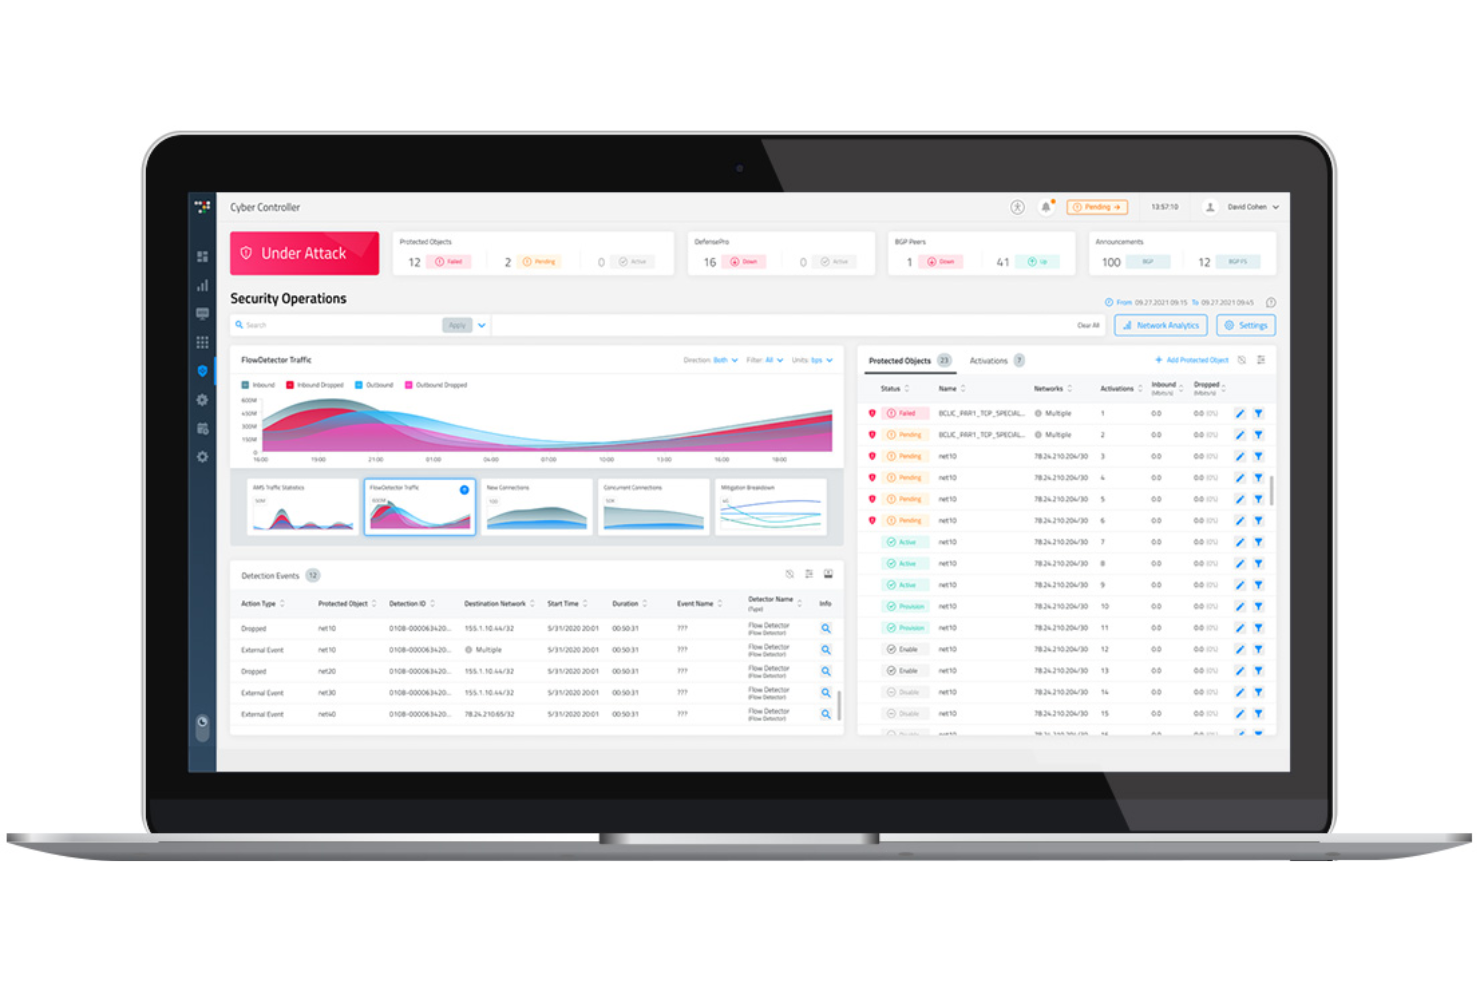
Radware hamnar på denna kortlista tack vare hur väl det fångar upp och hanterar automatiserade hot som riktar sig mot företagsapplikationer. När jag arbetar med IT-team som utsätts för botattacker, attacker med stulna inloggningsuppgifter eller skrapning håller Radwares beteendeanalys och API-skydd i realtid måttet i produktion. Det jag uppskattar mest är dess dedikerade maskininlärningsmotor för att upptäcka hot i ett tidigt skede innan de påverkar din miljö.
Det här passar Radware bäst för
- Företag som utsätts för stora mängder automatiserade hot och botar
- Säkerhetsteam som behöver beteendebaserad hotdetektering i realtid
Det här passar Radware inte lika bra för
- Små organisationer med grundläggande behov av botbegränsning
- Team som fokuserar på manuell sårbarhetsskanning och granskningar
Det som skiljer Radware från mängden
Radware utmärker sig genom att lägga stort fokus på automatiserad hotbegränsning med hjälp av beteendeanalys och maskininlärning. Lösningen förutsätter att du ser botdetektering som en kontinuerlig och anpassningsbar process, snarare än något du konfigurerar och sedan lämnar åt sitt öde. Jämfört med exempelvis Imperva, som ofta täcker en bredare applikationssäkerhet, fokuserar Radware på automatiserade hot i ett tidigt skede och förändrade trafikmönster.
Detta fungerar ofta bra om din miljö utsätts för många botdrivna risker och du vill ha finjusterad kontroll över strategierna för hotbegränsning.
Kompromisser med Radware
Radware optimerar för automatiserat hotskydd, men du får mindre bredd när det gäller manuell bedömning eller bredare applikationssäkerhet. Du kan behöva andra verktyg om du vill ha samlade instrumentpaneler för sårbarhetsskanning och WAF-hantering.
Pros and Cons
Pros:
- Automatiserad hotdetektering i realtid
- Starkt skydd mot kontoövertagande
- Omfattande täckning för webb och mobil
Cons:
- Gränssnittet kunde vara mer intuitivt
- Begränsat antal tillgängliga tredjepartsintegrationer

Zeropath
Bäst på att upptäcka kontextmedvetna sårbarheter
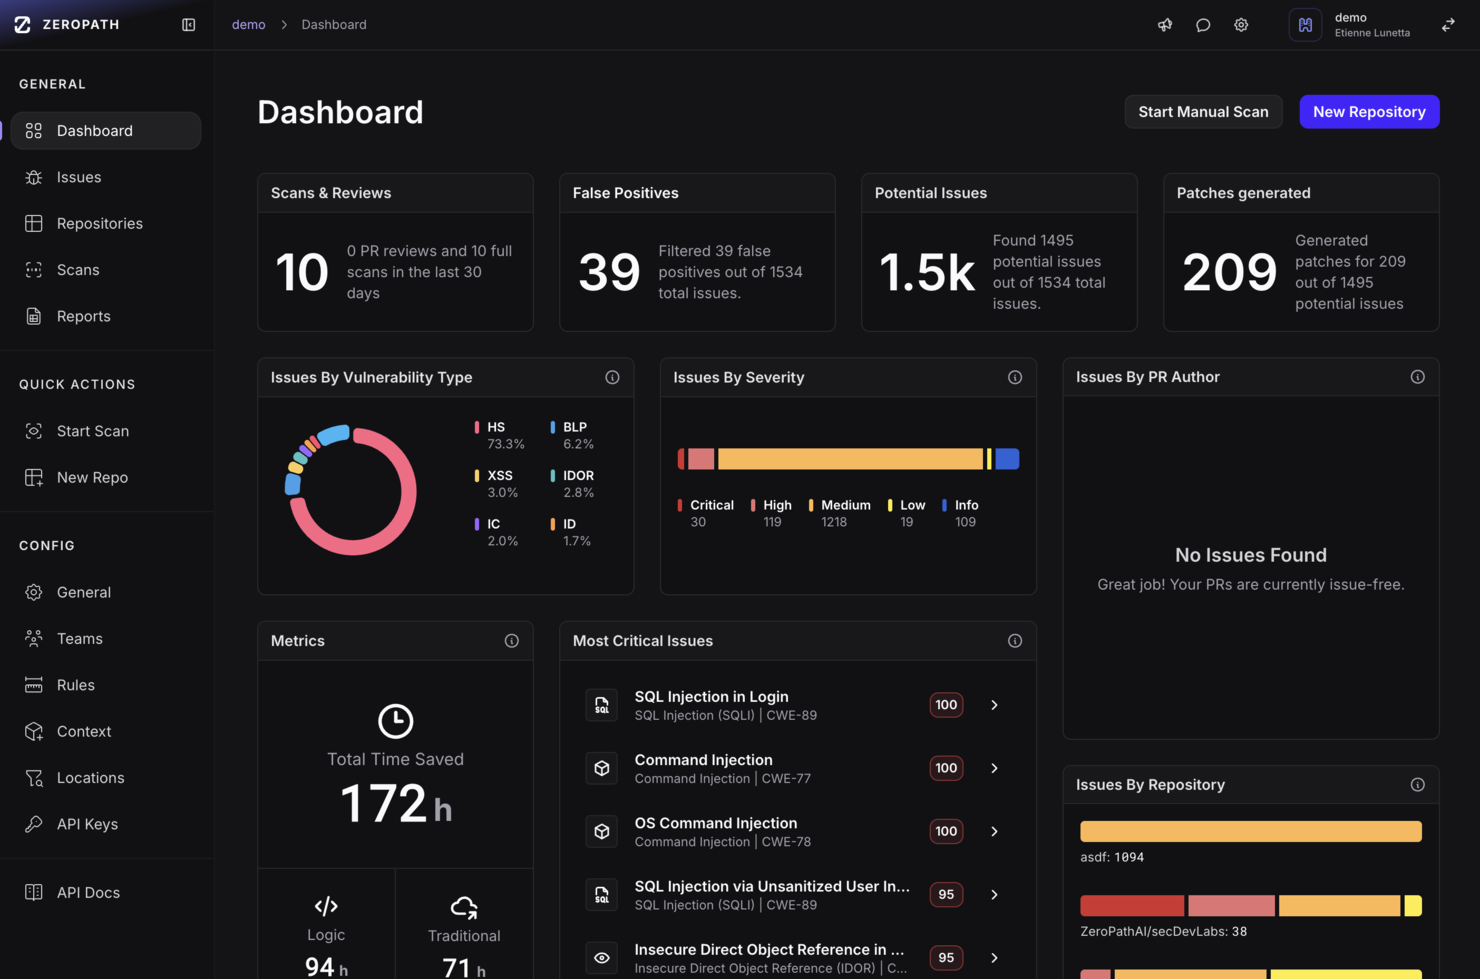
Zeropath hamnar på min lista tack vare sitt skarpa fokus på kontextmedveten sårbarhetsdetektering. Jag ser hur team drar nytta av att verktyget analyserar kod i produktionsliknande miljöer och upptäcker risker som statisk skanning ofta missar. Det jag verkligen uppskattar är Zeropaths förmåga att lyfta fram problem som är kopplade till faktisk applikationslogik och faktiska arbetsflöden, inte bara ytliga kodbrister.
Om du behöver applikationssäkerhet som går längre än generiska signaturbaserade tester levererar Zeropath.
Bäst för Zeropath
- Utvecklings- och säkerhetsteam som hanterar kontextdrivna sårbarheter
- Organisationer som simulerar verkliga förhållanden för kodanalys
Inte idealiskt för Zeropath
- Projekt som endast behöver grundläggande eller signaturbaserad skanning
- Team med begränsade tekniska resurser för dynamisk testning
Vad som skiljer Zeropath från mängden
Zeropath angriper applikationssäkerhet genom att fokusera på körningskontext och hur koden beter sig under faktisk körning, inte bara på statisk analys. Till skillnad från verktyg som SonarQube, som söker efter problem med kodkvaliteten, betonar Zeropath sårbarheter som faktiskt kan utnyttjas i produktion – till exempel osäkra dataflöden, exponerade slutpunkter eller brister i behörighetskontrollen. Jag ser värdet i verktyget när du vill ha detektering som kopplas till affärslogik och faktiska dataförflyttningar, i stället för att flagga problem med låg påverkan som aldrig uppstår under körning.
Avvägningar med Zeropath
Zeropath är optimerat för dynamisk, kontextdriven analys, men du förlorar den enkelhet och snabbhet som följer med lättviktiga, statiska skanningar. Det innebär att du behöver investera mer resurser i att simulera verkliga applikationsmiljöer innan du kan agera utifrån resultaten.
Pros and Cons
Pros:
- Ger tydliga åtgärdsförslag som påskyndar säkerhetsgranskningarna.
- Minskar mängden brus i resultaten så att teamet kan fokusera på verkliga problem.
- Upptäcker logikbrister och dolda risker som du kanske missar i vanliga skanningar.
Cons:
- Integrationsalternativen kanske inte är tillräckligt omfattande för komplexa företagsmiljöer.
- Du kan behöva tid för att anpassa arbetsflödet efter automatiseringen.

Bäst för integritet i webbkod
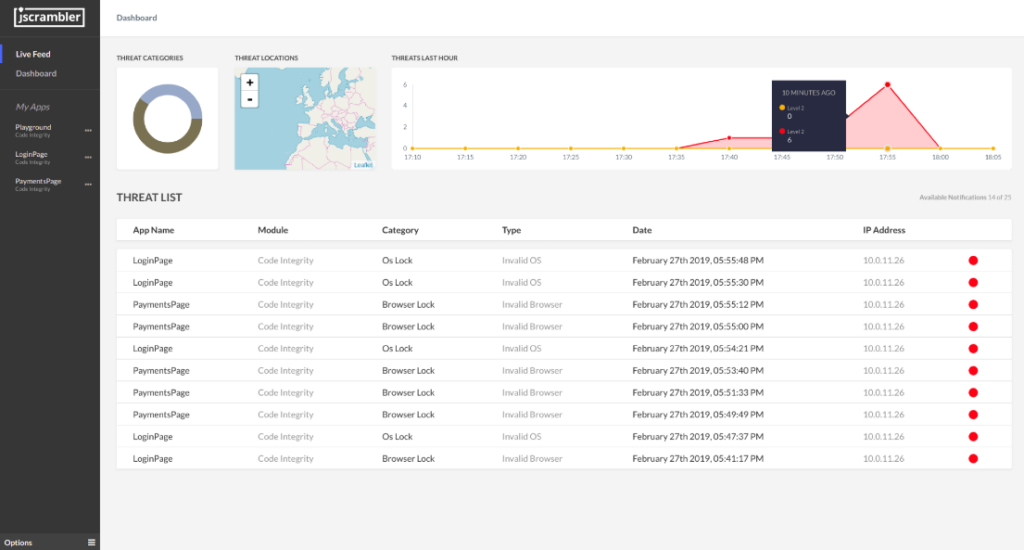
Jscrambler finns på min kortlista eftersom det hanterar verkliga risker kring exponering och manipulering av webbappkod. Jag valde det till den här listan efter att ha sett hur väl det skyddar JavaScript-källkod genom fördunkling och övervakning i realtid. Det som ofta sticker ut är dess förmåga att upptäcka ändringar i paketering eller körning, blockera felsökningsverktyg och varna dig om ett manipuleringsförsök pågår.
Jag gillar särskilt hur Jscrambler låter dig framtvinga integritetskontroller av kod, så att du kan upptäcka och agera på skadliga ändringar innan de påverkar kunderna.
Det här passar Jscrambler bäst för
- Säkerhetsteam som skyddar klientkod mot manipulering
- Organisationer som kräver kodintegritet och fördunkling
Det här passar Jscrambler inte särskilt bra för
- Säkerhet för backend-applikationer och sårbarhetsskanning
- Team utan JavaScript eller webbresurser på klientsidan
Det som skiljer Jscrambler från mängden
Jscrambler bygger på idén att det är lika viktigt att skydda kod på klientsidan som traditionell säkerhet på nätverks- eller servernivå. I stället för att behandla JavaScript som något som inte går att låsa ner förväntar det sig att du aktivt försvarar din källkod och appupplevelse i realtid mot manipulering eller omvänd ingenjörskonst. Till skillnad från säkerhetssviter som Snyk eller Veracode inriktar sig Jscrambler på integriteten hos webbkod på webbläsarnivå – inte bara på statiska sårbarheter.
Detta fungerar bäst när du har känslig affärslogik eller immateriella rättigheter i dina klientresurser.
Avvägningar med Jscrambler
Jscrambler optimerar för kodskydd på klientsidan, men hanterar inte grundläggande sårbarheter i appar eller risker i backend. Du behöver andra verktyg för heltäckande skydd.
Pros and Cons
Pros:
- Specialiserade tekniker för robust kodskydd
- Övervakning i realtid ger insikter om potentiella hot
- Integreras smidigt med populära utvecklingsverktyg och plattformar
Cons:
- Kan upplevas som komplext för nybörjare
- Premiumfunktioner kan vara dyra
- Beroende på konfiguration kan det uppstå mindre påverkan på kodens prestanda

LIAPP
Bäst för att låsa exekveringsmiljöer för applikationer

LIAPP hamnar på min lista eftersom det ger dig detaljerad kontroll för att låsa ner exekveringsmiljöer för applikationer – något som de flesta plattformar för appsäkerhet knappt berör. Jag valde det efter att ha sett hur snabbt du kan begränsa kodkörning till kända, betrodda enheter eller containrar.
Jag uppskattar särskilt att det täcker både statiskt binärskydd och kontroller under körning, vilket hjälper till att förhindra problem som ompaketerade appar, kod som injiceras under körning eller appar som körs utanför godkända miljöer.
Det här passar LIAPP bäst för
- Mobilapputvecklare som behöver låsa exekveringsmiljöer
- Säkerhetsteam som förhindrar obehörig distribution eller kodmanipulering
Det här passar LIAPP inte lika bra för
- Organisationer som söker appsäkerhet på källkodsnivå
- Team med fokus på skydd av dator- eller webbappar
Det som skiljer LIAPP från mängden
LIAPP utmärker sig genom att helt fokusera på att kontrollera var och hur din app körs, snarare än att bara skydda kod mot omvänd ingenjörskonst, som AppSealing eller DexGuard gör. Det förutsätter att du intar ett låsningsorienterat förhållningssätt och begränsar körningen till kända, hanterade miljöer. I praktiken fungerar detta bra för reglerade branscher som inte kan riskera att appar körs på ej betrodda enheter eller som vill ha strikt kontroll på containernivå.
Kompromisser med LIAPP
LIAPP optimerar för strikt kontroll under körning, men du går miste om bredare säkerhetsverktyg som fördunkling av källkod eller täckning av webbappar. Det innebär att den som letar efter ett enda verktyg för alla apptyper eller för omfattande förstärkning av applikationssäkerheten behöver en annan lösning.
Pros and Cons
Pros:
- Robust system för miljövalidering
- Effektiva mekanismer för manipulationsdetektering
- Kompatibelt med olika plattformar för mobilhantering
Cons:
- Mer inriktat på storskaliga distributioner än individuell användning
- Kan kräva en inlärningsperiod för personer som inte känner till kontroller av applikationers exekvering
- Begränsat till skydd av mobilapplikationer, inte för dator- eller webbappar


Digital.ai Application Protection hamnar på min lista eftersom det tar itu med utmaningen att bygga in säkerhet direkt i dina DevSecOps-processer. Det handlar inte bara om körningsskydd – jag har sett team använda dess kodobfuskering och manipuleringsskydd för att säkra både mobilkod och serverkod direkt från CI/CD-pipelinen.
Det jag gillar är hur du kan automatisera hotsvar och hotanalys i ditt leveransarbetsflöde utan att isolera säkerheten från utvecklingen. Jag skulle rekommendera detta till team som konsoliderar säkerhets- och versionshantering, så att applikationssäkerhet inte blir en eftertanke.
Digital.ai Application Protection passar bäst för
- DevSecOps-team som automatiserar säkerhet i CI/CD-pipelines
- Organisationer som behöver avancerad kodobfuskering och manipuleringsskydd
Digital.ai Application Protection passar inte bra för
- Små team som endast behöver grundläggande applikationssäkerhet
- Organisationer som uteslutande fokuserar på brandväggsskydd för webbapplikationer
Vad som skiljer Digital.ai Application Protection från andra
Digital.ai Application Protection har ett direkt tillvägagångssätt genom att bygga in säkerhetsåtgärder och skydd i din bygg- och releaseprocess. Till skillnad från applikationsbrandväggar eller skannrar som läggs till i efterhand förutsätter det att du ser säkerhet som en integrerad del av programvarans livscykel. Jag tycker att detta fungerar bäst i organisationer som vill automatisera obfuskering och körningsskydd parallellt med DevOps-metoder.
Avvägningar med Digital.ai Application Protection
Eftersom fokus ligger på tidigt, automatiserat skydd får du mindre värde om du endast vill ha reaktiv säkerhet. Team som fokuserar på manuella, ad hoc-baserade åtgärder kan uppleva att lösningen är alltför processinriktad.
Pros and Cons
Pros:
- Omfattande hotanalys i realtid
- Detaljerade sårbarhetsbedömningar
- Enkla integrationer med CI/CD-verktyg och molnplattformar
Cons:
- Kan ha en brantare inlärningskurva för nybörjare
- Avancerade funktioner kan vara överflödiga för mindre applikationer
- Dokumentationen skulle kunna dra nytta av mer detaljerade scenarier för olika användningsområden

Bäst för omfattande mobil säkerhet

Zimperiums skyddssvit för mobilapplikationer finns med på min lista över lösningar som skyddar mobilappar mot avancerade hot på ett mycket grundligt sätt. Jag ser team använda den när efterlevnad eller varumärkesrisk är en viktig fråga och vanlig appskanning inte räcker.
Jag uppskattar dess självskydd av applikationer under körning och maskininlärningsbaserade hotdetektering, som flaggar verkliga attackförsök medan appar används. Du får kontinuerlig övervakning på olika enheter, inte bara vid byggande eller distribution.
Bäst för Zimperium MAPS
- Säkerhetsteam som skyddar appar mot mobilspecifika hot
- Organisationer med strikta krav på efterlevnad eller detektering av mobilhot
Inte idealiskt för Zimperium MAPS
- Utvecklare som behöver grundläggande, enstaka skanningar efter kodsårbarheter
- Team som huvudsakligen fokuserar på appar som inte är mobila (webb- eller datorappar)
Vad som skiljer Zimperium MAPS från mängden
Zimperium MAPS bygger på idén att skyddet av appar inte slutar med att koden skannas före lansering. Till skillnad från Checkmarx eller till och med Black Duck fokuserar lösningen på aktiv övervakning och skydd i appen när programvaran väl finns på riktiga användares enheter. Detta tillvägagångssätt fungerar bäst när du vill veta vad som påverkar din mobila produktionsapp över tid, inte bara vad som passerar genom grinden i leveransflödet.
Kompromisser med Zimperium MAPS
MAPS är optimerat för kontinuerligt skydd under körning, vilket innebär att du inte får samma statiska kodomfattning eller kontroll som i klassiska SAST-verktyg.
Pros and Cons
Pros:
- Omfattande detektering och hantering av mobilhot
- Integreras med stora plattformar för apputveckling
- Detaljerade insikter om sårbarheter i mobilapplikationer
Cons:
- Kan upplevas som något överväldigande för små apputvecklare
- Vissa avancerade funktioner medför en extra kostnad
- Kräver förståelse för mobil säkerhet för att maximera nyttan


JSDefender App Protection för JavaScript kvalificerar sig tack vare sitt precisa fokus på JavaScript-kodens säkerhet. När jag ser team bygga webbappar med känslig eller proprietär JavaScript-logik är det hit jag hänvisar dem. Du får stark obfuskering, körningsskydd och manipuleringsdetektering som hanterar den unika exponeringen hos kod på klientsidan. Jag gillar hur smidigt det passar in i en byggpipeline utan att vara i vägen för driftsättningen.
Bäst för JSDefender
- Utvecklare som skyddar känslig eller proprietär JavaScript-logik
- Team med fokus på säkerhet för klientbaserade applikationer i webbappar
Inte särskilt bra för JSDefender
- Appar som huvudsakligen körs på backendservrar
- Organisationer som vill ha skydd för kod i hela teknikstacken eller för flera språk
Vad som skiljer JSDefender från mängden
JSDefender riktar sig till utvecklare som behöver skydda JavaScript på klientsidan, inte generell kod i hela teknikstacken. Verktyget är utformat för att du ska fokusera på att obfuskera och skydda logik som körs i webbläsaren. Jämfört med verktyg som Veracode (som täcker breda kodbaser) fokuserar JSDefender på de sårbarheter som är unika för skript på klientsidan. Det passar bra för team vars risker huvudsakligen finns i frontendkoden.
Avvägningar med JSDefender
JSDefender är optimerat för JavaScript i webbläsaren, så stöd för backend-, mobil- eller arbetsflöden med flera språk kräver ytterligare verktyg eller insatser.
Pros and Cons
Pros:
- Skräddarsydda skyddsmekanismer för JavaScript-miljöer
- Avancerade obfuskeringstekniker motverkar kodmanipulering
- Integreras väl med populära JavaScript-ramverk
Cons:
- Kan vara alltför specialiserat för vissa mer omfattande applikationsbehov
- Den initiala konfigurationen kan vara invecklad
- Vissa obfuskeringsinställningar kan orsaka kompatibilitetsproblem med vissa JavaScript-bibliotek


Dotfuscator förtjänar sin plats på min lista tack vare hur grundligt det skyddar .NET-applikationer med kodfördunkling och skydd mot manipulering. Jag tycker om att använda det här verktyget i situationer där team behöver stark kodsekretess, särskilt vid distribution av dator- eller mobilappar som kan utsättas för bakåtanalys.
Det som skiljer Dotfuscator från mängden är dess tillförlitliga .NET-specifika skydd och dess körningskontroller, som hjälper till att skydda mot försök till felsökning och manipulering. Jag uppskattar att man kan tillämpa stark kryptering och skydd mot kodinjektion utan att appens funktionalitet eller pipelines för kontinuerlig leverans påverkas.
Dotfuscator passar bäst för
- .NET-utvecklare som distribuerar kommersiella appar med immateriella rättigheter att skydda
- Team som prioriterar körningsskydd mot manipulering och bakåtanalys
Dotfuscator passar sämre för
- Projekt utanför .NET-ekosystemet
- Utvecklare som behöver grundläggande kodfördunkling utan avancerade funktioner mot manipulering
Det som skiljer Dotfuscator från mängden
Dotfuscator är helt och hållet utformat för .NET-världen och förutsätter att utvecklare ser kodskydd som ett integrerat och återkommande steg före lansering. Till skillnad från säkerhetssviter för flera språk som lägger till .NET-stöd i efterhand anser jag att Dotfuscator föredrar att man arbetar inom dess specifika arbetsflöde för kodfördunkling och skydd mot manipulering. I praktiken fungerar detta bra när processen bygger på Visual Studio och kontinuerlig distribution och man vill att kodsäkerheten ska hanteras automatiskt som en del av byggprocesserna.
Avvägningar med Dotfuscator
Eftersom det är optimerat för .NET-skydd förlorar du flexibilitet med kod som inte är .NET och måste använda andra verktyg för projekt med flera språk.
Pros and Cons
Pros:
- Omfattande .NET-skydd, inklusive Xamarin-appar
- Integreras med ledande verktyg för CI/CD
- Manipuleringsdetektering säkerställer säkerheten efter distribution
Cons:
- Kan vara mer än vad som behövs för mindre .NET-projekt
- Den första konfigurationen kan vara komplex för vissa användare
- Fokus ligger främst på .NET, vilket begränsar mångsidigheten för projekt med flera plattformar

Bäst för förstärkning av Android- och Java-appar

DashO:s applikationsskydd för Android och Java tar plats eftersom det täcker de säkerhetsluckor jag ser i Android- och Java-appar, särskilt när efterlevnad eller skydd av immateriella rättigheter är viktigt. Jag uppskattar kombinationen av avancerad kodfördunkling, körningskontroller och skydd mot manipulering – de flesta verktyg går inte alls lika djupt när det gäller skydd på bytekodsnivå.
Jag har arbetat med team som måste säkra sina mobilappar för företagsmiljöer, och det är här DashO:s fokus på verkligt, adaptivt skydd gör skillnad. Du kan konfigurera skydd specifikt utifrån appens hotmodell, i stället för att bara använda generiska skydd.
Bäst för DashO
- Android- och Java-appar som behöver avancerat kodskydd
- Utvecklare som arbetar för reglerade branscher eller branscher med hög risk
Mindre lämpligt för
- Team som arbetar utanför Android- eller Java-miljöer
- Små appar utan behov av skydd av immateriella rättigheter eller efterlevnad
Vad skiljer DashO från mängden
DashO förutsätter att du arbetar aktivt med kodskydd, i stället för att bara kryssa i en ruta för efterlevnad. Det låter dig utforma anpassade försvarsstrategier, så att appens säkerhet blir skräddarsydd i stället för generell. Till skillnad från färdiga verktyg för ”appinpackning” uppmuntrar DashO dig att fundera över var koden är mest utsatt och låter dig finjustera kodfördunkling, skydd mot manipulering och körningskontroller så att de passar detta.
Det fungerar bäst när du behöver skydd som är specifikt för dina immateriella rättigheter eller din efterlevnadsmiljö, i stället för ett brett säkerhetsskydd.
Avvägningar med DashO
DashO optimerar för detaljerade kontroller och anpassade försvar, men installation och löpande justeringar tar mer tid. För appar med låg risk eller kort livscykel kan du därför lägga ner mer arbete än vad som faktiskt behövs.
Pros and Cons
Pros:
- Dedikerat skydd för Android- och Java-applikationer
- Effektiva mekanismer för kodfördunkling
- Enkel integrering med populära utvecklingsmiljöer som Android Studio och Eclipse
Cons:
- Kanske inte stöder språk utanför Java och Android
- Kräver att utvecklare är bekanta med konfigurationen för maximal effektivitet
- Kan påverka prestandan på grund av rigorösa säkerhetskontroller


AppSealing får en plats här tack vare sitt fokus på säkerhetsövervakning i realtid för mobilapplikationer. Jag rekommenderar det när organisationer vill ha detektering av hot i appar dygnet runt utan att förlita sig på kontroller på enhetsnivå. Du får liveaviseringar om misstänkt aktivitet och automatiskt appskydd, vilket jag uppskattar eftersom det hjälper till att täppa till säkerhetsluckor i snabba utvecklingscykler för mobilappar. AppSealings körningsskydd utmärker sig för team som arbetar med konsumentinriktade appar med hög synlighet och exponering.
Det här passar AppSealing bäst för
- Mobilapputvecklare som behöver hotövervakning i realtid
- Team som lanserar konsumentappar med frekventa uppdateringar
Det här passar AppSealing inte särskilt bra för
- Organisationer som fokuserar på säkerhet för webb- eller skrivbordsapplikationer
- Säkerhetsteam som behöver detaljerade verktyg för sårbarhetshantering
Vad som skiljer AppSealing från mängden
AppSealing är byggt för mobilteam som vill ha säkerhetsfunktioner som körs direkt i apparna, inte bara på nätverks- eller servernivå. Till skillnad från verktyg som Veracode, som fokuserar mer på kodskanning och statisk analys, förväntar sig AppSealing att du övervakar aktiva hot i realtid när användare interagerar med appen. Jag tycker att detta fungerar bäst när du värdesätter detektering av attacker under körning och automatiserade åtgärder på faktiska enheter.
Avvägningar med AppSealing
AppSealing optimerar för realtidsförsvar av mobilappar, men du avstår från djupare kodanalys och manuell kontroll över åtgärder för att avhjälpa problem. Detta kan begränsa hur mycket insyn du får i grundorsaken till säkerhetsproblemen.
Pros and Cons
Pros:
- Sårbarhetsaviseringar och åtgärder i realtid
- Omfattande instrumentpanel för en samlad överblick över appsäkerheten
- Kompatibelt med ledande plattformar för apputveckling
Cons:
- Användargränssnittet kan vara utmanande för nybörjare
- Även om det erbjuder insikter i realtid kanske historiska data inte är lika detaljerade
- Begränsad dokumentation finns tillgänglig för vissa funktioner
Övriga programvaror för applikationssäkerhet
Här är några ytterligare alternativ för programvara för applikationssäkerhet som inte tog sig till min kortlista, men som ändå är värda att titta närmare på:
- Data Theorem
Bäst för datacentrerad applikationssäkerhet
- RedShield
Bäst för aktivt skydd mot sårbarheter i webben
- Forces Unseen
Bäst för djupgående hotanalys
- Endcrypt
Bäst för behov av end-to-end-kryptering


Så utvärderar jag programvara för applikationssäkerhet
Jag delar upp min utvärdering i två lager: grundläggande kriterier som alla verktyg måste uppfylla – exempelvis täckning för sårbarhetsskanning och CI/CD-integration – samt de särskiljande egenskaper som skiljer de bästa alternativen från resten.
Grundläggande funktionalitet (minimikrav för denna lista)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Täckning för sårbarhetsskanning: Jag utvärderar om ett verktyg erbjuder flera skanningsmetoder – SAST för granskning av källkod, DAST för testning av körande applikationer och SCA för att identifiera riskfyllda beroenden med öppen källkod.
- Integration med CI/CD-pipelines: Verktyg bör kunna anslutas till pipelines och SCM-plattformar som GitHub, GitLab eller Bitbucket, så att skanningar körs automatiskt vid varje commit eller pull-begäran.
- Riskprioritering och rapportering: Jag letar efter kontextbaserad allvarlighetsbedömning som går längre än enbart CVSS-värden och hjälper team att fokusera på de fynd som faktiskt utgör ett hot i deras miljö.
- Vägledning för åtgärder: Varje verktyg bör tillhandahålla tydliga och konkreta instruktioner för korrigering på kodnivå – inte bara flagga en CVE och lämna utvecklarna att själva lista ut vad de ska göra.
- Koppling till efterlevnadsramverk: Jag kontrollerar om fynd kan kopplas till standarder som OWASP Top 10, PCI-DSS eller SOC 2, vilket sparar avsevärd tid vid förberedelser inför revisioner.
- Stöd för språk och ramverk: Verktyget bör täcka de språk, ramverk och arkitekturer som teamet faktiskt använder – från Python och Java till containeriserade mikrotjänster och IaC-mallar.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Analys av nåbarhet är en viktig särskiljande faktor – verktyg som spårar om ett sårbart beroende faktiskt anropas i din kodväg minskar bruset och sparar timmar av analysarbete. Jag letar också efter AI-baserad automatisk åtgärdshantering, där verktyget genererar korrigerings-PR:er direkt i ditt kodförråd i stället för att bara flagga problem. För team som kör dussintals applikationer gör en enhetlig ASPM-instrumentpanel som korrelerar och eliminerar dubbletter bland fynd från flera skannrar stor skillnad när det gäller att hantera risk i stor skala.
Mer än funktioner
Utvecklarupplevelsen är minst lika viktig som träffsäkerheten i upptäckterna. Jag utvärderar om ett verktyg erbjuder IDE-pluginer och återkoppling på PR-nivå som låter utvecklarna behålla sitt arbetsflöde – användningen minskar snabbt när säkerheten känns påklistrad. Flexibilitet vid driftsättning är en annan viktig faktor, särskilt för team med krav på lokala installationer eller isolerade nätverk där en modell som enbart bygger på SaaS inte fungerar. Jag tar också hänsyn till pristransparens, eftersom modeller med prissättning per utvecklare och per applikation skalas mycket olika beroende på teamets storlek och applikationsportfölj.
Så väljer du programvara för applikationssäkerhet
Det är lätt att fastna i långa funktionslistor och komplicerade prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika process för val av programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa tillsammans med din verksamhet? Kontrollera om den stöder fler användare eller större datamängder utan extra kostnader. |
| Integrationer | Fungerar den med din nuvarande teknikstack? Kontrollera kompatibiliteten med befintliga verktyg för att säkerställa en smidig integrering i arbetsflödet. |
| Anpassningsmöjligheter | Kan du anpassa den efter dina specifika behov? Leta efter alternativ för att justera inställningar och funktioner så att de passar dina unika processer. |
| Användarvänlighet | Är den användarvänlig för ditt team? Kontrollera om gränssnittet är intuitivt och kräver minimal utbildning för nya användare. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Utvärdera installationstiden och de resurser som krävs för en lyckad lansering, till exempel utbildning eller supportmaterial. |
| Kostnad | Ryms den inom din budget? Jämför prisplanerna och var uppmärksam på dolda avgifter eller kostnader som kan växa med tiden. |
| Säkerhetsskydd | Är säkerhetsåtgärderna tillräckligt starka? Säkerställ att programvaran innehåller kryptering, åtkomstkontroller och regelbundna uppdateringar för att skydda dina data. |
| Efterlevnadskrav | Uppfyller den branschstandarderna? Kontrollera att programvaran följer nödvändiga bestämmelser som är relevanta för din sektor, till exempel GDPR eller HIPAA. |
Vad är programvara för applikationssäkerhet?
Säkerhetsprogramvara för applikationer är utformad för att skydda applikationer mot externa hot och sårbarheter. IT-experter, utvecklare och säkerhetsteam använder vanligtvis dessa verktyg för att säkerställa att deras applikationer är säkra. Funktioner som sårbarhetsskanning, efterlevnadsrapportering och hotbedömning hjälper till att identifiera och hantera risker. Dessa verktyg ger ett viktigt skydd och håller applikationerna säkra och skyddade.
Funktioner
När du väljer säkerhetsprogramvara för applikationer bör du hålla utkik efter följande viktiga funktioner:
- Sårbarhetsskanning: Identifierar automatiskt svagheter i applikationer för att förhindra potentiella intrång.
- Hotbedömning: Utvärderar potentiella hot för att hjälpa till att prioritera säkerhetsinsatser.
- Efterlevnadsrapportering: Genererar rapporter för att säkerställa att branschstandarder och regelverk följs.
- Säkerhetsvarningar: Meddelar användare om misstänkt aktivitet eller hot i realtid.
- Applikationsskanning: Skannar kontinuerligt applikationer för att upptäcka och åtgärda sårbarheter.
- Anpassningsbara instrumentpaneler: Gör det möjligt för användare att anpassa gränssnittet efter specifika övervakningsbehov.
- Automatiserad hantering av säkerhetskorrigeringar: Säkerställer att applikationerna är uppdaterade med de senaste säkerhetskorrigeringarna.
- Hotinformation i realtid: Tillhandahåller aktuell information om hot för att förbättra säkerhetsåtgärderna.
- Kompatibilitet mellan plattformar: Fungerar smidigt med olika operativsystem och miljöer.
- Integration av maskininlärning: Använder AI för att förbättra upptäckten av hot och responsen på dem över tid.
Fördelar
Implementering av säkerhetsprogramvara för applikationer ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrat dataskydd: Genom att identifiera och åtgärda sårbarheter hjälper programvaran till att skydda känslig information.
- Minskad risk: Hotinformation och bedömningar i realtid minimerar risken för säkerhetsintrång.
- Efterlevnad av regelverk: Efterlevnadsrapportering säkerställer att din verksamhet uppfyller branschstandarder och regelverk.
- Operativ effektivitet: Automatiserad hantering av säkerhetskorrigeringar sparar tid genom att hålla applikationerna uppdaterade utan manuella insatser.
- Välgrundat beslutsfattande: Anpassningsbara instrumentpaneler ger insikter som hjälper team att fatta bättre säkerhetsbeslut.
- Förbättrad hotidentifiering: Integration av maskininlärning förbättrar förmågan att identifiera och reagera på nya hot.
- Stöd för flera plattformar: Kompatibilitet med olika system säkerställer konsekvent säkerhet i hela din tekniska miljö.
Kostnader & priser
När du väljer säkerhetsprogramvara för applikationer behöver du förstå de olika prismodellerna och tillgängliga abonnemangen. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för säkerhetsprogramvara för applikationer:
Jämförelsetabell för abonnemang för säkerhetsprogramvara för applikationer
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande sårbarhetsskanning, begränsade hotvarningar och communitysupport. |
| Personligt abonnemang | $10-$30/användare/månad | Sårbarhetsskanning, grundläggande databassäkerhetsprogramvara, efterlevnadsrapportering och e-postsupport. |
| Företagsabonnemang | $50-$100/användare/månad | Avancerad hotbedömning, varningar i realtid, automatiserad hantering av säkerhetskorrigeringar och telefonsupport. |
| Företagsabonnemang för stora organisationer | $150-$300/användare/månad | Alla funktioner i de lägre abonnemangen, integration av maskininlärning, anpassningsbara instrumentpaneler och en dedikerad kontoansvarig. |
Vanliga frågor om programvara för applikationssäkerhet
Här är några svar på vanliga frågor om programvara för applikationssäkerhet:
Hur upptäcker programvara för applikationssäkerhet sårbarheter?
Programvara för applikationssäkerhet övervakar kontinuerligt dina applikationer för att identifiera sårbarheter i realtid. Den använder tekniker som statisk kodanalys och dynamisk testning för att hitta svagheter. Du kan konfigurera den så att den skannar både tredjepartsbibliotek och din egen kod för heltäckande täckning.
Vilken påverkan har aktivering av applikationssäkerhet på systemets prestanda?
Aktivering av applikationssäkerhet kan medföra viss belastning, beroende på vilken programvara du väljer och din licensmodell. Utvärdera systemets kapacitet att hantera ytterligare resurskrav för att säkerställa att prestandan förblir optimal samtidigt som säkerheten upprätthålls.
Kan programvara för applikationssäkerhet automatiskt åtgärda sårbarheter?
De flesta lösningar för applikationssäkerhet identifierar och övervakar sårbarheter, men åtgärdar dem inte automatiskt. Du får insikter och rekommendationer för att hantera dessa problem manuellt. Det är avgörande att ha en plan för hur ditt team snabbt ska agera utifrån dessa insikter.
Hur ofta genomför programvara för applikationssäkerhet skanningar?
Många verktyg för applikationssäkerhet erbjuder kontinuerlig övervakning i stället för schemalagda skanningar. Det säkerställer att sårbarheter upptäcks så snart de uppstår, vilket ger ditt team möjlighet att snabbt reagera på nya hot.
Är det nödvändigt att starta om applikationer efter att sårbarheter har åtgärdats?
I vissa fall kräver åtgärdande av sårbarheter att de berörda applikationsprocesserna startas om. Detta gäller särskilt uppdateringar som rör tredjepartsbibliotek eller sårbarheter på kodnivå. Se till att ditt team är förberett på att hantera sådana omstarter utan att störa verksamheten.
Nästa steg:
Om du håller på att undersöka programvara för applikationssäkerhet kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Sedan får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.