

De 10 bästa autentiseringsprogrammen 2026

10 Kortlista över bästa autentiseringsprogram


Autentiseringsprogram styr vem som får åtkomst till dina system, appar och data genom att verifiera användarnas identiteter vid varje ingång. Om du jämför de bästa autentiseringsprogrammen arbetar du förmodligen med att säkra komplexa miljöer, balansera äldre verktyg med molntjänster och skydda mot växande hot som nätfiske och kapning av sessioner.
Rätt autentiseringsverktyg kan hjälpa dig att hantera risker, anpassa säkerheten efter förändrade förhållanden och hålla dina team produktiva utan att bromsa dem. Den här guiden hjälper dig att avgöra vad som är viktigast – så att du kan välja en lösning som passar din teknikstack, stöder dina användare och ger dig trygghet vid varje inloggning.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Jämför de bästa autentiseringsprogrammen
Jämför priser och specifikationer sida vid sida för de autentiseringsprogram som kom med på min kortlista.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för heterogen IT och MFA för äldre appar | 30 dagars gratis provperiod | Från $2/användare/månad | Website | |
| 2 | Bäst för phishingresistent MFA i storföretagsskala | Gratisabonnemang tillgängligt; 30 dagars kostnadsfri provperiod | Från $3/användare/månad | Website | |
| 3 | Bäst för utvecklardriven identitetsintegrering | Gratis provperiod tillgänglig | Från $35/månad | Website | |
| 4 | Bäst för identitetshantering av medarbetare i Googles ekosystem | 14 dagars kostnadsfri provperiod | Från $7.00 per användare/månad | Website | |
| 5 | Bäst för kontinuerlig riskbedömning av sessioner efter inloggning | 14 dagars kostnadsfri provperiod | Pris på begäran | Website | |
| 6 | Bäst för identitet i hela företaget i stor skala | 30 dagars kostnadsfri provperiod | Från $6/användare/månad (faktureras årligen) | Website | |
| 7 | Bäst för företagsanpassad hybrid- och federal IAM | 30 dagars kostnadsfri provperiod | Från $3/användare/månad (faktureras årligen) | Website | |
| 8 | Bäst för ML-driven adaptiv autentisering av medarbetare | 30 dagars kostnadsfri provperiod tillgänglig | Från $3/användare/månad | Website | |
| 9 | Bäst för identitetssäkerhet med Microsoft 365 som grund | 30 dagars kostnadsfri provperiod | Från $7.00/användare/månad | Website | |
| 10 | Bäst för enhetlig IAM för personal och kunder | Gratis provperiod tillgänglig | Från $1.71/användare/månad (faktureras årsvis) | Website |
Recensioner av autentiseringsprogram
Nedan hittar du mina detaljerade sammanfattningar av de bästa autentiseringsprogrammen som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över funktionerna, de bästa användningsområdena och funktionerna hos varje plattform, så att du kan hitta den som passar dig bäst.

Bäst för heterogen IT och MFA för äldre appar
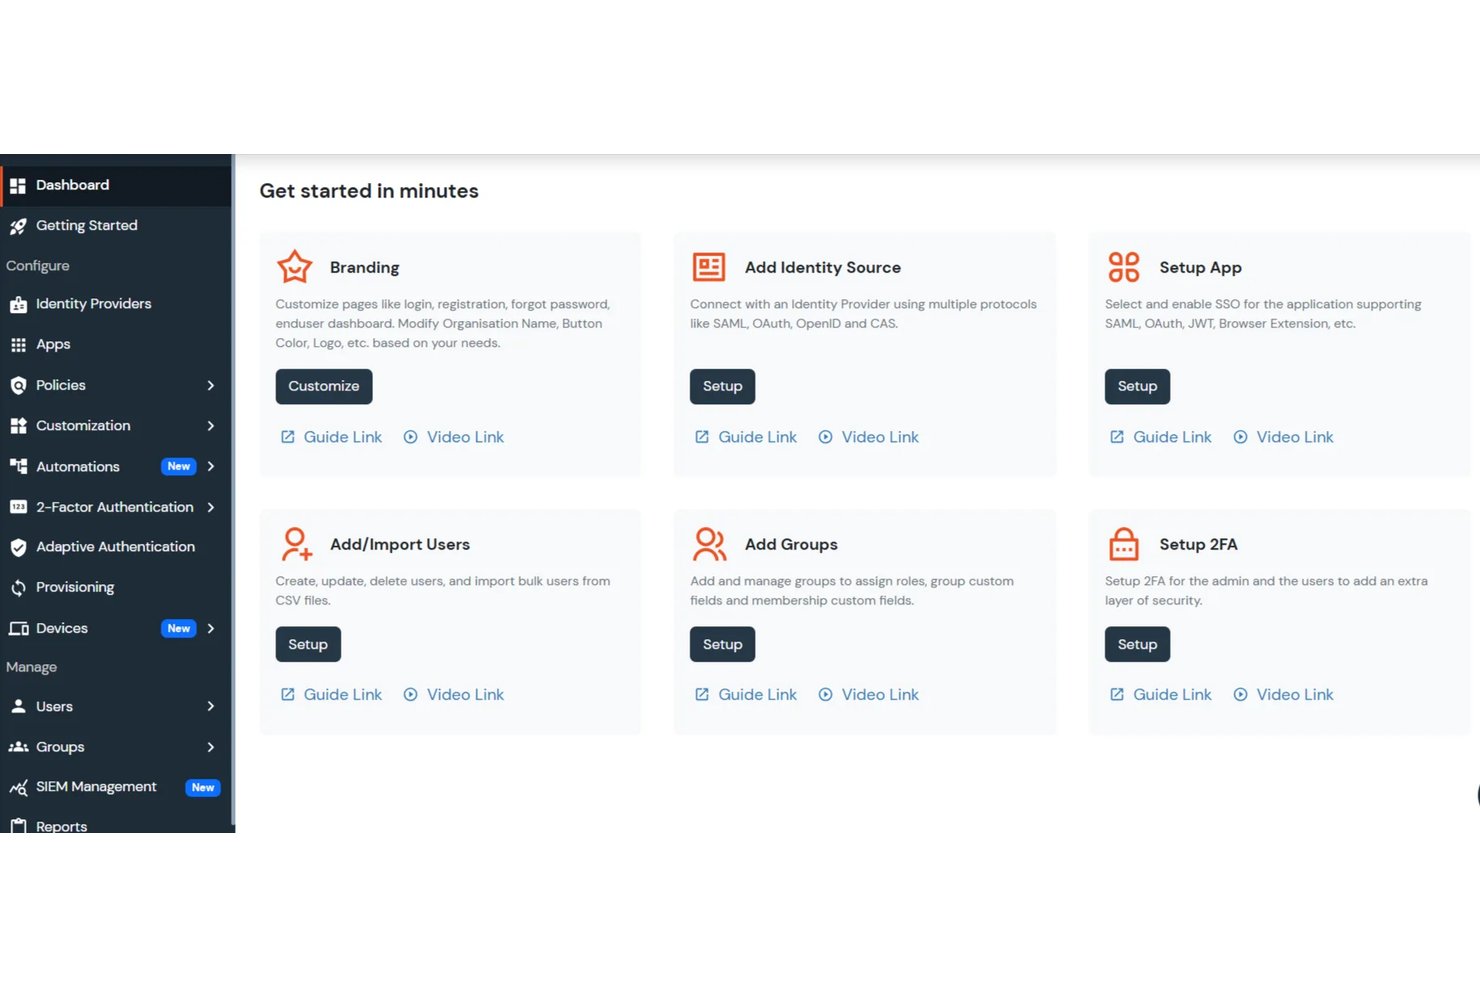
miniOrange är en plattform för identitets- och åtkomsthantering som omfattar MFA för VPN:er, nätverksenheter, datorer och äldre appar, samt SSO, adaptiv autentisering, användarprovisionering och CIAM.
Vem passar miniOrange bäst för?
miniOrange passar bra för IT-team som hanterar blandade miljöer med VPN:er, nätverksenheter, äldre ERP-system och moderna SaaS-appar sida vid sida.
Varför jag valde miniOrange
Jag valde miniOrange som ett av de bästa alternativen eftersom det är det enda verktyget på min lista som kan placera MFA framför en Cisco AnyConnect-VPN, en Windows RDP-session, en PeopleSoft ERP-inloggning och en SaaS-app samtidigt, allt från en enda administratörskonsol. De flesta IAM-leverantörer hanterar molnappar väl men får problem när man introducerar RADIUS-beroende nätverksenheter eller äldre appar som använder rubrikbaserad autentisering. miniOrange hanterar båda inbyggt, med TACACS+ för autentisering av nätverksenheter och omvänd proxy för äldre appar som inte kan kommunicera med SAML eller OIDC.
Viktiga funktioner i miniOrange
- SCIM-baserad användarprovisionering: Provisionerar och avprovisionerar automatiskt användarkonton i fler än 7 000 appar med SCIM, med dubbelriktad synkronisering och rollbaserad attributmappning.
- Adaptiva riskbaserade åtkomstpolicyer: Utvärderar enhetens säkerhetsstatus, IP-rykte, geolokalisering och beteendemönster för att dynamiskt tillåta, utmana eller blockera åtkomstförsök.
- FIDO2/WebAuthn-baserad autentisering med åtkomstnycklar: Stöder nätfiskeresistent lösenordslös inloggning via hårdvarubaserade säkerhetsnycklar, biometri och enhetsbundna åtkomstnycklar i Premium-abonnemang och högre.
- Självbetjäningsportal för användarregistrering: Låter användare registrera sina egna MFA-enheter och autentiseringsmetoder vid den första inloggningen, med valfria arbetsflöden för administratörsgodkännande.
Integrationer med miniOrange
miniOrange erbjuder fler än 6 000 integrationer, inklusive Salesforce, Google Workspace, Microsoft 365, AWS, Slack, Zoom, SAP, Oracle EBS, PeopleSoft och Active Directory. Plattformen stöder anpassade anslutningar via REST API:er, SAML, OAuth 2.0, OIDC, SCIM, LDAP, RADIUS och TACACS+.
Pros and Cons
Pros:
- Stöder MFA för äldre appar och nätverksenheter
- Flexibla distributionsalternativ, inklusive lokalt installerad drift
- Adaptiv autentisering med riskbaserade policyer
Cons:
- Viktiga funktioner är begränsade till högre abonnemangsnivåer
- Integration med vissa appar kan vara komplex
Cisco
Bäst för phishingresistent MFA i storföretagsskala
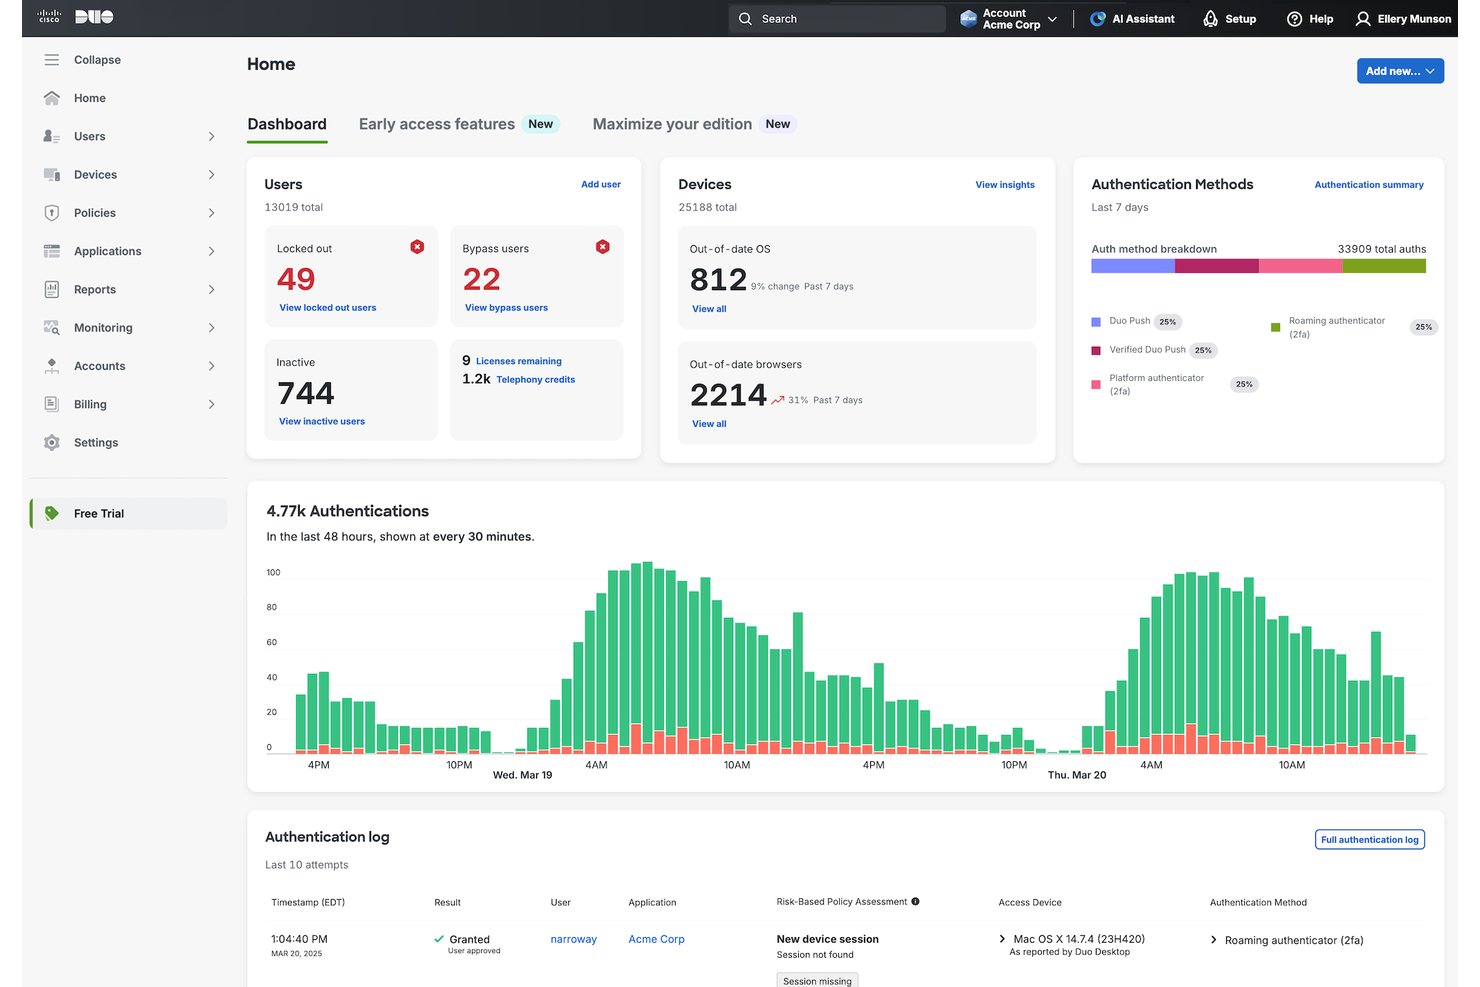
Cisco Duo är en plattform för MFA och identitetssäkerhet som omfattar phishingresistent autentisering, lösenordsfri inloggning, SSO, enhetsförtroende och adaptiva åtkomstpolicyer i moln- och lokala miljöer.
Vem passar Cisco Duo bäst för?
Cisco Duo är rätt val för IT- och säkerhetsteam inom företag som behöver tillämpa phishingresistent MFA för en stor, distribuerad arbetsstyrka utan att göra avkall på regelefterlevnad.
Varför jag valde Cisco Duo
Cisco Duo tar plats på min kortlista eftersom ingen annan plattform kan mäta sig med dess bredd av phishingresistenta MFA-alternativ i storföretagsskala. Jag är särskilt imponerad av Verified Duo Push, som tvingar användare att ange en matchande kod vid inloggning och därmed direkt stoppar pushbombningsattacker. Kombinera det med stöd för FIDO2-lösenord och den BLE-baserade Proximity Verification, så får du ett skiktat, maskinvarubaserat autentiseringsskydd som håller måttet för distribuerade arbetsstyrkor.
Viktiga funktioner i Cisco Duo
- Riskbaserad autentisering: Justerar autentiseringskraven dynamiskt utifrån realtidssignaler som enhetens hälsa, IP-rykte och användarens plats.
- Duo Directory: En molnbaserad användarkatalog som låter dig lagra och hantera användaridentiteter, roller och grupper direkt i Duo.
- Utgående SCIM-provisionering: Automatiserar provisionering och avprovisionering av användare till efterföljande appar som Microsoft 365, AWS IAM Identity Center och Atlassian.
- Tillämpning av enhetsförtroende: Kontrollerar slutpunktens säkerhetsstatus – inklusive operativsystemversion, diskkryptering och antivirusstatus – innan åtkomst till någon ansluten app beviljas.
Cisco Duo-integreringar
Cisco Duo erbjuder över 500 färdigbyggda integreringar med applikationer och infrastruktur, inklusive Microsoft 365, Salesforce, AWS, Workday, Slack, Dropbox, Box, Zoom och Atlassian. Plattformen stöder även SAML, OIDC, RADIUS, LDAP, SCIM och API:er för anpassade integreringar.
Pros and Cons
Pros:
- Verified Duo Push blockerar pushbombningsattacker
- Kontroller av enhetsförtroende innan åtkomst beviljas
- FedRAMP- och FIPS-efterlevnad för reglerade sektorer
Cons:
- Katalogen över SSO-appar är mindre än den hos Okta
- CIAM- och sociala inloggningsfunktioner saknas

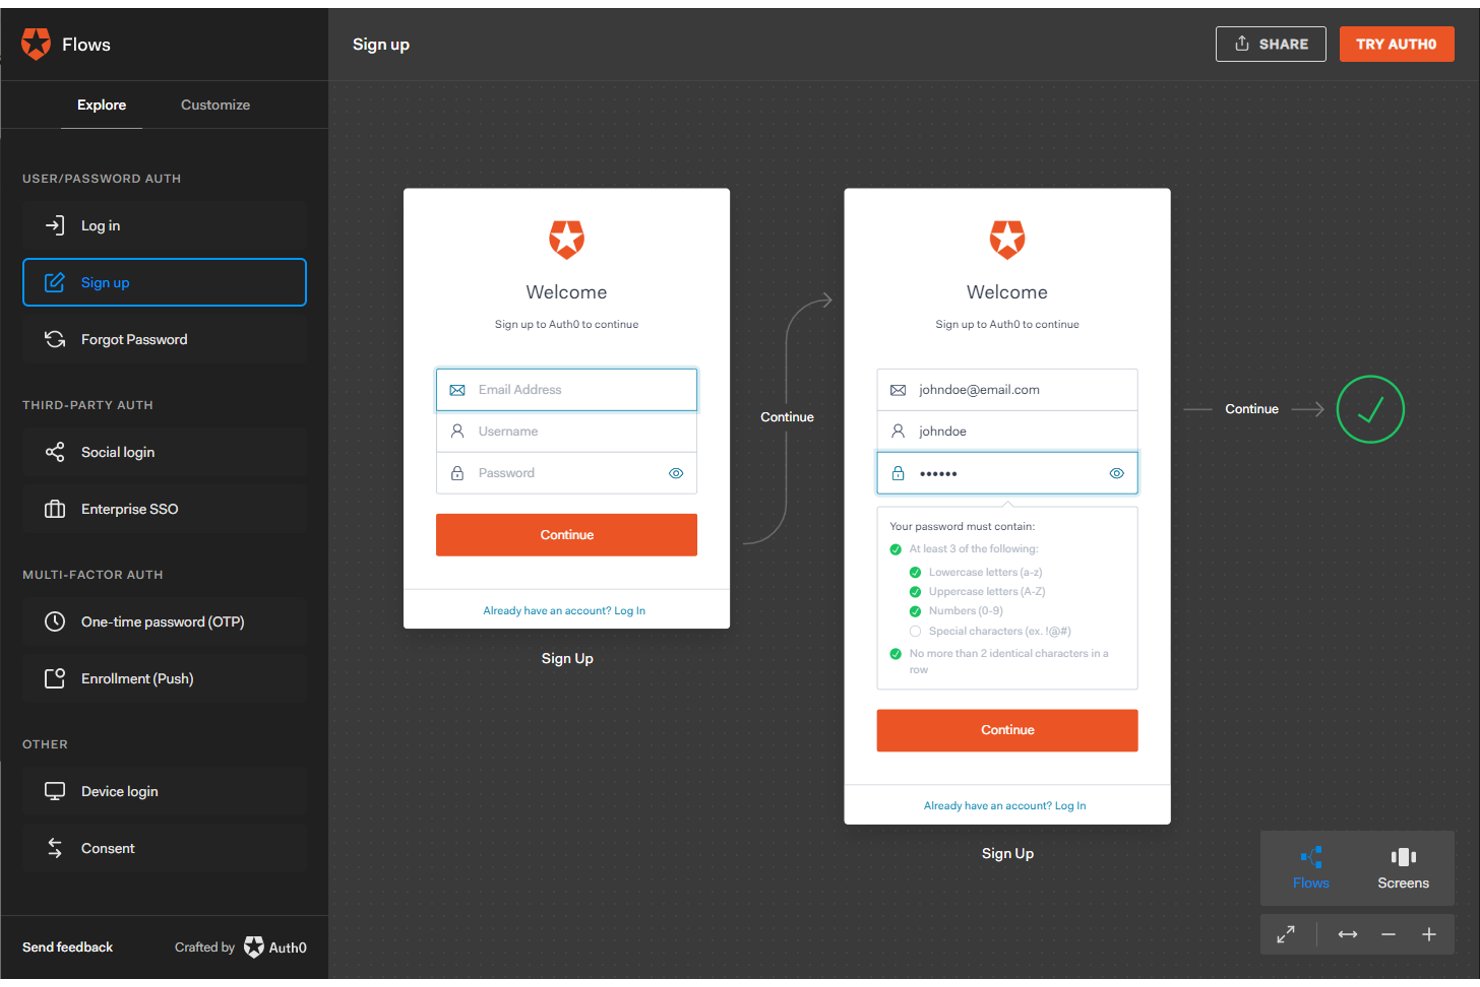
Auth0 är en utvecklarfokuserad identitetsplattform som erbjuder MFA, SSO, lösenordslös autentisering, finkornig auktorisering och SCIM-baserad hantering av användarlivscykeln i specialbyggda applikationer och företagsapplikationer.
Vem passar Auth0 bäst för?
Auth0 passar mycket bra för utvecklingsteam som bygger in autentisering i specialbyggda applikationer och behöver flexibel, API-fokuserad identitetsinfrastruktur.
Varför jag valde Auth0
Auth0 finns med på min kortlista eftersom det är den mest utvecklarinriktade identitetsplattform jag har arbetat med, byggd från grunden för team som bäddar in autentisering direkt i specialbyggda applikationer. Jag uppskattar särskilt Auth0 Actions, som låter dig injicera serverlös logik i valfri del av autentiseringsflödet, till exempel genom att utlösa stegvis MFA först när en användare får åtkomst till en känslig API-slutpunkt. Dess motor för adaptiv MFA använder ML-baserad riskbedömning för att utmana inloggningar som visar omöjliga resor eller okända enheter, utan att skapa friktion i problemfria sessioner.
Viktiga funktioner i Auth0
- Inkommande provisionering med SCIM 2.0: Synkronisera användare och grupper från uppströmsidentitetsleverantörer till Auth0 med fullständigt stöd för att skapa, uppdatera, inaktivera och radera, samt automatisk återkallning av sessioner vid avprovisionering.
- Auth0 Organizations: Modellera B2B-strukturer med flera klientorganisationer där varje kundorganisation får sin egen SSO-konfiguration, katalogsynkronisering, domänverifiering och självbetjäningsportal för administratörer.
- Finkornig auktorisering (FGA): Definiera och utvärdera komplexa åtkomstpolicyer baserade på relationer, roller och attribut med hjälp av en OpenFGA-baserad motor som kan skalas till miljarder behörighetsrelationer.
- Loggströmning: Exportera granskningsloggar för klientorganisationer i nära realtid till SIEM-plattformar som Splunk, Datadog och Amazon EventBridge, med inbyggda funktioner för händelsefiltrering och fördunkling av personuppgifter.
Auth0-integreringar
Auth0 erbjuder inbyggda integreringar med Microsoft Entra ID, Active Directory, Google Workspace, Okta Workforce Identity, Datadog, Splunk, Amazon EventBridge och Azure Event Hubs. Plattformen stöder även integreringar från marknadsplatsen och anpassade anslutningar via dess REST-baserade hanterings-API.
Pros and Cons
Pros:
- Adaptiv MFA utmanar endast riskfyllda inloggningsförsök
- Finkornig auktorisering stöder relationsbaserade policyer
- B2B-strukturer med flera klientorganisationer via funktionen Organizations
Cons:
- Loggbevaringen är kort i lägre abonnemang
- Avancerade funktioner kräver ofta uppgradering av abonnemanget

Bäst för identitetshantering av medarbetare i Googles ekosystem
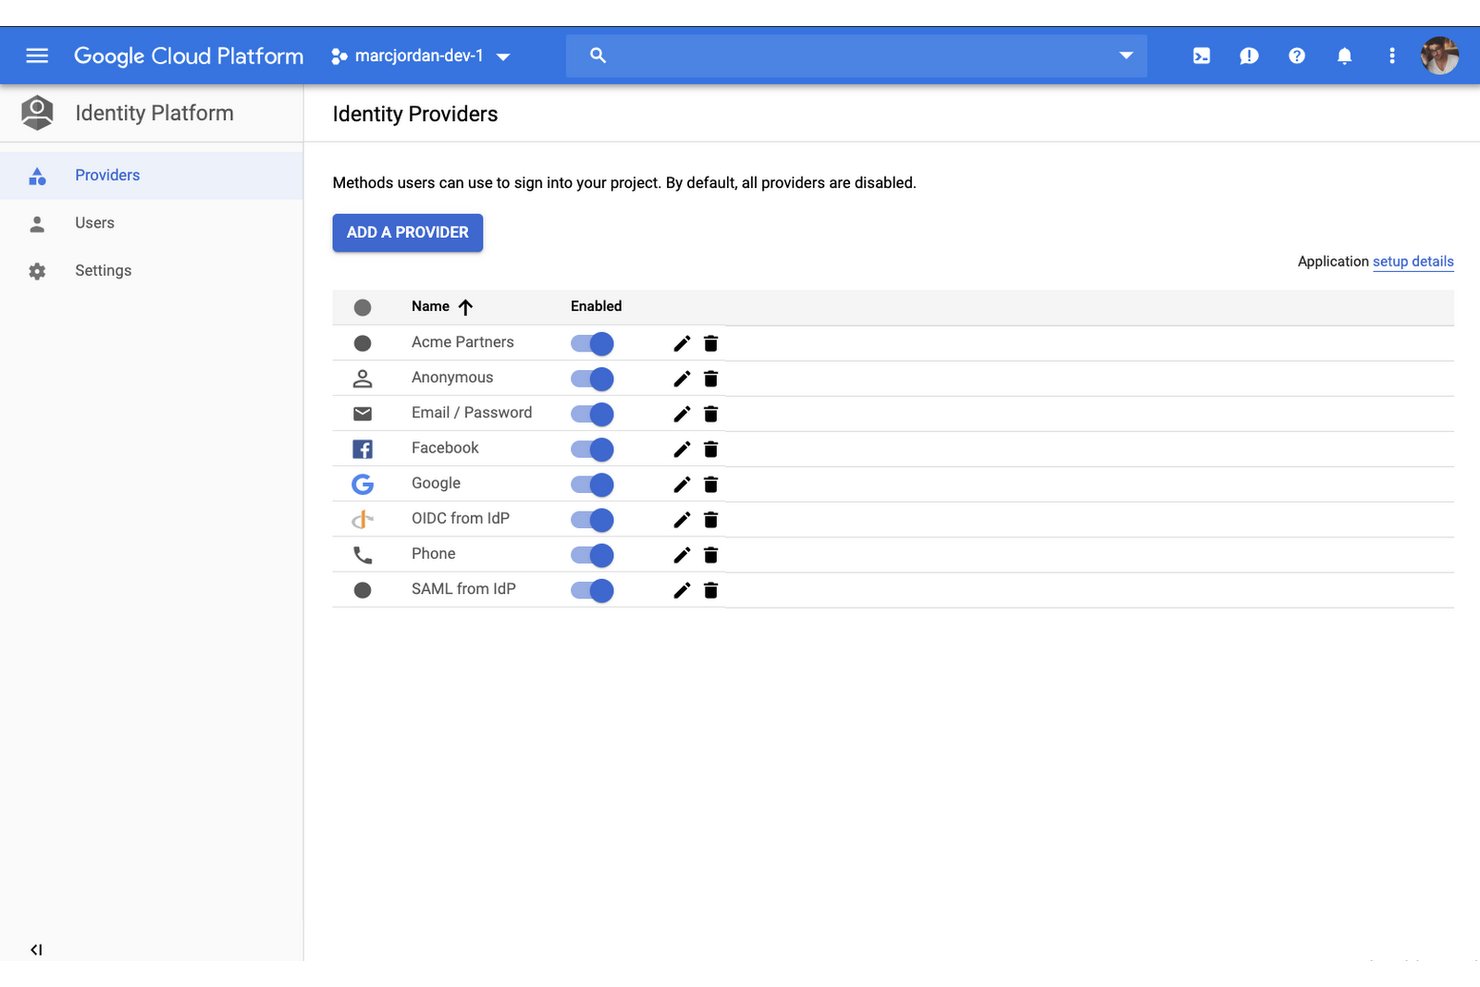
Google Cloud Identity är en plattform för identitets- och åtkomsthantering för medarbetare som omfattar SSO, MFA, adaptiva åtkomstprinciper och en inbyggd molnkatalog – med ett utvecklarinriktat CIAM-lager genom Identity Platform för autentisering av anpassade appar.
Vem passar Google Cloud Identity bäst för?
Google Cloud Identity passar IT- och säkerhetsteam som använder Google Workspace eller Google Cloud och behöver identitetshantering för medarbetare direkt integrerad i sin befintliga miljö.
Varför jag valde Google Cloud Identity
Jag valde Google Cloud Identity eftersom tjänsten är direkt integrerad i Googles ekosystem, vilket innebär att identitetshantering inte behöver läggas till separat om medarbetarna redan använder Google Workspace eller Google Cloud. Jag uppskattar särskilt de kontextmedvetna åtkomstprinciperna, som utvärderar enhetens säkerhetsstatus, plats och IP-signaler innan åtkomst beviljas, samt den obligatoriska utrullningen av passkeys och FIDO2 för alla Google Cloud-konton, vilket ger nätfiskeresistent autentisering utan att kräva en separat leverantör.
Viktiga funktioner i Google Cloud Identity
- Google Cloud Directory Sync (GCDS): Synkroniserar användare och grupper från lokala Active Directory- eller LDAP-kataloger direkt till Cloud Identity i en enkelriktad process.
- Federation av medarbetaridentiteter: Utökar SSO till externa IdP:er utan att användarsynkronisering krävs och omfattar mer än 95 % av Google Cloud-produkterna genom attributbaserad åtkomst.
- Identity-Aware Proxy (IAP): Tillämpa kontextmedvetna åtkomstprinciper på molnappar och virtuella maskiner baserat på enhetens säkerhetsstatus, nätverk och signaler om användaridentitet – utan VPN.
- SDK:er för Identity Platform: Tillhandahåller SDK:er för flera språk (JavaScript, iOS, Android, Node.js, Python, Go, Java, C++) för att bädda in autentisering direkt i egenutvecklade applikationer.
Integrationer med Google Cloud Identity
Google Cloud Identity erbjuder integrationer via Google Cloud Marketplace med Salesforce, Atlassian Jira, Confluence och ServiceNow, samt inbyggda integrationer med Google Workspace och Google Cloud. Admin SDK, Reports API och REST-API:er för Identity Platform stöder anpassade integrationer.
Pros and Cons
Pros:
- Passkeys och FIDO2 krävs för alla användare
- Kontextmedveten åtkomst tillämpar detaljerad säkerhet enligt principen om noll tillit
- SDK:er stöder anpassade autentiseringsflöden för appar
Cons:
- Synkronisering med Active Directory är endast enkelriktad
- LDAP-stöd är begränsat till högre nivåer

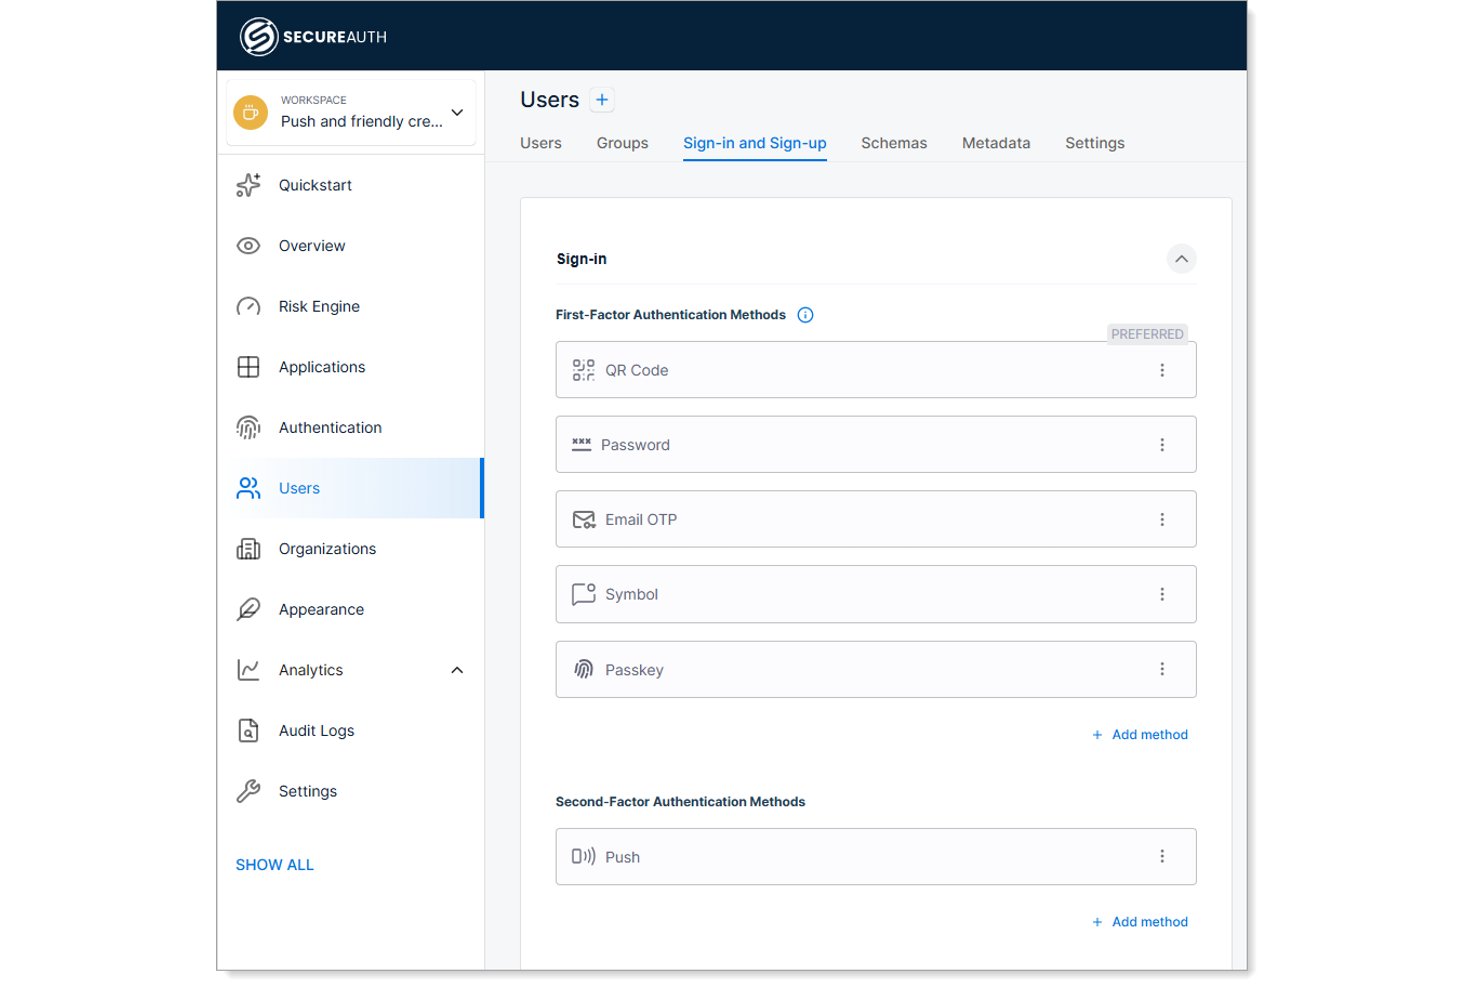
SecureAuth är en plattform för identitets- och åtkomsthantering för företag, byggd kring kontinuerlig autentisering och med stöd för MFA, SSO, adaptiv riskbedömning och säkerhet på sessionsnivå för användning inom arbetsstyrka, B2B och konsumentidentitet.
Vem passar SecureAuth bäst för?
SecureAuth passar bra för säkerhets- och IAM-team inom reglerade branscher – exempelvis sjukvård, finans, försvar och offentlig sektor – som behöver att identitetsskyddet sträcker sig längre än själva inloggningsskärmen.
Varför jag valde SecureAuth
SecureAuth finns med på min kortlista tack vare hur plattformen hanterar risker efter inloggningen, inte bara själva inloggningen. De flesta IAM-plattformar slutar bedöma risken så snart en session öppnas, men SecureAuths Assurance Authority omvärderar kontinuerligt över 100 beteendesignaler under hela sessionen och utlöser förstärkt autentisering eller automatisk avslutning när något verkar avvika. Jag uppskattar också att Presence Authority går ännu längre genom att använda ansiktsigenkänning för att bekräfta att rätt person fortfarande sitter framför skärmen.
Viktiga funktioner i SecureAuth
- Organisationsutfärdade FIDO2-passnycklar: Organisationsstyrda passnycklar som är bundna till hårdvarans säkerhetsenklav och inte knutna till konsumentplattformar som Apple eller Google, med stöd för fullständig hantering under hela IT-livscykeln.
- Självbetjäningsbaserad B2B-introduktion för SSO: En guide utan kod med över 20 färdigbyggda anslutningar till identitetsleverantörer gör det möjligt för partnerorganisationer att konfigurera sin egen SSO på några minuter utan att involvera ditt team.
- RADIUS-gateway för nätverks-MFA: En särskild RADIUS-gateway utökar tillämpningen av MFA till VPN:er, brandväggar, switchar och routrar utöver standardautentisering för applikationer.
- Identitetsstyrning för AI-agenter: Tilldelar varje AI-agent en unik kryptografisk identitet, tillämpar OAuth-token med begränsad omfattning för varje åtgärd och upprätthåller ett manipulationssäkert granskningsspår för varje agentåtgärd och delegeringskedja.
SecureAuth-integrationer
SecureAuth dokumenterar över 20 färdigbyggda B2B-anslutningar till identitetsleverantörer, inklusive Okta, Microsoft Entra ID, Google Workspace och OneLogin, samt Auth0, AWS Cognito, GitHub och Google via OIDC och SAML. Plattformen stöder även SCIM, LDAP, RADIUS och API:er för anpassad anslutning.
Pros and Cons
Pros:
- Kontinuerlig riskbedömning av sessioner efter inloggning
- Verifiering av fysisk närvaro under sessioner
- Omfattande stöd för autentiseringsprotokoll och -metoder
Cons:
- Administratörskonsolen är komplex och svår att navigera
- Övervakningsinstrumentpanelerna är begränsade för daglig användning
Okta
Bäst för identitet i hela företaget i stor skala
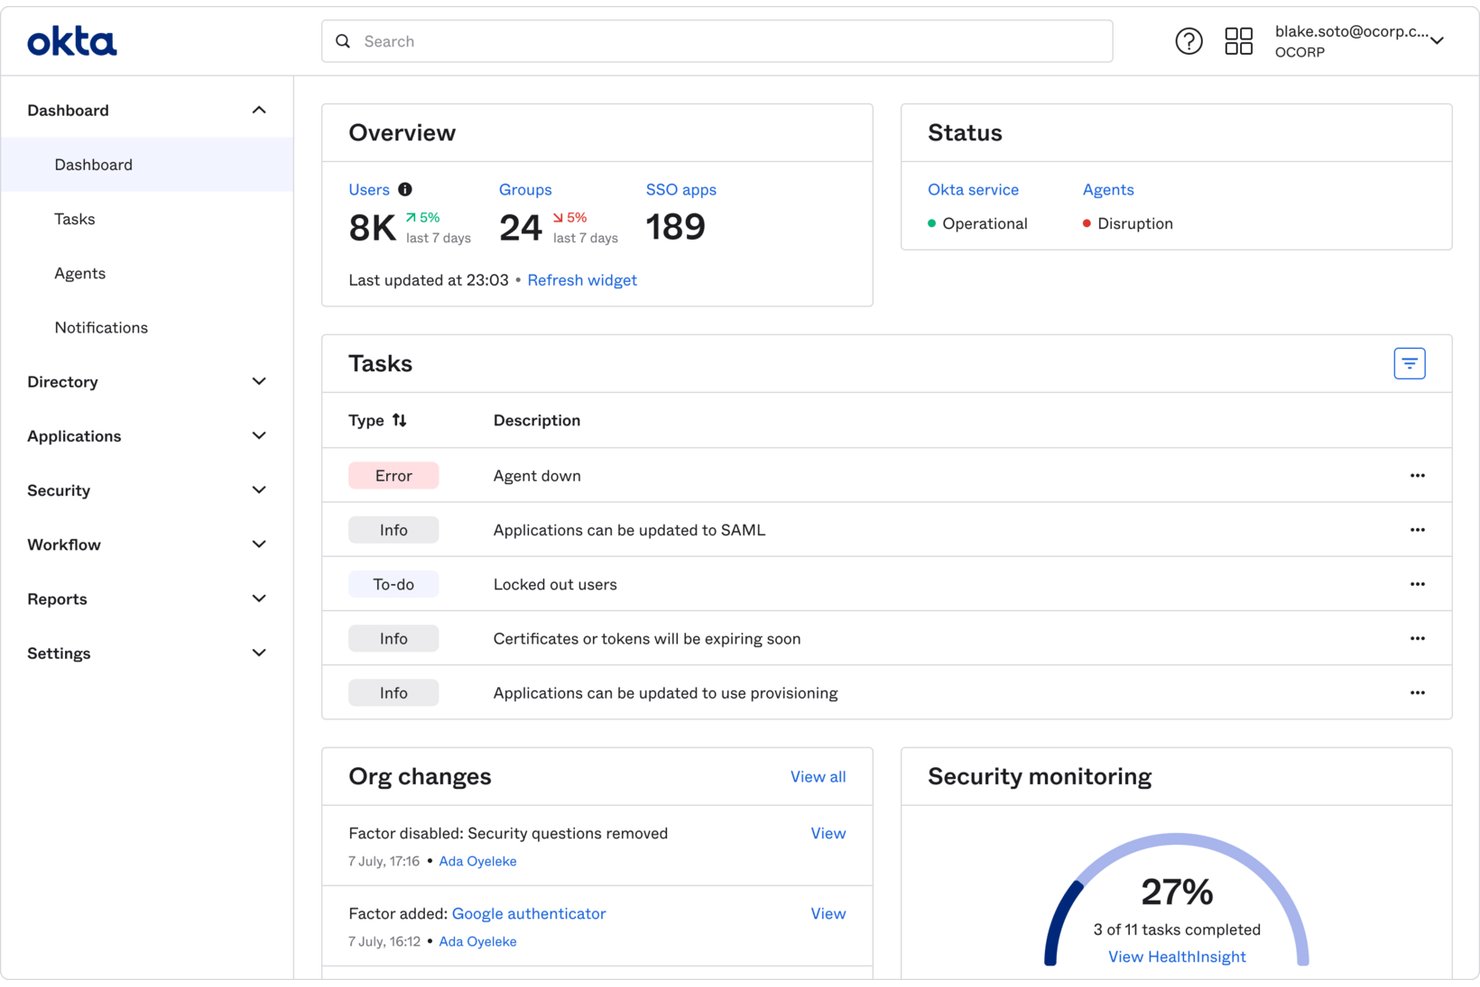
Okta är en identitetsplattform för arbetskraft som omfattar SSO, adaptiv MFA, livscykelhantering och identitetsstyrning i moln-, lokala och mobila miljöer.
Vem passar Okta bäst för?
Okta passar bra för IT- och säkerhetsteam på företagsnivå som hanterar identitet i stor skala i komplexa miljöer med flera appar och strikta efterlevnadskrav.
Varför jag valde Okta
Okta finns med på min kortlista eftersom ingen annan plattform kan mäta sig med dess skala för identitetshantering i hela företaget. Jag är särskilt imponerad av Universal Directory, som samlar identiteter från Active Directory, Workday och LDAP i en enda molnbaserad kontrollpanel, samt av Identity Threat Protection, som kontinuerligt bedömer sessionsrisk efter inloggning i stället för endast vid autentisering. Med fler än 8 000 förbyggda OIN-integrationer och adaptiv MFA som utlöser stegvisa utmaningar baserat på enhetens säkerhetsstatus och beteendesignaler hanterar Okta identitet på en nivå som få leverantörer kommer i närheten av.
Viktiga funktioner i Okta
- Okta Workflows: En automatiseringsplattform utan kod för att bygga identitetsprocesser för nyanställning, rollbyten och avslut, med fler än 50 förbyggda flöden och integrationer med Slack och Teams för åtkomstbegäranden via självbetjäning.
- Identity Threat Protection: Bedömer kontinuerligt sessionsrisken efter inloggning med hjälp av AI och utlöser automatiska svar, som Universal Logout eller stegvisa MFA-utmaningar, när avvikande beteende upptäcks.
- Okta Integration Network (OIN): En katalog med fler än 8 000 förbyggda, granskade Okta-appintegrationer som omfattar SSO, livscykelhantering, identitetsstyrning och centraliserad loggning.
- Åtkomstcertifieringar: Den här funktionen ingår i Okta Identity Governance och gör det möjligt att genomföra återkommande åtkomstgranskningar för att bekräfta eller återkalla användarbehörigheter i anslutna appar.
Okta-integrationer
Okta erbjuder fler än 8 000 integrationer via Okta Integration Network, däribland Microsoft 365, Salesforce, Workday, Slack, Splunk, CrowdStrike och Google Workspace. Plattformen tillhandahåller även REST API:er, SCIM och Terraform-providers för anpassade identitetsintegrationer.
Pros and Cons
Pros:
- Omfattande katalog med förbyggda SSO-integrationer
- Adaptiv MFA med kontinuerlig bedömning av sessionsrisk
- Starkt stöd för efterlevnad av krav inom reglerade branscher
Cons:
- Den första konfigurationen kräver omfattande IAM-kompetens
- Supportens svarstider och dokumentation får ofta kritik

Bäst för företagsanpassad hybrid- och federal IAM
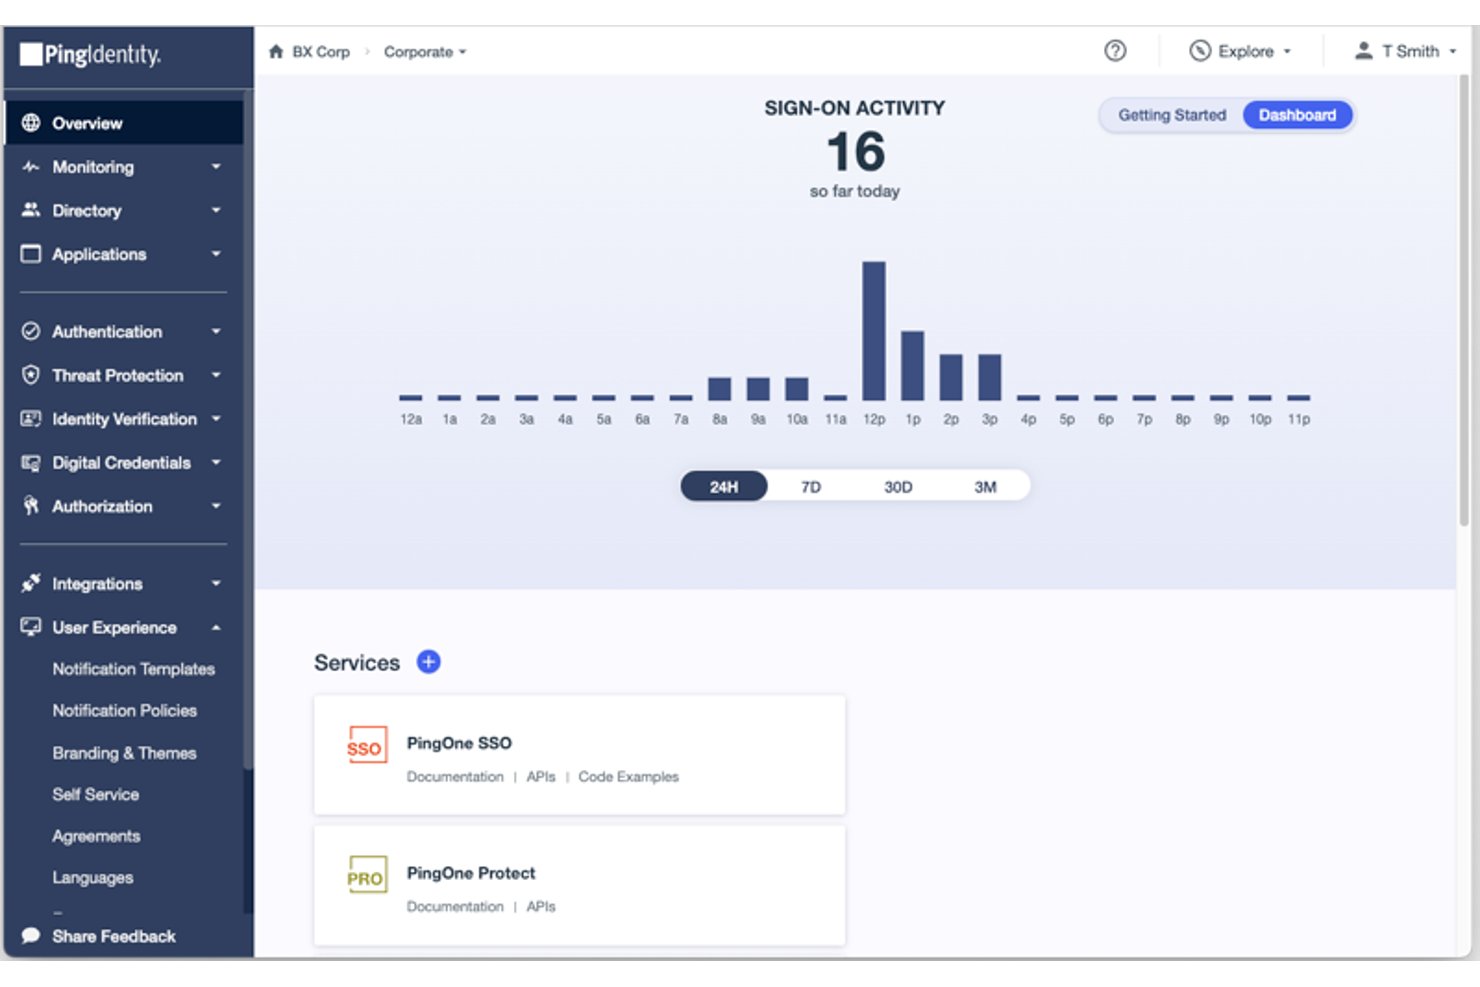
Ping Identity är en företagsplattform för IAM som omfattar SSO, MFA, adaptiv autentisering, finfördelad auktorisering och identitetsorkestrering i moln-, hybrid- och lokala miljöer.
Vem passar Ping Identity bäst för?
Ping Identity är utvecklad för stora företag och federala myndigheter som behöver hantera identitet i hybridmiljöer, lokala miljöer och isolerade nätverk med strikta efterlevnadskrav.
Varför jag valde Ping Identity
Ping Identity tar plats på min kortlista eftersom det är den enda IAM-plattform jag har sett som erbjuder full funktionsparitet i moln-, lokala, isolerade och DDIL-miljöer. Jag valde den specifikt för team inom reglerade branscher eller federala myndigheter där driftsättning i en FedRAMP High- eller DoD IL5-certifierad miljö inte är valfri. PingFederate hanterar SSO över äldre och moderna appar utan att tvinga fram ett totalt byte, och PingOne Protect lägger till maskininlärningsdriven riskbedömning som utlöser stegvis MFA endast när signaler som avvikelser i geografisk hastighet eller komprometterade autentiseringsuppgifter motiverar det.
Viktiga funktioner i Ping Identity
- Kodfri identitetsorkestrering: PingOne DaVinci erbjuder en dra-och-släpp-arbetsyta för att bygga, testa och driftsätta identitetsflöden med hjälp av hundratals färdigbyggda anslutningar.
- Finfördelad auktorisering: PingOne Authorize låter dig definiera ABAC-, RBAC- och ReBAC-principer externt från applikationskoden med hjälp av ett visuellt träd för policybeslut.
- Offline-läge för MFA: PingOne MFA stöder autentisering utan en aktiv internetanslutning och täcker åtkomstscenarier där uppkoppling inte kan garanteras.
- Identitetshantering för AI-agenter: En dedikerad produkt registrerar och upprätthåller körningsprinciper för icke-mänskliga identiteter som AI-agenter, botar och mikrotjänster.
Integrationer med Ping Identity
Ping Identity erbjuder över 350 anslutningar på marknadsplatsen, inklusive integrationer med Active Directory, Azure AD, Microsoft 365, Twilio och ForgeRock. Plattformen stöder även SAML, OAuth 2.0, OIDC, SCIM, LDAP, RADIUS, REST API:er samt inbyggda SDK:er för iOS och Android.
Pros and Cons
Pros:
- Fullständigt protokollstöd för äldre och moderna appar
- Avancerade alternativ för adaptiv riskbaserad autentisering
- Kodfri orkestreringsplattform för komplexa arbetsflöden
Cons:
- Minst 5 000 användare krävs
- Implementeringen kräver ofta professionella tjänster

OneLogin
Bäst för ML-driven adaptiv autentisering av medarbetare
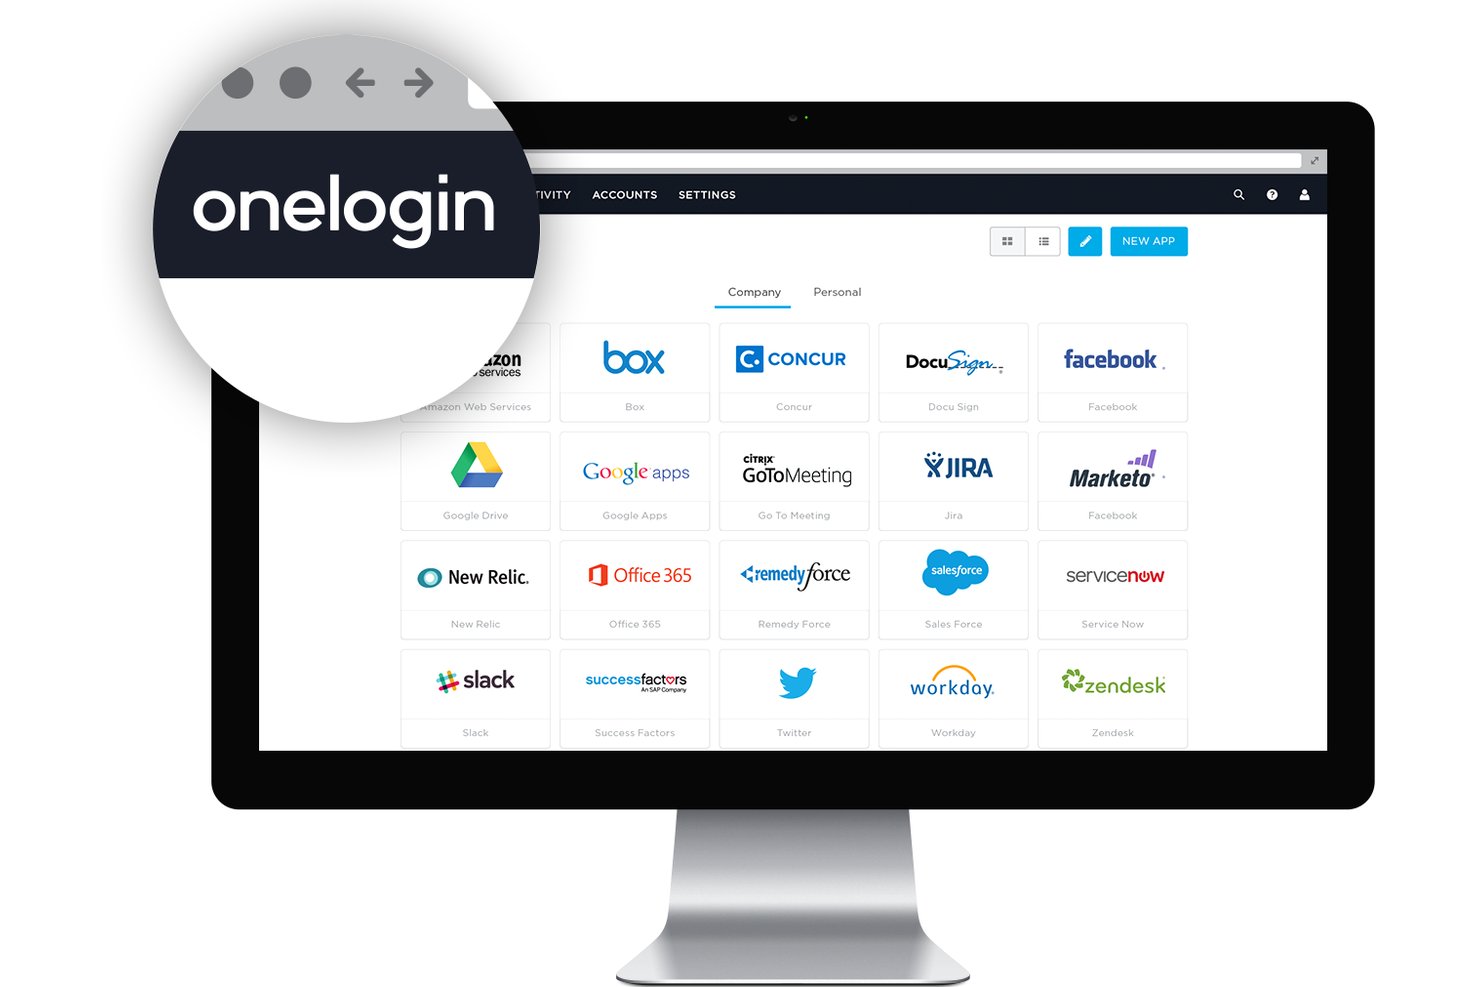
OneLogin är en identitetsplattform för medarbetare som kombinerar SSO för över 6 000 appar, MFA med stöd för passkeys och biometrik, adaptiv autentisering samt automatiserad hantering av användarnas livscykel.
För vem passar OneLogin bäst?
OneLogin passar bra för medelstora och stora företag som behöver en enhetlig IAM-plattform för medarbetare med ML-driven adaptiv autentisering i en komplex, hybrid appmiljö.
Därför valde jag OneLogin
OneLogin finns med på min kortlista tack vare hur Vigilance AI hanterar adaptiv autentisering. I stället för att tillämpa statiska regler för villkorsstyrd åtkomst använder den ML för att beräkna en riskpoäng för varje inloggning baserat på geolokalisering, IP-adressens rykte, enhetens säkerhetsstatus och beteendehistorik, och justerar sedan faktorkraven i realtid. Jag har sett SmartFactor automatiskt kräva MFA när en inloggning kommer från ett obekant land, samtidigt som sessioner med låg risk släpps igenom med ett enda push-godkännande.
Viktiga funktioner i OneLogin
- SmartFactor Authentication: ML-driven riskbedömning som dynamiskt justerar kraven på autentiseringsfaktorer baserat på enhetens säkerhetsstatus, IP-adressens rykte och geolokaliseringssignaler.
- Över 6 000 förbyggda appanslutningar: En katalog med SAML-, OIDC- och formulärbaserade SSO-integrationer som omfattar både molnbaserade och lokala applikationer.
- Kontroll av komprometterade inloggningsuppgifter: Granskar automatiskt nya och uppdaterade lösenord mot kända databaser över dataintrång och blockerar återanvändning av stulna inloggningsuppgifter.
- OneLogin Access: Utökar SSO och MFA till lokala och äldre applikationer utan att protokollen i de underliggande apparna behöver uppdateras.
OneLogin-integrationer
OneLogin erbjuder över 6 000 förbyggda appanslutningar, inklusive Workday, UKG, BambooHR, Namely, Microsoft Entra ID, Google Workspace och Splunk. REST-API:er och anpassade REST-anslutningar stöder ytterligare integrationer för kataloger, provisionering och applikationer.
Pros and Cons
Pros:
- Adaptiv autentisering med SmartFactor och Vigilance AI
- Över 6 000 förbyggda SSO-integrationer för appar
- Kontroll av komprometterade inloggningsuppgifter i realtid
Cons:
- Tjänsteavbrott har stört åtkomstarbetsflöden
- API-hastighetsbegränsningar begränsar avancerade automatiseringar

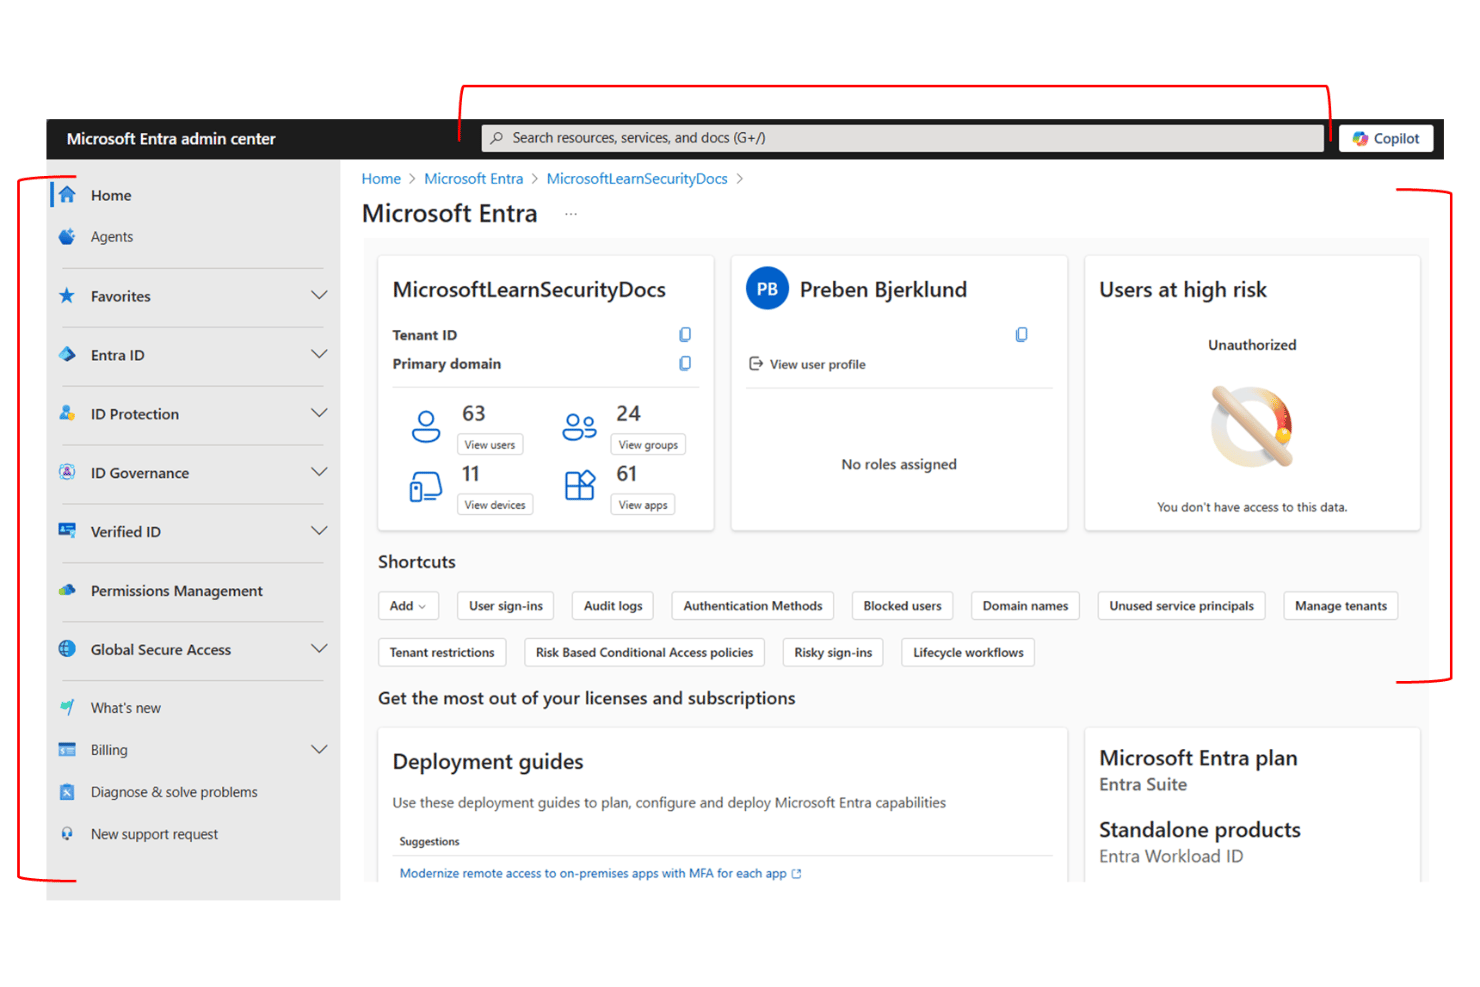
Microsoft Entra ID är en molnbaserad plattform för identitets- och åtkomsthantering som omfattar MFA, SSO, adaptiv autentisering, hantering av användarlivscykler och katalogtjänster i arbetskrafts- och applikationsmiljöer.
Vem passar Microsoft Entra ID bäst för?
Microsoft Entra ID passar naturligt för IT- och säkerhetsteam som redan arbetar inom Microsoft 365- eller Azure-ekosystemet och behöver centraliserad identitetshantering i hybrid- och molnmiljöer.
Varför jag valde Microsoft Entra ID
Microsoft Entra ID finns med på min kortlista eftersom identitetshanteringen redan är inbyggd i den infrastruktur som organisationen använder varje dag, om den kör Microsoft 365 eller Azure. Jag uppskattar särskilt hur villkorsstyrd åtkomst utvärderar signaler i realtid, inklusive enhetsefterlevnad via Intune, inloggningsrisk från Entra ID Protection och plats, för att endast kräva stegvis MFA när sammanhanget faktiskt motiverar det. Dessutom gör nätfiskeresistenta alternativ som FIDO2-lösenord och Windows Hello för företag lösenordsfri autentisering praktisk, inte bara teoretisk.
Viktiga funktioner i Microsoft Entra ID
- Hantering av privilegierad identitet (PIM): Ger tidsbegränsad åtkomst med minsta nödvändiga behörighet för privilegierade roller och kräver motivering och godkännande innan åtkomsten aktiveras.
- HR-styrd provisionering: Ansluter till Workday och SAP SuccessFactors för att automatiskt utlösa livscykelhändelser för nya medarbetare, rollbyten och avslut direkt från HR-systemet.
- Entra ID Protection: Använder maskininlärning för att bedöma inloggnings- och användarrisk i realtid och upptäcka signaler som omöjliga resor, läckta autentiseringsuppgifter och avvikelser i token.
- Microsoft Entra Application Proxy: Utökar SSO till lokala och äldre applikationer med hjälp av rubrikbaserad autentisering, Kerberos och integrerad Windows-autentisering – utan krav på VPN.
Integrationer med Microsoft Entra ID
Microsoft Entra ID erbjuder tusentals integrationer i appgalleriet, inklusive ServiceNow, Workday, Salesforce, AWS, Google Workspace och Slack, samt inbyggda integrationer i Microsoft 365 och Azure. Microsoft Graph API och stöd för SCIM 2.0 möjliggör anslutningar för anpassade applikationer och provisionering.
Pros and Cons
Pros:
- Detaljerad motor för villkorsstyrda åtkomstprinciper
- Nätfiskeresistent MFA och lösenordsfria alternativ
- Omfattande stöd för scenarier med hybrididentitet
Cons:
- Endast molnbaserad, utan lokal version
- Komplex licensiering i flera nivåer för avancerade funktioner
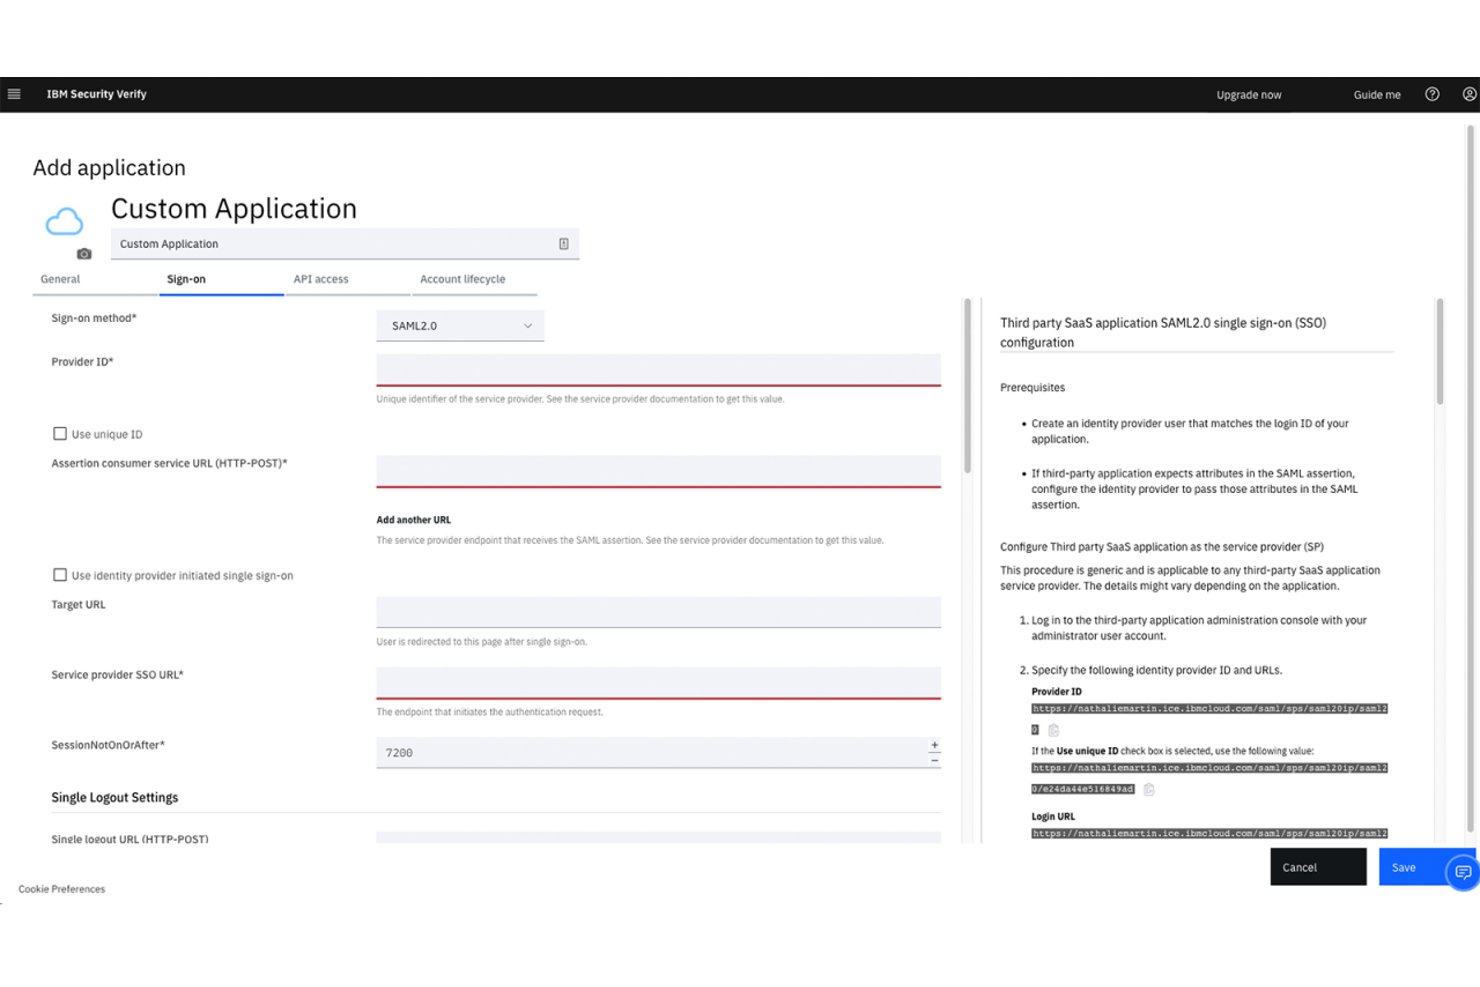
IBM Verify är en företagsplattform för IAM som omfattar identitet för personal och kunder, inklusive MFA, SSO, adaptiv åtkomst, identitetsstyrning och hantering av privilegierad åtkomst i moln-, lokala och hybrida miljöer.
Vem passar IBM Verify bäst för?
IBM Verify passar bra för stora företag som hanterar både medarbetares och kunders identiteter i moln-, lokala och hybrida miljöer.
Varför jag valde IBM Verify
IBM Verify finns med på min kortlista eftersom det är en av få plattformar som hanterar IAM för personal och kundidentitet i ett enda enhetligt system i stället för att sammanfoga separata produkter. Jag tilltalas särskilt av den Trusteer-drivna motorn för adaptiv åtkomst, som samtidigt bedömer autentiseringsrisken utifrån enhetens status, beteende och plats och sedan aktiverar förstärkt MFA endast när riskpoängen motiverar det. Det inbyggda stödet för FIDO2-lösenord och QR-kodinloggning innebär att du kan använda helt lösenordsfria flöden för både medarbetare och kunder utan ett tillägg från tredje part.
Viktiga funktioner i IBM Verify
- Identitetsstyrning: Genomför kampanjer för åtkomstcertifiering, godkännandeflöden samt automatiserad provisionering och avprovisionering i SaaS- och lokala applikationer.
- IBM Application Gateway: Utöka SSO och MFA till äldre lokala webbaserade applikationer utan att ändra applikationskoden.
- Hantering av icke-mänskliga identiteter: Tilldela unika identiteter till AI-agenter och tjänstekonton, med styrd delegering och fullständiga granskningsspår.
- QRadar SIEM-integration: Vidarebefordra autentiserings- och åtkomsthändelser direkt till IBM QRadar för korrelation, aviseringar och säkerhetsutredningar.
IBM Verify-integrationer
IBM Verify erbjuder fler än 100 färdigbyggda applikationsanslutningar, däribland Microsoft 365, Google Workspace, Salesforce, Slack, ServiceNow, Jira, GitHub Enterprise och CyberArk. Plattformen stöder anpassade integrationer via SAML 2.0, OIDC, SCIM 2.0, REST API:er och SDK:er.
Pros and Cons
Pros:
- Lösenordsfri autentisering för medarbetare och kunder
- Motorn för adaptiv åtkomst använder risksignaler i realtid
- Stöder lokala miljöer, molnmiljöer och hybridmiljöer
Cons:
- Administratörsgränssnittet är föråldrat och komplext
- Alternativen för utvecklar-SDK:er är begränsade
Andra autentiseringsprogram
Här är några ytterligare alternativ för autentiseringsprogram som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- RSA Security
Bäst för lokal autentisering
- Transmit Security
Bäst för AI-drivna lösenordsnycklar och CIAM i stor skala
- LoginRadius
Bäst för kundidentitet i stor skala för konsumenter
- JumpCloud
Bäst för enhetlig hantering av identiteter och enhetsåtkomst
- FusionAuth
Bäst för kundidentitet byggd av utvecklare
- HYPR
Bäst lämpad för lösenordslös MFA som är motståndskraftig mot nätfiske
- Frontegg
Bäst för AI-driven riskbaserad autentisering i SaaS-appar
- Rippling IT
Bäst för HR-drivet identitets- och åtkomsthantering
- Beyond Identity
Bäst för nätfiskeresistent, lösenordsfri MFA
- Descope
Bäst för lösenordslös autentisering och autentisering med passnycklar utan kod


Miten arvioin vähittäiskaupan LMS-ohjelmistoja
Jaan arviointini kahteen tasoon: perustason ominaisuuksiin, jotka työkalun on hallittava erinomaisesti – kuten mobiilikäyttöön, useiden toimipaikkojen hallintaan ja vaatimustenmukaisuuden seurantaan – sekä erottaviin tekijöihin, jotka erottavat aidosti vähittäiskauppaan soveltuvat alustat yleisistä verkko-oppimistyökaluista, jotka on vain mukautettu myymäläkäyttöön.
Ydintoiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa) – 5 (on erinomainen tällä alueella) kunkin alla luetellun ydintoiminnon osalta. Sen jälkeen lasken työkalun kokonaispistemäärän prosenttiosuutena ja käytän 65 %:n vertailuarvoa apuna arvioidessani sen yleistä soveltuvuutta luetteloon.
- Mobiililähtöinen oppiminen: Arvioin, voivatko työntekijät suorittaa koulutuksen puhelimillaan työvuorojen aikana, mukaan lukien verkkoyhteydetön käyttö ja push-ilmoitukset.
- Mikro-oppiminen ja sisällöntuotanto: Lyhyet moduulit ovat vähittäiskaupassa tärkeitä, joten etsin vedä ja pudota -rakentajia, tietovisatyökaluja ja tekoälyavusteista sisällöntuotantoa.
- Useiden toimipaikkojen hallinta: Tarkistan, miten kukin alusta käsittelee toimipaikkahierarkioita, alueellisia alijärjestelmänvalvojia ja sisällön automaattista kohdentamista myymälän tai roolin perusteella.
- Vaatimustenmukaisuuden ja sertifiointien seuranta: Automaattiset uudelleensertifioinnin muistutukset, auditointeihin valmiit raportit ja vanhenemisilmoitukset ovat asioita, joita tässä yhteydessä etsin.
- Raportointi ja analytiikka: Koontinäytöt, jotka erittelevät suorittamisen ja suoriutumisen myymälän, alueen ja roolin mukaan, auttavat johtajia havaitsemaan puutteet nopeasti.
- HRIS- ja kassajärjestelmäintegraatiot: Etsin valmiita liitäntöjä työvoiman hallinta- ja henkilöstöjärjestelmiin, jotka lisäävät oppijat automaattisesti, kun uusia työntekijöitä palkataan.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erityisominaisuudet
Etsin yhteyttä myynnin tuloksellisuuteen – Axonifyn ja Rallywaren kaltaisia alustoja, jotka yhdistävät tietovisojen tulokset ja kurssien suorittamiset kassajärjestelmän tietoihin, jotta koulutus voidaan yhdistää suoraan ostoskorin kokoon tai tuoteryhmän myyntiin. Myymälöiden välisiin tulostauluihin perustuva pelillistäminen pitää työntekijät sitoutuneina tuotelanseerausten välillä. Arvioin myös työvuoroihin integroitua valmennusta, jossa esihenkilöt lähettävät mikro-opetuksia ennen työvuoroa pidettävien palaverien aikana työvoiman hallintatietojen perusteella.
Ominaisuuksia laajempi tarkastelu
Vähittäiskaupan henkilöstön vaihtuvuus ylittää usein 60 %, joten arvioin, kuinka nopeasti kukin alusta tekee uusista työntekijöistä tuottavia – etsin valmiita perehdytysmalleja, omien laitteiden käyttöön soveltuvaa pääsyä ja itsepalveluna tapahtuvaa ilmoittautumista, joka ei edellytä IT-osaston toimia käyttäjätunnusten luomiseksi. Tarkistan myös franchising-toiminnan hallintamallit, mukaan lukien alijärjestelmänvalvojien käyttöoikeudet, sisällön lukitsemisen ja brändi- tai aluekohtaisen valkoisen tuotemerkin käytön. Valmiit liitännät vähittäiskaupan erityisjärjestelmiin, kuten UKG:hen, ADP:hen tai Shopify POS:iin, ovat paljon tärkeämpiä kuin yleiset integraatiot, koska koulutuksen automaattinen kohdentaminen työsuhteen alkamispäivän tai roolimuutoksen perusteella säästää L&D-tiimien aikaa huomattavasti.
Så väljer du autentiseringsprogram
Vilken autentiseringsplattform uppfyller dina behov av riskhantering, integration och efterlevnad utan att skapa hinder för dina användare?
| Om din prioritet är … | Leta efter … |
|---|---|
| Nätfiskeresistent MFA | Biometri enligt FIDO2/WebAuthn och stöd för hårdvarunycklar |
| Hybrida eller äldre miljöer | Stöd för flera protokoll (SAML, LDAP, RADIUS, OIDC) |
| Flexibel kontroll över användarnas livscykel | Automatiserad SCIM-provisionering och synkronisering med flera kataloger |
| Minskat tryck på supportavdelningen | Pålitlig självbetjäning för lösenordsåterställning och kontoåterställning |
| Uppfyllande av efterlevnadskrav | Händelseloggar redo för granskning och certifierad datalagring inom rätt region |
Så granskar du din kortlista
- Genomför ett 14-dagars pilotprojekt i produktion: Distribuera SSO och MFA till en mindre grupp och bekräfta att alla enhetstyper och protokoll fungerar som förväntat.
- Be om en integrationsguide för SIEM: Be leverantören om aktuell dokumentation för att läsa in loggar i ditt befintliga SIEM och validera loggformaten.
- Genomför tvingad avprovisionering: Ta bort en testanvändare från din katalog och verifiera – med hjälp av loggar – att inaktiveringen når anslutna appar inom en timme.
- Kräv bevis på efterlevnad: Skaffa aktuella granskningsrapporter från tredje part (SOC 2 eller ISO 27001) samt ett skriftligt uttalande om regionala datakontroller.
- Välj mellan plattformsbredd och specialiserat djup: Avgör om du behöver omfattande integrationsstöd för varierande miljöer eller ett smalare verktyg med djupare stöd för adaptiv autentisering.
Vad är autentiseringsprogramvara?
Autentiseringsprogramvara är teknik som verifierar användares identitet utöver ett grundläggande användarnamn och lösenord när de försöker få åtkomst till system, applikationer eller data. Den använder metoder som lösenord, multifaktorautentisering eller biometri som fingeravtrycksskanning för att säkerställa att endast behöriga användare får åtkomst. Denna programvara är ett viktigt säkerhetslager i IT-miljöer som skyddar känsliga resurser mot obehörig åtkomst och minskar risken för dataintrång till följd av komprometterade inloggningsuppgifter eller illvilliga aktörer.
Funktioner i autentiseringsprogramvara
När du väljer autentiseringsprogramvara bör du hålla utkik efter följande viktiga funktioner:
- Multifaktorautentisering: Lägger till extra verifieringslager utöver lösenord, till exempel SMS OTP-koder, autentiseringsappar, biometri eller hårdvarutoken. Detta bidrar till att minska obehörig åtkomst som orsakas av komprometterade inloggningsuppgifter.
- Enkel inloggning: Låter användare autentisera sig en gång för att få åtkomst till många integrerade appar, vilket förenklar inloggningen och effektiviserar lösenordshanteringen i moln- och äldre system.
- Stöd för standardprotokoll: Integreras med vanliga identitetsstandarder som SAML, OAuth, OpenID Connect och SCIM. Detta säkerställer kompatibilitet mellan olika applikationer och miljöer, inklusive hybrida IT-miljöer.
- Hantering av kataloger och användarlivscykler: Synkroniserar användare med befintliga kataloger (Active Directory, LDAP) och automatiserar tillhandahållande och avregistrering. Detta låter dig kontrollera och granska vem som har åtkomst när personer börjar, byter roll eller lämnar organisationen.
- Adaptiv och riskbaserad autentisering: Anpassar autentiseringskraven utifrån sammanhang som enhetstyp, användarens plats eller inloggningsbeteende. Misstänkt aktivitet kan utlösa stegvis förstärkt autentisering eller blockering, vilket stärker säkerheten.
- Granskningsloggning och rapportering: Registrerar detaljerade uppgifter om autentiseringshändelser, inloggningsförsök och ändringar av åtkomstpolicyer. Dessa loggar underlättar efterlevnad, incidentutredningar och integrering med SIEM-system.
- Självbetjäning för lösenordsåterställning: Gör det möjligt för användare att säkert återställa glömda lösenord utan att involvera IT-supporten. Detta minimerar antalet ärenden till supporten och minskar användarnas driftstopp.
- Integration med tredjepartsapplikationer: Stöder färdiga och anpassade anslutningar till populära affärsapplikationer, vilket gör det enklare att utöka säker autentisering i hela din teknikstack.
- Efterlevnads- och regelkontroller: Tillhandahåller funktioner och dokumentation som stöd för regulatoriska krav som SOC 2, GDPR, HIPAA och regional datalagring.
- Anpassningsbara autentiseringspolicyer: Gör det möjligt att ange detaljerade policyer per app, grupp eller användare. Detta låter dig balansera säkerhet och bekvämlighet utifrån organisationens unika behov.
Vanliga AI-funktioner i autentiseringsprogramvara
Utöver de standardfunktioner i autentiseringsprogramvara som anges ovan integrerar många av dessa lösningar AI med funktioner som:
- AI-driven avvikelsedetektering: Använder maskininlärning för att upptäcka ovanliga inloggningsmönster, enhetsändringar eller åtkomstförsök som avviker från en användares normala beteende. Detta hjälper ditt team att upptäcka misstänkt aktivitet tidigt och utlösa ytterligare verifieringssteg eller aviseringar.
- Intelligent riskbedömning: Analyserar kontinuerligt kontextuella signaler – som plats, enhetens hälsa och användarbeteende – för att tilldela varje autentiseringsförsök en dynamisk riskpoäng. Detta låter dig automatisera stegvis förstärkt autentisering eller blockera åtkomst baserat på risk i realtid.
- Automatiserad hotrespons: Använder AI för att koppla samman autentiseringshändelser med kända attackmönster och flöden med hotinformation. När ett hot upptäcks kan systemet automatiskt låsa konton, meddela administratörer eller tillämpa striktare policyer utan manuella åtgärder.
- Adaptiv justering av autentiseringspolicyer: Använder AI för att lära sig av historiska autentiseringsdata och rekommendera eller automatiskt justera policyer. Detta hjälper dig att balansera säkerhet och användarupplevelse genom att skärpa kontroller där det behövs och minska friktionen för användare med låg risk.
- Förebyggande av fyllnadsattacker med inloggningsuppgifter och botattacker: Använder AI-modeller för att skilja mellan legitima användare och automatiserade botar som försöker genomföra storskaliga inloggningsförsök. Systemet kan blockera eller utmana misstänkt trafik innan den når dina applikationer.
- Kontinuerlig autentisering: Använder AI för att övervaka användarbeteende under hela sessionen – inte bara vid inloggningen – för att upptäcka tecken på kontokapning eller sessionskapning. Om riskfyllt beteende upptäcks kan systemet begära ny autentisering eller avsluta sessionen.
Fördelar med autentiseringsprogramvara
Att implementera autentiseringsprogramvara ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Starkare åtkomstkontroller: Få ett tillförlitligt skydd mot obehörig åtkomst med funktioner som multifaktorautentisering, riskbaserad verifiering och integrering med användarkataloger.
- Förenklad användarupplevelse: Låt användare logga in på flera system med ett enda konto genom enkel inloggning och anpassningsbara inloggningsprinciper.
- Snabbare onboarding och offboarding av användare: Automatisera provisionering och avprovisionering samt synkronisera med kataloger och appar genom SCIM- och JIT-funktioner för att hålla åtkomsten aktuell.
- Stöd för regelefterlevnad: Uppfyll krav på revision och regelefterlevnad med detaljerad händelseloggning, rapportering och alternativ för regional datalagring.
- Minskad belastning på helpdesken: Gör det möjligt för användare att återställa lösenord själva, vilket begränsar supportärenden relaterade till lösenord och hjälper alla att förbli produktiva.
- Anpassningsbara säkerhetsprinciper: Reagera på förändrade hotnivåer i realtid genom att använda kontextbaserade risksignaler och AI-driven avvikelsedetektering.
- Integrering med moderna och äldre system: Anslut molnbaserade, lokala och äldre applikationer genom omfattande protokollstöd, vilket gör att programvaran passar komplexa IT-miljöer.
Kostnader och priser för autentiseringsprogramvara
Vid val av autentiseringsprogramvara krävs en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i autentiseringslösningar:
Jämförelsetabell för abonnemang för autentiseringsprogramvara
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande multifaktorautentisering, begränsad enkel inloggning, protokollstöd på grundnivå och grundläggande revisionsloggar. |
| Personligt abonnemang | $5-$10/användare/månad | Multifaktorautentisering, enkel inloggning för utvalda appar, grundläggande protokollstöd och begränsad användarhantering. |
| Företagsabonnemang | $10-$25/användare/månad | Anpassningsbar autentisering, utökat protokollstöd, katalogsynkronisering, förbättrad revisionsloggning och självbetjäningsåterställning av lösenord. |
| Stororganisationsabonnemang | $25-$40/användare/månad | Avancerad hantering av användarlivscykeln, riskbaserad autentisering, SIEM-integrering, verktyg för regelefterlevnad och premiums support. |
Vanliga frågor om autentiseringsprogramvara
Här är några svar på vanliga frågor om autentiseringsprogramvara:
Hur integrerar jag autentiseringsprogramvara med mina befintliga katalogtjänster?
Du integrerar vanligtvis autentiseringsprogramvara med katalogtjänster som Active Directory eller LDAP med hjälp av inbyggda anslutningar eller synkroniseringsverktyg. De flesta produkter stöder säker katalogsynkronisering, automatiserad provisionering och avprovisionering i realtid med SCIM eller liknande standarder. Se till att lösningen kan hantera kapslade grupper, flera skogar eller hybrida miljöer om din installation är komplex.
Vilka åtgärder kan jag vidta för att säkerställa regelefterlevnad med hjälp av autentiseringsprogramvara?
Välj programvara som tillhandahåller granskningsklara loggar, efterlevnadscertifieringar (som SOC 2 eller ISO 27001) och konfigurerbara alternativ för datalagring. Granska regelbundet autentiseringsloggar, ange detaljerade åtkomstprinciper och se till att din MFA-konfiguration överensstämmer med ramverk som GDPR eller HIPAA vid behov. Begär dokumentation och tredjepartsrapporter från revisioner under leverantörsgranskningen.
Kan autentiseringsprogramvara bidra till att minska antalet lösenordsåterställningsärenden till servicedesken?
Ja, de flesta autentiseringsplattformar erbjuder funktioner för självbetjäning av lösenordsåterställning. När de är korrekt konfigurerade kan användare återställa eller byta sina lösenord på ett säkert sätt utan hjälp från IT. Detta minimerar driftstopp och frigör tid för servicedesken att fokusera på andra prioriteringar. Leta efter anpassningsbara principer och verifiering med flera faktorer vid återställningar.
Vad bör jag testa under en pilotinstallation av ny autentiseringsprogramvara?
Börja med att införa enkel inloggning och multifaktorautentisering för en liten användargrupp. Testa på alla enhetstyper, i alla webbläsare och med alla appar som stöds. Kontrollera protokollkompatibilitet, katalogsynkronisering och flöden för användarprovisionering. Testa tvingad avprovisionering och validera händelseloggning samt SIEM-integrering för att bekräfta att lösningen uppfyller dina operativa behov och krav på regelefterlevnad.
Hur kan jag balansera säkerhet och användarupplevelse med adaptiv autentisering?
Använd adaptiva autentiseringsprinciper som analyserar riskfaktorer som enhetens hälsa, geografisk position och beteendemönster. Ange tröskelvärden som utlöser stegvis MFA endast för inloggningsförsök som verkar riskfyllda. På så sätt förblir vardagliga inloggningar enkla för användarna, medan programvaran skärper kontrollerna i misstänkta situationer. Många leverantörer låter dig finjustera dessa inställningar efter din riskbenägenhet.