

Som erfaren expert på programvara för integritetshantering förstår jag ditt behov av ett effektivt och heltäckande OneTrust-alternativ. Denna SaaS-plattform med moduler för bland annat GRC, CCPA, åtkomstkontroll, API och samtyckeshantering kan effektivisera din verksamhet avsevärt.
Funktionerna för dataupptäckt och datakartläggning gör det enkelt att hantera personuppgifter enligt olika globala lagar, medan det användarvänliga gränssnittet gör att du effektivt kan hantera uppgifter om registrerade. Jag anser att en granskning av dessa alternativ i hög grad kan lösa dina problemområden.
Vad är ett OneTrust-alternativ?
OneTrust-alternativ är verktyg för integritets- och säkerhetshantering som används av företag som söker andra eller ytterligare funktioner än de som OneTrust tillhandahåller. Från små företag till multinationella koncerner används dessa alternativ inom branscher som prioriterar dataintegritet, säkerhet och efterlevnad.
De tillgodoser olika behov, såsom hantering av risker hos tredje part, leverantörstillsyn, samtyckeshantering, AI-driven efterlevnad och detaljerad hantering av kunddata. Oavsett om det handlar om att automatisera säkerhetsrevisioner, effektivisera samtyckesprocesser eller erbjuda robust riskhantering av leverantörer förser OneTrust-alternativ organisationer med specialiserade lösningar som är anpassade till deras unika krav på integritet och säkerhet.
Jämförelsetabell över OneTrust-alternativ
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta alternativ till OneTrust:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för automatiserad datamappning | Gratis demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för detaljerad hantering av kunddata | Gratisplan tillgänglig; 14 dagars kostnadsfri provperiod | $20/användare/månad (faktureras årsvis, grundavgift på $120/månad) | Website | |
| 3 | Bäst för omfattande leverantörsövervakning | Gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för robust hantering av leverantörsrisker | Inte tillgängligt | Från $25,000 (faktureringsperiod ej angiven) | Website | |
| 5 | Bäst för automatiserad säkerhetsefterlevnad | Gratis demo tillgänglig | $300/user/month | Website | |
| 6 | Bäst för omfattande hantering av sekretessprogram | Gratis demonstration tillgänglig | $500/user/month | Website | |
| 7 | Bäst för smidig samtyckeshantering | 30 dagars kostnadsfri provperiod; kostnadsfri plan tillgänglig; kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för AI-driven sekretess och säkerhet | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för fokuserad objektorienterad analys | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 10 | Bäst för effektiva säkerhetsgranskningar | Kostnadsfri demo tillgänglig | Pris på begäran | Website |


Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Recensioner av de bästa OneTrust-alternativen
 Bäst för automatiserad datamappning
- Gratis demo tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.5/5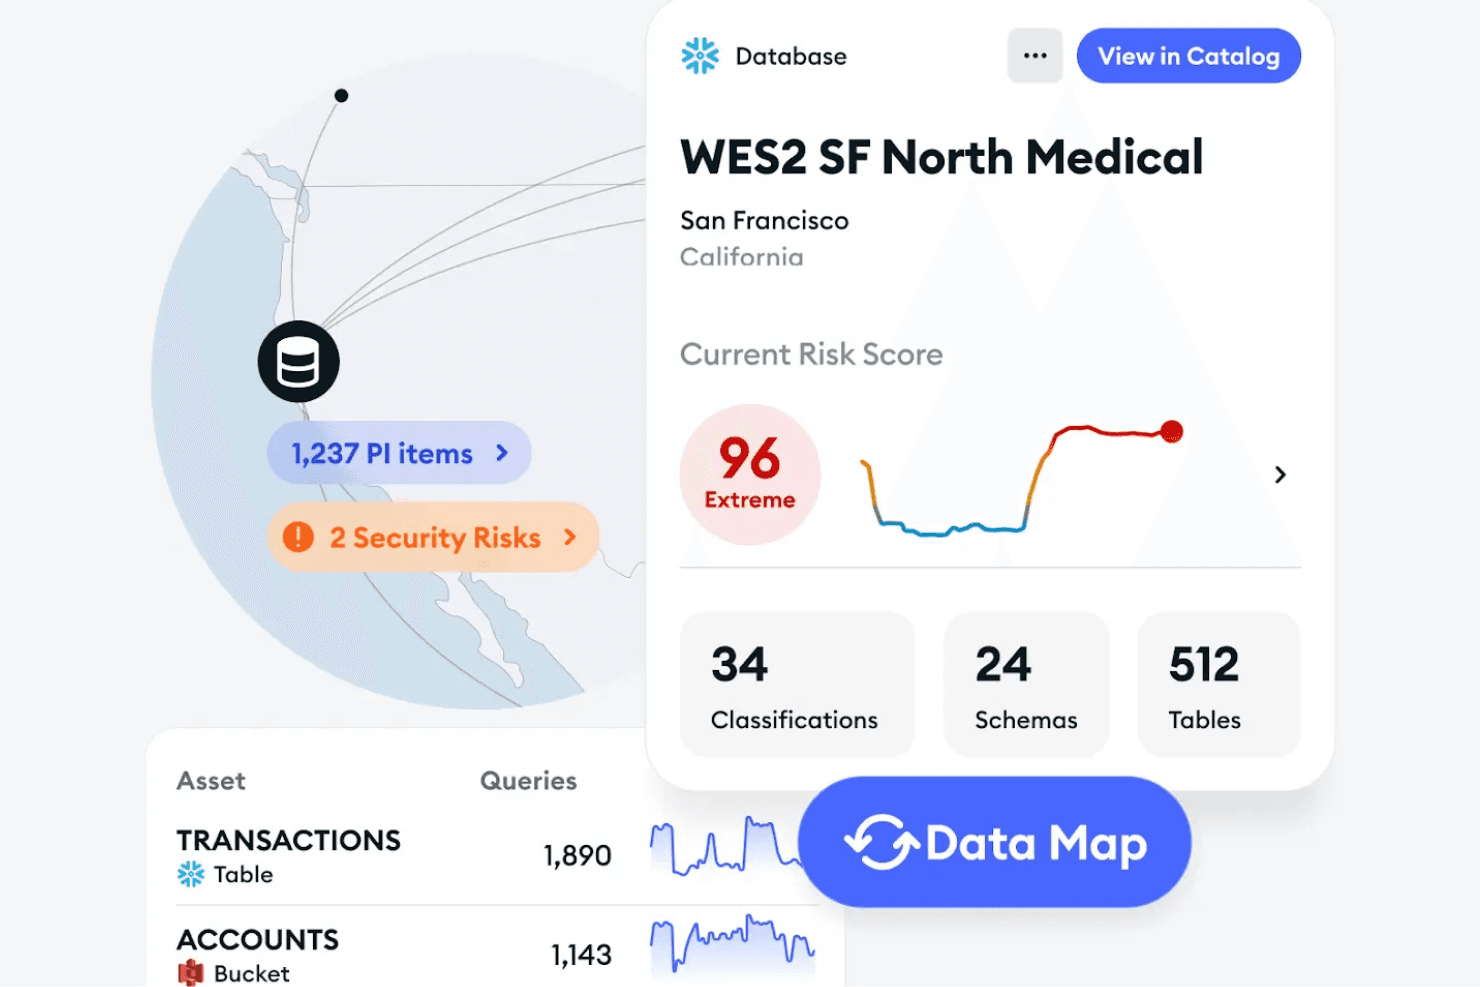
Ketch kartlägger datatillgångar och riskpoäng i hela din infrastruktur. Ketch är en integritetsplattform som använder AI-agenter för att automatiskt upptäcka och klassificera data i dina system, skapa en kontinuerligt uppdaterad datakarta och generera register över behandlingsaktiviteter för integritets- och efterlevnadsarbetsflöden.
Vem passar Ketch bäst för?
Ketch passar bra för integritets- och efterlevnadsteam som behöver automatisera dataupptäckt och hålla sina register över behandlingsaktiviteter uppdaterade i en stor, distribuerad teknikstack.
Varför jag valde Ketch
Jag har tagit med Ketch bland mina främsta val eftersom AI-agenterna automatiskt gör det tunga arbetet med dataupptäckt genom att söka igenom över 400 plattformar och gå från systemnivå ner till enskilda dataattribut, utan att du behöver kartlägga något manuellt. Det jag särskilt uppskattar är att upptäcktsprocessen i fyra faser håller din datakarta kontinuerligt uppdaterad, så att de register över behandlingsaktiviteter som du genererar från den återspeglar din faktiska miljö i stället för en ögonblicksbild. Den realtidsbaserade ROPA-genereringen är en verklig särskiljande faktor när revisionssäsongen infaller.
Viktiga funktioner i Ketch
- Realtidsgenerering av ROPA: Skapar automatiskt register över behandlingsaktiviteter från aktiva systemposter i datakartan.
- Datainsyn på attributnivå: Visar var känsliga data finns, ner till den enskilda kolumnen eller attributet i anslutna system.
- Extrahering av avtalsvillkor: Hämtar säkerhetskontroller, lagringsvillkor och uppgifter om underleverantörer från avtal och infogar dem direkt i systemposterna.
- Förifyllning av riskbedömningar: För automatiskt in systemfakta och datakategorier i arbetsflöden för DPIA-, PIA-, TIA- och CCPA-bedömningar.
Ketch-integrationer
Ketch listar över 1 000 förbyggda integrationer med datasystem, och katalogen visar 171, bland annat Snowflake, Google BigQuery, Salesforce, HubSpot, Shopify, Microsoft Entra, Okta och Google Analytics. Plattformen erbjuder även API:er och SDK:er för anpassade integrationer.
Pros and Cons
Pros:
- Kontinuerlig upptäckt håller ROPA uppdaterade
- Klassificering på attributnivå minskar arbetet med manuell inventering
- Recensenter berömmer den lyhörda implementeringssupporten
Cons:
- Datamappning omfattar inte samtyckeshantering
- DSAR:er och bedömningar kräver separata arbetsflöden
Learn more about Ketch: Bäst för detaljerad hantering av kunddata
- Gratisplan tillgänglig; 14 dagars kostnadsfri provperiod
- $20/användare/månad (faktureras årsvis, grundavgift på $120/månad)
Visit WebsiteCustomer Rating:4.5/5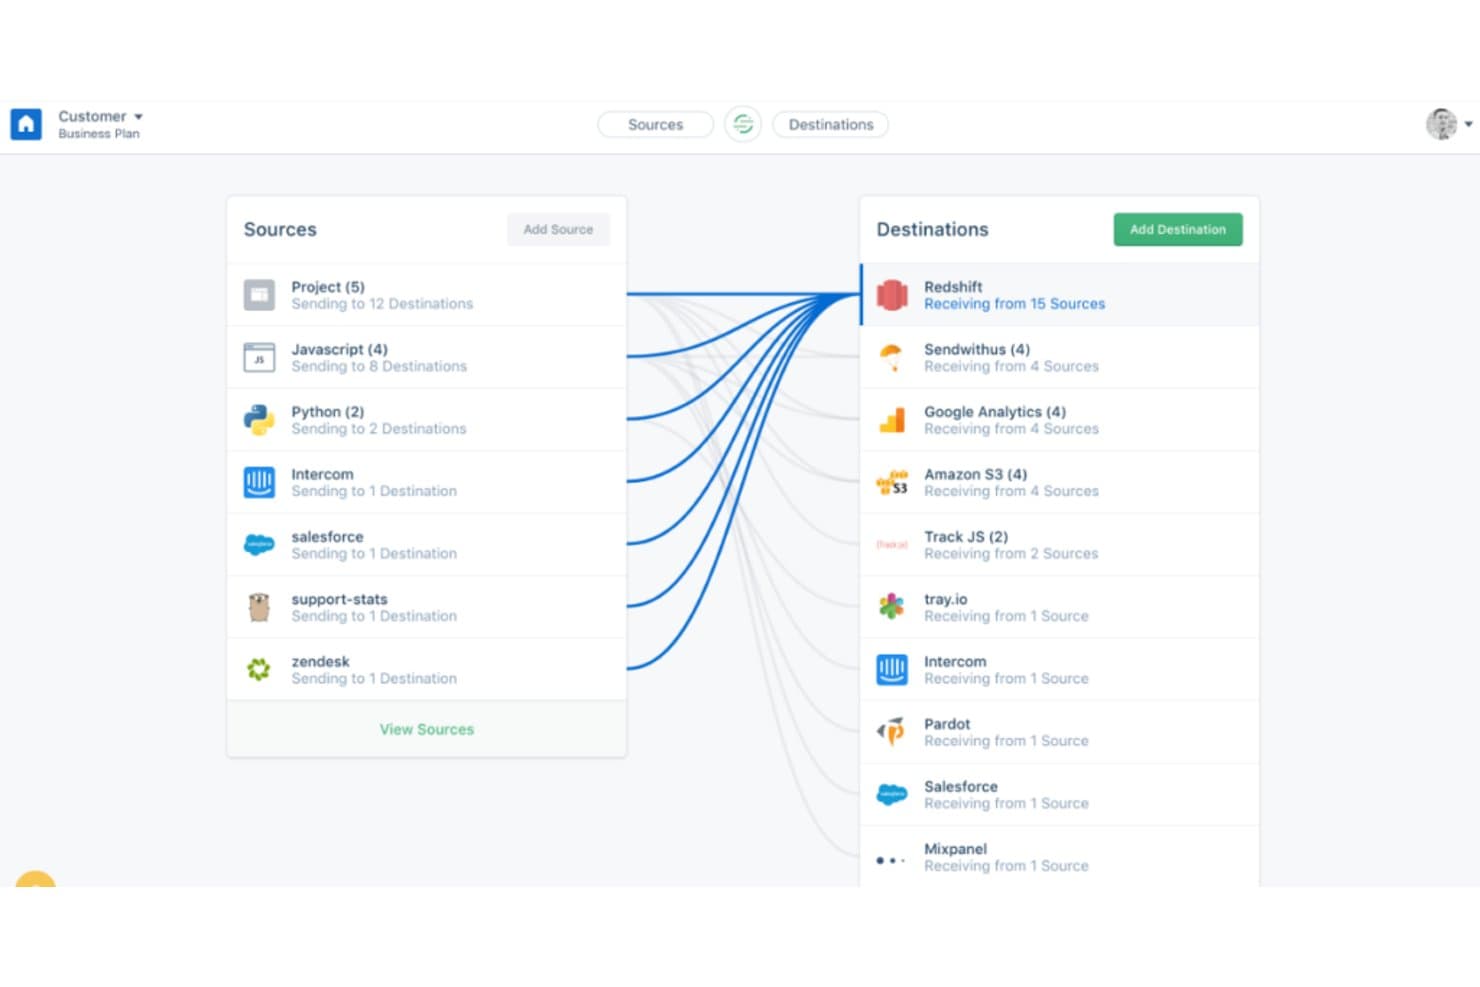
Segment kopplar flera datakällor till destinationer som Redshift. Segment är en datapipeline för kunddata som samlar in förstahandsdata om händelser från webbplatser, appar och servrar och sedan dirigerar den till anslutna verktyg med tillämpning av samtycke och kontroller för radering av data.
Vem passar Segment bäst för?
Segment passar bra för teknik- och datateam som behöver en central pipeline för att samla in, rensa och dirigera kunddata om händelser genom en stor uppsättning marknadsförings- och analysverktyg.
Varför jag valde Segment
Jag har tagit med Segment bland mina främsta val eftersom tjänsten ger teknik- och datateam en central pipeline för att samla in, rensa och dirigera förstahandsdata om kundhändelser genom en stor uppsättning verktyg. Jag uppskattar särskilt dess kontroller för dataupptäckt och datainventering, som låter dig granska källor, destinationer och scheman från en enda arbetsyta för att se exakt vilka dataflöden som går vart. Dess API för radering och undertryckning, som omfattar alla källor, gör det också möjligt för team att programmässigt hantera begäranden om användares datarättigheter utan manuella ingrepp.
Viktiga funktioner i Segment
- API för radering och undertryckning: Skicka begäranden om radering eller undertryckning programmässigt för alla källor i en arbetsyta, med upp till 5 000 användar-ID:n per API-anrop.
- Regional datalagring: Välj mellan infrastruktur i USA eller EU för att hålla kunddata lagrade inom en specifik geografisk region.
- Kontroller för samtyckesefterlevnad: Koppla samtyckeskategorier till destinationer så att data om händelser endast flödar till verktyg som motsvarar en användares registrerade samtyckespreferenser.
- Övervakning av omvänd ETL-synkronisering: Följ synkroniseringsstatus och leveransfrekvenser, visa tidigare synkroniseringsloggar och konfigurera inställningar för nya försök vid misslyckade synkroniseringar.
Integrationer med Segment
Segment erbjuder över 700 integrationer, däribland OneTrust, Snowflake, Databricks, Redshift, BigQuery och Salesforce. Dess analys-API, offentliga API och SDK:er stöder anpassad insamling av händelser och integrationer med arbetsytor.
Pros and Cons
Pros:
- Centraliserar kundhändelser över flera system
- Recensenter berömmer felsökning av händelser i realtid
- API:er för radering stöder begränsade integritetsbegäranden
Cons:
- Samtyckesefterlevnad är beroende av ett externt CMP
- Saknar formell integritetsinventering eller arbetsflöden för riskhantering
Learn more about Segment: Bäst för omfattande leverantörsövervakning
- Gratis demo tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.8/5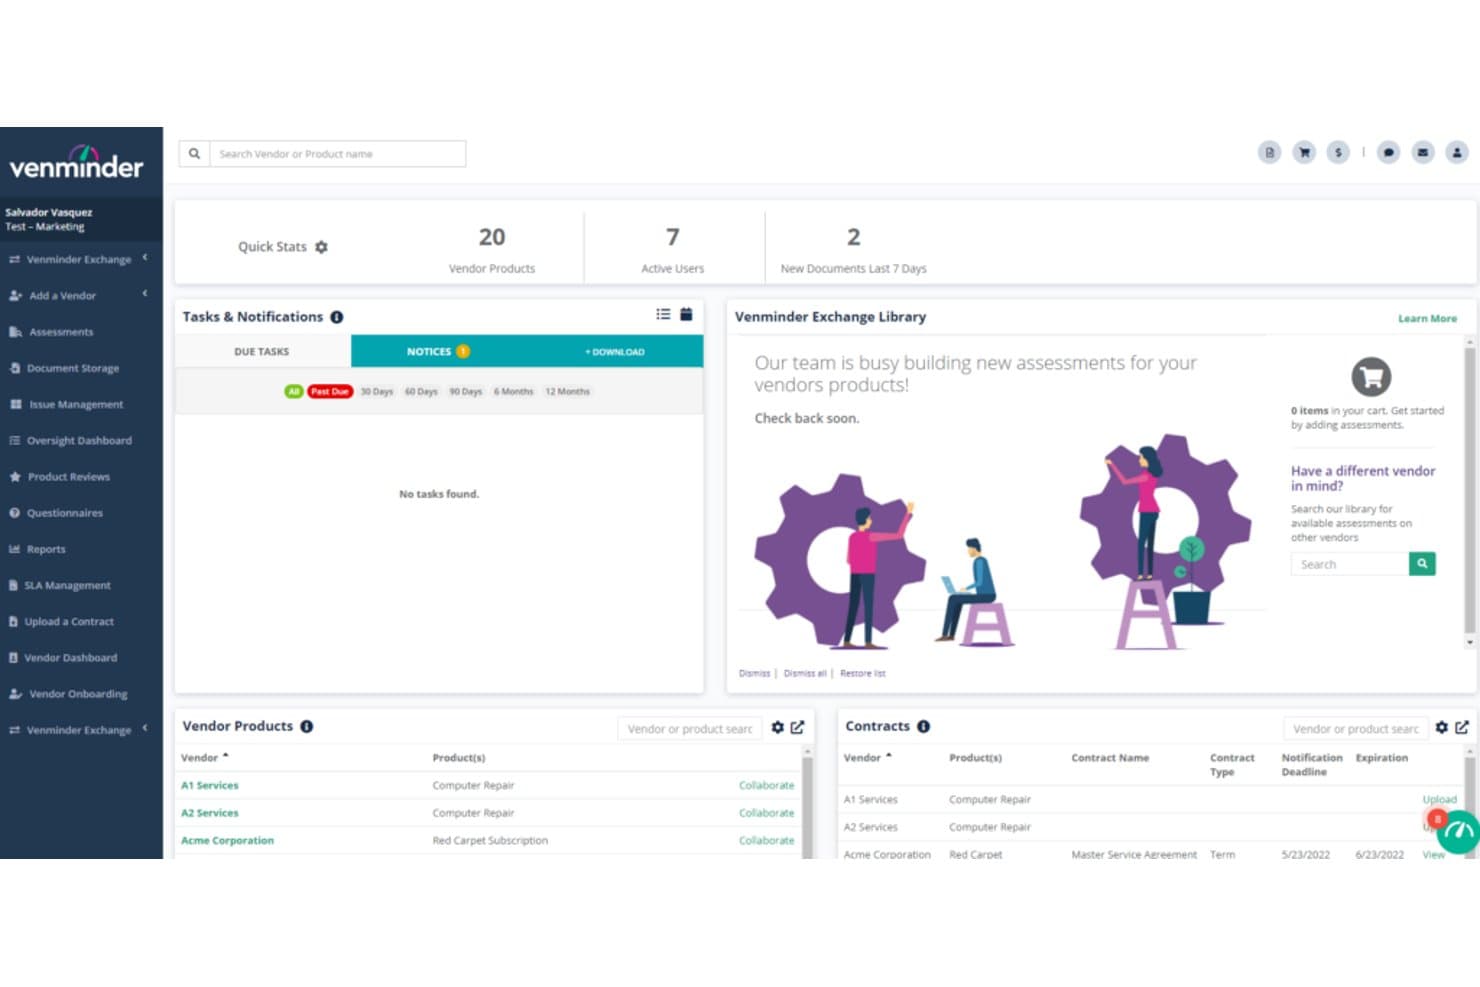
Venminder samlar leverantörsprodukter, avtal och uppgifter på en och samma instrumentpanel. Venminder är en plattform för hantering av tredjepartsrisker som omfattar leverantörsintroduktion, riskbedömningar, avtalshantering, frågeformulär och löpande övervakning under hela leverantörens livscykel.
För vilka passar Venminder bäst?
Venminder passar organisationer som behöver strukturerad hantering av leverantörers livscykel, särskilt efterlevnads- och riskteam som hanterar granskning av tredje parter inom reglerade branscher.
Varför jag valde Venminder
Jag har inkluderat Venminder bland mina toppval eftersom plattformen hanterar hela leverantörens livscykel på ett och samma ställe, från introduktion och riskbedömningar till avtalshantering och avveckling. Jag uppskattar särskilt de konfigurerbara riskbedömningarna av leverantörer, som stöder poängsättning av inneboende och kvarvarande risk, godkännandearbetsflöden och historisk lagring av riskbetyg. Ett bankteam jag känner minskade sin årliga granskning av leverantörer från två till tre månader till mindre än en månad genom att använda Venminders externa SOC-, finansiella och cybersäkerhetsbedömningar.
Viktiga funktioner i Venminder
- Avtalsarkiv: Lagrar obegränsat antal avtal per leverantör med automatiska aviseringar om förnyelse och utgångsdatum, som extraheras av Venminders juridiska handläggare.
- Bibliotek med leverantörsfrågeformulär: Skickar, spårar och poängsätter ett obegränsat bibliotek med frågeformulär, inklusive formaten SIG Lite och CAIQ, via en säker mottagarportal.
- Automatisering av övervakning: Tilldelar automatiskt övervakningsuppgifter baserat på leverantörens kritikalitet och riskkombination, med konfigurerbar frekvens och minimikrav på övervakning.
- Kontinuerlig leverantörsövervakning: Spårar leverantörers riskprofiler med hjälp av granskade leverantörer av underrättelsedata, inklusive integrationer med SecurityScorecard och ArgosRisk AR Intelligence.
Venminder-integrationer
Venminder har tre dokumenterade integrationer: RSA Archer – styrning av tredjepartsrisker, SecurityScorecard och ArgosRisk AR Intelligence. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Strukturerade riskbedömningar och leverantörsgranskning
- Samlar leverantörsregister, avtal och riskdokument på ett och samma ställe
- Recensenter berömmer den snabba supporten och den praktiska utbildningen
Cons:
- Ingen automatisering av samtycke, datamappning eller DSAR
- Ingen spårning av integritetslagstiftning eller dedikerade DPIA-arbetsflöden
Learn more about Venminder: Bäst för robust hantering av leverantörsrisker
- Inte tillgängligt
- Från $25,000 (faktureringsperiod ej angiven)
Visit WebsiteCustomer Rating:2.8/5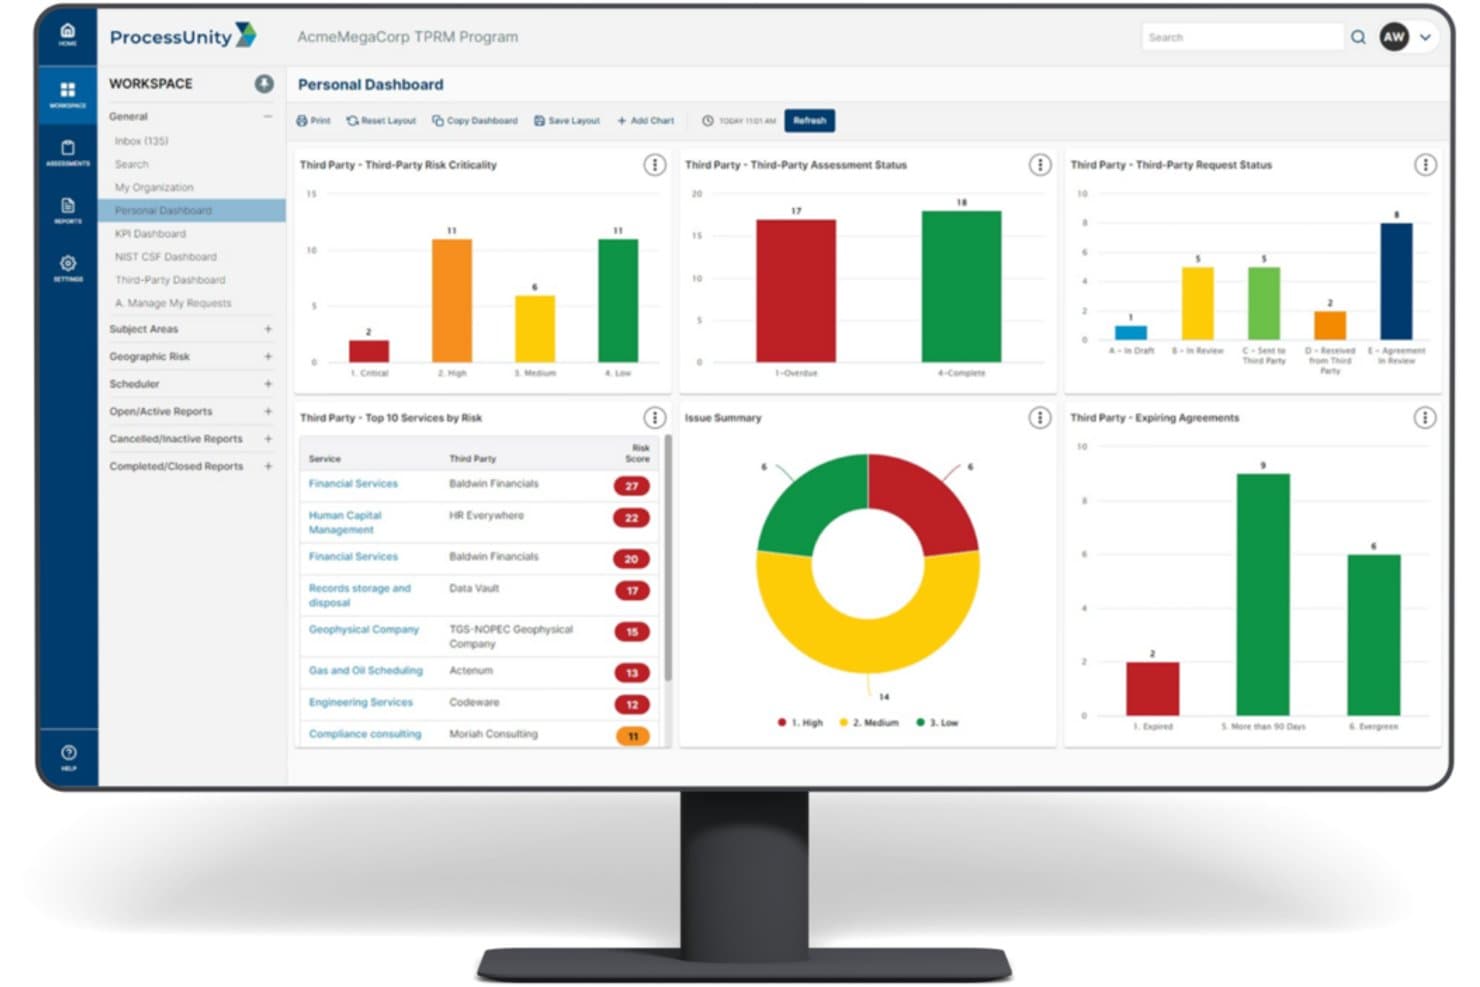
ProcessUnity centraliserar övervakningen av risker med tredje parter i en och samma instrumentpanel. ProcessUnity är en plattform för hantering av risker med tredje parter som omfattar leverantörsintroduktion, konfigurerbara riskbedömningar, kontinuerlig övervakning, hantering av policyernas livscykel och integrering med externa leverantörer av riskinformation.
Vem passar ProcessUnity bäst för?
ProcessUnity passar risk- och inköpsteam på medelstora till stora företag som behöver strukturerade arbetsflöden för att hantera leverantörsrelationer, bedömningar och program för riskhantering av tredje parter från början till slut.
Varför jag valde ProcessUnity
Jag har inkluderat ProcessUnity bland mina främsta val eftersom det är en av de starkaste särskilda plattformarna för hantering av leverantörsrisker som finns, och detta fokus genomsyrar hela lösningen. Jag uppskattar särskilt hur riskindexet kombinerar aktuell hotinformation med kontrolldata för att skapa riskpoäng på leverantörsnivå, så att ert team kan prioritera vilka tredje parter som behöver omedelbar uppmärksamhet i stället för att behandla alla leverantörer likadant. De konfigurerbara bedömningsarbetsflödena, med villkorsstyrda frågeformulär och automatiska påminnelser, omfattar direkt riskområdena cybersäkerhet, AI och motståndskraft.
Viktiga funktioner i ProcessUnity
- Globalt riskutbyte: Ger ert team tillgång till över 18 000 slutförda leverantörsbedömningar och över 370 000 leverantörsriskprofiler för att minska det redundanta granskningsarbetet.
- AI-agenter: Automatiserade agenter förhandsgranskar leverantörer, analyserar SOC 2-rapporter, samlar in bevis och utarbetar meddelanden om åtgärder för ert teams räkning.
- Bevisutvärderare: Analyserar inskickade leverantörsdokument, kopplar bevis till kontroller och markerar brister så att analytikerna vet exakt var de ska fokusera sin granskning.
- Hantering av policyernas livscykel: Stöder utformning av policyer, versionskontroll, distribution, spårning av bekräftelser och eskaleringsvarningar för ofullständiga certifieringar.
Integreringar med ProcessUnity
ProcessUnity listar över 40 externa leverantörer av riskdata och inbyggda integreringar med OneTrust, ServiceNow, Jira, SAP, Oracle, Workday, Coupa och Microsoft Active Directory. Det erbjuder även ett API för anpassade dataflöden.
Pros and Cons
Pros:
- Konfigurerbara leverantörsbedömningar minskar arbetsbördan för granskningar
- Policyarbetsflöden skapar granskningsbara bekräftelser
- Riskpoäng hjälper till att prioritera granskningar av leverantörer
Cons:
- Ingen kundorienterad hantering av samtycken eller preferenser
- Ingen automatisering av DSAR-ärenden eller kartläggning av personuppgifter
Learn more about ProcessUnity: Bäst för automatiserad säkerhetsefterlevnad
- Gratis demo tillgänglig
- $300/user/month
Visit WebsiteCustomer Rating:4.6/5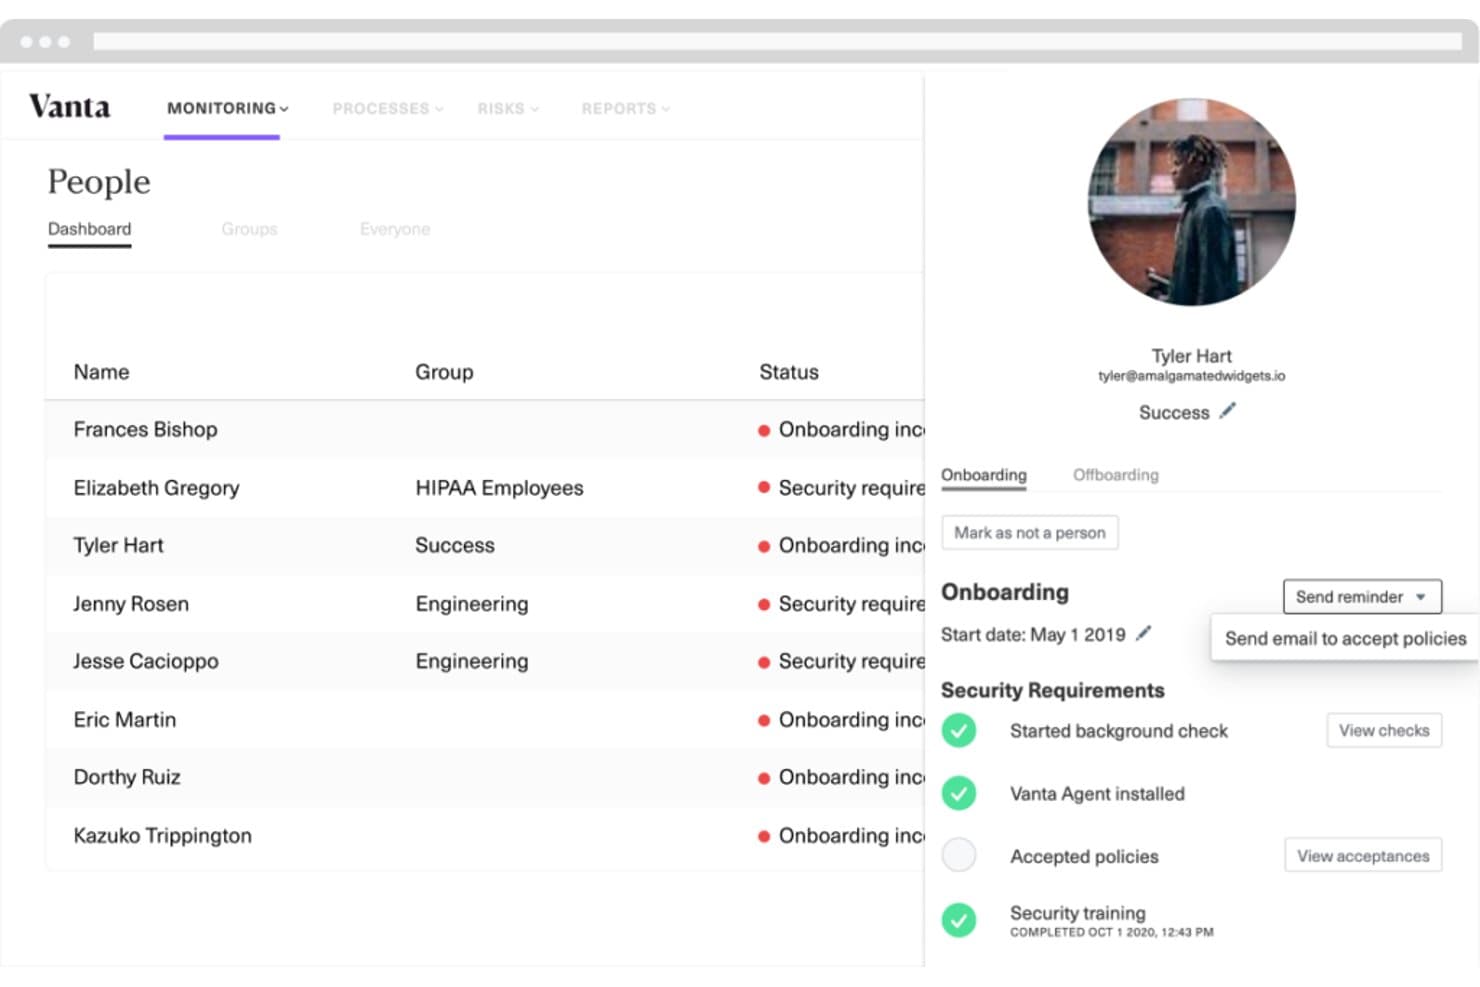
Vanta hanterar introduktion av medarbetare och säkerhetsefterlevnad på en och samma plats. Vanta är en plattform för kontinuerlig GRC och säkerhetsefterlevnad som automatiserar insamling av bevis, övervakning av kontroller, riskbedömningar och policyhantering för ramverk som SOC 2, ISO 27001 och GDPR.
Vem passar Vanta bäst för?
Vanta passar bra för IT-säkerhetsansvariga och efterlevnadsteam på företag i tillväxtfas som vill erhålla eller upprätthålla certifieringar som SOC 2 och ISO 27001.
Varför jag valde Vanta
Jag har inkluderat Vanta bland mina främsta val eftersom det är ett av de starkaste tillgängliga alternativen för automatiserad säkerhetsefterlevnad, särskilt om SOC 2- eller ISO 27001-certifiering finns med i er plan. Jag uppskattar hur kontinuerlig övervakning av kontroller körs i bakgrunden och automatiskt samlar in bevis samt flaggar luckor i fler än 400 integrationer, så att teamet inte behöver jaga revisionsunderlag manuellt. De AI-drivna arbetsflödena för DPIA och policygenerering är verkligen användbara när integritetsbedömningar snabbt behöver gå igenom godkännandekedjor i flera steg.
Vantas viktigaste funktioner
- Riskregister med leverantörskoppling: Koppla resultat från tredjepartsleverantörer, inklusive varningar från kontinuerlig övervakning, direkt till risker i ett centralt riskregister.
- Versionshantering för ramverk: Granska ändringar i ramverk innan uppdateringar publiceras i ert aktiva efterlevnadsprogram, så att teamet bestämmer när ändringarna träder i kraft.
- Arbetsytor: Dela upp efterlevnadsprogram efter affärsenhet inom ett enda Vanta-konto, där varje arbetsyta har egna kontroller och automatiseringar.
- Godkännandekedjor för policyer: Skicka policyer genom upp till fem sekventiella godkännandesteg, med upp till tre godkännare per steg, innan medarbetarnas godkännande följs upp.
Vantas integrationer
Vanta uppger att de har fler än 400 färdigbyggda integrationer, däribland AWS, Azure, Google Cloud Platform, GitHub, Jira, Okta, SharePoint, Confluence och Google Drive. Dess REST-API stöder anpassade anslutningar till lokala system och interna appar.
Pros and Cons
Pros:
- Automatiserad insamling av bevis minskar arbetet med revisionsförberedelser
- Tydliga instrumentpaneler gör det enklare att följa statusen för efterlevnad
- Riskbedömningar kompletterar arbetsflöden för säkerhetsefterlevnad
Cons:
- Hantering av cookiesamtycke erbjuds inte
- DSAR-arbetsflöden är fortfarande under tidig åtkomst och manuella
 Bäst för omfattande hantering av sekretessprogram
- Gratis demonstration tillgänglig
- $500/user/month
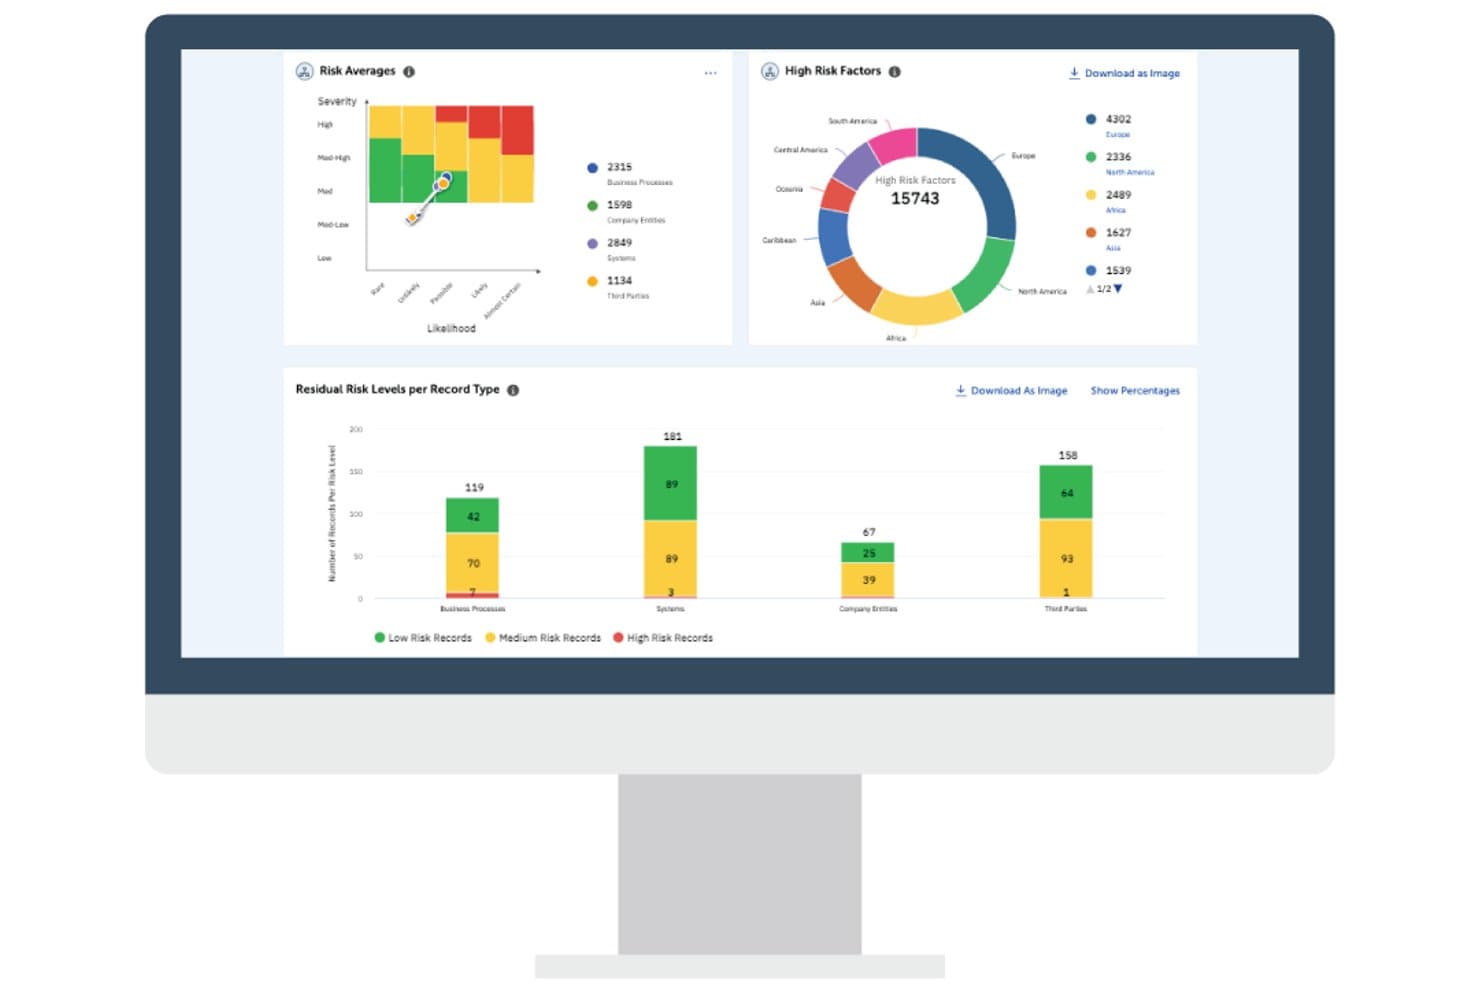
TrustArc visualiserar risknivåer för olika affärsprocesser och regioner. TrustArc är en plattform för hantering av datasekretess som omfattar samtyckeshantering, datakartläggning, automatisering av individuella rättigheter, konsekvensbedömningar avseende integritet och spårning av regelefterlevnad i globala jurisdiktioner.
Vem passar TrustArc bäst för?
TrustArc passar bra för sekretess- och regelefterlevnadsteam på medelstora och stora organisationer som hanterar program i flera jurisdiktioner och enligt flera regelverk.
Varför jag valde TrustArc
TrustArc finns med på min kortlista eftersom plattformen är byggd för team som hanterar sekretessprogram enligt många regelverk samtidigt, inte bara ett eller två. Jag uppskattar särskilt hur Nymity Research levererar dagliga varningar om förändringar i över 1 000 lagar och över 244 jurisdiktioner, så att er regelefterlevnad inte omärkligt hamnar efter när nya regler införs. Assessment Manager har över 10 fördefinierade mallar, inklusive DPIA:er, konsekvensbedömningar för dataöverföringar och riskbedömningar av AI, vilket ger regelefterlevnadsteam ett strukturerat sätt att hantera hela bedömningslivscykeln utan att bygga arbetsflöden från grunden.
TrustArcs viktigaste funktioner
- Hantering av cookiesamtycke: Söker igenom webbplatser och mobilappar efter spårare, kategoriserar dem och distribuerar samtyckesbanners som är anpassade efter jurisdiktion i över 100 jurisdiktioner.
- Hantering av individuella rättigheter: Automatiserar arbetsflöden från början till slut för registrerades begäranden, inklusive identitetsverifiering och hantering av auktoriserade ombud.
- Enhetligt förtroendecenter: En plattform utan kod för publicering, versionshantering och distribution av sekretess-, säkerhets- och regelefterlevnadsdokument till interna och externa målgrupper.
- Över 300 integrationer utan kod: Ansluter till verktyg som Salesforce, HubSpot, Jira och Microsoft SharePoint via ett gränssnitt för dra-och-släpp-integrationer.
TrustArc-integrationer
TrustArc erbjuder över 300 integrationer utan kod och färdigbyggda anslutningar, inklusive Salesforce, Microsoft SharePoint, HubSpot, Jira, Google Drive, Marketo, Microsoft Dynamics 365, Adobe Experience Manager, Dropbox och Salesforce Marketing Cloud. Plattformen tillhandahåller även REST API-slutpunkter för anpassade integrationer.
Pros and Cons
Pros:
- Dagliga regulatoriska varningar täcker globala jurisdiktioner
- Bedömningsarbetsflöden standardiserar granskningar av PIA och DPIA
- Recensenter uppskattar den centraliserade spårningen av sekretessaktiviteter
Cons:
- Den initiala installationen kan kräva betydande IT-insatser
- Datakartläggning kan kräva omfattande uppföljning med intressenter
Learn more about TrustArc: Bäst för smidig samtyckeshantering
- 30 dagars kostnadsfri provperiod; kostnadsfri plan tillgänglig; kostnadsfri demo tillgänglig
- Pris på begäran
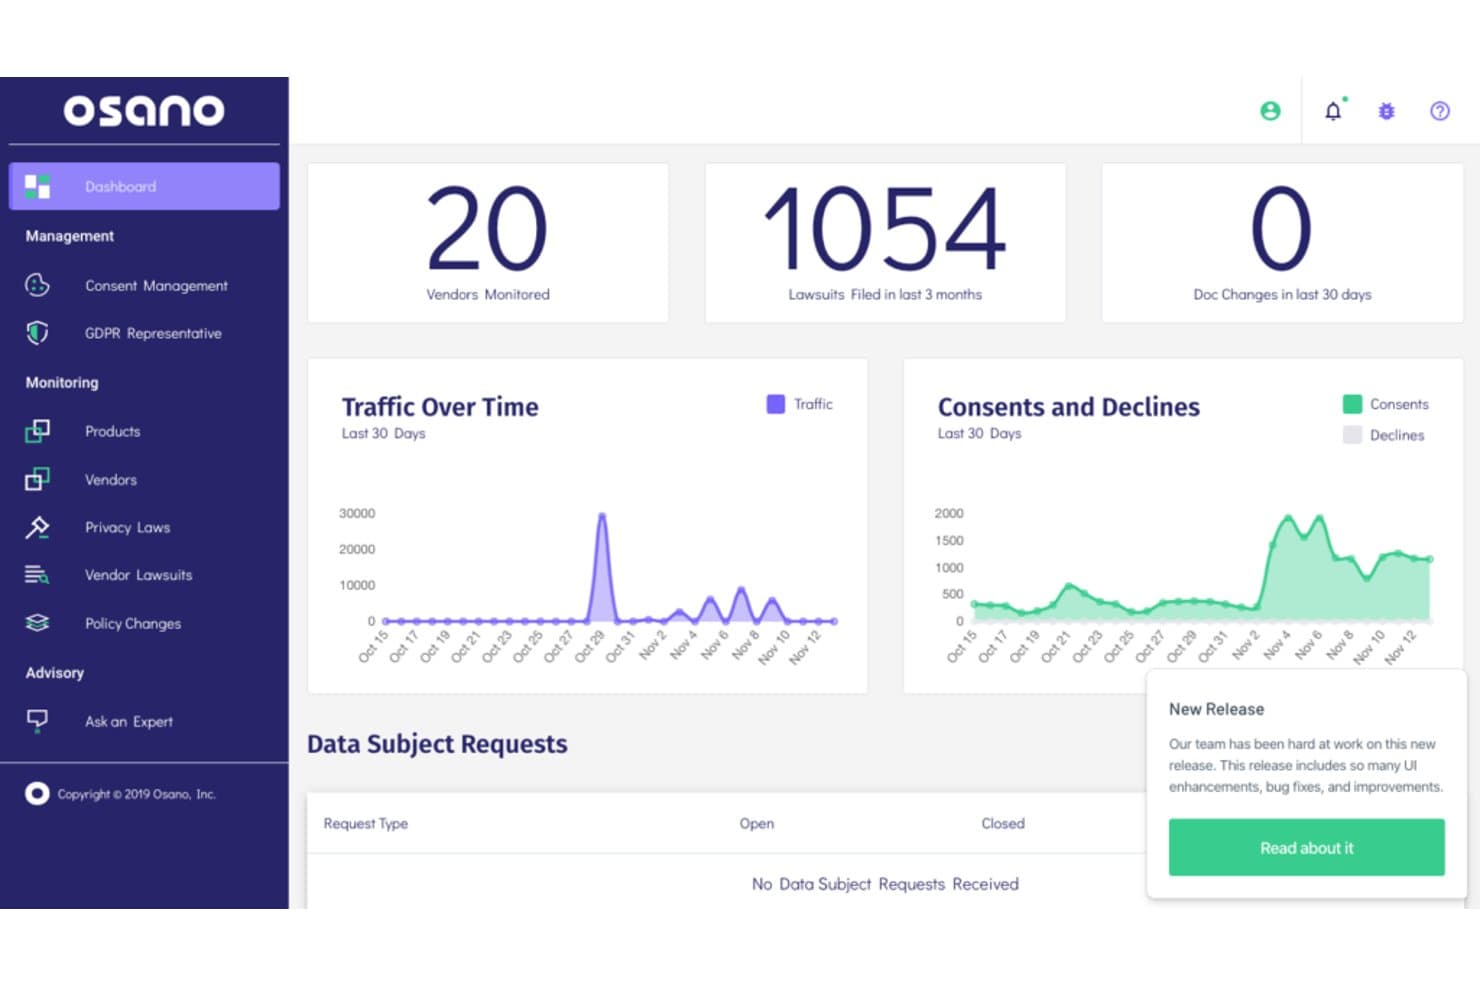
Osanos instrumentpanel låter användare övervaka leverantörer, rättstvister och samtyckestrender. Osano är en datasekretessplattform som samlar in samtycken för cookies, registrerades rättigheter, datakartläggning, hantering av leverantörsrisker och övervakning av regelefterlevnad på ett och samma ställe.
Vem passar Osano bäst för?
Osano passar bra för sekretess- och regelefterlevnadsteam på små och medelstora företag som behöver ett fokuserat och snabbare alternativ till företagsplattformar som OneTrust.
Varför jag valde Osano
Osano finns med på min kortlista eftersom plattformens funktioner för samtyckeshantering verkligen är utformade efter verkligheten med att hantera flera egendomar inom olika jurisdiktioner. Jag uppskattar särskilt hur de jurisdiktionsmedvetna reglerna för samtyckesbanners automatiskt tillämpar rätt samtyckesstandarder per land eller region, så att du inte behöver konfigurera varje lokal version manuellt. Plattformen blockerar dessutom obehöriga taggar och cookies tills samtycke har lämnats, vilket innebär att du inte förlitar dig på att tagghanterare ska utföra regelefterlevnadsarbete som de inte är utformade för.
Osanos viktigaste funktioner
- Automatisering av arbetsflöden för begäranden från registrerade: Hanterar mottagning av begäranden, identitetsverifiering, uppgiftsfördelning, förfallodatum och eskaleringar via en centraliserad ärendeöversikt.
- Poäng för leverantörers integritetsrisk: Poängsätter leverantörer utifrån 163 integritetskriterier och övervakar förändringar i leverantörernas integritetspolicyer och incidenter.
- Policyhantering i TrustHub: Lagrar, versionshanterar och genererar automatiskt integritetsmeddelanden med granskningsbara ändringsloggar och uppdateringar utan kod.
- Prenumerationer på varningar om integritetslagstiftning: Levererar sammanfattningar av regeländringar per region och täcker över 95 integritetslagar i fler än 50 länder.
Osano-integrationer
Osano listar 155 Discovery-integrationer och 12 Signal-integrationer, inklusive inbyggda integrationer med Google Tag Manager, HubSpot, Mailchimp och SendGrid. Plattformen stöder även integrationer med Vanta och WordPress samt REST API:er, webhooks och SDK:er för anpassad anslutning.
Pros and Cons
Pros:
- Jurisdiktionsmedvetet samtycke förenklar hantering i flera regioner
- Centraliserade kontroller hanterar många webbplatser
- Recensenter berömmer den lyhörda kundsupporten
Cons:
- Automatisering av begäranden från registrerade kan vara svår att konfigurera
- Avancerade alternativ för bannerutformning känns begränsade
Learn more about Osano: Bäst för AI-driven sekretess och säkerhet
- Kostnadsfri demo tillgänglig
- Pris på begäran
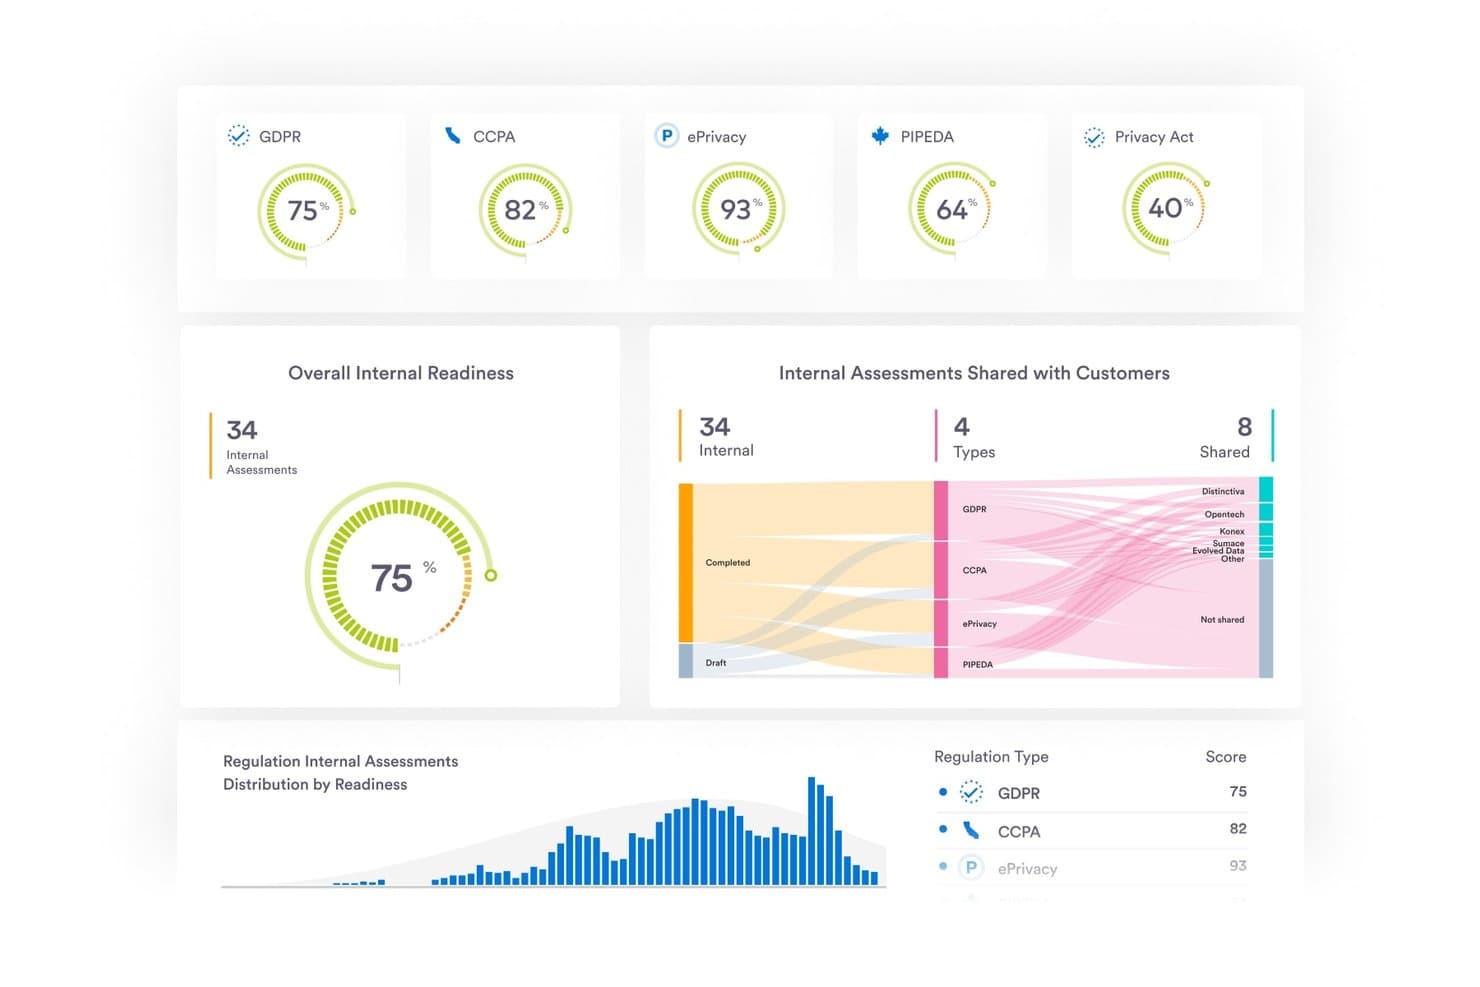
Securiti följer upp beredskapen för efterlevnad av GDPR, CCPA och andra regelverk. Securiti är en plattform för datasekretess och datasäkerhet som förenar samtyckeshantering, automatisering av förfrågningar från registrerade, AI-driven dataupptäckt och klassificering, konsekvensbedömningar avseende dataskydd samt efterlevnadsspårning i hybrida multicloud-miljöer.
Vem passar Securiti bäst för?
Securiti passar företag som kör data i hybrida multicloud-miljöer och behöver AI-driven upptäckt och klassificering tillsammans med automatisering av sekretesshantering.
Varför jag valde Securiti
Securiti tar plats på min kortlista eftersom den AI-drivna dataupptäckten går djupare än hos de flesta OneTrust-alternativ. Jag är särskilt imponerad av hur plattformen använder NER, NLP och kontextuell analys för att klassificera känsliga data i strukturerade och ostrukturerade källor, inklusive molnbaserade resurser och skuggresurser i AWS, Azure och GCP. Dess DataAI-kommandograf kopplar dessa upptäckter till automatisering av sekretesshantering, såsom hantering av DSAR och samtyckeshantering, så att ditt team inte bara hittar data utan också kan agera utifrån den.
Securitis viktigaste funktioner
- Plattform för samtyckeshantering: En Google-certifierad CMP som skannar webbplatser, genererar anpassningsbara cookiebanners, blockerar oönskade cookies och upprätthåller ett detaljerat revisionsspår för samtycken.
- Automatisering av leverantörsriskbedömningar: Bjuder in tredjepartsleverantörer att genomföra bedömningar, följer upp framsteg och genererar oberoende leverantörsbetyg baserat på säkerhetsrutiner och certifieringar.
- Hantering av sekretessmeddelanden: Skapar, versionshanterar och publicerar sekretessmeddelanden med automatisk översättning till flera språk, arbetsflöden för godkännande av berörda intressenter och schemalagda aviseringar om granskning.
- Arbetsyta för förfrågningar från registrerade: En centraliserad portal för hantering av inkommande DSR, identitetsverifiering, uppgiftssamarbete, krypterad dataöverföring och koppling till regulatorisk vägledning.
Securiti-integreringar
Securiti listar över 1 000 integreringar med data- och AI-system, inklusive inbyggda anslutningar till AWS, Azure, GCP, Databricks, Snowflake, Salesforce, ServiceNow, Okta och Slack. Plattformen dokumenterar även över 200 fördefinierade anslutningar till dataarkiv, anpassade webbhooks och ett API för anpassade integreringar.
Pros and Cons
Pros:
- AI-driven upptäckt hittar känsliga data i olika moln
- Granskare rapporterar snabbare handläggning av DSAR
- Centraliserad samtyckeshantering spårar ändringar och återkallanden
Cons:
- En granskare rapporterade ojämn klassificeringsprecision
- Bedömningsarbetsflöden uppges ligga efter OneTrust när det gäller mognad
Learn more about Securiti: Bäst för fokuserad objektorienterad analys
- Kostnadsfri demo tillgänglig
- Pris på begäran
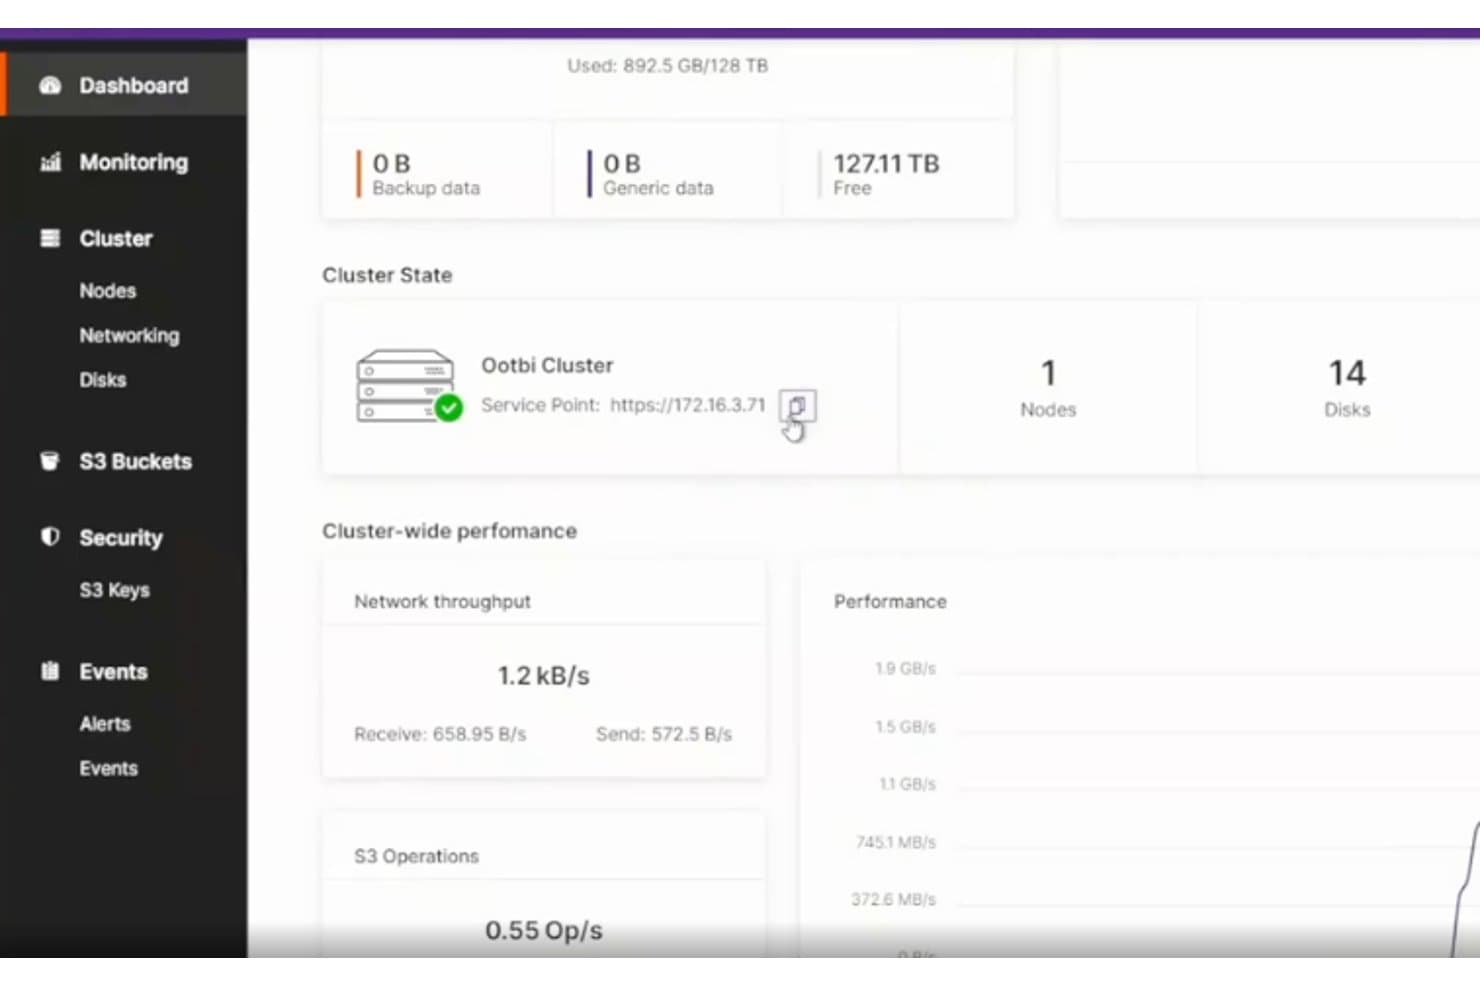
Ootbi tillhandahåller en klusterinstrumentpanel i realtid med lagrings- och prestandamätvärden. Ootbi från Object First är en härdad, lokalt installerad säkerhetskopieringslagringsenhet som tillhandahåller oföränderlig S3-objektlagring, specialutvecklad för Veeam-miljöer.
Vem passar Ootbi bäst för?
Ootbi är specialutvecklad för IT-team som kör Veeam-miljöer och behöver härdad, lokalt installerad lagring för säkerhetskopior med inbyggt skydd mot ransomware genom oföränderlighet.
Varför jag valde Ootbi
Jag har inkluderat Ootbi bland mina toppval eftersom den är specialutvecklad för fokuserad objektorienterad analys av säkerhetskopieringsdata i Veeam-miljöer. Dess S3-objektlås- och nollåtkomstkontroller låser säkerhetskopieringsdata på lagringsnivå och förhindrar destruktiva åtgärder mot den inbyggda programvaran, operativsystemet eller lagrade säkerhetskopior. Jag uppskattar också att honungsfällan upptäcker misstänkta sonderingar och inloggningsförsök innan de når din säkerhetskopieringsinfrastruktur.
Viktiga funktioner i Ootbi
- Klusterhanteringsgränssnitt: En centraliserad hanteringskonsol för att konfigurera S3-nycklar, lagringsbehållare, MFA-inställningar och aviseringar i hela din Ootbi-installation.
- Instrumentpanel för flottahantering: En molnbaserad portal för övervakning av lagringsutnyttjande, maskinvaruhälsa och hotaviseringar i flera Ootbi-kluster från en enda vy.
- Stöd för Veeams API för smart objektlagring (SOS API): Inbyggd integrering med Veeams SOS API möjliggör säkerhetskopieringsjobb direkt till objektlagring utan ytterligare konfigurationslager.
- Skalning av kluster med flera noder: Stöder upp till fyra noder per kluster med automatisk lastbalansering och skalning från 18 TB till 1.7 PB per kluster.
Ootbi-integreringar
Ootbi har inbyggda integreringar med Veeam Backup & Replication och Microsoft Entra ID. Den tillhandahåller även S3-kompatibla API:er och Veeams API:er för smart objektlagring för anpassad anslutning.
Pros and Cons
Pros:
- Oföränderlig lagring skyddar återställningspunkter för säkerhetskopior
- Recensenter rapporterar att installationen av enheten är enkel
- Recensenter nämner snabb prestanda för säkerhetskopiering och återställning
Cons:
- Inga arbetsflöden för samtycke, DSAR eller datakartläggning
- Ingen spårning av sekretesskrav eller riskbedömningar
Learn more about Ootbi: Bäst för effektiva säkerhetsgranskningar
- Kostnadsfri demo tillgänglig
- Pris på begäran
SecurityPal erbjuder företag en pålitlig plattform för säkerhetsgranskning. SecurityPal är en plattform för cybersäkerhetsgaranti som kombinerar AI-agenter med certifierade säkerhetsanalytiker för att hantera säkerhetsfrågeformulär, leverantörsriskbedömningar och hantering av förtroendeportal.
Vem passar SecurityPal bäst för?
SecurityPal passar säkerhetsfokuserade team som lägger betydande tid på att fylla i säkerhetsfrågeformulär från leverantörer och hantera riskbedömningar av tredje part.
Varför jag valde SecurityPal
Jag valde SecurityPal som en av de bästa lösningarna eftersom modulen för leverantörsbedömning genomför strukturerade, risknivåindelade säkerhetsbedömningar – Initial, Standard och Enhanced – där en AI-agent undersöker leverantörer, kopplar resultaten till ramverk och certifierade analytiker validerar resultaten. Varje rapport innehåller en riskklassificering, efterlevnadsresultat, identifierade brister och rekommendationer. Det är den typen av granskning på djupet som är svår att få från enbart programvara.
Viktiga funktioner i SecurityPal
- Assistent för säkerhetsfrågeformulär: En AI-agent utarbetar svar på inkommande säkerhetsfrågeformulär med hjälp av ditt validerade kunskapsbibliotek, och en certifierad analytiker granskar varje svar före leverans.
- Förtroendeportal: En varumärkesanpassad portal riktad till köpare där du kan publicera säkerhets- och efterlevnadsdokument, skydda känsliga filer bakom integrerade sekretessavtal och spåra åtkomstaktivitet.
- Kunskapsbibliotek: En centraliserad lagringsplats för säkerhetsfrågor och svar, policyer, kontroller och bevismaterial, med schemalagda granskningscykler, versionshistorik och tilldelat ägarskap.
- API-åtkomst: Tre API:er – Concierge, Copilot och Assurance Profile – låter dig bädda in säkerhetskunskap och arbetsflöden för frågeformulär i dina egna verktyg och system.
Integrationer med SecurityPal
SecurityPal uppger att de har över 700 inbyggda integrationer, inklusive Salesforce, HubSpot, Jira, Ironclad och DocuSign. API:erna Concierge, Copilot och Assurance Profile stöder anpassade integrationer, inklusive arbetsflöden med Slack och Google Sheets.
Pros and Cons
Pros:
- Analytikervaliderade säkerhetsbedömningar av leverantörer
- Risknivåindelade rapporter identifierar säkerhetsbrister
- Förtroendeportal delar dokumentation om säkerhetsgarantier
Cons:
- Ingen hantering av samtycke eller datamappning
- Inga arbetsflöden för spårning av integritetsefterlevnad
Learn more about SecurityPal:
Andra anmärkningsvärda OneTrust-alternativ
Nedan följer en lista över ytterligare alternativ till OneTrust som jag valde ut, men som inte hamnade bland de tio bästa. De är definitivt värda att undersöka.
Så utvärderar jag OneTrust-alternativ
Jag utvärderar OneTrust-alternativ i två lager: den grundnivå som varje verktyg måste uppfylla – samtyckeshantering, DSAR-automatisering och datakartläggning – samt de särskiljande faktorer som skiljer de bästa åt.
Grundläggande funktionalitet (minimikrav för denna lista)
När jag väljer verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionaliteten) till 5 (utmärker sig inom området) för varje grundläggande funktionalitet som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Sekretess- och samtyckeshantering: Jag kontrollerar om verktyget hanterar georiktade cookiebanners, preferenscenter och insamling av samtycken enligt flera regelverk på webb- och mobilplattformar.
- DSAR-automatisering: Varje plattforms förmåga att automatisera mottagning av registrerades begäranden, identitetsverifiering och hantering av begäranden i anslutna system är en viktig faktor som jag utvärderar.
- Datakartläggning och identifiering: Jag letar efter automatiserad skanning och klassificering av personuppgifter i molnbaserade och lokala system, inte bara en statisk inventering i kalkylbladsformat.
- Risk- och efterlevnadsbedömningar: Verktyget bör stödja konfigurerbara PIA:er, DPIA:er och IT-riskbedömningar som är kopplade till ramverk som ISO 27001, SOC 2 och NIST.
- Riskhantering av tredjepartsleverantörer: Jag utvärderar hur varje plattform hanterar frågeformulär vid leverantörsintroduktion, riskbedömning och löpande övervakning av leverantörernas efterlevnadsläge.
- Hantering av policyer och ramverk: Färdiga regulatoriska ramverk, policymallar och revisionsklara rapporter bör kunna användas direkt och koppla kontroller till flera standarder.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Jag letar efter AI-driven automatisering som hanterar uppgifter som dataklassificering och riskbedömning utan manuella ingrepp. Ett flöde med regulatorisk information är också viktigt, särskilt för team som följer utvecklande sekretesslagar i flera jurisdiktioner. Utvecklarvänliga API:er är ytterligare en särskiljande faktor som jag utvärderar, eftersom DevSecOps-team behöver kunna bädda in efterlevnadskontroller direkt i CI/CD-pipelines. Slutligen gör en arbetsflödesbyggare utan kod att sekretess- och efterlevnadspersonal kan konfigurera bedömningar och processer utan att behöva skapa ärenden åt teknikteamet.
Bortom funktionerna
Integrationsdjup är en viktig faktor som jag utvärderar. Plattformar behöver inbyggda anslutningar till verktyg som Okta, ServiceNow och större molnleverantörer för att stödja DSAR-hantering och riskarbetsflöden. Alternativ för driftsättning och datalagringsplats är också viktiga, särskilt för globala team som behöver regional drift för att uppfylla krav på datasuveränitet. Jag tar även hänsyn till pristransparens, eftersom OneTrusts paketerade företagslicensmodell är en vanlig anledning till att team börjar utforska alternativ. Modulbaserad prissättning som skalas i takt med att ni inför nya moduler kan avsevärt minska den totala ägandekostnaden.