Manter-se atualizado sobre as ameaças, tendências e táticas de cibersegurança é difícil quando está ocupado a manter os sistemas seguros. Reuni as newsletters de cibersegurança em que mais confio para o ajudar a consultar os títulos, aprofundar as análises e estar preparado para tudo o que chegar à sua caixa de entrada.
As 16 melhores newsletters de cibersegurança
Apresento abaixo os meus resumos das melhores newsletters de cibersegurança. As minhas avaliações oferecem uma visão geral do público de cada newsletter, da frequência, do custo e de muito mais.
1. Krebs on Security - A melhor para jornalismo de investigação aprofundado
- Público: Profissionais de cibersegurança, responsáveis de TI e investigadores
- Dimensão: Mais de 62.000 subscritores
- Frequência: 1 a 2 vezes por semana
- Custo: Gratuita
A Krebs on Security é a publicação independente de Brian Krebs, lançada em 2009 após a sua passagem de uma década pelo The Washington Post. Conquistou uma reputação como uma das fontes mais fiáveis de jornalismo de investigação sobre cibersegurança, com leitores que incluem investigadores de segurança, profissionais de TI e CISO.
Por que motivo subscrever? Brian divulga consistentemente histórias antes dos meios de comunicação generalistas — a sua cobertura de grandes violações de dados, operações de cibercriminosos e redes de fraude vai várias camadas mais fundo do que a cobertura habitual de notícias de segurança.
Se é alguém que quer compreender não só o que aconteceu, mas também como e porquê, esta é a newsletter certa para si. É especialmente valiosa se acompanha agentes de ameaças, riscos da cadeia de fornecimento ou o negócio do cibercrime.
2. The Hacker News - A melhor para atualizações de segurança de última hora

- Público: Analistas de segurança, equipas de TI e profissionais de cibersegurança
- Frequência: Diária
- Custo: Gratuita
Fundada em 2010 por Mohit Kumar, a The Hacker News tornou-se um dos meios de comunicação de notícias sobre cibersegurança mais lidos em todo o mundo. Abrange tudo, desde vulnerabilidades de dia zero e violações de dados a campanhas de malware e ataques de Estados-nação, sendo um recurso diário essencial para as equipas de segurança.
Por que motivo subscrever? O que distingue a THN é a rapidez e o volume impressionantes da sua cobertura — recebe divulgações de vulnerabilidades de última hora e informações sobre ameaças na sua caixa de entrada à medida que as histórias se desenrolam, e não posteriormente. O e-mail diário mantém-no a par de explorações ativas, CVE recentemente corrigidas e campanhas de ataque emergentes, sem ter de monitorizar várias fontes.
3. SANS NewsBites - A melhor para notícias de segurança anotadas

- Público: CISO, gestores de TI e profissionais seniores de segurança
- Frequência: Duas vezes por semana
- Custo: Gratuita
A SANS NewsBites é uma newsletter semanal, enviada duas vezes por semana pelo SANS Institute, que resume as histórias de cibersegurança mais importantes da semana através de sínteses anotadas elaboradas por formadores do SANS e especialistas na matéria.
Porquê subscrever? O que distingue o NewsBites é o comentário especializado associado a cada história — não recebe apenas uma ligação para uma divulgação de uma violação de segurança ou para um CVE, recebe também o contexto de profissionais que compreendem as implicações. Essa camada editorial torna-o genuinamente útil para a tomada de decisões, quer esteja a preparar uma reunião informativa para a liderança, quer esteja a avaliar se uma vulnerabilidade recentemente divulgada afeta o seu ambiente.
Have an account? Log In
4. Crypto-Gram - O melhor para informações sobre segurança e políticas
- Público: Profissionais de segurança, criptógrafos e decisores políticos
- Frequência: Mensal
- Custo: Gratuito
Crypto-Gram é um boletim informativo mensal gratuito de Bruce Schneier — criptógrafo, autor especializado em segurança e uma das vozes mais respeitadas da área — que é publicado desde 1998. Cada edição reúne os seus ensaios e comentários mais recentes sobre segurança, criptografia, privacidade e políticas.
Porquê subscrever? Ao contrário dos boletins informativos centrados em notícias, o Crypto-Gram baseia-se na perspetiva: Schneier explica por que motivo as coisas são importantes, o que a comunidade de segurança está a interpretar mal e de que forma a tecnologia se cruza com a vigilância, as políticas e a sociedade. Se pretende refletir de forma mais crítica sobre a área em que trabalha — e não apenas manter-se a par dos CVE — este boletim informativo merece o seu tempo.
5. Dark Reading - O melhor para informações sobre violações e ameaças
- Público: Equipas de segurança empresarial, CISO e profissionais de segurança informática
- Frequência: Diária
- Custo: Gratuito
A Dark Reading é uma das publicações de notícias sobre cibersegurança mais estabelecidas, gerida pela Informa TechTarget e escrita para equipas de segurança empresarial, CISO e investigadores de segurança.
Os seus boletins informativos abrangem 14 áreas temáticas — incluindo segurança de aplicações, segurança na nuvem, inteligência sobre ameaças e ICS/OT — para que possa manter-se a par dos domínios específicos relevantes para a sua função.
Porquê subscrever? O que distingue a Dark Reading é a sua cobertura aliada a uma verdadeira profundidade: recebe diariamente informações sobre violações, vulnerabilidades e ameaças de cibersegurança emergentes, redigidas por editores que colaboram com investigadores e analistas do setor.
Se trabalha em vários domínios de segurança ou precisa de informar as partes interessadas sobre o que está a acontecer no panorama das ameaças, este boletim informativo diário oferece-lhe um ponto de partida fiável e baseado em fontes credíveis. Também pode personalizar o conteúdo que recebe, subscrevendo boletins informativos específicos por tema em vez de um único fluxo abrangente.
6. CyberWire Daily Briefing - O melhor para notícias de segurança relevantes
- Público: Profissionais de cibersegurança, analistas e decisores políticos
- Frequência: Diária
- Custo: Gratuito
O CyberWire Daily Briefing é um boletim informativo gratuito, enviado durante a semana, da N2K Networks, que fornece um resumo conciso das notícias diárias de cibersegurança — abrangendo ameaças, vulnerabilidades, políticas e o mercado de segurança.
Foi criada para profissionais de segurança que precisam de se manter informados sem passarem horas a consultar várias fontes.
Porquê subscrever? O que considero valioso aqui é o rigor editorial: cada edição é cuidadosamente limitada ao que realmente importa nesse dia, abrangendo tecnologia, legislação, investigação e tendências do setor, num formato que pode consultar rapidamente. Abrange todo o espectro dos temas de segurança, em vez de se especializar num único domínio, o que a torna uma excelente base diária, quer trabalhe num SOC, desempenhe funções de liderança ou exerça uma função relacionada com políticas.
7. Risky Business - A melhor para análise global de ameaças e políticas
- Público: Profissionais de segurança e inteligência, CISO e analistas de políticas
- Frequência: Quatro vezes por semana
- Custo: Gratuita
A Risky Business é uma marca de comunicação social sobre cibersegurança que existe desde 2007, publicando quatro edições do boletim informativo por semana em dois títulos: Risky Bulletin (notícias, três vezes por semana), de Catalin Cimpanu, e Seriously Risky Business (políticas e inteligência, semanal), de Tom Uren.
Porquê subscrever? O que distingue a Risky Business é a profundidade do contexto geopolítico e político que traz à cobertura de segurança — se acompanha agentes de ameaças patrocinados por Estados, atividade de APT chinesa ou russa, ou a forma como as políticas cibernéticas estão a evoluir a nível global, esta é uma das poucas publicações que aborda esses temas com verdadeiro peso analítico.
As edições noticiosas de Catalin Cimpanu são rápidas e tecnicamente fundamentadas, enquanto a edição semanal de Tom Uren é aquela que recomendaria se procura uma análise ponderada, em vez de apenas títulos.
8. Unsupervised Learning - A melhor para comentários sobre segurança, IA e tecnologia
- Público: Profissionais de segurança e tecnólogos que acompanham tendências de IA e tecnologia
- Frequência: Semanal
- Custo: Gratuita
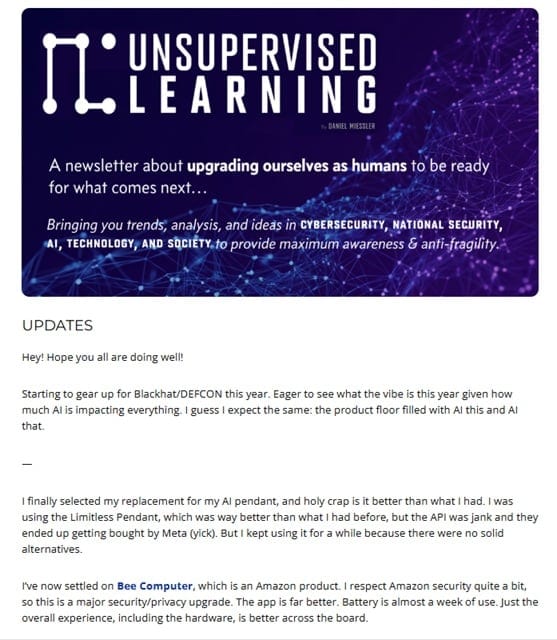
A Unsupervised Learning é o boletim informativo semanal de longa duração de Daniel Miessler, que aborda cibersegurança, IA, segurança nacional e tecnologia através de uma combinação de notícias selecionadas e ensaios originais.
Miessler é um conhecido profissional de segurança e criador de projetos como SecLists e Fabric, trazendo essa perspetiva prática para cada edição.
Porquê subscrever? O que torna esta publicação diferente é a perspetiva editorial: Miessler não se limita a resumir o que aconteceu; explica o que isso significa e para onde as coisas se encaminham, especialmente na interseção entre IA e segurança.
Se quer compreender melhor como a IA está a transformar o panorama das ameaças — superfícies de ataque, vulnerabilidades dos LLM e políticas de IA — esta é uma das poucas publicações que aborda estas questões com seriedade, em vez de o fazer superficialmente.
9. tl;dr sec - A melhor para informações sobre segurança de aplicações, IA e ferramentas
- Público: Engenheiros de segurança de aplicações e profissionais técnicos de segurança
- Dimensão: Mais de 90 000 membros
- Frequência: Semanal
- Custo: Gratuita
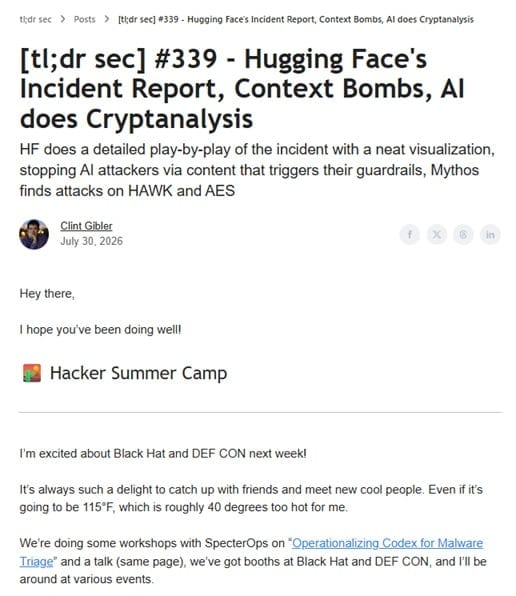
tl;dr sec é o boletim informativo semanal de Clint Gibler, que apresenta as melhores ferramentas de segurança, palestras de conferências e investigação em cerca de sete minutos.
Gibler juntou-se recentemente à OpenAI para liderar os esforços de cibersegurança, e essa trajetória de profissional para investigador e, depois, para operador reflete-se no que aborda e na forma como o faz.
Porquê subscrever? O ponto forte do boletim é uma seleção criteriosa: Gibler não se limita a partilhar ligações; contextualiza a sua importância, o que o torna genuinamente útil para engenheiros de AppSec e investigadores de segurança que querem manter-se atualizados sobre ferramentas, segurança de LLM e investigação ofensiva sem terem de passar horas a fazê-lo por conta própria.
As edições recentes dão grande destaque à segurança da IA — injeção de comandos, superfícies de ataque de agentes de IA e procura de vulnerabilidades em LLM —, por isso, se é nessa área que o seu trabalho está a avançar, considerá-lo-á especialmente relevante. É uma das melhores leituras semanais para profissionais que se interessam tanto pelas ferramentas como pelas ideias que estão a fazer avançar a área.
10. Boletim de Segurança de Graham Cluley (GCHQ) - O melhor para notícias de segurança informática com opinião própria

- Público: Profissionais de segurança informática, administradores de TI, leitores atentos à segurança e jornalistas
- Dimensão: Mais de 100 000 membros
- Frequência: 1 a 3 vezes por semana
- Custo: Gratuito
O GCHQ é o boletim informativo semanal gratuito de Graham Cluley — uma alusão irónica à agência de informações britânica — que apresenta notícias, comentários e análises sobre cibersegurança, diretamente de uma das vozes independentes mais reconhecidas da área.
Cluley trabalha na área da segurança desde o início da década de 1990, tendo passado pela Sophos e pela McAfee antes de se tornar independente.
Porquê subscrever? O que distingue este boletim dos boletins ao estilo de agregador é a disponibilidade de Cluley para partilhar uma opinião verdadeira — não recebe apenas ligações, recebe a sua perspetiva sobre a importância de cada assunto. A cobertura abrange violações de segurança, malware, burlas e questões de privacidade, com um tom acessível sem simplificar excessivamente os temas.
Se também ouve o podcast Smashing Security, que Cluley coapresenta, o boletim é um complemento natural que o mantém atualizado entre episódios.
11. Dia Zero - O melhor para jornalismo de investigação sobre cibersegurança

- Público: Profissionais de cibersegurança, investigadores, decisores políticos, jornalistas e académicos
- Frequência: Irregular
- Custo: Gratuito ou a partir de $10/mês para conteúdo premium
O Dia Zero é a publicação independente de Kim Zetter dedicada ao jornalismo de investigação sobre cibersegurança e segurança nacional — lançada em 2021 e atualmente a funcionar na sua própria plataforma, em zetter-zeroday.com. Zetter foi jornalista da WIRED e é autora de Countdown to Zero Day, o relato de referência da operação Stuxnet.
Porquê subscrever? Isto não é um resumo nem uma compilação de ligações — cada edição é um artigo original, único e profundamente investigado, sobre temas como pirataria informática patrocinada por Estados, mercados de vulnerabilidades de dia zero, vigilância e segurança eleitoral. Zetter revela regularmente histórias exclusivas que não encontrará noutros meios, recorrendo às suas extensas fontes no governo, nos serviços de informações e na comunidade de investigação de segurança.
12. Boletim Diário da SecurityWeek - O melhor para atualizações sobre ameaças destinadas a equipas de segurança empresarial
- Público-alvo: Equipas de segurança empresarial, CISO, analistas de SOC e arquitetos de segurança
- Frequência: Diária
- Custo: Gratuito
O Briefing Diário da SecurityWeek é uma newsletter gratuita por e-mail da SecurityWeek, um dos meios de comunicação mais antigos sobre cibersegurança empresarial, fundado em 2010.
É escrita e editada por uma equipa de jornalistas especializados em segurança com vasta experiência, incluindo Ryan Naraine, Eduard Kovacs e Ionut Arghire.
Por que subscrever? Cada edição aborda as ameaças, vulnerabilidades, violações de segurança e desenvolvimentos regulamentares mais relevantes do dia, com particular profundidade na segurança de ICS/OT, na nuvem e em temas empresariais que as notícias generalistas de tecnologia tendem a ignorar. Também terá acesso a colunas de especialistas e a informações antecipadas sobre os eventos do setor da SecurityWeek, que vale a pena conhecer se for CISO ou um profissional sénior.
É uma boa base diária se pretende uma cobertura abrangente da segurança empresarial sem ter de acompanhar várias fontes de notícias.
13. Help Net Security - Ideal para um resumo global das notícias de cibersegurança
- Público-alvo: Profissionais de segurança, gestores e CISO de organizações globais
- Frequência: Diária, semanal, duas vezes por mês ou mensal (consoante a preferência do leitor)
- Custo: Gratuito
A Help Net Security é uma publicação independente sobre cibersegurança, fundada em 1998, o que faz dela uma das fontes mais antigas em atividade contínua na área, gerida por uma equipa editorial dedicada sob a direção da editora-chefe Zeljka Zorz.
Disponibiliza um conjunto de newsletters que pode combinar — diárias, semanais, duas vezes por mês e mensais — para subscrever com a periodicidade que melhor se adapta ao seu fluxo de trabalho.
Por que subscrever? O conteúdo abrange notícias de última hora, análises técnicas aprofundadas, opiniões de especialistas e análises ao nível da gestão, sendo útil quer trabalhe diretamente num SOC quer atue ao nível de CISO. Destacaria particularmente a newsletter (IN)SECURE, que apresenta duas vezes por mês as escolhas da editora e tende a aprofundar mais os temas do que um simples resumo de notícias.
14. Newsletter CISO Series - Ideal para comentários espirituosos sobre liderança em segurança

- Público-alvo: CISO, líderes de segurança e fornecedores de cibersegurança
- Frequência: De duas em duas semanas
- Custo: Gratuito
A Newsletter CISO Series é o complemento por e-mail da rede de comunicação CISO Series, produzida pelo veterano jornalista de tecnologia David Spark, juntamente com os coapresentadores Andy Ellis e Steve Zalewski.
Faz a recapitulação de episódios semanais de podcasts e eventos ao vivo de programas como Defense in Depth e Cyber Security Headlines, com um tom deliberadamente franco e orientado para o humor que a distingue dos simples resumos de notícias.
Por que subscrever? O que torna esta newsletter verdadeiramente diferente é o seu foco no atrito entre os profissionais de segurança e os fornecedores — encara essa relação como um tema relevante por direito próprio, e não apenas como ruído de fundo. Se é CISO ou líder de segurança e lida regularmente com fornecedores, considerará esta perspetiva refrescantemente honesta.
Também recomendo consultar a newsletter complementar Cyber Security Headlines, publicada durante a semana, se quiser um resumo rápido das notícias diárias juntamente com o formato semanal.
More Articles
15. Return on Security - Ideal para notícias empresariais e de mercado sobre cibersegurança
- Público-alvo: Líderes de segurança, CISOs, fundadores e investidores em cibersegurança
- Frequência: Semanal
- Custo: Gratuito
Return on Security é um resumo semanal sobre o mercado da cibersegurança, escrito integralmente por Mike Privette, um antigo CISO que se intitula "O Economista da Cibersegurança". Cada edição aborda rondas de financiamento, atividade de M&A e alterações no mercado — pense em inteligência empresarial, não em alertas de ameaças.
Porquê subscrever? Se é um líder de segurança que precisa de compreender para onde a indústria está a avançar — que fornecedores estão a obter financiamento, que categorias estão a consolidar-se e o que significam os sinais mais amplos do mercado para as suas decisões — esta é uma das poucas publicações que leva estas questões a sério.
Mike escreve tudo pessoalmente, pelo que a análise tem um ponto de vista consistente e informado pela experiência prática, em vez de uma voz editorial genérica. Recomendo particularmente as análises aprofundadas de formato longo, além do resumo semanal; artigos como o seu relatório anual sobre o estado do mercado da cibersegurança vão muito além do que um resumo de 5 minutos consegue abranger.
16. CloudSecList - Ideal para investigação sobre segurança na nuvem e atualizações de ferramentas
- Público-alvo: Engenheiros, gestores e líderes técnicos de segurança na nuvem em todo o mundo
- Dimensão: Mais de 12,000 membros
- Frequência: Semanal
- Custo: Gratuito
CloudSecList é um boletim informativo semanal sobre segurança na nuvem, selecionado pessoalmente por Marco Lancini desde 2019, contando agora com mais de 300 edições entregues a mais de 12,000 subscritores todos os domingos. Aborda investigação sobre segurança na nuvem, ferramentas e atualizações dos fornecedores em AWS, Azure, GCP e Kubernetes.
Porquê subscrever? Cada ligação incluída por Marco é algo que leu e avaliou pessoalmente — não existe agregação de RSS nem sumarização automatizada, pelo que recebe a avaliação de um profissional sobre aquilo que realmente merece o seu tempo. A cobertura inclui análises técnicas aprofundadas, novas ferramentas ofensivas/defensivas e lançamentos de segurança dos fornecedores de serviços na nuvem, o que a torna útil quer trabalhe diretamente na nuvem, quer lidere uma função de segurança na nuvem.
O que vem a seguir?
Impulsione o crescimento da sua SaaS e as suas competências de liderança. Subscreva o nosso boletim informativo para receber as informações mais recentes de CTOs e futuros líderes tecnológicos. Ajudá-lo-emos a crescer de forma mais inteligente e a liderar com mais força, com guias, recursos e estratégias de especialistas de topo!