

As melhores ferramentas de segurança DevOps ajudam as equipas a detetar vulnerabilidades numa fase inicial, reduzir os riscos nos pipelines de CI/CD, aplicar controlos de segurança e impedir que configurações incorretas cheguem à produção. Estas ferramentas integram verificações de segurança nos fluxos de trabalho de desenvolvimento e implementação, para que os problemas sejam identificados antes de causarem interrupções ou violações de segurança.
As equipas adotam frequentemente ferramentas de segurança DevOps quando as revisões manuais atrasam as versões, as falhas de segurança passam despercebidas em pipelines rápidos ou os erros de configuração expõem a infraestrutura e as aplicações. Estes problemas aumentam o esforço de resposta a incidentes, atrasam as implementações e criam atritos entre as equipas de desenvolvimento, operações e segurança.
Com mais de 20 anos de experiência no setor como Diretor de Tecnologia, testei e analisei dezenas de ferramentas de segurança DevOps em ambientes reais para avaliar a precisão da deteção, as integrações e a facilidade de utilização. Este guia destaca as principais ferramentas de segurança DevOps que ajudam as equipas a manter pipelines de entrega seguros. Cada análise aborda as funcionalidades, as vantagens e desvantagens e os casos de utilização mais adequados, para o ajudar a escolher a ferramenta certa.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela de comparação das ferramentas de segurança DevOps
A tabela abaixo compara os detalhes de preços das minhas principais escolhas de ferramentas de segurança DevOps.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Best for open-source vulnerability management | Free demo available | Up to $1,000/dev/year (billed annually) | Website | |
| 2 | Best for static application security testing | Free trial available | Pricing upon request | Website | |
| 3 | Best for AI-DevOps integration | Free plan available | From $200/month | Website | |
| 4 | Best for automated scanning | Free trial available | From $119/month | Website | |
| 5 | Best for developer-friendly security | Free plan + free demo available | From $25/contributing developer/month | Website | |
| 6 | Best for vulnerability scanning | Not available | Free forever | Website | |
| 7 | Best for cloud-native security | Free demo available | Pricing upon request | Website | |
| 8 | Best for open source compliance | Free plan | From $20/project/month (billed annually) | Website | |
| 9 | Best for real-time threat detection | Free demo available | Pricing upon request | Website | |
| 10 | Best for container security | 14-day free trial + free demo available | Pricing upon request | Website |


Análises das melhores ferramentas de segurança DevOps
Abaixo encontram-se os meus resumos detalhados das melhores ferramentas de segurança DevOps da minha seleção. As minhas análises apresentam uma visão detalhada das principais funcionalidades, vantagens & desvantagens, integrações e casos de utilização ideais de cada ferramenta, para o ajudar a encontrar a melhor opção.
 Best for open-source vulnerability management
- Free demo available
- Up to $1,000/dev/year (billed annually)
Visit WebsiteCustomer Rating:4.7/5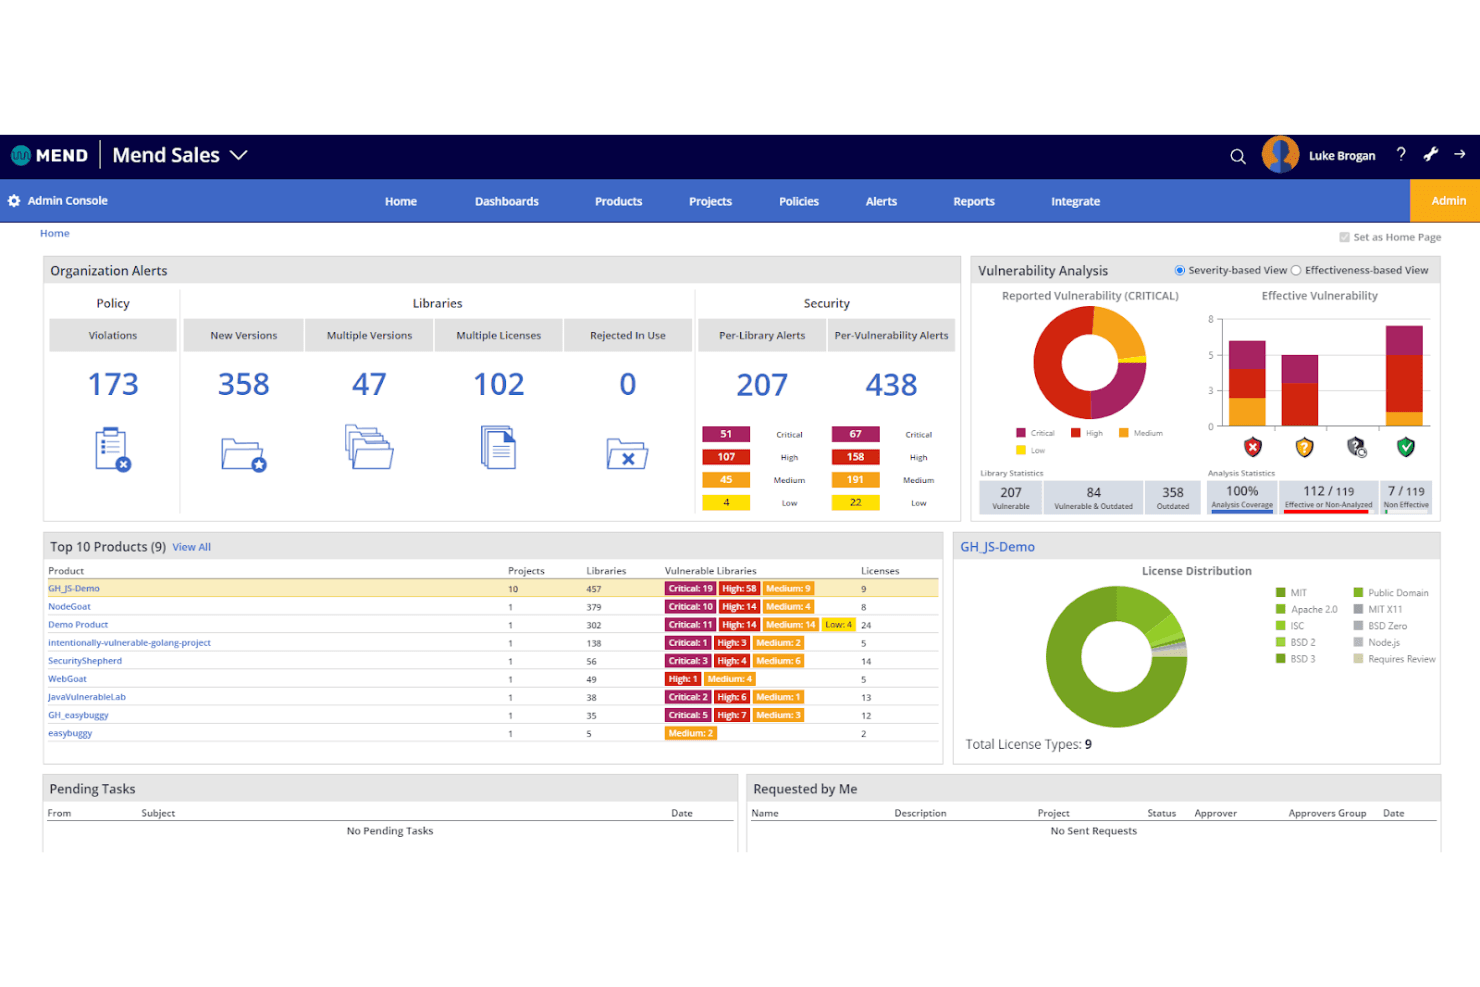
Mend.io helps IT teams manage vulnerabilities and compliance with its open-source capabilities. Mend AppSec is an application security platform that combines SAST, SCA, and container scanning with reachability-based prioritization and automated dependency updates across GitHub, GitLab, Azure DevOps, Bitbucket, and CI/CD pipelines.
Who Is Mend.io Best For?
Mend AppSec is a strong fit for security engineers and DevSecOps teams who need to catch and fix vulnerabilities directly inside developer workflows—before code ships.
Why I Picked Mend.io
I've included Mend.io in my top picks because open-source dependencies are one of the messiest, highest-volume sources of vulnerabilities teams deal with, and Mend SCA is built specifically to cut through that noise. Its reachability analysis filters findings down to vulnerabilities that are actually callable in your code, so your team isn't triaging alerts for libraries that never execute. I also like that Mend Renovate closes the loop automatically, pushing dependency update PRs so that fixing a known CVE doesn't sit on a backlog waiting for a developer to act.
Mend.io Key Features
- SAST with secrets detection: Scans source code for vulnerabilities and hardcoded credentials, API keys, and tokens across more than 30 programming languages.
- SBOM generation: Produces software bills of materials in SPDX and CycloneDX formats, with optional VEX data, at organization, application, or project scope.
- Policy-based build gating: Applies rules based on vulnerability severity, license type, and library age across global, organization, product, and project scopes, with exit codes that can fail a build.
- Container image scanning: Scans images from private registries including AWS ECR, Azure Container Registry, Docker Hub, and JFrog Artifactory for open-source vulnerabilities and license risks.
Mend.io Integrations
Mend AppSec integrates with GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, CircleCI, and TeamCity for repository and CI/CD workflows. Mend API 3.0 supports custom workflow automation.
Pros and Cons
Pros:
- Scans code, containers, and IaC before deployment
- Dependency scans surface license risks
- Reachability prioritizes callable dependency risks
Cons:
- No runtime threat detection for deployed workloads
- Some findings still need manual triage
Learn more about Mend.io: Best for static application security testing
- Free trial available
- Pricing upon request
Visit WebsiteCustomer Rating:4.4/5
SonarQube gives you visibility into project-wide code quality, security, and reliability metrics in a unified dashboard. SonarQube is ideal if you're committed to maintaining high code quality and security standards. Whether you're a developer or platform engineer, SonarQube offers a comprehensive solution to common challenges, such as identifying vulnerabilities and ensuring compliance. Its advanced features help streamline the development process, making it an appealing when you want to enhance your security posture without compromising on efficiency.
Why I Picked SonarQube
I picked SonarQube for its robust Static Application Security Testing (SAST) capabilities, which are crucial for identifying and mitigating vulnerabilities early in the development process. The tool's taint analysis feature is particularly valuable as it tracks untrusted data flow, helping your team identify potential injection vulnerabilities like SQL injection and cross-site scripting. Additionally, SonarQube's secrets detection feature ensures that sensitive information such as API keys and passwords is not inadvertently leaked, addressing a critical need in the DevOps security landscape.
SonarQube Key Features
In addition to its standout security analysis, I also like that SonarQube offers:
- Software Composition Analysis (SCA): Analyzes third-party libraries for vulnerabilities and compliance issues, providing a complete Software Bill of Materials (SBOM).
- Infrastructure as Code (IaC) Scanning: Detects misconfigurations in tools like Terraform and Kubernetes, offering actionable remediation guidance.
- Customizable Quality Gates: Allows you to set and enforce minimum quality thresholds, ensuring consistent code quality across your projects.
- Real-time Feedback: Provides immediate insights and guidance within IDEs and CI/CD pipelines, helping maintain workflow efficiency and security.
SonarQube Integrations
Integrations include GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Bamboo, CircleCI, Travis CI, TeamCity, and Maven.
Pros and Cons
Pros:
- Supports over 35 programming languages for broad applicability.
- Integrates seamlessly with CI/CD pipelines, enhancing workflow.
- Provides real-time feedback to catch bugs early in development.
Cons:
- Can generate false positives, requiring manual verification.
- Scan times may be long on very large codebases.
Learn more about SonarQube:

ZeroPath provides a unified security dashboard that highlights scan activity, vulnerability types, issue severity, and top critical findings at a glance. ZeroPath is an AI-native code and application security platform that fits right into your DevOps workflow, particularly if you’re managing code repositories, CI/CD pipelines, and want security to keep pace with your releases. With a focus on developer-first workflows and meaningful vulnerability detection, it’s designed for DevOps engineers, application security teams, and engineering managers in fast-moving software teams who need to avoid late-stage surprises and build security earlier in the process.
Why I Picked Zeropath
I picked Zeropath for its unique ability to merge AI-driven insights with DevOps processes, which is crucial for maintaining security without slowing down development. Its deep vulnerability detection feature allows you to catch security issues before they become critical, while the contextual triage ensures you focus on the most relevant threats. Additionally, Zeropath's real-time security metrics offer continuous monitoring, giving your team the confidence to deploy code securely and swiftly.
Zeropath Key Features
In addition to its core offerings, I also found several features that enhance your team's security posture:
- Software Composition Analysis (SCA): This feature identifies and manages vulnerabilities in third-party dependencies within your code.
- Infrastructure as Code (IaC) Detection: It helps you detect and address security issues in your infrastructure configurations.
- Automated Compliance Reporting: Provides automated reports to ensure your applications meet industry compliance standards.
- Custom Code Policies: You can define rules in natural language that ZeroPath will enforce across repositories, helping your team maintain consistent standards.
Zeropath Integrations
Integrations include GitHub, GitLab, Bitbucket, Azure DevOps, and API documentation is available for custom integrations.
Pros and Cons
Pros:
- Supports mixed environments (SAST, SCA, IaC, secrets) in one platform, which simplifies tool sprawl.
- Clear dashboard and metrics for monitoring security posture across repositories.
- Generates AI-driven code patches to accelerate remediation.
Cons:
- As with any AI-powered tool, trusting the automation (patch generation, triage) requires verification.
- May be over-featured for small teams that only need basic vulnerability scanning.
Learn more about Zeropath:

Intruder automates scanning and provides insights with continuous security updates. Intruder is a cybersecurity tool designed for automated vulnerability scanning that serves IT and security teams. It helps identify weaknesses in your systems and provides actionable insights for remediation.
Why I picked Intruder: The tool specializes in automated scanning, making it ideal for teams seeking continuous security monitoring. Intruder provides proactive alerts and detailed vulnerability reports, which help your team prioritize and address security issues. The platform's regular security updates protect your systems against the latest threats. It also checks for compliance with multiple industry standards.
Standout features & integrations:
Features include continuous monitoring capabilities that keep your systems under constant watch. Intruder also offers detailed risk assessment reports that help you understand potential threats. The tool's compliance checks ensure you meet industry regulations and standards.
Integrations include AWS, Google Cloud Platform, Microsoft Azure, Slack, Jira, ServiceNow, Splunk, PagerDuty, Datadog, and Microsoft Teams.
Pros and Cons
Pros:
- User-friendly interface for streamlined operations
- Easy integration with cloud platforms like AWS, Azure, and GCP
- Continuous vulnerability scanning and monitoring
Cons:
- Can generate redundant notifications in dynamic environments
- Limited customization options for advanced users
Learn more about Intruder: 5Best for developer-friendly security
Snyk
- Free plan + free demo available
- From $25/contributing developer/month
Visit WebsiteCustomer Rating:4.6/5
Snyk integrates security with real-time issue detection in open-source environments. Snyk is a security platform focused on helping developers find and fix vulnerabilities in open-source libraries and containers. It serves development teams who want to integrate security practices directly into their workflows without disrupting productivity.
Why I picked Snyk: It offers a developer-friendly approach to security, integrating seamlessly into existing workflows. Snyk provides real-time vulnerability detection, allowing your team to address issues as they code. Its comprehensive vulnerabilities database ensures you're always protected against the latest threats. The tool's automatic fix pull requests make it easy to remediate issues quickly and effectively.
Standout features & integrations:
Features include a detailed vulnerability database that informs you about potential threats. Snyk also offers actionable security insights, helping you prioritize and address vulnerabilities efficiently. The platform's policy management tools let you enforce security standards across your projects.
Integrations include GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, Jira, Slack, AWS, Docker, and Kubernetes.
Pros and Cons
Pros:
- Comprehensive coverage for code, open-source dependencies, containers, and infrastructure as code
- Seamless integration with popular development tools and workflows
- Real-time vulnerability detection and remediation
Cons:
- Limited support for less common programming languages
- Potential for false positives in vulnerability detection
Learn more about Snyk:

Trivy provides versatile vulnerability scanning tools for teams of various sizes. Trivy is a security tool designed for scanning vulnerabilities in containers, filesystems, and Git repositories. It primarily serves DevOps teams looking to identify and manage security risks efficiently.
Why I picked Trivy: Trivy excels in vulnerability scanning, providing thorough assessments of container images. It offers quick setup and scans, making it accessible for teams of all sizes. The tool's ability to detect various vulnerabilities ensures your projects remain secure. Additionally, it supports multiple operating systems and platforms.
Standout features & integrations:
Features include extensive vulnerability databases, which help you stay informed about the latest threats. Trivy also offers customizable scanning options, allowing you to focus on specific areas of concern. Its user-friendly interface simplifies the scanning process, making it easy for your team to adopt.
Integrations include Docker, Kubernetes, GitHub Actions, GitLab CI, CircleCI, Jenkins, Travis CI, AWS, Azure, and Google Cloud Platform.
Pros and Cons
Pros:
- Supports multiple platforms
- Quick setup and scanning
- Extensive vulnerability databases
Cons:
- Requires regular updates
- Limited offline capabilities
Learn more about Trivy:

Aqua secures cloud-native apps with runtime protection for cloud-native tech. Aqua is a security platform that protects cloud-native applications, serving DevOps teams and security professionals. It provides comprehensive security for containers, serverless functions, and other cloud-native technologies.
Why I picked Aqua: The tool offers cloud-native security, offering features tailored to containerized environments. Aqua provides runtime protection and vulnerability management, ensuring your applications are secure throughout their lifecycle. It includes image scanning to identify vulnerabilities early in the development process. The platform's policy-driven security controls help your team maintain compliance with industry standards.
Standout features & integrations:
Features include real-time threat detection, which helps safeguard your applications during runtime. Aqua also offers detailed audit trails, providing security events and incident visibility. Its automated compliance checks ensure your team meets regulatory requirements without manual intervention.
Integrations include Docker, Kubernetes, AWS, Azure, Google Cloud Platform, Red Hat OpenShift, Jenkins, GitHub, GitLab, and Bitbucket.
Pros and Cons
Pros:
- Integration with popular CI/CD pipelines
- Advanced vulnerability management across the software lifecycle
- Comprehensive cloud-native application protection
Cons:
- May require customization for complex environments
- Potential performance impact during deep scans
Learn more about Aqua:

FOSSA automates open-source compliance and risk management. FOSSA is a compliance management tool designed for development teams using open-source software. It helps users automate license compliance and security testing across their software projects.
Why I picked FOSSA: It provides open-source compliance and offers automated license detection and risk assessment. Your team can manage open-source dependencies effectively with its comprehensive reporting and alerts. FOSSA's continuous monitoring ensures you remain compliant with evolving legal requirements. It also provides detailed audit trails, which are valuable for compliance audits.
Standout features & integrations:
Features include real-time dependency analysis, helping you track changes in your open-source libraries. It also offers customizable policy management, which lets you set specific rules and alerts. The tool provides comprehensive dashboards that visualize compliance and security status.
Integrations include GitHub, GitLab, Bitbucket, Jira, Slack, Azure DevOps, Docker, Jenkins, npm, and Maven.
Pros and Cons
Pros:
- Integration with major CI/CD tools
- Automated dependency tracking and analysis
- Comprehensive open-source license compliance management
Cons:
- Limited support for custom license policies
- Dependency data accuracy can vary
Learn more about FOSSA: Best for real-time threat detection
- Free demo available
- Pricing upon request

Contrast Security offers real-time detection and IAST scans for applications. Contrast Security is an application security platform designed for developers and security teams. It provides real-time threat detection and application protection, enhancing security without slowing development processes.
Why I picked Contrast Security: It focuses on real-time threat detection, allowing your team to identify and mitigate risks as they occur. The tool's interactive application security testing (IAST) feature continuously scans applications for vulnerabilities during runtime. This ensures you're immediately aware of security issues. Its self-protecting capabilities automatically block attacks, adding an extra layer of security.
Standout features & integrations:
Features include continuous application monitoring, which helps maintain security throughout the development lifecycle. Contrast Security also provides detailed vulnerability insights, enabling you to address potential issues quickly. The platform’s automated policy enforcement offers security standards across your applications.
Integrations include Jenkins, Jira, Slack, GitHub, GitLab, Bitbucket, Splunk, AWS, Azure, and Google Cloud Platform.
Pros and Cons
Pros:
- Automated security assessments
- Seamless integration into CI/CD pipelines
- Real-time vulnerability detection
Cons:
- Possible performance overhead
- Potential integration challenges with existing tools
Learn more about Contrast Security:

Anchore offers IT teams container security with detailed policies and vulnerability scanning. Anchore is a DevSecOps tool focused on container security, catering primarily to development and security teams. It helps manage vulnerabilities and ensure compliance within containerized applications.
Why I picked Anchore: Its strong focus on container security makes it invaluable for teams using Docker and Kubernetes. Anchore offers detailed security policies and vulnerability scanning tailored to container environments. The tool's ability to enforce compliance policies ensures your containers are secure and align with industry standards. It also provides real-time alerts for any security issues detected.
Standout features & integrations:
Features include detailed image inspection capabilities, which help identify vulnerabilities at various layers. Anchore's compliance checks ensure your containers meet regulatory standards. The tool also offers customizable security policies, allowing you to define specific rules for your container environments.
Integrations include Jenkins, Kubernetes, Docker, GitHub, GitLab, Bitbucket, AWS, Azure, Google Cloud Platform, and Red Hat OpenShift.
Pros and Cons
Pros:
- Integration with CI/CD pipelines and orchestration tools
- Supports SBOM (Software Bill of Materials) generation
- Comprehensive container image scanning
Cons:
- Limited functionality in air-gapped environments
- False positives can require manual review
Learn more about Anchore:
Outras ferramentas de segurança DevOps
Eis algumas opções adicionais de ferramentas de segurança DevOps que não foram incluídas na minha seleção, mas que continuam a merecer atenção.
- 11StackHawkBest for CI/CD integration
- 12Security OnionBest for network monitoring
- 13Qwiet AIBest for AI-driven insights
- 14GitLabBest for integrated development security
- 15CheckmarxBest for code analysis
- 16VeracodeBest for application risk management
- 17Azure DevOpsBest for streamlined CI/CD workflows
- 18JFrog XrayBest for artifact scanning
- 19GitHub Advanced SecurityBest for repository security
How I Evaluate DevOps Security Tools
I evaluate every tool against two layers: baseline requirements like pipeline-native scanning and IaC security, and differentiating factors that separate genuinely useful platforms from the rest.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. Then, I calculate the tool's total score into a percentage. Each tool needs to achieve a minimum total score of 65% to be considered for inclusion.
- Pipeline Security Integration: I check whether the tool plugs directly into CI/CD platforms like Jenkins, GitLab CI, or GitHub Actions with native plugins rather than requiring manual script wrappers.
- Vulnerability & Dependency Scanning: Each tool is evaluated for SAST, SCA, and DAST coverage across common languages and package ecosystems, along with how it prioritizes findings by exploitability.
- Container & IaC Security: I look for image scanning across registries plus support for Terraform, CloudFormation, and Kubernetes manifests, since most teams run a mix of IaC formats.
- Secrets Detection & Management: Beyond basic regex matching, I evaluate whether the tool scans git history for leaked credentials and validates detected secrets against live services.
- Policy-as-Code Enforcement: Tools should let you define and version custom security policies, such as blocking deployments with critical CVEs, and enforce them automatically in pipelines.
- Remediation & Developer Workflow: I look at how findings surface where developers already work, whether that's IDE extensions, PR annotations, or auto-generated fix pull requests.
Once I have a list of tools that meet this criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
A unified ASPM dashboard matters when your team runs multiple scanners. I evaluate how well a tool consolidates SAST, SCA, and container findings into one risk-ranked view. AI-powered remediation is another differentiator, especially tools that generate fix PRs developers can merge directly. I also consider SBOM generation capabilities, since supply chain audits increasingly require machine-readable inventories in CycloneDX or SPDX formats.
Beyond Features
Compliance coverage is a major differentiator. I check whether a tool ships with pre-built policy packs for frameworks like SOC 2, PCI-DSS, or ISO 27001, since building those from scratch wastes weeks. Deployment flexibility also matters—teams in regulated industries often need self-hosted or air-gapped options alongside SaaS. Finally, I evaluate licensing transparency, looking at whether pricing scales by developer count, repos, or scanned assets, and whether a free tier exists for smaller teams to trial the tool meaningfully.
Como escolher ferramentas de segurança DevOps
É fácil ficar preso a listas extensas de funcionalidades e estruturas de preços complexas. Para o ajudar a manter-se concentrado enquanto percorre o seu processo específico de seleção de software, apresentamos uma lista de fatores a ter em conta.
| Fator | O que considerar |
| Escalabilidade | Certifique-se de que a ferramenta consegue acompanhar o crescimento da sua equipa. Deve suportar cargas de trabalho crescentes sem comprometer o desempenho. |
| Integrações | Verifique se a ferramenta se integra perfeitamente com os seus sistemas existentes, como pipelines de CI/CD, controlo de versões e serviços de cloud. |
| Personalização | Procure ferramentas que permitam adaptar as funcionalidades às necessidades e aos fluxos de trabalho específicos da sua equipa. |
| Facilidade de utilização | Tenha em consideração o grau de intuitividade da ferramenta. A sua equipa não deve enfrentar uma curva de aprendizagem acentuada nem necessitar de formação extensa para começar. |
| Orçamento | Compare os custos com o seu plano financeiro. Considere o preço inicial e as despesas contínuas e avalie se a ferramenta oferece valor pelo seu investimento. |
| Medidas de segurança | Avalie as medidas de segurança, como a encriptação, a conformidade com as normas e as atualizações regulares para proteção contra vulnerabilidades. |
| Suporte | Avalie o nível de suporte ao cliente disponível. Um suporte fiável pode ser fundamental para resolver problemas ou questões à medida que surgem. |
| Desempenho | Teste o desempenho da ferramenta em diferentes condições para garantir que cumpre os requisitos de velocidade e eficiência da sua equipa. |
Tendências nas ferramentas de segurança DevOps
Na minha pesquisa, recolhi inúmeras atualizações de produtos, comunicados de imprensa e registos de versões de diferentes fornecedores de ferramentas DevSecOps. Eis algumas das tendências emergentes que tenho acompanhado.
- Segurança antecipada: Cada vez mais fornecedores estão a integrar a segurança numa fase mais inicial do ciclo de vida do desenvolvimento. Esta tendência ajuda a detetar vulnerabilidades mais cedo e reduz os custos de correção. Algumas ferramentas adotam esta abordagem ao incorporar verificações de segurança diretamente no processo de programação.
- Segurança nativa da cloud: À medida que as empresas migram para a cloud, aumenta a procura por ferramentas que protejam aplicações nativas da cloud. Algumas empresas disponibilizam funcionalidades adaptadas a ambientes contentorizados e sem servidor, garantindo a segurança em configurações com várias clouds.
- Informações sobre ameaças em tempo real: Os fornecedores estão a melhorar as suas plataformas com dados sobre ameaças em tempo real para reagirem rapidamente a novas vulnerabilidades. Algumas empresas disponibilizam funcionalidades que fornecem informações imediatas sobre ameaças em curso, ajudando as empresas a responder mais rapidamente.
- Políticas como código: Esta abordagem permite definir e gerir políticas de segurança como código, facilitando o seu controlo de versões e auditoria. Está a ganhar popularidade entre as equipas DevOps devido à sua consistência e facilidade de integração com pipelines de CI/CD.
- Arquitetura de confiança zero: Os fornecedores estão a adotar cada vez mais princípios de confiança zero, garantindo que nenhum utilizador ou sistema é considerado fidedigno por predefinição. Esta tendência é essencial para manter a segurança nos complexos ambientes distribuídos atuais, com algumas soluções a incorporarem funcionalidades de confiança zero para reforçar a postura geral de segurança.
O que são as ferramentas de segurança DevOps?
As ferramentas de segurança DevOps adicionam verificações de segurança aos fluxos de trabalho de desenvolvimento e implementação para detetar riscos antes de o código chegar à produção. Os programadores, as equipas de operações e as equipas de segurança utilizam estas ferramentas para reduzir a exposição, mantendo os lançamentos em andamento.
As funcionalidades de análise de vulnerabilidades, verificação de configurações e aplicação de políticas ajudam a identificar problemas numa fase inicial, a evitar configurações incorretas e a manter os sistemas mais seguros. De um modo geral, estas ferramentas ajudam as equipas a disponibilizar software com menos problemas de segurança e menos esforço manual.
Funcionalidades das ferramentas de segurança DevOps
Ao selecionar ferramentas de segurança DevOps, procure as seguintes funcionalidades principais.
- Análise de vulnerabilidades: Deteta fragilidades de segurança no código e nas aplicações, permitindo às equipas resolver os problemas numa fase inicial do desenvolvimento.
- Informações sobre ameaças em tempo real: Fornece informações imediatas sobre potenciais ameaças, permitindo uma resposta rápida e a mitigação dos riscos.
- Políticas como código: Permite gerir as políticas de segurança como código, garantindo consistência e facilidade de integração com os fluxos de trabalho de desenvolvimento.
- Segurança nativa da nuvem: Oferece proteção especializada para ambientes de contentores e sem servidor, essencial para as aplicações modernas baseadas na nuvem.
- Testes interativos de segurança de aplicações (IAST): Analisa continuamente as aplicações durante a execução para identificar vulnerabilidades à medida que ocorrem.
- Alertas automatizados: Notifica as equipas sobre problemas de segurança à medida que surgem, garantindo que podem ser tomadas medidas atempadas.
- Verificações de conformidade: Garante que as aplicações cumprem as normas e regulamentações do setor, reduzindo os riscos relacionados com a conformidade.
- Arquitetura de confiança zero: Implementa medidas de segurança que não confiam automaticamente em nenhum utilizador ou sistema, reforçando a postura geral de segurança.
- Análise detalhada: Fornece relatórios abrangentes e informações sobre o desempenho da segurança, ajudando as equipas a compreender e melhorar a sua postura de segurança.
- Priorização de vulnerabilidades: Classifica as vulnerabilidades identificadas com base na gravidade, para orientar eficazmente os esforços de correção.
- Deteção de configurações incorretas: Identifica erros de configuração na infraestrutura ou nas aplicações, reduzindo as superfícies de ataque.
- Análise estática do código: Analisa o código-fonte à procura de problemas de segurança e erros numa fase inicial do SDLC.
- Diretrizes de programação segura: Integra recomendações nos IDE para promover o desenvolvimento de código seguro.
- Integração de segurança de ponta a ponta: Incorpora verificações de segurança em todo o SDLC, desde a conceção até à implementação.
- Modelação de ameaças: Analisa potenciais ameaças durante a fase de planeamento para abordar preventivamente os riscos.
- Firewalls de aplicações Web (WAFs): Protegem contra ameaças comuns, como a injeção de SQL e os ataques XSS.
- Integração do OWASP ZAP: Fornece uma solução de segurança robusta para a análise automatizada de vulnerabilidades de aplicações Web.
- Análise de dependências: Identifica e mitiga vulnerabilidades em bibliotecas e dependências de terceiros.
- Monitorização da base de código: Avalia continuamente a base de código para detetar alterações não autorizadas ou vulnerabilidades.
- Segurança do fluxo de trabalho: Garante a segurança dos fluxos de trabalho de CI/CD através da integração de ferramentas automatizadas.
- Ambiente de desenvolvimento seguro: Fornece IDE e ferramentas pré-configurados com boas práticas de segurança incorporadas.
- Proteção durante a execução: Protege os ambientes de produção contra ataques ativos através da monitorização do comportamento.
- Validação do aprovisionamento: Automatiza as verificações de segurança durante o aprovisionamento para impedir implementações inseguras.
- Ferramentas de criação de scripts seguros: Impõe boas práticas de segurança nos scripts personalizados utilizados para automação.
- Plug-ins de segurança: Alarga as ferramentas DevOps com funcionalidades de segurança modulares para responder a necessidades específicas.
- Proteção de cargas de trabalho na nuvem: Monitoriza e protege as cargas de trabalho em ambientes de nuvem contra ameaças.
- Políticas de controlo de acesso: Gere as permissões dos serviços de nuvem, garantindo o acesso com o princípio do menor privilégio.
- Integração do fluxo de trabalho DevSecOps: Incorpora ferramentas de testes de segurança de forma integrada no fluxo de trabalho DevOps.
- Modelação de ameaças do fluxo de trabalho: Avalia continuamente o fluxo de trabalho para detetar potenciais riscos e vulnerabilidades.
- Ferramentas avançadas de análise estática: Detetam vulnerabilidades mais profundas no código-fonte, incluindo riscos da cadeia de fornecimento.
- Testes de penetração automatizados: Simulam ataques a aplicações para descobrir fragilidades exploráveis.
- Monitorização da cadeia de fornecimento: Acompanha os componentes de software para identificar vulnerabilidades nas dependências a montante e a jusante.
- Antecipação da segurança: Incorpora a segurança mais cedo no ciclo de vida para identificar e mitigar os riscos mais rapidamente.
- Automação detalhada da conformidade: Verifica o cumprimento das normas de segurança em todas as ferramentas e processos.
Benefícios das ferramentas de segurança DevOps
A implementação de ferramentas de segurança DevOps proporciona vários benefícios à sua equipa e à sua empresa. Eis alguns dos benefícios que pode esperar.
- Deteção precoce de vulnerabilidades: Ajuda a identificar problemas de segurança na fase de programação, reduzindo o custo e a complexidade da sua correção posterior.
- Conformidade reforçada: Garante que as aplicações cumprem as normas do setor através de verificações automatizadas, minimizando os riscos regulamentares.
- Colaboração melhorada: A integração da segurança no ciclo de vida do desenvolvimento incentiva os esforços conjuntos entre as equipas de desenvolvimento e de segurança.
- Resposta mais rápida às ameaças: A informação de ameaças em tempo real permite uma ação rápida, minimizando os potenciais danos causados pelas vulnerabilidades.
- Políticas de segurança consistentes: A política como código garante que os protocolos de segurança são aplicados uniformemente em todos os projetos, reforçando a segurança geral.
- Redução da carga de trabalho manual: A automatização das tarefas de segurança permite que os membros da equipa se concentrem noutras áreas críticas do desenvolvimento.
- Maior visibilidade: As análises detalhadas fornecem informações sobre o desempenho da segurança, ajudando as equipas a compreender e melhorar a sua postura de segurança.
Custos e preços das ferramentas de segurança DevOps
A seleção de ferramentas de segurança DevOps exige a compreensão dos vários modelos de preços e planos disponíveis. Os custos variam consoante as funcionalidades, a dimensão da equipa, os complementos e outros fatores. A tabela abaixo resume os planos padrão, os preços médios e as funcionalidades típicas das soluções de ferramentas de segurança DevOps.
Tabela de comparação de planos para ferramentas de segurança DevOps
| Tipo de plano | Preço médio | Funcionalidades comuns |
| Plano gratuito | $0 | Análise básica de vulnerabilidades, suporte limitado e monitorização de código aberto. |
| Plano pessoal | $5-$25/ utilizador/mês | Análise melhorada, análises básicas e suporte da comunidade. |
| Plano profissional | $25-$50/ utilizador/mês | Alertas em tempo real, verificações de conformidade, relatórios detalhados e suporte por e-mail. |
| Plano empresarial | $50+/utilizador/ mês | Informação avançada sobre ameaças, políticas personalizadas, suporte dedicado e SLAs. |
Uma discriminação dos tipos de planos, custos e funcionalidades das ferramentas de segurança DevOps.