

As melhores ferramentas automatizadas de revisão de código ajudam as equipas a detetar defeitos numa fase inicial, a impor normas de programação, a reduzir o retrabalho e a melhorar a qualidade geral do código antes de as alterações chegarem à produção. Estas ferramentas fornecem feedback consistente durante o desenvolvimento, para que os problemas sejam resolvidos sem abrandar a entrega.
As equipas recorrem frequentemente a ferramentas automatizadas de revisão de código quando as revisões manuais não detetam erros, o feedback inconsistente atrasa os pedidos de alteração ou as falhas de segurança passam despercebidas em bases de código em crescimento. Problemas como aprovações atrasadas, qualidade de código irregular e aumento da dívida técnica dificultam a colaboração entre programadores e revisores.
Com mais de 20 anos de experiência no setor enquanto Diretor de Tecnologia, testei e analisei dezenas de ferramentas automatizadas de revisão de código em ambientes reais, para avaliar a sua precisão, integrações e facilidade de utilização. Este guia destaca as principais ferramentas automatizadas de revisão de código que permitem revisões mais rápidas, maior consistência do código e lançamentos mais seguros. Cada análise aborda as funcionalidades, as vantagens e desvantagens e os casos de utilização mais adequados, para ajudar a escolher a ferramenta certa.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela comparativa: ferramentas automatizadas de revisão de código
Esta tabela comparativa resume os detalhes de preços das minhas principais escolhas de ferramentas automatizadas de revisão de código.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Best for automated security-driven code reviews | 4.3 out of 5 | $300/month Free plan + free demo available | Book Demo |
Best for on-prem source-code scans | 4.7 out of 5 | $1,000/dev/year Free demo available | Website |
Best with AI-powered code fixes | 4.4 out of 5 | Pricing upon request Free trial available | Website |
Best for reducing false positives | 4.5 out of 5 | $200/month Free plan available | Book Demo |
4.4 out of 5 | $24/user/month 14-day free trial + free plan available | Website | |
Best for real-time code analysis | Not rated | $24/user/month 14-day free trial + free demo available | Website |
Best for detecting Java bugs | Not rated | Free to use | Website |
Best for security checks | Not rated | Pricing upon request Free demo available | Website |
Best for maintainability metrics | Not rated | Pricing upon request Free consultation available | Website |
Best for code review workflow | Not rated | $18,000/year 30-day free trial | Website |


Análises das melhores ferramentas automatizadas de revisão de código
Apresentamos abaixo os meus resumos detalhados das melhores ferramentas automatizadas de revisão de código que entraram na minha lista restrita. As minhas análises oferecem uma visão detalhada das principais funcionalidades, vantagens & desvantagens, integrações e casos de utilização ideais de cada ferramenta, para ajudar a encontrar a melhor opção para si.
 Best for automated security-driven code reviews
- Free plan + free demo available
- From $300/month
Visit WebsiteCustomer Rating:4.3/5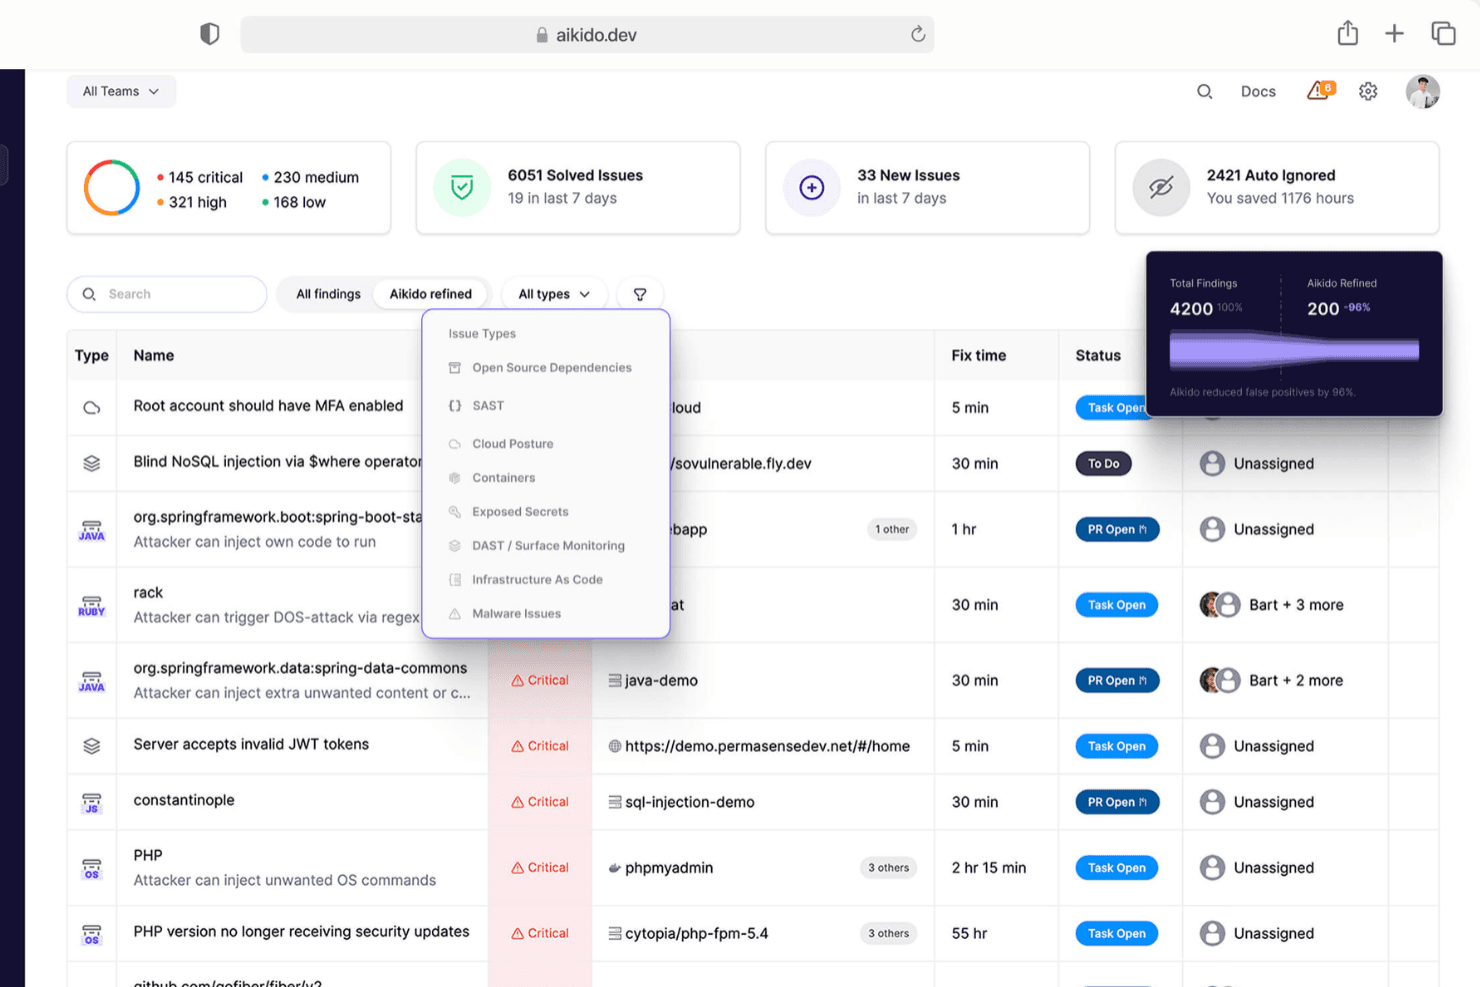
Aikido Security provides a unified dashboard to triage and filter issues by type, severity, and scan source. Aikido Security helps developers improve code quality and security with AI-powered code reviews, vulnerability scanning, and automated compliance checks. It combines static analysis, dynamic testing, and cloud security tools to help teams deliver safer, cleaner code.
Why I Picked Aikido Security: I picked Aikido Security for its AI-driven code reviews that identify issues like logic bugs, performance inefficiencies, and security vulnerabilities. You can get instant feedback directly in your IDE, making fixes faster without disrupting workflows. I also liked its built-in compliance automation for frameworks like SOC 2 and ISO 27001, which helps teams meet regulatory requirements with less manual effort.
Standout Features & Integrations
Features include AI-powered code review suggestions, one-click automated fixes within IDEs, and vulnerability scanning across code, containers, and infrastructure. You’ll also get custom rule generation based on past pull requests and cloud security posture management to catch misconfigurations early.
Integrations include Jira, GitLab, GitHub, Asana, ClickUp, Monday, Microsoft Teams, YouTrack, Drata, Azure Pipelines, BitBucket Pipes, and VSCode.
Pros and Cons
Pros:
- User-friendly interface
- Provides actionable insights
- Offers a comprehensive dashboard and customizable reports
Cons:
- Custom SAST rules must be enabled by Aikido
- Excludes unfixed CVEs by default in ephemeral container scans
Learn more about Aikido Security: Best for on-prem source-code scans
- Free demo available
- Up to $1,000/dev/year (billed annually)
Visit WebsiteCustomer Rating:4.7/5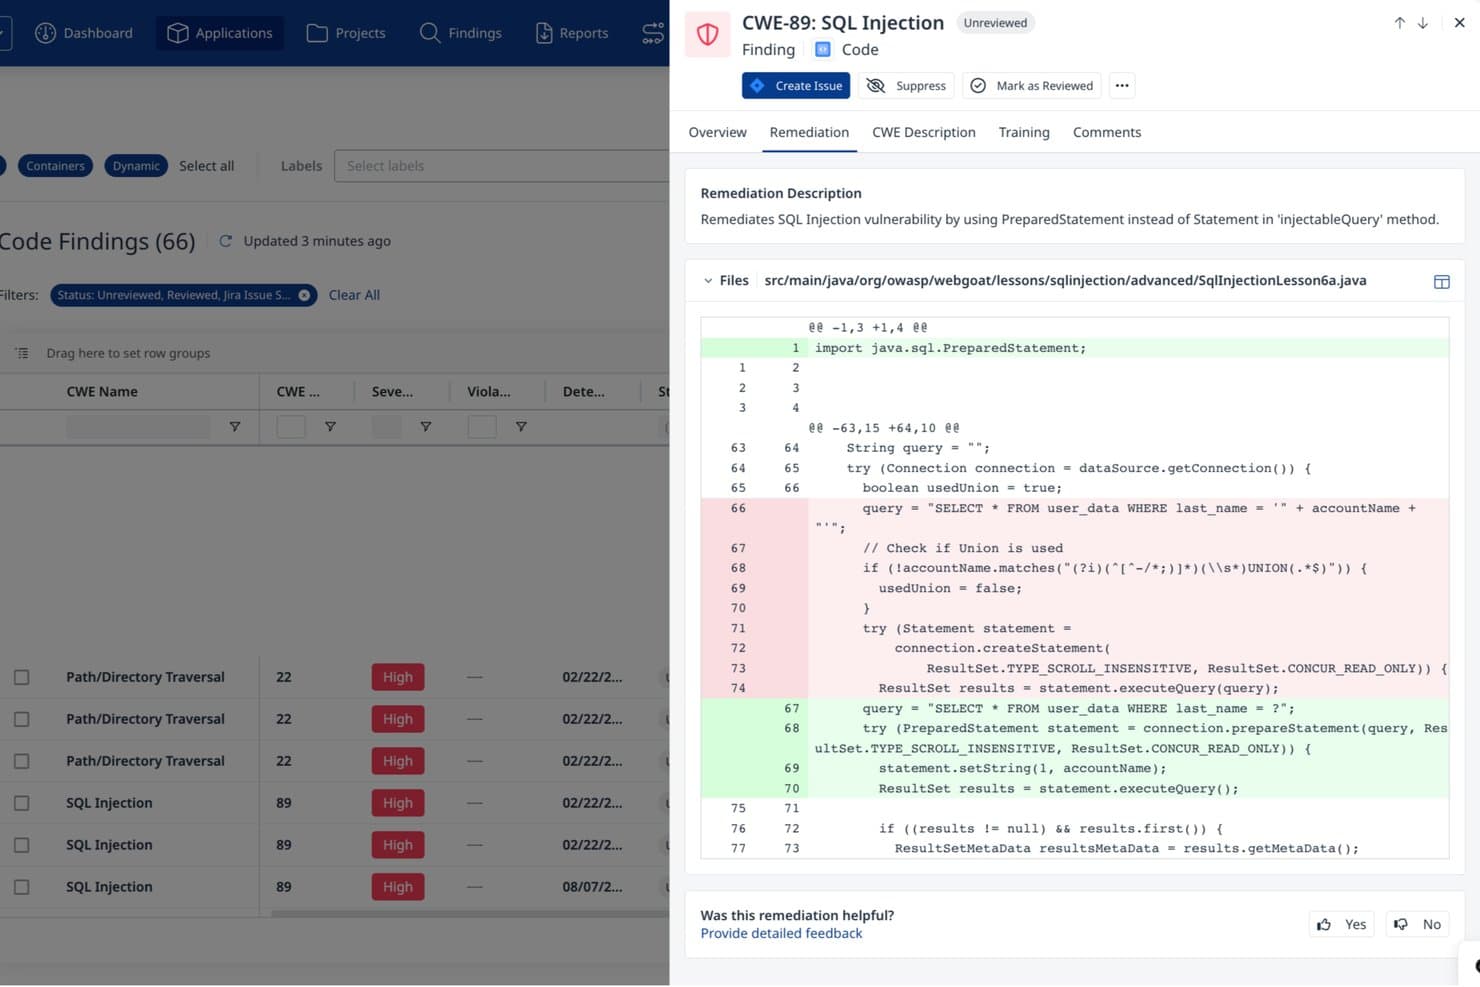
Mend.io provides AI-generated SQL injection remediation with code diff previews. Mend.io is an application security platform combining SAST, SCA, secrets scanning, and dependency analysis to detect vulnerabilities in both proprietary source code and open-source dependencies across CI/CD pipelines, pull requests, and IDEs.
Who Is Mend.io Best For?
Mend.io is a strong fit for security-conscious engineering teams that need to scan proprietary source code within their own environment without sending code off-premises.
Why I Picked Mend.io
I picked Mend.io as one of the best because its on-premises SAST scanning keeps your source code inside your own environment while findings and workflows are still managed through the cloud. That architecture matters when your security policy prohibits sending proprietary code to external services. I also like that its SAST engine produces full data-flow traces pinpointing exactly where tainted input reaches a vulnerable sink, and that AI-generated fix suggestions run on a private model instance that doesn't share your code with third-party LLM providers.
Mend.io Key Features
- Secrets scanning: Detects hardcoded credentials, API keys, tokens, and certificates directly in source code, and can trigger policy violations or build failures when found.
- SBOM generation: Produces software bills of materials in SPDX and CycloneDX formats, with support for importing third-party SBOMs and VEX data for communicating component exploitability.
- Malicious package detection: Flags dependency risks including typosquatting, dependency-confusion attacks, and packages containing backdoor or data-exfiltration code.
- Compliance standard mapping: Maps SAST findings to OWASP Top 10, NIST, PCI DSS, HIPAA, HITRUST, and MISRA, with exportable reports in CSV, XML, and JSON formats.
Mend.io Integrations
Mend.io offers native integrations with GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, CircleCI, AWS CodeBuild, and TeamCity. It also provides a REST API for custom integrations and supports CI/CD pipeline workflows.
Pros and Cons
Pros:
- Pre-commit findings and proposed fixes
- Data-flow traces pinpoint vulnerable paths
- On-prem scans keep source code local
Cons:
- Some SAST fixes lack actionable detail
- Findings can require manual triage
Learn more about Mend.io: Best with AI-powered code fixes
- Free trial available
- Pricing upon request
Visit WebsiteCustomer Rating:4.4/5
SonarQube gives you visibility into project-wide code quality, security, and reliability metrics in a unified dashboard. SonarQube offers a comprehensive solution for those seeking to enhance their software development processes with automated code review. By implementing SonarQube, you can address the challenges of managing technical debt, improving code reliability, and ensuring compliance with industry standards, all while fostering a culture of continuous improvement and collaboration among your team.
Why I Picked SonarQube
I picked SonarQube for its ability to provide real-time feedback and immediate detection of vulnerabilities, which are crucial for maintaining high code quality. The platform's static application security testing (SAST) offers automated analysis that identifies critical vulnerabilities across popular programming languages, ensuring your code is secure from the start. Additionally, SonarQube's AI-powered CodeFix feature offers context-aware solutions, making it easier for your team to address issues quickly and effectively, thus enhancing productivity and minimizing risk.
SonarQube Key Features
In addition to its standout security capabilities, SonarQube offers a range of features tailored to automated code review:
- Quality Gates: Automatically enforce coding standards and prevent substandard code from being deployed by setting predefined criteria that code must meet.
- Pull Request Decoration: Provides immediate feedback on code quality directly within your DevOps interface, making it easier to review and approve changes.
- Secrets Detection: Identifies and alerts you to leaked API keys and passwords during the development process, protecting sensitive information.
- Infrastructure as Code (IaC) Scanning: Scans tools like Terraform and Kubernetes for misconfigurations, ensuring your cloud environments are secure.
SonarQube Integrations
Integrations include GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Travis CI, CircleCI, GitHub Actions, GitLab CI/CD, Bitbucket Pipelines, and AWS.
Pros and Cons
Pros:
- Integrates seamlessly with CI/CD pipelines for continuous monitoring.
- Supports over 35 programming languages for versatile use.
- Offers real-time feedback on code vulnerabilities and quality.
Cons:
- Scan times may be long on very large codebases
- May produce false positives, requiring manual verification.
Learn more about SonarQube: Best for reducing false positives
- Free plan available
- From $200/month
Visit WebsiteCustomer Rating:4.5/5
ZeroPath provides a unified security dashboard that highlights scan activity, vulnerability types, issue severity, and top critical findings at a glance. For development teams and security-focused organizations looking to enhance their code security measures, Zeropath offers a unique solution by integrating AI-native automated code review capabilities. This tool is particularly appealing to those in industries where application security is paramount, as it tackles the challenge of minimizing vulnerabilities without overwhelming developers.
Why I Picked Zeropath
I picked Zeropath for its AI-driven vulnerability detection and auto-fixing capabilities, which significantly enhance the security review process. The tool's ability to reduce false positives is a standout feature, ensuring that your team spends less time sifting through irrelevant alerts. Additionally, Zeropath's real-time security metrics offer valuable insights that help maintain high security standards. These features make it an ideal choice for teams seeking a reliable automated code review tool.
Zeropath Key Features
In addition to its core strengths, I also found several other features that make Zeropath a compelling choice:
- SAST, SCA, and Secrets Detection: This comprehensive suite ensures thorough security checks across different code aspects.
- Context-Aware Analysis: Offers intelligent insights by considering the context of code, reducing unnecessary noise.
- Automated Compliance Reporting: Helps you maintain compliance effortlessly with up-to-date reporting.
- Educational Security Insights: Provides feedback that helps upskill your team, enhancing overall security awareness.
Zeropath Integrations
Integrations include GitHub, GitLab, Bitbucket, and Azure DevOps.
Pros and Cons
Pros:
- Generates AI-driven code patches to accelerate remediation.
- Clear dashboard and metrics for monitoring security posture across repositories.
- Supports mixed environments (SAST, SCA, IaC, secrets) in one platform, which simplifies tool sprawl.
Cons:
- As with any AI-powered tool, trusting the automation (patch generation, triage) requires verification.
- May be over-featured for small teams that only need basic vulnerability scanning.
Learn more about Zeropath:
- 14-day free trial + free plan available
- From $24/user/month (billed annually)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit gives instant AI feedback to speed up code reviews. CodeRabbit is an AI-powered code review tool aimed at developers and teams seeking to improve code quality and streamline the review process. It automates code reviews, providing instant feedback and AI-generated summaries to facilitate efficient coding practices.
Why I picked CodeRabbit: CodeRabbit excels at offering automated suggestions by integrating AI to provide instant feedback and facilitate collaborative discussions within pull requests. Its ability to automate static analysis and security checks ensures high code quality.
The tool's AI-generated summaries and user-friendly interface enhance team productivity. With CodeRabbit, your team can save time and focus on improving code quality.
Standout features & integrations:
Features include automated static analysis, AI-generated summaries, and facilitation of pull request discussions. These features enhance code quality and provide your team with valuable insights during the review process.
Integrations include GitHub, GitLab, Azure DevOps, Bitbucket, Slack, Jira, Trello, Asana, Jenkins, and CircleCI.
Pros and Cons
Pros:
- Provides instant feedback
- Enhances code quality
- Facilitates pull request discussions
Cons:
- May require initial setup
- Complexity for small teams
Learn more about CodeRabbit: Best for real-time code analysis
- 14-day free trial + free demo available
- From $24/user/month (billed annually)

DeepSource catches and fixes code issues early with minimal workflow impact. DeepSource helps developers catch issues in code early and fix them automatically. It’s built for engineering teams that want to improve code quality across multiple repositories without adding friction to their workflows.
Why I picked DeepSource: DeepSource checks every commit instantly and shows issues as you push code. It helps your team enforce standards using pre-configured or custom rules. You can auto-fix common problems right from the dashboard. It also shows trends in issues over time, so your team can catch recurring patterns before they grow. This keeps your codebase clean without slowing anyone down.
Standout features & integrations:
Features include autofix suggestions with a single click, custom static analysis rules you can define yourself, and code health reports to track progress. You’ll also get support for monorepos and multi-language projects in one dashboard. Teams can use baseline suppression to reduce noise from legacy issues.
Integrations include GitHub, GitLab, Bitbucket, Slack, Jira, Azure DevOps, ClickUp, Sentry, and Linear.
Pros and Cons
Pros:
- Autofix support for multiple languages
- Shows trends in issue history
- Works well with monorepos
Cons:
- Baseline config takes time
- Lacks built-in onboarding help
Learn more about DeepSource:

FindBugs/SpotBugs detects bugs in Java code to boost code quality. FindBugs/SpotBugs is a static analysis tool aimed at developers working with Java code. It helps identify and fix bugs in Java programs, making it essential for teams focused on code quality and reliability.
Why I picked FindBugs/SpotBugs: FindBugs/SpotBugs specializes in detecting Java bugs, offering in-depth analysis to catch potential issues early. Its ability to analyze bytecode helps your team identify problems that aren't obvious in the source code.
The tool's focus on Java makes it a great fit for teams working primarily in this language. Additionally, its open-source nature provides flexibility and adaptability for different project needs.
Standout features & integrations:
Features include the ability to analyze bytecode for deeper insights, open-source flexibility for customization, and detailed bug descriptions to aid in understanding issues. These features support your team's efforts to maintain high-quality Java code.
Integrations include Eclipse, IntelliJ IDEA, NetBeans, Jenkins, Gradle, Maven, Ant, JIRA, SonarQube, and Travis CI.
Pros and Cons
Pros:
- Analyzes bytecode for insights
- Open-source and customizable
- Provides detailed bug descriptions
Cons:
- Limited to the Java language
- Requires setup and configuration
Learn more about FindBugs/SpotBugs:

Coverity helps identify code risks and manage software supply chain security. Coverity is an application security software for developers and security teams across various industries. It focuses on static analysis (SAST) and software composition analysis (SCA) to identify vulnerabilities and manage software supply chain security.
Why I picked Coverity: Coverity excels in security checks, offering comprehensive static analysis tools that detect vulnerabilities in code. Its software composition analysis feature helps manage security risks within the software supply chain. The tool integrates with development workflows to ensure security is part of the development process.
Coverity's strong focus on application security testing and compliance makes it a reliable choice for security-conscious teams.
Standout features & integrations:
Features include advanced static analysis for vulnerability detection, software composition analysis for managing supply chain risks, and built-in compliance management tools. These features help your team maintain secure and compliant software development practices.
Integrations include Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Confluence, Slack, Eclipse, and IntelliJ IDEA.
Pros and Cons
Pros:
- Manages software supply chain security
- Integrates with development workflows
- Built-in compliance management
Cons:
- Requires technical expertise
- Primarily for security-focused teams
Learn more about Coverity (Synopsys): Best for maintainability metrics
- Free consultation available
- Pricing upon request

Code Climate helps engineering leaders align efforts with business goals. Code Climate is a software engineering intelligence platform for enterprises seeking to enhance engineering insights. It primarily serves engineering executives and management, focusing on aligning engineering efforts with business outcomes. The tool provides data-driven insights to aid in decision-making and improve code maintainability.
Why I picked CodeClimate: Code Climate specializes in maintainability metrics, offering unique features like the Code Climate Diagnostic. This feature analyzes engineering data to provide actionable insights.
The platform's focus on aligning engineering efforts with business goals differentiates it from other tools. It also provides advisory services such as the Executive Insights Program to further support your team.
Standout features & integrations:
Features include actionable insights from engineering data, advisory services for engineering executives, and tailored strategies to meet business goals. These features help your team make informed decisions and align efforts with desired outcomes.
Integrations include GitHub, GitLab, Bitbucket, Slack, Jira, Trello, Asana, Jenkins, CircleCI, and Travis CI.
Pros and Cons
Pros:
- Focuses on maintainability metrics
- Aligns with business outcomes
- Supports data-driven decision-making
Cons:
- Limited to enterprise-level solutions
- Primarily targets management roles
Learn more about Code Climate:

Gerrit helps teams review and manage code directly within Git. Gerrit is a code review tool that integrates directly with Git, making it suitable for developers looking to manage and review code within Git repositories. It supports syntax highlighting and customizable workflows, which are essential for teams focused on maintaining code quality and consistency.
Why I picked Gerrit: Gerrit excels in providing a structured code review workflow with integrated Git support. Its syntax highlighting feature enhances readability during reviews, which is crucial for detecting code issues.
Gerrit's customizable workflows allow your team to tailor the review process to fit specific needs. Additionally, the tool's access control features ensure that only authorized team members can approve changes, enhancing security.
Standout features & integrations:
Features include syntax highlighting for better code readability, customizable workflows to fit your team's processes, and access control for secure code management. These features help maintain a structured and efficient review process.
Integrations include Git, Jenkins, GitHub, GitLab, Bitbucket, Atlassian Jira, Slack, Trello, Discord, and Asana.
Pros and Cons
Pros:
- Syntax highlighting for readability
- Secure access control
- Active community support
Cons:
- May require technical setup
- Limited to Git repositories
Learn more about Gerrit:
Outras ferramentas automatizadas de revisão de código
Eis algumas opções adicionais de ferramentas automatizadas de revisão de código que não entraram na minha lista restrita, mas que ainda vale a pena conhecer:
- 11CodiumAI PR-AgentBest for pull request analysis
- 12Bito AI Code Review AgentBest for AI-driven insights
- 13PullRequestBest for on-demand reviews
- 14ReviewableBest for customizable reviews
- 15CodebeatBest for team collaboration
- 16SentryBest for error monitoring
- 17CodacyBest for automated quality checks
- 18Snyk CodeBest for security insights
- 19CheckmarxBest for vulnerability detection
- 20CodeSceneBest for behavioral code analysis
- 21CodigaBest for real-time feedback
- 22Amazon CodeGuru ReviewerBest for AWS integration
- 23CodeQL (GitHub)Best for custom queries
- 24CodeSonar (GrammaTech)Best for deep static analysis
How I Evaluate Automated Code Review Tools
I split my evaluation into baseline criteria—static analysis, VCS integration, and CI/CD pipeline support—and differentiators like AI-assisted fixes and deployment flexibility.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. Then, I calculate the tool's total score into a percentage. Each tool needs to achieve a minimum total score of 65% to be considered for inclusion.
- Static Code Analysis: I evaluate the depth of analysis each tool performs—whether it catches only surface-level style issues or goes deeper into data-flow and inter-procedural bugs.
- Multi-Language Support: Polyglot codebases are common, so I check how many mainstream languages a tool covers and whether it handles frameworks and config files too.
- Git & VCS Integration: I look for native PR-level integration with platforms like GitHub, GitLab, and Bitbucket, including inline annotations and status checks on merge requests.
- CI/CD Pipeline Compatibility: Each tool should plug into popular CI/CD systems like Jenkins or GitHub Actions with configurable quality gates that can block failing builds.
- Security Vulnerability Detection: I consider whether the tool flags SAST findings, hardcoded secrets, and dependency vulnerabilities with clear severity ratings and CWE/OWASP mapping.
- Custom Rules & Policies: Teams have their own standards, so I look for the ability to author custom rules, set per-project quality profiles, and share configurations across repos.
Once I have a list of tools that meet this criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
AI-powered review suggestions are a big differentiator—I look for tools that generate contextual comments and explain issues in plain language, not just flag line numbers. Auto-fix capabilities take this further by opening PRs with ready-to-merge remediation, which saves real time on large teams handling dozens of PRs daily. I also evaluate technical debt tracking, since engineering managers need trend data and remediation estimates to justify refactoring work during sprint planning.
Beyond Features
Deployment flexibility matters—teams in regulated industries often need self-hosted or air-gapped options, especially when AI features process source code. I check whether each vendor lets you keep code on your own infrastructure. Pricing model clarity is another factor I evaluate closely, since per-developer pricing can balloon fast for orgs scaling past a few hundred engineers. I also consider onboarding support, because poor initial rule tuning leads to noisy results and quick abandonment by developers who lose trust in the tool.
Como escolher ferramentas automatizadas de revisão de código
É fácil ficar assoberbado com listas extensas de funcionalidades e estruturas de preços complexas. Para o ajudar a manter o foco enquanto trabalha no seu processo específico de seleção de software, eis uma lista de fatores a ter em conta:
| Fator | O que considerar |
| Escalabilidade | A ferramenta irá crescer com a sua equipa? Considere se consegue lidar com um aumento do volume de código e do número de utilizadores sem perdas de desempenho. |
| Integrações | A ferramenta adapta-se à sua atual pilha tecnológica? Verifique a compatibilidade com os seus sistemas de controlo de versões e plataformas de comunicação. |
| Personalização | Pode ajustar a ferramenta para se adaptar aos seus fluxos de trabalho? Procure opções para personalizar os painéis e os processos de revisão. |
| Facilidade de utilização | A ferramenta é intuitiva para a sua equipa? Avalie a curva de aprendizagem e se requer formação extensiva. |
| Implementação e integração inicial | Com que rapidez pode a sua equipa começar? Considere a disponibilidade de recursos de formação e a facilidade da configuração inicial. |
| Custo | A ferramenta enquadra-se no seu orçamento? Compare os planos de preços e considere o custo de funcionalidades adicionais. |
| Medidas de segurança | Existem medidas sólidas de proteção de dados? Avalie a encriptação, as práticas de armazenamento de dados e a conformidade com as normas de segurança. |
| Disponibilidade do suporte | Que opções de suporte estão disponíveis? Procure suporte 24 horas por dia, 7 dias por semana, chat em direto e uma base de conhecimentos abrangente para ajudar a sua equipa. |
O que são ferramentas de revisão de código automatizada?
As ferramentas de revisão de código automatizada verificam automaticamente o código à procura de erros, falhas e problemas de qualidade. Os programadores, engenheiros de software e profissionais de garantia de qualidade utilizam geralmente estas ferramentas para melhorar a qualidade e a eficiência do código.
A verificação da sintaxe, a deteção de falhas e as capacidades de integração ajudam a identificar problemas numa fase inicial, a melhorar a colaboração e a manter padrões elevados. No geral, estas ferramentas poupam tempo e reduzem o erro humano no processo de revisão de código.
Funcionalidades das ferramentas de revisão de código automatizada
Ao selecionar ferramentas de revisão de código automatizada, esteja atento às seguintes funcionalidades principais:
- Verificação da sintaxe: Identifica automaticamente erros de sintaxe no código, ajudando a evitar falhas antes de estas chegarem à produção.
- Deteção de falhas: Encontra potenciais problemas e vulnerabilidades no código, melhorando a qualidade e a segurança gerais.
- Capacidades de integração: Liga-se a sistemas de controlo de versões e a outras ferramentas de análise estática de código para Java ou para outras linguagens de programação, integrando-se perfeitamente no seu fluxo de trabalho atual.
- Fluxos de trabalho personalizáveis: Permite adaptar o processo de revisão às necessidades e preferências específicas da sua equipa.
- Feedback em tempo real: Fornece informações e sugestões instantâneas, permitindo aos programadores resolver problemas enquanto escrevem código.
- Análise de segurança: Procura vulnerabilidades de segurança, garantindo que o seu código cumpre as normas de segurança.
- Métricas de qualidade do código: Fornece informações sobre a facilidade de manutenção e a complexidade do código, ajudando as equipas a melhorar a saúde do código a longo prazo.
- Ferramentas de colaboração: Facilitam a comunicação e a coordenação entre os membros da equipa durante o processo de revisão.
- Informações baseadas em IA: Utilizam inteligência artificial para fornecer sugestões avançadas e automatizar tarefas repetitivas.
- Visualização de pontos críticos: Destaca áreas críticas na base de código que requerem atenção, permitindo concentrar os esforços de melhoria.
Benefícios das ferramentas de revisão de código automatizada
A implementação de ferramentas de revisão de código automatizada proporciona vários benefícios à sua equipa e à sua empresa. Eis alguns dos que pode esperar:
- Melhoria da qualidade do código: As verificações automatizadas detetam erros e falhas numa fase inicial, garantindo que a sua base de código se mantém limpa e fiável.
- Poupança de tempo: Ao automatizar tarefas de revisão repetitivas, a sua equipa pode concentrar-se em trabalho mais importante, aumentando a produtividade.
- Segurança reforçada: As análises regulares em busca de vulnerabilidades ajudam a proteger o seu código contra riscos de segurança e a manter a conformidade.
- Melhor colaboração: As ferramentas que facilitam a comunicação tornam mais fácil a colaboração entre os membros da equipa durante as revisões.
- Padrões consistentes: Com fluxos de trabalho e métricas personalizáveis, a sua equipa pode manter práticas de programação uniformes em todos os projetos.
- Integração inicial mais rápida: Os novos membros da equipa podem familiarizar-se rapidamente com o apoio de feedback automatizado e recursos de formação.
- Tomada de decisões informada: As informações e métricas em tempo real fornecem dados valiosos para orientar as estratégias de desenvolvimento e de negócio.
Custos e preços das ferramentas de revisão de código automatizada
A seleção de ferramentas de revisão de código automatizada requer uma compreensão dos vários modelos e planos de preços disponíveis. Os custos variam consoante as funcionalidades, o tamanho da equipa, os complementos, entre outros fatores. A tabela abaixo resume os planos comuns, os seus preços médios e as funcionalidades normalmente incluídas nas soluções de ferramentas de revisão de código automatizada:
Tabela de comparação de planos para ferramentas automatizadas de revisão de código
| Tipo de plano | Preço médio | Funcionalidades comuns |
| Plano gratuito | $0 | Verificação básica da sintaxe, integrações limitadas e apoio da comunidade. |
| Plano pessoal | $5-$25 /utilizador /mês | Verificação da sintaxe e deteção de erros, integrações básicas e opções de personalização limitadas. |
| Plano empresarial | $25-$50 /utilizador /mês | Deteção avançada de erros, análise de segurança, ferramentas de colaboração em equipa e apoio. |
| Plano empresarial de grande dimensão | $50+/utilizador /mês | Personalização completa, funcionalidades de segurança avançadas, apoio dedicado e análise de dados. |
Perguntas frequentes sobre ferramentas automatizadas de revisão de código
Eis algumas respostas a perguntas frequentes sobre ferramentas automatizadas de revisão de código:
Qual é a diferença entre a revisão de código manual e a automatizada?
A revisão de código manual envolve um programador a verificar o código linha a linha em busca de defeitos e falhas de segurança, enquanto a revisão de código automatizada utiliza ferramentas para analisar o código e comunicar possíveis problemas. As revisões automatizadas são mais rápidas e reduzem a probabilidade de erro humano, mas as revisões manuais podem proporcionar conhecimentos mais aprofundados.
Porque são utilizadas revisões de código automatizadas em vez de revisões de código realizadas por outro programador?
As revisões de código automatizadas fornecem feedback mais rápido, maior consistência e redução do erro humano. Permitem que a sua equipa se concentre em problemas complexos, garantindo simultaneamente código de elevada qualidade, o que as torna uma opção preferida em termos de eficiência e fiabilidade.
Em que consiste o processo de revisão de código nos testes de automatização?
O processo de revisão de código nos testes de automatização envolve a utilização de ferramentas de software para analisar o código-fonte em busca de erros, vulnerabilidades de segurança e violações das normas de codificação. Estas ferramentas ajudam os revisores humanos ao assinalarem problemas que possam exigir atenção, simplificando o processo de revisão.
Como realizar uma análise passo a passo do código de automatização no seu projeto?
Para realizar uma análise passo a passo do código de automatização, certifique-se de que não existem valores codificados diretamente no código, verifique se os scripts cumprem os critérios de aceitação e mantenha o código simples. Utilize as funções de forma eficaz e aplique o princípio DRY (Não se repita) para manter um código limpo e eficiente.
Quais são as vantagens da utilização de ferramentas automatizadas de revisão de código?
As ferramentas automatizadas de revisão de código oferecem vantagens como a aceleração do processo de revisão, a melhoria da qualidade do código através de verificações consistentes e a libertação dos programadores para se concentrarem em tarefas mais complexas. Também ajudam a aplicar normas de codificação em toda a equipa.
Como é que as ferramentas automatizadas de revisão de código se integram nos fluxos de trabalho existentes?
As ferramentas automatizadas de revisão de código integram-se normalmente com sistemas de controlo de versões, como o GitHub ou o GitLab, permitindo uma integração perfeita no seu fluxo de trabalho de desenvolvimento existente. Esta integração ajuda a garantir que o código é revisto automaticamente como parte dos processos regulares da sua equipa.