Quase um em cada cinco americanos trocou o cubículo do escritório pelo sofá ou por um café, e, se a bola de cristal da Upwork estiver certa, poderemos em breve assistir a um aumento de 87% nas funções remotas em comparação com os tempos anteriores à pandemia.
Mas, à medida que mais equipas adotam uma abordagem remota desde o início, a cibersegurança e a fiabilidade da internet continuam a ser prioridades máximas. Matt Moore, CTO e cofundador da Chainguard, exprime na perfeição esta espada de dois gumes:
"O trabalho remoto abriu oportunidades incríveis — as empresas conseguem contratar os melhores talentos, independentemente do código postal, e os trabalhadores podem finalmente equilibrar a família, a saúde e os passatempos. Dito isto, o trabalho remoto introduz novos desafios de segurança.”
"Como verificar com confiança a identidade ou residência de alguém quando as falsificações profundas geradas por IA fazem com que as entrevistas por vídeo pareçam tão credíveis como um filtro do TikTok? Já vimos casos de agentes estrangeiros hostis a fazerem-se passar por trabalhadores tecnológicos e, com as falsificações profundas geradas por IA a tornarem-se mais sofisticadas, até as videochamadas estão a tornar-se menos fiáveis para a autenticação.”
E não nos esqueçamos do custo — a IBM Security e o Ponemon Institute estimam que o custo médio global de uma violação de dados seja de uns impressionantes $4.45 milhões, muitas vezes aumentando ainda mais quando o trabalho remoto complica a situação.
Felizmente, a Indusface, uma empresa SaaS de segurança de aplicações que protege aplicações críticas Web, móveis e de API, fez o trabalho de pesquisa por nós. As suas conclusões mais recentes revelam quais serão os estados mais seguros para os trabalhadores remotos em 2025, com base nas taxas de fraude, nos custos gerais das fraudes e nas velocidades da internet.
Estados mais seguros para o trabalho remoto
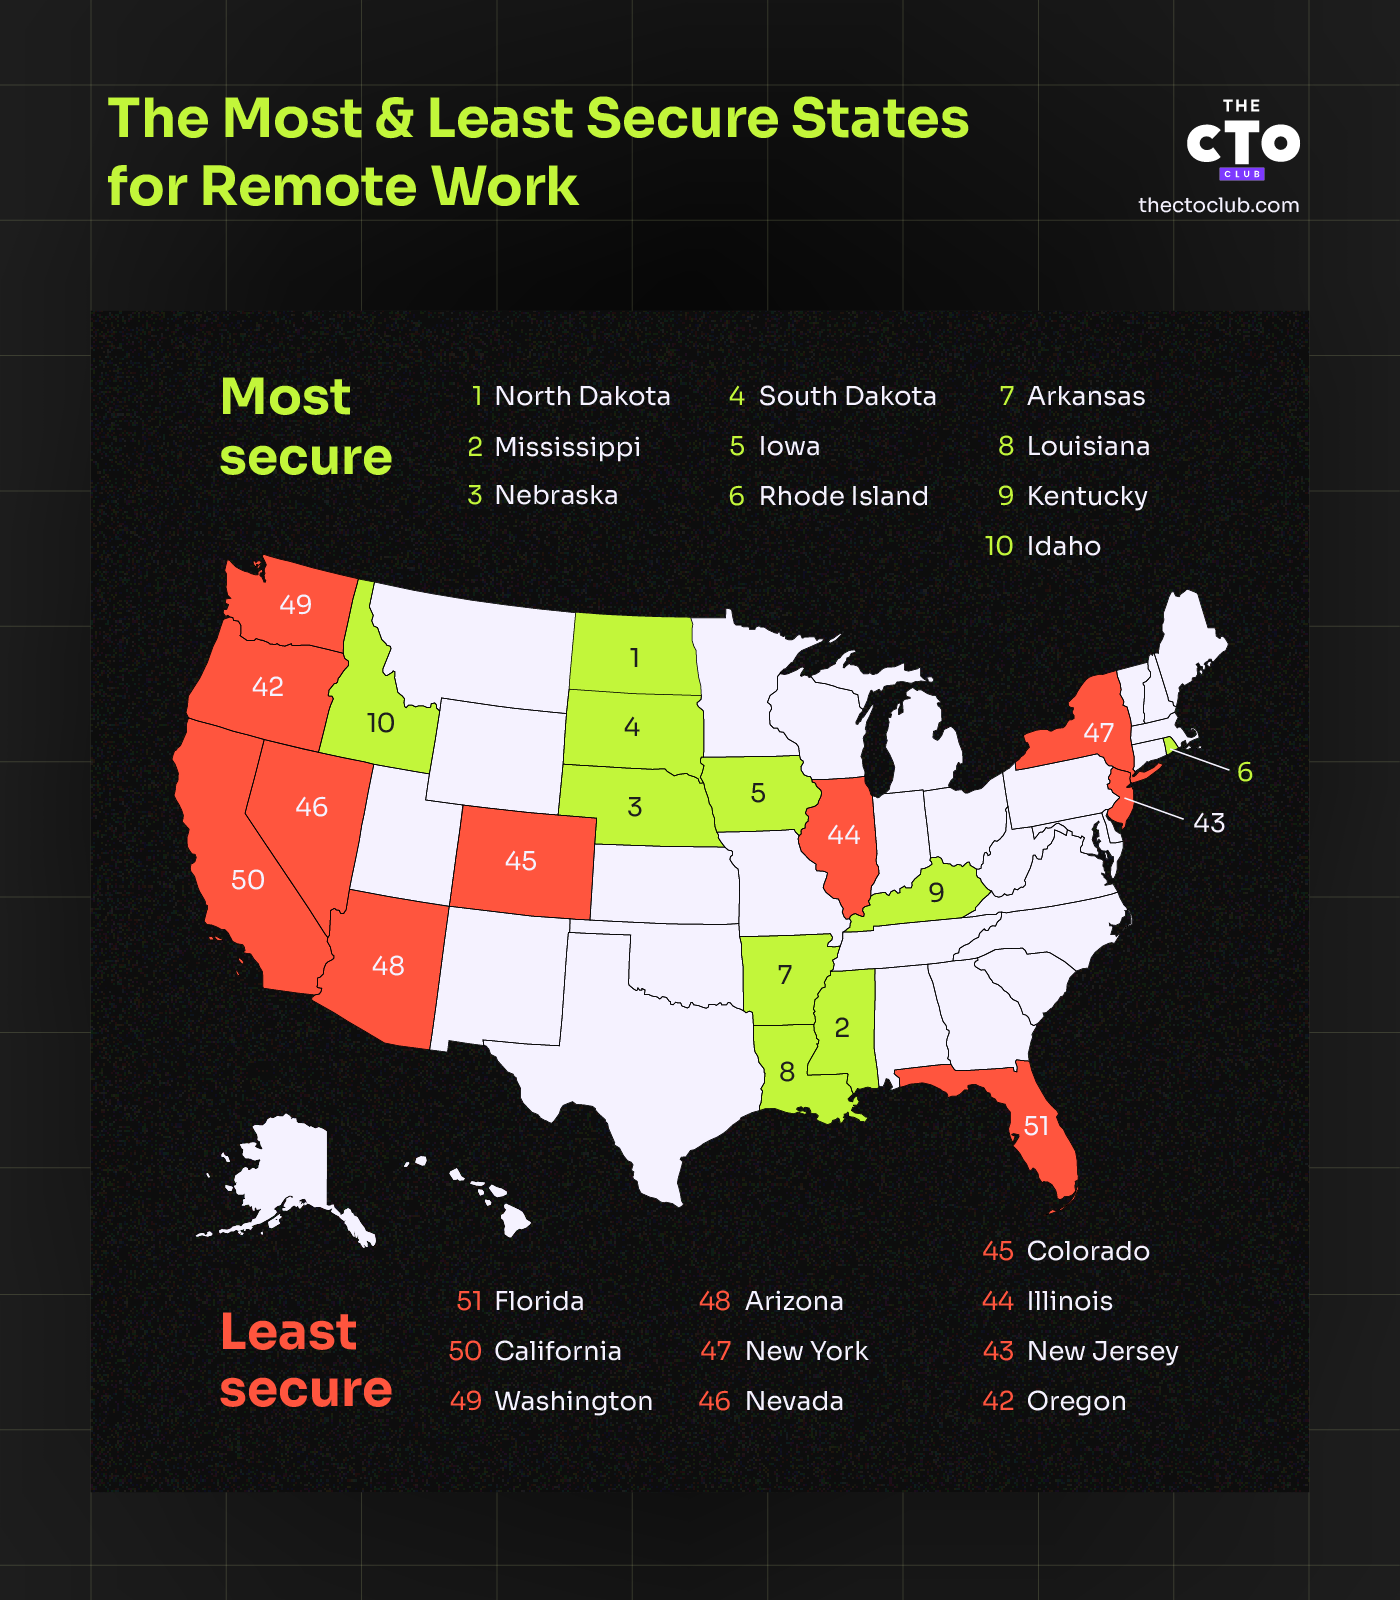
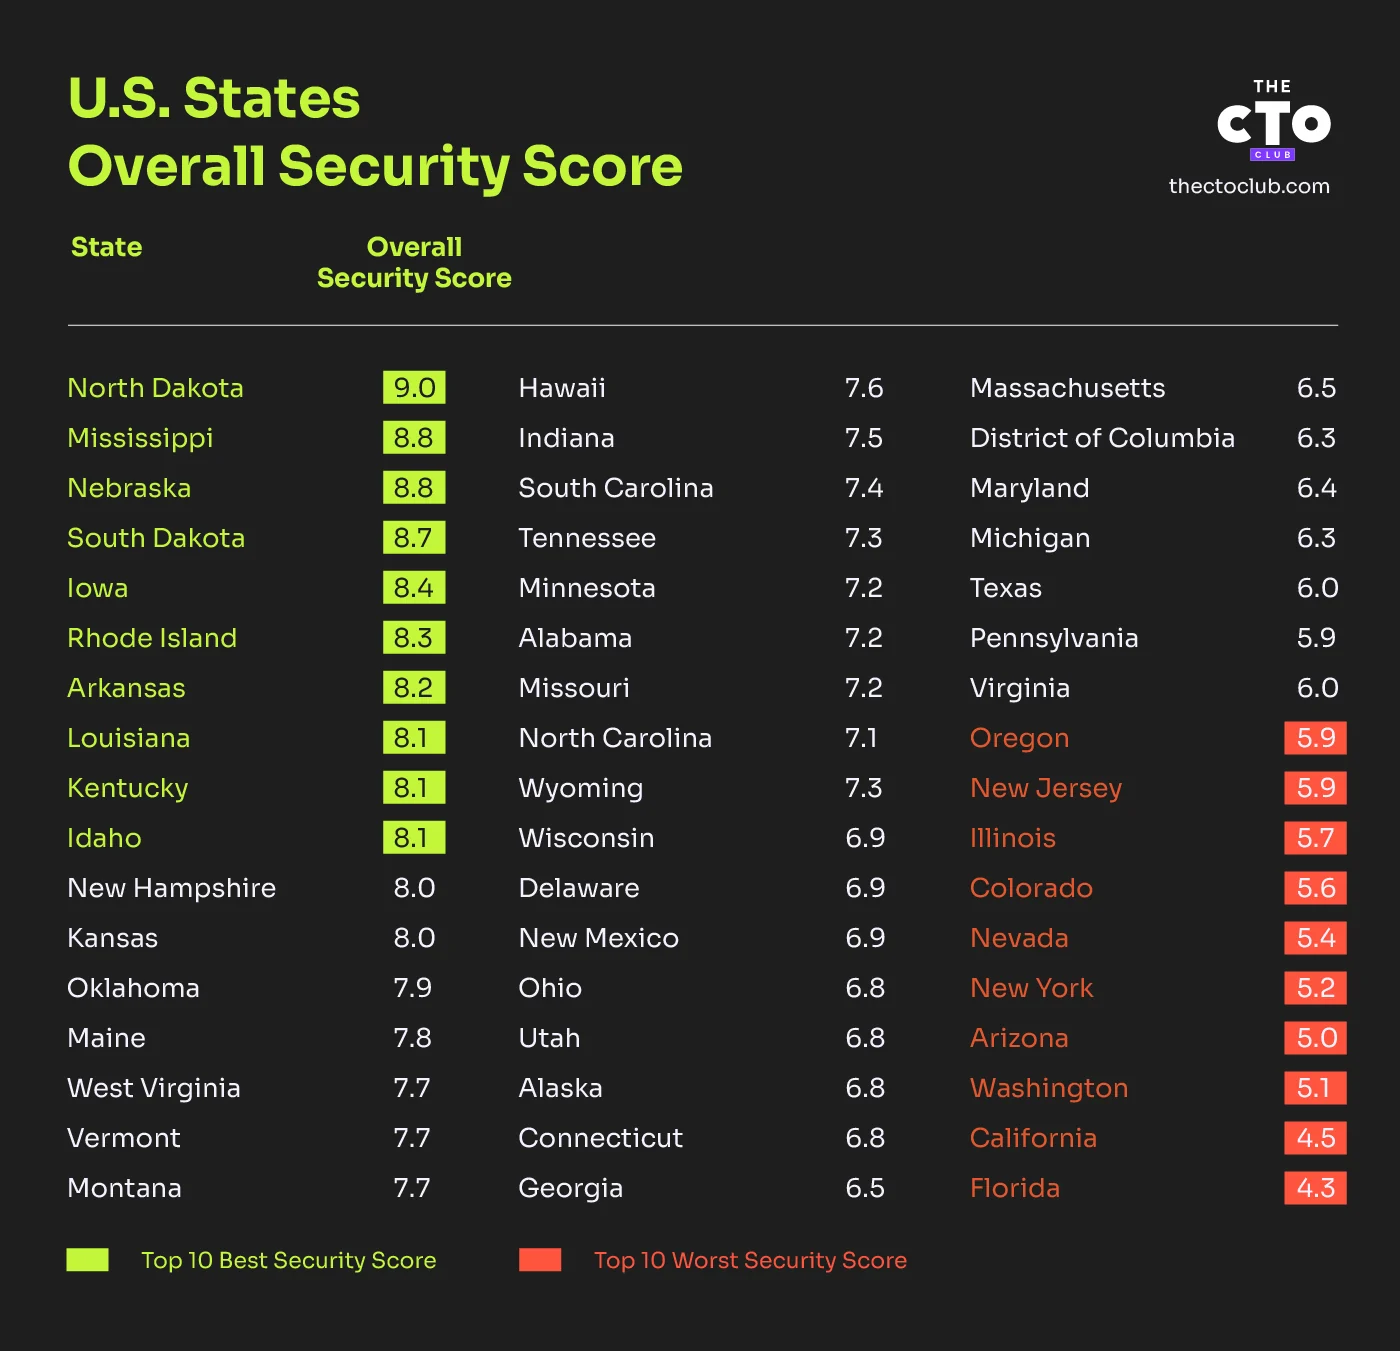
O Dakota do Norte é um líder surpreendente, com uma pontuação de 9,0 em 10. O que o distingue é uma combinação equilibrada de uma baixa incidência de fraudes (22,5 por cada 10 000 residentes) e uma conectividade robusta. A sua velocidade mediana de transferência é de 210,37 Mbps, associada a uma velocidade de carregamento de 68,79 Mbps, permitindo videochamadas e transferências de dados eficientes. O Estado do Jardim da Paz também apresenta uma latência de 26 ms, promovendo uma experiência online estável, essencial para a colaboração remota.
O Mississippi e o Nebraska estão empatados no segundo lugar, ambos com 8,8/10. O Mississippi distingue-se por ter um dos custos de fraude mais baixos do país, de $25,8 milhões, e uma taxa de fraude relativamente baixa, de 20 por cada 10 000 residentes. A sua velocidade de internet também não é de desprezar, com uma velocidade mediana de transferência de 177,39 Mbps, embora o Nebraska o supere, com 199,43 Mbps.
No entanto, mesmo nos estados com custos de fraude mais baixos, os ataques de software de sequestro de dados aumentaram 13% face ao ano anterior, de acordo com o Relatório de Ciberameaças da SonicWall. E muitas vezes atingem primeiro as configurações de trabalho remoto.
O que nos dizem estas estatísticas?
Do ponto de vista operacional, estes números realçam uma lição fundamental: uma infraestrutura robusta e medidas eficazes de cibersegurança são essenciais.
À medida que os trabalhadores remotos se tornam mais dependentes das redes locais — quer se trate de Wi-Fi público ou da internet doméstica —, as organizações têm de assumir algum nível de vulnerabilidade nos dispositivos terminais e planear em conformidade. Uma estratégia sólida de segurança dos dispositivos terminais, com atualizações automáticas frequentes, é a primeira linha de defesa.
“Na minha perspetiva”, afirma Corey Nachreiner, CISO da WatchGuard Technologies, “esta tendência do trabalho remoto, que ganhou popularidade nos últimos anos, acarreta riscos. O trabalho remoto altera a localização dos ativos digitais importantes, deixando as empresas expostas a vulnerabilidades e ciberataques. Manter software desatualizado como parte do conjunto tecnológico de uma empresa aumenta significativamente o risco de um ciberataque. A utilização da autenticação multifator acrescenta uma camada de segurança.”
Sugere a adoção de soluções de Acesso Seguro na Periferia do Serviço (SASE) para apoiar ambientes de trabalho híbridos, salientando que “SASE é um acrónimo pouco intuitivo do setor que descreve uma combinação de serviços de segurança centralizados na nuvem. Inclui firewall como serviço e acesso à rede de confiança zero. A subcontratação de parte ou da totalidade da segurança a fornecedores de serviços geridos e de serviços de segurança geridos (MSP/MSSP) garante uma monitorização proativa 24 horas por dia, 7 dias por semana.”
Mais de 50% das grandes empresas estão a adotar ou planeiam adotar uma estrutura de Confiança Zero no próximo ano, de acordo com a Análise das previsões da Gartner: Segurança da informação e Gestão de riscos.
Medidas práticas para proteger as equipas remotas
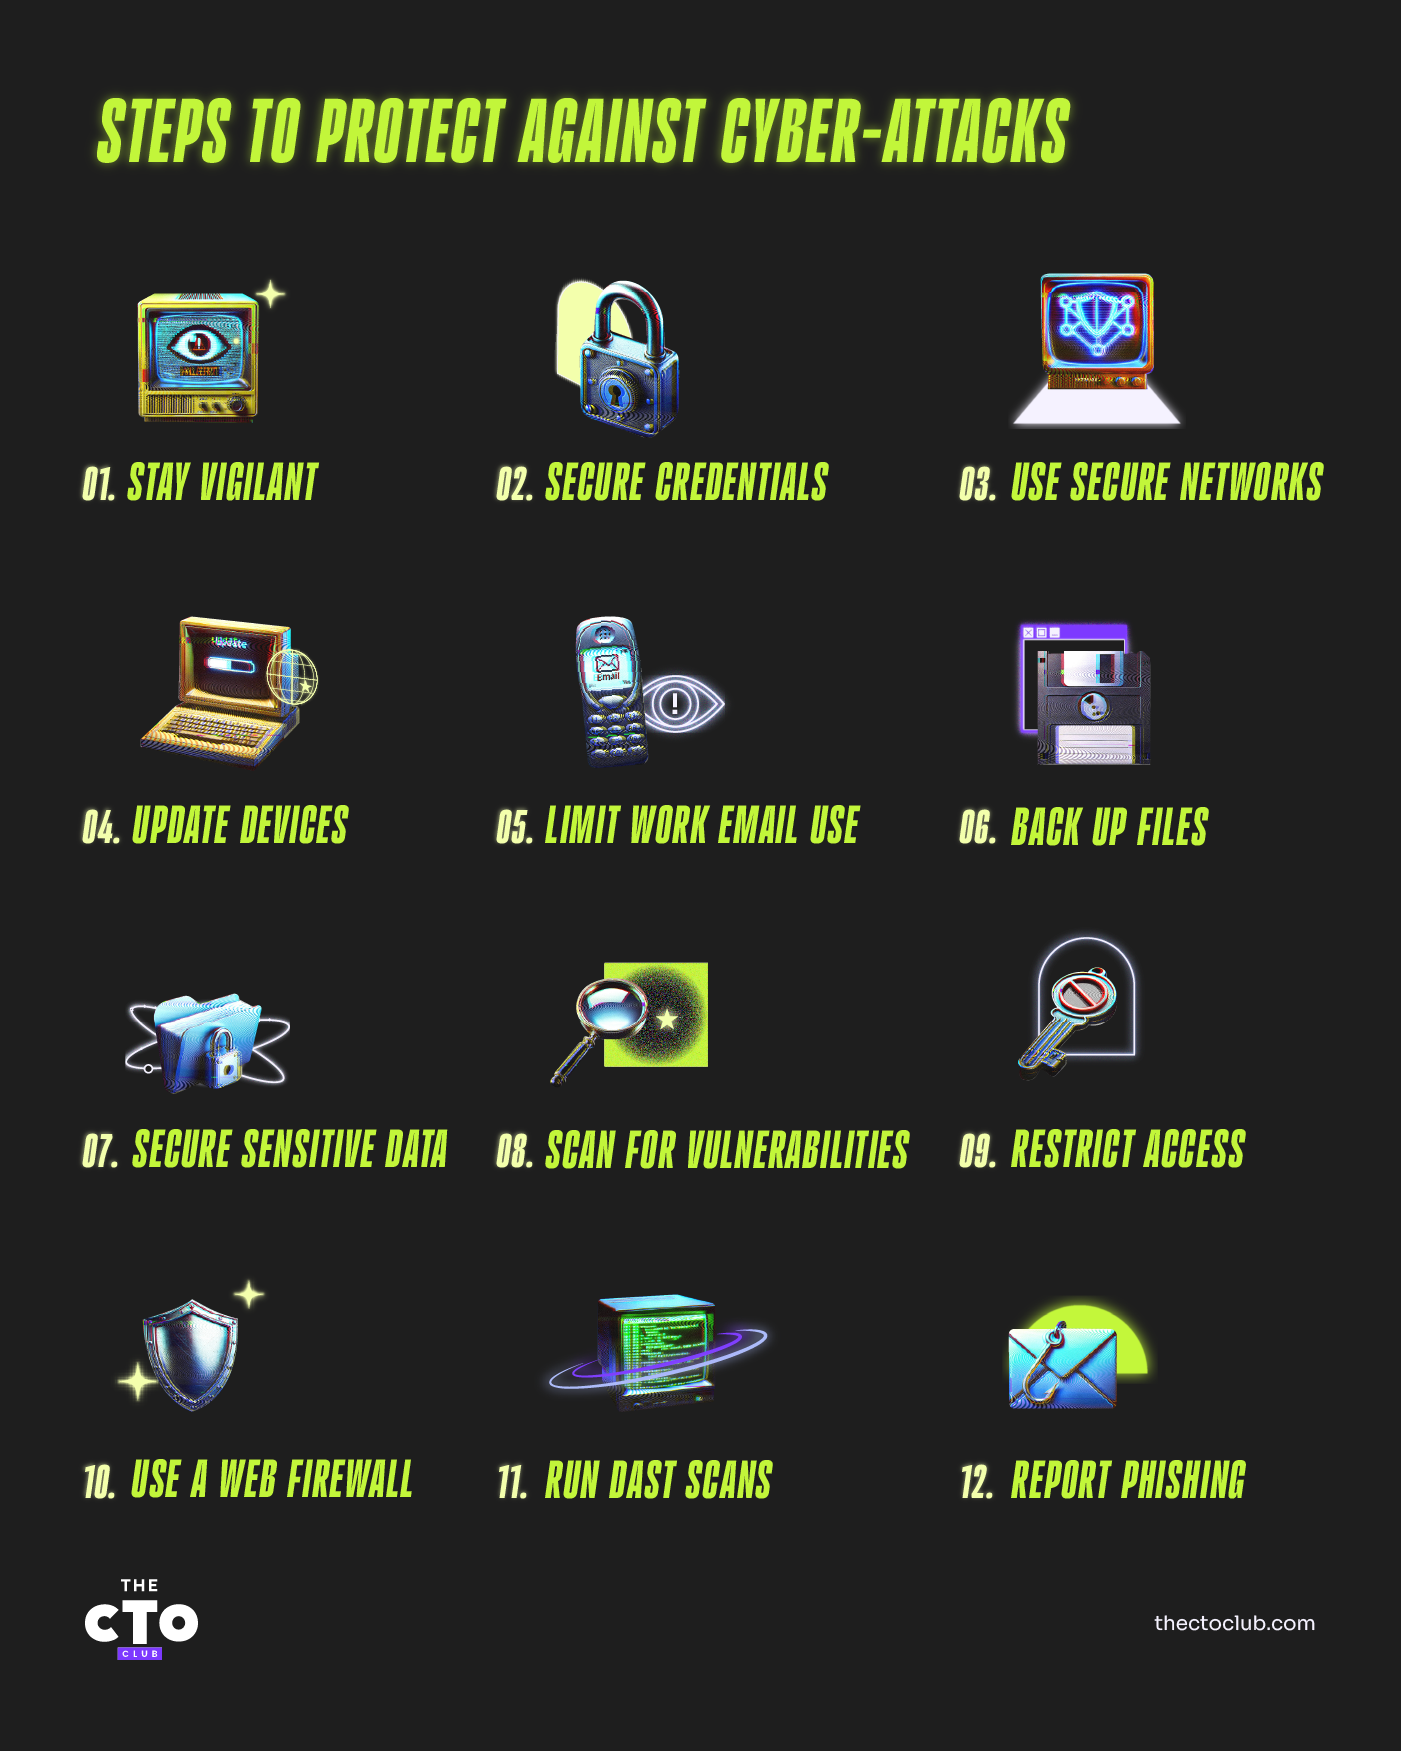
Alguns estados já estão a destacar-se na segurança do trabalho remoto — mas ninguém está completamente protegido contra hackers. Uma defesa proativa e em várias camadas, juntamente com uma equipa especializada em cibersegurança, são as melhores opções. Pronto para reforçar as suas defesas digitais?
Eis dez passos para manter o seu espaço de trabalho remoto seguro:
- Limitar o acesso aos sistemas
- Restrinja os privilégios relativos a sistemas críticos e dados sensíveis.
- Atribua permissões com base no princípio do menor privilégio.
- Implementar a autenticação multifator (MFA)
- Exija uma verificação adicional (por exemplo, códigos enviados por SMS, tokens ou aplicações) além das palavras-passe.
- Lembre regularmente os colaboradores de utilizarem dispositivos seguros para receberem pedidos de MFA.
- Testar vulnerabilidades de escalação de privilégios
- Realize testes de caixa cinzenta para simular ataques de elementos internos parcialmente informados.
- Valide as funções dos utilizadores para garantir que não existem privilégios desnecessários ou excessivos.
- Executar análises periódicas a vulnerabilidades da rede e das aplicações
- Utilize analisadores de vulnerabilidades para descobrir configurações incorretas comuns e software desatualizado.
- Agende estas análises regularmente (por exemplo, mensal ou trimestralmente) para detetar ameaças recentemente descobertas.
- Educar os colaboradores sobre ameaças de phishing e vishing
- Disponibilize formação contínua sobre como identificar e-mails, chamadas ou mensagens de texto falsas.
- Incentive a comunicação de mensagens suspeitas através de um canal de segurança designado.
- Manter credenciais separadas para uso profissional e pessoal
- Exija que os colaboradores utilizem palavras-passe exclusivas para cada conta.
- Reforce esta política com lembretes regulares e recomendações de gestores de palavras-passe.
- Manter os dispositivos e routers atualizados
- Implemente prontamente atualizações e correções de segurança, tanto em dispositivos da empresa como em dispositivos dos colaboradores.
- Aconselhe os colaboradores a alterarem as palavras-passe predefinidas dos routers e a atualizarem regularmente o firmware.
- Implementar uma firewall de aplicações Web (WAF)
- Filtre o tráfego HTTP malicioso antes de este chegar às suas aplicações.
- Ative a aplicação de correções virtuais como proteção temporária se não estiver imediatamente disponível uma solução permanente.
- Incentivar a comunicação rápida de e-mails suspeitos
- Implemente ferramentas (como botões “Comunicar phishing”) para simplificar a comunicação.
- Disponibilize um processo claro para reencaminhar potenciais ameaças para a sua equipa de segurança.
- Adotar uma estratégia de defesa em várias camadas
- Utilize em conjunto ferramentas de segurança de terminais, segurança de aplicações e segurança de redes.
- Dê formação contínua aos colaboradores para reforçar a sensibilização para a cibersegurança.
Com estas estratégias práticas em mãos — e inspirando-se nos estados que se destacam pela rapidez e pela prevenção de burlas — está preparado para criar com confiança um ambiente de trabalho remoto seguro e próspero.
Subscreva a newsletter do The CTO Club para obter mais sugestões, ferramentas e boas práticas de cibersegurança.