Uma interface de programação de aplicações (API) permite que dois sistemas comuniquem entre si. Essencialmente, uma API oferece o contrato e a linguagem que regem a comunicação entre dois sistemas.
Os testes de API envolvem a avaliação destas interfaces para garantir que cumprem os padrões de funcionalidade, fiabilidade, desempenho e segurança, normalmente através do envio de vários pedidos à API e da avaliação das respostas. Os testes de API são uma prioridade máxima para quase todos os programadores, com mais de 90% dos programadores a indicar que testam ou planeiam testar as suas APIs, de acordo com o inquérito mundial da Rapid sobre APIs de 2022.
Os pontos de acesso da API são caminhos ou URLs específicos fornecidos por uma API, permitindo o acesso a diferentes funcionalidades da aplicação de software. Cada ponto de acesso corresponde a uma função específica, como obter dados, atualizar um registo ou efetuar um cálculo, e foi concebido para processar tipos específicos de pedidos e respostas no âmbito da estrutura geral da API.
Testar consistentemente os pontos de acesso da API ao longo do processo de desenvolvimento ajuda a detetar problemas numa fase inicial, poupando tempo e recursos a longo prazo.
Então, como podem os testes de API ser realizados de forma eficiente ao longo do ciclo de vida do desenvolvimento de uma API? Vamos explorar o tema!
O que são os pontos de acesso da API?
Uma API é um conjunto de regras e protocolos para criar e interagir com aplicações de software, permitindo que diferentes sistemas de software comuniquem entre si. A documentação e as especificações de cada API definem como os dados podem ser trocados.
As APIs podem utilizar pedidos HTTP para obter dados de uma aplicação Web ou de um servidor, tal como uma página Web é apresentada.
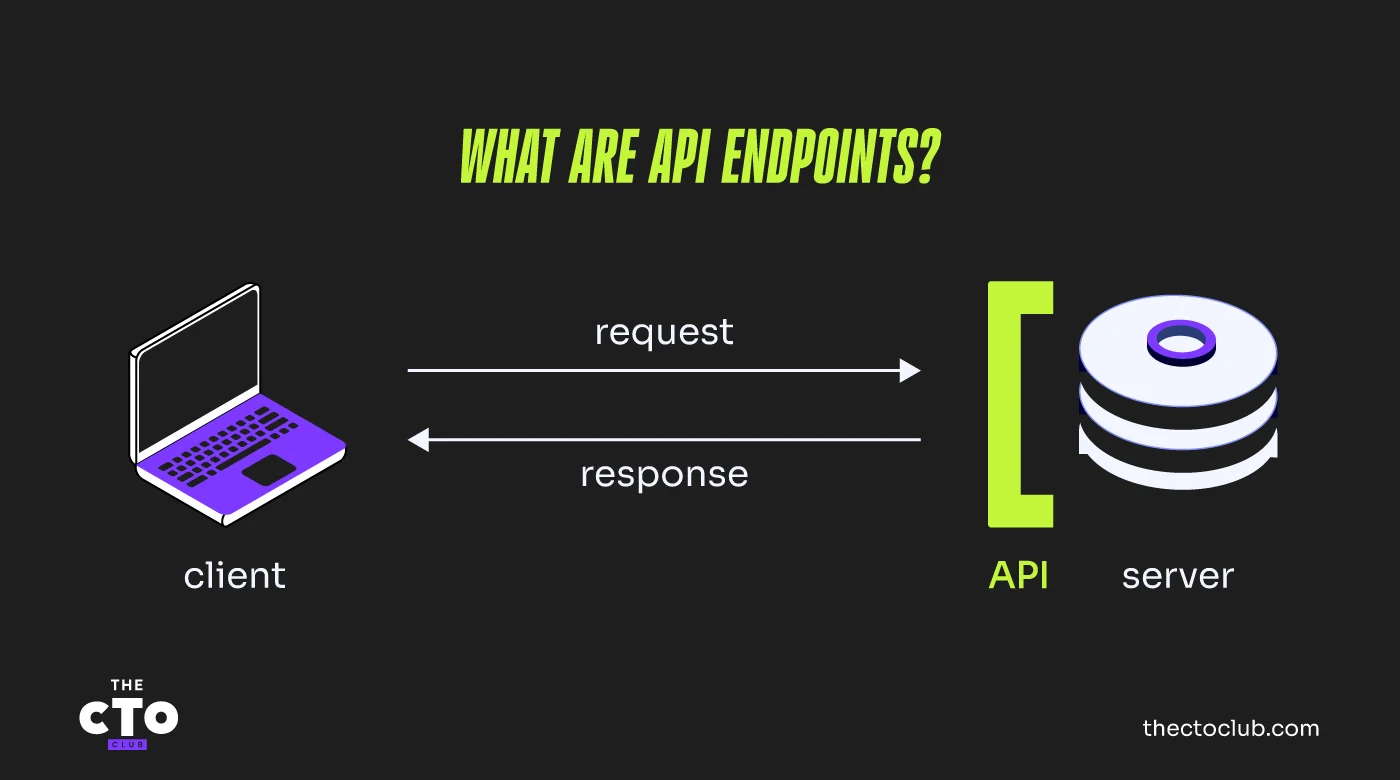
serviços, URLs, tal como os que utiliza para visitar um sítio Web. Numa API, um ponto de acesso é uma localização específica que recebe pedidos e responde aos mesmos. Através da transmissão e receção de dados e comandos por meio do ponto de acesso, facilita a comunicação entre várias aplicações e sistemas.
Permite aos programadores acederem rapidamente e utilizarem dados, bem como funcionalidades de outros sistemas, poupando-lhes o trabalho de criar tudo de raiz em novas aplicações.
Exemplo de um ponto de acesso da API
Vejamos o aspeto de um ponto de acesso da API. Vou utilizar como exemplo a Cat API e a respetiva documentação do Postman:
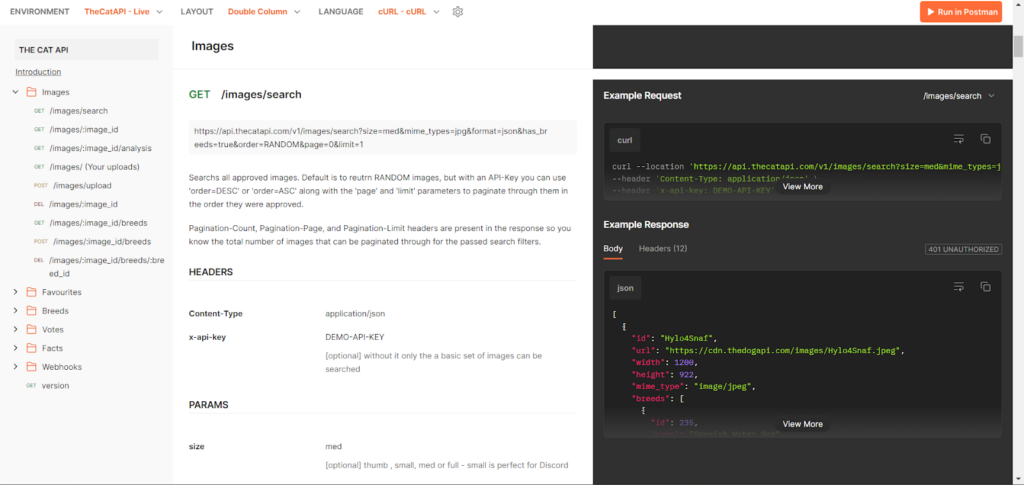
Neste caso, os pontos de acesso são “images”, “favorites”, “breeds”, entre outros. Cada um permite várias ações, que são executadas através de diferentes métodos de pedidos HTTP. Por exemplo, os métodos mais utilizados são os que executam ações CRUD: POST para criação, GET para leitura, PUT para atualização e DELETE para eliminação.
A documentação da API deve fornecer informações detalhadas sobre os pontos de acesso disponíveis, o método de pedido permitido para o ponto de acesso e os modelos do pedido e da resposta. Com estas informações, deveremos conseguir começar a testar os pontos de acesso. Falaremos sobre isto numa das próximas secções.
Have an account? Log In
Por que motivo testar os pontos de acesso da API?
Cada API é criada para executar funções específicas, e a funcionalidade da aplicação depende das transações da API para receber a resposta. Uma transação básica pode efetuar muitas chamadas internas à API; se uma destas chamadas à API falhar, o sistema como um todo poderá falhar e deixar de funcionar. Além disso, várias aplicações podem utilizar a mesma API. Por isso, quando uma API apresenta uma falha, pode prejudicar um grande número de aplicações. Testar os pontos de acesso da API ajuda a prevenir problemas antes de estes serem descobertos pelo cliente.
Como testar os pontos de acesso da API
Os testes de API podem ser realizados manualmente, bem como de forma automatizada. Ambos os tipos de testes podem ser realizados utilizando ferramentas de testes de API.
Ao contrário dos testes da IU, os testes de API não dependem de um navegador. No entanto, pode ser utilizada uma ferramenta de testes de API que funcione como cliente.
Com base na documentação, podemos extrair o ponto de acesso para o qual o pedido HTTP deve ser enviado, o método HTTP, os parâmetros de consulta, o corpo do pedido (se necessário), os possíveis códigos de estado da resposta HTTP e o corpo da resposta HTTP. Utilizando estas informações, podemos identificar os casos de teste da API que têm de ser executados.
Dependendo dos requisitos, podemos decidir que testes têm de ser executados — desde testes funcionais a testes não funcionais, como testes de desempenho, testes de carga e testes de segurança.
O teste de API mais básico consiste em enviar o pedido e validar a resposta. Dependendo do tipo de pedido e do próprio ponto de acesso, poderemos precisar de algumas informações adicionais para enviar o pedido. Eis uma lista do que precisamos de enviar num pedido:
- Ponto de acesso/URL: este é o endereço para o qual o pedido é enviado
- O corpo do pedido: para métodos de pedido como POST e PUT, é necessário um corpo que contenha os dados a enviar para o servidor
- Parâmetros de consulta: podem ser utilizados parâmetros de pesquisa adicionais para limitar os resultados devolvidos na resposta
- Cabeçalhos: são metadados que podem ser enviados com o pedido. No exemplo do gato apresentado anteriormente, uma chave de API pode ser utilizada como cabeçalho, o que permite obter mais informações do que sem uma chave:
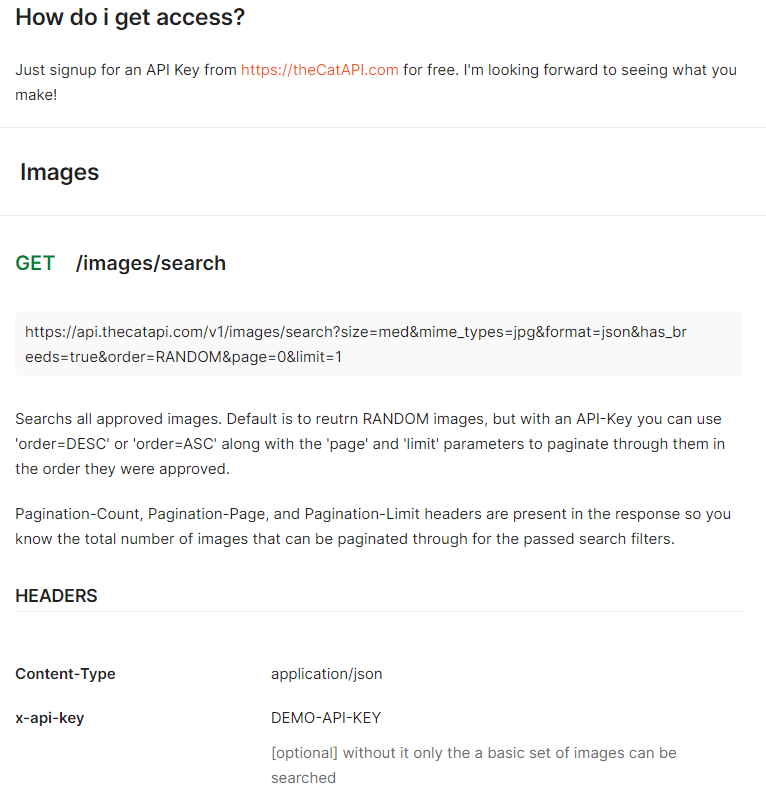
Depois de o pedido ser enviado com êxito, o teste deve verificar a resposta. Os elementos a procurar na resposta são:
- O código de estado HTTP: cada resposta tem um código de estado. Estes podem ser agrupados em 5 classes principais: os códigos que começam por 1 (100-199) representam uma resposta informativa, os códigos que começam por 2 (200-299) representam uma mensagem bem-sucedida, os códigos entre 300 e 399 são redirecionamentos, os códigos que começam por 4 (400-499) são erros do cliente e os códigos do grupo dos 500 são erros do servidor.
- O corpo da resposta HTTP: as informações que regressam do servidor. A documentação deve indicar que tipo de informação a resposta deve conter, por exemplo:
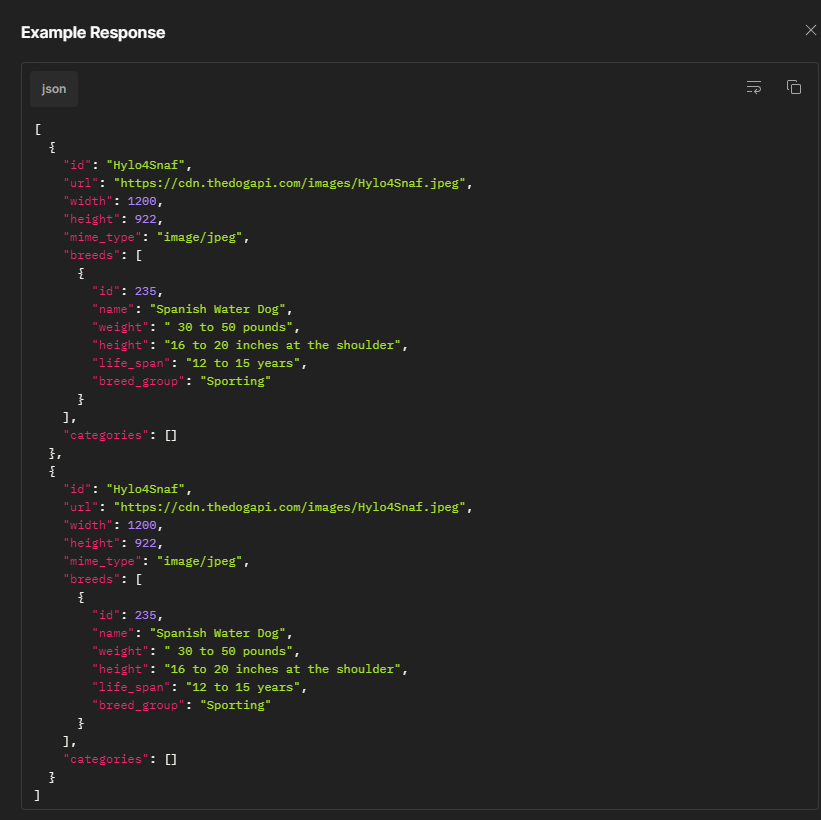
- Cabeçalhos da resposta: metadados devolvidos pelos servidores
- Tempo de resposta: se também estivermos interessados no desempenho da API.
Para um exemplo rápido, vou utilizar o Postman para mostrar o aspeto de um pedido GET utilizando a Cat API. Vou enviar um pedido GET para o endpoint de imagens. Para isso, basta utilizar o endereço do endpoint, o método GET e enviar o pedido:
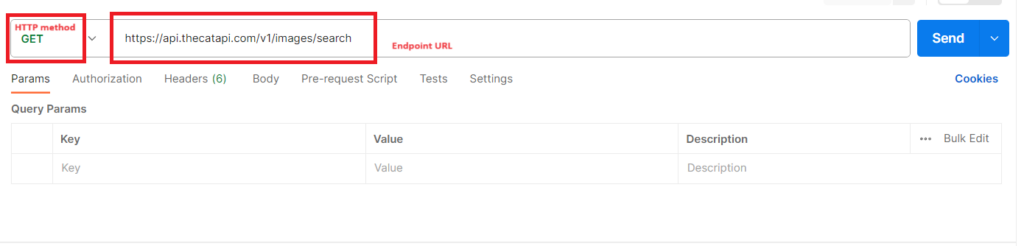
Depois de enviar o pedido, podemos ver o código de resposta HTTP, o corpo e o tempo que demorou a receber uma resposta:
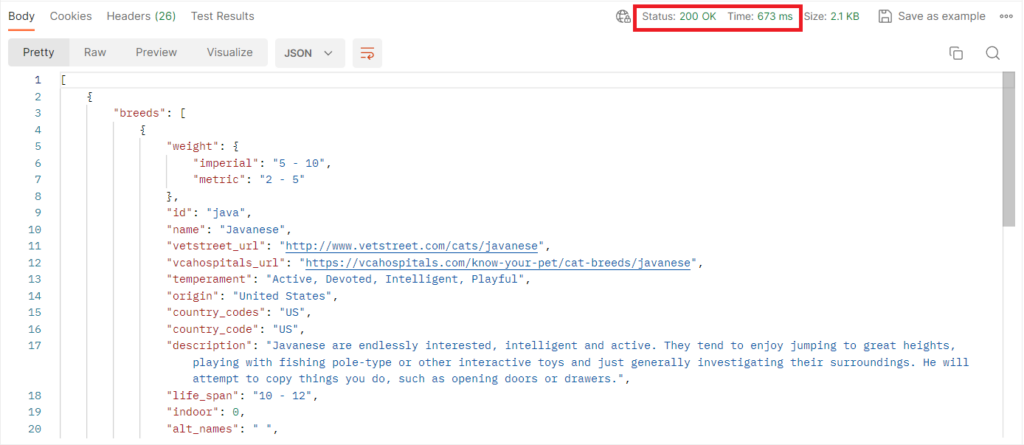
O conteúdo do corpo da resposta é aquilo que uma API devolve com os dados de entrada fornecidos, enquanto o código de estado da resposta indica o estado atual do pedido.
Existem diferenças nos tipos e nos tamanhos dos dados de uma resposta da API. Texto simples, um documento XML, uma estrutura de dados JSON e outros formatos são todos possíveis para as respostas. Estas podem assumir a forma de um ficheiro JSON/XML com cem páginas ou de uma simples cadeia de caracteres com algumas palavras, ou até estar vazias. Por isso, é crucial selecionar uma técnica de verificação adequada para uma determinada API.
Criar casos de teste para uma API
Os casos de teste funcionais podem ser extraídos utilizando técnicas de teste de caixa negra. A documentação especifica os tipos de dados que cada parâmetro aceita, pelo que podem ser criadas partições e fronteiras com base nesses dados.
Em seguida, podemos criar cenários mais complexos combinando vários pedidos num teste. Por exemplo, um teste que cria um recurso, o atualiza, o lê e depois o elimina enviará 4 pedidos diferentes.
Os testes positivos e negativos são ambos necessários nos testes de API para verificar se a API está a funcionar conforme exigido. Uma vez que os testes de API são um subconjunto dos testes de caixa negra, os dados de entrada e de saída são as forças motrizes de ambos os tipos de teste. Seguem-se algumas ideias para criar cenários de teste:
Cenários positivos:
- Verificar se a API aceita os dados de entrada e produz o resultado pretendido de acordo com o requisito.
- Verificar se o código de estado da resposta — quer devolva um código de erro ou um código 2xx — é devolvido da forma indicada pelo requisito.
- Indicar o número mínimo e máximo de campos que devem ser preenchidos.
Cenários negativos:
- Garantir que, nos casos em que a saída esperada está ausente, a API fornece uma resposta adequada.
- Executar um teste de validação dos dados de entrada.
- Analisar o comportamento da API em vários níveis de autorização.
Testes de API não funcionais
Para além dos testes funcionais, podemos realizar vários testes não funcionais para as API. Eis alguns dos mais importantes:
Testes de desempenho
Os testes de desempenho referem-se à medição do desempenho do software sob várias cargas de trabalho, cenários e condições. Podem ajudá-lo a encontrar estrangulamentos de recursos, garantir a estabilidade e a escalabilidade, e assegurar a capacidade de expansão. Os subtipos de testes de desempenho incluem testes de carga, testes de esforço, testes de resistência e testes de picos. O tipo de teste de desempenho mais popular, conhecido como teste de carga, replica um tráfego de utilizadores médio ou elevado no seu software. Pode ajudá-lo a avaliar o débito, o tempo de resposta e a utilização de recursos do seu software. O Apache JMeter, uma ferramenta Java de código aberto que pode gerar e enviar diferentes pedidos para a sua API e medir os resultados, é uma das melhores ferramentas para testar a carga da sua API.
Testes de segurança
O processo de confirmar que o seu software está protegido contra ataques maliciosos, acesso não autorizado e violações de dados é conhecido como testes de segurança. Pode ajudá-lo a garantir a privacidade, a precisão e a acessibilidade dos dados do seu programa. Podem ser realizados testes de segurança a vários níveis, incluindo ao nível da base de dados, da aplicação e da rede. As revisões de código, os testes de penetração, as análises de vulnerabilidades e o hacking ético são alguns métodos populares de testes de segurança. O Postman é um utilitário multiplataforma bastante apreciado que pode enviar e receber pedidos da sua API e testar funcionalidades de segurança como autenticação, autorização, encriptação e gestão de erros. É uma das melhores ferramentas para testar a segurança da sua API.
More Articles
- 10 Melhores Ferramentas de Testes de API Analisadas em 2026
- O Seu Guia das 10 Melhores Ferramentas de Monitorização de APIs de 2026
- 18 melhores cursos de integração de APIs para frequentar em 2026
- As 10 melhores ferramentas de testes de ponta a ponta analisadas em 2026
- Guia das 10 melhores ferramentas de API para 2026
Testes de fiabilidade
Os testes de fiabilidade são o processo de determinar quão fiável e consistente é o seu software ao longo do tempo e em várias situações. Podem ajudá-lo a garantir a capacidade de recuperação, a tolerância a falhas e a disponibilidade do seu software. Pode realizar testes de fiabilidade introduzindo intencionalmente erros, falhas ou avarias no seu software e observando como este reage e recupera. O tempo médio entre falhas (MTBF), o tempo médio até à falha (MTTF), o tempo médio de reparação (MTTR) e a taxa de falhas são algumas das métricas frequentemente utilizadas nos testes de fiabilidade. O Chaos Monkey, uma ferramenta que termina aleatoriamente instâncias no seu ambiente de nuvem e testa a forma como o seu software lida com a interrupção, é uma das melhores ferramentas para testar a fiabilidade da sua API.
Considerações finais
Os testes de API são uma competência cada vez mais importante para os profissionais de QA. É essencial testar exaustivamente os pontos finais da API para garantir que funcionam conforme previsto e cumprem as normas exigidas. Os testes aos pontos finais da API ajudam a identificar e resolver potenciais problemas ou erros e validam a funcionalidade geral da aplicação.
Para testar eficazmente os pontos finais da API, é essencial seguir boas práticas, como conceber casos de teste abrangentes, considerar vários dados de entrada e saída e utilizar ferramentas de automatização para realizar testes eficientes e fiáveis. Além disso, a utilização de ambientes de teste que simulem de perto cenários do mundo real pode melhorar ainda mais a precisão dos testes aos pontos finais da API.
Testar de forma abrangente e eficaz os pontos finais da API é essencial para garantir a fiabilidade, o desempenho e a funcionalidade das aplicações modernas. Ao compreender o que são os pontos finais da API e como testá-los, os programadores podem garantir a integração bem-sucedida das suas aplicações com outros sistemas, proporcionando simultaneamente uma experiência de utilizador excecional.
Subscreva a newsletter do QA Lead para receber atualizações sobre novos conteúdos relacionados com testes.