

Key Takeaways
Podstawy narzędzi SIEM: Narzędzie SIEM gromadzi i analizuje dane dotyczące bezpieczeństwa w różnych środowiskach, pomagając zespołom skutecznie wykrywać zagrożenia i reagować na nie.
Docelowi użytkownicy: Z narzędzi SIEM korzystają korporacyjne zespoły ds. bezpieczeństwa, operatorzy chmur, branże podlegające wymogom zgodności, dostawcy zarządzanych usług bezpieczeństwa oraz rządowe działy IT.
Podstawowe funkcje: Do kluczowych funkcji narzędzia SIEM należą scentralizowane gromadzenie dzienników, wykrywanie zagrożeń, automatyzacja obsługi incydentów, analiza zachowań i raportowanie zgodności.
Wpływ na działalność: Wdrożenie narzędzia SIEM może ograniczyć ryzyko i skrócić czas reakcji, ale wymaga inwestycji, stałego dostrajania oraz wyspecjalizowanej wiedzy.
Wybór narzędzi SIEM: Oceniając, czym jest narzędzie SIEM, należy uwzględnić potrzeby integracji, automatyzację, raportowanie oraz to, czy lepiej sprawdzi się rozwiązanie zarządzane, czy tradycyjne.
Narzędzia SIEM zapewniają zespołowi ds. bezpieczeństwa jedno miejsce do gromadzenia, korelowania i reagowania na dane dotyczące zagrożeń w całym środowisku. Bez takiego narzędzia trzeba łączyć alerty z kilkunastu odizolowanych źródeł — a napastnicy liczą na tę lukę.
Sam przekonałem się, jak szybko nie monitorowany martwy punkt może przerodzić się w incydent. Ten przewodnik obejmuje najważniejsze funkcje, rzeczywiste przypadki użycia oraz kwestie, na które należy zwrócić uwagę podczas oceny dostępnych opcji, aby można było podjąć pewną i świadomą decyzję dotyczącą rozwiązania najlepiej dopasowanego do stosowanego zestawu technologii.
Czym jest narzędzie SIEM?
Narzędzie SIEM, czyli zarządzanie informacjami i zdarzeniami dotyczącymi bezpieczeństwa, to oprogramowanie, które gromadzi, centralizuje i analizuje dane dzienników oraz zdarzeń z całego środowiska technologicznego. Dzięki wbudowanym regułom i automatyzacji narzędzia SIEM wykrywają zagrożenia, śledzą zdarzenia związane z bezpieczeństwem i pomagają zespołowi szybciej badać incydenty.
Zespoły ds. bezpieczeństwa polegają na narzędziach SIEM, aby uprościć monitorowanie zdarzeń, usprawnić procesy dochodzeniowe i spełniać wymagania dotyczące zgodności w zakresie danych i systemów.
SIEM łączy dwie wcześniejsze funkcje bezpieczeństwa: zarządzanie informacjami dotyczącymi bezpieczeństwa (SIM) oraz zarządzanie zdarzeniami bezpieczeństwa (SEM). SIM koncentruje się na gromadzeniu, przechowywaniu i analizowaniu danych dotyczących bezpieczeństwa w czasie, podczas gdy SEM skupia się na monitorowaniu zdarzeń w czasie rzeczywistym i oznaczaniu podejrzanej aktywności.
Razem zapewniają zespołom ds. bezpieczeństwa zarówno kontekst historyczny, jak i widoczność w czasie rzeczywistym w całym środowisku.
Jak działa narzędzie SIEM?
Narzędzie SIEM pobiera dzienniki bezpieczeństwa i dane zdarzeń z całego środowiska IT do jednego scentralizowanego systemu. Mogą to być punkty końcowe, serwery, zapory sieciowe, urządzenia sieciowe, usługi w chmurze, aplikacje i platformy tożsamości.
Po wprowadzeniu danych do SIEM platforma porządkuje je i normalizuje, aby zdarzenia z różnych systemów można było analizować łącznie. Następnie stosuje reguły korelacji, analitykę, wzorce zachowań oraz, zależnie od platformy, uczenie maszynowe lub kanały informacji o zagrożeniach, aby identyfikować aktywność mogącą wskazywać na zagrożenie bezpieczeństwa.
Typowy proces działania SIEM wygląda następująco:
- Gromadzenie danych dotyczących bezpieczeństwa: SIEM stale zbiera dzienniki i zdarzenia z systemów w całej infrastrukturze.
- Normalizacja i agregowanie zdarzeń: Dane z różnych źródeł są konwertowane do spójnego formatu, aby można je było przeszukiwać i porównywać.
- Korelacja podejrzanej aktywności: Platforma łączy powiązane zdarzenia, które pojedynczo mogą wyglądać niegroźnie, ale razem mogą wskazywać na atak.
- Generowanie alertów i ustalanie ich priorytetów: Gdy aktywność odpowiada regule wykrywania, wzorcowi nietypowego zachowania lub znanemu wskaźnikowi naruszenia bezpieczeństwa, SIEM tworzy alert do zbadania przez zespół ds. bezpieczeństwa.
- Wsparcie badania i reagowania: Analitycy mogą śledzić aktywność w różnych systemach, przeglądać zdarzenia historyczne oraz określać zakres i przyczynę incydentu. Nowoczesne narzędzia SIEM mogą również bezpośrednio uruchamiać automatyczne działania lub integrować się z platformami SOAR, zapewniając bardziej zaawansowane procesy reagowania.
Ponieważ SIEM przechowuje dane dotyczące bezpieczeństwa w jednym miejscu umożliwiającym wyszukiwanie, zespoły mogą również wykorzystywać dzienniki historyczne do badań kryminalistycznych, polowania na zagrożenia, raportowania zgodności oraz identyfikowania wzorców, które trudno byłoby dostrzec w odizolowanych narzędziach.
Przykłady narzędzi SIEM
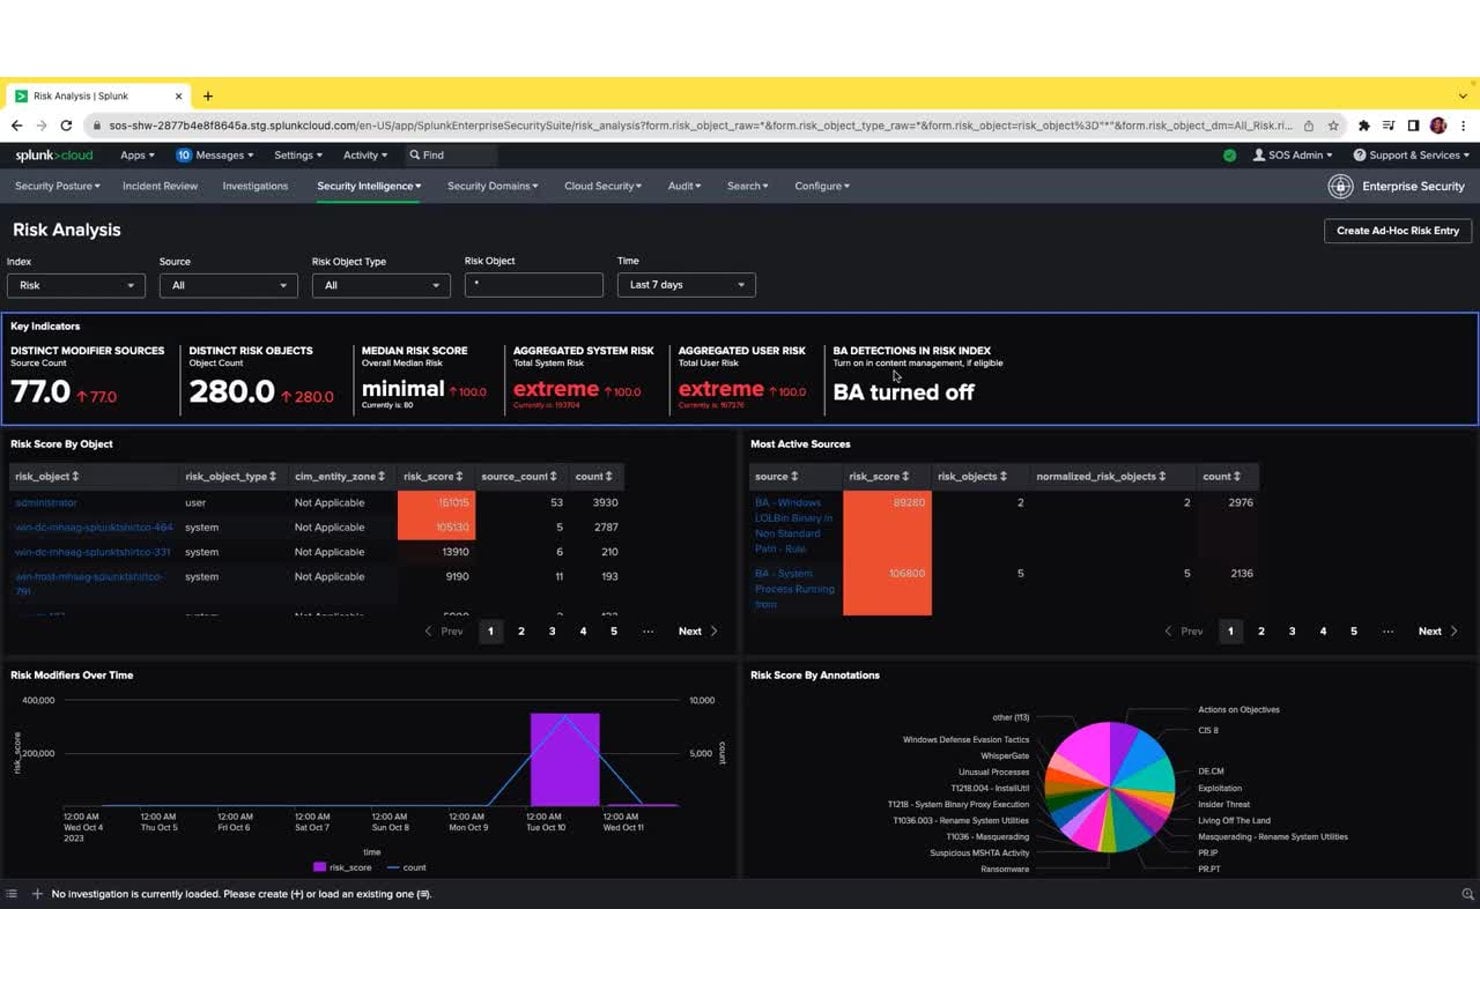
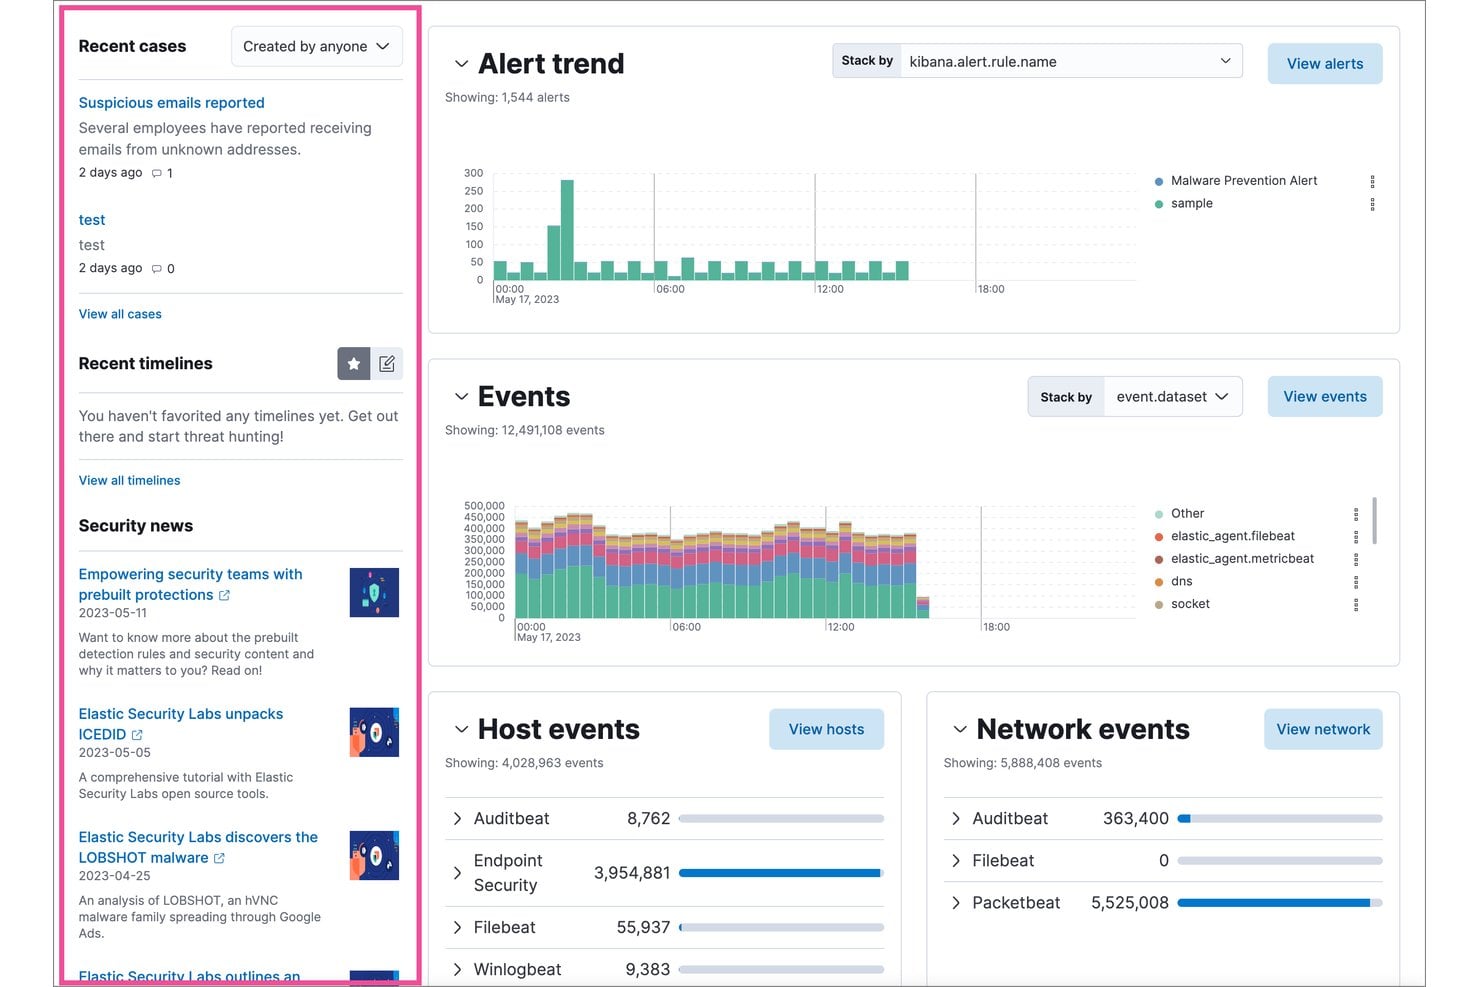
Oto kilka wizualnych przykładów tego, jak w praktyce wyglądają interfejsy narzędzi SIEM:
Have an account? Log In
Najważniejsze narzędzia SIEM, które warto rozważyć
Oto moja krótka lista najlepszych rozwiązań SIEM:
Kto korzysta z narzędzi SIEM?
Oto rodzaje zespołów i organizacji, które polegają na narzędziach SIEM w zakresie monitorowania bezpieczeństwa i reagowania na incydenty:
- Firmowe zespoły ds. bezpieczeństwa: Nadzorują operacje bezpieczeństwa w dużych, złożonych organizacjach z rozbudowaną infrastrukturą.
- Dostawcy zarządzanych usług bezpieczeństwa (MSSP): Zapewniają zewnętrzne monitorowanie i wykrywanie zagrożeń w środowiskach klientów.
- Zespoły ds. infrastruktury chmurowej: Monitorują aktywność, kontrolują dostęp i wykrywają zagrożenia w systemach natywnych dla chmury oraz hybrydowych.
- Branże regulowane: Zespoły z sektora usług finansowych, ochrony zdrowia i przedsiębiorstw użyteczności publicznej muszą spełniać rygorystyczne wymagania dotyczące zgodności i raportowania.
- Rządowe i publiczne działy IT: Chronią krytyczne systemy i wrażliwe dane przed ukierunkowanymi zagrożeniami i cyberatakami.
Najważniejsze korzyści z narzędzi SIEM i potencjalny wpływ na działalność
Narzędzia SIEM pomagają ograniczać ryzyko, szybciej reagować na incydenty, wspierać zgodność z przepisami i zapewniać sprawne działanie środowiska — co może bezpośrednio wpływać na dostępność usług i reputację firmy.
Pamiętaj, że rozwiązania te zazwyczaj wymagają znacznych nakładów, a nieprawidłowo zarządzane wdrożenie może wprowadzić dodatkową złożoność lub luki w widoczności.
Skorzystaj z tej tabeli, aby rozważyć najważniejsze korzyści i zagrożenia związane z wdrożeniem narzędzia SIEM:
| Korzyści | Zagrożenia |
|---|---|
| KorzyściSzybsze wykrywanie incydentów i reagowanie na nie | ZagrożeniaWysokie początkowe koszty wdrożenia i licencji |
| KorzyściScentralizowana widoczność we wszystkich środowiskach | ZagrożeniaZłożoność może powodować luki w konfiguracji |
| KorzyściUsprawnione wyszukiwanie zagrożeń i analiza | ZagrożeniaFałszywe alarmy mogą powodować zmęczenie alertami |
| KorzyściLepsze wsparcie dla wymagań dotyczących zgodności | ZagrożeniaWymaga stałego dostrajania i specjalistycznej wiedzy technicznej |
| KorzyściPrzyspieszenie analizy przyczyn źródłowych po incydentach | ZagrożeniaProblemy z prywatnością danych w przypadku niewłaściwego obchodzenia się z dziennikami |
| KorzyściUproszczenie raportowania i przygotowania do audytów | ZagrożeniaUzależnienie od dostawcy lub trudności z migracją |
| KorzyściKorelacja sygnałów z wielu źródeł | ZagrożeniaObciążenie zasobów pamięci masowej i infrastruktury obliczeniowej |
Studia przypadków narzędzi SIEM
Zobacz, jak rzeczywiste zespoły zmieniły wyniki działań związanych z bezpieczeństwem dzięki narzędziom SIEM. Te studia przypadków pokazują różnicę, jaką SIEM może przynieść przed wdrożeniem i po nim.
Studium przypadku: wdrożenie IBM Security QRadar SIEM w banku Askari
Askari Bank, komercyjny bank z siedzibą w Pakistanie, posiadający 560 oddziałów i zatrudniający 7500 osób, zbudował od podstaw swoje centrum operacji bezpieczeństwa (SOC), korzystając z rozwiązań IBM Security QRadar SIEM, QRadar SOAR oraz dodatku do analizy zachowania użytkowników.
Platforma, wdrożona we współpracy z partnerem biznesowym IBM, firmą SPS, agregowała dzienniki z systemów bankowych, automatyzowała reagowanie na incydenty za pomocą podręczników operacyjnych oraz umożliwiała całodobowe wykrywanie zagrożeń wewnętrznych.
Oto rezultaty wdrożenia narzędzi SIEM w banku Askari:
- Drastyczne ograniczenie liczby fałszywych alarmów: Liczba incydentów bezpieczeństwa spadła z około 700 dziennie do mniej niż 20, zapewniając zespołowi SOC precyzyjne i możliwe do podjęcia działania alerty.
- Szybsze usuwanie skutków incydentów: Dzięki automatyzacji procedur podręczników operacyjnych SOAR czas usuwania skutków skrócił się z około 30 minut do zaledwie 5 minut.
- Szybki rozwój zespołu: W ciągu niespełna trzech lat zespół SOC rozrósł się do ponad 20 specjalistów, a automatyzacja przejęła rutynowe zadania związane z wstępną analizą.
- Zgodność z przepisami: Bank Askari osiągnął pełną zgodność z pakistańską polityką cyberbezpieczeństwa na rok 2021, czyli krajowym wymogiem nakazującym bankom prowadzenie całodobowych, zautomatyzowanych centrów operacji bezpieczeństwa.
Studium przypadku: wdrożenie platformy Splunk Cloud w firmie Carrefour
Carrefour, jeden z największych sprzedawców detalicznych na świecie, wdrożył Splunk Cloud Platform, aby skonsolidować operacje bezpieczeństwa w globalnym, wielokanałowym środowisku.
Platforma ujednoliciła dzienniki programu antywirusowego, wykrywania zagrożeń na punktach końcowych i reagowania na nie w jednym systemie oraz zautomatyzowała alerty, obsługę zgłoszeń i powiadomienia SOC — eliminując obciążenie związane z zarządzaniem infrastrukturą, które odciągało analityków od faktycznej pracy nad bezpieczeństwem.
Oto wyniki wdrożenia narzędzi SIEM przez Carrefour:
- 3 razy szybsze reagowanie na zagrożenia: Dzięki analizom w czasie rzeczywistym ze Splunk Carrefour reaguje teraz na zagrożenia bezpieczeństwa trzy razy szybciej niż wcześniej.
- Skoncentrowane działania SOC: Zespół ds. bezpieczeństwa przeszedł od zarządzania infrastrukturą do zadań o wysokiej wartości, w tym zarządzania aplikacjami, analizy zagrożeń i aktywnego badania incydentów bezpieczeństwa.
- Szerszy dostęp analityków: Zarówno analitycy techniczni, jak i użytkownicy biznesowi mogą samodzielnie badać zdarzenia i generować alerty podczas incydentów bezpieczeństwa, zwiększając ogólną zdolność zespołu do reagowania.
- Bezpieczniejsze uruchamianie produktów: Platforma zapewnia zespołom Carrefour widoczność niezbędną do bezpiecznego uruchamiania nowych funkcji i usług, zmniejszając ryzyko, że nowe możliwości cyfrowe wprowadzą luki w zabezpieczeniach.
Najważniejsze funkcje i możliwości narzędzi SIEM
Oto najważniejsze funkcje, których należy szukać podczas oceny narzędzi SIEM dla swojego środowiska:
- Centralne gromadzenie dzienników: Zbieraj dane o zdarzeniach z serwerów, usług chmurowych, punktów końcowych i urządzeń sieciowych na jednej platformie z możliwością wyszukiwania.
- Wykrywanie zagrożeń w czasie rzeczywistym: Korzystaj z wbudowanych reguł i analiz, aby wykrywać podejrzaną aktywność i ostrzegać zespół w miarę rozwoju incydentów.
- Zautomatyzowane reagowanie na incydenty: Uruchamiaj podręczniki postępowania lub przepływy pracy, które wskazują albo wykonują kolejne kroki reagowania, ograniczając nakład pracy ręcznej w często występujących scenariuszach.
- Korelacja danych z różnych źródeł: Łącz zdarzenia z różnych systemów (zapór sieciowych, punktów końcowych, chmury itd.), aby uzyskać pełny obraz złożonych ataków.
- Analityka zachowań użytkowników i podmiotów (UEBA): Wykrywaj zagrożenia wewnętrzne lub przejęte konta, oznaczając nietypową aktywność użytkowników albo urządzeń.
- Raportowanie zgodności: Generuj raporty powiązane z powszechnie stosowanymi regulacjami i strukturami, ułatwiając audyty oraz egzekwowanie zasad.
- Pulpity nawigacyjne i wizualizacje: Korzystaj z konfigurowalnych pulpitów nawigacyjnych, które zapewniają ogólny obraz stanu i trendów, dostosowany do priorytetów zespołu.
- Integracja i obsługa interfejsów API: Połącz SIEM z szerszym zestawem narzędzi bezpieczeństwa (obsługą zgłoszeń, analizą informacji o zagrożeniach, narzędziami do orkiestracji), aby usprawnić działania.
Przypadki użycia narzędzi SIEM: typowe procesy i przepływy pracy
Narzędzia SIEM zapewniają centralne miejsce do gromadzenia, analizowania i obsługi zdarzeń bezpieczeństwa w różnych systemach. Możesz zautomatyzować kluczowe przepływy pracy, takie jak monitorowanie zagrożeń, badanie incydentów i tworzenie raportów zgodności, uwalniając zespół od tych zadań i pozwalając mu skupić się na pogłębionej analizie oraz podejmowaniu decyzji.
Łącząc sygnały ze wszystkich środowisk, narzędzia SIEM pomagają szybciej wykrywać zagrożenia i ograniczać liczbę ręcznych czynności w codziennej pracy związanej z bezpieczeństwem.
Skorzystaj z tej tabeli, aby zobaczyć, jak narzędzia SIEM wspierają kluczowe procesy bezpieczeństwa IT i kadry kierowniczej:
| Proces | Opis | Jak pomaga oprogramowanie |
|---|---|---|
| ProcesWykrywanie zagrożeń | OpisIdentyfikowanie podejrzanej aktywności lub zagrożeń w środowisku IT. | Jak pomaga oprogramowanieKoreluje zdarzenia z wielu źródeł, aby ujawniać rzeczywiste zagrożenia i ograniczać szum powodowany przez fałszywe alarmy. |
| ProcesReagowanie na incydenty | OpisSzybkie zarządzanie incydentami bezpieczeństwa i ich rozwiązywanie po wykryciu. | Jak pomaga oprogramowanieAutomatyzuje podręczniki postępowania i przepływy pracy, dzięki czemu kolejne kroki reagowania są wykonywane szybciej i wymagają mniejszej ingerencji ręcznej. |
| ProcesRaportowanie zgodności | OpisPrzygotowywanie dokumentacji i dowodów na potrzeby audytów oraz kontroli regulacyjnych. | Jak pomaga oprogramowanieGeneruje raporty powiązane ze strukturami zgodności, korzystając z dzienników i zdarzeń gromadzonych w różnych systemach. |
| ProcesAnaliza przyczyny źródłowej | OpisBadanie źródła i wpływu naruszeń bezpieczeństwa lub incydentów. | Jak pomaga oprogramowanieAgreguje i wizualizuje historyczne dane z dzienników, umożliwiając zespołom śledzenie zdarzeń i wskazywanie luk w zabezpieczeniach. |
| ProcesMonitorowanie aktywności użytkowników | OpisŚledzenie działań użytkowników w celu wykrywania zagrożeń wewnętrznych lub ryzykownych zachowań. | Jak pomaga oprogramowanieWykorzystuje analizę zachowań do oznaczania odchyleń od aktywności bazowej, aby umożliwić badanie potencjalnych zagrożeń. |
More Articles
Rodzaje narzędzi SIEM i podobne narzędzia
Narzędzia SIEM występują w kilku odmiennych odmianach, a w tej samej rozmowie często wymienia się także kilka blisko powiązanych narzędzi bezpieczeństwa:
Skorzystaj z tej tabeli, aby zrozumieć, co wyróżnia poszczególne rodzaje:
| Typ | Wyróżnik |
|---|---|
| TypTradycyjny SIEM | WyróżnikKorelacja oparta na regułach i agregacja dzienników bez analityki opartej na sztucznej inteligencji |
| TypSIEM nowej generacji | WyróżnikWykorzystuje sztuczną inteligencję i uczenie maszynowe do automatyzacji wykrywania zagrożeń i ograniczenia konieczności ręcznego dostrajania |
| TypZarządzany SIEM | WyróżnikObsługiwany przez zewnętrznego dostawcę lub dostawcę usług zarządzania bezpieczeństwem (MSSP), co eliminuje konieczność zarządzania we własnym zakresie |
| Typ(SOAR) Orkiestracja, automatyzacja i reagowanie w zakresie bezpieczeństwa | WyróżnikKoncentruje się na automatyzacji procesów reagowania na incydenty, a nie na gromadzeniu dzienników i wykrywaniu zagrożeń |
| Typ(XDR) Rozszerzone wykrywanie i reagowanie | WyróżnikIntegruje wykrywanie zagrożeń w warstwach punktów końcowych, tożsamości i chmury, bez koncentrowania się na zarządzaniu dziennikami |
| TypZarządzanie dziennikami | WyróżnikGromadzi i przechowuje dzienniki na potrzeby wyszukiwania i audytów, ale nie oferuje wbudowanej analityki bezpieczeństwa ani korelacji |
Na co zwrócić uwagę przy wyborze narzędzia SIEM
Odpowiednie narzędzie SIEM powinno pasować do istniejącej infrastruktury, procesów bezpieczeństwa i ilości danych, nie powodując większej złożoności, niż zespół jest w stanie obsłużyć.
Porównując dostępne rozwiązania, skup się na tym, jak dobrze każda platforma obsługuje używane już systemy oraz sposób, w jaki zespół ds. bezpieczeństwa faktycznie bada zagrożenia i na nie reaguje.
Wykorzystaj poniższe czynniki, aby ocenić, które narzędzie SIEM najlepiej pasuje do Twojego środowiska:
- Zakres obsługiwanych źródeł danych: Upewnij się, że SIEM może gromadzić dzienniki i zdarzenia z systemów faktycznie używanych przez zespół, w tym z punktów końcowych, serwerów, zapór sieciowych, usług chmurowych i platform tożsamości.
- Jakość wykrywania i korelacji: Szukaj zaawansowanych funkcji korelacji zdarzeń, analityki behawioralnej i analizy informacji o zagrożeniach, które pomagają wykrywać istotne zagrożenia bez generowania nadmiernej liczby fałszywych alarmów.
- Skalowalność: Sprawdź, czy platforma może obsłużyć bieżącą ilość dzienników i zachować wydajność wraz z rozwojem infrastruktury i wzrostem ilości danych dotyczących bezpieczeństwa.
- Dopasowanie modelu wdrożenia: Zastanów się, czy rozwiązanie SIEM natywne dla chmury, lokalne czy hybrydowe najlepiej odpowiada Twojemu środowisku, wymaganiom bezpieczeństwa i dostępnym zasobom wewnętrznym.
- Całkowity koszt i nakład pracy związany z zarządzaniem: Porównuj więcej niż tylko cenę licencji. Pobieranie dzienników, przechowywanie, okres retencji, dostrajanie, wdrożenie i obsada kadrowa mogą wpływać na długoterminowy koszt korzystania z platformy.
Przekuj informacje z SIEM w działania
SIEM może zapewnić zespołowi ds. bezpieczeństwa potrzebne wykrywanie zagrożeń i widoczność, ale niektóre organizacje potrzebują także bardziej zaawansowanej automatyzacji po zidentyfikowaniu zagrożenia. Jeśli ograniczenie ręcznej pracy związanej z reagowaniem jest priorytetem, najlepsze platformy SOAR mogą uzupełnić SIEM, koordynując i automatyzując procesy reagowania na incydenty.


