

Śledzenie aktualnych zagrożeń, trendów i taktyk w obszarze cyberbezpieczeństwa jest trudne, gdy jesteś zajęty ochroną systemów. Zebrałem biuletyny dotyczące cyberbezpieczeństwa, którym najbardziej ufam, aby pomóc Ci szybko przejrzeć nagłówki, zagłębić się w analizy i być przygotowanym na wszystko, co może trafić do Twojej skrzynki odbiorczej.
16 najlepszych biuletynów dotyczących cyberbezpieczeństwa
Poniżej znajdują się moje podsumowania najlepszych biuletynów dotyczących cyberbezpieczeństwa. W recenzjach omawiam odbiorców, częstotliwość, koszt i inne cechy każdego biuletynu.
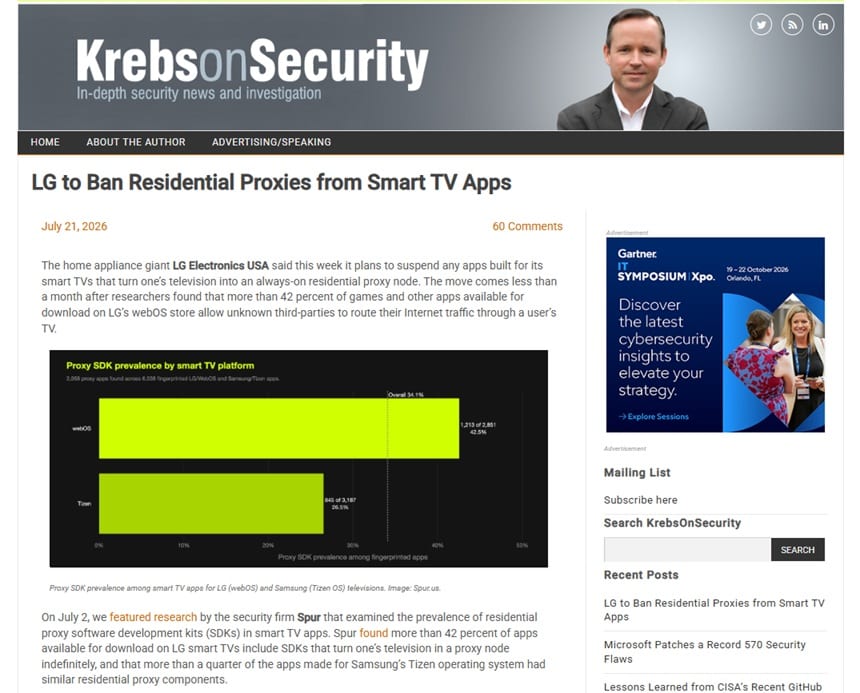
1. Krebs on Security - Najlepszy do pogłębionego dziennikarstwa śledczego
- Odbiorcy: Specjaliści ds. cyberbezpieczeństwa, liderzy IT i badacze
- Liczba odbiorców: 62,000+ subskrybentów
- Częstotliwość: 1–2 razy w tygodniu
- Koszt: Bezpłatny
Krebs on Security to niezależna publikacja Briana Krebsa, uruchomiona w 2009 roku po jego dziesięcioletniej pracy w The Washington Post. Zyskała reputację jednego z najbardziej zaufanych źródeł dziennikarstwa śledczego dotyczącego cyberbezpieczeństwa, a jej czytelnicy obejmują badaczy bezpieczeństwa, specjalistów IT i dyrektorów ds. bezpieczeństwa informacji.
Dlaczego warto się zapisać? Brian regularnie publikuje informacje przed głównymi mediami — jego relacje dotyczące poważnych naruszeń bezpieczeństwa danych, działalności cyberprzestępczej i sieci oszustw sięgają znacznie głębiej niż typowe relacje dotyczące bezpieczeństwa.
Jeśli chcesz zrozumieć nie tylko to, co się wydarzyło, lecz także jak i dlaczego do tego doszło, jest to biuletyn dla Ciebie. Jest szczególnie wartościowy, jeśli śledzisz grupy zagrażające, ryzyko w łańcuchu dostaw lub działalność cyberprzestępczą.
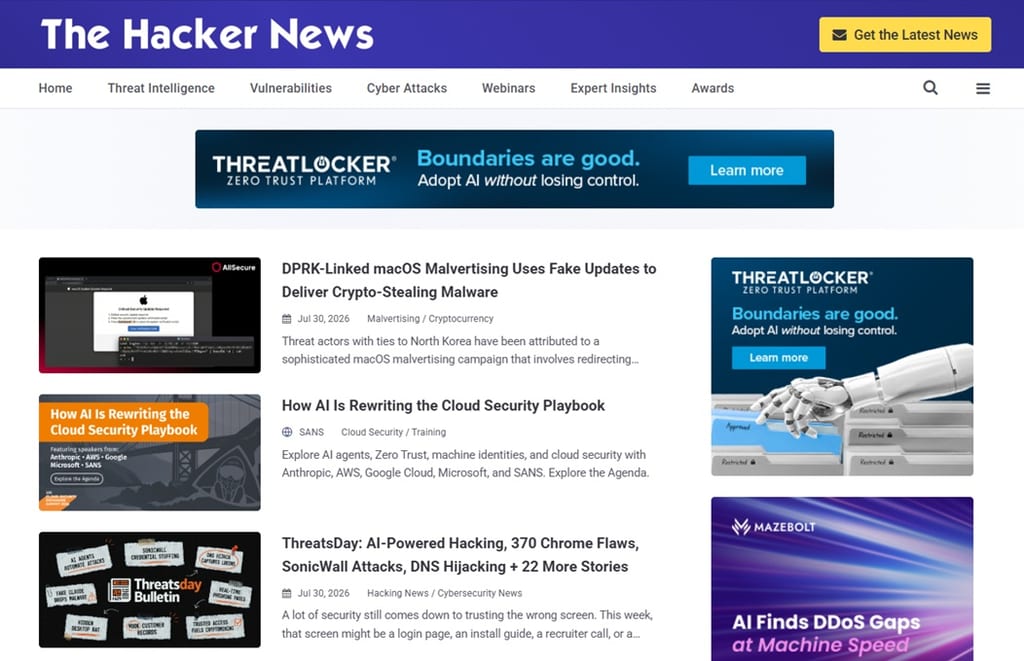
2. The Hacker News - Najlepszy do najnowszych informacji o bezpieczeństwie
- Odbiorcy: Analitycy bezpieczeństwa, zespoły IT i specjaliści ds. cyberbezpieczeństwa
- Częstotliwość: Codziennie
- Koszt: Bezpłatny
Założony w 2010 roku przez Mohita Kumara serwis The Hacker News stał się jednym z najczęściej czytanych źródeł wiadomości dotyczących cyberbezpieczeństwa na świecie. Obejmuje wszystko — od luk typu zero-day i naruszeń bezpieczeństwa danych po kampanie złośliwego oprogramowania i ataki przeprowadzane przez państwa — dzięki czemu jest podstawowym codziennym źródłem informacji dla zespołów ds. bezpieczeństwa.
Dlaczego warto się zapisać? THN wyróżnia się ogromną szybkością i zakresem relacji — otrzymujesz informacje o ujawnionych lukach i dane wywiadowcze dotyczące zagrożeń w swojej skrzynce odbiorczej w miarę rozwoju wydarzeń, a nie dopiero po fakcie. Codzienna wiadomość e-mail informuje Cię o aktywnie wykorzystywanych lukach, nowo załatanych podatnościach CVE i nowych kampaniach ataków, bez konieczności monitorowania wielu źródeł.
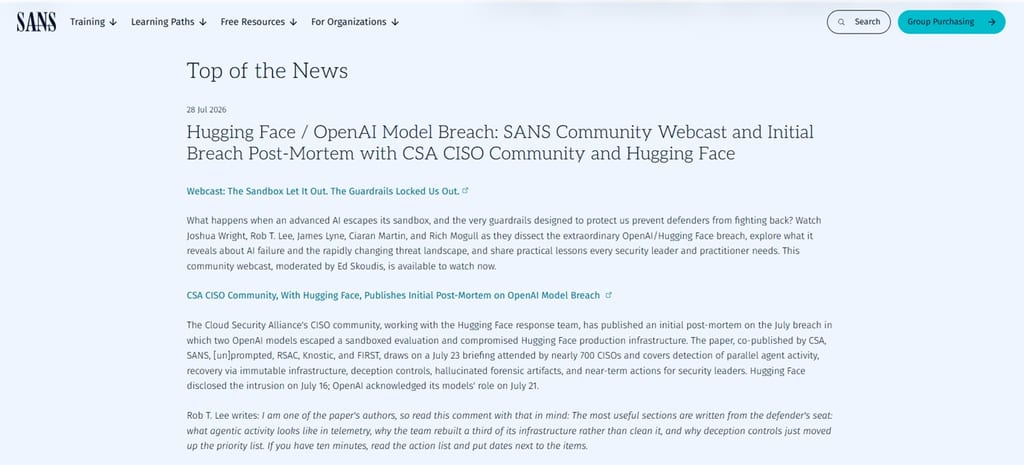
3. SANS NewsBites - Najlepszy do opatrzonych komentarzem wiadomości dotyczących bezpieczeństwa
- Odbiorcy: Dyrektorzy ds. bezpieczeństwa informacji, menedżerowie IT i starsi specjaliści ds. bezpieczeństwa
- Częstotliwość: Dwa razy w tygodniu
- Koszt: Bezpłatny
SANS NewsBites to publikowany dwa razy w tygodniu biuletyn Instytutu SANS, który przedstawia najważniejsze wiadomości dotyczące cyberbezpieczeństwa z danego tygodnia w formie opatrzonych komentarzem podsumowań przygotowanych przez instruktorów SANS i ekspertów merytorycznych.
Dlaczego warto się zapisać? Tym, co wyróżnia NewsBites, są eksperckie komentarze dodawane do każdej historii — nie otrzymujesz tylko linku do informacji o ujawnionym naruszeniu lub CVE, lecz także kontekst od praktyków, którzy rozumieją jego konsekwencje. Ta warstwa redakcyjna sprawia, że newsletter jest naprawdę przydatny przy podejmowaniu decyzji — niezależnie od tego, czy przygotowujesz informacje dla kadry kierowniczej, czy oceniasz, czy nowo ujawniona luka ma wpływ na Twoje środowisko.
Have an account? Log In
4. Crypto-Gram — najlepszy wybór dla informacji o bezpieczeństwie i polityce
- Odbiorcy: Specjaliści ds. bezpieczeństwa, kryptografowie i decydenci
- Częstotliwość: Co miesiąc
- Koszt: Bezpłatnie
Crypto-Gram to bezpłatny comiesięczny newsletter autorstwa Bruce'a Schneiera — kryptografa, autora publikacji o bezpieczeństwie i jednego z najbardziej szanowanych głosów w tej dziedzinie — wydawany nieprzerwanie od 1998 roku. Każde wydanie zawiera jego najnowsze eseje i komentarze dotyczące bezpieczeństwa, kryptografii, prywatności i polityki.
Dlaczego warto się zapisać? W przeciwieństwie do newsletterów skupionych na wiadomościach, Crypto-Gram koncentruje się na perspektywie: Schneier wyjaśnia, dlaczego określone kwestie mają znaczenie, w czym społeczność zajmująca się bezpieczeństwem się myli oraz jak technologia łączy się z nadzorem, polityką i społeczeństwem. Jeśli chcesz bardziej krytycznie myśleć o dziedzinie, w której pracujesz — a nie tylko być na bieżąco z CVE — warto poświęcić mu czas.
5. Dark Reading — najlepszy wybór dla informacji o naruszeniach i zagrożeniach
- Odbiorcy: Zespoły ds. bezpieczeństwa w przedsiębiorstwach, CISO i specjaliści ds. bezpieczeństwa IT
- Częstotliwość: Codziennie
- Koszt: Bezpłatnie
Dark Reading to jedna z najbardziej uznanych publikacji informacyjnych poświęconych cyberbezpieczeństwu, prowadzona przez Informa TechTarget i przeznaczona dla zespołów ds. bezpieczeństwa w przedsiębiorstwach, CISO oraz badaczy bezpieczeństwa.
Jej newslettery obejmują 14 obszarów tematycznych — w tym bezpieczeństwo aplikacji, bezpieczeństwo chmury, analizę zagrożeń oraz ICS/OT — dzięki czemu możesz być na bieżąco z konkretnymi dziedzinami istotnymi dla Twojej roli.
Dlaczego warto się zapisać? Dark Reading wyróżnia się połączeniem szerokiego zakresu tematycznego z rzeczywistą głębią: otrzymujesz codzienne informacje o naruszeniach, lukach i pojawiających się zagrożeniach cyberbezpieczeństwa, przygotowywane przez redaktorów współpracujących z badaczami i analitykami branżowymi.
Jeśli pracujesz w wielu obszarach bezpieczeństwa lub musisz informować interesariuszy o wydarzeniach w krajobrazie zagrożeń, ten codzienny newsletter zapewnia wiarygodny i dobrze udokumentowany punkt wyjścia. Możesz także dostosować otrzymywane treści, zapisując się na newslettery poświęcone konkretnym tematom zamiast wybierać jeden kanał obejmujący wszystko.
6. Codzienny briefing CyberWire — najlepszy wybór dla najważniejszych informacji o bezpieczeństwie
- Odbiorcy: Specjaliści ds. cyberbezpieczeństwa, analitycy i decydenci
- Częstotliwość: Codziennie
- Koszt: Bezpłatnie
Codzienny briefing CyberWire to bezpłatny newsletter wysyłany w dni robocze przez N2K Networks, który dostarcza zwięzłe podsumowanie najważniejszych wiadomości dotyczących cyberbezpieczeństwa — obejmujących zagrożenia, luki, politykę i rynek bezpieczeństwa.
Jest przeznaczony dla specjalistów ds. bezpieczeństwa, którzy muszą być na bieżąco, nie poświęcając na to wielu godzin na przeglądanie różnych źródeł.
Dlaczego warto subskrybować? Cenię tu dyscyplinę redakcyjną: każde wydanie koncentruje się ściśle na tym, co danego dnia naprawdę ma znaczenie, obejmując technologię, prawo, badania i trendy branżowe w formacie, z którym można szybko się zapoznać. Obejmuje pełen zakres tematów związanych z bezpieczeństwem, zamiast specjalizować się w jednej dziedzinie, dzięki czemu stanowi solidną codzienną podstawę niezależnie od tego, czy pracujesz w SOC, na stanowisku kierowniczym czy w obszarze związanym z polityką bezpieczeństwa.
7. Risky Business — najlepszy do globalnej analizy zagrożeń i polityki bezpieczeństwa
- Odbiorcy: Specjaliści ds. bezpieczeństwa i wywiadu, CISO oraz analitycy polityki bezpieczeństwa
- Częstotliwość: Cztery razy w tygodniu
- Koszt: Bezpłatny
Risky Business to marka medialna poświęcona cyberbezpieczeństwu, działająca od 2007 roku i publikująca cztery wydania newslettera tygodniowo w ramach dwóch tytułów: Risky Bulletin (wiadomości, trzy razy w tygodniu) autorstwa Catalina Cimpanu oraz Seriously Risky Business (polityka i wywiad, raz w tygodniu) autorstwa Toma Urena.
Dlaczego warto subskrybować? Risky Business wyróżnia się głębią kontekstu geopolitycznego i politycznego, jaki wnosi do relacjonowania kwestii bezpieczeństwa — jeśli śledzisz sponsorowanych przez państwa aktorów zagrażających bezpieczeństwu, aktywność chińskich lub rosyjskich grup APT albo globalny rozwój polityki cyberbezpieczeństwa, jest to jeden z niewielu newsletterów, które traktują te tematy z rzeczywistą analityczną wnikliwością.
Wydania informacyjne Catalina Cimpanu są szybkie i oparte na solidnych podstawach technicznych, natomiast cotygodniowe wydanie Toma Urena poleciłbym osobom szukającym przemyślanej analizy, a nie tylko nagłówków.
8. Unsupervised Learning — najlepszy do komentarzy na temat bezpieczeństwa, AI i technologii
- Odbiorcy: Praktycy bezpieczeństwa i technolodzy śledzący trendy w dziedzinie AI i technologii
- Częstotliwość: Raz w tygodniu
- Koszt: Bezpłatny
Unsupervised Learning to wydawany od lat cotygodniowy newsletter Daniela Miesslera, obejmujący cyberbezpieczeństwo, AI, bezpieczeństwo narodowe i technologię za pomocą połączenia wyselekcjonowanych wiadomości oraz oryginalnych esejów.
Miessler jest znanym praktykiem bezpieczeństwa i twórcą takich projektów jak SecLists i Fabric, a swoje praktyczne spojrzenie wnosi do każdego wydania.
Dlaczego warto subskrybować? Ten newsletter wyróżnia perspektywa redakcyjna: Miessler nie tylko podsumowuje to, co się wydarzyło, ale wyjaśnia, co to oznacza i w jakim kierunku zmierzają wydarzenia, szczególnie na styku AI i bezpieczeństwa.
Jeśli chcesz lepiej zrozumieć, jak AI zmienia krajobraz zagrożeń — powierzchnie ataku, podatności dużych modeli językowych i politykę dotyczącą AI — jest to jeden z niewielu newsletterów, które poważnie podejmują te kwestie, zamiast traktować je powierzchownie.
9. tl;dr sec — najlepszy do wiedzy o bezpieczeństwie aplikacji, AI i narzędziach
- Odbiorcy: Inżynierowie bezpieczeństwa aplikacji i techniczni praktycy bezpieczeństwa
- Liczba odbiorców: Ponad 90 000 członków
- Częstotliwość: Raz w tygodniu
- Koszt: Bezpłatny
tl;dr sec to cotygodniowy biuletyn Clinta Giblera, który w około siedem minut dostarcza najlepsze narzędzia bezpieczeństwa, nagrania prelekcji konferencyjnych i wyniki badań.
Gibler niedawno dołączył do OpenAI, aby kierować działaniami w obszarze cyberbezpieczeństwa, a jego droga od praktyka przez badacza do operatora znajduje odzwierciedlenie w tym, co omawia i w jaki sposób to robi.
Dlaczego warto się zapisać? Siłą tego biuletynu jest selekcja materiałów połączona z trafną oceną: Gibler nie tylko zamieszcza linki, ale także wyjaśnia, dlaczego dane materiały są istotne. Dzięki temu biuletyn jest naprawdę przydatny dla inżynierów AppSec i badaczy bezpieczeństwa, którzy chcą być na bieżąco z narzędziami, bezpieczeństwem LLM i badaniami ofensywnymi, bez poświęcania na to wielu godzin.
Najnowsze wydania w dużej mierze koncentrują się na bezpieczeństwie AI — wstrzykiwaniu poleceń, powierzchniach ataku agentów AI i wyszukiwaniu podatności w LLM — więc jeśli właśnie w tym kierunku zmierza Twoja praca, znajdziesz tu szczególnie istotne informacje. To jedna z najlepszych cotygodniowych lektur dla praktyków, którym zależy zarówno na narzędziach, jak i na pomysłach napędzających rozwój tej dziedziny.
10. Biuletyn bezpieczeństwa Grahama Cluleya (GCHQ) — najlepszy dla osób szukających wyrazistych opinii na temat wiadomości z cyberbezpieczeństwa
- Odbiorcy: specjaliści ds. bezpieczeństwa informacji, administratorzy IT, czytelnicy świadomi zagrożeń bezpieczeństwa, dziennikarze
- Liczba członków: ponad 100 000
- Częstotliwość: 1–3 razy w tygodniu
- Koszt: bezpłatny
GCHQ to bezpłatny cotygodniowy biuletyn Grahama Cluleya — żartobliwe nawiązanie do brytyjskiej agencji wywiadowczej — dostarczający wiadomości, komentarze i analizy dotyczące cyberbezpieczeństwa, pochodzące bezpośrednio od jednego z najbardziej rozpoznawalnych niezależnych głosów w tej branży.
Cluley działa w obszarze bezpieczeństwa od początku lat 90., a wcześniej pracował między innymi w Sophos i McAfee, zanim rozpoczął działalność niezależną.
Dlaczego warto się zapisać? Tym, co odróżnia ten biuletyn od zestawień tworzonych przez agregatory, jest gotowość Cluleya do wyrażania prawdziwych opinii — nie otrzymujesz tylko linków, lecz także jego ocenę, dlaczego dana sprawa ma znaczenie. Zakres tematyczny obejmuje naruszenia bezpieczeństwa, złośliwe oprogramowanie, oszustwa i kwestie prywatności, a styl pozostaje przystępny bez nadmiernego upraszczania.
Jeśli słuchasz również podcastu Smashing Security, który współprowadzi, biuletyn stanowi jego naturalne uzupełnienie i pozwala być na bieżąco między kolejnymi odcinkami.
11. Zero Day — najlepszy dla osób zainteresowanych dziennikarstwem śledczym poświęconym cyberbezpieczeństwu
- Odbiorcy: specjaliści ds. cyberbezpieczeństwa, badacze, decydenci, dziennikarze i naukowcy
- Częstotliwość: nieregularna
- Koszt: bezpłatny lub od $10/miesiąc za treści premium
Zero Day to niezależna publikacja Kim Zetter poświęcona dziennikarstwu śledczemu w dziedzinie cyberbezpieczeństwa i bezpieczeństwa narodowego — uruchomiona w 2021 roku, a obecnie działająca na własnej platformie pod adresem zetter-zeroday.com. Zetter jest byłą redaktorką WIRED i autorką książki Countdown to Zero Day, uznawanej za najpełniejszy opis operacji Stuxnet.
Dlaczego warto się zapisać? To nie jest przegląd wiadomości ani zestawienie linków — każde wydanie zawiera jeden oryginalny, dogłębnie udokumentowany materiał na temat takich zagadnień jak hakowanie prowadzone przez państwa, rynki luk typu zero-day, inwigilacja i bezpieczeństwo wyborów. Zetter regularnie publikuje ekskluzywne historie, których nie znajdziesz nigdzie indziej, korzystając z rozległej sieci źródeł w administracji państwowej, środowisku wywiadowczym i społeczności badaczy bezpieczeństwa.
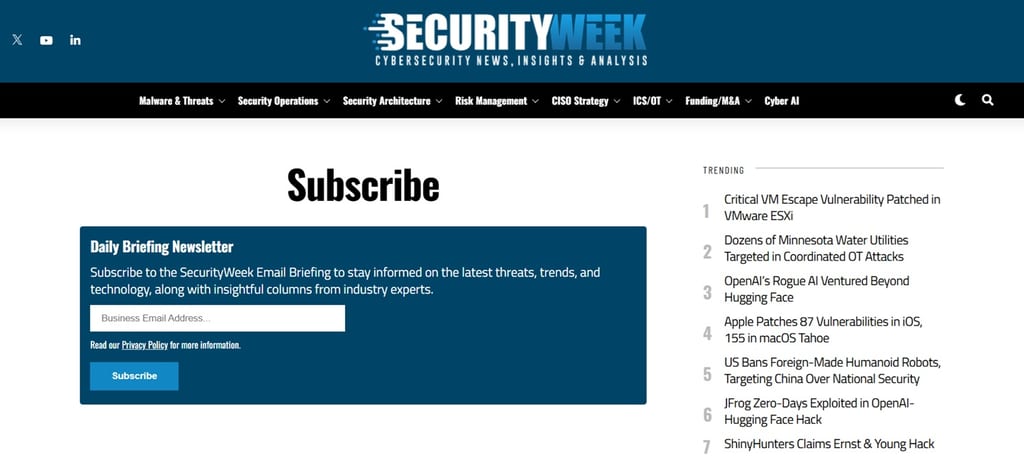
12. Codzienny biuletyn SecurityWeek — najlepszy dla zespołów ds. bezpieczeństwa przedsiębiorstw potrzebujących aktualnych informacji o zagrożeniach
- Odbiorcy: Zespoły ds. bezpieczeństwa w przedsiębiorstwach, CISO, analitycy SOC i architekci bezpieczeństwa
- Częstotliwość: Codziennie
- Koszt: Bezpłatnie
SecurityWeek Daily Briefing to bezpłatny biuletyn e-mailowy wydawany przez SecurityWeek, jeden z najdłużej działających serwisów informacyjnych o cyberbezpieczeństwie przedsiębiorstw, założony w 2010 roku.
Jest pisany i redagowany przez zespół doświadczonych dziennikarzy zajmujących się bezpieczeństwem, w tym Ryana Naraine’a, Eduarda Kovacsa i Ionut Arghire.
Dlaczego warto się zapisać? Każde wydanie obejmuje najistotniejsze zagrożenia, luki w zabezpieczeniach, naruszenia bezpieczeństwa i zmiany regulacyjne z danego dnia — ze szczególnym uwzględnieniem bezpieczeństwa ICS/OT, chmury i środowisk przedsiębiorstw, które ogólne serwisy technologiczne często pomijają. Otrzymasz również dostęp do felietonów ekspertów oraz wcześniejsze informacje o wydarzeniach branżowych organizowanych przez SecurityWeek, które warto znać, jeśli jesteś CISO lub doświadczonym specjalistą ds. bezpieczeństwa.
To solidna codzienna podstawa, jeśli chcesz mieć szeroki przegląd informacji o bezpieczeństwie przedsiębiorstw bez konieczności samodzielnego monitorowania wielu źródeł.
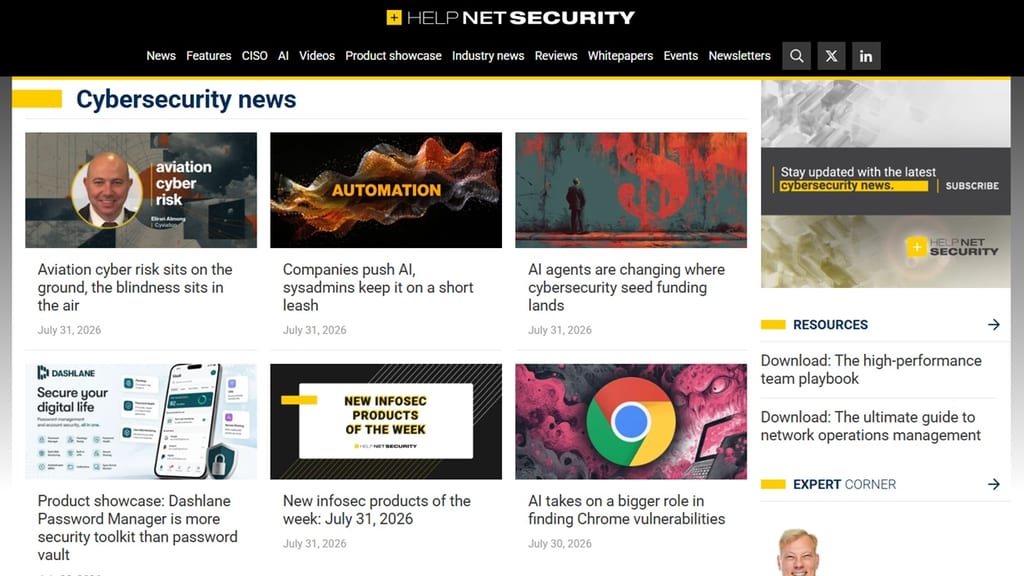
13. Help Net Security — najlepszy globalny przegląd wiadomości o cyberbezpieczeństwie
- Odbiorcy: Specjaliści ds. bezpieczeństwa, menedżerowie i CISO w globalnych organizacjach
- Częstotliwość: Codziennie, co tydzień, dwa razy w miesiącu lub co miesiąc (w zależności od preferencji czytelnika)
- Koszt: Bezpłatnie
Help Net Security to niezależna publikacja poświęcona cyberbezpieczeństwu, założona w 1998 roku, co czyni ją jednym z najstarszych nieprzerwanie działających źródeł informacji w tej dziedzinie. Serwis prowadzi zaangażowany zespół redakcyjny kierowany przez redaktor naczelną Zeljkę Zorz.
Oferuje zestaw biuletynów, które można dowolnie łączyć — codziennych, tygodniowych, wydawanych dwa razy w miesiącu i miesięcznych — dzięki czemu możesz wybrać częstotliwość odpowiadającą Twojemu sposobowi pracy.
Dlaczego warto się zapisać? Zakres tematyczny obejmuje najnowsze wiadomości, szczegółowe analizy techniczne, opinie ekspertów i analizy na poziomie zarządzania, dzięki czemu biuletyn jest przydatny zarówno dla osób pracujących bezpośrednio w SOC, jak i na poziomie CISO. Szczególnie warto zwrócić uwagę na biuletyn (IN)SECURE, który dwa razy w miesiącu prezentuje wybór redakcji i zwykle oferuje bardziej pogłębione treści niż standardowy przegląd wiadomości.
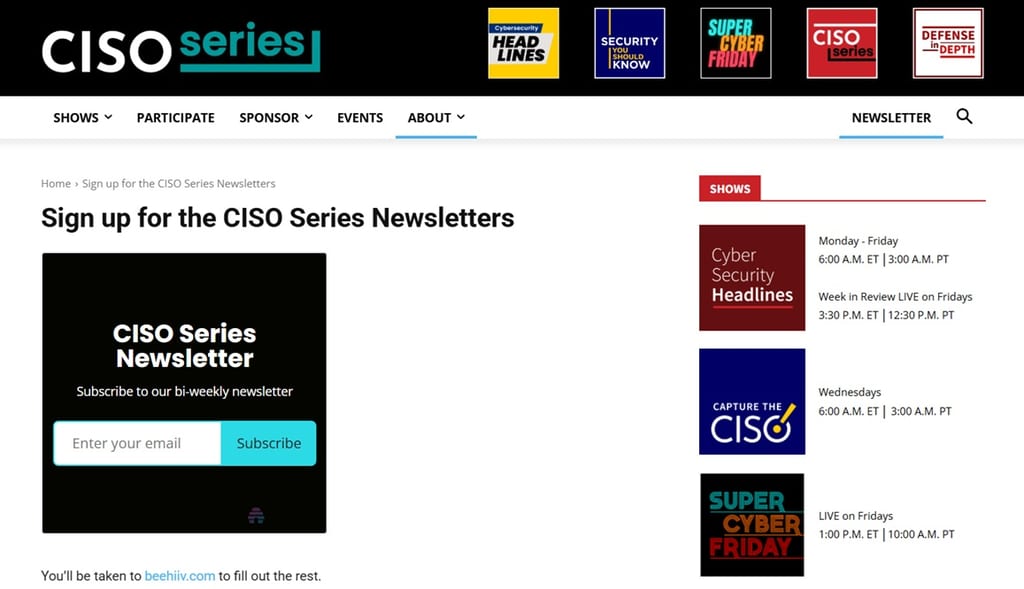
14. Biuletyn CISO Series — najlepszy do błyskotliwych komentarzy na temat przywództwa w obszarze bezpieczeństwa
- Odbiorcy: CISO, liderzy ds. bezpieczeństwa i dostawcy rozwiązań cyberbezpieczeństwa
- Częstotliwość: Co dwa tygodnie
- Koszt: Bezpłatnie
Biuletyn CISO Series to e-mailowe uzupełnienie sieci medialnej CISO Series, tworzone przez doświadczonego dziennikarza technologicznego Davida Sparka wraz ze współprowadzącymi Andym Ellisem i Stevem Zalewskim.
Podsumowuje cotygodniowe odcinki podcastów i wydarzenia na żywo w ramach takich programów jak Defense in Depth i Cyber Security Headlines, wyróżniając się celowo bezpośrednim, pełnym humoru stylem, który odróżnia go od zwykłych przeglądów wiadomości.
Dlaczego warto się zapisać? Tym, co naprawdę wyróżnia ten biuletyn, jest skupienie na napięciach między praktykami ds. bezpieczeństwa a dostawcami — relacja ta jest traktowana jako wartościowy temat sam w sobie, a nie tylko szum w tle. Jeśli jesteś CISO lub liderem ds. bezpieczeństwa i regularnie współpracujesz z dostawcami, docenisz odświeżająco szczere spojrzenie.
Warto również sprawdzić wydawany w dni robocze dodatkowy biuletyn Cyber Security Headlines, jeśli chcesz otrzymywać szybki codzienny przegląd wiadomości obok cotygodniowego formatu.
More Articles
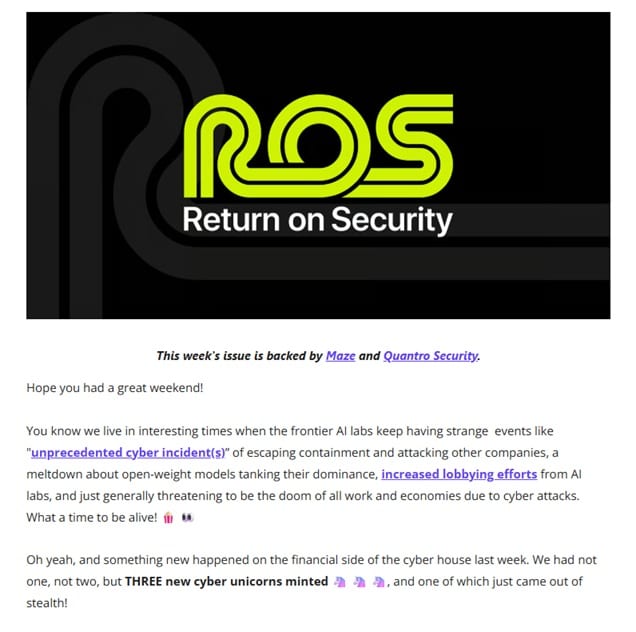
15. Return on Security — najlepszy przegląd wiadomości biznesowych i rynkowych dotyczących cyberbezpieczeństwa
- Odbiorcy: Liderzy ds. bezpieczeństwa, CISO, założyciele i inwestorzy w cyberbezpieczeństwo
- Częstotliwość: Co tydzień
- Koszt: Bezpłatnie
Return on Security to cotygodniowy przegląd rynku cyberbezpieczeństwa, pisany w całości przez Mike’a Privette’a, byłego CISO, który określa się mianem „ekonomisty cyberbezpieczeństwa”. Każde wydanie obejmuje rundy finansowania, aktywność M&A i zmiany na rynku — to raczej analiza biznesowa niż alerty dotyczące zagrożeń.
Dlaczego warto się zapisać? Jeśli jesteś liderem ds. bezpieczeństwa i potrzebujesz wiedzieć, w jakim kierunku zmierza branża — którzy dostawcy otrzymują finansowanie, które kategorie się konsolidują i co szersze sygnały rynkowe oznaczają dla Twoich decyzji — jest to jeden z niewielu newsletterów, które poważnie traktują te kwestie.
Mike pisze wszystko sam, dzięki czemu analizy mają spójny punkt widzenia oparty na praktyce, a nie ogólny ton redakcyjny. Szczególnie polecam obszerne, dogłębne analizy publikowane obok cotygodniowego przeglądu; teksty takie jak jego coroczny raport o stanie rynku cyberbezpieczeństwa wykraczają daleko poza zakres, który może objąć pięciominutowy przegląd.
16. CloudSecList — najlepszy do badań nad bezpieczeństwem chmury i aktualizacji narzędzi
- Odbiorcy: Inżynierowie, menedżerowie i liderzy techniczni ds. bezpieczeństwa chmury z całego świata
- Rozmiar: Ponad 12 000 członków
- Częstotliwość: Co tydzień
- Koszt: Bezpłatnie
CloudSecList to cotygodniowy newsletter dotyczący bezpieczeństwa chmury, osobiście tworzony przez Marco Lanciniego od 2019 roku. Obecnie obejmuje ponad 300 wydań dostarczanych w każdą niedzielę do ponad 12 000 subskrybentów. Zawiera informacje o badaniach nad bezpieczeństwem chmury, narzędziach i aktualizacjach dostawców w środowiskach AWS, Azure, GCP i Kubernetes.
Dlaczego warto się zapisać? Każdy link zamieszczony przez Marco został przez niego osobiście przeczytany i zweryfikowany — nie ma tu agregacji RSS ani automatycznego podsumowywania, więc otrzymujesz ocenę praktyka dotyczącą tego, co naprawdę jest warte Twojego czasu. Zakres tematyczny obejmuje dogłębne analizy techniczne, nowe narzędzia ofensywne i defensywne oraz informacje o wydaniach związanych z bezpieczeństwem dostawców chmury, dzięki czemu newsletter jest przydatny zarówno dla osób pracujących bezpośrednio w chmurze, jak i dla liderów odpowiedzialnych za funkcję bezpieczeństwa chmury.
Co dalej?
Rozwijaj swoją firmę SaaS i umiejętności przywódcze. Zapisz się do naszego newslettera, aby otrzymywać najnowsze spostrzeżenia od CTO i aspirujących liderów technologicznych. Pomożemy Ci rozwijać firmę w bardziej przemyślany sposób i skuteczniej przewodzić dzięki poradnikom, materiałom i strategiom przygotowanym przez czołowych ekspertów!

