

Wewnętrzne platformy deweloperskie, czyli IDP, to konfigurowalne systemy, które pomagają szybciej tworzyć, testować i wdrażać oprogramowanie dzięki standaryzacji przepływów pracy inżynierskiej w całym stosie technologicznym. Jeśli szukasz sposobów na ograniczenie ręcznej pracy, uproszczenie zarządzania chmurą i zapewnienie deweloperom sprawniejszych środowisk, te narzędzia są niezbędne.
Ta lista przedstawia najlepsze wewnętrzne platformy deweloperskie na 2026 — każda z nich została wybrana ze względu na rzeczywiste atuty w zakresie wdrażania, automatyzacji i produktywności zespołu. Znajdziesz tu informacje potrzebne do wyboru platformy dopasowanej do wymagań Twojego zespołu, która pomoże sprawnie realizować projekty.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza wewnętrznych platform deweloperskich
Ta tabela porównawcza podsumowuje informacje o cenach wybranych przeze mnie najlepszych wewnętrznych platform deweloperskich:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do zarządzanych operacji infrastruktury AI | Dostępna bezpłatna prezentacja | Od $3,500/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do bogatej w funkcje automatyzacji CI/CD | Dostępny bezpłatny plan | Ceny dostępne na żądanie | Website | |
| 3 | Najlepsze rozwiązanie do zarządzania IaC opartego na zasadach | Dostępna bezpłatna wersja próbna | Od 20 000 USD rocznie (rozliczane rocznie) | Website | |
| 4 | Najlepsze udostępnianie środowisk z kontrolą kosztów | Dostępna bezpłatna wersja próbna | Od 1 500 USD/miesiąc | Website | |
| 5 | Najlepsza automatyzacja infrastruktury dla zespołów deweloperskich | Dostępna bezpłatna wersja próbna | Od $899/miesiąc | Website | |
| 6 | Najlepsze wbudowane funkcje zarządzania interfejsami API i tożsamością | Dostępne bezpłatne demo | Od $150/komponent/miesiąc | Website | |
| 7 | Najlepsza widoczność integracji narzędzi na dużą skalę | Dostępny bezpłatny plan | Od $7.67/użytkownika/miesiąc | Website | |
| 8 | Najlepsza konfiguracja chmurowa oparta na modułowych schematach | Dostępny 14-dniowy bezpłatny okres próbny | Od $50/użytkownika/miesiąc | Website | |
| 9 | Najlepsze narzędzia do dynamicznego zarządzania środowiskiem | Dostępny 30-dniowy bezpłatny okres próbny | Od $1,979/miesiąc (rozliczane rocznie) | Website | |
| 10 | Najlepsze do orkiestracji chmury hybrydowej | Dostępna bezpłatna wersja demonstracyjna | Wycena na zapytanie | Website |


Recenzje najlepszych wewnętrznych platform deweloperskich
 Najlepsze rozwiązanie do zarządzanych operacji infrastruktury AI
- Dostępna bezpłatna prezentacja
- Od $3,500/miesiąc

DuploCloud śledzi standardy zgodności z zasadami bezpieczeństwa za pomocą pulpitów nawigacyjnych z wynikami. DuploCloud to agentyczna platforma DevOps, która umożliwia zespołom tworzenie, wdrażanie i zarządzanie agentami opartymi na AI na potrzeby aprowizacji infrastruktury chmurowej, operacji Kubernetes, automatyzacji CI/CD oraz egzekwowania zgodności w AWS, GCP i Azure.
Dla kogo DuploCloud jest najlepszym wyborem?
DuploCloud jest odpowiedni dla zespołów zajmujących się inżynierią platform, które potrzebują automatyzacji infrastruktury opartej na AI z wbudowanymi mechanizmami zapewniania zgodności w AWS, GCP lub Azure.
Dlaczego wybrałem DuploCloud
Wybrałem DuploCloud jako jedno z najlepszych rozwiązań, ponieważ jest to jedyna platforma na mojej liście, na której agenci AI obsługują zarządzane operacje infrastruktury od początku do końca, a nie tylko w nich pomagają. Szczególnie podoba mi się to, że agenci domyślnie mają dostęp tylko do odczytu, korzystają z tymczasowych poświadczeń o zakresie ograniczonym do konkretnego zgłoszenia i wymagają zatwierdzenia przez człowieka przed zastosowaniem jakiejkolwiek zmiany Terraform, dzięki czemu zespół zyskuje samoobsługowe aprowizowanie bez utraty kontroli nad środowiskiem produkcyjnym. Ponadto standardy operacyjne można zakodować jako wersjonowane umiejętności, dzięki czemu mechanizmy ochronne są automatycznie uwzględniane w każdym przepływie pracy.
Najważniejsze funkcje DuploCloud
- Wielokanałowy dostęp deweloperów: Deweloperzy mogą korzystać z agentów i zgłaszać zapotrzebowanie na zasoby za pośrednictwem Slacka, Teams, portalu w przeglądarce, rozszerzenia IDE, interfejsu wiersza poleceń oraz interfejsów MCP.
- Wieloosobowe sesje AI ARMOR: Zespoły współpracują wewnątrz współdzielonych zgłoszeń ze wspólnym kontekstem, dzięki czemu wielu użytkowników może jednocześnie przeglądać ten sam przepływ pracy agenta i wnosić do niego swój wkład.
- Wykrywanie rozbieżności i przepływy pracy z żądaniami pull Terraform: Platforma stale monitoruje infrastrukturę pod kątem rozbieżności w konfiguracji i otwiera żądania pull dla wykrytych zmian, obejmujące etapy planowania, przeglądu, zastosowania i wycofania.
- Segmentacja wielu środowisk oparta na obszarach roboczych: Zespoły, środowiska i jednostki biznesowe otrzymują dedykowane obszary robocze z określonym zakresem osób, użytkowników i kontekstu kontrolowanym za pomocą RBAC.
Integracje DuploCloud
DuploCloud obsługuje integracje z Terraform, Kubernetes, GitHub, GitLab, CircleCI, Datadog, Prometheus, PagerDuty i ServiceNow. Interfejsy REST API, dostawca Terraform, interfejs wiersza poleceń oraz interfejsy MCP obsługują niestandardowe przepływy pracy CI/CD i infrastruktury.
Pros and Cons
Pros:
- Recenzenci zgłaszają szybsze aprowizowanie dla deweloperów
- Zatwierdzenia z ograniczonym zakresem chronią przepływy pracy środowiska produkcyjnego
- Kontrole obszarów roboczych wspierają egzekwowanie zgodności
Cons:
- Wdrożenie w niektórych przypadkach utknęło przed uruchomieniem środowiska produkcyjnego
- Recenzenci chcą bardziej przejrzystego wyszukiwania w dzienniku audytu
Learn more about DuploCloud: Najlepsze rozwiązanie do bogatej w funkcje automatyzacji CI/CD
- Dostępny bezpłatny plan
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.6/5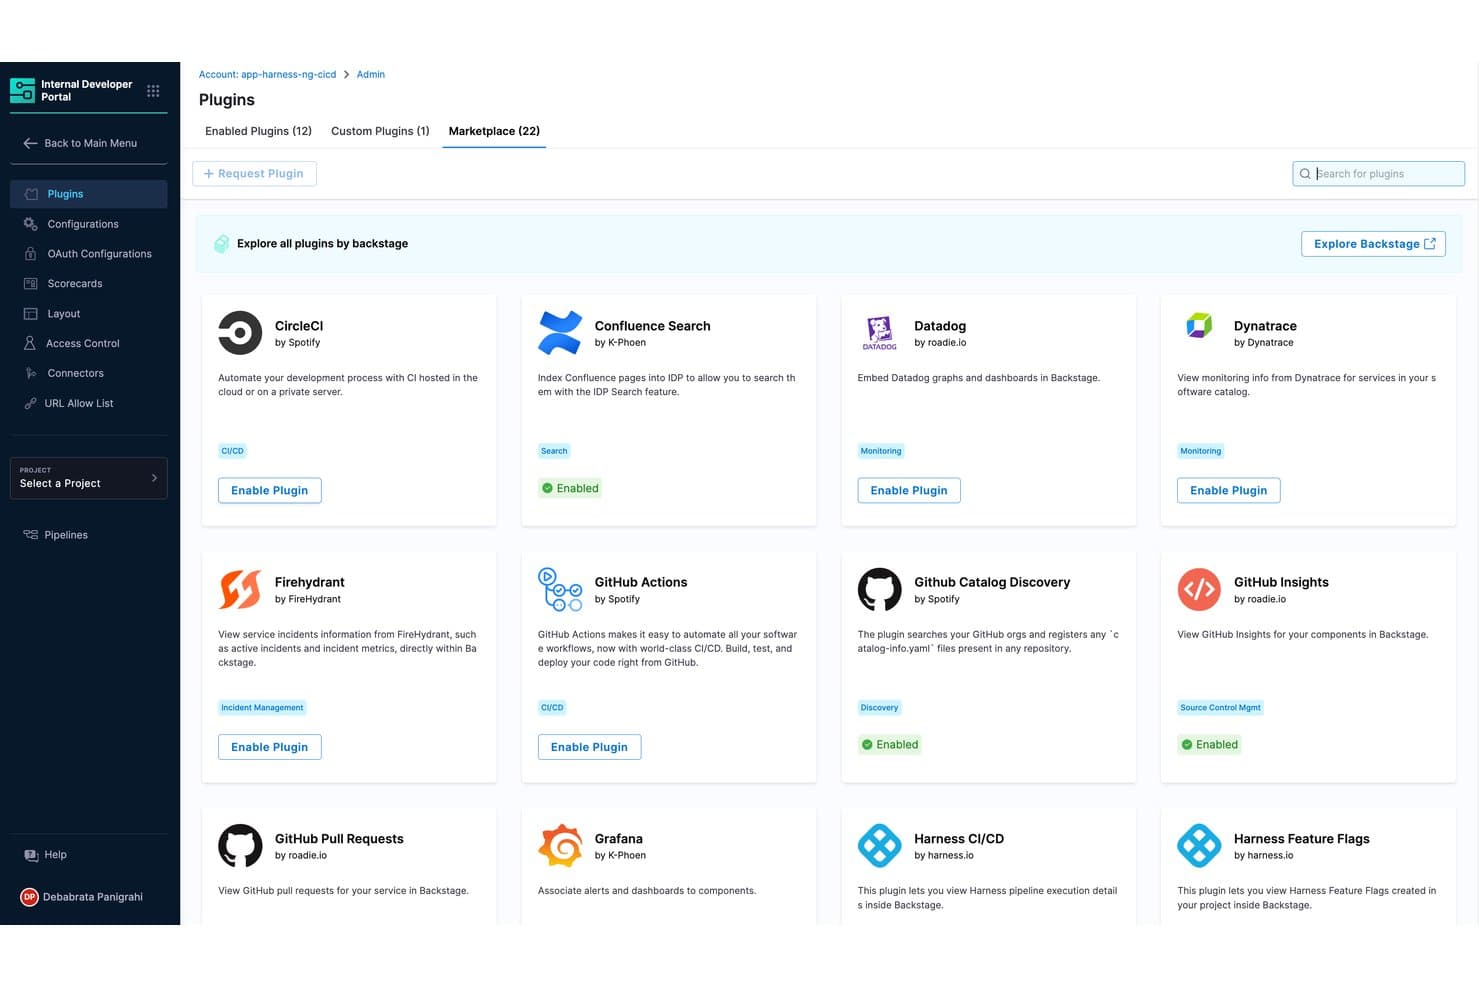
Harness oferuje sklep wtyczek w swoim wewnętrznym portalu deweloperskim, umożliwiając zespołom włączanie integracji, takich jak GitHub Actions, Datadog i CircleCI, bezpośrednio ze scentralizowanego interfejsu administracyjnego. Harness to wewnętrzna platforma deweloperska, która łączy zaawansowaną automatyzację potoków CI/CD, orkiestrację infrastruktury chmurowej, samoobsługę deweloperów i zarządzanie zgodnością w jednym rozwiązaniu.
Dla kogo Harness jest najlepszym wyborem?
Harness to dobry wybór dla zespołów inżynierii platformowej i liderów DevOps w średnich i dużych organizacjach, które chcą ujednolicić i zautomatyzować procesy dostarczania oprogramowania.
Dlaczego wybrałem Harness
Wybrałem Harness jako jedno z najlepszych rozwiązań, ponieważ korzystam z jego bogatej w funkcje automatyzacji CI/CD, aby ujednolicić wdrożenia, egzekwować zasady dotyczące potoków za pomocą podejścia policy-as-code oraz zapewniać deweloperom elastyczny portal samoobsługowy stworzony z myślą o nowoczesnych zespołach platformowych.
Najważniejsze funkcje Harness
- Zarządzanie środowiskami: Umożliwia definiowanie, uruchamianie i kontrolowanie niestandardowych środowisk na potrzeby programowania, testowania i produkcji.
- Kontrola dostępu oparta na rolach: Zapewnia szczegółowe uprawnienia dla użytkowników, zespołów i projektów, a także obsługę SSO i ścieżek audytu.
- Katalog usług: Utrzymuje scentralizowany wykaz aplikacji, komponentów, informacji o właścicielach i metadanych wdrożeń.
- Zarządzanie kosztami chmury: Śledzi wykorzystanie chmury w ramach wdrożeń i zapewnia wgląd w wydatki na infrastrukturę.
Integracje Harness
Harness oferuje natywne integracje z GitHubem i Jirą. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Szczegółowa kontrola dostępu oparta na rolach
- Wbudowany katalog usług ze śledzeniem właścicieli
- Obsługa złożonych strategii wdrażania w wielu chmurach
Cons:
- Katalog oprogramowania jest mniej szczegółowy
- Zaawansowane funkcje mogą wymagać rozbudowanej konfiguracji
Learn more about Harness: Najlepsze rozwiązanie do zarządzania IaC opartego na zasadach
- Dostępna bezpłatna wersja próbna
- Od 20 000 USD rocznie (rozliczane rocznie)
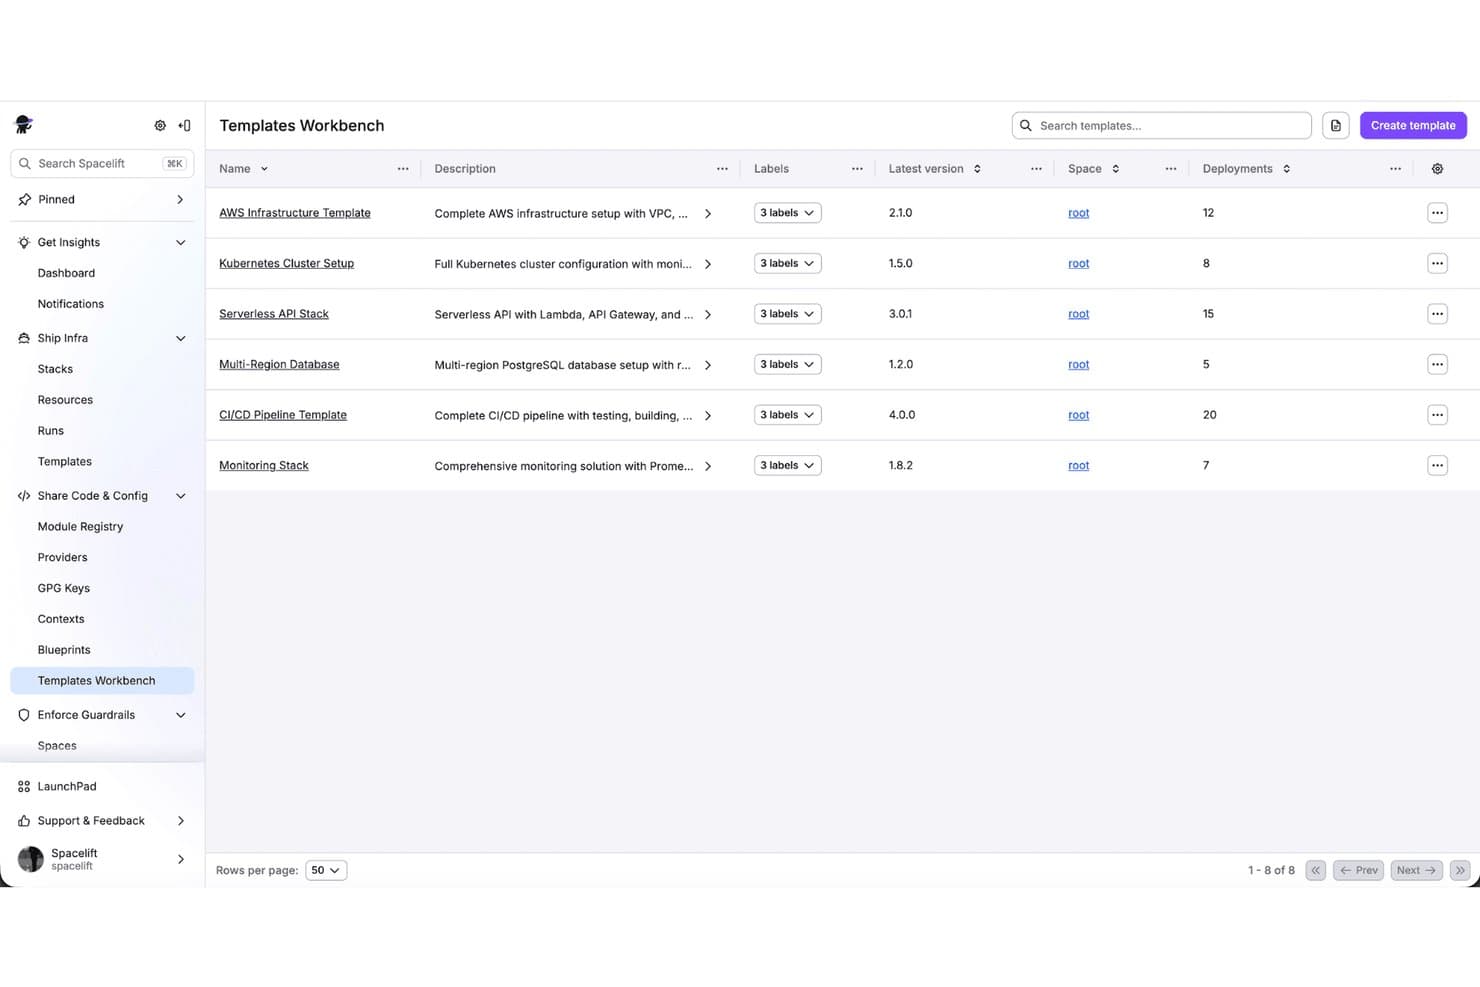
Spacelift oferuje Warsztat szablonów, w którym zespoły platformowe mogą zarządzać szablonami infrastruktury wielokrotnego użytku i wdrażać je, w tym szablony AWS, Kubernetes oraz potoki CI/CD. Spacelift to platforma automatyzacji infrastruktury dla wewnętrznych platform deweloperskich, oferująca zarządzanie przepływami pracy IaC oparte na zasadach, kontrolę dostępu opartą na rolach oraz integrację z Terraform, Pulumi, CloudFormation, Kubernetes i głównymi dostawcami chmurowymi.
Dla kogo Spacelift jest najlepszym wyborem?
Zespoły zajmujące się inżynierią platform, DevOps lub SRE w organizacjach, które potrzebują ścisłego egzekwowania zasad i skalowalnej automatyzacji infrastruktury w wielu dostawcach chmurowych.
Dlaczego wybrałem Spacelift
Wybrałem Spacelift jako jedno z najlepszych rozwiązań, ponieważ polegam na zarządzaniu IaC opartym na zasadach, aby egzekwować zasady OPA w Terraform, Pulumi i Kubernetes. W praktyce mój zespół może automatyzować zmiany w infrastrukturze za pomocą precyzyjnych kontroli dostępu oraz rejestrować każdą czynność na potrzeby zgodności.
Najważniejsze funkcje Spacelift
- Zarządzanie zależnościami stosów: Definiowanie zależności i automatyzowanie kolejności między stosami infrastruktury.
- Zintegrowane wykrywanie rozbieżności: Ciągłe monitorowanie zasobów chmurowych pod kątem rozbieżności stanu i uruchamianie alertów po ich wykryciu.
- Obsługa wielu dostawców chmurowych: Wdrażanie zasobów i zarządzanie nimi w AWS, Azure, GCP i innych usługach z jednej platformy.
- Niestandardowe powiadomienia: Integracja ze Slackiem i Microsoft Teams w celu otrzymywania aktualizacji dotyczących aktywności stosów i stanu przepływów pracy.
Integracje Spacelift
Spacelift oferuje natywne integracje z GitHub, GitLab, Bitbucket, AWS, Azure, Google Cloud, Slack, Microsoft Teams i Okta. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Przepływy pracy oparte na zasadach do automatyzacji infrastruktury
- Automatyczne zarządzanie zależnościami stosów i orkiestracja
- Szczegółowa kontrola dostępu dla zespołów
Cons:
- Brak wbudowanego portalu samoobsługowego dla deweloperów
- Ograniczone możliwości dostosowywania wizualizacji stosów
Learn more about Spacelift: 4Najlepsze udostępnianie środowisk z kontrolą kosztów
env0
- Dostępna bezpłatna wersja próbna
- Od 1 500 USD/miesiąc
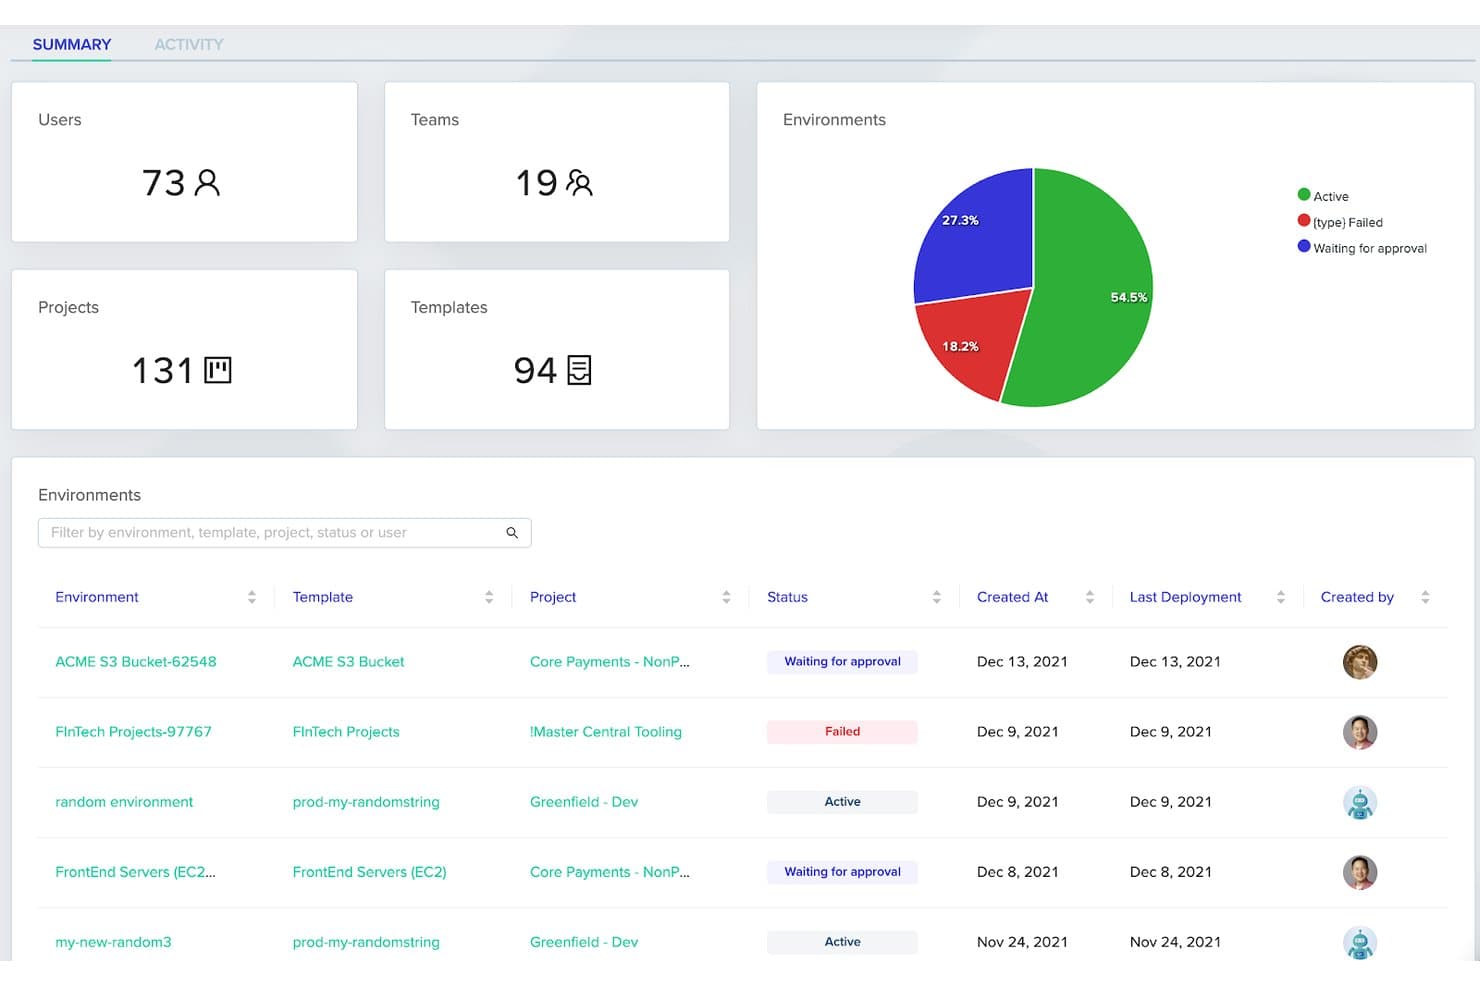
env0 oferuje scentralizowany pulpit podsumowania przedstawiający użytkowników, zespoły, projekty, szablony i statusy wdrażania środowisk wraz z wizualnym podziałem danych. env0 lub env zero to platforma automatyzacji infrastruktury chmurowej zaprojektowana z myślą o wewnętrznych platformach deweloperskich, oferująca samoobsługowe udostępnianie środowisk, mechanizmy kontroli, obsługę wielu chmur, zasady jako kod oraz możliwości zarządzania kosztami.
Dla kogo env0 jest najlepszym wyborem?
Zespoły zajmujące się inżynierią platform i DevOps w średnich i dużych organizacjach, które poszukują scentralizowanej automatyzacji środowisk oraz opartej na zasadach kontroli infrastruktury.
Dlaczego wybrałem env0
Wybrałem env0, ponieważ mogę automatyzować udostępnianie środowisk za pomocą wielokrotnego użytku szablonów i egzekwować zasady jako kod w różnych chmurach, zapewniając jednocześnie mojemu zespołowi pełny wgląd w wydatki na infrastrukturę i kontrolę nad nimi. Kontrola kosztów jest bezkonkurencyjna w przypadku wewnętrznych platform deweloperskich.
Najważniejsze funkcje env0
- Obsługa przepływów pracy wielu narzędzi IaC: Uruchamianie i zarządzanie Terraform, OpenTofu, Terragrunt, CloudFormation i Pulumi na ujednoliconej platformie.
- Wykrywanie i naprawianie rozbieżności: Automatyczne wykrywanie i naprawianie rozbieżności infrastruktury w różnych środowiskach.
- Szczegółowa kontrola dostępu oparta na rolach: Przypisywanie uprawnień na poziomie projektu, środowiska i szablonu.
- Zintegrowane zatwierdzenia i powiadomienia: Konfigurowanie niestandardowych przepływów zatwierdzania i powiadomień dotyczących działań w środowiskach.
Integracje env0
env0 oferuje natywne integracje z GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Google Cloud Platform, Helm, Okta i Slack. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Widoczność kosztów środowisk w czasie rzeczywistym i mechanizmy kontroli
- Automatyczne wykrywanie i naprawianie rozbieżności
- Egzekwowanie zasad jako kod podczas wdrożeń
Cons:
- Ograniczone wbudowane możliwości katalogu oprogramowania
- Złożoność przepływów pracy w przypadku dużych projektów monorepo
Learn more about env0: Najlepsza automatyzacja infrastruktury dla zespołów deweloperskich
- Dostępna bezpłatna wersja próbna
- Od $899/miesiąc
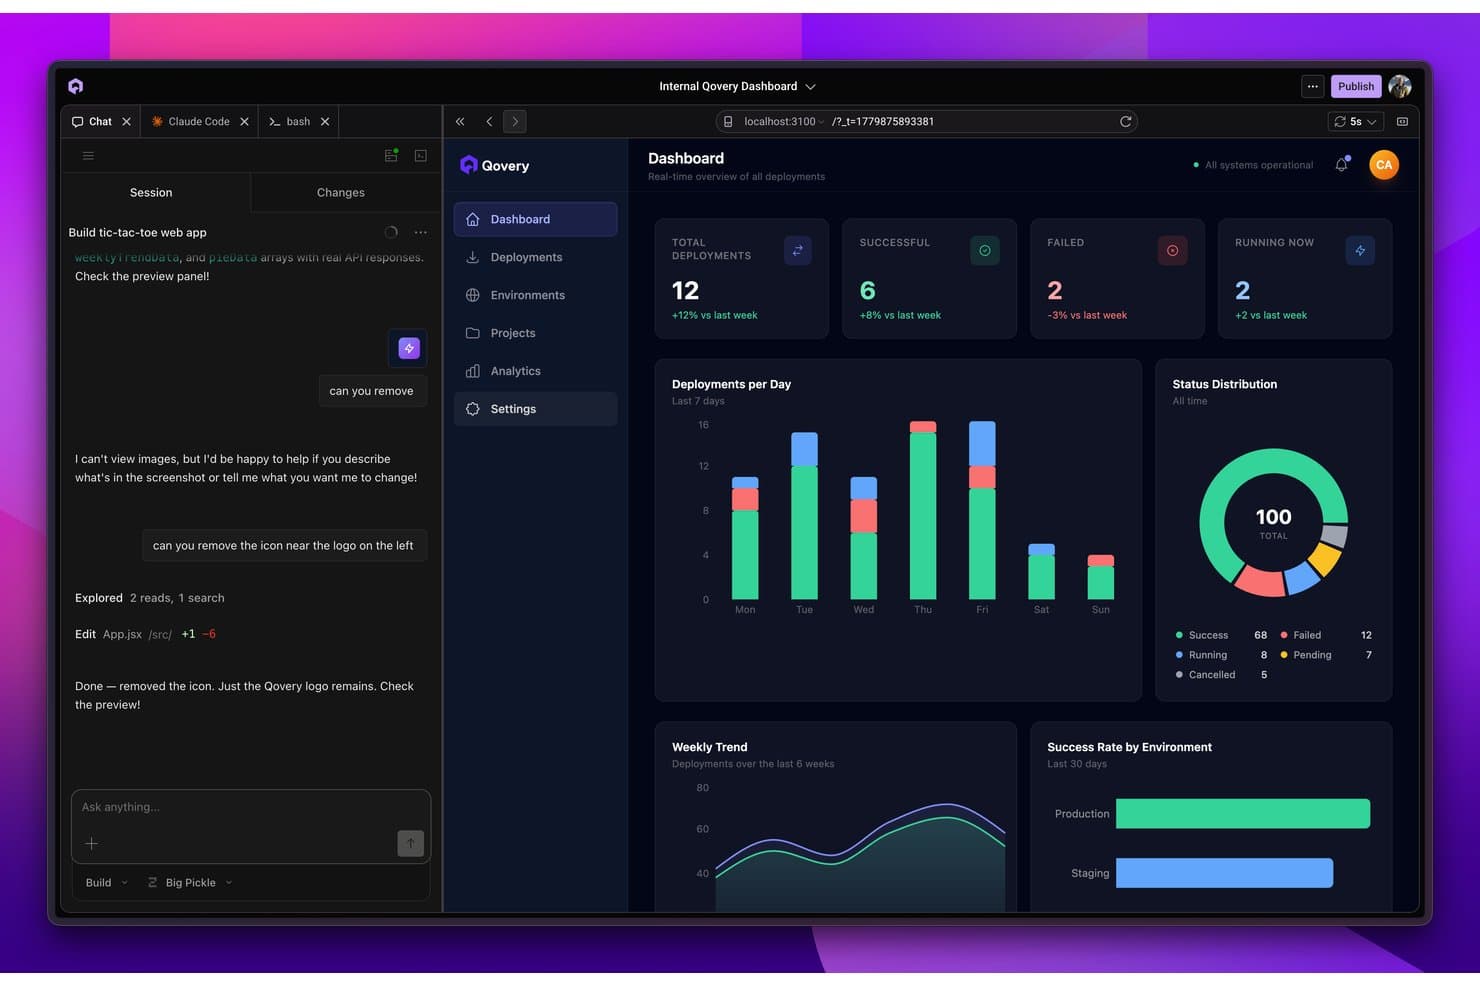
Qovery oferuje pulpit wewnętrznej platformy deweloperskiej z monitorowaniem wdrożeń w czasie rzeczywistym, rozkładem statusów i wskaźnikami powodzenia na poziomie środowisk. Qovery to wewnętrzna platforma deweloperska (IDP) zaprojektowana dla zespołów pracujących z natywną chmurą, zapewniająca ujednoliconą automatyzację infrastruktury, aprowizację środowisk, integrację z CI/CD oraz zaawansowane funkcje zarządzania w ramach jednej scentralizowanej płaszczyzny sterowania.
Dla kogo Qovery jest najlepszym wyborem?
Zespoły inżynierii platformowej w rozwijających się firmach SaaS lub przedsiębiorstwach, które tworzą i obsługują nowoczesną infrastrukturę chmurową opartą na Kubernetesie.
Dlaczego wybrałem Qovery
Wybrałem Qovery jako jedną z najlepszych wewnętrznych platform deweloperskich, ponieważ mogę automatyzować wielochmurową infrastrukturę Kubernetes, egzekwować szczegółowe mechanizmy RBAC i zasady jako kod oraz umożliwiać deweloperom samodzielne udostępnianie zasobów chmurowych bezpośrednio z ujednoliconego portalu. Najlepsza automatyzacja infrastruktury dla zespołów deweloperskich.
Najważniejsze funkcje Qovery
- Środowiska efemeryczne: Szybko twórz i usuwaj wstępnie skonfigurowane, kompletne środowiska testowe dla każdego żądania scalenia.
- Natywne integracje z CI/CD: Połącz Qovery z GitHub Actions, GitLab CI i innymi narzędziami do obsługi potoków, aby automatyzować wdrożenia.
- Zarządzanie sekretami: Bezpiecznie zarządzaj sekretami, wstrzykuj je i rotuj w aplikacjach oraz środowiskach.
- Rejestrowanie aktywności w czasie rzeczywistym: Monitoruj bieżącą aktywność wdrożeń, ścieżki audytu i zdarzenia systemowe w ramach platformy.
Integracje Qovery
Qovery oferuje interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Zaawansowane mechanizmy RBAC i kontroli zasad jako kodu
- Szybkie wdrażanie środowisk efemerycznych
- Ujednolicona płaszczyzna sterowania wielochmurowym zarządzaniem
Cons:
- Funkcja katalogu jest mniej zaawansowana niż u konkurencji
- Może być zbyt rozbudowane dla obciążeń niezwiązanych z Kubernetesem
Learn more about Qovery: 6Najlepsze wbudowane funkcje zarządzania interfejsami API i tożsamością
WSO2
- Dostępne bezpłatne demo
- Od $150/komponent/miesiąc
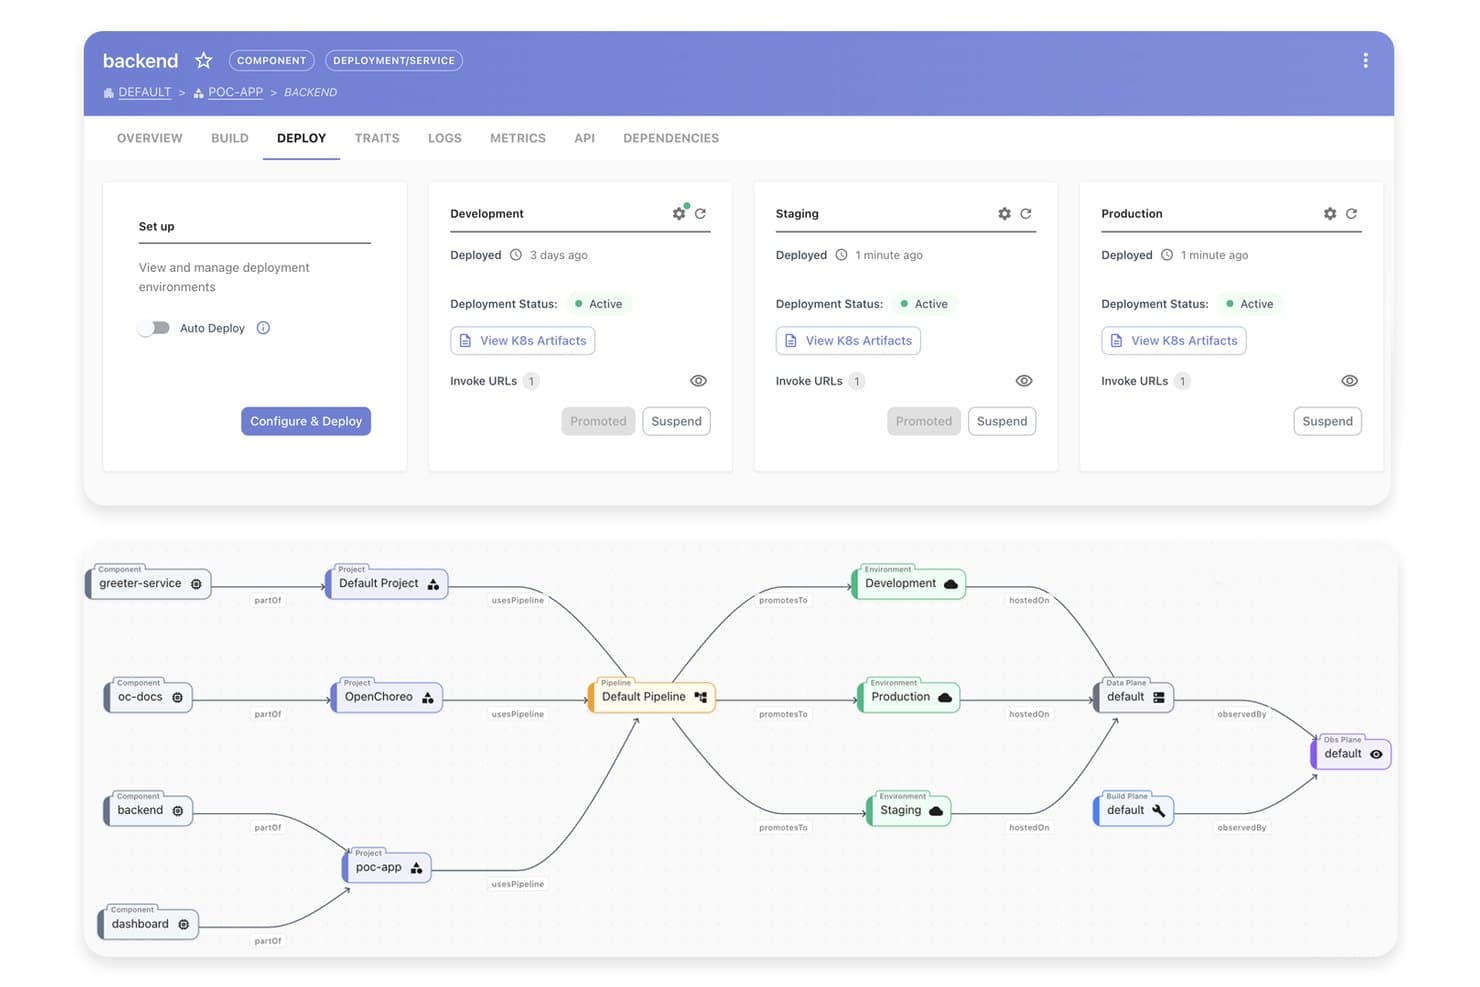
WSO2 oferuje wizualny panel potoku wdrażania, który pozwala deweloperom zarządzać usługami backendowymi i promować je między środowiskami Rozwoju, Testów i Produkcji z poziomu jednego interfejsu. Platforma deweloperska WSO2 (wcześniej znana jako Choreo) to wewnętrzna platforma deweloperska, która łączy zarządzanie interfejsami API, katalogowanie usług, integrację CI/CD, orkiestrację infrastruktury i zarządzanie tożsamością w jednym systemie.
Dla kogo najlepiej nadaje się WSO2?
Zespoły zajmujące się inżynierią platformową oraz organizacje IT w przedsiębiorstwach, które potrzebują ujednoliconych funkcji zarządzania interfejsami API i tożsamością oraz funkcji nadzoru w ramach swoich procesów deweloperskich.
Dlaczego wybrałem WSO2
Wybrałem WSO2, ponieważ ufam wbudowanym funkcjom zarządzania interfejsami API i tożsamością, które umożliwiają egzekwowanie zasad bezpieczeństwa, zarządzanie dostępem za pomocą zaawansowanego RBAC oraz wspieranie zgodności z przepisami w skali przedsiębiorstwa. Mój zespół korzysta z centralnego portalu do śledzenia wykorzystania interfejsów API i automatyzacji aprowizacji użytkowników.
Najważniejsze funkcje WSO2
- Wdrażanie natywne dla Kubernetes: Wdrażaj usługi bezpośrednio w środowiskach Kubernetes i zarządzaj nimi.
- Katalog usług z wersjonowaniem: Rejestruj, śledź i aktualizuj usługi wraz ze stanem cyklu życia i kontrolą wersji.
- Integracje z potokami CI/CD: Łącz się z Jenkins, GitHub Actions lub Azure DevOps, aby automatyzować procesy.
- Panel analityczny interfejsów API: Monitoruj wykorzystanie interfejsów API, błędy i metryki wydajności z poziomu ujednoliconego interfejsu.
Integracje WSO2
WSO2 oferuje interfejs API umożliwiający połączenie z narzędziami innych firm.
Pros and Cons
Pros:
- Rozbudowane funkcje zarządzania cyklem życia interfejsów API i nadzoru nad nimi
- Gotowa do zastosowań korporacyjnych integracja z zarządzaniem tożsamością
- Elastyczne wdrażanie na potrzeby środowisk hybrydowych lub natywnych dla chmury
Cons:
- Projekt portalu jest mniej nowoczesny wizualnie
- Katalog usług koncentruje się głównie na interfejsach API
Learn more about WSO2: Najlepsza widoczność integracji narzędzi na dużą skalę
- Dostępny bezpłatny plan
- Od $7.67/użytkownika/miesiąc
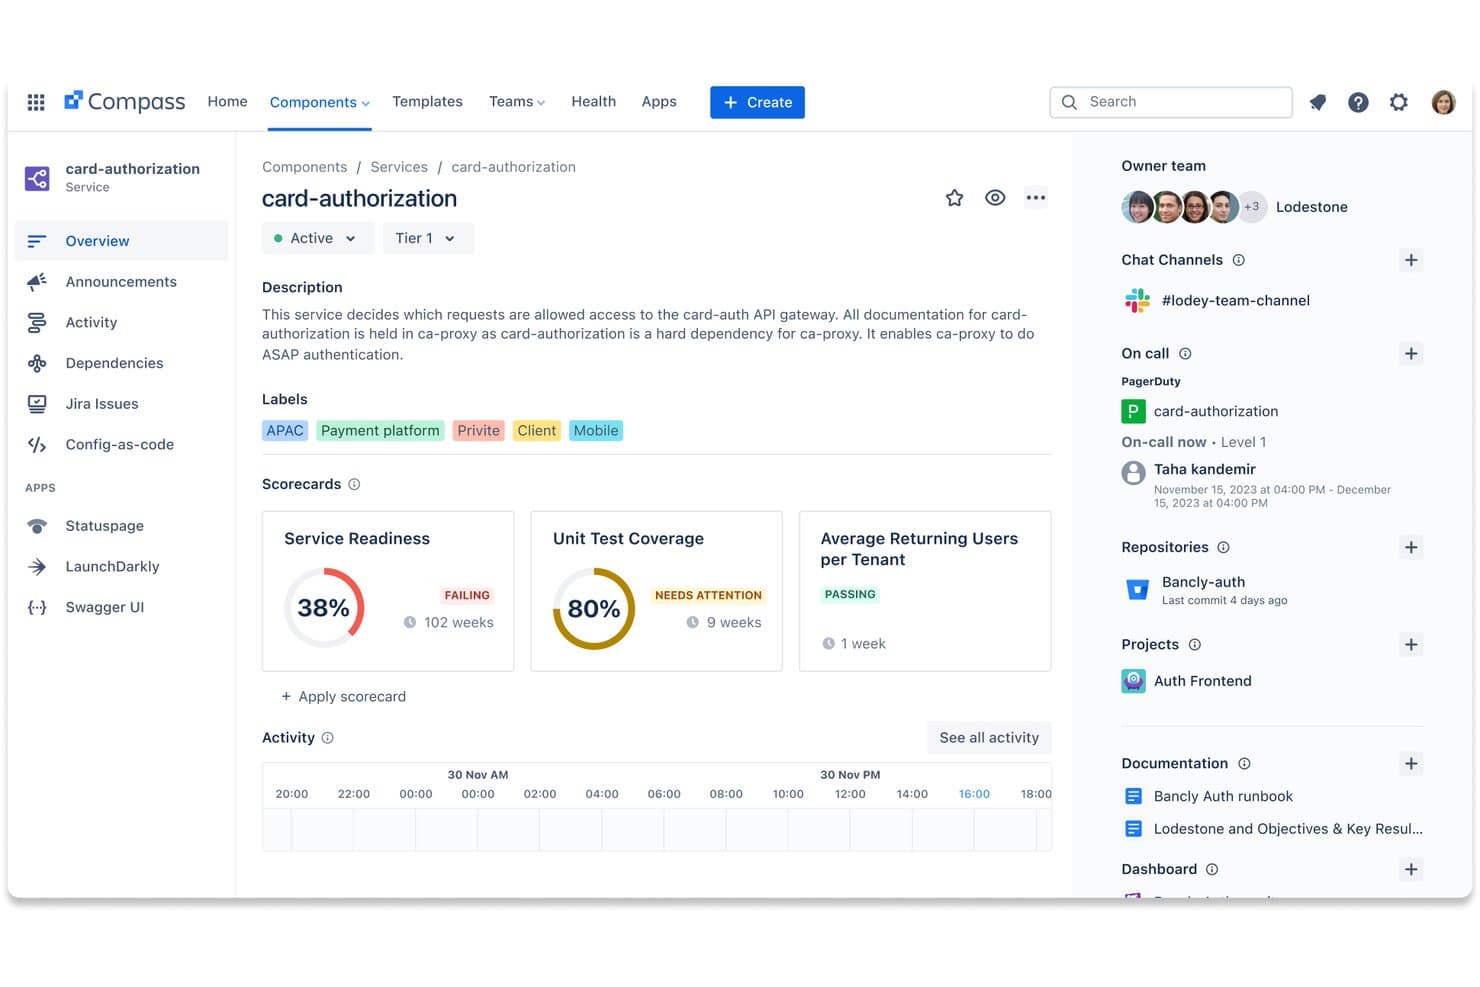
Atlassian Compass oferuje scentralizowany widok katalogu usług z kartami wyników, informacjami o dyżurach, repozytoriami i własnością zespołów na potrzeby zarządzania wewnętrzną platformą dla deweloperów. Atlassian Compass to wewnętrzna platforma dla deweloperów zaprojektowana w celu zapewnienia zespołom inżynieryjnym ujednoliconego katalogu oprogramowania, śledzenia własności usług oraz widoczności integracji w obrębie kodu, narzędzi i systemów.
Dla kogo najlepiej nadaje się Atlassian Compass?
Zespoły inżynierii platformowej w firmach, które już korzystają z produktów Atlassian i chcą scentralizowanego śledzenia usług oraz nadzoru nad integracjami.
Dlaczego wybrałem Atlassian Compass
Wybrałem Atlassian Compass, ponieważ mój zespół zyskuje szczegółowy, bieżący wgląd w usługi i narzędzia. Korzystam z jego ujednoliconego katalogu oprogramowania oraz analiz kondycji integracji, aby monitorować połączenia i zależności na dużą skalę. Pomaga nam to śledzić zmiany w całym ekosystemie chmurowym.
Najważniejsze funkcje Atlassian Compass
- Karty wyników kondycji usług: Oceniaj niezawodność komponentów za pomocą konfigurowalnych kart wyników kondycji i działania operacyjnego.
- Śledzenie metryk DORA: Mierz wydajność dostarczania oprogramowania za pomocą wbudowanych pulpitów nawigacyjnych z metrykami DORA.
- Mapowanie własności: Przypisuj jasną odpowiedzialność za każdą usługę i komponent techniczny w różnych zespołach.
- Wykresy zależności komponentów: Wizualizuj zależności techniczne i relacje między usługami w katalogu oprogramowania.
Integracje Atlassian Compass
Atlassian Compass oferuje natywne integracje w ekosystemie Atlassian, w tym z Jira, Bitbucket, Confluence i Statuspage, a także natywne integracje z GitHub, GitLab, Jenkins, Datadog, Prometheus i Opsgenie. Dostępne jest API na potrzeby niestandardowych integracji.
Pros and Cons
Pros:
- Dobra widoczność zależności między usługami
- Wbudowane śledzenie metryk DORA dla zespołów
- Szybka konfiguracja w ekosystemie Atlassian
Cons:
- Ograniczone możliwości orkiestracji infrastruktury
- Niestandardowe portale mają ograniczone możliwości rozszerzania
Learn more about Atlassian Compass: Najlepsza konfiguracja chmurowa oparta na modułowych schematach
- Dostępny 14-dniowy bezpłatny okres próbny
- Od $50/użytkownika/miesiąc
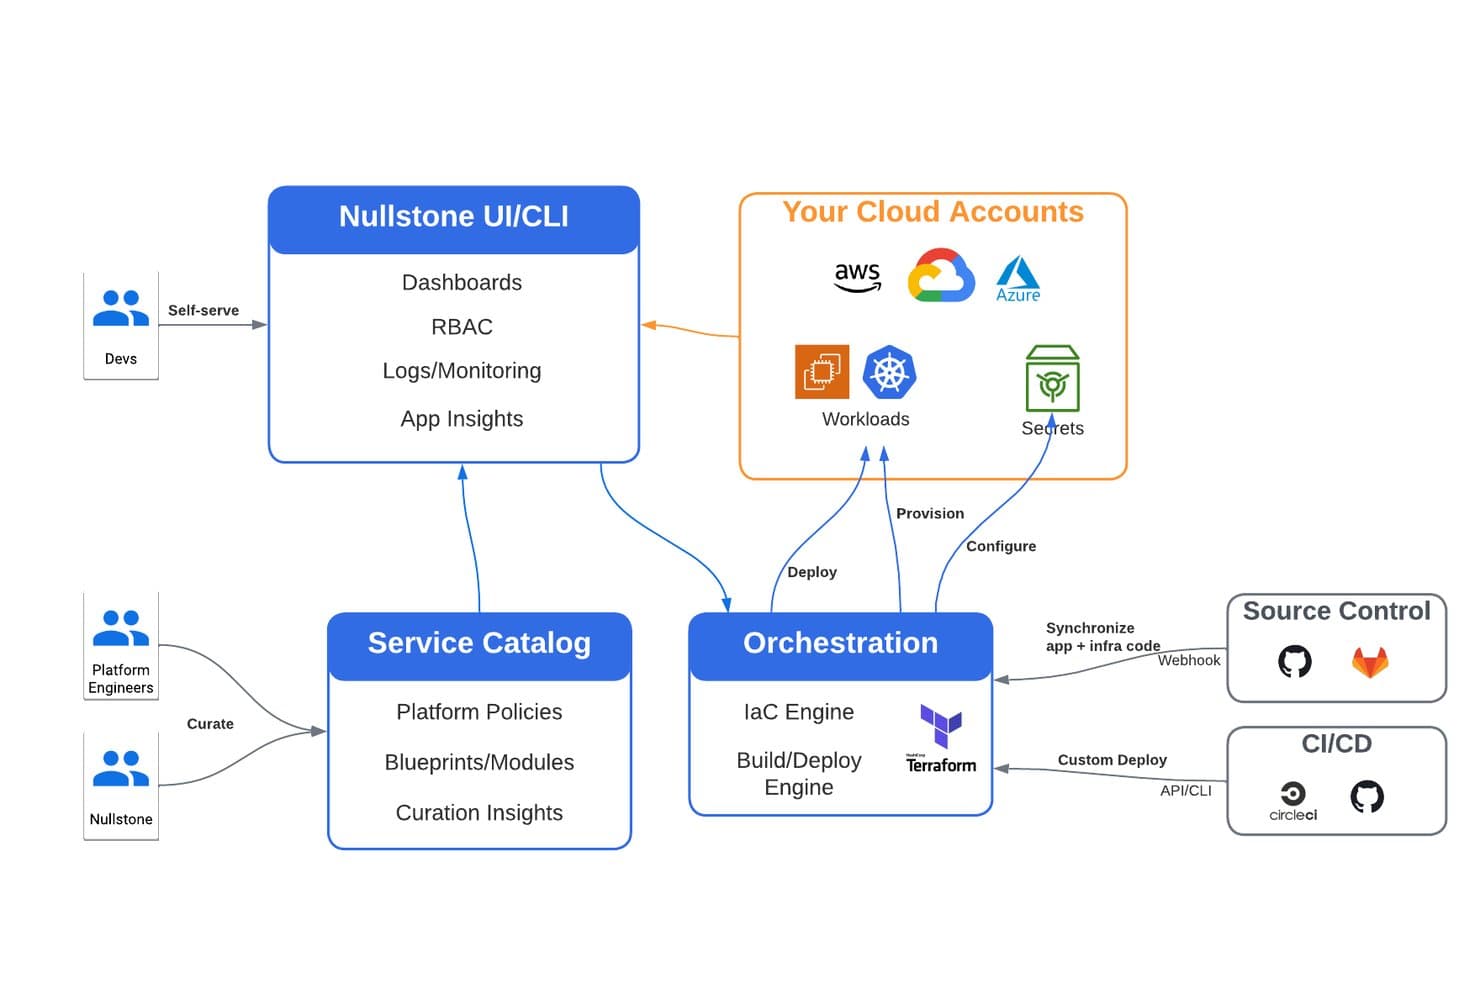
Nullstone oferuje wizualną architekturę pokazującą, jak jego interfejs użytkownika/CLI, katalog usług i mechanizm orkiestracji łączą deweloperów z wdrożeniami w wielu chmurach za pośrednictwem integracji IaC i CI/CD. Nullstone to wewnętrzna platforma deweloperska zaprojektowana, aby umożliwić zespołom platformowym i inżynieryjnym standaryzację infrastruktury chmurowej, udostępnianie zasobów, automatyzację wdrożeń oraz katalogowanie usług za pomocą modułowych schematów i rozszerzalnych szablonów.
Dla kogo Nullstone jest najlepszym wyborem?
Nullstone to solidny wybór dla zespołów zajmujących się inżynierią platform w rozwijających się firmach SaaS, które chcą zapewnić deweloperom samoobsługę w AWS.
Dlaczego wybrałem Nullstone
Wybrałem Nullstone jako jedno z najlepszych rozwiązań, ponieważ mogę konfigurować wewnętrzne platformy deweloperskie za pomocą modułowych schematów, automatyzować udostępnianie środowisk oraz utrzymywać wielokrotnego użytku, kontrolowane wersjami wzorce infrastruktury chmurowej w wielu zespołach.
Najważniejsze funkcje Nullstone
- Portal samoobsługowy dla deweloperów: Umożliwia deweloperom samodzielne udostępnianie, zarządzanie i usuwanie zasobów chmurowych za pośrednictwem interfejsu internetowego.
- Kontrola dostępu oparta na zespołach: Obsługuje RBAC, umożliwiając przyznawanie lub ograniczanie uprawnień w projektach i środowiskach.
- Integracja z potokami CI/CD: Łączy się bezpośrednio z GitHub Actions, GitLab CI i CircleCI w celu automatyzacji kompilacji i wdrożeń.
- Katalogowanie środowisk: Śledzi wdrożone aplikacje, zasoby i informacje o ich właścicielach w wielu środowiskach.
Integracje Nullstone
Nullstone udostępnia interfejs API do integracji.
Pros and Cons
Pros:
- Szablony schematów do wielokrotnego użytku dla wzorców infrastruktury
- Szybkie wdrożenie dzięki minimalnym wymaganiom konfiguracyjnym
- Portal samoobsługowy standaryzuje przepływy pracy deweloperów
Cons:
- Ograniczona obsługa wielu chmur poza AWS
- Ekosystem wtyczek jest mniejszy niż u głównych konkurentów
Learn more about Nullstone: Najlepsze narzędzia do dynamicznego zarządzania środowiskiem
- Dostępny 30-dniowy bezpłatny okres próbny
- Od $1,979/miesiąc (rozliczane rocznie)
 Learn more about Humanitec:
 Najlepsze do orkiestracji chmury hybrydowej
- Dostępna bezpłatna wersja demonstracyjna
- Wycena na zapytanie
Learn more about Morpheus Data:
Inne wewnętrzne platformy deweloperskie
Oto kilka dodatkowych opcji wewnętrznych platform deweloperskich, które nie znalazły się na mojej krótkiej liście, ale nadal warto je sprawdzić:
- 11PortNajlepiej konfigurowalny portal samoobsługowy dla deweloperów
- 12Encore CloudNajlepsza platforma backendowa do tworzenia aplikacji, skoncentrowana na kodzie
- 13mogeniusNajlepsze uproszczone wdrożenia konteneryzowane
Jak oceniam wewnętrzne platformy deweloperskie
Dzielę swoją ocenę na dwie warstwy: podstawowe możliwości, takie jak samoobsługowe udostępnianie zasobów i RBAC, oraz wyróżniki, takie jak szablony złotej ścieżki i egzekwowanie zasad jako kodu.
Podstawowa funkcjonalność (wymagania konieczne dla tego zestawienia)
Wybierając narzędzia do mojego zestawienia, oceniam każde z nich w skali od 0 (nie oferuje danej funkcjonalności) do 5 (doskonale radzi sobie w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcjonalności. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik na poziomie 75%, aby zostać uwzględnione w zestawieniu.
- Samoobsługowy portal deweloperski: Oceniam, czy deweloperzy mogą udostępniać środowiska, uruchamiać usługi i uzyskiwać dostęp do zasobów z jednego interfejsu bez oczekiwania na zgłoszenia do zespołu operacyjnego.
- Katalog usług i szablony: Szablony złotej ścieżki powinny umożliwiać zespołom tworzenie szkieletów nowych mikrousług za pomocą wstępnie zatwierdzonych konfiguracji, podobnie jak Backstage lub Humanitec obsługują tworzenie usług.
- Integracja z potokami CI/CD: Sprawdzam, czy dostępne są natywne połączenia z narzędziami takimi jak GitHub Actions, GitLab CI, Jenkins lub ArgoCD, dzięki czemu kompilacje i wdrożenia pozostają w ramach jednego przepływu pracy.
- Orkiestracja infrastruktury: Platforma powinna abstrahować klastry Kubernetes, moduły Terraform i zasoby chmurowe w wielu środowiskach i u wielu dostawców.
- Katalog oprogramowania i śledzenie komponentów: Aktualny katalog, który odwzorowuje własność usług, zależności i relacje między interfejsami API, pomaga zespołom śledzić problemy w rozproszonych architekturach.
- Dostęp oparty na rolach i zarządzanie: Poszukuję RBAC z zakresem obejmującym środowiska, rejestrowaniem audytowym i integracją z SSO, aby zespoły platformowe mogły egzekwować zabezpieczenia bez blokowania deweloperów.
Gdy mam już listę narzędzi spełniających kryteria, analizuję to, co wyróżnia każdą platformę.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję i zestawiam ze sobą różnych dostawców:
Najważniejsze funkcje
Dynamiczne środowiska są istotnym wyróżnikiem — poszukuję platform, które uruchamiają efemeryczne środowiska podglądowe powiązane z żądaniami ściągnięcia, aby zespoły mogły testować gałęzie funkcji w warunkach podobnych do produkcyjnych przed ich scaleniem. Zabezpieczenia oparte na zasadach jako kodzie są równie ważne, szczególnie gdy platforma musi blokować niezgodne z zasadami plany Terraform lub obrazy kontenerów przed wdrożeniem na produkcję, korzystając z narzędzi takich jak OPA lub Sentinel. Oceniam również karty wyników śledzące dojrzałość usług i gotowość do wdrożenia na produkcji, które pomagają zespołom platformowym wykrywać braki wśród dziesiątek mikrousług.
Nie tylko funkcje
Rozszerzalność jest ważnym czynnikiem — sprawdzam, czy platforma oferuje architekturę wtyczek lub projektowanie API-first, które pozwalają zespołowi tworzyć niestandardowe integracje bez uzależnienia od dostawcy. Elastyczność wdrażania również ma znaczenie, szczególnie w branżach regulowanych, w których obok certyfikatów takich jak SOC 2 Type II potrzebne są opcje SaaS, samodzielnego hostowania lub środowisk odizolowanych od sieci. Uwzględniam także modele cenowe, ponieważ ceny naliczane za dewelopera skalują się zupełnie inaczej niż plany rozliczane za usługę lub na podstawie zużycia wraz z rozwojem organizacji inżynieryjnej.
Jak wybrać wewnętrzne platformy deweloperskie
Łatwo zagubić się w długich listach funkcji i skomplikowanych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas wyjątkowego dla Twojej firmy procesu wyboru oprogramowania, przygotowaliśmy listę czynników, o których warto pamiętać:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęCzy platforma będzie wspierać rozwój Twojego zespołu — od kilkudziesięciu do setek inżynierów — i dostosuje się do nowych zespołów, usług lub środowisk chmurowych? |
| CzynnikIntegracje | Na co zwrócić uwagęCzy łączy się z istniejącymi narzędziami CI/CD, systemami kontroli wersji, zarządzania incydentami i dostawcami chmury, czy też konieczne będzie przebudowanie ustalonych potoków? |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęCzy możesz dostosować przepływy pracy, szablony i uprawnienia do potrzeb organizacji inżynierskiej — oraz czy platforma obsługuje wtyczki lub integracje API na potrzeby niestandardowych zastosowań? |
| CzynnikŁatwość obsługi | Na co zwrócić uwagęCzy platforma jest intuicyjna zarówno dla doświadczonych inżynierów DevOps, jak i deweloperów aplikacji, czy też jej wdrożenie utrudni stroma krzywa uczenia się? |
| CzynnikWdrożenie i rozpoczęcie pracy | Na co zwrócić uwagęIle czasu zajmie wdrożenie — tygodnie czy miesiące? Jakie zasoby trzeba będzie przeznaczyć z wyprzedzeniem na szkolenia, migrację lub niestandardowy rozwój? |
| CzynnikKoszt | Na co zwrócić uwagęCzy płacisz za dewelopera, usługę czy na podstawie wykorzystania? Uwzględnij ukryte koszty wynikające z wymogu samodzielnego hostingu lub konieczności zatrudnienia dodatkowych inżynierów platformy. |
| CzynnikZabezpieczenia | Na co zwrócić uwagęCzy rozwiązanie obsługuje SSO, RBAC, rejestrowanie audytowe i zarządzanie sekretami, aby spełniać zasady bezpieczeństwa i zarządzania obowiązujące w Twojej firmie? |
| CzynnikWymogi zgodności | Na co zwrócić uwagęCzy w Twojej branży wymagane są certyfikaty takie jak SOC 2 Type II lub ISO 27001 i czy dostawca udostępnia dokumentację na potrzeby audytów oraz bieżącego zapewniania zgodności? |
Czym są wewnętrzne platformy deweloperskie?
Wewnętrzne platformy deweloperskie to scentralizowane systemy, które pomagają zespołom inżynierskim automatyzować zarządzanie infrastrukturą, standaryzować przepływy pracy oraz umożliwiać deweloperom samodzielne tworzenie, wdrażanie i obsługiwanie oprogramowania. Platformy te zazwyczaj łączą zasoby chmurowe, narzędzia do orkiestracji i zarządzania, ułatwiając egzekwowanie najlepszych praktyk oraz zarządzanie złożonymi środowiskami w wielu zespołach.
Funkcje wewnętrznych platform deweloperskich
Wybierając wewnętrzne platformy deweloperskie, zwróć uwagę na następujące kluczowe funkcje:
- Portal samoobsługowy dla deweloperów: Umożliwia deweloperom udostępnianie środowisk, usług lub zasobów za pośrednictwem scentralizowanego interfejsu, skracając czas oczekiwania i zmniejszając zaległości w obsłudze zgłoszeń.
- Katalog usług: Organizuje wielokrotnego użytku szablony usług, schematy infrastruktury i sprawdzone ścieżki, dzięki czemu zespoły mogą szybciej uruchamiać zgodne z wymaganiami aplikacje, przy mniejszych utrudnieniach.
- Integracja z potokiem CI/CD: Łączy się z narzędziami do kontroli wersji i wdrażania, automatyzując procesy budowania, testowania i wydawania po zatwierdzeniu zmian w kodzie.
- Orkiestracja infrastruktury: Abstrahuje i automatyzuje udostępnianie zasobów chmurowych, klastrów Kubernetes oraz infrastruktury jako kodu (IaC) w różnych środowiskach.
- Kontrola dostępu oparta na rolach: Umożliwia zespołom platformowym ustawianie szczegółowych uprawnień i definiowanie zabezpieczeń, zapewniając odpowiednim osobom dostęp do właściwych zasobów.
- Dynamiczne środowiska: Umożliwia tworzenie tymczasowych lub podglądowych środowisk do testowania nowych funkcji lub żądań ściągnięcia bez wpływu na systemy produkcyjne.
- Ścieżki audytu i zgodność: Śledzi aktywność użytkowników, zmiany usług i wykorzystanie zasobów, co ma kluczowe znaczenie dla spełnienia wymagań regulacyjnych i bezpieczeństwa.
- Integracja z zarządzaniem sekretami: Chroni dane uwierzytelniające, klucze i poufne dane konfiguracyjne za pomocą natywnych lub zewnętrznych narzędzi do zarządzania sekretami.
- Pulpity monitorowania i kondycji: Zapewnia wgląd w czasie rzeczywistym w dostępność usług, wydajność i stan wdrożeń, skracając cykle rozwiązywania problemów.
- Rozszerzalność za pomocą wtyczek lub interfejsu API: Obsługuje niestandardowe rozszerzenia, zaawansowane przepływy pracy lub integracje z narzędziami zewnętrznymi, umożliwiając zespołom dostosowanie platformy do zmieniających się potrzeb.
Korzyści z wewnętrznych platform dla deweloperów
Wdrożenie wewnętrznych platform dla deweloperów przynosi wiele korzyści zespołowi i firmie. Oto kilka z nich:
- Szybsze cykle wdrażania: Portale samoobsługowe i zautomatyzowane integracje CI/CD pomagają zespołom dostarczać kod i funkcje przy mniejszej liczbie ręcznych działań.
- Mniejsze obciążenie poznawcze: Wstępnie zatwierdzone szablony i sprawdzone ścieżki zwalniają deweloperów z konieczności zarządzania złożonymi szczegółami infrastruktury.
- Lepsze bezpieczeństwo i zgodność: Wbudowane zasady jako kod, RBAC i ścieżki audytu zapewniają spełnienie standardów branżowych oraz wymagań regulacyjnych.
- Spójne przepływy pracy: Ustandaryzowane narzędzia, szablony i katalogi zapewniają zgodność działań zespołów inżynieryjnych w różnych środowiskach i projektach.
- Lepsza widoczność zasobów: Scentralizowane katalogi i pulpity monitorowania pomagają śledzić właścicieli usług, zależności i kondycję systemów.
- Skalowalność między zespołami: Funkcje takie jak orkiestracja i rozszerzalność pozwalają platformie dostosowywać się do rozwoju i zmian w organizacji inżynieryjnej.
- Mniejsze obciążenie operacyjne: Zautomatyzowane zarządzanie infrastrukturą i integracja z systemami zarządzania sekretami zwalniają zespoły platformowe z powtarzalnych zadań i zmniejszają obciążenie związane z utrzymaniem.
Koszty i ceny wewnętrznych platform dla deweloperów
Wybór wewnętrznych platform dla deweloperów wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje typowe plany, ich średnie ceny oraz typowe funkcje dostępne w rozwiązaniach wewnętrznych platform dla deweloperów:
Tabela porównawcza planów wewnętrznych platform dla deweloperów
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjeOgraniczony dostęp użytkowników, podstawowy katalog usług, wsparcie społeczności i podstawowe funkcje orkiestracji. |
| Typ planuPlan osobisty | Średnia cena$10-$25/użytkownika/miesiąc | Typowe funkcjeObsługa jednego użytkownika, portale samoobsługowe, dostęp do szablonów, podstawowa integracja CI/CD i mechanizmy kontroli oparte na rolach. |
| Typ planuPlan biznesowy | Średnia cena$30-$70/użytkownika/miesiąc | Typowe funkcjeDostęp dla wielu użytkowników, zaawansowane RBAC, dynamiczne środowiska, rejestrowanie audytów, narzędzia zapewniania zgodności i wsparcie klasy premium. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$80-$150/użytkownika/miesiąc | Typowe funkcjeNieograniczona liczba użytkowników i usług, dedykowane wdrożenie, niestandardowe integracje, opcje odizolowanej sieciowo lub samodzielnie hostowanej platformy oraz umowy SLA dla przedsiębiorstw. |
Najczęstsze pytania dotyczące wewnętrznych platform deweloperskich
Oto odpowiedzi na najczęstsze pytania dotyczące wewnętrznych platform deweloperskich:
Jak wewnętrzne platformy deweloperskie wspierają samoobsługę deweloperów?
Wewnętrzne platformy deweloperskie (IDPs) mają na celu znaczącą poprawę ogólnego doświadczenia deweloperów poprzez zapewnienie zespołom programistycznym bezpośredniej kontroli nad ich środowiskami programistycznymi. Zamiast czekać na przeciążone zespoły operacyjne, inżynierowie mogą na żądanie udostępniać zasoby, wdrażać kod lub uzyskiwać dostęp do ustandaryzowanych szablonów.
Takie podejście samoobsługowe usuwa przeszkody z cyklu życia oprogramowania, zwiększając ogólną produktywność deweloperów i pozwalając, aby zasady DevOps rzeczywiście sprawdzały się w codziennych przepływach pracy.
Jakich integracji należy oczekiwać od wewnętrznej platformy deweloperskiej?
Większość platform pełni funkcję scentralizowanego wewnętrznego portalu deweloperskiego, łącząc ulubione narzędzia deweloperskie w jednym miejscu. Należy oczekiwać integracji z potokami CI/CD, repozytoriami kodu źródłowego oraz głównymi dostawcami chmury.
Ponadto nowoczesne platformy IDP integrują się bezpośrednio z systemami obserwowalności, zapewniając monitorowanie w czasie rzeczywistym, zarządzanie sekretami i reagowanie na incydenty. Kluczowe jest upewnienie się, że platforma pasuje do obecnego stosu technologicznego, chroni bazową infrastrukturę i wspiera przyszłe plany optymalizacji.
Czy wewnętrzne platformy deweloperskie są odpowiednie dla mniejszych zespołów inżynieryjnych?
Mniejsze zespoły mogą odnieść korzyści z tych platform, ale ich wartość zwykle rośnie wraz ze zwiększaniem się liczby członków zespołu i usług. W przypadku prostych konfiguracji tworzenia oprogramowania lub bardzo małych zespołów skonfigurowanie platformy klasy korporacyjnej może początkowo przekraczać bieżące potrzeby deweloperów. Wiele mniejszych zespołów zaczyna od lekkich narzędzi o otwartym kodzie źródłowym, zanim zdecyduje się na platformę na pełną skalę.
W jakim stopniu wewnętrzne platformy deweloperskie można dostosować do naszych przepływów pracy?
Większość rozwiązań obsługuje niestandardowe szablony, przepływy pracy i uprawnienia, a niektóre oferują architektury wtyczek umożliwiające głębsze dostosowanie — dzięki czemu można kształtować platformę zgodnie z własnymi procesami i potrzebami w zakresie zgodności.
Jakie funkcje bezpieczeństwa zapewniają wewnętrzne platformy deweloperskie?
Należy szukać funkcji takich jak integracja z SSO, mechanizmy kontroli dostępu oparte na rolach, dzienniki audytowe, egzekwowanie zasad jako kodu oraz zarządzanie sekretami, aby pomóc zapewnić bezpieczne i zgodne z wymaganiami operacje infrastruktury.