

Narzędzia do wykrywania zasobów IT automatycznie identyfikują i katalogują każde urządzenie, system oraz zasób oprogramowania w całym środowisku IT organizacji. Jeśli oceniasz takie narzędzia, wiesz, jak ważny jest wgląd w czasie rzeczywistym na potrzeby zgodności, bezpieczeństwa i unikania niekontrolowanego rozrostu zasobów — zwłaszcza w miarę rozwoju środowisk hybrydowych i wdrażania usług SaaS.
W tym przewodniku znajdziesz przejrzysty przegląd opcji mapowania zasobów, integracji wykrywania z obecnymi systemami oraz obsługi wszystkiego — od serwerów lokalnych po urządzenia IoT i usługi chmurowe.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza: narzędzia do wykrywania zasobów IT
Porównaj ceny i specyfikacje narzędzi do wykrywania zasobów IT, które trafiły na moją listę wybranych rozwiązań.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepszy wybór do szybkiej integracji procesów ITSM | Dostępna bezpłatna wersja próbna i bezpłatna prezentacja | Od 19 USD/agenta/miesiąc (przy rozliczeniu rocznym) | Website | |
| 2 | Najlepszy wybór do inwentaryzacji zasobów platform SaaS | Dostępna bezpłatna wersja demonstracyjna | Od $39/użytkownika/miesiąc (rozliczenie roczne) | Website | |
| 3 | Najlepsze rozwiązanie do interakcji zespołowych na żywo z wykorzystaniem awatarów | 30-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Od $6/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 4 | Najlepszy do zarządzania inwentaryzacją w przeglądarce | Dostępna bezpłatna wersja próbna i bezpłatna prezentacja | Ceny na zapytanie | Website | |
| 5 | Najlepszy wybór do integracji narzędzi IT i bezpieczeństwa | Dostępne bezpłatne demo | Ceny na żądanie | Website | |
| 6 | Najlepsze rozwiązanie do zapewniania widoczności zasobów w czasie rzeczywistym na dużą skalę | Dostępna bezpłatna wersja demonstracyjna | Ceny na zapytanie | Website | |
| 7 | Najlepsze rozwiązanie do pasywnego wykrywania urządzeń IoT i OT | Dostępna bezpłatna wersja demonstracyjna | Cennik dostępny na życzenie | Website | |
| 8 | Najlepsze rozwiązanie do analizy poziomu bezpieczeństwa | 30-dniowy bezpłatny okres próbny | Ceny ustalane na żądanie | Website | |
| 9 | Najlepsze do intuicyjnego raportowania cyklu życia zasobów | 30-dniowy bezpłatny okres próbny | Ceny na życzenie | Website | |
| 10 | Najlepsze do szybkiego zdalnego audytu zasobów | Dostępna bezpłatna wersja próbna + bezpłatna wersja demonstracyjna | Cennik na żądanie | Website |


Recenzje narzędzi do wykrywania zasobów IT
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych narzędzi do wykrywania zasobów IT, które trafiły na moją listę wybranych rozwiązań. W recenzjach szczegółowo omawiam możliwości, integracje i najlepsze zastosowania każdego narzędzia, aby pomóc Ci znaleźć rozwiązanie najlepiej dopasowane do Twoich potrzeb.
 Najlepszy wybór do szybkiej integracji procesów ITSM
- Dostępna bezpłatna wersja próbna i bezpłatna prezentacja
- Od 19 USD/agenta/miesiąc (przy rozliczeniu rocznym)
Visit WebsiteCustomer Rating:4.6/5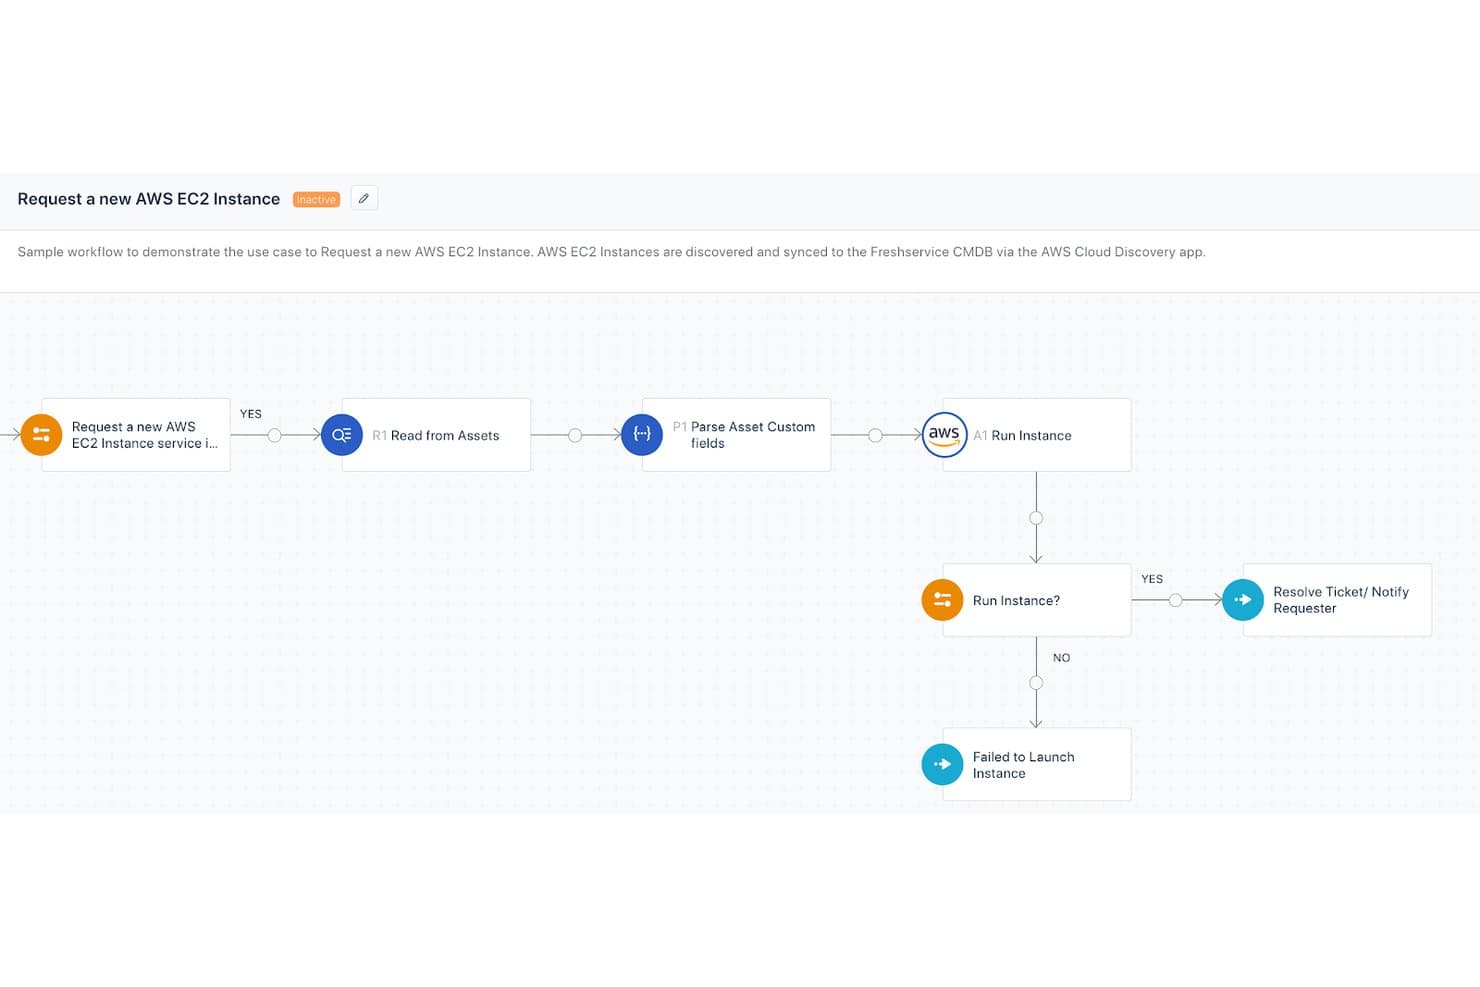
Freshservice firmy Freshworks automatyzuje procesy udostępniania instancji AWS EC2. Freshservice to oparta na chmurze platforma do zarządzania ITSM i zasobami IT, która łączy automatyczne wykrywanie zasobów, skanowanie z agentem i bez agenta, samodzielnie aktualizowaną bazę CMDB oraz śledzenie licencji na oprogramowanie w środowiskach lokalnych, chmurowych i hybrydowych.
Dla kogo Freshservice firmy Freshworks jest najlepszym wyborem?
Freshservice dobrze sprawdza się w średnich i dużych zespołach operacyjnych IT, które zarządzają złożoną infrastrukturą obejmującą wiele środowisk i potrzebują ścisłego połączenia wykrywania zasobów z procesami zarządzania incydentami, zmianami i usługami.
Dlaczego wybrałem Freshservice firmy Freshworks
Freshservice znalazł się wśród moich najlepszych propozycji, ponieważ wykrywanie zasobów odbywa się bezpośrednio na tej samej platformie, na której mój zespół zarządza incydentami, zmianami i zgłoszeniami serwisowymi. Gdy sonda skanuje nowe urządzenie i aktualizuje bazę CMDB, rekord tego zasobu można natychmiast połączyć z otwartymi zgłoszeniami i procesami zmian, bez ręcznego przenoszenia danych. Podoba mi się również funkcja mapowania zależności, która pokazuje, jak wykryte zasoby łączą się z usługami, dzięki czemu mój zespół może ocenić wpływ przed wprowadzeniem zmian.
Najważniejsze funkcje Freshservice firmy Freshworks
- Bezagentowe wykrywanie sieci: Skanowanie sieci w poszukiwaniu podłączonych urządzeń i punktów końcowych za pomocą SNMP, WMI i SSH, bez instalowania agentów.
- Integracje z infrastrukturą chmurową: Bezpośrednie połączenie z AWS, Azure, VMware i GCP w celu wykrywania zasobów chmurowych i maszyn wirtualnych.
- Zarządzanie licencjami na oprogramowanie: Śledzenie zainstalowanego oprogramowania oraz zarządzanie danymi dotyczącymi uprawnień i zgodności w jednym miejscu.
- Śledzenie zmian zasobów w czasie rzeczywistym: Ciągła aktualizacja rekordów zasobów i rejestrowanie wszelkich zmian konfiguracji lub relacji w momencie ich wystąpienia.
Integracje Freshservice firmy Freshworks
Freshservice oferuje natywne integracje z ServiceNow, Jira, Azure Active Directory, AWS, Microsoft 365, Google Workspace, Jamf, Intune i Slack. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Baza CMDB jest automatycznie aktualizowana po każdym skanowaniu wykrywającym
- Natywna obsługa wykrywania z agentem i bez agenta
- Rekordy zasobów można bezpośrednio łączyć ze zgłoszeniami serwisowymi
Cons:
- Zakres wykrywania natywnych zasobów SaaS w chmurze jest ograniczony
- Zaawansowane raportowanie wymaga przejścia na wyższy plan
Learn more about Freshservice by Freshworks: Najlepszy wybór do inwentaryzacji zasobów platform SaaS
- Dostępna bezpłatna wersja demonstracyjna
- Od $39/użytkownika/miesiąc (rozliczenie roczne)
Visit WebsiteCustomer Rating:4.4/5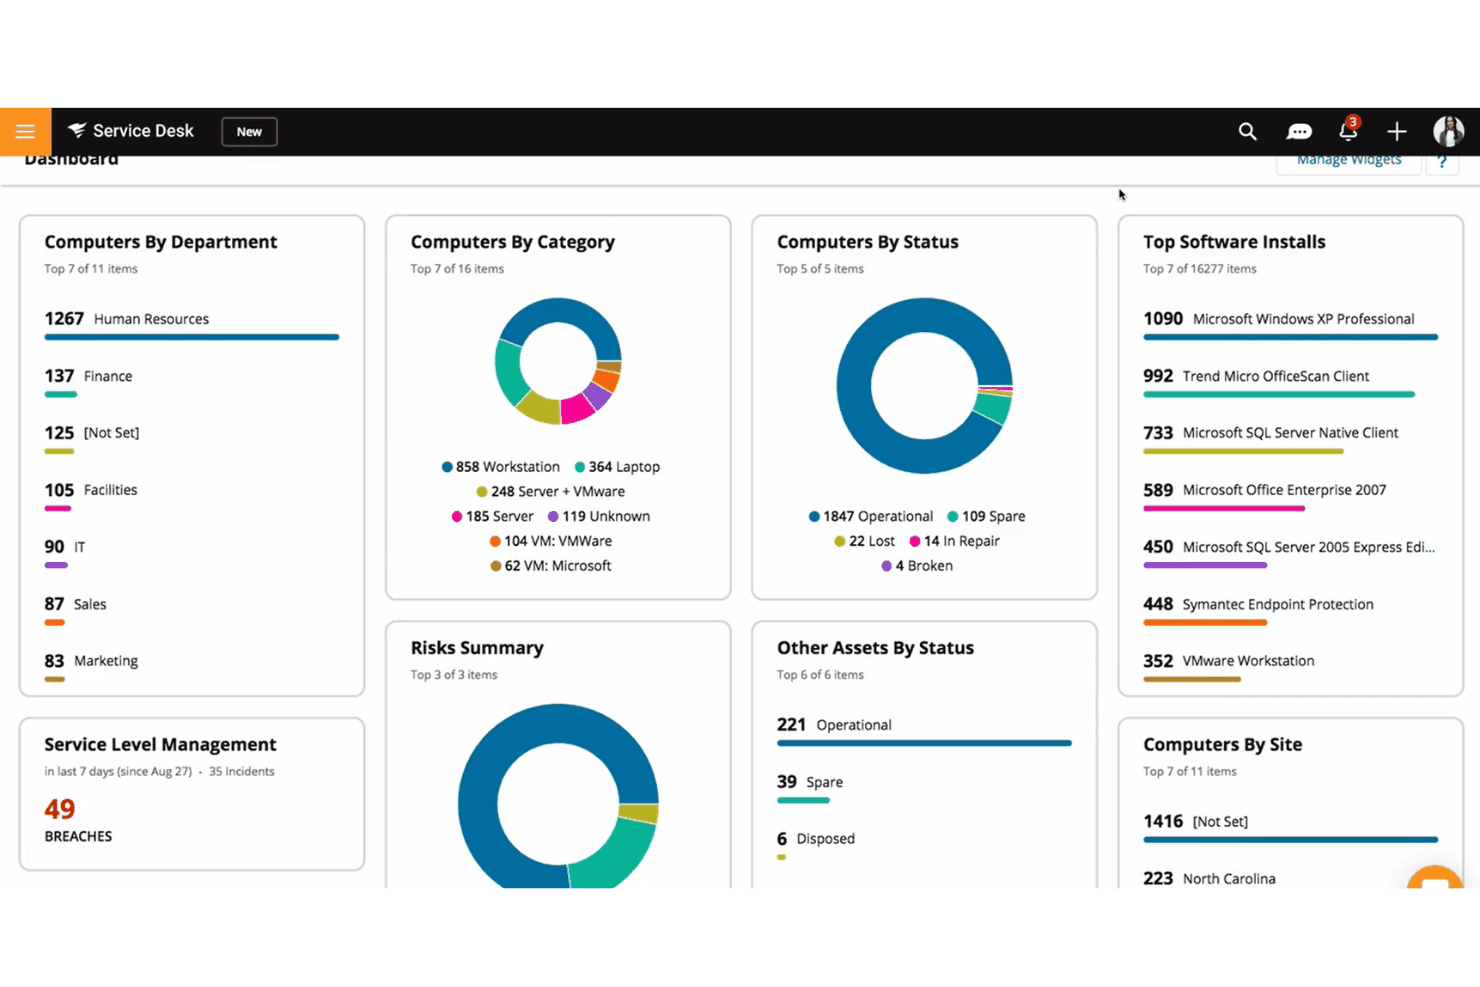
SolarWinds Service Desk zapewnia wizualny pulpit do zarządzania zasobami i środowiskiem IT. SolarWinds Service Desk to oparta na chmurze platforma ITSM z wbudowanym wykrywaniem zasobów IT, która łączy skanowanie sieci z użyciem agentów i bez agentów, inwentaryzację sprzętu i oprogramowania, zasilanie CMDB oraz monitorowanie zgodności licencyjnej.
Dla kogo SolarWinds Service Desk jest najlepszym wyborem?
To dobre rozwiązanie dla średnich i dużych zespołów IT, które chcą zarządzać wykrywaniem zasobów, CMDB i ITSM w ramach jednej platformy SaaS.
Dlaczego wybrałem SolarWinds Service Desk
Wybrałem SolarWinds Service Desk, ponieważ funkcja SolarWinds Discovery natywnie obsługuje skanowanie z użyciem agentów i bez agentów wewnątrz platformy ITSM dostarczanej jako SaaS. Szczególnie podoba mi się narzędzie do mapowania zasobów, które wskazuje lokalizację urządzenia, właściciela, adres IP i stan w środowiskach chmurowych, takich jak Azure, AWS i Jamf. Wyróżnia je to, że dane o wykrytych zasobach trafiają bezpośrednio do wbudowanej bazy CMDB, dzięki czemu mój zespół nie musi utrzymywać osobnej bazy danych inwentaryzacyjnych obok działu obsługi.
Najważniejsze funkcje SolarWinds Service Desk
- Skaner wykrywania: Stale skanuje sieć w poszukiwaniu urządzeń podłączonych za pomocą adresów IP, wykorzystując technologię bez agentów.
- Wizualna CMDB i mapowanie zależności: Zapewnia graficzne widoki zależności i relacji między zasobami.
- Monitorowanie zgodności licencyjnej: Monitoruje zainstalowane oprogramowanie i śledzi jego wykorzystanie, aby wspierać audyty i zgodność.
- Historia audytów i maskowanie danych: Przechowuje szczegółowe dzienniki zmian zasobów i chroni poufne informacje w raportach.
Integracje SolarWinds Service Desk
SolarWinds Service Desk oferuje natywne integracje z Jira, Slack, Salesforce, Jamf, Intune, Microsoft Azure i AWS. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Do wdrożenia nie jest wymagana infrastruktura lokalna
- Wykrywa zasoby w AWS, Azure i Jamf
- Wbudowane w platformę monitorowanie zgodności licencyjnej
Cons:
- Możliwości dostosowywania raportów są stosunkowo ograniczone
- Zakres wykrywania mniejszy niż w wyspecjalizowanych samodzielnych narzędziach
Learn more about SolarWinds Service Desk: Najlepsze rozwiązanie do interakcji zespołowych na żywo z wykorzystaniem awatarów
- 30-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od $6/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.3/5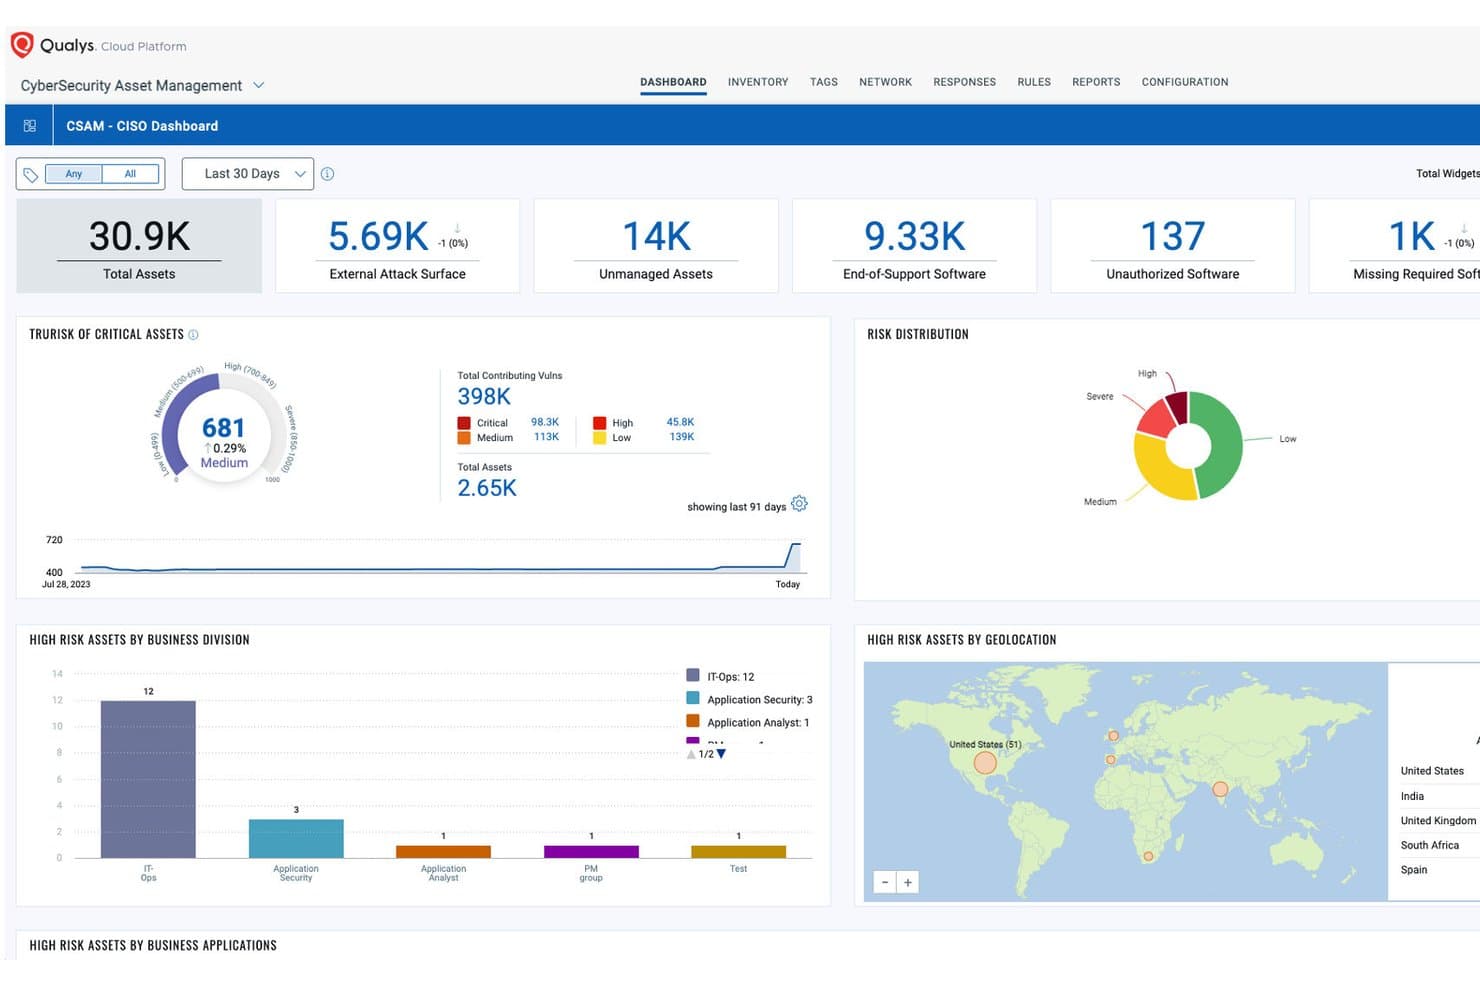
Spot umożliwia użytkownikom poruszanie się po wirtualnym biurze za pomocą awatarów i pomieszczeń. Spot to oparta na przeglądarce platforma wirtualnego biura, w której zdalne zespoły poruszają się jako awatary w dwuwymiarowych środowiskach przestrzennych, korzystając z dźwięku i obrazu zależnych od odległości, udostępniania ekranu wielu użytkownikom, tablic oraz wbudowanych kanałów tekstowych.
Dla kogo Spot jest najlepszy?
Spot sprawdzi się w małych i średnich zdalnych zespołach, które chcą korzystać ze wspólnej wirtualnej przestrzeni roboczej, zastępującej codzienne korzystanie ze Slacka i Zooma stałą obecnością opartą na awatarach.
Dlaczego wybrałem Spot
Uwzględniłem Spot wśród najlepszych rozwiązań, ponieważ model obecności oparty na awatarach rzeczywiście zmienia sposób spontanicznej współpracy. Mój zespół może przeprowadzić awatara do biurka współpracownika i rozpocząć rozmowę bez planowania czegokolwiek ani wysyłania linku do spotkania. Dźwięk przestrzenny sprawia, że te interakcje wydają się naturalne, a blokowanie pomieszczeń pozwala w razie potrzeby zachować prywatność poufnych rozmów.
Najważniejsze funkcje Spot
- Konfigurowalne układy biura: Projektuj wyjątkowe wirtualne piętra, pomieszczenia i oznakowane środowiska dla przestrzeni roboczej zespołu.
- Jednoczesne udostępnianie ekranu wielu użytkownikom: Wielu członków zespołu może udostępniać swoje ekrany w tym samym pomieszczeniu na potrzeby wspólnej pracy.
- Trwałe kanały w stylu Slacka: Wbudowane kanały czatu tekstowego uporządkowane według przestrzeni, z opcjami prywatnych wiadomości i wiadomości grupowych.
- Kontrola administracyjna oparta na rolach: Określ poziomy dostępu, przydzielaj uprawnienia administratora i zarządzaj dostępem gości z poziomu zintegrowanego panelu administracyjnego.
Integracje Spot
Natywne integracje nie są jasno opisane. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Dźwięk zależny od odległości naśladuje naturalne rozmowy biurowe
- Poruszanie awatarami umożliwia spontaniczne interakcje zespołu
- Konfigurowalne mapy odzwierciedlają rzeczywistą strukturę zespołu
Cons:
- Wydajność aplikacji w przeglądarce spada na słabszym sprzęcie
- Ograniczona liczba natywnych integracji z używanymi zestawami narzędzi
Learn more about Qualys: Najlepszy do zarządzania inwentaryzacją w przeglądarce
- Dostępna bezpłatna wersja próbna i bezpłatna prezentacja
- Ceny na zapytanie
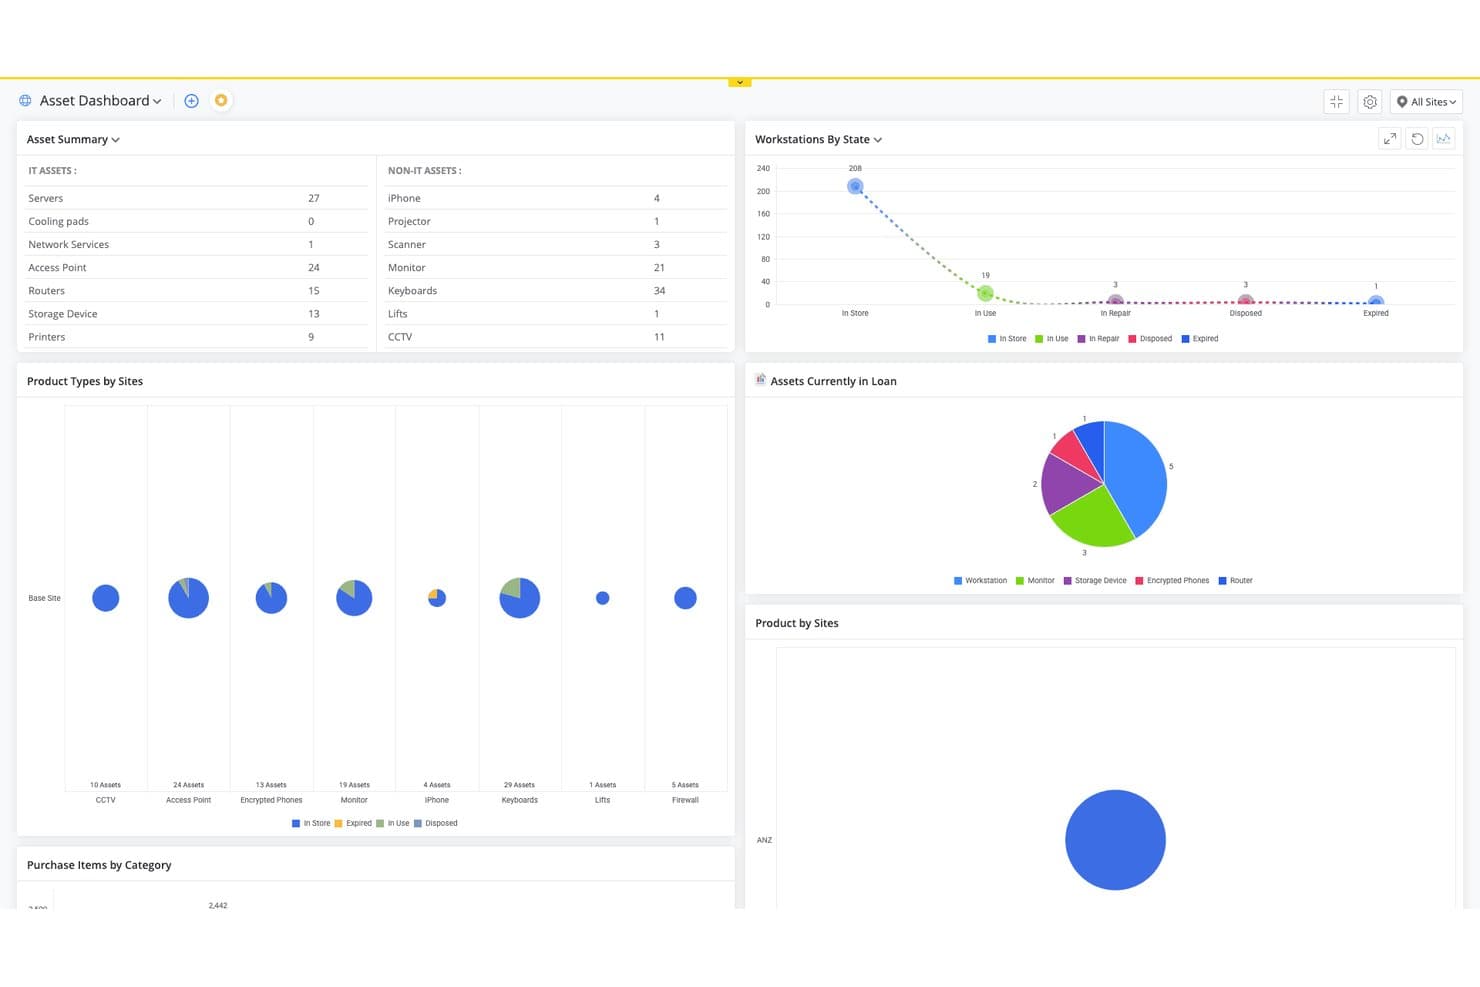
ManageEngine AssetExplorer śledzi zasoby IT i inne zasoby w wielu lokalizacjach na jednym pulpicie nawigacyjnym. ManageEngine AssetExplorer to oparta na przeglądarce platforma do zarządzania zasobami IT, która łączy agentowe i bezagentowe wykrywanie urządzeń w sieci, inwentaryzację sprzętu i oprogramowania, CMDB oraz śledzenie zgodności licencji w środowiskach lokalnych i chmurowych.
Dla kogo ManageEngine AssetExplorer jest najlepszym wyborem?
To dobre rozwiązanie dla menedżerów zasobów IT w średnich organizacjach, którzy potrzebują uporządkowanego śledzenia cyklu życia zarówno sprzętu, jak i oprogramowania, bez złożoności na poziomie rozwiązań dla przedsiębiorstw.
Dlaczego wybrałem ManageEngine AssetExplorer
Wybrałem ManageEngine AssetExplorer, ponieważ cały proces inwentaryzacji działa w przeglądarce i nie wymaga instalowania ani utrzymywania rozbudowanego klienta. Szczególnie podoba mi się obszar roboczy cyklu życia zasobów z funkcją przeciągania i upuszczania, który pozwala mi wizualnie odwzorować przepływy pracy od zakupu do wycofania dla poszczególnych typów zasobów. Skanowanie bezagentowe oznacza również, że mogę pobierać pełne informacje o sprzęcie i oprogramowaniu z komputerów stacjonarnych, serwerów i przełączników bez wdrażania agentów w całym środowisku.
Najważniejsze funkcje ManageEngine AssetExplorer
- Wizualizacja CMDB: Wyświetlaj relacje i zależności między zasobami w graficznym interfejsie CMDB.
- Zgodność licencji oprogramowania: Śledź uprawnienia, przypisania i wykorzystanie w czasie rzeczywistym dla wszystkich zarządzanych zasobów.
- Zautomatyzowane zarządzanie zamówieniami zakupu: Twórz, przetwarzaj i śledź zamówienia zakupu zasobów IT bezpośrednio na platformie.
- Kontrola dostępu oparta na rolach: Przydzielaj użytkownikom szczegółowe uprawnienia na podstawie ich obowiązków i ról w organizacji.
Integracje ManageEngine AssetExplorer
ManageEngine AssetExplorer oferuje natywne integracje z ManageEngine ServiceDesk Plus, Endpoint Central, Zoho Analytics, Microsoft 365, SolarWinds i Lansweeper, a także udostępnia interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Skanowanie bezagentowe obejmuje niezarządzane urządzenia sieciowe
- Wbudowane śledzenie zgodności licencji oprogramowania
- Zarządzanie cyklem życia zasobów od zakupu do wycofania
Cons:
- Interfejs raportowania wydaje się przestarzały i mało elastyczny
- Wykrywanie zasobów w chmurze jest mniej rozbudowane niż u konkurencji
Learn more about ManageEngine AssetExplorer: Najlepszy wybór do integracji narzędzi IT i bezpieczeństwa
- Dostępne bezpłatne demo
- Ceny na żądanie
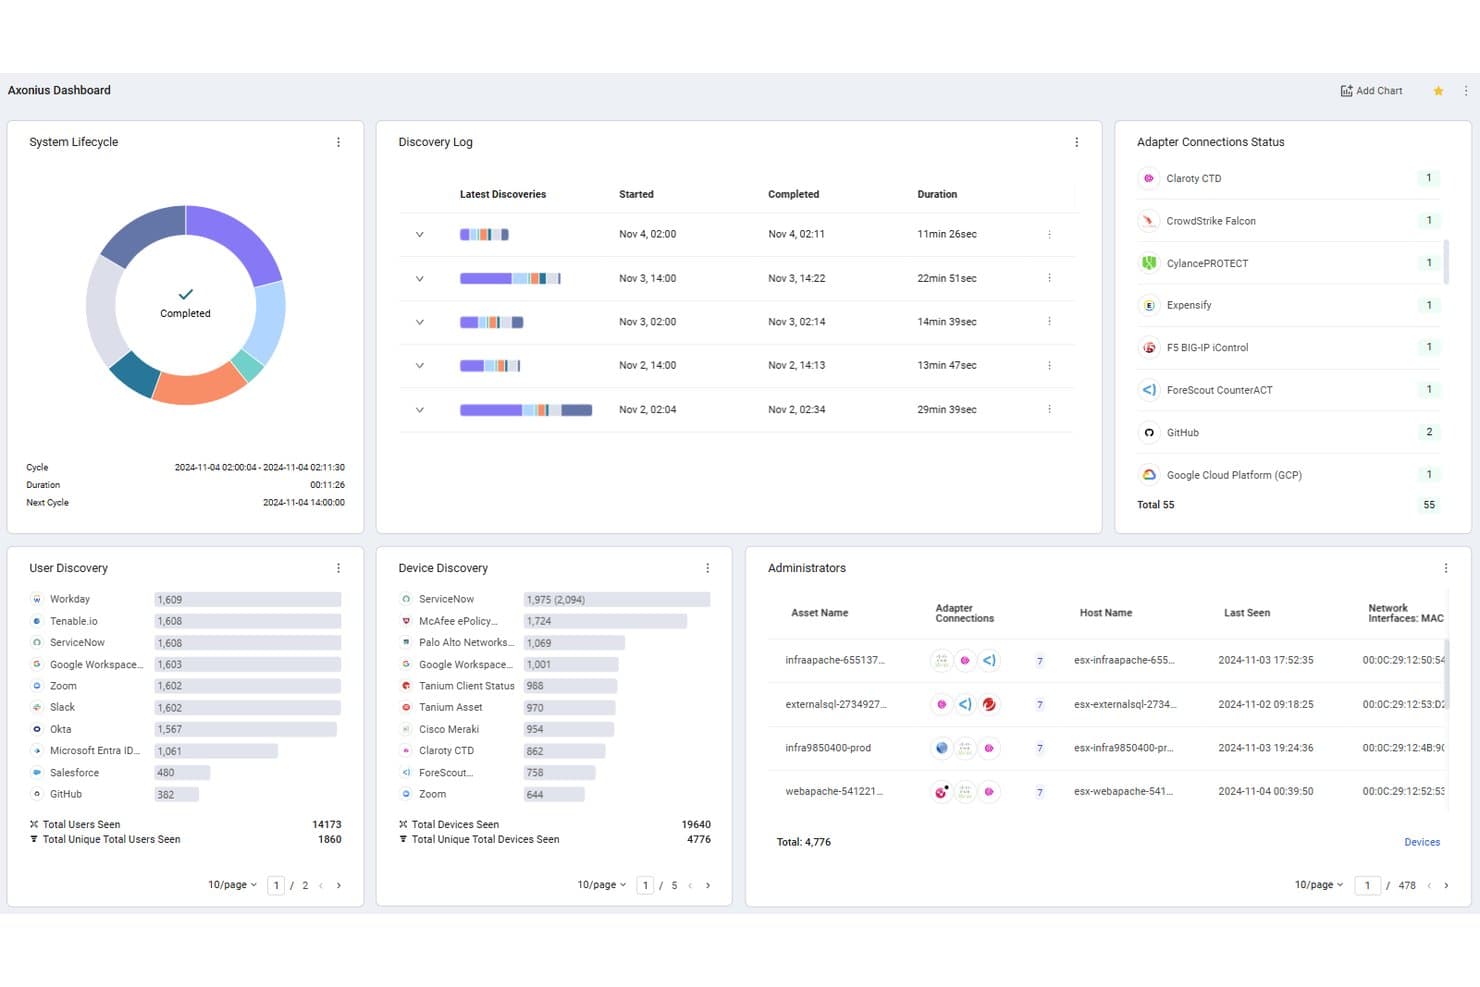
Axonius centralizuje wykrywanie zasobów wśród użytkowników, urządzeń i adapterów. Axonius to platforma analityki zasobów cyberbezpieczeństwa, która agreguje i koreluje dane o zasobach z ponad 1,400 adapterów obejmujących agentów punktów końcowych, dostawców chmurowych, aplikacje SaaS i rozwiązania IAM, tworząc stale uzgadniany inwentarz.
Dla kogo Axonius jest najlepszym wyborem?
Axonius doskonale sprawdzi się w zespołach ds. bezpieczeństwa i operacji IT w średnich i dużych przedsiębiorstwach, które już korzystają z wielu narzędzi do obsługi punktów końcowych, chmury i tożsamości w całym swoim środowisku.
Dlaczego wybrałem Axonius
Axonius znalazł się na mojej krótkiej liście najlepszych rozwiązań dzięki sposobowi, w jaki obsługuje dane o zasobach rozproszone między CrowdStrike, Tanium, Active Directory i AWS, z których każde dostarcza inną odpowiedź. Platforma pobiera dane ze wszystkich tych źródeł za pośrednictwem adapterów opartych na interfejsie API, bez konieczności używania skanerów lub agentów, a następnie uzgadnia je w jeden skorelowany rekord zasobu. Najbardziej podoba mi się Centrum działań: ponad 600 działań w ramach tych samych adapterów pozwala mi otworzyć zgłoszenie w ServiceNow lub odizolować urządzenie bez opuszczania platformy.
Kluczowe funkcje Axonius
- Ciągłe uzgadnianie zasobów: Inwentarz jest aktualizowany niemal w czasie rzeczywistym poprzez pobieranie świeżych danych z połączonych adapterów.
- Wykrywanie zasobów chmurowych i SaaS: Natywne konektory mapują zasoby w AWS, Azure, Google Cloud i najważniejszych platformach SaaS.
- Centrum egzekwowania zasad: Twórz i automatyzuj działania wyzwalane przez określone zdarzenia w celu zapewnienia zgodności i higieny zasobów.
- Niestandardowy kreator zapytań: Zaawansowane filtry wyszukiwania pozwalają identyfikować stany zasobów i eksportować dostosowane listy zasobów.
Integracje Axonius
Axonius oferuje ponad 1,400 natywnych integracji, w tym z ServiceNow, CrowdStrike, Tanium, Microsoft 365, Okta, AWS, Google Cloud Platform, Azure, Palo Alto Networks i Cisco. Dostępny jest interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Jednocześnie wykrywa zasoby w chmurze, SaaS i środowisku lokalnym
- Do wykrywania większości zasobów nie są potrzebni agenci
- Automatycznie identyfikuje niezarządzane urządzenia i urządzenia ukrytego IT
Cons:
- Początkowa konfiguracja adapterów jest czasochłonna przy dużej skali
- Dokładne opanowanie języka zapytań wymaga czasu
Learn more about Axonius: Najlepsze rozwiązanie do zapewniania widoczności zasobów w czasie rzeczywistym na dużą skalę
- Dostępna bezpłatna wersja demonstracyjna
- Ceny na zapytanie
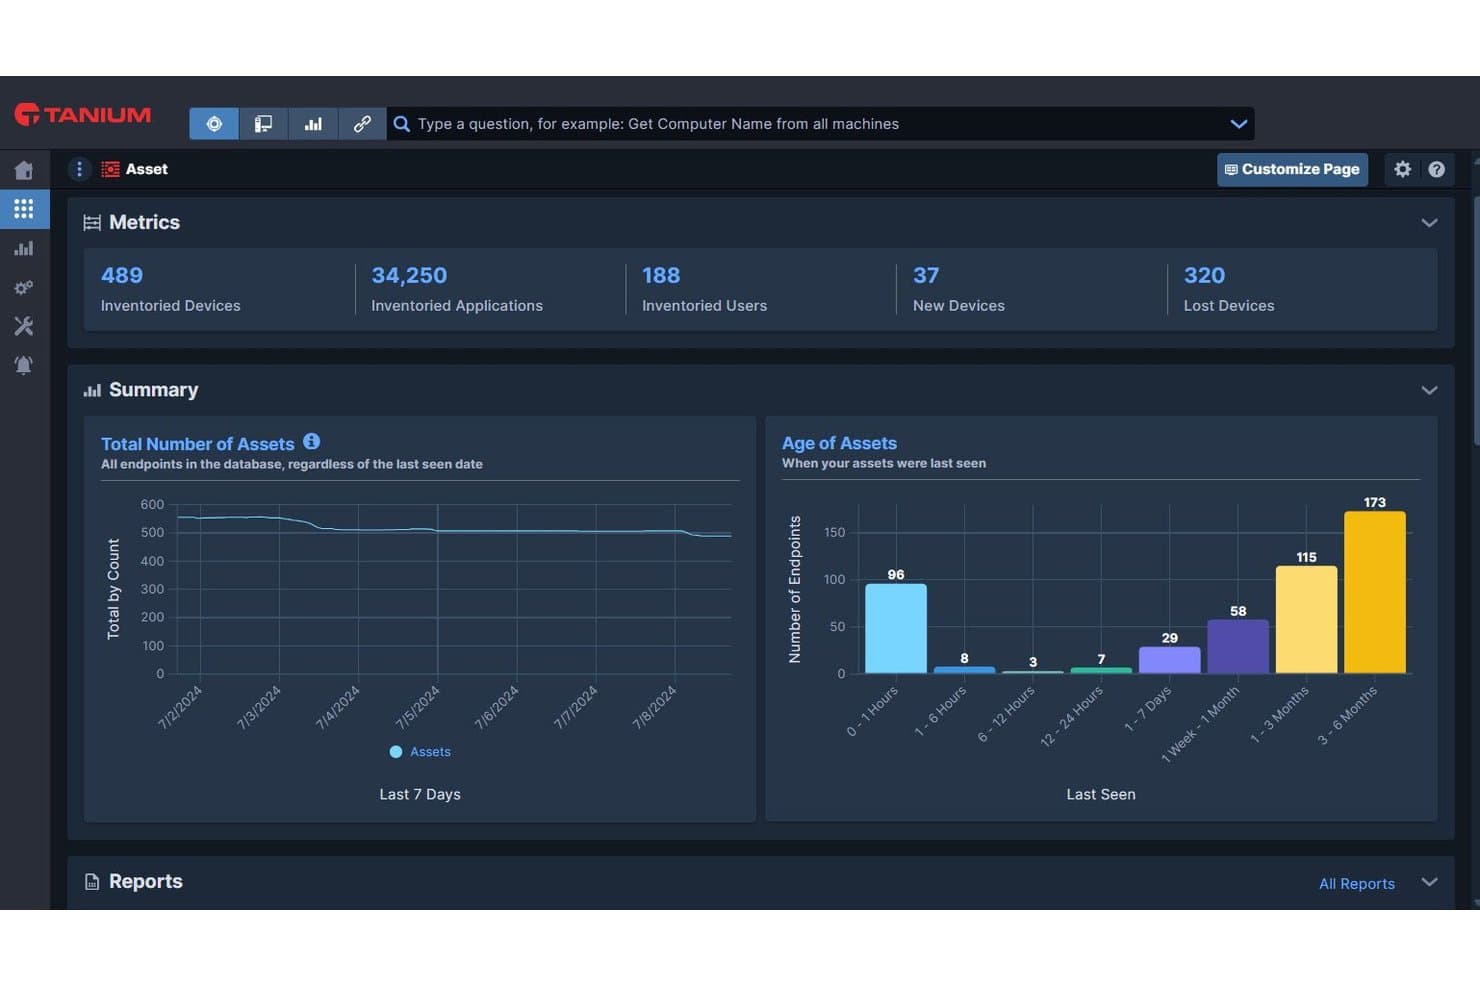
Tanium Asset umożliwia szybkie przeglądanie zinwentaryzowanych urządzeń, aplikacji i wieku zasobów. Tanium Asset to oparta na agentach platforma do wykrywania i inwentaryzacji zasobów IT, która zapewnia widoczność sprzętu i oprogramowania w czasie rzeczywistym w środowiskach lokalnych, chmurowych i na zdalnych punktach końcowych, z wbudowanym raportowaniem SBOM i integracją z CMDB.
Dla kogo Tanium Asset jest najlepszym wyborem?
Tanium Asset jest przeznaczony dla zespołów IT i bezpieczeństwa w przedsiębiorstwach, które zarządzają dużymi, rozproszonymi środowiskami punktów końcowych obejmującymi co najmniej 500 urządzeń w wielu lokalizacjach.
Dlaczego wybrałem Tanium Asset
Tanium Asset znalazł się na mojej krótkiej liście najlepszych rozwiązań ze względu na sposób, w jaki zapewnia widoczność w czasie rzeczywistym w środowiskach dużych przedsiębiorstw. Podoba mi się, że platforma może w ciągu kilku sekund udzielić odpowiedzi na pytania dotyczące całej floty punktów końcowych, a nie kilku godzin, co ma znaczenie podczas poszukiwania niezarządzanego urządzenia lub reagowania na podatność w łańcuchu dostaw. Raportowanie SBOM w czasie działania to funkcja, którą uważam za naprawdę przydatną, gdy pojawia się luka typu zero-day i muszę dokładnie wiedzieć, które punkty końcowe są narażone.
Najważniejsze funkcje Tanium Asset
- Konfigurowalne raportowanie zasobów: Konfiguruj szczegółowe raporty dotyczące licencjonowania oprogramowania i wycofywania sprzętu z użytkowania dla wszystkich punktów końcowych.
- Integracja z CMDB ServiceNow: Synchronizuje dane o zasobach w czasie rzeczywistym bezpośrednio z ServiceNow, zapewniając dokładne przepływy pracy ITSM.
- Generowanie SBOM w czasie działania: Automatycznie tworzy raporty zestawienia składników oprogramowania dla zasobów podczas skanowania.
- Kompleksowe gromadzenie atrybutów urządzeń: Zbiera dane urządzeń, takie jak system operacyjny, użytkownik, otwarte porty, adresy MAC/IP i statystyki użytkowania.
Integracje Tanium Asset
Tanium Asset oferuje natywne integracje z ServiceNow i Splunk, a także interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- W ciągu kilku sekund wysyła zapytania do całej floty punktów końcowych
- Raportowanie SBOM natychmiast ujawnia narażenie oprogramowania
- Jednocześnie obejmuje urządzenia zdalne i lokalne
Cons:
- Wdrożenie wymaga znacznych inwestycji w infrastrukturę
- Podejście oparte wyłącznie na agentach pomija urządzenia niezarządzane lub bez agentów
Learn more about Tanium Asset: Najlepsze rozwiązanie do pasywnego wykrywania urządzeń IoT i OT
- Dostępna bezpłatna wersja demonstracyjna
- Cennik dostępny na życzenie
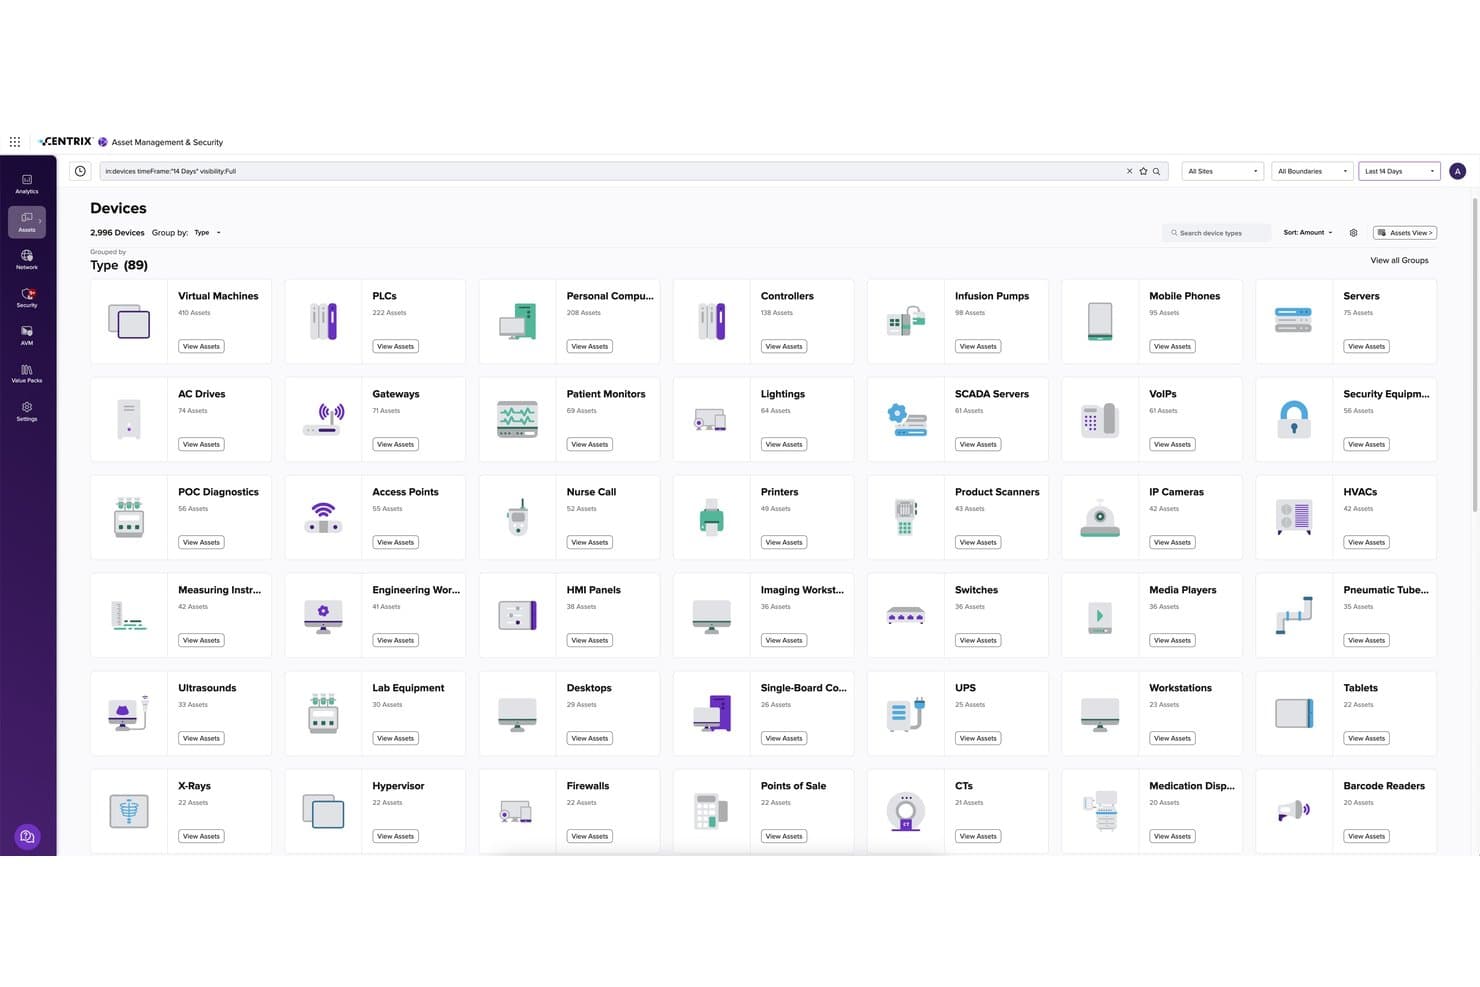
Armis organizuje wykryte urządzenia w 89 kategoryzowanych grup zasobów. Armis Centrix™ to chmurowa platforma do zarządzania zasobami i bezpieczeństwem, która wykorzystuje bezagentowe, pasywne wykrywanie do identyfikowania i ciągłego monitorowania urządzeń IT, IoT, OT oraz medycznych w środowiskach lokalnych, chmurowych i hybrydowych.
Dla kogo Armis jest najlepszym wyborem?
Armis doskonale sprawdza się w przypadku zespołów ds. bezpieczeństwa przedsiębiorstwa i operacji IT w branżach wykorzystujących dużą liczbę zasobów, takich jak opieka zdrowotna, produkcja i infrastruktura krytyczna.
Dlaczego wybrałem Armis
Wybrałem Armis jako jedno z najlepszych rozwiązań, ponieważ jego pasywne, bezagentowe wykrywanie identyfikuje urządzenia, które aktywne skanery po prostu pomijają. W środowiskach z sterownikami PLC, systemami SCADA lub podłączonymi urządzeniami medycznymi podoba mi się to, że Armis identyfikuje i klasyfikuje te zasoby bez wysyłania choćby jednego pakietu, który mógłby zakłócić ich działanie. Oparty na AI silnik Asset Intelligence Engine porównuje każde wykryte urządzenie z bazą danych 5 miliardów zasobów zgromadzoną metodą crowdsourcingu, aby w czasie rzeczywistym przypisać mu dokładny kontekst.
Najważniejsze funkcje Armis
- Inwentaryzacja zasobów w czasie rzeczywistym: Nieustannie gromadzi i wyświetla informacje o sprzęcie i oprogramowaniu każdego urządzenia w sieci.
- Zarządzanie powierzchnią ataku: Mapuje zależności między urządzeniami, ścieżki komunikacji i narażenia, pomagając wizualizować bieżący stan środowiska.
- Integracje z CMDB i ITSM: Automatycznie synchronizuje się z platformami takimi jak ServiceNow, IBM i innymi, aby udostępniać aktualne dane o zasobach.
- Ocena ryzyka oparta na AI: Przypisuje zasobom poziomy ryzyka na podstawie globalnych informacji o zagrożeniach oraz kontekstu pochodzącego z ponad 5 miliardów urządzeń.
Integracje Armis
Armis oferuje ponad 200 natywnych integracji, w tym z ServiceNow, IBM QRadar, Splunk, CrowdStrike, Palo Alto Networks, Microsoft 365, SentinelOne, Google Cloud Platform, Amazon Web Services i Tenable. Dostępne jest także API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Pasywne wykrywanie nie zakłóca działania urządzeń OT/IoT
- Wykrywa niezarządzane urządzenia pomijane przez aktywne skanery
- Szeroki zakres zasobów obejmujący IT, OT i IoT
Cons:
- Początkowa konfiguracja wymaga znacznego nakładu pracy związanego z dostrajaniem
- Słabsze monitorowanie licencji oprogramowania niż w wyspecjalizowanych rozwiązaniach ITAM
Learn more about Armis: Najlepsze rozwiązanie do analizy poziomu bezpieczeństwa
- 30-dniowy bezpłatny okres próbny
- Ceny ustalane na żądanie
Visit WebsiteCustomer Rating:4.5/5 Learn more about SecPod (Saner Platform):
 Najlepsze do intuicyjnego raportowania cyklu życia zasobów
- 30-dniowy bezpłatny okres próbny
- Ceny na życzenie
Learn more about InvGate Assets: 10Najlepsze do szybkiego zdalnego audytu zasobów
NinjaOne
- Dostępna bezpłatna wersja próbna + bezpłatna wersja demonstracyjna
- Cennik na żądanie
Visit WebsiteCustomer Rating:5/5Learn more about NinjaOne:
Inne narzędzia do wykrywania zasobów IT
Oto kilka dodatkowych narzędzi do wykrywania zasobów IT, które nie trafiły na moją listę wybranych rozwiązań, ale nadal warto je sprawdzić:
- 11Flexera OneNajlepsze rozwiązanie do zarządzania zasobami w chmurze hybrydowej
- 12Open-AudITNajlepsze rozwiązanie do odkrywania sieci typu open source
- 13AssetSonarNajlepsze rozwiązanie do śledzenia subskrypcji SaaS
Jak oceniam narzędzia do wykrywania zasobów IT
Oceniam te narzędzia na dwóch poziomach: wymagania podstawowe, takie jak skanowanie wielu środowisk i integracja z CMDB, a następnie elementy wyróżniające, takie jak identyfikowanie urządzeń OT/IoT i pomiar wykorzystania licencji.
Podstawowe funkcje (wymagane na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale radzi sobie w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam całkowity wynik narzędzia na wartość procentową, wykorzystując 65% jako punkt odniesienia ułatwiający ocenę jego ogólnego dopasowania do listy.
- Automatyczne wykrywanie sieci: Sprawdzam, czy narzędzie skanuje podsieci za pomocą protokołów takich jak SNMP, WMI i SSH, zamiast polegać na ręcznym wprowadzaniu zasobów.
- Inwentaryzacja sprzętu i oprogramowania: Każde narzędzie powinno rejestrować szczegółową specyfikację, zainstalowane wersje oprogramowania i poziomy poprawek, a nie tylko nazwy urządzeń lub adresy IP.
- Skanowanie z agentem i bez agenta: Szukam obsługi obu metod, aby można było dotrzeć zarówno do zarządzanych punktów końcowych, jak i niezarządzanych urządzeń, takich jak laptopy wykonawców czy sprzęt laboratoryjny.
- Obsługa wielu środowisk: Wykrywanie powinno obejmować środowiska lokalne, chmurowe, wirtualne i zdalne, aby podczas audytu nic nie umknęło.
- Integracja z CMDB/ITSM: Oceniam, czy narzędzie przekazuje dane o zasobach do platform takich jak ServiceNow lub Jira za pośrednictwem natywnych konektorów albo otwartych interfejsów API.
- Ciągłe monitorowanie: Szukam wykrywania zmian niemal w czasie rzeczywistym, które sygnalizuje pojawienie się nowych urządzeń, usunięcia lub rozbieżności w konfiguracji bez oczekiwania na zaplanowane skanowanie.
Gdy mam już listę narzędzi spełniających kryteria, analizuję to, co wyróżnia każdą platformę.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające się funkcje
Wykrywanie zasobów chmurowych i SaaS ma znaczenie, ponieważ środowiska szybko się zmieniają. Tymczasowe instancje są uruchamiane w AWS lub Azure, a pracownicy korzystają z niezatwierdzonych aplikacji, tworząc ukryte IT. Szukam natywnych konektorów, które automatycznie ujawniają takie zasoby. Pomiar wykorzystania licencji oprogramowania to kolejny czynnik różnicujący, ponieważ pomaga wykrywać nieużywane instalacje i odzyskiwać licencje, zanim audyt ujawni nadmierne wdrożenia. W przypadku zespołów zarządzających halami produkcyjnymi lub sieciami szpitalnymi identyfikowanie urządzeń OT/IoT za pomocą pasywnej analizy ruchu pozwala rozpoznawać podłączone urządzenia bez zakłócania pracy wrażliwego sprzętu.
Więcej niż funkcje
Architektura wdrożenia jest ważnym czynnikiem, który oceniam. Zespoły działające w wielu lokalizacjach potrzebują rozproszonych kolektorów, które mogą skanować sieci odizolowane lub segmentowane, a opcje SaaS i lokalne wpływają na zgodność z wymaganiami dotyczącymi lokalizacji danych. Ekosystem integracji również ma znaczenie — sprawdzam, czy narzędzie może przekazywać dane o zasobach do platform SIEM lub SOAR, obok konektorów ITSM, ponieważ dane o wykrytych zasobach tracą wartość, jeśli pozostają odizolowane. Model cenowy także wymaga szczególnej uwagi, zwłaszcza ceny naliczane za zasób, które mogą gwałtownie wzrosnąć, gdy obciążenia chmurowe sezonowo się zwiększają.
Jak wybrać narzędzia do wykrywania zasobów IT
Decydując, które narzędzia do wykrywania zasobów IT są odpowiednie dla Twojego zespołu, zacznij od dopasowania najważniejszych priorytetów do konkretnych funkcji i czynników związanych z wdrożeniem, które bezpośrednio wpływają na gotowość do audytu, bezpieczeństwo i przekazywanie zadań operacyjnych:
| Jeśli Twoim priorytetem jest | Poszukaj |
|---|---|
| Jeśli Twoim priorytetem jestMapowanie zasobów chmurowych i SaaS | PoszukajNatywnych konektorów do AWS, Azure i SaaS |
| Jeśli Twoim priorytetem jestSzybkie wdrożenie w różnych lokalizacjach | PoszukajRozproszonych lub lekkich modułów gromadzących dane |
| Jeśli Twoim priorytetem jestAlerty w czasie rzeczywistym dotyczące niezatwierdzonego IT | PoszukajCiągłego, pasywnego monitorowania sieci |
| Jeśli Twoim priorytetem jestOgraniczenie liczby nieudanych importów do CMDB | PoszukajDwukierunkowych, znormalizowanych integracji z CMDB |
| Jeśli Twoim priorytetem jestZgodność licencyjna i przygotowanie do audytu | PoszukajWbudowanego pomiaru licencji i raportowania użycia |
Jak zweryfikować wybrane rozwiązania
- Uruchom skanowanie wykrywające w testowej podsieci: W pierwszym tygodniu przetestuj bezagentowe skanowanie narzędzia pod kątem wszystkich zasobów sprzętowych i wirtualnych.
- Eksportuj dane i przesyłaj je do CMDB: Poproś o demonstrację natywnej integracji z ServiceNow lub BMC i sprawdź, czy atrybuty zasobów są mapowane bez utraty danych.
- Skontroluj pomiar licencji i dokładność raportowania: Poproś o audyt lub eksport danych licencyjnych obejmujący co najmniej trzy główne tytuły oprogramowania używane w Twojej organizacji.
- Poproś dostawcę o dokumentację bezpieczeństwa: Poproś o informacje na temat aktualnie stosowanych metod szyfrowania i poświadczeń zgodności (SOC 2, ISO 27001).
- Zdecyduj: szybkość rozwiązania SaaS działającego od razu czy dokładniejsze pokrycie środowisk lokalnych i IoT — ustal priorytety na podstawie najbardziej złożonego środowiska.
Czym są narzędzia do wykrywania zasobów IT?
Narzędzia do wykrywania zasobów IT to wyspecjalizowane rozwiązania programowe, które automatycznie skanują i identyfikują cały sprzęt, oprogramowanie oraz urządzenia sieciowe w środowiskach organizacji. Umożliwiają zespołom IT utrzymywanie aktualnego spisu zasobów w czasie rzeczywistym, wspierają audyty bezpieczeństwa, identyfikują niezarządzane lub nieautoryzowane zasoby oraz obsługują procesy takie jak zarządzanie licencjami czy ocena podatności. Narzędzia te odgrywają kluczową rolę w utrzymywaniu infrastruktury IT w aktualnym stanie, zgodności z przepisami i ochronie przed ukrytymi zagrożeniami.
Funkcje
Przy wyborze narzędzi do wykrywania zasobów IT zwróć uwagę na następujące kluczowe funkcje:
- Automatyczne skanowanie sieci: Wykrywa wszystkie urządzenia i punkty końcowe połączone z siecią bez konieczności ręcznego wprowadzania danych, dzięki czemu podczas tworzenia spisu nic nie zostanie pominięte.
- Spis sprzętu: Gromadzi szczegółowe informacje o specyfikacji urządzeń, numerach seryjnych i danych dotyczących własności w całej infrastrukturze.
- Spis oprogramowania: Śledzi całe zainstalowane oprogramowanie, numery wersji, statusy poprawek i sposób wykorzystania, pomagając wykrywać podatności lub braki w licencjonowaniu.
- Wykrywanie agentowe i bezagentowe: Oferuje zarówno skanowanie oparte na agentach, jak i bezagentowe, aby objąć zarządzane urządzenia oraz tymczasowe lub niezarządzane punkty końcowe.
- Obsługa wielu środowisk: Wykrywa zasoby w środowiskach lokalnych, wirtualnych, chmurowych i zdalnych, zapewniając jednolity i aktualny rejestr zasobów.
- Wykrywanie zmian w czasie rzeczywistym: Natychmiast aktualizuje rejestry zasobów po dodaniu, zmianie lub usunięciu urządzeń, pomagając szybko reagować na nieautoryzowaną aktywność.
- Integracja z CMDB i ITSM: Przesyła lub synchronizuje dane o zasobach bezpośrednio z bazami danych zarządzania konfiguracją lub platformami zarządzania usługami, wspierając szersze operacje IT.
- Kontrola dostępu oparta na rolach: Umożliwia definiowanie ról użytkowników i uprawnień w celu zachowania bezpieczeństwa danych, zwłaszcza na potrzeby audytów lub zgodności z przepisami.
- Konfigurowalne raportowanie: Generuje zaplanowane lub tworzone na żądanie raporty przedstawiające zmiany w spisie, wykorzystanie oprogramowania i zasoby niespełniające wymogów zgodności.
- Zarządzanie zgodnością licencji: Monitoruje uprawnienia do oprogramowania w odniesieniu do instalacji, wspierając audyty i ograniczając nadmierne wydatki na licencje.
Rozwiązania narzędzi do wykrywania zasobów IT zazwyczaj nie obejmują AI jako elementu oferowanych funkcji.
Korzyści
Wdrożenie narzędzi do wykrywania zasobów IT przynosi zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Pełna widoczność zasobów: Zyskaj dokładny, aktualny spis każdego zasobu sprzętowego i programowego we wszystkich środowiskach dzięki funkcjom automatycznego skanowania.
- Wykrywanie ukrytego IT: Szybko identyfikuj nieautoryzowane urządzenia oraz niezatwierdzone konta chmurowe lub SaaS za pomocą bezagentowego i natywnego wykrywania zasobów w chmurze.
- Gotowość do audytów i zapewnienia zgodności: Utrzymuj aktualne rejestry dzięki ciągłemu monitorowaniu i integracji z platformami CMDB lub ITSM, co ułatwia przeprowadzanie audytów.
- Optymalizacja licencji: Śledź wykorzystanie oprogramowania i uprawnienia, pomagając zespołowi unikać nadmiernego wdrażania i ograniczać koszty licencji.
- Szybsze reagowanie na incydenty: Umożliw zespołom ds. bezpieczeństwa i IT szybkie lokalizowanie urządzeń oraz usuwanie podatności, zanim zagrożenia się nasilą.
- Ograniczenie pracy ręcznej: Wyeliminuj powtarzalne czynności związane z gromadzeniem danych dzięki zautomatyzowanym procesom tworzenia spisu, raportowania i integracji.
- Usprawnione zarządzanie zmianami: Wykrywaj w czasie rzeczywistym dodania, usunięcia lub rozbieżności w konfiguracji, aby zmiany operacyjne nie pozostały niezauważone.
Koszty i ceny
Wybór narzędzi do wykrywania zasobów IT wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje typowe plany, ich średnie ceny oraz standardowe funkcje uwzględniane w rozwiązaniach do wykrywania zasobów IT:
Tabela porównawcza planów narzędzi do wykrywania zasobów IT
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe skanowanie sieci, ograniczony spis, ograniczone raportowanie i pomoc społeczności. |
| Typ planuPlan osobisty | Średnia cena$10–$30/miesiąc | Typowe funkcjeDostęp dla jednego użytkownika, zaawansowane raportowanie, spis oprogramowania i powiadomienia e-mail. |
| Typ planuPlan biznesowy | Średnia cena$50–$150/miesiąc | Typowe funkcjeObsługa wielu użytkowników, automatyczne wykrywanie, integracja z systemami CMDB/ITSM i zaplanowane skanowania. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$200–$500+/miesiąc | Typowe funkcjeNiestandardowe opcje wdrażania, dostęp do API, nieograniczona liczba zasobów, pomoc premium i raportowanie zgodności. |
Najczęściej zadawane pytania dotyczące narzędzi do wykrywania zasobów IT
Oto odpowiedzi na często zadawane pytania dotyczące narzędzi do wykrywania zasobów IT:
Jak często należy przeprowadzać skanowanie w celu wykrywania zasobów?
Skanowanie w celu wykrywania zasobów należy przeprowadzać regularnie — wiele zespołów planuje je codziennie lub co tydzień — aby dane inwentaryzacyjne były aktualne i umożliwiały szybkie wykrywanie nowych lub nieautoryzowanych urządzeń.
Czy narzędzia do wykrywania zasobów IT mogą znaleźć niezarządzane lub nieznane urządzenia?
Tak, większość narzędzi może wykrywać niezarządzane lub nieznane urządzenia za pomocą skanowania sieci i monitorowania pasywnego, pomagając rozwiązywać problemy związane z ukrytym IT oraz niewidocznymi zagrożeniami.
Czy te narzędzia obsługują środowiska chmurowe i zdalne?
Tak, wiele narzędzi do wykrywania zasobów IT udostępnia konektory do AWS, Azure i aplikacji SaaS oraz umożliwia zdalne skanowanie, zapewniając widoczność we wszystkich środowiskach.
Jakich środków bezpieczeństwa należy oczekiwać od narzędzi do wykrywania zasobów?
Warto szukać kontroli dostępu opartej na rolach, szyfrowania danych podczas przechowywania i przesyłania oraz rejestrowania działań audytowych, aby wspierać zgodność z przepisami i chronić poufne dane inwentaryzacyjne.
Jak narzędzia do wykrywania zasobów IT integrują się z istniejącymi systemami ITSM lub CMDB?
Większość rozwiązań oferuje gotowe konektory lub interfejsy API do synchronizowania wykrytych zasobów bezpośrednio z platformami ITSM i bazami danych zarządzania konfiguracją, usprawniając przepływy pracy.