

Narzędzia AI do przeglądu kodu to platformy wykorzystujące sztuczną inteligencję do automatycznej analizy, przeglądania i ulepszania kodu. Jeśli szukasz sposobów na wcześniejsze wykrywanie błędów, skrócenie cykli dostarczania i utrzymanie kontroli nad zadłużeniem technicznym w zespole, narzędzia te mogą oszczędzić czas i ograniczyć liczbę błędów. W tym przewodniku dowiesz się, które rozwiązania AI do przeglądu kodu najlepiej sprawdzają się w przypadku różnych potrzeb zespołów, co wyróżnia każde z nich oraz jak mogą pomóc zachować równowagę między szybkością a jakością w 2026 roku.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza narzędzi AI do przeglądu kodu
Ta tabela porównawcza podsumowuje szczegóły cenowe wybranych przeze mnie najlepszych narzędzi AI do przeglądu kodu:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do ciągłego monitorowania jakości kodu | Bezpłatny plan + 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Od 34 USD/miesiąc | Website | |
| 2 | Najlepsze dla bramek jakości CI/CD ukierunkowanych na bezpieczeństwo aplikacji | Dostępne bezpłatne demo | Od $250/dev/year | Website | |
| 3 | Najlepsze rozwiązanie do automatyzacji wykrywania problemów | Dostępny 14-dniowy bezpłatny okres próbny | Od $24/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 4 | Najlepszy do automatycznego wprowadzania zmian w kodzie bezpośrednio w tekście | 14-dniowy bezpłatny okres próbny + dostępny bezpłatny plan | Od $24/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 5 | Najlepsze dla konfigurowalnych potoków analizy | 14-dniowy bezpłatny okres próbny + bezpłatny plan + dostępne bezpłatne demo | Od $18/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 6 | Najlepsze narzędzie do przewidywania zagrożeń dotyczących bazy kodu | Dostępna bezpłatna wersja próbna i bezpłatna prezentacja | Od $19/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 7 | Najlepsze narzędzie do poprawy jakości kodu w Pythonie | Dostępny plan bezpłatny i bezpłatny okres próbny | Od $12/stanowisko/miesiąc (rozliczane rocznie) | Website | |
| 8 | Najlepsze do automatycznego naprawiania błędów CI | Bezpłatny 14-dniowy okres próbny + dostępna bezpłatna prezentacja | Od $20/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 9 | Najlepsze rozwiązanie do integracji z ekspertami w zakresie przeglądu kodu | 14-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna | Od $129/dewelopera/miesiąc (rozliczane rocznie) | Website | |
| 10 | Najlepsze rozwiązanie do przeglądania dużych baz kodu | Dostępny bezpłatny plan i bezpłatne demo | Od $30/użytkownika/miesiąc (rozliczane rocznie) | Website |


Recenzje najlepszych narzędzi AI do przeglądu kodu
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych narzędzi AI do przeglądu kodu, które trafiły na moją listę. W recenzjach szczegółowo omawiam funkcje, najlepsze zastosowania i integracje każdej platformy, aby pomóc Ci znaleźć najlepsze rozwiązanie dla siebie.
 Najlepsze rozwiązanie do ciągłego monitorowania jakości kodu
- Bezpłatny plan + 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od 34 USD/miesiąc
Visit WebsiteCustomer Rating:4.4/5
SonarQube zapewnia zespołom programistycznym scentralizowany widok jakości kodu, problemów z bezpieczeństwem, pokrycia i stanu bramek jakości we wszystkich projektach. SonarQube to platforma automatycznego przeglądu kodu firmy Sonar, która w jednym narzędziu przeprowadza analizę statyczną, skanowanie zabezpieczeń i analizę sugestii poprawek opartych na AI w ponad 35 językach programowania i strukturach IaC.
Dla kogo SonarQube jest najlepszym rozwiązaniem?
SonarQube to dobry wybór dla średnich i dużych zespołów inżynieryjnych, które muszą egzekwować spójne standardy jakości i bezpieczeństwa kodu w dużych bazach kodu wykorzystujących wiele języków.
Dlaczego wybrałem SonarQube
SonarQube to jeden z moich najlepszych wyborów, ponieważ podoba mi się, jak bramki jakości zamieniają standardy kodu w reguły możliwe do egzekwowania w potoku. Każde zatwierdzenie i żądanie scalania jest automatycznie skanowane, a jeśli nowy kod nie spełnia progów dotyczących pokrycia, duplikacji lub liczby luk w zabezpieczeniach, scalanie zostaje zablokowane. Podoba mi się również podejście „Twórz czysty kod podczas pisania”, które pomaga mojemu zespołowi skupić się na naprawianiu nowych problemów zamiast przytłoczyć się długiem technicznym z przeszłości. Ponadto AI CodeFix generuje konkretne sugestie poprawek natychmiast po wykryciu problemu, dzięki czemu monitorowanie pozostaje praktyczne.
Najważniejsze funkcje SonarQube
- SonarQube dla IDE: Bezpłatne rozszerzenie edytora, które przeprowadza analizę w czasie rzeczywistym podczas pisania i sygnalizuje problemy w VS Code, IntelliJ, Eclipse, Cursor i Windsurf, zanim kod zostanie zatwierdzony.
- Dekorowanie PR-ów: Automatycznie publikuje podsumowanie nowych problemów bezpośrednio w żądaniach scalania w GitHub, GitLab, Bitbucket i Azure DevOps.
- Wykrywanie sekretów: Skanuje kod pod kątem zakodowanych na stałe danych uwierzytelniających, kluczy API i tokenów w obsługiwanych językach oraz plikach IaC.
- Niestandardowe profile jakości: Umożliwiają definiowanie zestawów reguł właściwych dla danego języka i przypisywanie ich do poszczególnych projektów, aby kontrolować, które reguły mają zastosowanie w różnych częściach bazy kodu.
Integracje SonarQube
SonarQube oferuje natywne integracje z GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Slack, Jenkins, JFrog, CircleCI i Datadog, a także obsługę CI/CD dla narzędzi takich jak Amazon CodeCatalyst, Harness i CodeMagic. Integruje się również z narzędziami do programowania wspomaganego przez AI, takimi jak Cursor, Claude Code i Windsurf, oraz udostępnia internetowy interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Każde wykrycie można powiązać z konkretną regułą
- Skanuje kod wygenerowany przez AI pod kątem jakości
- Obsługuje ponad 40 języków i technologii IaC
Cons:
- Konfiguracja rozwiązania hostowanego samodzielnie wymaga zasobów DevOps
- Bezpłatny poziom nie obejmuje dekorowania żądań scalania
Learn more about SonarQube: Najlepsze dla bramek jakości CI/CD ukierunkowanych na bezpieczeństwo aplikacji
- Dostępne bezpłatne demo
- Od $250/dev/year
Visit WebsiteCustomer Rating:4.7/5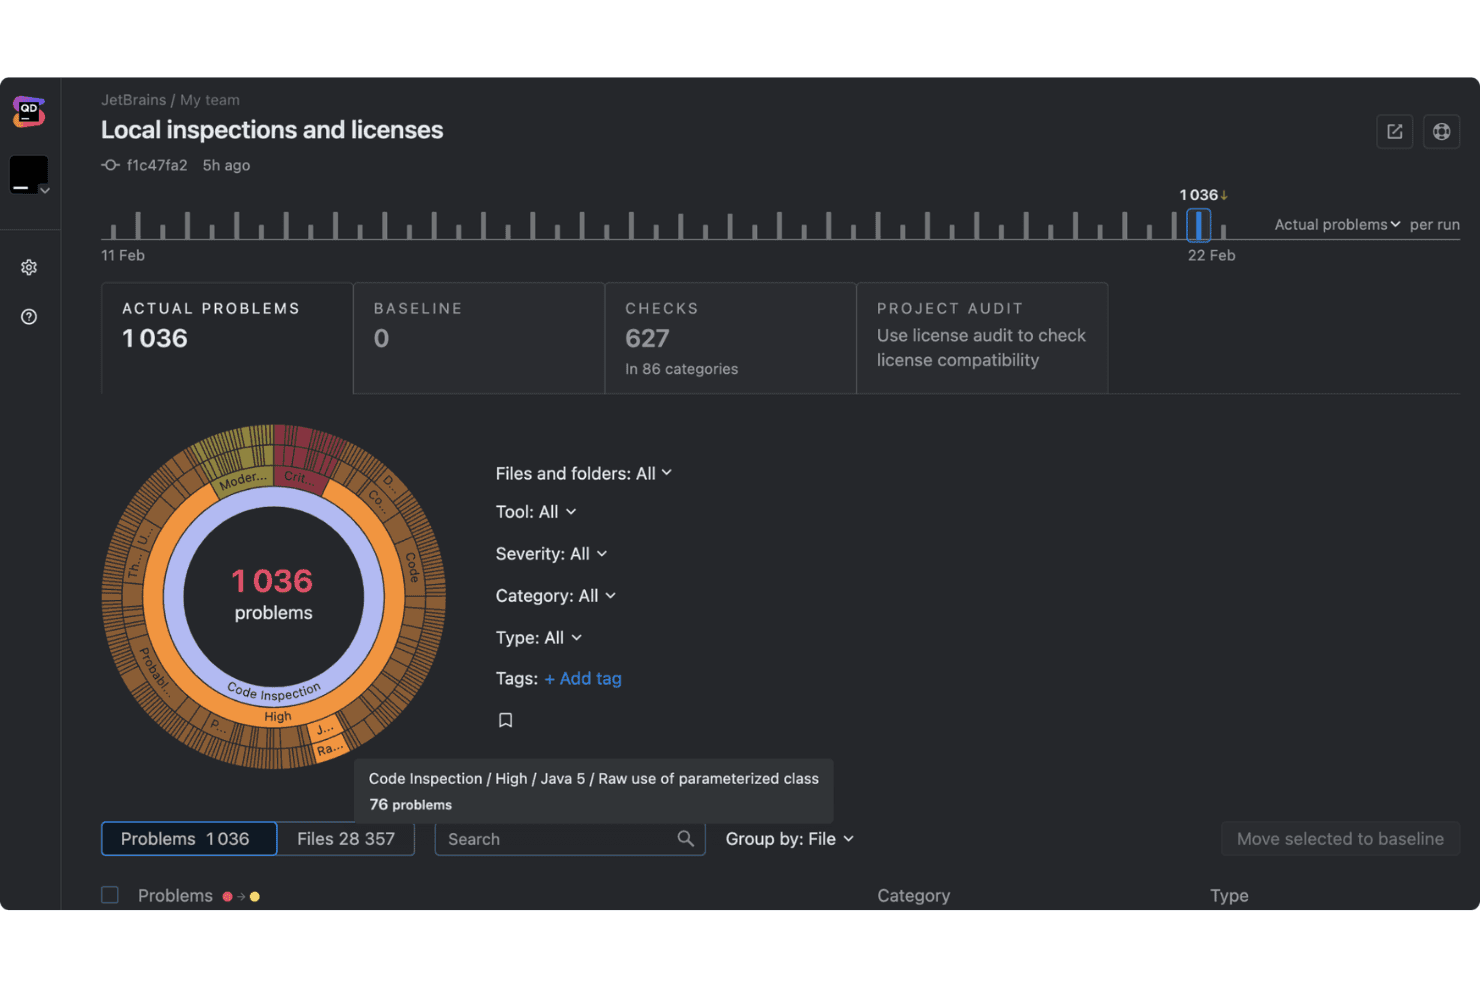
Mend.io wyświetla wyniki inspekcji kodu dotyczące wielu problemów według poziomu ważności. Mend AppSec to platforma bezpieczeństwa aplikacji, która łączy SAST, SCA i skanowanie kontenerów w celu wykrywania luk w zastrzeżonym kodzie źródłowym, zależnościach o otwartym kodzie źródłowym i kodzie generowanym przez AI.
Dla kogo najlepiej nadaje się Mend.io?
Mend AppSec dobrze sprawdza się w zespołach ds. bezpieczeństwa aplikacji, które muszą egzekwować bramki podatności w potokach CI/CD bez utrudniania pracy programistów.
Dlaczego wybrałem Mend.io
Wybrałem Mend AppSec jako jedno z najlepszych rozwiązań, ponieważ jego silnik zasad został zaprojektowany specjalnie do przerywania potoków i blokowania żądań scalenia na podstawie rzeczywistych sygnałów dotyczących luk, a nie tylko statycznych progów. Podoba mi się, że mapuje wyniki SAST i SCA na CWE, OWASP oraz poziomy ważności CVSS 4.0 w ramach jednego ujednoliconego procesu, dzięki czemu mój zespół może stosować bramki na podstawie możliwych do wykorzystania i osiągalnych zagrożeń, a nie surowej liczby wyników. Sama analiza osiągalności zmienia sposób ustalania priorytetów: jeśli podatny kod w zależności nigdy nie jest wywoływany, nie spowoduje przerwania kompilacji.
Najważniejsze funkcje Mend.io
- Analiza osiągalności: Analizuje, czy kod rzeczywiście wywołuje podatne funkcje w bezpośrednich i przechodnich zależnościach, dzięki czemu można oddzielić rzeczywiste ryzyko od teoretycznego narażenia.
- Generowanie i import SBOM: Eksportuje wykazy materiałów programistycznych w formatach SPDX i CycloneDX oraz importuje zewnętrzne zestawienia SBOM, zapewniając ujednolicony wgląd w komponenty o otwartym kodzie źródłowym.
- Wykrywanie sekretów: Skanuje kod źródłowy pod kątem zakodowanych na stałe danych uwierzytelniających, kluczy API, tokenów i certyfikatów, a po ich znalezieniu może uruchamiać naruszenia zasad lub blokować kompilacje.
- Wtyczka do środowiska JetBrains: Uruchamia skanowanie bezpośrednio w edytorze, wyróżnia podatne wiersze, pokazuje ścieżki przepływu danych i pozwala programistom zastosować sugerowaną poprawkę w formie łatki bez opuszczania środowiska pracy.
Integracje Mend.io
Mend AppSec oferuje natywne integracje z GitHub, GitHub Enterprise, GitLab, Bitbucket Cloud, Bitbucket Server, Bitbucket Data Center, Azure DevOps, Jenkins, CircleCI i Bitbucket Pipelines. Jego interfejsy API REST obsługują niestandardowe integracje.
Pros and Cons
Pros:
- Wyniki bezpieczeństwa zawierają kontekst przepływu danych
- Sugestie napraw mogą ograniczyć nakład pracy związany z analizą wyników
- Bramki zasad blokują ryzykowne kompilacje przed scaleniem
Cons:
- Przegląd AI koncentruje się na bezpieczeństwie, a nie na ogólnej jakości kodu
- Fałszywe alarmy mogą zwiększać potrzebę ręcznej analizy
Learn more about Mend.io: Najlepsze rozwiązanie do automatyzacji wykrywania problemów
- Dostępny 14-dniowy bezpłatny okres próbny
- Od $24/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.7/5
Pulpit DeepSource udostępnia informacje o CVE, ocenach ryzyka i możliwościach automatycznych poprawek. DeepSource to platforma przeglądu kodu oparta na sztucznej inteligencji, która pomaga zespołom automatycznie identyfikować problemy z jakością kodu, bezpieczeństwem i wydajnością w wielu językach i repozytoriach.
Dla kogo DeepSource jest najlepszym wyborem?
DeepSource dobrze sprawdza się w zespołach inżynieryjnych średniej wielkości firm SaaS, które chcą automatyzować kontrole jakości i bezpieczeństwa kodu w ramach cyklu DevOps.
Dlaczego wybrałem DeepSource
Wybrałem DeepSource jako jedno z najlepszych rozwiązań, ponieważ korzystam z jego automatycznych analizatorów do wykrywania zapachu kodu, luk w zabezpieczeniach i problemów z wydajnością przy każdym zatwierdzeniu. Podoba mi się możliwość tworzenia niestandardowych reguł za pomocą silnika Transformer, dostosowanych do unikalnych procesów pracy mojego zespołu.
Najważniejsze funkcje DeepSource
- Analiza żądań ściągnięcia: Automatycznie przeprowadza przeglądy każdego żądania ściągnięcia przed scaleniem.
- Sugestie automatycznych poprawek: Zaleca i automatycznie generuje poprawki wykrytych problemów.
- Obsługa wielu języków: Skanuje kod w ponad 15 językach programowania.
- Integracja z potokami CI/CD: Łączy się bezpośrednio z narzędziami CI/CD w celu automatycznego skanowania.
Integracje DeepSource
DeepSource oferuje natywne integracje z GitHub, GitLab, Bitbucket, Slack i Azure DevOps, a także udostępnia interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Sztuczna inteligencja wykrywa problemy z bezpieczeństwem i zapach kodu
- Umożliwia programowalną logikę wykrywania
- Śledzi automatyczne regresje wydajności
Cons:
- Sugestie automatycznych poprawek nie zawierają szczegółowych informacji o kontekście kodu
- Ograniczona dokumentacja w językach innych niż angielski
Learn more about DeepSource: Najlepszy do automatycznego wprowadzania zmian w kodzie bezpośrednio w tekście
- 14-dniowy bezpłatny okres próbny + dostępny bezpłatny plan
- Od $24/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit oferuje przegląd kodu przez sztuczną inteligencję z sugestiami bezpośrednio w tekście w VS Code. CodeRabbit to platforma do przeglądu kodu oparta na sztucznej inteligencji, która koncentruje się na automatycznej analizie kodu, sugestiach dotyczących przeglądu w tekście oraz integracji z przepływem pracy związanym z żądaniami ściągnięcia dla zespołów programistycznych.
Dla kogo CodeRabbit jest najlepszym wyborem?
Dla zespołów programistycznych, które chcą korzystać z automatycznych przeglądów kodu przez sztuczną inteligencję bezpośrednio w swoich przepływach pracy GitHub.
Dlaczego wybrałem CodeRabbit
Wybrałem CodeRabbit, ponieważ wykorzystuje sztuczną inteligencję do automatycznego wprowadzania zmian w kodzie podczas obsługi żądań ściągnięcia. Podoba mi się, że dodaje sugestie w formie komentarzy, a także może proponować poprawki kodu bezpośrednio w ramach przeglądu, przy czym wszystko jest uruchamiane na podstawie aktywności w GitHub.
Najważniejsze funkcje CodeRabbit
- Przeglądy kodu uwzględniające kontekst: Wykorzystuje sztuczną inteligencję do oceny zmian w kodzie z uwzględnieniem pełnego kontekstu żądania ściągnięcia.
- Automatyczne skanowanie pod kątem bezpieczeństwa: Wykrywa potencjalne zagrożenia bezpieczeństwa za pomocą wbudowanej analizy zagrożeń opartej na sztucznej inteligencji.
- Obsługa wielu języków: Analizuje kod w językach Python, JavaScript, TypeScript, Go, Java i innych.
- Integracja z procesem zatwierdzania: Integruje się bezpośrednio z przepływami pracy GitHub na potrzeby przeglądu kodu i kontroli zatwierdzania scalania.
Integracje CodeRabbit
CodeRabbit oferuje natywne integracje z GitHub oraz udostępnia interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Automatyzuje sugestie i zmiany w kodzie bezpośrednio w tekście
- Przyspiesza obsługę żądań ściągnięcia
- Integruje się bezpośrednio z przepływami pracy GitHub
Cons:
- Ograniczenie do repozytoriów GitHub
- Brak obsługi środowisk hostowanych samodzielnie
Learn more about CodeRabbit: Najlepsze dla konfigurowalnych potoków analizy
- 14-dniowy bezpłatny okres próbny + bezpłatny plan + dostępne bezpłatne demo
- Od $18/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.5/5
Codacy oferuje panel jakości kodu z informacjami o pokryciu, problemach i żądaniach scalenia. Codacy to narzędzie do przeglądu kodu oparte na sztucznej inteligencji, które oferuje automatyczną analizę kodu, obsługuje wiele języków programowania i zapewnia integracje z przepływami pracy do zarządzania jakością kodu w ramach potoku programistycznego.
Dla kogo Codacy jest najlepszym wyborem?
Codacy jest odpowiednie dla zespołów programistycznych i liderów inżynierii w firmach na etapie rozwoju, które chcą zautomatyzować i dostosować przepływy pracy związane z przeglądem kodu.
Dlaczego wybrałem Codacy
Wybrałem Codacy jako jedno z najlepszych narzędzi, ponieważ mój zespół może tworzyć w pełni konfigurowalne potoki analizy, dostosowując ponad 40 narzędzi i reguł jakości kodu do naszego przepływu pracy. Podoba mi się, jak łatwo możemy łączyć różne kontrole kodu i automatyzować szczegółowe egzekwowanie zasad.
Najważniejsze funkcje Codacy
- Analiza żądań scalenia: Skanuje każde żądanie scalenia pod kątem problemów z jakością kodu.
- Obsługa wielu języków: Analizuje kod w ponad 40 popularnych językach programowania.
- Statyczne kontrole bezpieczeństwa kodu: Wykrywa luki w zabezpieczeniach podczas automatycznych przeglądów.
- Bramki jakości: Umożliwiają ustawienie egzekwowalnych progów dla zatwierdzania scalania.
Integracje Codacy
Codacy oferuje natywne integracje z GitHub, GitLab, Bitbucket i Slackiem, a także interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Wysoce konfigurowalne reguły przeglądu kodu
- Egzekwuje rygorystyczne bramki jakości
- Szczegółowe wskaźniki jakości żądań scalenia
Cons:
- Wykazuje opóźnienia podczas analizy
- Ograniczony kontekst kodu w komentarzach przeglądu AI
Learn more about Codacy: Najlepsze narzędzie do przewidywania zagrożeń dotyczących bazy kodu
- Dostępna bezpłatna wersja próbna i bezpłatna prezentacja
- Od $19/użytkownika/miesiąc (rozliczane rocznie)

CodeScene oferuje panel jakości kodu z informacjami o pokryciu, trendach i obszarach szczególnie podatnych na problemy. CodeScene to oparta na sztucznej inteligencji platforma do przeglądu i analizy kodu, która oferuje automatyczne kontrole kondycji, metryki bazy kodu, przewidywanie zmian, wykrywanie długu technicznego oraz wizualizacje dla zespołów programistycznych.
Dla kogo najlepiej nadaje się CodeScene?
CodeScene dobrze sprawdza się w przypadku liderów zespołów inżynieryjnych i zespołów DevOps w średnich i dużych organizacjach tworzących oprogramowanie, które potrzebują dogłębnej analizy ryzyka i predykcyjnych informacji dotyczących swojej bazy kodu.
Dlaczego wybrałem CodeScene
Wybrałem CodeScene jako jedno z najlepszych narzędzi, ponieważ korzystam z jego analizy opartej na uczeniu maszynowym, aby wykrywać obszary wysokiego ryzyka, zanim wpłyną one na realizację prac. Polegam na mapowaniu obszarów szczególnie podatnych na problemy oraz przewidywaniu zmian w kodzie, aby identyfikować sekcje wymagające dodatkowej uwagi podczas przeglądów.
Najważniejsze funkcje CodeScene
- Integracje z potokami CI/CD: Łączy się bezpośrednio z popularnymi narzędziami do ciągłej integracji i wdrażania, umożliwiając automatyczną analizę.
- Panel metryk kondycji kodu: Wyświetla szczegółowe metryki jakości kodu w scentralizowanym, wizualnym panelu.
- Analiza behawioralna kodu: Analizuje interakcje programistów, aby wskazywać potencjalne problemy związane z własnością kodu i współpracą.
- Automatyczne informacje zwrotne dotyczące żądań scalenia: Dodaje do żądań scalenia automatyczne komentarze uwzględniające kontekst na podstawie kontroli kondycji kodu.
Integracje CodeScene
CodeScene oferuje natywne integracje z GitHub, GitLab, Bitbucket, Slack, Jenkins, Jira i Azure DevOps, a także interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Przewiduje obszary kodu szczególnie podatne na problemy, zanim usterki się nasilą
- Wizualizuje trendy kondycji kodu dla zespołów
- Automatycznie wskazuje wzorce długu technicznego
Cons:
- Wymaga dłuższego trenowania modelu
- W przypadku niszowych języków może wymagać ręcznego dostrajania
Learn more about CodeScene: Najlepsze narzędzie do poprawy jakości kodu w Pythonie
- Dostępny plan bezpłatny i bezpłatny okres próbny
- Od $12/stanowisko/miesiąc (rozliczane rocznie)

Sourcery oferuje przegląd kodu oparty na sztucznej inteligencji wraz z sugestiami refaktoryzacji w żądaniach pull. Sourcery to narzędzie do przeglądu kodu oparte na sztucznej inteligencji dla języka Python, które analizuje jakość kodu, wskazuje możliwości refaktoryzacji i generuje sugestie za pośrednictwem wtyczek do środowisk IDE, integracji z GitHubem oraz interfejsu API.
Dla kogo najlepiej nadaje się Sourcery?
Sourcery dobrze sprawdza się w przypadku programistów Pythona oraz małych i średnich zespołów, które chcą korzystać ze zautomatyzowanej refaktoryzacji i kontroli jakości kodu bezpośrednio w swoim procesie pracy.
Dlaczego wybrałem Sourcery
Wybrałem Sourcery jako jedno z najlepszych narzędzi, ponieważ korzystam z jego działającego w czasie rzeczywistym silnika refaktoryzacji kodu w Pythonie do wykrywania zduplikowanej logiki, złożonych wyrażeń i antywzorców. Podoba mi się, że generuje natychmiastowe sugestie refaktoryzacji bezpośrednio w moich żądaniach pull lub środowisku IDE.
Najważniejsze funkcje Sourcery
- Zautomatyzowany przegląd kodu dla żądań pull: Automatycznie przegląda żądania pull w Pythonie i pozostawia sugestie w systemie kontroli wersji.
- Konfiguracja niestandardowych reguł: Umożliwia użytkownikom definiowanie i egzekwowanie standardów kodowania właściwych dla projektu.
- Wtyczki do środowisk IDE: Oferuje wtyczki do Visual Studio Code, PyCharm i innych popularnych środowisk IDE dla Pythona.
- Obsługa wielu repozytoriów: Skanuje kod i zarządza jego jakością w wielu repozytoriach w organizacji.
Integracje Sourcery
Sourcery oferuje natywne integracje z GitHubem, GitLabem, Bitbucketem i Visual Studio Code, a także udostępnia interfejs API do niestandardowych integracji.
Pros and Cons
Pros:
- Wykrywa zduplikowaną logikę i antywzorce
- W czasie rzeczywistym sugeruje refaktoryzacje właściwe dla Pythona
- Komentarze do żądań pull są generowane automatycznie
Cons:
- Nie uwzględnia struktury architektonicznej
- Ograniczona obsługa języków innych niż Python
Learn more about Sourcery: Najlepsze do automatycznego naprawiania błędów CI
- Bezpłatny 14-dniowy okres próbny + dostępna bezpłatna prezentacja
- Od $20/użytkownika/miesiąc (rozliczane rocznie)

Gitar oferuje potok przeglądu kodu oparty na sztucznej inteligencji, który analizuje błędy CI i dostarcza szczegółowych informacji. Gitar to oparta na sztucznej inteligencji platforma do przeglądu kodu i automatyzacji DevOps, która analizuje błędy ciągłej integracji, sugeruje poprawki i umożliwia zespołom automatyzację napraw bezpośrednio w ramach ich istniejących procesów pracy.
Dla kogo najlepiej nadaje się Gitar?
Gitar sprawdzi się w przypadku zespołów DevOps i liderów inżynieryjnych w firmach programistycznych, którzy chcą ograniczyć ręczny nakład pracy związany z diagnozowaniem i naprawianiem błędów potoków CI.
Dlaczego wybrałem Gitar
Wybrałem Gitar, ponieważ automatycznie wykrywa, analizuje i naprawia błędy ciągłej integracji, wykorzystując logikę przeglądu kodu opartą na sztucznej inteligencji. Podoba mi się to, że mogę przejrzeć raporty z analizy przyczyny źródłowej przed zastosowaniem sugerowanych działań naprawczych.
Najważniejsze funkcje Gitar
- Automatyczne sugestie dotyczące przeglądu PR: Wykorzystuje modele sztucznej inteligencji do proponowania zmian w kodzie w ramach żądań ściągnięcia.
- Obsługa wielu języków: Obsługuje kod w językach Python, JavaScript, Java oraz innych popularnych językach.
- Integracja z potokami CI/CD: Łączy się bezpośrednio z narzędziami potoków, umożliwiając realizację procesów bez ręcznej obsługi.
- Konfiguracja niestandardowych reguł: Umożliwia zespołom ustawianie zasad przeglądu i napraw dla różnych repozytoriów.
Integracje Gitar
Gitar oferuje natywne integracje z GitHub, GitLab, Bitbucket i Slackiem. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Automatyczne wykrywanie i poprawianie błędów CI
- Analiza przyczyny źródłowej w ramach przeglądów kodu
- Obsługa wielu języków programowania
Cons:
- Początkowa konfiguracja wymaga skonfigurowania repozytorium
- Automatyczne sugestie mogą wymagać ręcznego sprawdzenia
Learn more about Gitar: Najlepsze rozwiązanie do integracji z ekspertami w zakresie przeglądu kodu
- 14-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna
- Od $129/dewelopera/miesiąc (rozliczane rocznie)

PullRequest oferuje przegląd kodu z wykorzystaniem AI, kontrole bezpieczeństwa i sugestie poprawek. PullRequest to oparte na AI rozwiązanie do przeglądu kodu, które łączy zespoły programistyczne z siecią ekspertów inżynieryjnych zajmujących się przeglądem kodu, automatyczną analizą kodu i szczegółowymi opiniami dotyczącymi żądań scalenia.
Dla kogo PullRequest jest najlepszym wyborem?
PullRequest jest odpowiedni dla liderów zespołów inżynierii oprogramowania oraz zespołów skoncentrowanych na bezpieczeństwie w średnich i dużych przedsiębiorstwach, które chcą korzystać ze sprawdzonej, dostępnej na żądanie wiedzy specjalistycznej w zakresie przeglądu kodu, połączonej z automatyzacją.
Dlaczego wybrałem PullRequest
Wybrałem PullRequest jako jedno z najlepszych rozwiązań, ponieważ mój zespół może zaangażować doświadczonych, sprawdzonych inżynierów do przeglądów kodu na żądanie. Podoba mi się, że otrzymujemy praktyczne opinie dopasowane do naszego stosu technologicznego, a także możliwość połączenia analizy opartej na AI z wiedzą specjalistyczną ludzi.
Najważniejsze funkcje PullRequest
- Automatyczna analiza jakości kodu: Wykorzystuje AI do skanowania żądań scalenia pod kątem błędów i problemów ze stylem.
- Wykrywanie luk w zabezpieczeniach: Wskazuje potencjalne zagrożenia bezpieczeństwa w zmianach kodu.
- Integracja z przepływem pracy: Łączy się z repozytoriami GitHub, GitLab i Bitbucket.
- Konfigurowalne kryteria przeglądu: Umożliwia zespołom dostosowanie list kontrolnych i standardów przeglądu.
Integracje PullRequest
PullRequest oferuje natywne integracje z GitHub, GitLab i Bitbucket oraz udostępnia interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Dostęp do sprawdzonych ekspertów zajmujących się przeglądem kodu
- Połączenie opinii z analizy AI i ręcznego przeglądu
- Szczegółowe informacje i raporty dotyczące żądań scalenia
Cons:
- Brak obsługi wtyczek IDE działających w czasie rzeczywistym
- Brak szczegółowych mechanizmów kontroli przydzielania przeglądów
Learn more about PullRequest: 10Najlepsze rozwiązanie do przeglądania dużych baz kodu
Qodo
- Dostępny bezpłatny plan i bezpłatne demo
- Od $30/użytkownika/miesiąc (rozliczane rocznie)

Qodo oferuje panel przeglądu kodu z wglądem sztucznej inteligencji w żądania scalenia i repozytoria. Qodo to platforma do przeglądu kodu oparta na sztucznej inteligencji, przeznaczona dla zespołów potrzebujących automatycznej analizy, sugestii dotyczących przeglądu oraz zarządzania bazą kodu w wielu językach programowania i typach repozytoriów.
Dla kogo najlepiej nadaje się Qodo?
Qodo dobrze sprawdzi się w przypadku korporacyjnych zespołów programistycznych pracujących ze złożonymi bazami kodu na dużą skalę, które wymagają dostosowanych możliwości przeglądu wspomaganego przez sztuczną inteligencję.
Dlaczego wybrałem Qodo
Wybrałem Qodo, ponieważ sprawnie obsługuje przeglądy baz kodu na dużą skalę dzięki mapowaniu kontekstu opartemu na sztucznej inteligencji i konfigurowalnym szablonom przeglądu. Mogę analizować ogromne monorepozytoria, ustawiać szczegółowy zakres przeglądu i zarządzać wieloma językami w ramach rozproszonych projektów programistycznych.
Najważniejsze funkcje Qodo
- Analiza żądań scalenia wspomagana przez sztuczną inteligencję: Wskazuje potencjalne problemy i wykrywa wzorce kodu podczas przeglądu.
- Współpraca przy komentowaniu kodu: Umożliwia zespołom dodawanie adnotacji do konkretnych wierszy i plików w celu bezpośredniej dyskusji.
- Obsługa wielu języków: Analizuje kod napisany w kilku językach programowania w ramach tego samego projektu.
- Panel metryk jakości kodu: Wyświetla metryki dotyczące całego projektu i trendy przeglądów na wizualnym panelu.
Integracje Qodo
Qodo oferuje natywne integracje z GitHub, GitLab, Bitbucket i Azure DevOps oraz udostępnia interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Obsługuje ogromne architektury repozytoriów
- Łączy odrębną logikę plików
- Wdraża określone wymogi zarządzania
Cons:
- Wdraża użytkowników za pomocą środowisk skonteneryzowanych
- Ogranicza formaty danych możliwe do eksportu
Learn more about Qodo:
Inne narzędzia AI do przeglądu kodu
Oto kilka dodatkowych narzędzi AI do przeglądu kodu, które nie trafiły na moją listę, ale nadal warto je sprawdzić:
- 11MacroscopeNajlepsze rozwiązanie do autonomicznego zatwierdzania żądań włączenia zmian o niskim ryzyku
- 12EllipsisNajlepszy wybór dla analiz współpracy zespołowej
- 13SonarQubeNajlepsze do szczegółowych metryk utrzymywalności
- 14Amazon CodeGuruNajlepsze rozwiązanie pod kątem zgodności z ekosystemem AWS
Jak oceniam narzędzia AI do przeglądu kodu
Każde narzędzie na tej liście musi wykraczać poza analizę statyczną opartą na dopasowywaniu wzorców — szukam AI, które rzeczywiście rozumie kontekst kodu i dostarcza informacji zwrotnych, na podstawie których deweloper może podjąć działania. Dzielę ocenę na podstawowe funkcje, które każde narzędzie musi mieć, aby się zakwalifikować, oraz czynniki wyróżniające, które oddzielają najlepsze opcje dla konkretnych zespołów.
Podstawowe funkcje (wymagane na tej liście)
Podczas wybierania narzędzi do mojej listy oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać łączny wynik wynoszący co najmniej 65%, aby zostać uwzględnione.
- Analiza kodu oparta na AI: Oceniam, czy AI wykracza poza statyczną analizę i rozumie kontekst — na przykład wykrywa sytuację wyścigu w kodzie współbieżnym, a nie tylko naruszenie zasad stylu.
- Integracja z platformami Git: Narzędzie powinno integrować się bezpośrednio z GitHub, GitLab, Bitbucket lub Azure DevOps, aby przeglądy uruchamiały się automatycznie przy nowych żądaniach zmian.
- Komentowanie PR-ów w tekście: Szukam komentarzy dotyczących konkretnych wierszy, publikowanych bezpośrednio w PR, ponieważ informacje zwrotne ukryte w osobnym panelu często są ignorowane przez deweloperów.
- Wykrywanie błędów i luk w zabezpieczeniach: Dobre narzędzia wykrywają błędy logiczne i zagrożenia bezpieczeństwa, takie jak zakodowane na stałe dane uwierzytelniające lub wzorce wstrzyknięć SQL, a nie tylko problemy z formatowaniem.
- Automatyczne sugestie poprawek: Sprawdzam, czy narzędzie proponuje rzeczywiste poprawki kodu, które deweloperzy mogą zastosować lub zatwierdzić, zamiast udzielać ogólnych wskazówek, takich jak "rozważ refaktoryzację".
- Obsługa wielu języków: Zespoły rzadko korzystają ze stosu opartego na jednym języku, dlatego szukam szerokiej obsługi języków takich jak Python, TypeScript, Java, Go i C#.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające się funkcje
Zwracam szczególną uwagę na to, czy AI analizuje całe repozytorium, a nie tylko różnice. Kontekst obejmujący całą bazę kodu pozwala narzędziu wykryć, że refaktoryzacja zepsuła zależność wykorzystywaną w innym miejscu, trzy pliki dalej. Szukam również możliwości trenowania niestandardowych reguł, dzięki którym zespoły mogą nauczyć AI własnych konwencji, aby przestało sugerować wzorce sprzeczne z wewnętrznymi decyzjami architektonicznymi. Dla menedżerów ds. inżynierii panel analityczny przeglądów, który śledzi czas trwania cyklu i powtarzające się typy problemów, zamienia dane z przeglądów kodu w praktyczne wskazówki dotyczące usprawnień.
Coś więcej niż funkcje
Prywatność danych to pierwsza rzecz, którą sprawdzam. Wysyłasz zastrzeżony kod do modelu AI, dlatego analizuję, czy dostawca oferuje zasady braku przechowywania danych, wdrożenie w infrastrukturze własnej organizacji oraz jasną dokumentację dotyczącą tego, który LLM przetwarza kod. Struktura cenowa również ma znaczenie — opłata za dewelopera może niepostrzeżenie wzrosnąć w rozwijającym się zespole, podczas gdy modele rozliczane za repozytorium lub na podstawie wykorzystania mogą lepiej pasować do innych struktur organizacyjnych. Oceniam również, jak dobrze każde narzędzie pasuje do istniejących procesów pracy — od instalacji aplikacji GitHub jednym kliknięciem po konfigurowalne filtry ważności, które chronią deweloperów przed zalewem mało istotnych powiadomień.
Kryteria wyboru narzędzi AI do przeglądu kodu
Wybierając najlepsze narzędzia AI do przeglądu kodu, które miały znaleźć się na tej liście, uwzględniłem typowe potrzeby i problemy kupujących, takie jak automatyczne wykrywanie problemów z jakością kodu oraz wskazywanie ryzykownych zmian w kodzie przed wdrożeniem. Skorzystałem również z poniższych kryteriów, aby moja ocena była uporządkowana i sprawiedliwa:
Podstawowa funkcjonalność (25% całkowitej oceny)
Aby rozwiązanie mogło zostać uwzględnione na tej liście, musiało obsługiwać następujące typowe zastosowania:
- Analizowanie kodu źródłowego pod kątem problemów z jakością
- Automatyzowanie komentarzy w ramach przeglądu kodu
- Wykrywanie luk w zabezpieczeniach kodu
- Integracja z repozytoriami kodu
- Dostarczanie praktycznych zaleceń dotyczących ulepszeń
Dodatkowe wyróżniające funkcje (25% całkowitej oceny)
Aby jeszcze bardziej zawęzić wybór, szukałem również unikalnych funkcji, takich jak:
- Predykcyjna analiza ryzyka przyszłych zmian w kodzie
- Wizualizacja obszarów szczególnie podatnych na problemy oparta na AI
- Automatyczna informacja zwrotna oparta na wzorcach własności kodu
- Priorytetyzacja zadłużenia kodu oparta na uczeniu maszynowym
- Inteligentne alerty dotyczące zmieniających się trendów współpracy w zespole
Użyteczność (10% całkowitej oceny)
Aby ocenić użyteczność każdego systemu, uwzględniłem następujące kwestie:
- Prosty, łatwy w nawigacji panel raportów
- Wizualizacje, które szybko wyjaśniają problemy
- Minimalistyczny interfejs z ukierunkowanymi powiadomieniami
- Łatwa konfiguracja wymagająca minimalnej liczby kroków
- Spójność między korzystaniem z wersji internetowej i wtyczki
Wdrażanie (10% całkowitego wyniku)
Aby ocenić proces wdrażania na każdej platformie, wziąłem pod uwagę następujące aspekty:
- Interaktywne przewodniki po produkcie dostosowane do potrzeb programistów
- Dostępność krótkich filmów szkoleniowych
- Szablony typowych przepływów pracy zespołu
- Webinary wdrożeniowe lub szkolenia prowadzone na żywo
- Chatbot lub pomoc na żywo w okresie próbnym
Obsługa klienta (10% całkowitego wyniku)
Aby ocenić usługi obsługi klienta każdego dostawcy oprogramowania, wziąłem pod uwagę następujące aspekty:
- Responsywny system zgłoszeń lub czat na żywo
- Szczegółowa dokumentacja techniczna
- Dostępność społeczności lub forum dyskusyjnego
- Baza wiedzy pomagająca w rozwiązywaniu problemów
- Jasno określone ścieżki eskalacji pilnych problemów
Stosunek jakości do ceny (10% całkowitego wyniku)
Aby ocenić stosunek jakości do ceny każdej platformy, wziąłem pod uwagę następujące aspekty:
- Przejrzysta i przewidywalna struktura cen
- Bezpłatny okres próbny lub wersja demonstracyjna
- Zakres pakietów dopasowanych do wielkości zespołu
- Zestaw funkcji w porównaniu z konkurencyjnymi produktami w podobnej cenie
- Możliwość elastycznego zwiększania lub zmniejszania skali w zależności od potrzeb
Opinie klientów (10% całkowitego wyniku)
Aby uzyskać obraz ogólnego poziomu zadowolenia klientów, podczas czytania opinii klientów wziąłem pod uwagę następujące aspekty:
- Pozytywne opinie na temat dokładności automatyzacji
- Informacje o oszczędności czasu w procesie przeglądu kodu
- Wnioski dotyczące jakości wykrywania zagrożeń bezpieczeństwa
- Wzmianki o łatwości integracji
- Opinie na temat stabilności i niezawodności
Jak wybrać narzędzia AI do przeglądu kodu
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas wyboru oprogramowania dopasowanego do Twoich potrzeb, przygotowaliśmy listę czynników, o których warto pamiętać:
| Czynnik | Co należy wziąć pod uwagę |
|---|---|
| CzynnikSkalowalność | Co należy wziąć pod uwagęCzy narzędzie obsłuży obecną i przewidywaną wielkość repozytoriów, liczbę użytkowników oraz ilość kodu, gdy zespół programistów będzie się rozwijać i dodawać kolejne projekty? |
| CzynnikIntegracje | Co należy wziąć pod uwagęCzy natywnie łączy się z podstawowymi platformami, takimi jak GitHub, GitLab, Bitbucket, narzędzia CI/CD i systemy zgłoszeń? Sprawdź poziomy integracji oraz przyszły plan rozwoju. |
| CzynnikMożliwość dostosowania | Co należy wziąć pod uwagęCzy można dostosować reguły, alerty i kryteria przeglądu kodu do standardów kodowania oraz tolerancji ryzyka zespołu? Unikaj sztywnych produktów, które wymuszają jeden sposób pracy. |
| CzynnikŁatwość użycia | Co należy wziąć pod uwagęJak intuicyjny jest interfejs użytkownika dla programistów niebędących specjalistami oraz nowych członków zespołu? Weź pod uwagę szybkość wdrażania i tempo codziennego przyswajania narzędzia. |
| CzynnikImplementacja i wdrażanie | Co należy wziąć pod uwagęJakich zasobów wewnętrznych lub zasobów dostawcy będziesz potrzebować do instalacji, konfiguracji zabezpieczeń i wdrożenia? Zapytaj o przewodniki migracji, tryby piaskownicy oraz skrypty instalacyjne. |
| CzynnikKoszt | Co należy wziąć pod uwagęPoza ceną podawaną w nagłówku, czy występują dodatkowe koszty związane z użytkownikami, repozytoriami lub wywołaniami API? Powiąż bieżące wydatki z prognozowanym rozwojem zespołu. |
| CzynnikZabezpieczenia | Co należy wziąć pod uwagęJakie certyfikaty bezpieczeństwa, dzienniki audytowe i mechanizmy kontroli dostępu zapewnia narzędzie, aby chronić poufny kod i dane programistów? |
| CzynnikDostępność pomocy | Co należy wziąć pod uwagęCzy otrzymasz szybką pomoc w przypadku problemów z integracją lub pilnych incydentów związanych z przeglądem? Sprawdź umowy SLA dotyczące czasu reakcji oraz terminy obowiązujące w Twoim pakiecie wsparcia. |
Czym są narzędzia AI do przeglądu kodu?
Narzędzia AI do przeglądu kodu to wyspecjalizowane platformy wykorzystujące sztuczną inteligencję do automatycznej analizy, oceny i komentowania kodu źródłowego podczas procesu tworzenia oprogramowania. Narzędzia te pomagają zespołom wykrywać potencjalne błędy, oznaczać luki w zabezpieczeniach i sugerować ulepszenia poprzez skanowanie kodu pod kątem wzorców, zagrożeń lub odstępstw od ustalonych standardów.
Funkcje narzędzi AI do przeglądu kodu
Wybierając narzędzia AI do przeglądu kodu, zwróć uwagę na następujące kluczowe funkcje:
- Automatyczna analiza kodu: Wykorzystuje algorytmy AI do skanowania kodu źródłowego pod kątem błędów, luk w zabezpieczeniach i naruszeń standardów kodowania przed scaleniem lub wdrożeniem kodu.
- Komentowanie żądań scalenia: Automatycznie dodaje komentarze śródwierszowe do żądań scalenia, wskazując problemy, sugerowane zmiany lub przypomnienia o najlepszych praktykach podczas procesu przeglądu.
- Wykrywanie luk w zabezpieczeniach: Identyfikuje znane lub potencjalne zagrożenia bezpieczeństwa w kodzie i przedstawia je bezpośrednio deweloperom, aby mogli się nimi niezwłocznie zająć.
- Integracja z repozytoriami: Łączy się natywnie z platformami takimi jak GitHub, GitLab lub Bitbucket, umożliwiając płynny przegląd kodu w ramach istniejącego przepływu pracy.
- Konfiguracja niestandardowych reguł: Umożliwia zespołom tworzenie lub modyfikowanie reguł w celu odzwierciedlenia unikalnych standardów kodowania, wymagań dotyczących zgodności lub preferencji zespołu.
- Ocena jakości kodu: Przyznaje oceny ilościowe na podstawie ogólnego stanu kodu, jego łatwości utrzymania i zgodności ze standardami, pomagając zespołom śledzić postępy w czasie.
- Przewidywanie ryzyka zmian: Wykorzystuje AI do oznaczania obszarów bazy kodu, w których na podstawie trendów historycznych lub złożonych zależności częściej występują problemy.
- Powiadomienia w czasie rzeczywistym: Wysyła alerty lub aktualizacje do deweloperów i zespołów, gdy nowe problemy lub ważne komentarze dotyczące przeglądu kodu wymagają uwagi.
- Analiza aktywności deweloperów: Oferuje pulpity nawigacyjne lub raporty podsumowujące udział w przeglądach kodu, trendy dotyczące odpowiedzialności za kod oraz potencjalne wąskie gardła w procesie.
Korzyści z narzędzi AI do przeglądu kodu
Wdrożenie narzędzi AI do przeglądu kodu zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Szybsze przeglądy kodu: Automatyczne skanowanie i sugestie śródwierszowe pozwalają przyspieszyć cykle przeglądu bez poświęcania jakości kodu.
- Wczesne wykrywanie problemów: Analiza oparta na AI ujawnia błędy, luki w zabezpieczeniach i ryzykowny kod przed wdrożeniem, ograniczając konieczność poprawek i liczbę incydentów po wydaniu.
- Lepsza jakość kodu: Stałe monitorowanie i ocenianie sprzyjają przestrzeganiu najlepszych praktyk oraz standardów łatwości utrzymania kodu w czasie.
- Większa świadomość bezpieczeństwa: Wykrywanie luk w zabezpieczeniach w czasie rzeczywistym sprawia, że bezpieczeństwo pozostaje priorytetem, i pomaga zespołom wcześnie reagować na zagrożenia w potoku wytwarzania.
- Praktyczne informacje dla zespołów: Pulpity nawigacyjne i raporty analityczne zapewniają menedżerom oraz deweloperom wgląd w stan kodu, aktywność związaną z przeglądami i trendy współpracy.
- Lepsza integracja z przepływami pracy: Bezpośrednie połączenia z repozytorium i narzędziami CI/CD umożliwiają bezproblemowe korzystanie bez konieczności wprowadzania dużych zmian w procesach.
- Spersonalizowane wsparcie dla deweloperów: Automatyczne informacje zwrotne uwzględniające kontekst pomagają deweloperom rozwijać umiejętności, wskazując problemy charakterystyczne dla ich pracy i standardów zespołu.
Koszty i ceny narzędzi AI do przeglądu kodu
Wybór narzędzi AI do przeglądu kodu wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje typowe plany, ich średnie ceny oraz standardowe funkcje zawarte w rozwiązaniach narzędzi AI do przeglądu kodu:
Tabela porównawcza planów narzędzi AI do przeglądu kodu
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjeOgraniczona analiza kodu, podstawowe zestawy reguł, wsparcie społeczności oraz integracja z jednym repozytorium. |
| Typ planuPlan osobisty | Średnia cena$5-$20/użytkownik/miesiąc | Typowe funkcjePełna analiza kodu, konfigurowalne zestawy reguł, podstawowe kontrole bezpieczeństwa oraz integracja z wieloma repozytoriami. |
| Typ planuPlan biznesowy | Średnia cena$20-$40/użytkownik/miesiąc | Typowe funkcjeZaawansowane wykrywanie luk w zabezpieczeniach, raportowanie zespołowe, automatyzacja przepływów pracy, priorytetowe wsparcie oraz dzienniki audytowe. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$40-$100/użytkownik/miesiąc | Typowe funkcjeTworzenie niestandardowych reguł, predykcyjna analiza ryzyka, obsługa SSO, dedykowane zarządzanie kontem oraz funkcje zgodności. |
Najczęściej zadawane pytania dotyczące narzędzi AI do przeglądu kodu
Oto odpowiedzi na często zadawane pytania dotyczące narzędzi AI do przeglądu kodu:
Czy narzędzia AI do przeglądu kodu mogą zastąpić osoby dokonujące przeglądu?
Nie, narzędzia AI do przeglądu kodu wspierają osoby dokonujące przeglądu, ale ich nie zastępują. Automatyzują powtarzalne kontrole, wykrywają przeoczone problemy i wskazują wzorce, ale decyzje architektoniczne nadal opierają się na doświadczeniu programistów. Chociaż zaawansowane llms i narzędzia o otwartym kodzie źródłowym mogą szybko przeskanować tysiące wierszy kodu, brakuje im ludzkiego wyczucia. Ostatecznie przemyślane informacje zwrotne i końcowa walidacja nadal wymagają wiedzy specjalistycznej programisty.
Jak narzędzia AI do przeglądu kodu radzą sobie z różnymi językami programowania?
Większość rozwiązań obsługuje popularne języki, takie jak Python, JavaScript, Java i C#, ale zakres obsługi jest różny. Zawsze sprawdzaj listę obsługiwanych języków danego narzędzia i testuj jego dokładność na swojej bazie kodu. Wielu asystentów programowania AI korzysta z modeli firm OpenAI lub Anthropic, aby usprawniać generowanie kodu w różnych składniach. Połączenie ich z tradycyjnymi linterami gwarantuje przestrzeganie wytycznych dotyczących stylu wraz z przeprowadzaniem głębszych kontroli semantycznych.
Czy narzędzia AI do przeglądu kodu są bezpieczne w użyciu z zastrzeżonym kodem?
Tak, ale tylko jeśli wybierzesz narzędzia z solidnymi mechanizmami bezpieczeństwa, takimi jak szyfrowanie, wdrożenie lokalne i szczegółowe zarządzanie dostępem. Przed integracją poufnego kodu dokładnie zapoznaj się z dokumentacją dotyczącą bezpieczeństwa każdego dostawcy. Ma to kluczowe znaczenie, gdy oprogramowanie przeprowadza pogłębioną analizę statyczną lub automatyczną analizę bezpieczeństwa. Aby zapewnić maksymalną prywatność, niektóre zespoły hostują własnych agentów AI lokalnie.
Czy narzędzia AI do przeglądu kodu działają z repozytoriami w chmurze i hostowanymi samodzielnie?
Tak, wiele narzędzi AI do przeglądu kodu oferuje integracje zarówno z repozytoriami w chmurze (GitHub, GitLab.com), jak i z repozytoriami hostowanymi samodzielnie. W przypadku konfiguracji lokalnych może być jednak potrzebna dodatkowa konfiguracja, dlatego wcześniej potwierdź zgodność.
Jak długo trzeba czekać na uzyskanie korzyści z narzędzia AI do przeglądu kodu?
Większość zespołów dostrzega korzyści w ciągu dni lub tygodni od konfiguracji. Automatyczna analiza i informacje zwrotne bezpośrednio w kodzie pomagają programistom szybko identyfikować powtarzające się problemy i poprawiać jakość kodu, szczególnie gdy narzędzie zostanie wcześnie zintegrowane z procesem pracy.