

Jako doświadczony ekspert w dziedzinie oprogramowania do zarządzania prywatnością rozumiem, że potrzebujesz wydajnej, kompleksowej alternatywy dla OneTrust. Ta platforma SaaS z modułami obsługującymi między innymi GRC, CCPA, kontrolę dostępu, interfejs API i zarządzanie zgodami może znacznie usprawnić Twoje działania.
Jej możliwości wykrywania danych i mapowania danych ułatwiają obsługę danych osobowych zgodnie z różnymi przepisami obowiązującymi na całym świecie, a przyjazny dla użytkownika interfejs pozwala skutecznie zarządzać szczegółami dotyczącymi osób, których dane dotyczą. Uważam, że przeanalizowanie tych opcji może w znacznym stopniu rozwiązać problemy, z którymi się borykasz.
Czym jest alternatywa dla OneTrust?
Alternatywy dla OneTrust to narzędzia do zarządzania prywatnością i bezpieczeństwem używane przez firmy poszukujące innych funkcji lub dodatkowych możliwości w stosunku do tych oferowanych przez OneTrust. Od małych przedsiębiorstw po międzynarodowe korporacje — alternatywy te są stosowane w różnych branżach, które priorytetowo traktują prywatność danych, bezpieczeństwo i zgodność z przepisami.
Odpowiadają na różnorodne potrzeby, takie jak zarządzanie ryzykiem związanym z podmiotami zewnętrznymi, nadzór nad dostawcami, zarządzanie zgodami, zgodność z przepisami wspomagana przez sztuczną inteligencję oraz szczegółowe zarządzanie danymi klientów. Niezależnie od tego, czy chodzi o automatyzację audytów bezpieczeństwa, usprawnienie procesów uzyskiwania zgód czy zapewnienie solidnego zarządzania ryzykiem dostawców, alternatywy dla OneTrust oferują organizacjom wyspecjalizowane rozwiązania dostosowane do ich unikalnych wymagań w zakresie prywatności i bezpieczeństwa.
Tabela porównawcza alternatyw dla OneTrust
Ta tabela porównawcza podsumowuje szczegóły cenowe moich najlepszych alternatyw dla OneTrust:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do automatycznego mapowania danych | Dostępna bezpłatna demonstracja | Ceny ustalane na życzenie | Website | |
| 2 | Najlepsze rozwiązanie do szczegółowego zarządzania danymi klientów | Dostępny bezpłatny plan; 14-dniowy bezpłatny okres próbny | $20/użytkownik/miesiąc (rozliczenie roczne, opłata podstawowa $120/miesiąc) | Website | |
| 3 | Najlepszy do kompleksowego nadzoru nad dostawcami | Dostępne bezpłatne demo | Ceny na zapytanie | Website | |
| 4 | Najlepsze rozwiązanie do solidnego zarządzania ryzykiem dostawców | Niedostępne | Od $25,000 (okres rozliczeniowy nie został podany) | Website | |
| 5 | Ideal para conformidade de segurança automatizada | Demonstração gratuita disponível | $300/user/month | Website | |
| 6 | Najlepszy do kompleksowego zarządzania programem ochrony prywatności | Dostępne bezpłatne demo | $500/user/month | Website | |
| 7 | Najlepsze rozwiązanie do usprawnionego zarządzania zgodami | Bezpłatny 30-dniowy okres próbny; dostępny bezpłatny plan; dostępna bezpłatna prezentacja | Ceny dostępne na życzenie | Website | |
| 8 | Najlepsze rozwiązanie do opartej na AI ochrony prywatności i bezpieczeństwa | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 9 | Najlepsze rozwiązanie do ukierunkowanej analizy obiektowej | Dostępna bezpłatna wersja demonstracyjna | Cena ustalana na życzenie | Website | |
| 10 | Najlepsze rozwiązanie do skutecznych audytów bezpieczeństwa | Dostępna bezpłatna prezentacja | Ceny dostępne na żądanie | Website |


Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Recenzje najlepszych alternatyw dla OneTrust
 Najlepsze rozwiązanie do automatycznego mapowania danych
- Dostępna bezpłatna demonstracja
- Ceny ustalane na życzenie
Visit WebsiteCustomer Rating:4.5/5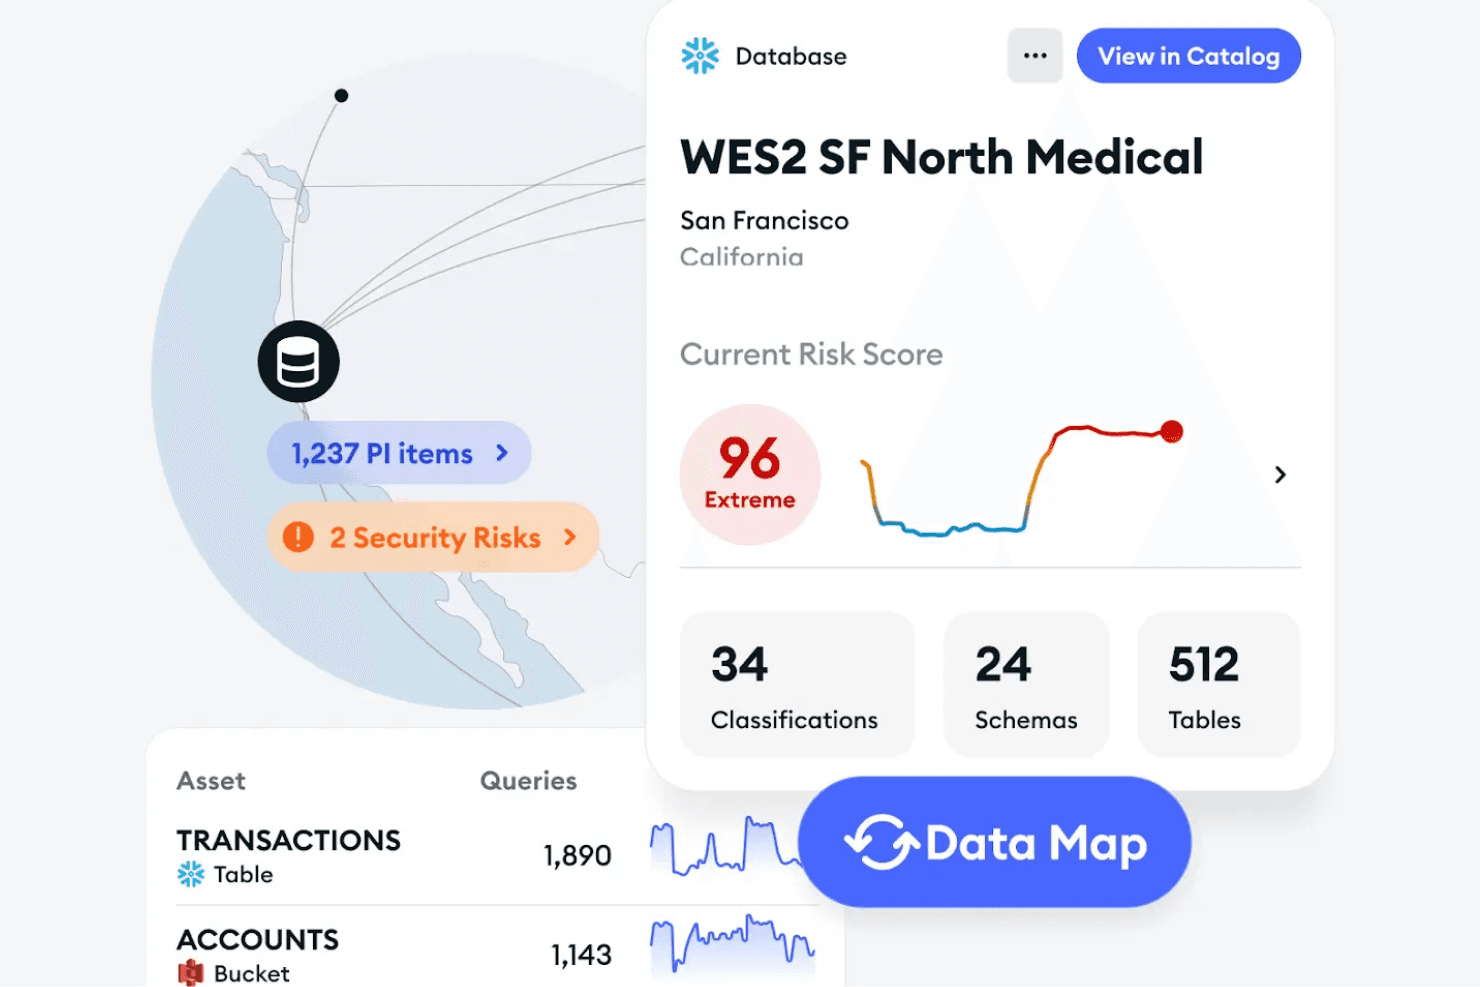
Ketch mapuje zasoby danych i oceny ryzyka w całej infrastrukturze. Ketch to platforma ochrony prywatności wykorzystująca agentów AI do automatycznego wykrywania i klasyfikowania danych w systemach, tworzenia stale aktualizowanej mapy danych oraz generowania rejestrów czynności przetwarzania na potrzeby procesów związanych z prywatnością i zgodnością.
Dla kogo Ketch jest najlepszy?
Ketch doskonale sprawdzi się w zespołach ds. prywatności i zgodności, które muszą zautomatyzować wykrywanie danych oraz utrzymywać aktualność rejestrów czynności przetwarzania w dużym, rozproszonym stosie technologicznym.
Dlaczego wybrałem Ketch
Uwzględniłem Ketch wśród najlepszych rozwiązań, ponieważ jego agenci AI automatycznie wykonują większość pracy związanej z wykrywaniem danych, skanując ponad 400 platform i przechodząc od poziomu systemu do poszczególnych atrybutów danych bez konieczności ręcznego mapowania. Szczególnie podoba mi się to, że czteroetapowy proces wykrywania zapewnia ciągłą aktualizację mapy danych, dzięki czemu generowane na jej podstawie rejestry czynności przetwarzania odzwierciedlają rzeczywiste środowisko, a nie stan z konkretnego momentu. Generowanie ROPA w czasie rzeczywistym naprawdę wyróżnia to rozwiązanie, gdy nadchodzi sezon audytów.
Najważniejsze funkcje Ketch
- Generowanie ROPA w czasie rzeczywistym: Automatycznie tworzy rejestry czynności przetwarzania na podstawie bieżących zapisów systemowych w mapie danych.
- Widoczność danych na poziomie atrybutów: Pokazuje, gdzie znajdują się dane wrażliwe, aż do poziomu pojedynczej kolumny lub atrybutu w połączonych systemach.
- Ekstrakcja warunków umownych: Pobiera z umów informacje o środkach bezpieczeństwa, okresach przechowywania i podwykonawcach przetwarzania, a następnie bezpośrednio wstawia je do zapisów systemowych.
- Wstępne uzupełnianie ocen ryzyka: Automatycznie przekazuje informacje o systemach i kategoriach danych do procesów oceny DPIA, PIA, TIA i CCPA.
Integracje Ketch
Ketch wymienia ponad 1000 gotowych integracji z systemami danych, a jego katalog obejmuje 171 pozycji, w tym Snowflake, Google BigQuery, Salesforce, HubSpot, Shopify, Microsoft Entra, Okta i Google Analytics. Oferuje również interfejsy API i zestawy SDK do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Ciągłe wykrywanie zapewnia aktualność ROPA
- Klasyfikacja na poziomie atrybutów ogranicza ręczną pracę związaną z inwentaryzacją
- Recenzenci chwalą sprawne wsparcie podczas wdrożenia
Cons:
- Mapowanie danych nie obejmuje zarządzania zgodami
- DSAR i oceny wymagają osobnych procesów
Learn more about Ketch: Najlepsze rozwiązanie do szczegółowego zarządzania danymi klientów
- Dostępny bezpłatny plan; 14-dniowy bezpłatny okres próbny
- $20/użytkownik/miesiąc (rozliczenie roczne, opłata podstawowa $120/miesiąc)
Visit WebsiteCustomer Rating:4.5/5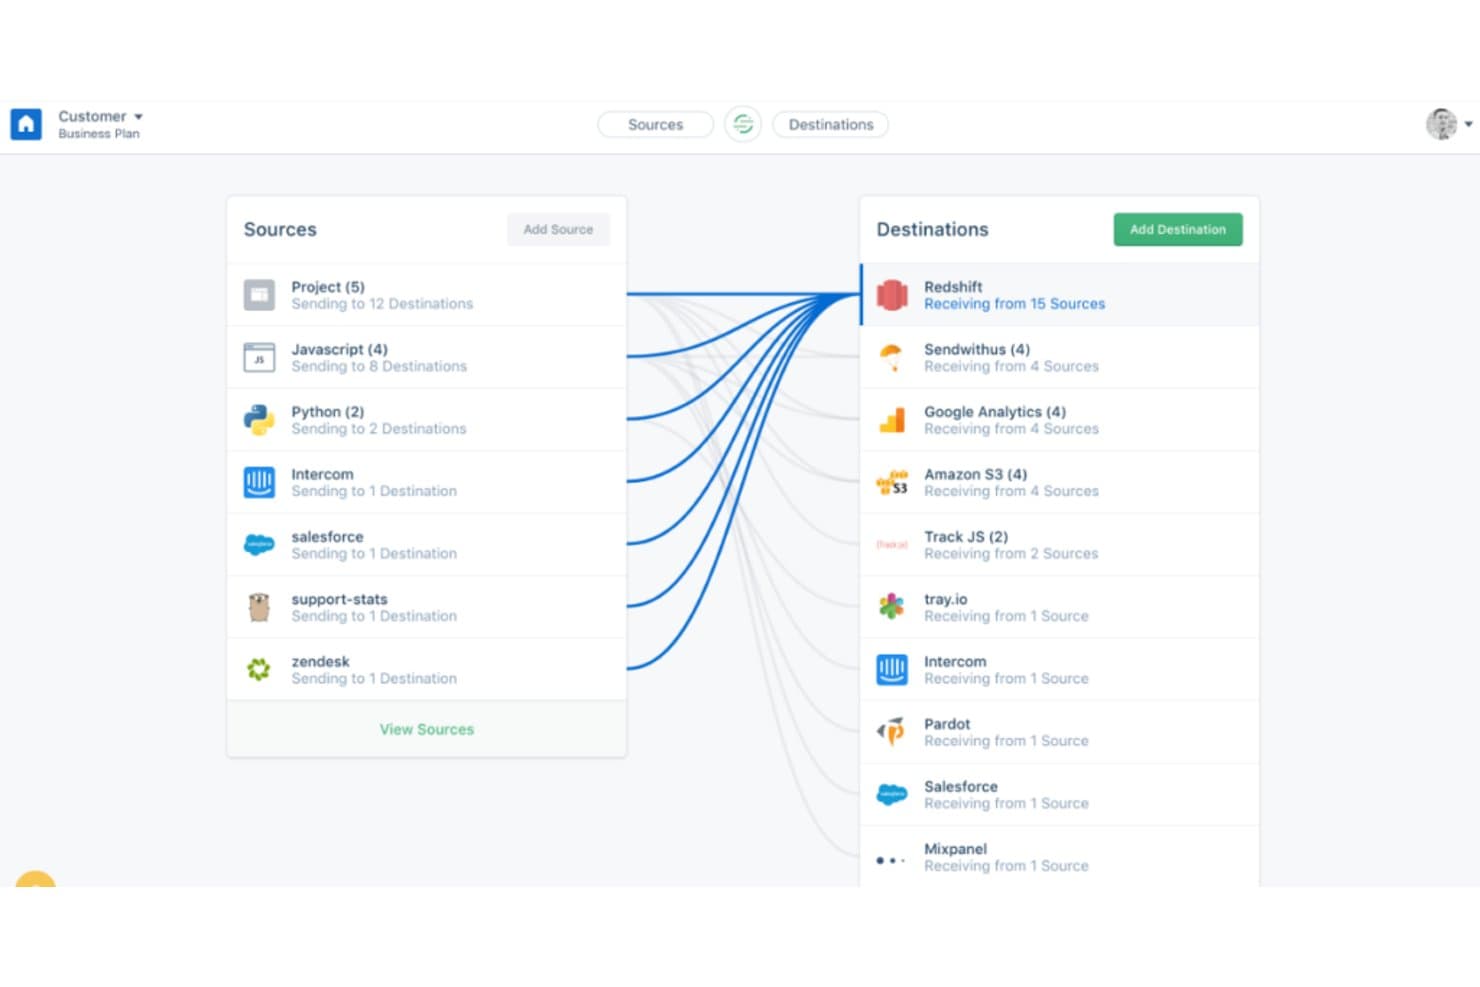
Segment łączy wiele źródeł danych z miejscami docelowymi, takimi jak Redshift. Segment to potok danych klientów, który gromadzi dane o zdarzeniach pochodzące bezpośrednio od właściciela z witryn internetowych, aplikacji i serwerów, a następnie przekazuje je do połączonych narzędzi z wymuszaniem zgody i mechanizmami kontroli usuwania danych.
Dla kogo Segment jest najlepszym rozwiązaniem?
Segment doskonale sprawdza się w przypadku zespołów inżynieryjnych i zespołów zajmujących się danymi, które potrzebują centralnego potoku do gromadzenia, oczyszczania i przekazywania danych o zdarzeniach klientów w rozbudowanym zestawie narzędzi marketingowych i analitycznych.
Dlaczego wybrałem Segment
Uwzględniłem Segment wśród najlepszych rozwiązań, ponieważ zapewnia zespołom inżynieryjnym i zespołom zajmującym się danymi centralny potok do gromadzenia, oczyszczania i przekazywania danych o zdarzeniach klientów pochodzących bezpośrednio od właściciela w rozbudowanym zestawie narzędzi. Szczególnie podoba mi się możliwość wykrywania danych i zarządzania ich inwentaryzacją, która pozwala przeglądać Źródła, Miejsca docelowe i Schematy z jednego obszaru roboczego, aby dokładnie sprawdzić, jakie dane dokąd przepływają. Interfejs API do usuwania i blokowania danych, obejmujący wszystkie Źródła, pozwala również zespołom programowo realizować żądania użytkowników dotyczące ich praw do danych bez ręcznej interwencji.
Najważniejsze funkcje Segment
- Interfejs API do usuwania i blokowania danych: Programowo wysyłaj żądania usunięcia lub zablokowania danych we wszystkich Źródłach w obszarze roboczym, maksymalnie 5000 identyfikatorów użytkowników w jednym wywołaniu API.
- Regionalne przechowywanie danych: Wybierz infrastrukturę w USA lub UE, aby przechowywać dane klientów w określonym regionie geograficznym.
- Mechanizmy wymuszania zgody: Przypisuj kategorie zgody do miejsc docelowych, aby dane o zdarzeniach trafiały wyłącznie do narzędzi zgodnych z zarejestrowanymi preferencjami użytkownika dotyczącymi zgody.
- Monitorowanie synchronizacji odwrotnego ETL: Śledź stan synchronizacji i wskaźniki dostarczania, przeglądaj wcześniejsze dzienniki synchronizacji oraz konfiguruj ustawienia ponawiania prób w przypadku nieudanych synchronizacji.
Integracje Segment
Segment oferuje ponad 700 integracji, w tym OneTrust, Snowflake, Databricks, Redshift, BigQuery i Salesforce. Jego Analytics API, Public API oraz zestawy SDK obsługują niestandardowe gromadzenie zdarzeń i integracje obszarów roboczych.
Pros and Cons
Pros:
- Centralizuje zdarzenia klientów w różnych systemach
- Recenzenci chwalą debugowanie zdarzeń w czasie rzeczywistym
- Interfejsy API usuwania danych obsługują ograniczony zakres żądań dotyczących prywatności
Cons:
- Wymuszanie zgody zależy od zewnętrznego CMP
- Brak formalnego wykazu prywatności lub procedur oceny ryzyka
Learn more about Segment: Najlepszy do kompleksowego nadzoru nad dostawcami
- Dostępne bezpłatne demo
- Ceny na zapytanie
Visit WebsiteCustomer Rating:4.8/5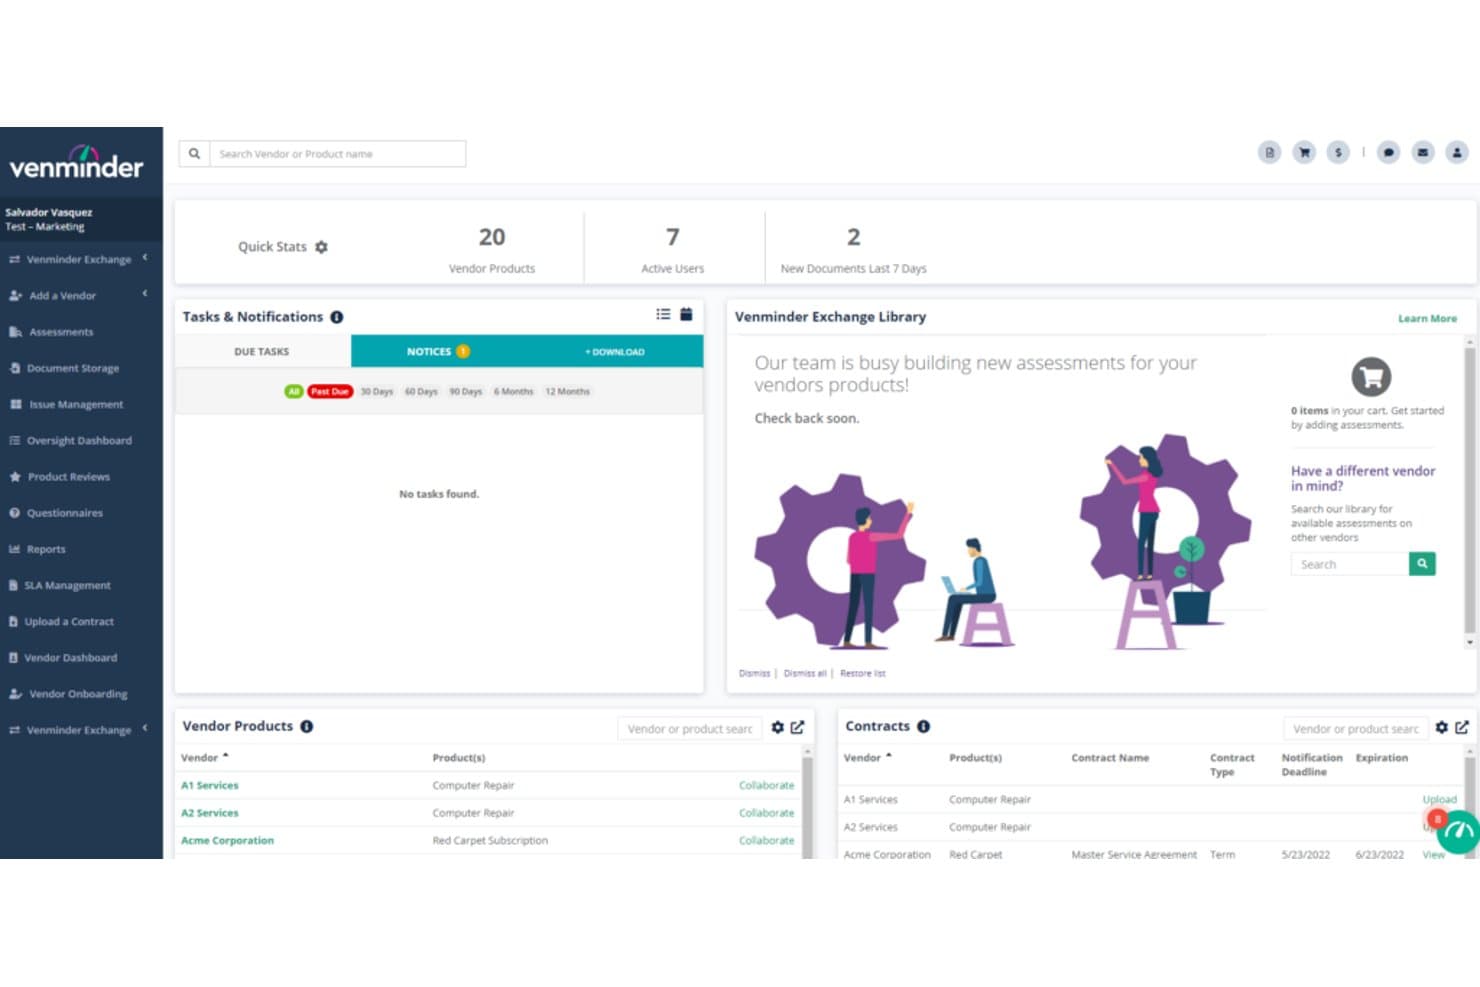
Venminder centralizuje produkty dostawców, umowy i zadania na jednym pulpicie nawigacyjnym. Venminder to platforma do zarządzania ryzykiem związanym z dostawcami zewnętrznymi, obejmująca wdrażanie dostawców, ocenę ryzyka, zarządzanie umowami, kwestionariusze i bieżący nadzór przez cały cykl życia dostawcy.
Dla kogo Venminder jest najlepszym wyborem?
Venminder sprawdzi się w organizacjach, które potrzebują uporządkowanego zarządzania cyklem życia dostawców, szczególnie w zespołach ds. zgodności i ryzyka zajmujących się należytą starannością wobec dostawców zewnętrznych w regulowanych branżach.
Dlaczego wybrałem Venminder
Uwzględniłem Venminder wśród najlepszych rozwiązań, ponieważ obsługuje cały cykl życia dostawcy w jednym miejscu — od wdrażania i oceny ryzyka po zarządzanie umowami i wycofanie dostawcy. Szczególnie podoba mi się możliwość konfigurowania ocen ryzyka dostawców, która obsługuje ocenę ryzyka inherentnego i rezydualnego, obiegi zatwierdzania oraz przechowywanie historycznych ocen ryzyka. Jeden znany mi zespół bankowy skrócił roczny cykl przeglądu dostawców z dwóch–trzech miesięcy do mniej niż miesiąca, korzystając z zewnętrznych ocen SOC, finansowych i cyberbezpieczeństwa oferowanych przez Venminder.
Najważniejsze funkcje Venminder
- Repozytorium umów: Przechowuje nieograniczoną liczbę umów dla każdego dostawcy oraz automatyczne powiadomienia o odnowieniu i wygaśnięciu, wyodrębniane przez prawników Venminder.
- Biblioteka kwestionariuszy dostawców: Umożliwia wysyłanie, śledzenie i ocenianie nieograniczonej biblioteki kwestionariuszy, w tym w formatach SIG Lite i CAIQ, za pośrednictwem bezpiecznego portalu dla odbiorców.
- Automatyzacja nadzoru: Automatycznie przypisuje zadania związane z nadzorem na podstawie krytyczności dostawcy i powiązania z ryzykiem, z możliwością konfiguracji częstotliwości i minimalnych wymagań dotyczących nadzoru.
- Ciągłe monitorowanie dostawców: Śledzi profile ryzyka dostawców, korzystając ze zweryfikowanych dostawców danych wywiadowczych, w tym z integracji z SecurityScorecard i ArgosRisk AR Intelligence.
Integracje Venminder
Venminder ma trzy udokumentowane integracje: RSA Archer Third-Party Risk Governance, SecurityScorecard i ArgosRisk AR Intelligence. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Uporządkowane oceny ryzyka dostawców i należyta staranność
- Centralizuje dane dostawców, umowy i dokumenty dotyczące ryzyka
- Recenzenci chwalą szybką pomoc techniczną i praktyczne szkolenia
Cons:
- Brak automatyzacji zarządzania zgodami, mapowania danych i DSAR
- Brak śledzenia przepisów dotyczących prywatności i dedykowanych procedur DPIA
Learn more about Venminder: Najlepsze rozwiązanie do solidnego zarządzania ryzykiem dostawców
- Niedostępne
- Od $25,000 (okres rozliczeniowy nie został podany)
Visit WebsiteCustomer Rating:2.8/5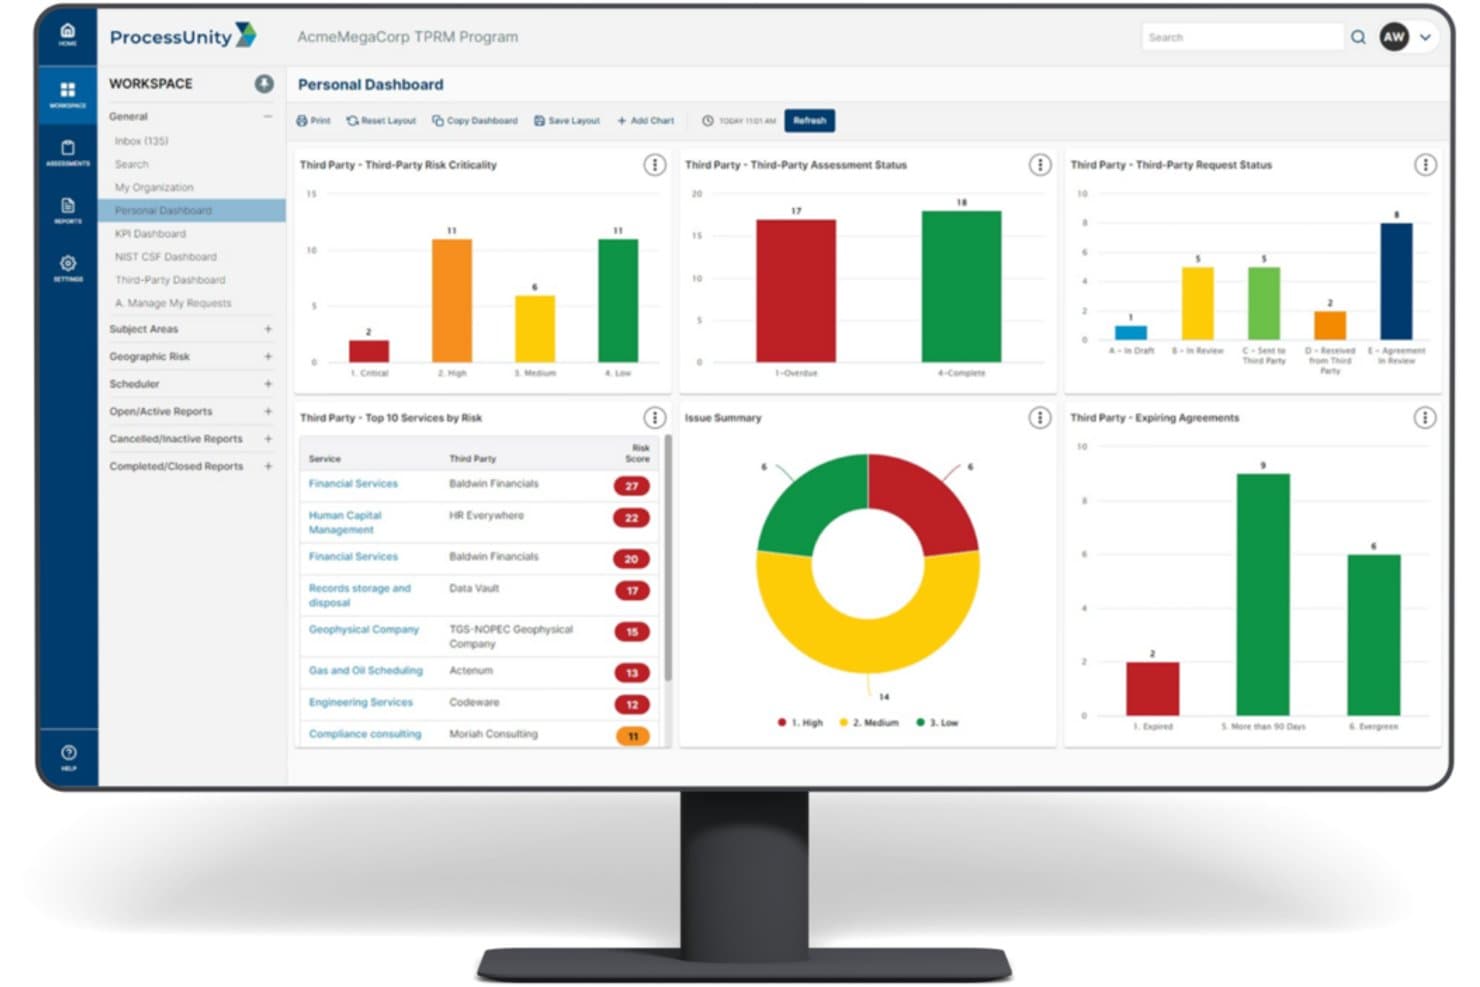
ProcessUnity centralizuje monitorowanie ryzyka stron trzecich w jednym panelu. ProcessUnity to platforma do zarządzania ryzykiem stron trzecich, obejmująca wdrażanie dostawców, konfigurowalne oceny ryzyka, ciągłe monitorowanie, zarządzanie cyklem życia polityk oraz integrację z zewnętrznymi dostawcami informacji o ryzyku.
Dla kogo ProcessUnity jest najlepszym wyborem?
ProcessUnity jest odpowiednie dla zespołów ds. ryzyka i zaopatrzenia w średnich i dużych przedsiębiorstwach, które potrzebują uporządkowanych przepływów pracy do kompleksowego zarządzania relacjami z dostawcami, ocenami i programami zarządzania ryzykiem stron trzecich.
Dlaczego wybrałem ProcessUnity
Uwzględniłem ProcessUnity wśród najlepszych rozwiązań, ponieważ jest to jedna z najmocniejszych wyspecjalizowanych platform do zarządzania ryzykiem dostawców, a jej specjalizacja jest bardzo wyraźna. Szczególnie podoba mi się sposób, w jaki Indeks ryzyka łączy aktualne informacje o zagrożeniach z danymi dotyczącymi mechanizmów kontrolnych, aby generować oceny ryzyka na poziomie dostawcy. Dzięki temu zespół może ustalić, które strony trzecie wymagają natychmiastowej uwagi, zamiast traktować wszystkich dostawców tak samo. Konfigurowalne przepływy pracy związane z ocenami, obejmujące warunkowe kwestionariusze i automatyczne przypomnienia, od razu obsługują obszary ryzyka związane z cyberbezpieczeństwem, AI i odpornością.
Najważniejsze funkcje ProcessUnity
- Globalna wymiana informacji o ryzyku: Zapewnia zespołowi dostęp do ponad 18 000 ukończonych ocen dostawców i ponad 370 000 profili ryzyka dostawców, ograniczając powielanie pracy związanej z należytą starannością.
- Agenci AI: Zautomatyzowani agenci dokonują wstępnej weryfikacji dostawców, analizują raporty SOC 2, gromadzą dowody i przygotowują projekty komunikatów dotyczących działań naprawczych w imieniu zespołu.
- Moduł oceny dowodów: Analizuje przesłane dokumenty dostawców, mapuje dowody na mechanizmy kontrolne i wskazuje luki, dzięki czemu analitycy dokładnie wiedzą, na czym skupić swoją analizę.
- Zarządzanie cyklem życia polityk: Obsługuje tworzenie polityk, kontrolę wersji, dystrybucję, śledzenie potwierdzeń zapoznania się z politykami oraz alerty eskalacyjne dotyczące nieukończonych certyfikacji.
Integracje ProcessUnity
ProcessUnity wymienia ponad 40 zewnętrznych dostawców danych o ryzyku oraz natywne integracje z OneTrust, ServiceNow, Jira, SAP, Oracle, Workday, Coupa i Microsoft Active Directory. Oferuje również interfejs API do niestandardowych źródeł danych.
Pros and Cons
Pros:
- Konfigurowalne oceny dostawców zmniejszają nakład pracy związany z przeglądami
- Przepływy pracy związane z politykami zapewniają możliwość przeprowadzenia audytowalnych potwierdzeń
- Ocena ryzyka pomaga ustalać priorytety przeglądów dostawców
Cons:
- Brak zarządzania zgodami lub preferencjami dla klientów
- Brak automatyzacji DSAR i mapowania danych osobowych
Learn more about ProcessUnity: Ideal para conformidade de segurança automatizada
- Demonstração gratuita disponível
- $300/user/month
Visit WebsiteCustomer Rating:4.6/5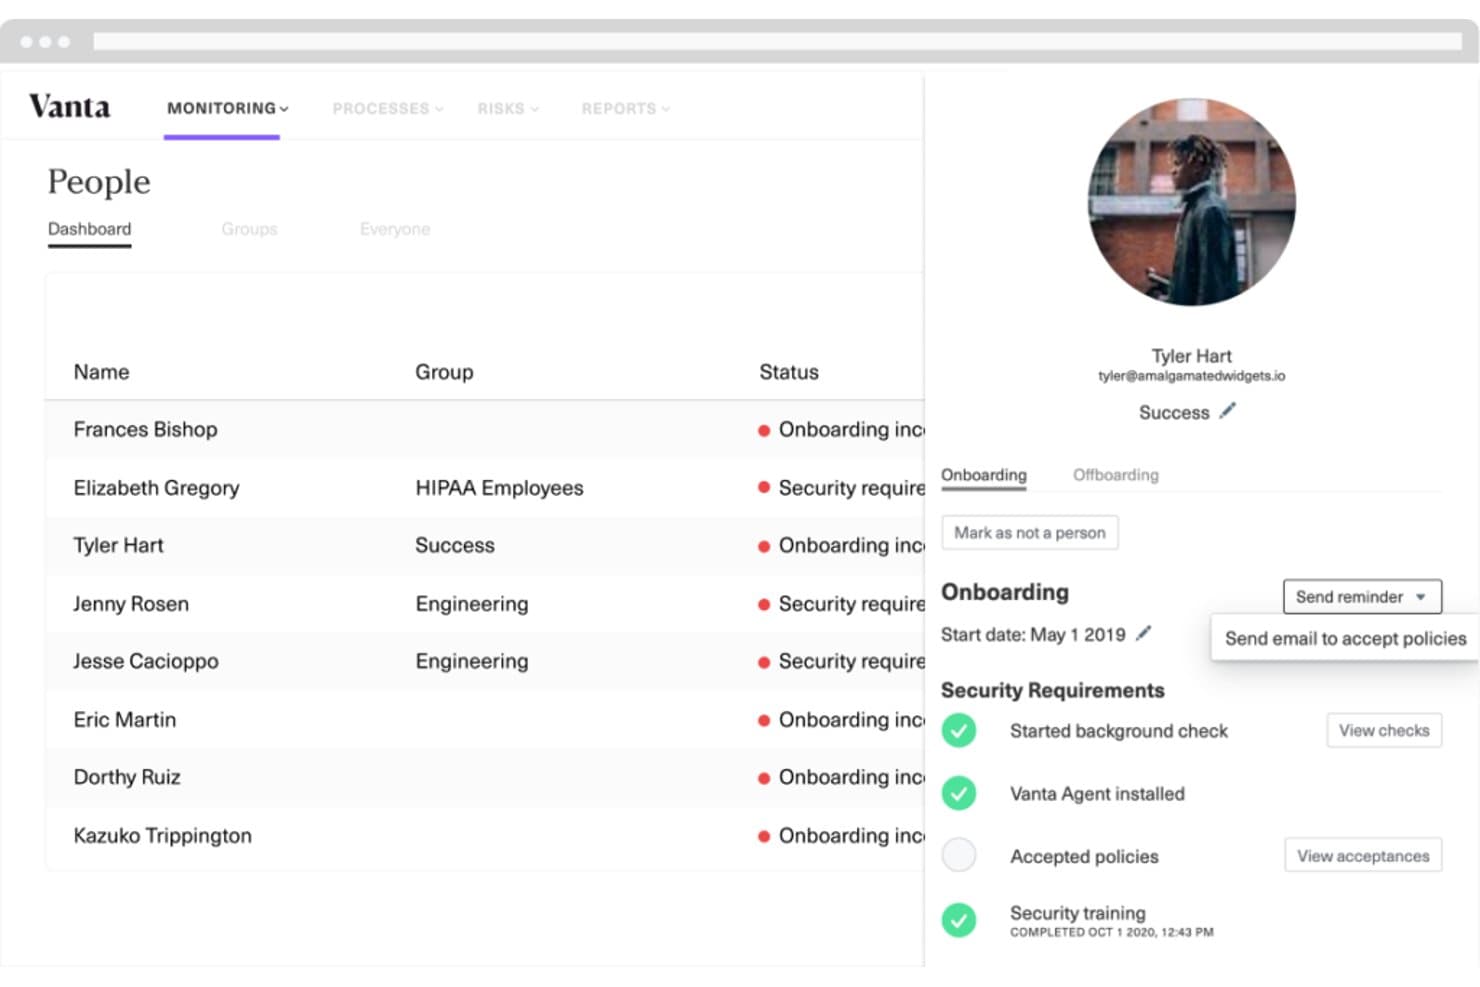
A Vanta acompanha a integração de novos funcionários e a conformidade de segurança em um só lugar. Vanta é uma plataforma contínua de GRC e conformidade de segurança que automatiza a coleta de evidências, o monitoramento de controles, as avaliações de riscos e o gerenciamento de políticas em frameworks como SOC 2, ISO 27001 e GDPR.
Para quem a Vanta é mais indicada?
A Vanta é uma ótima opção para gerentes de segurança de TI e equipes de conformidade de empresas em fase de crescimento que buscam obter ou manter certificações como SOC 2 e ISO 27001.
Por que escolhi a Vanta
Incluí a Vanta entre minhas principais escolhas porque ela é uma das opções mais robustas disponíveis para conformidade de segurança automatizada, especialmente se a certificação SOC 2 ou ISO 27001 estiver no seu plano. Gosto da forma como o monitoramento contínuo de controles funciona em segundo plano, coletando evidências automaticamente e sinalizando lacunas em mais de 400 integrações, para que sua equipe não precise buscar manualmente os artefatos de auditoria. Os fluxos de trabalho de DPIA e geração de políticas com tecnologia de IA são realmente úteis quando as avaliações de privacidade precisam passar rapidamente por cadeias de aprovação com várias etapas.
Principais recursos da Vanta
- Registro de riscos com vinculação de fornecedores: Conecte descobertas de fornecedores terceirizados, incluindo alertas de monitoramento contínuo, diretamente aos riscos em um registro de riscos centralizado.
- Gerenciador de versões de frameworks: Revise as alterações nos frameworks antes de publicar atualizações no seu programa de conformidade ativo, para que sua equipe controle quando as mudanças entrarão em vigor.
- Espaços de trabalho: Segmente os programas de conformidade por unidade de negócio em uma única conta da Vanta, com cada espaço de trabalho mantendo seus próprios controles e automações.
- Cadeias de aprovação de políticas: Encaminhe políticas por até cinco etapas sequenciais de aprovação, com até três aprovadores por etapa, antes de acompanhar a aceitação pelos funcionários.
Integrações da Vanta
A Vanta informa ter mais de 400 integrações pré-configuradas, incluindo AWS, Azure, Google Cloud Platform, GitHub, Jira, Okta, SharePoint, Confluence e Google Drive. Sua API REST oferece suporte a conexões personalizadas com sistemas locais e aplicativos internos.
Pros and Cons
Pros:
- A coleta automatizada de evidências reduz o trabalho de preparação para auditorias
- Painéis claros ajudam a acompanhar o status da conformidade
- As avaliações de riscos complementam os fluxos de trabalho de conformidade de segurança
Cons:
- O gerenciamento de consentimento de cookies não é oferecido
- Os fluxos de trabalho de DSAR ainda estão em acesso antecipado e são manuais
 Najlepszy do kompleksowego zarządzania programem ochrony prywatności
- Dostępne bezpłatne demo
- $500/user/month
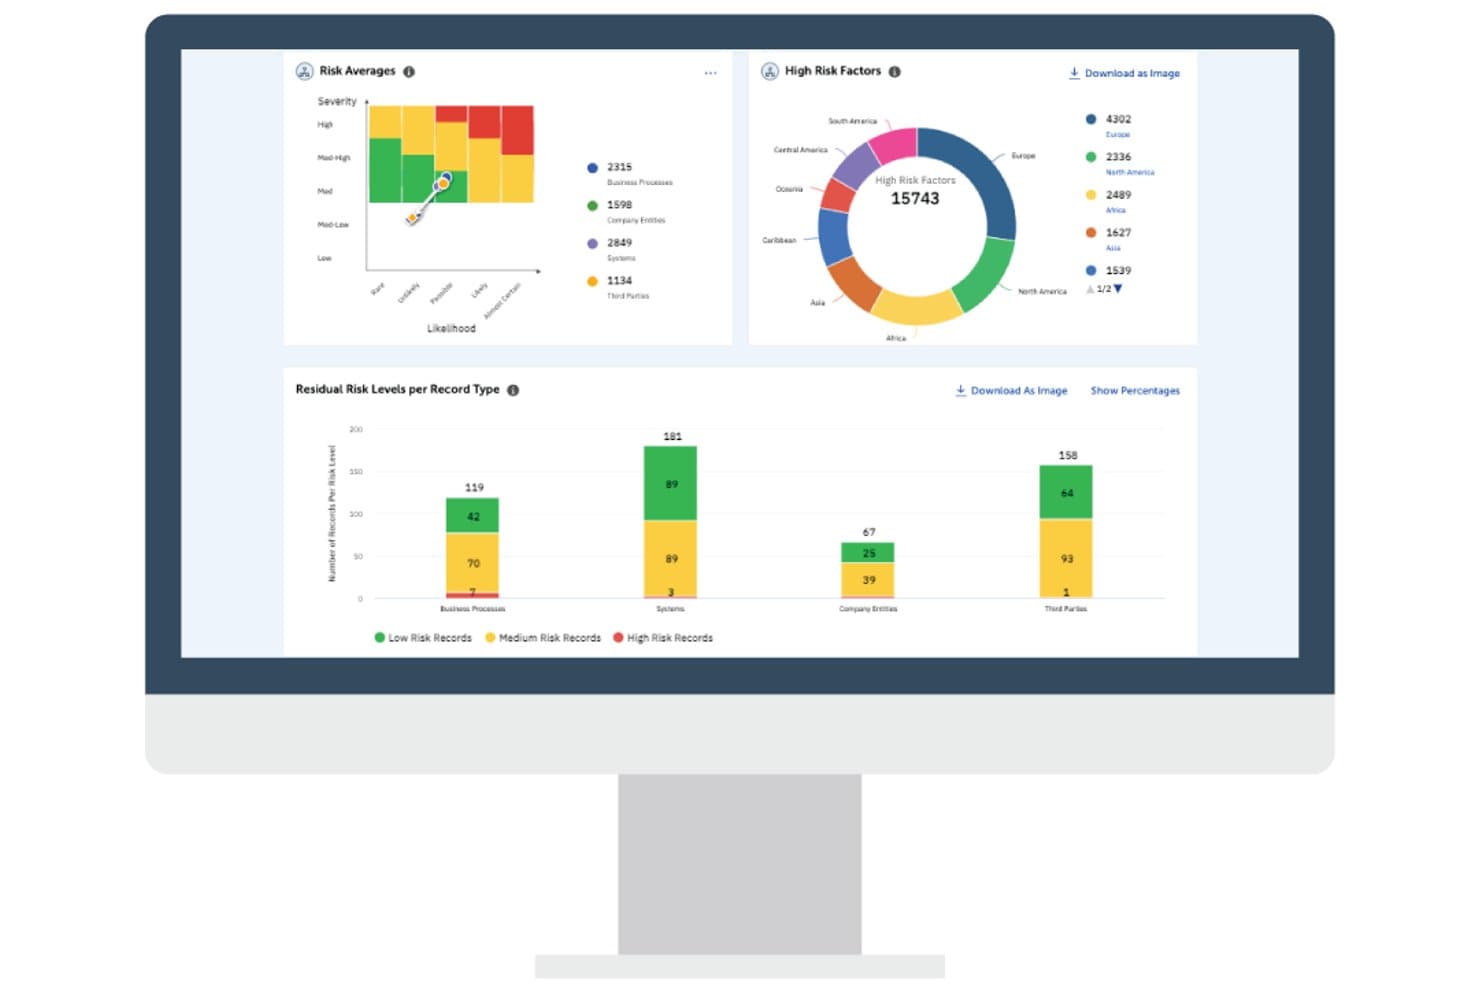
TrustArc wizualizuje poziomy ryzyka w procesach biznesowych i regionach. TrustArc to platforma do zarządzania prywatnością danych, obejmująca zarządzanie zgodami, mapowanie danych, automatyzację praw osób, oceny skutków dla ochrony danych oraz śledzenie zgodności z przepisami w różnych jurysdykcjach na całym świecie.
Dla kogo TrustArc jest najlepszym wyborem?
TrustArc to dobre rozwiązanie dla zespołów ds. prywatności i zgodności w średnich i dużych organizacjach, które zarządzają programami obejmującymi wiele jurysdykcji i ram regulacyjnych.
Dlaczego wybrałem TrustArc
TrustArc znalazł się na mojej krótkiej liście, ponieważ został stworzony z myślą o zespołach zarządzających programami ochrony prywatności zgodnie z wieloma regulacjami jednocześnie, a nie tylko jedną lub dwiema. Szczególnie podoba mi się to, że Nymity Research dostarcza codzienne alerty dotyczące zmian w ponad 1000 przepisów i ponad 244 jurysdykcjach, dzięki czemu stan zgodności nie pozostaje niezauważenie w tyle, gdy pojawiają się nowe regulacje. Ponad 10 gotowych szablonów w Menedżerze ocen, w tym szablony ocen skutków dla ochrony danych (DPIA), ocen skutków transferu danych oraz ocen ryzyka AI, zapewnia zespołom ds. zgodności uporządkowany sposób obsługi całego cyklu życia oceny bez konieczności tworzenia przepływów pracy od podstaw.
Najważniejsze funkcje TrustArc
- Menedżer zgód dotyczących plików cookie: Skanuje strony internetowe i aplikacje mobilne w poszukiwaniu trackerów, kategoryzuje je oraz wdraża banery zgód dostosowane do wymogów jurysdykcji w ponad 100 jurysdykcjach.
- Menedżer praw osób: Automatyzuje kompleksowe przepływy pracy związane z żądaniami osób, których dane dotyczą, w tym weryfikację tożsamości i obsługę upoważnionych przedstawicieli.
- Ujednolicone centrum zaufania: Centrum niewymagające kodowania do publikowania, wersjonowania i dystrybuowania dokumentów dotyczących prywatności, bezpieczeństwa i zgodności odbiorcom wewnętrznym i zewnętrznym.
- Ponad 300 integracji niewymagających kodowania: Łączy się z narzędziami takimi jak Salesforce, HubSpot, Jira i Microsoft SharePoint za pośrednictwem interfejsu integracji typu „przeciągnij i upuść”.
Integracje TrustArc
TrustArc oferuje ponad 300 integracji niewymagających kodowania i gotowych konektorów, w tym z Salesforce, Microsoft SharePoint, HubSpot, Jira, Google Drive, Marketo, Microsoft Dynamics 365, Adobe Experience Manager, Dropbox i Salesforce Marketing Cloud. Udostępnia również punkty końcowe REST API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Codzienne alerty regulacyjne obejmują jurysdykcje na całym świecie
- Przepływy pracy związane z ocenami ujednolicają przeglądy PIA i DPIA
- Recenzenci chwalą scentralizowane śledzenie działań związanych z prywatnością
Cons:
- Wstępna konfiguracja może wymagać znacznego zaangażowania działu IT
- Mapowanie danych może wymagać szeroko zakrojonych konsultacji z interesariuszami
Learn more about TrustArc: Najlepsze rozwiązanie do usprawnionego zarządzania zgodami
- Bezpłatny 30-dniowy okres próbny; dostępny bezpłatny plan; dostępna bezpłatna prezentacja
- Ceny dostępne na życzenie
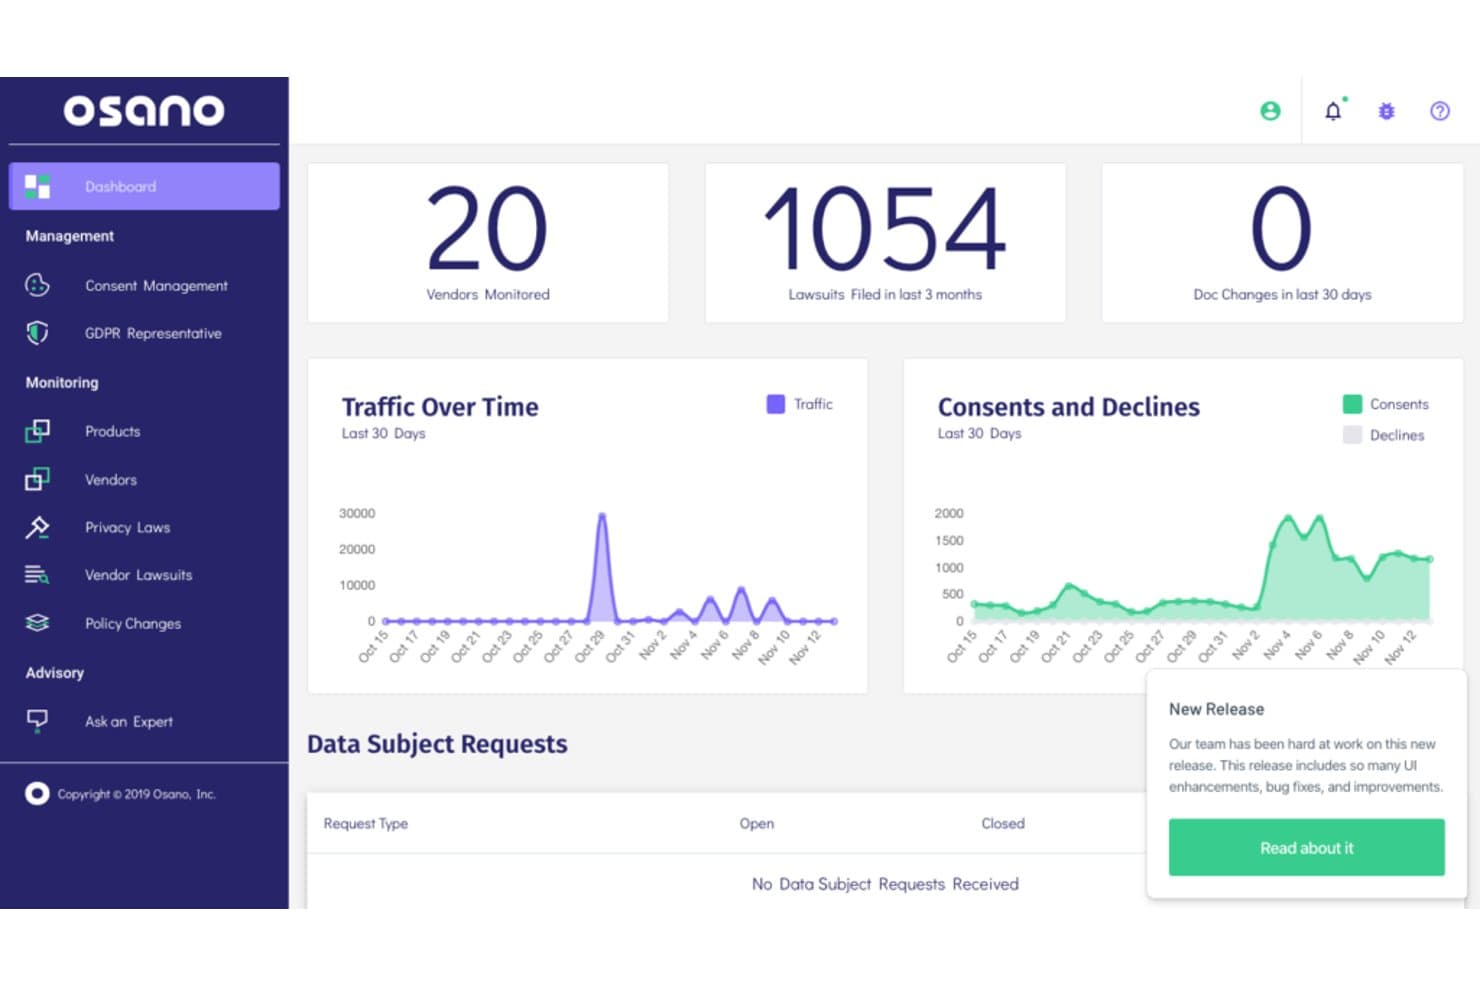
Panel Osano umożliwia użytkownikom monitorowanie dostawców, pozwów i trendów dotyczących zgód. Osano to platforma ochrony prywatności danych, która łączy zarządzanie zgodami na pliki cookie, prawami osób, których dane dotyczą, mapowaniem danych, zarządzaniem ryzykiem dostawców i monitorowaniem zgodności z przepisami w jednym miejscu.
Dla kogo Osano jest najlepszym rozwiązaniem?
Osano dobrze sprawdzi się w zespołach ds. prywatności i zgodności w małych i średnich przedsiębiorstwach, które potrzebują skoncentrowanej, szybszej we wdrożeniu alternatywy dla platform korporacyjnych, takich jak OneTrust.
Dlaczego wybrałem Osano
Osano znalazło się na mojej krótkiej liście, ponieważ jego funkcje zarządzania zgodami są rzeczywiście dostosowane do realiów zarządzania wieloma właściwościami w różnych jurysdykcjach. Szczególnie podoba mi się to, że reguły banerów uwzględniające jurysdykcję automatycznie stosują właściwe ustawienia domyślne zgód dla danego kraju lub regionu, dzięki czemu nie trzeba ręcznie konfigurować każdej lokalizacji. Platforma blokuje również nieautoryzowane tagi i pliki cookie do momentu uzyskania zgody, co oznacza, że nie trzeba polegać na menedżerach tagów w zakresie działań związanych ze zgodnością, do których nie zostały zaprojektowane.
Najważniejsze funkcje Osano
- Automatyzacja przepływu obsługi żądań osób, których dane dotyczą: Zarządza przyjmowaniem żądań, weryfikacją tożsamości, przydzielaniem zadań, terminami realizacji i eskalacjami za pomocą scentralizowanego panelu spraw.
- Ocena ryzyka dostawcy w zakresie prywatności: Ocenia dostawców według 163 kryteriów prywatności i monitoruje zmiany w politykach prywatności dostawców oraz incydenty.
- Zarządzanie zasadami TrustHub: Przechowuje, wersjonuje i automatycznie generuje informacje dotyczące prywatności, zapewniając możliwe do audytu rejestry zmian i aktualizacje bez użycia kodu.
- Subskrypcje alertów dotyczących przepisów o prywatności: Dostarcza podsumowania zmian regulacyjnych według regionów, obejmujące ponad 95 przepisów dotyczących prywatności w ponad 50 krajach.
Integracje Osano
Osano oferuje 155 integracji wykrywania i 12 integracji sygnałów, w tym natywne integracje z Google Tag Manager, HubSpot, Mailchimp i SendGrid. Obsługuje również integracje z Vanta i WordPress, a także interfejsy REST API, webhooki i zestawy SDK do tworzenia niestandardowych połączeń.
Pros and Cons
Pros:
- Uwzględnianie jurysdykcji w zgodach ułatwia zarządzanie w wielu regionach
- Scentralizowane elementy sterujące obsługują wiele witryn
- Recenzenci chwalą responsywną obsługę klienta
Cons:
- Automatyzacja DSAR może być trudna do skonfigurowania
- Zaawansowane opcje stylizacji banerów wydają się ograniczone
Learn more about Osano: Najlepsze rozwiązanie do opartej na AI ochrony prywatności i bezpieczeństwa
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie
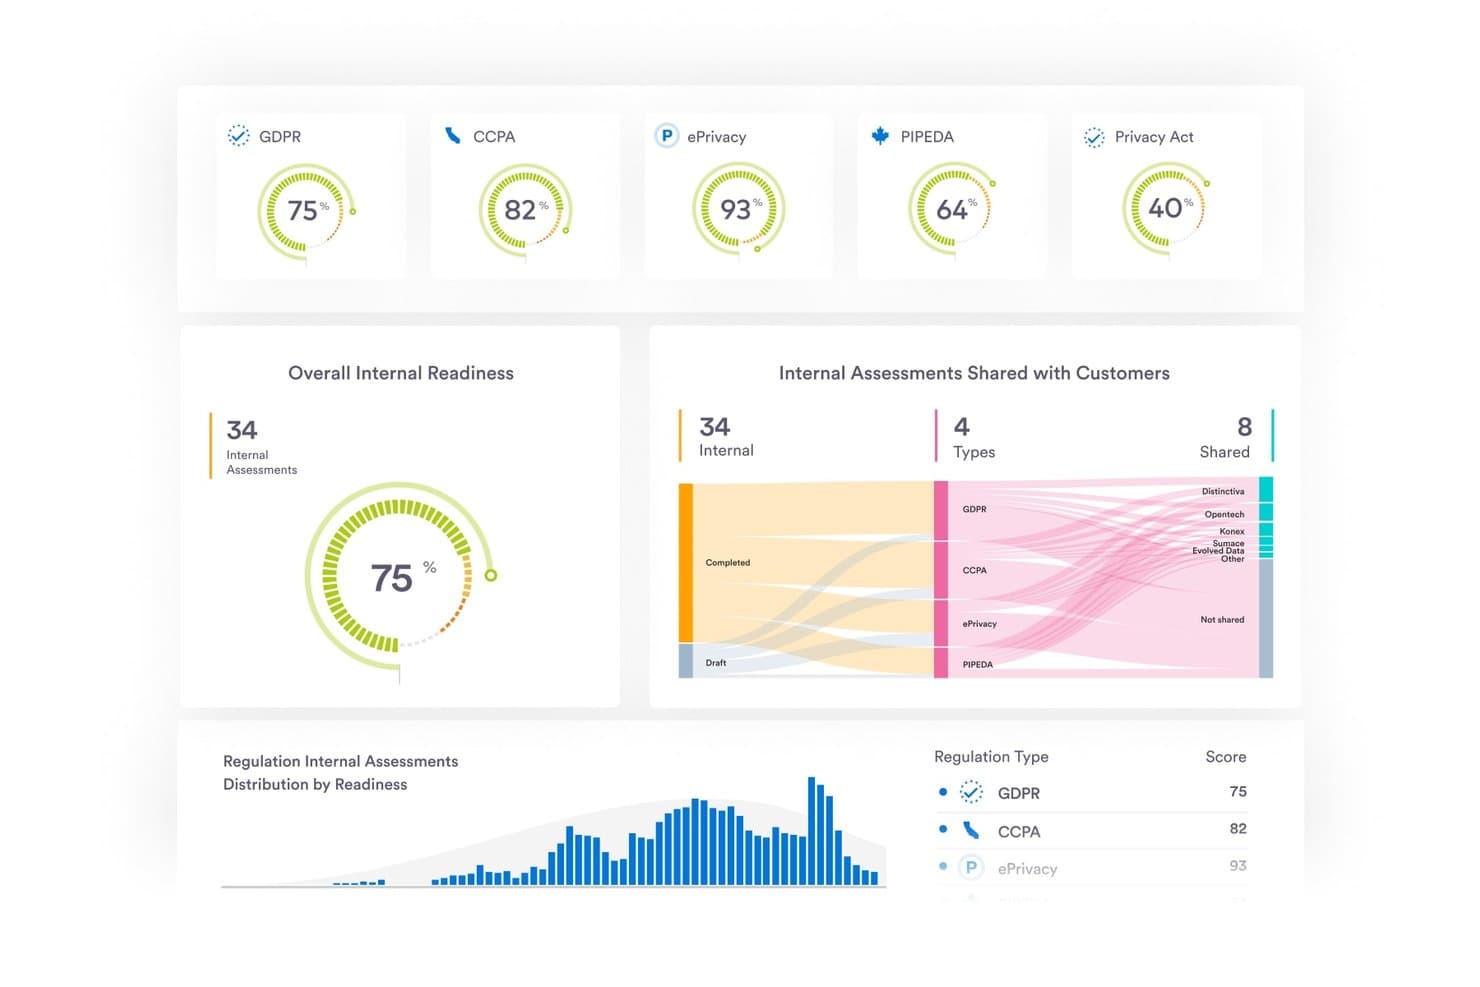
Securiti śledzi gotowość do zapewnienia zgodności z RODO, CCPA i innymi regulacjami. Securiti to platforma prywatności i bezpieczeństwa danych, która ujednolica zarządzanie zgodami, automatyzację wniosków osób, których dane dotyczą, wspierane przez AI wykrywanie i klasyfikowanie danych, oceny skutków dla prywatności oraz śledzenie zgodności w hybrydowych środowiskach wielochmurowych.
Dla kogo Securiti jest najlepszym wyborem?
Securiti jest odpowiednim rozwiązaniem dla przedsiębiorstw korzystających z danych w hybrydowych środowiskach wielochmurowych, które potrzebują opartego na AI wykrywania i klasyfikowania danych oraz automatyzacji procesów związanych z prywatnością.
Dlaczego wybrałem Securiti
Securiti znalazło się na mojej krótkiej liście, ponieważ jego wspierane przez AI wykrywanie danych sięga głębiej niż w przypadku większości alternatyw dla OneTrust. Szczególnie imponuje mi sposób, w jaki rozwiązanie wykorzystuje NER, NLP i analizę kontekstową do klasyfikowania danych wrażliwych w źródłach ustrukturyzowanych i nieustrukturyzowanych, w tym w natywnych dla chmury oraz ukrytych zasobach w AWS, Azure i GCP. Jego DataAI Command Graph łączy te odkrycia z automatyzacją procesów związanych z prywatnością, takich jak realizacja DSAR i zarządzanie zgodami, dzięki czemu zespół nie tylko znajduje dane, ale także podejmuje na ich podstawie działania.
Najważniejsze funkcje Securiti
- Platforma do zarządzania zgodami: Certyfikowana przez Google platforma CMP, która skanuje witryny, generuje konfigurowalne banery dotyczące plików cookie, blokuje niechciane pliki cookie i prowadzi szczegółowy rejestr audytowy zgód.
- Automatyzacja oceny ryzyka dostawców: Zaprasza dostawców zewnętrznych do wypełnienia ocen, śledzi postępy i generuje niezależne oceny dostawców na podstawie praktyk bezpieczeństwa oraz posiadanych certyfikatów.
- Zarządzanie informacjami o prywatności: Umożliwia tworzenie, wersjonowanie i publikowanie informacji o prywatności dzięki automatycznemu tłumaczeniu na wiele języków, przepływom zatwierdzania przez interesariuszy oraz zaplanowanym alertom o konieczności przeglądu.
- Panel roboczy wniosków osób, których dane dotyczą: Scentralizowany portal do zarządzania przyjmowaniem DSR, weryfikacją tożsamości, współpracą przy zadaniach, szyfrowanym przekazywaniem danych oraz korelowaniem z wytycznymi regulacyjnymi.
Integracje Securiti
Securiti oferuje ponad 1 000 integracji z systemami danych i AI, w tym natywne połączenia z AWS, Azure, GCP, Databricks, Snowflake, Salesforce, ServiceNow, Okta i Slack. Dokumentuje również ponad 200 predefiniowanych konektorów do repozytoriów danych, niestandardowe webhooki oraz API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Oparte na AI wykrywanie znajduje dane wrażliwe w różnych chmurach
- Recenzenci zgłaszają szybszą realizację DSAR
- Scentralizowane zarządzanie zgodami śledzi zmiany i wycofania zgód
Cons:
- Jeden z recenzentów zgłosił niespójną dokładność klasyfikacji
- Zgłoszono, że dojrzałość przepływów oceny jest niższa niż w OneTrust
Learn more about Securiti: Najlepsze rozwiązanie do ukierunkowanej analizy obiektowej
- Dostępna bezpłatna wersja demonstracyjna
- Cena ustalana na życzenie
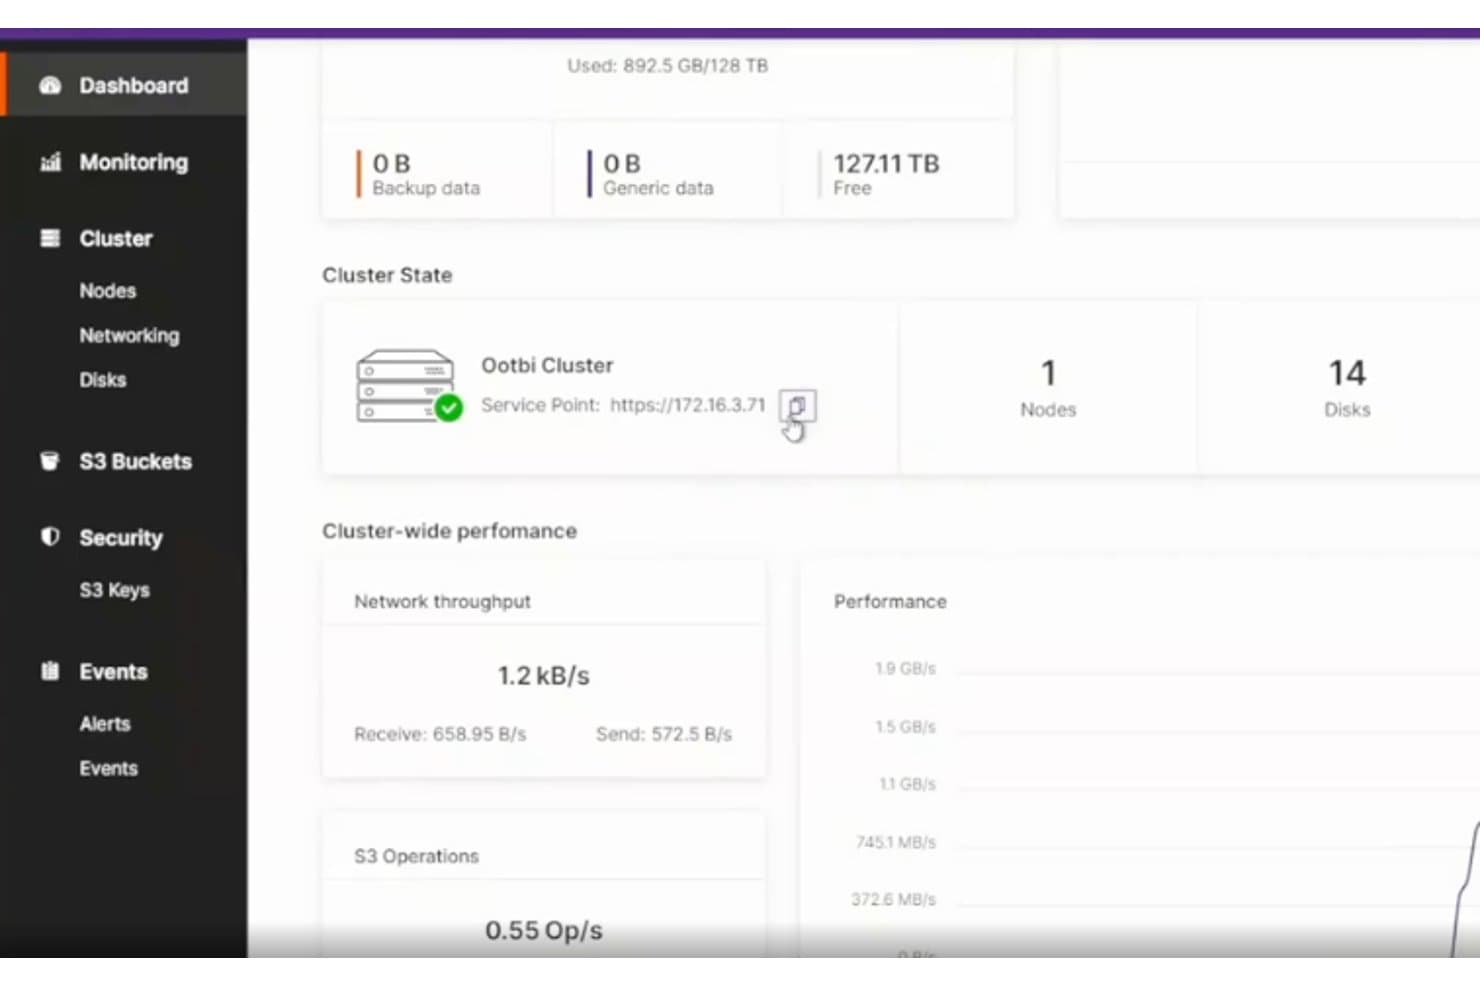
Ootbi zapewnia pulpit klastra w czasie rzeczywistym z danymi dotyczącymi pamięci masowej i wydajności. Ootbi firmy Object First to wzmocnione urządzenie do przechowywania kopii zapasowych w siedzibie firmy, które zapewnia niezmienny obiektowy magazyn S3 zaprojektowany specjalnie dla środowisk Veeam.
Dla kogo Ootbi jest najlepszym rozwiązaniem?
Ootbi zostało zaprojektowane specjalnie dla zespołów IT obsługujących środowiska Veeam, które potrzebują wzmocnionego magazynu kopii zapasowych w siedzibie firmy z wbudowaną niezmiennością chroniącą przed oprogramowaniem ransomware.
Dlaczego wybrałem Ootbi
Uwzględniłem Ootbi wśród najlepszych rozwiązań, ponieważ zostało zaprojektowane specjalnie do ukierunkowanej analizy obiektowej danych kopii zapasowych w środowiskach Veeam. Funkcje blokady obiektów S3 i zerowego dostępu blokują dane kopii zapasowych na poziomie pamięci masowej, uniemożliwiając wykonywanie destrukcyjnych działań na oprogramowaniu układowym, systemie operacyjnym lub przechowywanych kopiach zapasowych. Podoba mi się również to, że funkcja pułapki wykrywa podejrzane sondowania i próby logowania, zanim dotrą one do infrastruktury kopii zapasowych.
Najważniejsze funkcje Ootbi
- Interfejs Menedżera klastra: Scentralizowana konsola zarządzania do konfigurowania kluczy S3, zasobników, ustawień MFA i powiadomień w całym wdrożeniu Ootbi.
- Pulpit Menedżera floty: Oparty na chmurze portal do monitorowania wykorzystania pamięci masowej, stanu sprzętu i alertów dotyczących zagrożeń w wielu klastrach Ootbi z jednego widoku.
- Obsługa interfejsu programistycznego Veeam Smart Object Storage (SOS API): Natywna integracja z SOS API firmy Veeam umożliwia wykonywanie zadań tworzenia kopii zapasowych bezpośrednio do obiektów bez dodatkowych warstw konfiguracyjnych.
- Skalowanie klastra wielowęzłowego: Obsługuje do czterech węzłów w klastrze z automatycznym równoważeniem obciążenia, umożliwiając skalowanie od 18 TB do 1.7 PB na klaster.
Integracje Ootbi
Ootbi oferuje natywne integracje z rozwiązaniami Veeam Backup & Replication i Microsoft Entra ID. Zapewnia również zgodne z S3 interfejsy programistyczne oraz interfejsy Veeam Smart Object Storage API na potrzeby niestandardowej łączności.
Pros and Cons
Pros:
- Niezmienna pamięć masowa chroni punkty odzyskiwania kopii zapasowych
- Recenzenci informują o prostej konfiguracji urządzenia
- Recenzenci wskazują na szybkie tworzenie i przywracanie kopii zapasowych
Cons:
- Brak przepływów pracy dotyczących zgód, żądań DSAR i mapowania danych
- Brak śledzenia zgodności z wymogami prywatności i ocen ryzyka
Learn more about Ootbi: Najlepsze rozwiązanie do skutecznych audytów bezpieczeństwa
- Dostępna bezpłatna prezentacja
- Ceny dostępne na żądanie
SecurityPal oferuje przedsiębiorstwom zaufaną platformę do przeglądów bezpieczeństwa. SecurityPal to platforma zapewniania bezpieczeństwa cybernetycznego, która łączy agentów AI z certyfikowanymi analitykami bezpieczeństwa w celu obsługi kwestionariuszy bezpieczeństwa, ocen ryzyka dostawców i zarządzania centrum zaufania.
Dla kogo SecurityPal jest najlepszym wyborem?
SecurityPal jest odpowiedni dla zespołów skoncentrowanych na bezpieczeństwie, które poświęcają dużo czasu na wypełnianie kwestionariuszy bezpieczeństwa dostawców i zarządzanie ocenami ryzyka stron trzecich.
Dlaczego wybrałem SecurityPal
Wybrałem SecurityPal jako jedno z najlepszych rozwiązań, ponieważ jego moduł oceny dostawców przeprowadza ustrukturyzowane oceny bezpieczeństwa oparte na poziomie ryzyka — początkowe, standardowe i rozszerzone — w ramach których agent AI analizuje dostawców, mapuje ustalenia na ramy bezpieczeństwa, a certyfikowani analitycy weryfikują wyniki. Każdy raport zawiera ocenę ryzyka, ustalenia dotyczące zgodności, zidentyfikowane luki oraz zalecenia. To właśnie taki poziom szczegółowości audytu trudno uzyskać za pomocą samego oprogramowania.
Najważniejsze funkcje SecurityPal
- Obsługa kwestionariuszy bezpieczeństwa: Agent AI przygotowuje odpowiedzi na otrzymane kwestionariusze bezpieczeństwa, korzystając ze zweryfikowanej biblioteki wiedzy, a certyfikowany analityk sprawdza każdą odpowiedź przed jej wysłaniem.
- Centrum zaufania: Portal z oznaczeniami marki, przeznaczony dla kupujących, w którym można publikować dokumenty dotyczące bezpieczeństwa i zgodności, zabezpieczać poufne pliki za pomocą umów NDA wyświetlanych bezpośrednio w portalu oraz śledzić aktywność dostępu.
- Biblioteka wiedzy: Scentralizowany magazyn par pytań i odpowiedzi dotyczących bezpieczeństwa, zasad, mechanizmów kontrolnych i dowodów, z zaplanowanymi cyklami przeglądów, historią wersji i przypisanymi właścicielami.
- Dostęp przez API: Trzy interfejsy API — Concierge, Copilot i Assurance Profile — umożliwiają osadzanie wiedzy dotyczącej bezpieczeństwa oraz przepływów pracy związanych z kwestionariuszami we własnych narzędziach i systemach.
Integracje SecurityPal
SecurityPal deklaruje ponad 700 natywnych integracji, w tym z Salesforce, HubSpot, Jira, Ironclad i DocuSign. Interfejsy API Concierge, Copilot i Assurance Profile obsługują niestandardowe integracje, w tym przepływy pracy z wykorzystaniem Slacka i Arkuszy Google.
Pros and Cons
Pros:
- Oceny bezpieczeństwa dostawców zatwierdzane przez analityków
- Raporty oparte na poziomie ryzyka identyfikują luki w zabezpieczeniach
- Centrum zaufania udostępnia dokumentację dotyczącą zapewniania bezpieczeństwa
Cons:
- Brak funkcji zarządzania zgodami lub mapowania danych
- Brak przepływów pracy związanych ze śledzeniem zgodności z przepisami dotyczącymi prywatności
Learn more about SecurityPal:
Inne godne uwagi alternatywy dla OneTrust
Poniżej znajduje się lista dodatkowych alternatyw dla OneTrust, które znalazły się na mojej krótkiej liście, ale nie trafiły do pierwszej dziesiątki. Zdecydowanie warto je sprawdzić.
Jak oceniam alternatywy dla OneTrust
Oceniam alternatywy dla OneTrust na dwóch poziomach: według podstawowych wymagań, które każde narzędzie musi spełniać — zarządzania zgodami, automatyzacji DSAR i mapowania danych — oraz wyróżników, które odróżniają najlepsze rozwiązania od pozostałych.
Podstawowa funkcjonalność (wymagania dla tej listy)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcjonalności) do 5 (wyróżnia się w tym obszarze) dla każdej z poniższych podstawowych funkcjonalności. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik 75%, aby zostać uwzględnione na liście.
- Zarządzanie prywatnością i zgodami: Sprawdzam, czy narzędzie obsługuje kierowane geograficznie banery plików cookie, centra preferencji oraz gromadzenie zgód zgodne z wieloma regulacjami w witrynach internetowych i aplikacjach mobilnych.
- Automatyzacja DSAR: Możliwość automatyzacji przyjmowania wniosków osób, których dane dotyczą, weryfikacji tożsamości i realizacji wniosków we wszystkich połączonych systemach jest kluczowym czynnikiem, który oceniam.
- Mapowanie i wykrywanie danych: Poszukuję automatycznego skanowania i klasyfikowania danych osobowych w systemach chmurowych i lokalnych, a nie tylko statycznego inwentarza w formie arkusza kalkulacyjnego.
- Oceny ryzyka i zgodności: Narzędzie powinno obsługiwać konfigurowalne PIA, DPIA i oceny ryzyka IT zmapowane na standardy takie jak ISO 27001, SOC 2 i NIST.
- Zarządzanie ryzykiem dostawców zewnętrznych: Oceniam, jak każda platforma obsługuje kwestionariusze wdrożeniowe dla dostawców, ocenę ryzyka oraz bieżące monitorowanie poziomu zgodności dostawców.
- Zarządzanie zasadami i standardami: Gotowe ramy regulacyjne, szablony zasad oraz raportowanie przygotowane z myślą o audytach powinny być dostępne od razu i umożliwiać mapowanie mechanizmów kontrolnych na wiele standardów.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję czynniki wyróżniające każdą platformę.
Czynniki różnicujące (co wyróżnia dostawców)
Oto, jak porównuję poszczególnych dostawców:
Wyróżniające się funkcje
Poszukuję automatyzacji opartej na sztucznej inteligencji, która bez ręcznej ingerencji obsługuje zadania takie jak klasyfikacja danych i ocena ryzyka. Istotne jest również źródło informacji o regulacjach, zwłaszcza dla zespołów monitorujących zmieniające się przepisy dotyczące prywatności w wielu jurysdykcjach. Kolejnym ocenianym przeze mnie wyróżnikiem są przyjazne dla programistów interfejsy API, ponieważ zespoły DevSecOps muszą osadzać kontrole zgodności bezpośrednio w potokach CI/CD. Wreszcie, kreator przepływów pracy bez użycia kodu pozwala pracownikom zajmującym się prywatnością i zgodnością konfigurować oceny oraz procesy bez konieczności zgłaszania zadań zespołom inżynieryjnym.
Nie tylko funkcje
Głębokość integracji to ważny czynnik, który oceniam. Platformy potrzebują natywnych konektorów do narzędzi takich jak Okta, ServiceNow i główni dostawcy usług chmurowych, aby obsługiwać realizację DSAR oraz przepływy pracy związane z ryzykiem. Istotne są również opcje wdrażania i rezydencji danych, szczególnie dla globalnych zespołów, które wymagają hostingu regionalnego w celu spełnienia wymogów suwerenności danych. Biorę pod uwagę także przejrzystość cen, ponieważ pakietowy model licencjonowania klasy korporacyjnej OneTrust jest częstym powodem, dla którego zespoły zaczynają szukać alternatyw. Modułowy cennik, który skaluje się wraz z wdrażaniem nowych modułów, może znacznie obniżyć całkowity koszt posiadania.
Najczęściej zadawane pytania dotyczące alternatyw dla OneTrust (FAQ)
Jakie są korzyści z korzystania z alternatyw dla OneTrust?
Korzystanie z alternatyw dla OneTrust może przynieść szereg korzyści, takich jak różnorodne opcje cenowe, różne zestawy funkcji oraz odmienne podejście do określonych aspektów prywatności i zarządzania ryzykiem. Niektóre alternatywy mogą oferować bardziej intuicyjne interfejsy lub lepszą obsługę klienta. Ponadto różne narzędzia mogą lepiej odpowiadać potrzebom firm o określonej wielkości lub działających w konkretnych branżach.
Ile zazwyczaj kosztują te alternatywy dla OneTrust?
Ceny tych alternatyw mogą się znacznie różnić w zależności od złożoności narzędzia i oferowanych przez nie funkcji. Niektóre narzędzia mogą oferować cennik warstwowy, w którym płaci się więcej za dostęp do dodatkowych funkcji lub możliwości.
Jakie są typowe modele cenowe alternatyw dla OneTrust?
Modele cenowe tych alternatyw często zależą od liczby użytkowników, skali działalności oraz uwzględnionych funkcji. Wiele narzędzi oferuje warstwowe struktury cenowe, w których podstawowe funkcje są dostępne po niższej cenie, a funkcje premium kosztują więcej. Niektóre narzędzia oferują również subskrypcje roczne lub miesięczne.
Jaki jest typowy zakres cen alternatyw dla OneTrust?
Ceny tych alternatyw mogą zaczynać się już od 20 USD za użytkownika miesięcznie w przypadku najbardziej podstawowych wersji i sięgać kilkuset dolarów za użytkownika miesięcznie w przypadku bardziej zaawansowanych ofert.
Które alternatywy dla OneTrust są najtańsze, a które najdroższe?
Koszt tych narzędzi może się znacznie różnić w zależności od oferowanych przez nie konkretnych funkcji i możliwości. Według stanu mojej wiedzy z września 2021 roku szczegółowe informacje dotyczące tego, które narzędzia są najtańsze lub najdroższe, nie są dostępne. Aby uzyskać najbardziej aktualne informacje, należy sprawdzić najnowsze ceny na stronie internetowej każdego narzędzia.
Czy istnieją bezpłatne alternatywy dla OneTrust?
Istnieje niewiele bezpłatnych alternatyw dla OneTrust, o ile w ogóle takie istnieją, które oferowałyby równie szeroki zakres funkcji. Wiele narzędzi oferuje bezpłatne wersje próbne lub darmowe wersje o ograniczonych możliwościach, jednak w przypadku kompleksowych funkcji związanych z prywatnością i zarządzaniem ryzykiem zazwyczaj konieczne jest korzystanie z płatnego narzędzia.
Jakie jest pięć korzyści z korzystania z alternatyw dla OneTrust?
Alternatywy dla OneTrust mogą oferować takie korzyści jak:
\u003col class=\u0022wp-block-list\u0022\u003e
\t\u003cli\u003eBardziej elastyczne opcje cenowe\u003c/li\u003e
\t\u003cli\u003eRóżne zestawy funkcji lepiej dopasowane do konkretnych potrzeb\u003c/li\u003e
\t\u003cli\u003eInterfejsy, które niektórzy użytkownicy mogą uznać za bardziej intuicyjne lub przyjazne\u003c/li\u003e
\t\u003cli\u003ePotencjalnie lepsza obsługa klienta lub pomoc techniczna\u003c/li\u003e
\t\u003cli\u003eLepsze dopasowanie do firm o określonej wielkości lub działających w konkretnych branżach\u003c/li\u003e
\u003c/ol\u003e
Czy alternatywy dla OneTrust oferują podobne funkcje?
Wiele alternatyw dla OneTrust oferuje podobne funkcje, w tym zarządzanie zgodnością, ocenę ryzyka i zarządzanie prywatnością danych. Dokładny zestaw funkcji może się jednak różnić w zależności od narzędzia, dlatego ważne jest dokładne przeanalizowanie każdej alternatywy, aby znaleźć rozwiązanie najlepiej dopasowane do konkretnych potrzeb.