

Wat is een SIEM-tool? Belangrijkste functies & gebruiksscenario’s

Basisprincipes van SIEM-tools: Een SIEM-tool verzamelt en analyseert beveiligingsgegevens uit verschillende omgevingen, zodat teams bedreigingen efficiënt kunnen detecteren en erop kunnen reageren.
Doelgroepen: SIEM-tools worden gebruikt door beveiligingsteams van ondernemingen, cloudbeheerders, sectoren met complianceverplichtingen, MSSP's en IT-afdelingen van overheidsorganisaties.
Kernfuncties: Belangrijke functies van SIEM-tools zijn onder meer gecentraliseerde logverzameling, detectie van bedreigingen, automatisering van incidenten, gedragsanalyse en rapportage voor compliance.
Zakelijke impact: De invoering van een SIEM-tool kan risico's en reactietijden verminderen, maar vereist investeringen, voortdurende afstemming en gespecialiseerde expertise.
SIEM-tools selecteren: Houd bij het beoordelen van wat een SIEM-tool is rekening met integratiebehoeften, automatisering, rapportage en de vraag of een beheerde of traditionele oplossing het beste past.
SIEM-tools geven je beveiligingsteam één centrale plek om dreigingsgegevens uit je volledige omgeving te verzamelen, te correleren en erop te handelen. Zonder zo'n tool leg je waarschuwingen uit een dozijn niet-verbonden bronnen bij elkaar — en aanvallers rekenen op die kloof.
Ik heb uit eerste hand gezien hoe snel een onbewaakte blinde vlek uitmondt in een incident. Deze gids behandelt belangrijke functies, praktijkvoorbeelden en waarop je moet letten bij het beoordelen van opties, zodat je een zelfverzekerde, weloverwogen beslissing kunt nemen over welke oplossing bij je stack past.
Wat is een SIEM-tool?
Een tool voor beveiligingsinformatie en gebeurtenisbeheer (SIEM) is software die log- en gebeurtenisgegevens uit je volledige technische omgeving verzamelt, centraliseert en analyseert. Met ingebouwde regels en automatisering detecteren SIEM-tools dreigingen, houden ze beveiligingsgebeurtenissen bij en helpen ze je team incidenten sneller te onderzoeken.

Beveiligingsteams vertrouwen op SIEM-tools om gebeurtenismonitoring te vereenvoudigen, onderzoeksprocessen te versterken en te blijven voldoen aan compliancevereisten voor hun gegevens en systemen.
SIEM combineert twee eerdere beveiligingsfuncties: beheer van beveiligingsinformatie (SIM) en beheer van beveiligingsgebeurtenissen (SEM). SIM richt zich op het verzamelen, opslaan en analyseren van beveiligingsgegevens in de loop der tijd, terwijl SEM zich richt op het in realtime monitoren van gebeurtenissen en het markeren van verdachte activiteiten.
Samen bieden ze beveiligingsteams zowel historische context als realtime inzicht in hun omgeving.
Hoe werkt een SIEM-tool?
Een SIEM-tool werkt door beveiligingslogboeken en gebeurtenisgegevens uit je volledige IT-omgeving naar één gecentraliseerd systeem te halen. Dit kan bestaan uit eindpunten, servers, firewalls, netwerkapparaten, cloudservices, applicaties en identiteitsplatforms.
Zodra de gegevens de SIEM binnenkomen, organiseert en normaliseert het platform ze, zodat gebeurtenissen uit verschillende systemen gezamenlijk kunnen worden geanalyseerd. Vervolgens past het correlatieregels, analyses, gedragsbaselines en, afhankelijk van het platform, machinelearning of dreigingsinformatiefeeds toe om activiteiten te identificeren die op een beveiligingsdreiging kunnen wijzen.
Een typische SIEM-werkstroom ziet er als volgt uit:
- Beveiligingsgegevens verzamelen: De SIEM verzamelt voortdurend logboeken en gebeurtenissen uit systemen in je infrastructuur.
- Gebeurtenissen normaliseren en samenvoegen: Gegevens uit verschillende bronnen worden omgezet naar een consistent formaat, zodat ze kunnen worden doorzocht en vergeleken.
- Verdachte activiteiten correleren: Het platform koppelt gerelateerde gebeurtenissen die afzonderlijk onschuldig lijken, maar samen op een aanval kunnen wijzen.
- Waarschuwingen genereren en prioriteren: Wanneer activiteit overeenkomt met een detectieregel, een patroon van afwijkend gedrag of een bekende indicator van compromittering, maakt de SIEM een waarschuwing aan die het beveiligingsteam kan onderzoeken.
- Onderzoek en respons ondersteunen: Analisten kunnen activiteiten in verschillende systemen traceren, historische gebeurtenissen bekijken en de omvang en oorzaak van een incident vaststellen. Moderne SIEM-tools kunnen ook rechtstreeks geautomatiseerde acties uitvoeren of integreren met SOAR-platforms voor geavanceerdere responsprocessen.
Omdat de SIEM beveiligingsgegevens op één doorzoekbare locatie bewaart, kunnen teams historische logboeken ook gebruiken voor forensisch onderzoek, dreigingsjacht, compliance-rapportage en het identificeren van patronen die in niet-verbonden tools moeilijk te herkennen zouden zijn.
Voorbeelden van SIEM-tools
Hier zijn enkele visuele voorbeelden van hoe interfaces van SIEM-tools er in de praktijk uitzien:
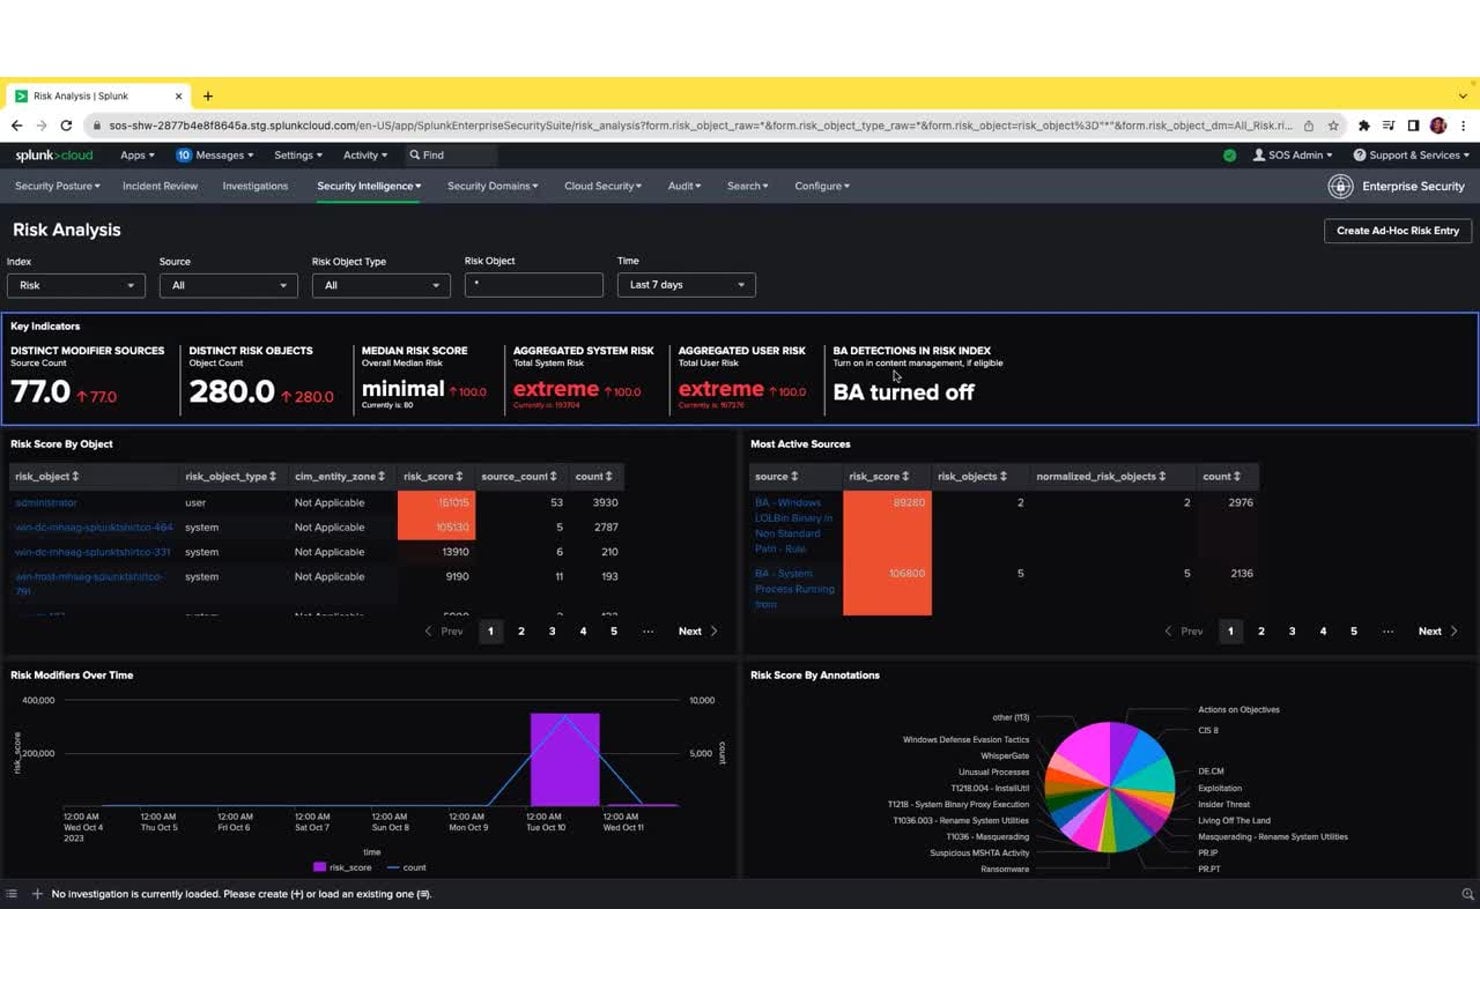
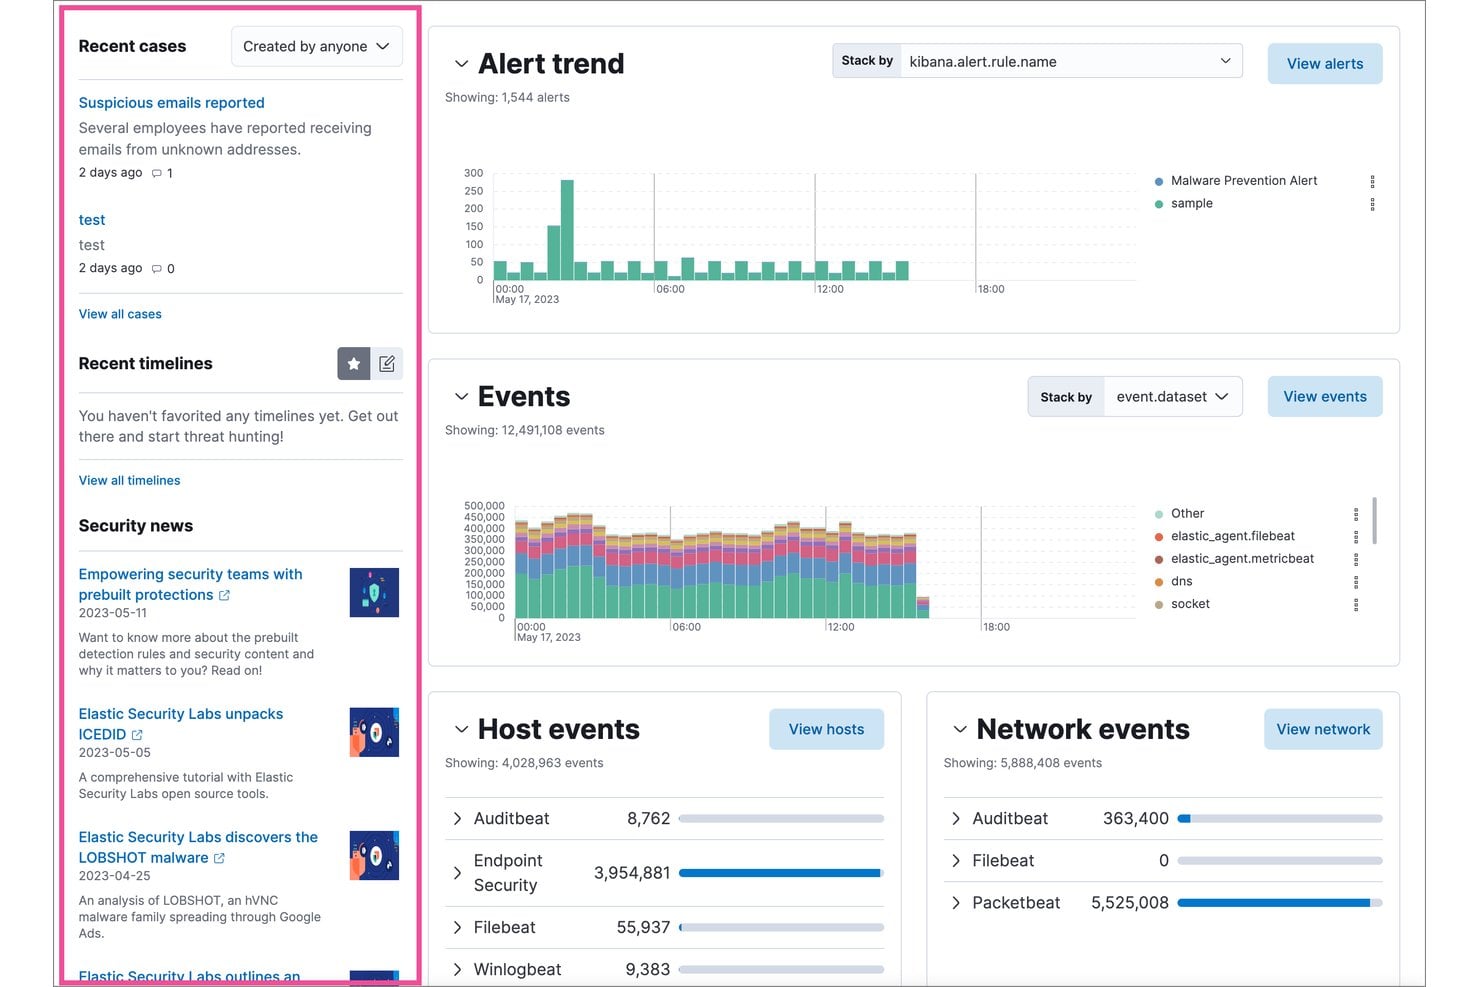
Belangrijke SIEM-tools om te overwegen
Dit is mijn shortlist van de beste SIEM-tooloplossingen:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.


Wie gebruikt SIEM-tools?
Dit zijn de soorten teams en organisaties die afhankelijk zijn van SIEM-tools voor beveiligingsmonitoring en incidentrespons:
- Beveiligingsteams van ondernemingen: Houden toezicht op beveiligingsactiviteiten voor grote, complexe organisaties met uitgebreide infrastructuur.
- Beheerde beveiligingsdienstverleners (MSSP's): Leveren uitbestede monitoring en dreigingsdetectie voor klantomgevingen.
- Teams voor cloudinfrastructuur: Monitoren activiteiten, controleren toegang en detecteren dreigingen in cloud-native en hybride systemen.
- Gereguleerde sectoren: Teams binnen financiële dienstverlening, de gezondheidszorg en nutsbedrijven moeten voldoen aan strenge nalevings- en rapportagevereisten.
- IT-afdelingen van de overheid en publieke sector: Beschermen kritieke systemen en gevoelige gegevens tegen gerichte dreigingen en cyberaanvallen.
Belangrijkste voordelen van SIEM-tools & mogelijke bedrijfsimpact
SIEM-tools helpen u risico's te beperken, sneller op incidenten te reageren, naleving te ondersteunen en uw omgeving soepel te laten werken—wat rechtstreeks van invloed kan zijn op de uptime en reputatie van uw bedrijf.
Houd er rekening mee dat deze oplossingen doorgaans een aanzienlijke investering vergen en dat een slecht beheerde implementatie nieuwe complexiteit of hiaten in de zichtbaarheid kan introduceren.
Gebruik deze tabel om de belangrijkste voordelen en risico's van het invoeren van een SIEM-tool tegen elkaar af te wegen:
| Voordelen | Risico's |
|---|---|
| Snellere detectie en respons op incidenten | Hoge initiële implementatie- en licentiekosten |
| Gecentraliseerde zichtbaarheid in alle omgevingen | Complexiteit kan configuratiehiaten veroorzaken |
| Verbeterde opsporing en onderzoek van dreigingen | Valse positieven kunnen leiden tot alertmoeheid |
| Betere ondersteuning voor nalevingsvereisten | Vereist voortdurende afstemming en gespecialiseerde technische expertise |
| Versnelt de analyse van de hoofdoorzaak na incidenten | Problemen met gegevensprivacy als logboeken verkeerd worden verwerkt |
| Vereenvoudigt rapportage en voorbereiding op audits | Afhankelijkheid van een leverancier of uitdagingen bij migratie |
| Correlatie van signalen uit meerdere bronnen | Belasting van opslag- en rekeninfrastructuur |
Casestudy's van SIEM-tools
Bekijk hoe echte teams hun beveiligingsresultaten verbeterden met SIEM-tools. Deze casestudy's laten het verschil zien dat SIEM vóór en na de implementatie kan maken.
Casestudy: de implementatie van IBM Security QRadar SIEM door Askari Bank
Askari Bank, een commerciële bank uit Pakistan met 560 filialen en 7.500 medewerkers, bouwde zijn beveiligingsoperatiecentrum (SOC) vanaf de grond op met IBM Security QRadar SIEM, QRadar SOAR en een uitbreiding voor gedragsanalyse van gebruikers.
Het platform, geïmplementeerd met IBM Business Partner SPS, verzamelde logboeken uit de banksystemen, automatiseerde incidentrespons via draaiboeken en maakte 24/7-detectie van bedreigingen van binnenuit mogelijk.
Dit zijn de resultaten van de implementatie van SIEM-tools door Askari Bank:
- Drastische vermindering van valse positieven: Het aantal beveiligingsincidenten daalde van ongeveer 700 per dag naar minder dan 20, waardoor het SOC-team zeer betrouwbare, bruikbare waarschuwingen kreeg.
- Snellere afhandeling van incidenten: De hersteltijd daalde van ongeveer 30 minuten naar slechts 5 minuten door automatisering van SOAR-draaiboeken.
- Snelle groei van het team: Het SOC-team groeide in minder dan drie jaar naar meer dan 20 specialisten, ondersteund door automatisering die routinematige triagetaken overnam.
- Naleving van regelgeving: Askari Bank bereikte volledige naleving van het Cyberbeveiligingsbeleid 2021 van Pakistan, een nationaal voorschrift dat banken verplicht om 24/7 geautomatiseerde beveiligingsoperatiecentra te exploiteren.
Casestudy: de implementatie van Splunk Cloud Platform door Carrefour
Carrefour, een van de grootste detailhandelaren ter wereld, nam Splunk Cloud Platform in gebruik om zijn beveiligingsactiviteiten te consolideren binnen een wereldwijde omgeving met meerdere kanalen.
Het platform bracht antiviruslogboeken en logboeken voor eindpuntdetectie en -respons samen in één systeem en automatiseerde waarschuwingen, tickets en SOC-meldingen—waardoor de overhead van infrastructuurbeheer verdween die analisten had weggehouden van hun daadwerkelijke beveiligingswerk.
Dit zijn de resultaten van de implementatie van SIEM-tools door Carrefour:
- 3x snellere reactie op bedreigingen: Met behulp van realtime-inzichten uit Splunk reageert Carrefour nu drie keer sneller op beveiligingsbedreigingen dan voorheen.
- Heroriëntatie van SOC-activiteiten: Het beveiligingsteam verschoof van infrastructuurbeheer naar taken met een hoge toegevoegde waarde, waaronder applicatiebeheer, bedreigingsanalyse en actieve beveiligingsonderzoeken.
- Toegankelijkheid voor een bredere groep analisten: Zowel technische analisten als zakelijke gebruikers kunnen tijdens beveiligingsincidenten zelfstandig onderzoek doen en waarschuwingen genereren, waardoor de algehele reactiemogelijkheden van het team worden uitgebreid.
- Veiligere productlanceringen: Het platform biedt de teams van Carrefour de zichtbaarheid die nodig is om nieuwe functies en diensten veilig te lanceren, waardoor het risico wordt verkleind dat nieuwe digitale mogelijkheden beveiligingslekken veroorzaken.
Belangrijkste functies en mogelijkheden van SIEM-tools
Dit zijn de belangrijkste functies waarop je moet letten bij het evalueren van SIEM-tools voor jouw omgeving:
- Gecentraliseerde logverzameling: Breng gebeurtenisgegevens van servers, clouddiensten, eindpunten en netwerkapparaten samen in één doorzoekbaar platform.
- Realtime detectie van bedreigingen: Gebruik ingebouwde regels en analyses om verdachte activiteiten te signaleren en het team te waarschuwen terwijl incidenten zich ontwikkelen.
- Geautomatiseerde incidentrespons: Start draaiboeken of werkstromen die responsstappen begeleiden of uitvoeren, waardoor handmatig werk voor veelvoorkomende scenario's wordt verminderd.
- Correlatie tussen gegevensbronnen: Verbind gebeurtenissen uit verschillende systemen (firewalls, eindpunten, cloudomgevingen enzovoort) om een volledig beeld van complexe aanvallen op te bouwen.
- Analyse van gebruikers- en entiteitsgedrag (UEBA): Detecteer bedreigingen van binnenuit of gecompromitteerde accounts door ongebruikelijke activiteiten van gebruikers of apparaten te signaleren.
- Rapportage over naleving: Genereer rapporten die zijn afgestemd op gangbare regelgeving en raamwerken, zodat audits en de handhaving van beleid eenvoudiger worden.
- Dashboards en visualisaties: Krijg toegang tot aanpasbare dashboards met inzichten op hoog niveau in status en trends, afgestemd op de prioriteiten van je team.
- Ondersteuning voor integraties en API's: Verbind de SIEM met je bredere beveiligingsstack (ticketsystemen, informatie over bedreigingen en orkestratietools) voor soepelere activiteiten.
Gebruiksscenario's voor SIEM-tools: typische processen en werkstromen
SIEM-tools bieden je een centrale plek om beveiligingsgebeurtenissen in al je systemen te verzamelen, analyseren en erop te reageren. Je kunt belangrijke werkstromen automatiseren, zoals het monitoren van bedreigingen, het onderzoeken van incidenten en het genereren van nalevingsrapporten, zodat je team zich kan richten op diepgaandere analyses en besluitvorming.
Door signalen uit al je omgevingen met elkaar te verbinden, helpen SIEM-tools je bedreigingen sneller te signaleren en het aantal handmatige stappen in het dagelijkse beveiligingswerk te verminderen.
Gebruik deze tabel om te zien hoe SIEM-tools cruciale IT- en beveiligingsprocessen voor leidinggevenden ondersteunen:
| Proces | Beschrijving | Hoe software helpt |
|---|---|---|
| Detectie van bedreigingen | Identificeer verdachte activiteiten of bedreigingen in je IT-omgeving. | Correlereert gebeurtenissen uit meerdere bronnen om echte bedreigingen zichtbaar te maken en ruis door fout-positieven te verminderen. |
| Incidentrespons | Beheer en los beveiligingsincidenten snel op nadat ze zijn gedetecteerd. | Automatiseert draaiboeken en werkstromen, zodat responsstappen sneller worden uitgevoerd en minder handmatige tussenkomst vereisen. |
| Rapportage over naleving | Bereid documentatie en bewijsmateriaal voor audits en controles door toezichthouders voor. | Genereert rapporten die zijn afgestemd op nalevingsraamwerken en haalt gegevens uit logs en gebeurtenissen die in alle systemen zijn verzameld. |
| Analyse van de hoofdoorzaak | Onderzoek de oorsprong en impact van beveiligingsinbreuken of incidenten. | Verzamelt en visualiseert historische loggegevens, zodat teams gebeurtenissen kunnen traceren en kwetsbaarheden precies kunnen lokaliseren. |
| Bewaking van gebruikersactiviteiten | Volg acties van gebruikers om bedreigingen van binnenuit of risicovol gedrag te detecteren. | Gebruikt gedragsanalyses om afwijkingen van de normale activiteit te signaleren, zodat je mogelijke bedreigingen kunt onderzoeken. |
Typen SIEM-tools en vergelijkbare tools
SIEM-tools zijn er in verschillende varianten en er zijn verschillende nauw verwante beveiligingstools die vaak in hetzelfde verband worden genoemd:
Gebruik deze tabel om te begrijpen waarin elk type zich onderscheidt:
| Type | Onderscheidend kenmerk |
|---|---|
| Traditionele SIEM | Regelgebaseerde correlatie en logaggregatie zonder AI-gestuurde analyses |
| SIEM van de volgende generatie | Gebruikt AI en machinaal leren om dreigingsdetectie te automatiseren en handmatige afstemming te verminderen |
| Beheerde SIEM | Beheerd door een externe leverancier of MSSP, waardoor de last van intern beheer wordt weggenomen |
| (SOAR) Beveiligingsorkestratie, automatisering en respons | Richt zich op het automatiseren van werkstromen voor incidentrespons in plaats van op logverzameling en detectie |
| (XDR) Uitgebreide detectie en respons | Integreert detectie in eindpunten, identiteiten en cloudlagen zonder de nadruk te leggen op logbeheer |
| Logbeheer | Verzamelt en bewaart logs voor zoeken en audits, maar mist ingebouwde beveiligingsanalyses en correlatie |
Waar u op moet letten bij een SIEM-tool
De juiste SIEM-tool moet passen bij uw bestaande infrastructuur, beveiligingsworkflows en datavolume, zonder meer complexiteit te creëren dan uw team aankan.
Richt u bij het vergelijken van opties op de mate waarin elk platform de systemen ondersteunt die u al gebruikt en op de manier waarop uw beveiligingsteam daadwerkelijk dreigingen onderzoekt en erop reageert.
Gebruik deze factoren om te beoordelen welke SIEM-tool het beste bij uw omgeving past:
Dekking van gegevensbronnen: Zorg ervoor dat de SIEM logs en gebeurtenissen kan verzamelen uit de systemen die uw team daadwerkelijk gebruikt, waaronder eindpunten, servers, firewalls, cloudservices en identiteitsplatforms.
Kwaliteit van detectie en correlatie: Zoek naar sterke mogelijkheden voor gebeurteniscorrelatie, gedragsanalyses en dreigingsinformatie die helpen betekenisvolle dreigingen aan het licht te brengen zonder buitensporig veel fout-positieven te veroorzaken.
Schaalbaarheid: Controleer of het platform uw huidige logvolume aankan en goed blijft presteren naarmate uw infrastructuur en beveiligingsgegevens groeien.
Geschiktheid van de implementatie: Ga na of een cloudgebaseerde, lokaal geïnstalleerde of hybride SIEM het beste aansluit bij uw omgeving, beveiligingsvereisten en interne middelen.
Totale kosten en beheerinspanning: Vergelijk meer dan alleen de licentieprijs. Logopname, opslag, bewaartermijn, afstemming, implementatie en personeelsbezetting kunnen allemaal van invloed zijn op de langetermijnkosten van het platform.
Een SIEM kan de detectie en zichtbaarheid bieden die uw beveiligingsteam nodig heeft, maar sommige organisaties hebben ook sterkere automatisering nodig zodra een dreiging is geïdentificeerd. Als het verminderen van handmatig responswerk een prioriteit is, kunnen de beste SOAR-platforms uw SIEM aanvullen door werkstromen voor incidentrespons te orkestreren en te automatiseren.


