

De beste tools voor penetratests van webapplicaties helpen teams kwetsbaarheden vroegtijdig op te sporen, beveiligingsmaatregelen te valideren en gevoelige gegevens in complexe applicaties te beschermen. Wanneer verkeerde configuraties tijdens controles over het hoofd worden gezien, geautomatiseerde scanners risico’s met een hoge impact missen of er hiaten ontstaan tussen handmatige tests en CI/CD-pijplijnen, kunnen beveiligingszwakheden onopgemerkt blijven en later kostbaar worden om op te lossen.
Het juiste platform voor penetratests biedt beveiligingsteams nauwkeurige bevindingen, duidelijke rapportages en workflows die op natuurlijke wijze aansluiten op bestaande ontwikkelprocessen. Als Chief Technology Officer met meer dan 20 jaar ervaring in het testen en implementeren van beveiligingstools in actieve webomgevingen heb ik de beste oplossingen beoordeeld op basis van nauwkeurigheid, integratiekwaliteit en gebruiksgemak. Elke beoordeling behandelt functies, voor- en nadelen en ideale gebruiksscenario’s, zodat je team de beste tool voor penetratests van webapplicaties kan kiezen voor een sterkere en betrouwbaardere applicatiebeveiliging.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel van tools voor penetratests van webapplicaties
Deze vergelijkingstabel geeft een overzicht van de prijsinformatie voor mijn belangrijkste WAPT-toolselecties.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor aanpasbare rapporten over kwetsbaarheidsbeoordelingen | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 2 | Ideaal voor het detecteren van kwetsbaarheden in de bedrijfslogica | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 3 | Beste voor hybride penetratests met AI en mensen | Gratis abonnement beschikbaar | Vanaf $200/maand | Website | |
| 4 | Het beste voor AI-pentests | Gratis abonnement beschikbaar + gratis demo | Vanaf $350/maand | Website | |
| 5 | Beste keuze met dagelijkse controles van cloudconfiguraties | Gratis proefperiode van 14 dagen + gratis demo beschikbaar | Vanaf $149/maand | Website | |
| 6 | Beste voor continue kwetsbaarheidsscans | Gratis demo beschikbaar | Vanaf $69/maand | Website | |
| 7 | Het beste voor DeepScan in complexe webapplicaties | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 8 | Het beste voor het combineren van geautomatiseerde en handmatige tests | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 9 | Ideaal voor parallelle tests op basis van threads | Gratis demo beschikbaar | Vanaf $29/maand | Website | |
| 10 | Beste voor het ontdekken van externe assets | Website |


Beoordelingen van de beste tools voor penetratests van webapplicaties
Hieronder staan mijn gedetailleerde samenvattingen van de beste tools voor penetratests van webapplicaties die op mijn shortlist zijn gekomen. Mijn beoordelingen bieden een gedetailleerd overzicht van de belangrijkste functies, voor- en nadelen, integraties en ideale gebruiksscenario’s van elke tool, zodat je de beste optie voor jouw behoeften kunt vinden.
 Beste voor aanpasbare rapporten over kwetsbaarheidsbeoordelingen
- Gratis demo beschikbaar
- Prijs op aanvraag

Terra Security biedt een gedetailleerd paneel met informatie over bevindingen waarin via een SVG-upload ontdekte XSS-kwetsbaarheden worden weergegeven, inclusief het asset-eindpunt, signaalgeneratie en uitvoeringstracering voor applicatiebeveiliging. Terra Security is een door AI aangedreven platform voor penetratests als dienst (PTaaS) dat autonome beveiligingsagents combineert met gecertificeerde pentesters om doorlopend webapplicaties, API's, netwerken en cloudomgevingen op kwetsbaarheden te testen.
Voor wie is Terra Security het meest geschikt?
Terra Security is zeer geschikt voor beveiligingsteams bij middelgrote tot grote organisaties die behoefte hebben aan doorlopende, gevalideerde penetratests in plaats van te vertrouwen op jaarlijkse momentopnamen.
Waarom ik Terra Security heb gekozen
Ik heb Terra Security gekozen als een van de beste opties vanwege de hoeveelheid detail en bedrijfscontext die de rapporten daadwerkelijk bevatten. In plaats van een generieke lijst met CVE's te leveren, worden de rapporten van Terra ondertekend door gecertificeerde pentesters, afgestemd op het specifieke risicoprofiel van je organisatie en zo opgesteld dat ze begrijpelijk zijn voor alle belanghebbenden, van ontwikkelaars tot leidinggevenden. De ernstscore gaat verder dan CVSS door rekening te houden met aantoonbare exploiteerbaarheid, vergelijkbare inbreuken in de praktijk en mogelijke financiële gevolgen. Daardoor zijn je beslissingen over herstel gebaseerd op het daadwerkelijke bedrijfsrisico in plaats van op abstracte technische beoordelingen.
Belangrijkste functies van Terra Security
- Doorlopend scannen op basis van wijzigingen: Terra bewaakt je productieomgeving en voert nieuwe tests uit wanneer het relevante wijzigingen in je applicatie of infrastructuur detecteert.
- Generatief koppelen van aanvalspaden: AI-agents koppelen afzonderlijke bevindingen aan elkaar tot aanvalspaden met meerdere stappen, wat weerspiegelt hoe een echte aanvaller zich door je omgeving zou bewegen.
- Alleen gevalideerde bevindingen: Elke gemelde kwetsbaarheid wordt bevestigd als exploiteerbaar voordat deze je wachtrij bereikt, waardoor fout-positieven worden geëlimineerd.
- AI-red teaming: Terra test AI-systemen, LLM-integraties en Copilots op kwetsbaarheden zoals promptinjectie, datalekken en modelmanipulatie.
Integraties van Terra Security
Native integraties worden niet duidelijk beschreven op de website van Terra Security. Het platform integreert met CI/CD-workflows en verzamelt tijdens de onboarding context over de applicatie, waaronder toegang, architectuur en CI/CD-integraties. Terra Security is ook beschikbaar via AWS Marketplace voor teams die inkoopworkflows van AWS gebruiken.
Pros and Cons
Pros:
- Test bedrijfslogica naast standaardscanning
- Levert binnen enkele uren de eerste resultaten
- Dekt web-, netwerk- en AI-oppervlakken af
Cons:
- Geen selfserviceoptie of gratis proefperiode
- Beperkte online gegevens van externe beoordelingen
Learn more about Terra Security: Ideaal voor het detecteren van kwetsbaarheden in de bedrijfslogica
- Gratis demo beschikbaar
- Prijs op aanvraag

Escape detecteert kwetsbaarheden in de bedrijfslogica tijdens penetratietests van webapplicaties. Escape is een webapplicatie voor penetratietests die is ontworpen voor organisaties die moderne digitale beveiligingsuitdagingen moeten aanpakken. De applicatie is gespecialiseerd in het detecteren van kwetsbaarheden in de bedrijfslogica die traditionele scanners vaak missen, waardoor deze bijzonder geschikt is voor sectoren zoals financiën, gezondheidszorg en technologie. Door te integreren met bestaande technologiestacks helpt Escape continue beveiligingsvalidatie te waarborgen, in lijn met de snelle implementatiecycli van hedendaagse applicaties.
Waarom ik voor Escape heb gekozen
Ik heb voor Escape gekozen omdat het uitblinkt in het identificeren van complexe kwetsbaarheden in de bedrijfslogica via AI-aangedreven dynamisch testen van applicatiebeveiliging (DAST), waarmee het zich onderscheidt van traditionele tools. Deze focus op de beveiliging van bedrijfslogica is cruciaal voor organisaties die te maken hebben met geavanceerde cyberdreigingen. Bovendien zorgt de integratie van Escape met CI/CD-pijplijnen ervoor dat beveiligingstests gelijke tred houden met snelle ontwikkelingscycli, waardoor realtime-inzichten en bruikbaar advies voor herstel worden geboden. Deze functies maken Escape een aantrekkelijke keuze voor teams die hun beveiligingsniveau willen verbeteren zonder innovatie te vertragen.
Belangrijkste functies van Escape
Naast mogelijkheden voor het testen van bedrijfslogica biedt Escape:
- API-detectie: Identificeert en documenteert automatisch API's binnen uw applicatie, voor een uitgebreide beveiligingsdekking.
- GraphQL-beveiligingstests: Biedt gespecialiseerde tests voor GraphQL-API's en pakt unieke kwetsbaarheden aan die met deze technologie samenhangen.
- Nalevingsrapportage: Genereert gedetailleerde rapporten om te helpen voldoen aan nalevingsnormen binnen de sector en vereenvoudigt het auditproces.
- Detectie van lekken van gevoelige gegevens: Identificeert mogelijke datalekken binnen uw applicaties en helpt gevoelige informatie te beschermen.
Integraties van Escape
Escape integreert met moderne technologiestacks, waaronder CI/CD-platforms, om naadloze beveiligingsvalidatie te bieden. Native integraties omvatten GitHub, GitLab, Jenkins, JIRA, Slack, Bitbucket, Azure DevOps, AWS, Docker en Kubernetes.
Pros and Cons
Pros:
- Continue scans en verificatie die doorlopende beveiligingsmonitoring ondersteunen
- Geavanceerde scantechnologie die een breed scala aan beveiligingsproblemen opspoort
- Sterke detectie van API-kwetsbaarheden, inclusief ondersteuning voor REST- en GraphQL-eindpunten
Cons:
- Platformupgrades kunnen tijd kosten om toe te passen en aan te passen
- Technische kennis is vereist om geavanceerde functies effectief te gebruiken
Learn more about Escape: Beste voor hybride penetratests met AI en mensen
- Gratis abonnement beschikbaar
- Vanaf $200/maand
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
ZeroPath biedt een uniform beveiligingsdashboard met een overzicht van penetratests, scanactiviteit, typen kwetsbaarheden, ernst van problemen en de belangrijkste kritieke bevindingen. Zeropath is een AI-gebaseerd platform voor applicatiebeveiliging dat is ontworpen om te voldoen aan de behoeften van beveiligingsbewuste bedrijven die hun processen voor webapplicatiebeveiliging willen verbeteren. Met geavanceerde tools zoals statische applicatiebeveiligingstests (SAST) en geautomatiseerde herstelacties voor kwetsbaarheden stelt Zeropath je team in staat om kwetsbaarheden efficiënt te detecteren en aan te pakken.
Waarom ik voor Zeropath koos
Ik koos voor ZeroPath omdat het door AI aangestuurde, continue tests combineert met door mensen uitgevoerde aanvalsanalyses. Dat is ideaal als je op zoek bent naar een tool voor penetratietests van webapplicaties die verder gaat dan controles aan de oppervlakte. Je krijgt geautomatiseerde verkenning en het opsporen van kwetsbaarheden die 24 uur per dag, 7 dagen per week worden uitgevoerd, waardoor je team inzicht krijgt in beveiligingslekken zodra deze ontstaan. Ervaren penetratesters valideren vervolgens de bevindingen en onderzoeken complexe aanvalsketens, zodat je niet hoeft te twijfelen welke problemen echt zijn of kunnen worden misbruikt. Dankzij deze combinatie kan je team betekenisvolle kwetsbaarheden prioriteren en ze vol vertrouwen aanpakken.
Belangrijkste functies van Zeropath
Naast de aanpak met continue AI- en menselijke tests kan je team ook gebruikmaken van:
- Geautomatiseerd herstel van kwetsbaarheden: Deze functie biedt geautomatiseerde oplossingen voor vastgestelde kwetsbaarheden, waardoor het oplossingsproces voor je ontwikkelingsteam wordt gestroomlijnd.
- Realtime feedback: Zeropath biedt direct inzicht in beveiligingsproblemen zodra deze ontstaan, zodat je team ze snel kan aanpakken.
- Automatisch opnieuw testen van oplossingen: Zodra je team een patch toepast, valideert ZeroPath de oplossing om te bevestigen dat het probleem is verholpen.
- SARIF-vergelijking: Met deze functie kunnen beveiligingsrapporten gedetailleerd worden geanalyseerd en vergeleken, waardoor je team kwetsbaarheden beter kan volgen en beheren.
- Realtime detectie van kwetsbaarheden: Het platform waarschuwt je zodra er nieuwe zwakke plekken ontstaan in veranderende applicatieomgevingen.
Integraties van Zeropath
Integraties omvatten GitHub, GitLab, Azure DevOps en Bitbucket.
Pros and Cons
Pros:
- Continue monitoring detecteert 24 uur per dag nieuwe kwetsbaarheden
- AI-verkenning vergroot de dekking van verborgen aanvalsoppervlakken
- Exploits als bewijs van concept verduidelijken het risico in de praktijk voor teams
Cons:
- Niet ideaal voor teams die alleen traditionele tests op afzonderlijke momenten willen
- Je hebt mogelijk tijd nodig om je werkproces aan te passen aan de automatisering
Learn more about Zeropath: Het beste voor AI-pentests
- Gratis abonnement beschikbaar + gratis demo
- Vanaf $350/maand
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.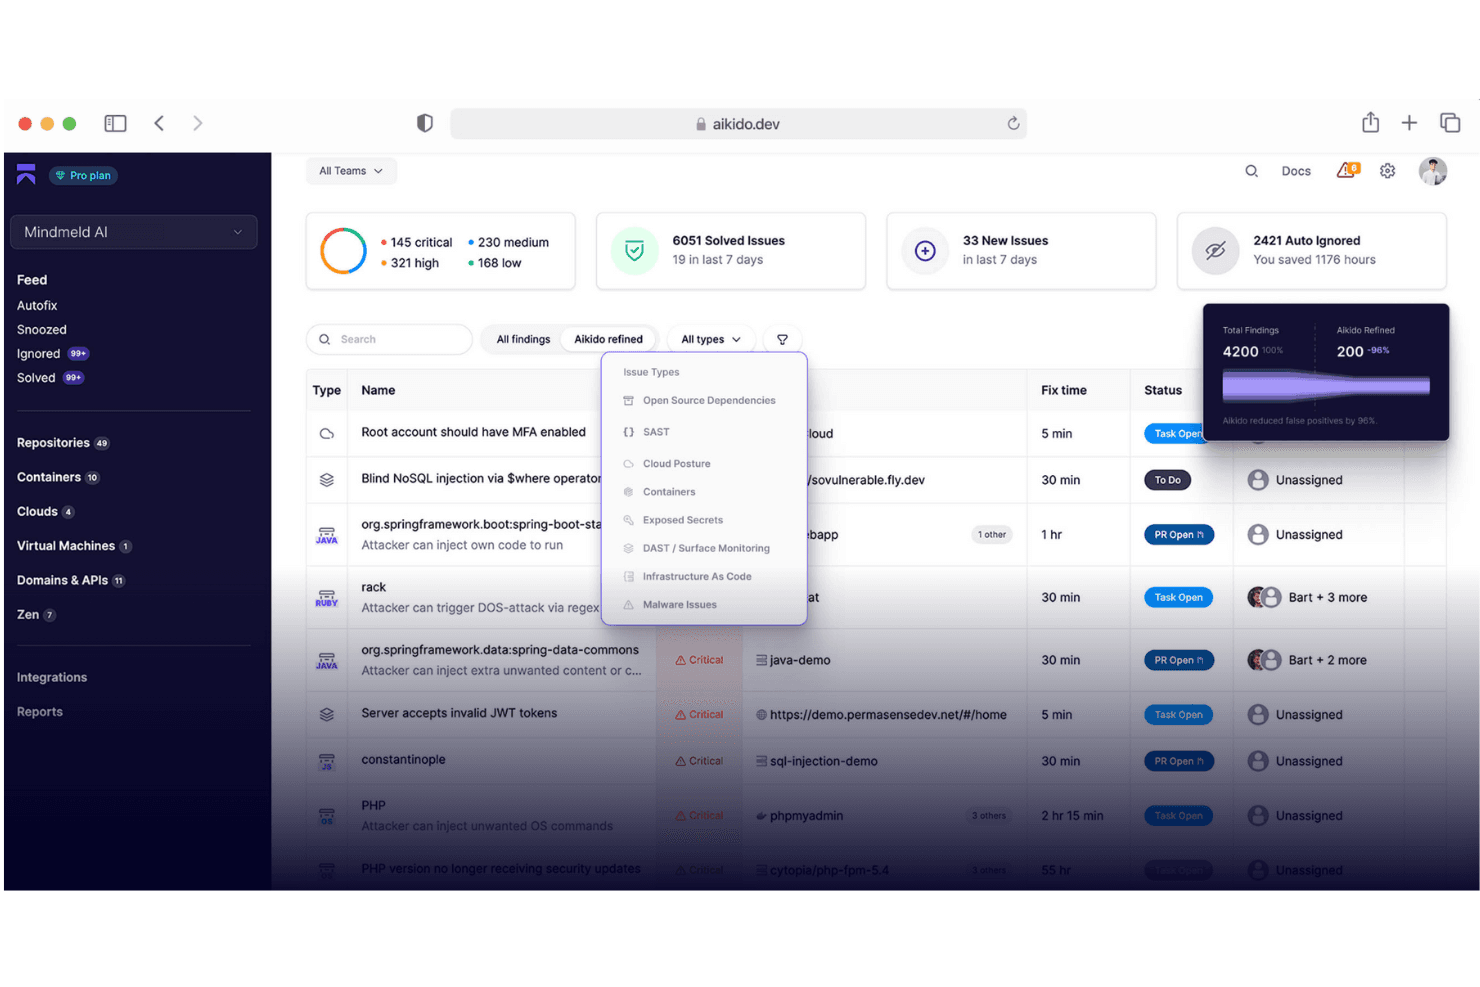
Aikido Security biedt een uniform dashboard om problemen te sorteren en te filteren op type, ernst en scanbron. Aikido Security is een AI-gebaseerd platform voor applicatiebeveiliging dat geautomatiseerde pentests, DAST, SAST, SCA, detectie van geheimen en API-scanning combineert gedurende de volledige levenscyclus van softwareontwikkeling.
Voor wie is Aikido Security het meest geschikt?
Aikido Security is zeer geschikt voor door engineering geleide teams bij bedrijven in de groeifase die uitgebreide geautomatiseerde beveiligingsdekking willen zonder een speciaal AppSec-team.
Waarom ik voor Aikido Security heb gekozen
Aikido Security staat op mijn shortlist vanwege de onderscheidende aanpak van pentesting. Ik vind het geweldig dat het meer dan 200 autonome agents inzet die de exploiteerbaarheid bevestigen voordat een bevinding wordt gemeld, waardoor elke gerapporteerde kwetsbaarheid echt is. Het detecteert ook problemen in bedrijfslogica, zoals IDOR en toegang tussen tenants, die de meeste scanners volledig missen, en levert auditklare rapporten die zijn gestructureerd voor SOC 2- en ISO 27001-compliance.
Belangrijkste functies van Aikido Security
- API-scanning: Ondersteunt uitgebreide tests van REST-, GraphQL-, gRPC- en SOAP-eindpunten.
- Monitoring van het aanvalsoppervlak (DAST): Analyseert webapplicatiefrontends en API's dynamisch om echte kwetsbaarheden te detecteren.
- Detectie van geheimen: Identificeert automatisch gelekte API-sleutels, inloggegevens en andere gevoelige informatie in code.
- Integratie van IDE-plug-ins: Brengt de detectie van beveiligingsproblemen rechtstreeks naar ondersteunde ontwikkelomgevingen.
Integraties van Aikido Security
Aikido Security biedt native integraties met GitHub, GitLab, Bitbucket, Jira, Jenkins, CircleCI, Docker, Google Cloud, Asana, Monday, DigitalOcean en Slack. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Autonome agents valideren elke gerapporteerde kwetsbaarheid
- Detecteert fouten in bedrijfslogica die de meeste scanners missen
- Genereert auditklare compliance-pentestrapporten
Cons:
- Rapportage kan overweldigend zijn voor kleine teams
- Beperkte mogelijkheden voor handmatige pentests in vergelijking met traditionele tools
Learn more about Aikido Security: Beste keuze met dagelijkse controles van cloudconfiguraties
- Gratis proefperiode van 14 dagen + gratis demo beschikbaar
- Vanaf $149/maand
Visit WebsiteCustomer Rating:4.8/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.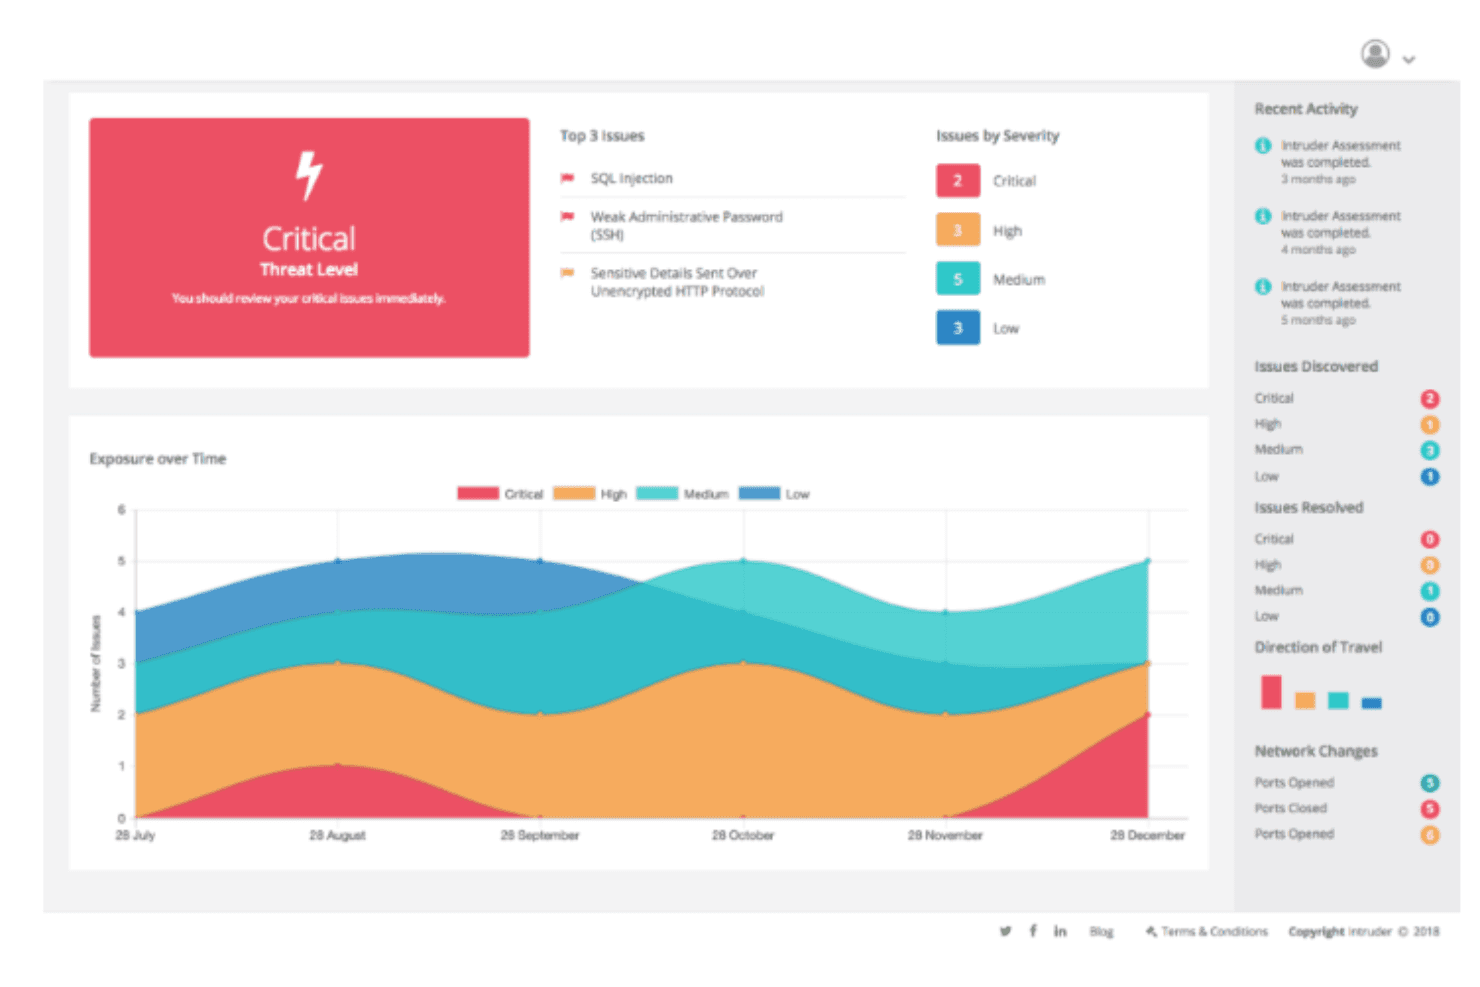
Intruder controleert je systemen automatisch om potentiële dreigingen te detecteren en je hiervan op de hoogte te stellen zodra ze zich voordoen. Intruder is een platform voor continu blootstellingsbeheer dat geautomatiseerde kwetsbaarheidsscans, AI-gestuurde penetratietests, monitoring van het aanvalsoppervlak en controles van cloudbeveiligingsconfiguraties combineert voor webapps, API's en infrastructuur.
Voor wie is Intruder het meest geschikt?
Intruder is zeer geschikt voor beveiligings- en IT-teams bij kleine tot middelgrote bedrijven die continu inzicht in kwetsbaarheden nodig hebben zonder een groot gespecialiseerd beveiligingsteam.
Waarom ik voor Intruder heb gekozen
Ik heb Intruder gekozen als een van de beste oplossingen omdat de dagelijkse controles van cloudconfiguraties mijn team vrijwel realtime inzicht geven in beveiligingsafwijkingen binnen AWS-, Azure- en GCP-omgevingen. In tegenstelling tot tools die wekelijks of op aanvraag scannen, draait de CSPM van Intruder dagelijks en worden verkeerde configuraties gemarkeerd voordat ze kunnen worden misbruikt. Ik maak ook gebruik van de scans voor opkomende dreigingen, waarbij het beveiligingsteam van Intruder handmatig controleert op nieuw bekendgemaakte kritieke kwetsbaarheden en je doelen scant zonder dat je iets hoeft te configureren.
Belangrijkste functies van Intruder
- AI-gestuurde penetratietests: Start op aanvraag penetratietests waarbij AI wordt gebruikt om aanvallersgedrag op je applicaties te simuleren.
- GregAI-beveiligingsanalist: Vat kwetsbaarheden die in je omgeving zijn gevonden samen, verifieert ze en stelt prioriteiten met behulp van AI.
- Scannen van geauthentiseerde webapps: Ondersteunt het scannen op kwetsbaarheden in webapplicaties die met een wachtwoord zijn beveiligd of waarvoor een sessie vereist is.
- Detectie van opkomende dreigingen: Spoort proactief zero-day- en veelbesproken kwetsbaarheden binnen je blootstelling op en test hierop.
Integraties van Intruder
Intruder biedt eigen integraties met AWS, Microsoft Azure, Google Cloud, Jira, GitHub, GitLab, ServiceNow, Slack, Microsoft Teams en Okta. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Dagelijkse geautomatiseerde controles van cloudconfiguraties
- AI-gestuurde penetratietests en samenvattingen van kwetsbaarheden
- Snelle ingebruikname voor kleine IT-teams
Cons:
- Mogelijkheden voor meldingsbeheer kunnen beperkt zijn
- Geen handmatige penetratests door menselijke experts
Learn more about Intruder: Beste voor continue kwetsbaarheidsscans
- Gratis demo beschikbaar
- Vanaf $69/maand
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.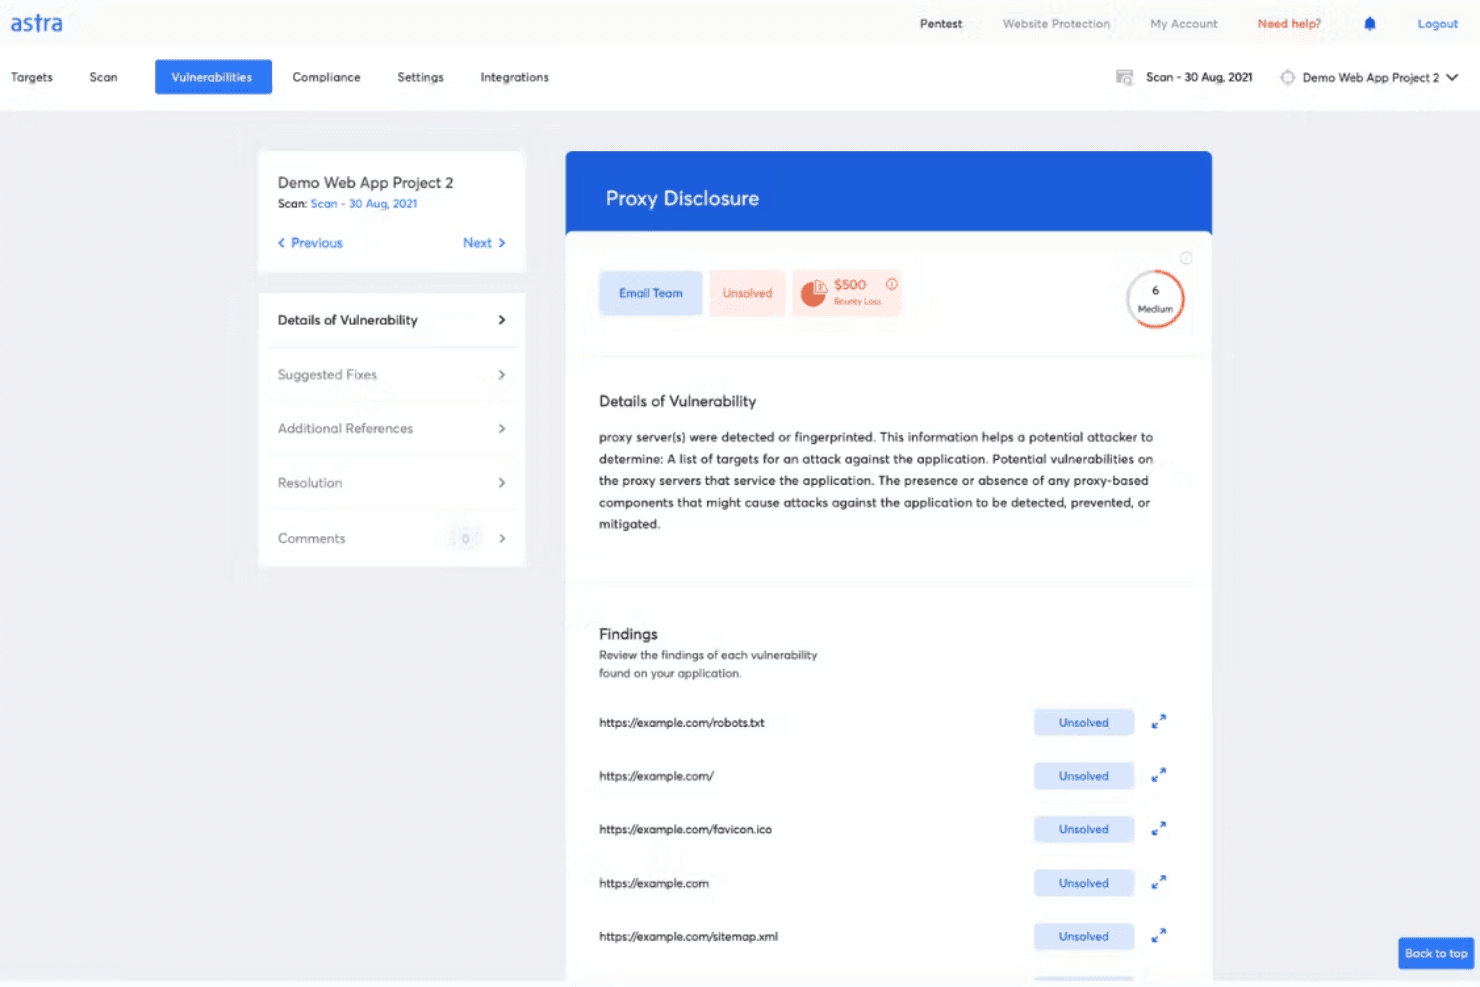
De penetratests van Astra kunnen scannen op kwetsbaarheden en bieden gedetailleerde bevindingen en aanbevelingen. Astra Pentest is een PTaaS-platform dat geautomatiseerde DAST-scans, handmatige pentests door experts, API-beveiligingstests en cloudkwetsbaarheidsscans combineert in één dashboard.
#### Voor wie is Astra Pentest het meest geschikt?
Het is een uitstekende keuze voor beveiligingsbewuste teams bij startups en middelgrote bedrijven die naast voortdurende geautomatiseerde scans pentest-rapporten nodig hebben die geschikt zijn voor nalevingsdoeleinden.
#### Waarom ik Astra Pentest heb gekozen
Astra Pentest verdient een plek als een van de beste opties op mijn shortlist, omdat de continue DAST-scans meer dan 10,000 testgevallen uitvoeren, waaronder geauthenticeerde scans achter inlogschermen, die de meeste scanners volledig overslaan. Ik vind het ook prettig dat het controles van scans door experts toevoegt, zodat mijn team niet wordt overspoeld door onbewerkte scanneruitvoer, maar met gevalideerde bevindingen werkt. De door AI ondersteunde triage van fout-positieven houdt de verhouding tussen relevante signalen en ruis beheersbaar, zelfs wanneer scans volgens een continu schema worden uitgevoerd.
#### Belangrijkste functies van Astra Pentest
- Handmatige pentest door beveiligingsexperts: Gecertificeerde professionals voeren offensieve tests uit volgens de richtlijnen van OWASP, SANS, CREST en PTES.
- API-beveiligingsplatform: Scan API's op problemen uit de OWASP API Top 10 en ontdek schaduw- of verweesde endpoints via live verkeersregistratie.
- Rapportage gericht op naleving: Genereer speciale rapporten voor de vereisten van SOC2, ISO 27001, PCI-DSS, HIPAA en GDPR.
- Openbaar verifieerbaar pentestcertificaat: Ontvang na elke geslaagde pentest een deelbaar certificaat dat bevestigt dat herstel en hertesten zijn voltooid.
#### Integraties van Astra Pentest
Astra Pentest biedt ingebouwde integraties met Bitbucket, CircleCI, GitHub, GitLab, Jenkins, Jira, Microsoft Azure en Slack. Het biedt ook API-toegang voor aangepaste integraties en ondersteunt live API-verkeersregistratie met Postman, Kong, AWS, GCP en Nginx.
Pros and Cons
Pros:
- Geautomatiseerde DAST en handmatige pentests gecombineerd
- Rapportage die geschikt is voor naleving van meerdere standaarden
- Herstelworkflow geïntegreerd in het pentestdashboard
Cons:
- Er zijn geen tests op kwetsbaarheden in mobiele apps inbegrepen
- Scans kunnen af en toe fout-positieven opleveren
Learn more about Astra Pentest: Het beste voor DeepScan in complexe webapplicaties
- Gratis demo beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.2/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.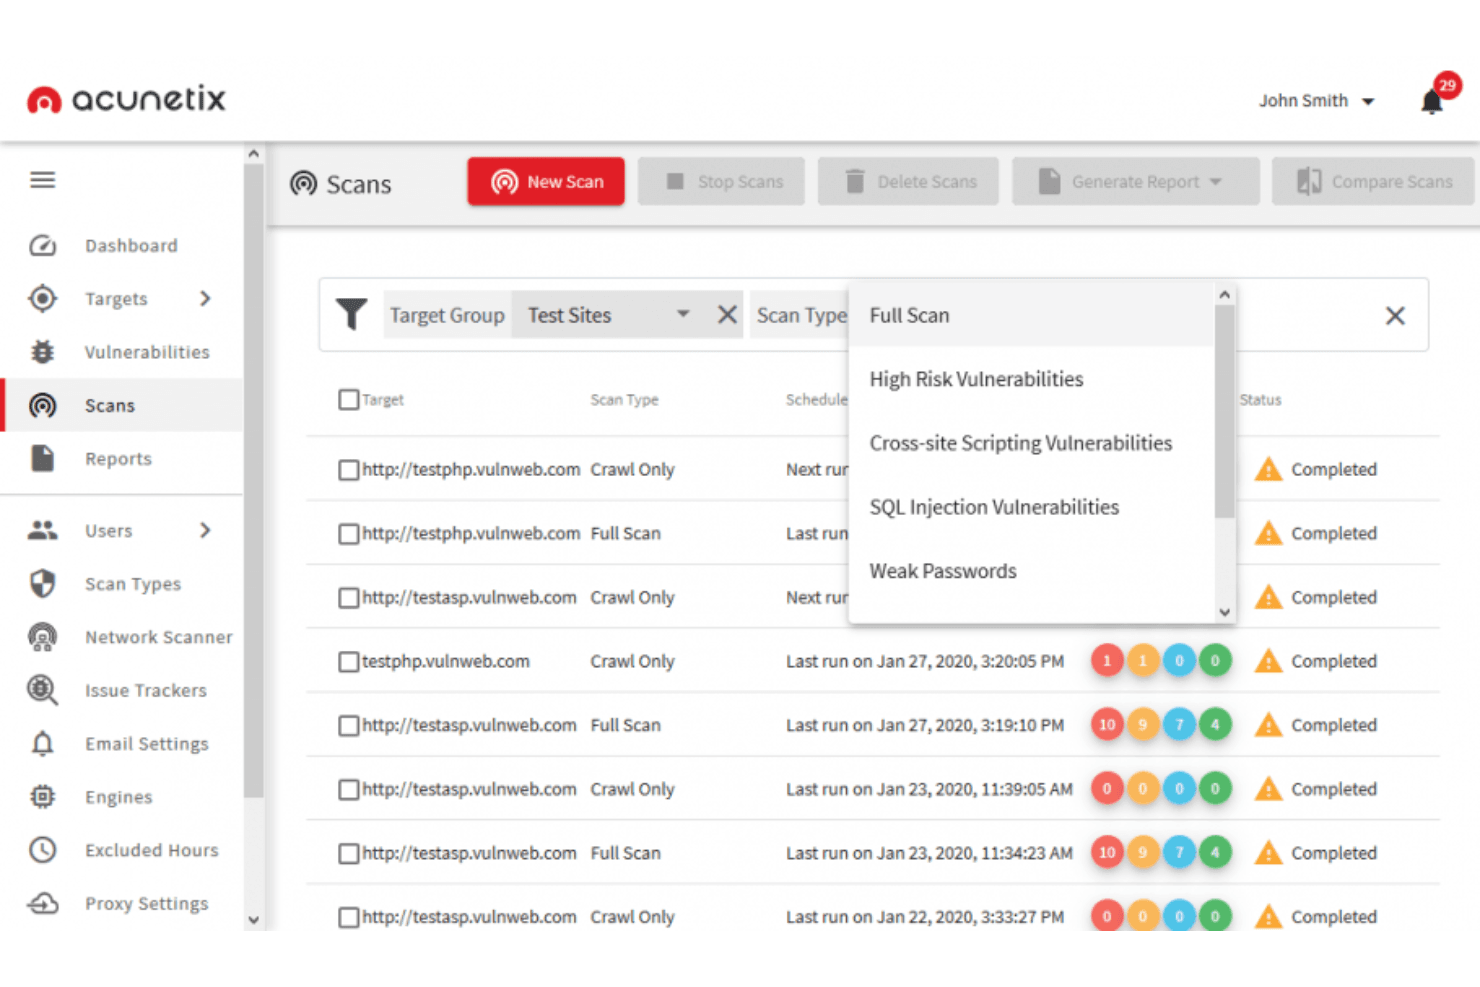
Acunetix kan een breed scala aan kwetsbaarheden identificeren, waaronder de OWASP Top 10, SQL-injecties, XSS, verkeerde configuraties, blootgestelde databases en kwetsbaarheden die buiten de normale communicatie om worden gedetecteerd. Acunetix is een op DAST gerichte scanner voor webapplicatiebeveiliging die kwetsbaarheden in webapps, API's en LLM's detecteert met behulp van DeepScan, AcuSensor en AI-aangedreven analyse om misbruikbare problemen in complexe, JavaScript-zware omgevingen aan het licht te brengen.
Voor wie is Acunetix het meest geschikt?
Acunetix is geschikt voor beveiligings- en AppSec-teams in grote ondernemingen die geautomatiseerde kwetsbaarheidsscans nodig hebben voor grote portfolio's van webapplicaties en API's.
Waarom ik voor Acunetix heb gekozen
Acunetix verdient een plek op mijn shortlist vanwege de manier waarop DeepScan omgaat met toepassingen met één pagina die veel JavaScript gebruiken. De meeste scanners missen kwetsbaarheden die verborgen zitten achter AJAX-aanroepen of rendering aan de clientzijde, maar DeepScan voert de JavaScript daadwerkelijk uit om te crawlen wat de browser ziet. Ik vertrouw ook op AcuSensor, dat een sensor in de broncode plaatst om scans zonder inzicht in de broncode te combineren met interne feedback, waardoor kwetsbaarheden worden opgespoord die bij uitsluitend externe scans regelmatig worden gemist.
Belangrijkste functies van Acunetix
- Voorspellende risicoscore: Gebruikt modellen voor machinaal leren om het risico van kwetsbaarheden in te schatten voordat de scan begint.
- Op rollen gebaseerde toegangscontroles: Hiermee kunt u gebruikersrollen en machtigingen toewijzen voor het beheren van processen voor scannen en herstel.
- Geautomatiseerde hertest en validatie: Test ontdekte problemen na herstel opnieuw om te bevestigen dat kwetsbaarheden volledig zijn opgelost.
- Beveiligingsscanning van API's: Scant REST-, GraphQL- en SOAP-API's op beveiligingsproblemen naast het testen van webapplicaties.
Integraties van Acunetix
Acunetix biedt rechtstreekse integraties met Jira, GitHub, GitLab, Azure DevOps, Bitbucket, Bamboo, Bugzilla, F5 BIG-IP en Cloudflare. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Scant toepassingen met één pagina en veel JavaScript
- Combineert DAST met optionele interactieve scanning
- Omvat kwetsbaarheidsscans van de netwerkperimeter
Cons:
- Beperkte flexibiliteit bij het plannen van scans
- Aanpassingsmogelijkheden voor rapportages zijn minimaal
Learn more about Acunetix: Het beste voor het combineren van geautomatiseerde en handmatige tests
- Gratis demo beschikbaar
- Prijzen op aanvraag
Visit WebsiteCustomer Rating:3.8/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.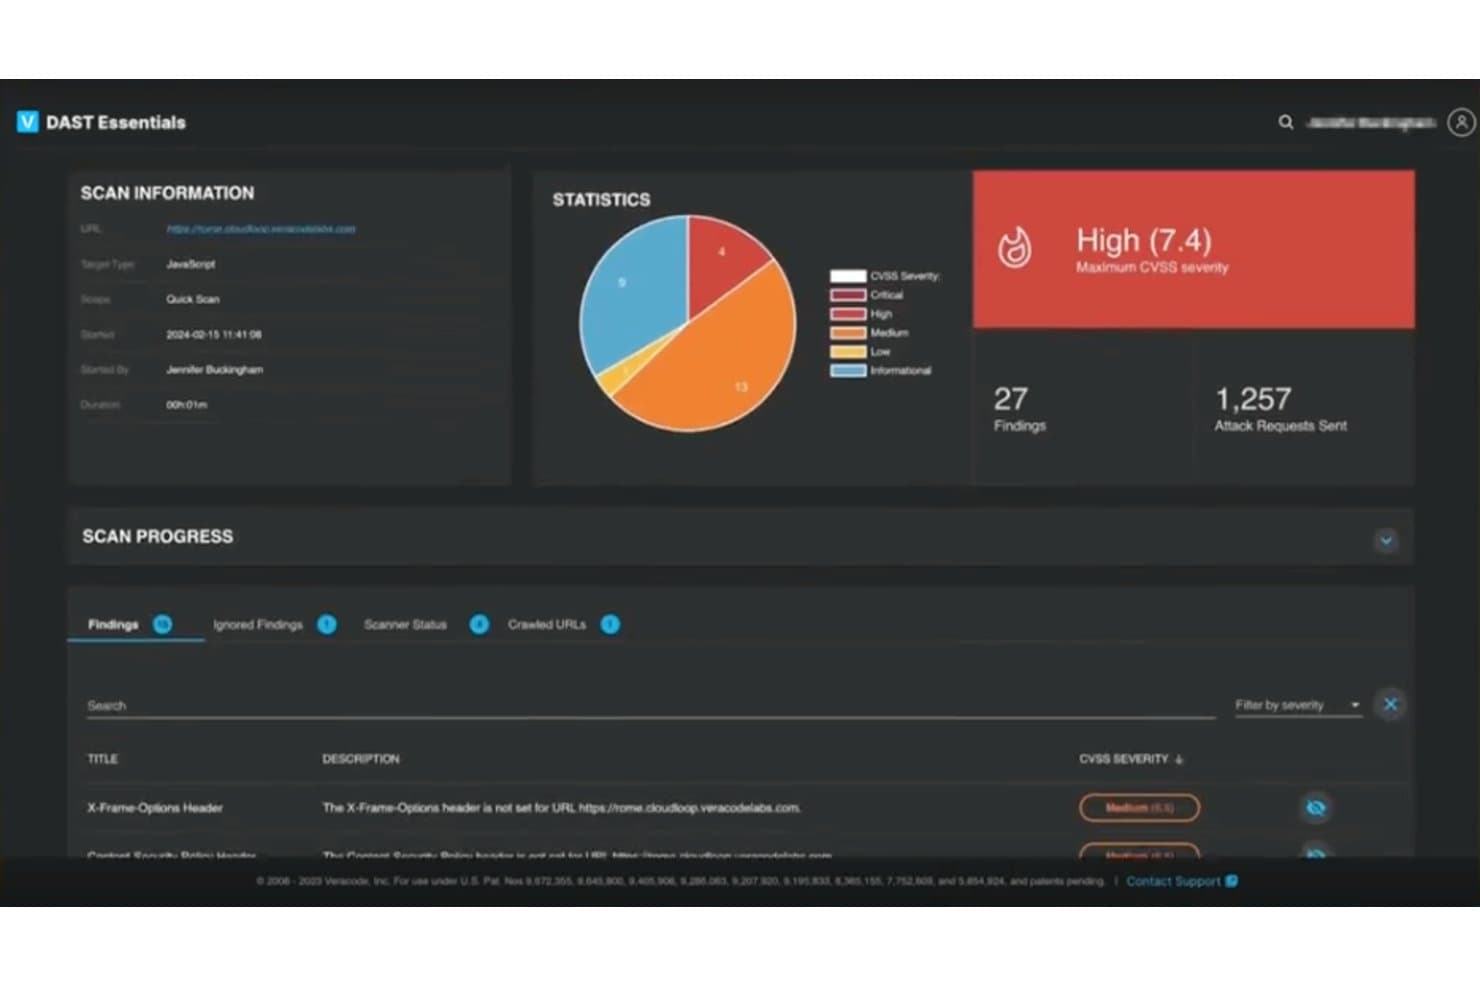
Veracode biedt een DAST Essentials-dashboard met dynamische resultaten van applicatiescans, waaronder CVSS-ernstclassificaties, het aantal bevindingen en verzonden aanvalverzoeken. Veracode is een platform voor applicatiebeveiligingstests dat SAST, DAST, SCA en gecertificeerde handmatige penetratietests onder één dak samenbrengt, met ingebouwde AI-gestuurde begeleiding voor herstel.
Voor wie is Veracode het meest geschikt?
Veracode is zeer geschikt voor beveiligings- en ontwikkelingsteams van ondernemingen in gereguleerde sectoren die moeten voldoen aan nalevingsvereisten zoals PCI DSS, HIPAA of GDPR.
Waarom ik voor Veracode koos
Veracode staat op mijn voorkeurslijst omdat het geautomatiseerde scans en gecertificeerde handmatige penetratietests daadwerkelijk binnen één platform combineert. Ik vind het prettig dat DAST-bevindingen rechtstreeks kunnen worden doorgezet naar PTaaS-opdrachten, zodat gecertificeerde testers verdergaan waar de scanner is gestopt in plaats van werk te dupliceren. Veracode Fix genereert vervolgens AI-gestuurde codepatches die aan deze bevindingen zijn gekoppeld, waardoor de kloof tussen ontdekking en herstel kleiner wordt.
Belangrijkste functies van Veracode
- Dashboard voor risicobeheer: Visualiseert het risicoprofiel van applicaties en de naleving van beleidsregels voor alle bedrijfsmiddelen.
- Beveiliging van containers en IaC: Scant containerimages en infrastructuur als code op kwetsbaarheden en verkeerde configuraties.
- IDE-integraties: Biedt realtime feedback over kwetsbaarheden binnen ontwikkelomgevingen zoals Visual Studio en IntelliJ.
- Beveiligingstests voor API's: Onderzoekt REST- en GraphQL-eindpunten op kwetsbaarheden en fouten in bedrijfslogica.
Veracode-integraties
Veracode biedt ingebouwde integraties met Jenkins, Azure DevOps, Jira, GitHub, Bitbucket, Eclipse, IntelliJ, Visual Studio en Imperva. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Combineert handmatige en geautomatiseerde testprocessen
- Levert gecertificeerde penetratietestrapporten voor nalevingsaudits
- Dekt SAST, DAST, SCA en API-beveiliging
Cons:
- Handmatige beoordelingen vereisen extra coördinatie
- De mogelijkheden voor het afstemmen van aangepaste workflows zijn beperkt
Learn more about Veracode: Ideaal voor parallelle tests op basis van threads
- Gratis demo beschikbaar
- Vanaf $29/maand

Medusa biedt een Python-koppelvlak voor gedetailleerde configuratie en controle. Medusa is een snelle, modulaire tool die is ontworpen voor brute-force-aanvallen op inloggegevens, waardoor deze tool een essentiële aanwinst is voor penetratietests van webapplicaties. Als opensourceproject op GitHub biedt het een waardevol middel om de beveiliging van webapplicaties te evalueren.
Waarom ik voor Medusa heb gekozen: Een van de redenen waarom ik voor Medusa heb gekozen, is de mogelijkheid om parallelle tests op basis van threads uit te voeren. Met deze functie kun je meerdere brute-forcepogingen tegelijkertijd uitvoeren, wat het testproces aanzienlijk kan versnellen. Met Medusa kun je meerdere hosts, gebruikers of wachtwoorden gelijktijdig testen, waardoor het een tijdbesparende tool is voor beveiligingsbeoordelingen van webapplicaties.
Een andere overtuigende reden is het modulaire ontwerp, waarmee je de tool kunt uitbreiden voor verschillende services. Medusa ondersteunt een breed scala aan protocollen, waaronder SMB, HTTP en SSH. Dankzij deze veelzijdigheid kun je je penetratests afstemmen op de specifieke behoeften van je webapplicatieomgeving, zodat een uitgebreide beveiligingsevaluatie wordt gegarandeerd.
Opvallende functies en integraties van Medusa:
Functies omvatten flexibele gebruikersinvoer, waarmee je doelinformatie kunt opgeven via afzonderlijke invoer of bestanden. Hierdoor beschik je over de aanpasbaarheid die nodig is voor verschillende scenario's. De tool ondersteunt meerdere protocollen, wat betekent dat je verschillende services kunt testen die externe verificatie vereisen. Bovendien betekent het opensourcekarakter van Medusa dat je toegang hebt tot de broncode en deze kunt aanpassen aan je specifieke behoeften op het gebied van penetratietests.
Integraties omvatten SMB, HTTP, MS-SQL, POP3, RDP, SSHv2, Telnet, VNC, MySQL, PostgreSQL, LDAP en IMAP.
Pros and Cons
Pros:
- Ondersteunt meerdere protocollen, waardoor de tool veelzijdig is voor verschillende testsituaties
- Parallelle tests op basis van threads verhogen de snelheid en effectiviteit
- Snel te implementeren met minimale installatieopdrachten
Cons:
- De basisfuncties direct na installatie voldoen mogelijk niet aan alle gebruikersbehoeften
- Eenvoudige webwinkels vereisen ontwerpvaardigheden voor een verzorgder uiterlijk
Learn more about Medusa:
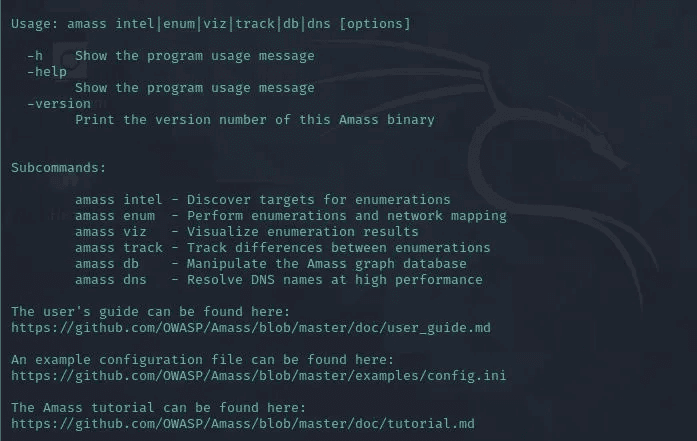
Amass biedt een uitgebreide gebruikerstutorial in de applicatie Amass is een opensourceverkenningstool van OWASP die DNS-enumeratie, subdomeinontdekking en externe netwerkkaartering uitvoert met behulp van passieve OSINT-verzameling en actieve verkenningstechnieken.
Voor wie is Amass het meest geschikt?
Amass is zeer geschikt voor penetratietesters en bug bounty-jagers die tijdens de verkenningsfase van een opdracht het volledige externe aanvalsoppervlak van een organisatie in kaart moeten brengen.
Waarom ik voor Amass heb gekozen
Amass verdient een plek op mijn shortlist omdat geen enkele andere gratis tool externe assetgegevens op dit detailniveau verzamelt. Het bevraagt meer dan 80 bronnen tegelijkertijd en haalt subdomeinen uit logs voor certificaattransparantie, DNS-databases en API's zoals Shodan en VirusTotal in één uitvoering. Ook de subopdracht
amass trackvind ik handig: hiermee worden resultaten van meerdere enumeraties vergeleken om nieuw blootgestelde assets tussen opdrachten aan het licht te brengen.Belangrijkste functies van Amass
- Open assetmodel: Structureert assetrelaties en -eigenschappen voor domeinen, IP's en ASN's om netwerken diepgaand in kaart te brengen.
- YAML-gebaseerd configuratiebeheer: Ondersteunt uitgebreide aanpassingen via gebruiksvriendelijke YAML-configuratiebestanden.
- Subopdrachten voor de opdrachtregel: Bevat tools zoals
intel,enum,vizendbvoor gerichte ontdekking en visualisatietaken. - Ondersteuning voor Docker en Homebrew: Biedt flexibele installatiemogelijkheden voor snelle implementatie in diverse technische omgevingen.
Integraties van Amass
Amass biedt native integraties met Maltego en Neo4j voor assetvisualisatie en ondersteunt installatie via Docker en Homebrew. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Verwerkt zowel actieve als passieve assetontdekking
- Ondersteunt subdomeinenumeratie met OSINT-bronnen
- Op CLI gebaseerde workflows voor snelle scriptautomatisering
Cons:
- Geen officiële GUI beschikbaar
- Handmatige afstemming vereist voor de beste nauwkeurigheid
Learn more about Amass:
Andere tools voor penetratests van webapplicaties
Hier zijn enkele aanvullende opties voor tools voor penetratests van webapplicaties die mijn shortlist niet hebben gehaald, maar die toch de moeite waard zijn om te bekijken:
- 11GobusterBeste voor ontwikkelaars
- 12Rapid7Het meest geschikt voor het automatiseren van de identificatie van kwetsbaarheden
- 13NessusGebruiksvriendelijke scans met en zonder referenties
- 14NMapLichtgewicht oplossing voor penetratietests van webapplicaties
- 15John the RipperHet beste dankzij uitgebreide ondersteuning voor hashes en coderingstypen
- 16MetasploitAutomatiseer handmatige tests en stroomlijn uw proces
- 17Core ImpactHet beste voor het repliceren van aanvallen in meerdere fasen
- 18SQLMapBeste voor SQL-injectietechnieken
- 19ZeroThreatBeste voor geautomatiseerde aanvalssimulatie zonder configuratie
- 20PcloudyIdeaal voor het testen van functionele ervaringen
Hoe ik tools voor penetratietests van webapplicaties evalueer
Ik evalueer elke tool aan de hand van een uitgangspunt: kan deze scans met authenticatie, API-dekking en OWASP-detectie aan? Vervolgens weeg ik onderscheidende factoren mee, zoals geschiktheid voor CI/CD en exploitatie op basis van bewijs.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Wanneer ik tools voor mijn lijst selecteer, beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 65% behalen om voor opname in aanmerking te komen.
- Geautomatiseerde kwetsbaarheidsscans: Ik controleer of de scanner OWASP Top 10-problemen, zoals opgeslagen XSS in velden van gebruikersprofielen of SQL-injectie in zoekparameters, betrouwbaar detecteert zonder overmatig veel fout-positieven.
- Toolkit voor handmatige tests: Een goede proxyserver, herhaaltool en payloadbewerker zijn hierbij belangrijk. Ik zoek naar tools waarmee je een verzoek kunt onderscheppen, een parameter kunt aanpassen en het verzoek zonder problemen opnieuw kunt afspelen.
- Omgaan met authenticatie: Ik evalueer hoe elke tool scans met authenticatie beheert bij aanmeldstromen zoals OAuth, SSO en JWT, omdat het grootste deel van het aanvalsoppervlak in de praktijk zich achter authenticatiemuren bevindt.
- Rapportage & richtlijnen voor herstel: Rapporten moeten bevindingen koppelen aan ernstniveaus en nalevingskaders zoals PCI-DSS of SOC 2, met duidelijke instructies voor oplossingen waarmee een ontwikkelaar aan de slag kan.
- CI/CD & DevSecOps-integratie: Ik zoek naar eigen plug-ins of API's die verbinding maken met tools zoals Jenkins, GitLab CI of GitHub Actions, zodat scans automatisch bij elke pull-request of compilatie worden uitgevoerd.
- Dekking voor moderne apps & API's: Tools moeten JavaScript-intensieve SPA's, REST-eindpunten en GraphQL-schema's aankunnen. Ik evalueer of ze OpenAPI-specificaties kunnen importeren en verder kunnen testen dan eenvoudige HTML-formulieren.
Zodra ik een lijst heb met tools die aan de criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Scannen op basis van bewijs is een belangrijke onderscheidende factor. Ik zoek naar tools die automatisch bevestigen dat een kwetsbaarheid exploiteerbaar is, in plaats van alleen een mogelijke overeenkomst te markeren. Dit verkort de triagetijd bij grote opdrachten. Ook ontdekking van het aanvalsoppervlak is belangrijk; tools die vergeten subdomeinen of niet-gedocumenteerde API-eindpunten in kaart brengen, geven testers een vollediger beeld voordat het scannen begint. Ik evalueer ook de uitbreidbaarheid, omdat teams vaak aangepaste controles nodig hebben voor bedrijfseigen raamwerken. Met een scriptengine of een marktplaats voor plug-ins kun je payloads bouwen die zijn afgestemd op je technologiestack.
Meer dan functies
Het implementatiemodel is belangrijk: teams die interne apps in gereguleerde sectoren scannen, hebben vaak zelf gehoste opties of opties voor volledig geïsoleerde omgevingen nodig, niet alleen SaaS. Ik evalueer ook de licentiestructuur, omdat prijzen per doelwit snel kunnen oplopen wanneer je tientallen microservices test. De geloofwaardigheid van de leverancier is een andere factor die ik meeweeg; frequente updates van detectiesignaturen en actief CVE-onderzoek wijzen op een team dat gelijke tred houdt met opkomende bedreigingen. Tot slot kijk ik naar trainingsmateriaal en de kracht van de gebruikersgemeenschap, omdat een tool met trainingslabs, certificeringen en een actief gebruikersforum nieuwe testers helpt sneller op gang te komen.
Een tool voor penetratests van webapplicaties kiezen
Het is gemakkelijk om verstrikt te raken in lange functielijsten en complexe prijsstructuren. Om je te helpen gefocust te blijven tijdens je unieke softwareselectieproces, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Wat je moet overwegen |
|---|---|
| FactorSchaalbaarheid | Wat je moet overwegenKan de tool meegroeien met je toenemende behoeften? Houd rekening met het aantal gebruikers en applicaties dat de tool zonder prestatieproblemen kan verwerken. |
| FactorIntegraties | Wat je moet overwegenIntegreert de tool met je bestaande systemen? Let op compatibiliteit met andere beveiligingstools en ontwikkelplatforms die je al gebruikt. |
| FactorAanpasbaarheid | Wat je moet overwegenKun je de tool aanpassen aan je specifieke workflows? Controleer of je dashboards en rapporten kunt aanpassen. |
| FactorGebruiksgemak | Wat je moet overwegenIs de tool gebruiksvriendelijk voor je team? Beoordeel de leercurve en of uitgebreide training of technische expertise vereist is. |
| FactorImplementatie en ingebruikname | Wat je moet overwegenHoe lang duurt het voordat de tool operationeel is? Houd rekening met de complexiteit van de installatie en de beschikbaarheid van hulpmiddelen zoals handleidingen en ondersteuning tijdens de implementatie. |
| FactorKosten | Wat je moet overwegenPast de prijs binnen je budget? Vergelijk de kosten met de aangeboden functies en let op verborgen kosten of langlopende contracten. |
| FactorBeveiligingsmaatregelen | Wat je moet overwegenZijn er sterke beveiligingsmaatregelen getroffen? Zorg ervoor dat de tool voldoet aan je beveiligingsnormen en functies voor gegevensbescherming biedt. |
| FactorCompliancevereisten | Wat je moet overwegenVoldoet de tool aan de compliancenormen van de sector? Controleer of de tool noodzakelijke regelgeving zoals AVG of PCI-DSS voor jouw specifieke sector ondersteunt. |
Wat zijn tools voor penetratietests van webapplicaties?
Tools voor penetratietests van webapplicaties identificeren beveiligingskwetsbaarheden in webapplicaties. Beveiligingsprofessionals en ontwikkelaars gebruiken deze tools doorgaans om gevoelige gegevens te beschermen en de veiligheid van applicaties te waarborgen.
Geautomatiseerde scans, realtime waarschuwingen en uitgebreide rapportagemogelijkheden helpen bij het identificeren van bedreigingen en het handhaven van beveiligingsnormen. Over het algemeen zijn deze tools essentieel om webapplicaties te beschermen tegen mogelijke aanvallen.
Functies
Let bij het selecteren van tools voor penetratietests van webapplicaties op de volgende belangrijke functies:
- Uitgebreide kwetsbaarheidsscans: Deze functie scant je webapps automatisch op een breed scala aan beveiligingskwetsbaarheden, zoals SQL-injectie, cross-sitescripting en verkeerd geconfigureerde beveiligingsinstellingen. Zo spoor je verborgen bedreigingen vroegtijdig op en hoef je niet voortdurend achter beveiligingsproblemen aan te blijven jagen.
- Authenticatietests: Hiermee wordt gecontroleerd of de aanmeldings- en sessiebeheermechanismen van je applicatie veilig zijn. Door verschillende soorten aanvallen te simuleren, ontdek je of inloggegevens, sessies en rechten waterdicht zijn of nog verbetering nodig hebben.
- Rapportage en analyse: Duidelijke, gedetailleerde rapporten vatten de scanresultaten samen op een manier waarmee je daadwerkelijk aan de slag kunt. Deze tools rangschikken kwetsbaarheden op ernst, bieden stappen voor herstel en stellen je vaak in staat resultaten te exporteren om ze met je team te delen (of er een beetje mee te pronken).
- Aanpasbare testgevallen: Je kunt je eigen testsituaties aanpassen of maken om unieke risico's in je omgeving aan te pakken. Zo houd je de controle en blijft je testproces niet steken in een aanpak die voor iedereen hetzelfde is.
- Integratiemogelijkheden: Deze tools maken verbinding met je andere beveiligings- of ontwikkelplatforms, zoals CI/CD-pijplijnen, ticketsystemen of beveiligingsdashboards. Zo blijft je workflow soepel en hoef je niet steeds tussen tabbladen te schakelen.
- Crawlen en ontdekken: Hiermee wordt je volledige webapplicatie verkend en wordt openbare en verborgen inhoud in kaart gebracht. Je mist geen onderdelen van je app die beveiligd moeten worden, omdat de tool ze allemaal zichtbaar maakt.
- Beperking van fout-positieven: Niemand wil tijd verspillen aan niet-bestaande bedreigingen. Tools met een goede beperking van fout-positieven helpen je je te richten op echte beveiligingsproblemen in plaats van op spookbeelden.
- Compliancecontroles: Veel tools controleren je webapplicaties op naleving van normen zoals OWASP Top 10 of PCI DSS. Zo kun je controleren of je aan de vereisten van de sector voldoet, wat zowel auditors als klanten tevreden kan houden.
AI-functies van veelgebruikte tools voor penetratietests van webapplicaties
Naast de hierboven genoemde standaardfuncties van tools voor penetratietests van webapplicaties integreren veel van deze oplossingen AI met functies zoals:
- Geautomatiseerde detectie van bedreigingen: Hier leert AI van eerdere scans en nieuwe bedreigingsgegevens om beveiligingsproblemen op te sporen die aan reguliere scans kunnen ontsnappen. Het systeem wordt steeds slimmer, zodat je niet zelf elke lastige kwetsbaarheid hoeft op te sporen.
- Intelligente prioritering: AI analyseert scangegevens, voorspelt de impact van kwetsbaarheden in de echte wereld en rangschikt ze op risico. Je krijgt bruikbare inzichten in wat je als eerste moet aanpakken, in plaats van alleen een lange lijst met problemen.
- Adaptief crawlen: Crawlers op basis van AI leren de structuur van zelfs complexe of dynamische websites kennen en ontdekken verborgen routes of inhoud effectiever dan traditionele tools. Hierdoor worden tijdens je beveiligingsbeoordeling minder plekken over het hoofd gezien.
- Contextuele aanvalssimulatie: Met AI stemmen deze tools gesimuleerde aanvallen af op de unieke functies en het gebruikersgedrag van je app, waardoor je een nauwkeuriger beeld krijgt van je daadwerkelijke blootstelling.
- Detectie van afwijkingen: AI houdt je webapp in de gaten voor gedrag dat niet normaal is—zoals ongebruikelijke inlogpatronen of onverwachte gegevensverzoeken—en markeert dit voor beoordeling. Je krijgt vroegtijdige waarschuwingen voor vreemde bedreigingen voordat ze escaleren.
Voordelen
Het implementeren van tools voor penetratietests van webapplicaties biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Verbeterde beveiliging: Door kwetsbaarheden met geautomatiseerde scans te identificeren, kan je team bedreigingen aanpakken voordat ze ernstige problemen worden.
- Tijdefficiëntie: Realtime waarschuwingen en geautomatiseerde processen besparen je team tijd, zodat het zich op andere kritieke taken kan richten.
- Verbeterde naleving: Ondersteuning voor naleving zorgt ervoor dat je bedrijf aan de regelgeving binnen de sector voldoet, waardoor juridische risico's worden beperkt.
- Goed geïnformeerde besluitvorming: Gedetailleerde rapportages bieden inzichten die helpen om beveiligingsmaatregelen te prioriteren en middelen effectief toe te wijzen.
- Aanpasbare ervaring: Met aanpasbare dashboards kunnen gebruikers zich richten op relevante gegevens, waardoor de efficiëntie van workflows en de gebruikerstevredenheid verbeteren.
- Gebruiksgemak: Een gebruiksvriendelijke interface verkort de leercurve, waardoor je team de tools gemakkelijker kan invoeren en effectief kan gebruiken.
Kosten en prijzen
Bij het selecteren van tools voor penetratietests van webapplicaties is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. In de onderstaande tabel worden veelgebruikte abonnementen, hun gemiddelde prijzen en de gebruikelijke functies van oplossingen voor penetratietests van webapplicaties samengevat:
Vergelijkingstabel van abonnementen voor tools voor penetratietests van webapplicaties
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Type abonnementGratis abonnement | Gemiddelde prijs$0 | Veelvoorkomende functiesBasismogelijkheden voor scannen, beperkte rapportages en ondersteuning door de community. |
| Type abonnementPersoonlijk abonnement | Gemiddelde prijs$10-$30/gebruiker/maand | Veelvoorkomende functiesGeautomatiseerd scannen, realtime waarschuwingen, aanpasbare dashboards en ondersteuning per e-mail. |
| Type abonnementZakelijk abonnement | Gemiddelde prijs$50-$100/gebruiker/maand | Veelvoorkomende functiesGedetailleerde rapportages, integratiemogelijkheden, ondersteuning voor naleving en telefonische ondersteuning. |
| Type abonnementOndernemingsabonnement | Gemiddelde prijs$150-$300/gebruiker/maand | Veelvoorkomende functiesGeavanceerde bedreigingsinformatie, een toegewezen accountmanager, volledige aanpassing en 24/7-ondersteuning. |
Veelgestelde vragen over tools voor penetratietests van webapplicaties
Hier vind je antwoorden op enkele veelgestelde vragen over WAPT-tools:
Hoe vaak moet je penetratietests van webapplicaties uitvoeren?
Het wordt aanbevolen om minstens jaarlijks penetratietests uit te voeren, of telkens wanneer er aanzienlijke wijzigingen in de applicatie worden aangebracht. Regelmatige tests helpen nieuwe kwetsbaarheden te identificeren die kunnen ontstaan door updates of wijzigingen in de omgeving van de applicatie.
Kunnen tools voor penetratietests handmatige tests vervangen?
Nee, tools voor penetratietests vullen handmatige tests aan, maar vervangen deze niet. Geautomatiseerde tools kunnen bekende kwetsbaarheden snel identificeren, maar handmatige tests zijn essentieel om complexe logische fouten en contextuele beveiligingsproblemen aan het licht te brengen waarvoor menselijk inzicht en deskundigheid nodig zijn.
Hoe zorg je ervoor dat bevindingen uit penetratietests worden aangepakt?
Geef na het testen prioriteit aan het aanpakken van kwetsbaarheden op basis van risiconiveaus. Stel een herstelplan op met duidelijke tijdlijnen en verantwoordelijkheden. Werk je beveiligingspraktijken regelmatig bij en voer vervolgtests uit om te controleren of problemen zijn opgelost.