

De beste alternatieven voor Terraform helpen teams om infrastructuur te definiëren, in te richten en te beheren met minder knelpunten in werkstromen, betere beleidsafdwinging en integraties die aansluiten op bestaande technologiestacks. Deze tools bieden engineers de mogelijkheid om implementaties te automatiseren, governanceregels af te dwingen en reproduceerbare omgevingen te onderhouden zonder uitsluitend afhankelijk te zijn van het ecosysteem van HashiCorp.
Teams gaan vaak op zoek naar alternatieven voor Terraform nadat ze tegen problemen zijn aangelopen, zoals het opsporen van ondoorzichtige HCL-fouten, het onderhouden van statusbestanden binnen verspreide teams of het uitbreiden van Terraform met integraties die het niet standaard ondersteunt. Anderen lopen tegen beperkingen aan bij het toepassen van geavanceerd beveiligingsbeleid of hebben behoefte aan een betere aansluiting op programmeertalen die hun ontwikkelaars al gebruiken.
Ik heb samengewerkt met engineeringteams die van Terraform naar andere IaC-frameworks migreerden, deze platforms geëvalueerd aan de hand van live productie-implementaties en getest hoe ze presteren onder omstandigheden uit de praktijk, zoals implementaties in meerdere clouds en compliancegestuurde omgevingen. Deze achtergrond heeft geleid tot een praktische kijk op de gebieden waarin elke tool uitblinkt en de aspecten die voor wrijving zorgen.
In deze gids ontdek je welke alternatieven voor Terraform duidelijkere syntaxis, sterkere governance en soepelere integratie in moderne DevOps-werkstromen bieden, zodat je het platform kunt kiezen dat bij je infrastructuurstrategie past.
Wat is Terraform?
Terraform is een tool voor infrastructuur als code (IaC) waarmee je infrastructuur met behulp van code kunt definiëren en beheren. De tool wordt vaak gebruikt door ontwikkelaars, DevOps-engineers en IT-professionals die infrastructuur efficiënt willen automatiseren en schalen.
Functies zoals het inrichten van resources, ondersteuning voor meerdere clouds en statusbeheer helpen bij het automatiseren van infrastructuurtaken, het verminderen van handmatige fouten en het waarborgen van consistentie. De algemene waarde van Terraform ligt in de mogelijkheid om infrastructuurbeheer te vereenvoudigen en de efficiëntie te verbeteren.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel van alternatieven voor Terraform
In deze vergelijkingstabel vat ik de prijsgegevens samen van mijn belangrijkste keuzes voor alternatieven voor Terraform:
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Beste voor IaC met meerdere talen | 4.0 out of 5 | 4 | 5 | 3 | 4 | 4 | 4 | $40/maand Gratis abonnement beschikbaar | Website |
Beste voor DevSecOps-integratie | 2.7 out of 5 | 3 | 2 | 3 | 2 | 2 | 4 | $29/gebruiker/maand Gratis abonnement + gratis proefperiode beschikbaar | Website |
Ideaal voor VM-ontwikkelomgevingen | Not rated | Not rated | 2 | Not rated | 1 | 3 | 2 | Prijzen op aanvraag Gratis abonnement beschikbaar | Website |
Beste voor continue integratie | 1.5 out of 5 | 1 | 1 | 1 | 1 | 3 | 2 | Prijs op aanvraag Niet beschikbaar | Website |
Beste voor resourcebeheer in AWS | Not rated | 4 | 4 | 3 | Not rated | 3 | 3 | $0.0009 per handlerbewerking Gratis abonnement beschikbaar | Website |
Het beste voor IT-automatisering | 2.7 out of 5 | 2 | 3 | 2 | 2 | 3 | 4 | Prijs op aanvraag Gratis abonnement + gratis demo beschikbaar | Website |
Het beste voor orkestratie in meerdere clouds | 3.2 out of 5 | 3 | 3 | 3 | 4 | 3 | 3 | Prijzen op aanvraag Gratis abonnement + gratis proefperiode van 60 dagen beschikbaar | Website |
Het meest geschikt voor Google Cloud-resources | Not rated | 2 | 3 | 3 | Not rated | 2 | 3 | Prijs op aanvraag Gratis abonnement + gratis proefversie beschikbaar | Website |
Beste voor opensource-IaC | 3.3 out of 5 | 3 | 4 | 3 | 4 | 4 | 2 | Prijs op aanvraag Niet beschikbaar | Website |
Beste voor Kubernetes-integratie | 3.2 out of 5 | 3 | 4 | 1 | 4 | 4 | 3 | $1,000/maand Gratis demo beschikbaar | Website |


Beoordelingen van de beste alternatieven voor Terraform
Hieronder vind je mijn uitgebreide samenvattingen van de beste alternatieven voor Terraform die in mijn selectie zijn opgenomen. In mijn beoordelingen bespreek ik de belangrijkste functies, voor- en nadelen, integraties en ideale gebruiksscenario’s van elke tool in detail, zodat je de beste keuze voor jouw situatie kunt vinden.
 Beste voor IaC met meerdere talen
- Gratis abonnement beschikbaar
- Vanaf $40/maand
Visit WebsiteCustomer Rating:4.8/5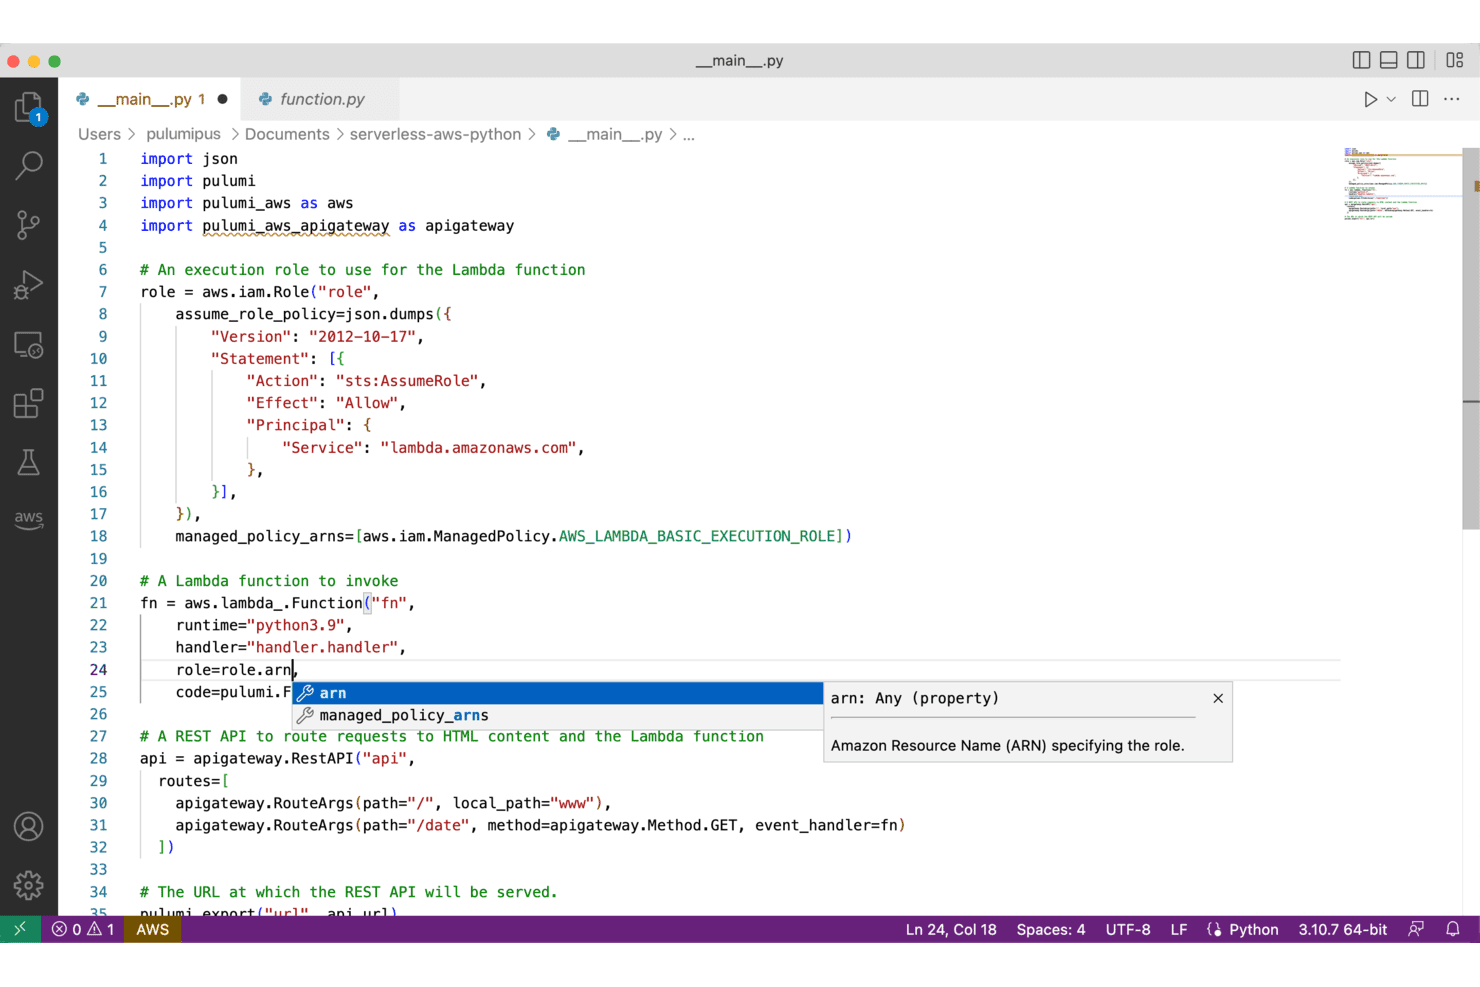
Pulumi maakt infrastructuur als code mogelijk met Python en AWS-resources. Pulumi is een infrastructuur-als-codeplatform waarmee DevOps- en platformengineeringteams cloudinfrastructuur kunnen definiëren, implementeren en beheren met algemene programmeertalen zoals Python, TypeScript en Go—in plaats van een domeinspecifieke taal.
Voor wie is Pulumi het meest geschikt?
Pulumi is zeer geschikt voor DevOps- en platformengineeringteams die infrastructuurcode willen schrijven in dezelfde talen die ze al gebruiken voor applicatieontwikkeling.
Waarom ik voor Pulumi heb gekozen
Ik heb Pulumi gekozen als een van de beste opties, omdat het het enige Terraform-alternatief is waarmee mijn team infrastructuurcode kan schrijven in TypeScript, Python, Go of .NET naast echte applicatiecode, met behulp van echte lussen, functies en klassen in plaats van een domeinspecifieke taal. Ik kan
pulumi convertuitvoeren om bestaande HCL te migreren naar een getypeerd Python- of TypeScript-programma, en Terraform-statusuitvoer naast elkaar gebruiken tijdens een geleidelijke overstap. Beleid als code ondersteunt TypeScript, Python en OPA/Rego, zodat dezelfde handhavingsrichtlijnen die mijn team al schrijft ook infrastructuurimplementaties kunnen aansturen.Belangrijkste functies van Pulumi
- Cloudoverschrijdende systeemeigen providers: Pulumi bevat speciaal ontwikkelde systeemeigen providers voor AWS, Azure, Google Cloud en Kubernetes, die rechtstreeks worden gegenereerd op basis van upstream-API-schema's voor actuele ondersteuning van resources.
- Pulumi Automation API: Hiermee kun je infrastructuurbewerkingen in applicatiecode integreren, waardoor aangepaste ontwikkelaarsportalen, opdrachtregelprogramma's en CI/CD-workflows rond infrastructuur mogelijk worden.
- Detectie en herstel van afwijkingen: De commerciële abonnementen van Pulumi Cloud voegen geplande detectie van afwijkingen toe, waarbij de vastgelegde status wordt vergeleken met actieve cloudresources en afwijkingen automatisch kunnen worden hersteld volgens een configureerbaar schema.
- Pulumi ESC (omgevingen, geheimen en configuratie): Centraliseert geheimen en configuratie uit AWS Secrets Manager, HashiCorp Vault, Azure Key Vault en andere providers in een samenstelbaar, versiebeheerbaar besturingsvlak.
Integraties van Pulumi
Pulumi biedt meer dan 200 systeemeigen integraties met cloud- en serviceproviders, waaronder AWS, Azure, Google Cloud, Kubernetes, Terraform, OpenTofu, GitHub, GitLab en Azure DevOps. Het biedt ook REST API's, SDK's, webhooks en een Automation API voor aangepaste infrastructuurworkflows.
Pros and Cons
Pros:
- Infrastructuur schrijven in vertrouwde programmeertalen
- HCL converteren en geleidelijk migreren
- Handhavingsrichtlijnen afdwingen met codegebaseerd beleid
Cons:
- Grote codebases kunnen moeilijker te navigeren worden
- Het provider-ecosysteem loopt achter op de volwassenheid van Terraform
Learn more about Pulumi: Beste voor DevSecOps-integratie
- Gratis abonnement + gratis proefperiode beschikbaar
- Vanaf $29/gebruiker/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.5/5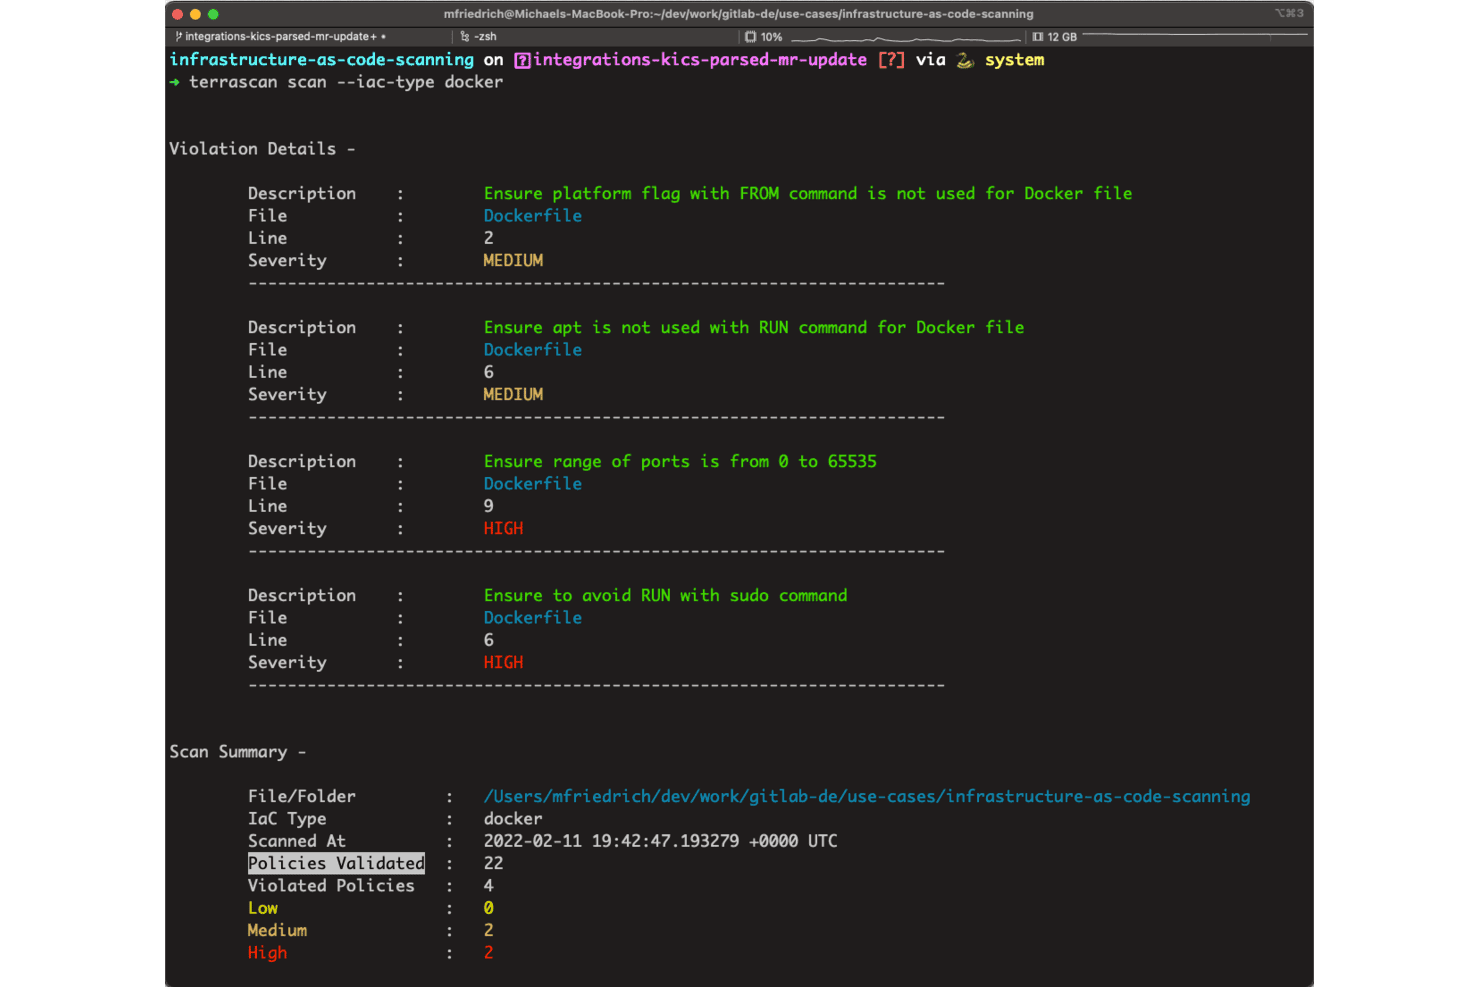
GitLab toont beveiligingsschendingen in Dockerfiles met ernstniveaus via Terrascan. GitLab is een DevSecOps-platform dat Terraform- en OpenTofu-workflows in een uniforme omgeving onderbrengt voor broncodebeheer, CI/CD-pijplijnen, statusbeheer en beveiligingsscans—waardoor het een uitstekende keuze is voor DevOps-teams die infrastructuur als code willen uitvoeren zonder afzonderlijke tools aan elkaar te koppelen.
Voor wie is GitLab het meest geschikt?
GitLab is zeer geschikt voor DevOps-teams die GitLab al gebruiken voor broncodebeheer en CI/CD en Terraform- of OpenTofu-workflows willen beheren zonder een afzonderlijke tool toe te voegen.
Waarom ik voor GitLab heb gekozen
Ik heb GitLab opgenomen in mijn topkeuzes omdat het het enige platform op deze lijst is dat Terraform- en OpenTofu-workflows onderbrengt in een volledige DevSecOps-omgeving, met broncodebeheer, CI/CD-pijplijnen, statusbeheer en beveiligingsscans, zonder dat afzonderlijke tools nodig zijn. Ik vind het vooral prettig dat mergeverzoeken de uitvoer van Terraform-plannen rechtstreeks tonen, zodat mijn team wijzigingen aan resources kan beoordelen en goedkeuringen kan verkrijgen voordat er iets wordt toegepast. GitLab beheert de status ook standaard, met ingebouwde versiebeheer, vergrendeling en machtigingen op projectniveau.
Belangrijkste functies van GitLab
- Door GitLab beheerde statusbackend: Slaat statusbestanden van Terraform en OpenTofu op met ingebouwd versiebeheer, vergrendeling en machtigingen op projectniveau voor GitLab.com-, Self-Managed- en Dedicated-implementaties.
- Privéregister voor Terraform-modules: Hiermee kunnen teams privé-Terraform-modules tussen projecten publiceren en gebruiken via CI/CD, met op rollen gebaseerde toegangscontroles voor publiceren en verwijderen.
- Op OIDC gebaseerde cloudauthenticatie: Verifieert CI-taken bij cloudproviders zoals GCP met Workload Identity Federation, waardoor het niet nodig is om langdurig geldige inloggegevens als pijplijngeheimen op te slaan.
- Beleidsregels voor pijplijnuitvoering: Dwingt organisatiebrede CI/CD-vereisten voor taken af in projecten, zodat beveiligings- en compliance-teams op grote schaal pijplijnconfiguraties kunnen invoegen of vervangen.
Integraties van GitLab
GitLab integreert met Terraform en OpenTofu en maakt verbinding met Terraform Cloud, Terraform Enterprise, HashiCorp Vault, Flux, AWS, Microsoft Azure en Google Cloud. Het biedt ook REST-, GraphQL-, webhook-, OAuth 2.0- en MCP-API's voor aangepaste integraties.
Pros and Cons
Pros:
- Plannen in mergeverzoeken tonen wijzigingen aan resources ter beoordeling
- Gedeelde status omvat versiebeheer en vergrendeling
- Codebeoordeling en implementatie delen één workflow
Cons:
- Terraform en OpenTofu voorzien nog steeds infrastructuur
- Verouderde sjablonen zorgen ervoor dat teams pijplijnafbeeldingen moeten blijven onderhouden
 Ideaal voor VM-ontwikkelomgevingen
- Gratis abonnement beschikbaar
- Prijzen op aanvraag
Visit WebsiteCustomer Rating:4.6/5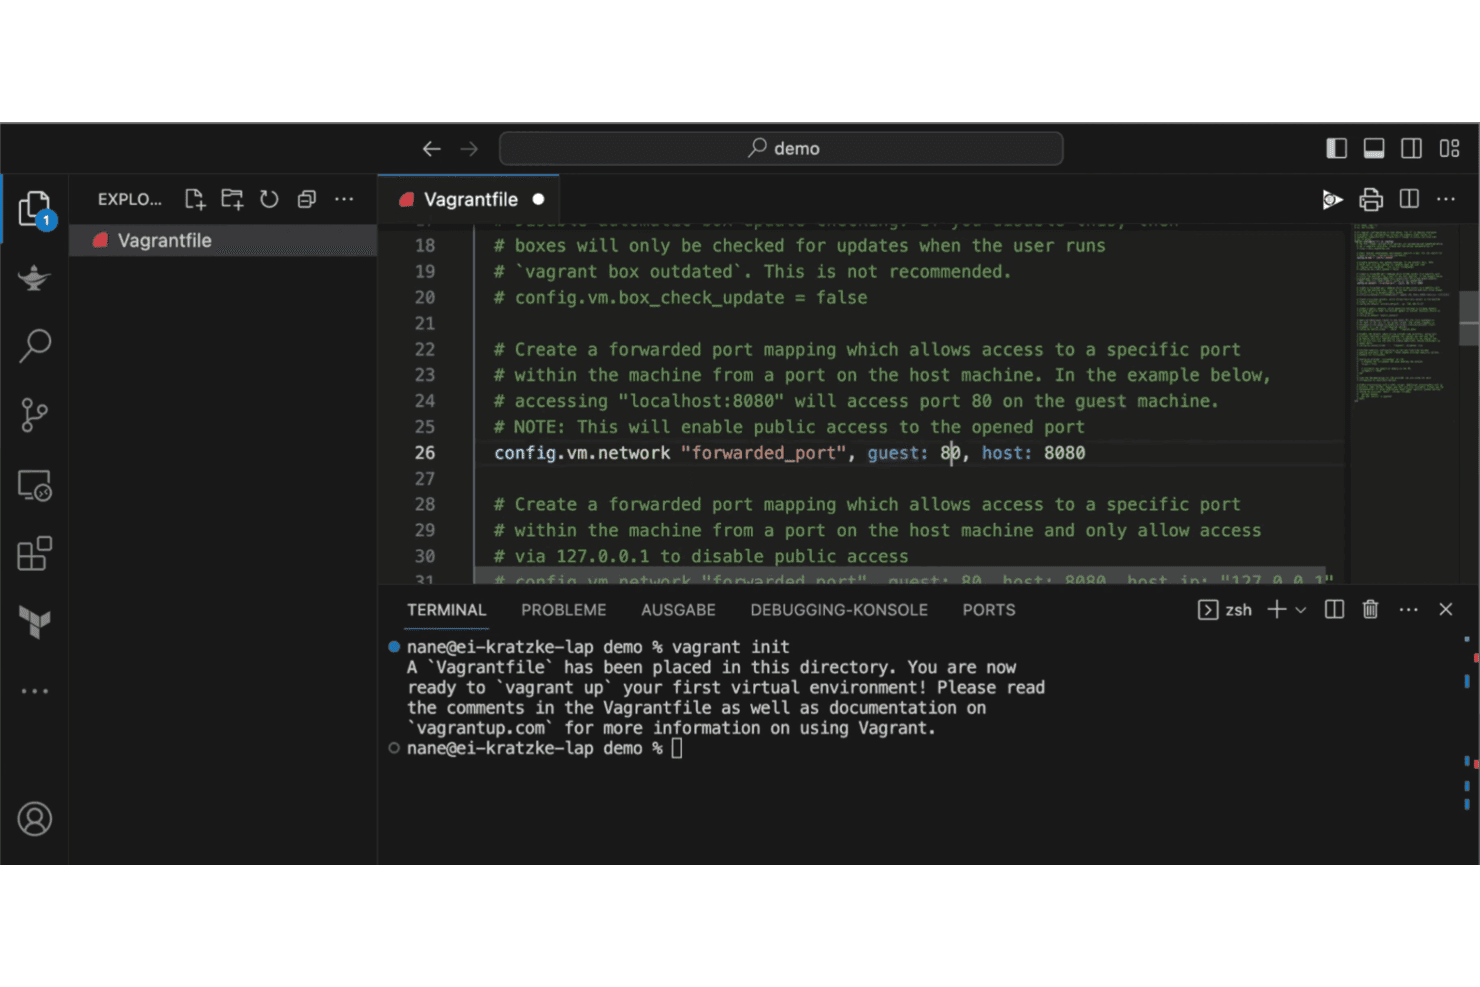
Met Vagrant kunnen gebruikers poortdoorschakeling in de Vagrantfile configureren via VS Code. Vagrant is een opdrachtregelprogramma van HashiCorp waarmee ontwikkelingsteams reproduceerbare VM-omgevingen kunnen bouwen en delen vanuit één Vagrantfile. Hierdoor is het een lichtgewicht optie voor teams die consistente lokale ontwikkelomgevingen nodig hebben zonder handmatige configuratie.
Voor wie is Vagrant het meest geschikt?
Vagrant is geschikt voor ontwikkelaars en kleine ontwikkelingsteams die consistente, reproduceerbare lokale VM-omgevingen nodig hebben zonder elke machine helemaal opnieuw handmatig te configureren.
Waarom ik voor Vagrant heb gekozen
Ik heb Vagrant opgenomen in mijn topkeuzes omdat het de standaardtool is voor teams die consistente, reproduceerbare VM-ontwikkelomgevingen nodig hebben zonder elke machine handmatig te configureren. Eén Vagrantfile definieert de volledige omgeving en kan worden vastgelegd in versiebeheer, zodat elke ontwikkelaar
vagrant upuitvoert en exact dezelfde configuratie krijgt op Linux, macOS en Windows. Ik vind het vooral prettig dat Vagrant standaard inrichtingsprogramma's zoals shellscripts, Chef en Puppet ondersteunt, waardoor herhaalbare lokale omgevingen eenvoudig te beheren zijn.Belangrijkste functies van Vagrant
- Versiebeheer van Vagrantfiles: Definieer je volledige VM-omgeving in één Vagrantfile die je in versiebeheer kunt vastleggen en met je team kunt delen.
- Ondersteuning voor meerdere inrichtingsprogramma's: Voer shellscripts, Chef of Puppet automatisch uit tijdens
vagrant upom software op de gastmachine te installeren en configureren. - Flexibiliteit van providers: Beheer VM's in VirtualBox, Docker en VMware via het op plug-ins gebaseerde providersysteem van Vagrant.
- Vagrant Share: Deel een actieve Vagrant-omgeving met anderen via één opdracht voor snelle samenwerking of externe toegang.
Integraties van Vagrant
Vagrant heeft systeemeigen integraties met VirtualBox en Docker en biedt daarnaast providerondersteuning voor VMware, AWS en Rackspace. De Vagrant Cloud API ondersteunt aangepaste integraties via HTTP-aanvragen in REST-stijl en JSON-antwoorden.
Pros and Cons
Pros:
- Herhaalbare lokale VM-omgevingen voor tests
- Vagrantfiles in versiebeheer zorgen voor gestandaardiseerde ontwikkelaarsconfiguraties
- Eenvoudige configuratie zorgt ervoor dat teams snel aan de slag kunnen
Cons:
- Geen statusregistratie of workflow voor plannen en toepassen
- Configuraties op basis van Ruby creëren een tweede IaC-model
Learn more about Vagrant:
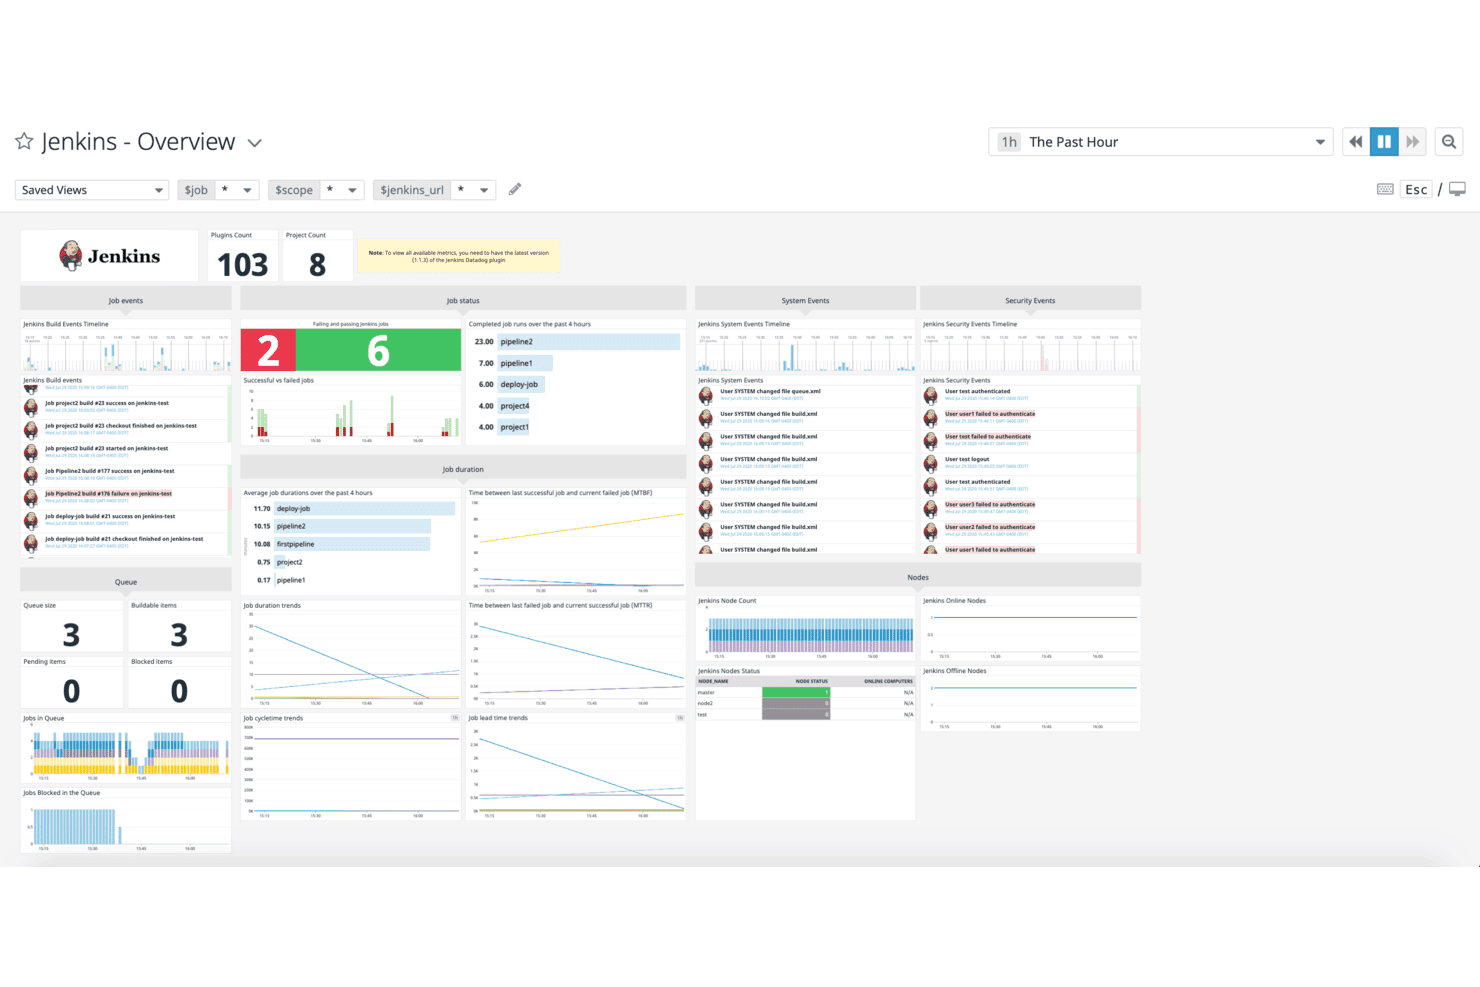
Jenkins centraliseert de monitoring van builds, wachtrijen en beveiligingsgebeurtenissen in één dashboard. Jenkins is een open-source-automatiseringsserver die DevOps- en platformengineeringteams gebruiken om CI/CD-pijplijnen te orkestreren, infrastructuurworkflows te activeren en te integreren met tools zoals Terraform, Kubernetes en grote cloudproviders.
Voor wie is Jenkins het meest geschikt?
Jenkins is zeer geschikt voor DevOps-teams die al CI/CD-pijplijnen uitvoeren en Terraform-uitvoeringen willen orkestreren binnen hun bestaande automatiseringsworkflows.
Waarom ik voor Jenkins koos
Ik koos Jenkins als een van de beste opties omdat het de CI/CD-ruggengraat is die veel DevOps-teams al vertrouwen en omdat het continue integratie biedt met een diepgang die moeilijk te evenaren is. Ik gebruik in broncodebeheer opgeslagen, in Jenkinsfiles gedefinieerde pijplijnen om
terraform plan- enterraform apply-stappen te activeren als onderdeel van een bredere bouw- en implementatieworkflow. Met goedkeuringspoorten in pijplijnen kan ik bepalen wie een apply mag bevestigen, zodat infrastructuurwijzigingen hetzelfde beoordelingsproces doorlopen als applicatiecode.Belangrijkste functies van Jenkins
- Terraform-bouwomhulsel: De Jenkins-plug-in voor Terraform voert
terraform planenterraform applyrechtstreeks vanuit een Jenkinsfile uit als stappen in de pijplijn. - Pijplijn als code: Definieer je volledige CI/CD-workflow in een
Jenkinsfiledat samen met je applicatie- en infrastructuurcode in broncodebeheer is opgeslagen. - Gedetailleerde machtigingscontroles: Wijs machtigingen op taak- en referentiegegevensniveau toe om te bepalen welke gebruikers gevoelige bronnen van pijplijnen mogen bouwen, configureren of openen.
- Plug-in-ecosysteem met meer dan 2.300 plug-ins: Verbind Jenkins via door de community onderhouden plug-ins met Git, GitHub, Kubernetes en diensten van cloudproviders.
Integraties van Jenkins
Jenkins ondersteunt meer dan 2.300 door de community bijgedragen plug-ins, waaronder Git, GitHub, Kubernetes en Terraform, plus cloudstappen voor AWS, Azure en Google Cloud. De REST-achtige API ondersteunt aangepaste CI/CD-integraties.
Pros and Cons
Pros:
- Automatiseert Terraform-uitvoeringen naast bouwpijplijnen
- Goedkeuringen voor pijplijnen kunnen het toepassen van infrastructuur blokkeren
- Versiebeheerde Jenkinsfiles houden workflows controleerbaar
Cons:
- Richt geen infrastructuur in zonder Terraform
- Geen ingebouwde vergrendeling van de status of detectie van afwijkingen
- Terraform-bouwomhulsel: De Jenkins-plug-in voor Terraform voert
 Beste voor resourcebeheer in AWS
- Gratis abonnement beschikbaar
- Vanaf $0.0009 per handlerbewerking
Visit WebsiteCustomer Rating:4.4/5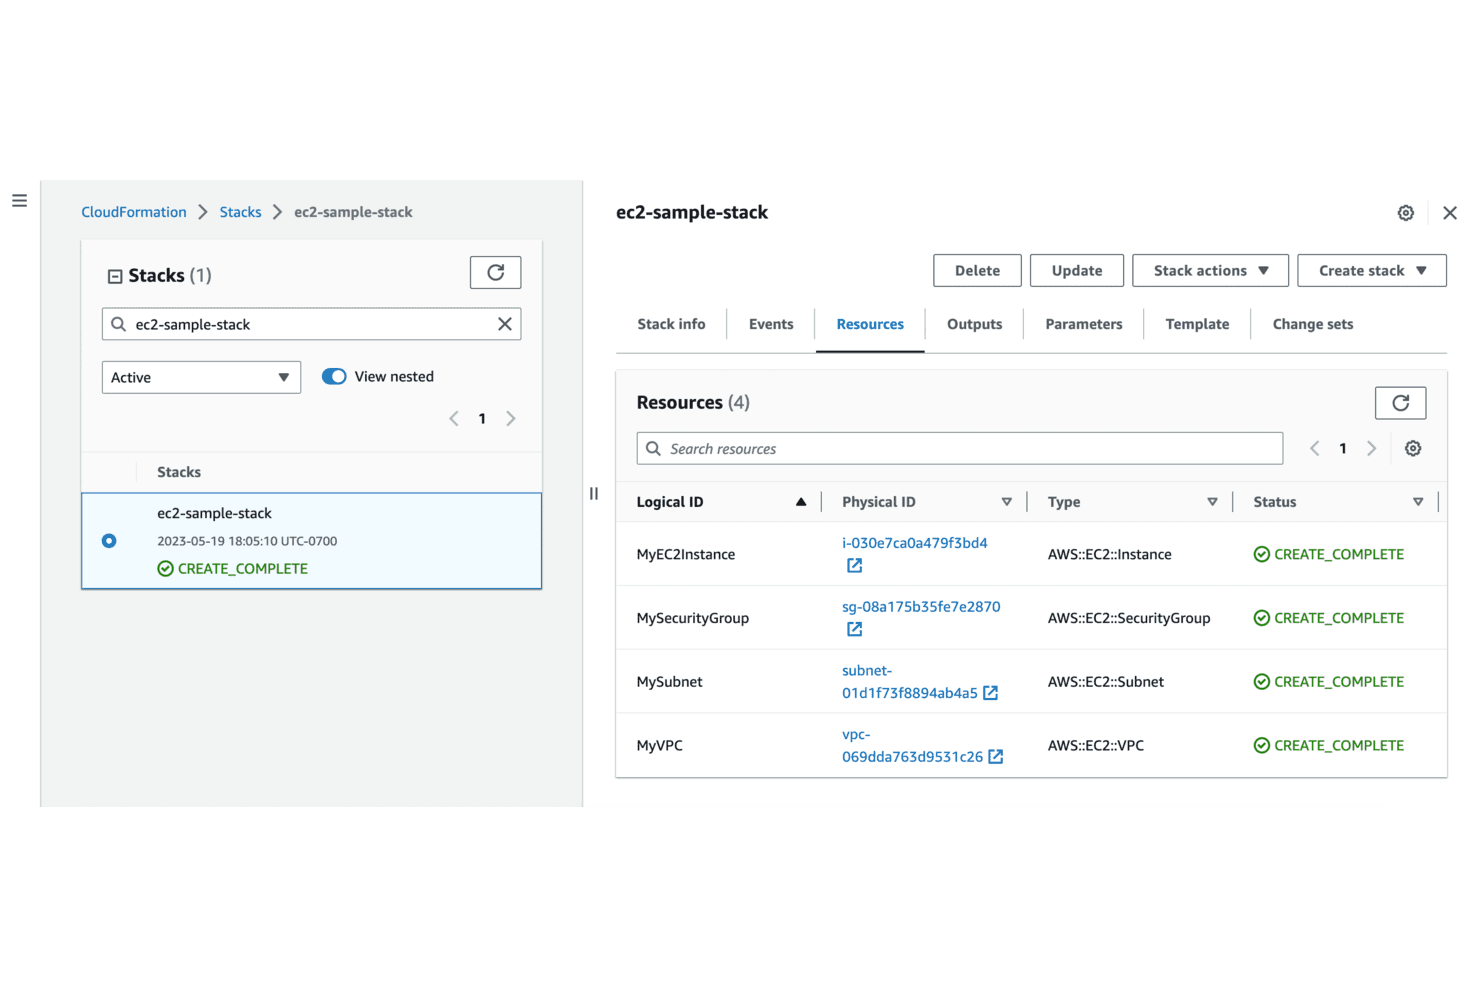
AWS CloudFormation houdt geïmplementeerde resources en hun statussen in één overzicht bij. AWS CloudFormation is de native infrastructuur-als-codeservice van Amazon, gebouwd voor teams die volledig binnen AWS werken en cloudresources via declaratieve sjablonen willen implementeren, beheren en versiebeheer willen toepassen zonder hun eigen statusbackend te onderhouden.
Voor wie is AWS CloudFormation het meest geschikt?
AWS CloudFormation is een natuurlijke keuze voor teams die al volledig binnen AWS werken en native infrastructuur als code willen gebruiken zonder een afzonderlijke statusbackend te beheren.
Waarom ik AWS CloudFormation heb gekozen
Ik heb AWS CloudFormation als een van de beste gekozen omdat het de native IaC-oplossing is voor teams die al diep in het AWS-ecosysteem zitten. Ik vind het geweldig dat je met wijzigingssets precies kunt bekijken welke resources worden vervangen of verwijderd voordat je de wijziging doorvoert, en dat detectie van afwijkingen handmatige wijzigingen buiten de stack markeert, zodat je sjablonen de bron van waarheid blijven. Als je infrastructuur uitsluitend uit AWS bestaat, vind je geen betere aansluiting tussen je IaC-tooling en je cloudprovider.
Belangrijkste functies van AWS CloudFormation
- Ondersteuning voor AWS CDK: Beschrijf infrastructuur met TypeScript, Python, Java of .NET via de AWS Cloud Development Kit, waarna CloudFormation deze implementeert.
- StackSets: Implementeer, werk bij of verwijder een gemeenschappelijke set AWS-resources in meerdere accounts en regio's vanuit één sjabloon.
- Terugdraaitriggers: Houd CloudWatch-alarmen in de gaten tijdens het aanmaken en bijwerken van stacks en draai bewerkingen automatisch terug als een opgegeven alarm afgaat.
- IaC-generator: Scan bestaande AWS-resources en genereer automatisch JSON- of YAML-sjablonen voor AWS CloudFormation om deze in beheerde stacks te importeren of ernaartoe te migreren.
Integraties van AWS CloudFormation
AWS CloudFormation biedt marketplace-integraties met MongoDB Atlas, Datadog, Atlassian Opsgenie, JFrog, Trend Micro, Splunk, Aqua Security, FireEye, Sysdig en Snyk. De AWS CloudFormation-service-API, AWS-SDK's en AWS CLI ondersteunen aangepaste integraties.
Pros and Cons
Pros:
- Herhaalbare AWS-provisioning via versies van sjablonen
- Wijzigingssets tonen voorbeelden van vervangingen en verwijderingen
- Beheerde stackstatus ondersteunt automatisch terugdraaien
Cons:
- Uitsluitend AWS-provisioning sluit Terraform-gebruiksscenario's voor meerdere clouds uit
- Grote sjablonen kunnen moeilijk te onderhouden worden
Learn more about AWS CloudFormation: Het beste voor IT-automatisering
- Gratis abonnement + gratis demo beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.2/5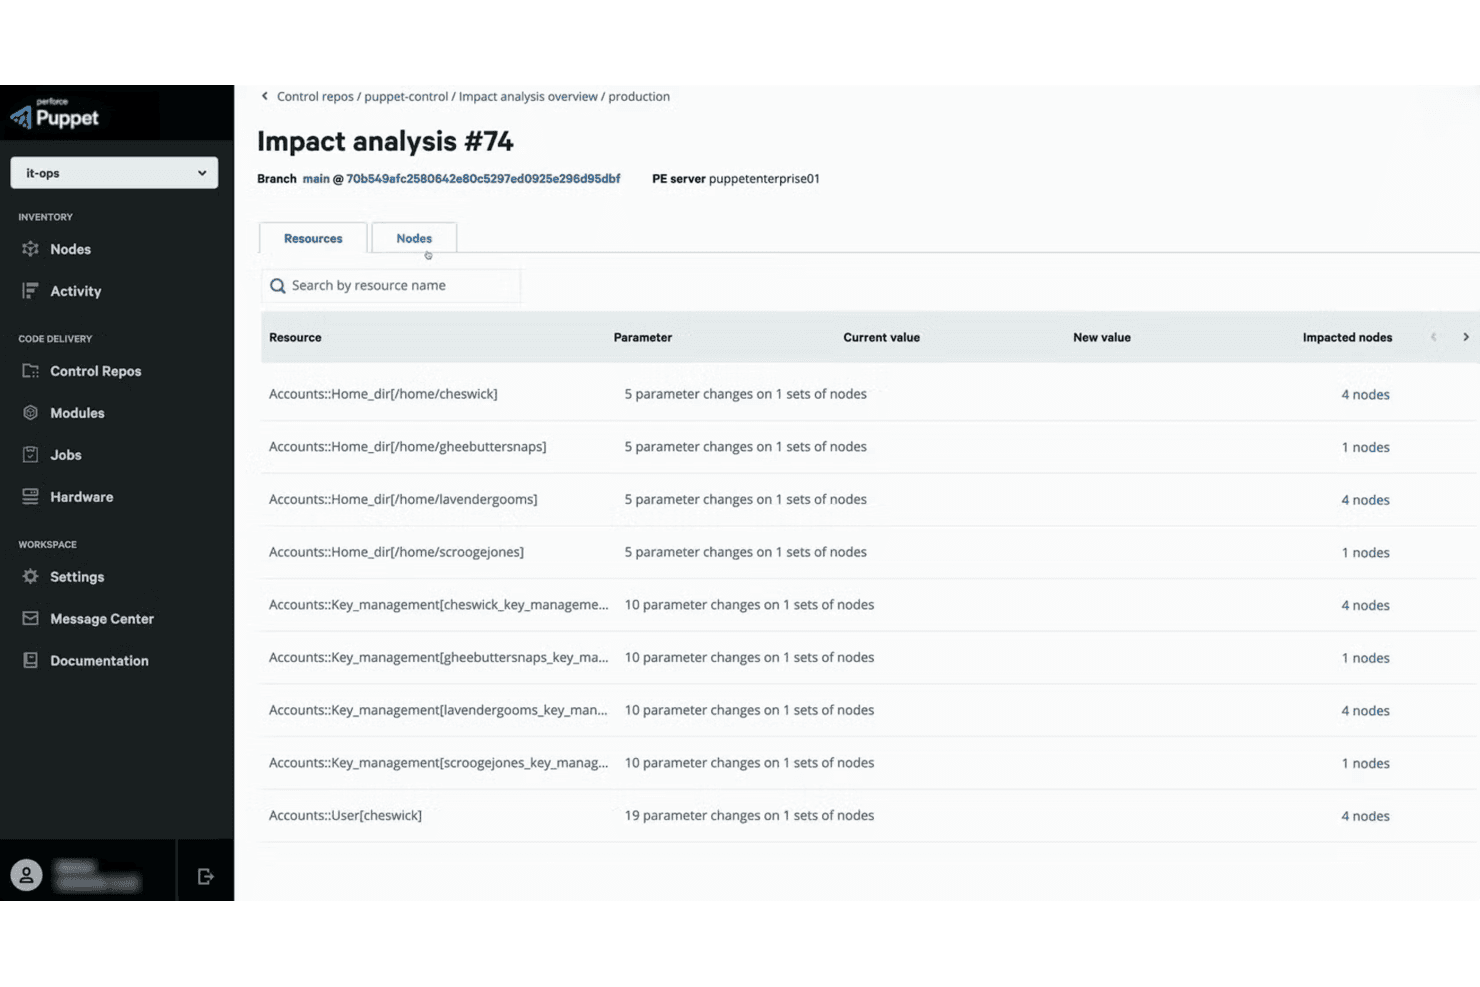
Puppet toont een impactanalyse op resourceniveau vóór code-implementaties. Puppet Enterprise is een platform voor configuratiebeheer dat aantrekkelijk is voor IT- en infrastructuurteams die grote serverparken beheren in hybride en multi-cloudomgevingen. Het helpt hen consistente systeemstatussen af te dwingen, afwijkingen te detecteren en compliance te automatiseren.
Voor wie is Puppet het meest geschikt?
Puppet Enterprise is geschikt voor IT- en infrastructuurteams die grote serverparken beheren en consistente configuratiehandhaving nodig hebben in hybride en multi-cloudomgevingen.
Waarom ik voor Puppet heb gekozen
Ik heb Puppet gekozen als een van de beste oplossingen voor IT-automatisering, omdat het voortdurend de gewenste configuratiestatus afdwingt in serverparken en automatisch afwijkingen detecteert en corrigeert voordat ze een probleem worden. Waar Terraform je infrastructuur inricht, neemt Puppet het vanaf daar over door de configuratie van besturingssysteem en applicaties te beheren in lokale, cloud- en hybride omgevingen via een Git-gebaseerde beheerrepository. Ik waardeer ook dat de meer dan 7.000 Puppet Forge-modules ervoor zorgen dat je zelden automatisering helemaal vanaf nul hoeft te schrijven.
Belangrijkste functies van Puppet
- Op rollen gebaseerd toegangsbeheer: Wijst standaard- en aangepaste rollen toe—Beheerders, Operators, Kijkers en Code-implementatoren—met gedetailleerde machtigingen die bepalen wat elke gebruiker in beheerde omgevingen kan bekijken of wijzigen.
- Impactanalyse: Genereert rapporten vóór het samenvoegen die de omvang en het risico van wijzigingen in Puppet-code tonen, met CI/CD-integratie om problemen vóór implementatie te signaleren.
- Dataconnector voor monitoringgegevens: Exporteert gegevens over Puppet-infrastructuur, wijzigingen, compliance en patches naar tools zoals Splunk, Datadog, Grafana en Prometheus.
- ServiceNow-integratie: Hiermee kunnen bevoegde gebruikers Puppet-taken en -plannen rechtstreeks vanuit ServiceNow activeren en worden feiten over Puppet-knooppunten gesynchroniseerd met ServiceNow CMDB-records.
Puppet-integraties
Puppet Enterprise heeft ingebouwde integraties met ServiceNow en Splunk, plus gedocumenteerde integraties met Terraform, Datadog, New Relic, Prometheus en Grafana. HTTP(S)-API's ondersteunen aangepaste integraties.
Pros and Cons
Pros:
- Dwingt configuratieconsistentie af in serverparken
- Detecteert en corrigeert configuratieafwijkingen automatisch
- Forge-modules verminderen het werk voor aangepaste configuratie
Cons:
- Richt geen cloudinfrastructuur in zoals Terraform
- Sommige cloudmodules bieden niet de vereiste serviceondersteuning
Learn more about Puppet: Het beste voor orkestratie in meerdere clouds
- Gratis abonnement + gratis proefperiode van 60 dagen beschikbaar
- Prijzen op aanvraag
Visit WebsiteCustomer Rating:4.1/5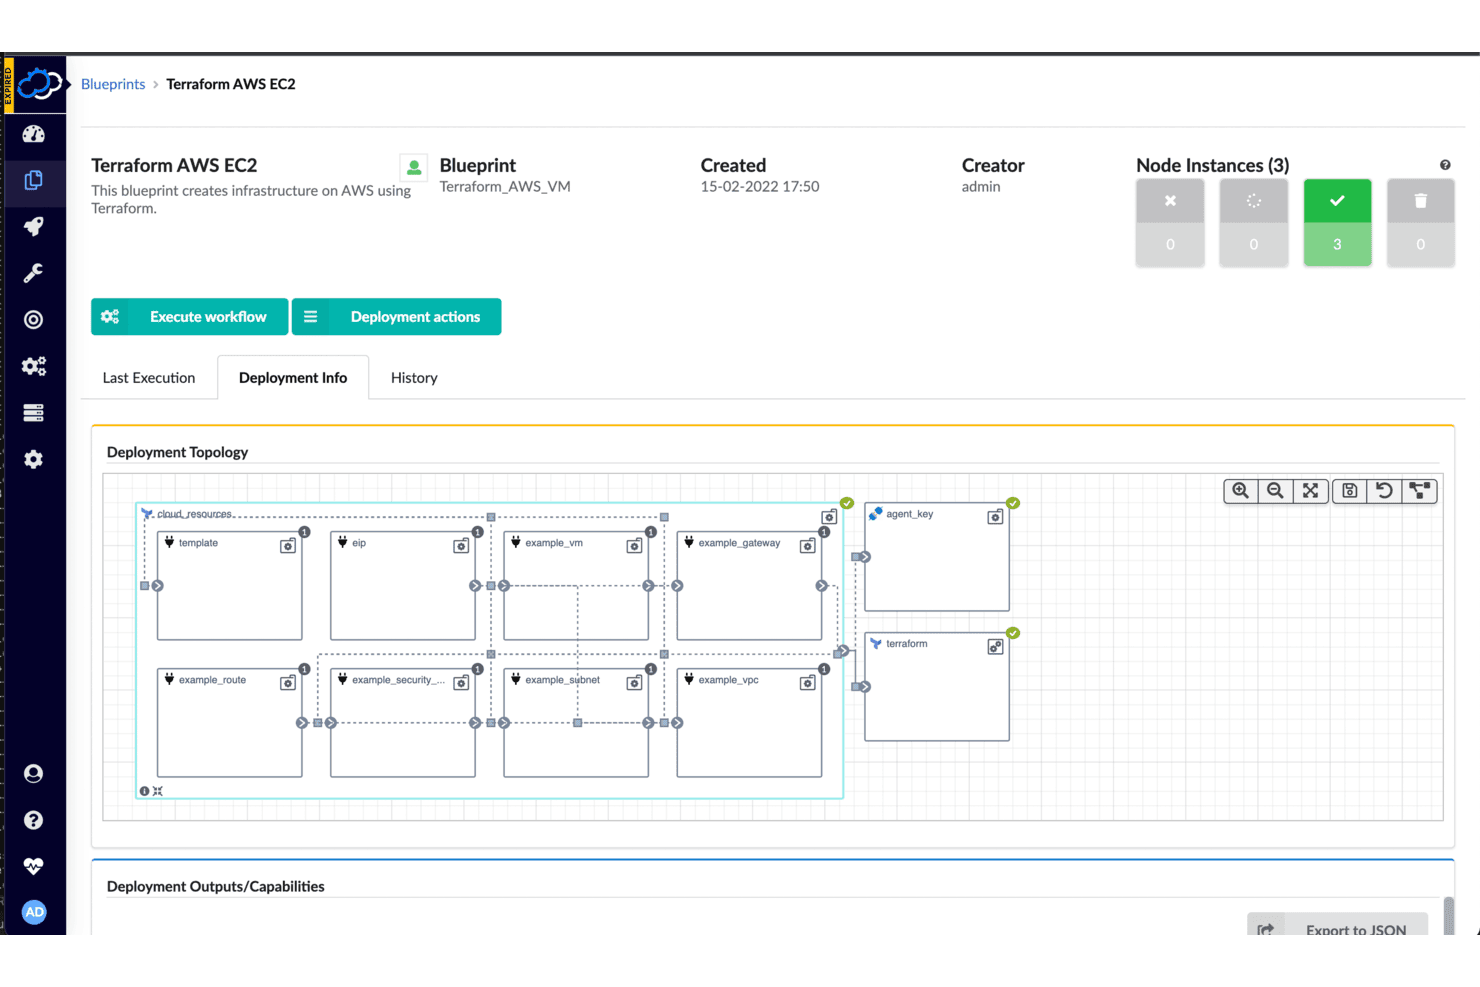
Cloudify visualiseert de topologie van infrastructuurimplementaties voor AWS EC2. Cloudify is een open-sourceorkestratieplatform waarmee DevOps- en platformengineeringteams infrastructuur kunnen beheren in meerdere clouds, Kubernetes-clusters en on-premisesomgevingen via één uniforme workflow-engine.
Voor wie is Cloudify het meest geschikt?
Cloudify is geschikt voor infrastructuurarchitecten en platformengineers bij grote organisaties die uiteenlopende toolketens beheren in meerdere clouds, Kubernetes-clusters en on-premisesomgevingen.
Waarom ik voor Cloudify heb gekozen
Ik heb voor Cloudify gekozen omdat het de sterkste optie op mijn lijst is voor teams die tegelijkertijd infrastructuur in meerdere clouds beheren. Met de Terraform-plug-in kun je AWS- en Azure-modules naast elkaar beheren binnen één blauwdruk, terwijl de DSL van Cloudify de relaties modelleert tussen die omgevingen, hun gedeelde resources en hun gedistribueerde levenscycli. Bovendien betekent de manager-van-managersarchitectuur van Cloudify Spire dat je implementaties in omgevingen met meerdere locaties en aan de rand centraal kunt orkestreren en herstellen vanuit één plek.
Belangrijkste functies van Cloudify
- Levenscyclusbeheer voor Terraform-plug-ins: De Terraform-plug-in voert init-, plan-, apply-, refresh-, import- en destroy-bewerkingen rechtstreeks uit vanuit Cloudify-blauwdrukken.
- Ingebouwde herstel- en schaalwerkstromen: Cloudify genereert automatisch herstel- en schaalwerkstromen op basis van zijn model voor de gewenste toestand voor bewerkingen op dag twee.
- Integratie met CI/CD-pijplijnen: Met ingebouwde integraties voor Jenkins, GitHub Actions, GitLab CI/CD en CircleCI kun je Cloudify-omgevingsbewerkingen activeren vanuit je bestaande pijplijnen.
- Geheimenopslag met versleutelde opslag: Geheimen worden in de database versleuteld met symmetrische Fernet-versleuteling en zijn toegankelijk voor alle implementaties.
Integraties van Cloudify
Cloudify biedt gedocumenteerde ingebouwde integraties voor AWS, Microsoft Azure, Terraform, Ansible, Docker, OpenStack, VMware vSphere en ServiceNow. Het ondersteunt ook Jenkins-, GitHub Actions-, GitLab CI/CD- en CircleCI-werkstromen, plus REST- en Python-API's voor aangepaste integraties.
Pros and Cons
Pros:
- Orkestreert infrastructuur in meerdere clouds verder dan alleen inrichting
- Voert Terraform-modules uit binnen samengestelde blauwdrukken
- Ingebouwde werkstromen voor herstel en schaling
Cons:
- Verpakt Terraform in plaats van het te vervangen
- De YAML-DSL en manager zorgen voor extra operationele overhead
Learn more about Cloudify: Het meest geschikt voor Google Cloud-resources
- Gratis abonnement + gratis proefversie beschikbaar
- Prijs op aanvraag
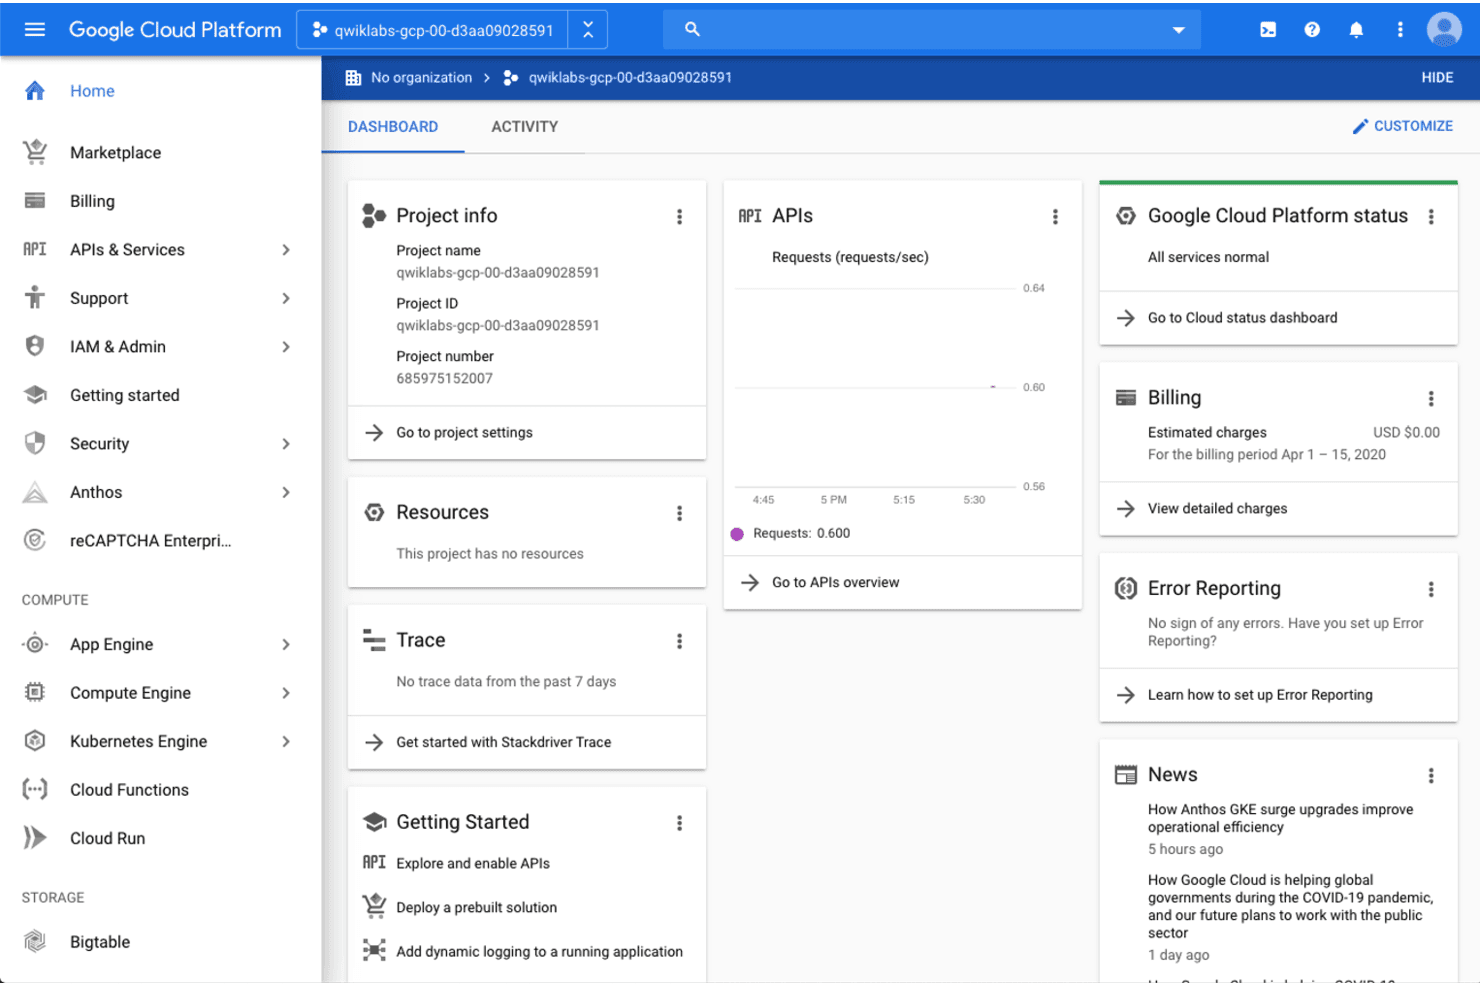
Google Cloud Platform biedt een centraal dashboard voor het beheren van projectresources en API's. Google Cloud Deployment Manager is de systeemeigen infrastructuur-als-code-service van Google waarmee je Google Cloud-resources declaratief kunt definiëren, implementeren en beheren met behulp van YAML-configuraties en Jinja- of Python-sjablonen.
Voor wie is Google Cloud Deployment Manager het meest geschikt?
Teams die al volledig voor Google Cloud hebben gekozen, een kosteloze manier nodig hebben om GCP-resources declaratief te beheren en actief een migratiepad naar Infrastructure Manager of Terraform plannen.
Waarom ik voor Google Cloud Deployment Manager heb gekozen
Ik heb Google Cloud Deployment Manager specifiek opgenomen in deze lijst voor teams die volledig voor GCP hebben gekozen en een kosteloze, systeemeigen manier nodig hebben om resources zoals Compute Engine, BigQuery en Cloud SQL declaratief te provisionen met YAML- en Jinja- of Python-sjablonen. Ik waardeer dat het implementatievoorbeelden, updates op locatie of geleidelijke updates en terugdraaien naar eerdere implementaties ondersteunt, allemaal binnen het IAM-framework van Google. Dat gezegd hebbende, is de ondersteuning in april 2026 beëindigd. Daarom zou ik het voornamelijk beschouwen als een overbruggingshulpmiddel bij het plannen van een migratie naar Infrastructure Manager of Terraform via het ingebouwde hulpprogramma DM Convert.
Belangrijkste functies van Google Cloud Deployment Manager
- Declaratieve configuratie op basis van YAML: Definieer je Google Cloud-infrastructuur in YAML-bestanden, met Jinja- of Python-sjablonen voor herbruikbare, geparametriseerde resource-definities.
- Toegangsbeheer op basis van IAM: Wijs vooraf gedefinieerde rollen toe—Beheerder, Bewerker, Kijker, Typebewerker en Typekijker—om te bepalen wie implementaties op projectniveau kan maken, beheren of bekijken.
- Integratie met Cloud Audit Logs: Leg beheer- en gegevenstoegangsactiviteiten automatisch vast, waaronder gebeurtenissen voor het maken, bijwerken, patchen, verwijderen en annuleren van voorbeelden van implementaties.
- DM Convert-migratietool: Zet bestaande YAML-configuraties en sjablonen van Deployment Manager om naar Terraform- of Kubernetes Resource Model-bestanden, met gegenereerde importopdrachten voor de Terraform-status.
Integraties van Google Cloud Deployment Manager
Google Cloud Deployment Manager biedt gedocumenteerde systeemeigen integraties met Cloud Storage, Compute Engine en Cloud SQL. Het biedt ook een REST API en ondersteunt aangepaste API-typeproviders voor verbinding met aanvullende API's.
Pros and Cons
Pros:
- Snelle implementatieconfiguratie wordt door reviewers geprezen
- Beheerde status voorkomt afzonderlijke bewerkingen van statusbestanden
- DM Convert genereert Terraform-importopdrachten
Cons:
- Configuraties die uitsluitend voor Google Cloud zijn, vergroten de afhankelijkheid van de leverancier
- De ondersteuning is beëindigd; de dienst wordt in 2027 beëindigd
Learn more about Google Cloud Deployment Manager (GCP):
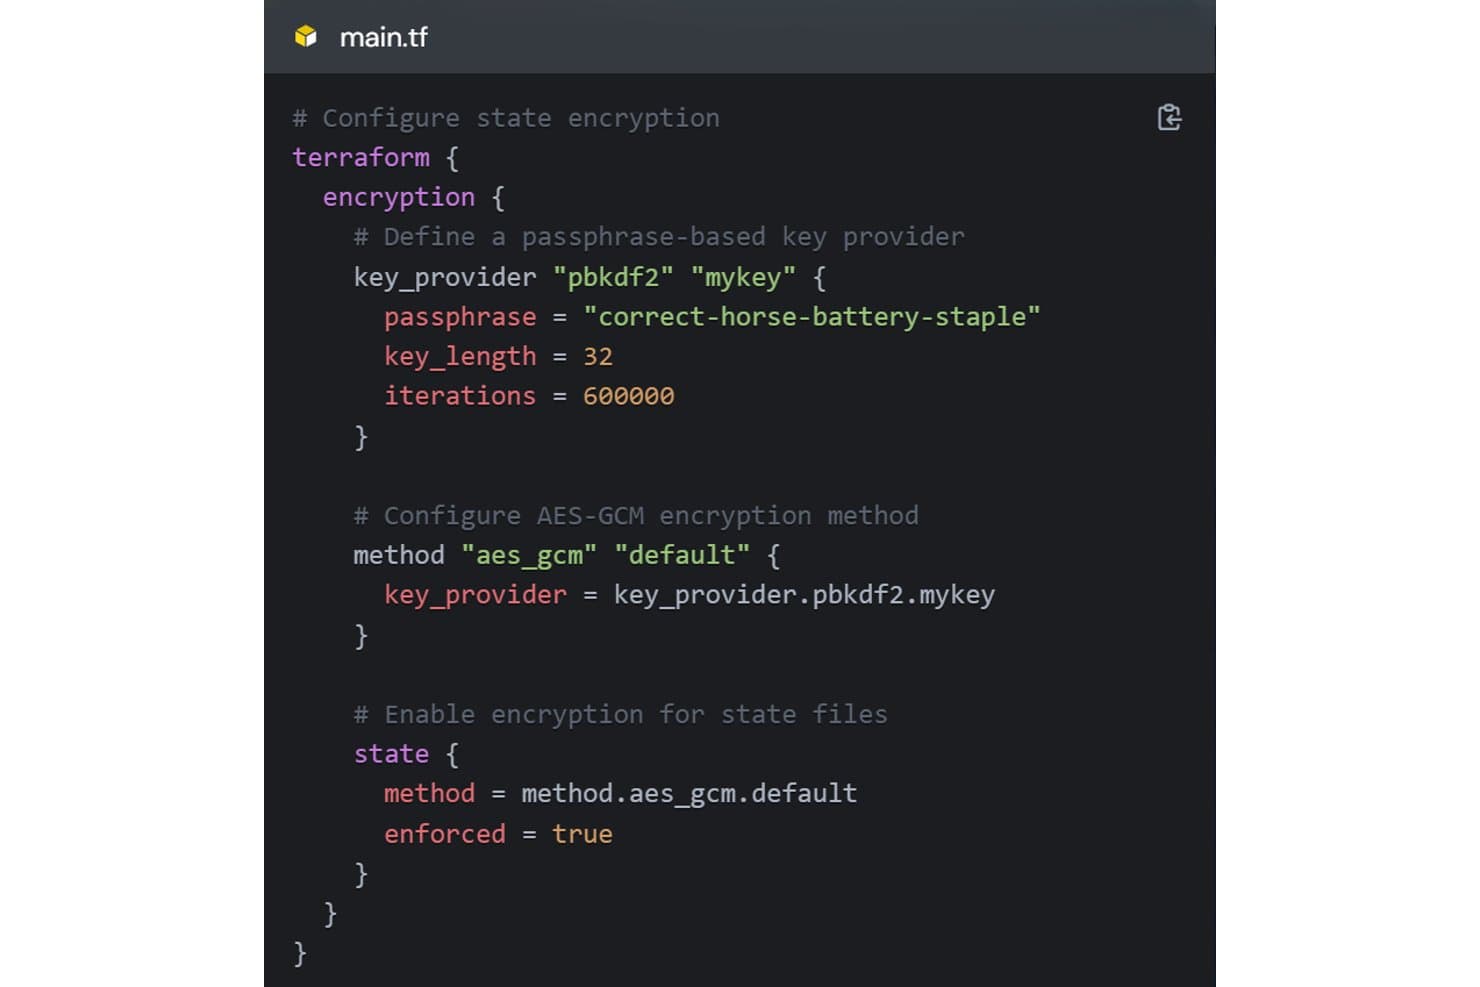
OpenTofu versleutelt statusbestanden met AES-GCM en een op een wachtwoordzin gebaseerde sleutelprovider. OpenTofu is een door de Linux Foundation beheerde, opensource-IaC-tool waarmee infrastructuurteams cloud- en on-premisesresources kunnen definiëren, beschikbaar stellen en beheren via een vertrouwde declaratieve workflow—waardoor het een natuurlijke keuze is voor teams die Terraform willen verlaten zonder hun bestaande configuraties opnieuw te schrijven.
Voor wie is OpenTofu het meest geschikt?
OpenTofu is zeer geschikt voor infrastructuurteams die vanwege zorgen over licenties overstappen van Terraform en een directe vervanging willen met minimale migratieproblemen.
Waarom ik voor OpenTofu heb gekozen
Ik heb voor OpenTofu gekozen omdat het het meest geloofwaardige opensource-antwoord is op de verschuiving in de licenties van Terraform en wordt beheerd door de Linux Foundation in plaats van door één commerciële entiteit. Wat ik vooral waardeer, is hoe eenvoudig de migratie verloopt: de meeste bestaande Terraform-configuraties werken zonder aanpassingen en overstappen komt grotendeels neer op het uitvoeren van
tofuin plaats vanterraform. Bovendien bieden versleuteling van statusgegevens in rust en het itereren over providers metfor_eachteams echt nuttige mogelijkheden die verder gaan dan een eenvoudige binaire vervanging.Belangrijkste functies van OpenTofu
- Workflow voor schrijven, plannen en toepassen: Een declaratieve workflow in drie fasen waarmee je configuratie opstelt, voorgestelde wijzigingen kunt bekijken zonder ze uit te voeren en ze vervolgens pas na beoordeling kunt toepassen.
- Herbruikbare modules: Deelbare, configureerbare infrastructuurcodepakketten die teams uit het OpenTofu-register kunnen ophalen of privé kunnen onderhouden om implementaties te standaardiseren.
- Backends voor externe status: Slaat de infrastructuurstatus op in externe backends—waaronder S3, Azure Blob en GCS—met ondersteuning voor statusvergrendeling om conflicterende gelijktijdige bewerkingen te voorkomen.
- Opdracht
tofu import: Brengt bestaande infrastructuurresources onder beheer van OpenTofu door ze op een opgegeven resourceadres in de status te importeren.
Integraties van OpenTofu
OpenTofu biedt via zijn register meer dan 4.000 integraties met providers uit de marktplaats, waaronder AWS, Azure, Google Cloud, Kubernetes, Docker, GitHub en GitLab. Het OpenTofu-register biedt ook een API voor aangepaste integraties.
Pros and Cons
Pros:
- De meeste Terraform-configuraties kunnen met minimale aanpassingen worden gemigreerd
- Beheer door de Linux Foundation vermindert de afhankelijkheid van één leverancier
- Versleuteling van statusgegevens biedt bescherming wanneer ze niet in gebruik zijn
Cons:
- Goedkeuringen zijn afhankelijk van externe CI of TACOS
- Hardgecodeerde scripts en HCP-workflows maken migratie ingewikkelder
Learn more about OpenTofu:
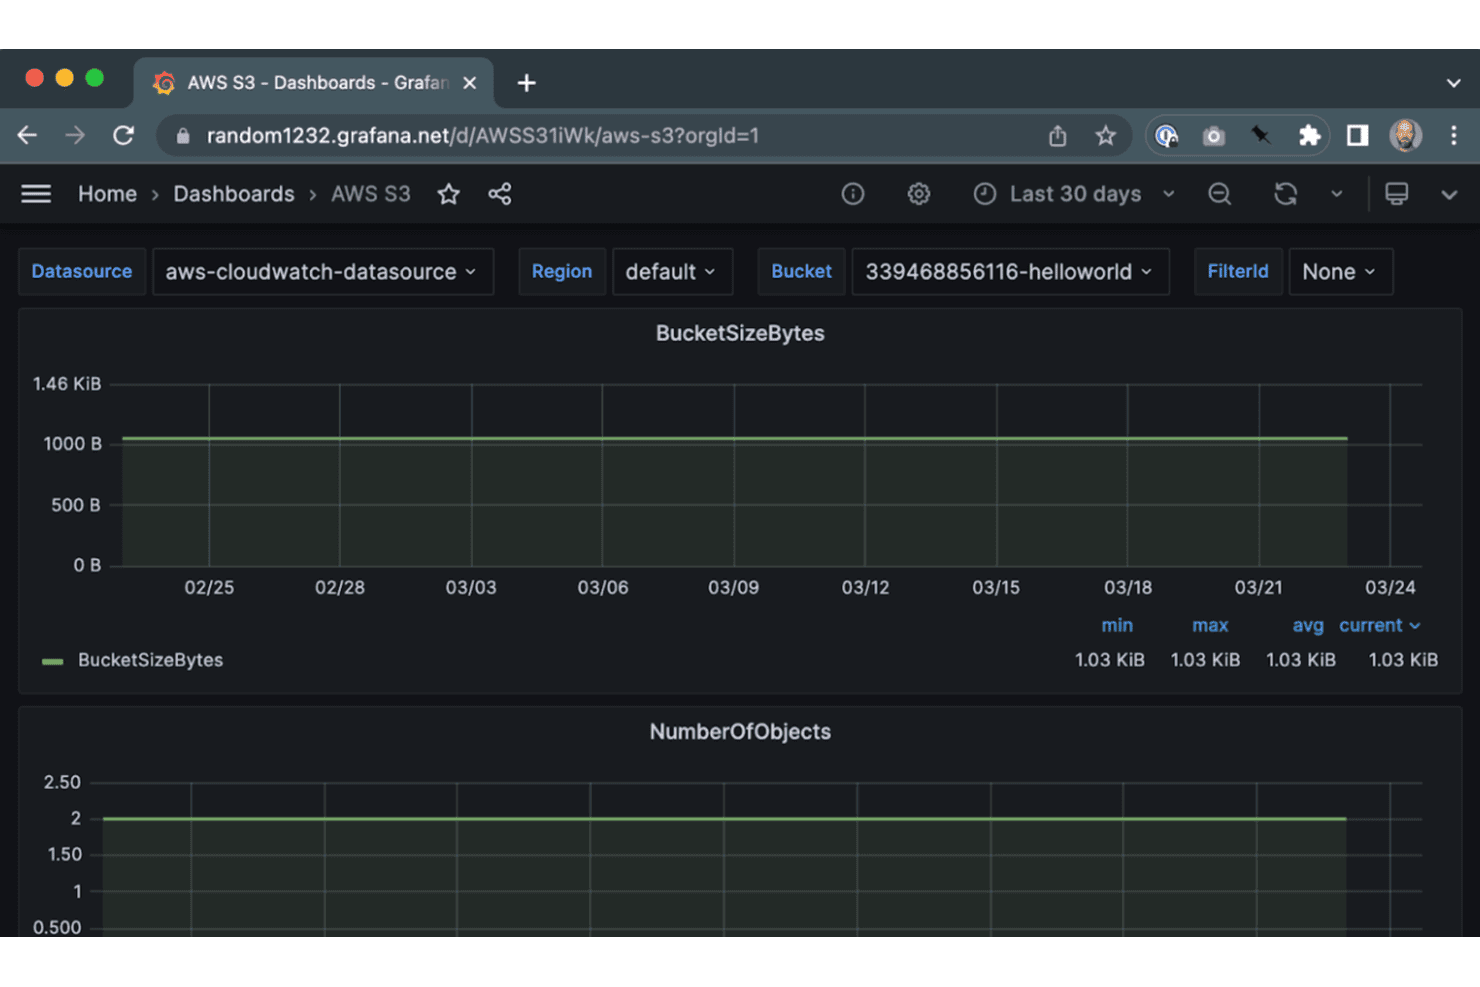
Crossplane bewaakt de grootte en het aantal objecten van een AWS S3-bucket via Grafana. Crossplane is een open source-framework voor Kubernetes-native besturingslagen voor platform- en DevOps-ingenieurs die cloudinfrastructuur willen beheren met dezelfde declaratieve API's en tooling die ze al voor applicaties gebruiken.
Voor wie is Crossplane het meest geschikt?
Crossplane is zeer geschikt voor platformengineeringteams die Kubernetes al gebruiken en cloudinfrastructuur willen beheren via dezelfde API's en workflows die ze voor applicaties gebruiken.
Waarom ik voor Crossplane heb gekozen
Ik heb Crossplane opgenomen in mijn topkeuzes omdat het de enige tool hier is die infrastructuur behandelt als een native Kubernetes-resource, waardoor je cloudservices kunt beheren met dezelfde
kubectl-opdrachten en RBAC-beleidsregels die je al voor je workloads gebruikt. Ik vind het vooral prettig dat samengestelde resources platformteams in staat stellen zorgvuldig samengestelde selfservice-API's aan ontwikkelaars aan te bieden zonder hen toegang tot de onbewerkte cloud te geven. De continu actieve reconciliatielussen van Crossplane corrigeren afwijkingen bovendien voortdurend. Als iemand bijvoorbeeld rechtstreeks een GCP-bucket wijzigt, herstelt Crossplane stilletjes de gedeclareerde status zonder handmatige tussenkomst.Belangrijkste functies van Crossplane
- Compositiefuncties voor meerdere talen: Schrijf compositiefuncties in YAML, KCL, Python of Go om te definiëren hoe Crossplane infrastructuurresources opbouwt en configureert.
- Upbound Marketplace: Blader door providers, configuraties, functies en uitbreidingen, installeer ze en publiceer ze om je besturingslaag uit te breiden voor AWS, Azure, GCP en OCI.
- Importeren in observeermodus: Breng bestaande cloudresources onder beheer van Crossplane met behulp van een
Observe-beleid en een annotatie voor de externe naam, zonder de actieve resource te verstoren. - Beheer van pakketversies: Configureer automatische of handmatige activering van revisies van providerpakketten en stel in hoeveel inactieve revisies binnen je vloot van besturingslagen worden bewaard.
Integraties van Crossplane
Crossplane biedt marktplaatsintegraties met AWS, Microsoft Azure, Google Cloud Platform, Oracle Cloud Infrastructure, Terraform, Argo CD en Kyverno. Het biedt ook REST- en Kubernetes-API's voor aangepaste integraties.
Pros and Cons
Pros:
- Kubernetes-native infrastructuur naast workloads
- Selfservice-abstracties behouden teamwaarborgen
- Reconciliatie herstelt wijzigingen buiten Crossplane om
Cons:
- Geen algemene planvoorvertoning in Terraform-stijl
- Geen compatibiliteit met Terraform-state of HCL
Learn more about Crossplane:
Andere alternatieven voor Terraform
Hier zijn enkele aanvullende alternatieven voor Terraform die mijn selectie niet hebben gehaald, maar toch het bekijken waard zijn:
- 11MorpheusIdeaal voor hybride cloudbeheer
- 12env0Het beste voor cloudbeheer
- 13KubernetesIdeaal voor containerorkestratie
Hoe ik Terraform-alternatieven evalueer
Ik deel mijn evaluatie op in basisvereisten—inrichting voor meerdere clouds, statusbeheer en voorbeeldweergaven van plannen—en onderscheidende factoren zoals het licentiemodel, migratiepaden voor HCL en GitOps-integratie.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elk exemplaar op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens bereken ik de totale score van de tool als percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Infrastructuur als code: Ik controleer of de tool declaratieve resourcedefinities in een gestructureerde taal ondersteunt, zoals HCL in Terraform of TypeScript in Pulumi, met configuratiebestanden die versiebeheer ondersteunen.
- Ondersteuning voor meerdere cloudproviders: Een tool krijgt hogere cijfers wanneer deze minimaal AWS, Azure en GCP ondersteunt—plus SaaS- en lokale providers voor teams die hybride omgevingen beheren.
- Statusbeheer: Ik beoordeel hoe elke tool geïmplementeerde resources bijhoudt, waarbij ik kijk naar back-ends voor externe statusopslag, vergrendelingsmechanismen en detectie van afwijkingen ten opzichte van de actieve infrastructuur.
- Uitvoeringsplan en voorbeeldweergave: Voorafgaand aan elke toepassing zoek ik naar een duidelijke uitvoer van het plan die precies laat zien welke resources worden aangemaakt, gewijzigd of vernietigd—vergelijkbaar met
terraform planofpulumi preview. - Modulaire en herbruikbare configuraties: Teams die vergelijkbare stacks voor testomgevingen en productie inrichten, hebben modules of componenten nodig die ze van een versienummer kunnen voorzien, kunnen delen en kunnen samenstellen zonder code te dupliceren.
- Integratie met CI/CD en automatisering: Ik beoordeel hoe goed elke tool in pijplijnworkflows past, via ingebouwde VCS-integraties, CLI-compatibiliteit met GitHub Actions of GitLab CI, of door webhooks aangestuurde uitvoeringen.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, kijk ik wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Ondersteuning voor beleid als code is belangrijk wanneer teams waarborgen nodig hebben die niet-conforme implementaties automatisch blokkeren—zoals het afdwingen van tagstandaarden of het voorkomen van openbare S3-buckets voordat ze live gaan. Ik beoordeel ook of je met een tool infrastructuur kunt schrijven in algemene programmeertalen zoals Python of TypeScript, wat een groot voordeel kan zijn voor teams zonder HCL-ervaring. Detectie van afwijkingen is een andere onderscheidende factor; tools die actieve resources continu scannen en waarschuwen voor ongeautoriseerde wijzigingen, besparen uren handmatige controle.
Meer dan functies
Licenties zijn een belangrijke reden waarom teams überhaupt Terraform-alternatieven onderzoeken. Daarom controleer ik of elke tool een echte opensourcelicentie gebruikt, zoals Apache 2.0 of MPL, in plaats van een model waarbij de broncode beschikbaar is maar commerciële beperkingen gelden. Het migratiepad vanuit Terraform is even belangrijk—ik zoek naar compatibiliteit met bestaande HCL-bestanden, het importeren van statussen en providerregisters, zodat teams niet honderden modules vanaf nul hoeven te herschrijven. Ik houd ook rekening met hoe goed elke tool in GitOps-workflows past met tools zoals ArgoCD of Atlantis voor infrastructuurwijzigingen die door pullaanvragen worden aangestuurd.
Waarom zoeken naar een alternatief voor Terraform?
Hoewel Terraform een goede keuze is als tool voor infrastructuur als code (IaC), zijn er verschillende redenen waarom sommige gebruikers op zoek gaan naar alternatieve oplossingen. Misschien zoek je een alternatief voor Terraform omdat…
- Je hebt meertalige ondersteuning nodig voor je team
- Je loopt tegen problemen aan met de leercurve van Terraform
- Je hebt betere integratie met bestaande systemen nodig
- Je hebt geavanceerdere functies voor beleidsbeheer nodig
- Je team is op zoek naar hulpmiddelen voor realtime samenwerking
- Je wordt beperkt door de geografische beschikbaarheid van Terraform
Als een van deze punten herkenbaar klinkt, ben je hier aan het juiste adres. Mijn lijst bevat verschillende opties voor Infrastructure as Code (IaC)-tools die beter geschikt zijn voor teams die met deze uitdagingen van Terraform te maken hebben en op zoek zijn naar alternatieve oplossingen.
Belangrijkste functies van Terraform
Hier zijn enkele van de belangrijkste functies van Terraform, zodat je kunt vergelijken wat alternatieve oplossingen te bieden hebben:
- Workflow in drie fasen: Terraform gebruikt een schrijf-plan-uitvoer-workflow waarmee je team infrastructuurwijzigingen efficiënt kan definiëren, vooraf bekijken en implementeren.
- Ondersteuning voor meerdere providers: Het werkt met een breed scala aan providers, zodat je verschillende cloud- en lokale services kunt beheren.
- Onveranderlijke infrastructuur: Terraform bevordert een aanpak met onveranderlijke infrastructuur, waardoor upgrades eenvoudiger worden en consistentie wordt gewaarborgd.
- Statusbeheer: Het houdt infrastructuurwijzigingen bij via een statusbestand, zodat je de huidige status van je infrastructuur kunt beheren en begrijpen.
- Herbruikbare configuratiemodules: Je kunt herbruikbare modules maken om infrastructuurcomponenten in verschillende omgevingen te standaardiseren.
- Integratie met versiebeheersystemen: Terraform integreert met versiebeheersystemen, wat samenwerking en het bijhouden van wijzigingen binnen je team vergemakkelijkt.
- Geautomatiseerde inrichting van resources: Het automatiseert de inrichting van resources, waardoor handmatig werk en fouten in het infrastructuurbeheer worden verminderd.
- Betrokkenheid van de community: Terraform moedigt bijdragen en discussies vanuit de community aan en stimuleert daarmee een actieve gebruikerscommunity die helpt de tool te verbeteren.