

10 beste software voor netwerkinventarisatie in 2026

Beste shortlist van netwerk-inventarisatiesoftware


Netwerk-inventariseringssoftware houdt elk apparaat en elke asset die met je netwerk is verbonden bij, ordent deze en helpt je ze te beheren. Wanneer je IT-, OT- of IoT-omgevingen beheert, bieden deze tools realtime inzicht, zodat je risico's kunt beperken en kunt inspelen op veranderende vereisten.
Als je je assetbeheer wilt controleren, beheren of automatiseren, ben je hier aan het juiste adres. Hieronder vind je de beste netwerk-inventariseringssoftware voor 2026, met opties voor alles van hybride clouddetectie tot compliancegerichte documentatie.
Waarom u onze softwareaanbevelingen kunt vertrouwen
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Vergelijk de beste netwerk-inventariseringssoftware
Vergelijk prijzen en specificaties naast elkaar van de netwerk-inventariseringssoftware die op mijn shortlist terecht is gekomen.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor AI-gestuurde inventarisatie en nalevingsaudits | Gratis demo + gratis proefperiode van 30 dagen beschikbaar | Vanaf $1,499/jaar | Website | |
| 2 | Het beste voor inzicht in hybride netwerken | Gratis demo + gratis proefperiode van 14 dagen beschikbaar | Niet beschikbaar | Website | |
| 3 | Beste voor automatiseringsgestuurde assetinventaris | Gratis demo + 30 dagen gratis proefversie beschikbaar | Prijs op aanvraag | Website | |
| 4 | Het beste voor agentloze assetdetectie | Gratis abonnement + gratis proefperiode van 21 dagen beschikbaar | Vanaf $5,000/jaar | Website | |
| 5 | Het beste voor automatisch bijgewerkte IT-documentatie en compliance-audits | 30 dagen gratis proefversie | Vanaf €465.00/jaar | Website | |
| 6 | Het meest geschikt voor hybride IT-omgevingen | Gratis proefversie + gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 7 | Het beste voor IT-, OT- en IoT-middelenontdekking in één overzicht | Gratis demo + gratis proefperiode van 14 dagen beschikbaar | Vanaf $239/maand (jaarlijks gefactureerd) | Website | |
| 8 | Het beste voor de levenscyclus van DC-assets en CMDB-synchronisatie | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 9 | Ideaal voor activadetectie op grote schaal met CMDB-koppeling | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 10 | Het beste voor bedrijfsbrede synchronisatie van assetdetectie | Gratis demo beschikbaar | Prijs op aanvraag | Website |
Beoordelingen van netwerk-inventariseringssoftware
Dit zijn mijn belangrijkste softwarekeuzes. Ik heb de belangrijkste functies, voornaamste gebruiksscenario’s en integraties voor elke optie samengevat, zodat je de beste keuze kunt vinden.

Het beste voor AI-gestuurde inventarisatie en nalevingsaudits
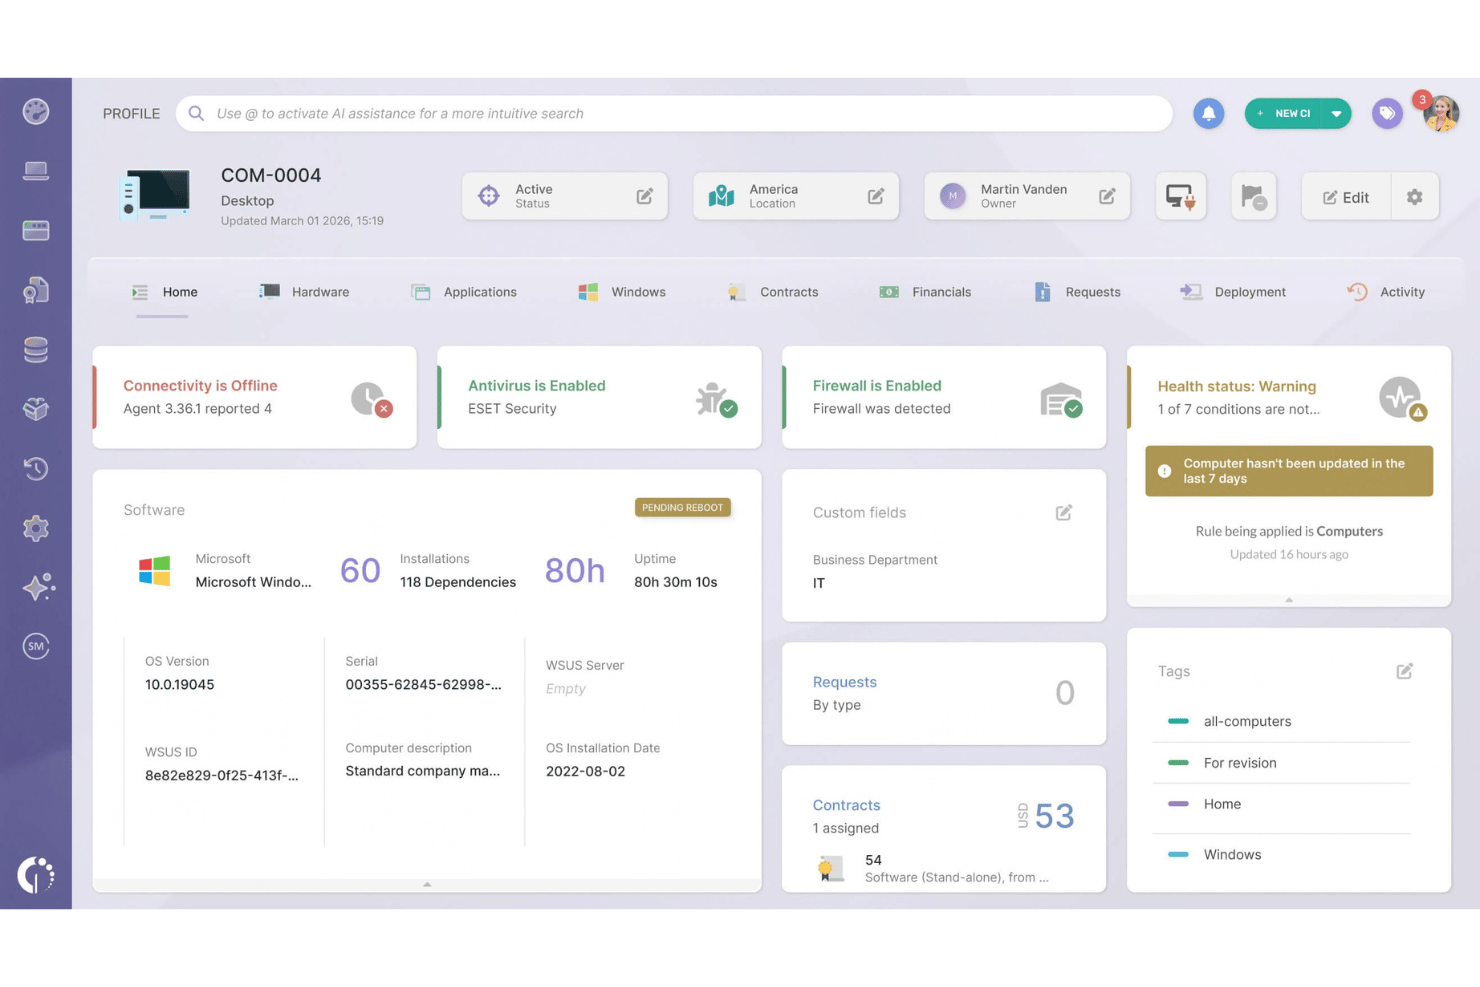
InvGate Asset Management is een platform voor IT-assetbeheer dat agentgebaseerde en agentloze netwerkdetectie, gecentraliseerde hardware- en software-inventarisatie, CMDB-toewijzing en nalevingsrapportage combineert voor cloud-, virtuele en lokaal geïnstalleerde omgevingen.
Voor wie is InvGate Asset Management het meest geschikt?
InvGate Asset Management is zeer geschikt voor IT-teams in middelgrote tot grote ondernemingen die auditklare inventarisatie nodig hebben met ingebouwde nalevingsrapportage voor de kaders GDPR, HIPAA en PCI-DSS.
Waarom ik voor InvGate Asset Management heb gekozen
Ik heb voor InvGate Asset Management gekozen omdat de AI-hub echt verandert hoe nalevingsaudits in de praktijk worden uitgevoerd. In plaats van handmatig te zoeken naar verouderde of niet-conforme assets, brengen Slimme aanbevelingen deze automatisch aan het licht, met specifieke richtlijnen om ze bij te werken, te vervangen of opnieuw toe te wijzen. De Atlas-database voegt actuele gegevens toe over einddata van de levensduur en het einde van de ondersteuning voor hardware en software, zodat vooraf samengestelde GDPR-, HIPAA- en PCI-DSS-nalevingsrapporten zijn gebaseerd op nauwkeurige, actuele gegevens.
Belangrijkste functies van InvGate Asset Management
- Agentgebaseerde inventarisatie van eindpunten: Een lichtgewicht agent voor Windows, macOS, Linux en Android verzamelt dagelijks gedetailleerde hardwarespecificaties, geïnstalleerde software en gebruiksgegevens, zelfs wanneer apparaten niet met het netwerk zijn verbonden.
- Agentloze netwerkscan op basis van proxy's: Lichtgewicht detectieproxy's scannen door de gebruiker gedefinieerde IP-bereiken met behulp van SNMP, WMI en SSH om servers, printers, routers en switches te identificeren zonder agents te implementeren.
- Geautomatiseerde CMDB met afhankelijkheidstoewijzing: De ingebouwde CMDB brengt relaties tussen assets, applicaties, gebruikers en locaties in kaart, met door AI ondersteunde suggesties om afhankelijkheidsgegevens actueel te houden wanneer je omgeving verandert.
- Geautomatiseerde garantieregistratie: Ingebouwde API-integraties met Dell en Lenovo vullen garantievervaldatums automatisch in op assetniveau, met automatisering via slimme tags en e-mailwaarschuwingen voor aanstaande vervaldatums.
Integraties van InvGate Asset Management
InvGate Asset Management biedt ingebouwde integraties binnen het Microsoft-ecosysteem, met AWS, Google Cloud Platform, Jamf, VMware vCenter, Jira en Zendesk. De REST API ondersteunt aangepaste integraties.
Pros and Cons
Pros:
- Gecombineerde agentgebaseerde en agentloze apparaatdetectie
- AI-gestuurde aanbevelingen voor risicovolle assets
- Ingebouwde nalevingsdashboards en audittools
Cons:
- Geen realtime in kaart brengen van de netwerktopologie
- Automatische garantiesynchronisatie beperkt tot Dell en Lenovo

Faddom
Het beste voor inzicht in hybride netwerken
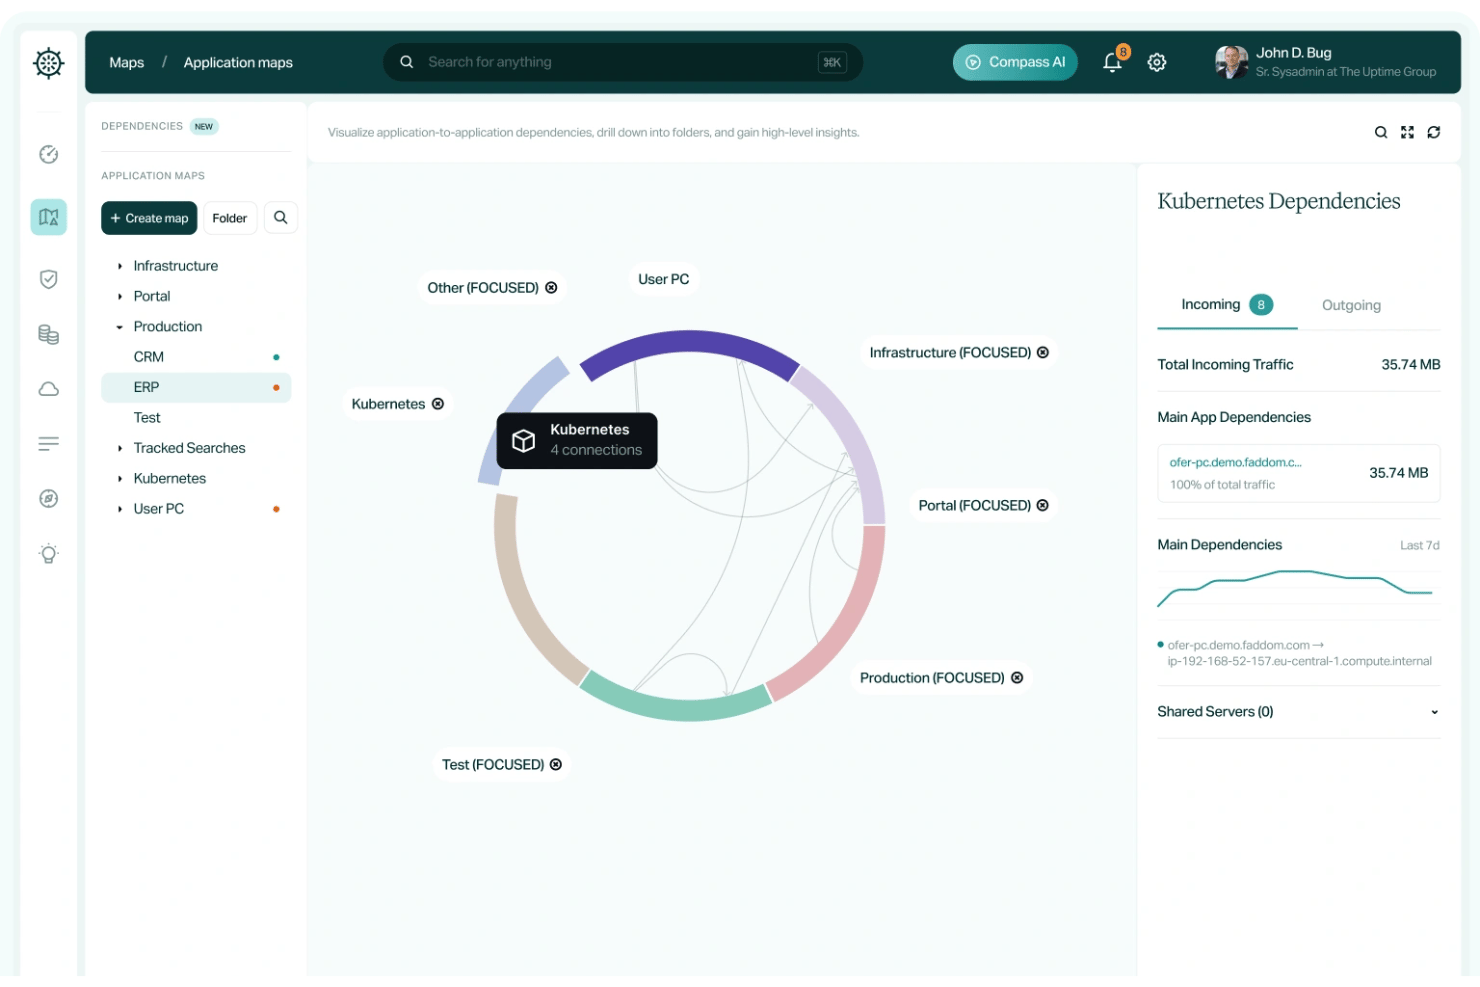
Faddom is een agentloze tool voor netwerkinventarisatie en topologietoewijzing die servers, VM's, cloudinstanties en applicatieafhankelijkheden ontdekt in on-premises- en cloudomgevingen met behulp van passieve verkeersanalyse en protocollen zoals NetFlow, SNMP en sFlow.
Voor wie is Faddom het meest geschikt?
Faddom is zeer geschikt voor IT- en infrastructuurteams in ondernemingen die hybride omgevingen beheren en behoefte hebben aan realtime inzicht in de topologie zonder de overhead van agentimplementatie.
Waarom ik voor Faddom koos
Ik koos Faddom als een van de beste oplossingen omdat het je binnen 60 minuten een complete, realtime topologiekaart van je hybride omgeving biedt, standaard zonder agents en zonder vereiste referenties. Wat ik indrukwekkend vind, is hoe het zowel on-premises infrastructuur als multicloudomgevingen (AWS, Azure, GCP) binnen één geïntegreerde kaart verwerkt, met behulp van passieve verkeersanalyse via NetFlow, sFlow en SNMP. De Lighthouse AI signaleert voortdurend gedragsafwijkingen, zoals ongeautoriseerde aanmeldingen en DNS-pieken, zodat je inventaris niet slechts een momentopname is, maar een live, beveiligingsbewust beeld van je netwerk.
Belangrijkste functies van Faddom
- Verrijking met CVE-kwetsbaarheden: Koppelt ontdekte software- en versiegegevens aan bekende CVE's, zodat je realtime inzicht krijgt in kwetsbare assets in je omgeving.
- Juiste dimensionering van cloudresources en migratieplanning: Ingebouwde aanbevelingen brengen inactieve of te grote cloudinstanties aan het licht, inclusief kostengegevens voor AWS, Azure en GCP, ter ondersteuning van de planning van migratiegolven.
- Compass AI-zoekopdrachten in natuurlijke taal: Stel vragen in gewone taal over je infrastructuurtopologie en krijg directe antwoorden zonder handmatig door kaarten of rapporten te hoeven zoeken.
- Bewaking van SSL-certificaten: Bewaakt SSL-certificaten voor ontdekte services en markeert certificaten die bijna verlopen of verkeerd zijn geconfigureerd voordat ze een incident veroorzaken.
Integraties van Faddom
Faddom biedt integraties met ServiceNow, Jira, Zabbix, Nagios, Microsoft AD en AWS.
Pros and Cons
Pros:
- Genereert realtime topologiekaarten binnen een uur
- Geen agents op eindpunten of serverreferenties vereist
- Signaleert automatisch schaduw-IT en CVE-kwetsbaarheden
Cons:
- Geen ingebouwde CMDB of bidirectionele gegevenssynchronisatie
- Ondersteunt geen ontdekking van SaaS-applicaties

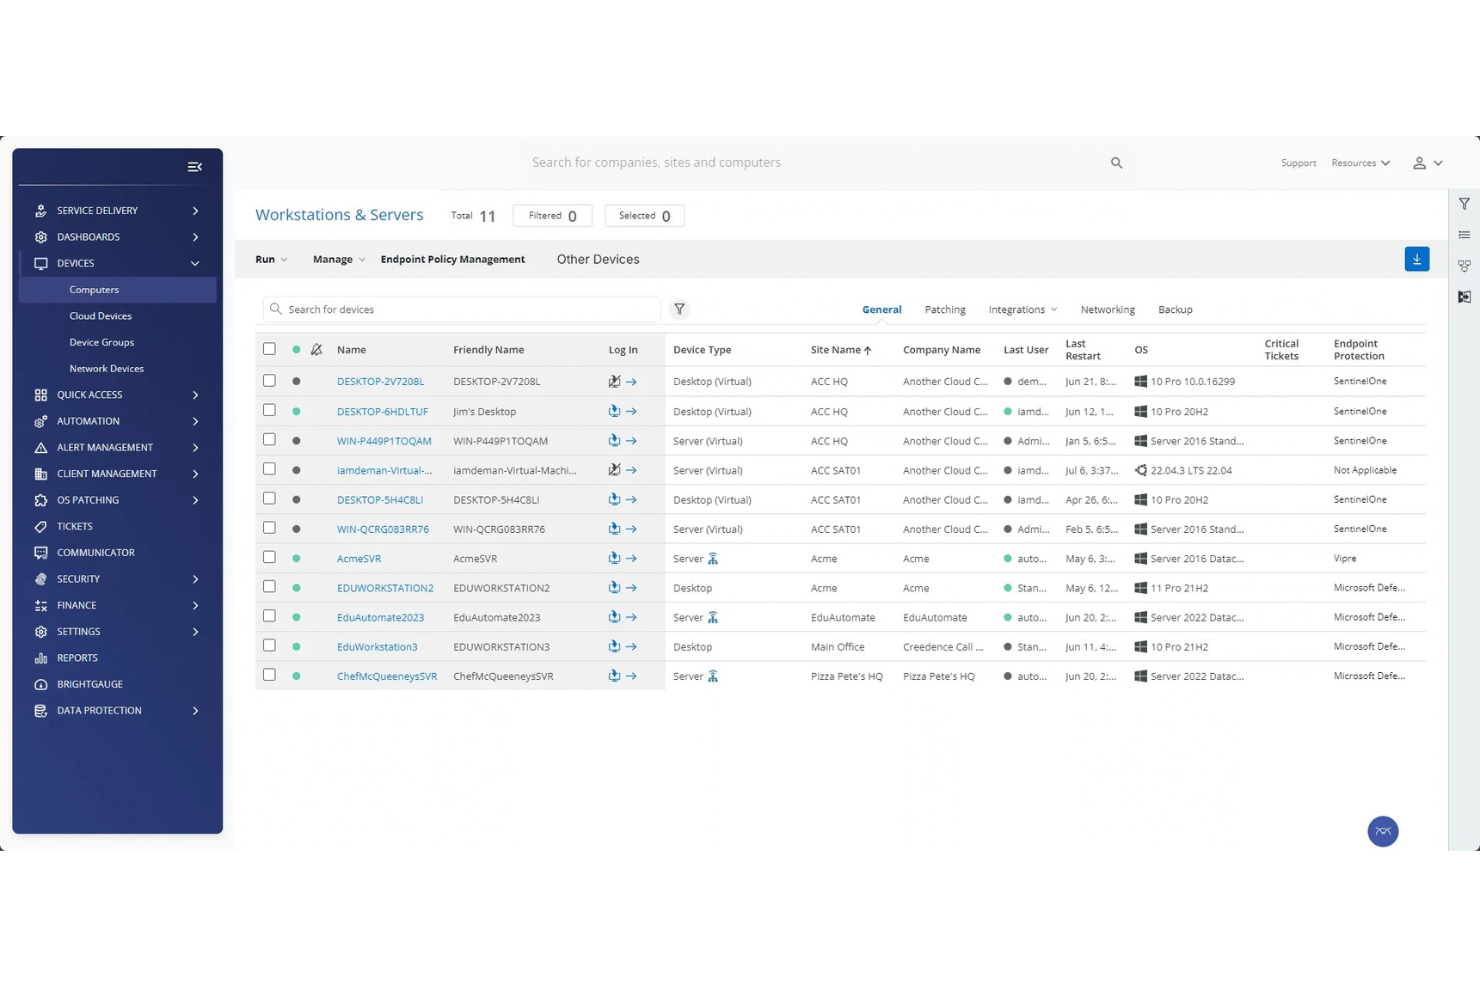
ConnectWise RMM is een agentgebaseerd en agentloos platform voor monitoring en beheer op afstand dat geautomatiseerde netwerkdetectie, apparaatscans met meerdere protocollen, assetcatalogisering, wijzigingstracking en scriptgestuurde automatisering combineert in IT-omgevingen met meerdere locaties.
Voor wie is ConnectWise RMM het meest geschikt?
ConnectWise RMM is speciaal ontwikkeld voor MSP-technici die meerdere klantnetwerken vanuit één console beheren.
Waarom ik voor ConnectWise RMM heb gekozen
ConnectWise RMM staat op mijn shortlist omdat de Network Probe-technologie van elke Windows-agent een detectie-engine maakt, automatisch IP-bereiken scant, apparaatregistraties aanmaakt en apparaten via detectiesjablonen bevraagt in omgevingen met meerdere locaties. Ik vind het vooral sterk dat het platform agentgebaseerde catalogisering (hardwarespecificaties, geïnstalleerde software, patchstatus) combineert met agentloze SNMP-, WMI- en LLDP-scans, zodat zelfs onbeheerde switches en printers worden vastgelegd. Met de ongeveer 400 vooraf gebouwde automatiseringsscripts kun je vervolgens actie ondernemen op basis van die inventarisgegevens zonder alles vanaf nul te hoeven schrijven.
Belangrijkste functies van ConnectWise RMM
- Tracking van assetwijzigingen: Legt hardware-, software- en eigendomswijzigingen in de loop der tijd vast ter ondersteuning van audits en levenscyclusbeheer.
- Rapportage met Dataviews: Biedt meer dan 100 interactieve queryweergaven voor het zoeken, filteren en exporteren van assetgegevens.
- Console voor meerdere tenants: Beheert meerdere klantnetwerken vanuit één interface, met sitestructuren per klant en gesegmenteerde rapportage.
- Flexibele implementatie: Ondersteunt lokale en cloudhosting (SaaS), afhankelijk van je behoeften op het gebied van gegevenslocatie of netwerksegmentatie.
Integraties van ConnectWise RMM
ConnectWise RMM maakt verbinding met ConnectWise PSA, Autotask, Auvik, ServiceNow en Aportio. Het integreert ook met Zapier en biedt een REST API voor aangepaste verbindingen.
Pros and Cons
Pros:
- Hybride detectie van apparaten met en zonder agent
- Uitgebreide wijzigingstracking voor assetlevenscycli
- Console voor meerdere tenants voor het beheer van MSP-klanten
Cons:
- Geavanceerde topologie-inventarisatie vereist de Auvik-uitbreiding
- Monitoring van niet-Windows-apparaten is beperkt

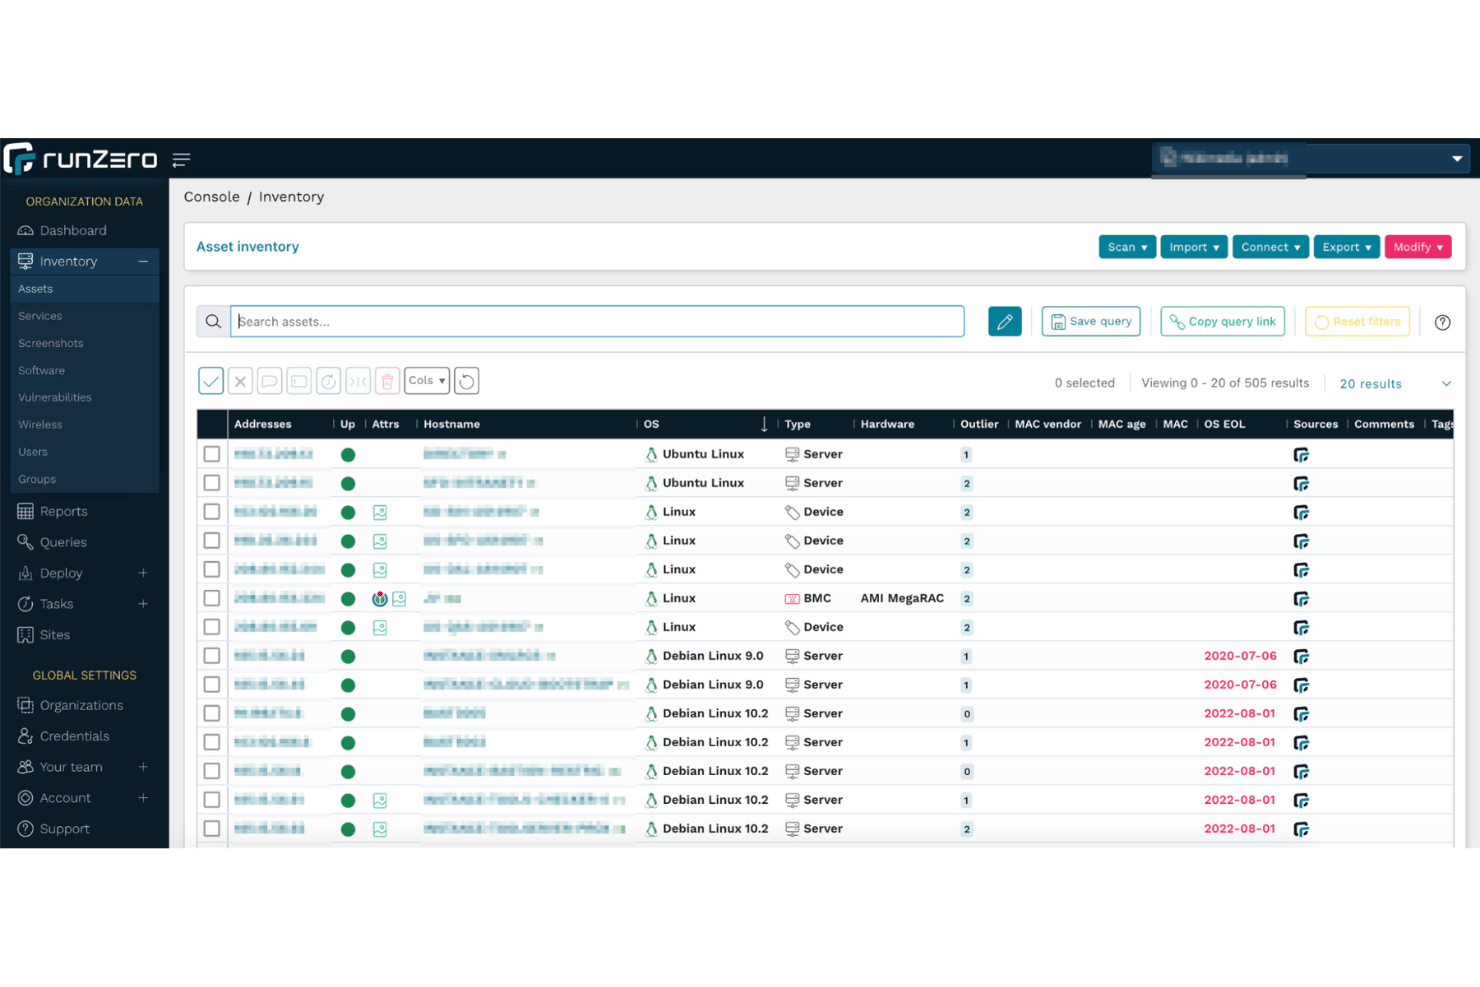
runZero is een platform voor netwerkinventarisatie en beheer van het aanvalsoppervlak van cyberassets (CAASM) dat IT-, OT-, IoT- en cloudassets ontdekt en catalogiseert met behulp van een combinatie van actieve scans, passieve verkeersbemonstering en integraties op basis van API's.
Voor wie is runZero het meest geschikt?
runZero is zeer geschikt voor beveiligings- en netwerkteams die gemengde IT-, OT- en IoT-omgevingen beheren waarin het niet praktisch is om agents te implementeren of inloggegevens te verzamelen.
Waarom ik voor runZero heb gekozen
Ik heb runZero gekozen als een van de beste oplossingen omdat het agentloze ontdekkingsmodel zich onderscheidt. Het identificeert IoT-, OT- en schaduw-IT-apparaten aan de hand van kenmerken, zonder inloggegevens, agents of appliances. Ik heb het ingezet in omgevingen waarin het implementeren van agents geen optie was, en toch bracht het open poorten, actieve services, SSL-certificaten en zelfs schermafbeeldingen van webinterfaces aan het licht. De passieve OT-verkeersbemonstering is bijzonder waardevol voor kwetsbare ICS-omgevingen waarin actieve scans een reëel operationeel risico met zich meebrengen.
Belangrijkste functies van runZero
- Nalevingsdashboard: Vooraf gebouwde dashboards die zijn afgestemd op kaders zoals NIST CSF, PCI DSS, DORA, NIS2 en NYDFS voor rapportage die klaar is voor audits.
- Multitenant MSSP-console: Ondersteunt accounts per klant of één globaal account met RBAC per organisatie, afgebakende inloggegevens en ouder-kindrelaties tussen organisaties.
- Bijhouden van SSL/TLS-certificaten: Ontdekt en catalogiseert alle certificaten in het netwerk, inclusief verlopen certificaten en certificaten die binnenkort verlopen, met volledige metagegevens van uitgever en certificaatketen.
- In kaart brengen van aanvalspaden: Visualiseert paden voor laterale beweging vanaf internetgerichte toegangspunten door het netwerk en identificeert hiaten in segmentatie en knelpunten.
Integraties van runZero
runZero biedt meer dan 30 gedocumenteerde integraties, waaronder Jira Service Management, NetBox, AWS, Microsoft Intune, Google Cloud Platform, CrowdStrike, Splunk en Qualys. Het biedt ook een API voor aangepaste integraties.
Pros and Cons
Pros:
- Agentloze ontdekking vindt niet-beheerde apparaten en schaduw-IT
- Visualiseert de netwerktopologie met 2D- en 3D-kaarten
- Maakt schermafbeeldingen van webservices voor snellere apparaatvalidatie
Cons:
- Hardwaregegevens zijn beperkt zonder inloggegevens
- Ingebouwde wijzigingstracking vereist export naar een externe SIEM
Docusnap
Het beste voor automatisch bijgewerkte IT-documentatie en compliance-audits
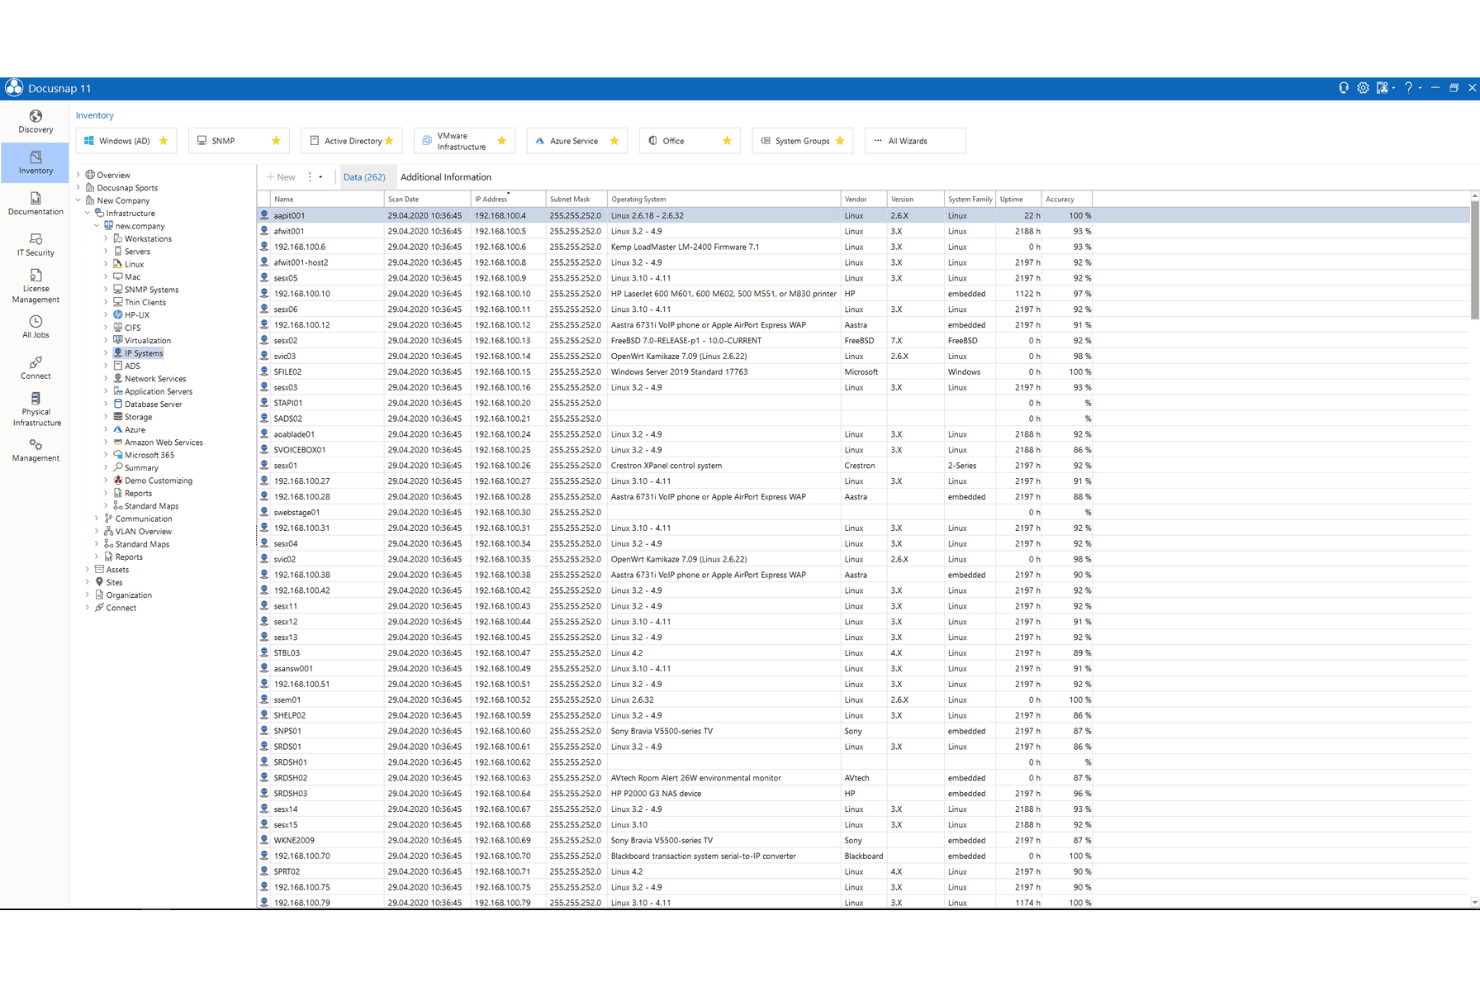
Docusnap is een agentloze netwerkinventarisatie- en IT-documentatietool die geautomatiseerde apparaatdetectie, een ITIL-conforme CMDB, licentiebeheer, netwerktopologietoewijzing en rapportage die klaar is voor compliance combineert voor on-premises- en cloudomgevingen.
Voor wie is Docusnap het meest geschikt?
Docusnap is zeer geschikt voor IT-teams in gereguleerde sectoren die auditklare documentatie en het bijhouden van licentiecompliance nodig hebben in hybride on-premises- en cloudomgevingen.
Waarom ik voor Docusnap heb gekozen
Docusnap staat op mijn shortlist vanwege de manier waarop het omgaat met documentatie die daadwerkelijk actueel blijft. Elke geplande inventarisatiecyclus vernieuwt automatisch netwerkkaarten, IT-conceptdocumenten en compliancerapporten zonder dat iemand ze handmatig hoeft aan te passen. Ik waardeer vooral de meer dan 200 vooraf gebouwde auditrapporten die zijn gekoppeld aan kaders zoals ISO 27001, NIS-2, AVG en DORA. Hierdoor is je documentatie standaard auditklaar en hoeft deze niet vlak voor een inspectie haastig te worden samengesteld. De agentloze detectie voor Windows, Linux, macOS en cloudplatforms zoals Azure en AWS houdt de CMDB nauwkeurig bij in hybride omgevingen zonder implementatieoverhead.
Belangrijkste functies van Docusnap
- Agentloze scanning met meerdere protocollen: Scant apparaten met WMI, SSH, SNMP en REST API's zonder agents op eindpunten te installeren.
- ITIL-conforme CMDB: Slaat alle geïnventariseerde bedrijfsmiddelen op in een gestructureerde configuratiedatabase die afhankelijkheden in kaart brengt.
- Multi-tenancy voor MSP's: Ingebouwde scheiding van klanten met scanreferenties per tenant, rolgebaseerde toegangscontrole en aangepaste branding voor elke beheerde organisatie.
- Rechtenanalyse: Controleert toegangsrechten voor Windows-bestandssystemen, Active Directory, SharePoint, Exchange en CIFS/SMB-compatibele opslag.
Docusnap-integraties
Docusnap biedt native integraties met Microsoft 365, Azure Services, Amazon Web Services en Cisco Meraki. Het biedt ook een REST API en Zapier voor aangepaste verbindingen.
Pros and Cons
Pros:
- Automatisch bijgewerkte IT-documentatie na elke scan
- ITIL-conforme CMDB met afhankelijkheden in kaart gebracht
- Multi-tenancy met gegevensscheiding per klant
Cons:
- Geen realtime waarschuwingen voor ongeautoriseerde apparaten
- Beperkte mogelijkheden voor rapportaanpassing
Device42
Het meest geschikt voor hybride IT-omgevingen
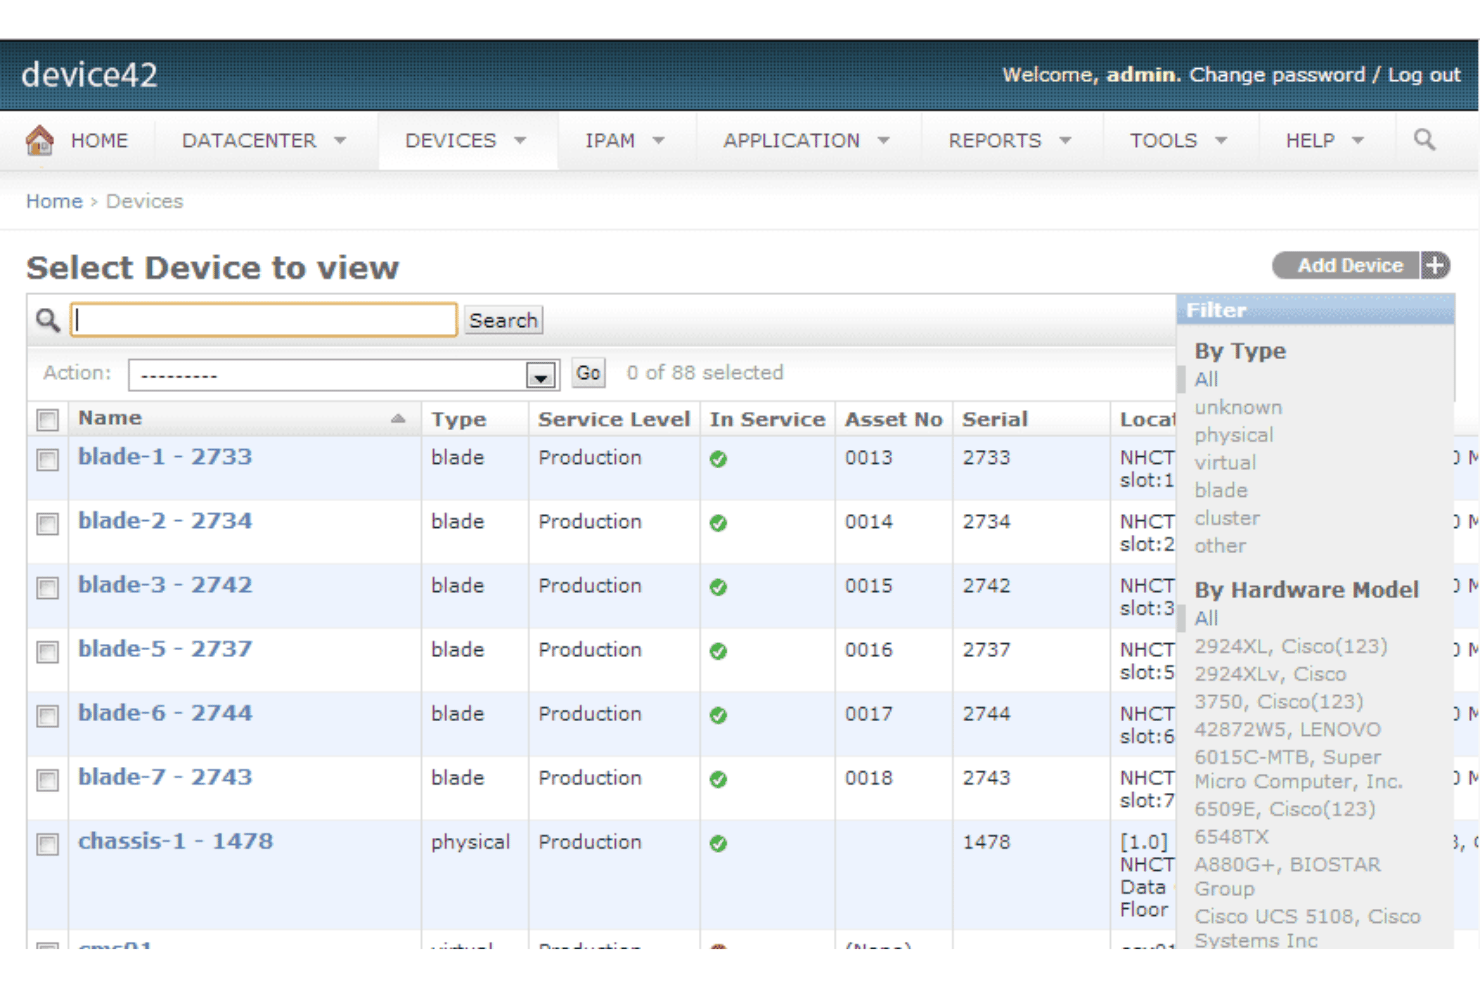
Device42 is een platform voor netwerk-inventarisbeheer dat agentloze automatische detectie, een uniforme CMDB, IPAM, DCIM en het in kaart brengen van applicatieafhankelijkheden combineert voor fysieke, virtuele, cloud- en gecontaineriseerde omgevingen.
Voor wie is Device42 het meest geschikt?
Device42 is zeer geschikt voor middelgrote tot grote IT-teams die gemengde omgevingen beheren met on-premises hardware, virtuele infrastructuur en cloudresources binnen één inventarissysteem.
Waarom ik voor Device42 heb gekozen
Ik heb Device42 opgenomen in mijn beste keuzes omdat het een van de weinige tools voor netwerk-inventarisbeheer is die fysieke, virtuele, cloud- en gecontaineriseerde assets daadwerkelijk binnen één CMDB beheert zonder dat op de meeste apparaten agents nodig zijn. Ik vind het vooral prettig dat externe verzamelaars agentloze detectie uitbreiden naar gesegmenteerde subnetten en externe kantoren, met ondersteuning voor protocollen zoals SNMP, WMI, SSH en zelfs Modbus voor OT/IoT-apparaten. De functie voor het in kaart brengen van applicatieafhankelijkheden visualiseert automatisch relaties tussen services en servers, wat van onschatbare waarde is wanneer je de impact van een geplande wijziging in een hybride omgeving moet beoordelen.
Belangrijkste functies van Device42
- Softwarelicentietracering: Monitor aangeschafte, geïnstalleerde en actief gebruikte softwarelicenties in één overzicht, met markeringen voor verboden software en naderende vervaldatums.
- EnrichAI-datanormalisatie: Voegt automatisch dubbele ontdekte assetrecords samen en verrijkt ze bij elke detectiecyclus met gegevens over fabrieksgarantie, EOL en EOS.
- Beheer van SSL-certificaten: Detecteert automatisch certificaten in je omgeving, houdt vervaldatums bij en toont details over cipher suites voor audits en nalevingscontroles.
- IPAM met DNS- en NAT-tracering: Beheert IPv6/IPv4-subnetten, VLAN's en IP-toewijzingen samen met DNS-recordtypen en NAT-regels via firewalls en loadbalancers.
Integraties van Device42
Device42 biedt native integraties met ServiceNow, Freshservice, Jira Service Management, Splunk, Power BI en CyberArk. Er is ook een API beschikbaar voor aangepaste verbindingen.
Pros and Cons
Pros:
- Agentloze detectie omvat cloud, on-premises en IoT
- Topologie- en impactdiagrammen worden automatisch gegenereerd op basis van scans
- Garantie- en EOL-gegevens worden elke cyclus automatisch verrijkt
Cons:
- Het volgen van wijzigingen in hardware-subcomponenten is beperkt
- Voor geavanceerde rapportage is de DOQL-querytaal vereist

Het beste voor IT-, OT- en IoT-middelenontdekking in één overzicht
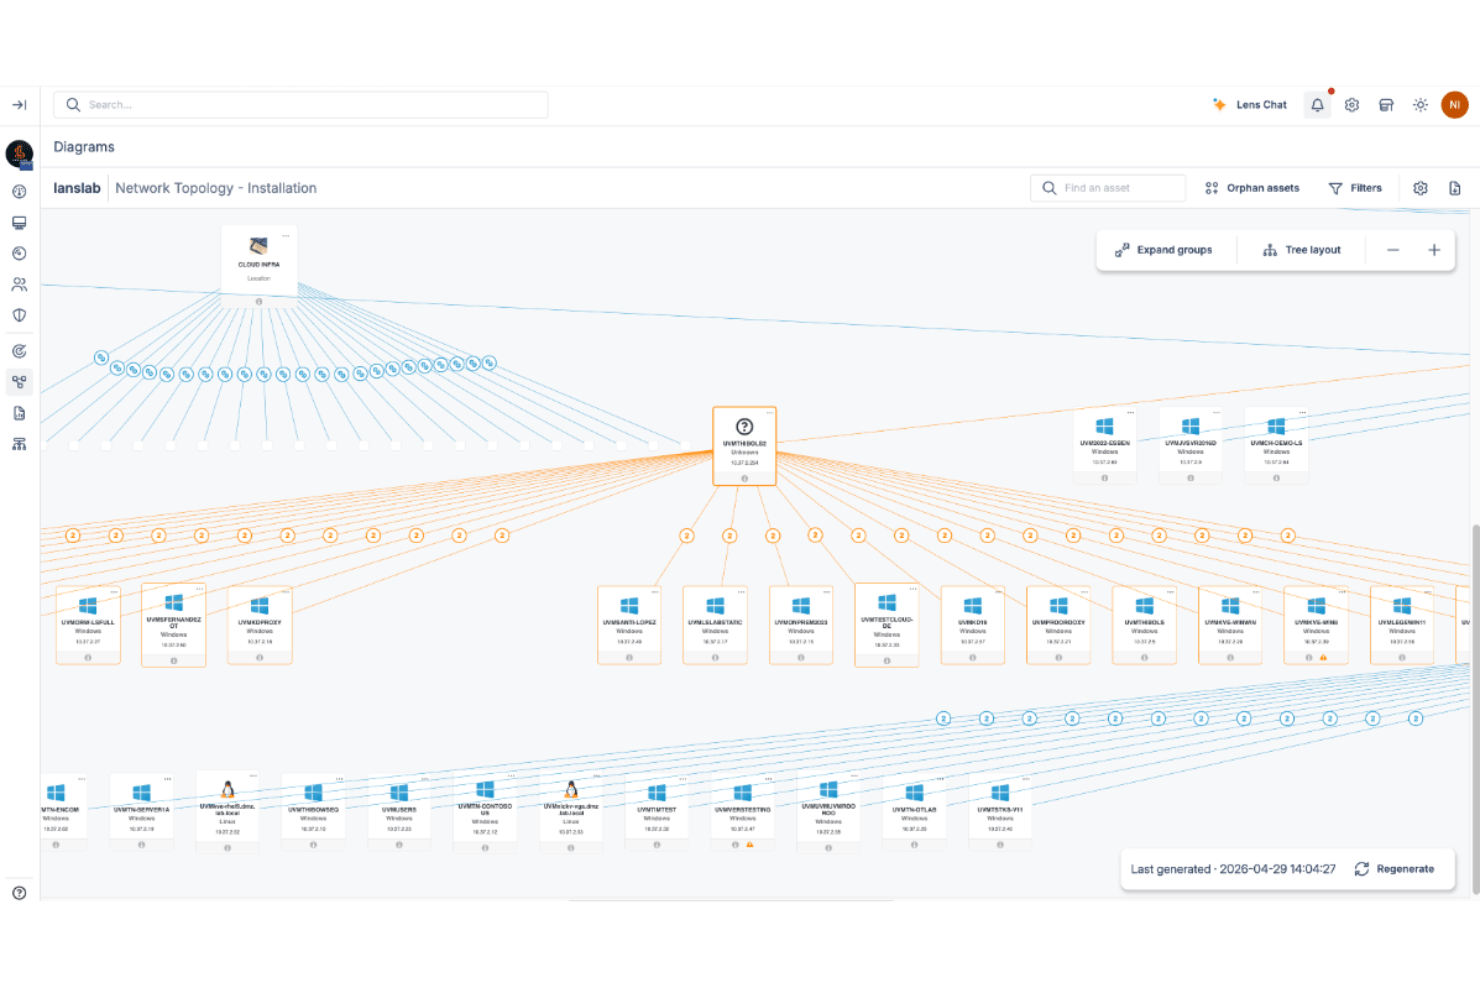
Lansweeper is een netwerk-inventarisbeheersysteem dat agentloos actief scannen, passieve apparaatherkenning, agentgebaseerde tracking en cloudconnectoren combineert om IT-, OT- en IoT-middelen in hybride omgevingen te ontdekken en catalogiseren.
Voor wie is Lansweeper het meest geschikt?
Lansweeper is zeer geschikt voor IT-teams die gemengde omgevingen beheren waarin IT-, OT- en IoT-apparaten naast elkaar bestaan en in één uniforme inventaris moeten worden bijgehouden.
Waarom ik Lansweeper heb gekozen
Ik heb Lansweeper gekozen als een van de beste oplossingen, omdat geen enkele andere tool die ik heb gebruikt de ontdekking van IT, OT en IoT zo natuurlijk samenbrengt in één genormaliseerde inventaris. De Asset Radar-laag maakt passief apparaatprofielen aan met behulp van pakketdetectie zonder referenties, waardoor onbeheerde IoT-hardware en ongeautoriseerde eindpunten zichtbaar worden die geauthentiseerde scans doorgaans missen. Ik vertrouw ook op de ingebouwde koppeling van kwetsbaarheden, die ontdekte middelen rechtstreeks aan CVE-gegevensfeeds koppelt, zodat ik kan zien welke specifieke apparaten kwetsbaar zijn zonder van tool te hoeven wisselen.
Belangrijkste functies van Lansweeper
- Garantiebeheer: Haalt automatisch garantiestatussen op van Dell, HP, Lenovo en andere grote leveranciers, met instelbare waarschuwingen voor het verlopen van garanties na 30, 60 en 90 dagen.
- Portaal voor meerdere tenants voor MSP's: Met een speciale beheerconsole kunnen MSP's inventarissen van middelen op alle klantlocaties vanuit één interface bekijken, erover rapporteren en ze beheren.
- Sjablonen voor compliancerapportage: Vooraf gebouwde rapportagesjablonen die zijn gekoppeld aan kaders zoals NIST, HIPAA, PCI-DSS, ISO 27001 en CIS Controls ondersteunen de voorbereiding op audits rechtstreeks vanuit inventarisgegevens.
- GraphQL API en webhooks: Deze zijn beschikbaar in de Pro- en Enterprise-abonnementen en stellen je team in staat om gegevens over middelen naar externe tools te sturen of geautomatiseerde workflows te activeren op basis van wijzigingen in de inventaris.
Lansweeper-integraties
Lansweeper integreert met Datadog, Jira Service Management, Brinqa, Halo, Happyfox, Microsoft Sentinel, Splunk en Armis. GraphQL- en REST-API's, webhooks en een MCP-server ondersteunen aangepaste connectiviteit.
Pros and Cons
Pros:
- Vindt onbeheerde en ongeautoriseerde IoT-/OT-apparaten
- Agentloos scannen brengt moeilijk bereikbare middelen aan het licht
- Koppelt kwetsbaarheden rechtstreeks aan ontdekte middelen
Cons:
- Geen ingebouwde functie voor patchimplementatie
- SNMPv3-contextveld wordt niet ondersteund

Het beste voor de levenscyclus van DC-assets en CMDB-synchronisatie
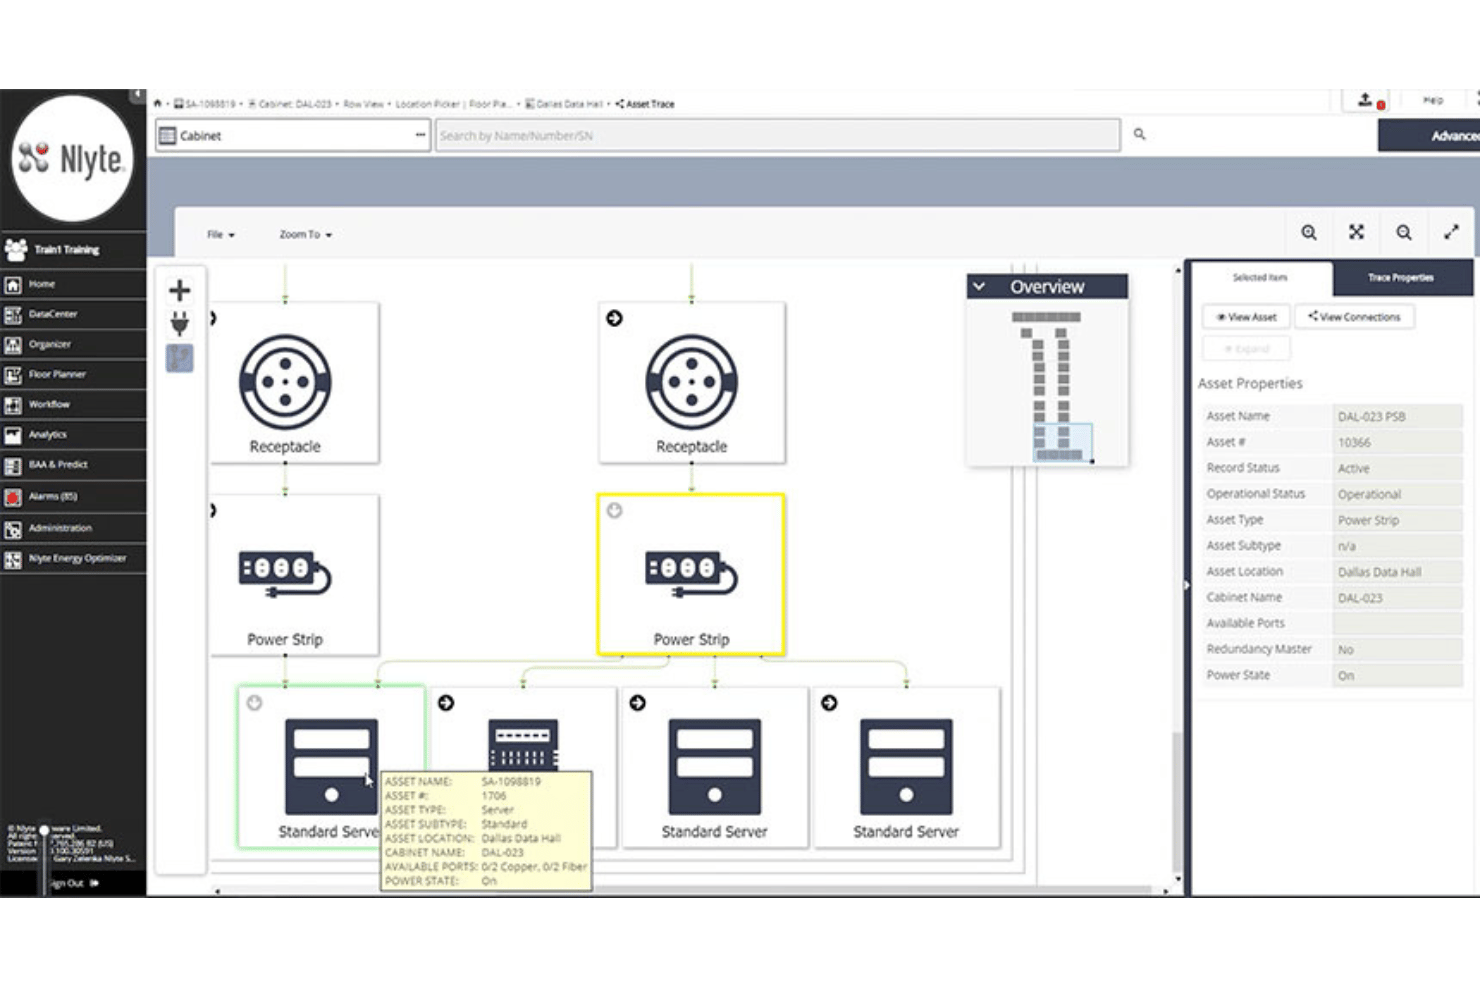
Nlyte DCIM is een platform voor het beheer van datacenterinfrastructuur dat geautomatiseerde assetdetectie, volledige catalogisering van de assetlevenscyclus, wijzigingstracering, scannen via meerdere protocollen en CMDB-integratie combineert binnen fysieke DC-omgevingen.
Voor wie is Nlyte DCIM het meest geschikt?
Nlyte DCIM is zeer geschikt voor IT-teams van ondernemingen die grote fysieke datacenteromgevingen beheren en behoefte hebben aan end-to-end-tracering van de assetlevenscyclus en een nauwe CMDB-integratie.
Waarom ik voor Nlyte DCIM heb gekozen
Nlyte DCIM staat op mijn shortlist vanwege de manier waarop het de volledige assetlevenscyclus combineert met live CMDB-synchronisatie, iets wat op dit niveau echt zeldzaam is. De Assetoptimalisatie volgt elk apparaat van aanschaf tot buitengebruikstelling en registreert serienummers, RFID-tags, rackpositie en aangepaste velden zoals PO-nummers. Dankzij de bidirectionele ServiceNow-synchronisatie wordt een fysieke rackwijziging in Nlyte automatisch doorgevoerd in het logische CMDB-record, zodat beide systemen nauwkeurig blijven zonder handmatige afstemming.
Belangrijkste functies van Nlyte DCIM
- Nlyte Discovery-module: Scant automatisch netwerken via alle belangrijke protocollen en besturingssystemen om verbonden apparaten te detecteren, firmwaregegevens vast te leggen en onbekende of zombie-assets te markeren.
- Monitoring van assetintegriteit: Brengt alle assets, energiesystemen en processen in kaart met keten-van-bewaringstracering om ongeautoriseerde wijzigingen zichtbaar te maken en beveiligingsstrategieën volgens het Zero Trust-principe te ondersteunen.
- Operationele AI-suite: Omvat zoekopdrachten in natuurlijke gesprekstaal naar asset- en infrastructuurgegevens, AI-gestuurde plaatsing van werklasten en anomaliedetectie met analyse van de hoofdoorzaak.
- Kastweergaven voor meerdere tenants: Biedt veilige, geïsoleerde zichtbaarheid per tenant in kastgegevens en ondersteunt colocatieproviders die infrastructuur voor meerdere klanten beheren.
Nlyte DCIM-integraties
Nlyte DCIM integreert met toonaangevende ITSM-systemen, CMDB's en BMS'en. Er is ook een REST API beschikbaar voor aangepaste verbindingen.
Pros and Cons
Pros:
- Blinkt uit in het volgen van de volledige assetlevenscyclus
- Bidirectionele synchronisatie met ServiceNow CMDB
- Ondersteunt brede protocollen, waaronder BACnet en MODBUS
Cons:
- Gericht op fysieke assets in datacenters
- Het interfaceontwerp wordt vaak als verouderd beschouwd

Ideaal voor activadetectie op grote schaal met CMDB-koppeling
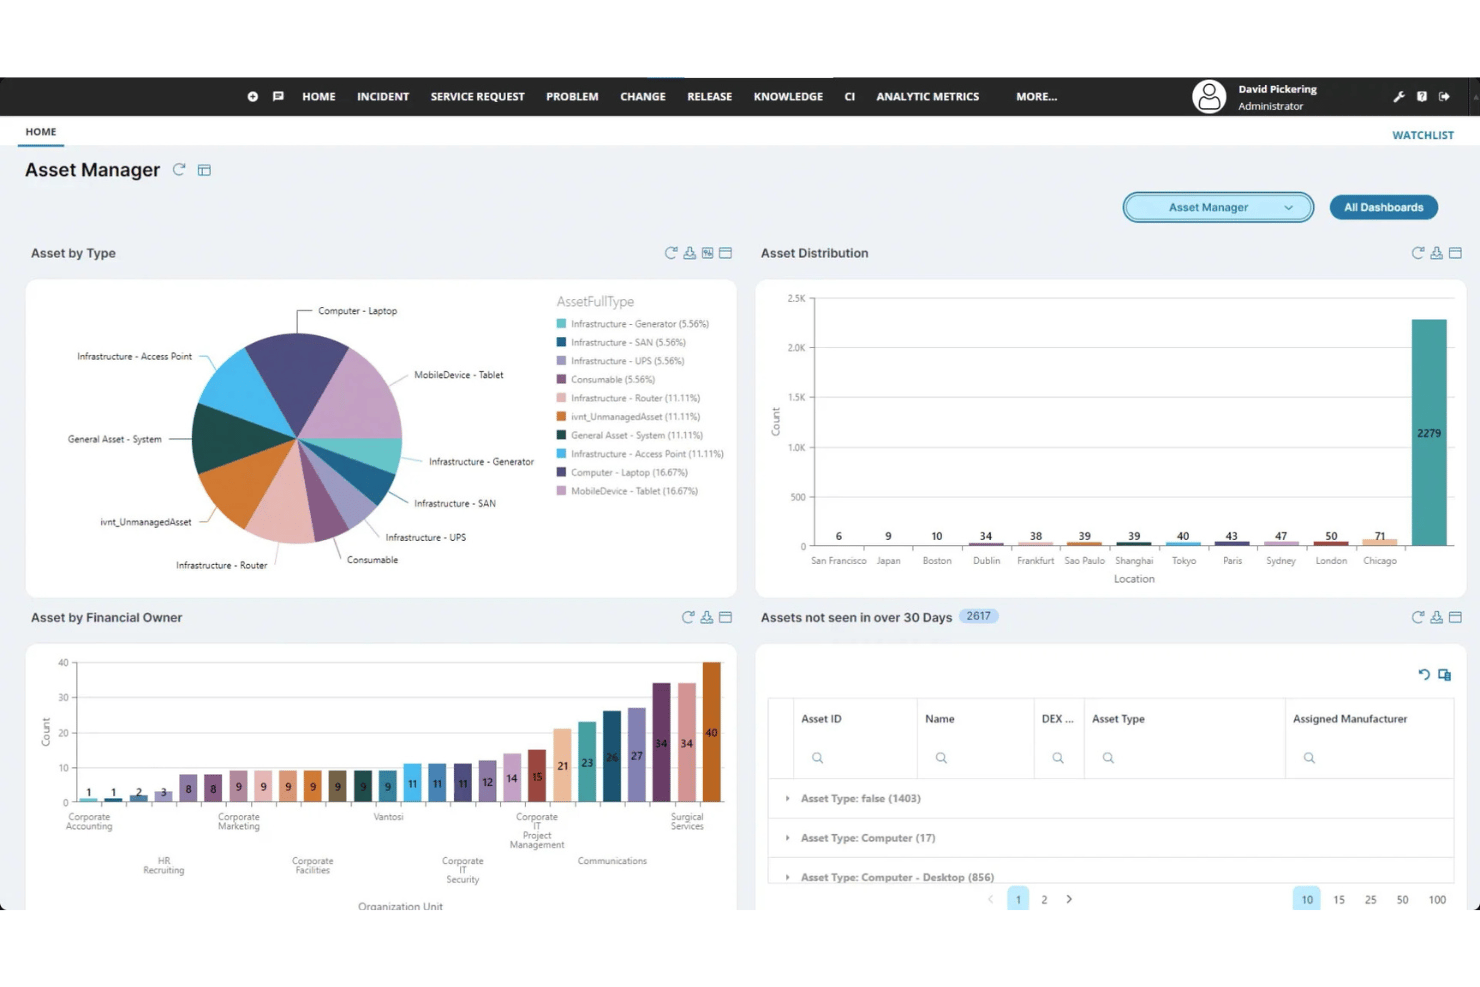
Ivanti Neurons is een platform voor netwerkinventarisatie dat actieve scans, passieve ontdekking en telemetrie op basis van agents combineert om een uniforme, ontdubbelde activacatalogus op te bouwen voor beheerde, onbeheerde, IoT-, OT- en cloudomgevingen.
Voor wie is Ivanti Neurons het meest geschikt?
Ivanti Neurons is zeer geschikt voor IT-teams van ondernemingen die één gezaghebbend activarecord nodig hebben dat rechtstreeks wordt doorgevoerd naar een bestaand CMDB- of ITSM-platform.
Waarom ik voor Ivanti Neurons heb gekozen
Ik heb voor Ivanti Neurons gekozen omdat de CMDB-synchronisatie echt een van de beste is die ik in deze categorie heb gezien. Ontdekkingsgegevens stromen rechtstreeks naar ServiceNow, Freshservice, Jira en andere platformen, waardoor configuratie-items actueel blijven zonder handmatige tussenkomst. Wat het platform op grote schaal onderscheidt, is de combinatie van continu actieve passieve ontdekking en een zelforganiserende verkiezing van scanners, zodat zelfs apparaten die slechts met tussenpozen actief zijn of tijdelijk verbinding maken niet over het hoofd worden gezien.
Belangrijkste functies van Ivanti Neurons
- Detectie van ongeautoriseerde apparaten: Scant continu elk subnet om ongeautoriseerde apparaten en frauduleuze draadloze toegangspunten te signaleren aan de hand van uw bekende activabasislijn.
- Normalisatie van gegevens uit meerdere bronnen: Neemt ontdekkingsgegevens op uit actieve scans, passief luisteren, agenttelemetrie en connectoren van derden, en ontdubbelt deze vervolgens tot één activarecord.
- Verrijking met garantie- en levenscyclusgegevens: Verrijkt activarecords automatisch met garantiestatus, contractgegevens en einddatums van de levensduur, afkomstig uit gegevensconnectoren van leveranciers.
- AI-gestuurde automatisering via Neurons Bots: Gebruikt ingebouwde AI om automatiseringsworkflows aan te sturen die op ontdekkingsgegevens reageren, waaronder het prioriteren van kwetsbaarheden en zelfherstellende taken voor eindpunten.
Integraties van Ivanti Neurons
Ivanti Neurons integreert met ServiceNow CMDB, Ivanti Neurons for ITSM, Jira, Halo, Microsoft Azure DevOps en AWS Amazon Inspector. Open REST-API's ondersteunen aangepaste integraties.
Pros and Cons
Pros:
- Continue, altijd actieve detectie van activa en wijzigingen
- Scannen zonder agents dekt IoT- en OT-apparaten
- Directe CMDB-synchronisatie zorgt voor realtime nauwkeurigheid van activa
Cons:
- Volledige topologiekaarten vereisen een afzonderlijke aankoop
- Voor de eerste installatie is geavanceerde technische expertise nodig
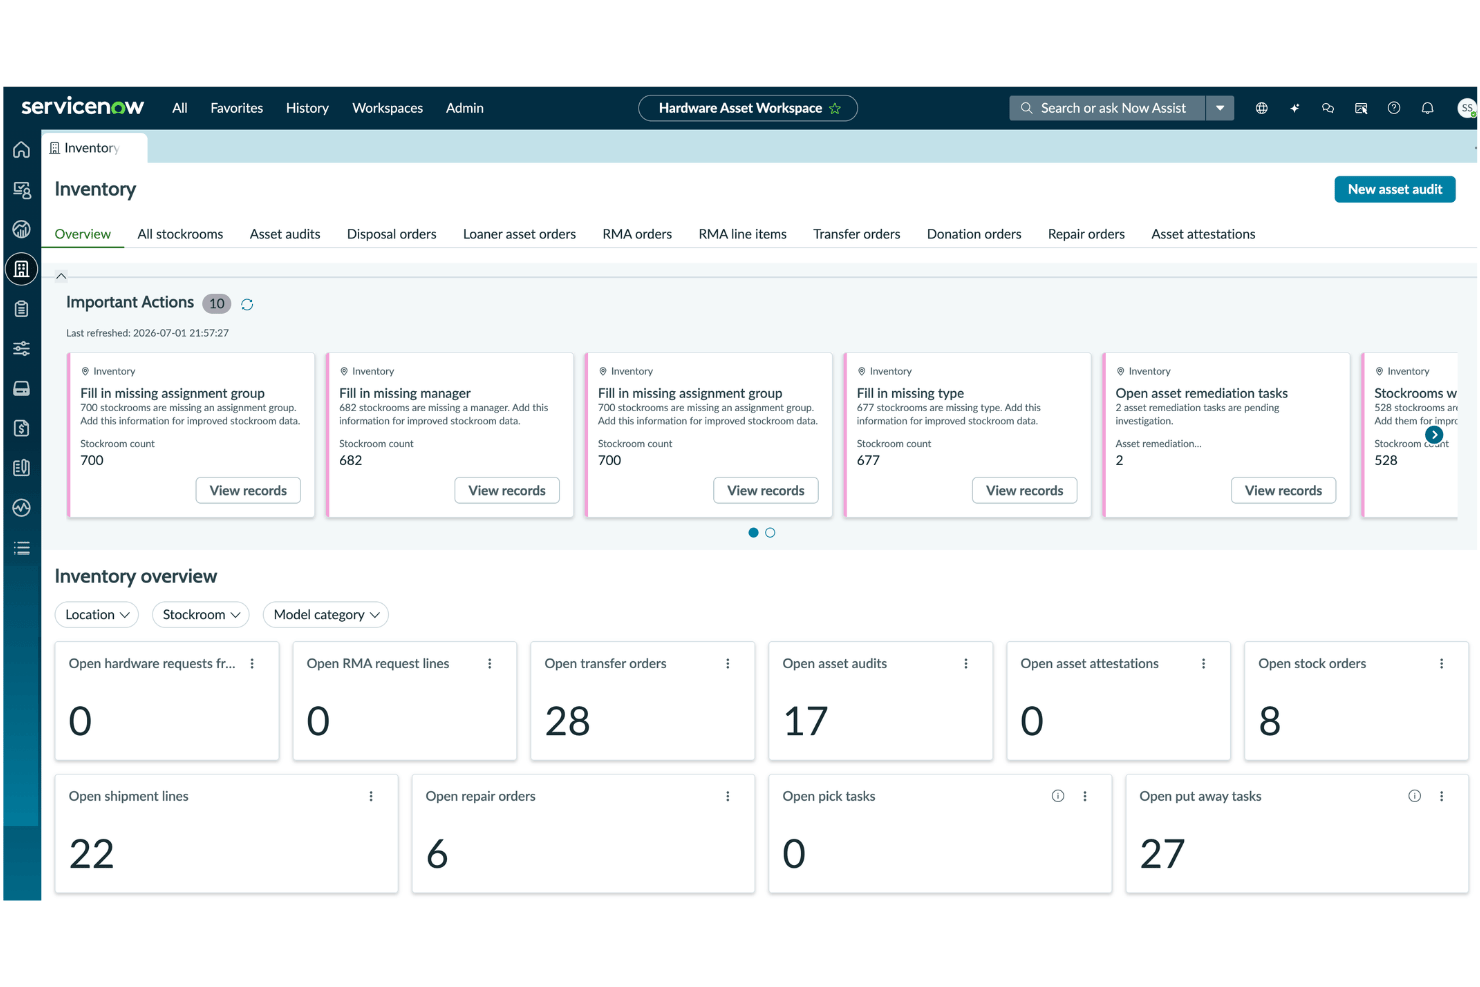
ServiceNow ITAM is een platform voor IT-assetbeheer voor ondernemingen dat geautomatiseerde netwerkdetectie, door CMDB ondersteunde catalogisering van apparaten en software, scannen met meerdere protocollen en het bijhouden van licentienaleving combineert in lokale, cloud- en hybride omgevingen.
Voor wie is ServiceNow ITAM het meest geschikt?
ServiceNow ITAM is zeer geschikt voor grote ondernemingen die ServiceNow al gebruiken voor ITSM en assetdetectie, CMDB-records en licentienaleving op hetzelfde platform willen beheren.
Waarom ik voor ServiceNow ITAM heb gekozen
ServiceNow ITAM staat op mijn shortlist omdat de CMDB het daadwerkelijke registratiesysteem is en niet slechts een secundair synchronisatiedoel. Ik vind het geweldig dat Discovery CI-records automatisch invult via WMI, SSH en SNMP in één geplande scan en die records vervolgens actueel houdt wanneer configuraties veranderen. Wat dit echt nuttig maakt voor grote organisaties, is dat dezelfde assetgegevens rechtstreeks worden gebruikt in workflows voor incidenten, wijzigingen en kwetsbaarheden, zonder aangepaste koppelingen.
Belangrijkste functies van ServiceNow ITAM
- Software-assetbeheer (SAM): Houdt softwarelicentieaanspraken bij, controleert het gebruik, detecteert nalevingsovertredingen en markeert automatisch corrigerende acties.
- Toewijzing van applicatieafhankelijkheden: Visualiseert relaties tussen applicaties en de onderliggende netwerk-CI's om impactanalyses tijdens incidenten of wijzigingen te ondersteunen.
- Detectie van cloudresources: Detecteert en catalogiseert automatisch assets in AWS-, Azure- en GCP-omgevingen, waaronder serverloze functies zoals AWS Lambda en Azure Functions.
- GRC-integratie: Voert asset- en nalevingsgegevens rechtstreeks in de module voor governance, risico en compliance van ServiceNow in voor auditbeheer en beleidshandhaving.
Integraties van ServiceNow ITAM
ServiceNow ITAM heeft native integraties met ServiceNow ITSM, ITOM, SecOps, IntegronQ, Splunk, QRadar en Microsoft Entra ID. Er is ook een REST API beschikbaar voor aangepaste verbindingen.
Pros and Cons
Pros:
- Werkt de CMDB rechtstreeks bij als registratiesysteem
- Scannen met meerdere protocollen ondersteunt netwerken op ondernemingsschaal
- Detectie van cloud- en serverloze omgevingen inbegrepen
Cons:
- Bij de detectie worden apparaten op onbekende subnetten gemist
- De installatie vereist aanzienlijke expertise in het platform
Andere netwerk-inventariseringssoftware
Hier zijn enkele extra opties die niet in mijn hoofdlijst zijn opgenomen, maar mogelijk relevant zijn voor jouw behoeften.
- N-able N-central
Het beste voor netwerktopologietoewijzing op MSP-schaal
- Auvik
E voor netwerkdetectie voor meerdere tenants
- Freshservice
E keuze voor aan ITSM gekoppelde netwerkassetdetectie
- Domotz
E voor detectie van ongeautoriseerde apparaten
- PRTG Network Monitor
Het beste voor het in kaart brengen van netwerken op basis van sensoren
- ManageEngine AssetExplorer
Het beste voor end-to-end ITAM met naleving van licenties
- Axonius
Het beste voor zichtbaarheid van cyberfysieke assets
- WhatsUp Gold 360
Ideaal voor gedistribueerde netwerkinventarisatie op meerdere locaties
- JDisc Discovery
Het meest geschikt voor eenmalige netwerkbeoordelingsprojecten
- AlloyScan
Het meest geschikt voor cloudgebaseerde inventarisatie met en zonder agent


How I Evaluate Network Inventory Software
I split my evaluation into baseline requirements every tool must meet—like agentless discovery and multi-protocol scanning—and the differentiators that separate a solid tool from the right one for your environment.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. I then calculate the tool's total score into a percentage, and use that to help me assess its overall fit for the list.
- Automated network discovery: I evaluate whether the tool can scan distributed or hybrid environments on a recurring schedule without manual input for each subnet.
- Device and asset cataloging: A solid catalog goes beyond IP and hostname lists. I look for rich asset records that include OS, manufacturer, installed software, and location data.
- Multi-protocol scanning: I check for support across SNMP, WMI, SSH, and ICMP at minimum, plus agent and agentless options that cover a range of device types including IoT.
- Change and configuration tracking: Tools that log config changes with timestamps, and comparison views help teams catch drift before it causes outages or compliance gaps.
- Reporting and export: I look for customizable reports, scheduled delivery, and export formats that feed into ITSM or CMDB workflows rather than just static CSV dumps.
- Network mapping and topology: Interactive topology maps with drill-down capability matter more than static diagrams, especially when you're troubleshooting across multiple sites.
Once I have a list of tools that meet the criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
Agentless deep discovery matters most when your environment includes unmanaged IoT, OT, or BYOD devices you can't install agents on. I check whether a tool can fingerprint those endpoints using both credentialed and credential-less scans. Rogue device detection builds on that by alerting you when unknown MAC addresses appear against an approved baseline—critical for catching shadow IT before it becomes a security gap. I also evaluate CMDB and ITSM sync depth, looking for bidirectional connectors with platforms like ServiceNow or Jira that keep asset data authoritative across your operations stack without manual re-entry.
Beyond Features
Pricing model matters a lot here. Per-device licensing can spiral fast when you're scanning dynamic environments where device counts fluctuate weekly, so I check whether a vendor offers per-subnet or flat-tier options that keep costs predictable. I also evaluate the integration ecosystem beyond ITSM—tools like Auvik and ConnectWise RMM offer prebuilt connectors into RMM, SIEM, and patch management platforms, while others rely on REST APIs you'll need to build around. Security posture is another factor: I look for SOC 2 or ISO 27001 certifications and confirm that scan credentials stored for WMI or SSH are encrypted at rest, not just in transit.
Een netwerk-inventariseringssoftware kiezen
Gebruik deze tabel om je prioriteiten te koppelen aan belangrijke selectiecriteria en zo de juiste software te vinden:
| Als je prioriteit ligt bij... | Zoek dan naar... |
|---|---|
| Het verminderen van handmatige assetregistratie | Geautomatiseerde netwerkdetectie zonder agents |
| Het beheren van uiteenlopende omgevingen | Ondersteuning voor meerdere protocollen en hybride omgevingen (IT/OT/IoT) |
| Integratie met ITSM of CMDB | Vooraf gebouwde connectoren en bidirectionele synchronisatie |
| Auditen op naleving | Automatisch bijgewerkte documentatie en configuratielogboeken |
| Het detecteren van ongeautoriseerde of verborgen apparaten | Realtimewaarschuwingen voor onbekende apparaten en hulpmiddelen voor baselines |
Je shortlist beoordelen
- Test de dekking van assetdetectie: Voer een demo of proefperiode uit en scan twee verschillende netwerksegmenten (bekabeld en draadloos) om de reikwijdte van de apparaatdetectie te bevestigen.
- Controleer de integratiediepte: Vraag om een demo of documentatiedoorloop waarin wordt getoond hoe assetgegevens bidirectioneel worden gesynchroniseerd met de gekozen CMDB- of ITSM-tool.
- Bekijk rapportage- en exportworkflows: Laat de leverancier een geplande export van rapporten over assetwijzigingen genereren en vraag om voorbeelden van de uitvoerformaten.
- Bevestig de beveiligingsstatus: Vraag om bewijs van versleuteling van inloggegevens (in rust en tijdens transport), bijvoorbeeld in de vorm van een beveiligingsdocument of auditsamenvatting.
- Beslis tussen realtimeflexibiliteit en grondigheid van documentatie: Kies tussen tools die zijn geoptimaliseerd voor realtime scannen zonder agents en tools die zich richten op robuuste, auditvriendelijke rapportage—kies één aanpak op basis van de vereisten van uw omgeving.
Wat is netwerkinventarisatiesoftware?
Netwerkinventarisatiesoftware is een tool die elk apparaat dat met uw netwerk is verbonden automatisch detecteert, catalogiseert en bijhoudt. Deze platforms geven u gedetailleerd inzicht in hardware, software en apparaatconfiguraties. U kunt netwerkinventarisatiesoftware gebruiken om wijzigingen te monitoren, bedrijfsmiddelen te auditen, rapporten te genereren en compliance te ondersteunen. Ze helpen infrastructuur- en beveiligingsteams georganiseerd te blijven, handmatige registratie van bedrijfsmiddelen te verminderen en snel te reageren op veranderende netwerkomgevingen.
Functies van netwerkinventarisatiesoftware
Let bij het evalueren van netwerkinventarisatieplatforms op de volgende belangrijke functies:
- Geautomatiseerde netwerkdetectie: Detecteert en catalogiseert elk apparaat in bekabelde, draadloze, cloud- en virtuele omgevingen om een realtime lijst van bedrijfsmiddelen bij te houden en hiaten in de zichtbaarheid te elimineren.
- Catalogisering van apparaten en bedrijfsmiddelen: Verzamelt gedetailleerde gegevens—inclusief hardwarespecificaties, OS, IP-adressen, geïnstalleerde software en locatie—om probleemoplossing en levenscyclusbeheer te versnellen.
- Scannen met meerdere protocollen: Maakt gebruik van SNMP, WMI, SSH en ICMP om gegevens uit uiteenlopende hardware te halen en compatibiliteit in gemengde omgevingen te garanderen.
- Configuratie- en wijzigingstracering: Legt apparaatinstellingen, firmware-updates en beleidswijzigingen vast om audits te vereenvoudigen, snelle terugdraaiacties mogelijk te maken en verkeerde configuraties vroegtijdig te signaleren.
- Interactieve netwerkvisualisatie: Genereert realtime topologiekaarten om apparaatverbindingen te visualiseren, storingen te lokaliseren en knelpunten in één oogopslag te identificeren.
- Aanpasbare rapportage: Levert geplande of op aanvraag gegenereerde rapporten in meerdere exportindelingen om aan compliancevereisten te voldoen en het delen van gegevens tussen IT-tools te ondersteunen.
- Integratie met IT-beheertools: Synchroniseert gegevens over bedrijfsmiddelen rechtstreeks met ITSM-, CMDB- en ticketsystemen, waardoor handmatige invoer overbodig wordt en een efficiënte incidentrespons wordt ondersteund.
- Op rollen gebaseerd toegangsbeheer: Beperkt de toegang tot, het bewerken en het exporteren van gegevens op basis van gebruikersrechten om gevoelige informatie over bedrijfsmiddelen te beschermen.
- Waarschuwingen en meldingen: Activeert onmiddellijk waarschuwingen wanneer ongeautoriseerde apparaten verbinding maken of onbevoegde configuratiewijzigingen plaatsvinden, waardoor de respons op bedreigingen wordt versneld.
- Ondersteuning voor compliance en audits: Bewaart historische gegevens over bedrijfsmiddelen, statussen en wijzigingen om voorbereid te zijn op wettelijke en interne beleidsaudits.
AI-functies van netwerkinventarisatiesoftware
Naast de hierboven genoemde standaardfuncties integreren veel van deze oplossingen AI met functies zoals:
- Door AI aangestuurde anomaliedetectie: Gebruikt machinaal leren om ongebruikelijke patronen in netwerkverkeer of apparaatgedrag te identificeren en u te waarschuwen voor mogelijke bedreigingen of verkeerde configuraties voordat deze escaleren.
- Voorspellende analyse van apparaatstoringen: Analyseert historische apparaatprestaties en omgevingsgegevens om te voorspellen welke hardwareonderdelen waarschijnlijk zullen uitvallen, zodat u proactief onderhoud kunt plannen en uitvaltijd kunt beperken.
- Geautomatiseerde analyse van de hoofdoorzaak: Past AI-algoritmen toe om waarschuwingen, logboeken en configuratiewijzigingen met elkaar in verband te brengen en zo sneller dan met handmatig onderzoek de onderliggende oorzaak van netwerkincidenten vast te stellen.
- Intelligente classificatie van bedrijfsmiddelen: Maakt gebruik van AI om nieuwe of onbekende apparaten te categoriseren op basis van verkeerspatronen, communicatieprotocollen en gedragskenmerken, waardoor handmatig taggen wordt verminderd en de nauwkeurigheid van de inventarisatie verbetert.
- Intelligente aanbevelingen voor herstel: Biedt door AI gegenereerde suggesties voor het oplossen van gedetecteerde problemen, zoals configuratiewijzigingen of firmware-updates, op basis van beste praktijken en resultaten van eerdere incidenten.
Voordelen van netwerkinventarisatiesoftware
Het implementeren van netwerkinventarisatietools biedt verschillende voordelen voor uw team en uw bedrijf. Hier zijn enkele voordelen waar u naar kunt uitkijken:
- Geautomatiseerde apparaatdetectie: Scant je netwerk om automatisch een volledige, actuele apparatenlijst samen te stellen en blinde vlekken te elimineren.
- Nauwkeurige assetregistratie: Slaat belangrijke gegevens van elk apparaat op—zoals hardware, software en locatie—om het beheer eenvoudiger te maken.
- Compatibiliteit met meerdere protocollen: Gebruikt standaardprotocollen zoals SNMP, WMI, SSH en ICMP om alle soorten apparatuur te vinden en te monitoren.
- Registratie van wijzigingen en configuraties: Legt wijzigingen in instellingen in de loop van de tijd vast, zodat je fouten of ongewenste updates vroegtijdig kunt signaleren.
- Interactieve netwerkvisualisatie: Tekent livekaarten van je netwerkinrichting om je te helpen problemen snel te signaleren en op te lossen.
- Integratie met IT-beheersystemen: Deelt gegevens rechtstreeks met je ticket- en volgsystemen, zodat alle systemen bijgewerkt blijven.
- Realtime waarschuwingen en ondersteuning voor naleving: Waarschuwt je voor onbekende apparaten of onveilige wijzigingen en houdt tegelijkertijd historische gegevens bij die klaar zijn voor audits.
Kosten en prijzen van netwerk-inventarisatiesoftware
Als je de juiste tool wilt selecteren, moet je inzicht hebben in de verschillende beschikbare prijsmodellen en abonnementen. De kosten variëren afhankelijk van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel geeft een overzicht van veelvoorkomende abonnementen, hun gemiddelde prijzen en de typische functies die in netwerk-inventarisatiesoftware zijn inbegrepen:
Vergelijkingstabel van abonnementen voor netwerk-inventarisatiesoftware
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0-$0 | Basisnetwerkdetectie, beperkte apparaatinventaris, handmatige scans en ondersteuning door de community. |
| Persoonlijk abonnement | $15-$40 per gebruiker/maand | Ondersteuning voor één gebruiker, geplande apparaatscans, standaardrapportage en basisintegratie met IT-hulpmiddelen. |
| Zakelijk abonnement | $40-$100 per gebruiker/maand | Toegang voor meerdere gebruikers, geautomatiseerde netwerkdetectie, geavanceerde rapportage, ITSM-integraties en rolgebaseerde toegangscontrole. |
| Bedrijfsabonnement | $100-$250 per gebruiker/maand | Onbeperkt aantal gebruikers, ondersteuning voor hybride cloud- en lokale omgevingen, aangepaste integraties, auditlogboeken en API-toegang. |