

10 beste softwareoplossingen voor certificaatlevenscyclusbeheer in 2026

Selectie van de beste software voor certificaatlevenscyclusbeheer


Tools voor certificaatlevenscyclusbeheer (CLM) volgen digitale certificaten en sleutels binnen uw infrastructuur, beveiligen ze, vernieuwen ze en trekken ze in. De beste platforms ontdekken onbeheerde certificaten, bewaken het risico op verlopen certificaten, automatiseren uitgifte en implementatie en ondersteunen openbare en private certificeringsinstanties.
Ik heb tools geëvalueerd voor hybride omgevingen, DevOps-workflows, apparaatverificatie, PKI-governance, sleutelbeheer met HSM-ondersteuning en planning voor postkwantumcryptografie (PQC). Gebruik deze gids om opties te vergelijken op basis van uw certificaatbestand, infrastructuur, compliancevereisten en de capaciteit van uw team.
Waarom u onze softwareaanbevelingen kunt vertrouwen
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Vergelijk de beste software voor certificaatlevenscyclusbeheer
Vergelijk de prijzen en specificaties naast elkaar van de beste software die op mijn selectie terechtkwam.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het meest geschikt voor het beheer van SSL, SSH en PGP op één plek | Gratis abonnement + gratis proefperiode van 30 dagen beschikbaar | Prijs op aanvraag | Website | |
| 2 | Beste voor PKI zonder tussenkomst met cryptografische flexibiliteit voor PQC | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 3 | Beste voor CBOM-inventarisatie | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 4 | Beste voor DevOps-native PKI met beheer van meerdere CA's | Gratis abonnement beschikbaar | Prijs op aanvraag | Website | |
| 5 | Beste keuze voor gereedheid voor postkwantummigratie van certificaten | Gratis demo + gratis proefperiode van 30 dagen beschikbaar | Prijs op aanvraag | Website | |
| 6 | Beste voor ingebouwde HSM-sleutelcontrole | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 7 | Beste keuze voor risicoscores van certificaten en gereedheid voor post-kwantumcryptografie | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 8 | Ideaal voor PKI-omgevingen die onder EU-regelgeving vallen | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 9 | Ideaal voor certificaatvernieuwing zonder handmatige tussenkomst, geïntegreerd met F5 | Gratis demo + gratis proefperiode van 15 dagen beschikbaar | Prijs op aanvraag | Website | |
| 10 | Het beste voor DigiCert-native PQC op grote schaal | Gratis demo beschikbaar | Prijzen op aanvraag | Website |
Beoordelingen van software voor certificaatlevenscyclusbeheer
Hieronder vindt u de gedetailleerde samenvattingen van de beste software op mijn selectie, met de belangrijkste functies, integraties en voor- en nadelen om u te helpen de juiste oplossing voor uw behoeften te vinden.

Het meest geschikt voor het beheer van SSL, SSH en PGP op één plek
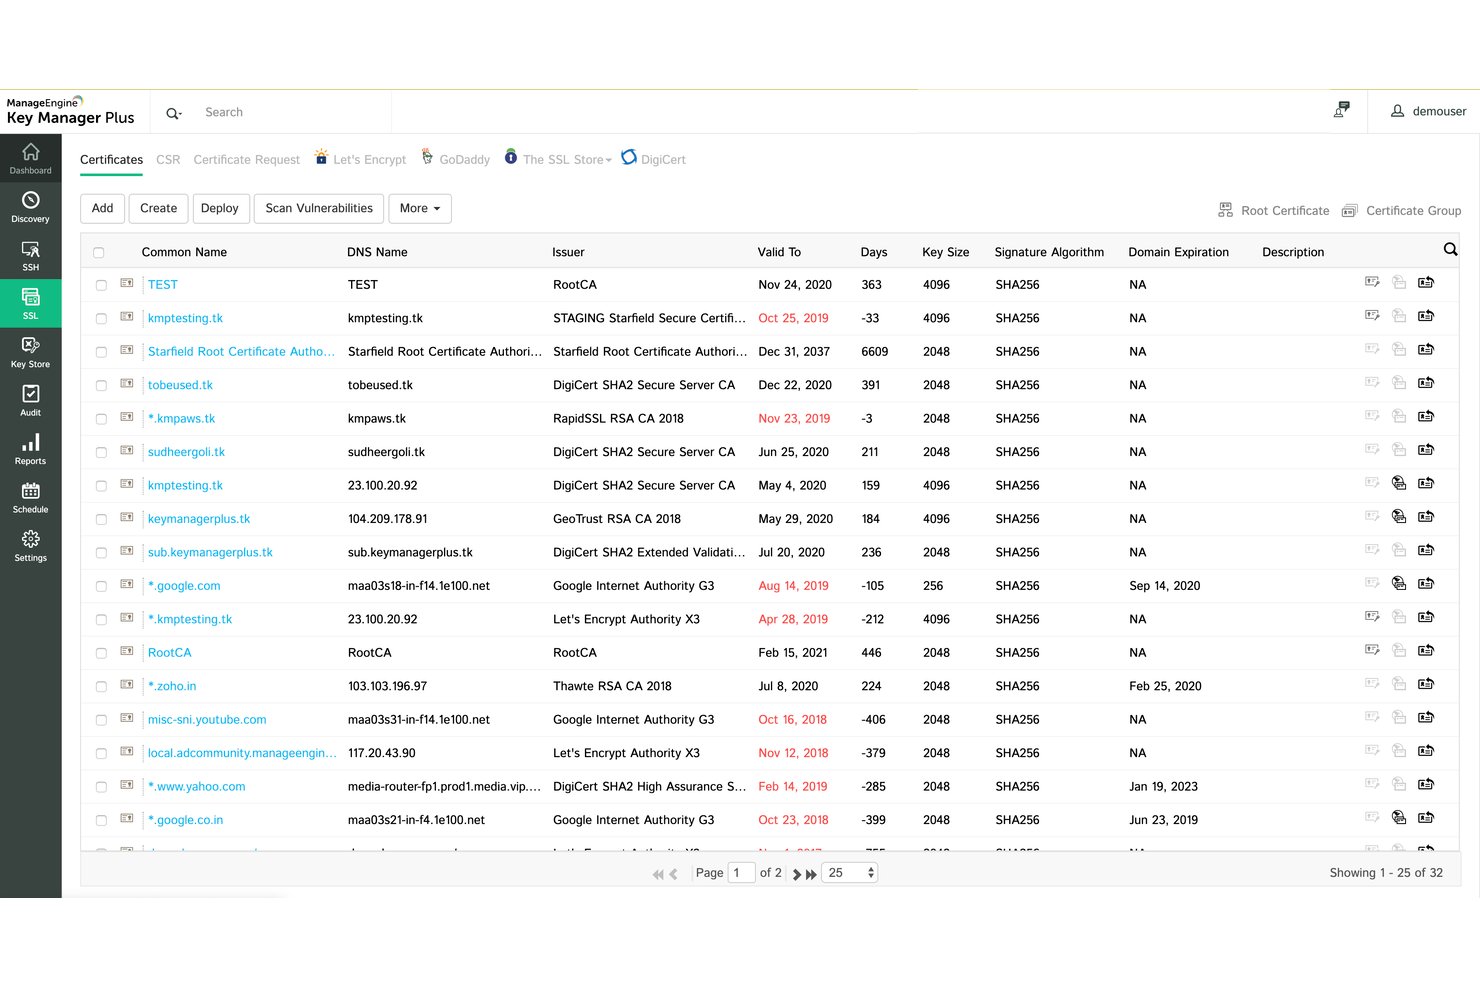
ManageEngine Key Manager Plus beheert SSL/TLS-certificaten, SSH-sleutels en PGP-sleutels vanuit één console, met ondersteuning voor meerdere CA's, op ACME gebaseerde automatisering en ingebouwde compliance-rapportage.
Voor wie is ManageEngine Key Manager Plus het meest geschikt?
ManageEngine Key Manager Plus is zeer geschikt voor IT-beveiligings- en infrastructuurteams die gemengde omgevingen beheren binnen één compliancekader.
Waarom ik voor ManageEngine Key Manager Plus heb gekozen
ManageEngine Key Manager Plus staat op mijn voorkeurslijst omdat het een van de weinige CLM-tools is die SSL/TLS-certificaten, SSH-sleutels en PGP-sleutels consolideert in één beheerconsole, zonder afzonderlijke producten te vereisen. Vooral de op ACME gebaseerde automatisering spreekt me aan. Deze verwerkt volledige certificaatlevenscycli, waaronder uitgifte, verlenging en herimplementatie, na een eenmalige configuratie. De ingebouwde compliance-rapportage voor NIST, PCI-DSS, HIPAA en SOX betekent bovendien dat mijn team geen auditbewijs uit meerdere bronnen hoeft samen te voegen.
Belangrijkste functies van ManageEngine Key Manager Plus
- Certificaatbestelling bij meerdere CA's: Vraag certificaten aan en geef ze uit via meer dan 11 openbare CA's, Microsoft AD CS of elke ACME-conforme CA, rechtstreeks vanuit één console.
- Levenscyclusbeheer van SSH-sleutels: Maak sleutels aan, implementeer ze, roteer ze en neem ze opnieuw in gebruik, met realtime toewijzing van gebruikers aan sleutels en volledige auditlogboeken van sessies.
- Aanmaken van ITSM-tickets bij vervalgebeurtenissen: Genereer automatisch tickets in ServiceDesk Plus of ServiceNow wanneer certificaten bijna verlopen of waarschuwingen voor kwetsbaarheden activeren.
- Rotatie van TLS-geheimen in Kubernetes: Beheer en roteer TLS-geheimen binnen Kubernetes-clusters vanuit het platform, zonder handmatige tussenkomst.
Integraties van ManageEngine Key Manager Plus
Tot de ingebouwde integraties behoren Azure, Azure Key Vault, ServiceNow, Kubernetes, Jenkins en ManageEngine ServiceDesk Plus. Het biedt ook REST API's voor ondersteuning van aangepaste verbindingen.
Pros and Cons
Pros:
- Brengt SSL-, SSH- en PGP-beheer samen
- Ondersteunt uitgebreide certificaatdekking bij meerdere CA's
- Biedt compliance-rapporten en audittrails
Cons:
- Verbruikt op grote schaal aanzienlijke systeembronnen
- Ontbreekt aan het in kaart brengen van certificaatafhankelijkheden
SecureW2
Beste voor PKI zonder tussenkomst met cryptografische flexibiliteit voor PQC
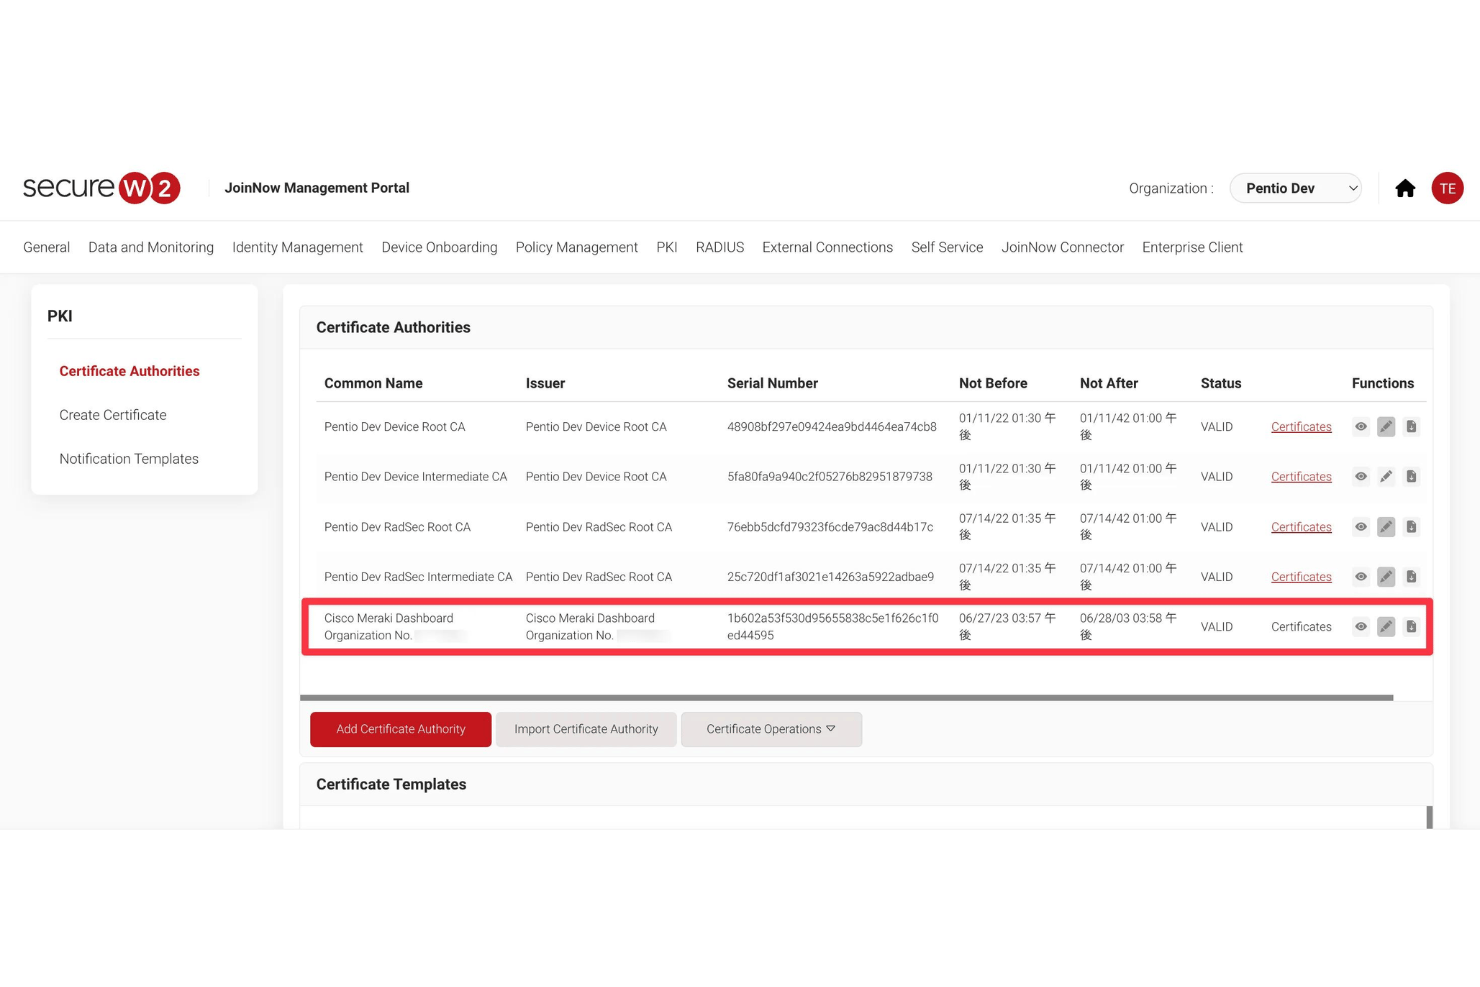
SecureW2 is een cloudgebaseerd PKI-platform dat certificaatuitgifte, registratie zonder tussenkomst, automatische verlenging, intrekking en anomaliedetectie na uitgifte afhandelt voor beheerde apparaten, gebruikers en machine-identiteiten.
Voor wie is SecureW2 het meest geschikt?
SecureW2 is zeer geschikt voor beveiligingsgerichte IT-teams die grote aantallen beheerde apparaten beheren en behoefte hebben aan certificaatinrichting zonder tussenkomst, met ingebouwde ondersteuning voor postkwantumgereedheid in hun PKI.
Waarom ik voor SecureW2 heb gekozen
SecureW2 staat op mijn selectie omdat de PKI zonder tussenkomst en de cryptografische flexibiliteit voor postkwantumgebruik daadwerkelijk productierijp zijn. Ik heb het gekozen vanwege de Dynamic SCEP- en ACME-DA-registratie, waarmee de beveiligingsstatus van apparaten en identiteitssignalen uit je IdP of MDM worden gevalideerd voordat er überhaupt een certificaat wordt uitgegeven. Voeg daar ondersteuning voor de ML-KEM- en ML-DSA-algoritmen aan toe, en je PKI kan vandaag al kwantumbestendige certificaten uitgeven naast klassieke certificaten, zonder je infrastructuur opnieuw op te bouwen.
Belangrijkste functies van SecureW2
- CertIQ ML-anomaliedetectie: Bewaakt certificaatactiviteit na uitgifte en markeert verdacht gedrag, zoals duplicatie van certificaten, vervalsing en pogingen tot laterale beweging.
- Beleidsengine Adaptive Defense: Past identiteits- en beveiligingsstatusbewust beleid toe dat realtime opschorting, heractivering of intrekking van certificaten activeert op basis van actuele signalen uit je IdP, MDM of EDR.
- Uitgifte van machine-identiteiten via SPIRE/SPIFFE: Geeft kortlevende SVID's uit aan AI-agents, containers en tijdelijke workloads voor mTLS-authenticatie zonder API-sleutels.
- CA-sleutels ondersteund door FIPS 140-2/3 Level 3 HSM's: Slaat privésleutels van de CA op in hardwarebeveiligingsmodules met dubbele controle en gescheiden kennis voor cryptografische sleutelbescherming.
Integraties van SecureW2
SecureW2 kan worden geïntegreerd met Microsoft Intune, Jamf, Okta, Microsoft Entra ID, CrowdStrike, Cisco, Palo Alto Networks en Fortinet. Het ondersteunt ook ACME, Dynamic SCEP en REST-API's.
Pros and Cons
Pros:
- Automatisering van de certificaatlevenscyclus zonder tussenkomst
- Identiteitsbewuste uitgifte valideert de beveiligingsstatus van apparaten
- PQC-cryptografische flexibiliteit ondersteunt ML-KEM en ML-DSA
Cons:
- Detectie van certificaten van derden blijft beperkt
- Rapportagegegevens kunnen moeilijk te vinden zijn
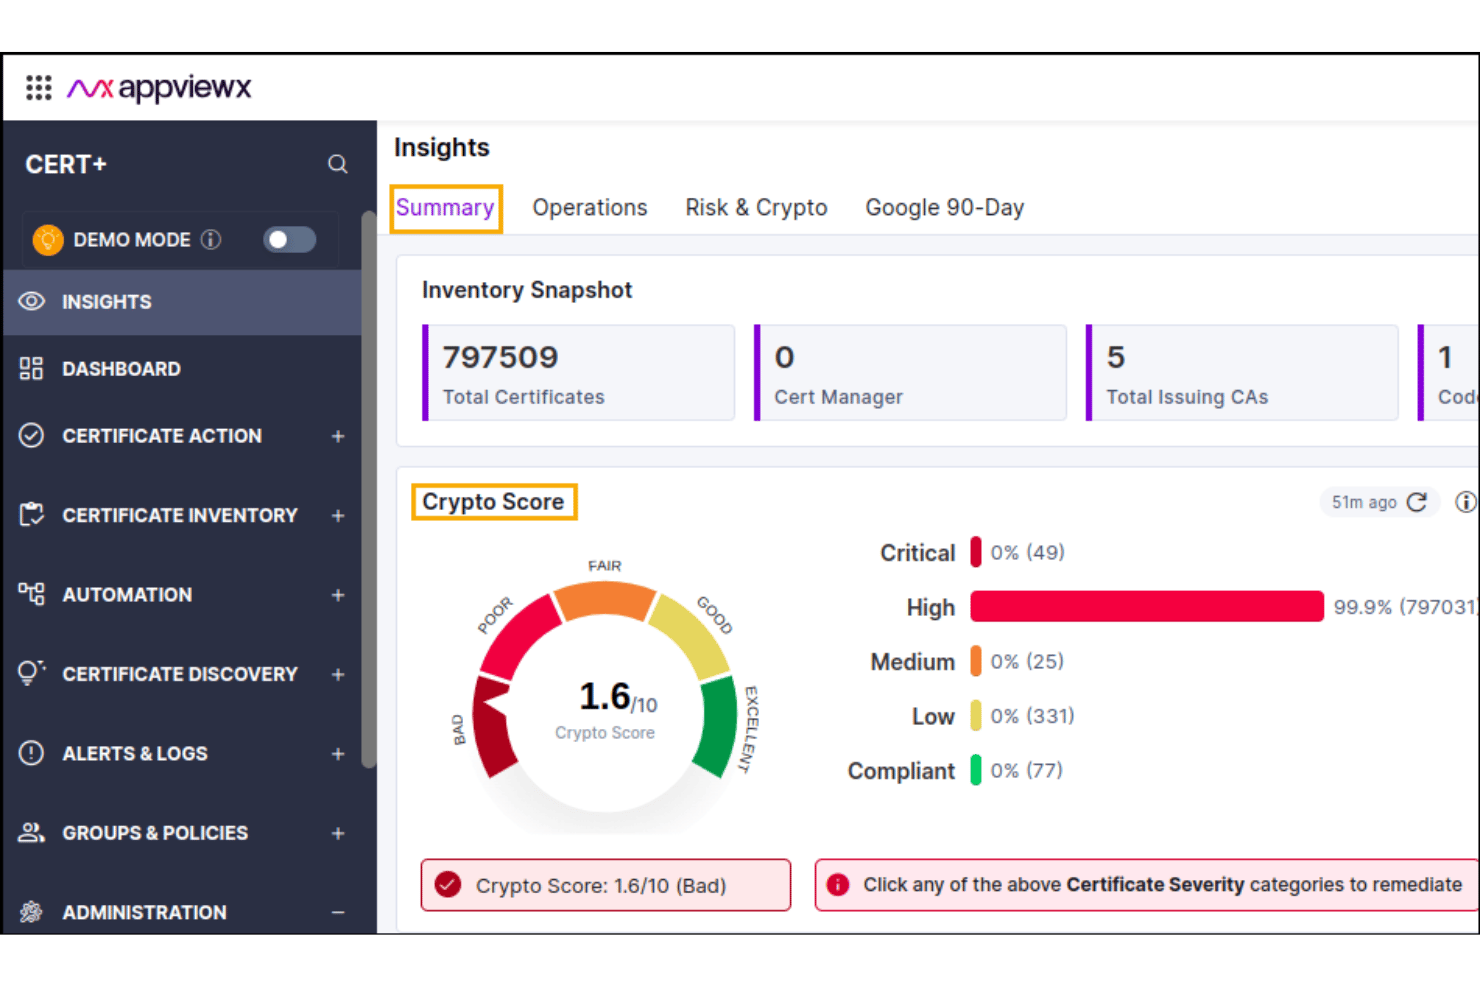
AppViewX is een platform voor certificaatlevenscyclusbeheer met Slimme detectie, gesloten-lusautomatisering voor de levenscyclus, orkestratie van meerdere CA's, SSH-sleutelbeheer, codesigning en tools voor postkwantumgereedheid voor SaaS-, hybride en on-premises implementaties.
Voor wie is AppViewX het meest geschikt?
AppViewX is zeer geschikt voor enterprise-PKI- en beveiligingsteams in gereguleerde sectoren die postkwantumgereedheid nodig hebben.
Waarom ik voor AppViewX heb gekozen
AppViewX staat op mijn shortlist omdat het postkwantumgereedheid zo serieus benadert als een praktische, operationele kwestie in plaats van als een gespreksonderwerp voor de toekomst. Ik vind het geweldig dat het een Cryptografische materiaallijst (CBOM) genereert, elk algoritme identificeert dat in je omgeving draait en een migratiepad in kaart brengt dat is afgestemd op de PQC-richtlijnen van NIST—allemaal vanuit één platform. De functie 'Slimme detectie' vindt ook certificaten in clouds, containers, Kubernetes-clusters en netwerkapparaten en rangschikt ze vervolgens op basis van cryptografisch risico, zodat je precies weet waar zwakke algoritmen verborgen zijn.
Belangrijkste functies van AppViewX
- Orkestratie van meerdere CA's: Maak verbinding met elke openbare of private CA zonder aan één provider gebonden te zijn.
- Gesloten-lusautomatisering voor de levenscyclus: Automatiseer certificaatinschrijving, vernieuwing, implementatie, sleutelrotatie en intrekking van begin tot eind, met beleidsgestuurde workflows en RBAC-beheer.
- InfinityAI-anomaliedetectie: Bewaakt de certificaatstatus, signaleert afwijkingen en toont aanbevolen oplossingen in je omgeving.
- Door HSM ondersteunde codesigning: Sla codesigningsleutels op in FIPS-gecertificeerde HSM's van leveranciers zoals Thales, Entrust nShield, Utimaco, Fortanix en Futurex.
Integraties van AppViewX
AppViewX integreert onder meer met AWS, F5 BIG-IP, CyberArk, Fortanix, Ansible, Terraform, Jenkins en GitLab. Het biedt ook een API ter ondersteuning van aangepaste automatisering.
Pros and Cons
Pros:
- CBOM ondersteunt migratieplanning voor het postkwantumtijdperk
- Slimme detectie rangschikt cryptografische risico's
- Gesloten-lusautomatisering omvat certificaatvernieuwingen
Cons:
- Het instellen van workflows kan complex aanvoelen
- Sjablonen voor nalevingsrapporten zijn nog niet bevestigd

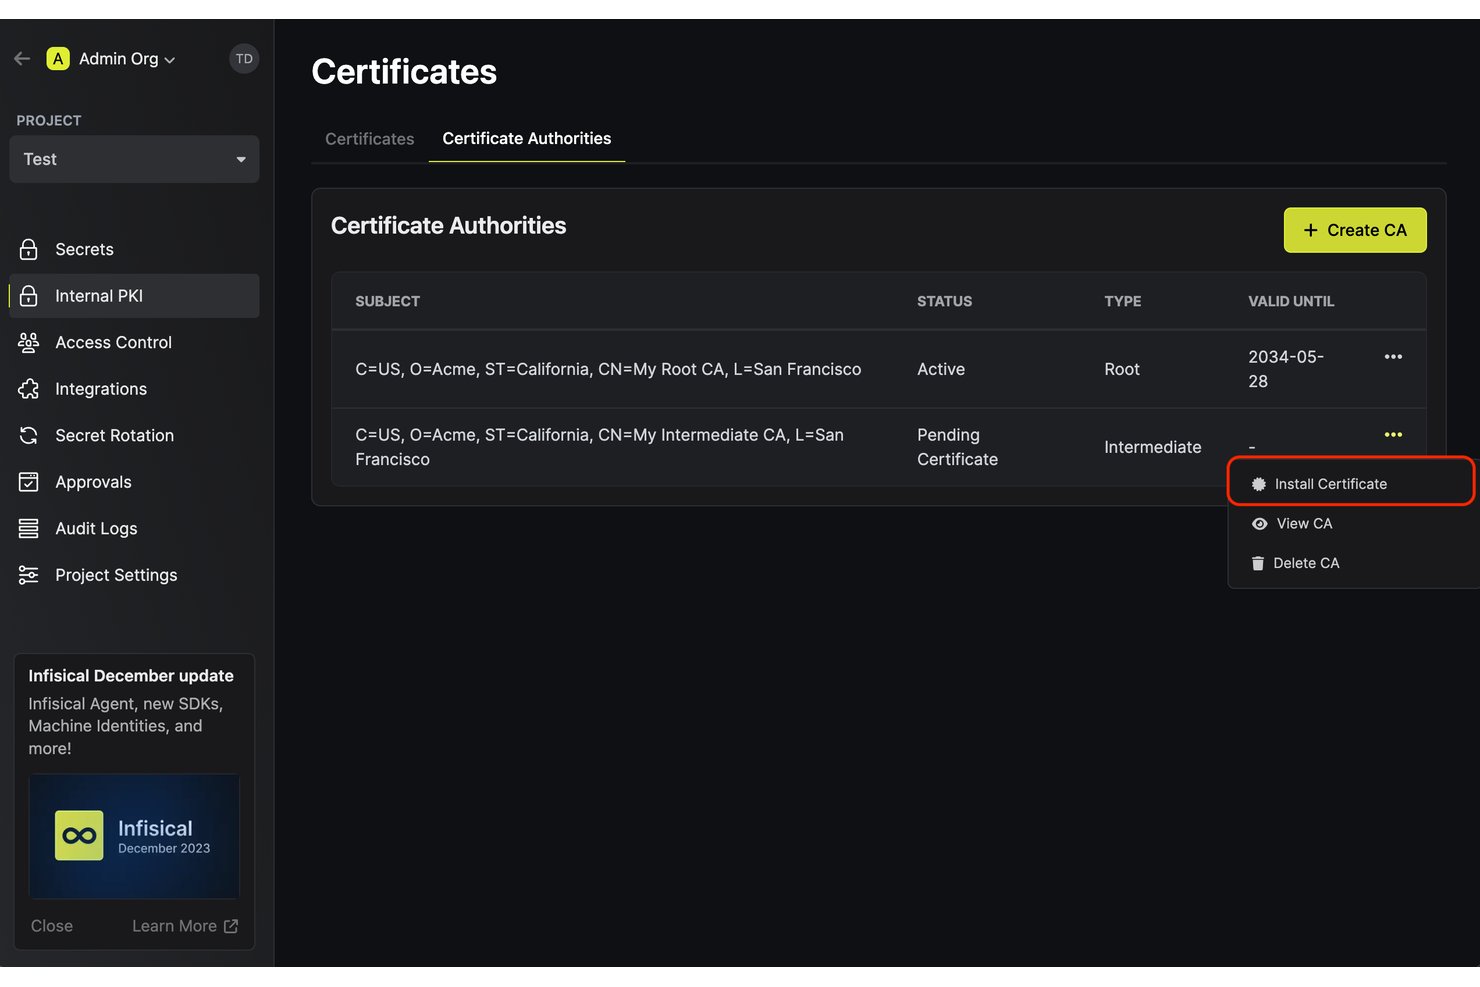
Infisical is een platform voor het beheer van de levenscyclus van certificaten dat het beheer van private CA-hiërarchieën, integratie met meerdere CA's, geautomatiseerde uitgifte en vernieuwing van certificaten en DevOps-native tools combineert, waaronder een native cert-manager-uitgever, Terraform-provider en ondersteuning voor de protocollen ACME, EST en SCEP.
Voor wie is Infisical het meest geschikt?
Infisical is zeer geschikt voor DevOps- en platformengineeringteams die certificaten beheren in Kubernetes-omgevingen en infrastructuren met meerdere CA's.
Waarom ik voor Infisical heb gekozen
Ik heb Infisical geselecteerd als een van de beste oplossingen omdat het beheer van private CA-hiërarchieën verenigt met integraties van externe CA's (DigiCert, AWS Private CA, Microsoft AD CS, Venafi) in één console. Ik vind het geweldig dat de native cert-manager-uitgever de uitgifte van Kubernetes-certificaten afhandelt met authenticatie van machine-identiteiten en automatische vernieuwing, zonder dat uitdagingen rond domeineigendom bij ACME nodig zijn. Met certificaatprofielen kunnen beveiligingsteams algoritmen, SAN's en geldigheidsperioden strikt vastleggen, terwijl appteams zichzelf kunnen bedienen via ACME of de API.
Belangrijkste functies van Infisical
- Vernieuwing vanuit de server: Beheert en roteert certificaatsleutels en pusht vernieuwde certificaten automatisch naar verbonden synchronisatiedoelen.
- Dashboard voor vervalstatus: Biedt een gecentraliseerd PKI-overzicht waarin certificaten op status worden weergegeven, met configureerbare waarschuwingsdrempels.
- SCEP-inschrijving: Ondersteunt certificaatinschrijving op basis van SCEP voor netwerkapparaten en door MDM beheerde eindpunten, waaronder Jamf en Intune.
- Bewaartermijn van auditlogboeken: Registreert elke aanvraag, uitgifte, goedkeuring en intrekking van certificaten, met configureerbare bewaartermijnen tot aan aangepaste perioden.
Integraties van Infisical
Infisical biedt meer dan 90 integraties, waaronder 1Password, Ansible, AWS Amplify, Azure DevOps, Microsoft AD CS, Venafi, AWS Certificate Manager, Azure Key Vault, Cloudflare en Windows Certificate Store. Het biedt ook een Terraform-provider en REST API voor aangepaste workflows.
Pros and Cons
Pros:
- DevOps-native uitgifte en vernieuwing van certificaten
- Beleidsprofielen leggen beperkingen op aan certificaataanvragen
- Goedkeuringsworkflows ondersteunen gecontroleerde uitgifte via zelfbediening
Cons:
- Certificaatherkenning omvat alleen netwerkeindpunten
- Ondersteuning voor post-kwantumcryptografie bevindt zich nog in een vroeg stadium

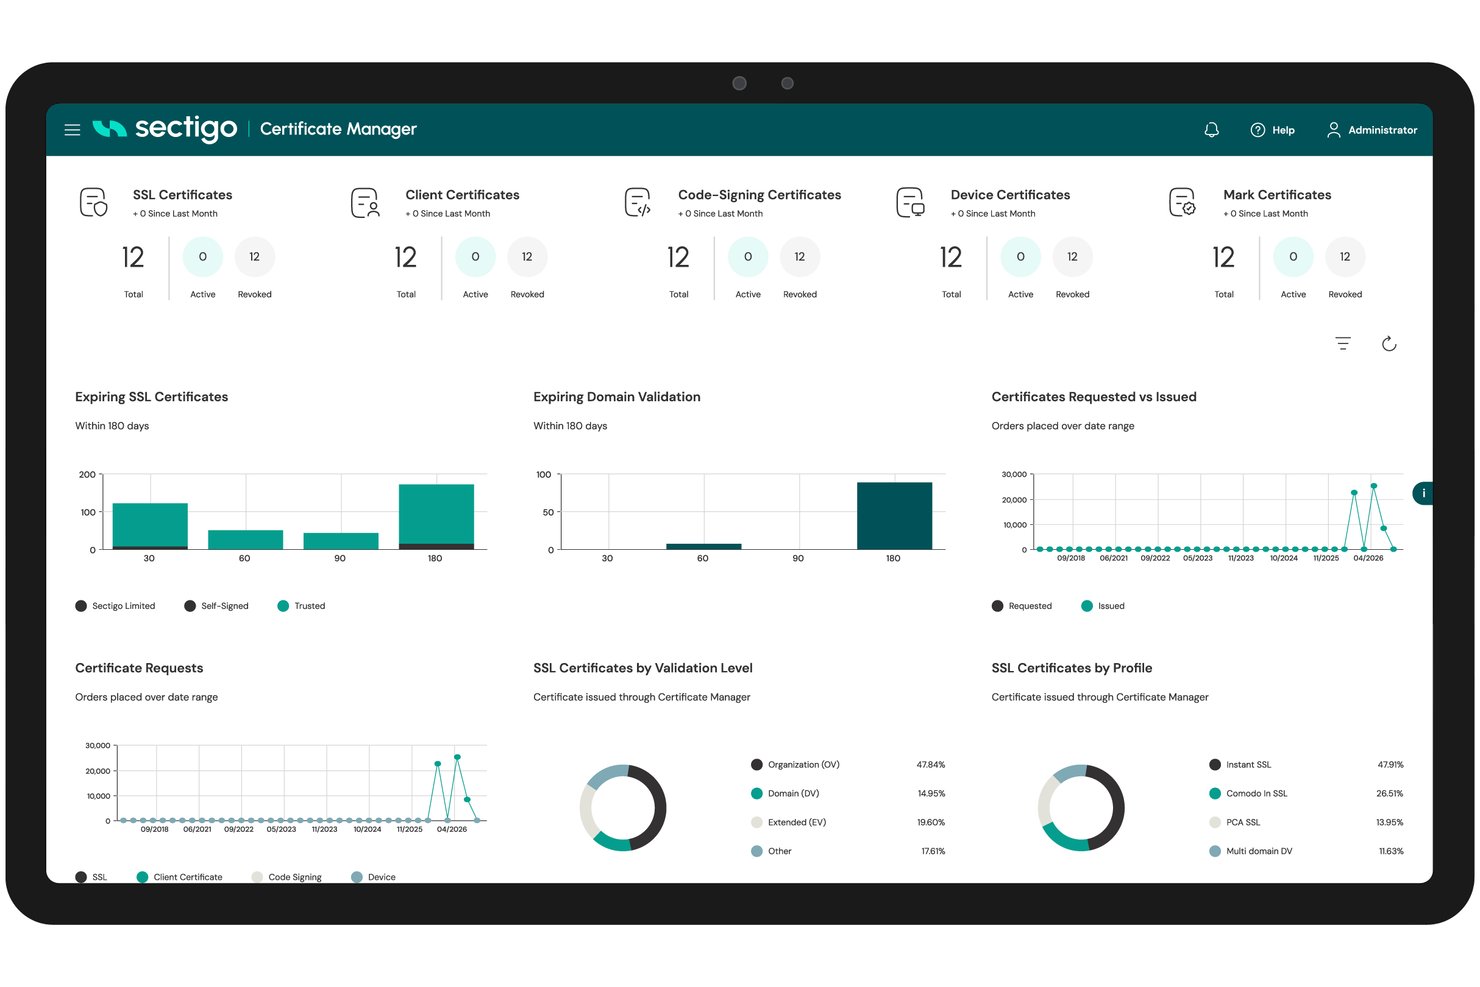
Sectigo Certificate Manager is een CA-onafhankelijk CLM-platform dat certificaatdetectie, geautomatiseerde uitgifte, verlenging, implementatie en intrekking voor openbare en private certificaten afhandelt, met ingebouwde testtools voor postkwantumcryptografie.
Voor wie is Sectigo het meest geschikt?
Sectigo Certificate Manager is zeer geschikt voor PKI-beheerders en infrastructuurteams die grote, gemengde CA-omgevingen beheren en nu al postkwantumcertificaatworkflows willen testen.
Waarom ik voor Sectigo heb gekozen
Ik heb Sectigo Certificate Manager als een van de beste opties gekozen, omdat dit het enige CLM-platform is dat ik heb gezien met een ingebouwde postkwantumtestomgeving die binnen uw daadwerkelijke certificaatworkflows werkt. PQC Labs biedt een testomgeving waarvoor geen configuratie nodig is om kwantumbestendige certificaten te testen, en Private PQC in SCM maakt het mogelijk om echte ML-DSA-certificaten uit te geven via de private CA van Sectigo, zodat u uw migratiepad kunt valideren voordat de standaarden definitief zijn. Ik waardeer ook dat het Q.U.A.N.T.-framework bestaande cryptografische afhankelijkheden in kaart brengt en certificaten markeert die kwetsbaar zijn voor aanvallen waarbij gegevens nu worden buitgemaakt en later ontsleuteld.
Belangrijkste functies van Sectigo
- CA-onafhankelijk beheer van meerdere CA's: SCM consolideert openbare en private certificaten van meerdere CA's—waaronder Microsoft AD CS, AWS en Google Cloud—in één dashboard.
- Geautomatiseerde certificaatverlenging en implementatie: SCM verzorgt de uitgifte, implementatie en verlenging van begin tot eind voor loadbalancers, webservers en firewalls, zonder handmatige tussenkomst.
- ITSM- en SIEM-integraties: SCM maakt verbinding met ServiceNow, Jira, Splunk en Microsoft Sentinel voor het verstrekken en bewaken van certificaten en het melden van verlopen certificaten binnen bestaande workflows.
- MCP-server voor AI-gestuurd certificaatbeheer: Met een MCP-server kunnen AI-agenten certificaten uitgeven en beheren via opdrachten in natuurlijke taal.
Sectigo-integraties
Sectigo Certificate Manager biedt meer dan 50 integraties, waaronder Microsoft CA (ADCS), AWS, Google Cloud, Kubernetes, Terraform, Jenkins, ServiceNow, Jira, Splunk en Microsoft Sentinel. Het ondersteunt ook ACME-, SCEP-, EST- en REST API-connectiviteit voor certificaatworkflows en aangepaste integraties.
Pros and Cons
Pros:
- Ingebouwde tests voor postkwantumcertificaten
- Automatiseert verlenging en vervanging van gecompromitteerde certificaten
- Centraliseert het beheer van openbare en private certificaten
Cons:
- Sommige schermen komen op beoordelaars verouderd over
- Reacties van de ondersteuning kunnen traag zijn

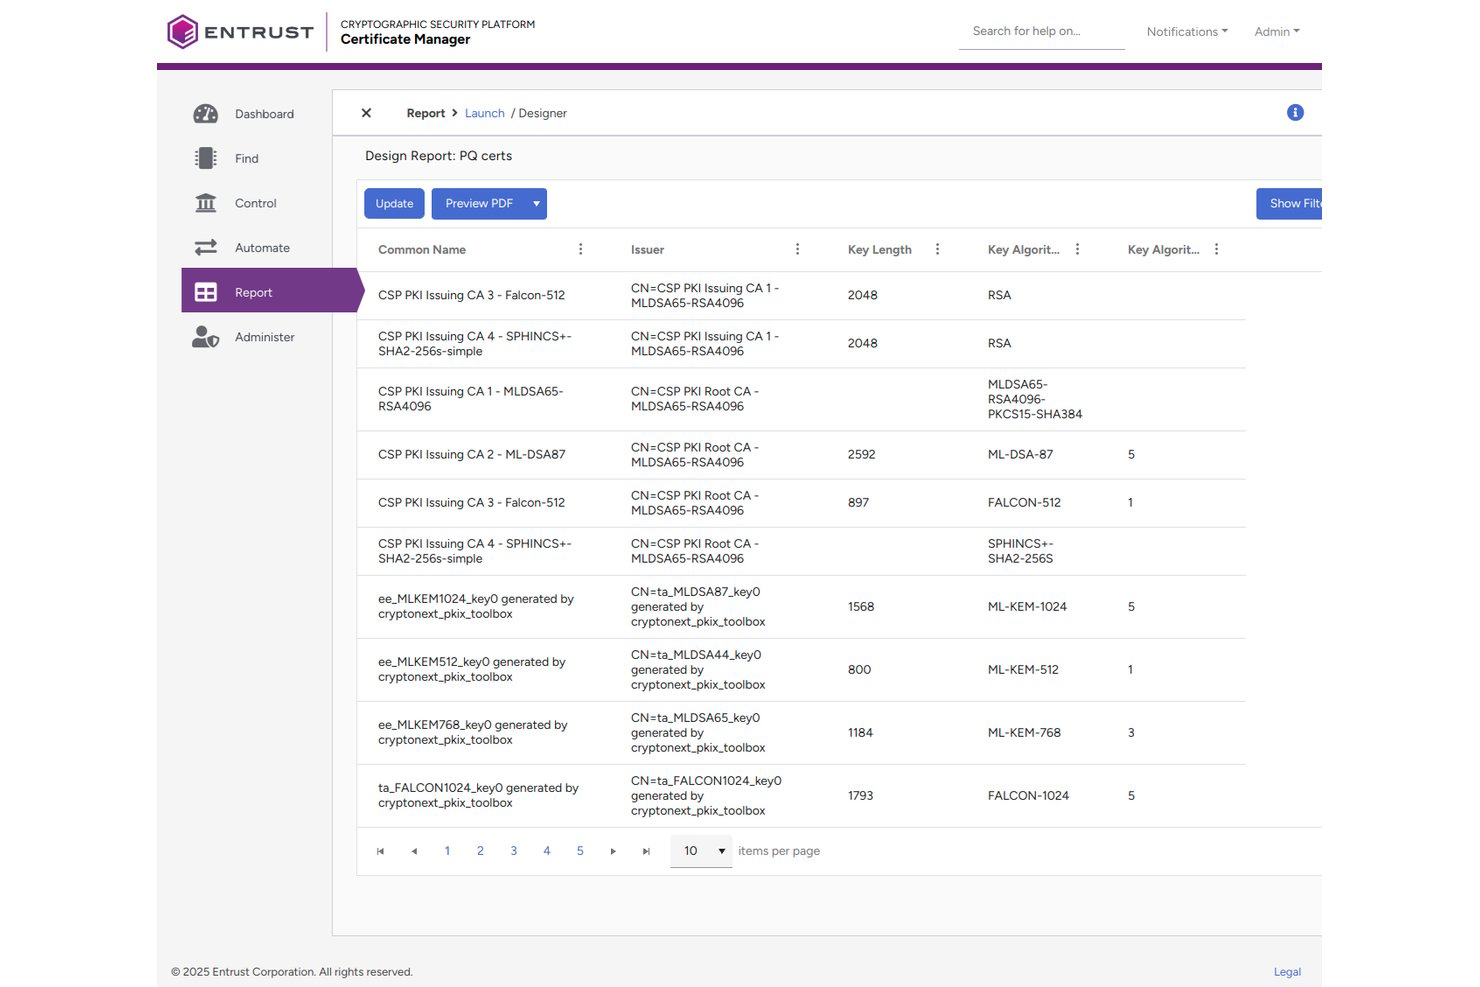
Entrust Certificate Manager is een op PKI gebaseerd platform voor het beheer van de levenscyclus van certificaten, dat certificaatdetectie, geautomatiseerde inschrijving en vernieuwing, beleidsafdwinging en orkestratie van meerdere CA's afhandelt in on-premises-, cloud-, hybride en IoT/OT-omgevingen.
Voor wie is Entrust het meest geschikt?
Entrust Certificate Manager is zeer geschikt voor enterprisebeveiligings- en PKI-teams in gereguleerde sectoren die privé-CA-beheer nodig hebben, ondersteund door sleutelbescherming op hardwareniveau.
Waarom ik voor Entrust heb gekozen
Entrust staat op mijn shortlist omdat het beide uiteinden van de keten voor sleutelbescherming beheert: de nShield HSM-hardware en het PKI-platform dat daarop draait. Dankzij die native HSM-integratie worden uw privé-CA-sleutels niet alleen opgeslagen in een apparaat van derden dat u achteraf hebt toegevoegd. Ik vind het ook goed dat Certificate Manager geautomatiseerde inschrijving via ACME en SCEP afhandelt, wat essentieel is nu een TLS-geldigheidsduur van 47 dagen de realiteit is waar teams rekening mee moeten houden.
Belangrijkste functies van Entrust
- Postkwantumcertificaatinventaris: Scant uw omgeving om certificaten te identificeren die kwetsbaar zijn voor kwantumcomputers en ondersteunt de uitgifte van samengestelde en hybride certificaten voor de planning van PQC-migratie.
- Ingebouwde OCSP-service: Biedt realtime bewaking en validatie van de certificaatstatus binnen het platform, zonder afhankelijk te zijn van een externe responder.
- Opstellen van CP/CPS en ondersteuning voor sleutelceremonies: Bevat ingebouwde governancehulpmiddelen voor documentatie van certificaatbeleid en formele procedures voor sleutelceremonies, met onveranderbare auditlogboeken.
- Lichtgewicht agent voor IoT-eindpunten: Een agent met een kleine geheugenvoetafdruk (~400–500 KB RAM) ondersteunt certificaatdetectie en -inschrijving op beperkte OT- en IoT-apparaten, waaronder omgevingen met ARM Cortex en TPM 2.0.
Integraties van Entrust
Entrust ondersteunt integraties met nShield HSM, Microsoft Intune, HashiCorp Vault, Ansible, Azure en Nginx. Er is ook een REST API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Ingebouwde HSM-sleutelcontrole
- Ondersteuning voor postkwantummigratie
- Lichtgewicht certificaatbeheer voor IoT
Cons:
- De uitgifte van openbare TLS-certificaten is beëindigd
- De diepgang van Kubernetes-native functionaliteit blijft beperkt
Beste keuze voor risicoscores van certificaten en gereedheid voor post-kwantumcryptografie
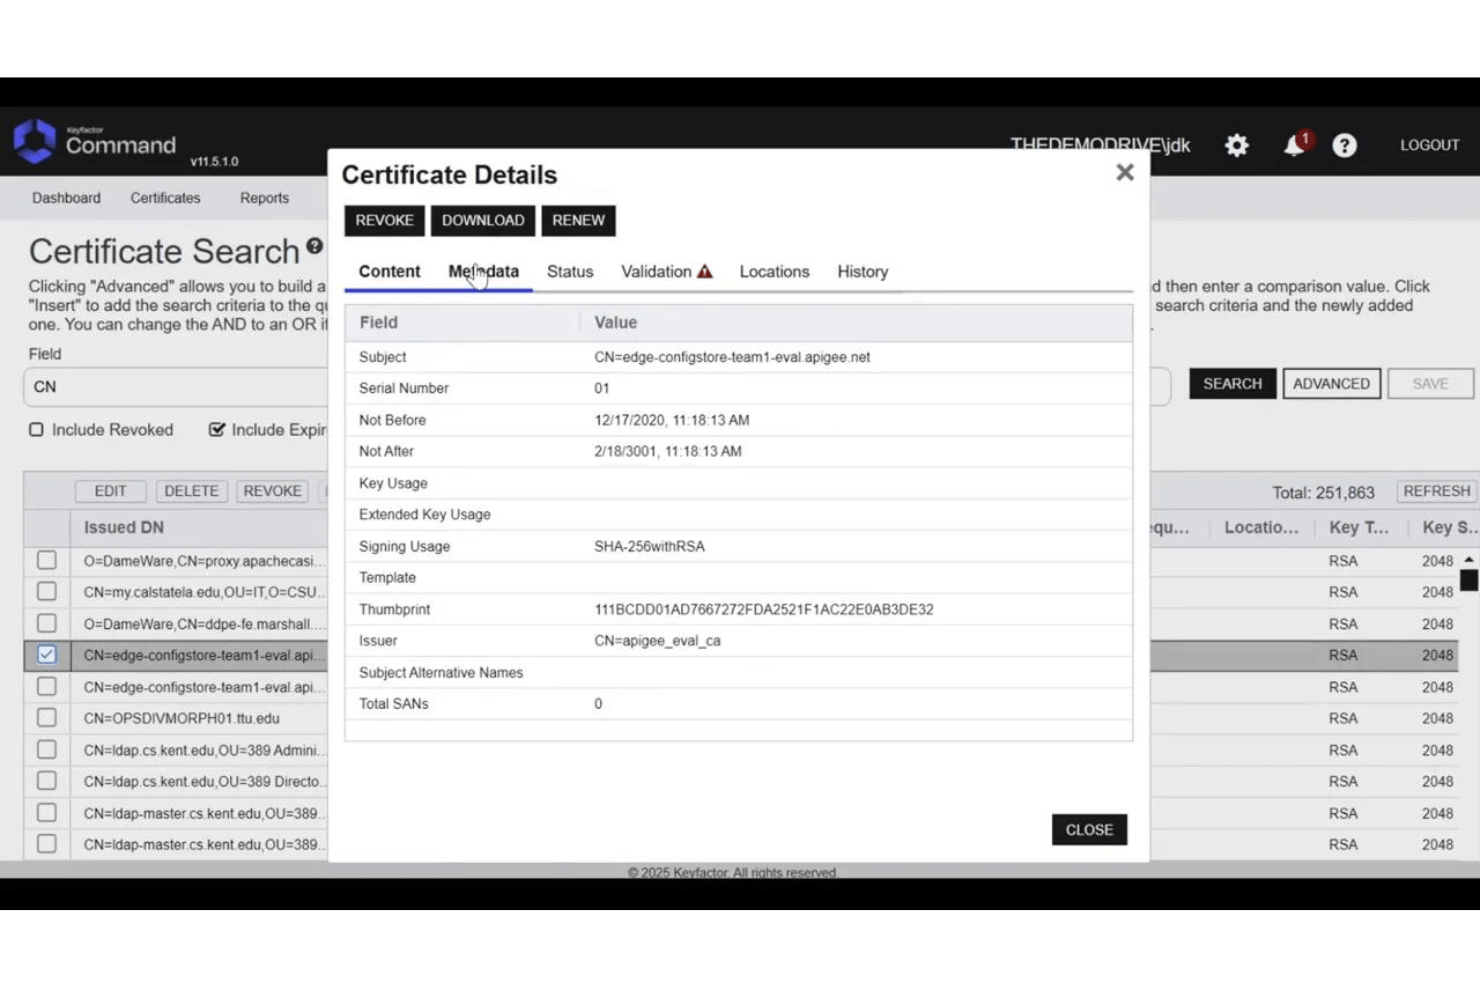
Keyfactor Command is een platform voor beheer van de levenscyclus van certificaten voor ondernemingen, met geautomatiseerde detectie, orkestratie van meerdere CA's, vernieuwing zonder handmatige tussenkomst en ondersteuning voor post-kwantumcertificaten in on-premises-, cloud- en hybride omgevingen.
Voor wie is Keyfactor Command het meest geschikt?
Keyfactor Command is zeer geschikt voor gereguleerde sectoren zoals financiële dienstverlening, gezondheidszorg en defensie, waar naleving van cryptografische voorschriften, audit trails en planning voor de migratie naar kwantumtechnologie niet onderhandelbaar zijn.
Waarom ik voor Keyfactor Command heb gekozen
Keyfactor Command staat op mijn shortlist omdat het het enige platform voor certificaatlevenscyclusbeheer is dat ik heb gezien en dat aan elk certificaat in je inventaris een dynamische risicoscore toewijst. Command Risk Intelligence maakt gebruik van 's werelds grootste database met internetcertificaten om certificaten met een reëel risico aan het licht te brengen, zoals certificaten met een lange geldigheidsduur of ongeautoriseerd domeingebruik, en markeert welke certificaten kwetsbaar zijn voor kwantumcomputers vóór de deadline van NIST in 2030 voor het uitfaseren van algoritmen. De ondersteuning voor ML-DSA en hybride certificaten, die in Command 25.2 is toegevoegd, maakt gereedheid voor post-kwantumcryptografie een actieve mogelijkheid en niet slechts een belofte voor de routekaart.
Belangrijkste functies van Keyfactor Command
- AnyCA Gateway: Beheer de uitgifte van certificaten voor meerdere openbare, private en cloud-CA's via één centrale beheerlaag.
- Universele Orchestrator: Implementeer certificaten automatisch in on-premises omgevingen, cloudplatforms en Kubernetes-clusters, of integreer ze met een volledig beheerd PKI-framework.
- Inschrijvingspatronen: Definieer sjablonen die de sleutellengte, het algoritme, de geldigheidsduur en jokerbeperkingen afdwingen voor certificaataanvragen, zonder een wildgroei aan CA-sjablonen te veroorzaken.
- Ondersteuning voor het ACME-protocol: Geef certificaten automatisch uit en vernieuw ze in Kubernetes-omgevingen via een native Helm-chartimplementatie voor ACME-clients.
Integraties van Keyfactor Command
Keyfactor Command integreert met Bosh, Cisco, AWS, Docker Enterprise, Fortinet, Okta, GoDaddy, HashiCorp en Radware. De REST API en OpenAPI-documentatie ondersteunen aangepaste integraties.
Pros and Cons
Pros:
- Dynamische risicoscores voor certificaten
- Native mogelijkheden voor gereedheid voor post-kwantumcryptografie
- Beheert enorme certificaatomgevingen
Cons:
- De implementatie kan zes maanden duren
- De verouderde interface maakt endpointbeheer ingewikkelder
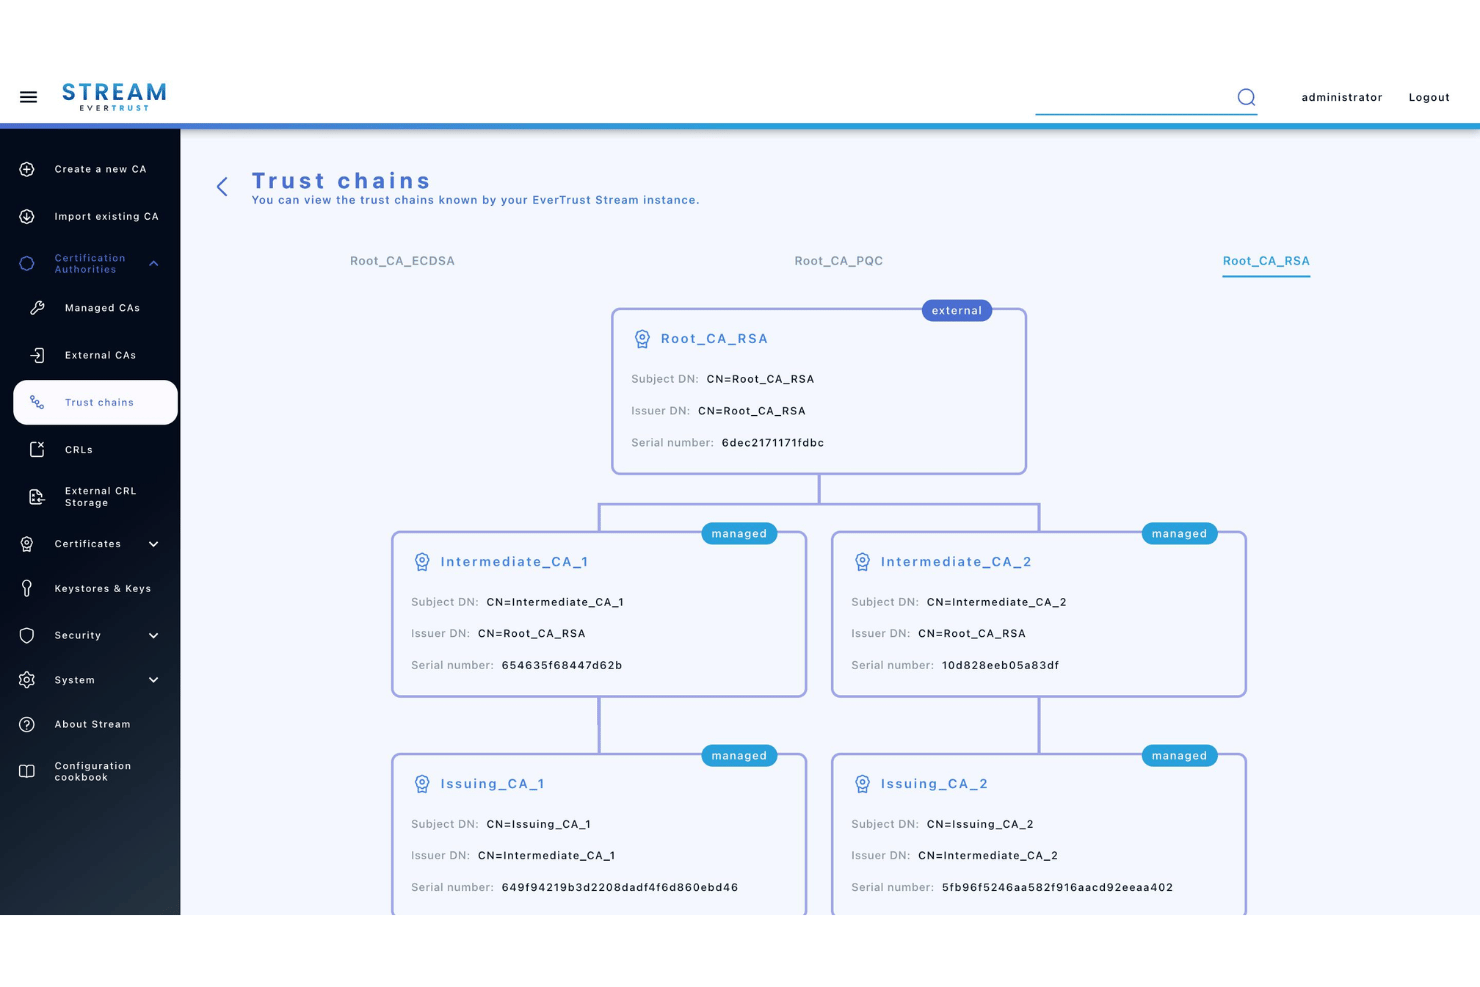
Evertrust CLM is software voor certificaatlevenscyclusbeheer met ingebouwde orkestratie van meerdere CA's, uitgifte van post-kwantumcertificaten en HSM-ondersteunde sleutelopslag voor SaaS-, lokaal beheerde en van het internet geïsoleerde implementaties.
Voor wie is Evertrust CLM het meest geschikt?
Evertrust CLM is ideaal voor Europese ondernemingen, financiële instellingen en overheidsorganisaties die strikt moeten voldoen aan mandaten voor digitale veerkracht van de Europese Unie, zoals NIS2, DORA en eIDAS 2.0.
Waarom ik voor Evertrust CLM heb gekozen
Ik heb voor Evertrust CLM gekozen omdat het een niveau van ingebouwde nalevingshandhaving biedt dat zelden voorkomt bij platforms van buiten de EU. Het combineert direct na installatie de ANSSI CSPN-certificering met onveranderbare auditregistratie en gedetailleerde beleidscontroles op CSR-niveau die rechtstreeks aansluiten op strenge Europese regelgevingskaders. Bovendien maakt de implementatiearchitectuur het mogelijk dat organisaties sleutels, certificaatgegevens en beheerprocessen volledig binnen gelokaliseerde, soevereine infrastructuur houden.
Belangrijkste functies van Evertrust CLM
- Orkestratie van meerdere CA's: Centraliseer en beheer certificaatlevenscycli voor meer dan 20 publieke en private certificaatautoriteiten vanuit één centrale beheerlaag.
- Cryptografische flexibiliteit en gereedheid voor het post-kwantumtijdperk: Controleer je volledige cryptografische omgeving op kwetsbaarheden in verouderde algoritmen en automatiseer tegelijkertijd de migratie.
- DevSecOps en automatisering van oorspronkelijke protocollen: Voorzie container-, cloud- en IaC-processen van certificaten en roteer deze met behulp van oorspronkelijke protocollen.
- Geautomatiseerde DCV en vernieuwing zonder handmatige tussenkomst: Ondersteun kortlevende TLS-certificaten met geautomatiseerde, DNS-onafhankelijke domeincontrolevalidatie en routering van ITSM-tickets via ServiceNow.
Integraties van Evertrust CLM
Evertrust CLM ondersteunt meer dan 40 connectoren, waaronder Let's Encrypt, AWS ACM PCA, AWS, Okta, Linux, EJBCA, Kubernetes, Terraform, Ansible en Microsoft Intune. Het biedt ook REST-API's voor aangepaste integraties.
Pros and Cons
Pros:
- EU-regelgevingsmapping en soevereiniteit
- Cryptografische beleidsafdwinging op CSR-niveau
- Ondersteuning voor de levenscyclus van post-kwantumcertificaten
Cons:
- Beperkte aanpassing van de gebruikersinterface voor scheiding van omgevingen
- Externe agent nodig voor detectie

Ideaal voor certificaatvernieuwing zonder handmatige tussenkomst, geïntegreerd met F5
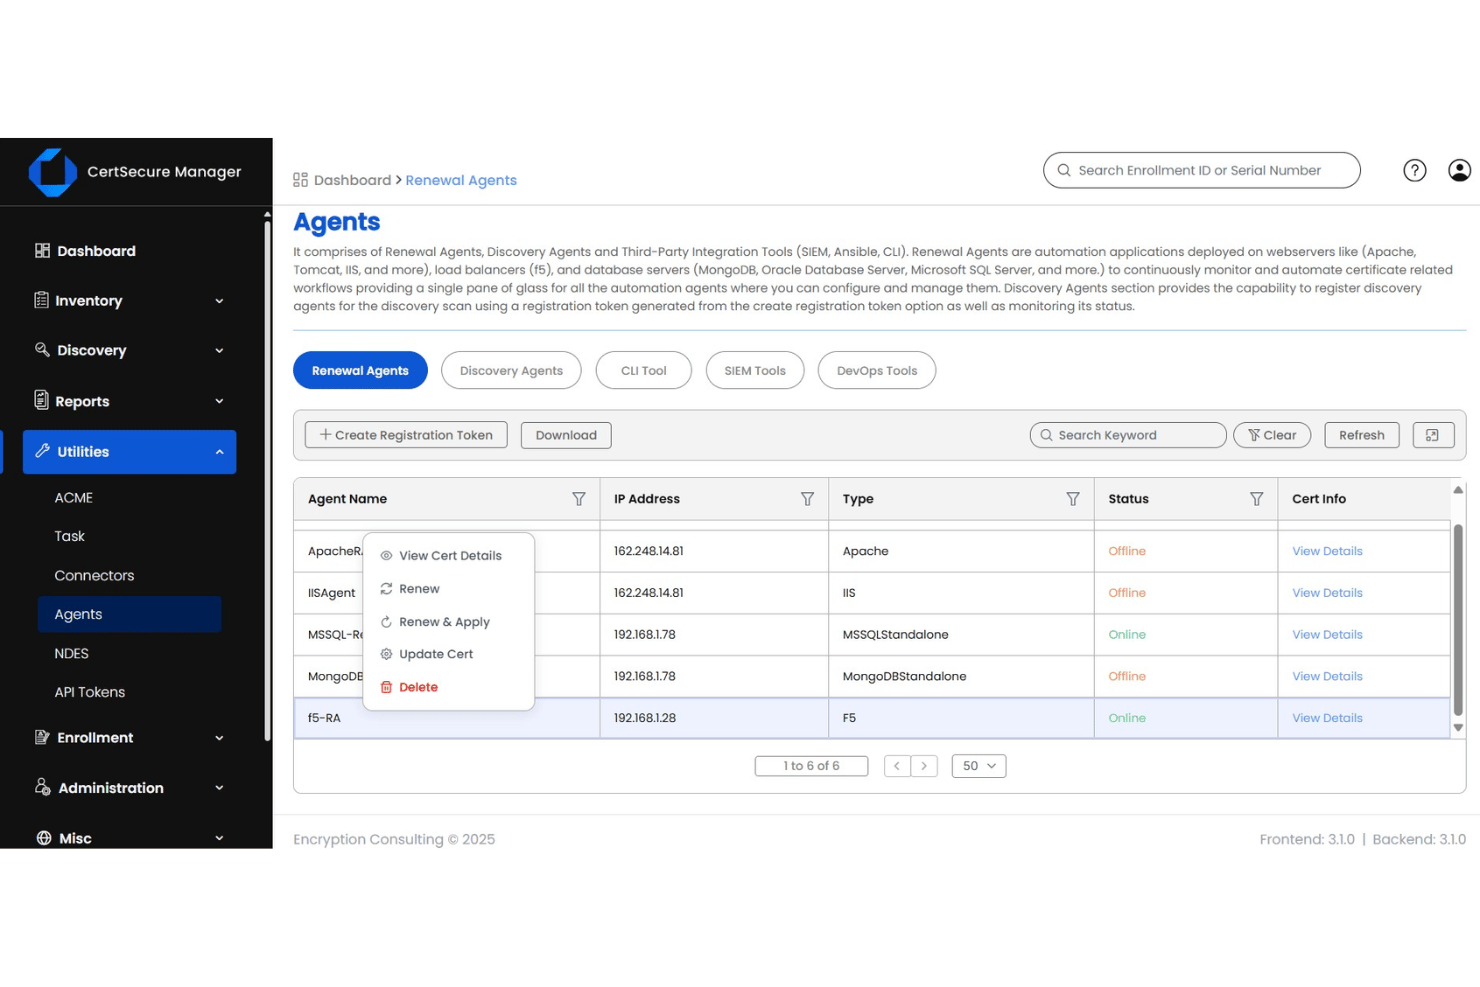
CertSecure Manager is een platform voor certificaatlevenscyclusbeheer dat ontdekking, uitgifte, vernieuwing, intrekking en beleidsafdwinging beheert in hybride omgevingen, met meerdere CA's en bedrijfsinfrastructuur zoals taakverdelers, webservers en databases.
Voor wie is CertSecure Manager het meest geschikt?
CertSecure Manager is zeer geschikt voor beheerders van bedrijfs-PKI's en IT-beveiligingsmanagers die behoefte hebben aan beheer van meerdere CA's, afdwinging van cryptografisch beleid en nalevingsrapportage in gereguleerde sectoren.
Waarom ik voor CertSecure Manager heb gekozen
Ik heb CertSecure Manager opgenomen in mijn topkeuzes omdat de formele samenwerking met F5 BIG-IP iets mogelijk maakt wat ik elders nog niet zo netjes heb zien uitvoeren: certificaatvernieuwing zonder handmatige tussenkomst, waarbij inschrijving, implementatie en koppeling op F5-infrastructuur automatisch worden afgehandeld. Wanneer je rekening moet houden met het 47-dagenbeleid van het CA/Browser Forum voor geldigheidsduur, voorkomt dat automatiseringsniveau op taakverdelers precies de telefoontjes over storingen om 2 uur 's nachts. Ik vind het ook goed dat het speciaal is ontwikkeld voor DevOps-pijplijnen met onbeperkte volumes, zodat rotatie met hoge frequentie geen knelpunt voor de verwerkingscapaciteit wordt.
Belangrijkste functies van CertSecure Manager
- Motor voor risicoprofielen van certificaten: Classificeert certificaten automatisch op risiconiveau op basis van sleutelsterkte, algoritmetype en geldigheidsduur, zodat je een geprioriteerd overzicht van blootstellingen krijgt.
- Goedkeuringsworkflows voor M van N: Dwingt autorisatiebeleid met meerdere partijen af voor aanvragen voor certificaatuitgifte en -vernieuwing en voegt zo een bestuurslaag toe voor omgevingen met hoge gevoeligheid.
- Nalevingsrapportage: Genereert automatisch geplande nalevingsrapporten voor GDPR, HIPAA, PCI DSS, FIPS en NIST, die wekelijks of maandelijks via e-mail worden verzonden.
- Ondersteuning voor meerdere CA's met schakelen met één klik: Beheer certificaten voor 11 CA's vanuit één console, met migratie tussen CA's met één klik.
Integraties van CertSecure Manager
CertSecure Manager integreert met Ansible, Splunk, Apache, Microsoft AD CS, Nginx, IIS, Azure en Java KeyStore. Er is ook een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Vernieuwing zonder handmatige tussenkomst
- Schakelen tussen CA's met één klik vermindert afhankelijkheid van leveranciers
- Risicoprofielen geven prioriteit aan zwakke cryptografie
Cons:
- Meer implementatie-inspanning voor hybride configuraties
- Ondersteuning voor Kubernetes-servicenetwerken is onvoldoende gedocumenteerd
Het beste voor DigiCert-native PQC op grote schaal
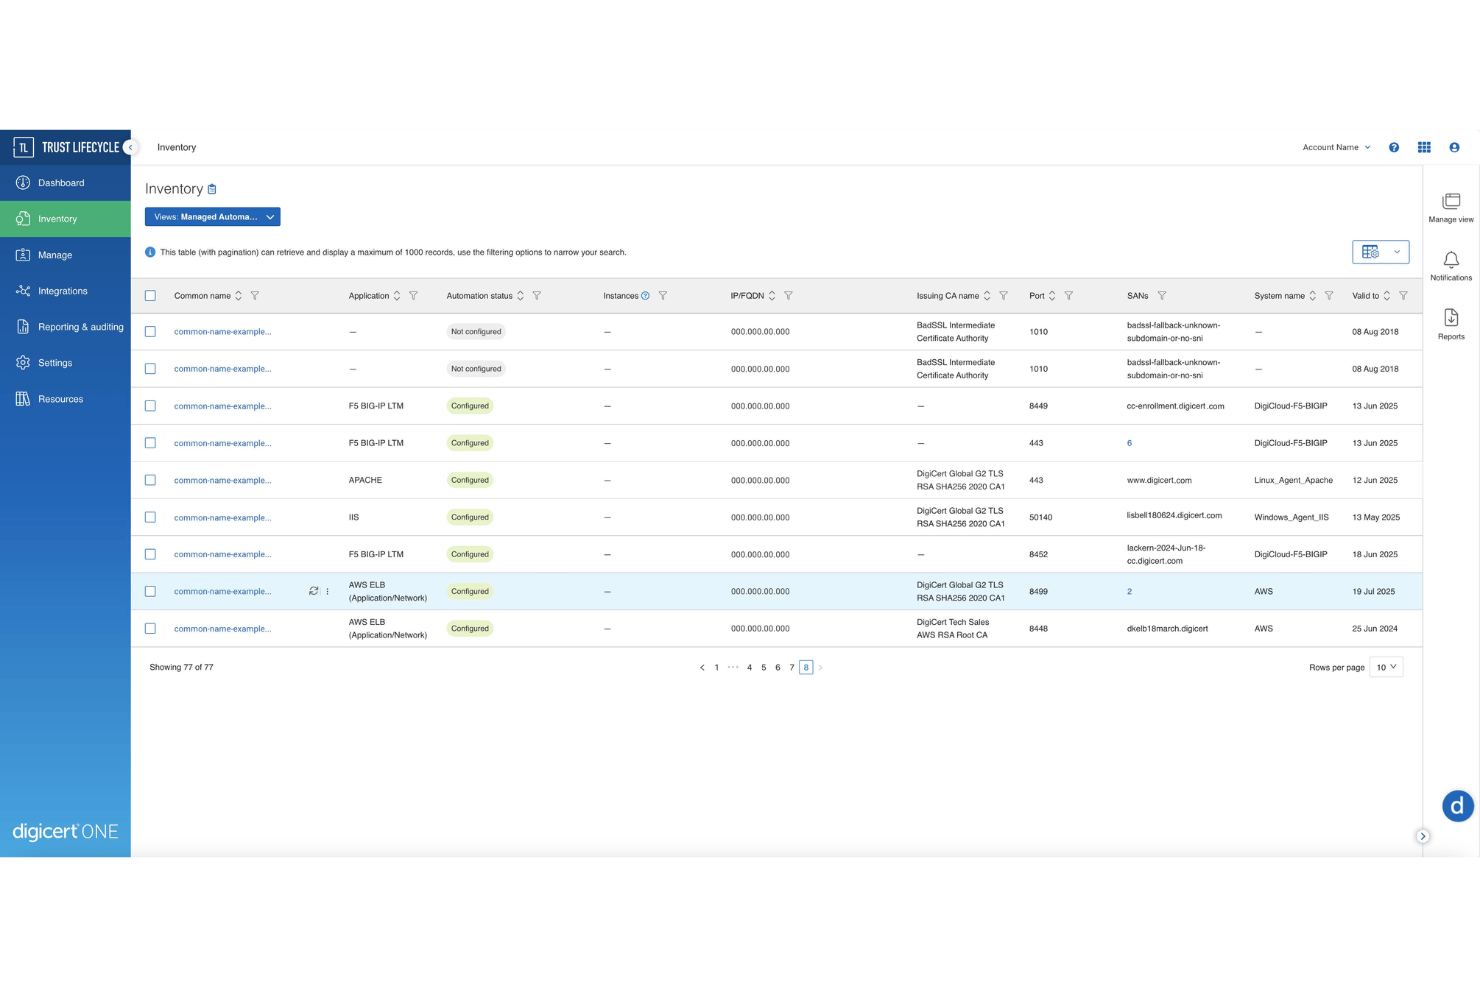
DigiCert Trust Lifecycle Manager is een platform voor certificaatlevenscyclusbeheer, gebouwd op de DigiCert ONE-architectuur, dat certificaatdetectie, uitgifte door meerdere certificaatautoriteiten, automatisering van de levenscyclus, beleidsafdwinging en migratie naar postkwantumcryptografie afhandelt in cloud-, on-premises- en air-gapped-omgevingen.
Voor wie is DigiCert Trust Lifecycle Manager het meest geschikt?
DigiCert Trust Lifecycle Manager is zeer geschikt voor enterprise-beveiligings- en PKI-teams die grote aantallen certificaten beheren in hybride, gereguleerde of air-gapped-omgevingen.
Waarom ik DigiCert Trust Lifecycle Manager heb gekozen
DigiCert Trust Lifecycle Manager staat op mijn shortlist omdat het het enige CLM-platform is dat ik heb gezien dat native PQC-certificaatuitgifte combineert met automatisering voor grootschalige vervanging die klaar is voor productie. Ik vind het vooral prettig dat het al ML-DSA- en SLH-DSA-certificaten uitgeeft en je netwerk kan scannen om certificaten te vinden die kwetsbaar zijn voor quantumcomputers, en ze vervolgens op grote schaal kan vervangen zonder handmatige tussenkomst. De ingebouwde DigiCert Private CA met opties voor een toegewezen hiërarchie betekent ook dat je niet daarnaast een afzonderlijke PKI-infrastructuur hoeft samen te stellen.
Belangrijkste functies van DigiCert Trust Lifecycle Manager
- Ondersteuning voor connectors met meerdere certificaatautoriteiten: Maak verbinding met meer dan 10 externe certificaatautoriteiten, waaronder AWS Private CA, Microsoft AD CS, Let's Encrypt, Sectigo en Entrust, naast de ingebouwde DigiCert Private CA, en beheer alles vanuit één console.
- Gelaagde certificaatdetectie: Voer CT-logmonitoring, cloudscans, netwerksensorscans en agentgebaseerde systeemscans gelijktijdig uit om certificaten in on-premises-, cloud- en air-gapped-omgevingen zichtbaar te maken.
- Beleidsgebaseerde nalevingsafdwinging: Definieer certificaatprofielen die sleutelgrootte, algoritme, geldigheidsduur en lijsten met toegestane certificaatautoriteiten afdwingen, met geautomatiseerde markering en herstel van certificaten die niet aan de vereisten voldoen.
- Selfservice-inschrijfportaal: Geef certificaataanvragers een portaal met rolgebonden toegang en SAML/OIDC SSO om certificaten in te schrijven, aan te vragen en op te halen zonder dat PKI-beheerders bij elke transactie betrokken hoeven te zijn.
Integraties van DigiCert Trust Lifecycle Manager
DigiCert Trust Lifecycle Manager biedt gedocumenteerde integraties met AWS Private CA, Microsoft AD CS, Sectigo, Entrust, ServiceNow, Jira, Kubernetes via cert-manager, Terraform, F5 BIG-IP en SafeNet HSM's. Het ondersteunt meer dan 150 DNS-providers plus REST API, ACME v2, SCEP en EST.
Pros and Cons
Pros:
- Maakt PKI toekomstbestendig tegen quantumdreigingen
- Elimineert blinde vlekken in certificaten binnen cloud, netwerk en systemen
- Ingebouwde Private CA ondersteunt toegewezen hiërarchieën
Cons:
- De gebruikersinterface en navigatie van het beheerdersportaal voelen niet intuïtief aan
- Volledige detectie zorgt voor extra implementatiecomplexiteit
Andere software voor certificaatlevenscyclusbeheer
Hier vindt u enkele aanvullende tools die mijn selectie niet hebben gehaald, maar mogelijk goed aansluiten bij uw behoeften:
- ServiceNow Certificate Management
Het beste voor native certificaatbeheer binnen ServiceNow
- HID ACM
Het meest geschikt voor beheerde PKI met behoud van controle over de rootsleutel in een HSM
- CertKit
Ideaal voor de implementatie van certificaten op apparaten en servers
- Akeyless
Ideaal voor uniforme automatisering van geheimen en certificaten
- Segura Certificate Manager
Ideaal voor met PAM geïntegreerd certificaatlevenscyclusbeheer
- Qualys CertView
Ideaal voor Qualys-eigen PQC-gereedheid
- cert-manager
Het meest geschikt voor open-source K8s-certificaatautomatisering
- Cloudflare Advanced Certificate Manager
Ideaal voor TLS aan de rand bij verkeer dat via Cloudflare wordt geproxied
- GlobalSign Atlas
Ideaal voor automatische inschrijving bij PKI van GlobalSign


Hoe ik software voor certificaatlevenscyclusbeheer beoordeel
Ik deel mijn beoordeling op in basiscriteria waaraan elke tool moet voldoen—detectie, automatisering en ondersteuning voor meerdere CA's—en onderscheidende factoren zoals gereedheid voor post-kwantumcryptografie, HSM-integratie en DevOps-native workflows.
Kernfunctionaliteit
Ik beoordeel elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor detectie en inventarisatie van certificaten, automatisering van de levenscyclus, ondersteuning voor meerdere CA's, monitoring en waarschuwingen voor verlopen certificaten, beleidsafdwinging en compliance, en protocol- en ecosysteemintegraties.
- Detectie en inventarisatie: Continue scans in cloud-, on-premises- en DevOps-omgevingen.
- Automatisering: Registratie, vernieuwing, rotatie en intrekking zonder handmatige stappen.
- Meerdere CA's: Ondersteuning voor openbare CA's zoals DigiCert en Sectigo en private CA's zoals Microsoft AD CS.
- Monitoring: Configureerbare waarschuwingsdrempels, escalatiepaden en ITSM-integratie.
- Beleid en compliance: Regels voor sleutelgroottes, algoritmen en geldigheidsperioden, plus auditklare rapporten.
- Integraties: Ondersteuning voor ACME, SCEP, EST, REST API's, load balancers, Kubernetes en HSM's.
Onderscheidende factoren
Ik beoordeel crypto-agiliteit na het kwantumtijdperk, inclusief inventarisatie van kwetsbare certificaten en migratie naar algoritmen zoals ML-KEM en ML-DSA. Ook kijk ik naar certificaatafhankelijkheden, Kubernetes- en cert-manager-integratie, implementatiemodellen voor air-gapped en on-premises omgevingen, schaalbaarheid voor miljoenen certificaten en de totale eigendomskosten.
De juiste software voor certificaatlevenscyclusbeheer kiezen
Selecteer het juiste platform op basis van de functies die voor uw team het belangrijkst zijn. Gebruik de onderstaande tabel om uw prioriteiten te koppelen aan de mogelijkheden waarop u moet letten.
| Als uw prioriteit is | Let dan op |
|---|---|
| Onbeheerde certificaten vinden | Een detectierapport voor cloud-, lokaal geïnstalleerde en containeromgevingen |
| Storingen door verlopen certificaten voorkomen | Een vernieuwingsworkflow met gedocumenteerd eigenaarschap, escalatietermijnen en implementatieregisters |
| Meerdere certificeringsinstanties beheren | Een schriftelijke ondersteuningsmatrix voor openbare CA's, Microsoft AD CS en private PKI |
| Voldoen aan auditvereisten | Voorbeelden van auditrapporten met certificaatgeschiedenis, beleidswijzigingen en acties van beheerders |
| Gereguleerd sleutelmateriaal beheren | Implementatiedocumentatie voor lokaal geïnstalleerde, geïsoleerde of met HSM verbonden omgevingen |
Uw selectie beoordelen
- Voer een detectietest uit: vraag de leverancier om binnen 14 dagen een gedefinieerd subnet, cloudaccount en Kubernetes-cluster te inventariseren en vergelijk de resultaten vervolgens met uw bekende certificaatregister.
- Test de afhandeling van vernieuwingen: maak een testcertificaat dat binnen 30 dagen verloopt en controleer het gedocumenteerde proces voor goedkeuring, vernieuwing, implementatie, terugdraaien en intrekking.
- Vraag de ondersteuningsmatrix op: vraag een actueel document aan met een overzicht van ondersteunde CA's, protocollen, taakverdelers, certificaatindelingen en HSM's, inclusief versiebeperkingen.
- Leg toezeggingen schriftelijk vast: vraag om een voorbeeld van een auditrapport en een contractuele bepaling waarin gegevensbewaring, toegangslogboeken van beheerders en ondersteuning tijdens certificaatincidenten worden vastgelegd.
- Kies de operationele afweging: bepaal of u een door de leverancier beheerde PKI nodig hebt met minder intern beheer, of directe controle over infrastructuur, sleutels en beleidsuitvoering.
Wat is software voor certificaatlevenscyclusbeheer?
Software voor certificaatlevenscyclusbeheer ontdekt, controleert, geeft uit, vernieuwt, implementeert en trekt digitale certificaten en versleutelingssleutels in. Het biedt IT- en beveiligingsteams een centrale inventaris van certificaten in cloud-, on-premises- en DevOps-omgevingen.
Deze tools kunnen vernieuwingsworkflows automatiseren, vervaldatums bijhouden, certificaatbeleid afdwingen, verbinding maken met certificaatautoriteiten en auditgegevens leveren voor naleving en incidentrespons.
Functies van software voor certificaatlevenscyclusbeheer
Let bij het selecteren van een platform voor certificaatlevenscyclusbeheer op de volgende belangrijke functies:
- Ontdekking van certificaten: Scant netwerken, cloudaccounts, servers, containers en eindpunten om certificaten in je omgeving te vinden. De software registreert certificaatgegevens, locaties, eigenaren en vervaldatums in een centrale inventaris.
- Bewaking van vervaldatums: Houdt de geldigheidsperioden van certificaten bij en stuurt meldingen voordat certificaten verlopen. Configureerbare drempelwaarden en escalatieregels helpen teams eigenaarschap toe te wijzen en vernieuwingen af te handelen voordat serviceonderbrekingen optreden.
- Automatisering van de levenscyclus: Automatiseert certificaataanvragen, goedkeuringen, vernieuwingen, implementatie, rotatie en intrekking. Workflows verminderen handmatige stappen en creëren herhaalbare processen voor certificaten op servers, in applicaties en op apparaten.
- Beheer van meerdere certificaatautoriteiten: Verbindt openbare en private certificaatautoriteiten via één interface. Teams kunnen certificaten van providers zoals DigiCert, Sectigo en Microsoft AD CS beheren zonder afzonderlijke inventarissen bij te houden.
- Beleidsafdwinging: Past regels toe voor sleutellengtes, handtekeningalgoritmen, geldigheidsperioden van certificaten en goedgekeurde uitgevers. Het platform kan certificaten markeren of blokkeren die niet voldoen aan organisatorische of wettelijke vereisten.
- Implementatie van certificaten: Installeert vernieuwde certificaten op ondersteunde servers, load balancers, applicaties en netwerkapparaten. Implementatierecords tonen waar elk certificaat is geïnstalleerd en helpen teams een geslaagde rotatie te verifiëren.
- Ondersteuning voor integraties: Maakt verbinding met protocollen en systemen zoals ACME, SCEP, EST, REST API's, IT-servicemanagementplatforms, Kubernetes en hardwarebeveiligingsmodules. Deze integraties voegen certificaatbeheer in bestaande infrastructuur en workflows in.
- Auditrapportage: Registreert wijzigingen aan certificaten, goedkeuringen, vernieuwingen, intrekkingen, acties van beheerders en beleidsbeslissingen. Rapporten bieden beveiligings- en complianceteams bewijs voor audits, onderzoeken en interne beoordelingen.
Veelvoorkomende AI-functies van software voor certificaatlevenscyclusbeheer
Naast de hierboven genoemde standaardfuncties bieden veel van deze softwareoplossingen tegenwoordig ingebouwde AI-functies, zoals:
- Anomaliedetectie: AI onderzoekt certificaatactiviteit, uitgiftepatronen en systeemgedrag om ongebruikelijke wijzigingen te identificeren. Het kan onverwachte certificaataanmaak, abnormale vernieuwingsactiviteit of verdacht gebruik markeren voor beoordeling.
- Risicoscores: Wijst automatisch risicoscores toe op basis van certificaatkenmerken, blootstelling, configuratie, gebruik en operationele geschiedenis. Beveiligingsteams kunnen deze scores gebruiken om prioriteit te geven aan certificaten die onderzoek of vervanging vereisen.
- Voorspellende storingsanalyse: AI analyseert certificaatafhankelijkheden, vernieuwingsgeschiedenis en servicerelaties om in te schatten waar een certificaatprobleem applicaties kan verstoren. Teams kunnen waarschijnlijke faalpunten onderzoeken voordat er een storing optreedt.
- Zoekopdrachten in natuurlijke taal: Met AI kunnen beheerders in gewone taal vragen stellen over certificaatinventarissen. Je kunt bijvoorbeeld vragen om certificaten die binnenkort verlopen, certificaten die verouderde algoritmen gebruiken of certificaten die aan een specifieke service zijn gekoppeld.
- Intelligente incidenttriage: Groepeert gerelateerde certificaatmeldingen, verwijdert dubbele meldingen en rangschikt incidenten op urgentie. Hierdoor hebben beheerders een duidelijker startpunt wanneer meerdere certificaatgebeurtenissen tegelijk plaatsvinden.
- Aanbevelingen voor herstel: AI beoordeelt certificaatbevindingen en stelt corrigerende acties voor op basis van configuratie, gebruik en organisatorische regels. Aanbevelingen kunnen bestaan uit het vervangen van een algoritme, het wijzigen van een geldigheidsperiode of het onderzoeken van een niet-goedgekeurde uitgever.
Voordelen van software voor certificaatlevenscyclusbeheer
De juiste tool voor certificaatlevenscyclusbeheer kan je team en je bedrijf verschillende voordelen bieden. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Certificaatzichtbaarheid: Detectiescans in cloud-, lokaal geïnstalleerde, netwerk- en DevOps-omgevingen creëren een centrale inventaris van certificaten, locaties, eigenaren en vervaldatums.
- Minder storingen door verlopen certificaten: Geautomatiseerde monitoring, configureerbare waarschuwingen, toewijzing van eigenaars en vernieuwingsworkflows helpen je team certificaten aan te pakken voordat ze verlopen.
- Consistente levenscyclusactiviteiten: Workflows voor registratie, goedkeuring, vernieuwing, implementatie, rotatie en intrekking vervangen inconsistente handmatige certificaatverwerking.
- Beheer van meerdere certificeringsinstanties: Eén interface beheert certificaten van openbare en private instanties, waaronder aanbieders zoals DigiCert, Sectigo en Microsoft AD CS.
- Beleids- en compliancebeheer: Regels voor sleutelgroottes, algoritmen, geldigheidsperioden en goedgekeurde uitgevers ondersteunen consistente configuraties en auditklare gegevens.
- Veiligere certificaatwijzigingen: Afhankelijkheidskoppeling toont op welke services, eindpunten, loadbalancers en applicaties elk certificaat vertrouwt voordat het wordt vernieuwd of ingetrokken.
- Betere integratie met infrastructuur: Ondersteuning voor ACME, SCEP, EST, REST API's, Kubernetes, IT-servicemanagementplatforms en HSM's koppelt certificaatactiviteiten aan bestaande systemen.
Kosten en prijzen van software voor certificaatlevenscyclusbeheer
Om de beste software te selecteren, is inzicht in de beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, integraties, implementatieopties en ondersteuningsvereisten. De onderstaande tabel vat veelvoorkomende abonnementen, gemiddelde prijzen en typische inbegrepen functies van platforms voor certificaatlevenscyclusbeheer samen.
Vergelijkingstabel van abonnementen voor software voor certificaatlevenscyclusbeheer
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basisinventaris van certificaten, beperkte waarschuwingen voor vervaldatums, handmatige certificaatregistratie en ondersteuning door de gemeenschap. |
| Persoonlijk abonnement | $10-$30/gebruiker/maand | Certificaatdetectie, monitoring van vervaldatums, basisherinneringen voor vernieuwing, beperkte integraties en ondersteuning per e-mail. |
| Zakelijk abonnement | $30-$100/gebruiker/maand | Geautomatiseerde vernieuwingen, beheer van meerdere certificeringsinstanties, beleidsafdwinging, implementatieworkflows, auditrapporten en IT-servicemanagementintegraties. |
| Bedrijfsabonnement | $100-$300+/gebruiker/maand | Geavanceerde detectie, onbeperkt of grootschalig certificaatbeheer, HSM- en Kubernetes-integraties, aangepaste workflows, speciale ondersteuning en aangepaste compliancerapportage. |
Veelgestelde vragen over software voor certificaatlevenscyclusbeheer
Hier vind je antwoorden op veelgestelde vragen over tools voor certificaatlevenscyclusbeheer:
Kan software voor certificaatlevenscyclusbeheer certificaten van verschillende instanties beheren?
Ja, veel platforms beheren certificaten van meerdere openbare en private instanties. De ondersteuning verschilt per product, dus controleer de actuele ondersteuningsmatrix van de leverancier. Bevestig de compatibiliteit met aanbieders zoals DigiCert, Sectigo en Microsoft AD CS. Controleer ook of jouw certificaatindelingen, registratieprotocollen en private PKI-systemen worden ondersteund. Vraag of elke connector detectie, vernieuwing, implementatie en intrekking ondersteunt.
Vervangt software voor certificaatlevenscyclusbeheer een certificeringsinstantie?
Nee, een platform voor certificaatbeheer beheert doorgaans certificaatactiviteiten in plaats van je certificeringsinstantie te vervangen. Het kan verbinding maken met openbare en private certificeringsinstanties en interne PKI-systemen. Het platform kan detectie, aanvragen, goedkeuringen, vernieuwingen, implementatie en intrekking afhandelen. Je bestaande certificeringsinstantie geeft nog steeds certificaten uit volgens haar beleid.
Hoe moet ik software voor certificaatlevenscyclusbeheer testen voordat ik deze aanschaf?
Test het platform met certificaten en systemen die je productieomgeving weerspiegelen. Begin met het scannen van een gedefinieerd subnet, cloudaccount en Kubernetes-cluster. Vergelijk de resultaten met je bekende certificaatregister. Maak vervolgens een testcertificaat dat binnen 30 dagen verloopt. Controleer de stappen voor goedkeuring, vernieuwing, implementatie, terugdraaien en intrekking. Test ook de routering van waarschuwingen en beheerdersmachtigingen. Vraag om schriftelijke bevestiging voor niet-ondersteunde certificaatindelingen, integraties, bewaartermijnen en vereisten voor implementatie in een omgeving zonder netwerkverbinding.