

Tools voor IT-assetdetectie identificeren en catalogiseren automatisch elk apparaat, systeem en softwaremiddel binnen het IT-landschap van je organisatie. Als je deze tools evalueert, weet je hoe belangrijk realtime inzicht is voor compliance, beveiliging en het voorkomen van wildgroei aan assets—vooral nu hybride omgevingen en de toepassing van SaaS zich uitbreiden.
In deze gids krijg je een duidelijk overzicht van de opties voor het in kaart brengen van assets, het integreren van detectie met je huidige systemen en het beheren van alles, van lokaal geïnstalleerde servers tot IoT- en clouddiensten.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel: tools voor IT-assetdetectie
Vergelijk prijzen en specificaties naast elkaar van de tools voor IT-assetdetectie die op mijn shortlist staan.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor snelle integratie van ITSM-workflows | Gratis proefperiode + gratis demo beschikbaar | Vanaf $19/agent/maand (jaarlijks gefactureerd) | Website | |
| 2 | Het meest geschikt voor assetinventarisatie op een SaaS-platform | Gratis demo beschikbaar | Vanaf $39/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 3 | Het beste voor het in kaart brengen van kwetsbaarheidsblootstelling | Gratis proefversie beschikbaar | Prijs op aanvraag | Website | |
| 4 | Het beste voor browsergebaseerd inventarisbeheer | Gratis proefversie + gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 5 | Het beste voor integraties tussen IT- en beveiligingshulpmiddelen | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 6 | Het beste voor geautomatiseerde infrastructuurin kaart brengen | Gratis proefversie beschikbaar | Prijs op aanvraag | Website | |
| 7 | Het beste voor agentloos scannen van apparaten in het hele netwerk | Gratis proefversie + gratis demo beschikbaar | Vanaf $239/maand (jaarlijks gefactureerd) | Website | |
| 8 | Het meest geschikt voor geïntegreerde softwarelicentietracking | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 9 | Het beste voor native CMDB-detectie en -afstemming | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 10 | Het beste voor identificatie van cloudworkloads | Gratis demo beschikbaar | Prijs op aanvraag | Website |


Beoordelingen van tools voor IT-assetdetectie
Hieronder staan mijn uitgebreide samenvattingen van de beste tools voor IT-assetdetectie die op mijn shortlist staan. Mijn beoordelingen geven een gedetailleerd overzicht van de mogelijkheden, integraties en beste gebruiksscenario’s van elke tool, zodat je de beste optie voor jouw situatie kunt vinden.
 Beste voor snelle integratie van ITSM-workflows
- Gratis proefperiode + gratis demo beschikbaar
- Vanaf $19/agent/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.6/5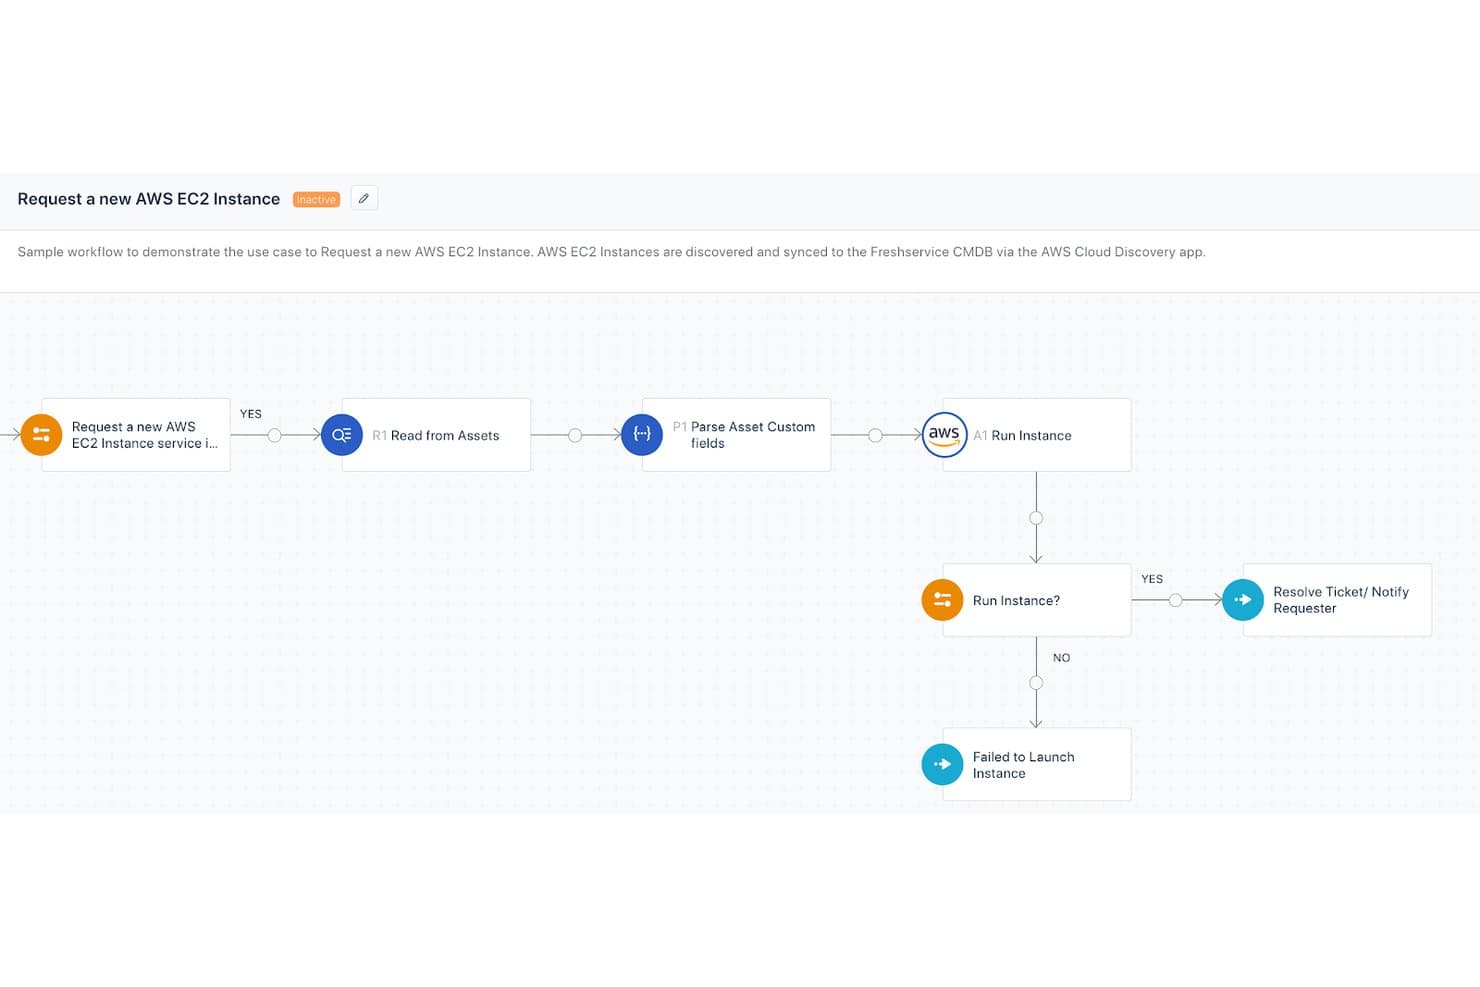
Freshservice van Freshworks automatiseert workflows voor het inrichten van AWS EC2-instanties. Freshservice is een cloudgebaseerd ITSM- en IT-assetmanagementplatform dat geautomatiseerde assetdetectie, agent- en agentloze scans, een zichzelf bijwerkende CMDB en het bijhouden van softwarelicenties combineert voor lokale, cloud- en hybride omgevingen.
Voor wie is Freshservice van Freshworks het meest geschikt?
Freshservice is zeer geschikt voor IT-operationsteams in middelgrote tot grote ondernemingen die complexe infrastructuur in meerdere omgevingen beheren en assetdetectie nauw willen verbinden met workflows voor incident-, wijzigings- en servicemanagement.
Waarom ik voor Freshservice van Freshworks heb gekozen
Ik heb Freshservice opgenomen in mijn topselectie omdat de assetdetectie rechtstreeks wordt gekoppeld aan hetzelfde platform waarop mijn team incidenten, wijzigingen en serviceverzoeken beheert. Wanneer een sonde een nieuw apparaat scant en de CMDB bijwerkt, kan dat assetrecord onmiddellijk worden gekoppeld aan openstaande tickets en wijzigingsworkflows, zonder handmatige gegevensoverdracht. Ook de functie voor het in kaart brengen van afhankelijkheden bevalt me, omdat deze laat zien hoe ontdekte assets met services zijn verbonden, zodat mijn team de impact vóór wijzigingen kan beoordelen.
Belangrijkste functies van Freshservice van Freshworks
- Agentloze netwerkdetectie: Scan netwerken op verbonden apparaten en eindpunten met SNMP, WMI en SSH zonder agents te installeren.
- Integraties voor cloudinfrastructuur: Maak rechtstreeks verbinding met AWS, Azure, VMware en GCP voor de detectie van cloudassets en virtuele machines.
- Softwarelicentiebeheer: Houd geïnstalleerde software bij en beheer gegevens over licenties, gebruiksrechten en naleving op één plek.
- Realtime bijhouden van assetwijzigingen: Werkt assetrecords voortdurend bij en registreert configuratie- of relatieveranderingen zodra deze plaatsvinden.
Integraties van Freshservice van Freshworks
Freshservice biedt rechtstreekse integraties met ServiceNow, Jira, Azure Active Directory, AWS, Microsoft 365, Google Workspace, Jamf, Intune en Slack. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- De CMDB wordt na elke detectiescan automatisch bijgewerkt
- Agent- en agentloze detectie worden standaard ondersteund
- Assetrecords worden rechtstreeks aan servicetickets gekoppeld
Cons:
- De diepgang van SaaS-detectie voor cloudgebaseerde omgevingen is beperkt
- Voor geavanceerde rapportage zijn upgrades naar een hoger abonnement vereist
Learn more about Freshservice by Freshworks: Het meest geschikt voor assetinventarisatie op een SaaS-platform
- Gratis demo beschikbaar
- Vanaf $39/gebruiker/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.4/5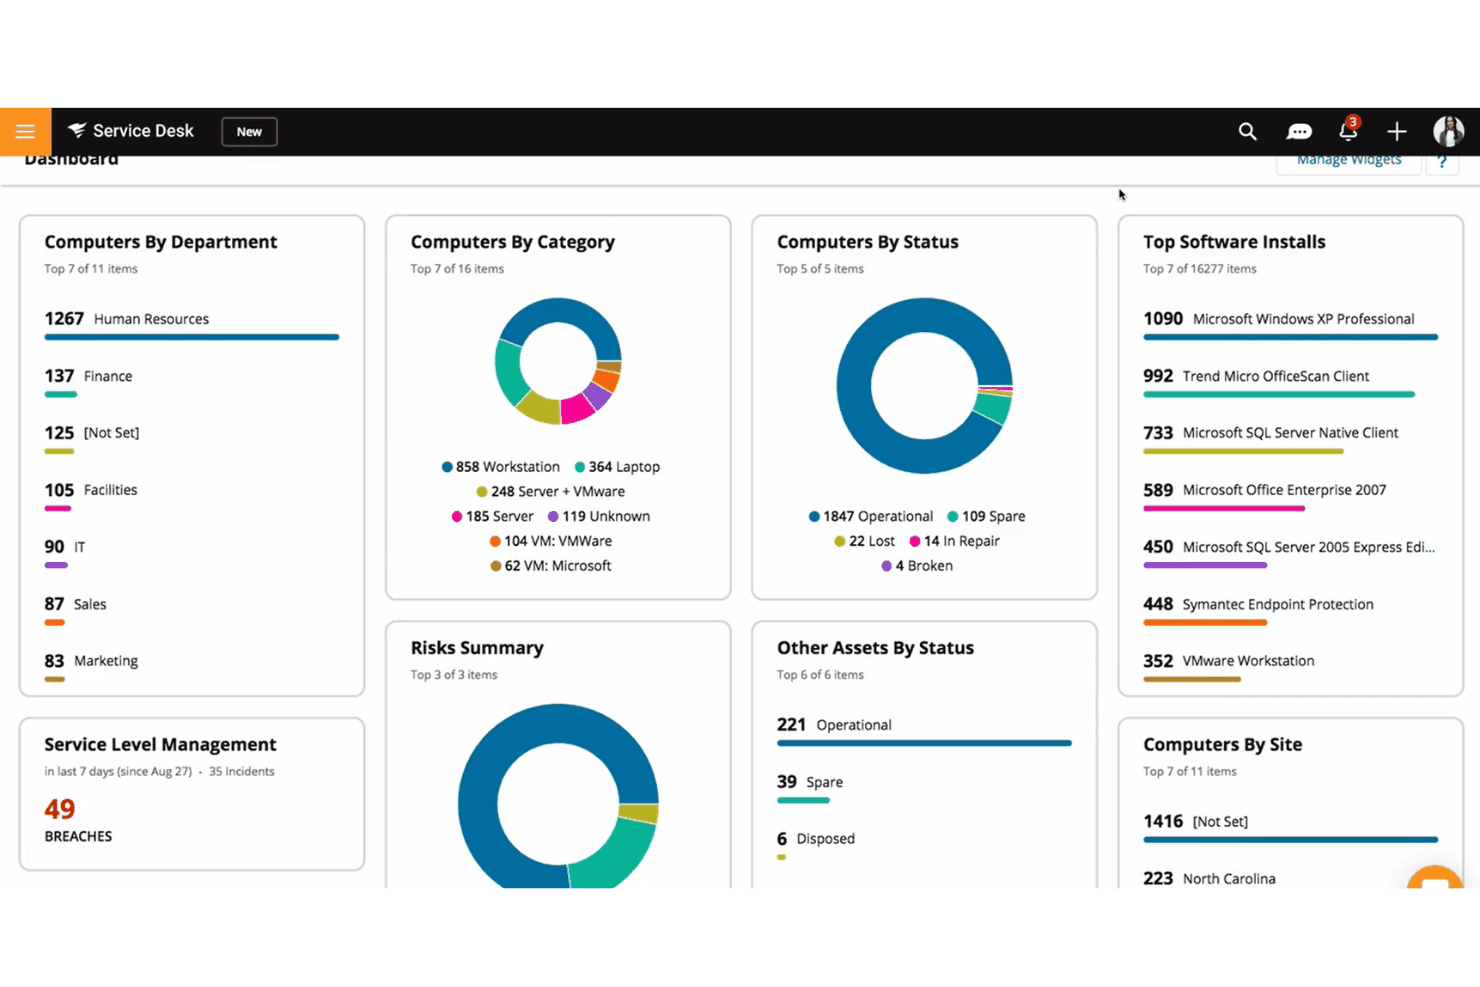
SolarWinds Service Desk biedt een visueel dashboard voor asset- en IT-beheer. SolarWinds Service Desk is een cloudgebaseerd ITSM-platform met ingebouwde IT-assetdetectie die agentgebaseerde en agentloze netwerkscans, hardware- en software-inventarisatie, CMDB-vulling en het bijhouden van licentienaleving combineert.
Voor wie is SolarWinds Service Desk het meest geschikt?
Het is zeer geschikt voor IT-teams in middelgrote en grote ondernemingen die assetdetectie, CMDB en ITSM in één SaaS-platform willen beheren.
Waarom ik voor SolarWinds Service Desk heb gekozen
Ik heb voor SolarWinds Service Desk gekozen omdat de functie SolarWinds Discovery zowel agentgebaseerde als agentloze scans standaard uitvoert binnen een via SaaS geleverd ITSM-platform. Ik vind vooral de tool Asset Map handig, omdat deze de locatie, eigenaar, het IP-adres en de status van apparaten in cloudomgevingen zoals Azure, AWS en Jamf nauwkeurig weergeeft. Wat het platform onderscheidt, is dat de ontdekte assetgegevens rechtstreeks naar de ingebouwde CMDB worden doorgestuurd, zodat mijn team geen afzonderlijke inventarisdatabase naast de servicedesk hoeft te onderhouden.
Belangrijkste functies van SolarWinds Service Desk
- Detectiescanner: Scant continu je netwerk op IP-verbonden apparaten met behulp van agentloze technologie.
- Visuele CMDB en afhankelijkheidsmapping: Biedt grafische weergaven van afhankelijkheden en relaties tussen assets.
- Bijhouden van licentienaleving: Houdt geïnstalleerde software in de gaten en registreert het gebruik ter ondersteuning van audits en naleving.
- Auditgeschiedenis en gegevensmaskering: Houdt gedetailleerde logboeken van assetwijzigingen bij en beschermt gevoelige informatie in rapporten.
Integraties van SolarWinds Service Desk
SolarWinds Service Desk heeft native integraties met Jira, Slack, Salesforce, Jamf, Intune, Microsoft Azure en AWS. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Geen on-premises infrastructuur vereist voor implementatie
- Detecteert assets in AWS, Azure en Jamf
- Bijhouden van licentienaleving ingebouwd in het platform
Cons:
- Aanpassing van rapportages is relatief beperkt
- Detectiediepte geringer dan bij speciale zelfstandige tools
Learn more about SolarWinds Service Desk: Het beste voor het in kaart brengen van kwetsbaarheidsblootstelling
- Gratis proefversie beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.3/5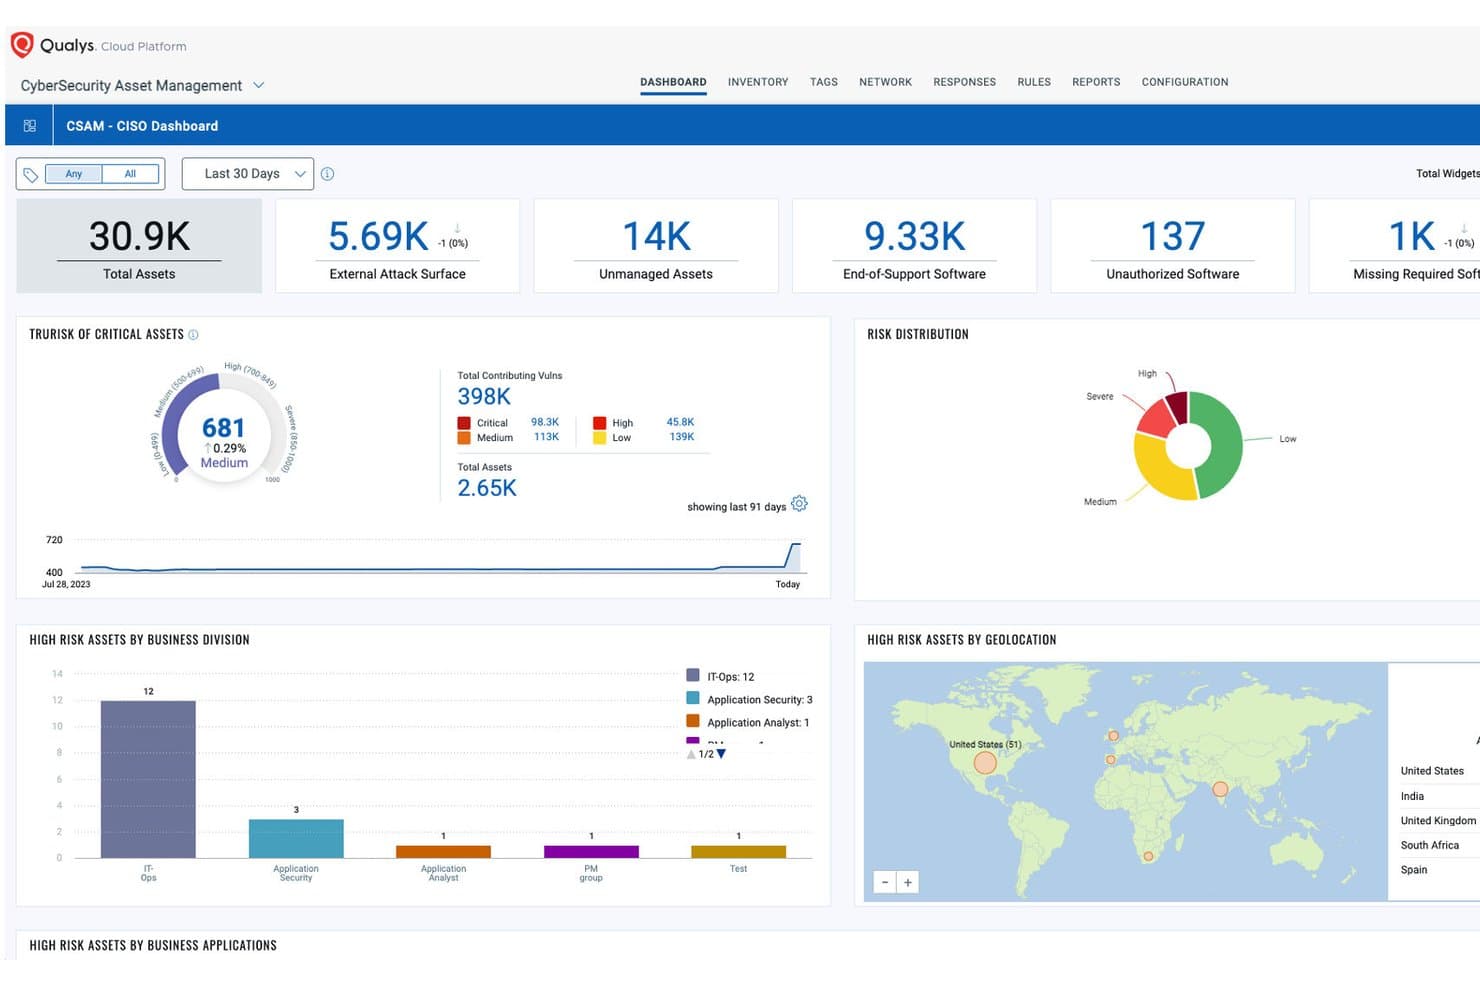
Qualys centraliseert inzicht in activarisico's over divisies en geografische locaties heen. Qualys Global AssetView is een cloudgebaseerd platform voor IT-activadetectie en -inventarisatie dat detectie via meerdere sensoren (agenten, scanners, passieve sensoren en cloudconnectoren) combineert met kwetsbaarheidscontext voor on-premises-, cloud-, container- en OT/IoT-omgevingen.
Voor wie is Qualys het meest geschikt?
IT-beveiligings- en operationele teams in middelgrote tot grote ondernemingen die een activuminventaris nodig hebben die nauw is gekoppeld aan workflows voor kwetsbaarheidsbeheer.
Waarom ik Qualys heb gekozen
Qualys verdient een plaats als een van de beste opties op mijn shortlist vanwege de nauwe koppeling tussen activadetectie en kwetsbaarheidscontext. Wat ik het meest waardeer, is de directe gegevensstroom van Global AssetView naar VMDR, waarbij elk gedetecteerd activum onmiddellijk onderdeel wordt van de scope van de kwetsbaarheidsbeoordeling. Ik waardeer ook de TruRisk-score, die activa rangschikt op basis van bedrijfsimpact, zodat mijn team herstelwerkzaamheden kan prioriteren in plaats van elke CVE in een vlakke, ongewogen lijst na te jagen.
Belangrijkste functies van Qualys
- Activadetectie via meerdere sensoren: Combineer agenten, sensoren zonder agent, API- en passieve netwerksensoren om activa in hybride omgevingen vast te leggen.
- Normalisatie van hardware en software: Standaardiseer automatisch activanamen, fabrikanten en software in de inventaris voor eenvoudiger zoeken en rapporteren.
- Verrijking met productcatalogusgegevens: Verrijk gedetecteerde activa met levenscyclusgegevens, zoals informatie over garantie, einde levensduur en licentiecategorieën.
- Aangepaste labels en hiërarchische organisatie: Wijs activa handmatig of dynamisch labels toe en groepeer ze met flexibele labelhiërarchieën ter ondersteuning van rapportage en toegangsbeheer.
Integraties van Qualys
Qualys biedt ingebouwde integraties met ServiceNow, Splunk, AWS, Azure en Google Cloud Platform, en biedt REST API's voor aangepaste integraties.
Pros and Cons
Pros:
- Detectiegegevens worden rechtstreeks naar het kwetsbaarheidsbeheer gevoerd
- Dekking via meerdere sensoren in hybride omgevingen
- TruRisk-scores prioriteren activa op basis van bedrijfsimpact
Cons:
- Het uitrollen van agenten zorgt op grote schaal voor extra complexiteit bij de installatie
- Navigatie door de gebruikersinterface over verschillende modules kan versnipperd aanvoelen
Learn more about Qualys: Het beste voor browsergebaseerd inventarisbeheer
- Gratis proefversie + gratis demo beschikbaar
- Prijs op aanvraag
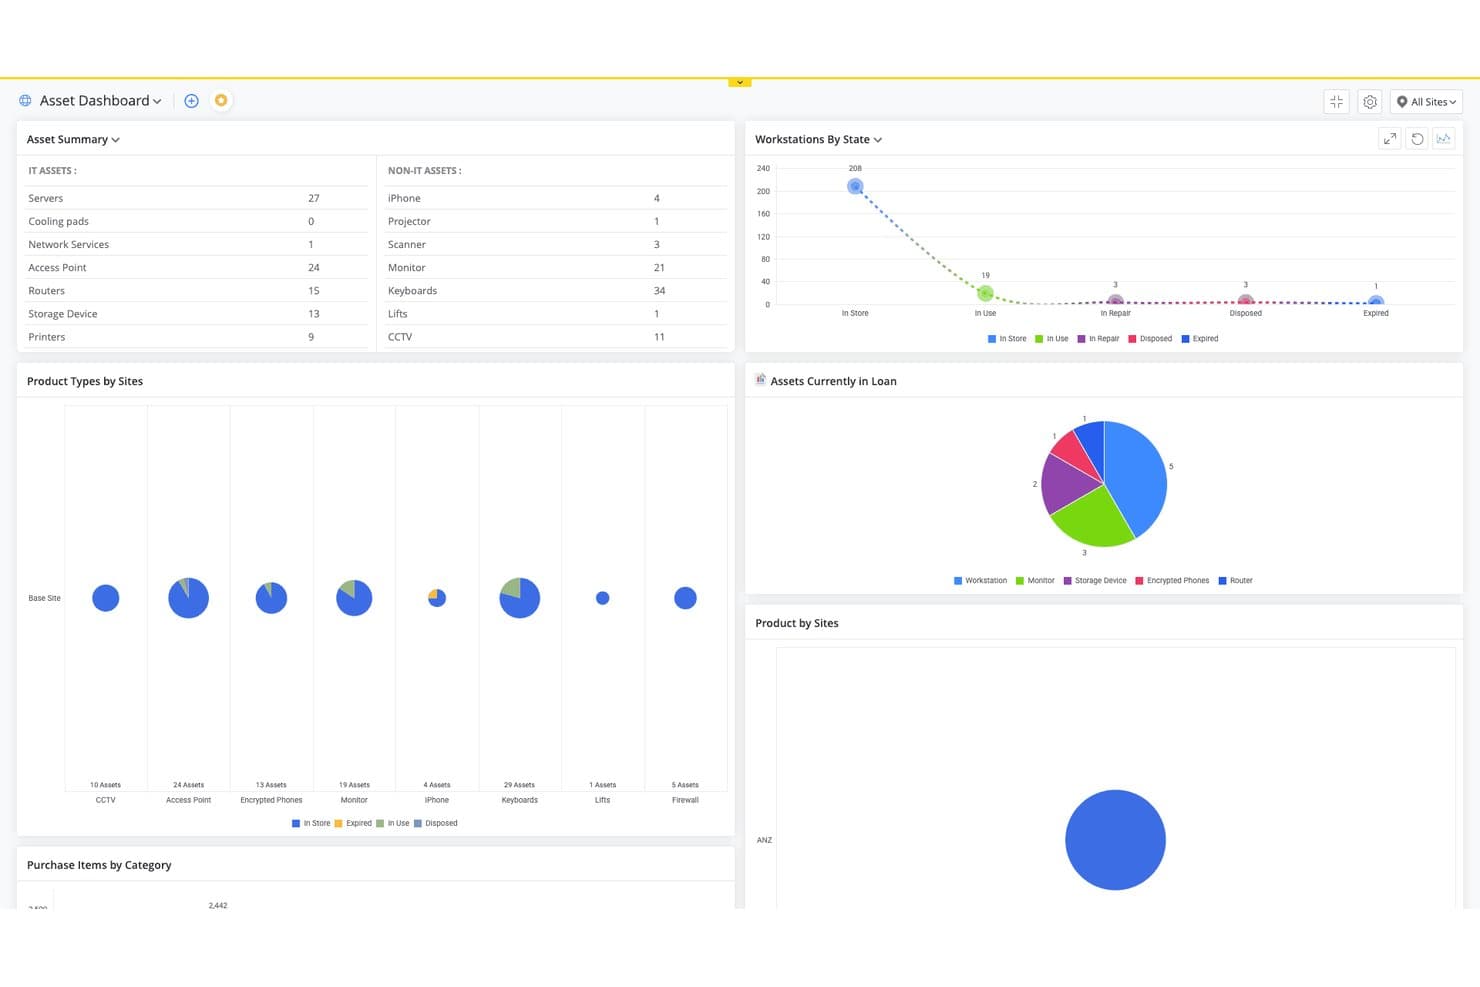
ManageEngine AssetExplorer houdt IT- en niet-IT-assets op verschillende locaties bij in één dashboard. ManageEngine AssetExplorer is een browsergebaseerd platform voor IT-assetbeheer dat agentgebaseerde en agentloze netwerkdetectie, hardware- en software-inventarisatie, CMDB en het bijhouden van licentienaleving combineert in on-premises- en cloudomgevingen.
Voor wie is ManageEngine AssetExplorer het meest geschikt?
Het is een sterke keuze voor IT-assetbeheerders in middelgrote organisaties die gestructureerde levenscyclusregistratie voor zowel hardware als software nodig hebben zonder de complexiteit van oplossingen voor ondernemingen.
Waarom ik voor ManageEngine AssetExplorer heb gekozen
Ik heb voor ManageEngine AssetExplorer gekozen omdat de volledige inventarisatieworkflow in een browser wordt uitgevoerd, zonder dat er een zware client hoeft te worden geïnstalleerd of onderhouden. Wat ik vooral goed vind, is het canvas voor de levenscyclus van assets met slepen en neerzetten, waarmee ik inkoop-tot-afvoerworkflows per assettype visueel kan uitwerken. Dankzij de agentloze scan kan ik bovendien een volledige hardware- en software-inventarisatie ophalen van desktops, servers en switches zonder agents in de hele omgeving te implementeren.
Belangrijkste functies van ManageEngine AssetExplorer
- CMDB-visualisatie: Bekijk relaties en afhankelijkheden tussen assets binnen een grafische CMDB-interface.
- Naleving van softwarelicenties: Houd rechten, toewijzingen en gebruik in real time bij voor alle beheerde assets.
- Geautomatiseerd beheer van inkooporders: Genereer, verwerk en volg inkooporders voor IT-assets rechtstreeks in het platform.
- Toegangsbeheer op basis van rollen: Wijs gebruikers gedetailleerde machtigingen toe op basis van hun verantwoordelijkheden en organisatierollen.
Integraties van ManageEngine AssetExplorer
ManageEngine AssetExplorer biedt native integraties met ManageEngine ServiceDesk Plus, Endpoint Central, Zoho Analytics, Microsoft 365, SolarWinds en Lansweeper, en biedt een API voor aangepaste integraties.
Pros and Cons
Pros:
- Agentloze scan omvat onbeheerde netwerkapparaten
- Ingebouwde registratie van naleving van softwarelicenties
- Assetlevenscyclusbeheer van inkoop tot afvoer
Cons:
- De rapportage-interface voelt verouderd en inflexibel aan
- Detectie van cloudassets is minder diepgaand dan die van concurrenten
Learn more about ManageEngine AssetExplorer: Het beste voor integraties tussen IT- en beveiligingshulpmiddelen
- Gratis demo beschikbaar
- Prijzen op aanvraag
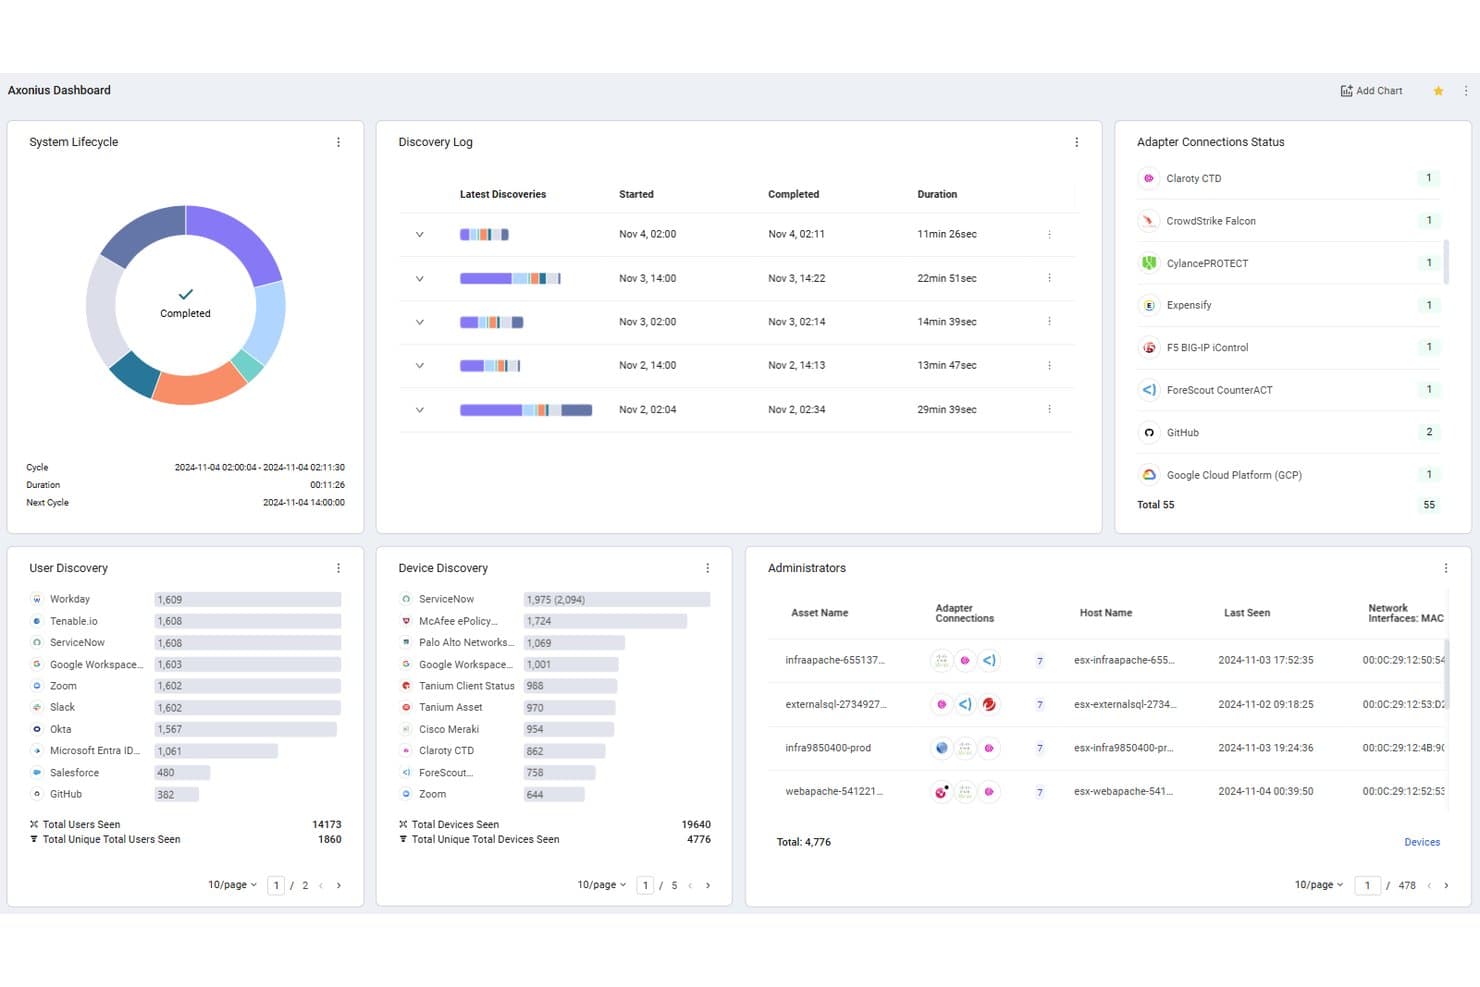
Axonius centraliseert de ontdekking van IT-middelen voor gebruikers, apparaten en koppelingen. Axonius is een platform voor informatie over IT-middelen op het gebied van cyberbeveiliging dat gegevens over IT-middelen uit meer dan 1.400 koppelingen voor eindpuntagenten, cloudproviders, SaaS-apps en IAM-oplossingen samenvoegt en correleert tot een continu afgestemde inventaris.
Voor wie is Axonius het meest geschikt?
Axonius is zeer geschikt voor beveiligings- en IT-operatieteams binnen middelgrote tot grote ondernemingen die al meerdere hulpmiddelen voor eindpunten, de cloud en identiteitsbeheer in hun omgeving gebruiken.
Waarom ik voor Axonius heb gekozen
Axonius verdient een plek als een van de beste oplossingen op mijn shortlist vanwege de manier waarop het omgaat met gegevens over IT-middelen die verspreid zijn over CrowdStrike, Tanium, Active Directory en AWS, waarbij elk systeem een ander antwoord geeft. Het haalt gegevens uit al deze systemen op via API-koppelingen, zonder scanners of agentsoftware, en stemt deze af tot één gecorreleerd record van elk IT-middel. Wat ik het meest waardeer, is het Actiecentrum: meer dan 600 acties via diezelfde koppelingen stellen me in staat om een ServiceNow-ticket te openen of een apparaat te isoleren zonder het platform te verlaten.
Belangrijkste functies van Axonius
- Continue afstemming van IT-middelen: De inventaris wordt vrijwel in realtime bijgewerkt door nieuwe gegevens uit verbonden koppelingen op te halen.
- Ontdekking van IT-middelen in de cloud en SaaS: Ingebouwde connectoren brengen IT-middelen in kaart binnen AWS, Azure, Google Cloud en grote SaaS-platforms.
- Centrum voor beleidsafdwinging: Maak triggergebaseerde acties voor naleving en beheer van IT-middelen en automatiseer deze.
- Aangepaste zoekopdrachtbouwer: Met krachtige zoekfilters kunt u voorwaarden voor IT-middelen identificeren en aangepaste lijsten met IT-middelen exporteren.
Integraties van Axonius
Axonius biedt meer dan 1.400 ingebouwde integraties, waaronder ServiceNow, CrowdStrike, Tanium, Microsoft 365, Okta, AWS, Google Cloud Platform, Azure, Palo Alto Networks en Cisco. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Ontdekt IT-middelen tegelijkertijd in de cloud, SaaS en lokale omgevingen
- Voor de meeste ontdekkingen van IT-middelen zijn geen agenten nodig
- Identificeert onbeheerde apparaten en schaduw-IT-apparaten automatisch
Cons:
- De eerste configuratie van koppelingen kost op grote schaal veel tijd
- Het kost tijd om de zoektaal grondig te leren
Learn more about Axonius: Het beste voor geautomatiseerde infrastructuurin kaart brengen
- Gratis proefversie beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.8/5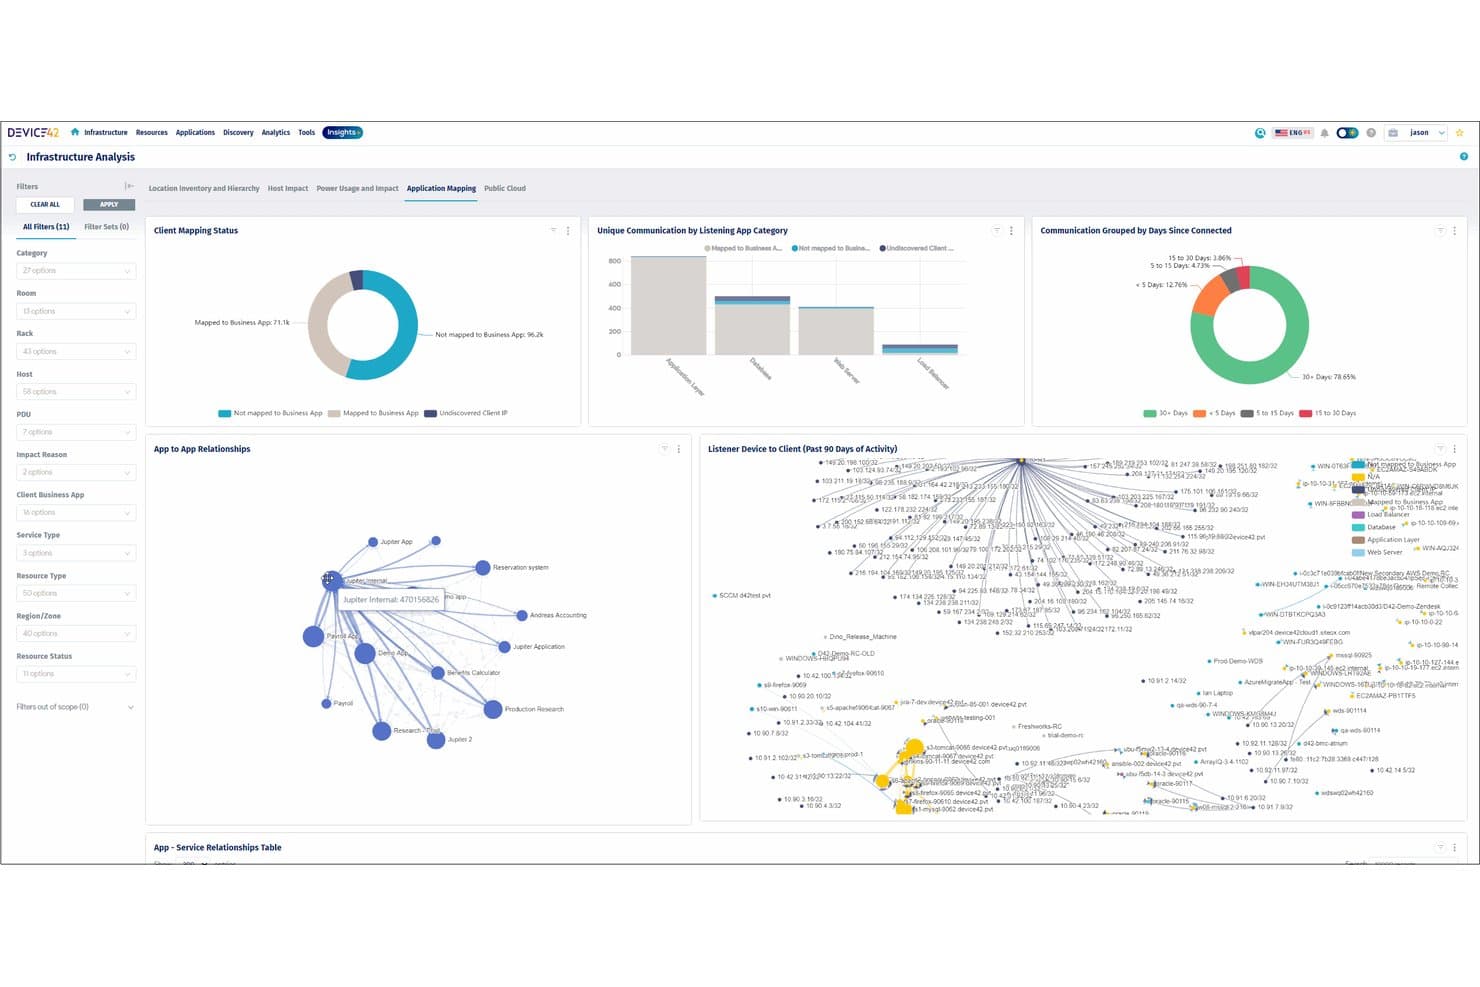
Device42 brengt relaties tussen applicaties en communicatie met clients visueel in kaart. Device42 is een IT-assetdetectie- en CMDB-platform zonder agent dat fysieke, virtuele, cloud- en hybride omgevingen scant met behulp van detectie via meerdere protocollen om een voortdurend bijgewerkte inventaris van hardware, software en infrastructuurafhankelijkheden op te bouwen.
Voor wie is Device42 het meest geschikt?
Device42 is zeer geschikt voor IT- en infrastructuurteams bij middelgrote tot grote ondernemingen die complexe omgevingen op meerdere locaties beheren binnen on-premises-, cloud- en virtuele systemen.
Waarom ik voor Device42 koos
Device42 verdient een plek als een van de beste oplossingen op mijn selectie vanwege de manier waarop het infrastructuur op grote schaal in kaart brengt. Ik vind het prettig dat het zonder agent automatisch afhankelijkheidskaarten opbouwt voor fysieke servers, VM's en cloudinstanties met behulp van scannen via meerdere protocollen (SNMP, WMI, SSH, IPMI), zonder handmatige configuratie. De impactgrafieken brengen relaties in kaart van bladechassis tot afzonderlijke VM's en serviceverbindingen, wat ik gebruik bij het diagnosticeren van trapsgewijze storingen in een hybride omgeving.
Belangrijkste functies van Device42
- Meting van softwarelicenties: Houdt gebruik, rechten en naleving bij voor licentiemodellen voor gebruikers, apparaten en CPU's.
- Automatisch opzoeken van garantiegegevens: Haalt de garantiestatus rechtstreeks op bij Dell, IBM en Lenovo via API's van leveranciers.
- Vooraf gebouwde ITSM-integraties: Maakt rechtstreeks verbinding met ServiceNow, Jira, Freshservice, Zendesk en andere platforms.
- Rapportplanning en export: Maakt exports op aanvraag of geplande exports van de status van assets, inventaris en wijzigingsgeschiedenis in .csv-indeling mogelijk.
Integraties van Device42
Device42 biedt ingebouwde integraties met ServiceNow, Jira, Freshservice, Zendesk en PagerDuty, en levert een API voor aangepaste integraties.
Pros and Cons
Pros:
- Scannen via meerdere protocollen zonder agent in hybride omgevingen
- Afhankelijkheidskaarten brengen relaties tussen infrastructuurlagen in kaart
- Ingebouwde CMDB met voortdurende automatische updates
Cons:
- De initiële configuratie vereist aanzienlijke netwerkexpertise
- De gebruikersinterface voelt verouderd aan vergeleken met nieuwere concurrenten
Learn more about Device42: Het beste voor agentloos scannen van apparaten in het hele netwerk
- Gratis proefversie + gratis demo beschikbaar
- Vanaf $239/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.3/5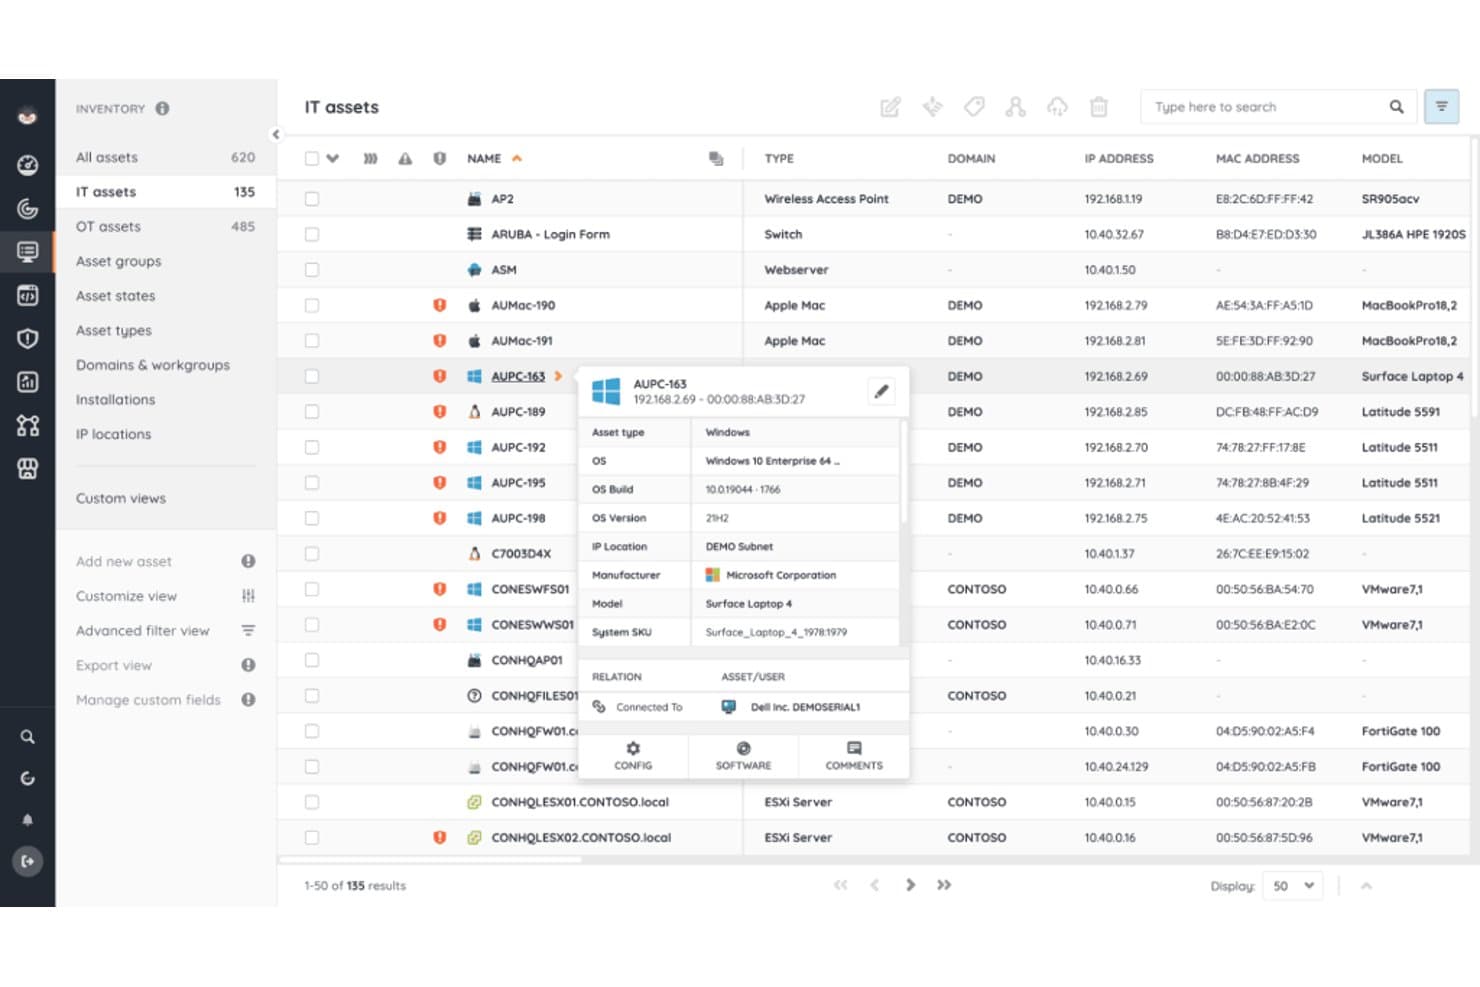
Lansweeper toont gedetailleerde profielen van middelen, besturingssystemen en hardwaregegevens. Lansweeper is een platform voor het ontdekken en inventariseren van IT-middelen dat netwerken in IT-, OT-, IoT- en cloudomgevingen scant met agentloze, agentgebaseerde en passieve detectiemethoden om één uniform overzicht van middelen op te bouwen.
Voor wie is Lansweeper het meest geschikt?
Lansweeper is geschikt voor netwerk- en systeembeheerders in middelgrote tot grote organisaties die complexe omgevingen met verschillende apparaten beheren, verspreid over fysieke, virtuele en cloudinfrastructuur.
Waarom ik voor Lansweeper heb gekozen
Lansweeper staat op mijn shortlist vanwege de manier waarop het agentloos scannen op grote schaal uitvoert. De inloggegevensvrije apparaatidentificatie (CDR) identificeert apparaten zonder inloggegevens, waardoor ik niet word geblokkeerd door niet-beheerde of vergrendelde eindpunten. De passieve verkeerssensor detecteert ook apparaten die actieve scans missen door live netwerkverkeer te analyseren; juist daar houdt veel schaduw-IT zich daadwerkelijk verborgen.
Belangrijkste functies van Lansweeper
- Cloud-API-integraties: Maakt rechtstreeks verbinding met AWS, Azure en Google Cloud om middelen te ontdekken zonder lokale sensoren.
- Inzichten in kwetsbaarheden en levenscycli: Brengt kwetsbaarheden in hardware en software aan het licht, evenals risico's rond het einde van de levensduur en het einde van de ondersteuning.
- Oorspronkelijke ITSM-integraties: Biedt directe connectoren voor ServiceNow, Jira Service Management en ConnectWise voor het delen van gegevens over middelen.
- Aangepaste rapportbouwer: Hiermee kunnen gebruikers gedetailleerde rapporten over middelen en inventaris maken, plannen en exporteren ter ondersteuning van compliance en audits.
Lansweeper-integraties
Lansweeper biedt oorspronkelijke integraties met ServiceNow, Jira Service Management, Jira Assets, ConnectWise, HaloITSM en HappyFox. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Agentloze CDR-scans zonder apparaatverificatiegegevens
- Passieve sensor brengt verborgen schaduw-IT-apparaten aan het licht
- Ondersteunt IT-, OT- en IoT-omgevingen standaard
Cons:
- De eerste scanconfiguratie vereist aanzienlijk handmatig instelwerk
- De dekking voor het ontdekken van mobiele apparaten is relatief beperkt
Learn more about Lansweeper: Het meest geschikt voor geïntegreerde softwarelicentietracking
- Gratis demo beschikbaar
- Prijs op aanvraag
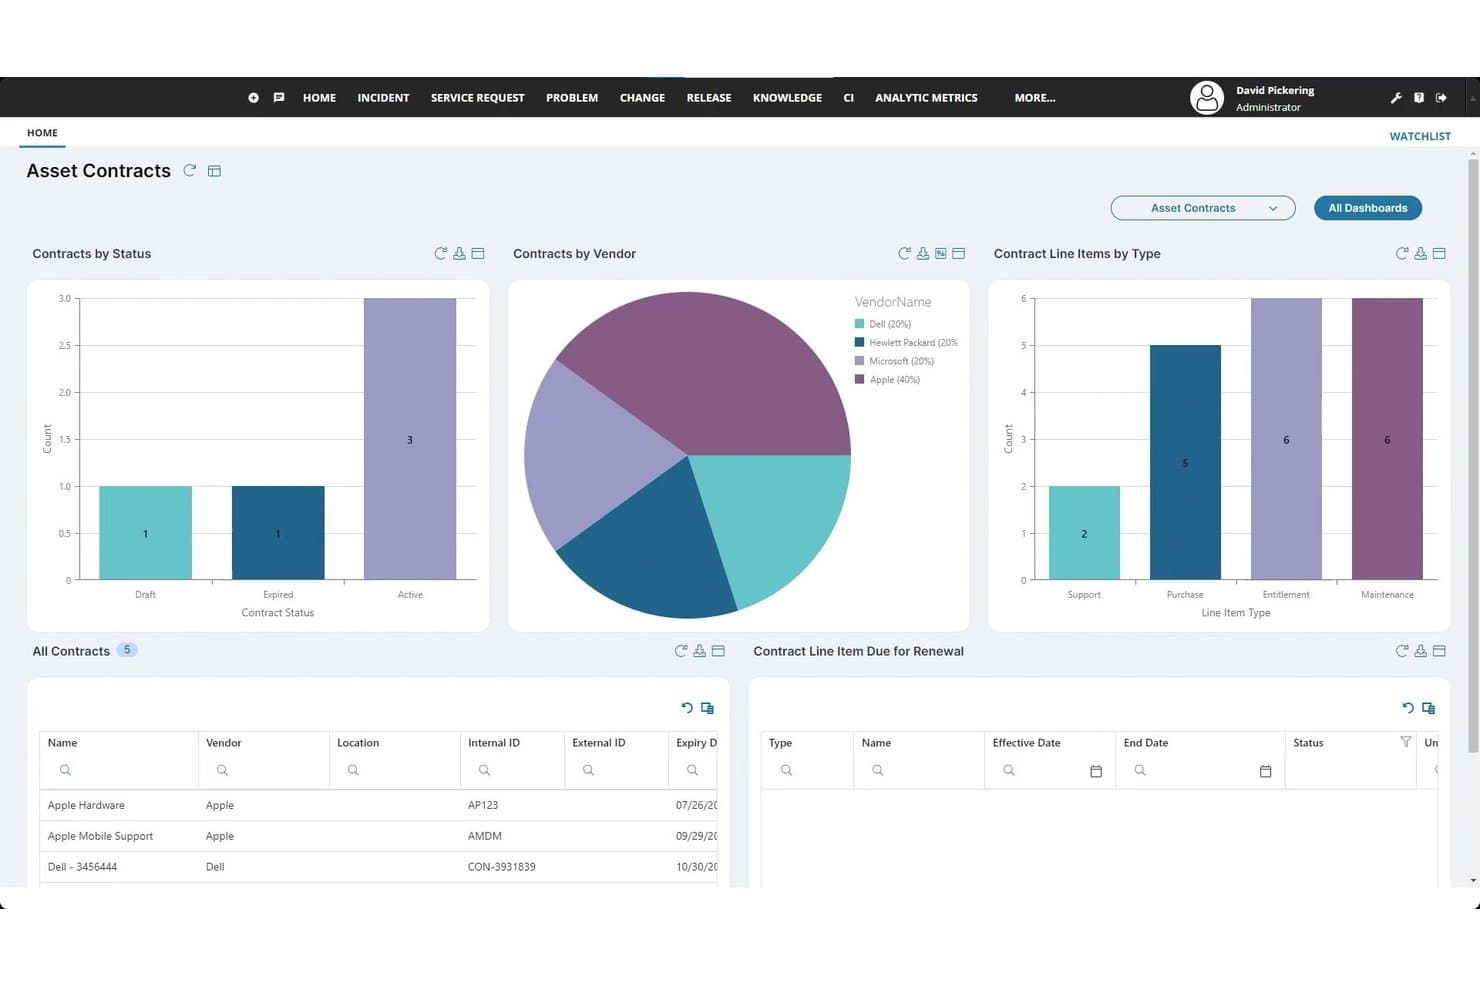
Ivanti ITSM houdt assetcontracten bij op leverancier, status en verlengingsdatum. Ivanti Neurons for Discovery is een bedrijfs-IT-assetdetectieplatform dat netwerken voortdurend scant met behulp van actieve en passieve technieken om hardware-, software-, cloud-, OT/IoT- en SaaS-assets in infrastructuren met meerdere omgevingen te inventariseren.
Voor wie is Ivanti ITSM het meest geschikt?
Het is een sterke keuze voor IT-operatie- en assetmanagementteams in middelgrote en grote organisaties die complexe infrastructuren met meerdere omgevingen beheren.
Waarom ik voor Ivanti ITSM heb gekozen
Ivanti Neurons for Discovery verdient een plek op mijn shortlist omdat het volgen van softwarelicenties rechtstreeks in de detectieworkflow is ingebouwd en niet als afzonderlijke module wordt toegevoegd. Ik vind het prettig dat mijn team kan zien welke licenties actief zijn, welke contracten bijna moeten worden verlengd en waar licentiekosten worden verspild, zonder van hulpprogramma te hoeven wisselen. De passieve scan detecteert ook onbeheerde apparaten, zodat ik geen onvolledig beeld heb wanneer het tijd is om een software-audit uit te voeren.
Belangrijkste functies van Ivanti ITSM
- Continue passieve en actieve detectie: Combineer passief netwerktoezicht met actieve scans om alle verbonden apparaten te vinden zodra ze verbinding maken met het netwerk.
- Assetdekking in meerdere omgevingen: Ontdek en inventariseer apparaten in on-premises-, cloud-, virtuele, SaaS- en OT/IoT-omgevingen.
- Integratie met CMDB en ITSM: Synchroniseer gedetecteerde assetgegevens rechtstreeks met Ivanti en CMDB- of ITSM-platforms van derden voor workflowautomatisering.
- Aggregatie van kwetsbaarheidsgegevens: Importeer en centraliseer bevindingen uit Tenable, Qualys en Rapid7 in één dashboard voor blootstellingsanalyse.
Integraties van Ivanti ITSM
Ivanti Neurons for Discovery biedt native integraties met ServiceNow, Microsoft 365, Azure, Tenable, Rapid7, Qualys, Cisco, BMC, Okta, Zscaler en CrowdStrike. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Brengt OT- en IoT-apparaten veilig passief in kaart
- Ingebouwde meting en terugwinning van softwarelicenties
- Detecteert assets in cloud-, SaaS- en on-premises-omgevingen
Cons:
- De initiële installatie en afstemming vergen aanzienlijke tijd
- Rapportagedashboards bieden weinig mogelijkheden voor diepgaande aanpassing
Learn more about Ivanti ITSM: Het beste voor native CMDB-detectie en -afstemming
- Gratis demo beschikbaar
- Prijs op aanvraag
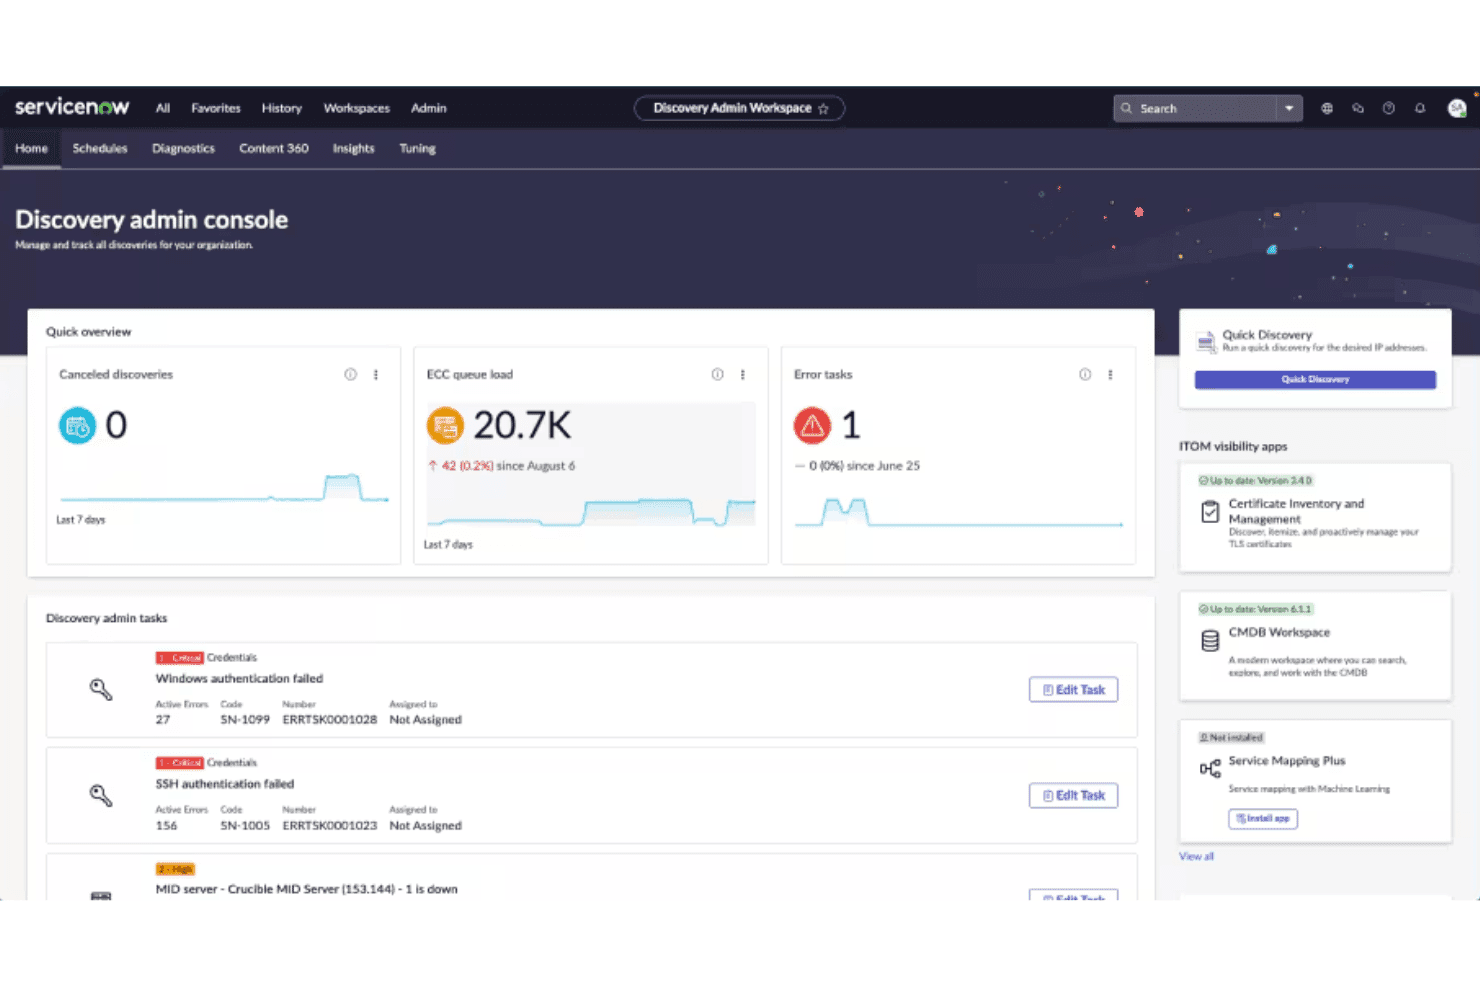
ServiceNow Discovery centraliseert beheertaken, fouten en monitoring van wachtrijen. ServiceNow Discovery is een module voor de detectie van IT-assets binnen de ServiceNow ITOM-suite, die on-premises-, cloud-, gecontaineriseerde en hybride omgevingen scant met agentloze en agentgebaseerde methoden om een native CMDB te vullen en af te stemmen.
Voor wie is ServiceNow Discovery het meest geschikt?
Het is zeer geschikt voor grote ondernemingen met complexe, hybride infrastructuur die behoefte hebben aan detectie die nauw gekoppeld is aan een bestaande ServiceNow ITSM- of ITOM-omgeving.
Waarom ik voor ServiceNow Discovery heb gekozen
ServiceNow Discovery verdient een plaats als een van de beste oplossingen op mijn shortlist, omdat de Identification and Reconciliation Engine (IRE) echt uniek is in zijn soort. Wanneer mijn team een detectiescan uitvoert, ontdubbelt en verzoent de IRE automatisch binnenkomende CI-gegevens met bestaande CMDB-records, waardoor spookvermeldingen en conflicterende assetrecords worden geëlimineerd. Ik waardeer ook het gebeurtenisgestuurde detectiemodel, dat configuratiewijzigingen in cloudomgevingen vastlegt zodra ze plaatsvinden, in plaats van te wachten op de volgende geplande scan.
Belangrijkste functies van ServiceNow Discovery
- Agent voor clientverzameling: Verzamelt assetgegevens van eindpunten en domeincontrollers en vult daarmee de traditionele hiaten van agentloze scans.
- Gebeurtenisgestuurde detectie: Ontvangt realtime configuratiegebeurtenissen uit cloudbronnen om actuele assetgegevens te onderhouden.
- Service Graph-connectoren: Neemt gegevens op uit en normaliseert gegevens van cloud- en infrastructuurbronnen van derden.
- Contentbibliotheek: Gebruikt AI-aangedreven applicatievingerafdrukken om ontdekte software in verschillende omgevingen te identificeren en classificeren.
Integraties van ServiceNow Discovery
ServiceNow Discovery biedt native integraties binnen het ServiceNow-ecosysteem en maakt integratie mogelijk met cloudplatforms van derden, zoals AWS, Azure, Google Cloud Platform, Cisco ACI en VMware vSphere. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Native CMDB-afstemming zonder handmatige opschoning
- Biedt native dekking voor cloud-, on-premises- en containeromgevingen
- IRE ontdubbelt CI-records automatisch
Cons:
- Voor het afstemmen van Discovery is aanzienlijke configuratie-inspanning nodig
- Vereist volledige licentiëring van het ServiceNow-platform
Learn more about ServiceNow Discovery: Het beste voor identificatie van cloudworkloads
- Gratis demo beschikbaar
- Prijs op aanvraag
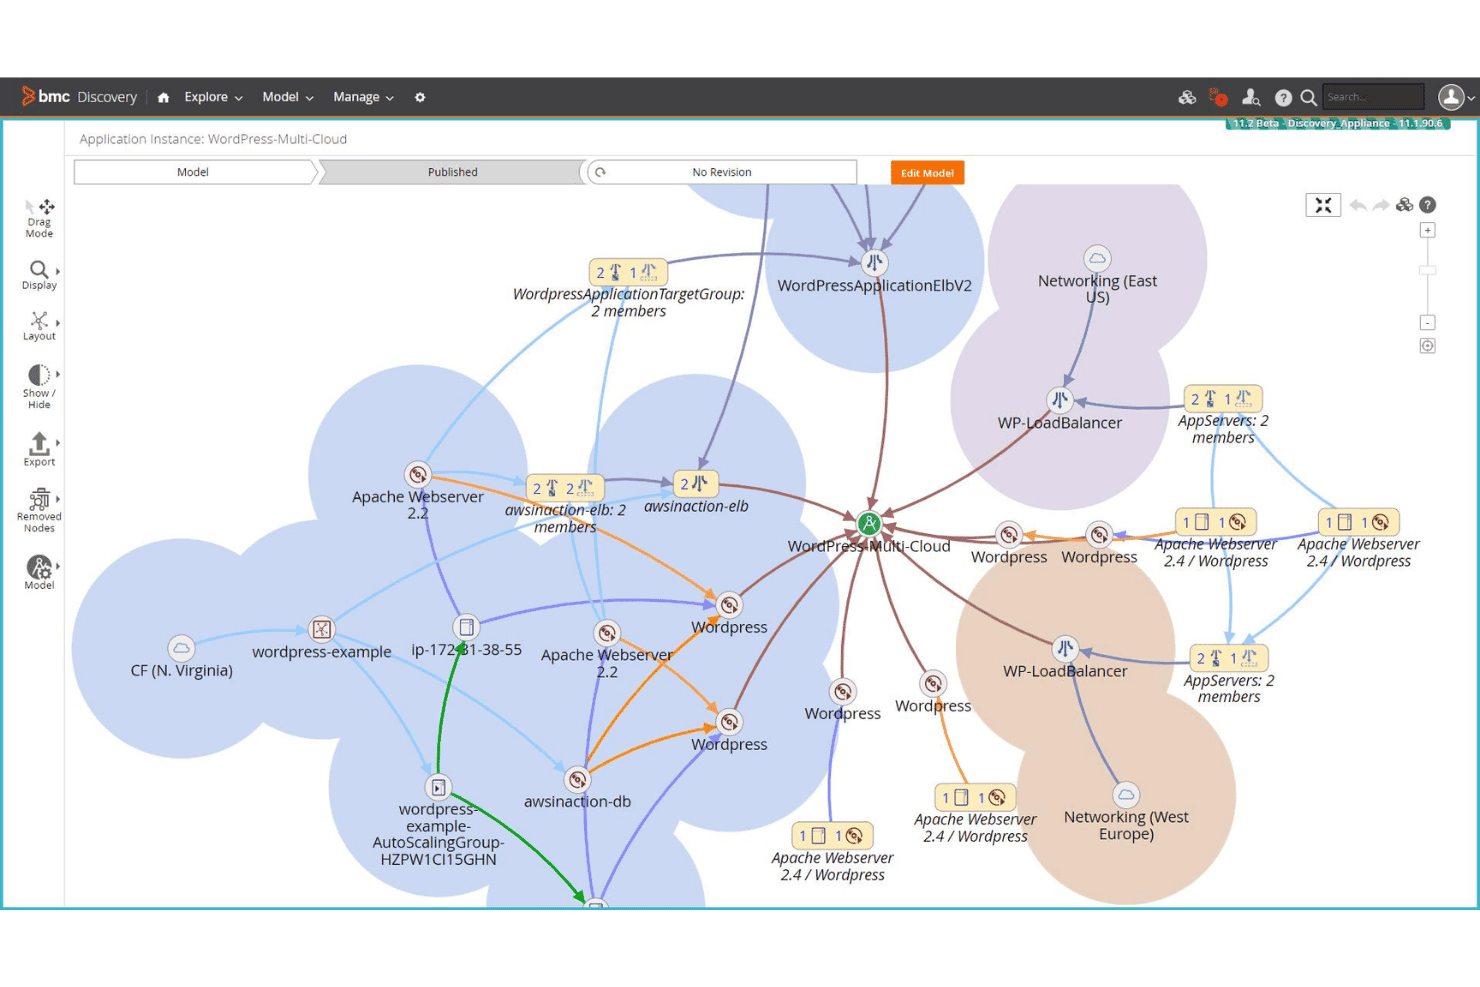
BMC Helix Discovery brengt de afhankelijkheden van een multi-cloud-WordPress-app visueel in kaart. BMC Helix Discovery is een agentloos IT-assetdetectieplatform dat hardware, software en serviceafhankelijkheden in on-premises-, multi-cloud- en gecontaineriseerde omgevingen automatisch scant en in kaart brengt.
Voor wie is BMC Helix Discovery het meest geschikt?
Het is zeer geschikt voor IT-operations- en beveiligingsteams van ondernemingen die grootschalige hybride of multi-cloudinfrastructuur beheren.
Waarom ik voor BMC Helix Discovery heb gekozen
BMC Helix Discovery staat op mijn shortlist vanwege de manier waarop het identificatie van cloudworkloads op grote schaal uitvoert. De meeste detectietools hebben moeite om dynamische cloudomgevingen bij te houden, maar BMC Helix scant AWS-, Azure- en GCP-workloads continu en brengt hun afhankelijkheden in realtime in kaart. Ik ben vooral te spreken over geautomatiseerde servicemodellering met blauwdrukken, waarmee visuele servicemodellen worden opgebouwd die precies laten zien welke cloudresources ten grondslag liggen aan een bepaalde bedrijfstoepassing.
Belangrijkste functies van BMC Helix Discovery
- Agentloos scannen: Detecteert IT-assets in het netwerk zonder dat software op eindpunten hoeft te worden geïnstalleerd.
- Servicebewuste afhankelijkheidsanalyse: Visualiseert automatisch de relaties tussen gedetecteerde assets en in kaart gebrachte bedrijfsservices.
- CMDB-integratie: Synchroniseert gedetecteerde asset- en relatiegegevens met ServiceNow-, BMC Helix- of Remedy CMDB-platforms.
- Detectie van SSL/TLS-certificaten: Identificeert en inventariseert beveiligingscertificaten die in uw IT-infrastructuur zijn geïmplementeerd.
Integraties van BMC Helix Discovery
BMC Helix Discovery biedt native integraties met ServiceNow-, BMC Helix ITSM- en Remedy CMDB-platforms. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Grondige analyse van afhankelijkheden tussen multi-cloudworkloads
- Agentloos scannen omvat niet-beheerde netwerkapparaten
- Realtime wijzigingsdetectie in hybride omgevingen
Cons:
- Complexe eerste configuratie voor grootschalige implementaties
- Aanpassingsmogelijkheden voor rapportages zijn relatief beperkt
Learn more about BMC Helix Discovery:
Andere tools voor IT-assetdetectie
Hier zijn enkele aanvullende tools voor IT-assetdetectie die mijn shortlist niet hebben gehaald, maar die toch het bekijken waard zijn:
- 11Tanium AssetBeste keuze voor realtime assetinzicht op schaal
- 12ArmisBeste oplossing voor passieve detectie van IoT- en OT-apparaten
- 13SecPod (Saner Platform)Het meest geschikt voor analyses van de beveiligingsstatus
- 14InvGate AssetsBeste voor intuïtieve rapportage over de levenscyclus van assets
- 15NinjaOneIdeaal voor snelle controle van assets op afstand
- 16Flexera OneHet beste voor beheer van assets in een hybride cloud
- 17Open-AudITIdeaal voor netwerkdetectie met open source
- 18AssetSonarIdeaal voor het bijhouden van SaaS-abonnementen
Hoe ik tools voor IT-assetdetectie beoordeel
Ik beoordeel deze tools in twee lagen: basiseisen zoals scannen in meerdere omgevingen en CMDB-integratie, en onderscheidende factoren zoals OT/IoT-fingerprinting en licentiemeting.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Wanneer ik tools voor mijn lijst selecteer, beoordeel ik elk exemplaar op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke onderstaande kernfunctionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage, waarbij ik 65% als benchmark gebruik om de algemene geschiktheid voor de lijst te beoordelen.
- Geautomatiseerde netwerkdetectie: Ik controleer of de tool subnetten scant met protocollen zoals SNMP, WMI en SSH, in plaats van te vertrouwen op handmatige assetregistratie.
- Hardware- en software-inventaris: Elke tool moet gedetailleerde specificaties, geïnstalleerde softwareversies en patchniveaus vastleggen, en niet alleen apparaatnamen of IP-adressen.
- Scannen met en zonder agent: Ik let op ondersteuning voor beide methoden, zodat je beheerde eindpunten en onbeheerde apparaten zoals laptops van externe medewerkers of laboratoriumapparatuur kunt bereiken.
- Dekking van meerdere omgevingen: De detectie moet on-premises-, cloud-, virtuele en externe omgevingen omvatten, zodat er tijdens een audit niets tussen wal en schip valt.
- CMDB/ITSM-integratie: Ik beoordeel of de tool assetgegevens via native connectors of open API's kan doorgeven aan platforms zoals ServiceNow of Jira.
- Continue monitoring: Ik let op vrijwel realtime detectie van wijzigingen die nieuwe apparaten, verwijderingen of configuratieafwijkingen markeert zonder te wachten op een geplande scan.
Nadat ik een lijst heb samengesteld met tools die aan de criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (waarmee leveranciers zich onderscheiden)
Zo vergelijk ik verschillende leveranciers:
Opvallende functies
Detectie van cloud- en SaaS-omgevingen is belangrijk omdat omgevingen snel veranderen. Tijdelijke instanties worden in AWS of Azure gestart en medewerkers nemen niet-goedgekeurde apps in gebruik die schaduw-IT creëren. Ik let op native connectors die deze assets automatisch zichtbaar maken. Het meten van softwarelicenties is een andere onderscheidende factor, omdat je daarmee ongebruikte installaties kunt opsporen en licenties kunt terugvorderen voordat een audit te hoge implementatie aantreft. Voor teams die productievloeren of ziekenhuisnetwerken beheren, identificeert fingerprinting van OT/IoT-apparaten met behulp van passieve verkeersanalyse verbonden apparaten zonder gevoelige apparatuur te verstoren.
Meer dan functies alleen
De implementatiearchitectuur is een belangrijke factor die ik beoordeel. Teams met meerdere locaties hebben gedistribueerde verzamelaars nodig die gescheiden of gesegmenteerde netwerken kunnen scannen, en SaaS- versus on-premisesopties hebben invloed op de naleving van vereisten voor gegevenslocatie. Ook het integratie-ecosysteem is belangrijk: ik controleer of een tool assetgegevens kan doorgeven aan SIEM- of SOAR-platforms naast ITSM-connectors, omdat detectiegegevens hun waarde verliezen als ze geïsoleerd blijven. Ook het prijsmodel verdient nauwlettende aandacht, vooral prijsstelling per asset, die kan stijgen wanneer cloudworkloads seizoensgebonden toenemen.
Zo kies je tools voor IT-assetdetectie
Wanneer je bepaalt welke tools voor IT-assetdetectie geschikt zijn voor je team, begin je door je belangrijkste prioriteiten te koppelen aan specifieke functies en implementatiefactoren die direct van invloed zijn op auditgereedheid, beveiliging en operationele overdrachten:
| Als je prioriteit is | Zoek dan naar |
|---|---|
| Als je prioriteit isCloud- en SaaS-assets in kaart brengen | Zoek dan naarOorspronkelijke koppelingen voor AWS, Azure en SaaS |
| Als je prioriteit isSnel onboarden op verschillende locaties | Zoek dan naarGedistribueerde of lichtgewicht gegevensverzamelaars |
| Als je prioriteit isRealtime meldingen over schaduw-IT | Zoek dan naarContinue, passieve netwerkmonitoring |
| Als je prioriteit isMislukte CMDB-imports verminderen | Zoek dan naarBidirectionele, genormaliseerde CMDB-integraties |
| Als je prioriteit isLicentiecompliance en auditvoorbereiding | Zoek dan naarIngebouwde licentiemeting en gebruiksrapportage |
Zo beoordeel je je shortlist
- Voer een detectiescan uit in een testsublocalnetwerk: Test in de eerste week de agentloze scan van de tool voor alle fysieke en virtuele assets.
- Exporteer gegevens en stuur ze naar je CMDB: Vraag om een oorspronkelijke ServiceNow- of BMC-demonstratie en controleer of de assetkenmerken zonder gegevensverlies worden gekoppeld.
- Controleer de nauwkeurigheid van licentiemeting en rapportage: Vraag om een licentie-audit/export voor ten minste drie belangrijke softwaretitels die je gebruikt.
- Vraag beveiligingsdocumentatie van de leverancier op: Vraag naar de actuele versleutelingsmethoden en complianceverklaringen (SOC 2, ISO 27001).
- Maak een keuze: de snelheid van SaaS direct uit de doos tegenover diepgaandere dekking van lokaal geïnstalleerde systemen en IoT—stel prioriteiten op basis van je meest complexe omgeving.
Wat zijn tools voor IT-assetdetectie?
IT-assetdetectietools zijn gespecialiseerde softwareoplossingen die automatisch alle hardware, software en netwerkapparaten in de omgevingen van een organisatie scannen en identificeren. Ze stellen IT-teams in staat om een realtime-inventaris bij te houden, beveiligingsaudits te ondersteunen, niet-beheerde of ongeautoriseerde assets te identificeren en workflows zoals licentiebeheer of kwetsbaarheidsbeoordelingen aan te sturen. Deze tools spelen een cruciale rol bij het actueel en conform houden van de IT-infrastructuur en het beschermen ervan tegen verborgen risico's.
Functies
Let bij het selecteren van IT-assetdetectietools op de volgende belangrijke functies:
- Geautomatiseerde netwerkscanning: Detecteert alle apparaten en eindpunten die met je netwerk zijn verbonden zonder handmatige invoer, zodat er tijdens de inventarisatie niets wordt gemist.
- Hardware-inventaris: Verzamelt gedetailleerde informatie over apparaatspecificaties, serienummers en eigendomsgegevens in je infrastructuur.
- Software-inventaris: Houdt alle geïnstalleerde software, versienummers, patchstatussen en het gebruik bij om kwetsbaarheden of hiaten in licenties op te sporen.
- Detectie met en zonder agent: Biedt zowel scannen op basis van agents als agentloos scannen om beheerde apparaten en tijdelijke of niet-beheerde eindpunten te dekken.
- Ondersteuning voor meerdere omgevingen: Detecteert assets in lokale, virtuele, cloud- en externe omgevingen voor een uniform en actueel assetoverzicht.
- Realtime detectie van wijzigingen: Werkt assetgegevens direct bij wanneer apparaten worden toegevoegd, gewijzigd of verwijderd, zodat je snel kunt reageren op ongeautoriseerde activiteiten.
- Integratie met CMDB en ITSM: Stuurt assetgegevens rechtstreeks naar configuratiebeheerdatabases of platforms voor servicemanagement of synchroniseert deze daarmee, om bredere IT-operaties aan te sturen.
- Op rollen gebaseerde toegangscontroles: Stelt je in staat gebruikersrollen en machtigingen te definiëren om de gegevensbeveiliging te waarborgen, vooral voor audit- of nalevingsdoeleinden.
- Rapportage op maat: Genereert geplande of op aanvraag gemaakte rapporten waarin inventariswijzigingen, softwaregebruik en assets die niet aan de voorschriften voldoen worden uitgelicht.
- Beheer van licentienaleving: Controleert softwareaanspraken tegenover installaties, ondersteunt audits en vermindert te hoge uitgaven aan licenties.
Oplossingen voor IT-assetdetectietools bevatten doorgaans geen AI als onderdeel van hun functies.
Voordelen
Het implementeren van IT-assetdetectietools biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Volledig inzicht in assets: Krijg met geautomatiseerde scanfuncties een nauwkeurige, realtime-inventaris van elke hardware- en softwareasset in alle omgevingen.
- Detectie van schaduw-IT: Identificeer snel ongeautoriseerde apparaten en niet-goedgekeurde cloud- of SaaS-accounts met behulp van agentloze en systeemeigen clouddetectie.
- Voorbereidheid op audits en naleving: Houd gegevens actueel met continue monitoring en integratie met CMDB- of ITSM-platforms voor eenvoudigere audits.
- Licentieoptimalisatie: Houd softwaregebruik en licentierechten bij, zodat je team overmatig gebruik kan voorkomen en licentiekosten kan verlagen.
- Snellere incidentrespons: Stel beveiligings- en IT-teams in staat apparaten snel te lokaliseren en kwetsbaarheden te verhelpen voordat bedreigingen escaleren.
- Minder handmatig werk: Elimineer repetitieve activiteiten voor gegevensverzameling met geautomatiseerde inventarisatie-, rapportage- en integratieworkflows.
- Verbeterd wijzigingsbeheer: Detecteer toevoegingen, verwijderingen of configuratie-afwijkingen in realtime, zodat operationele wijzigingen niet onopgemerkt blijven.
Kosten en prijzen
Voor het selecteren van IT-assetdetectietools is inzicht nodig in de verschillende beschikbare prijsmodellen en abonnementen. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel vat veelvoorkomende abonnementen, hun gemiddelde prijzen en de typische inbegrepen functies van IT-assetdetectieoplossingen samen:
Vergelijkingstabel van abonnementen voor IT-assetdetectietools
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Type abonnementGratis abonnement | Gemiddelde prijs$0 | Veelvoorkomende functiesBasisnetwerkscanning, beperkte inventarisatie, beperkte rapportage en ondersteuning door de community. |
| Type abonnementPersoonlijk abonnement | Gemiddelde prijs$10–$30/maand | Veelvoorkomende functiesToegang voor één gebruiker, geavanceerde rapportage, software-inventaris en e-mailmeldingen. |
| Type abonnementZakelijk abonnement | Gemiddelde prijs$50–$150/maand | Veelvoorkomende functiesOndersteuning voor meerdere gebruikers, geautomatiseerde detectie, integratie met CMDB-/ITSM-systemen en geplande scans. |
| Type abonnementGrootzakelijk abonnement | Gemiddelde prijs$200–$500+/maand | Veelvoorkomende functiesAangepaste implementatieopties, API-toegang, onbeperkt aantal assets, premiumondersteuning en nalevingsrapportage. |
Veelgestelde vragen over IT-assetdetectietools
Hier vindt u antwoorden op veelgestelde vragen over IT-assetdetectietools:
Hoe vaak moet u scans voor assetdetectie uitvoeren?
U moet regelmatig detectiescans uitvoeren—veel teams plannen deze dagelijks of wekelijks—inventarisgegevens actueel te houden en nieuwe of ongeautoriseerde apparaten snel te signaleren.
Kunnen IT-assetdetectietools niet-beheerde of onbekende apparaten vinden?
Ja, de meeste tools kunnen niet-beheerde of onbekende apparaten detecteren met behulp van netwerkscans en passieve monitoring, zodat u schaduw-IT en verborgen risico’s kunt aanpakken.
Ondersteunen deze tools cloud- en externe omgevingen?
Ja, veel IT-assetdetectietools bieden connectoren voor AWS, Azure en SaaS-apps en maken scannen op afstand mogelijk, zodat u inzicht hebt in alle omgevingen.
Welke beveiligingsmaatregelen mag u verwachten van assetdetectietools?
Let op op rollen gebaseerde toegangscontroles, versleutelde opslag en overdracht van gegevens en auditregistratie om naleving te ondersteunen en gevoelige inventarisgegevens te beveiligen.
Hoe integreren IT-assetdetectietools met bestaande ITSM- of CMDB-systemen?
De meeste oplossingen bieden vooraf gebouwde connectoren of API’s om gedetecteerde assets rechtstreeks te synchroniseren met ITSM-platforms en databases voor configuratiebeheer, waardoor werkstromen worden gestroomlijnd.