

10 beste Drata-alternatieven in 2026

Selectie van de beste Drata-alternatieven


De beste Drata-alternatieven helpen je team bij het automatiseren van het verzamelen van bewijsmateriaal, het beheren van GRC-audits voor meerdere raamwerken en het opschalen van compliance zonder extra overhead. Als je alternatieven vergelijkt, ben je waarschijnlijk op zoek naar een tool die groeiende wettelijke eisen aankan, compliance integreert met je andere beveiligingstechnologie en betrouwbare ondersteuning biedt wanneer normen of auditverwachtingen veranderen.
In deze gids zet ik uiteen welke alternatieven omgaan met complexiteit van meerdere raamwerken, routinematige compliancewerkzaamheden automatiseren en het soort deskundige ondersteuning bieden waarop IT-leiders daadwerkelijk vertrouwen — zodat je de juiste oplossing kunt vinden.
Wat is Drata?
Drata is een geautomatiseerd platform voor beveiliging en compliance dat IT- en beveiligingsteams helpt bij het beheren van doorlopende compliance-taken. Het platform verzamelt bewijsmateriaal, monitort beveiligingsmaatregelen en ondersteunt audits voor raamwerken zoals SOC 2, ISO 27001 en HIPAA.
Drata integreert met cloud- en IT-systemen om documentatie en risicobeheer te verbeteren. Daardoor kunnen organisaties gemakkelijker voldoen aan wettelijke vereisten en auditklare compliance voor meerdere normen handhaven.
Waarom u onze softwareaanbevelingen kunt vertrouwen
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Vergelijk de beste Drata-alternatieven
Deze vergelijkingstabel vat de prijsgegevens van mijn belangrijkste alternatieve keuzes samen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor audits met meerdere regelgevingskaders tegen een vast tarief | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 2 | Ideaal voor het beheren van meer dan 160 raamwerken zonder dubbel werk | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 3 | Het beste voor geïntegreerd privacybeheer, TPRM en AI-governance | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 4 | Het beste voor compliance met een toegewijde GRC-expert | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 5 | Meest geschikt voor GRC op ondernemingsniveau, verder dan SOC 2 | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 6 | Het beste voor naleving met ondersteuning van interne auditors | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 7 | Het beste voor gebundeld VRM en complianceautomatisering | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 8 | Ideaal voor grootschalige beveiligingsbeoordelingen tijdens verkooptrajecten | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 9 | Het beste voor door AI gevalideerd verzamelen van bewijsmateriaal | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 10 | Beste voor grootschalige GRC voor ondernemingen met meerdere raamwerken | Gratis demo beschikbaar | Prijs op aanvraag | Website |
Beoordelingen van Drata-alternatieven
Hieronder vind je mijn uitgebreide samenvattingen van de beste alternatieven, met de belangrijkste functies, voor- en nadelen en prijzen om je te helpen de beste keuze te vinden.
Scrut
Het beste voor audits met meerdere regelgevingskaders tegen een vast tarief
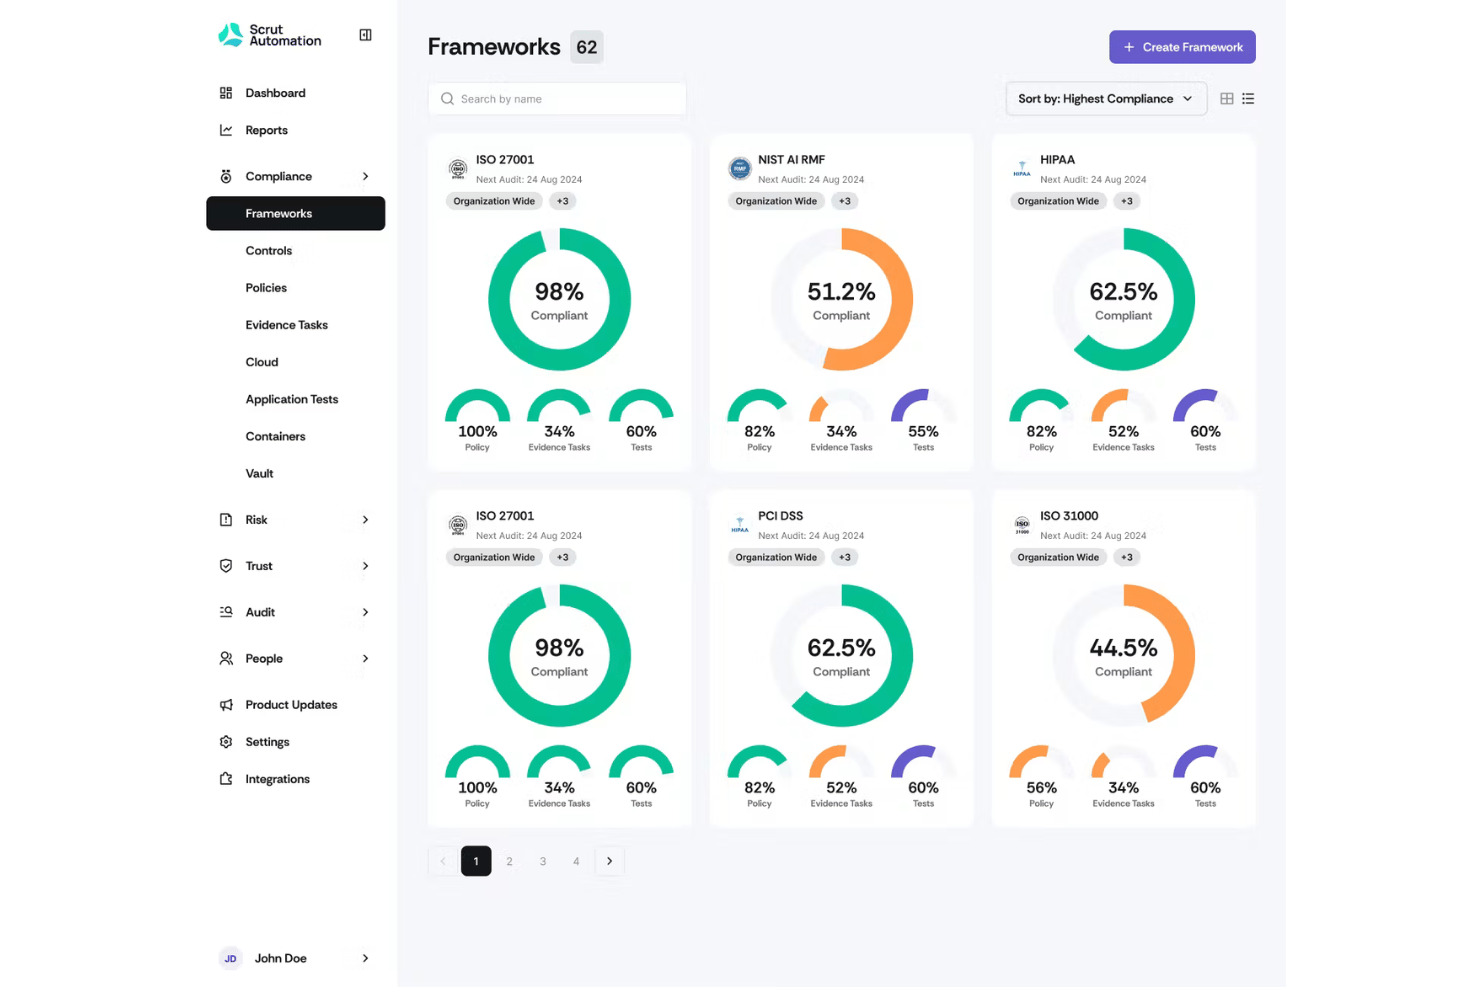
Scrut (Scrut Automation) is een cloudgebaseerd platform voor governance-, risico- en compliancebeheer, ontworpen voor IT-, beveiligings- en complianceteams die controles willen automatiseren en hun auditvoorbereiding binnen meerdere regelgevingskaders willen verbeteren.
Voor wie is Scrut het meest geschikt?
Scrut werkt goed voor beveiligings- en complianceteams in de financiële sector, gezondheidszorg of SaaS die complexe en overlappende wettelijke vereisten moeten beheren zonder hun teams te overbelasten.
Waarom Scrut een goed alternatief voor Drata is
Ik heb Scrut gekozen als een van de beste opties omdat je hiermee audits voor meerdere regelgevingskaders kunt beheren tegen een eenvoudige prijs. Ik vind het prettig dat het compliance-taken automatiseert en risico's binnen verschillende regelgevingsnormen op één cloudplatform beheert. Die flexibiliteit bespaart tijd bij het beheren van overlappende kaders en frequente audits.
Belangrijkste functies van Scrut
- Geautomatiseerde verzameling van bewijsmateriaal: Verzamelt continu auditbewijsmateriaal uit verbonden cloudsystemen en operationele tools.
- Aangepaste controlmapping: Brengt interne beleidsregels en controles binnen één uniforme interface in kaart voor meerdere regelgevingskaders.
- Risicodashboards in realtime: Toont geconsolideerde risicoposities, actieve bedreigingen en openstaande taken in een interactieve weergave.
- Risicobeoordelingen van leveranciers: Houdt risico's van externe leveranciers bij, beoordeelt en documenteert deze via ingebouwde vragenlijsten en geautomatiseerde workflows.
Integraties van Scrut
Scrut biedt native integraties met AWS, Microsoft Azure, Google Cloud Platform, Okta, GitHub, Jira, Freshservice en Salesforce. Er is ook een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Ingebouwde beleidssjablonen voor veelgebruikte regelgevingskaders
- Continue monitoring van controles in verschillende omgevingen
- Auditklare bibliotheek met bewijsmateriaal en versiebeheer
Cons:
- Workflowautomatisering biedt geen geavanceerde vertakkingen
- Beperkte documentatie voor sommige configuratietaken

Ideaal voor het beheren van meer dan 160 raamwerken zonder dubbel werk
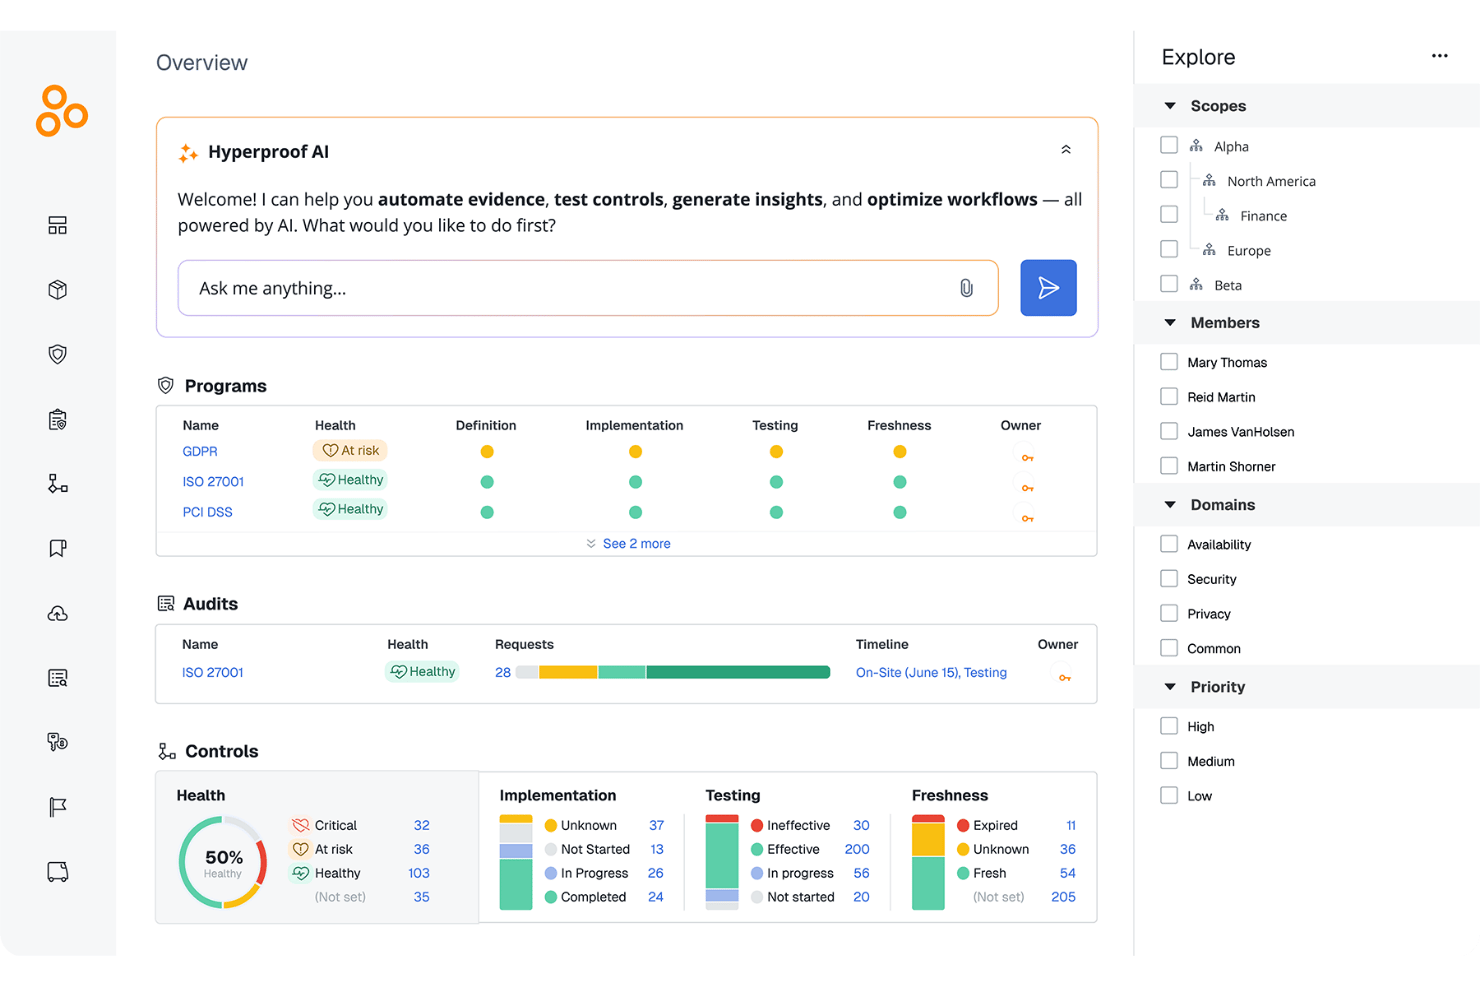
Hyperproof is een cloudgebaseerd platform voor compliance-, audit- en risicoprofessionals die één centrale omgeving nodig hebben om complexe risicobeheerworkflows te beheren en te automatiseren.
Voor wie is Hyperproof het meest geschikt?
Hyperproof is het meest geschikt voor middelgrote en grote organisaties met toegewijde GRC-teams die complexe risicobeheerprogramma's moeten opschalen en tientallen raamwerken binnen meerdere bedrijfsonderdelen moeten beheren.
Waarom Hyperproof een goed alternatief voor Drata is
Ik heb Hyperproof gekozen als een van de beste opties omdat het helpt om meer dan 160 regelgevingsraamwerken te beheren zonder dubbel werk. Het blinkt uit in het rechtstreeks koppelen van operationeel risico aan de status van beheersmaatregelen, waardoor beveiligingsteams van ondernemingen operationele hiaten kunnen volgen en de auditgereedheid in realtime kunnen beheren binnen lokale regelgevingslandschappen.
Belangrijkste functies van Hyperproof
- Geautomatiseerde verzameling met Hypersync: Gebruikt gespecialiseerde connectoren om doorlopend compliancebewijs te synchroniseren vanuit verbonden cloud- en ontwikkelaarsplatforms.
- Taaktoewijzing en workflowbeheer: Wijs taken toe, stel deadlines in en houd de voortgang van complianceactiviteiten binnen teams in de gaten.
- Bijhouden van actualiteit en gezondheid: Berekent de bewijsstatus automatisch om eigenaren van beheersmaatregelen te waarschuwen voordat auditartefacten verlopen of verouderd raken.
- Flexibele scopes en organisatie-eenheden: Maakt toezicht op meerdere tenants mogelijk door beheersmaatregelen, raamwerken en bewijsstukken te groeperen op basis van specifieke bedrijfsonderdelen, submerken of geografische locaties.
Integraties van Hyperproof
Hyperproof AI biedt native integraties met tools zoals AWS, Microsoft Azure, Google Drive, Confluence, Jira, Asana en GitHub. Het ondersteunt ook aangepaste integraties via SDK en API.
Pros and Cons
Pros:
- Schaalt mee met complexe architecturen
- Brengt beheersmaatregelen tegelijkertijd in kaart voor meerdere standaarden
- Houdt de compliancestatus in realtime bij in één dashboard
Cons:
- De eerste installatie gaat gepaard met een steile leercurve
- Beperkte zelfbedieningsondersteuning voor het oplossen van problemen
OneTrust
Het beste voor geïntegreerd privacybeheer, TPRM en AI-governance
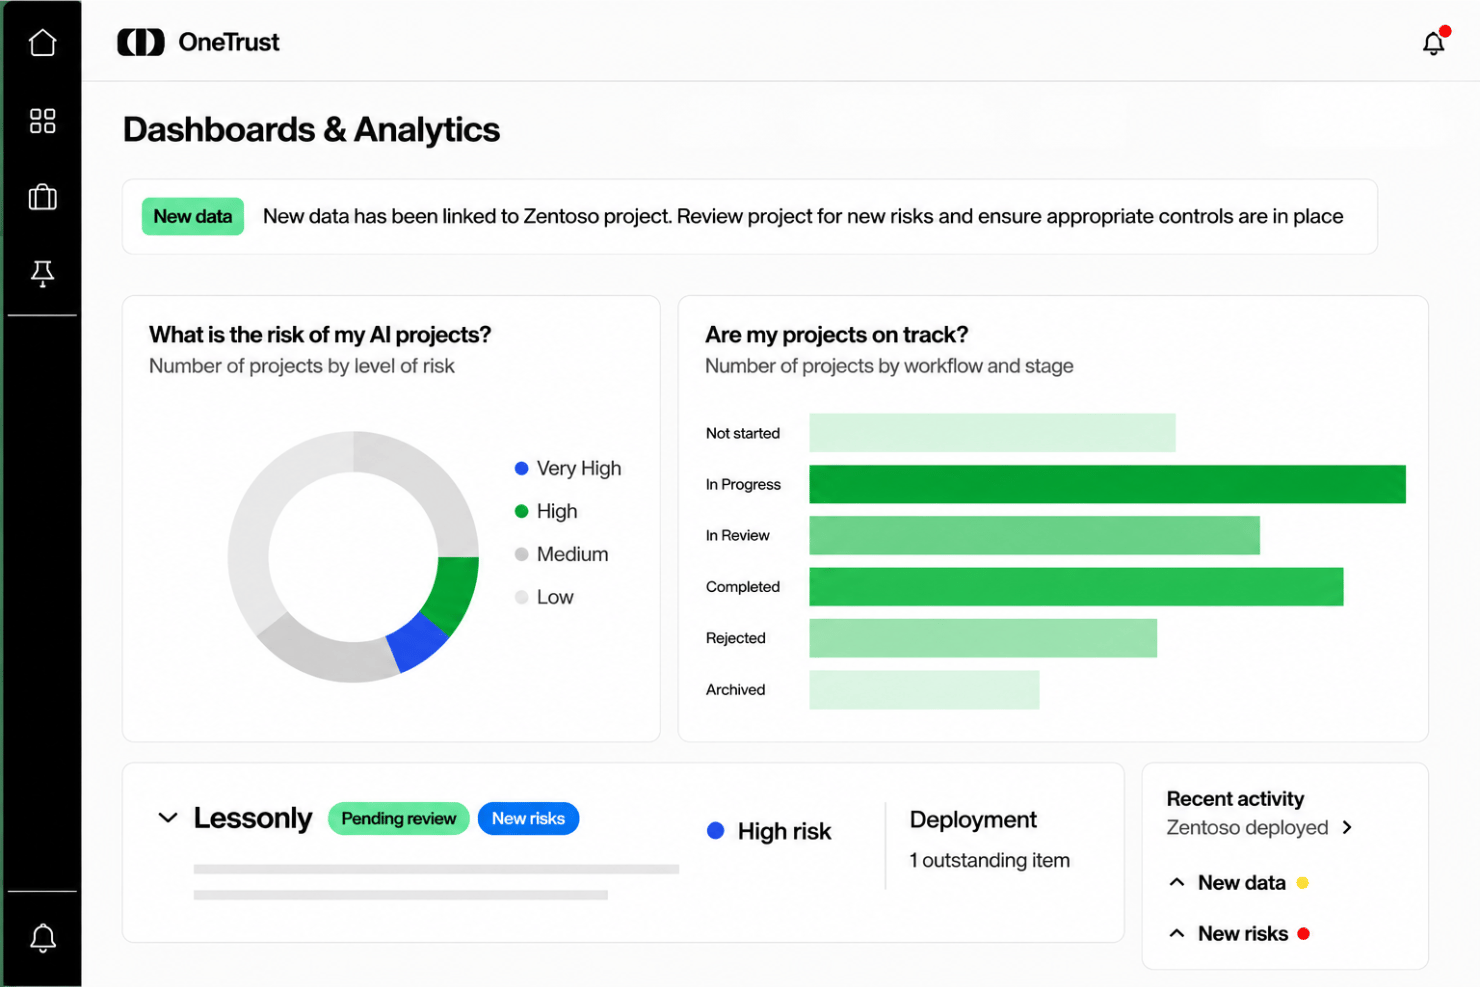
OneTrust is een platform voor trustmanagement voor ondernemingen, ontworpen om automatisering van privacyrechten, toestemming voor regelgeving, risico's van derden en complianceactiviteiten te verenigen in één operationele architectuur.
Voor wie is OneTrust het meest geschikt?
OneTrust is het meest geschikt voor multinationals en grote ondernemingen die wereldwijd geldende privacywetgeving moeten handhaven naast standaardkaders voor IT-compliance.
Waarom OneTrust een goed alternatief voor Drata is
Ik heb OneTrust geselecteerd als een van de beste oplossingen voor organisaties waarvan de compliancevereisten veel verder reiken dan standaard IT- en cloudbeveiligingsaudits. Ik heb het gebruikt om complianceworkflows te centraliseren, op de hoogte te blijven van privacyregelgeving en wereldwijd complexe relaties met leveranciers te beheren. Ik vind het prettig dat de AI-governancetools van OneTrust ervoor zorgen dat compliance afgestemd blijft wanneer regelgeving in verschillende rechtsgebieden verandert.
Belangrijkste functies van OneTrust
- Geautomatiseerd beleidsbeheer: Houd beleid actueel en toegankelijk met ingebouwde automatiseringstools.
- Risicobeoordelingsengine: Voer gestructureerde risicobeoordelingen uit met aanpasbare sjablonen en scoringsmethoden.
- Auditklare rapportage: Genereer op aanvraag gedetailleerde, exporteerbare compliance- en risicoauditrapporten.
- AI-databeheer: Brengt AI-modellen in de hele organisatie in kaart om toezicht te houden op regelgevingsrisico's, beleidsafwijkingen en het lekken van gevoelige gegevens in AI-pijplijnen.
Integraties van OneTrust
OneTrust biedt native integraties met Adobe, Microsoft 365, Snowflake, Acoustic, SAP en Slack. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Centraliseert privacy, risico's van derden en AI-compliance
- Geautomatiseerde bewijsverzameling vermindert handmatig werk
- De workflowbouwer ondersteunt aangepaste complianceprocessen
Cons:
- Niet-intuïtieve navigatie tussen modules
- De reactietijd van de klantenservice kan lang zijn

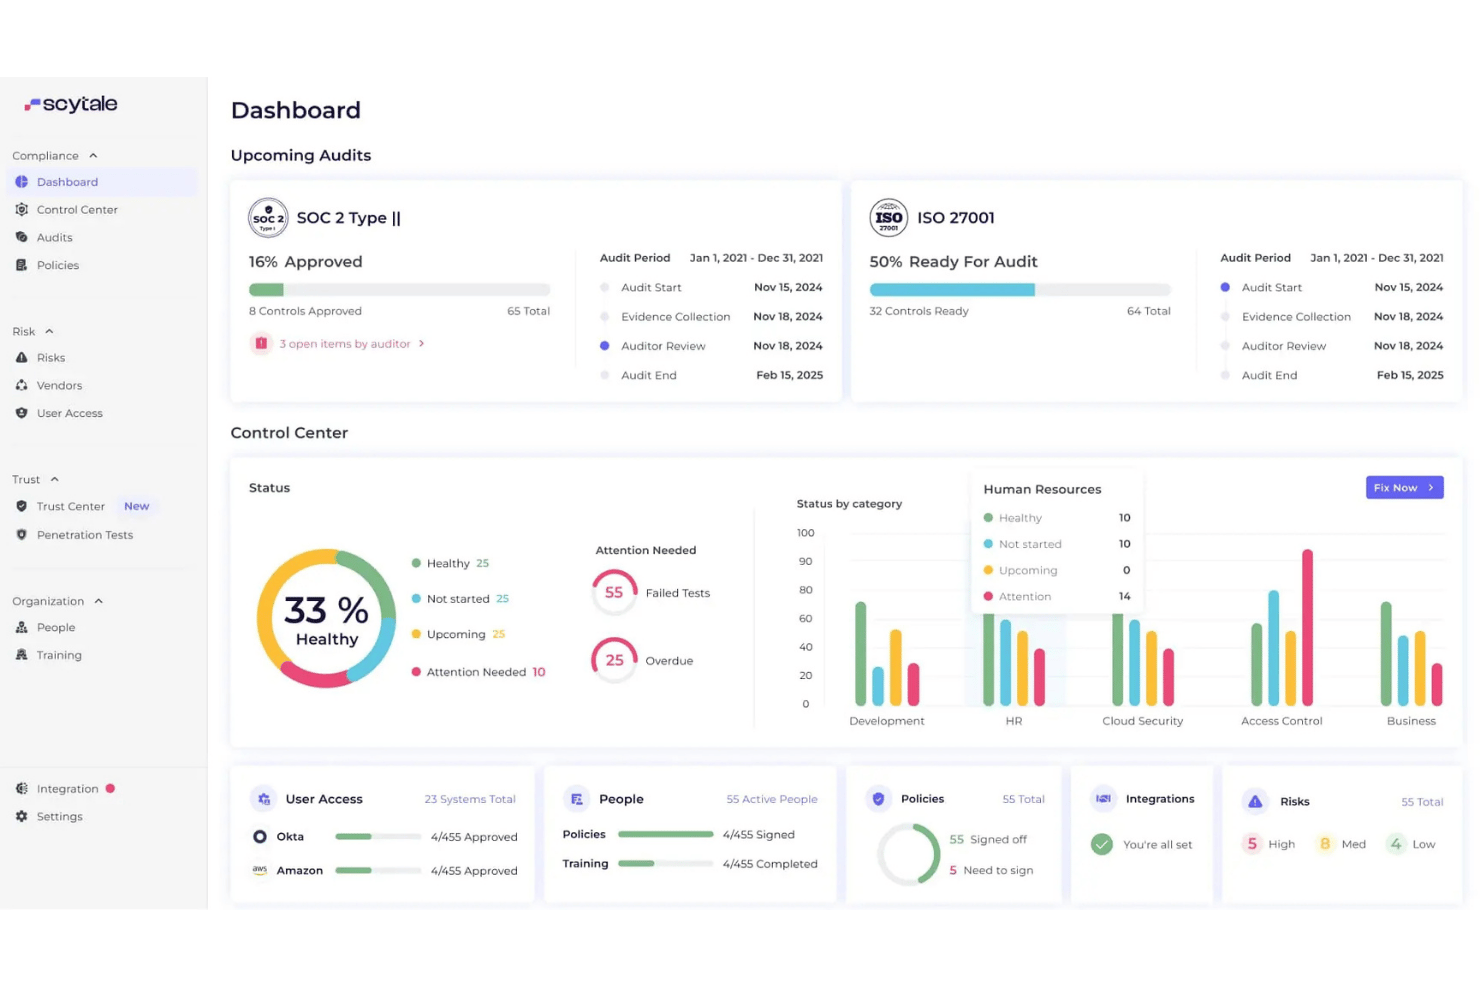
Scytale is een platform voor automatisering van risico- en compliancebeheer waarmee complianceteams meerdere kaders kunnen beheren, het verzamelen van auditbewijsmateriaal kunnen automatiseren en beleidsdocumentatie kunnen centraliseren.
Voor wie is Scytale het meest geschikt?
Scytale is zeer geschikt voor IT-, beveiligings- en complianceteams in gereguleerde sectoren die praktische begeleiding willen bij het beheren van audits en kaders.
Waarom Scytale een goed alternatief voor Drata is
Ik heb Scytale gekozen als een van de beste opties, omdat elke klant een toegewijde GRC-expert krijgt die ons compliance-traject actief begeleidt, complexe auditvragen beantwoordt en helpt vereisten over verschillende kaders heen in kaart te brengen. Ik vind het prettig dat ze praktische ondersteuning bieden bij het gelijktijdig beheren van meerdere standaarden.
Belangrijkste functies van Scytale
- Doorlopende toegangsbeoordelingen: Houdt gebruikersrechten voor toegang tot cloudsystemen en werkplekapplicaties bij om risico's rond overmatige toegangsrechten automatisch te signaleren.
- Sjablonen voor risicobeoordelingen: Biedt gestructureerde sjablonen voor het identificeren en documenteren van risico's.
- Gecentraliseerd beleidbeheer: Slaat al het compliancebeleid op één locatie op, werkt het bij en houdt het bij.
- Rapportage op maat: Genereert rapporten die zijn afgestemd op verschillende kaders of auditvereisten.
Integraties van Scytale
Scytale biedt meer dan 100 integraties met tools zoals AWS, Google Workspace, Bob, Intercom, Lever, Microsoft Entra ID en Vercel. Er is ook een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- GRC-expert helpt toezicht te houden op compliance
- Geautomatiseerde workflows voor beleids- en risicobeoordelingen
- Aanpasbaar dashboard voor de realtime compliance-status
Cons:
- De beschikbare openbare integratieopties blijven onduidelijk
- Voor bepaalde aanpassingen is betrokkenheid van de leverancier vereist
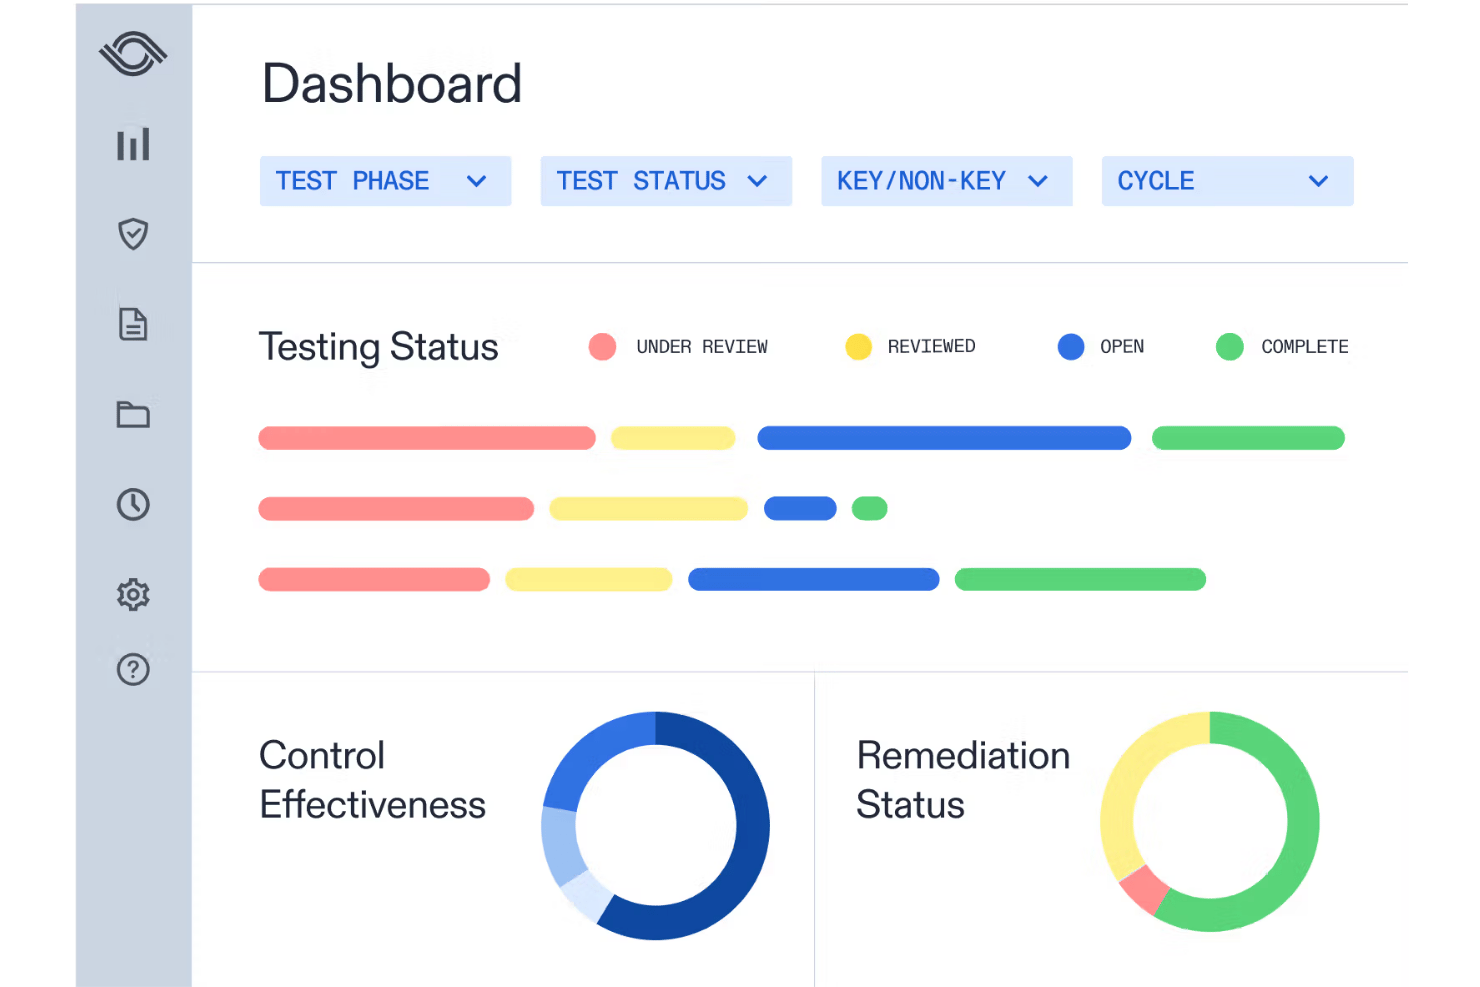
Optro is een platform voor GRC en AI-governance voor ondernemingen dat IT-risico, interne audit, risico's van derden en continue compliance samenbrengt in een agentisch actiesysteem.
Voor wie is Optro het meest geschikt?
Optro is een sterke keuze voor volwassen ondernemingen en beursgenoteerde bedrijven die SOX, IT-compliance en opkomende AI-risicokaders moeten verbinden binnen grote, multifunctionele afdelingen.
Waarom Optro een goed alternatief voor Drata is
Ik heb Optro gekozen omdat ik vertrouw op de mogelijkheden om controles op ondernemingsniveau in kaart te brengen en op de auditsporen bij het beheren van meerdere compliancekaders. De risicobeheertools maken het eenvoudig om GRC-processen over afdelingen heen op te schalen, vooral wanneer regelgeving voor grotere organisaties complex wordt. Ik gebruik Optro wanneer ik meer nodig heb dan alleen SOC 2-dekking.
Belangrijkste functies van Optro
- Verbonden risicoarchitectuur: Brengt interne controles in kaart binnen modules voor risicobeheer op ondernemingsniveau (ERM) om afwijkingen in compliance te vertalen naar bruikbare operationele inzichten.
- Aangepaste rapportage-engine: Stel rapporten op maat samen voor kaders, teams en locaties om aan audit- of stakeholdervereisten te voldoen.
- Agentische AI en workflows in natuurlijke taal: Gebruik AI-agents die met GRC zijn getraind om controletests te automatiseren, beschrijvingen in tekstvorm op te stellen en processen voor het oplossen van problemen te optimaliseren.
- Module voor probleembeheer: Volg compliance- en risicoproblemen, wijs ze toe en los ze op vanuit één centraal dashboard.
Integraties van Optro
Optro integreert met AWS, Microsoft Azure, Google Cloud Platform, Snowflake, Jira, ServiceNow, Workday en GitHub. Er zijn ook een API en MCP beschikbaar voor aangepaste verbindingen.
Pros and Cons
Pros:
- Ondersteunt compliance met meerdere kaders, verder dan SOC 2
- Inclusief auditklare verzameling van bewijsmateriaal en rapportage
- Ontwikkeld voor risicobeheer op ondernemingsschaal
Cons:
- De interface kan kleinere IT-teams overweldigen
- Implementatie en configuratie vereisen een speciale planning
Het beste voor naleving met ondersteuning van interne auditors
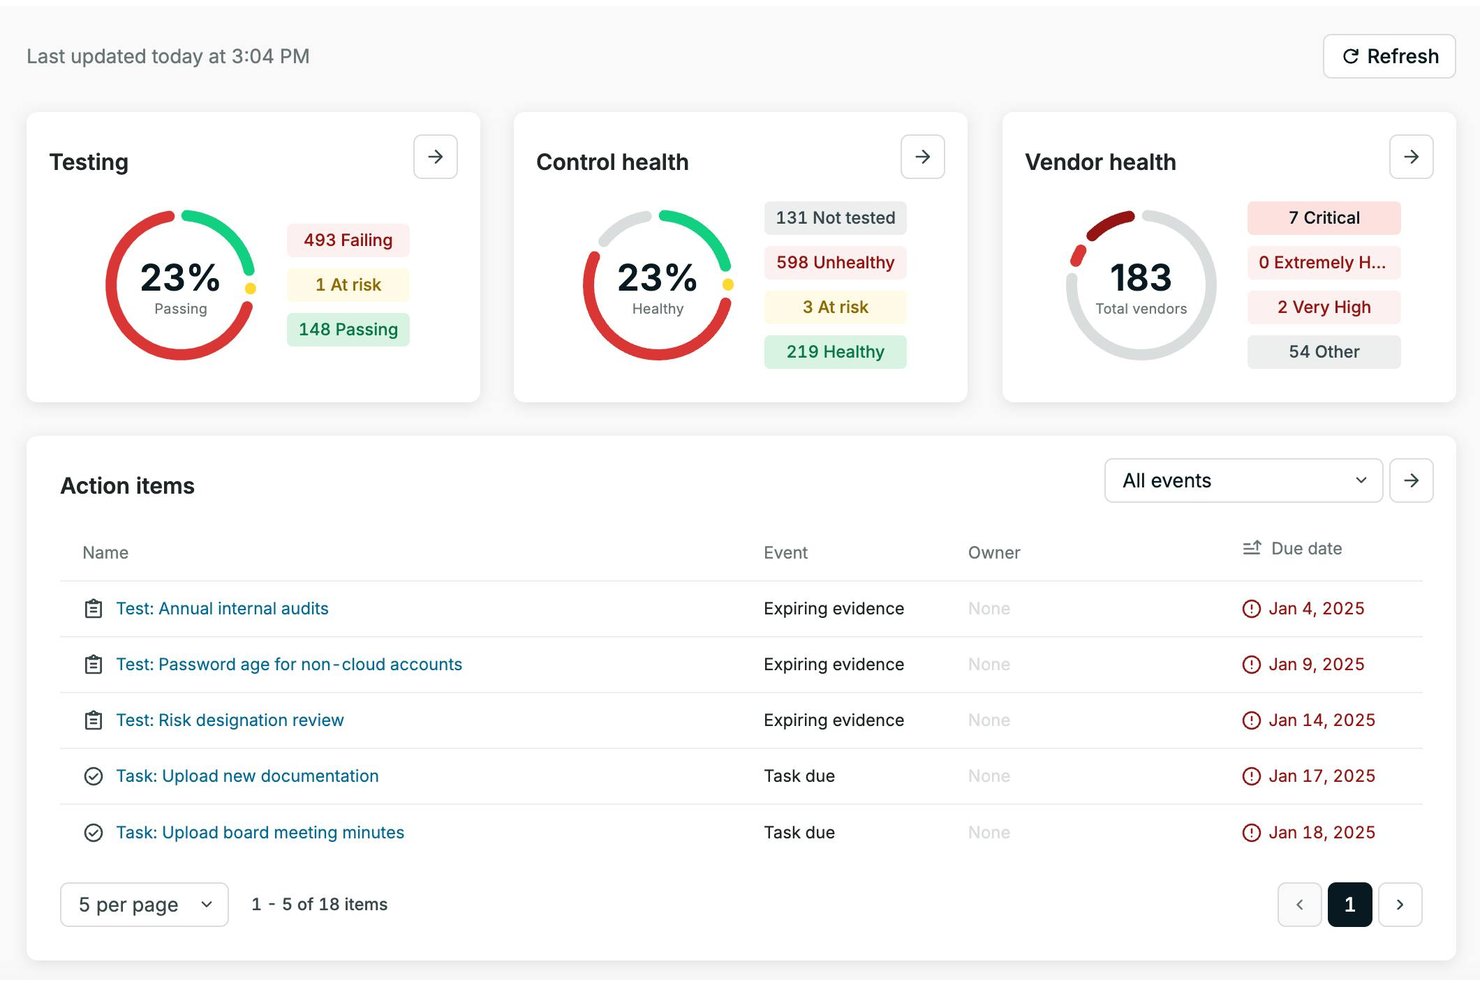
Secureframe is een geautomatiseerde beveiligings- en nalevingstool die is ontworpen om snelgroeiende startups en middelgrote bedrijven te helpen voortdurend auditgereed te zijn en te blijven binnen belangrijke regelgevingskaders.
Voor wie is Secureframe het meest geschikt?
Secureframe is het meest geschikt voor groeiende SaaS-startups, IT-teams en middelgrote organisaties die behoefte hebben aan een begeleid, sterk gestructureerd platform voor nalevingsautomatisering, ondersteund door interne nalevingsexperts.
Waarom Secureframe een goed alternatief voor Drata is
Ik heb Secureframe gekozen omdat het nalevingsworkflows voor kaders zoals SOC 2, ISO 27001 en HIPAA op één plek helpt automatiseren. Ik vind het prettig dat Secureframe interne auditors inschakelt die je controles en bewijsmateriaal beoordelen naarmate je vordert, waardoor de voorbereiding op audits veel minder stressvol wordt. Deze directe ondersteuning door auditors zie ik zelden bij andere platforms voor risicobeheer.
Belangrijkste functies van Secureframe
- Beleidsbeheer: Biedt vooraf opgestelde, aanpasbare sjablonen voor beveiligingsbeleid die zijn afgestemd op de beoogde kaders.
- Auditgereedheid & partnernetwerk: Werkt samen met gescreende externe auditors, zodat bedrijven audits rechtstreeks binnen of via het platform kunnen uitvoeren.
- Dashboard voor continue monitoring: Houdt controles en de beveiligingsstatus in realtime bij voor al je verbonden bedrijfsmiddelen.
- Beheer van externe leveranciers: Stelt je in staat risico's van externe leveranciers binnen hetzelfde platform te beoordelen, bewaken en beheren.
Integraties van Secureframe
Secureframe biedt native integraties met AWS, Azure, Google Cloud Platform, Okta, Google Workspace, Microsoft 365, Slack, GitHub, GitLab, Jira en Zoom. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Interne auditors helpen bij de nalevingsbeoordeling
- Ondersteunt meerdere kaders in één dashboard
- Geautomatiseerde gegevensverzameling uit verbonden systemen
Cons:
- Aanpassing van workflows is enigszins beperkt
- Rapportages bieden weinig opties voor gedetailleerde filtering

Sprinto
Het beste voor gebundeld VRM en complianceautomatisering
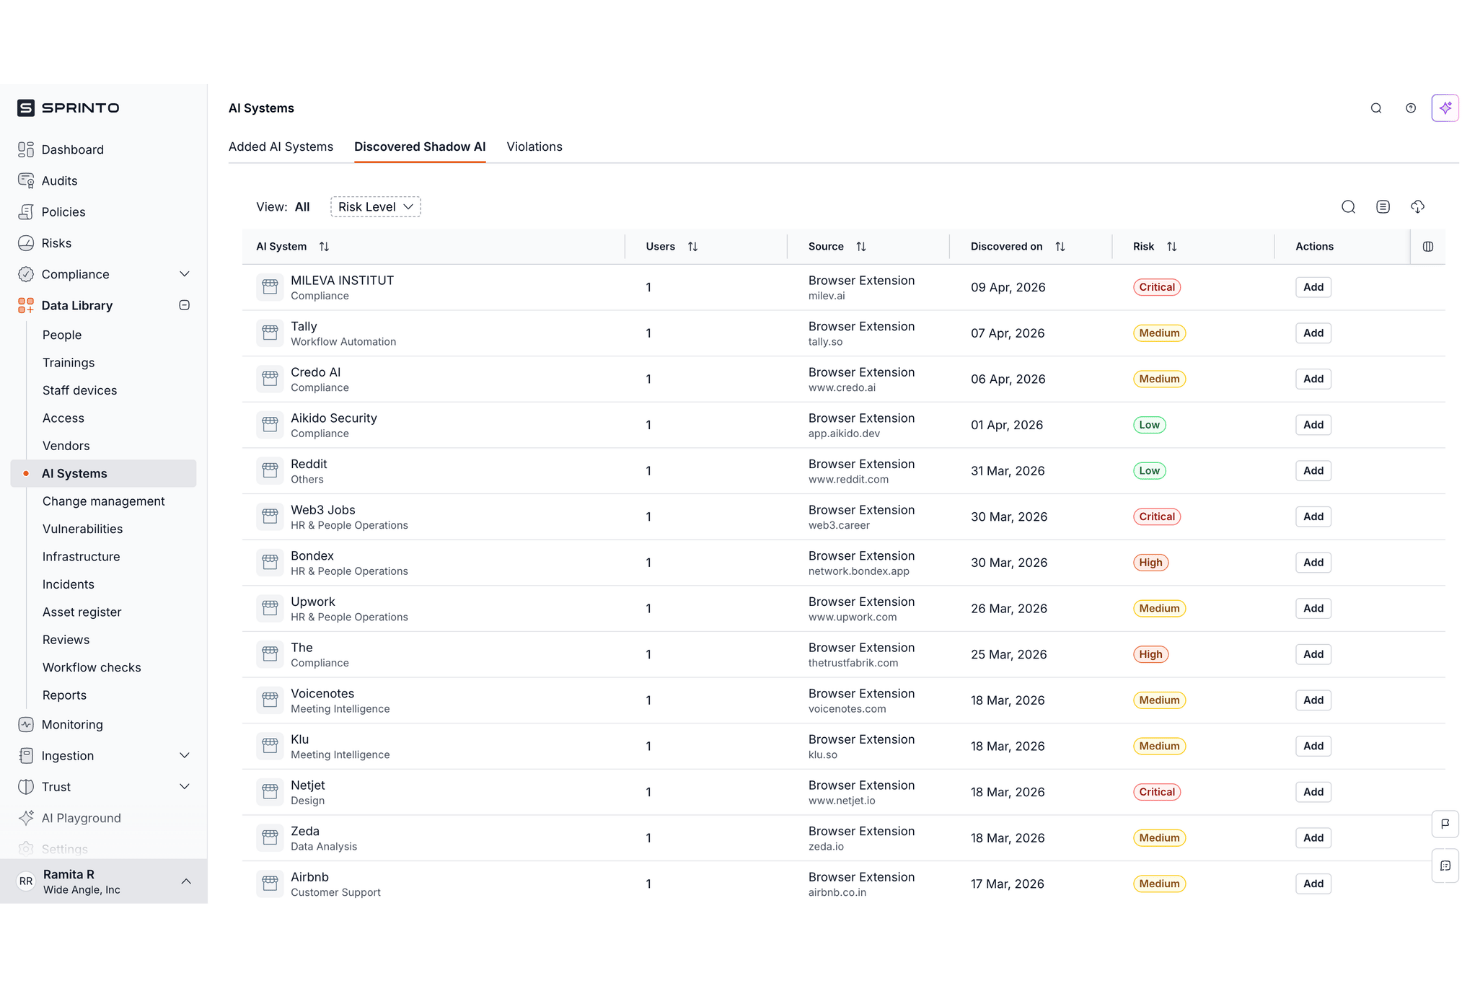
Sprinto is een geautomatiseerd platform voor compliancebeheer dat is ontworpen om snelgroeiende cloudbedrijven te helpen handmatige auditwerkzaamheden te elimineren, beveiligingscontroles continu te monitoren en SOC 2-, ISO 27001- en HIPAA-certificeringen te behalen.
Voor wie is Sprinto het meest geschikt?
Sprinto is het meest geschikt voor startups en cloudgerichte softwarebedrijven die een betaalbaar, sterk begeleid automatiseringsplatform willen om audits te doorstaan met minimale verstoring van technische teams.
Waarom Sprinto een goed alternatief voor Drata is
Ik heb Sprinto aan mijn shortlist toegevoegd omdat het gebundeld leveranciersrisicobeheer en complianceautomatisering biedt. Ik gebruik de workflows voor risicobeoordeling om risico's van derden grondig te onderzoeken en tegelijkertijd compliance-rapportages auditklaar te houden. Ik vind het prettig dat Sprinto automatisch bewijsmateriaal voor controles verzamelt, waardoor reacties op regelgeving soepeler en minder handmatig verlopen.
Belangrijkste functies van Sprinto
- Adaptieve toewijzing van controles: Zet complexe vereisten uit compliancekaders automatisch om in duidelijke, uitvoerbare dagelijkse taken voor technische teams.
- Geautomatiseerde workflows voor herstel: Biedt stapsgewijze begeleiding en geautomatiseerde oplossingen voor veelvoorkomende beveiligingsproblemen voordat een auditor ze signaleert.
- Continue gezondheidsmonitoring: Scant cloudinfrastructuur, coderepositories en identiteitsproviders om configuratie-afwijkingen en niet-conforme assets te detecteren.
- Auditklare dashboards: Biedt realtimevisualisaties van risico's en de compliancepositie bij leveranciers en interne teams.
Integraties van Sprinto
Sprinto biedt native integraties met AWS, Google Cloud Platform, Microsoft Azure, Okta, Google Workspace, GitHub, Slack, Jira, Zoom, Datadog en Salesforce. Er is ook een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Geautomatiseerde verzameling van compliancebewijsmateriaal voor audits
- Gecentraliseerde dashboards voor inzicht in risico's en compliance
- Biedt gespecialiseerde compliancebeheerders
Cons:
- De selectie van beleidssjablonen kan beperkt aanvoelen
- De mogelijkheden voor aanpassing van rapportages zijn beperkt
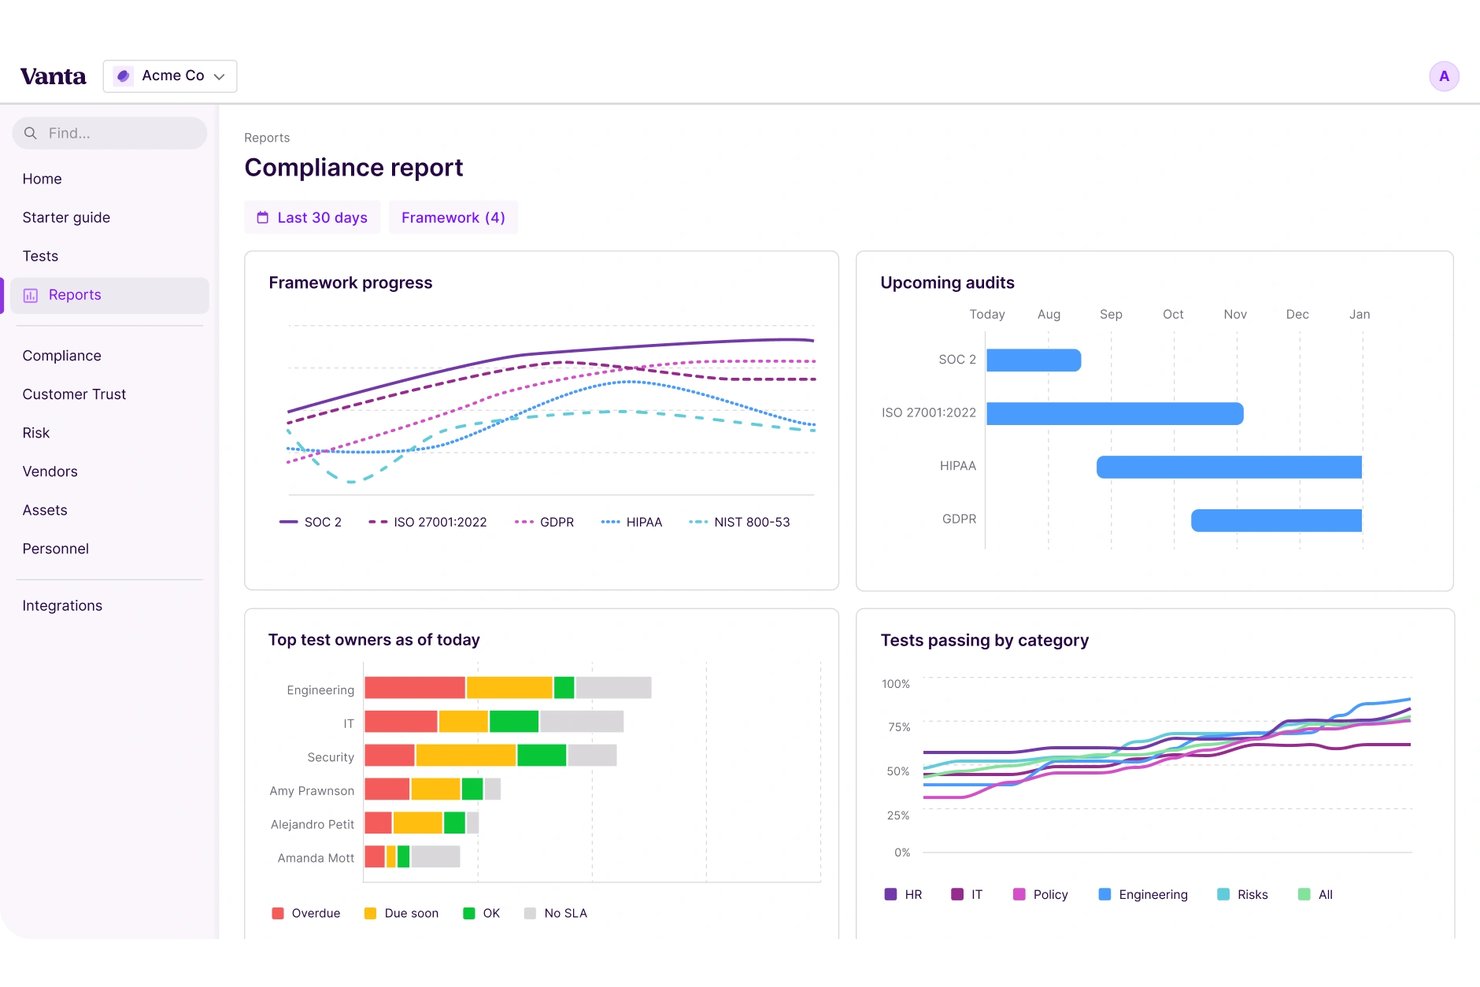
Vanta helpt IT- en beveiligingsteams bij het automatiseren van compliance, het beheren van risico's en het centraliseren van bewijsverzameling, waardoor groeiende bedrijven en SaaS-aanbieders beveiligingsbeoordelingen eenvoudiger kunnen maken en klaar kunnen zijn voor audits.
Voor wie is Vanta het meest geschikt?
Vanta is geschikt voor IT- en beveiligingsteams bij snelgroeiende SaaS-bedrijven die compliance willen automatiseren en voortdurend klaar willen zijn voor audits.
Waarom Vanta een goed alternatief voor Drata is
Ik heb Vanta voor mijn shortlist gekozen omdat ik vertrouw op de geautomatiseerde bewijsverzameling en continue monitoring om beveiligingsbeoordelingen tijdens verkooptrajecten te vereenvoudigen. Ik vind het prettig dat Vanta de compliancestatus centraliseert en de voorbereiding op audits stroomlijnt, waardoor ik snel kan reageren wanneer potentiële klanten nieuwe beveiligingsdocumentatie opvragen.
Belangrijkste functies van Vanta
- Geautomatiseerde risicobeoordelingen: Identificeer en prioriteer risico's voortdurend met ingebouwde raamwerken en aanpasbare risicoregisters.
- Beleidsbeheertools: Maak, bewerk en verspreid vooraf opgestelde of aangepaste beveiligingsbeleidsregels rechtstreeks binnen het platform.
- Monitoring van externe leveranciers: Volg en beoordeel de beveiligingsstatus en compliance van externe leveranciers met geïntegreerde vragenlijsten en dashboards.
- Bijhouden van toegangsbeheer: Monitor en verifieer gebruikersniveaus, machtigingen en accountstatussen in verbonden systemen.
Integraties van Vanta
Vanta biedt native integraties met AWS, Google Cloud Platform, Microsoft Azure, Okta, Google Workspace, Slack, Jira, GitHub, GitLab en Zoom. Het ondersteunt ook Zapier en een API voor aangepaste verbindingen.
Pros and Cons
Pros:
- De bewijsverzameling is volledig geautomatiseerd
- De status van auditgereedheid is altijd up-to-date
- Risico's van externe partijen worden voortdurend bijgehouden
Cons:
- Beleidsjablonen kunnen inflexibel aanvoelen
- Rapportageopties zijn minder aanpasbaar
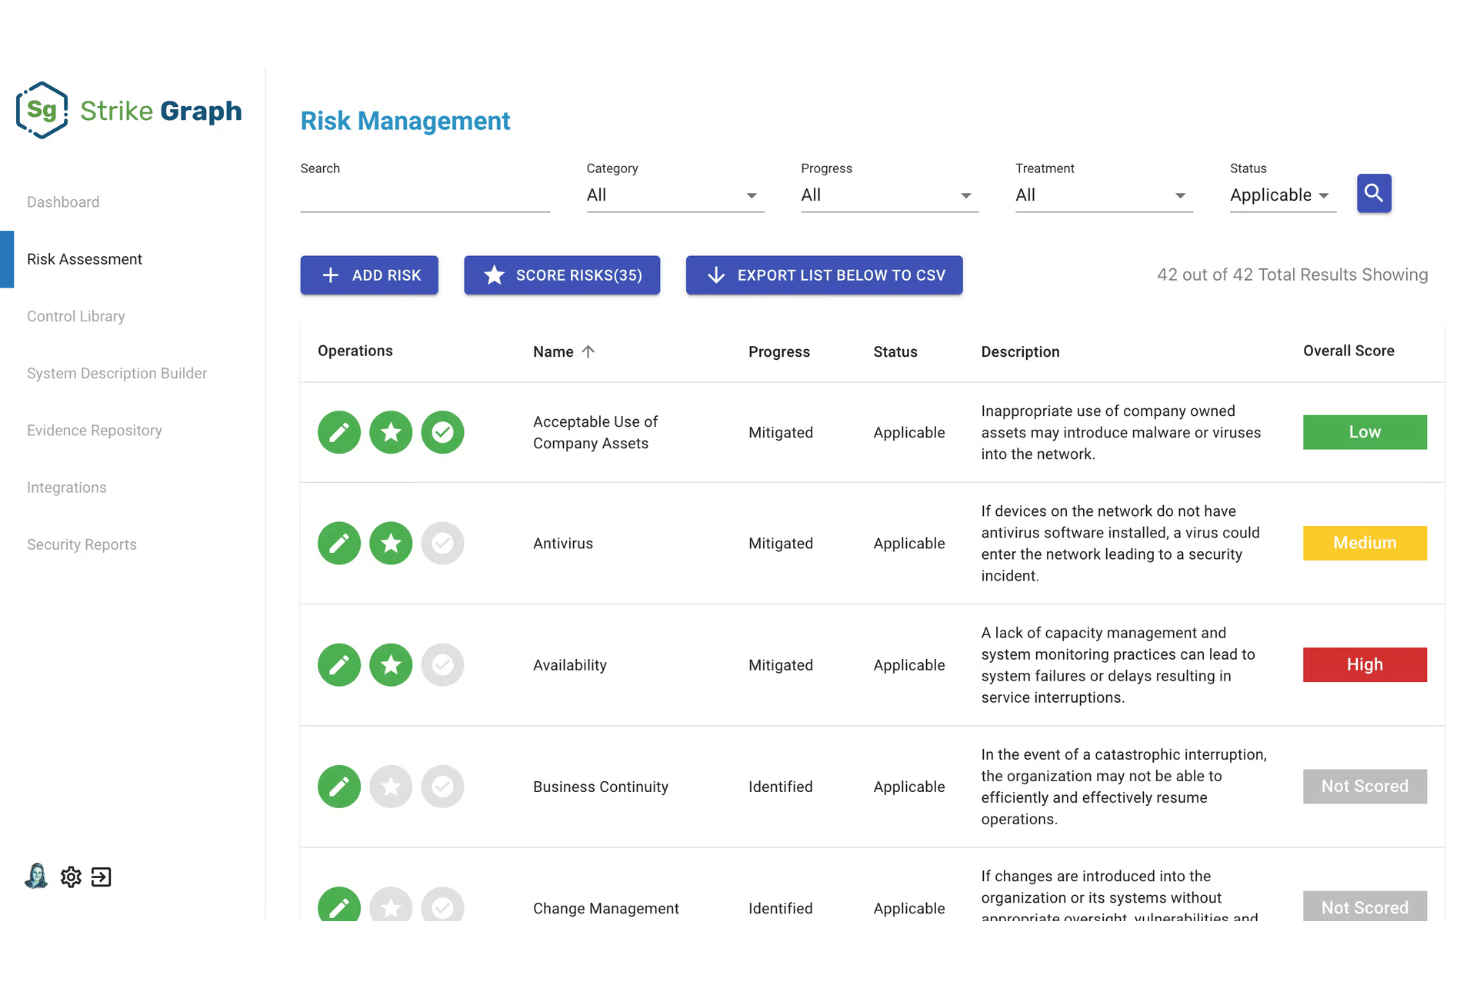
Strike Graph is een aanpasbaar platform voor geautomatiseerde compliance dat is ontworpen om de voorbereiding op audits, het afbakenen van controles en het voortdurende risicobeheer voor groeiende technologieorganisaties te vereenvoudigen.
Voor wie is Strike Graph het meest geschikt?
Strike Graph is ideaal voor kleine tot middelgrote softwarebedrijven en startups die een flexibel complianceplatform willen om compliant te blijven terwijl ze groeien.
Waarom Strike Graph een goed alternatief voor Drata is
Ik heb Strike Graph gekozen vanwege het door AI gevalideerde verzamelen van bewijsmateriaal, waarmee de voorbereiding op audits in gereguleerde sectoren wordt vereenvoudigd. De geautomatiseerde risicobeoordelingen en het beleidsbeheer ondersteunen complexe compliancebehoeften, terwijl de AI-validatie van auditbewijsmateriaal je team tijd bespaart en handmatige fouten tijdens audits vermindert.
Belangrijkste functies van Strike Graph
- Geautomatiseerde controletracking: Bewaak en werk compliancecontroles bij via een gecentraliseerd dashboard.
- Geïntegreerd auditbeheer: Verbindt gebruikers rechtstreeks met onafhankelijke auditors via het platform om end-to-end-tests uit te voeren en officiële auditrapporten op te stellen.
- Collaboratieve auditwerkruimte: Wijs taken toe en deel documentatie met teamleden tijdens het auditproces.
- Geïntegreerde beleidsbibliotheek: Krijg toegang tot vooraf opgestelde beleidssjablonen en implementeer deze voor een snellere compliance-inrichting.
Integraties van Strike Graph
Ingebouwde integraties zijn niet duidelijk gedocumenteerd. Het platform biedt wel een API voor aangepaste integraties.
Pros and Cons
Pros:
- AI valideert auditbewijsmateriaal automatisch
- Gecentraliseerd dashboard houdt compliancecontroles bij
- Aanpasbare raamwerken zijn geschikt voor complexe vereisten
Cons:
- Voor integraties is maatwerk via de API nodig
- Prijzen worden vooraf niet bekendgemaakt
Anecdotes is een GRC-platform op ondernemingsniveau voor leiders op het gebied van risico, naleving en beveiliging die auditgereedheid, beheer van beheersmaatregelen en het verzamelen van bewijsmateriaal over meerdere raamwerken en bedrijfseenheden moeten coördineren.
Voor wie is Anecdotes het meest geschikt?
Anecdotes is een ideale oplossing voor IT- en beveiligingsteams van ondernemingen die toezicht houden op complexe, data-intensieve omgevingen, vooral wanneer meerdere nalevingsnormen worden beheerd.
Waarom Anecdotes een goed alternatief voor Drata is
Ik heb Anecdotes gekozen als een van de beste alternatieven vanwege de benadering waarbij ruwe data centraal staat binnen GRC. In plaats van uitsluitend te functioneren als een statische nalevingschecklist, normaliseert het platform gedetailleerde systeemgegevens tot een gecentraliseerde pool van bewijsmateriaal, waardoor beveiligingsteams geautomatiseerde tests van beheersmaatregelen kunnen uitvoeren en actuele technische bewijslast met ongeëvenaarde nauwkeurigheid aan raamwerken kunnen koppelen.
Belangrijkste functies van Anecdotes
- Geautomatiseerde koppeling van bewijsmateriaal: Koppel verzameld bewijsmateriaal aan beheersmaatregelen en raamwerken met regels om repetitieve handmatige taken te verminderen.
- Dynamische werkstroomengine: Bouw en pas werkstromen aan om nalevings-, risico- en auditprocessen in gedistribueerde omgevingen te automatiseren.
- Bewijsmateriaalpool op basis van een datafabric: Normaliseert en slaat technisch bewijsmateriaal op in een gestructureerde opslagplaats, waardoor fraudebestendige artefactsporen in alle gekoppelde systemen worden gegarandeerd.
- Gecentraliseerde beleidsbeheerder: Maak, werk bedrijfsbrede beleidsregels en procedures bij en verspreid ze vanuit één interface.
Integraties van Anecdotes
Anecdotes biedt meer dan 230 standaardintegraties, waaronder AWS, Azure Active Directory, Okta, GitHub, Jira, Salesforce en CrowdStrike. De API, de plug-inbouwer van Data Studio zonder code en MCP bieden aangepaste connectiviteit.
Pros and Cons
Pros:
- Centraliseert het koppelen van beheersmaatregelen aan meerdere raamwerken
- Ondersteunt automatisering van taken rond bewijsmateriaal en audits
- Past werkstromen aan voor complexe nalevingsbehoeften
Cons:
- Het instellen van verbindingen met datapijplijnen vereist meer voorafgaande inspanning
- Vereist middelen op ondernemingsniveau voor een optimale invoering
Andere Drata-alternatieven
Hier zijn enkele aanvullende alternatieven voor Drata die mijn selectie niet hebben gehaald, maar die toch de moeite waard zijn om te bekijken:
- TrustCloud
Het beste voor SOC 2 en GRC met meerdere raamwerken
- RegScale
Het meest geschikt voor CCM bij federale en grootschalige ondernemingen
- LogicGate
Ideaal voor kwantitatief cyberrisico binnen GRC-programma's
- Archer
Het meest geschikt voor GRC in gereguleerde sectoren op ondernemingsschaal
- Thoropass
Ideaal voor auditoplevering in combinatie met AI-voorselectie
- Apptega
Ideaal voor MSSP's die GRC-programma's voor meerdere klanten uitvoeren
- ServiceNow GRC
Het beste voor GRC op een bestaande ServiceNow-stack
- Hicomply
Het meest geschikt voor nalevingsprogramma's voor ISO 27001 in het VK/de EU
- Comp AI
Ideaal voor het controleren van naleving bij open source
- Cypago
Ideaal voor agentische AI binnen GRC voor meerdere entiteiten


Hoe ik de beste alternatieven voor Drata evalueer
Ik verdeel mijn evaluatie in twee lagen: kernfunctionaliteit die elk platform moet bieden—geautomatiseerde bewijsverzameling, ondersteuning voor meerdere raamwerken en continue monitoring van controles—en onderscheidende factoren zoals vertrouwenscentra, auditornetwerken en werkstromen voor leveranciersrisico's die de ene optie van de andere onderscheiden.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elk van de onderstaande kernfunctionaliteiten. Vervolgens bereken ik de totaalscore van de tool als percentage en gebruik ik die om de algemene geschiktheid voor de lijst te beoordelen.
- Ondersteuning voor meerdere raamwerken: Ik controleer hoeveel raamwerken kant-en-klaar worden geleverd en of gedeelde controles daartussen kunnen worden gekoppeld, zodat één controle tegelijkertijd aan SOC 2 en ISO 27001 voldoet.
- Geautomatiseerde bewijsverzameling: Elke tool moet volgens een schema bewijs kunnen ophalen uit cloudproviders, identiteitssystemen en HRIS-platforms.
- Continue monitoring van controles: Ik zoek naar realtime of vrijwel realtime waarschuwingen bij afwijkingen, met een duidelijke geslaagd/mislukt-status, en niet alleen periodieke momentopnamen die tussen audits door verouderen.
- Integratie-ecosysteem: De omvang van de ingebouwde connectoren is belangrijk. Ik beoordeel de dekking voor cloud-, IdP-, ticketsysteem- en coderepositorycategorieën, plus API-toegang voor aangepaste bronnen.
- Beheer van beleid en risico's: Ik beoordeel of de tool de levenscyclusfasen van beleid en scores uit het risicoregister in één overzicht koppelt aan controles en raamwerken.
- Werkstroom voor samenwerking met auditors: Een speciaal auditorportaal met bewijsverzoeken, opmerkingen en het bijhouden van goedkeuringen houdt de auditcyclus binnen het platform in plaats van in e-mailthreads.
Zodra ik een lijst heb met tools die aan de criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers:
Opvallende functies
Ik zoek naar door AI aangedreven automatisering van vragenlijsten die eerdere antwoorden en beleidsdocumenten gebruikt om beveiligingsbeoordelingen zoals SIG of CAIQ vooraf in te vullen. Dit verkort verkoopcycli rechtstreeks wanneer prospects aangepaste RFP's sturen. Ik beoordeel ook het vertrouwenscentrum van elk platform—specifiek of je live compliancestatus achter NDA-toegangsbeperkingen kunt publiceren, aangezien een goed vertrouwenscentrum het aantal binnenkomende verzoeken om beveiligingsbeoordelingen aanzienlijk vermindert. Ingebouwd beheer van leveranciersrisico's is nog een onderscheidende factor die ik controleer. Platformen zoals Vanta en Sprinto bundelen TPRM-werkstromen met automatisch beoordeelde leveranciersinventarissen, waardoor je geen afzonderlijke tool hoeft aan te schaffen.
Meer dan functies alleen
Transparantie over prijzen is hier erg belangrijk. Sommige platformen brengen kosten per raamwerk in rekening of verbergen TPRM achter betaalde uitbreidingen. Daarom controleer ik of de genoemde prijs alles omvat wat je daadwerkelijk zult gebruiken. De tijd tot auditgereedheid is een andere factor die ik beoordeel—leveranciers zoals Sprinto en Secureframe bieden begeleide implementatie met vooraf gebouwde controlebibliotheken, terwijl andere verwachten dat je team alles zelfstandig uitvoert. Ik kijk ook naar het auditornetwerk van elk platform, omdat vooraf onderhandelde auditpartnerschappen en samenwerking binnen het platform weken kunnen besparen op je eerste SOC 2- of ISO 27001-cyclus.
Waarom zoeken naar een alternatief voor Drata?
Hoewel Drata een goede keuze is voor risicobeheer, ben je om de volgende redenen misschien op zoek naar alternatieven.
- Je wilt een flexibeler raamwerk of een flexibelere koppeling van beheersmaatregelen
- Je hebt uitgebreidere integratiemogelijkheden met tools van derden nodig
- Je hebt behoefte aan transparantere of beter voorspelbare prijzen
- Je wilt sneller auditklaar zijn
- Je zoekt verbeterde werkstromen voor leveranciersrisicobeheer
- Je hebt ondersteuning voor meerdere entiteiten of dochterondernemingen nodig
Belangrijkste functies van Drata
Hier zijn enkele belangrijke functies van Drata om je te helpen vergelijken wat alternatieven bieden:
- Ondersteuning voor meerdere raamwerken: Verbindt nalevingscontroles tussen raamwerken zoals SOC 2, ISO 27001 en HIPAA, zodat u overlappende vereisten binnen één omgeving kunt beheren.
- Geautomatiseerde verzameling van bewijsmateriaal: Verzamelt volgens een terugkerend schema auditbewijsmateriaal uit uw cloudplatforms, identiteitsproviders, HR-systemen en andere gegevensbronnen om handmatige controles te beperken.
- Continue monitoring van controles: Houdt wijzigingen en afwijkingen in controles in realtime bij en waarschuwt uw team voor eventuele hiaten of tekortkomingen in de naleving, zodat er tussen audits niets over het hoofd wordt gezien.
- Integratie-ecosysteem: Biedt ingebouwde koppelingen voor populaire tools op het gebied van cloudinfrastructuur, ticketsystemen, coderepository's, HRIS en meer, plus een API voor aangepaste integratiebehoeften.
- Beheer van beleid en risico's: Centraliseert uw beleidsdocumentatie en risicoregisters en koppelt elk beleid of risico rechtstreeks aan gerelateerde controles en regelgevingsraamwerken, zodat u deze eenvoudig kunt volgen.
- Samenwerkingsworkflow voor auditors: Biedt auditors een portaal voor toegang tot bewijsmateriaal, het volgen van verzoeken, het toevoegen van opmerkingen en het goedkeuren van antwoorden, allemaal binnen één veilig platform.
- Geautomatiseerde beantwoording van beveiligingsvragenlijsten: Gebruikt AI om antwoorden op beveiligingsvragenlijsten zoals SIG en CAIQ automatisch in te vullen op basis van uw nalevingsdocumentatie, waardoor u tijd bespaart tijdens leveranciersbeoordelingen.
- Publicatie in een vertrouwenscentrum: Stelt u in staat om de nalevingsstatus in realtime te delen met potentiële of bestaande klanten via een aanpasbaar portaal, waardoor herhaalde verzoeken om beveiligingsinformatie worden beperkt.
- Leveranciersrisicobeheer: Houdt een inventaris bij van externe leveranciers, beoordeelt hun risicoprofielen en koppelt hun status rechtstreeks aan nalevingscontroles binnen uw omgeving.
- Begeleide onboarding en auditgereedheid: Omvat stapsgewijze onboarding en toegang tot sjablonen of vooraf samengestelde controlebibliotheken om teams te helpen zich met minder giswerk op audits voor te bereiden.
Kosten en prijzen van Drata-alternatieven
Voor het selecteren van de juiste software is inzicht nodig in de verschillende beschikbare prijsmodellen en abonnementen. De kosten variëren afhankelijk van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel geeft een overzicht van veelvoorkomende abonnementen, hun gemiddelde prijzen en de typische functies die alternatieve platforms bieden:
Vergelijkingstabel van abonnementen voor Drata-alternatieven
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0-$20/gebruiker/maand | Basisverzameling van bewijsmateriaal, beperkte ondersteuning voor raamwerken, basisintegraties en eenvoudige rapporten. |
| Persoonlijk abonnement | $25-$50/gebruiker/maand | Ondersteuning voor meerdere raamwerken, geautomatiseerde verzameling van bewijsmateriaal, beleidssjablonen en ondersteuning via e-mail. |
| Zakelijk abonnement | $55-$100/gebruiker/maand | Continue monitoring, geavanceerde integraties, geautomatiseerde beveiligingsvragenlijsten en tools voor leveranciersrisico's. |
| Abonnement voor grote bedrijven | $110-$200+/gebruiker/maand | Aangepaste toewijzing van controles, samenwerkingsworkflows voor auditors, publicatie in een vertrouwenscentrum en toegewijde ondersteuning. |