

10 beste AI-compliancehulpmiddelen in 2026

Overzicht van de beste AI-compliancehulpmiddelen


AI-compliancehulpmiddelen helpen bedrijven bij het monitoren, documenteren en automatiseren van compliance met regelgeving, raamwerken en risicobeheersmaatregelen rond AI. Nu steeds meer toezichthouders en klanten bewijs verlangen dat je AI-implementaties beheert — op het gebied van privacy, beveiliging, transparantie en veranderende standaarden — heb je systemen nodig die zijn gebouwd voor beheersmaatregelen over meerdere raamwerken heen en voor toezicht in realtime.
In deze gids help ik je opties te vinden die passen bij moderne IT-werkstromen, zodat je kunt voldoen aan wettelijke vereisten, bedrijfsgroei kunt ondersteunen en de bedrijfswaarde kunt aantonen.
Waarom u onze softwareaanbevelingen kunt vertrouwen
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Vergelijkingstabel van AI-compliancehulpmiddelen
Vergelijk prijzen en specificaties naast elkaar van de hulpmiddelen die mijn shortlist hebben gehaald.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Best voor governance binnen SOC 2- en AI-raamwerken | Gratis demo + gratis proefperiode beschikbaar | Vanaf $7,000/jaar | Website | |
| 2 | Het beste voor uniform inzicht in AI- en privacyrisico | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 3 | Het beste voor GRC voor grote ondernemingen met detectie van afwijkingen in controles | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 4 | Beste voor GRC gekoppeld aan kwantitatief financieel risico | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 5 | Het beste voor gesloten-luscontrolemonitoring | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 6 | Het beste voor AI-beheer gekoppeld aan ISO 42001 | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 7 | Ideaal voor native DevSecOps-nalevingsautomatisering | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 8 | Best for AI-styring på tvers av over 35 rammeverk | Gratis demo tilgjengelig | Pris på forespørsel | Website | |
| 9 | Het meest geschikt voor het beheren van AI-systemen volgens de EU AI Act | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 10 | Het meest geschikt voor GRC-bewijsmateriaal gekoppeld aan omzetimpact | Gratis demo beschikbaar | Prijzen op aanvraag | Website |
Beoordelingen van AI-compliancehulpmiddelen
Hieronder vind je gedetailleerde samenvattingen van elk platform\u003cspan style=\u0022letter-spacing: 0.1px;\u0022\u003e op mijn shortlist, met de belangrijkste functies, prijzen en voor- en nadelen om je te helpen de beste optie te vinden.\u003c/span\u003e
Best voor governance binnen SOC 2- en AI-raamwerken
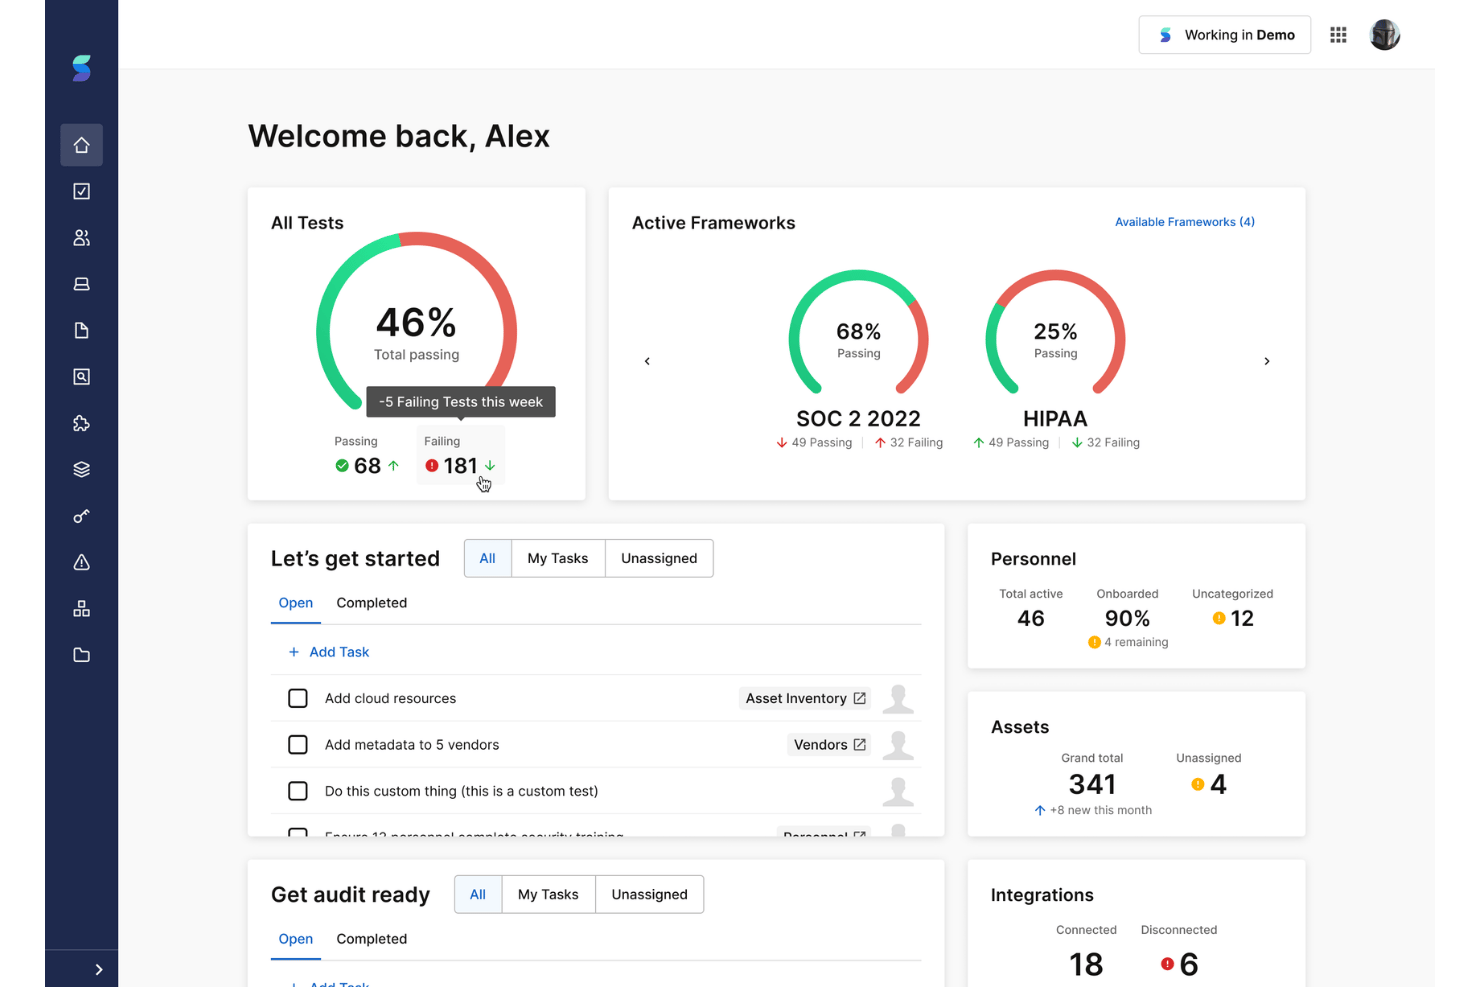
Secureframe is een AI-complianceplatform dat het verzamelen van bewijsmateriaal, het monitoren van beheersmaatregelen, risicobeoordelingen en beleidsdocumentatie automatiseert binnen meer dan 35 raamwerken, waaronder SOC 2, ISO 27001, HIPAA, NIST AI RMF, ISO 42001 en de EU AI-verordening.
Voor wie is Secureframe het meest geschikt?
Secureframe is zeer geschikt voor beveiligings- en complianceteams bij groeiende en middelgrote bedrijven die AI-complianceverplichtingen moeten beheren naast traditionele raamwerken zoals SOC 2 en ISO 27001.
Waarom ik voor Secureframe heb gekozen
Ik heb voor Secureframe gekozen omdat het een van de weinige platforms is die AI-governance behandelt als een volwaardige complianceverplichting en niet als een bijzaak. Het ondersteunt NIST AI RMF, ISO 42001 en de EU AI-verordening standaard naast SOC 2, met vooraf gebouwde koppelingen tussen beheersmaatregelen voor alle drie. Comply AI voor beheersmaatregeltoewijzing koppelt deze AI-specifieke beheersmaatregelen vervolgens aan je bestaande SOC 2- of ISO 27001-programma, zodat je geen werk binnen verschillende raamwerken hoeft te dupliceren.
Belangrijkste functies van Secureframe
- Comply AI voor beleid: Gebruikt generatieve AI om beveiligings- en compliancebeleid op te stellen en te verfijnen, met een door AI aangedreven teksteditor om toon en specificiteit aan te passen.
- Comply AI voor risico's: Accepteert een risicobeschrijving als invoer en genereert automatisch een inherent risicoscore, een behandelplan en een resterende risicoscore.
- Secureframe-agent: Verzamelt rechtstreeks vanaf eindpunten compliancebewijsmateriaal op apparaatniveau voor gebruik in geautomatiseerde tests van beheersmaatregelen en controles door auditors.
- Programma voor auditpartners: Brengt klanten via een gedeelde auditorconsole en dataroom voor beoordeling van bewijsmateriaal in contact met vooraf gescreende CPA-kantoren.
Integraties van Secureframe
Secureframe biedt meer dan 300 standaardintegraties, waaronder AWS, Microsoft Teams, Google Cloud Platform, GitHub, Jira, Linear, Asana en ClickUp. Het ondersteunt ook een REST API voor aangepaste integraties.
Pros and Cons
Pros:
- Ondersteunt de EU AI-verordening en ISO 42001
- AI-gestuurde validatie van bewijsmateriaal voor audits
- Integreert risicoscores en geautomatiseerde herstelmaatregelen
Cons:
- De prijs bij verlenging kan aanzienlijk oplopen
- Voor sommige beheersmaatregelen zijn handmatige uploads van bewijsmateriaal vereist
OneTrust
Het beste voor uniform inzicht in AI- en privacyrisico
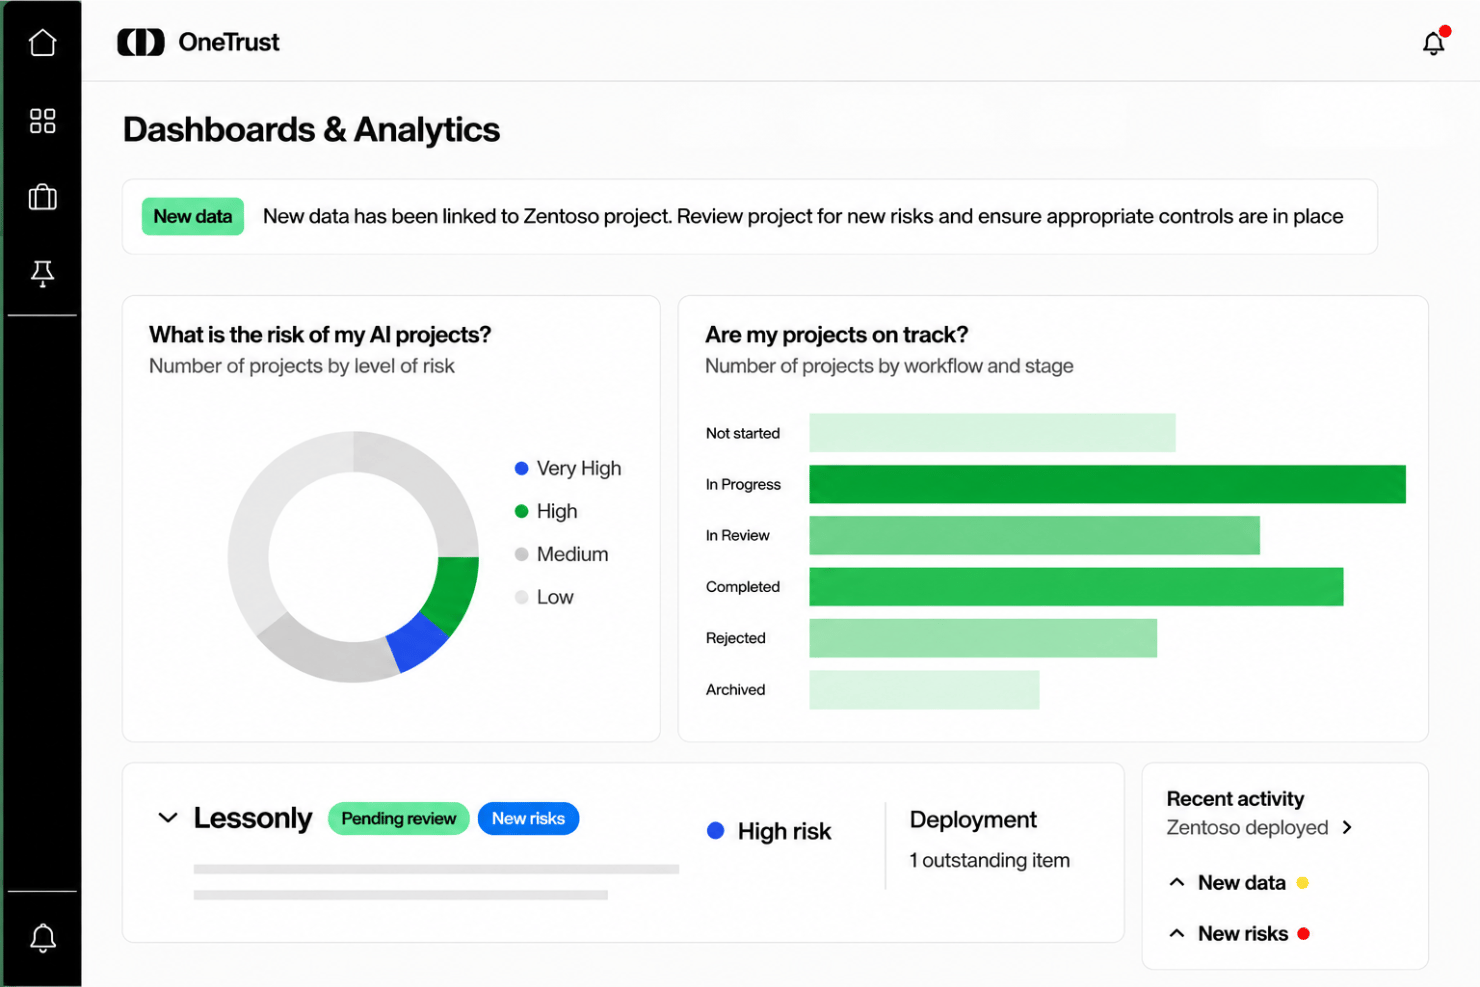
OneTrust is een AI-governance- en complianceplatform dat inventarisbeheer van AI, risicobeoordeling volgens meerdere raamwerken, geautomatiseerde bewijsverzameling en monitoring van wijzigingen in regelgeving centraliseert voor privacy, technologierisico en domeinen van derden.
Voor wie is OneTrust het meest geschikt?
OneTrust is het meest geschikt voor grote ondernemingen die één platform nodig hebben om AI-governance, privacyrisico en compliance gelijktijdig binnen meerdere regelgevingskaders te beheren.
Waarom ik OneTrust heb gekozen
OneTrust staat op mijn shortlist omdat geen enkel ander platform AI-risico, privacyblootstelling en naleving van regelgeving op dezelfde manier samenbrengt in één uniform overzicht. Ik ben vooral te spreken over de monitoring tijdens uitvoering in de module voor AI-governance voor Amazon Bedrock, Azure AI Foundry en Databricks. Deze brengt modelgebruik, veiligheidssignalen en overtredingen van veiligheidsbarrières in productie aan het licht, in plaats van alleen tijdens beoordelingen. Combineer dat met DataGuidance, dat AI-regelgeving in meer dan 300 rechtsgebieden dagelijks volgt, en je krijgt een actueel beeld van zowel je interne AI-risico als het externe regelgevingslandschap dat eromheen voortdurend verandert.
Belangrijkste functies van OneTrust
- AI-beleidsmanager: Handhaaft beleidsregels voor prompts en uitvoer in realtime binnen AI-systemen, met ingebouwde functies voor filteren, blokkeren, redigeren en escaleren.
- Agent voor reactie op privacyschendingen: Automatiseert werkstromen voor onderzoek naar privacyschendingen, brengt getroffen rechtsgebieden in kaart en vult rapporten voor wettelijke meldingen vooraf in met behulp van agentische AI.
- Beheer van agents: Registreert AI-agents met vastgelegde doelen, controleert omgevingen voor het Model Context Protocol en beheert machtigingen voor werkstromen met meerdere agents.
- DataGuidance Copilot: Zet dagelijkse updates over regelgeving in meer dan 300 rechtsgebieden rechtstreeks binnen het platform om in uitvoerbare compliance-werkstromen.
Integraties van OneTrust
OneTrust biedt meer dan 100 vooraf gebouwde connectoren, waaronder Adobe, Snowflake, Microsoft 365, Google Cloud, Asana, Kafka, Databricks, Okta en RiskRecon. Het biedt ook API's en SDK's ter ondersteuning van aangepaste integraties.
Pros and Cons
Pros:
- Monitort AI-risico in productieomgevingen
- Brengt controles in kaart voor meer dan 55 wereldwijde raamwerken
- Toonaangevende informatie en richtlijnen over regelgeving
Cons:
- Complexe configuratie voor werkstromen tussen modules
- Sommige gebruikers melden een vertraagde reactie van de ondersteuning

Archer
Het beste voor GRC voor grote ondernemingen met detectie van afwijkingen in controles
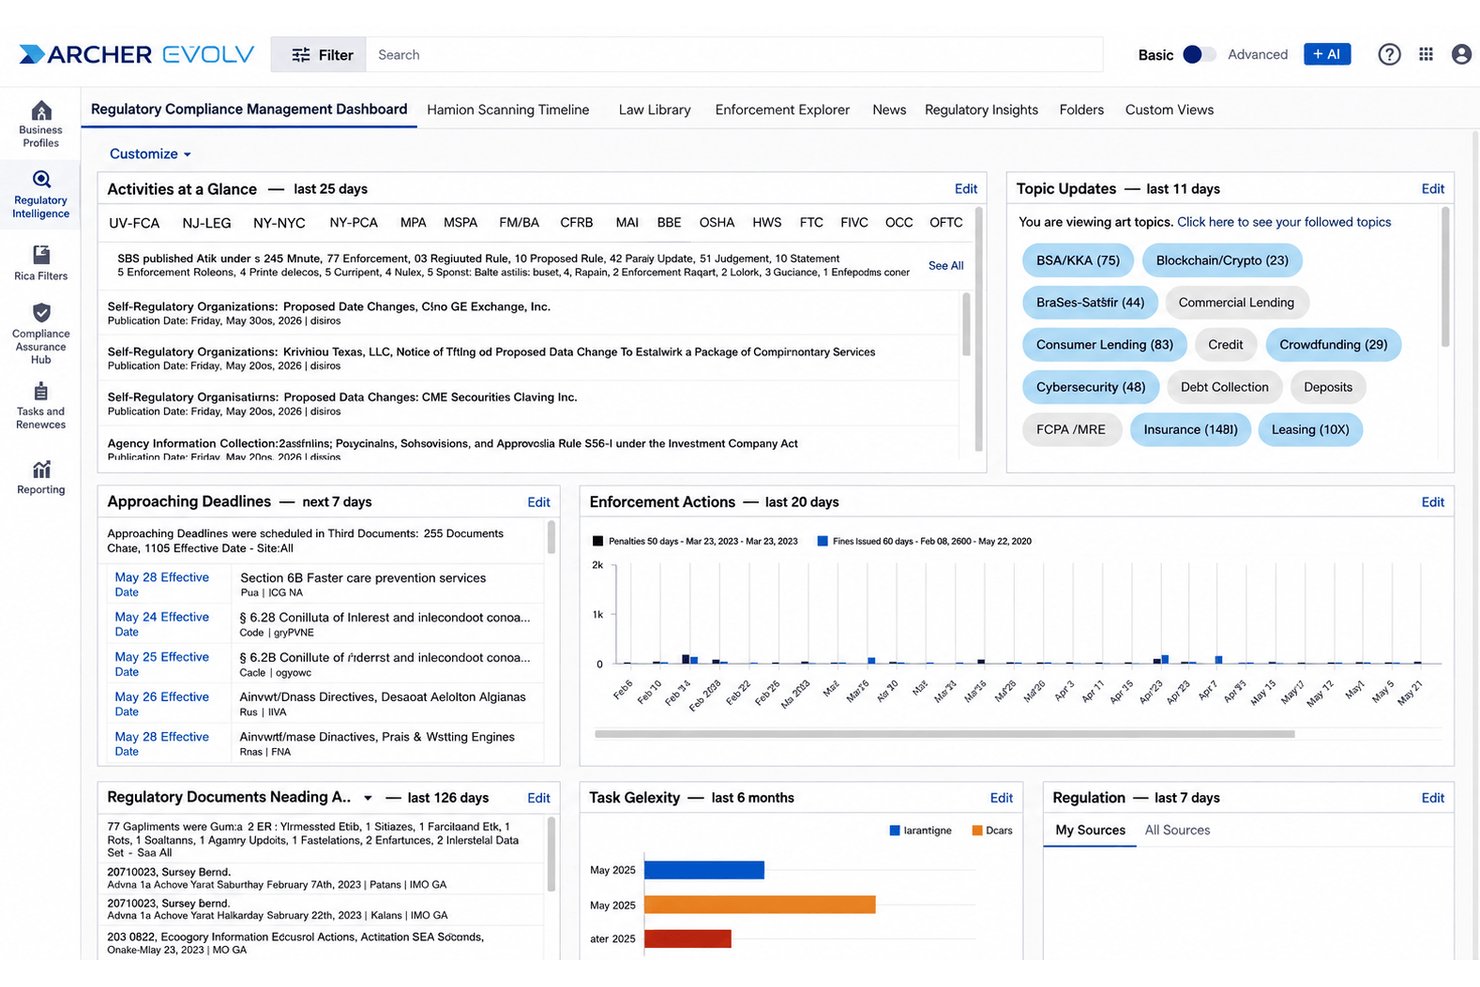
Archer is een GRC-platform voor grote ondernemingen dat continue bewaking van controles, geautomatiseerde verzameling van bewijsmateriaal, koppeling van naleving aan meerdere raamwerken, AI-gestuurde risicobeoordeling en een speciale AI-governancemodule combineert voor het beheren van modelinventarissen en wettelijke verplichtingen.
Voor wie is Archer het meest geschikt?
Archer is ontwikkeld voor grote ondernemingen en gereguleerde sectoren—zoals financiële dienstverlening, gezondheidszorg en de publieke sector—waar IT-risico-, nalevings- en auditfuncties vanuit één diep geïntegreerd platform moeten werken.
Waarom ik voor Archer heb gekozen
Archer staat op mijn voorkeurslijst vanwege de manier waarop het AI-gestuurde detectie van afwijkingen in controles binnen een volledige GRC-omgeving voor grote ondernemingen uitvoert. De module voor continue bewaking van controles voert vrijwel realtime controles uit op cloud-, identiteits- en IT-systemen en signaleert zodra een controle niet langer in overeenstemming is met raamwerken zoals SOC 2, NIST CSF of FedRAMP. Ik waardeer ook dat de speciaal ontwikkelde GRC-AI-modellen automatisch herstelacties toewijzen wanneer er hiaten aan het licht komen, zodat niets blijft liggen in afwachting van handmatige triage.
Belangrijkste functies van Archer
- AI voor het extraheren van verplichtingen: Zet complexe wettelijke teksten om in maximaal 10.000 gestructureerde, traceerbare verplichtingen die voor beoordeling worden gegroepeerd.
- Voorspellende risicomodellering: Archer Evolv Risk kwantificeert blootstelling binnen operationele risico's, IT-risico's en risico's van derden, geprioriteerd op basis van financiële impact.
- Beheer van de levenscyclus van leveranciers: Beheert risico's van derden vanaf aanmelding en indeling in risicoklassen tot en met grondige controle, continue bewaking en beëindiging van de samenwerking.
- Beheer van de beleidscyclus: Ondersteunt het opstellen, beoordelen, goedkeuren en publiceren van beleid, met registratie van uitzonderingen gekoppeld aan vervaldatums.
Integraties van Archer
Archer biedt integraties met AWS, Azure, Konexus, Trustero AI, Slack en Microsoft OneDrive. Er is ook een API beschikbaar voor integraties door klanten.
Pros and Cons
Pros:
- AI detecteert realtime afwijkingen in nalevingscontroles
- Bibliotheek met controles afgestemd op de EU AI-verordening inbegrepen
- Koppeling aan meerdere raamwerken vermindert dubbel nalevingswerk
Cons:
- De gebruikersinterface is niet intuïtief
- Opstellen van beleid met generatieve AI loopt achter op concurrenten
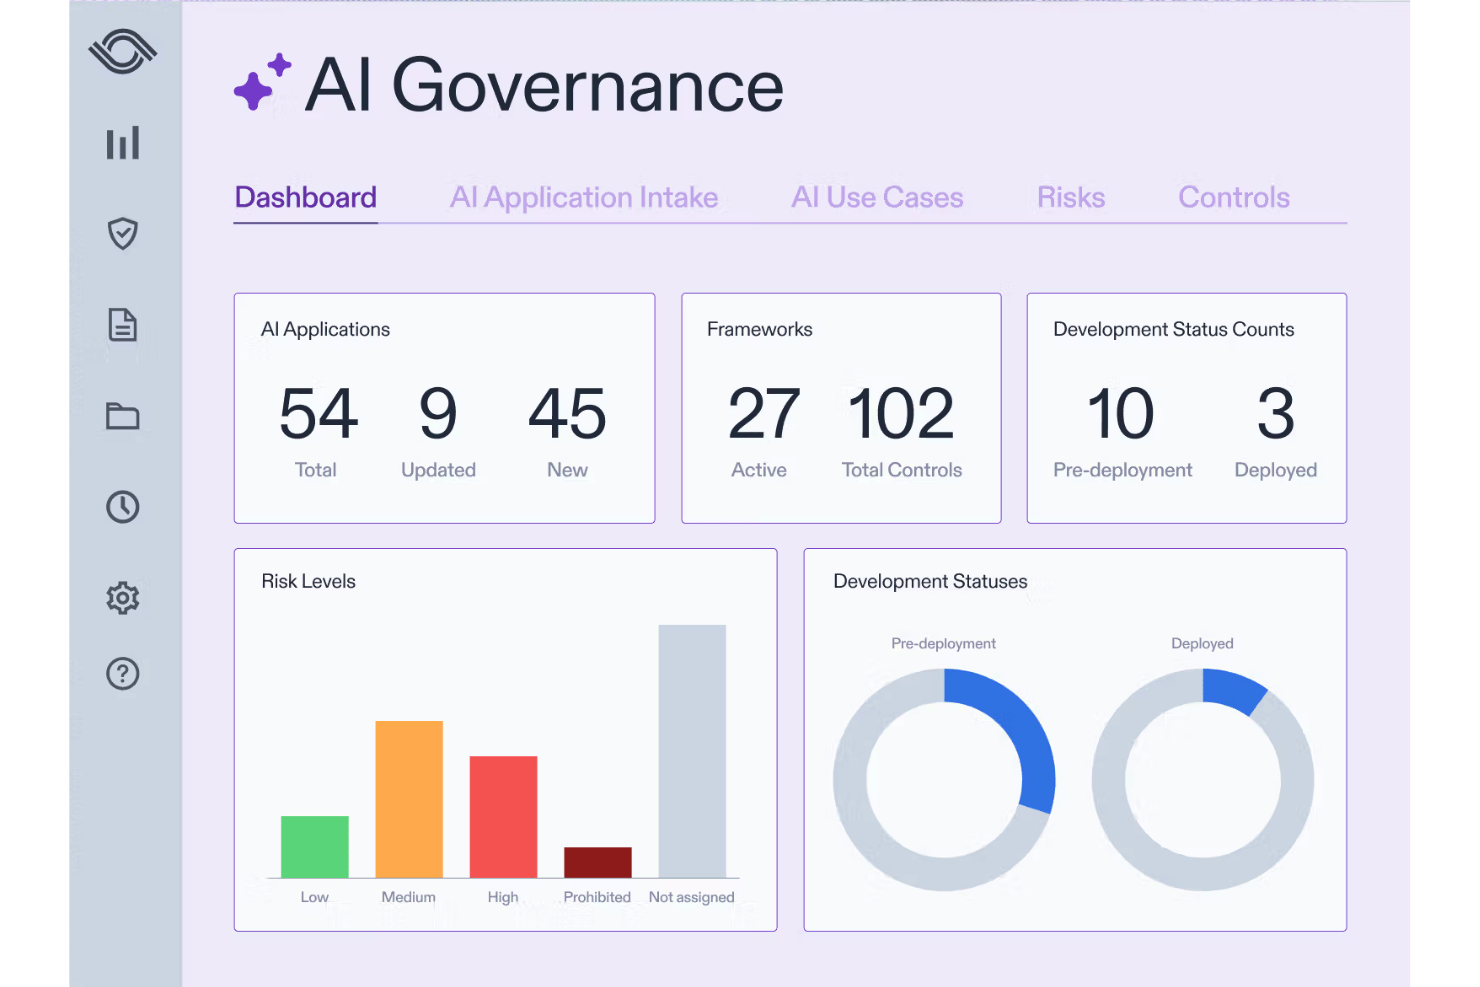
Optro is een AI-aangedreven GRC-platform dat monitoring van compliancecontroles, interne audits, kwantitatieve risicoanalyse en AI-governance samenbrengt binnen meer dan 30 vooraf gebouwde regelgevingskaders.
Voor wie is Optro het meest geschikt?
Optro is geschikt voor compliance- en risicoteams van ondernemingen die GRC-controles rechtstreeks willen koppelen aan kwantitatieve financiële risicoanalyse, met name wanneer audit, risico en AI-governance op één platform moeten samenkomen.
Waarom ik voor Optro heb gekozen
Ik heb Optro gekozen als een van de beste oplossingen, omdat het het enige GRC-platform is dat ik ben tegengekomen dat compliancecontroles rechtstreeks koppelt aan kwantitatieve financiële risicoanalyse met behulp van Monte-Carlosimulaties en de Bowtie-methodologie. Dat betekent dat wanneer er een kwetsbaarheid aan het licht komt, de AI van Optro een toelichting genereert over de financiële impact ervan, en niet alleen een technische ernstscore. De laag voor continue controlemonitoring werkt samen met meer dan 30 vooraf gebouwde kaders, waaronder de EU AI Act en ISO 42001, om hiaten in controles in realtime te signaleren.
Belangrijkste functies van Optro
- Door GRC getrainde AI voor het opstellen van teksten: Genereert risicobeschrijvingen, controlebeschrijvingen en audittestprocedures met behulp van AI-modellen die zijn getraind op GRC-specifieke gegevens.
- Kruisverwijzingen binnen het Uniforme Compliancekader: Koppelt één controle tegelijkertijd aan meerdere kaders, waaronder SOC 2, ISO 27001, FedRAMP, DORA en meer dan 30 andere.
- Realtime KRI-monitoring: Volgt belangrijke risico-indicatoren en verstuurt geautomatiseerde waarschuwingen wanneer drempelwaarden worden overschreden binnen het verbonden risicoplatform.
- Genereren van cyberrisicobeschrijvingen: Genereert toelichtingen over de manier waarop specifieke kwetsbaarheden de beveiligingspositie en financiële blootstelling van een organisatie beïnvloeden.
Integraties van Optro
Optro biedt standaardintegraties met AWS, Microsoft Azure, Google Cloud Platform, Snowflake, Jira, ServiceNow, GitHub, Qualys, Tenable en Workday. Er zijn ook een API en MCP beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Kwantitatieve risicoanalyse gekoppeld aan controles
- Dekt meer dan 30 regelgevings- en compliancekaders
- Realtime in kaart brengen van de impact van wijzigingen in regelgeving
Cons:
- Geen ingebouwd klantvertrouwensportaal
- Voor het verzamelen van sommige bewijsmaterialen is nog steeds handmatige invoer nodig
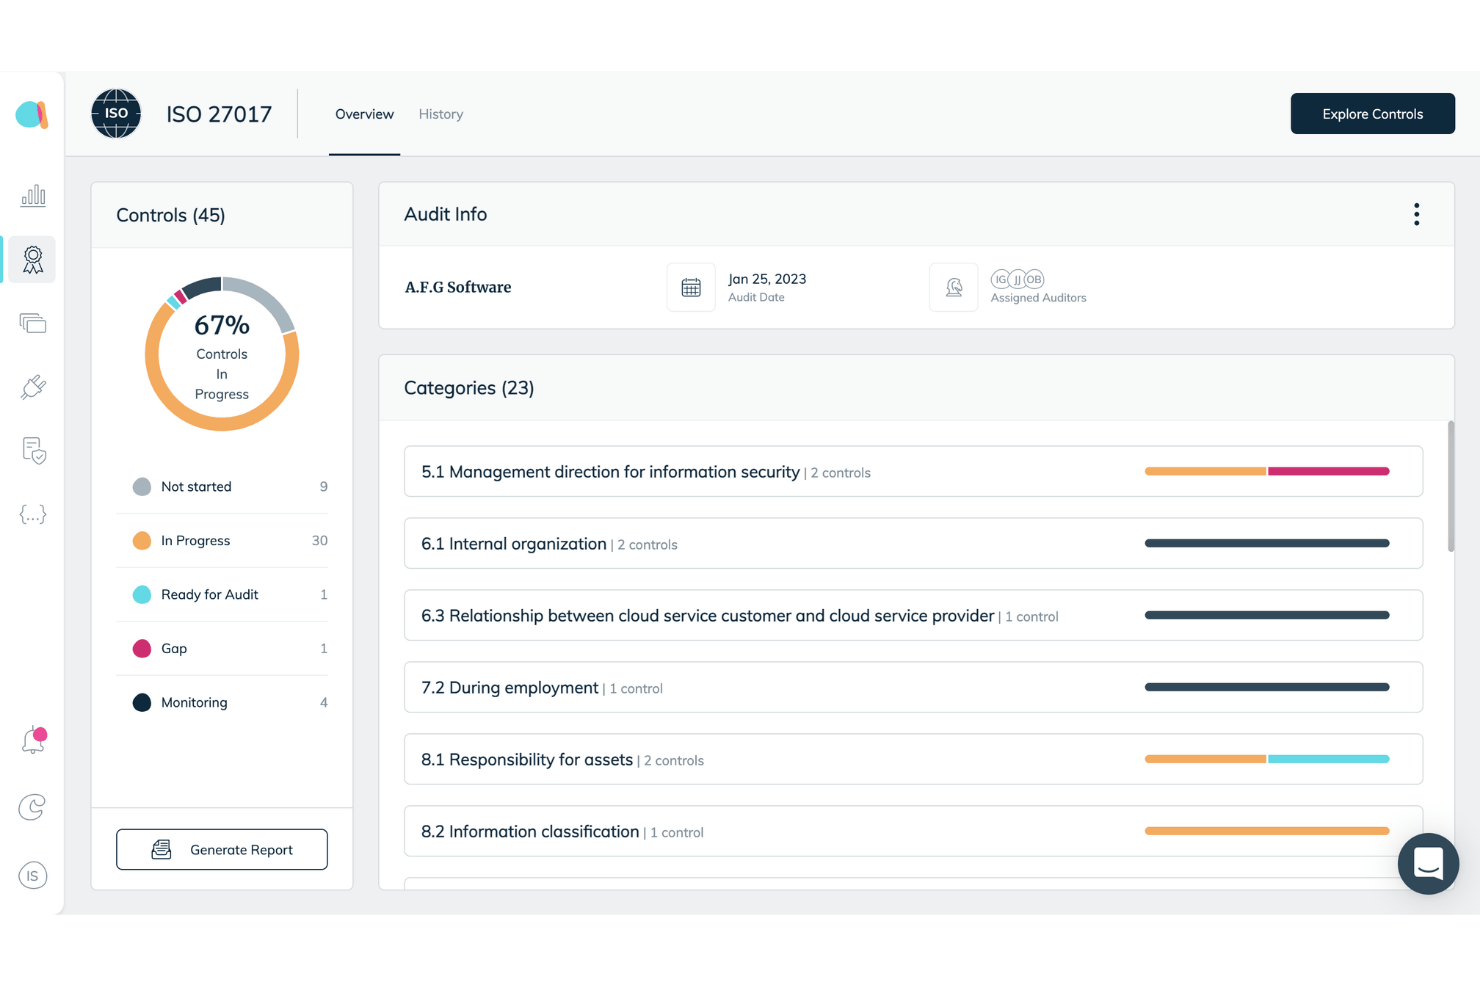
Anecdotes is een agentgestuurd GRC-hulpmiddel dat continue controlemonitoring, geautomatiseerde bewijsverzameling, compliancekoppeling aan meerdere raamwerken, agentgestuurd risicobeheer voor ondernemingen en risicobeoordeling van derden afhandelt.
Voor wie is Anecdotes het meest geschikt?
Anecdotes is zeer geschikt voor beveiligings- en complianceteams van middelgrote bedrijven en ondernemingen die regelgevingsraamwerken beheren in complexe omgevingen met meerdere entiteiten.
Waarom ik voor Anecdotes heb gekozen
Anecdotes verdient een plek op mijn shortlist omdat de agentgestuurde continue controlemonitoring (A-CCM) controlehiaten niet alleen signaleert, maar ze ook verhelpt. Wanneer A-CCM bijvoorbeeld detecteert dat MFA is uitgeschakeld in Azure AD, maakt het automatisch een Jira-ticket aan, waarschuwt het de verantwoordelijke eigenaar via Slack en verifieert het de oplossing opnieuw voordat het risicoregister wordt bijgewerkt. Ook beoordeel ik de module Policy Guardian hoog, omdat deze actuele beleidsregels tussen beoordelingscycli doorlopend vergelijkt met echt bewijs en zo implementatiehiaten aan het licht brengt die periodieke audits doorgaans missen.
Belangrijkste functies van Anecdotes
- Agentgestuurd risicobeheer voor ondernemingen (A-ERM): Herberekent automatisch resterende risicoscores wanneer gekoppelde controles veranderen, met bidirectionele risico-controlekoppeling en aanpasbare risicoregisters.
- Gegevensengine: Haalt gestructureerd bewijs op uit gekoppelde systemen, waaronder metagegevens, tijdstempels en bron-ID's, in een indeling die door de vier grote auditkantoren wordt geaccepteerd.
- Agentstudio: Maakt aangepaste AI-agenten die reageren op specifieke compliancescenario's naast de standaardagentbibliotheek.
- Vertrouwenscentrum: Geeft uw certificerings- en controlestatus in realtime weer, met door DocuSign mogelijk gemaakte NDA-toegang en toegangscontroles.
Integraties van Anecdotes
Anecdotes biedt meer dan 230 ingebouwde integraties, waaronder AWS, Microsoft Entra ID, Okta, GitHub, Jira, Salesforce en CrowdStrike. Het biedt ook een API en ondersteunt MCP voor aangepaste connectiviteit.
Pros and Cons
Pros:
- AI verhelpt gedetecteerde compliancehiaten automatisch
- De beleidsmodule controleert de actuele implementatie, niet alleen documenten
- Risicoanalyse koppelt bewijs, controles en raamwerken
Cons:
- Geen automatisering voor inkomende beveiligingsvragenlijsten
- Voor aangepaste auditrapporten is vaak ondersteuning van de leverancier nodig

Sprinto
Het beste voor AI-beheer gekoppeld aan ISO 42001
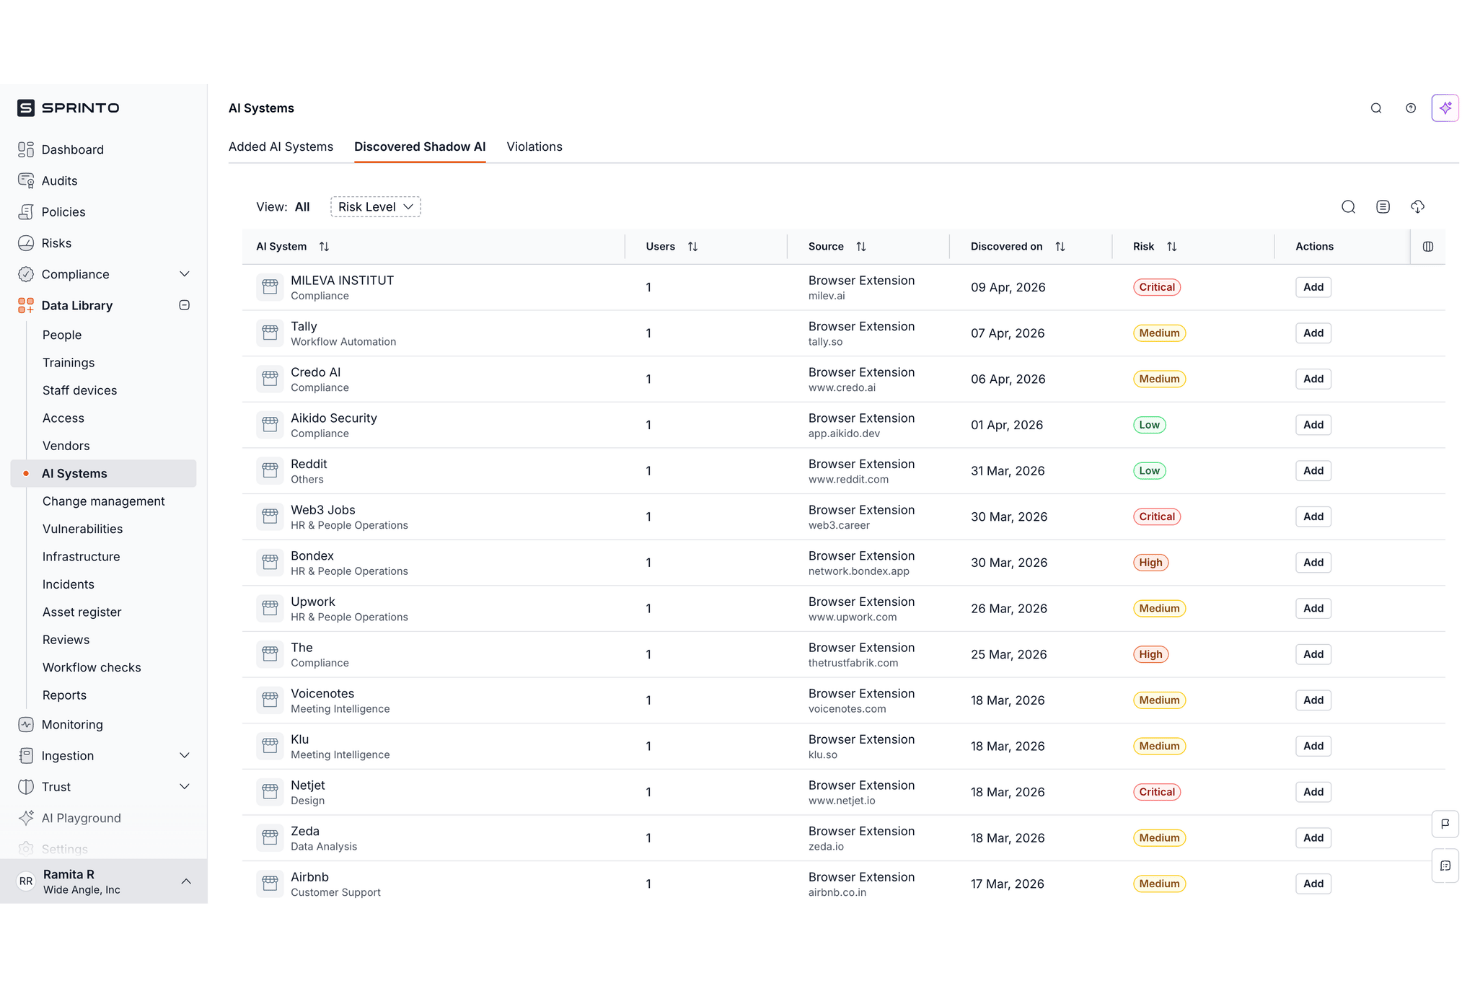
Sprinto is een AI-gebaseerd GRC-platform dat het verzamelen van bewijsmateriaal, het monitoren van beheersmaatregelen, het scoren van risico's en de documentatie van compliance automatiseert voor meer dan 200 raamwerken, waaronder AI-specifieke standaarden zoals ISO 42001 en de EU AI-verordening.
Voor wie is Sprinto het meest geschikt?
Sprinto is zeer geschikt voor beveiligings- en complianceteams in middelgrote tot grote ondernemingen die interne AI-systemen moeten beheren naast traditionele GRC-werkstromen.
Waarom ik voor Sprinto heb gekozen
Sprinto staat op mijn voorkeurslijst omdat de speciale module voor AI-beheer iets doet wat maar weinig GRC-platforms daadwerkelijk kunnen: de module koppelt je actuele inventaris van AI-systemen rechtstreeks aan de EU AI-verordening en NIST AI RMF. Ik vind vooral prettig dat ongeautoriseerd AI-gebruik binnen de organisatie wordt opgespoord en elk systeem wordt geclassificeerd op basis van het datarisiconiveau, zodat je tools niet handmatig hoeft te catalogiseren. De agent voor het detecteren van hiaten in bewijsmateriaal signaleert vervolgens proactief ontbrekend of verouderd bewijsmateriaal voordat een auditor het ooit ziet.
Belangrijkste functies van Sprinto
- Automatisering van AI-beveiligingsvragenlijsten: Haalt informatie uit eerdere DDQ's, beleidsregels en auditbewijsmateriaal om automatisch antwoorden op inkomende leveranciersvragenlijsten op te stellen in indelingen zoals Excel, CSV en browsergebaseerde portals.
- Auditportaal: Hiermee krijgen externe auditors toegang tot bewijsmateriaal, kunnen ze beheersmaatregelen beoordelen en vervolgverzoeken indienen, waardoor heen-en-weercommunicatie via spreadsheets overbodig wordt.
- Module voor gebundelde verplichtingen: Brengt overlappende vereisten uit meerdere regelgevingsraamwerken in kaart naar één set uniforme beheersmaatregelen, waardoor dubbel compliancewerk wordt verminderd.
- Zones voor beheer van meerdere entiteiten: Voer afzonderlijke complianceprogramma's uit voor verschillende bedrijfsonderdelen, regio's of producten vanuit één dashboard, zonder hun respectieve controleomgevingen te vermengen.
Sprinto-integraties
Sprinto integreert met AWS, Adobe, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Airtable, Rippling en BambooHR. Het ondersteunt ook Zapier en een API voor aangepaste integraties.
Pros and Cons
Pros:
- Brengt compliance voor meerdere raamwerken in kaart
- Inclusief vooraf gebouwde, in audits geteste beleidssjablonen
- Biedt speciale implementatiemanagers
Cons:
- Nieuwe gebruikers krijgen geen directe toegang tot het platform
- Aangepaste compliance-werkstromen vereisen het Growth-abonnement

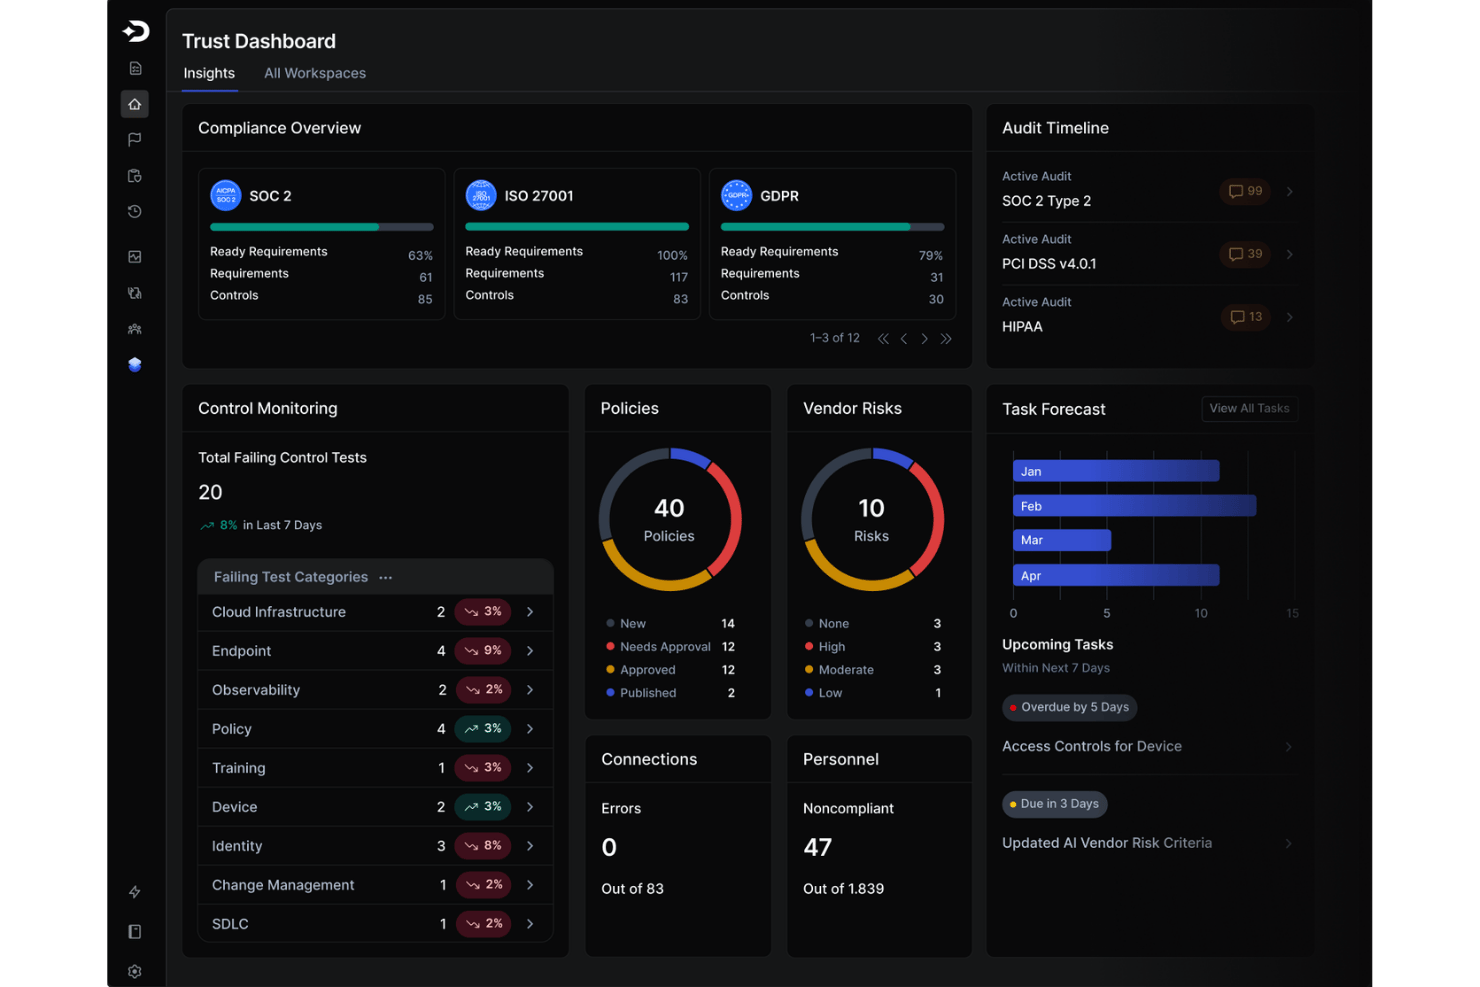
Drata is een platform voor geautomatiseerde naleving dat monitoring van beheersmaatregelen, geautomatiseerde verzameling van bewijsmateriaal, AI-gestuurde risicobeoordeling en ondersteuning voor meerdere raamwerken biedt voor meer dan 30 nalevingsnormen.
Voor wie is Drata het meest geschikt?
Drata is zeer geschikt voor organisaties met een sterke technische aansturing, waar naleving onderdeel moet zijn van de ontwikkelingsworkflow en er niet naast moet staan.
Waarom ik voor Drata heb gekozen
Ik heb Drata gekozen als een van de beste oplossingen, omdat het het enige platform is dat ik heb gezien dat naleving vanaf de basis als een technisch probleem benadert. Naleving als code scant infrastructuur als code in GitHub en Bitbucket tijdens de ontwikkeling en genereert vervolgens automatisch pullrequests met de exacte locatie en oplossing voor elke fout, zodat hiaten worden opgespoord voordat ze ooit de productieomgeving bereiken. Ik ben ook erg te spreken over de module voor AI-agentbeheer, die elke AI-agent ontdekt die in je omgeving actief is en beleid afdwingt voordat agentacties worden uitgevoerd. Daarbij worden auditwaardige logboeken geproduceerd die zijn gekoppeld aan ISO 42001 en de EU AI Act.
Belangrijkste functies van Drata
- Auditcentrum: Biedt externe auditors de mogelijkheid om bewijsmateriaal te beoordelen, verzoeken in te dienen en goedkeuringen te beheren zonder uitwisseling van e-mails of spreadsheets.
- Hulp bij AI-vragenlijsten: Stelt antwoorden op beveiligingsvragenlijsten (CAIQ, SIG, VSAQ en aangepaste DDQ's) op door informatie uit je interne kennisbank en vertrouwenscentrum te halen.
- Portaal van het vertrouwenscentrum: Publiceer je beveiligingspositie en laat potentiële klanten documenten opvragen onder een geheimhoudingsovereenkomst zonder je team erbij te betrekken.
- Agentische TPRM-beoordeling: Haalt zelfstandig leveranciersdocumenten op, beoordeelt deze aan de hand van je criteria, genereert vervolgvragen en produceert risicogewogen beoordelingsresultaten.
Integraties van Drata
Drata biedt meer dan 300 ingebouwde integraties, waaronder AWS, Microsoft Azure, Google Cloud Platform, Okta, GitHub, 1Password, ADP, Atlassian, Slack en Microsoft Teams. Daarnaast biedt het een API voor aangepaste koppelingen.
Pros and Cons
Pros:
- Voorkomt dubbel werk door beheersmaatregelen te testen
- Biedt realtime samenwerking met auditors
- Elimineert uren aan handmatige verzameling van bewijsmateriaal
Cons:
- AI-agentbeheer is niet algemeen beschikbaar
- Niet-intuïtieve gebruikersinterface
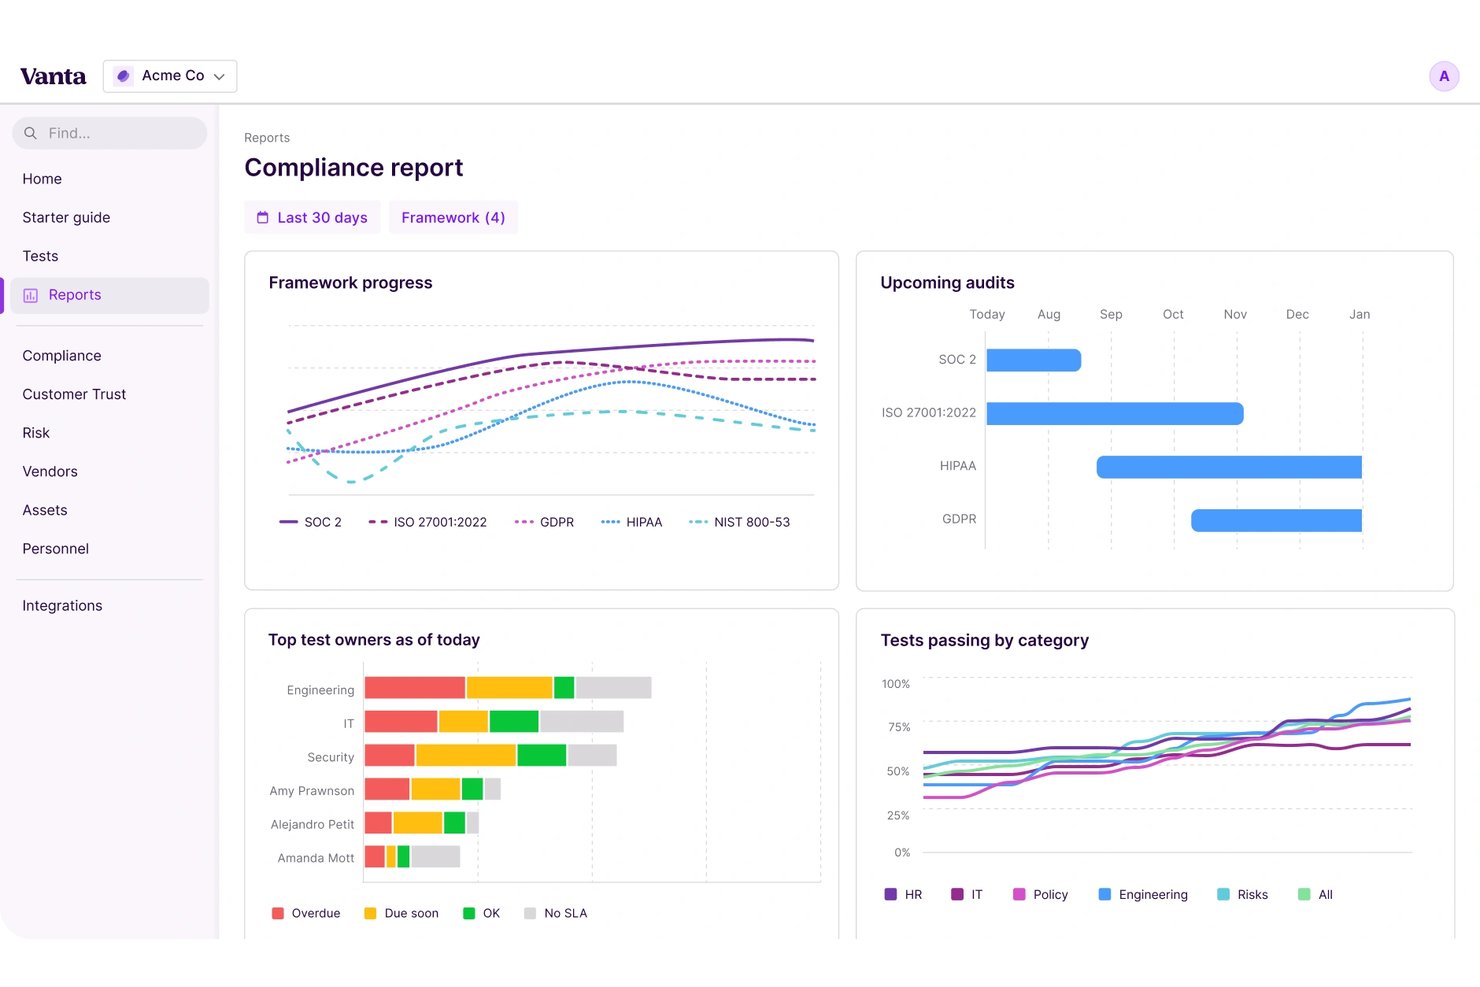
Vanta er en AI-plattform for samsvar som kombinerer kontinuerlig kontrollovervåking, automatisert innsamling av dokumentasjon, administrasjon av flere rammeverk og en dedikert AI-styringsmodul som dekker standarder som ISO 42001, EU AI Act og NIST AI RMF.
Hvem passer Vanta best for?
Vanta passer godt for sikkerhets- og samsvarsteam i mellomstore til store selskaper som administrerer flere regulatoriske rammeverk.
Hvorfor jeg valgte Vanta
Vanta er et av mine førstevalg fordi jeg liker hvordan den dedikerte AI-styringsmodulen håndterer ISO 42001, EU AI Act og NIST AI RMF sammen med det eksisterende SOC 2- eller ISO 27001-programmet ditt. Visualiseringen av overlappende dokumentasjon mellom rammeverk viser nøyaktig hvor dokumentasjon kan brukes på tvers av rammeverk, slik at teamet ditt ikke dupliserer arbeidet. Jeg synes også verktøyet for AI-sikkerhetsvurdering er svært nyttig for å evaluere risiko knyttet til spesifikke AI-modeller, ikke bare generelle sikkerhetskontroller.
Vantas viktigste funksjoner
- Kontinuerlig overvåking: Sporer risikoer fra tredje- og fjerdeparter i sanntid, inkludert datainnbrudd, feilkonfigurasjoner og lekkede legitimasjonsopplysninger, med AI-basert poenggiving for å filtrere bort støy.
- Portal for tillitssenter: Kontinuerlig synkronisert samsvarsside med en AI-basert chatbot som besvarer kjøperspørsmål og kobler aktivitet til inntektsattribusjon.
- Versjonsbehandling for rammeverk: Fremhever endringer mellom rammeverkversjoner, importerer eksisterende tilpasninger og muliggjør forhåndsvisninger side ved side ved overgang til nye standarder.
- AI-generert utforming av retningslinjer: Genererer nye retningslinjer fra grunnen av eller masseimporterer eksisterende retningslinjer ved å hente ut titler, versjonshistorikk og SLA-er.
Vanta-integrasjoner
Vanta integreres med AWS, Microsoft Azure, Google Cloud Platform, GitHub, GitLab, Okta, Google Workspace, Jira, Slack og Salesforce. Plattformen tilbyr også Vanta API for tilpassede integrasjoner og utviklerarbeidsflyter
Pros and Cons
Pros:
- AI automatiserer validering og utbedring av dokumentasjon
- Risikografen kobler kontroller, leverandører og systemer
- GenAI utarbeider og oppdaterer retningslinjer for samsvar
Cons:
- Abonnementsnivåene begrenser mengden automatisering av spørreskjemaer
- Kvaliteten på kundestøtten varierer etter kontraktsstørrelse
Het meest geschikt voor het beheren van AI-systemen volgens de EU AI Act
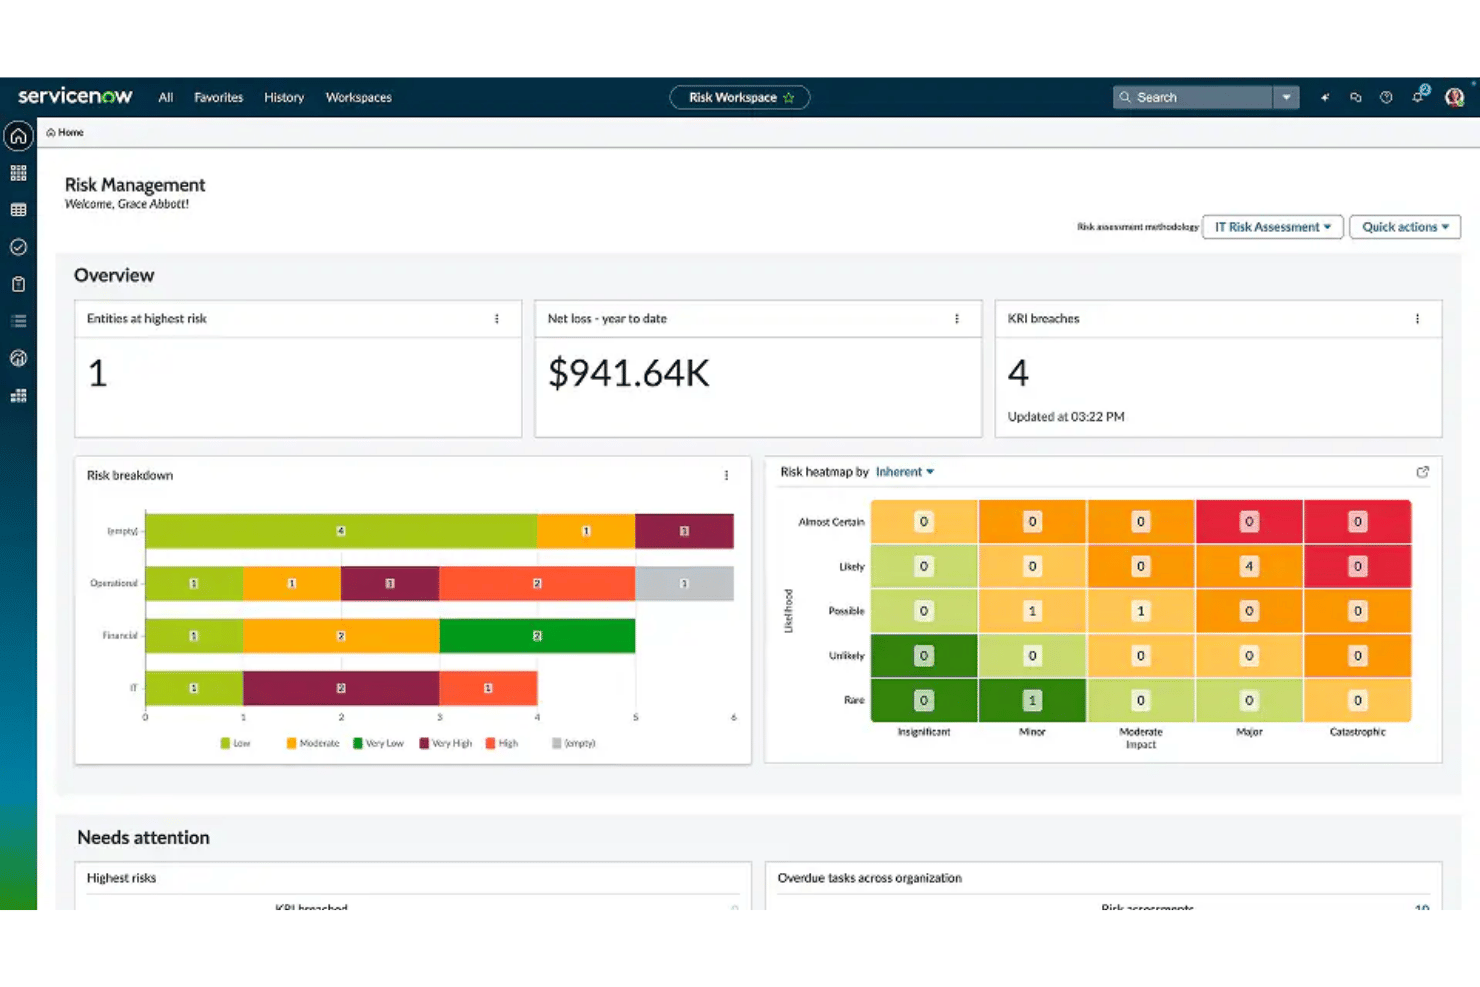
ServiceNow GRC is een platform voor ondernemingsbestuur, risico en naleving dat continue controlebewaking, door AI aangestuurde risicobeoordeling, regelgeving voor meerdere raamwerken en een speciaal AI-controlecentrum combineert voor het beheren van interne AI-systemen volgens raamwerken zoals de EU AI Act en NIST AI RMF.
Voor wie is ServiceNow GRC het meest geschikt?
ServiceNow GRC is ontwikkeld voor grote ondernemingen die ServiceNow al op grote schaal gebruiken en één platform nodig hebben om zowel traditionele IT-risico's als interne AI-systemen te beheren binnen raamwerken zoals de EU AI Act.
Waarom ik voor ServiceNow GRC heb gekozen
Ik heb ServiceNow GRC opgenomen in mijn topkeuzes omdat het AI-controlecentrum naar mijn weten het enige zakelijke GRC-aanbod is dat AI-modellen en datasets als configuratie-items in de CMDB bijhoudt en ze vervolgens automatisch classificeert volgens de risiconiveaus van de EU AI Act. Het inhoudspakket voor AI-risico en -naleving voegt vooraf gebouwde controledoelstellingen en risicostatements toe voor NIST AI RMF en ISO/IEC 42001. Daarmee worden belangrijke vereisten zoals uitlegbaarheid van AI, biasdetectie en algoritmisch beheer afgedekt, zodat je team deze raamwerken niet vanaf nul hoeft te koppelen.
Belangrijkste functies van ServiceNow GRC
- Continue GRC-bewaking: Berekent automatisch voortdurend de naleving van controles op basis van resultaten van configuratiescans die in verbonden systemen zijn verzameld.
- Risicobeheer van derden: Beheert leveranciersportefeuilles met geautomatiseerde indeling in risiconiveaus, configureerbare risicoscores en continue bewaking van leveranciersrisico's via een speciale TPRM-module.
- Beheer van wijzigingen in regelgeving: Haalt waarschuwingen over regelgeving op uit externe gegevensfeeds en gebruikt AI om de impact op bestaande controles, beleidsregels en processen te analyseren.
- Continue autorisatie en bewaking (CAM): Voert geautomatiseerde controletests uit volgens autorisatieworkflows in FedRAMP-stijl, inclusief OSCAL-conforme gegevensexport en proactieve detectie van overtredingen.
Integraties van ServiceNow GRC
ServiceNow GRC integreert met ITSM, ITOM, ITAM, SecOps, AWS, Microsoft Azure, Google Cloud Platform, Veza, Jira en GitHub. Het ondersteunt ook UCF, REST API's, webhooks en Service Graph-verbindingsprogramma's voor aangepaste gegevensverbindingen.
Pros and Cons
Pros:
- Het AI-controlecentrum koppelt aan de EU AI Act
- Sterke inhoudspakketten voor naleving van meerdere raamwerken
- Geautomatiseerde indeling van interne AI-systemen in risiconiveaus
Cons:
- Voor de implementatie zijn aanzienlijke configuratie en dienstverlening nodig
- Niet-IT-gebruikers melden een uitdagende algehele gebruikerservaring
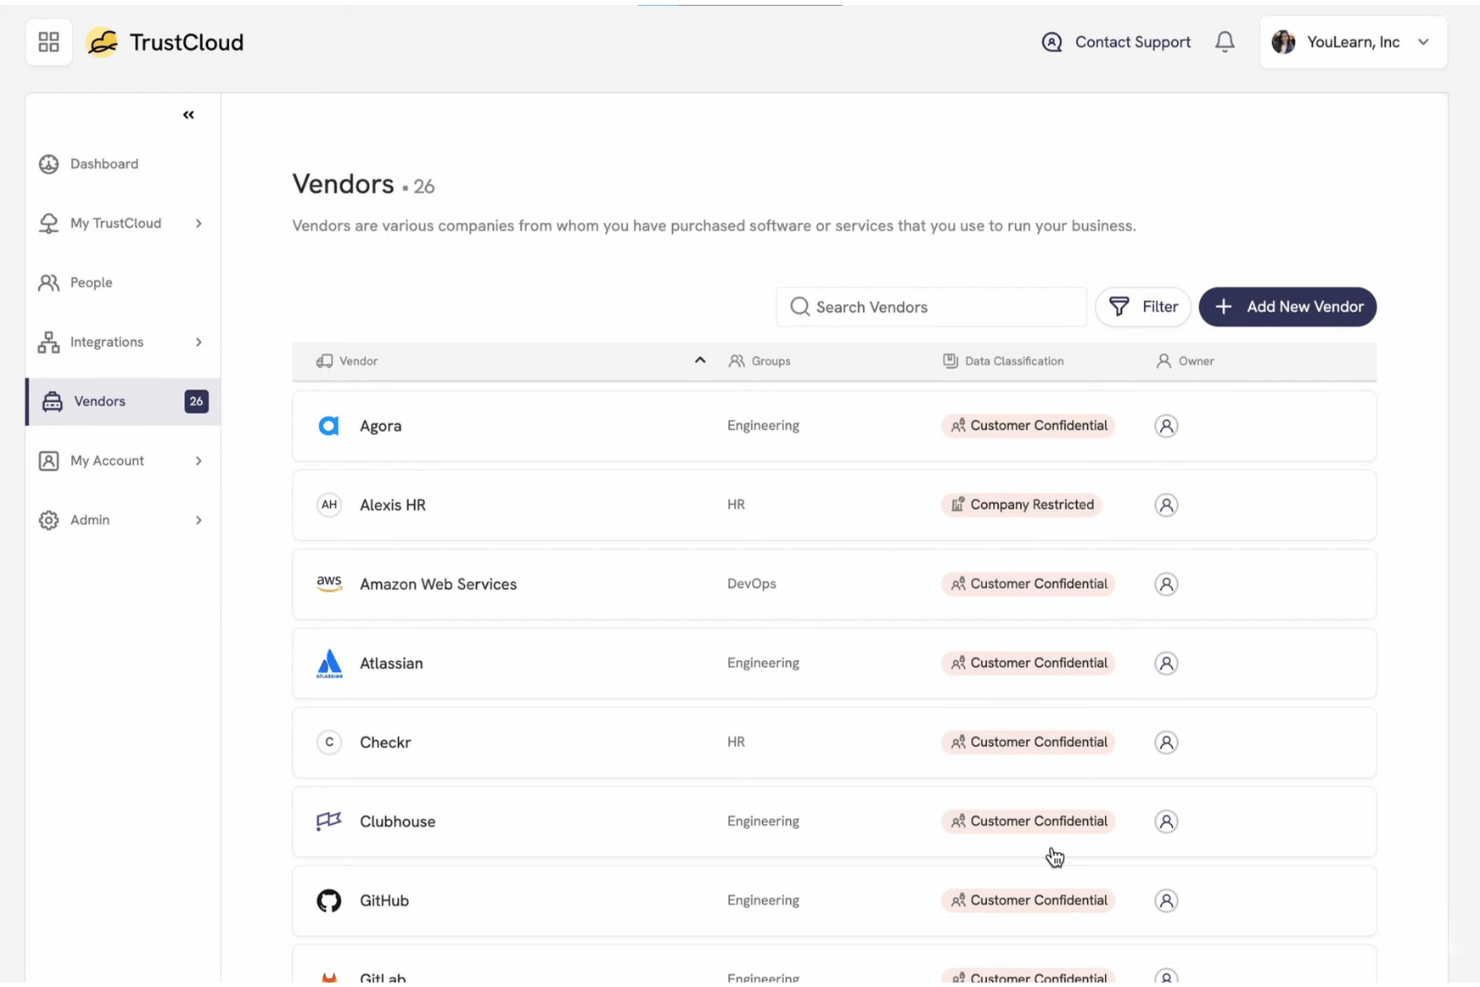
TrustCloud is een GRC-platform dat continue control monitoring, geautomatiseerde verzameling van bewijsmateriaal, compliance voor meerdere kaders en AI-gestuurde risicokwantificering combineert voor cloud- en on-premisesomgevingen.
Voor wie is TrustCloud het meest geschikt?
TrustCloud is zeer geschikt voor beveiligings- en complianceteams bij groeiende en grote ondernemingen die de prestaties van hun GRC-programma willen koppelen aan bedrijfsresultaten, zoals omzet.
Waarom ik voor TrustCloud heb gekozen
TrustCloud staat op mijn shortlist omdat het het enige platform is dat ik heb gezien dat controlefouten rechtstreeks koppelt aan bedragen en de verkooppijplijn. Het TrustShare-portaal volgt beveiligingsbeoordelingen tot en met daadwerkelijk gewonnen omzet, waardoor CISO's een concrete manier krijgen om de bedrijfswaarde van GRC aan te tonen. Ik vind het ook prettig dat ConMon continu meer dan 10 miljoen records test met behulp van een deterministische regelengine, zodat elk bewijselement citeerbaar en klaar voor auditors is, en niet het resultaat van een ondoorzichtige zwarte doos.
Belangrijkste functies van TrustCloud
- Gemeenschappelijk controlekader: Brengt controles in kaart binnen meer dan 18 vooraf gebouwde kaders, zodat overlappende vereisten in SOC 2, ISO 27001, AVG en andere kaders automatisch worden ingevuld.
- AI Essentials-module: Biedt native ondersteuning voor ISO 42001 en NIST AI RMF, inclusief gap-analyse en risicokwantificering voor AI-systemen.
- Automatisering van vragenlijsten met GraphAI: Vult tot 85–90% van binnenkomende beveiligingsvragenlijsten vooraf in met behulp van generatie met aangevulde zoekresultaten, getraind op GRC-lexicons, met bronverwijzingen bij elk antwoord.
- TrustHQ-dashboard voor leidinggevenden: Voegt beveiligingspositie, restrisico uitgedrukt in bedragen en trendgegevens uit verschillende bedrijfsonderdelen samen in rapporten die klaar zijn voor het bestuur en gekoppeld zijn aan bedrijfsdoelstellingen.
Integraties van TrustCloud
TrustCloud integreert via zijn Hybrid Data Fabric met meerdere platformen, waaronder AWS, Google Cloud Platform, Heroku, Okta, Deel, Workday, HiBob, GitHub, Jenkins en Splunk. Het ondersteunt ook een open API voor aangepaste verbindingen.
Pros and Cons
Pros:
- Koppelt bewijsmateriaal aan de financiële bedrijfsimpact
- Ondersteunt continue monitoring van controles
- Native kaders voor compliance van AI-systemen
Cons:
- De complexiteit kan de onboarding voor MKB-bedrijven vertragen
- Kleiner aantal beoordelingen door vakgenoten dan bij toonaangevende concurrenten
Andere AI-compliancehulpmiddelen
Hier zijn enkele aanvullende platforms die mijn shortlist niet hebben gehaald, maar die toch de moeite waard zijn om te bekijken:
- Hyperproof AI
E voor governance-gereedheid met meerdere kaders
- RegScale
Het beste voor automatisering van FedRAMP- en CMMC-naleving
- LogicGate
Het beste voor GRC met ingebouwde mapping van AI-regelgeving
- Thoropass
Het beste voor auditklare bewijslast met interne auditors
- Securiti
Het meest geschikt voor datarisico's die aan 1.000+ systemen zijn gekoppeld
- Centraleyes
Ideaal voor bestuur met een wereldwijde kruistabel voor regelgeving
- Strike Graph
Ideaal voor het op grote schaal verzamelen van door AI gevalideerd bewijsmateriaal
- Scytale
Ideaal voor auditvoorbereiding door menselijke experts en met AI-ondersteuning
- Cypago
Ideaal voor controlemonitoring tussen verschillende frameworks


Hoe ik AI-compliancehulpmiddelen beoordeel
Om een plek op deze lijst te verdienen, moet een hulpmiddel echte, meetbare waarde uit AI leveren—niet alleen AI toevoegen aan een bestaande GRC-workflow. Ik splits mijn beoordeling op in twee lagen: de kernfunctionaliteit waaraan elk hulpmiddel moet voldoen (zoals geautomatiseerde bewijsverzameling en het in kaart brengen van controles voor meerdere raamwerken) en onderscheidende factoren die de beste hulpmiddelen van de rest onderscheiden.
Basisfunctionaliteit (minimale vereisten voor deze lijst)
Wanneer ik hulpmiddelen voor mijn lijst selecteer, beoordeel ik elk hulpmiddel op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens zet ik de totaalscore van het hulpmiddel om in een percentage en gebruik ik die score om de algehele geschiktheid voor de lijst te beoordelen.
- Monitoring van AI-controles: Ik beoordeel of het hulpmiddel ML gebruikt om afwijkingen te detecteren en problemen in realtime te signaleren, in plaats van alleen geplande, op regels gebaseerde controles uit te voeren.
- Geautomatiseerde bewijsverzameling: Elk hulpmiddel moet rechtstreeks bewijs ophalen uit verbonden cloud- en identiteitsbronnen, zonder handmatige schermafbeeldingen of uploads van spreadsheets.
- Dekking van meerdere raamwerken: Ik zoek naar vooraf gemaakte koppelingen voor raamwerken zoals SOC 2, ISO 27001, HIPAA en GDPR, plus AI-specifieke standaarden zoals ISO 42001 of NIST AI RMF.
- AI-risicobeoordeling: Het platform moet risico's beoordelen en prioriteren met behulp van AI en richtlijnen voor herstel bieden, in plaats van uitsluitend te vertrouwen op statische risicoregisters.
- Documentatie voor generatieve AI: Ik controleer of het hulpmiddel beleid, beschrijvingen van controles of antwoorden op vragenlijsten kan opstellen met context die rekening houdt met het raamwerk, voor menselijke controle.
- Integraties en continue audits: Systeemeigen koppelingen voor cloudproviders, HRIS-, ticket- en identiteitssystemen zijn belangrijk—hulpmiddelen zoals Vanta en Drata maken verbinding met meer dan 100 bronnen voor voortdurende auditdekking.
Nadat ik een lijst heb samengesteld met hulpmiddelen die aan de criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Onderscheidende functies
Ik zoek naar AI-automatisering van vragenlijsten die verder gaat dan het invullen van sjablonen—hulpmiddelen zoals Vanta en Drata gebruiken RAG-systemen om antwoorden op beveiligingsvragenlijsten op te stellen met bronverwijzingen en vertrouwensscores, wat uren bespaart tijdens beoordelingen van potentiële klanten. Het monitoren van wijzigingen in regelgeving is minstens zo belangrijk: ik controleer of een platform nieuwe wetgeving kan scannen en updates automatisch kan koppelen aan de getroffen controles, zodat je team wijzigingen in raamwerken niet handmatig hoeft bij te houden. Ik beoordeel ook samenwerkingsplatforms voor auditors, waar externe auditors bewijs in het platform kunnen beoordelen en goedkeuren, in plaats van spreadsheets heen en weer te sturen.
Meer dan functies
Ik controleer of leveranciers je de mogelijkheid bieden om het gebruik van je gegevens voor het trainen van gedeelde AI-modellen uit te schakelen—isolatie van tenants en transparante LLM-bronnen zijn belangrijk wanneer auditartefacten gevoelige infrastructuurdetails bevatten. De diepgang van integraties is net zo belangrijk: platforms zoals Drata en Vanta bieden uitlezen op configuratieniveau voor AWS, Azure en Okta, niet alleen oppervlakkige API-verbindingen. Ik beoordeel ook de tijd tot meerwaarde en zoek naar duidelijk vastgelegde tijdlijnen voor de ingebruikname, met toegewijde complianceadviseurs en vooraf gebouwde sjablonen voor raamwerken die de weg naar auditgereedheid verkorten.
AI-compliancehulpmiddelen kiezen
De beste complianceplatformen vinden betekent dat je prioriteit geeft aan beheersmaatregelen en automatisering die aansluiten bij je risicoprofiel, raamwerken en bewijsvereisten — niet alleen dat je vakjes afvinkt voor auditors.
| Als je prioriteit ligt bij... | Zoek dan naar... |
|---|---|
| Snelle ingebruikname en auditgereedheid | Vooraf gebouwde sjablonen voor SOC 2, ISO en AI-standaarden |
| Monitoring van afwijkingen in beheersmaatregelen en anomalieën in realtime | Door ML aangestuurde detectie en waarschuwingen voor problemen |
| De bedrijfswaarde van GRC-investeringen aantonen | Het koppelen van bewijsmateriaal aan omzet- of risico-impact |
| Wijzigingen in regelgeving in verschillende regio's beheren | Geautomatiseerde monitoring van wijzigingen in regelgeving |
| Diepe integraties met cloud- en identiteitssystemen | Native connectoren met toegang op configuratieniveau |
Je shortlist beoordelen
- Vraag exports van beheersmaatregeltoewijzingen op: Vraag om een geëxporteerde lijst met toegewezen beheersmaatregelen voor ten minste twee raamwerken (bijvoorbeeld SOC 2 en ISO 42001) om de dekking te controleren.
- Simuleer een gebeurtenis met afwijkingen in beheersmaatregelen: Stel een testomgeving in en veroorzaak een wijziging in toegang of configuratie — controleer of het platform de afwijking binnen 1 uur markeert.
- Voer een proef met een cloudintegratie uit: Koppel een niet-productieaccount van AWS of Azure en controleer welk bewijsmateriaal binnen 24 uur automatisch wordt verzameld.
- Vraag schriftelijk om een beleid voor gegevensgebruik: Zorg ervoor dat de leverancier het mogelijk maakt om tenantgegevens uit te sluiten van het trainen van AI-modellen en laat dit opnemen als contractuele bepaling.
- Kies tussen een cloudgerichte aanpak en een traditioneel GRC-fundament: Weeg platforms die speciaal zijn gebouwd voor cloud-native AI-governance af tegen GRC-suites die achteraf zijn uitgerust met AI-modules — kies op basis van de mate waarin cloudsystemen in je omgeving zijn geïntegreerd.
Wat is een AI-compliancehulpmiddel?
Een hulpmiddel voor AI-naleving helpt je bedrijf bij het monitoren, documenteren en automatiseren van de naleving van AI-regelgeving, kaders en risicobeheersmaatregelen. Deze hulpmiddelen bieden toezicht in realtime, volgen wijzigingen in regelgeving en centraliseren het vereiste bewijsmateriaal voor audits. Ze zijn belangrijk omdat ze IT-specialisten in staat stellen ervoor te zorgen dat AI-systemen voldoen aan normen voor beveiliging, privacy en transparantie, terwijl ze zich kunnen aanpassen aan nieuwe vereisten zonder de dagelijkse werkprocessen te verstoren.
Functies van hulpmiddelen voor AI-naleving
Let bij het kiezen van het juiste platform voor je team op de volgende belangrijke functies:
- Monitoring van AI-beheersmaatregelen: Gebruikt AI om wijzigingen in instellingen, overtreden regels en beleidsschendingen direct te signaleren, waardoor trage handmatige controles overbodig worden.
- Geautomatiseerde verzameling van bewijsmateriaal: Haalt bewijs rechtstreeks uit cloudsystemen, inloghulpmiddelen en HR-software, zodat je niet handmatig bestanden hoeft te uploaden of schermafbeeldingen hoeft te maken.
- Koppeling aan meerdere kaders: Verbindt één reeks regels tegelijkertijd met meerdere normen, zoals SOC 2, ISO 27001 en GDPR, om tijd te besparen en te voorkomen dat vereisten worden gemist.
- AI-risicobeoordeling: Beoordeelt en rangschikt risico's met behulp van actuele gegevens en geeft duidelijke stappen om problemen op te lossen in plaats van statische spreadsheets.
- Documentatie met generatieve AI: Schrijft automatisch beleidsconcepten, beschrijvingen van regels en antwoorden op vragenlijsten om rapportages te versnellen en documenten actueel te houden.
- Monitoring van wijzigingen in regelgeving: Volgt automatisch nieuwe wetten en werkt je regels bij, zodat je op de hoogte blijft zonder extra onderzoek te hoeven doen.
- Integratie met systemen: Sluit rechtstreeks aan op je cloud-, helpdesk- en inloghulpmiddelen om gegevens zonder extra stappen te laten doorstromen.
- Samenwerkingsportaal voor auditors: Biedt externe auditors één plek om bewijsmateriaal te beoordelen en goed te keuren, waardoor rommelige e-mails en spreadsheets worden beperkt.
- Gegevensisolatie per klantomgeving: Hiermee kun je voorkomen dat het systeem je gegevens gebruikt voor het trainen van AI, zodat gevoelige bedrijfsinformatie privé blijft.
- Mogelijkheden voor doorlopende audits: Voert het hele jaar door controles uit en verzamelt bewijsmateriaal, zodat je altijd klaar bent voor audits zonder stress op het laatste moment.
Voordelen van hulpmiddelen voor AI-naleving
Deze platforms bieden verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Monitoring van beheersmaatregelen in realtime: Machine learning detecteert afwijkingen in beheersmaatregelen en ongeautoriseerde wijzigingen zodra ze plaatsvinden, zodat je problemen opvangt voordat ze escaleren.
- Geautomatiseerde verzameling van bewijsmateriaal: Het platform haalt auditbewijsmateriaal uit cloud- en identiteitsystemen zonder handmatige uploads, waardoor de voorbereidingstijd voor audits afneemt.
- Koppeling aan meerdere kaders: Vooraf gebouwde koppelingen tussen beheersmaatregelen ondersteunen meerdere kaders en AI-normen op één plek, waardoor hiaten en dubbel werk worden verminderd.
- AI-gestuurde risicobeoordeling: Dankzij realtime beoordeling en prioritering van risico's kun je middelen richten op de gebieden waar ze de grootste impact hebben, terwijl herstel wordt ondersteund met bruikbare richtlijnen.
- Generatieve beleidsdocumentatie: Contextbewuste AI maakt concepten van beleid en beschrijvingen van beheersmaatregelen, zodat je documentatie afgestemd blijft op wijzigingen in regelgeving.
- Doorlopende updates van regelgeving: Het systeem monitort veranderende wetten en kaders en werkt je beheersmaatregelen automatisch bij, zodat je naleving actueel blijft.
- Gegevensisolatie per klantomgeving: Je kunt ervoor kiezen geen gegevens te delen voor het trainen van AI, zodat gevoelige informatie en auditdocumenten beschermd blijven.
Kosten en prijzen van hulpmiddelen voor AI-naleving
Bij het kiezen van de juiste software voor AI-naleving is inzicht nodig in de verschillende beschikbare prijsmodellen en abonnementen. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. In de onderstaande tabel worden veelvoorkomende abonnementen, de gemiddelde prijzen ervan en de gebruikelijke functies van deze hulpmiddelen samengevat:
Vergelijkingstabel voor abonnementen van hulpmiddelen voor AI-naleving
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basismonitoring van AI-beheersmaatregelen, beperkte verzameling van bewijsmateriaal, koppeling op instapniveau aan kaders en ondersteuning per e-mail. |
| Persoonlijk abonnement | $30–$75/gebruiker/maand | Geavanceerde verzameling van bewijsmateriaal, koppeling aan meerdere kaders, AI-risicobeoordeling, documentatie met generatieve AI en basisintegraties. |
| Zakelijk abonnement | $100–$250/gebruiker/maand | Volledige koppeling aan kaders, door machine learning gestuurde monitoring van beheersmaatregelen, waarschuwingen voor wijzigingen in regelgeving, cloudintegraties en beleidsautomatisering. |
| Enterprise-abonnement | $300–$750/gebruiker/maand | Aangepaste integraties, samenwerkingsportaal voor auditors, gegevensisolatie per klantomgeving, doorlopende audits en speciale onboarding. |
Veelgestelde vragen over AI-nalevingshulpmiddelen
Hier vindt u antwoorden op veelgestelde vragen over AI-nalevingsplatforms:
Hoe gaan AI-nalevingshulpmiddelen om met nieuwe en veranderende regelgeving?
Deze hulpmiddelen houden updates van relevante wetgeving en normen bij, vaak met behulp van geautomatiseerde feeds of geïntegreerde regelgevingsbronnen. Wanneer een regelgeving verandert, kunnen deze hulpmiddelen koppelingen tussen beheersmaatregelen en vereisten bijwerken, gebruikers op de hoogte stellen en wijzigingen aanbevelen of automatiseren die nodig zijn voor naleving. Zo blijft uw team op de hoogte van veranderende regelgeving zonder elke wijziging handmatig te hoeven volgen.
Kan ik AI-nalevingshulpmiddelen gebruiken met verouderde on-premisesinfrastructuur?
Ja, veel hulpmiddelen ondersteunen hybride omgevingen. Hoewel de meeste zich richten op cloudintegraties, bieden leveranciers zoals Drata en Vanta ook koppelingen of opties voor handmatige bewijsverzameling voor on-premisesystemen. Controleer welke specifieke integraties elke leverancier aanbiedt en of het uploaden van handmatig verzameld bewijs is toegestaan voor verouderde onderdelen.
Zijn er risico's verbonden aan het koppelen van gevoelige systemen aan AI-nalevingshulpmiddelen?
Ja, het koppelen van gevoelige systemen aan een nalevingshulpmiddel brengt altijd risico’s met zich mee, vooral als die hulpmiddelen AI-modellen trainen met uw gegevens. Zoek naar leveranciers die isolatie van tenantgegevens en expliciete opties om niet deel te nemen aan modeltraining bieden. Vraag om het beleid voor gegevensgebruik op schrift en controleer hun staat van dienst met beveiligingscertificeringen zoals SOC 2 Type II of ISO 27001.
Heb ik diepgaande AI-expertise nodig om deze platforms effectief te gebruiken?
Nee, de meeste hulpmiddelen zijn ontworpen voor IT-professionals en nalevingsteams die geen AI-experts zijn. Ze bieden begeleide workflows, statusmeldingen in dashboards en eenvoudige uitleg van risico’s, met optionele ondersteuning door menselijke experts voor complexe situaties. Het helpt wel als iemand in uw team door AI gegenereerde aanbevelingen kritisch kan beoordelen.
Hoe ondersteunen AI-nalevingshulpmiddelen de voorbereiding op audits en de samenwerking met externe auditors?
Met deze hulpmiddelen kunt u het verzamelen van bewijs automatiseren, beheersmaatregelen aan meerdere raamwerken koppelen en artefacten rechtstreeks via ingebouwde portals met auditors delen. Externe auditors kunnen bewijs vaak binnen het platform beoordelen, opmerkingen plaatsen en goedkeuren. Hierdoor hoeft u minder spreadsheets of e-mailbijlagen uit te wisselen en neemt de werklast voor de auditvoorbereiding af.