

Wat is een SIEM-tool? Belangrijkste functies & gebruiksscenario’s

Basisprincipes van SIEM-tools: Een SIEM-tool verzamelt en analyseert beveiligingsgegevens uit verschillende omgevingen, zodat teams bedreigingen efficiënt kunnen detecteren en erop kunnen reageren.
Doelgroepen: SIEM-tools worden gebruikt door beveiligingsteams van ondernemingen, cloudbeheerders, sectoren met strenge nalevingsvereisten, MSSP's en IT-afdelingen van overheidsorganisaties.
Kernfuncties: Belangrijke functies van SIEM-tools zijn gecentraliseerde logverzameling, detectie van bedreigingen, automatisering van incidenten, gedragsanalyse en rapportage over naleving.
Impact op de bedrijfsvoering: De invoering van een SIEM-tool kan risico's en reactietijden verminderen, maar vereist investeringen, voortdurende afstemming en gespecialiseerde expertise.
SIEM-tools selecteren: Houd bij het beoordelen van wat een SIEM-tool is rekening met integratiebehoeften, automatisering, rapportage en de vraag of een beheerde of traditionele oplossing het beste past.
SIEM-tools geven je beveiligingsteam één plek om dreigingsgegevens uit je volledige omgeving te verzamelen, correleren en gebruiken. Zonder zo'n oplossing moet je waarschuwingen uit een dozijn losstaande bronnen samenvoegen — en aanvallers rekenen op die kloof.
Ik heb uit eerste hand gezien hoe snel een niet-gemonitorde blinde vlek uitgroeit tot een incident. Deze gids behandelt belangrijke functies, praktijkgerichte toepassingen en waar je op moet letten bij het beoordelen van opties, zodat je met vertrouwen en op basis van goede informatie kunt beslissen welke oplossing bij je technologie-stack past.
Wat is een SIEM-tool?
Een tool voor beheer van beveiligingsinformatie en gebeurtenissen (SIEM) is software die log- en gebeurtenisgegevens uit je volledige technologieomgeving verzamelt, centraliseert en analyseert. Met ingebouwde regels en automatisering detecteren SIEM-tools bedreigingen, volgen ze beveiligingsgebeurtenissen en helpen ze je team incidenten sneller te onderzoeken.

Beveiligingsteams vertrouwen op SIEM-tools om gebeurtenismonitoring te vereenvoudigen, onderzoeksprocessen te versterken en te blijven voldoen aan nalevingsvereisten voor hun gegevens en systemen.
SIEM combineert twee eerdere beveiligingsfuncties: beheer van beveiligingsinformatie (SIM) en beheer van beveiligingsgebeurtenissen (SEM). SIM richt zich op het verzamelen, opslaan en analyseren van beveiligingsgegevens in de loop der tijd, terwijl SEM zich richt op het in realtime monitoren van gebeurtenissen en het signaleren van verdachte activiteiten.
Samen bieden ze beveiligingsteams zowel historische context als realtime inzicht in hun omgeving.
Hoe werkt een SIEM-tool?
Een SIEM-tool werkt door beveiligingslogboeken en gebeurtenisgegevens uit je volledige IT-omgeving naar één gecentraliseerd systeem te halen. Dit kan gaan om eindpunten, servers, firewalls, netwerkapparaten, cloudservices, applicaties en identiteitsplatforms.
Zodra de gegevens de SIEM binnenkomen, organiseert en normaliseert het platform deze, zodat gebeurtenissen uit verschillende systemen samen kunnen worden geanalyseerd. Vervolgens past het correlatieregels, analyses, gedragsbaselines en, afhankelijk van het platform, machinaal leren of feeds met dreigingsinformatie toe om activiteiten te identificeren die op een beveiligingsdreiging kunnen wijzen.
Een typische SIEM-workflow ziet er als volgt uit:
- Beveiligingsgegevens verzamelen: De SIEM verzamelt voortdurend logboeken en gebeurtenissen uit systemen in je infrastructuur.
- Gebeurtenissen normaliseren en samenvoegen: Gegevens uit verschillende bronnen worden omgezet naar een consistent formaat, zodat ze kunnen worden doorzocht en vergeleken.
- Verdachte activiteiten correleren: Het platform koppelt gerelateerde gebeurtenissen die afzonderlijk onschuldig lijken, maar samen op een aanval kunnen wijzen.
- Waarschuwingen genereren en prioriteren: Wanneer activiteiten overeenkomen met een detectieregel, een patroon van afwijkend gedrag of een bekende indicator van een inbreuk, maakt de SIEM een waarschuwing aan die het beveiligingsteam kan onderzoeken.
- Onderzoek en respons ondersteunen: Analisten kunnen activiteiten door verschillende systemen heen traceren, historische gebeurtenissen bekijken en de omvang en oorzaak van een incident vaststellen. Moderne SIEM-tools kunnen ook rechtstreeks geautomatiseerde acties activeren of integreren met SOAR-platforms voor geavanceerdere responsprocessen.
Omdat de SIEM beveiligingsgegevens op één doorzoekbare locatie bewaart, kunnen teams historische logboeken ook gebruiken voor forensisch onderzoek, proactief zoeken naar dreigingen, nalevingsrapportage en het identificeren van patronen die moeilijk te herkennen zouden zijn in losstaande tools.
Voorbeelden van SIEM-tools
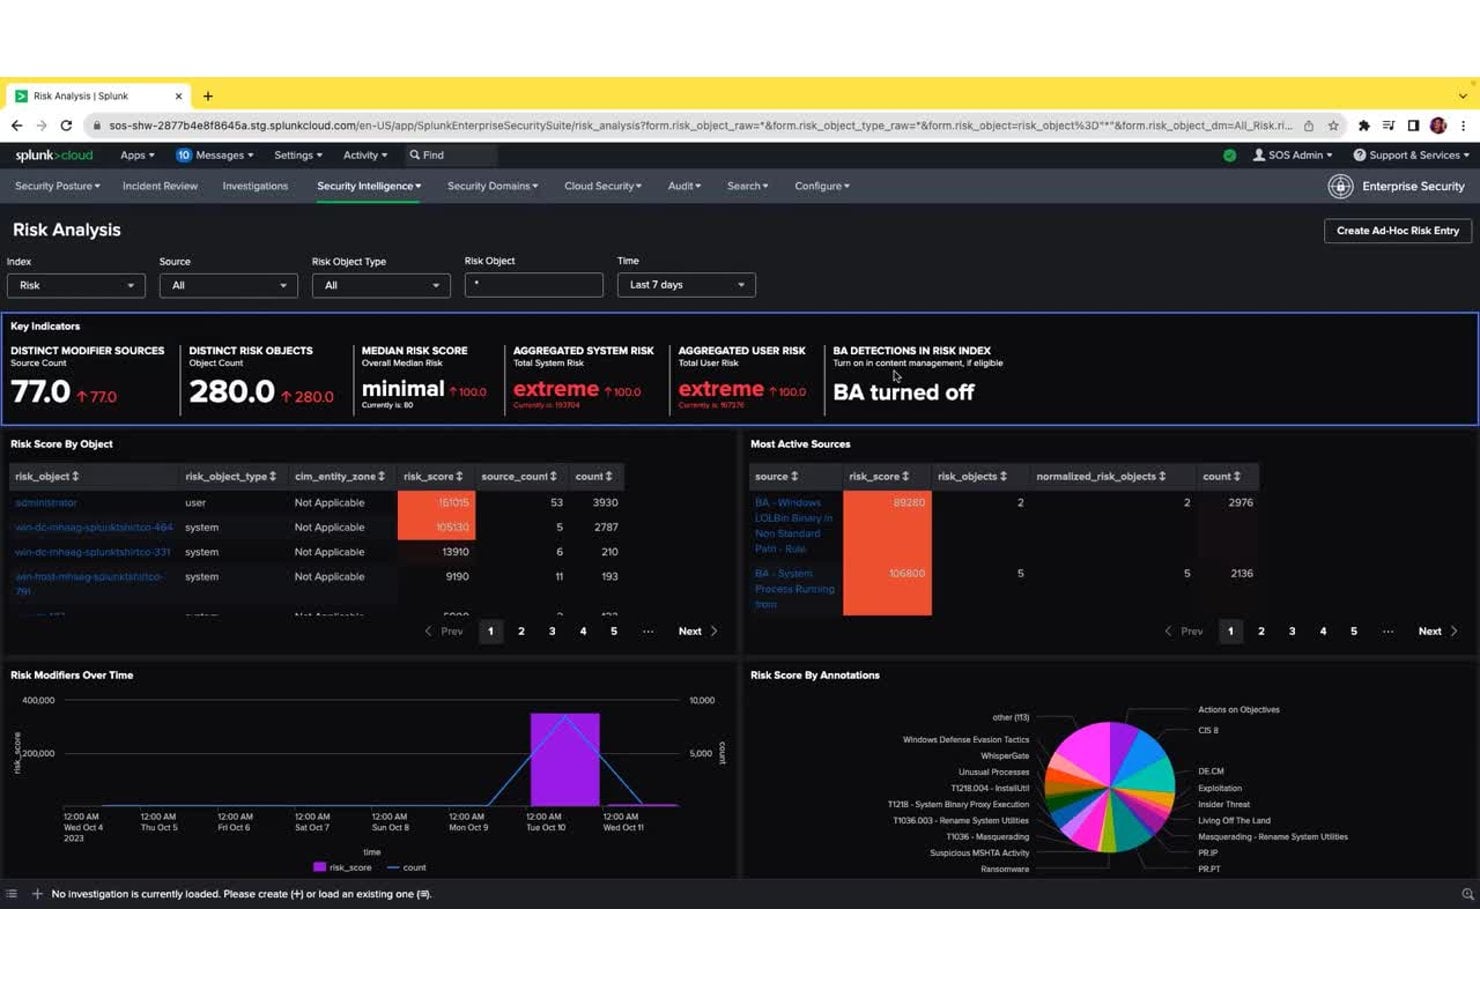
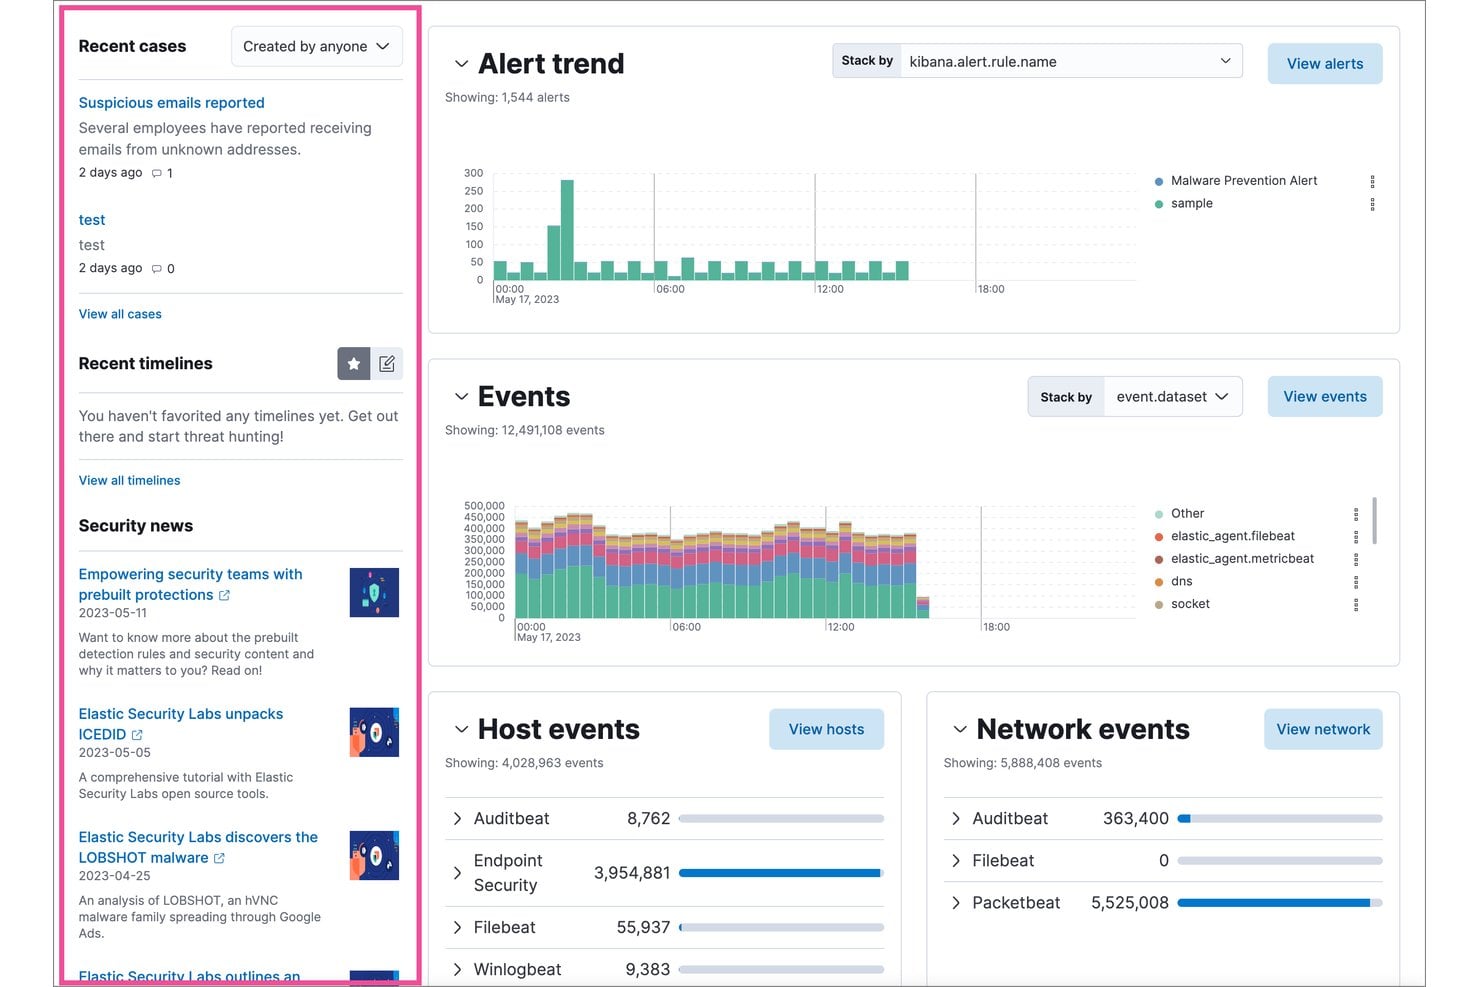
Hier volgen enkele visuele voorbeelden van hoe interfaces van SIEM-tools er in de praktijk uitzien:
De beste SIEM-tools om te overwegen
Dit is mijn shortlist van de beste SIEM-tools:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.


Wie gebruikt SIEM-tools?
Dit zijn de soorten teams en organisaties die voor beveiligingsmonitoring en incidentrespons afhankelijk zijn van SIEM-tools:
- Beveiligingsteams van ondernemingen: Houden toezicht op beveiligingsactiviteiten voor grote, complexe organisaties met uitgebreide infrastructuur.
- Beheerde beveiligingsserviceproviders (MSSP's): Leveren uitbestede monitoring en dreigingsdetectie voor klantomgevingen.
- Teams voor cloudinfrastructuur: Monitoren activiteit, controleren toegang en detecteren dreigingen in cloudgebaseerde en hybride systemen.
- Gereguleerde sectoren: Teams in de financiële dienstverlening, gezondheidszorg en nutsbedrijven moeten voldoen aan strenge nalevings- en rapportagevereisten.
- IT-afdelingen van de overheid en de publieke sector: Beschermen kritieke systemen en gevoelige gegevens tegen gerichte dreigingen en cyberaanvallen.
Belangrijkste voordelen van SIEM-tools & mogelijke gevolgen voor het bedrijf
SIEM-tools helpen u risico's te beperken, sneller op incidenten te reageren, naleving te ondersteunen en uw omgeving soepel te laten functioneren. Dit kan rechtstreeks van invloed zijn op de beschikbaarheid en reputatie van uw bedrijf.
Houd er rekening mee dat deze oplossingen doorgaans een aanzienlijke investering vereisen en dat een slecht beheerde implementatie nieuwe complexiteit of hiaten in de zichtbaarheid kan veroorzaken.
Gebruik deze tabel om de belangrijkste voordelen en risico's van de invoering van een SIEM-tool tegen elkaar af te wegen:
| Voordelen | Risico's |
|---|---|
| Snellere detectie en respons op incidenten | Hoge initiële implementatie- en licentiekosten |
| Gecentraliseerde zichtbaarheid in alle omgevingen | Complexiteit kan configuratiehiaten veroorzaken |
| Verbeterde opsporing en onderzoek van dreigingen | Vals-positieve meldingen kunnen leiden tot alertmoeheid |
| Verbeterde ondersteuning voor nalevingsvereisten | Doorlopende afstemming en gespecialiseerde technische expertise zijn vereist |
| Versnelt de analyse van de hoofdoorzaak na incidenten | Problemen met gegevensprivacy als logboeken verkeerd worden verwerkt |
| Vereenvoudigt rapportage en voorbereiding op audits | Leveranciersafhankelijkheid of uitdagingen bij migratie |
| Correlatie van signalen uit meerdere bronnen | Belasting van opslag- en rekeninfrastructuur |
Praktijkvoorbeelden van SIEM-tools
Bekijk hoe echte teams hun beveiligingsresultaten hebben verbeterd met SIEM-tools. Deze praktijkvoorbeelden laten zien welk verschil SIEM vóór en na de implementatie kan maken.
Praktijkvoorbeeld: de implementatie van IBM Security QRadar SIEM door Askari Bank
Askari Bank, een commerciële bank uit Pakistan met 560 filialen en 7.500 medewerkers, bouwde zijn beveiligingsoperatiecentrum (SOC) vanaf nul op met IBM Security QRadar SIEM, QRadar SOAR en een aanvulling voor gedragsanalyse van gebruikers.
Het platform werd geïmplementeerd met IBM Business Partner SPS, verzamelde logboeken uit banksystemen, automatiseerde incidentrespons via draaiboeken en maakte 24/7-detectie van interne dreigingen mogelijk.
Dit zijn de resultaten van de implementatie van SIEM-tools door Askari Bank:
- Drastische vermindering van vals-positieve meldingen: Het aantal beveiligingsincidenten daalde van ongeveer 700 per dag naar minder dan 20, waardoor het SOC-team zeer betrouwbare, bruikbare meldingen kreeg.
- Snellere afhandeling van incidenten: De afhandelingstijd daalde door de automatisering van SOAR-draaiboeken van ongeveer 30 minuten naar slechts 5 minuten.
- Snelle groei van het team: Het SOC-team groeide in minder dan drie jaar naar meer dan 20 specialisten, ondersteund door automatisering die routinematige triagetaken overnam.
- Naleving van regelgeving: Askari Bank voldeed volledig aan het Cybersecuritybeleid 2021 van Pakistan, een nationaal voorschrift dat banken verplicht om 24/7 geautomatiseerde beveiligingsoperatiecentra te exploiteren.
Praktijkvoorbeeld: de implementatie van Splunk Cloud Platform door Carrefour
Carrefour, een van de grootste detailhandelaren ter wereld, koos Splunk Cloud Platform om zijn beveiligingsactiviteiten te consolideren in een wereldwijde omgeving met meerdere kanalen.
Het platform bracht antivirussoftware, endpointdetectie en responslogboeken samen in één systeem en automatiseerde waarschuwingen, ticketafhandeling en SOC-meldingen — waardoor de overhead van infrastructuurbeheer verdween die analisten had afgeleid van daadwerkelijk beveiligingswerk.
Dit zijn de resultaten van Carrefour's implementatie van SIEM-tools:
- 3x snellere respons op bedreigingen: Dankzij realtime-inzichten uit Splunk reageert Carrefour nu drie keer sneller op beveiligingsbedreigingen dan voorheen.
- Gerichte SOC-activiteiten: Het beveiligingsteam verschoof van infrastructuurbeheer naar taken met een hoge waarde, waaronder applicatiebeheer, bedreigingsanalyse en actieve beveiligingsonderzoeken.
- Toegang voor meer analisten: Zowel technische analisten als zakelijke gebruikers kunnen tijdens beveiligingsincidenten zelfstandig onderzoek doen en waarschuwingen genereren, waardoor de algehele responscapaciteit van het team toeneemt.
- Veiligere productlanceringen: Het platform biedt de teams van Carrefour de benodigde zichtbaarheid om nieuwe functies en diensten veilig te lanceren, waardoor het risico afneemt dat nieuwe digitale mogelijkheden beveiligingslekken veroorzaken.
Belangrijkste functies en mogelijkheden van SIEM-tools
Dit zijn de belangrijkste functies waarop je moet letten bij het evalueren van SIEM-tools voor jouw omgeving:
- Gecentraliseerde logboekverzameling: Breng gebeurtenisgegevens van servers, cloudservices, endpoints en netwerkapparaten samen in één doorzoekbaar platform.
- Realtime-detectie van bedreigingen: Gebruik ingebouwde regels en analyses om verdachte activiteiten te signaleren en het team te waarschuwen terwijl incidenten zich ontvouwen.
- Geautomatiseerde incidentrespons: Start draaiboeken of werkstromen die responsstappen begeleiden of uitvoeren, waardoor handmatig werk voor veelvoorkomende scenario's wordt verminderd.
- Correlatie tussen gegevensbronnen: Verbind gebeurtenissen uit verschillende systemen (firewalls, endpoints, cloud enzovoort) om een volledig beeld van complexe aanvallen op te bouwen.
- Analyse van gebruikers- en entiteitsgedrag (UEBA): Detecteer interne bedreigingen of gecompromitteerde accounts door ongebruikelijke activiteiten van gebruikers of apparaten te signaleren.
- Rapportage over naleving: Genereer rapporten die zijn afgestemd op veelvoorkomende regelgeving en kaders, zodat audits en de handhaving van beleid eenvoudiger worden.
- Dashboards en visualisaties: Krijg toegang tot aanpasbare dashboards die status- en trendinzichten op hoog niveau bieden, afgestemd op de prioriteiten van jouw team.
- Ondersteuning voor integraties en API's: Verbind de SIEM met je bredere beveiligingsstack (ticketing, informatie over bedreigingen en orkestratietools) voor soepelere activiteiten.
Gebruiksscenario's voor SIEM-tools: typische processen en werkstromen
SIEM-tools bieden je één centrale plek om beveiligingsgebeurtenissen in je systemen te verzamelen, analyseren en af te handelen. Je kunt belangrijke werkstromen automatiseren, zoals het monitoren van bedreigingen, het onderzoeken van incidenten en het genereren van nalevingsrapporten, zodat je team zich kan richten op diepgaandere analyses en besluitvorming.
Door signalen uit al je omgevingen met elkaar te verbinden, helpen SIEM-tools je bedreigingen sneller te signaleren en handmatige stappen in het dagelijkse beveiligingswerk te verminderen.
Gebruik deze tabel om te zien hoe SIEM-tools cruciale IT- en beveiligingsprocessen voor leidinggevenden ondersteunen:
| Proces | Beschrijving | Hoe software helpt |
|---|---|---|
| Detectie van bedreigingen | Identificeer verdachte activiteiten of bedreigingen in je IT-omgeving. | Correlereert gebeurtenissen uit meerdere bronnen om echte bedreigingen zichtbaar te maken en ruis door fout-positieven te verminderen. |
| Incidentrespons | Beheer en los beveiligingsincidenten snel op nadat ze zijn gedetecteerd. | Automatiseert draaiboeken en werkstromen, zodat responsstappen sneller plaatsvinden en minder handmatige tussenkomst vereisen. |
| Rapportage over naleving | Bereid documentatie en bewijs voor audits en controles door toezichthouders voor. | Genereert rapporten die zijn afgestemd op nalevingskaders en haalt gegevens op uit logboeken en gebeurtenissen die in alle systemen zijn verzameld. |
| Analyse van de hoofdoorzaak | Onderzoek de oorsprong en impact van beveiligingsinbreuken of incidenten. | Verzamelt en visualiseert historische logboekgegevens, zodat teams gebeurtenissen kunnen traceren en kwetsbaarheden kunnen lokaliseren. |
| Monitoring van gebruikersactiviteiten | Volg gebruikersacties om interne bedreigingen of risicovol gedrag te detecteren. | Gebruikt gedragsanalyses om afwijkingen van de normale activiteiten te signaleren, zodat je mogelijke bedreigingen kunt onderzoeken. |
Soorten SIEM-tools en vergelijkbare hulpmiddelen
SIEM-tools zijn er in verschillende varianten en er zijn diverse nauw verwante beveiligingshulpmiddelen die vaak in hetzelfde verband worden genoemd:
Gebruik deze tabel om te begrijpen waarin elk type zich onderscheidt:
| Type | Onderscheidend kenmerk |
|---|---|
| Traditionele SIEM | Op regels gebaseerde correlatie en logaggregatie zonder AI-gestuurde analyses |
| SIEM van de volgende generatie | Maakt gebruik van AI en machinaal leren om dreigingsdetectie te automatiseren en handmatige afstemming te verminderen |
| Beheerde SIEM | Wordt beheerd door een externe leverancier of MSSP, waardoor de last van intern beheer wordt weggenomen |
| (SOAR) Beveiligingsorkestratie, automatisering en respons | Richt zich op het automatiseren van workflows voor incidentrespons in plaats van op logverzameling en detectie |
| (XDR) Uitgebreide detectie en respons | Integreert detectie binnen eindpunten, identiteits- en cloudlagen zonder de nadruk te leggen op logbeheer |
| Logbeheer | Verzamelt en bewaart logs voor zoekopdrachten en audits, maar beschikt niet over ingebouwde beveiligingsanalyse en correlatie |
Waar u op moet letten bij een SIEM-tool
De juiste SIEM-tool moet passen bij uw bestaande infrastructuur, beveiligingsworkflows en datavolume, zonder meer complexiteit te creëren dan uw team aankan.
Richt u bij het vergelijken van opties op de mate waarin elk platform de systemen ondersteunt die u al gebruikt en de manier waarop uw beveiligingsteam daadwerkelijk bedreigingen onderzoekt en erop reageert.
Gebruik deze factoren om te bepalen welke SIEM-tool het beste bij uw omgeving past:
- Dekking van gegevensbronnen: Zorg ervoor dat de SIEM logs en gebeurtenissen kan verzamelen uit de systemen die uw team daadwerkelijk gebruikt, waaronder eindpunten, servers, firewalls, cloudservices en identiteitsplatforms.
- Kwaliteit van detectie en correlatie: Zoek naar sterke mogelijkheden voor gebeurteniscorrelatie, gedragsanalyse en dreigingsinformatie die helpen om relevante bedreigingen zichtbaar te maken zonder buitensporig veel valse positieven te creëren.
- Schaalbaarheid: Controleer of het platform uw huidige logvolume aankan en goed blijft presteren naarmate uw infrastructuur en beveiligingsgegevens groeien.
- Geschiktheid voor implementatie: Ga na of een cloudnative, lokaal of hybride SIEM het beste aansluit bij uw omgeving, beveiligingsvereisten en interne middelen.
- Totale kosten en benodigde beheerinspanning: Vergelijk meer dan alleen de licentieprijs. Logopname, opslag, bewaartermijnen, afstemming, implementatie en personeelsbezetting kunnen allemaal van invloed zijn op de langetermijnkosten voor het gebruik van het platform.
SIEM-inzichten omzetten in actie
Een SIEM kan de detectie en zichtbaarheid bieden die uw beveiligingsteam nodig heeft, maar sommige organisaties hebben ook behoefte aan sterkere automatisering zodra een bedreiging is geïdentificeerd. Als het verminderen van handmatig responswerk een prioriteit is, kunnen de beste SOAR-platforms uw SIEM aanvullen door workflows voor incidentrespons te orkestreren en automatiseren.

