Nesten én av fem amerikanere har byttet ut kontorcellen med sofaen eller kaffebaren, og hvis Upworks krystallkule stemmer, kan vi snart se en økning på 87 % i fjernarbeidsstillinger sammenlignet med tiden før pandemien.
Men etter hvert som flere team prioriterer fjernarbeid, er cybersikkerhet og internettilgjengelighet fortsatt høyt prioritert. Matt Moore, teknologidirektør og medgründer av Chainguard, oppsummerer dette tveeggede sverdet perfekt:
"Fjernarbeid har åpnet utrolige muligheter – selskaper kan sikre seg de beste talentene uansett postnummer, og arbeidstakere får endelig muligheten til å balansere familie, helse og hobbyer. Når det er sagt, introduserer fjernarbeid også nye sikkerhetsutfordringer.”
"Hvordan kan du med sikkerhet bekrefte noens identitet eller bosted når KI-drevne dypforfalskninger får videointervjuer til å fremstå omtrent like troverdige som et TikTok-filter? Vi har sett tilfeller der utenlandske motstandere har utgitt seg for å være teknologiarbeidere, og etter hvert som KI-drevne dypforfalskninger blir mer sofistikerte, blir selv videosamtaler mindre pålitelige for autentisering.”
Og la oss ikke glemme prislappen – IBM Security og Ponemon Institute anslår at det gjennomsnittlige globale datainnbruddet koster hele 4,45 millioner dollar, og kostnaden blir ofte enda høyere når fjernarbeid kompliserer situasjonen.
Heldigvis har Indusface, et SaaS-selskap innen applikasjonssikkerhet som sikrer kritiske nett-, mobil- og API-applikasjoner, gjort forarbeidet for oss. De nyeste funnene deres viser hvilke delstater som vil være tryggest for fjernarbeidere i 2025, basert på svindelrater, samlede svindelkostnader og internetthastigheter.
De tryggeste delstatene for fjernarbeid
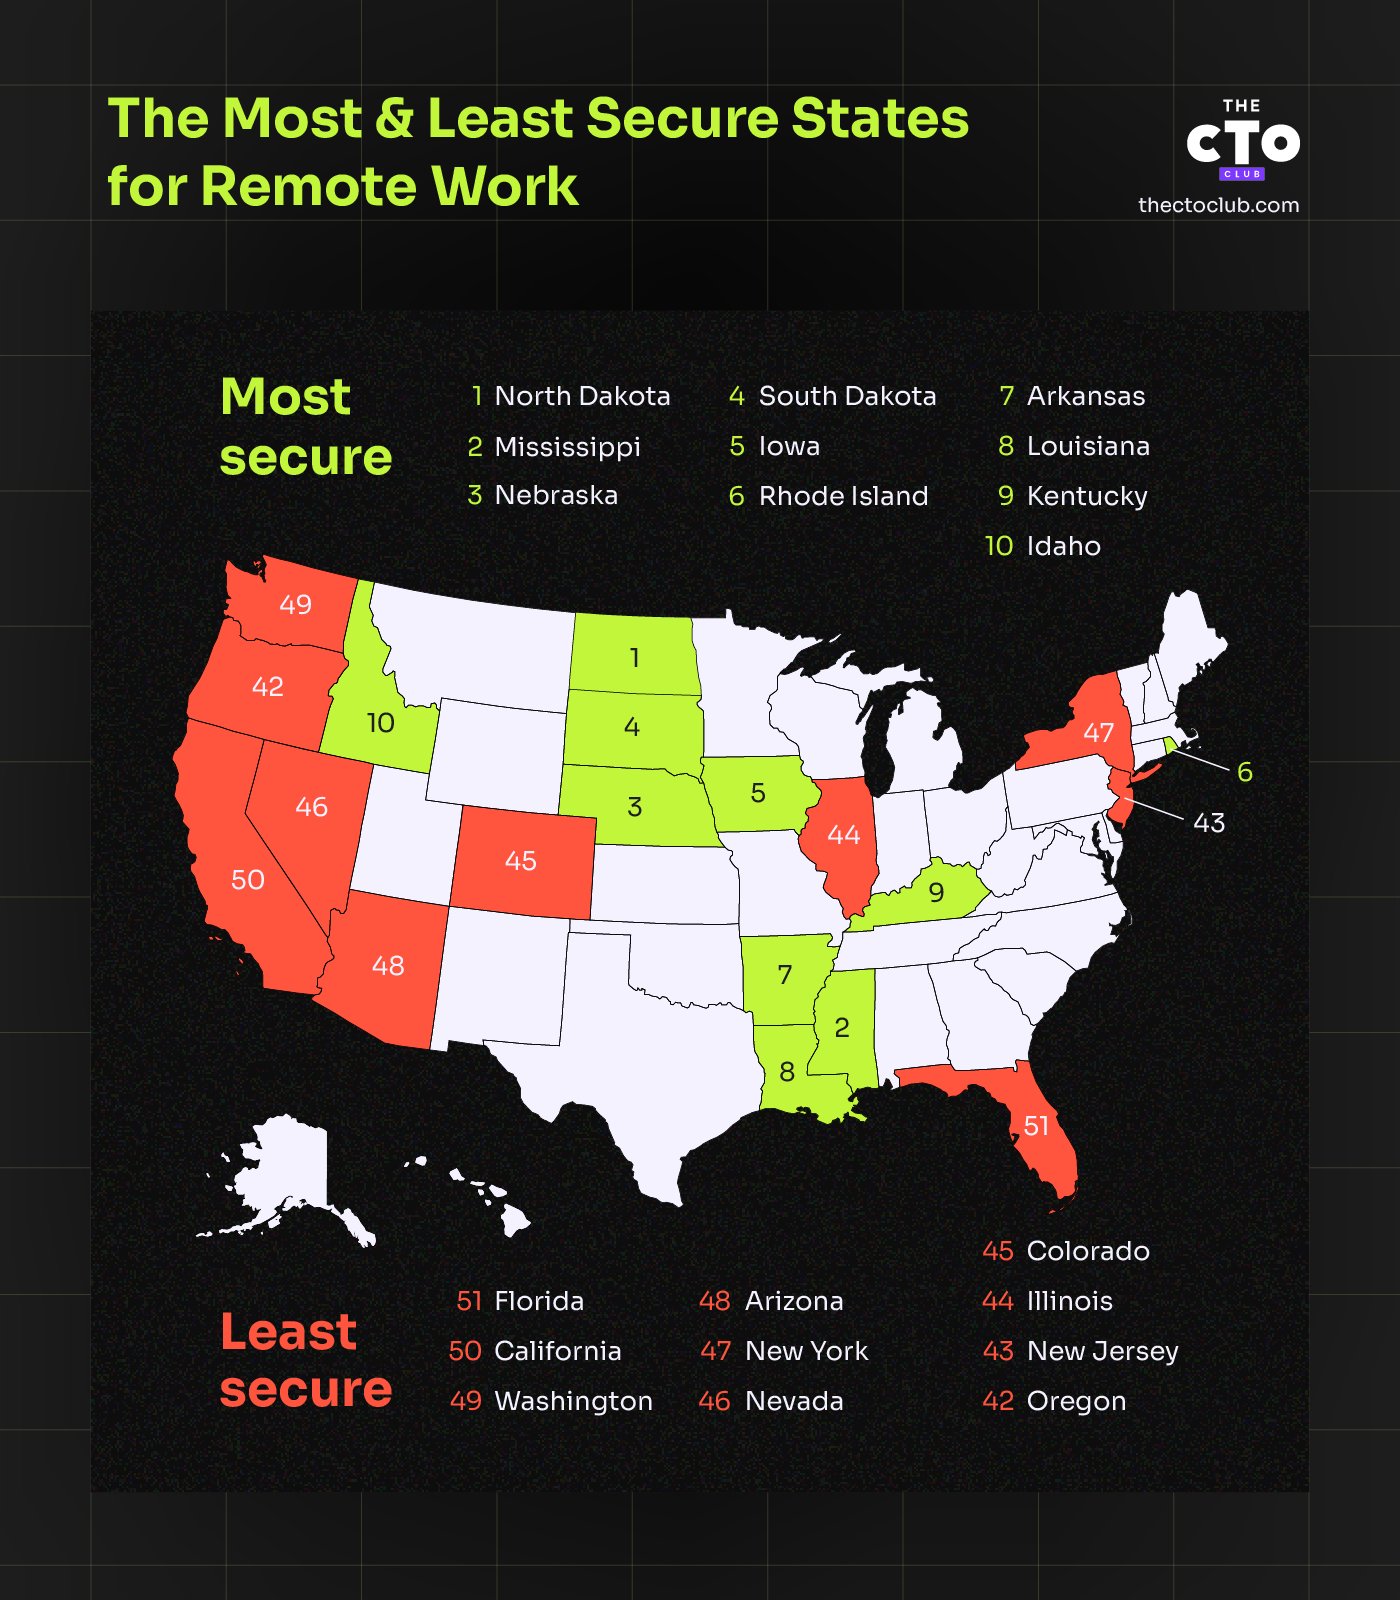
North Dakota er en overraskende leder med en score på 9,0 av 10. Det som skiller delstaten ut, er en balansert kombinasjon av lav forekomst av svindel (22,5 per 10 000 innbyggere) og robust tilkobling. Den mediane nedlastingshastigheten er 210,37 Mbps, kombinert med en opplastingshastighet på 68,79 Mbps, noe som muliggjør effektive videosamtaler og dataoverføringer. Fredshagestaten kan også skilte med en forsinkelse på 26 ms, noe som legger til rette for en stabil nettbasert opplevelse som er avgjørende for samarbeid på avstand.
Mississippi og Nebraska deler andreplassen, begge med 8,8/10. Mississippi skiller seg ut ved å ha en av landets laveste svindelkostnader, på 25,8 millioner dollar, og en relativt lav svindelrate på 20 per 10 000 innbyggere. Internetthastigheten er heller ikke noe å kimse av, med en median nedlastingshastighet på 177,39 Mbps, selv om Nebraska ligger foran med 199,43 Mbps.
Selv i delstater med lavere svindelkostnader har imidlertid løsepengevirusangrep økt med 13 % fra år til år, ifølge SonicWalls rapport om cybertrusler. Og de rammer ofte fjernarbeidsoppsett først.
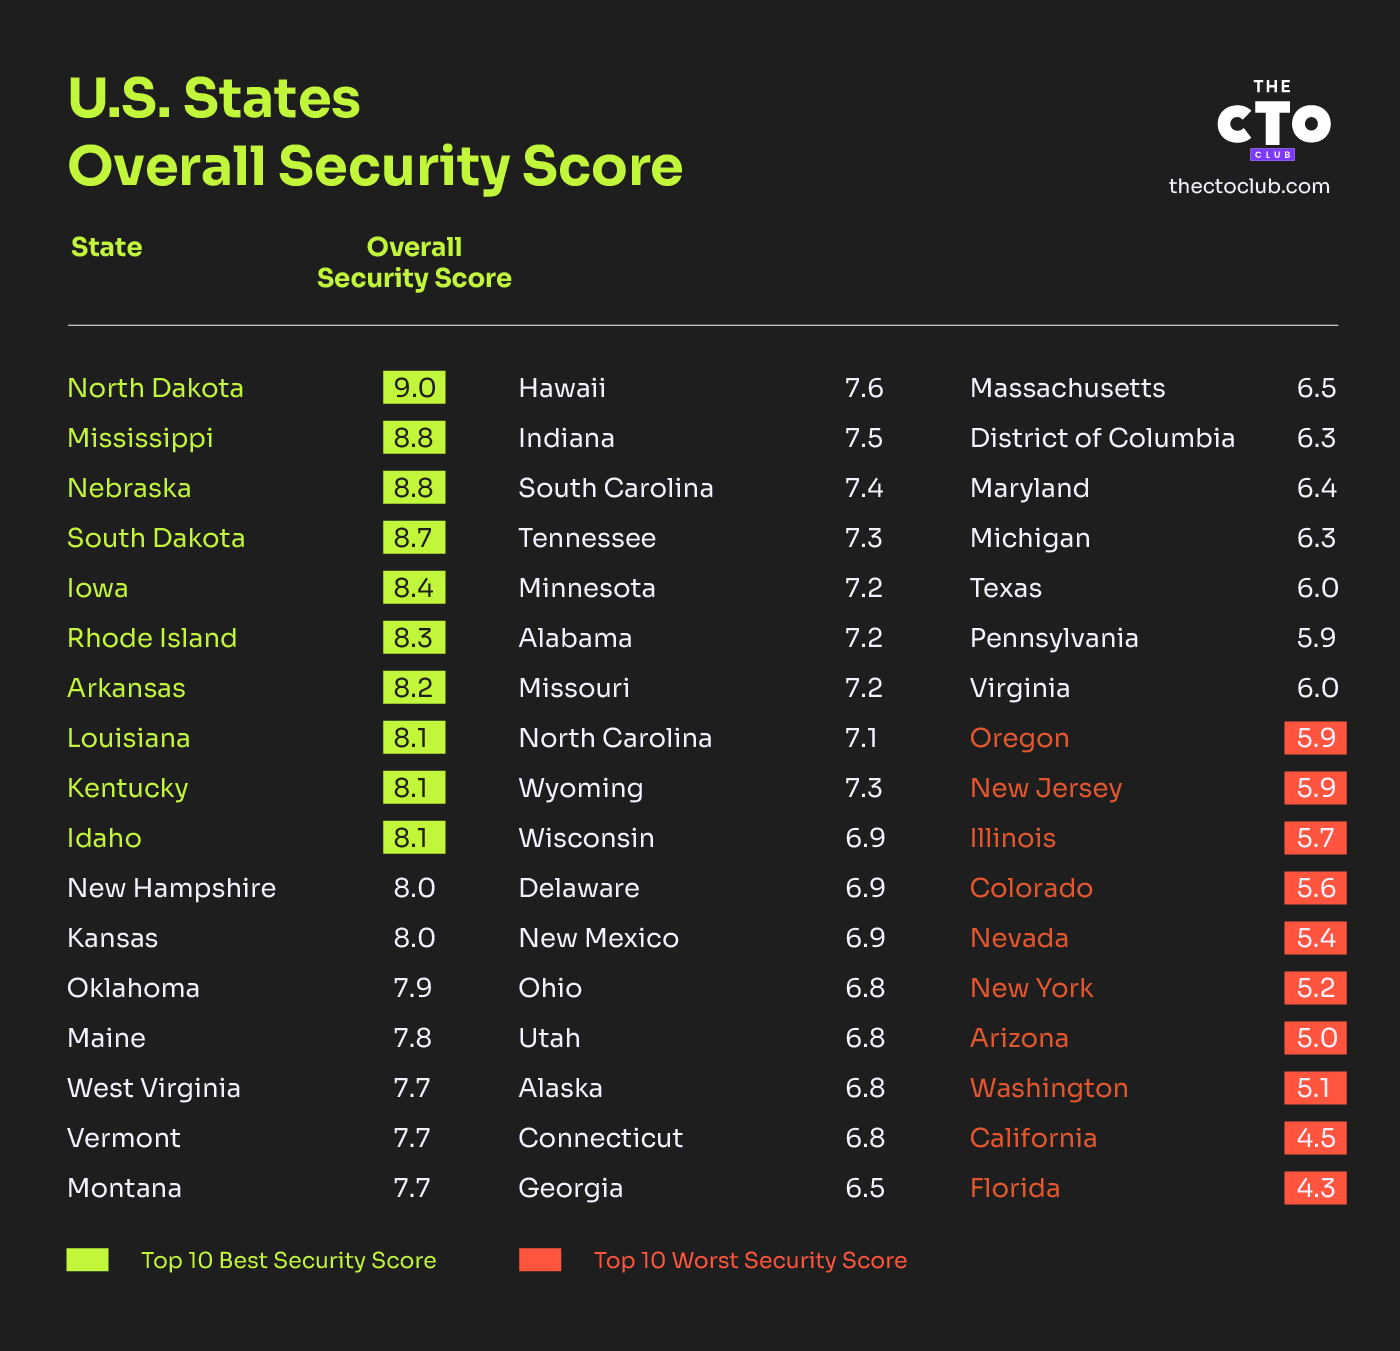
Hva forteller disse tallene oss?
Fra et driftsmessig perspektiv understreker disse tallene en viktig lærdom: robust infrastruktur og effektive cybersikkerhetstiltak er avgjørende.
Etter hvert som fjernarbeidere blir mer avhengige av lokale nettverk – enten det er offentlig Wi-Fi eller internett hjemme – må organisasjoner regne med et visst sårbarhetsnivå i endepunktenheter og planlegge deretter. En solid strategi for endepunktsikkerhet med hyppige automatiske oppdateringer er den første forsvarslinjen.
“Fra mitt perspektiv,” sier Corey Nachreiner, CISO hos WatchGuard Technologies, “fører denne trenden med fjernarbeid, som har blitt stadig mer populær de siste årene, med seg risiko. Fjernarbeid endrer plasseringen av viktige digitale verdier, noe som gjør selskaper sårbare for svakheter og cyberangrep. Å beholde utdatert programvare som en del av selskapets teknologistakk øker risikoen for et cyberangrep betydelig. Bruk av flerfaktorautentisering legger til et sikkerhetslag.”
Han foreslår å ta i bruk SASE-løsninger (sikker tilgangstjeneste i kanten) for å støtte hybride arbeidsmiljøer, og understreker at “SASE er et lite intuitivt bransjeakronym som beskriver en kombinasjon av skybaserte, sentraliserte sikkerhetstjenester. Det omfatter brannmur som tjeneste og nettverkstilgang med null tillit. Ved å sette ut noe av eller hele sikkerheten til leverandører av administrerte tjenester og administrerte sikkerhetstjenester (MSP/MSSP) sikrer man proaktiv overvåking døgnet rundt.”
Over 50 % av store virksomheter tar enten i bruk eller planlegger å ta i bruk et rammeverk for null tillit i løpet av det neste året, ifølge Gartners prognoseanalyse: Informasjonssikkerhet og risikostyring.
Praktiske tiltak for å beskytte eksterne team
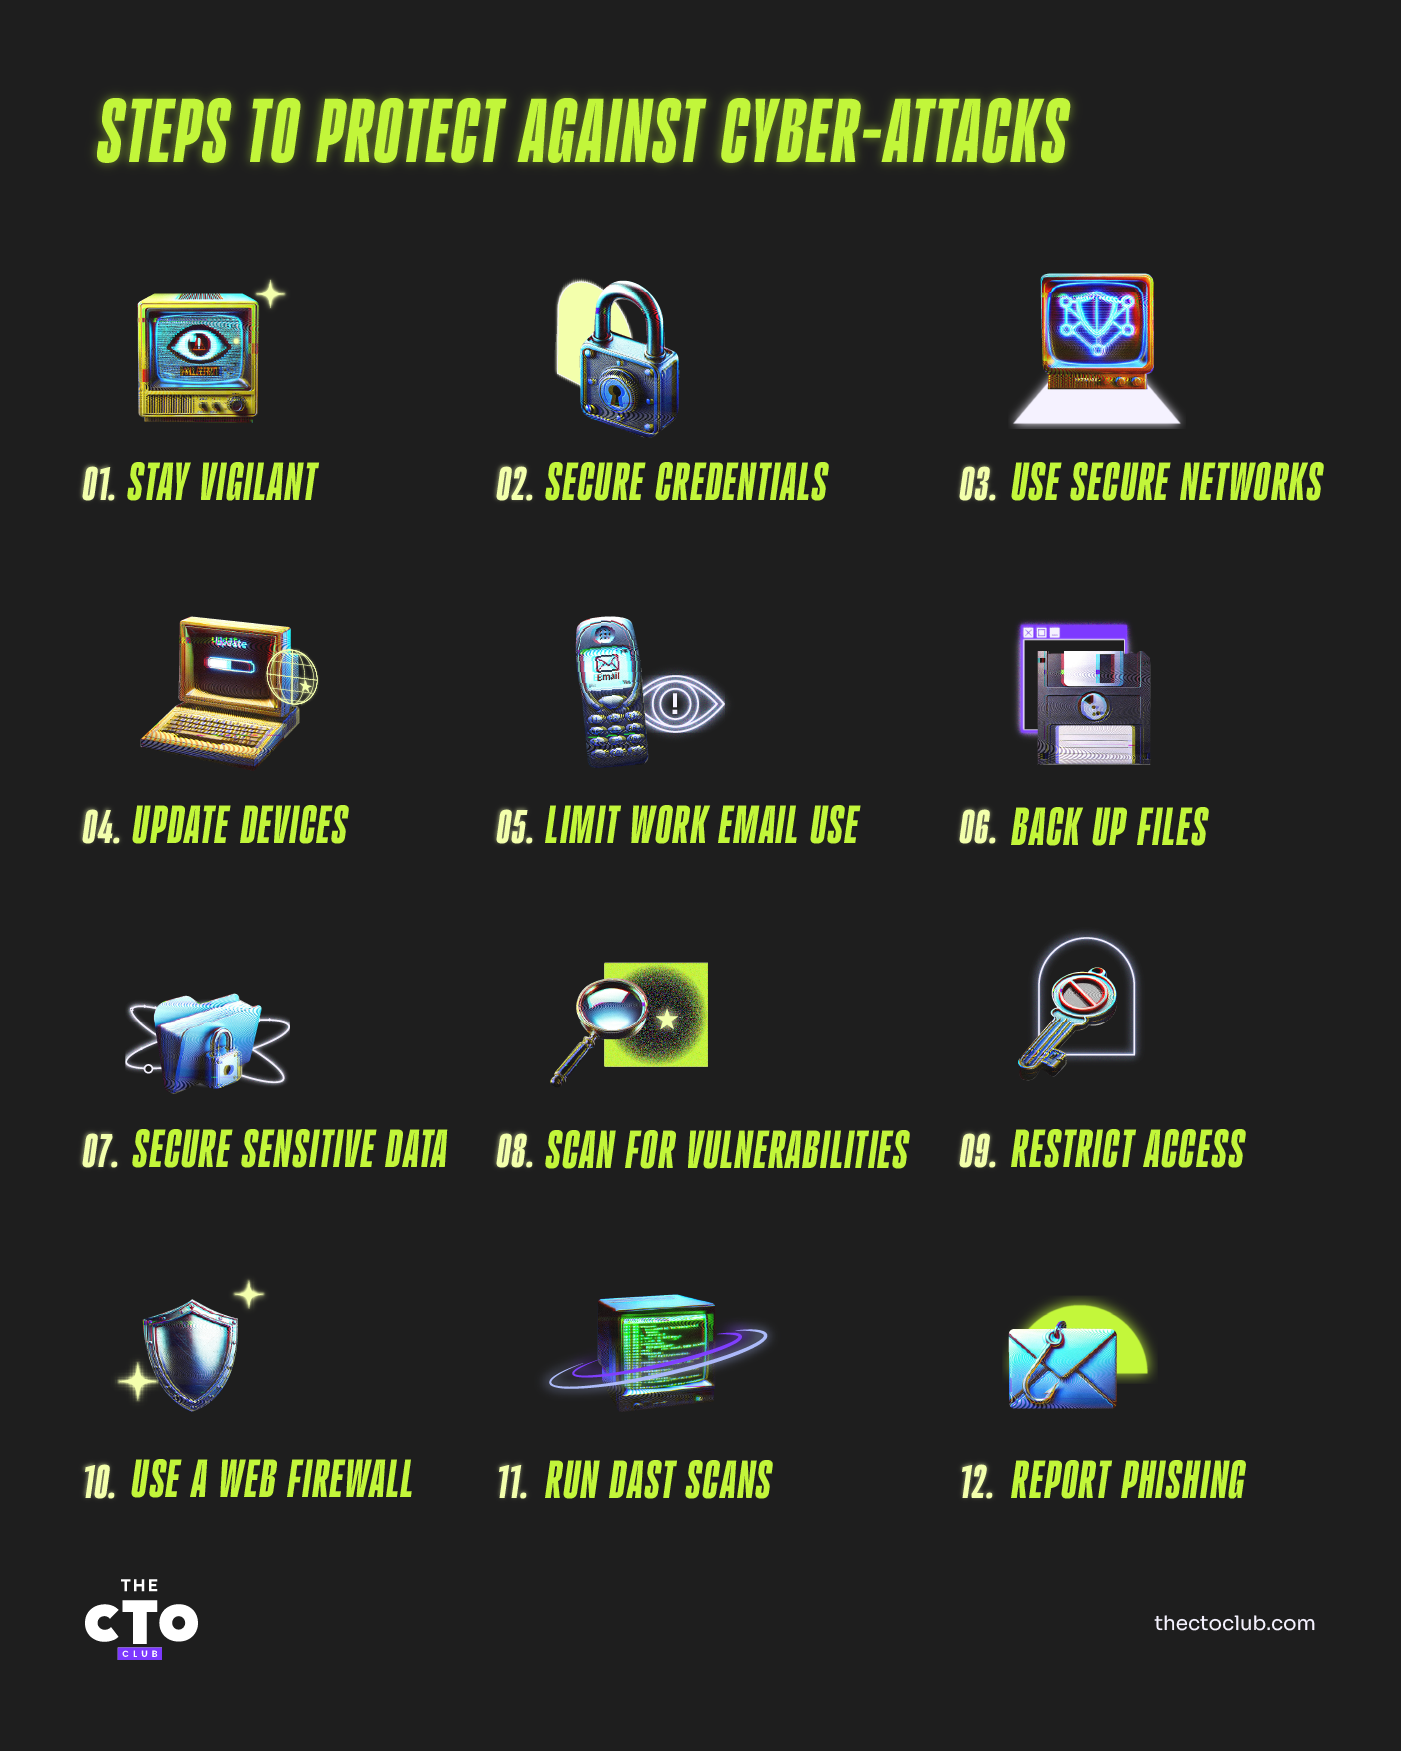
Noen delstater har allerede fått godt grep om sikkerheten ved fjernarbeid – men ingen er helt immune mot hackere. Et proaktivt forsvar i flere lag og et team med god forståelse av cybersikkerhet er det beste utgangspunktet. Klar for å styrke det digitale forsvaret ditt?
Her er ti trinn for å holde den eksterne arbeidsplassen sikker:
- Begrens systemtilgangen
- Begrens privilegiene til kritiske systemer og sensitive data.
- Tildel tillatelser basert på prinsippet om minste privilegium.
- Ta i bruk flerfaktorautentisering (MFA)
- Krev ytterligere bekreftelse (for eksempel SMS, token eller appbaserte koder) i tillegg til passord.
- Påminn jevnlig de ansatte om å bruke sikre enheter når de mottar MFA-forespørsler.
- Test for sårbarheter knyttet til privilegieeskalering
- Gjennomfør gråbokstesting for å simulere angrep fra delvis informerte interne brukere.
- Valider brukerrollene for å sikre at det ikke finnes unødvendige eller overdrevne privilegier.
- Gjennomfør jevnlige skanninger etter svakheter på nettverks- og applikasjonsnivå
- Bruk sårbarhetsskannere for å avdekke vanlige feilkonfigurasjoner og utdatert programvare.
- Planlegg disse skanningene regelmessig (for eksempel månedlig eller kvartalsvis) for å oppdage nye trusler.
- Lær opp de ansatte om phishing- og vishing-trusler
- Gi løpende opplæring i hvordan man oppdager falske e-poster, telefonsamtaler eller tekstmeldinger.
- Oppmuntre de ansatte til å rapportere mistenkelig kommunikasjon til en angitt sikkerhetskanal.
- Bruk separate påloggingsopplysninger til arbeid og privat bruk
- Krev at de ansatte bruker unike passord for hver konto.
- Styrk denne retningslinjen med jevnlige påminnelser og anbefalinger om passordbehandlere.
- Hold enheter og rutere oppdatert
- Rull ut oppdateringer og sikkerhetsoppdateringer raskt – både for bedriftens enheter og enheter som eies av de ansatte.
- Råd de ansatte til å endre standardpassordene på rutere og oppdatere fastvaren regelmessig.
- Ta i bruk en brannmur for nettapplikasjoner (WAF)
- Filtrer skadelig HTTP-trafikk før den når applikasjonene dine.
- Aktiver virtuell oppdatering som et midlertidig sikkerhetstiltak hvis en permanent løsning ikke er tilgjengelig umiddelbart.
- Oppmuntre til rask rapportering av mistenkelige e-poster
- Ta i bruk verktøy (for eksempel knapper for «Rapporter phishing») for å forenkle rapporteringen.
- Gi en tydelig prosess for videresending av mulige trusler til sikkerhetsteamet.
- Ta i bruk en strategi for forsvar i flere lag
- Bruk endepunktsikkerhet, applikasjonssikkerhet og verktøy for nettverkssikkerhet i kombinasjon.
- Gi de ansatte kontinuerlig opplæring for å styrke bevisstheten rundt cybersikkerhet.
Med disse praktiske strategiene på plass – og inspirert av delstatene som utmerker seg innen hurtighet og forebygging av svindel – er du klar til å bygge et sikkert og velfungerende fjernarbeidsmiljø med selvtillit.
Abonner på The CTO Clubs nyhetsbrev for flere tips, verktøy og beste praksis innen cybersikkerhet.