

PowerDMARC contre Red Sift : comparaison et avis pour 2026



Spoofing risks and authentication gaps tend to pile up as more domains, senders, and third-party tools enter the mix. Without clear visibility, it gets harder to tell what’s legitimate, what’s misconfigured, and when your domains are actually ready for stronger enforcement.
If you’re already dealing with messy DNS records, unknown senders, or too much manual oversight, choosing between PowerDMARC and Red Sift can feel like splitting hairs. Both support broader email authentication, but the right DMARC software should make monitoring and enforcement easier to manage, not give your team another security dashboard to babysit.
In this article, I’ll compare PowerDMARC and Red Sift across features, pricing, security, ease of use, and best-fit use cases so you can see which one makes more sense for your team.
PowerDMARC vs. Red Sift: An Overview
PowerDMARC
Red Sift
Pourquoi faire confiance à nos recommandations de logiciels
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
PowerDMARC vs. Red Sift Pricing Comparison
| PowerDMARC | Red Sift | |
|---|---|---|
| Free Trial | Free plan available | Free trial available |
| Pricing | From $8/month (billed annually) | From $9/month (billed annually) |
Tarification et coûts cachés de PowerDMARC par rapport à Red Sift
PowerDMARC utilise un modèle de tarification par paliers avec une option gratuite, une tarification libre-service publiée et des forfaits personnalisés pour les besoins plus avancés. Red Sift OnDMARC utilise également une tarification SaaS par paliers, les coûts évoluant en fonction de facteurs tels que le nombre de domaines, le volume d’e-mails et l’accès à des fonctionnalités de sécurité et d’analyse plus avancées.
Le choix entre les deux dépend en grande partie du niveau de visibilité et de flexibilité tarifaires que vous souhaitez dès le départ, ainsi que de la vitesse à laquelle vos besoins en matière de domaines et de sécurité des e-mails sont susceptibles d’évoluer. PowerDMARC associe une tarification libre-service publiée à des options personnalisées de niveau supérieur, tandis que Red Sift adapte la tarification d’OnDMARC à l’utilisation, à la complexité des domaines et à l’accès à des fonctionnalités de sécurité plus étendues.
PowerDMARC vs. Red Sift Feature Comparison
\u003cdiv class=\u0022slate-p slate-selectable\u0022 data-slate-node=\u0022element\u0022 data-block-id=\u0022DlxM1Z4Shu\u0022\u003e\u003cspan data-slate-node=\u0022text\u0022\u003ePowerDMARC et Red Sift couvrent tous deux les exigences fondamentales de la gestion de DMARC, notamment l’analyse des rapports, la supervision de SPF et DKIM, l’application des politiques, la visibilité sur plusieurs domaines, les alertes et la prise en charge de normes connexes telles que BIMI et MTA-STS. Tous deux réduisent également la nécessité de travailler directement avec des données DMARC brutes en transformant l’activité d’authentification en tableaux de bord plus clairs, en recommandations et en flux de travail liés aux politiques.\u003c/span\u003e\u003c/div\u003e
\u003cdiv class=\u0022slate-p slate-selectable\u0022 data-slate-node=\u0022element\u0022 data-block-id=\u00224Z616mHXD-\u0022 data-slate-fragment=\u0022JTVCJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyQm90aCUyMFBvd2VyRE1BUkMlMjBhbmQlMjBSZWQlMjBTaWZ0JTIwY292ZXIlMjB0aGUlMjBjb3JlJTIwcmVxdWlyZW1lbnRzJTIwZm9yJTIwRE1BUkMlMjBtYW5hZ2VtZW50JTJDJTIwaW5jbHVkaW5nJTIwcmVwb3J0JTIwYW5hbHlzaXMlMkMlMjBTUEYlMjBhbmQlMjBES0lNJTIwb3ZlcnNpZ2h0JTJDJTIwcG9saWN5JTIwZW5mb3JjZW1lbnQlMkMlMjBtdWx0aS1kb21haW4lMjB2aXNpYmlsaXR5JTJDJTIwYWxlcnRzJTJDJTIwYW5kJTIwc3VwcG9ydCUyMGZvciUyMHJlbGF0ZWQlMjBzdGFuZGFyZHMlMjBzdWNoJTIwYXMlMjBCSU1JJTIwYW5kJTIwTVRBLVNUUy4lMjBCb3RoJTIwYWxzbyUyMHJlZHVjZSUyMHRoZSUyMG5lZWQlMjB0byUyMHdvcmslMjBkaXJlY3RseSUyMHdpdGglMjByYXclMjBETUFSQyUyMGRhdGElMjBieSUyMHR1cm5pbmclMjBhdXRoZW50aWNhdGlvbiUyMGFjdGl2aXR5JTIwaW50byUyMGNsZWFyZXIlMjBkYXNoYm9hcmRzJTJDJTIwcmVjb21tZW5kYXRpb25zJTJDJTIwYW5kJTIwcG9saWN5JTIwd29ya2Zsb3dzLiUyMiU3RCU1RCUyQyUyMnR5cGUlMjIlM0ElMjJwJTIyJTJDJTIyaWQlMjIlM0ElMjJEbHhNMVo0U2h1JTIyJTdEJTJDJTdCJTIyY2hpbGRyZW4lMjIlM0ElNUIlN0IlMjJ0ZXh0JTIyJTNBJTIyVGhlJTIwbWFpbiUyMGRpZmZlcmVuY2UlMjBpcyUyMGhvdyUyMGJyb2FkbHklMjB0aGV5JTIwZXh0ZW5kJTIwYmV5b25kJTIwdGhvc2UlMjBiYXNpY3MuJTIwUG93ZXJETUFSQyUyMGNvbWJpbmVzJTIwaG9zdGVkJTIwRE1BUkMlMkMlMjBTUEYlMkMlMjBES0lNJTJDJTIwQklNSSUyQyUyME1UQS1TVFMlMkMlMjBhbmQlMjBUTFMtUlBUJTIwd2l0aCUyMGFuJTIwQUklMjBBZ2VudCUyQyUyME1DUCUyMGFjY2VzcyUyQyUyMEROUyUyMHNlY3VyaXR5JTIwbW9uaXRvcmluZyUyQyUyMHJlcHV0YXRpb24lMjB0cmFja2luZyUyQyUyMGRlbGl2ZXJhYmlsaXR5JTIwdG9vbHMlMkMlMjBBUElzJTJDJTIwYW5kJTIwdGhyZWF0JTIwaW50ZWxsaWdlbmNlLiUyMFJlZCUyMFNpZnQlMjBPbkRNQVJDJTIwZm9jdXNlcyUyMG1vcmUlMjBvbiUyMGF1dG9tYXRlZCUyMHJlcG9ydCUyMGFuYWx5c2lzJTJDJTIwRHluYW1pYyUyMFNQRiUyQyUyMER5bmFtaWMlMjBTZXJ2aWNlcyUyMGZvciUyMHBvbGljeSUyMG1hbmFnZW1lbnQlMkMlMjBtdWx0aS1kb21haW4lMjBtb25pdG9yaW5nJTJDJTIwRE5TJTIwR3VhcmRpYW4lMkMlMjBCSU1JJTIwYW5kJTIwTVRBLVNUUyUyMGF1dG9tYXRpb24lMkMlMjBhbmQlMjB0aHJlYXQlMjBpbnRlbGxpZ2VuY2UlMjB0aWVkJTIwY2xvc2VseSUyMHRvJTIwaXRzJTIwd2lkZXIlMjBzZWN1cml0eSUyMHBsYXRmb3JtLiUyMiU3RCU1RCUyQyUyMnR5cGUlMjIlM0ElMjJwJTIyJTJDJTIyaWQlMjIlM0ElMjI0WjYxNm1IWEQtJTIyJTdEJTVE\u0022\u003e\u003cspan data-slate-node=\u0022text\u0022\u003eLa principale différence réside dans l’étendue avec laquelle ces solutions vont au-delà de ces fonctionnalités de base. PowerDMARC associe DMARC hébergé, PowerSPF, DKIM, BIMI, MTA-STS et TLS-RPT, PowerSPF assurant la gestion hébergée de SPF, l’optimisation de la limite de recherches et les mises à jour dynamiques lorsque l’infrastructure d’envoi évolue. Red Sift OnDMARC se concentre davantage sur l’analyse automatisée des rapports, le SPF dynamique, les services dynamiques pour la gestion des politiques, la surveillance de plusieurs domaines, DNS Guardian, l’automatisation de BIMI et MTA-STS, ainsi que les renseignements sur les menaces étroitement liés à sa plateforme de sécurité plus large.\u003c/span\u003e\u003c/div\u003e
| PowerDMARC | Red Sift | |
|---|---|---|
| 2-Factor Authentication | ||
| API | ||
| Access Management | ||
| Anti-Virus | ||
| Audit Management | ||
| Audit Trail | ||
| Batch Permissions & Access | ||
| Compliance Tracking | ||
| DDoS Protection | ||
| Dashboard | ||
| Data Export | ||
| Data Import | ||
| External Integrations | ||
| File Sharing | ||
| File Transfer | ||
| Firewall | ||
| Incident Management | ||
| Malware Protection | ||
| Multi-User | ||
| Notifications | ||
| Password & Access Management | ||
| Policy Management | ||
| Real-time Alerts | ||
| Report & Compliance | ||
| Risk Assessment | ||
| Security Migration | ||
| Threat Detection | ||
| Workflow Management |
Intégrations de PowerDMARC par rapport à Red Sift
| Intégration | PowerDMARC | Red Sift |
|---|---|---|
| Microsoft Sentinel | ✅ | ✅ |
| Splunk | ✅ | ✅ |
| Elastic | ✅ | ❌ |
| FortiSIEM | ✅ | ❌ |
| Cisco Threat Grid | ✅ | ❌ |
| Fortinet | ✅ | ❌ |
| ConnectWise | ✅ | ❌ |
| HaloPSA | ✅ | ✅ |
| Gradient MSP | ✅ | ❌ |
| AWS Marketplace | ✅ | ❌ |
| Entri | ✅ | ❌ |
| API | ✅ | ✅ |
PowerDMARC et Red Sift proposent tous deux des intégrations conçues pour relier l’authentification des e-mails aux flux de travail de sécurité et informatiques existants. PowerDMARC fournit un éventail plus large de connexions couvrant la surveillance de la sécurité, la gestion des services, le DNS et les environnements de développement, tandis que Red Sift adopte une approche plus ciblée afin de prendre en charge les opérations de sécurité et les flux de travail d’authentification essentiels.
PowerDMARC par rapport à Red Sift : sécurité, conformité & fiabilité
| Facteur | PowerDMARC | Red Sift |
|---|---|---|
| Confidentialité des données & conformité | La certification ISO/IEC 27001:2022, les rapports SOC 2 de type 1 et de type 2, les rapports SOC 3, la prise en charge du RGPD et les accords personnalisés de protection des données constituent une base solide en matière de conformité. | La certification ISO 27001, la conformité SOC 2 de type II, la prise en charge du RGPD et l’hébergement régional des données couvrent les exigences courantes des entreprises. |
| Protection des données | Les données des clients sont hébergées sur AWS, chiffrées en transit et au repos, transférées via HTTPS et protégées par un accès restreint à l’environnement de production ainsi que par des contrôles de sécurité officiels. | Le stockage chiffré, l’infrastructure régionale et des processus de sécurité documentés sont utilisés pour protéger les données des clients. |
| Contrôles d’accès | La solution prend en charge l’authentification multifacteur, l’authentification unique SAML 2.0, le provisionnement SCIM, un accès personnalisable basé sur les rôles, les journaux d’audit, les rapports d’échec protégés par PGP et l’intégration SIEM dans les niveaux supérieurs. | La solution comprend l’authentification à deux facteurs, l’accès basé sur les rôles et SAML/SSO pour la gestion centralisée des comptes. |
| Surveillance des menaces | La solution associe les alertes DMARC, les contrôles de sécurité DNS, la surveillance de la réputation, les renseignements sur les menaces, la détection des domaines similaires, les rapports d’échec et la prise en charge SIEM pour permettre des investigations plus approfondies. | La solution utilise des alertes intelligentes, DNS Guardian, des rapports d’analyse forensique et des renseignements sur les menaces pour surveiller l’authentification et les risques liés aux domaines. |
| Fiabilité | Une infrastructure soutenue par AWS, des engagements contractuels de niveau de service pour les entreprises, des processus de réponse aux incidents et une assistance gérée prennent en charge les déploiements de grande envergure, tandis que le statut AWS Qualified Software témoigne de l’achèvement de l’AWS Foundational Technical Review. | Une infrastructure redondante, un basculement géographique et des options personnalisées de niveau de service contribuent à assurer la disponibilité du service. |
Dans l’ensemble, PowerDMARC met l’accent sur une visibilité détaillée de la sécurité et sur le contrôle administratif, avec des fonctionnalités particulièrement solides en matière de gestion des accès, d’auditabilité, de surveillance des menaces et de flux de travail SIEM. Red Sift associe quant à lui des contrôles de conformité solides à une infrastructure résiliente et à une surveillance plus étendue de la sécurité des domaines. Les deux solutions prennent en charge les déploiements d’entreprise, mais PowerDMARC offre aux équipes des contrôles opérationnels plus précis, tandis que Red Sift met davantage l’accent sur la résilience de l’infrastructure et sur une veille de sécurité plus large.
PowerDMARC par rapport à Red Sift : facilité d’utilisation
| Facteur | PowerDMARC | Red Sift |
|---|---|---|
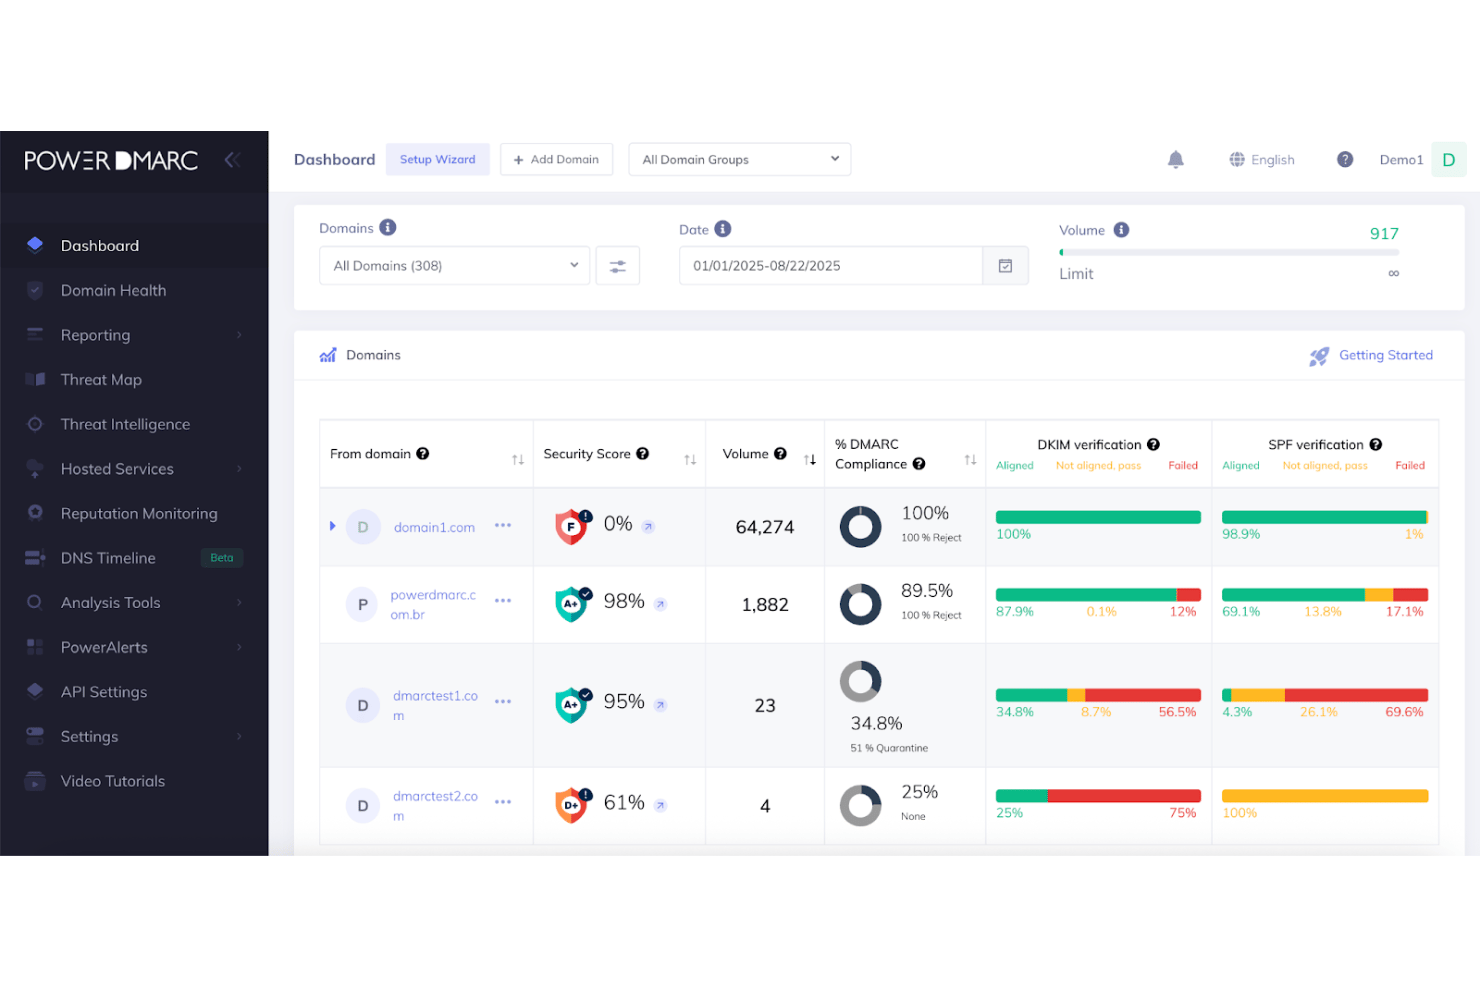
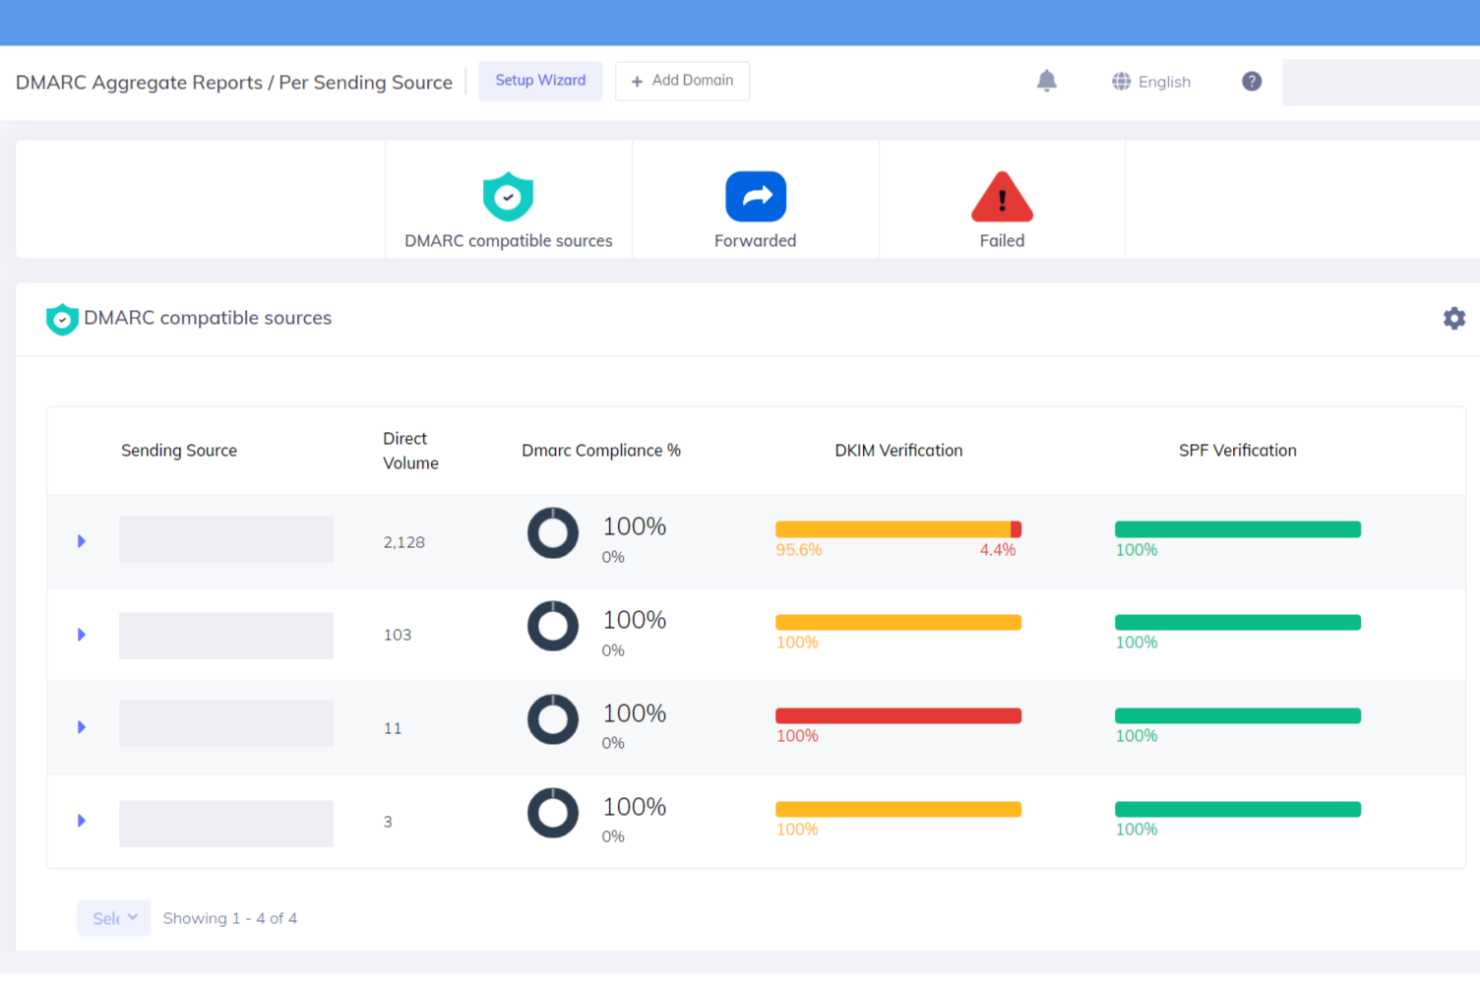
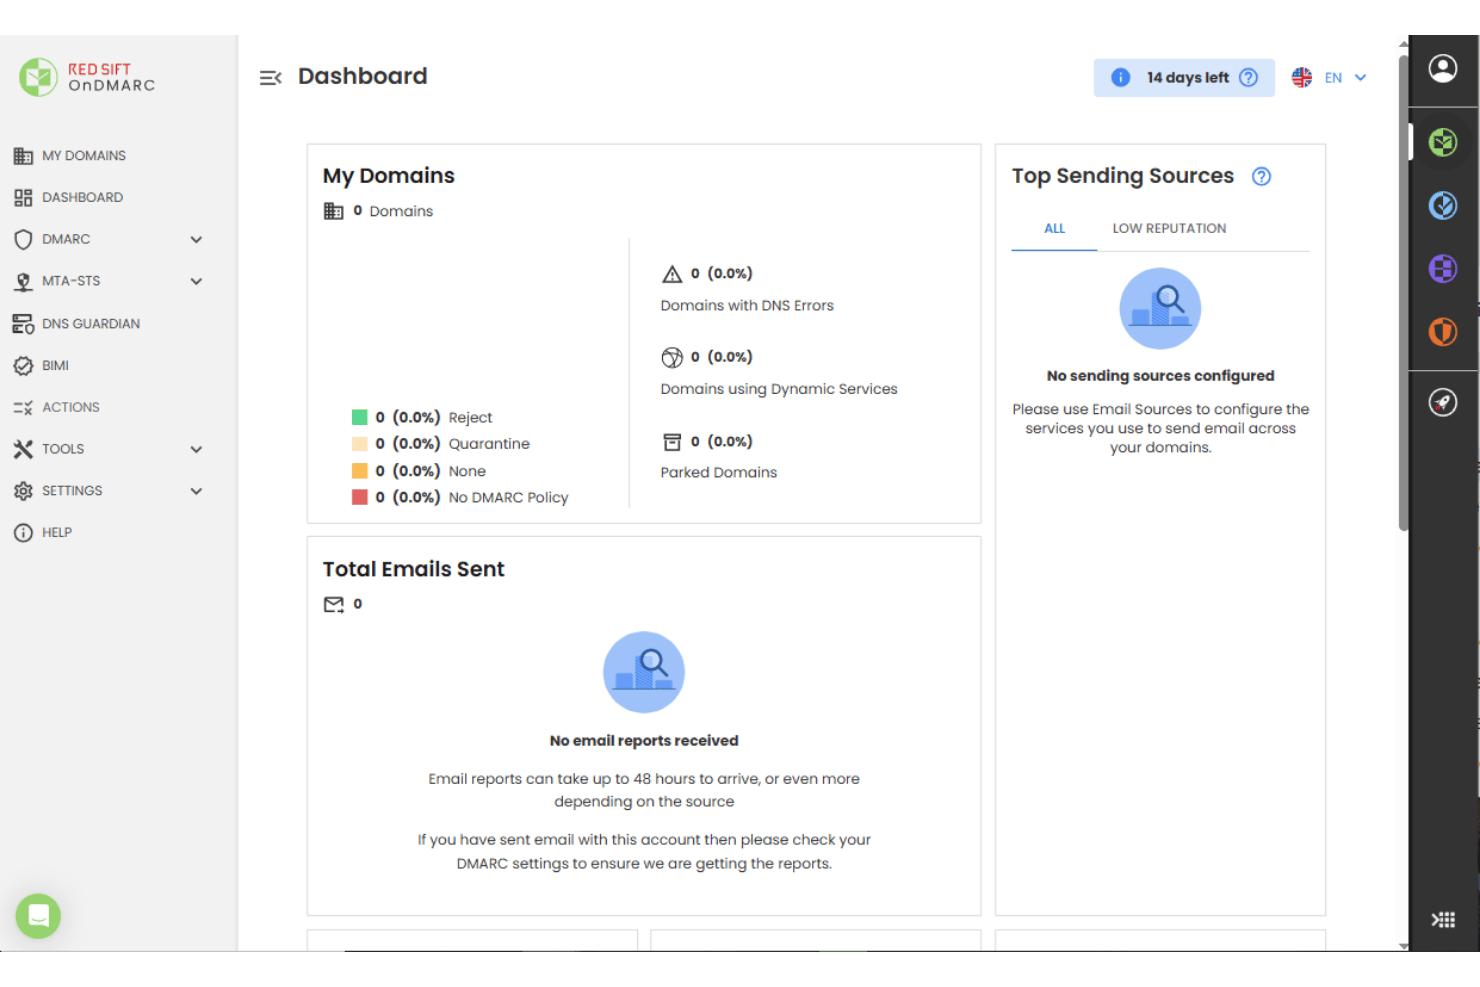
| Interface utilisateur | Des tableaux de bord structurés organisent les rapports d’authentification, les alertes, l’état des domaines et le statut des politiques, tandis que l’agent IA aide à expliquer les problèmes en langage clair. | OnDMARC utilise un tableau de bord moderne avec des rapports visuels, des outils de gestion des politiques et des vues au niveau des domaines pour gérer l’activité d’authentification. |
| Intégration | La configuration en libre-service commence par une évaluation du domaine et une configuration guidée des enregistrements, tandis que la publication DNS automatique en un clic prend en charge plus de 40 fournisseurs DNS et réduit les tâches de configuration manuelle. | Une intégration guidée, les services dynamiques et les outils d’investigation intégrés aident les équipes à configurer les enregistrements d’authentification et à progresser vers l’application des politiques. |
| Gestion des politiques | DMARC, SPF, DKIM, BIMI, MTA-STS et TLS-RPT hébergés réduisent les modifications DNS répétées, tandis que les recommandations relatives aux politiques aident les équipes à passer en toute sécurité à la mise en quarantaine ou au rejet. | Les services dynamiques permettent aux administrateurs de gérer les enregistrements DMARC, SPF, DKIM, BIMI, MTA-STS et TLS-RPT depuis l’interface OnDMARC. |
| Accès à l’assistance | Une assistance humaine 24 h/24 et 7 j/7, une base de connaissances, une aide par tickets et la gestion des comptes dans les niveaux supérieurs offrent plusieurs moyens d’obtenir de l’aide pour la configuration et le dépannage. | L’assistance par e-mail et par chat est disponible, tandis que l’assistance téléphonique, les revues de comptes, l’accompagnement dédié et les accords de niveau de service personnalisés dépendent de l’offre choisie. |
Du point de vue de la facilité d’utilisation, PowerDMARC associe une configuration guidée à une authentification hébergée, à un dépannage assisté par IA et à la publication DNS automatisée afin de rendre les configurations complexes plus faciles à gérer. Red Sift s’appuie quant à lui sur les services dynamiques et sur des outils de diagnostic intégrés pour réduire le besoin d’effectuer régulièrement des opérations DNS lors de la gestion de l’authentification. Les deux solutions proposent des parcours structurés vers l’application des politiques, mais PowerDMARC offre davantage de conseils directement dans la plateforme pour l’administration quotidienne.
PowerDMARC vs Red Sift: Pros & Cons
PowerDMARC
- AI-assisted analysis helps identify authentication issues, policy blockers, and unusual sending activity without requiring deep DMARC expertise.
- Hosted DMARC, PowerSPF, DKIM, BIMI, MTA-STS, and TLS-RPT reduce repeated DNS work and simplify authentication management.
- Multi-tenant controls, white labeling, domain grouping, and partner tools support MSPs and organizations managing large domain portfolios.
- The breadth of features can create a steeper learning curve for teams that only need basic DMARC reporting.
- Advanced capabilities such as MCP access, threat intelligence, reputation monitoring, API access, and SIEM support are limited to higher-tier plans.
- Teams that only need basic DMARC reporting may find the platform’s broader authentication and security feature set more than they need.
Red Sift
- Offers BIMI automation and hosted MTA-STS management
- Gives detailed reporting for threat detection and source analysis
- Supports monitoring multiple domains and subdomain activity in a single dashboard
- Most plans require a quote
- Can overwhelm small teams with the feature set
- Lacks in-depth guided remediation for advanced authentication issues
Best Use Cases for PowerDMARC and Red Sift
PowerDMARC
- MSPs and MSSPs Service providers can leverage the multi-tenant control panel, white labeling, tenant-level API, PSA integrations, and centralized domain management to manage authentication for multiple clients.
- Enterprises With Multiple Domains Large organizations can monitor authentication centrally, organize domains into groups, delegate access, and manage policies across complex domain portfolios.
- Financial Services and Insurance Banks and insurers can use powerful reporting, access controls, audit logs, SIEM integrations, and PGP-protected reports to meet strict governance needs.
- Technology and SaaS Companies Tech teams with multiple products or services can utilize hosted authentication protocols to maintain control as infrastructure changes.
- Retail and Ecommerce Brands High-volume senders can track DMARC and sender reputation, gather threat intelligence, and distinguish legitimate sources from spoofing attempts.
- Teams Without Dedicated DMARC Expertise IT admins can use AI guidance, hosted services, and recommendations to troubleshoot and achieve enforcement without a DMARC specialist.
Red Sift
- Financial Services Firms Red Sift delivers visual DMARC analytics and granular reporting that support industry regulatory requirements and help prevent phishing attacks.
- Midsize Enterprises Feature-rich plans and API access suit businesses with multiple domains, supporting IT teams that need scalable and hands-off DMARC management.
- Public Sector Government and education organizations get value from Red Sift’s automation and compliance tools, which streamline reporting and lower management workload.
- Managed Service Providers The multi-tenant support and automated alerts allow MSPs to serve multiple customers and reduce overhead.
- Security Operations Teams SIEM and SOAR integrations enable proactive incident detection and response directly from the same interface.
- Companies With No Security Staff Automated workflows, easy onboarding, and strong support mean non-specialists can set up and manage DMARC fast.
Qui devrait utiliser PowerDMARC et qui devrait utiliser Red Sift ?
Si vous recherchez une couverture étendue de l’authentification des e-mails avec une surveillance détaillée, une gestion hébergée des enregistrements, un dépannage assisté par IA et un contrôle renforcé sur plusieurs domaines ou environnements clients, PowerDMARC est probablement la solution la mieux adaptée. Elle est particulièrement utile pour les entreprises, les fournisseurs de services gérés et les fournisseurs de services de sécurité gérés, les organisations réglementées et les équipes de sécurité qui souhaitent bénéficier de renseignements sur les menaces, de la surveillance DNS, d’API et de la prise en charge SIEM en complément de la gestion DMARC.
Si, en revanche, votre équipe donne la priorité aux analyses visuelles de DMARC, au SPF dynamique, à la gestion automatisée des politiques et à la surveillance de la sécurité au sein d’une plateforme de sécurité des domaines plus large, Red Sift pourrait être le meilleur choix. Cette solution convient aux services financiers, aux organismes du secteur public, aux entreprises en croissance, aux MSP et aux équipes chargées des opérations de sécurité qui souhaitent bénéficier d’une visibilité centralisée sur l’authentification et d’une mise en œuvre guidée dans des environnements de domaines complexes.
Differences Between PowerDMARC and Red Sift
| PowerDMARC | Red Sift | |
|---|---|---|
| AI and MCP Capabilities | Includes an in-dashboard AI Agent with anomaly detection and policy guidance, plus an MCP server that connects live authentication data to supported AI clients. | Uses automation and security analysis within OnDMARC and the wider Red Sift platform rather than an MCP-based authentication workflow. |
| BIMI Certificate Services | Combines hosted BIMI with VMC and CMC procurement support, logo conversion, validation, and inbox simulation tools. | Supports BIMI and includes VMC capabilities within higher OnDMARC packages for organizations pursuing verified brand logos. |
| Free Tools and Training | Provides dozens of free authentication, DNS, deliverability, and threat-analysis tools alongside a dedicated training academy and certification resources. | Provides product documentation, educational resources, investigation tools, and trial access focused on email authentication and domain security. |
| MSP and MSSP Management | Provides multi-tenancy, full white labeling, tenant-level APIs, PSA support, consolidated domain views, and partner-specific controls for managing client estates. | Supports managed service providers through centralized domain management and partner capabilities for delivering OnDMARC to customers. |
| Managed Services | Offers one-time SPF, DKIM, and DMARC deployment plus ongoing managed monitoring with 8x5 and 24x7 service options. | Provides guided deployment, account support, compliance programming, and plan-based account management around the OnDMARC product. |
| Visit PowerDMARCOpens new window | Read Red Sift ReviewOpens new window |
Similarities Between PowerDMARC and Red Sift
| Authentication Protocols | Both support DMARC, SPF, DKIM, BIMI, MTA-STS, and TLS-RPT, giving teams broader coverage than a basic DMARC report parser alone. |
|---|---|
| DMARC Analysis | Both collect and interpret DMARC reporting data so teams can identify sending sources, authentication failures, suspicious activity, and readiness for stronger enforcement. |
| DNS Management | Each reduces repeated manual DNS work by providing platform-managed authentication records and tools for updating policies as sending environments change. |
| Multi-Domain Visibility | Both support organizations managing multiple domains and sending sources through centralized views that make authentication activity easier to track across larger estates. |
| Security Operations | Both combine authentication monitoring with alerts, investigation capabilities, APIs, and security tooling that help IT teams respond to domain and email-related risks. |
| Visit PowerDMARCOpens new window Read Red Sift ReviewOpens new window | |