

Les logiciels de gestion des informations et des événements de sécurité (SIEM) aident les équipes des centres des opérations de sécurité (SOC) à collecter les données de sécurité, à détecter les menaces et à enquêter sur les activités suspectes.
Les bons outils SIEM ne se contentent pas de collecter les journaux : ils transforment les données brutes des événements en une vue claire de ce qui se passe dans votre environnement. Des fonctionnalités telles que la corrélation des événements en temps réel ainsi que la gestion des alertes et des notifications distinguent un outil qui vous aide à agir d'un outil qui vous submerge de bruit.
Si votre équipe SOC consacre plus de temps à trier les alertes qu'à enquêter sur les menaces, le problème vient souvent des outils utilisés. Cet article présente les fonctionnalités les plus importantes, afin que vous puissiez évaluer ce qui manque à votre configuration actuelle et ce qu'il faut prioriser ensuite.
10 fonctionnalités SIEM essentielles dont toute équipe SOC a besoin
Ces fonctionnalités montrent comment les plateformes SIEM collectent et relient les données de sécurité, mettent en évidence les activités pertinentes et facilitent l'enquête, la création de rapports et la réponse :
1. Ingestion et normalisation des données de journaux
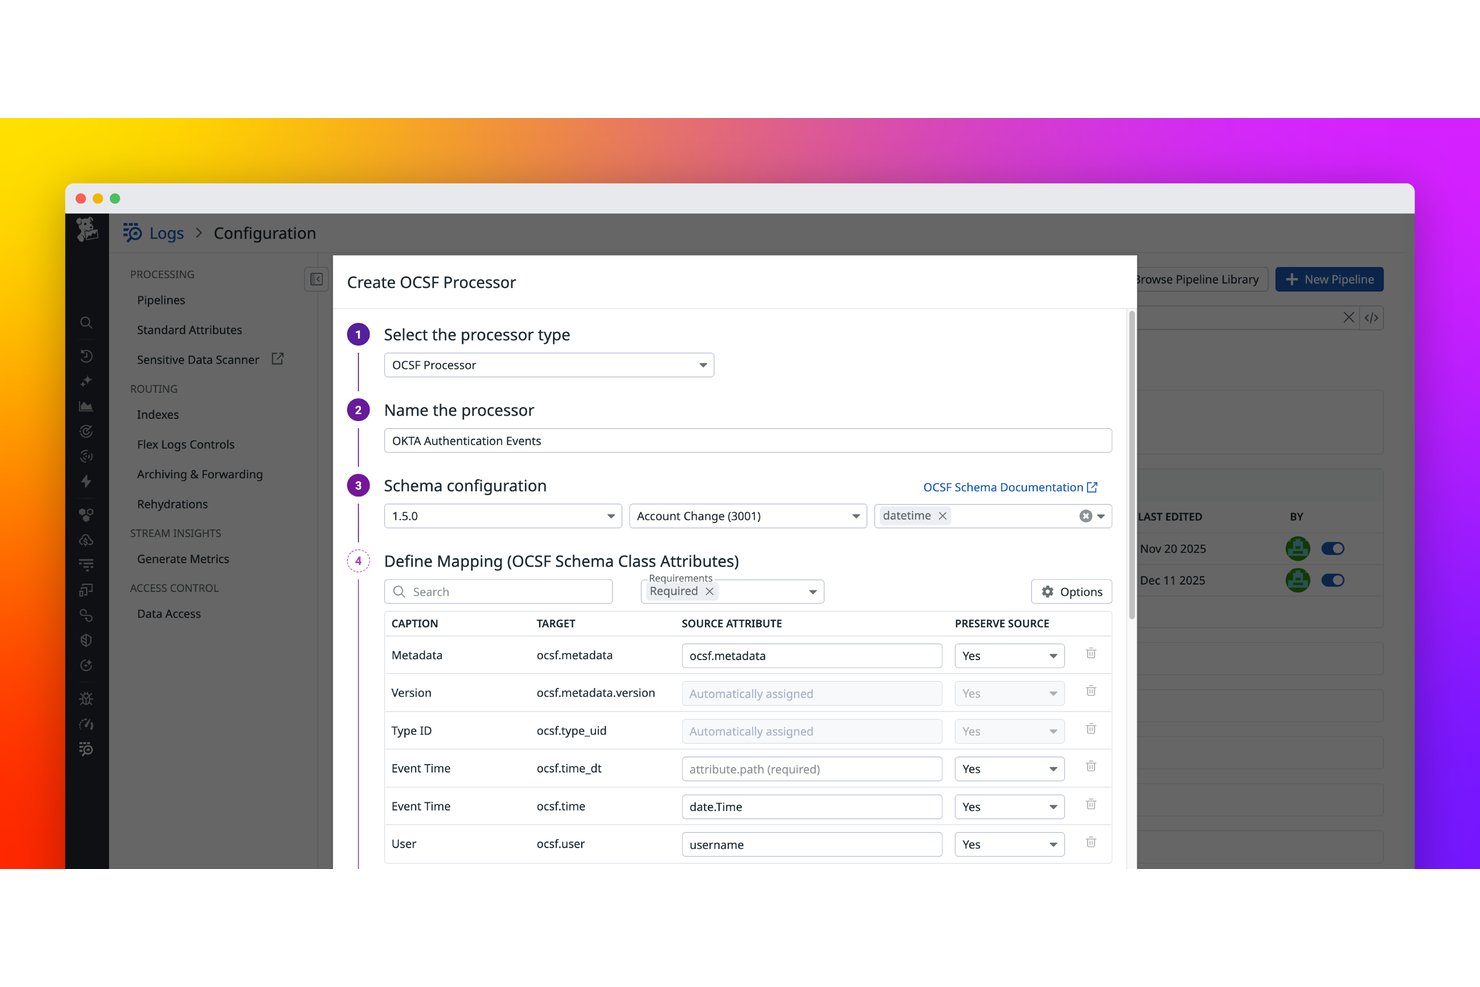
L'ingestion et la normalisation des données de journaux constituent le fondement dont dépendent toutes les autres fonctionnalités SIEM. La plateforme récupère les données brutes des événements provenant des pare-feu, des terminaux, des services cloud et des applications, puis les convertit dans un format cohérent avec lequel les analystes peuvent réellement travailler.
D'après mon expérience, c'est à ce stade que les outils SIEM prouvent leur utilité ou s'effondrent. Si vos données sont incomplètes ou présentées dans des formats incohérents, les règles de corrélation passent à côté de certains éléments. Une bonne normalisation permet aux journaux d'un terminal Windows et d'un compartiment de stockage cloud de parler le même langage au sein de la plateforme.
Voici ce que gèrent concrètement une bonne ingestion et une bonne normalisation des journaux :
- Couverture des sources : Récupère les données de sources variées — journaux d'événements Windows, journaux système de pare-feu Palo Alto, AWS CloudTrail et applications SaaS — sans nécessiter une analyse manuelle pour chacune d'entre elles.
- Mappage du schéma : Traduit les noms de champs propres à chaque fournisseur dans un schéma unifié, afin que « src_ip » et « source_address » aient la même signification dans vos requêtes.
- Enrichissement des données : Ajoute des informations contextuelles telles que la géolocalisation ou les balises d'actifs au moment de l'ingestion, avant que les journaux n'atteignent votre moteur de corrélation.
- Gestion du volume : des plateformes comme Splunk et Microsoft Sentinel utilisent des fonctionnalités d'ingestion et d'indexation des données pour gérer d'importants volumes de journaux.
2. Corrélation des événements en temps réel
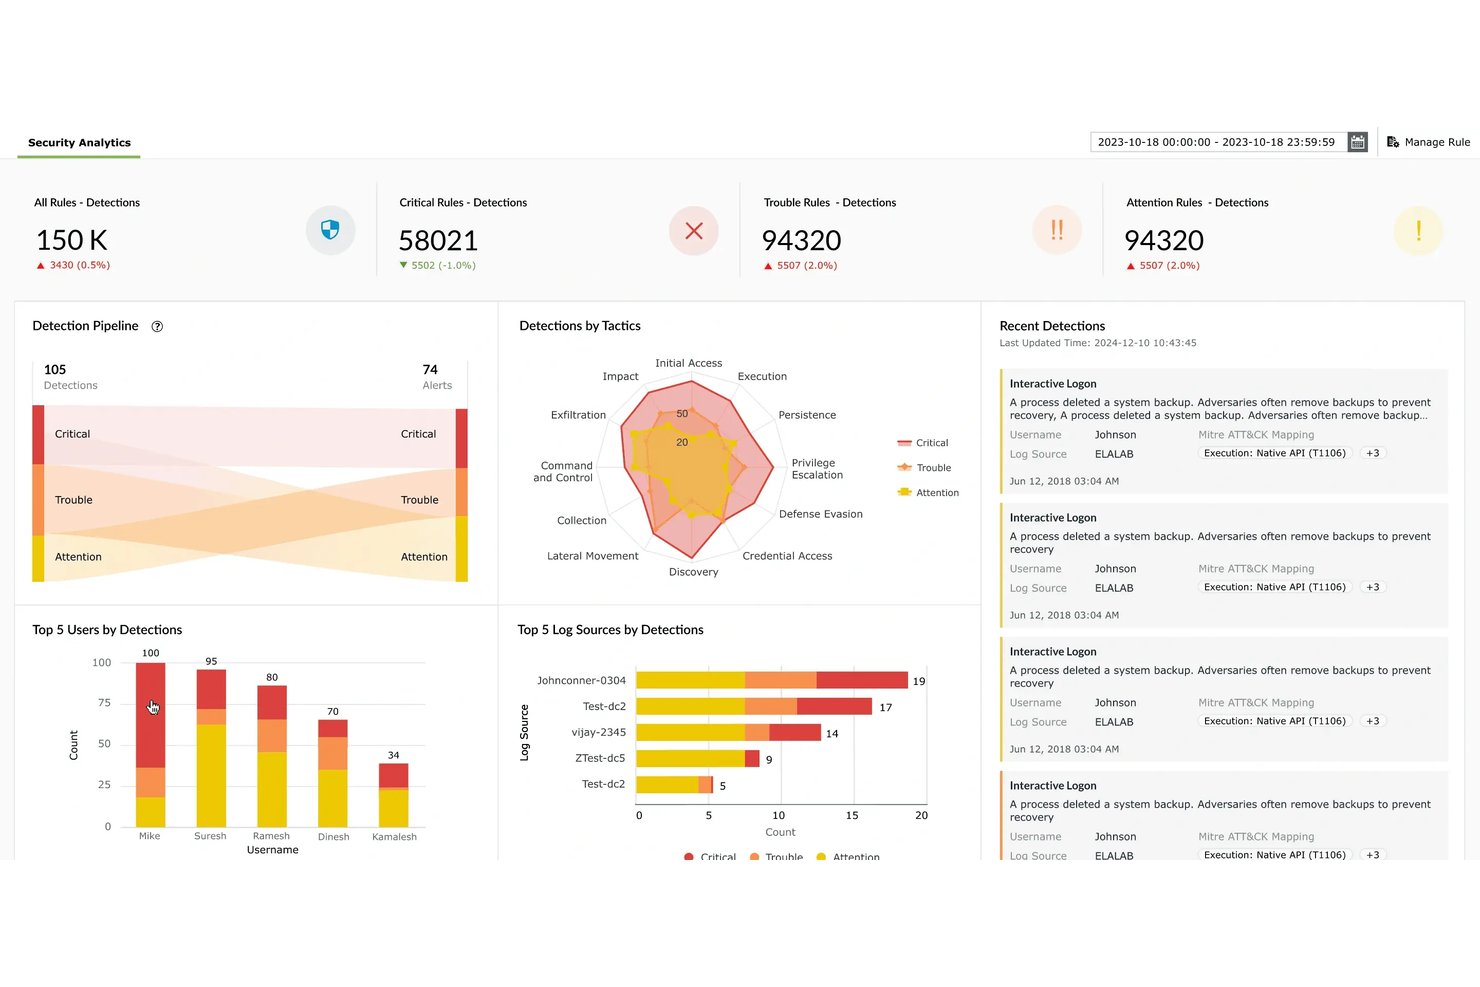
La corrélation des événements en temps réel renforce la détection des menaces en reliant les activités provenant de plusieurs sources de journaux afin d'identifier les schémas suspects.
Par exemple, un SIEM peut relier des échecs de connexion répétés, une connexion réussie et une modification inattendue des privilèges en une séquence que les analystes peuvent examiner, au lieu de traiter chaque événement comme une alerte isolée.
D'après mon expérience, c'est à ce niveau que les plateformes SIEM font gagner le plus de temps aux analystes. Sans corrélation, vous poursuivez du bruit. Avec elle, vous examinez une chaîne d'événements accompagnée d'un véritable contexte.
Des plateformes comme Microsoft Sentinel utilisent des règles de corrélation intégrées et l'apprentissage automatique pour mettre en évidence ces schémas avant qu'ils ne dégénèrent en incident grave.
Voici ce que fait concrètement la corrélation des événements en temps réel au sein de la plateforme :
- Détection basée sur des règles : Une logique prédéfinie signale les schémas d'attaque connus — par exemple trois échecs de connexion suivis d'une connexion réussie — sans intervention d'un analyste.
- Correspondance entre les sources : Corrèle les événements provenant de différents systèmes, de sorte qu'une requête DNS suspecte et un transfert de données sortant apparaissent comme un seul incident, et non comme deux incidents distincts.
- Profils comportementaux de référence : Des outils comme Microsoft Sentinel et IBM QRadar comparent l'activité actuelle aux normes historiques afin de détecter les anomalies que les règles seules ne permettraient pas d'identifier.
- Regroupement des incidents : Les alertes liées sont fusionnées en un seul dossier, afin que les analystes mènent une seule enquête au lieu de traiter des dizaines d'événements sans lien.
Have an account? Log In
3. Intégration des renseignements sur les menaces
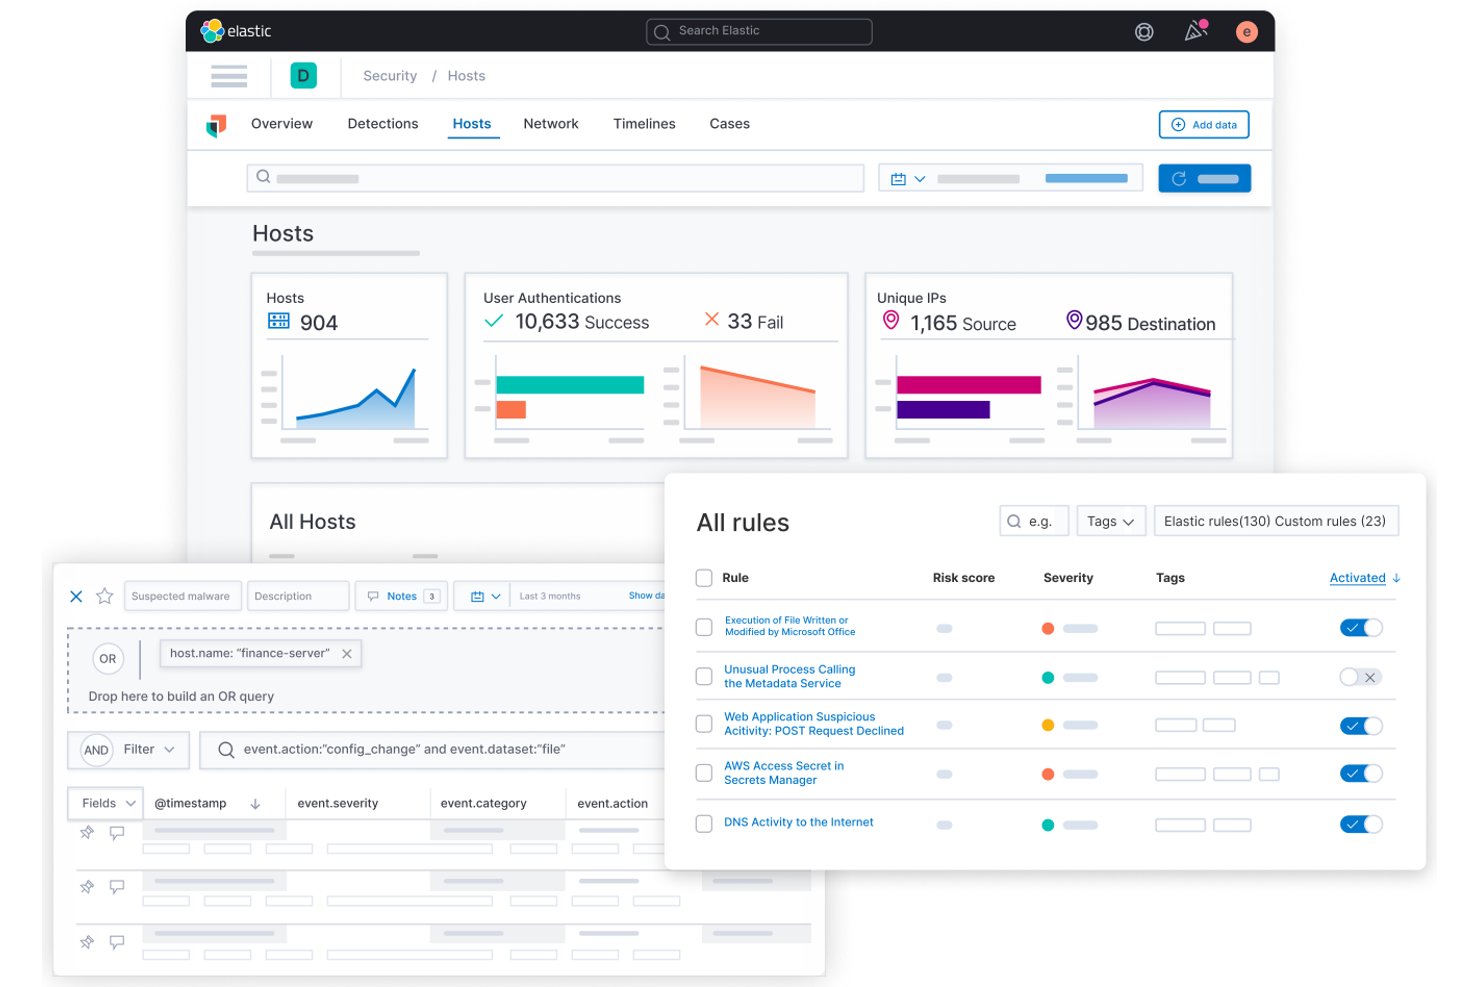
L’intégration de renseignements sur les menaces connecte votre SIEM à des flux externes — tels que des adresses IP, des domaines et des hachages de fichiers connus comme malveillants — afin que la plateforme puisse automatiquement signaler les activités correspondant à des indicateurs de menace confirmés.
D’après mon expérience, cela transforme un outil réactif en outil proactif. Au lieu d’attendre une alerte pour enquêter, votre SIEM fait apparaître les correspondances avec les données de menace en temps réel dès leur arrivée dans vos journaux.
Des plateformes comme IBM QRadar et Microsoft Sentinel prennent en charge les intégrations natives de flux, ce qui réduit les recherches manuelles qui ralentissent les analystes pendant les investigations en cours.
Voici à quoi ressemble l’intégration de renseignements sur les menaces au sein d’un SIEM :
- Ingestion des flux : importe automatiquement les flux STIX/TAXII, les sources commerciales comme Recorded Future ou les listes open source telles qu’AlienVault OTX.
- Correspondance des IOC : compare en temps réel les journaux ingérés avec les adresses IP, domaines et hachages de fichiers connus comme malveillants, et signale les correspondances dès leur apparition.
- Enrichissement du contexte : ajoute aux alertes les profils d’acteurs malveillants et les données de campagne, afin que les analystes sachent à quoi ils ont affaire avant de commencer leur analyse approfondie.
- Évaluation du niveau de confiance : classe les correspondances d’IOC selon leur fiabilité, afin que les indicateurs de faible qualité ne masquent pas les détections prioritaires.
4. Analyse du comportement des utilisateurs et des entités
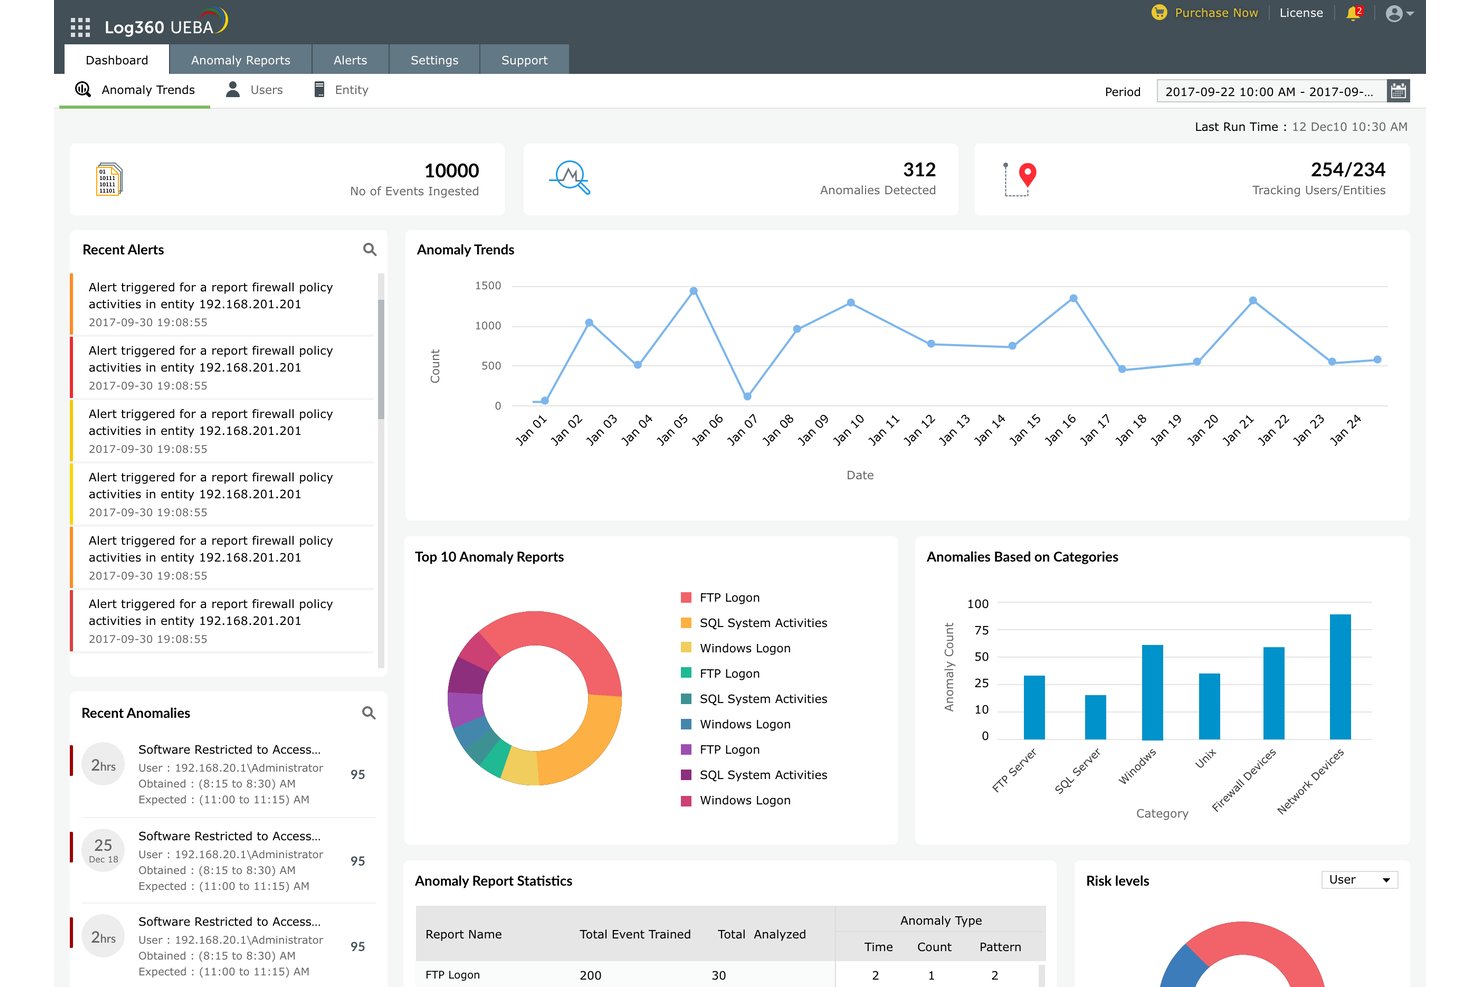
L’analyse du comportement des utilisateurs et des entités (UEBA) détecte les menaces en établissant une base de référence de l’activité normale pour chaque utilisateur et chaque appareil, puis en signalant les écarts par rapport à ce modèle.
D’après mon expérience, l’UEBA repère ce que la détection fondée sur des règles laisse passer — par exemple, un développeur qui accède soudainement à des fichiers RH à 2 heures du matin ou un compte de service qui transfère un volume inhabituel de données. Elle est particulièrement utile pour les menaces internes, lorsqu’aucun événement isolé ne semble suspect en lui-même.
Des plateformes comme Microsoft Sentinel et Exabeam intègrent directement l’UEBA au processus d’investigation, afin que les analystes disposent du contexte sans devoir changer d’outil.
Voici ce que l’UEBA fait réellement apparaître au sein d’un SIEM :
- Détection des écarts par rapport à la base de référence : signale les changements de comportement par rapport à une norme établie — par exemple, un utilisateur du service financier qui interroge soudainement la base de données d’inventaire des points de terminaison.
- Évaluation du risque : attribue au fil du temps un score de risque cumulé aux utilisateurs et aux entités, afin que les analystes traitent en priorité les comptes présentant le risque le plus élevé.
- Visibilité sur les menaces internes : détecte les menaces progressives qui ne génèrent aucune alerte isolée de gravité élevée — la vue chronologique d’Exabeam est particulièrement utile dans ce cas.
- Contexte au niveau de l’entité : regroupe l’activité par appareil ou par compte de service, et pas uniquement par utilisateur, afin que le comportement d’une machine compromise ne soit pas perdu dans la file d’attente des alertes.
5. Orchestration de la réponse aux incidents
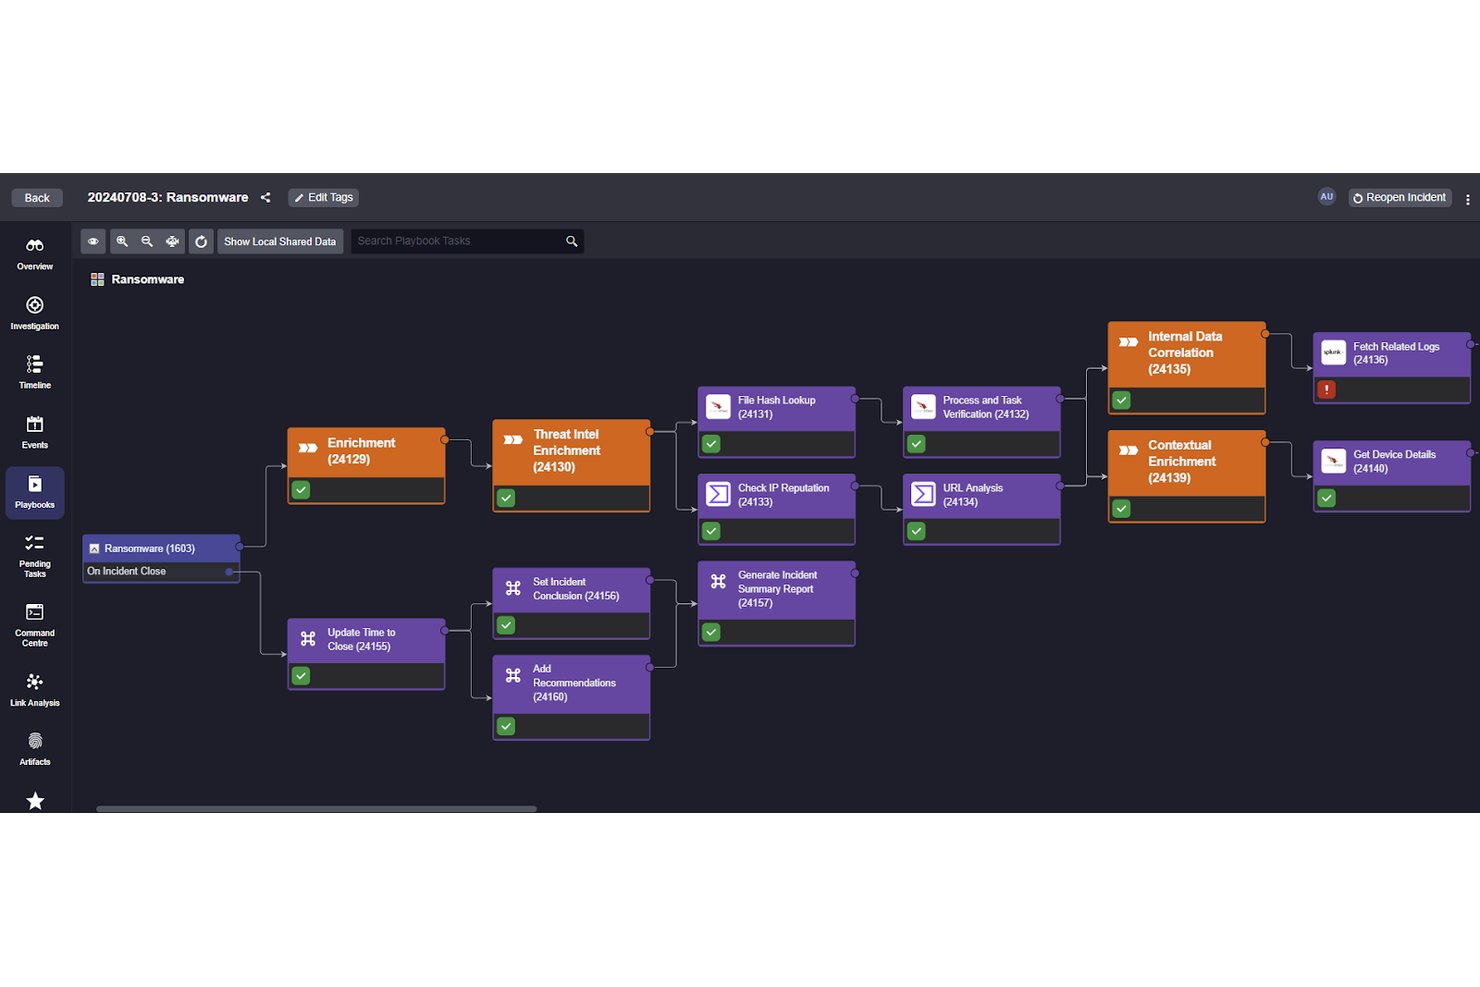
L’orchestration de la réponse aux incidents permet à votre SIEM de déclencher des actions de réponse prédéfinies dès qu’une menace est confirmée — isoler un point de terminaison compromis, bloquer une adresse IP ou ouvrir un ticket — sans attendre l’intervention d’un analyste.
D’après mon expérience, c’est ce qui comble l’écart entre la détection et le confinement. Plus une menace est contenue rapidement, moins les dommages qu’elle cause sont importants. Des plateformes comme Microsoft Sentinel relient directement les processus de réponse aux alertes, afin que votre équipe puisse mener l’investigation tandis que la plateforme prend automatiquement en charge les premières mesures de confinement.
Voici ce que l’orchestration de la réponse aux incidents prend en charge au sein d’un SIEM :
- Exécution automatisée des procédures: Déclenche des étapes de réponse prédéfinies — comme l’isolation d’un point de terminaison ou la révocation d’une session utilisateur — dès qu’une alerte atteint un certain seuil, sans intervention d’un analyste.
- Intégration d’outils tiers: Microsoft Sentinel se connecte directement à des outils comme ServiceNow et Microsoft Defender, afin que les actions de confinement et la création de tickets s’effectuent dans le même flux de travail.
- Branchement selon une logique conditionnelle: Les procédures s’adaptent au contexte de l’alerte et exécutent des actions différentes pour un incident d’hameçonnage ou un événement de déplacement latéral.
- Journalisation de la piste d’audit: Chaque action automatisée est enregistrée avec un horodatage, ce qui permet de contrôler le processus de réponse.
6. Rapports de conformité
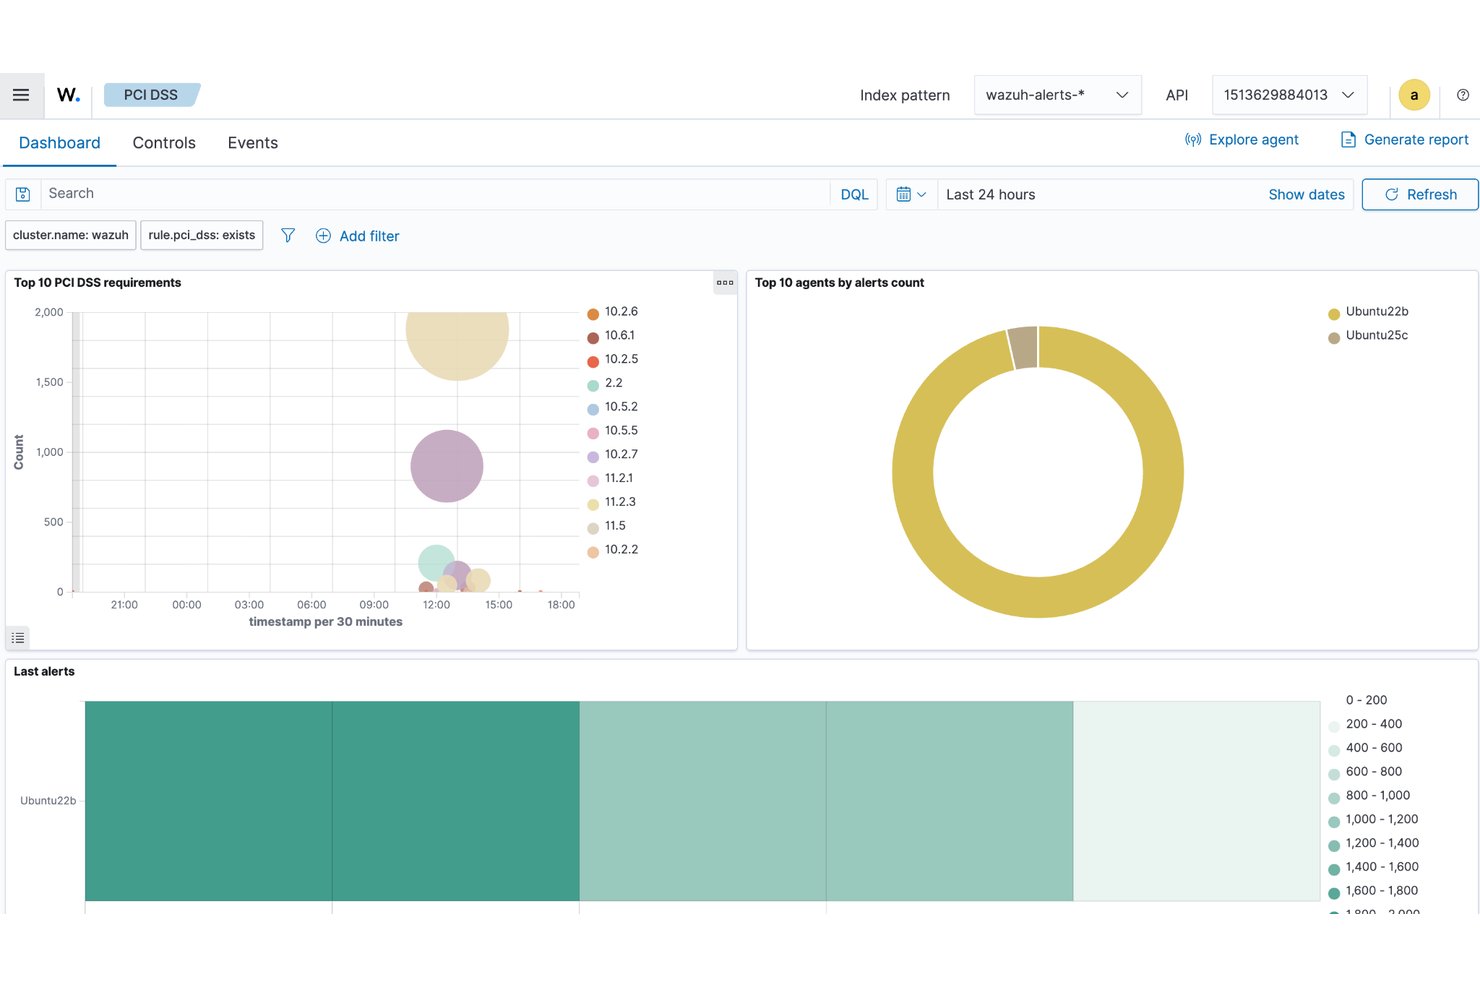
Les rapports de conformité permettent à votre SIEM de générer une documentation prête pour un audit directement à partir de vos données de journaux, sans devoir recréer les rapports à partir de zéro chaque trimestre.
La plupart des plateformes associent les événements collectés à des référentiels comme PCI DSS, HIPAA ou SOC 2, puis proposent des modèles de rapports préconfigurés correspondant à ces exigences.
D’après mon expérience, cela réduit le travail manuel qui incombe généralement aux analystes avant un audit. Au lieu d’extraire les journaux manuellement, vous exportez un rapport structuré que l’auditeur peut réellement utiliser.
Voici à quoi ressemblent les rapports de conformité dans un SIEM :
- Association aux référentiels: Étiquette automatiquement les événements collectés en fonction des contrôles PCI DSS, HIPAA ou SOC 2, afin que vos données de journaux soient directement reliées aux exigences d’audit.
- Modèles de rapports préconfigurés: Des plateformes comme Microsoft Sentinel et IBM QRadar incluent des rapports prêts à l’emploi associés à des référentiels spécifiques, sans mise en forme manuelle avant un audit.
- Distribution planifiée des rapports: Envoie les rapports selon une périodicité récurrente, afin que la documentation reste à jour sans intervention d’un analyste.
- Politiques de conservation des journaux: Applique les périodes de conservation exigées par la réglementation, en conservant les bonnes données disponibles lorsque les auditeurs les demandent.
7. Investigation criminalistique
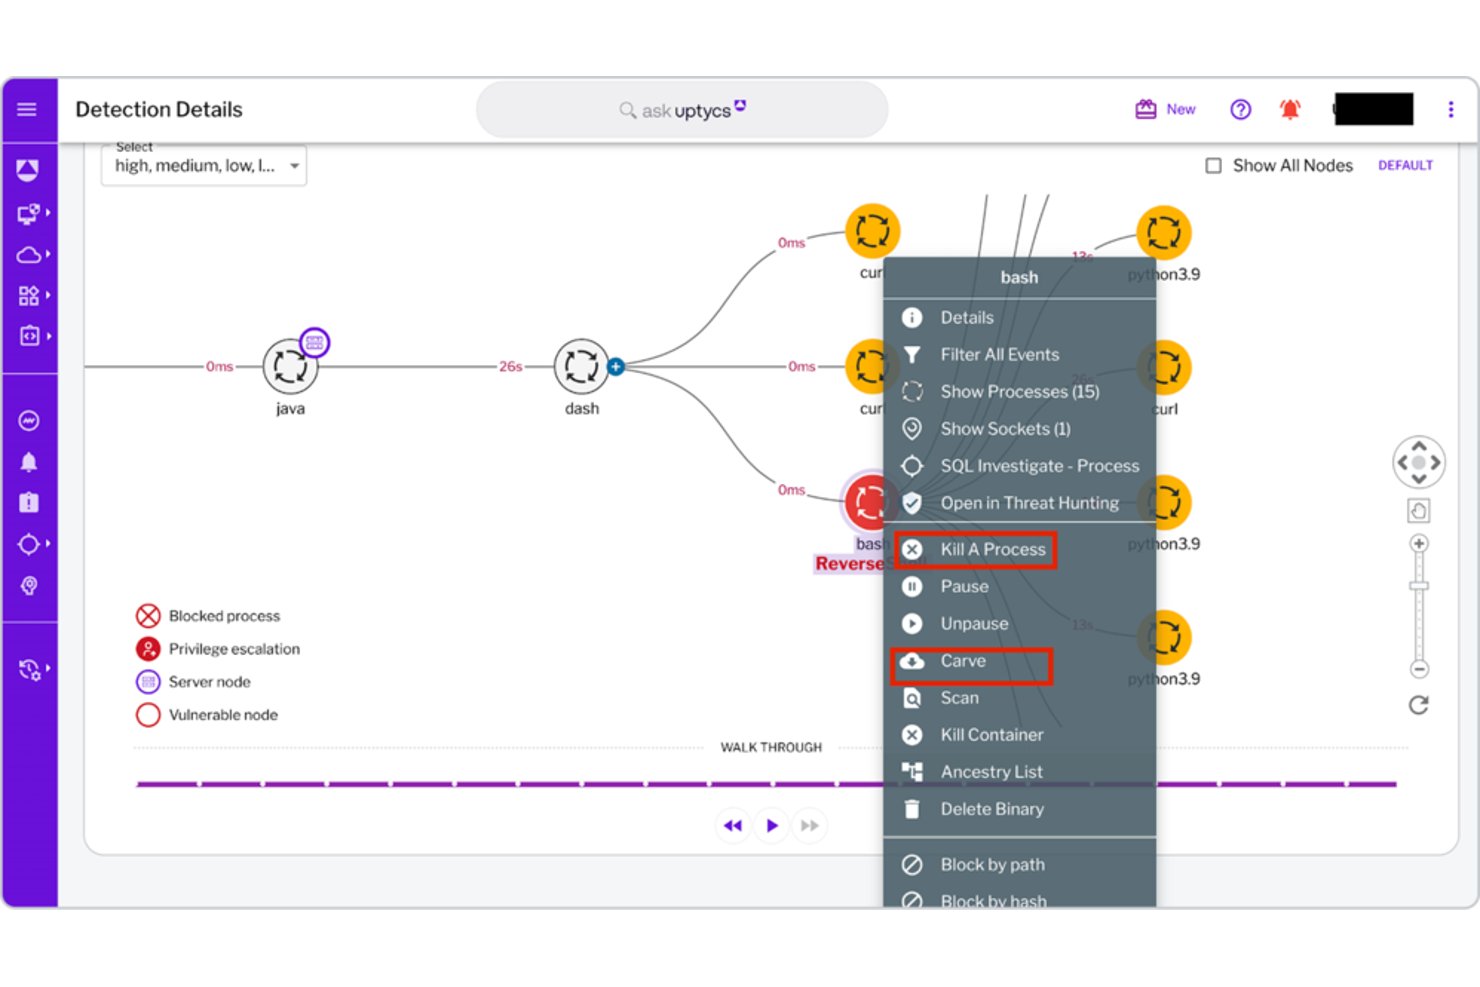
L’investigation criminalistique vous permet de remonter le fil d’un incident dans vos données de journaux, en reconstituant exactement ce qui s’est passé, à quel moment et sur quels systèmes.
La plupart des plateformes SIEM stockent les données brutes des événements avec les journaux normalisés, ce qui vous permet d’examiner les enregistrements d’origine sans perdre de détails. D’après mon expérience, c’est à ce stade que vous distinguez un incident contenu d’un incident toujours en cours.
Des plateformes comme IBM QRadar permettent aux analystes d’interroger les données historiques sur de longues périodes de conservation, ce qui est important lorsqu’une attaque se déroule sur plusieurs semaines plutôt que quelques heures.
Voici ce que l’investigation criminalistique vous offre dans un SIEM :
- Accès aux journaux bruts: Stocke les enregistrements d’événements d’origine avec les données normalisées, afin que vous ne travailliez jamais à partir d’une version compressée ou allégée de ce qui s’est passé.
- Interrogation historique: IBM QRadar permet aux analystes d’effectuer des recherches sur plusieurs mois de données, ce qui est utile lorsqu’un attaquant s’est déplacé latéralement pendant des semaines avant de déclencher une alerte.
- Reconstitution de la chronologie de l’attaque: Reconstitue la séquence des événements sur les différents systèmes, en indiquant exactement quand l’accès a eu lieu et ce qui a changé.
- Traçage intersystèmes: Relie les activités sur les points de terminaison, les appareils réseau et les charges de travail cloud au sein d’un même fil d’investigation.
8. Conservation des données historiques
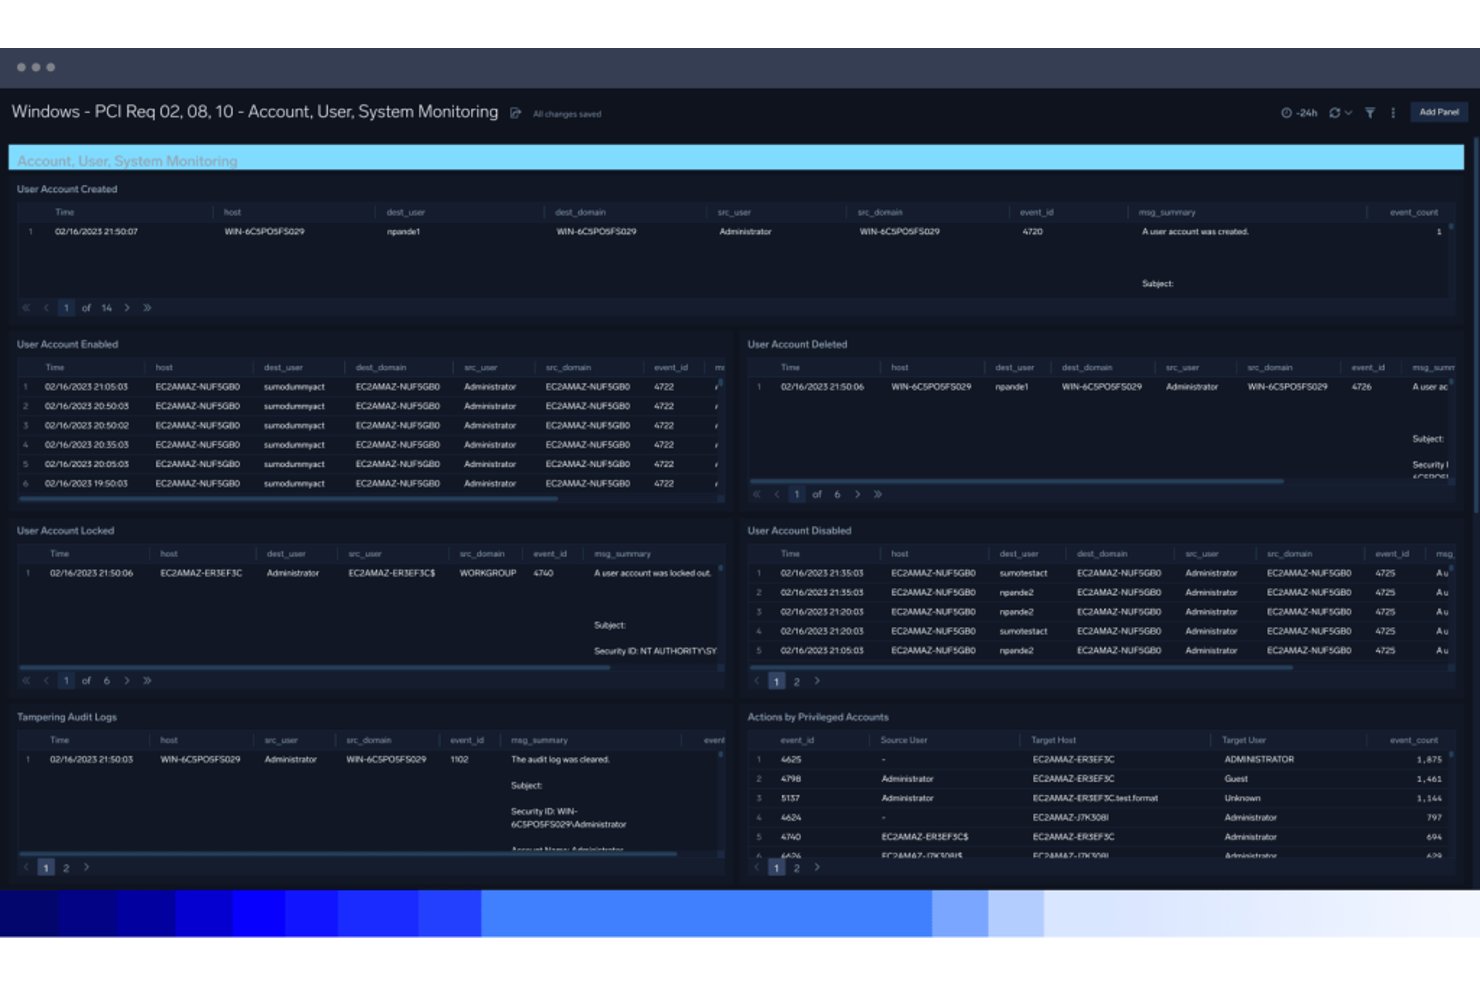
La conservation des données historiques détermine jusqu'à quelle date votre SIEM peut effectuer des recherches lors de l'analyse d'un incident. Les périodes de conservation et l'accès aux enregistrements d'événements d'origine varient selon la plateforme et la configuration.
D'après mon expérience, la profondeur de conservation est ce qui distingue une investigation forensique utile d'une impasse. Les attaquants agissent souvent lentement : plusieurs semaines peuvent s'écouler avant qu'une alerte ne se déclenche. Lorsque cela se produit, vous avez besoin de l'historique complet des journaux pour reconstituer ce qui s'est réellement passé. Sans fenêtres de conservation suffisantes, votre investigation repose sur des éléments de preuve incomplets.
Voici ce que la conservation des données historiques vous apporte réellement dans un SIEM :
- Préservation des journaux bruts : Conserve les enregistrements d'événements d'origine à disposition pour l'analyse forensique lorsque les paramètres de conservation de la plateforme le permettent.
- Fenêtres de conservation configurables : IBM QRadar vous permet de définir différentes périodes de conservation selon la source de données, afin que les journaux à forte valeur soient conservés plus longtemps sans faire augmenter les coûts de stockage de manière générale.
- Recherche de menaces sur le long terme : Permet aux analystes d'interroger plusieurs mois de données lorsqu'un attaquant a passé des semaines à se déplacer latéralement avant le déclenchement d'une alerte.
- Conformité réglementaire : Les politiques de conservation correspondent aux exigences de conformité, afin de conserver les bons journaux à disposition lorsque les auditeurs les demandent.
9. Tableaux de bord de visualisation de la sécurité
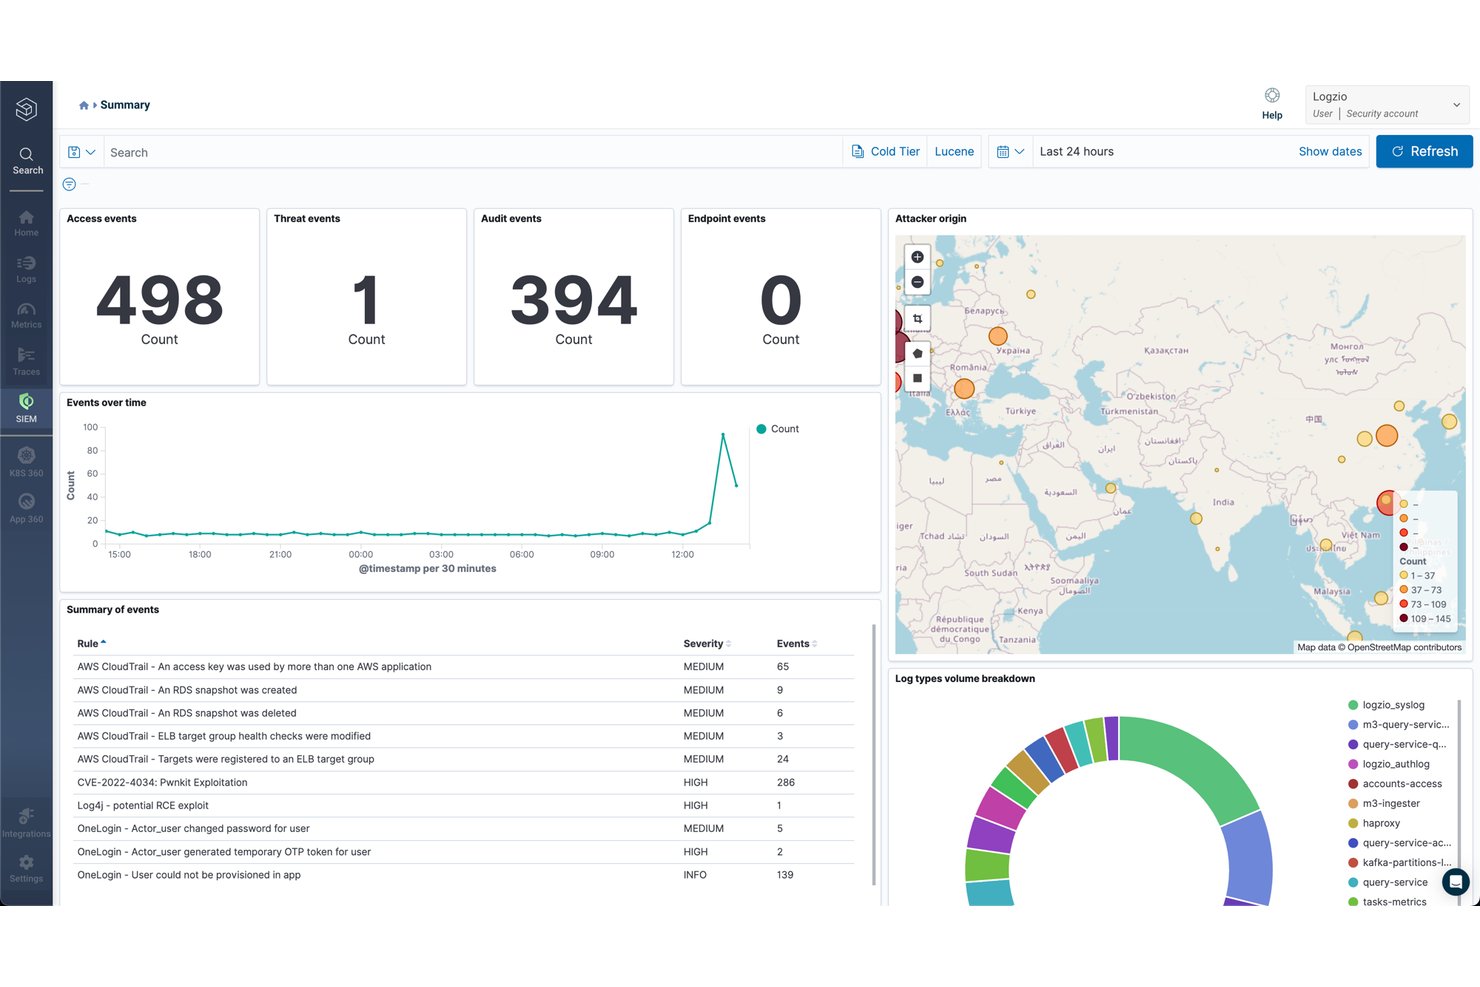
Les tableaux de bord de visualisation de la sécurité offrent une vue en temps réel de l'activité liée aux menaces dans votre environnement, en rassemblant les données des journaux, les alertes et les scores de risque au même endroit.
Au lieu de parcourir des résultats de requêtes bruts, vous évaluez votre posture de sécurité en un coup d'œil. D'après mon expérience, cela est particulièrement important pendant les incidents en cours, lorsque vous devez rapidement comprendre la situation.
Des plateformes comme Microsoft Sentinel vous permettent de personnaliser la disposition des tableaux de bord selon la source de données ou le type d'alerte, afin que la vue corresponde réellement au mode de travail de votre équipe. Ce contexte réduit le temps nécessaire pour repérer ce qui mérite une investigation.
Voici ce que les tableaux de bord de visualisation de la sécurité font apparaître dans un SIEM :
- Flux d'alertes en temps réel : Affiche les alertes déclenchées en temps réel, afin que votre équipe voie les nouvelles menaces dès leur apparition, et non après une actualisation manuelle.
- Évolution des scores de risque : Montre comment les scores de risque des utilisateurs et des entités évoluent au fil du temps, ce qui facilite l'identification des comptes dont le niveau de risque augmente discrètement.
- Dispositions personnalisables : Microsoft Sentinel vous permet d'organiser les panneaux du tableau de bord selon la source de données ou le type d'alerte, afin que la vue corresponde au flux de travail réel de votre équipe.
- Cartographie géographique : Reporte les événements de connexion et d'accès selon leur emplacement, en signalant en un coup d'œil les scénarios de déplacement impossible.
10. Gestion des alertes et des notifications
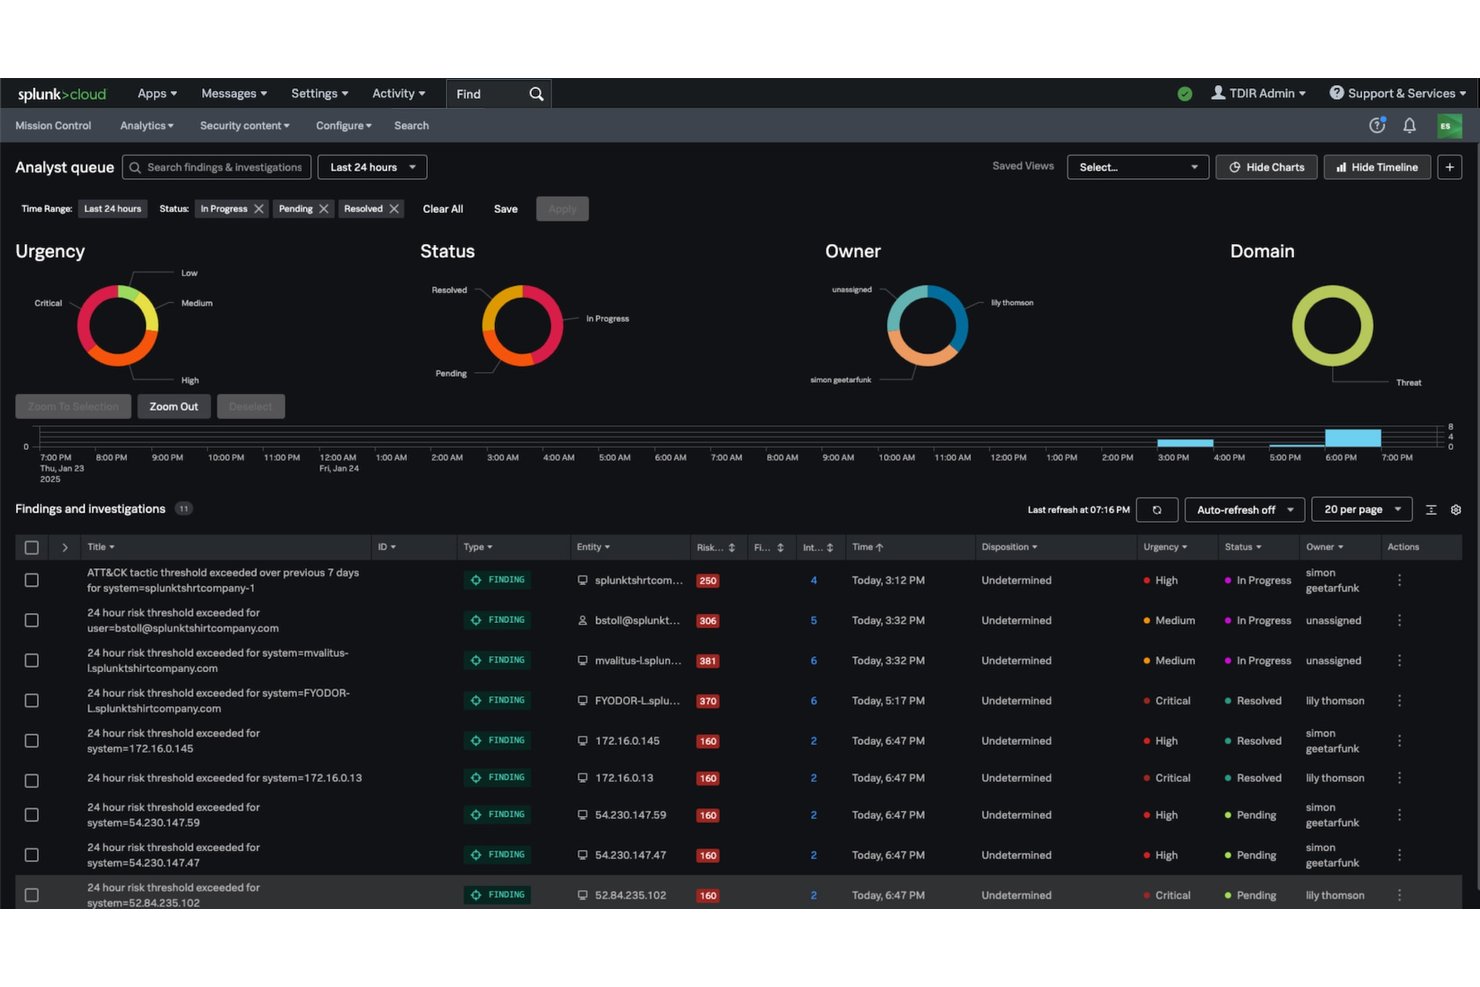
La gestion des alertes et des notifications contrôle la manière dont votre SIEM présente les menaces aux bonnes personnes, par les bons canaux et au bon moment. Les alertes sont générées lorsque les données de journaux collectées correspondent à des règles prédéfinies ou à des seuils d'anomalie, puis transmises aux analystes par e-mail, SMS ou via des systèmes de gestion des tickets intégrés tels que ServiceNow.
D'après mon expérience, la qualité de la configuration de vos alertes compte davantage que leur volume. Des plateformes comme IBM QRadar vous permettent d'ajuster la gravité et le routage des alertes selon le type de source, afin que les menaces hautement prioritaires restent visibles au lieu d'être noyées dans le bruit.
Voici à quoi ressemble la gestion des alertes et des notifications dans un SIEM :
- Déclenchement fondé sur des seuils : Déclenche des alertes lorsque les données de journaux correspondent à une règle ou à un seuil d'anomalie, sans nécessiter de surveillance manuelle.
- Routage multicanal : Envoie les alertes par e-mail, SMS ou via des systèmes de gestion des tickets tels que ServiceNow, afin que le bon analyste reçoive la bonne alerte.
- Ajustement de la gravité : IBM QRadar vous permet de pondérer les alertes selon le type de source, afin que les menaces critiques restent visibles au lieu de se perdre dans le bruit des alertes peu prioritaires.
- Règles d'escalade : Réattribue automatiquement les alertes non confirmées après un délai défini, afin qu'aucune alerte ne reste bloquée dans une file d'attente non surveillée.
Les 10 meilleurs outils SIEM
Voici notre sélection des meilleurs outils SIEM pour vous aider dans vos recherches :
Et après : mettre votre SIEM à contribution
Une fois que vous avez identifié les fonctionnalités du SIEM qui comptent pour votre environnement, l'étape suivante consiste à décider de la manière dont votre équipe réagira à ces alertes. Découvrez nos meilleures plateformes SOAR pour comparer les outils d'automatisation de la sécurité qui peuvent compléter votre configuration SIEM et rationaliser la réponse aux incidents.