

Sisäiset kehittäjäalustat eli IDP:t ovat mukautettavia järjestelmiä, joiden avulla voit rakentaa, testata ja julkaista ohjelmistoja nopeammin standardoimalla teknologiapinosi suunnittelutyönkulut. Jos etsit tapoja vähentää manuaalista työtä, yksinkertaistaa pilvipalvelujen hallintaa ja tarjota kehittäjillesi sujuvampia työympäristöjä, nämä työkalut ovat olennaisia.
Tämä luettelo esittelee parhaat sisäiset kehittäjäalustat vuodelle 2026—jokainen niistä on valittu huolellisesti käyttöönoton, automaation ja tiimin tuottavuuden todellisten vahvuuksien perusteella. Löydät tarvittavat tiedot valitaksesi tiimisi vaatimuksiin sopivan alustan, joka pitää projektisi etenemässä.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sisäisten kehittäjäalustojen vertailutaulukko
Tämä vertailutaulukko tiivistää parhaiksi valitsemieni sisäisten kehittäjäalustojen hinnoittelutiedot:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras monipuolinen CI/CD-automaatioratkaisu | Maksuton paketti saatavilla | Hinnoittelu pyynnöstä | Website | |
| 2 | Paras käytäntöihin perustuvaan IaC-hallintaan | Ilmainen kokeiluversio saatavilla | Alkaen 20 000 $/vuosi (laskutetaan vuosittain) | Website | |
| 3 | Paras ympäristöjen käyttöönotto kustannustenhallinnalla | Ilmainen kokeiluversio saatavilla | Alkaen $1,500/kuukausi | Website | |
| 4 | Paras infrastruktuuriautomaatio kehitystiimeille | Ilmainen kokeilu saatavilla | Alkaen $899/kuukausi | Website | |
| 5 | Paras sisäänrakennettu API- ja identiteetinhallinta | Ilmainen esittely saatavilla | Alkaen $150/komponentti/kuukausi | Website | |
| 6 | Paras työkalujen integraatioiden näkyvyys suuressa mittakaavassa | Ilmaisversio saatavilla | Alkaen 7,67 $/käyttäjä/kuukausi | Website | |
| 7 | Paras modulaarisiin suunnitelmiin perustuva pilviympäristön määritys | Saatavilla 14 päivän ilmainen kokeilujakso | Alkaen $50/käyttäjä/kuukausi | Website | |
| 8 | Parhaat dynaamisen ympäristön hallintatyökalut | Saatavilla 30 päivän ilmainen kokeilujakso | Alkaen $1,979/kuukausi (laskutetaan vuosittain) | Website | |
| 9 | Paras hybridipilvien orkestrointiin | Ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 10 | Paras mukautettava kehittäjien itsepalveluportaali | Maksuton tilaus + maksuton esittely saatavilla | Alkaen $30/käyttäjä/kuukausi (laskutetaan vuosittain) | Website |


Parhaiden sisäisten kehittäjäalustojen arvostelut
 Paras monipuolinen CI/CD-automaatioratkaisu
- Maksuton paketti saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.6/5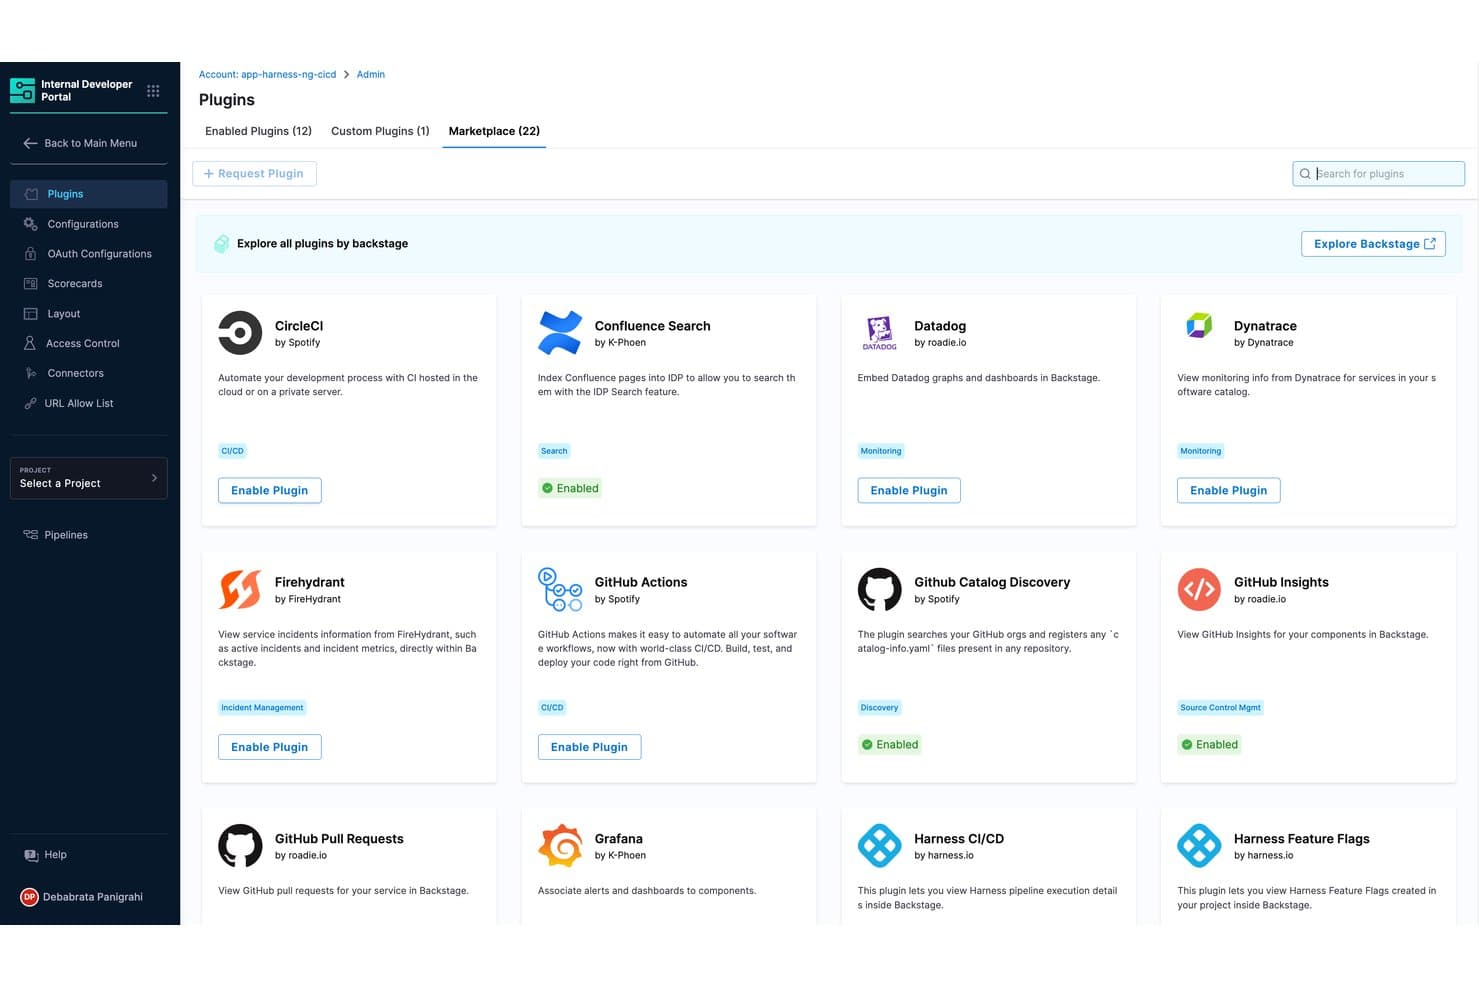
Harness tarjoaa laajennusmarkkinapaikan sisäisessä kehittäjäportaalissaan, minkä ansiosta tiimit voivat ottaa käyttöön GitHub Actionsin, Datadogin ja CircleCIn kaltaisia integraatioita suoraan keskitetystä ylläpitokäyttöliittymästä. Harness on sisäinen kehittäjäalusta, joka kokoaa edistyneen CI/CD-putkien automatisoinnin, pilvi-infrastruktuurin orkestroinnin, kehittäjien omatoimipalvelut ja hallinnon yhdeksi ratkaisuksi.
Kenelle Harness sopii parhaiten?
Harness on hyvä valinta keskisuurten ja suurten organisaatioiden alustasuunnittelutiimeille ja DevOps-vetäjille, jotka haluavat yhtenäistää ja automatisoida ohjelmistojen toimitusprosesseja.
Miksi valitsin Harnessin
Valitsin Harnessin yhdeksi parhaista vaihtoehdoista, koska käytän sen monipuolista CI/CD-automaatiota käyttöönottojen yhtenäistämiseen, putkien hallintaan käytännöt koodina -periaatteen avulla sekä kehittäjille suunnatun joustavan omatoimiportaalin tarjoamiseen nykyaikaisille alustatiimeille.
Harnessin tärkeimmät ominaisuudet
- Ympäristöjen hallinta: Mahdollistaa kehitys-, testi- ja tuotantokäyttöön tarkoitettujen mukautettujen ympäristöjen määrittämisen, käyttöönoton ja hallinnan.
- Roolipohjainen käyttöoikeuksien hallinta: Tarjoaa käyttäjille, tiimeille ja projekteille yksityiskohtaiset käyttöoikeudet sekä tuen kertakirjautumiselle ja auditointilokeille.
- Palveluluettelo: Ylläpitää keskitettyä luetteloa sovelluksista, komponenteista, omistajuudesta ja käyttöönottojen metatiedoista.
- Pilvikustannusten hallinta: Seuraa pilvipalvelujen käyttöä käyttöönottojen yhteydessä ja tarjoaa näkyvyyden infrastruktuurikuluihin.
Harnessin integraatiot
Harness tarjoaa natiivit integraatiot GitHubiin ja Jiraan. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Yksityiskohtaiset roolipohjaiset käyttöoikeudet
- Sisäänrakennettu palveluluettelo omistajuuden seurantaan
- Tukee monimutkaisia monipilvikäyttöönottojen strategioita
Cons:
- Ohjelmistoluettelo on suppeampi
- Edistyneet ominaisuudet voivat vaatia laajaa määritystyötä
Learn more about Harness: Paras käytäntöihin perustuvaan IaC-hallintaan
- Ilmainen kokeiluversio saatavilla
- Alkaen 20 000 $/vuosi (laskutetaan vuosittain)
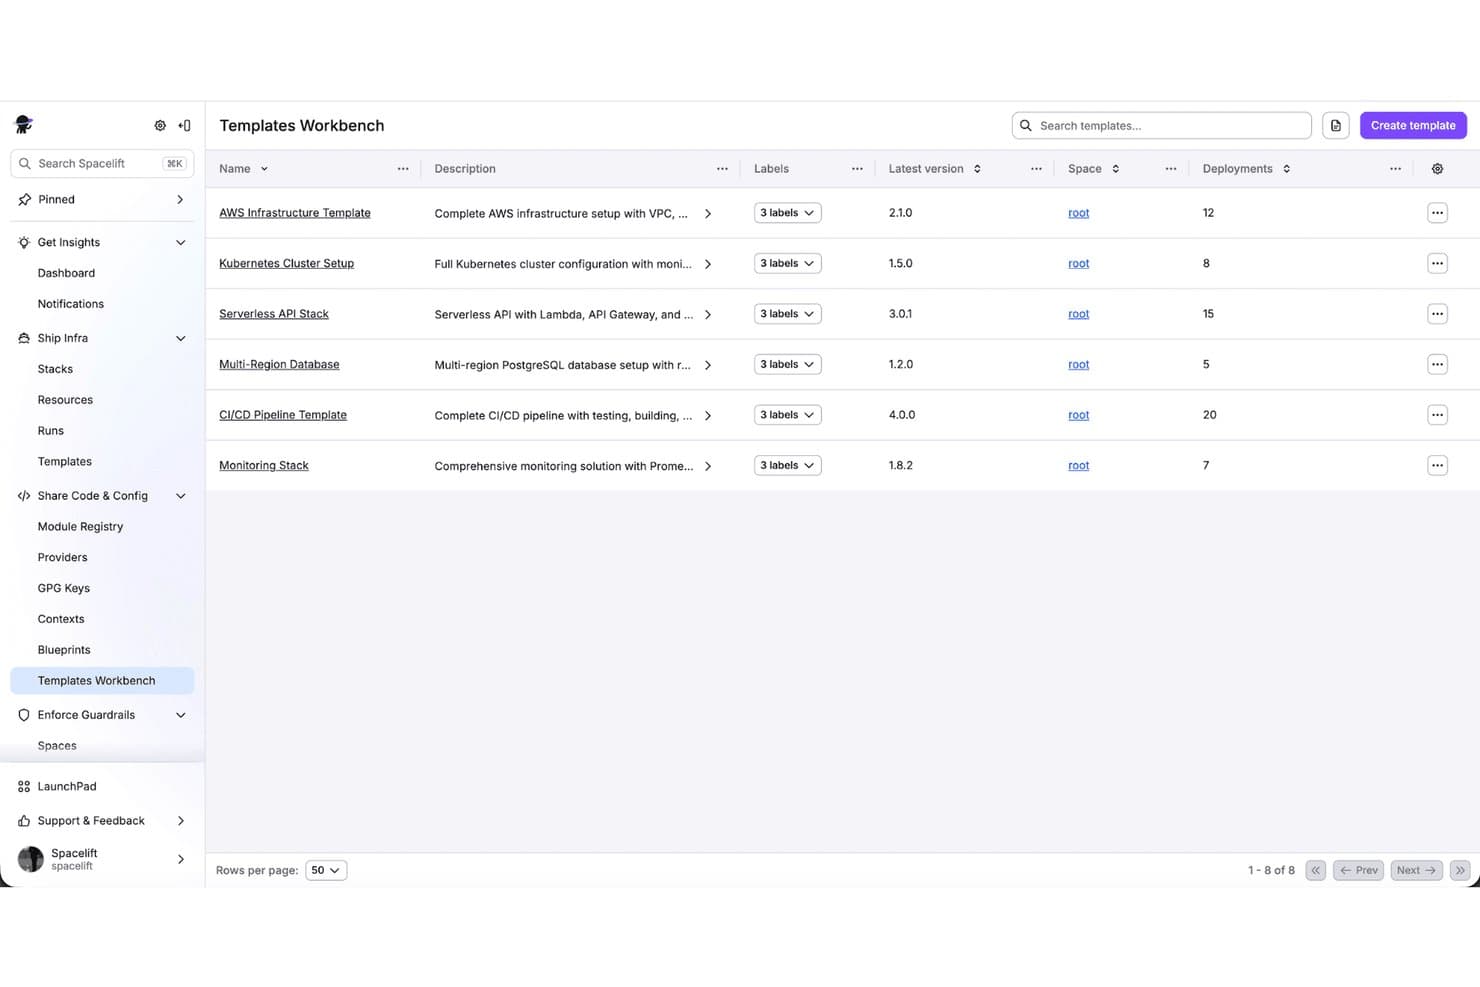
Spacelift tarjoaa Templates Workbench -työtilan, jossa alustatiimit voivat hallita ja ottaa käyttöön uudelleenkäytettäviä infrastruktuurimalleja, kuten AWS-, Kubernetes- ja CI/CD-putkia. Spacelift on sisäisille kehittäjäalustoille tarkoitettu infrastruktuuriautomaatioalusta, joka tarjoaa käytäntöihin perustuvaa IaC-työnkulkujen hallintaa, roolipohjaisia käyttöoikeuksia sekä integraatiot Terraformin, Pulumin, CloudFormationin, Kubernetesin ja merkittävien pilvipalveluntarjoajien kanssa.
Kenelle Spacelift sopii parhaiten?
Alusta-, DevOps- tai SRE-tiimeille organisaatioissa, jotka tarvitsevat käytäntöjen tiukkaa valvontaa ja skaalautuvaa infrastruktuuriautomaatiota useiden pilvipalveluntarjoajien ympäristöissä.
Miksi valitsin Spaceliftin
Valitsin Spaceliftin yhdeksi parhaista vaihtoehdoista, koska hyödynnän sen käytäntöihin perustuvaa IaC-hallintaa OPA-käytäntöjen valvontaan Terraformissa, Pulumissa ja Kubernetesissa. Käytännössä tiimini voi automatisoida infrastruktuurimuutoksia tarkkojen käyttöoikeuksien avulla ja tarkastaa jokaisen toimenpiteen vaatimustenmukaisuuden varmistamiseksi.
Spaceliftin tärkeimmät ominaisuudet
- Pinojen riippuvuuksien hallinta: Määritä infrastruktuuripinojen väliset suhteet ja automatisoi niiden suoritusjärjestys.
- Integroitu poikkeamien tunnistus: Valvo pilviresursseja jatkuvasti tilapoikkeamien varalta ja käynnistä hälytykset, kun niitä havaitaan.
- Tuki useille pilvipalveluntarjoajille: Ota resursseja käyttöön ja hallitse niitä AWS:ssä, Azuressa, GCP:ssä ja muualla yhdeltä alustalta.
- Mukautetut ilmoitukset: Integroi Slackiin ja Microsoft Teamsiin saadaksesi päivityksiä pinojen toiminnasta ja työnkulkujen tilasta.
Spaceliftin integraatiot
Spacelift tarjoaa natiiviset integraatiot GitHubiin, GitLabiin, Bitbucketiin, AWS:ään, Azureen, Google Cloudiin, Slackiin, Microsoft Teamsiin ja Oktaan. Mukautettuja integraatioita varten on saatavilla ohjelmointirajapinta.
Pros and Cons
Pros:
- Käytäntöihin perustuvat työnkulut infrastruktuuriautomaatiota varten
- Automaattiset pinojen riippuvuudet ja orkestrointi
- Tiimien tarkkarajainen käyttöoikeuksien hallinta
Cons:
- Ei sisäänrakennettua kehittäjien itsepalveluportaalia
- Pinojen visualisoinnin rajalliset mukautusmahdollisuudet
Learn more about Spacelift: 3Paras ympäristöjen käyttöönotto kustannustenhallinnalla
env0
- Ilmainen kokeiluversio saatavilla
- Alkaen $1,500/kuukausi
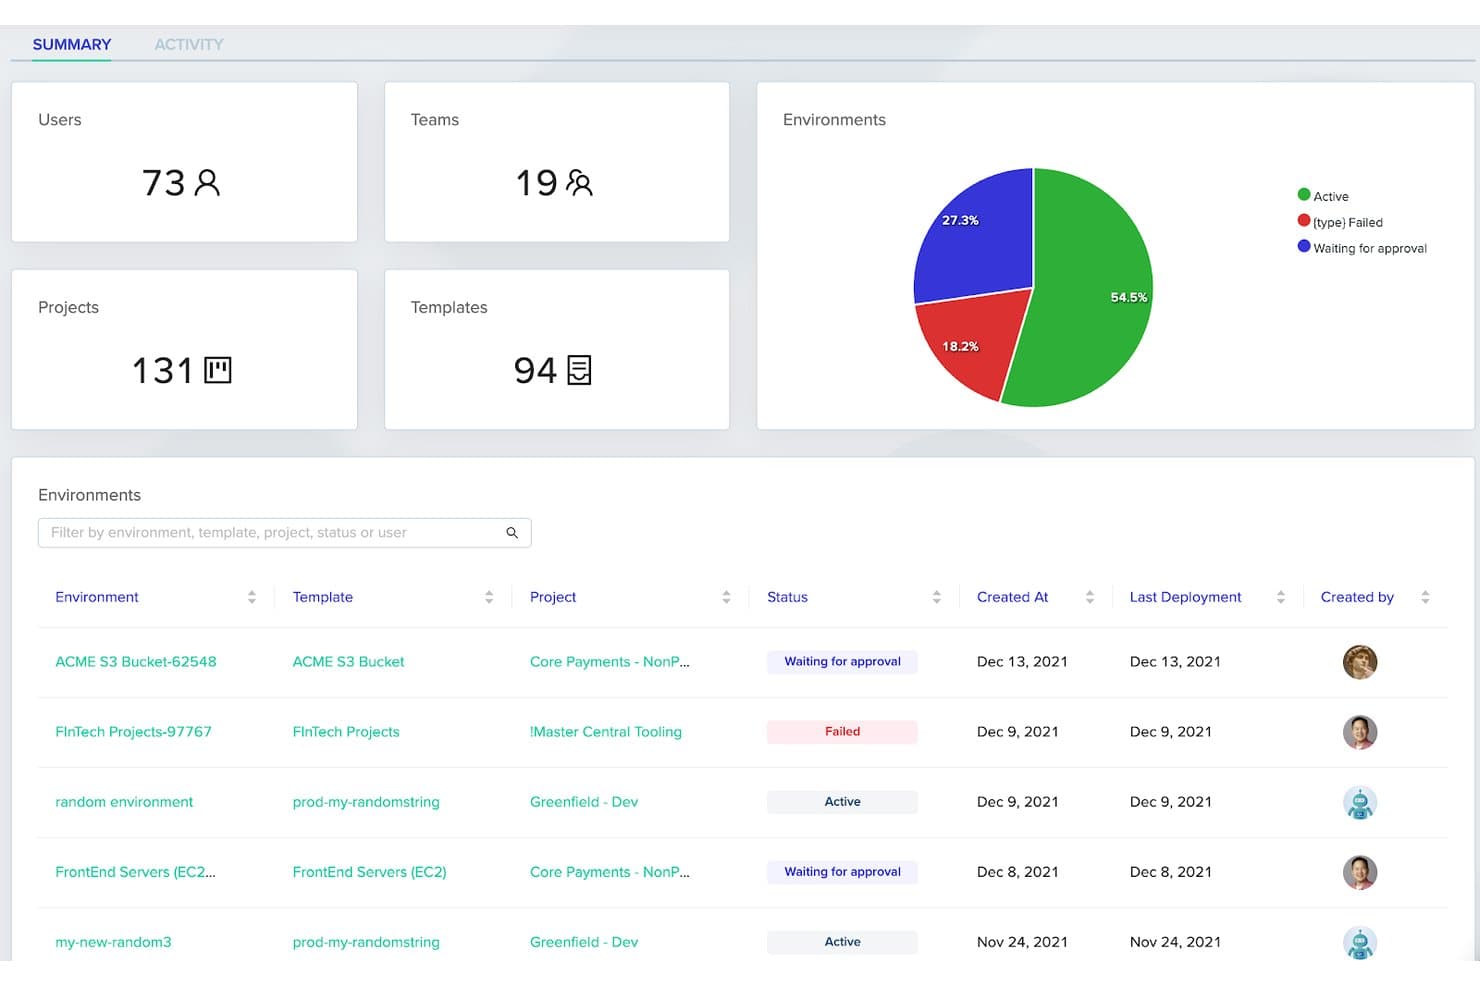
env0 tarjoaa keskitetyn yhteenvetonäkymän, jossa esitetään käyttäjät, tiimit, projektit, mallit ja ympäristöjen käyttöönottotilat visuaalisina erittelyinä. env0 eli env zero on pilvipohjainen infrastruktuuriautomaatioalusta sisäisille kehittäjäalustoille. Se tarjoaa itsepalveluna tapahtuvan ympäristöjen käyttöönoton, suojakaiteet, monipilvituen, käytännöt koodina sekä kustannustenhallintaominaisuudet.
Kenelle env0 sopii parhaiten?
Keskisuurten ja suurten organisaatioiden alustakehitys- ja DevOps-tiimeille, jotka etsivät keskitettyä ympäristöjen automatisointia ja käytäntöohjattua infrastruktuurin hallintaa.
Miksi valitsin env0:n
Valitsin env0:n, koska voin automatisoida ympäristöjen käyttöönoton uudelleenkäytettävien mallien avulla ja valvoa käytäntöjä koodina eri pilvipalveluissa sekä samalla tarjota tiimilleni täyden näkyvyyden infrastruktuurikuluihin ja hallita niitä. Kustannustenhallintaominaisuudet ovat sisäisille kehittäjäalustoille vertaansa vailla.
env0:n keskeiset ominaisuudet
- Infrastruktuuri koodina (IaC) -työnkulkujen tuki: Suorita ja hallitse Terraformia, OpenTofua, Terragruntia, CloudFormationia ja Pulumia yhtenäisellä alustalla.
- Poikkeamien tunnistus ja korjaaminen: Tunnista ja korjaa infrastruktuurin poikkeamat automaattisesti eri ympäristöissä.
- Yksityiskohtainen roolipohjainen käyttöoikeuksien hallinta: Määritä käyttöoikeudet projekti-, ympäristö- ja mallitasolla.
- Integroidut hyväksynnät ja ilmoitukset: Määritä mukautettuja hyväksyntäkulkuja ja ilmoituksia ympäristötoimintoja varten.
env0:n integraatiot
env0 tarjoaa natiiviset integraatiot GitHubiin, GitLabiin, Bitbucketiin, Azure DevOpsiin, AWS:ään, Google Cloud Platformiin, Helmiin, Oktaan ja Slackiin. Mukautettuja integraatioita varten on saatavilla ohjelmointirajapinta.
Pros and Cons
Pros:
- Ympäristöjen kustannusten reaaliaikainen näkyvyys ja suojakaiteet
- Poikkeamien automaattinen tunnistus ja korjaaminen
- Valvoo käytäntöjä koodina käyttöönottojen yhteydessä
Cons:
- Rajalliset sisäänrakennetut ohjelmistoluettelon ominaisuudet
- Työnkulkujen monimutkaisuus suurissa monorepo-projekteissa
Learn more about env0: Paras infrastruktuuriautomaatio kehitystiimeille
- Ilmainen kokeilu saatavilla
- Alkaen $899/kuukausi
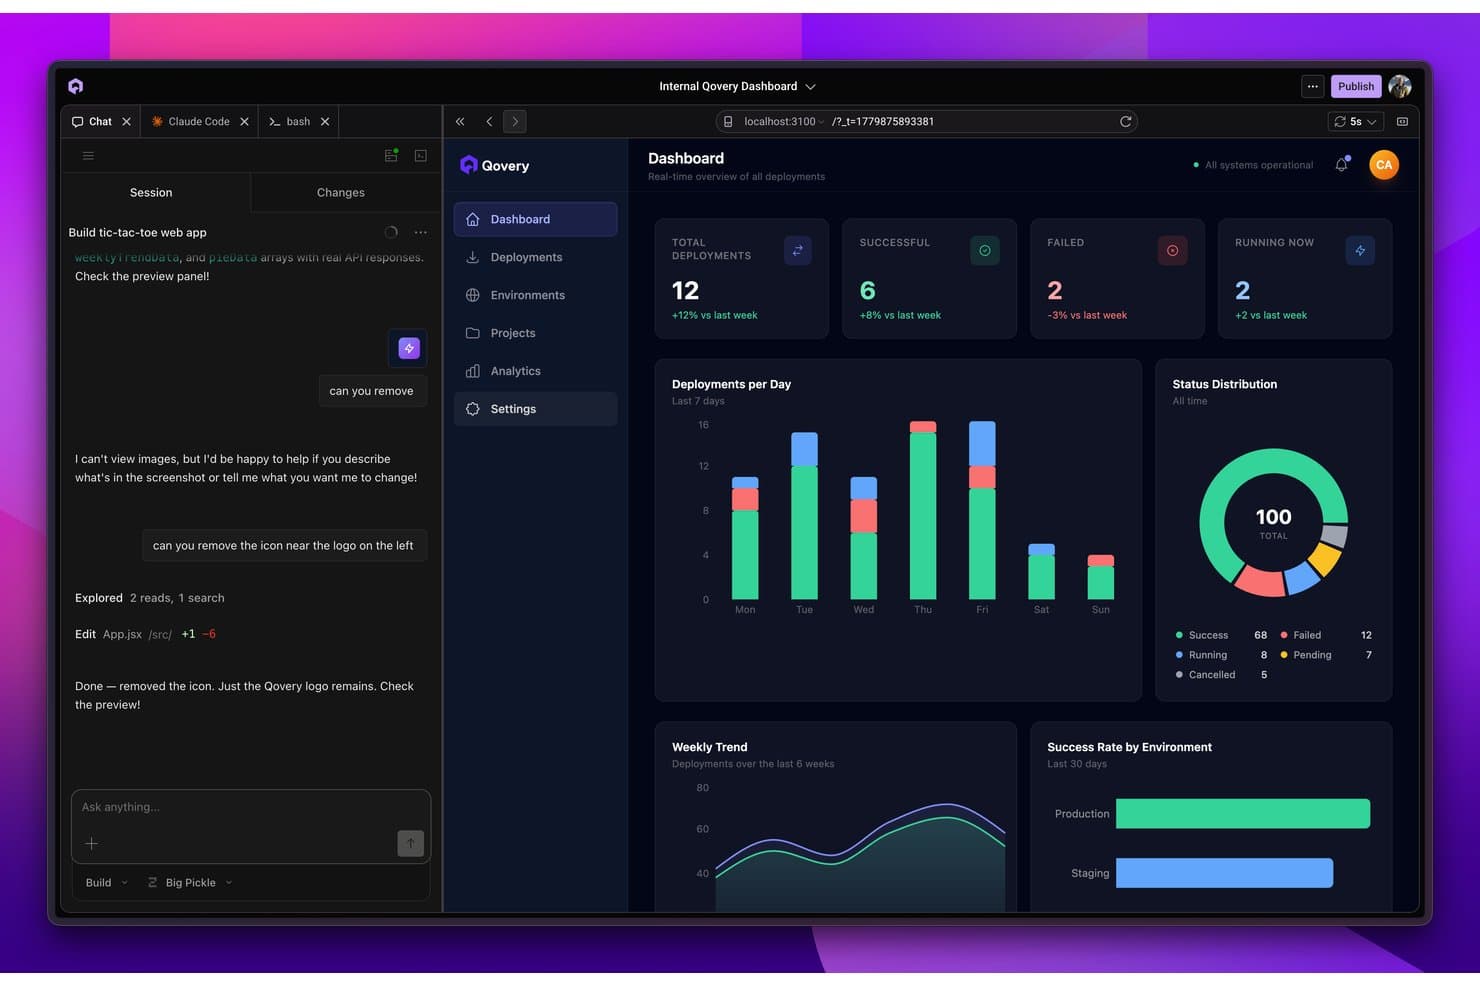
Qovery tarjoaa sisäisen kehittäjäalustan hallintapaneelin, jossa näkyvät käyttöönottojen reaaliaikainen seuranta, tilajakauma ja ympäristökohtaiset onnistumismittarit. Qovery on pilvinatiivisille tiimeille suunniteltu sisäinen kehittäjäalusta (IDP), joka tarjoaa yhtenäisen infrastruktuuriautomaation, ympäristöjen käyttöönoton, CI/CD-integraation ja kattavan hallinnan yhdestä keskitetystä ohjaustasosta.
Kenelle Qovery sopii parhaiten?
Kasvavien SaaS-yritysten tai modernia Kubernetes-pohjaista pilvi-infrastruktuuria rakentavien ja ylläpitävien yritysten alustatekniikkatiimeille.
Miksi valitsin Qovery-palvelun
Valitsin Qovery-palvelun yhdeksi parhaista sisäisistä kehittäjäalustoista, koska voin automatisoida usean pilvipalvelun Kubernetes-infrastruktuuria, valvoa yksityiskohtaisia RBAC-oikeuksia ja käytäntöjä koodina sekä antaa kehittäjille mahdollisuuden hankkia pilviresursseja itsepalveluna suoraan yhtenäisestä portaalista. Paras infrastruktuuriautomaatio kehitystiimeille.
Qovery-palvelun tärkeimmät ominaisuudet
- Väliaikaiset ympäristöt: Luo ja poista nopeasti esikonfiguroituja, täyden pinon testiympäristöjä jokaista vetopyyntöä varten.
- Natiiviset CI/CD-integraatiot: Yhdistä GitHub Actions-, GitLab CI- ja muihin putkityökaluihin automaattisia käyttöönottoja varten.
- Salaisuuksien hallinta: Hallitse, lisää ja kierrätä salaisuuksia turvallisesti sovellusten ja ympäristöjen välillä.
- Reaaliaikainen toimintalokitus: Seuraa käyttöönottojen reaaliaikaista toimintaa, tarkastusketjuja ja järjestelmätapahtumia alustalla.
Qovery-integraatiot
Qovery tarjoaa ohjelmointirajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Vahvat RBAC- ja käytännöt koodina -hallintakeinot
- Väliaikaisten ympäristöjen nopea käyttöönotto
- Yhtenäinen ohjaustaso usean pilvipalvelun hallintaan
Cons:
- Luettelotoiminto on kehittymättömämpi kuin kilpailijoilla
- Voi olla ylimitoitettu muille kuin Kubernetes-kuormituksille
Learn more about Qovery: 5Paras sisäänrakennettu API- ja identiteetinhallinta
WSO2
- Ilmainen esittely saatavilla
- Alkaen $150/komponentti/kuukausi
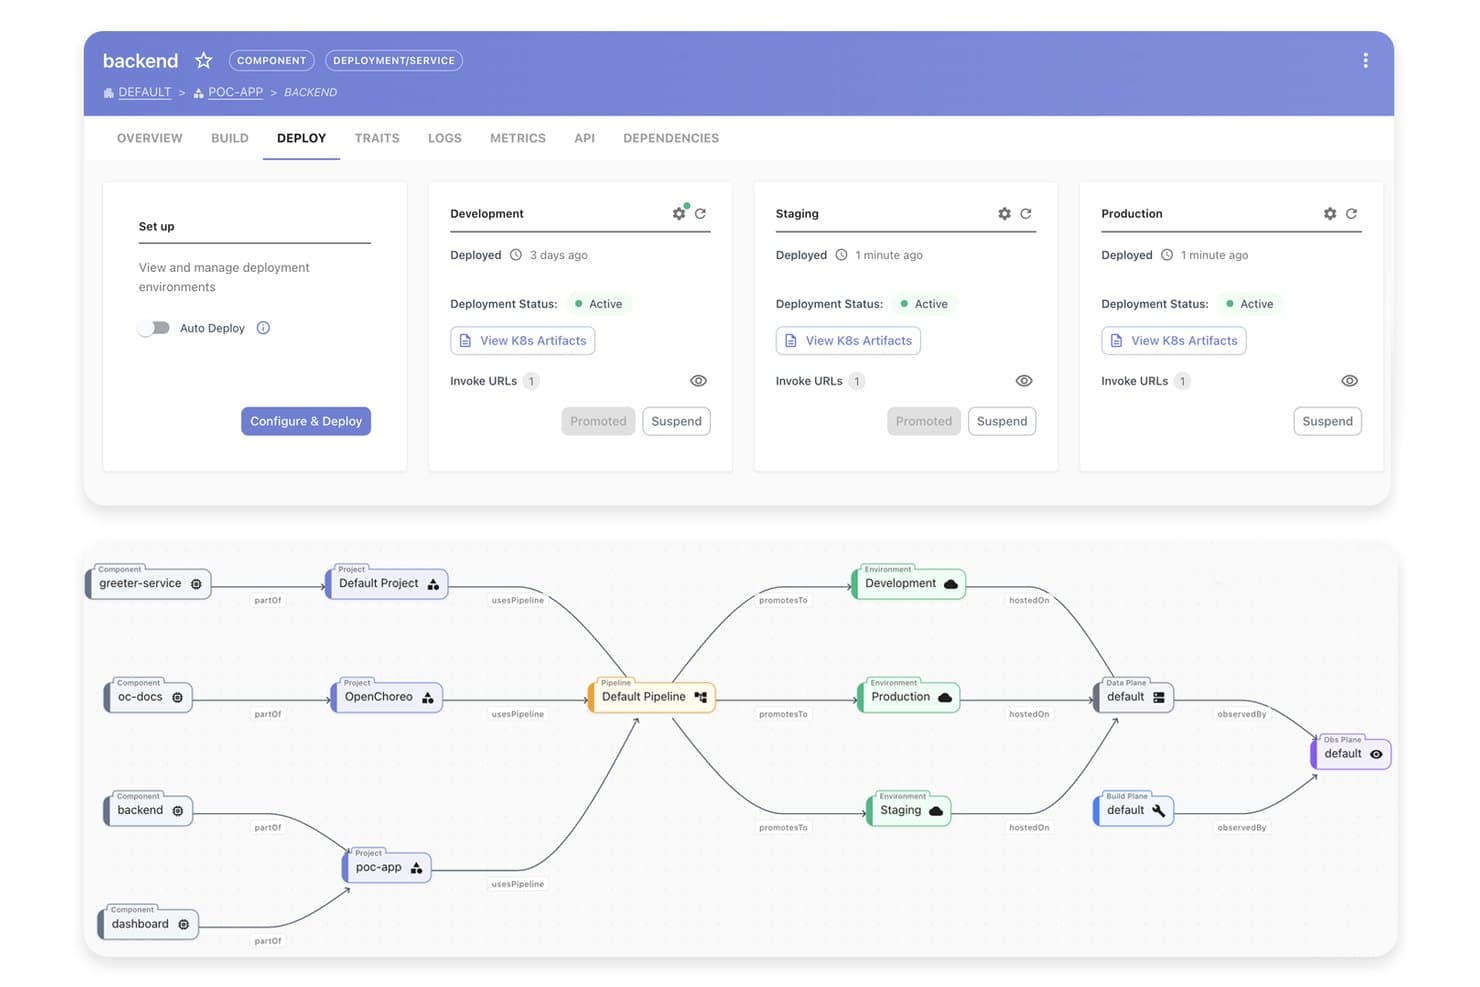
WSO2 tarjoaa visuaalisen käyttöönoton putkinäkymän, jonka avulla kehittäjät voivat hallita ja siirtää taustapalveluita Kehitys-, Testaus- ja Tuotanto-ympäristöjen välillä yhdestä käyttöliittymästä. WSO2-kehittäjäalusta (aiemmin nimeltään Choreo) on sisäinen kehittäjäalusta, joka yhdistää API-hallinnan, palveluluetteloinnin, CI/CD-integraation, infrastruktuurin orkestroinnin ja identiteetin hallinnan yhdeksi järjestelmäksi.
Kenelle WSO2 sopii parhaiten?
Kehitysalustatiimeille ja yritysten IT-organisaatioille, jotka tarvitsevat yhtenäisiä API-, identiteetti- ja hallintaominaisuuksia koko kehitystyönkulkuunsa.
Miksi valitsin WSO2:n
Valitsin WSO2:n, koska luotan sen sisäänrakennettuun API- ja identiteetinhallintaan tietoturvakäytäntöjen valvonnassa, käyttöoikeuksien hallinnassa edistyneen RBAC:n avulla sekä vaatimustenmukaisuuden tukemisessa yritysmaailman mittakaavassa. Tiimini käyttää sen keskitettyä portaalia API-kulutuksen seurantaan ja käyttäjien provisioinnin automatisointiin.
WSO2:n tärkeimmät ominaisuudet
- Kubernetes-natiivi käyttöönotto: Ota palveluita käyttöön ja hallitse niitä suoraan Kubernetes-ympäristöissä.
- Versioitu palveluluettelo: Rekisteröi, seuraa ja päivitä palveluita niiden elinkaaritilan ja versionhallinnan avulla.
- CI/CD-putkien integraatiot: Yhdistä Jenkinsin, GitHub Actionsin tai Azure DevOpsin kanssa automatisoituja työnkulkuja varten.
- API-analytiikan koontinäyttö: Seuraa APIen käyttöä, virheitä ja suorituskykymittareita yhtenäisestä käyttöliittymästä.
WSO2:n integraatiot
WSO2 tarjoaa API:n yhteyksien muodostamiseen kolmannen osapuolen työkaluihin.
Pros and Cons
Pros:
- Monipuoliset APIen elinkaaren ja hallinnan ohjausominaisuudet
- Yrityskäyttöön valmis identiteetinhallinnan integrointi
- Joustava käyttöönotto hybridi- tai pilvinatiivisiin ympäristöihin
Cons:
- Portaalin ulkoasu on visuaalisesti vähemmän moderni
- Palveluluettelo keskittyy pääasiassa APIen hallintaan
Learn more about WSO2: Paras työkalujen integraatioiden näkyvyys suuressa mittakaavassa
- Ilmaisversio saatavilla
- Alkaen 7,67 $/käyttäjä/kuukausi
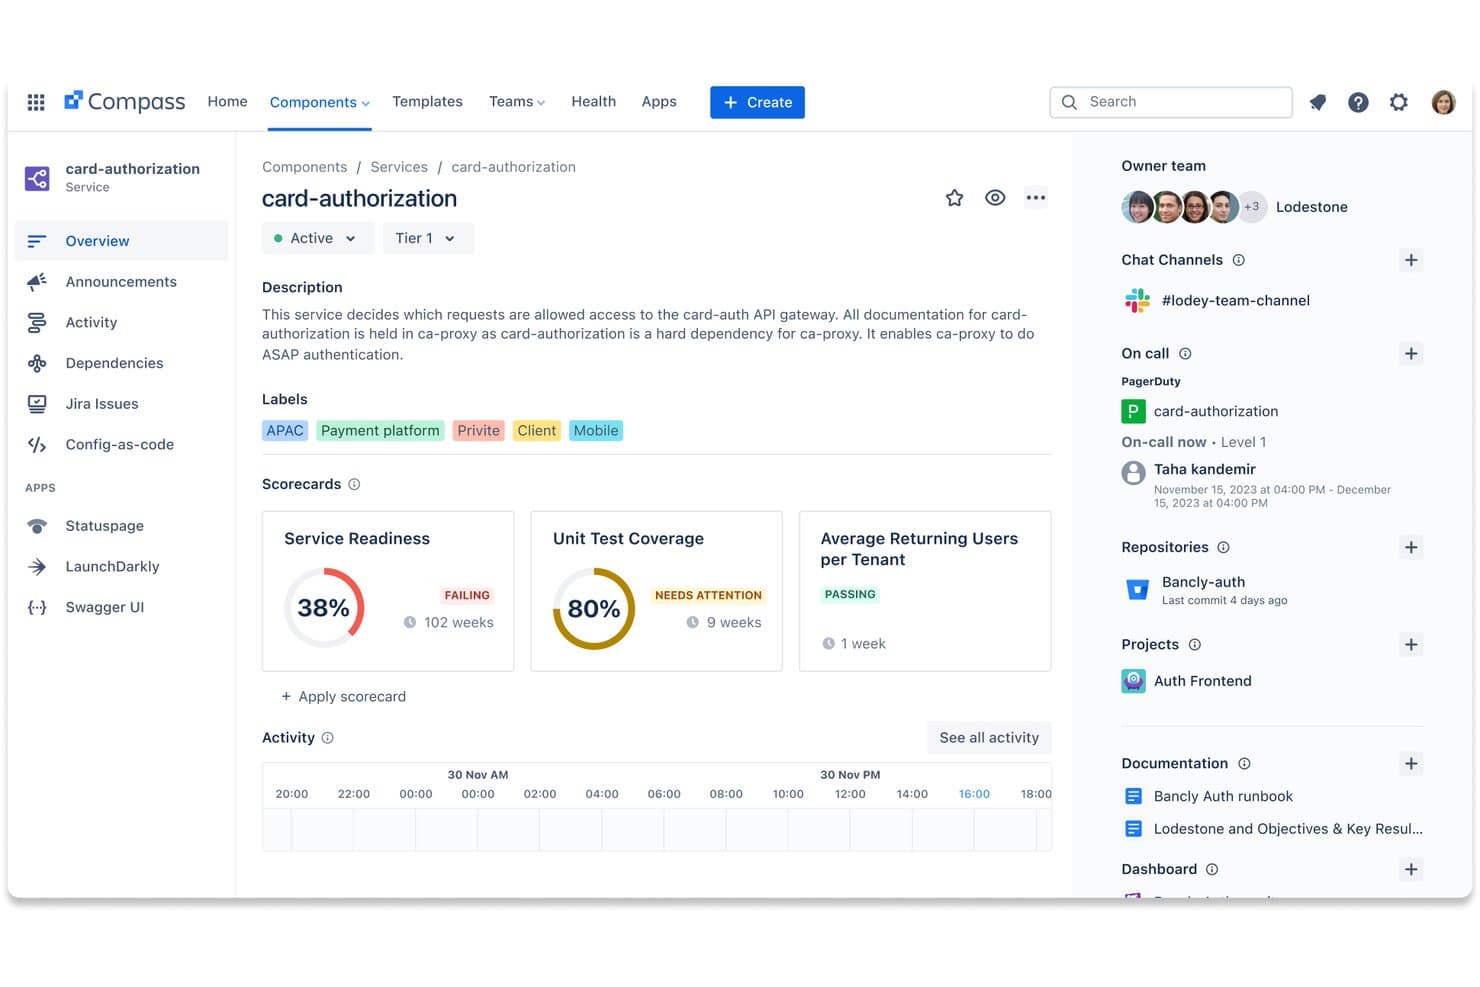
Atlassian Compass tarjoaa keskitetyn näkymän palveluluetteloon, joka sisältää tuloskortit, päivystystiedot, repositoriot ja tiimin omistajuuden sisäisen kehittäjäalustan hallintaa varten. Atlassian Compass on sisäinen kehittäjäalusta, joka on suunniteltu tarjoamaan suunnittelutiimeille yhtenäinen ohjelmistoluettelo, palveluiden omistajuuden seuranta sekä näkyvyys koodin, työkalujen ja järjestelmien välisiin integraatioihin.
Kenelle Atlassian Compass sopii parhaiten?
Alustasuunnittelutiimeille yrityksissä, jotka käyttävät jo Atlassian-tuotteita ja haluavat keskitetyn palveluseurannan sekä integraatioiden valvonnan.
Miksi valitsin Atlassian Compassin
Valitsin Atlassian Compassin, koska tiimini saa yksityiskohtaista ja reaaliaikaista näkyvyyttä palveluihin ja työkaluihin. Hyödynnän sen yhtenäistä ohjelmistoluetteloa ja integraatioiden kuntoa koskevia tietoja seuratakseni yhteyksiä ja riippuvuuksia suuressa mittakaavassa. Tämä auttaa meitä valvomaan muutoksia pilviympäristössämme.
Atlassian Compassin tärkeimmät ominaisuudet
- Palveluiden kunnon tuloskortit: Arvioi komponenttien luotettavuutta mukautettavien kunto- ja toimintatuloskorttien avulla.
- DORA-mittareiden seuranta: Mittaa ohjelmistotoimitusten suorituskykyä sisäänrakennettujen DORA-mittareiden koontinäyttöjen avulla.
- Omistajuuden kartoitus: Määritä jokaiselle palvelulle ja tekniselle komponentille selkeä omistaja tiimien välillä.
- Komponenttien riippuvuuskaaviot: Visualisoi tekniset riippuvuudet ja palveluiden väliset suhteet ohjelmistoluettelossa.
Atlassian Compassin integraatiot
Atlassian Compass tarjoaa natiivit integraatiot Atlassian-ekosysteemissä, mukaan lukien Jira, Bitbucket, Confluence ja Statuspage, sekä natiivit integraatiot GitHubin, GitLabin, Jenkinsin, Datadogin, Prometheuksen ja Opsgenien kanssa. Mukautettuja integraatioita varten on saatavilla ohjelmointirajapinta.
Pros and Cons
Pros:
- Hyvä näkyvyys palveluiden riippuvuuksiin
- Sisäänrakennettu DORA-mittareiden seuranta tiimeille
- Nopea käyttöönotto Atlassian-ekosysteemissä
Cons:
- Rajalliset infrastruktuurin orkestrointiominaisuudet
- Mukautetuista portaaleista puuttuu syvällinen laajennettavuus
Learn more about Atlassian Compass: Paras modulaarisiin suunnitelmiin perustuva pilviympäristön määritys
- Saatavilla 14 päivän ilmainen kokeilujakso
- Alkaen $50/käyttäjä/kuukausi
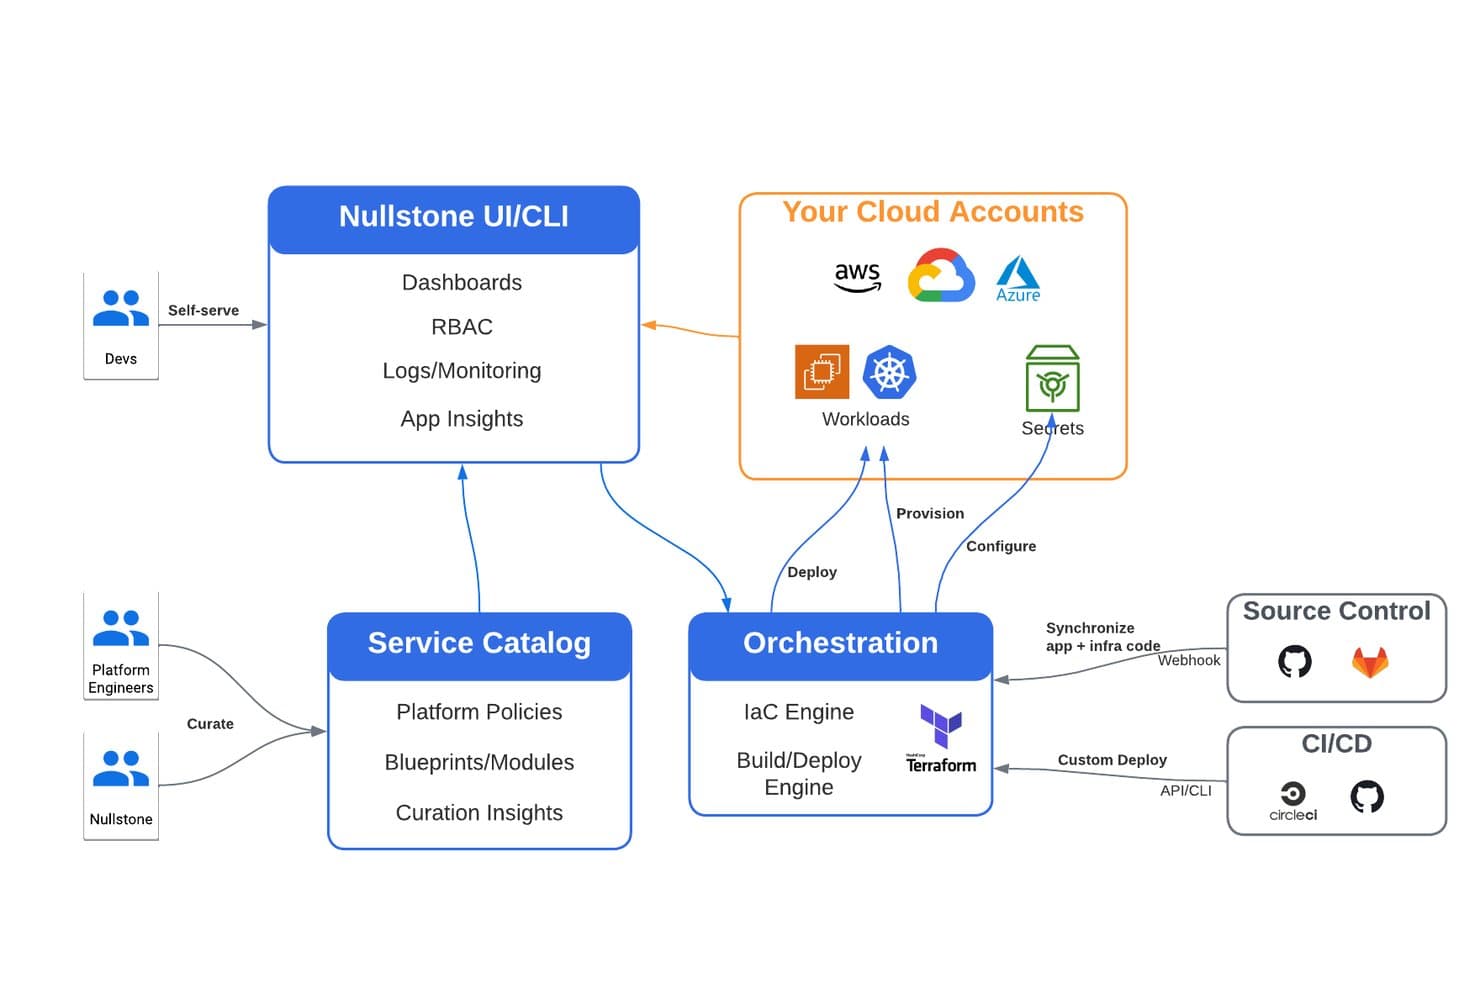
Nullstone tarjoaa visuaalisen arkkitehtuurin, joka näyttää, miten sen käyttöliittymä ja komentorivikäyttöliittymä, palveluluettelo sekä orkestrointimoottori yhdistävät kehittäjät monipilvikäyttöönottoihin IaC- ja CI/CD-integraatioiden avulla. Nullstone on sisäinen kehittäjäalusta, jonka avulla alustatiimit ja insinööritiimit voivat yhdenmukaistaa pilvi-infrastruktuurin, ottaa resursseja käyttöön, automatisoida käyttöönottoja sekä luetteloida palveluita modulaaristen suunnitelmien ja laajennettavien mallien avulla.
Kenelle Nullstone sopii parhaiten?
Nullstone on hyvä valinta kasvuvaiheen SaaS-yritysten alustatekniikkatiimeille, jotka haluavat mahdollistaa kehittäjien omatoimisen palvelujen käytön AWS:ssä.
Miksi valitsin Nullstonen
Valitsin Nullstonen yhdeksi parhaista vaihtoehdoista, koska sen avulla voin määrittää sisäisiä kehittäjäalustoja modulaaristen suunnitelmien avulla, automatisoida ympäristöjen käyttöönoton sekä ylläpitää uudelleenkäytettäviä ja versionhallittuja pilvi-infrastruktuurimalleja useiden tiimien käytössä.
Nullstonen tärkeimmät ominaisuudet
- Kehittäjien omatoiminen palveluportaali: Antaa kehittäjille mahdollisuuden ottaa pilviresursseja itsenäisesti käyttöön, hallita niitä ja poistaa niitä verkkokäyttöliittymästä.
- Tiimikohtaiset käyttöoikeudet: Tukee RBAC-mallia käyttöoikeuksien myöntämiseen tai rajoittamiseen projektien ja ympäristöjen välillä.
- CI/CD-putkien integrointi: Yhdistyy suoraan GitHub Actionsiin, GitLab CI:hin ja CircleCI:hin automaattisia koontiversioita ja käyttöönottoja varten.
- Ympäristöjen luettelointi: Seuraa käyttöönotettuja sovelluksia, resursseja ja omistajuutta useissa ympäristöissä.
Nullstonen integraatiot
Nullstone tarjoaa integraatioita varten ohjelmointirajapinnan.
Pros and Cons
Pros:
- Suunnitelmamallit uudelleenkäytettäville infrastruktuurimalleille
- Nopea käyttöönotto vähäisellä määritystarpeella
- Omatoiminen palveluportaali yhdenmukaistaa kehittäjien työnkulut
Cons:
- Rajoitettu monipilvituki AWS:n ulkopuolella
- Laajennusekosysteemi on pienempi kuin merkittävillä kilpailijoilla
Learn more about Nullstone: Parhaat dynaamisen ympäristön hallintatyökalut
- Saatavilla 30 päivän ilmainen kokeilujakso
- Alkaen $1,979/kuukausi (laskutetaan vuosittain)
 Learn more about Humanitec:
 Paras hybridipilvien orkestrointiin
- Ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
Learn more about Morpheus Data: 10Paras mukautettava kehittäjien itsepalveluportaali
Port
- Maksuton tilaus + maksuton esittely saatavilla
- Alkaen $30/käyttäjä/kuukausi (laskutetaan vuosittain)
Learn more about Port:
Muut sisäiset kehittäjäalustat
Tässä on joitakin muita sisäisiä kehittäjäalustoja, jotka eivät päässeet esikarsintaani, mutta joihin kannattaa silti tutustua:
- 11Encore CloudParas koodikeskeinen taustajärjestelmäsovellusten alusta
- 12mogeniusParhaat yksinkertaistetut konttikäyttöönotot
Miten arvioin sisäisiä kehittäjäalustoja
Jaan arviointini kahteen tasoon: perustason ominaisuuksiin, kuten itsepalveluna tapahtuvaan käyttöönottoon ja RBAC:hen, sekä erottaviin tekijöihin, kuten kultaisen polun mallipohjiin ja käytäntö koodina -valvontaan.
Ydintoiminnot (tämän listan perusvaatimukset)
Kun valitsen työkaluja listalleni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (suoriutuu tällä alueella erinomaisesti) jokaisen alla luetellun ydintoiminnon osalta. Sen jälkeen lasken työkalun kokonaispistemäärän prosenttiosuutena. Työkalun on saavutettava vähintään 75 %:n kokonaispistemäärä, jotta sitä voidaan harkita mukaan otettavaksi.
- Kehittäjien itsepalveluportaali: Arvioin, voivatko kehittäjät ottaa käyttöön ympäristöjä, käynnistää palveluita ja käyttää resursseja yhdestä käyttöliittymästä ilman, että heidän tarvitsee odottaa operatiivisen tiimin pyyntöjen käsittelyä.
- Palveluluettelo ja mallipohjat: Kultaisen polun mallipohjien tulisi mahdollistaa uusien mikropalveluiden alustaminen ennalta hyväksytyillä määrityksillä samalla tavalla kuin Backstage tai Humanitec käsittelee palveluiden luomista.
- CI/CD-putkien integrointi: Tarkistan, onko käytettävissä natiiviliitännät työkaluihin, kuten GitHub Actionsiin, GitLab CI:hin, Jenkinsiin tai ArgoCD:hen, jotta koontiversiot ja käyttöönotot pysyvät yhden työnkulun sisällä.
- Infrastruktuurin orkestrointi: Alustan tulisi abstrahoida Kubernetes-klusterit, Terraform-moduulit ja pilviresurssit useissa ympäristöissä ja useilla palveluntarjoajilla.
- Ohjelmistoluettelo ja komponenttien seuranta: Ajantasainen luettelo, joka yhdistää palveluiden omistajuuden, riippuvuudet ja API-suhteet, auttaa tiimejä jäljittämään ongelmia hajautetuissa arkkitehtuureissa.
- Roolipohjainen käyttöoikeuksien hallinta ja hallinnointi: Etsin ympäristön rajaukset, auditointilokit ja SSO-integraation sisältävää RBAC:ta, jotta alustatiimit voivat valvoa suojakaiteita estämättä kehittäjien työtä.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erottuvat ominaisuudet
Dynaamiset ympäristöt ovat merkittävä erottava tekijä – etsin alustoja, jotka käynnistävät pull-pyyntöihin sidottuja väliaikaisia esikatseluympäristöjä, jotta tiimit voivat testata ominaisuushaaroja tuotantoa muistuttavissa olosuhteissa ennen yhdistämistä. Käytäntö koodina -suojakaiteet ovat yhtä tärkeitä, erityisesti silloin, kun alustan on estettävä vaatimustenvastaisten Terraform-suunnitelmien tai konttikuvien päätyminen tuotantoon OPA:n tai Sentinelin kaltaisten työkalujen avulla. Arvioin myös tulostauluja, jotka seuraavat palveluiden kypsyyttä ja tuotantovalmiutta ja auttavat alustatiimejä havaitsemaan puutteita kymmenien mikropalveluiden joukossa.
Ominaisuuksia laajempi tarkastelu
Laajennettavuus on merkittävä tekijä – tarkistan, tarjoaako alusta liitännäisarkkitehtuurin tai API-ensisijaisen rakenteen, jonka avulla tiimisi voi rakentaa mukautettuja integraatioita ilman toimittajalukkoa. Käyttöönoton joustavuus on myös tärkeää, etenkin säännellyillä toimialoilla, joilla SaaS-, itse isännöidyt ja eristetyn verkon vaihtoehdot sekä SOC 2 Type II:n kaltaiset sertifioinnit ovat tarpeen. Harkitsen myös hinnoittelumalleja, sillä kehittäjäkohtainen hinnoittelu skaalautuu insinööriorganisaation kasvaessa hyvin eri tavalla kuin palvelu- tai kulutuspohjaiset suunnitelmat.
Näin valitset sisäiset kehittäjäalustat
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo uppoutua. Jotta pysyt keskittyneenä edetessäsi oman ohjelmistovalintaprosessisi parissa, tässä on tarkistuslista huomioitavista tekijöistä:
| Tekijä | Mitä kannattaa huomioida |
|---|---|
| TekijäSkaalautuvuus | Mitä kannattaa huomioidaTukeeko alusta tiimisi kasvua kymmenistä satoihin insinööreihin ja mukautuuko se uusiin ryhmiin, palveluihin tai pilviympäristöihin? |
| TekijäIntegraatiot | Mitä kannattaa huomioidaYhdistyykö se nykyisiin CI/CD-työkaluihisi, lähdekoodin hallintaan, häiriöiden hallintaan ja pilvipalveluntarjoajiin, vai joudutko muokkaamaan vakiintuneita putkistoja? |
| TekijäMukautettavuus | Mitä kannattaa huomioidaVoitko mukauttaa työnkulkuja, malleja ja käyttöoikeuksia vastaamaan suunnitteluorganisaatiosi tarpeita — ja tukeeko se liitännäisiä tai API-integraatioita mukautettuja käyttötapauksia varten? |
| TekijäHelppokäyttöisyys | Mitä kannattaa huomioidaOnko alusta intuitiivinen sekä kokeneille DevOps-insinööreille että sovelluskehittäjille, vai vaikeuttaako jyrkkä oppimiskäyrä käyttöönottoa? |
| TekijäKäyttöönotto ja perehdytys | Mitä kannattaa huomioidaKuinka kauan käyttöönotto kestää — viikkoja vai kuukausia? Mitä resursseja sinun on varattava etukäteen koulutukseen, siirtoon tai mukautettuun kehitykseen? |
| TekijäKustannukset | Mitä kannattaa huomioidaMaksatko kehittäjää, palvelua vai käyttöä kohden? Ota huomioon itse ylläpidettävän ympäristön vaatimuksista tai ylimääräisestä alustainsinöörien määrästä aiheutuvat piilokustannukset. |
| TekijäTietoturvasuojaukset | Mitä kannattaa huomioidaTukeeko ratkaisu SSO:ta, RBAC:tä, auditointilokien kirjaamista ja salaisuuksien hallintaa, jotta se vastaa yrityksesi tietoturva- ja hallintakäytäntöjä? |
| TekijäVaatimustenmukaisuusvaatimukset | Mitä kannattaa huomioidaVaaditaanko toimialallasi sertifiointeja, kuten SOC 2 Type II tai ISO 27001, ja toimittaako palveluntarjoaja dokumentaation auditointeja ja jatkuvaa vaatimustenmukaisuutta varten? |
Mitä sisäiset kehittäjäalustat ovat?
Sisäiset kehittäjäalustat ovat keskitettyjä järjestelmiä, jotka auttavat suunnittelutiimejäsi automatisoimaan infrastruktuurin hallintaa, standardoimaan työnkulkuja ja mahdollistamaan kehittäjien omatoimisen palvelujen käytön ohjelmistojen rakentamiseen, käyttöönottoon ja ylläpitoon. Nämä alustat yhdistävät yleensä pilviresurssit, orkestroinnin ja hallintatyökalut, mikä helpottaa parhaiden käytäntöjen noudattamisen valvontaa ja monimutkaisten ympäristöjen hallintaa useissa tiimeissä.
Sisäisten kehittäjäalustojen ominaisuudet
Kun valitset sisäisiä kehittäjäalustoja, kiinnitä huomiota seuraaviin tärkeisiin ominaisuuksiin:
- Kehittäjien itsepalveluportaali: Antaa kehittäjille mahdollisuuden ottaa käyttöön ympäristöjä, palveluita tai resursseja keskitetystä käyttöliittymästä, mikä lyhentää odotusaikoja ja vähentää tukipyyntöjen jonoja.
- Palveluluettelo: Järjestää uudelleenkäytettävät palvelumallit, infrastruktuurin suunnitelmat ja kultaiset polut, jotta tiimit voivat käynnistää vaatimustenmukaisia sovelluksia nopeammin ja vähemmällä kitkalla.
- CI/CD-putkien integrointi: Yhdistää lähdekoodin hallinta- ja käyttöönottotyökaluihin automatisoiden koonti-, testaus- ja julkaisuprosessit, kun koodiin tehdään muutoksia.
- Infrastruktuurin orkestrointi: Abstrahoi ja automatisoi pilviresurssien, Kubernetes-klustereiden ja infrastruktuurin koodina (IaC) käyttöönoton eri ympäristöissä.
- Roolipohjainen käyttöoikeuksien hallinta: Antaa alustatiimeille mahdollisuuden määrittää yksityiskohtaisia käyttöoikeuksia ja suojarajoja varmistaen, että oikeilla henkilöillä on pääsy oikeisiin resursseihin.
- Dynaamiset ympäristöt: Mahdollistaa lyhytikäiset tai esikatseluympäristöt uusien ominaisuuksien tai yhdistämispyyntöjen testaamiseen ilman vaikutusta tuotantojärjestelmiin.
- Tarkastusketjut ja vaatimustenmukaisuus: Seuraa käyttäjien toimintaa, palveluihin tehtyjä muutoksia ja resurssien käyttöä, mikä on olennaista sääntely- ja tietoturvavaatimusten täyttämiseksi.
- Salaisuuksien hallinnan integrointi: Suojaa tunnistetiedot, avaimet ja arkaluonteiset määritystiedot alkuperäisillä tai kolmannen osapuolen salaisuuksien hallintatyökaluilla.
- Valvonta- ja kuntomittaristot: Tarjoaa reaaliaikaisen näkyvyyden palveluiden käytettävyyteen, suorituskykyyn ja käyttöönottotilaan, mikä lyhentää vianmääritykseen kuluvaa aikaa.
- Laajennettavuus lisäosilla tai API-rajapinnoilla: Tukee mukautettuja laajennuksia, edistyneitä työnkulkuja tai kolmannen osapuolen työkalujen integrointeja, joten tiimit voivat mukauttaa alustan muuttuviin tarpeisiin.
Sisäisten kehittäjäalustojen hyödyt
Sisäisten kehittäjäalustojen käyttöönotto tarjoaa tiimillesi ja yrityksellesi useita hyötyjä. Tässä muutamia etuja, joita voit odottaa:
- Nopeammat käyttöönottosyklit: Itsepalveluportaalit ja automatisoidut CI/CD-integraatiot auttavat tiimejä julkaisemaan koodia ja ominaisuuksia vähemmällä manuaalisella työllä.
- Pienempi kognitiivinen kuormitus: Ennalta hyväksytyt mallit ja kultaiset polut vapauttavat kehittäjät monimutkaisten infrastruktuurin yksityiskohtien hallinnasta.
- Parempi tietoturva ja vaatimustenmukaisuus: Sisäänrakennettu käytäntö koodina, RBAC ja tarkastusketjut varmistavat alan standardien ja sääntelyvaatimusten täyttymisen.
- Yhdenmukaiset työnkulut: Standardoidut työkalut, mallit ja luettelot pitävät suunnittelutiimit linjassa eri ympäristöissä ja projekteissa.
- Parempi näkyvyys resursseihin: Keskitetyt luettelot ja valvontamittaristot auttavat seuraamaan palveluiden omistajuutta, riippuvuuksia ja järjestelmien kuntoa.
- Skaalautuvuus tiimien välillä: Orkestroinnin ja laajennettavuuden kaltaiset ominaisuudet antavat alustalle mahdollisuuden mukautua suunnitteluorganisaation kasvaessa ja kehittyessä.
- Pienemmät operatiiviset kustannukset: Automatisoitu infrastruktuurin hallinta ja salaisuuksien integrointi vapauttavat alustatiimit toistuvista tehtävistä ja vähentävät ylläpitotaakkaa.
Sisäisten kehittäjäalustojen kustannukset ja hinnoittelu
Sisäisten kehittäjäalustojen valinta edellyttää saatavilla olevien erilaisten hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon yleisistä suunnitelmista, niiden keskimääräisistä hinnoista ja sisäisten kehittäjäalustaratkaisujen tyypillisistä ominaisuuksista:
Sisäisten kehittäjäalustojen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Suunnitelman tyyppiIlmainen suunnitelma | Keskimääräinen hinta$0 | Yleiset ominaisuudetRajoitettu käyttäjien pääsy, peruspalveluluettelo, yhteisön tuki ja keskeiset orkestrointiominaisuudet. |
| Suunnitelman tyyppiHenkilökohtainen suunnitelma | Keskimääräinen hinta$10-$25/käyttäjä/kuukausi | Yleiset ominaisuudetYhden käyttäjän tuki, itsepalveluportaalit, pääsy malleihin, CI/CD-integraation perusominaisuudet ja roolipohjaiset hallintatoiminnot. |
| Suunnitelman tyyppiYrityssuunnitelma | Keskimääräinen hinta$30-$70/käyttäjä/kuukausi | Yleiset ominaisuudetUsean käyttäjän käyttöoikeudet, edistynyt RBAC, dynaamiset ympäristöt, tarkastuslokit, vaatimustenmukaisuustyökalut ja ensiluokkainen tuki. |
| Suunnitelman tyyppiYritystason suunnitelma | Keskimääräinen hinta$80-$150/käyttäjä/kuukausi | Yleiset ominaisuudetRajoittamaton määrä käyttäjiä ja palveluita, omistettu käyttöönoton aloitus, mukautetut integraatiot, eristetyn verkon tai itse ylläpidetyn ympäristön vaihtoehdot ja yritystason SLA-sopimukset. |
Sisäisten kehittäjäalustojen usein kysytyt kysymykset
Tässä on vastauksia yleisiin sisäisiä kehittäjäalustoja koskeviin kysymyksiin:
Miten sisäiset kehittäjäalustat tukevat kehittäjien itsepalvelua?
Sisäiset kehittäjäalustat (IDP:t) on suunniteltu parantamaan merkittävästi kehittäjäkokemusta antamalla kehitystiimeille suoran hallinnan kehitysympäristöihinsä. Sen sijaan että insinöörit joutuisivat odottamaan pullonkaulana toimivia operatiivisia tiimejä, he voivat ottaa resursseja käyttöön tarpeen mukaan, julkaista koodia tai käyttää standardoituja malleja.
Tämä itsepalvelulähtöinen lähestymistapa poistaa kehityksen elinkaaren kitkaa, parantaa kehittäjien yleistä tuottavuutta ja antaa DevOps-periaatteiden todella kukoistaa päivittäisissä työnkuluissa.
Mitä integraatioita sisäiseltä kehittäjäalustalta pitäisi odottaa?
Useimmat alustat toimivat keskitettynä sisäisenä kehittäjäportaalina, joka yhdistää suosikkikehittäjätyökalusi saman katon alle. Alustalta pitäisi odottaa integraatioita CI/CD-putkien, lähdekoodivarastojen ja suurten pilvipalveluntarjoajien kanssa.
Lisäksi nykyaikaiset IDP:t integroituvat suoraan havainnointijärjestelmiin reaaliaikaista valvontaa, salaisuuksien hallintaa ja häiriötilanteisiin reagointia varten. On ratkaisevan tärkeää varmistaa, että alusta sopii nykyiseen teknologiapinoosi, suojaa taustalla olevaa infrastruktuuriasi ja tukee tulevia optimointisuunnitelmia.
Soveltuvatko sisäiset kehittäjäalustat pienemmille kehitystiimeille?
Pienemmät tiimit voivat hyötyä näistä alustoista, mutta arvo yleensä kasvaa tiimin ja palveluiden määrän kasvaessa. Yksinkertaisissa ohjelmistokehitysympäristöissä tai hyvin pienissä tiimeissä yritystason alustan käyttöönotto saattaa aluksi ylittää välittömät kehittäjien tarpeet. Monet pienemmät tiimit aloittavat kevyillä avoimen lähdekoodin työkaluilla ennen täysimittaiselle alustalle sitoutumista.
Kuinka mukautettavia sisäiset kehittäjäalustat ovat työnkulkuihimme?
Useimmat ratkaisut tukevat mukautettuja malleja, työnkulkuja ja käyttöoikeuksia, ja jotkin tarjoavat liitännäisarkkitehtuureja syvällisempää mukauttamista varten. Näin voit mukauttaa alustan prosessiesi ja vaatimustenmukaisuustarpeidesi mukaan.
Mitä tietoturvaominaisuuksia sisäiset kehittäjäalustat tarjoavat?
Etsi esimerkiksi kertakirjautumisen (SSO) integraatiota, roolipohjaisia käyttöoikeuksien hallintakeinoja, tarkastuslokeja, käytännöt koodina -valvontaa ja salaisuuksien hallintaa, jotka auttavat varmistamaan infrastruktuurin turvallisen ja vaatimustenmukaisen käytön.