

IT-omaisuuden löytötyökalut tunnistavat ja luetteloivat automaattisesti kaikki laitteet, järjestelmät ja ohjelmisto-omaisuuden organisaatiosi IT-ympäristössä. Jos arvioit näitä työkaluja, tiedät, kuinka ratkaisevan tärkeää reaaliaikainen näkyvyys on vaatimustenmukaisuuden, tietoturvan ja omaisuuden hallitsemattoman kasvun estämisen kannalta – erityisesti hybridiympäristöjen ja SaaS-palveluiden käytön laajentuessa.
Tässä oppaassa saat selkeän kuvan vaihtoehdoista omaisuuden kartoittamiseen, löytötoimintojen integroimiseen nykyisiin järjestelmiisi sekä kaiken käsittelyyn paikallisista palvelimista IoT-laitteisiin ja pilvipalveluihin.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Vertailutaulukko: IT-omaisuuden löytötyökalut
Vertaile rinnakkain hintoja ja teknisiä tietoja esivalintaani päässeistä IT-omaisuuden löytötyökaluista.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras nopeaan ITSM-työnkulkujen integrointiin | Ilmainen kokeilujakso + ilmainen esittely saatavilla | Alkaen $19/agentti/kuukausi (laskutetaan vuosittain) | Website | |
| 2 | Paras SaaS-alustaomaisuuden inventaarioon | Ilmainen esittely saatavilla | Alkaen $39/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 3 | Paras haavoittuvuuksien altistumisen kartoittamiseen | Ilmainen kokeiluversio saatavilla | Hinta pyynnöstä | Website | |
| 4 | Paras selainpohjaiseen inventaarionhallintaan | Ilmainen kokeiluversio ja ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 5 | Paras IT- ja tietoturvatyökalujen välisiin integraatioihin | Ilmainen esittely saatavilla | Hinta saatavilla pyynnöstä | Website | |
| 6 | Paras suurten ympäristöjen reaaliaikaiseen omaisuuden näkyvyyteen | Ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 7 | Sopii parhaiten IoT- ja OT-laitteiden passiiviseen etsintään | Ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 8 | Paras tietoturvan tilan analytiikkaan | 30 päivän maksuton kokeilu | Hinnoittelu pyynnöstä | Website | |
| 9 | Paras intuitiiviseen omaisuuden elinkaariraportointiin | 30 päivän maksuton kokeilujakso | Hinnoittelu pyynnöstä | Website | |
| 10 | Paras nopeaan etäresurssien auditointiin | Ilmainen kokeilu + ilmainen esittely | Hinnoittelu pyynnöstä | Website |


IT-omaisuuden löytötyökalujen arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista IT-omaisuuden löytötyökaluista, jotka pääsivät esivalintaani. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun ominaisuuksiin, integraatioihin ja parhaisiin käyttötapauksiin, jotta löydät itsellesi parhaan vaihtoehdon.
 Paras nopeaan ITSM-työnkulkujen integrointiin
- Ilmainen kokeilujakso + ilmainen esittely saatavilla
- Alkaen $19/agentti/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.6/5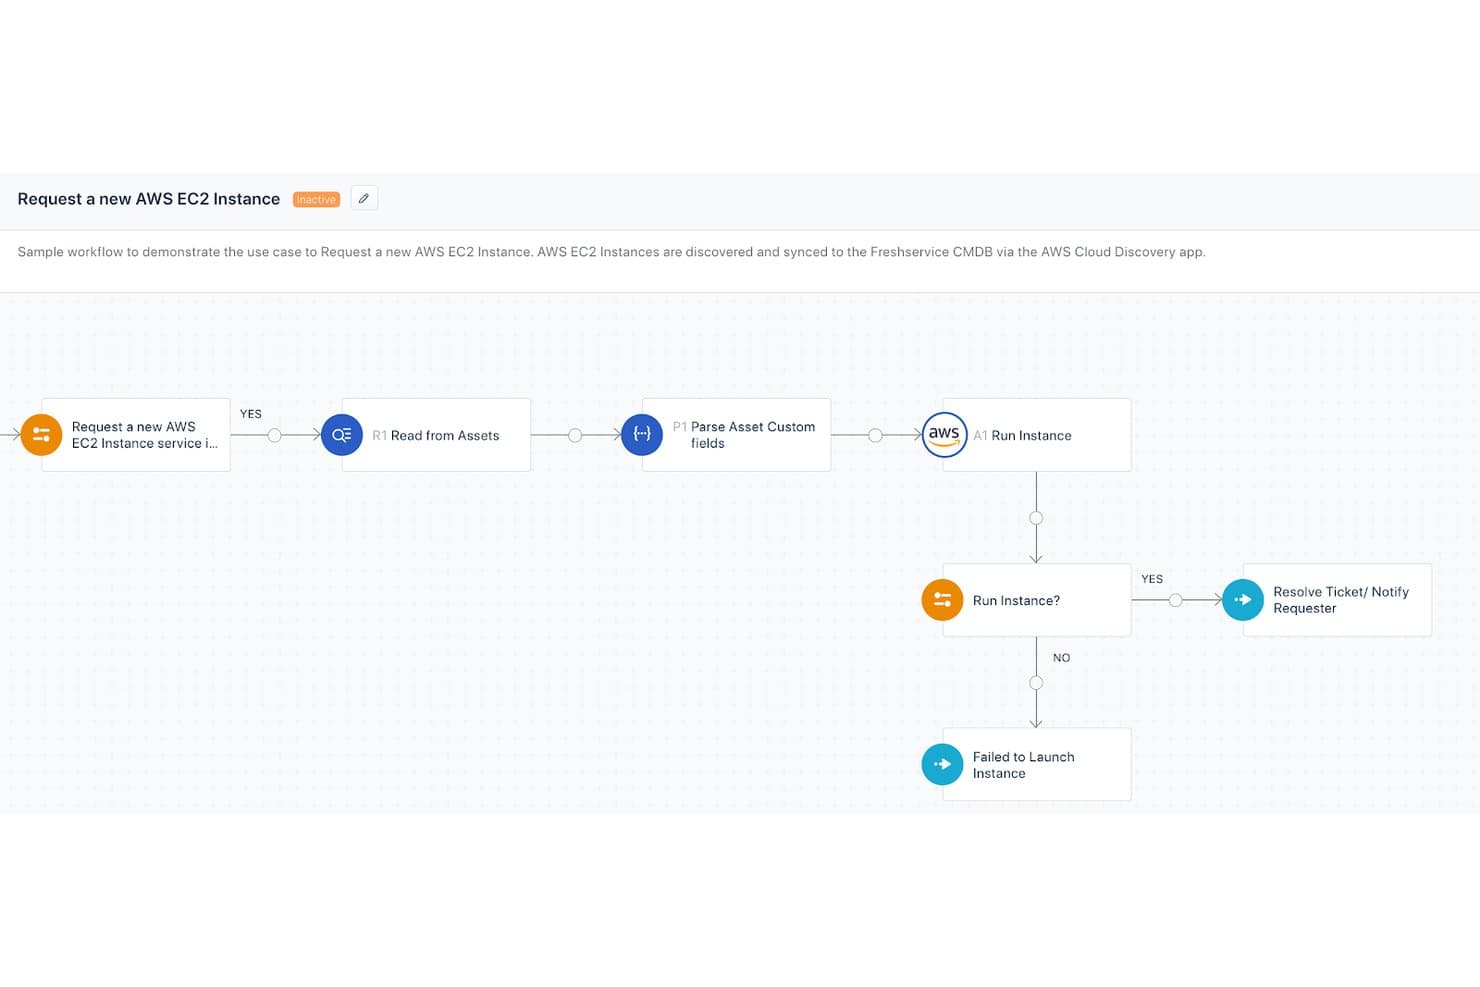
Freshworksin Freshservice automatisoi AWS EC2 -esiintymien käyttöönoton työnkulkuja. Freshservice on pilvipohjainen ITSM- ja IT-omaisuudenhallinta-alusta, joka yhdistää automaattisen omaisuuden löytämisen, agenttipohjaisen ja agentittoman tarkistuksen, itsensä päivittävän CMDB:n sekä ohjelmistolisenssien seurannan paikallisissa, pilvi- ja hybridiympäristöissä.
Kenelle Freshworksin Freshservice sopii parhaiten?
Freshservice sopii erinomaisesti keskisuurten ja suurten yritysten IT-toimintatiimeille, jotka hallitsevat monimutkaista, usean ympäristön infrastruktuuria ja tarvitsevat omaisuuden löytämisen tiiviisti yhdistettynä häiriö-, muutos- ja palvelunhallinnan työnkulkuihin.
Miksi valitsin Freshworksin Freshservicen
Otin Freshservicen mukaan kärkivalintoihini, koska sen omaisuuden löytämistoiminnot syöttävät tiedot suoraan samaan alustaan, jossa tiimini hallitsee häiriöitä, muutoksia ja palvelupyyntöjä. Kun tunnistin tarkistaa uuden laitteen ja päivittää CMDB:n, omaisuustietue voidaan yhdistää välittömästi avoimiin tiketteihin ja muutostyönkulkuihin ilman manuaalista tiedonsiirtoa. Pidän myös riippuvuuksien kartoitusominaisuudesta, joka näyttää, miten löydetyt omaisuuserät liittyvät palveluihin, jotta tiimini voi arvioida vaikutukset ennen muutosten tekemistä.
Freshworksin Freshservicen tärkeimmät ominaisuudet
- Agentiton verkon etsintä: Tarkista verkot yhdistettyjen laitteiden ja päätepisteiden löytämiseksi SNMP:n, WMI:n ja SSH:n avulla ilman agenttien asentamista.
- Pilvi-infrastruktuurin integraatiot: Yhdistä suoraan AWS:ään, Azureen, VMwareen ja GCP:hen pilviomaisuuden ja virtuaalikoneiden löytämistä varten.
- Ohjelmistolisenssien hallinta: Seuraa asennettuja ohjelmistoja ja hallitse käyttöoikeus- sekä vaatimustenmukaisuustietoja yhdessä paikassa.
- Omaisuusmuutosten reaaliaikainen seuranta: Päivittää omaisuustietueita jatkuvasti ja kirjaa kaikki kokoonpano- tai suhde muutokset niiden tapahtuessa.
Freshworksin Freshservicen integraatiot
Freshservice tarjoaa natiiviset integraatiot ServiceNow'n, Jiran, Azure Active Directoryn, AWS:n, Microsoft 365:n, Google Workspacen, Jamin, Intunen ja Slackin kanssa. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- CMDB päivittyy automaattisesti jokaisen etsintätarkistuksen jälkeen
- Agenttipohjaista ja agentitonta etsintää tuetaan natiivisti
- Omaisuustietueet yhdistyvät suoraan palvelutiketteihin
Cons:
- Pilvinatiivisten SaaS-sovellusten etsinnän kattavuus on rajallinen
- Edistynyt raportointi edellyttää korkeamman tason sopimuksen päivityksiä
Learn more about Freshservice by Freshworks: Paras SaaS-alustaomaisuuden inventaarioon
- Ilmainen esittely saatavilla
- Alkaen $39/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.4/5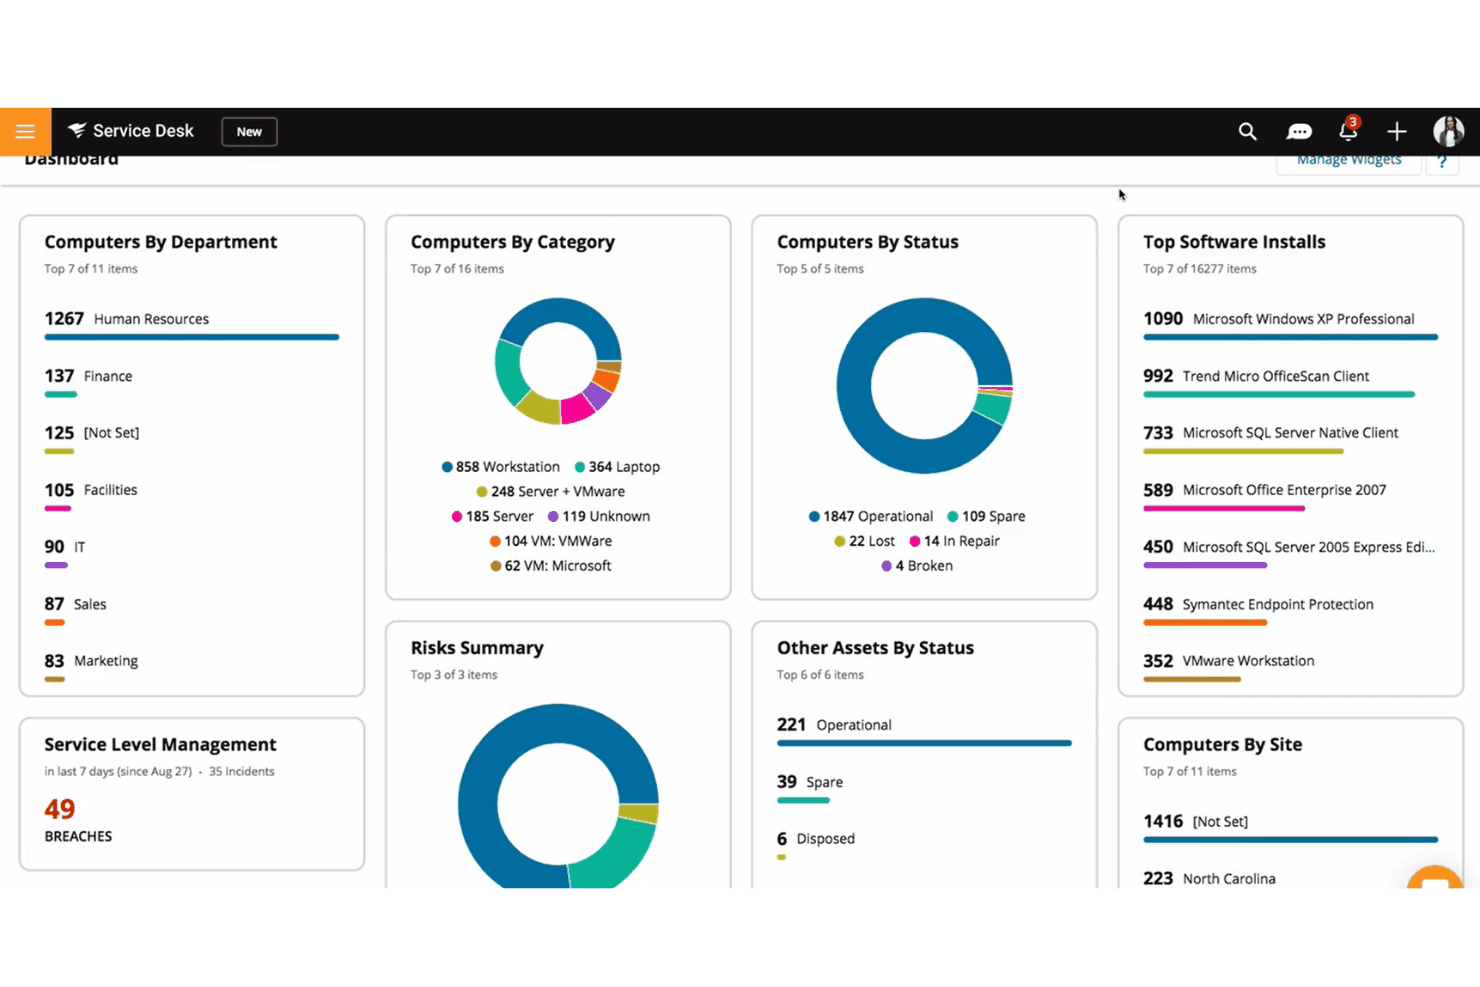
SolarWinds Service Desk tarjoaa visuaalisen omaisuuden- ja IT-hallinnan koontinäytön. SolarWinds Service Desk on pilvipohjainen ITSM-alusta, jossa on sisäänrakennettu IT-omaisuuden automaattinen kartoitus. Se yhdistää agenttipohjaisen ja agentittoman verkkoskannauksen, laitteisto- ja ohjelmistoinventaarion, CMDB:n täyttämisen sekä lisenssien vaatimustenmukaisuuden seurannan.
Kenelle SolarWinds Service Desk sopii parhaiten?
Se sopii erinomaisesti keskisuurten yritysten ja suuryritysten IT-tiimeille, jotka haluavat hallita omaisuuden kartoitusta, CMDB:tä ja ITSM:ää yhdellä SaaS-alustalla.
Miksi valitsin SolarWinds Service Deskin
Valitsin SolarWinds Service Deskin, koska sen SolarWinds Discovery -ominaisuus käsittelee sekä agenttipohjaisen että agentittoman skannauksen suoraan SaaS-pohjaisessa ITSM-alustassa. Pidän erityisesti omaisuuskarttatyökalusta, joka määrittää laitteiden sijainnin, omistajan, IP-osoitteen ja tilan pilviympäristöissä, kuten Azuressa, AWS:ssä ja Jamfissa. Sen erottaa muista se, että löydetty omaisuustieto siirtyy suoraan sisäänrakennettuun CMDB:hen, joten tiimini ei joudu ylläpitämään erillistä inventaariotietokantaa palvelupisteen rinnalla.
SolarWinds Service Deskin tärkeimmät ominaisuudet
- Kartoitusskanneri: Skannaa verkkoa jatkuvasti agentittomalla tekniikalla IP-verkkoon yhdistettyjen laitteiden löytämiseksi.
- Visuaalinen CMDB ja riippuvuuksien kartoitus: Tarjoaa graafisia näkymiä omaisuuden riippuvuuksista ja suhteista.
- Lisenssien vaatimustenmukaisuuden seuranta: Valvoo asennettuja ohjelmistoja ja seuraa käyttöä auditointien ja vaatimustenmukaisuuden tukemiseksi.
- Auditointihistoria ja tietojen peittäminen: Säilyttää yksityiskohtaiset lokit omaisuuden muutoksista ja suojaa arkaluonteisia tietoja raporteissa.
SolarWinds Service Deskin integraatiot
SolarWinds Service Deskissä on natiiviset integraatiot Jiran, Slackin, Salesforcen, Jamfin, Intunen, Microsoft Azuren ja AWS:n kanssa. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Käyttöönotto ei edellytä paikallista infrastruktuuria
- Löytää AWS:n, Azuren ja Jamfin omaisuuden
- Alustaan sisäänrakennettu lisenssien vaatimustenmukaisuuden seuranta
Cons:
- Raporttien mukautusmahdollisuudet ovat suhteellisen rajalliset
- Kartoituksen kattavuus on suppeampi kuin erillisissä työkaluissa
Learn more about SolarWinds Service Desk: Paras haavoittuvuuksien altistumisen kartoittamiseen
- Ilmainen kokeiluversio saatavilla
- Hinta pyynnöstä
Visit WebsiteCustomer Rating:4.3/5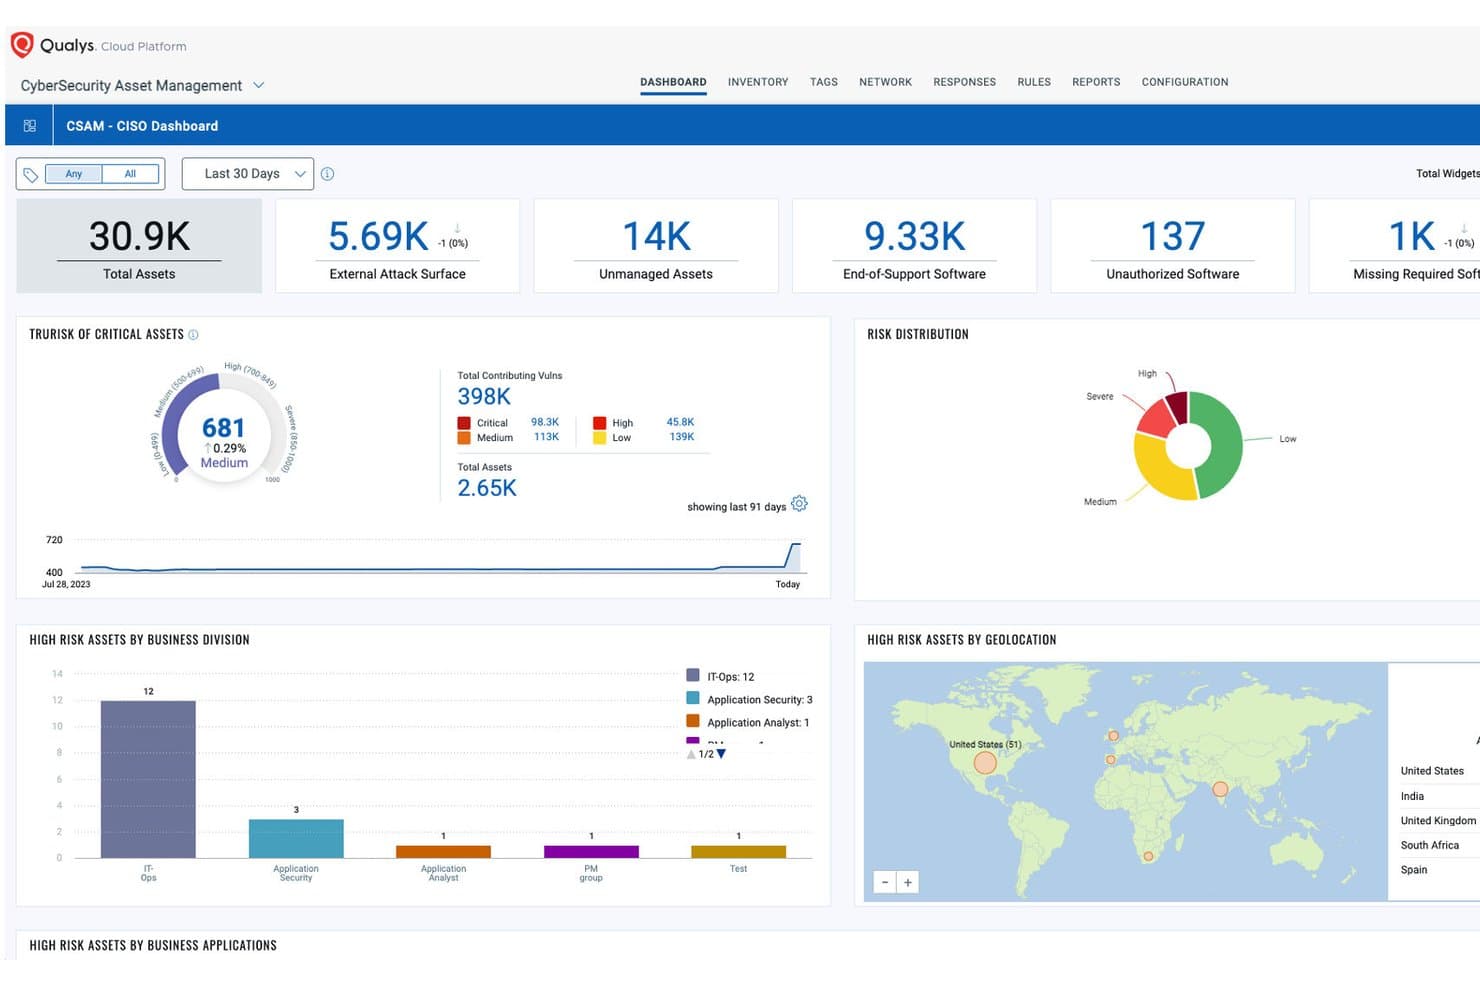
Qualys keskittää omaisuusriskien näkyvyyden eri divisioonien ja maantieteellisten sijaintien välillä. Qualys Global AssetView on pilvipohjainen IT-omaisuuden etsintä- ja inventaarioalusta, joka yhdistää monianturisen etsinnän (agentit, skannerit, passiiviset anturit ja pilviliittimet) haavoittuvuuskontekstiin paikallisissa, pilvi-, kontti- ja OT/IoT-ympäristöissä.
Kenelle Qualys sopii parhaiten?
Keskisuurten ja suurten yritysten IT-tietoturva- ja käyttötiimeille, jotka tarvitsevat omaisuusluettelon tiiviisti yhdistettynä haavoittuvuuksien hallinnan työnkulkuihin.
Miksi valitsin Qualysin
Qualys ansaitsee paikkansa yhtenä parhaista vaihtoehdoista listallani, koska omaisuuden etsintä yhdistyy siinä erittäin tiiviisti haavoittuvuuskontekstiin. Pidän eniten suorasta tietovirrasta Global AssetView’n ja VMDR:n välillä, sillä jokainen löydetty omaisuus tulee heti osaksi haavoittuvuuksien arvioinnin laajuutta. Pidän myös TruRisk-pisteytyksestä, joka asettaa omaisuuserät tärkeysjärjestykseen liiketoimintavaikutuksen perusteella, jotta tiimini voi priorisoida korjaustoimet sen sijaan, että se yrittäisi käsitellä jokaista CVE:tä tasaisessa ja painottamattomassa luettelossa.
Qualysin keskeiset ominaisuudet
- Monianturinen omaisuuden etsintä: Yhdistä agentti-, agentittomat, API- ja passiiviset verkkotunnistimet omaisuuden keräämiseksi hybridiympäristöistä.
- Laitteiston ja ohjelmiston normalisointi: Yhtenäistä omaisuuden nimet, valmistajat ja ohjelmistot automaattisesti koko inventaariossa haun ja raportoinnin helpottamiseksi.
- Tuoteluettelon rikastaminen: Rikasta löydettyjä omaisuuseriä elinkaaritiedoilla, kuten takuulla, käyttöiän päättymisellä ja lisenssiluokan tiedoilla.
- Mukautetut tunnisteet ja hierarkkinen organisointi: Tunnista omaisuuserät manuaalisesti tai dynaamisesti ja ryhmittele ne joustavien tunnistehierarkioiden avulla raportoinnin ja käyttöoikeuksien hallinnan tueksi.
Qualysin integraatiot
Qualys tarjoaa natiivit integraatiot ServiceNow’n, Splunkin, AWS:n, Azuren ja Google Cloud Platformin kanssa sekä REST-rajapinnat mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Etsintätiedot siirtyvät suoraan haavoittuvuuksien hallintaan
- Monianturinen kattavuus hybridiympäristöissä
- TruRisk-pisteytys priorisoi omaisuuserät liiketoimintavaikutuksen perusteella
Cons:
- Agenttien käyttöönotto lisää mittakaavan mukanaan tuomaa määritysmonimutkaisuutta
- Moduulien välinen käyttöliittymänavigointi voi tuntua hajanaiselta
Learn more about Qualys: Paras selainpohjaiseen inventaarionhallintaan
- Ilmainen kokeiluversio ja ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
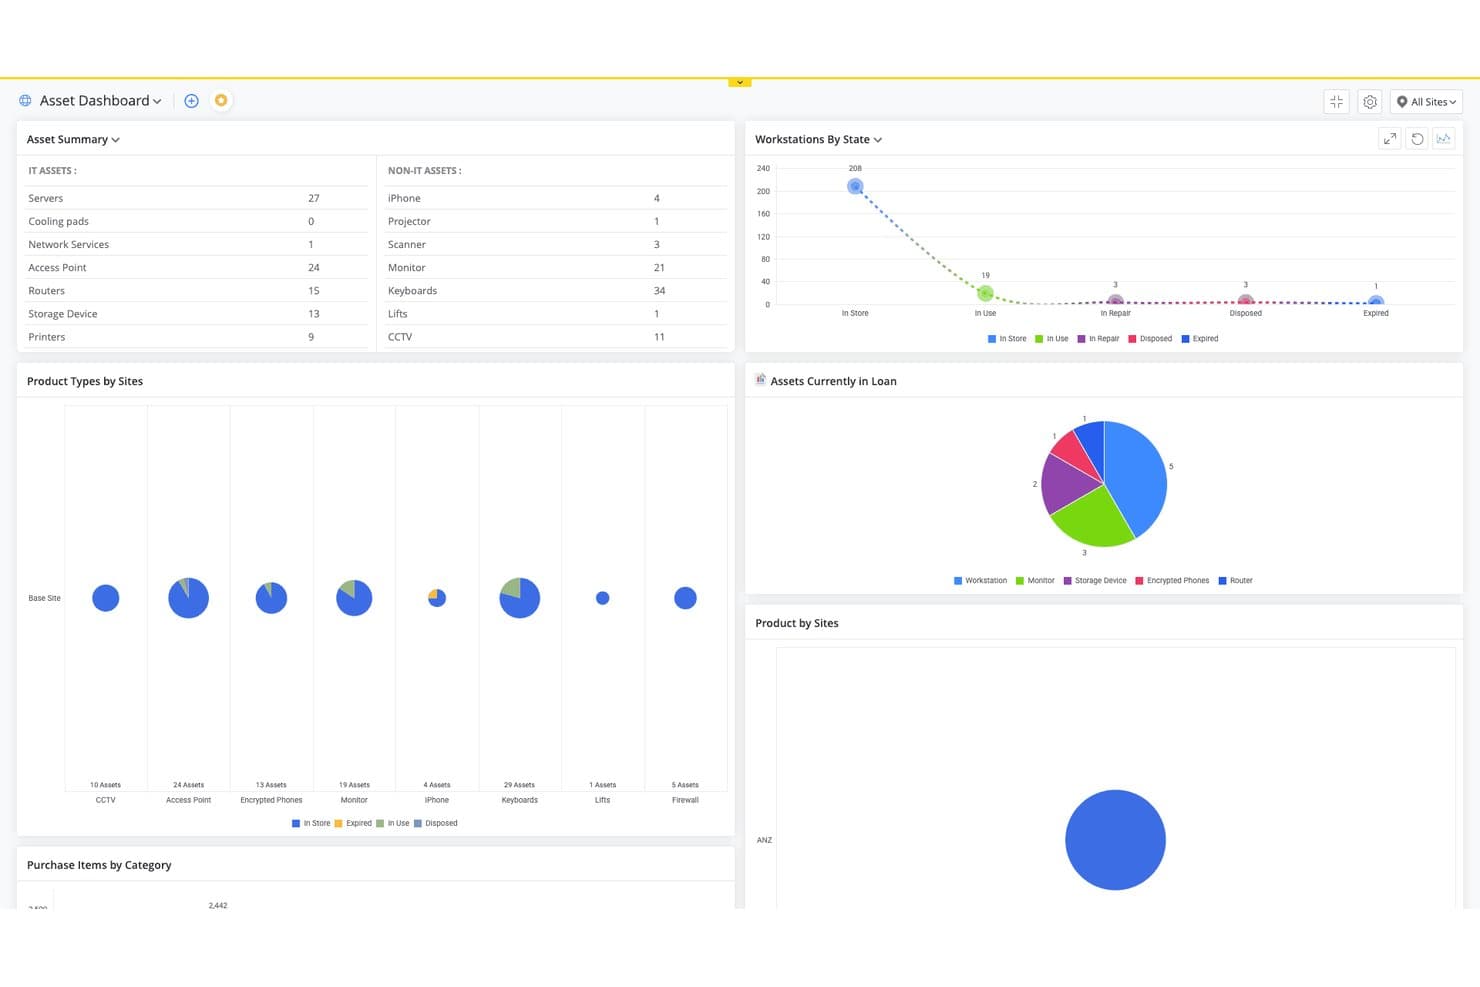
ManageEngine AssetExplorer seuraa IT- ja muiden kuin IT-omaisuuserien tilannetta eri toimipaikoissa yhdellä koontinäytöllä. ManageEngine AssetExplorer on selainpohjainen IT-omaisuudenhallinta-alusta, joka yhdistää agenttipohjaisen ja agentittoman verkon etsinnän, laitteisto- ja ohjelmistoinventaarion, CMDB:n sekä lisenssien vaatimustenmukaisuuden seurannan paikallisissa ja pilviympäristöissä.
Kenelle ManageEngine AssetExplorer sopii parhaiten?
Se sopii erinomaisesti keskisuurten organisaatioiden IT-omaisuudenhallinnasta vastaaville henkilöille, jotka tarvitsevat jäsenneltyä elinkaaren seurantaa sekä laitteistoille että ohjelmistoille ilman yritystason ratkaisujen monimutkaisuutta.
Miksi valitsin ManageEngine AssetExplorerin
Valitsin ManageEngine AssetExplorerin, koska koko inventaariotyönkulku toimii selaimessa eikä erillistä työasemaa tarvitse asentaa tai ylläpitää. Erityisesti pidän vedä ja pudota -toiminnolla käytettävästä omaisuuden elinkaaren työskentelyalustasta, jonka avulla voin kuvata visuaalisesti hankinnasta käytöstäpoistoon etenevät työnkulut omaisuustyypeittäin. Agentiton tarkistus tarkoittaa myös sitä, että voin kerätä kattavat laitteisto- ja ohjelmistoinventaarit työasemilta, palvelimilta ja kytkimiltä ilman, että koko ympäristöön tarvitsee asentaa agentteja.
ManageEngine AssetExplorerin tärkeimmät ominaisuudet
- CMDB:n visualisointi: Tarkastele omaisuuserien välisiä suhteita ja riippuvuuksia graafisessa CMDB-käyttöliittymässä.
- Ohjelmistolisenssien vaatimustenmukaisuus: Seuraa käyttöoikeuksia, kohdistuksia ja käyttöä reaaliajassa kaikissa hallinnoiduissa omaisuuserissä.
- Automatisoitu ostotilausten hallinta: Luo, käsittele ja seuraa IT-omaisuuden ostotilauksia suoraan alustalla.
- Roolipohjaiset käyttöoikeudet: Määritä käyttäjille yksityiskohtaiset käyttöoikeudet heidän vastuidensa ja organisaatiorooliensa perusteella.
ManageEngine AssetExplorerin integraatiot
ManageEngine AssetExplorer tarjoaa natiivit integraatiot ManageEngine ServiceDesk Plusiin, Endpoint Centraliin, Zoho Analyticsiin, Microsoft 365:een, SolarWindsiin ja Lansweeperiin sekä ohjelmointirajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Agentiton tarkistus kattaa hallitsemattomat verkkolaitteet
- Sisäänrakennettu ohjelmistolisenssien vaatimustenmukaisuuden seuranta
- Omaisuuden elinkaaren hallinta hankinnasta käytöstäpoistoon
Cons:
- Raportointikäyttöliittymä vaikuttaa vanhentuneelta ja joustamattomalta
- Pilviomaisuuden etsintä ei ole yhtä kattava kuin kilpailijoilla
Learn more about ManageEngine AssetExplorer: Paras IT- ja tietoturvatyökalujen välisiin integraatioihin
- Ilmainen esittely saatavilla
- Hinta saatavilla pyynnöstä
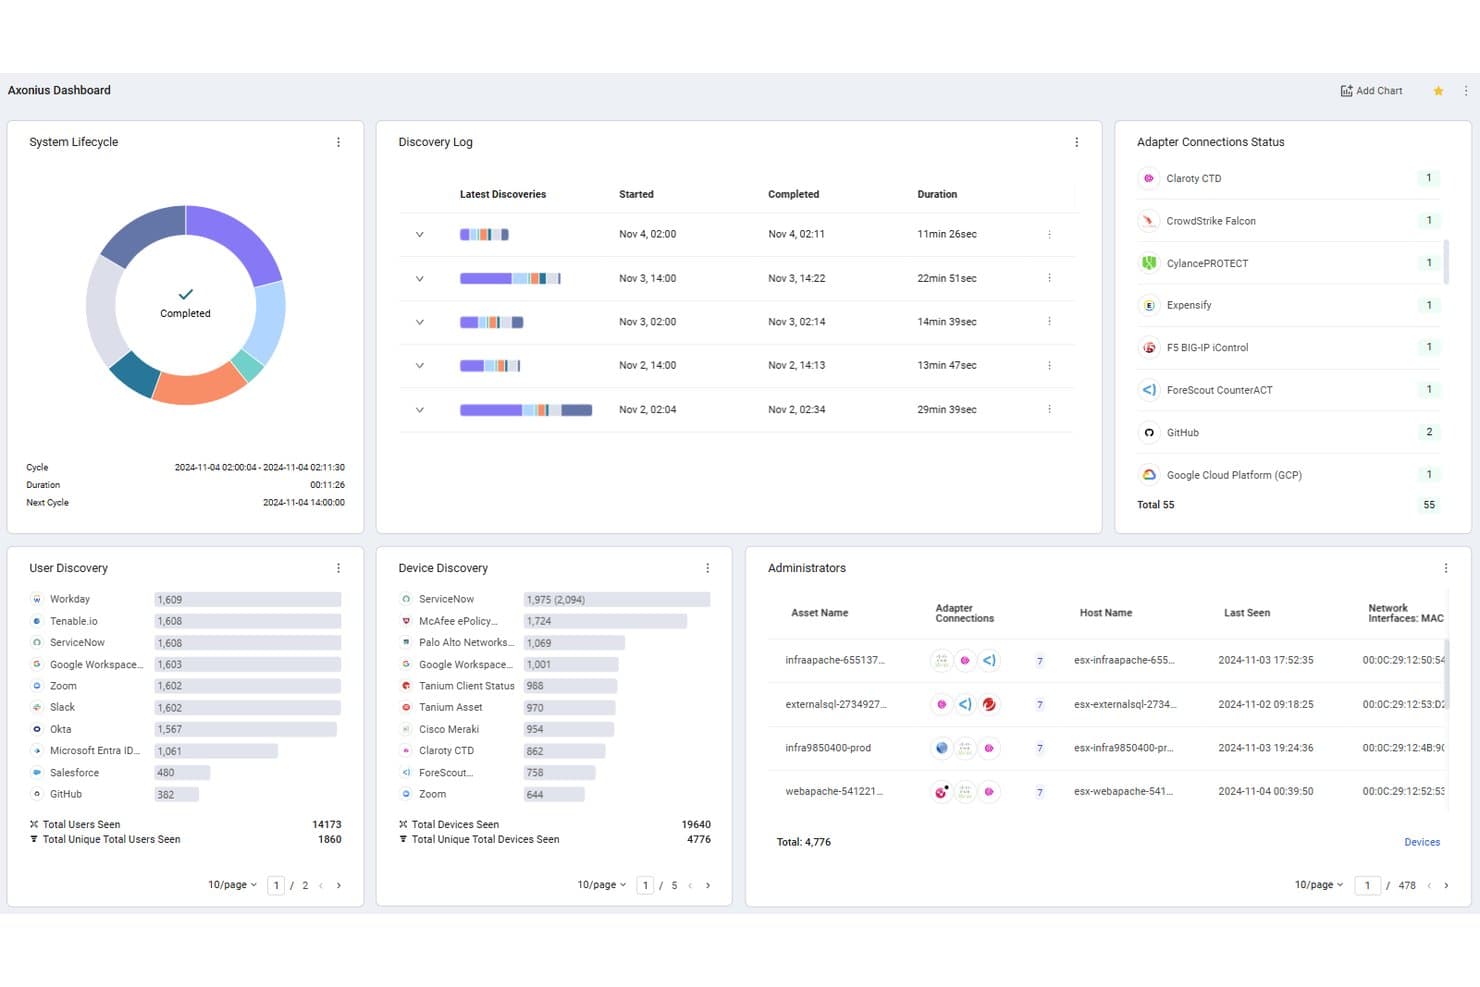
Axonius keskittää omaisuuden kartoituksen käyttäjien, laitteiden ja sovittimien välillä. Axonius on kyberturvallisuuden omaisuustiedon alusta, joka kokoaa ja korreloi omaisuustietoja yli 1 400 sovittimesta päätelaitteiden agenteilta, pilvipalveluntarjoajilta, SaaS-sovelluksista ja IAM-ratkaisuista jatkuvasti täsmäytettäväksi inventaarioksi.
Kenelle Axonius sopii parhaiten?
Axonius sopii hyvin keskisuurten ja suurten yritysten tietoturva- ja IT-toimintatiimeille, jotka käyttävät ympäristössään jo useita päätelaite-, pilvi- ja identiteettityökaluja.
Miksi valitsin Axoniusin
Axonius ansaitsee paikkansa parhaiden vaihtoehtojeni listalla ennen kaikkea siksi, miten se käsittelee CrowdStrikesta, Taniumista, Active Directorysta ja AWS:stä peräisin olevia omaisuustietoja, jotka kaikki antavat erilaisen vastauksen. Se noutaa tiedot kaikista näistä API-pohjaisten sovittimien avulla ilman skannereita tai agentteja ja täsmäyttää ne yhdeksi korreloiduksi omaisuustietueeksi. Eniten pidän toimintokeskuksesta: yli 600 toimintoa samoissa sovittimissa mahdollistaa ServiceNow-palvelupyynnön avaamisen tai laitteen eristämisen poistumatta alustalta.
Axoniusin tärkeimmät ominaisuudet
- Jatkuva omaisuuden täsmäytys: Inventaario päivittyy lähes reaaliajassa noutamalla tuoreita tietoja yhdistetyistä sovittimista.
- Pilvi- ja SaaS-ympäristöjen kartoitus: Natiiviliittimet kartoittavat omaisuuden AWS:ssä, Azuressa, Google Cloudissa ja tärkeimmissä SaaS-alustoissa.
- Käytäntöjen valvontakeskus: Luo ja automatisoi käynnistimiin perustuvia toimintoja vaatimustenmukaisuutta ja omaisuuden hallintaa varten.
- Mukautettu kyselynrakentaja: Tehokkaiden hakusuodattimien avulla voit tunnistaa omaisuuteen liittyviä olosuhteita ja viedä mukautettuja omaisuusluetteloita.
Axoniusin integraatiot
Axonius tarjoaa yli 1 400 natiivista integraatiota, mukaan lukien ServiceNow, CrowdStrike, Tanium, Microsoft 365, Okta, AWS, Google Cloud Platform, Azure, Palo Alto Networks ja Cisco. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Kartoittaa omaisuuden samanaikaisesti pilvi-, SaaS- ja paikallisista ympäristöistä
- Useimpien omaisuuserien kartoitukseen ei tarvita agentteja
- Tunnistaa hallitsemattomat laitteet ja varjo-IT-laitteet automaattisesti
Cons:
- Sovittimien alkuperäinen määritys on mittakaavassa aikaa vievää
- Kyselykielen perusteellinen oppiminen vie aikaa
Learn more about Axonius: Paras suurten ympäristöjen reaaliaikaiseen omaisuuden näkyvyyteen
- Ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
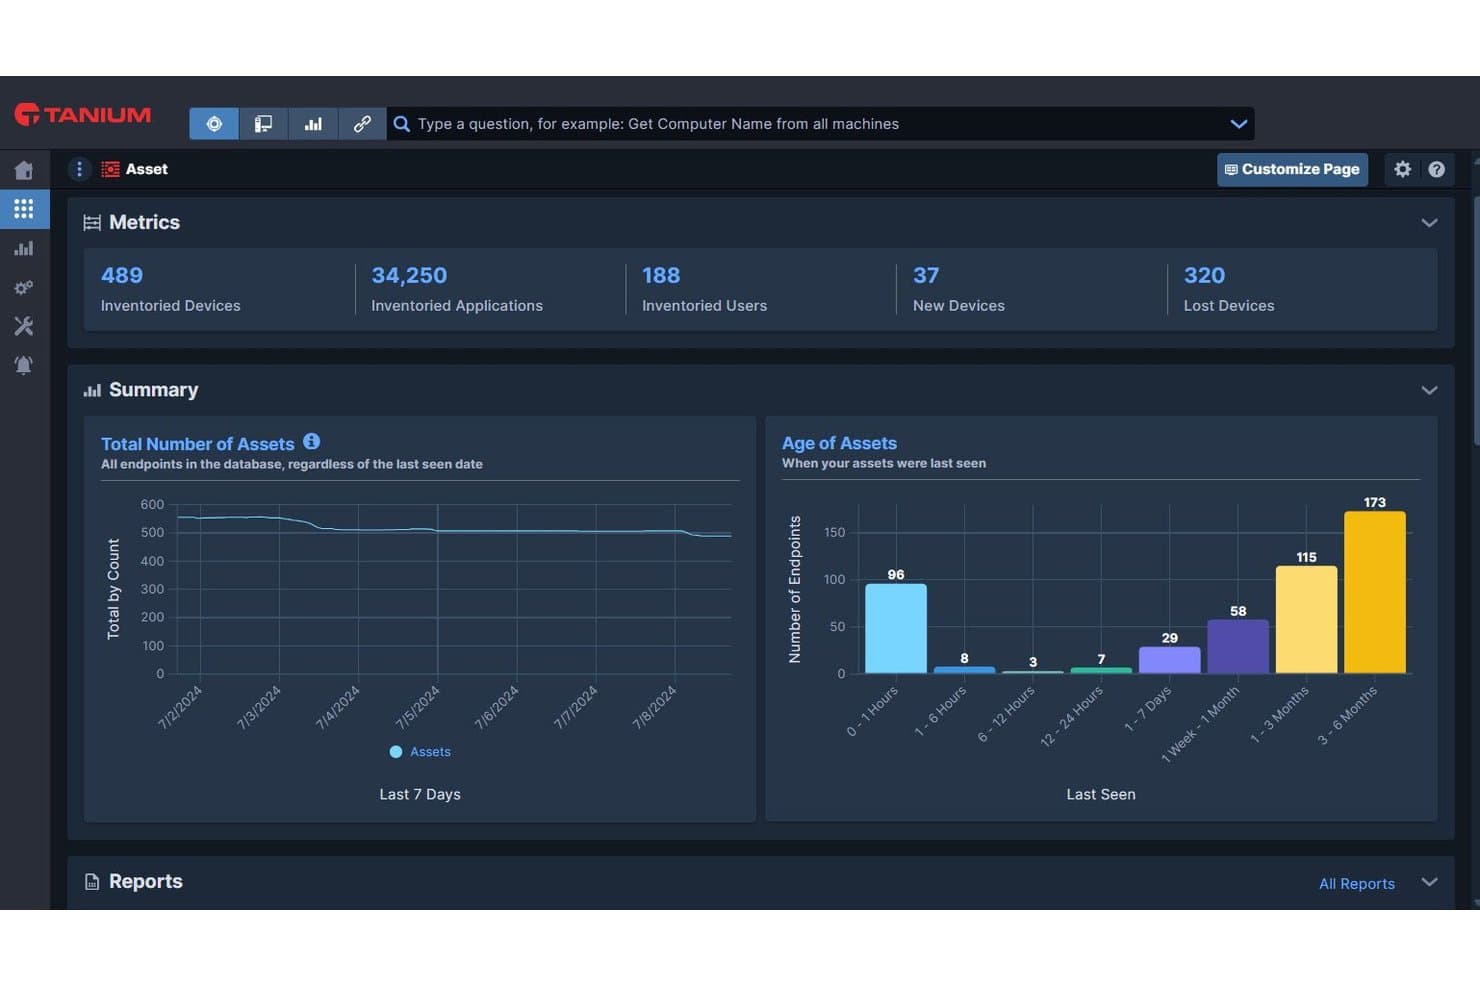
Tanium Asset seuraa inventoituja laitteita, sovelluksia ja omaisuuden ikää yhdellä silmäyksellä. Tanium Asset on agenttipohjainen IT-omaisuuden löytämis- ja inventointialusta, joka tarjoaa reaaliaikaisen näkyvyyden laitteistoihin ja ohjelmistoihin paikallisissa ympäristöissä, pilvessä ja etäpäätelaitteissa sekä sisäänrakennetun SBOM-raportoinnin ja CMDB-integraation.
Kenelle Tanium Asset sopii parhaiten?
Tanium Asset on suunniteltu yritysten IT- ja tietoturvatiimeille, jotka hallinnoivat suuria ja hajautettuja päätelaiteympäristöjä, joissa on vähintään 500 laitetta useissa sijainneissa.
Miksi valitsin Tanium Assetin
Tanium Asset ansaitsee paikkansa yhtenä parhaista vaihtoehdoista listallani, koska se tarjoaa reaaliaikaisen näkyvyyden yritysympäristön laajuudessa. Pidän siitä, että alusta voi vastata koko päätelaitelaivastoasi koskeviin kysymyksiin sekunneissa tuntien sijaan. Tämä on tärkeää, kun jäljität hallitsematonta laitetta tai reagoit toimitusketjun haavoittuvuuteen. Ajonaikainen SBOM-raportointi on mielestäni aidosti hyödyllinen ominaisuus, kun uusi vakava haavoittuvuus julkaistaan ja minun on tiedettävä tarkasti, mitkä päätelaitteet ovat alttiina.
Tanium Assetin tärkeimmät ominaisuudet
- Mukautettavat omaisuusraportit: Määritä yksityiskohtaisia raportteja ohjelmistolisensseistä ja laitteistojen käytöstä poistamisesta kaikissa päätelaitteissa.
- ServiceNow CMDB -integraatio: Synkronoi reaaliaikaiset omaisuustiedot suoraan ServiceNow'n kanssa tarkkoja ITSM-työnkulkuja varten.
- SBOM:n luominen ajonaikaisesti: Tuottaa omaisuuserille ohjelmistojen materiaaliluetteloraportteja automaattisesti tarkistusten aikana.
- Kattava laiteominaisuuksien keruu: Kerää laitetietoja, kuten käyttöjärjestelmän, käyttäjän, avoimet portit, MAC- ja IP-osoitteet sekä käyttötilastot.
Tanium Assetin integraatiot
Tanium Asset tarjoaa natiivin integraation ServiceNow'n ja Splunkin kanssa sekä ohjelmointirajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Kyselyt koko päätelaitelaivastosta sekunneissa
- SBOM-raportointi tuo ohjelmistojen altistumisen heti esiin
- Kattaa etä- ja paikalliset laitteet samanaikaisesti
Cons:
- Käyttöönotto edellyttää merkittäviä infrastruktuuri-investointeja
- Vain agentteihin perustuva lähestymistapa ei kata hallitsemattomia tai agentittomia laitteita
Learn more about Tanium Asset: Sopii parhaiten IoT- ja OT-laitteiden passiiviseen etsintään
- Ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
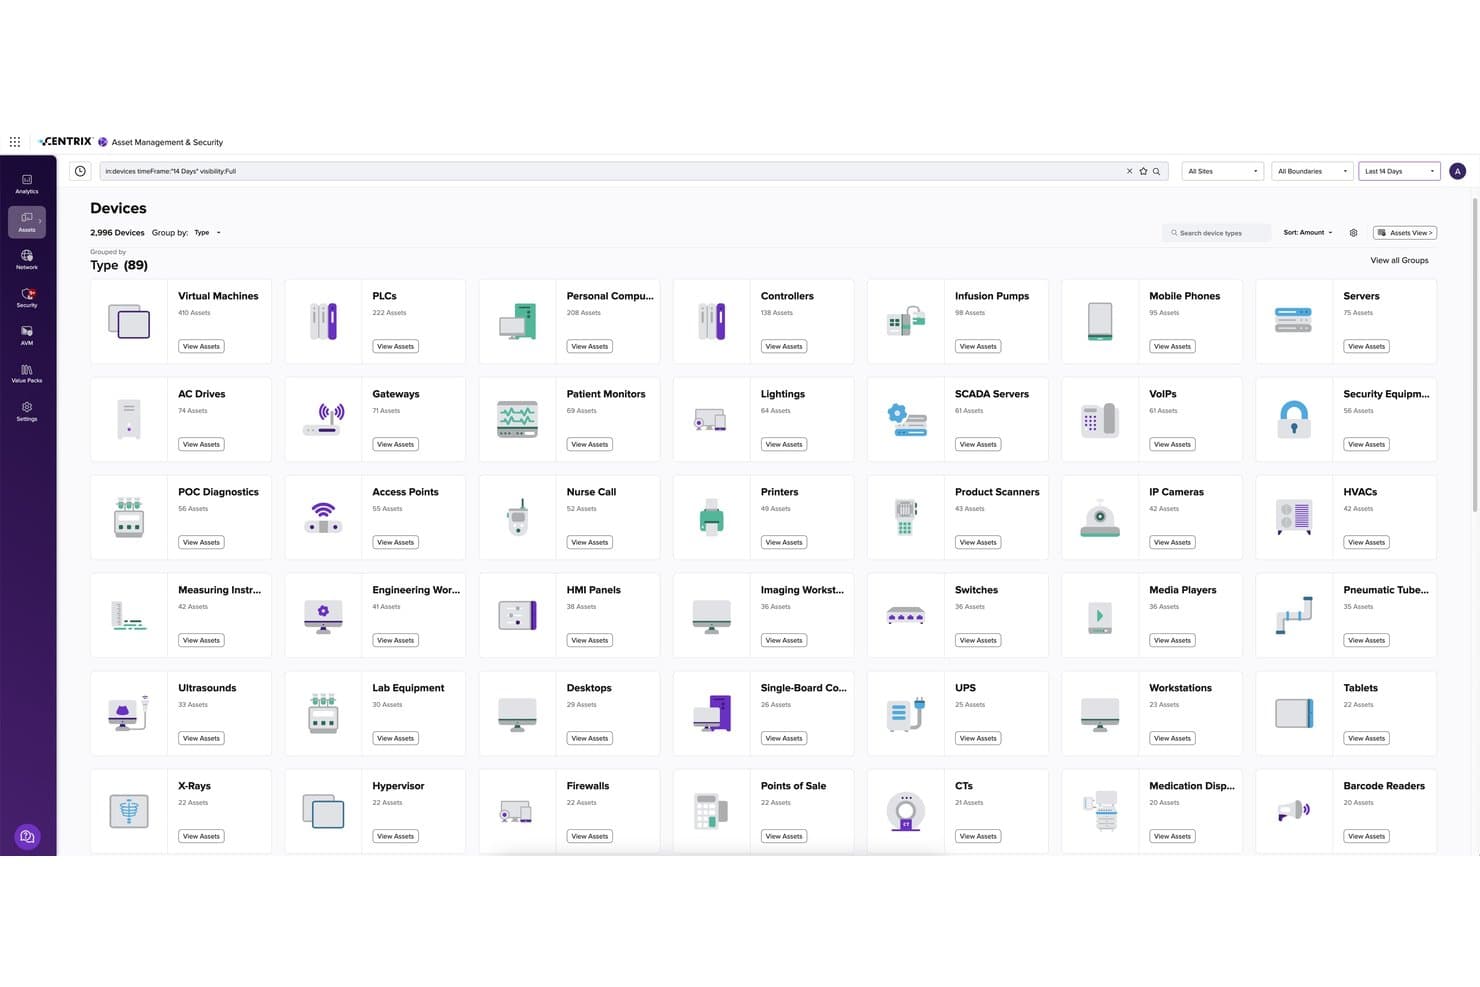
Armis järjestää löydetyt laitteet 89 tyypitettyyn omaisuusryhmään. Armis Centrix™ on pilvipohjainen omaisuudenhallinta- ja tietoturva-alusta, joka käyttää agentitonta ja passiivista etsintää IT-, IoT-, OT- ja lääkinnällisten laitteiden havaitsemiseen ja jatkuvaan valvontaan paikallisissa, pilvi- ja hybridiympäristöissä.
Kenelle Armis sopii parhaiten?
Armis sopii erinomaisesti suuryritysten tietoturva- ja IT-toimintatiimeille omaisuudeltaan laajoilla toimialoilla, kuten terveydenhuollossa, valmistusteollisuudessa ja kriittisessä infrastruktuurissa.
Miksi valitsin Armisin
Valitsin Armisin yhdeksi parhaista vaihtoehdoista, koska sen passiivinen ja agentiton etsintä löytää laitteet, jotka aktiiviset skannerit yksinkertaisesti ohittavat. Ympäristöissä, joissa on PLC-ohjaimia, SCADA-järjestelmiä tai verkkoon liitettyjä lääkinnällisiä laitteita, pidän siitä, että Armis tunnistaa ja luokittelee nämä laitteet lähettämättä yhtäkään pakettia, joka voisi häiritä niiden toimintaa. Sen tekoälypohjainen omaisuustietomoottori vertaa jokaista löydettyä laitetta 5 miljardin omaisuuskohteen yhteisölähtöiseen tietokantaan ja määrittää sille tarkan asiayhteyden reaaliajassa.
Armisin keskeiset ominaisuudet
- Reaaliaikainen omaisuusluettelo: Kerää jatkuvasti verkon jokaisen laitteen laitteisto- ja ohjelmistotiedot ja näyttää ne.
- Hyökkäyspinta-alan hallinta: Kartoittaa laitteiden väliset suhteet, viestintäpolut ja altistumiset, jotta ympäristön nykytilaa on helpompi havainnollistaa.
- CMDB- ja ITSM-integraatiot: Synkronoi automaattisesti ServiceNow’n, IBM:n ja muiden alustojen kanssa ja jakaa ajantasaiset omaisuustiedot.
- Tekoälypohjainen riskipisteytys: Määrittää laitekohtaiset riskipisteet maailmanlaajuisen uhkatiedon ja yli 5 miljardin laitteen asiayhteyden perusteella.
Armis-integraatiot
Armis tarjoaa yli 200 natiivista integraatiota, mukaan lukien ServiceNow, IBM QRadar, Splunk, CrowdStrike, Palo Alto Networks, Microsoft 365, SentinelOne, Google Cloud Platform, Amazon Web Services ja Tenable. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Passiivinen etsintä ei häiritse OT- eikä IoT-laitteita
- Havaitsee hallitsemattomat laitteet, jotka aktiiviset skannerit ohittavat
- Laaja omaisuuskattavuus IT-, OT- ja IoT-ympäristöissä
Cons:
- Alkumääritykset vaativat huomattavasti hienosäätöä
- Ohjelmistolisenssien mittaus on heikompi kuin erityisesti ITAM-järjestelmissä
Learn more about Armis: Paras tietoturvan tilan analytiikkaan
- 30 päivän maksuton kokeilu
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.5/5 Learn more about SecPod (Saner Platform):
 Paras intuitiiviseen omaisuuden elinkaariraportointiin
- 30 päivän maksuton kokeilujakso
- Hinnoittelu pyynnöstä
Learn more about InvGate Assets: 10Paras nopeaan etäresurssien auditointiin
NinjaOne
- Ilmainen kokeilu + ilmainen esittely
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:5/5Learn more about NinjaOne:
Muut IT-omaisuuden löytötyökalut
Tässä on joitakin muita IT-omaisuuden löytötyökaluja, jotka eivät päässeet esivalintaani mutta joihin kannattaa silti tutustua:
- 11Flexera OneParas hybridi pilviympäristön omaisuuden hallintaan
- 12Open-AudITParas avoimen lähdekoodin verkon etsintään
- 13AssetSonarParas SaaS-tilausten seurantaan
Miten arvioin IT-omaisuuden kartoitustyökaluja
Arvioin näitä työkaluja kahdella tasolla: perusvaatimuksilla, kuten useiden ympäristöjen skannauksella ja CMDB-integraatiolla, sekä erottavilla tekijöillä, kuten OT-/IoT-laitteiden tunnistamisella ja lisenssien käytön mittaamisella.
Keskeiset toiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (erinomainen tällä osa-alueella) kunkin alla luetellun keskeisen toiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi ja käytän vertailuarvona 65 %:a arvioidakseni sen yleistä soveltuvuutta tähän luetteloon.
- Automaattinen verkon kartoitus: Tarkistan, skannaako työkalu aliverkkoja SNMP:n, WMI:n ja SSH:n kaltaisilla protokollilla sen sijaan, että se perustuisi manuaaliseen omaisuuserien syöttämiseen.
- Laitteisto- ja ohjelmistoinventaario: Jokaisen työkalun pitäisi kerätä yksityiskohtaiset tekniset tiedot, asennettujen ohjelmistojen versiot ja korjaustasot – ei vain laitteiden nimiä tai IP-osoitteita.
- Agenttipohjainen ja agentiton skannaus: Etsin tukea molemmille menetelmille, jotta voit saavuttaa hallitut päätepisteet ja hallitsemattomat laitteet, kuten alihankkijoiden kannettavat tietokoneet tai laboratoriolaitteet.
- Useiden ympäristöjen kattavuus: Kartoituksen pitäisi kattaa paikalliset, pilvi-, virtuaali- ja etäympäristöt, jotta mikään ei jää auditoinnissa huomaamatta.
- CMDB-/ITSM-integraatio: Arvioin, siirtääkö työkalu omaisuustiedot ServiceNow'n tai Jiran kaltaisiin alustoihin natiivien liittimien tai avoimien rajapintojen kautta.
- Jatkuva valvonta: Etsin lähes reaaliaikaista muutosten tunnistusta, joka ilmoittaa uusista laitteista, poistetuista laitteista tai kokoonpanon poikkeamista ilman, että ajoitettua skannausta tarvitsee odottaa.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erityisen huomionarvoiset ominaisuudet
Pilvi- ja SaaS-ympäristöjen kartoitus on tärkeää, koska ympäristöt muuttuvat nopeasti. AWS:ssä tai Azuressa käynnistetään lyhytikäisiä instansseja, ja työntekijät ottavat käyttöön luvattomia sovelluksia, jotka synnyttävät varjo-IT:tä. Etsin natiiveja liittimiä, jotka tuovat tällaiset omaisuuserät automaattisesti näkyviin. Ohjelmistolisenssien käytön mittaaminen on toinen erottava tekijä, sillä sen avulla käyttämättömät asennukset voidaan havaita ja lisenssejä vapauttaa ennen kuin auditoinnissa havaitaan ylimitoitettu käyttöönotto. Tuotantolaitoksia tai sairaalaverkkoja hallitseville tiimeille OT-/IoT-laitteiden tunnistaminen passiivisen liikenneanalyysin avulla paljastaa verkkoon yhdistetyt laitteet häiritsemättä herkkiä laitteita.
Ominaisuuksia laajempi arviointi
Käyttöönottoarkkitehtuuri on merkittävä arviointiperuste. Usean toimipaikan tiimit tarvitsevat hajautettuja keräimiä, jotka voivat skannata eristettyjä tai segmentoituja verkkoja, ja SaaS- sekä paikallisesti asennettavien vaihtoehtojen erot vaikuttavat tietojen sijaintia koskevien vaatimusten noudattamiseen. Myös integraatioekosysteemillä on merkitystä – tarkistan, voiko työkalu siirtää omaisuustietoja SIEM- tai SOAR-alustoille ITSM-liittimien ohella, sillä kartoitustietojen arvo heikkenee, jos ne jäävät siiloihin. Myös hinnoittelumalliin kannattaa kiinnittää tarkkaa huomiota, erityisesti omaisuuseräkohtaiseen hinnoitteluun, joka voi nostaa kustannuksia jyrkästi pilvikuormien kasvaessa kausittain.
Näin valitset IT-omaisuuden löytötyökalut
Kun päätät, mitkä IT-omaisuuden löytötyökalut sopivat tiimillesi, aloita yhdistämällä tärkeimmät tavoitteesi ominaisuuksiin ja käyttöönottotekijöihin, jotka vaikuttavat suoraan auditointivalmiuteen, tietoturvaan ja operatiivisiin luovutuksiin:
| Jos tavoitteenasi on | Etsi näitä ominaisuuksia |
|---|---|
| Jos tavoitteenasi onPilvi- ja SaaS-omaisuuden kartoittaminen | Etsi näitä ominaisuuksiaNatiiviliittimet AWS:lle, Azurelle ja SaaS-palveluille |
| Jos tavoitteenasi onNopea käyttöönotto eri sijainneissa | Etsi näitä ominaisuuksiaHajautetut tai kevyet keräimet |
| Jos tavoitteenasi onReaaliaikaiset ilmoitukset varjo-IT:stä | Etsi näitä ominaisuuksiaJatkuva, passiivinen verkonvalvonta |
| Jos tavoitteenasi onEpäonnistuneiden CMDB-tuontien vähentäminen | Etsi näitä ominaisuuksiaKaksisuuntaiset, normalisoidut CMDB-integraatiot |
| Jos tavoitteenasi onLisenssivaatimustenmukaisuus ja auditointiin valmistautuminen | Etsi näitä ominaisuuksiaSisäänrakennettu lisenssimittaus ja käytön raportointi |
Näin arvioit esivalintasi
- Suorita löytötarkistus testi-aliverkossa: Testaa ensimmäisen viikon aikana työkalun agentiton tarkistus kaikille fyysisille ja virtuaalisille omaisuuserille.
- Vie tiedot CMDB:hen: Pyydä esittely natiivista ServiceNow- tai BMC-integraatiosta ja tarkista, että omaisuuden määritteet yhdistyvät ilman tietojen häviämistä.
- Tarkista lisenssimittauksen ja raportoinnin tarkkuus: Pyydä lisenssiauditointi tai -vienti vähintään kolmesta käyttämästäsi merkittävästä ohjelmistotuotteesta.
- Pyydä toimittajan tietoturvadokumentaatio: Pyydä ajantasaiset tiedot salausmenetelmistä ja vaatimustenmukaisuustodistuksista (SOC 2, ISO 27001).
- Päätä: käyttövalmiin SaaS-ratkaisun nopeus vai kattavampi paikallisten ympäristöjen ja IoT:n tuki – aseta tärkeysjärjestys monimutkaisimman ympäristösi perusteella.
Mitä IT-omaisuuden löytötyökalut ovat?
IT-omaisuuden tunnistustyökalut ovat erikoistuneita ohjelmistoratkaisuja, jotka skannaavat ja tunnistavat automaattisesti kaikki organisaation ympäristöissä olevat laitteistot, ohjelmistot ja verkkoon yhdistetyt laitteet. Niiden avulla IT-tiimit voivat ylläpitää reaaliaikaista inventaariota, tukea tietoturvatarkastuksia, tunnistaa hallitsemattomat tai luvattomat omaisuuserät sekä mahdollistaa työnkulut, kuten lisenssien hallinnan tai haavoittuvuuksien arvioinnin. Näillä työkaluilla on keskeinen rooli IT-infrastruktuurin pitämisessä ajan tasalla, vaatimustenmukaisena ja suojattuna piileviltä riskeiltä.
Ominaisuudet
Kun valitset IT-omaisuuden tunnistustyökaluja, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Automaattinen verkon skannaus: Tunnistaa kaikki verkkoon yhdistetyt laitteet ja päätepisteet ilman manuaalisia toimia, jotta mitään ei jää pois inventaariosta.
- Laitteistoinventaario: Kerää yksityiskohtaiset tiedot laitteiden teknisistä tiedoista, sarjanumeroista ja omistajuustiedoista koko infrastruktuuristasi.
- Ohjelmistoinventaario: Seuraa kaikkia asennettuja ohjelmistoja, versionumeroita, päivitystilanteita ja käyttöä, jotta voit havaita haavoittuvuudet tai lisensointipuutteet.
- Agenttipohjainen ja agentiton tunnistus: Tarjoaa sekä agenttipohjaisen että agentittoman skannauksen hallittujen laitteiden ja tilapäisten tai hallitsemattomien päätepisteiden kattamiseksi.
- Tuki useille ympäristöille: Tunnistaa omaisuuserät paikallisista, virtuaalisista, pilvi- ja etäympäristöistä yhtenäisen ja ajantasaisen omaisuustietueen luomiseksi.
- Reaaliaikainen muutosten tunnistus: Päivittää omaisuustietueet välittömästi, kun laitteita lisätään, muutetaan tai poistetaan, mikä auttaa reagoimaan nopeasti luvattomaan toimintaan.
- Integrointi CMDB- ja ITSM-järjestelmiin: Siirtää tai synkronoi omaisuustiedot suoraan kokoonpanonhallintatietokantoihin tai palvelunhallinta-alustoille laajempien IT-toimintojen tukemiseksi.
- Roolipohjaiset käyttöoikeudet: Mahdollistaa käyttäjäroolien ja käyttöoikeuksien määrittämisen tietoturvan ylläpitämiseksi erityisesti tarkastus- tai vaatimustenmukaisuustarkoituksia varten.
- Mukautettavat raportit: Luo ajastettuja tai pyynnöstä muodostettavia raportteja, joissa korostetaan inventaarion muutoksia, ohjelmistojen käyttöä ja vaatimustenmukaisuuden ulkopuolisia omaisuuseriä.
- Lisenssien vaatimustenmukaisuuden hallinta: Valvoo ohjelmistojen käyttöoikeuksia suhteessa asennuksiin, tukee tarkastuksia ja vähentää lisensseihin liittyviä ylimääräisiä kuluja.
IT-omaisuuden tunnistusratkaisut eivät yleensä sisällä tekoälyä osana ominaisuustarjontaansa.
Hyödyt
IT-omaisuuden tunnistustyökalujen käyttöönotto tarjoaa tiimillesi ja yrityksellesi useita hyötyjä. Tässä muutamia hyötyjä, joita voit odottaa:
- Kattava näkyvyys omaisuuseriin: Saat tarkan, reaaliaikaisen inventaarion kaikista laitteisto- ja ohjelmisto-omaisuuseristä kaikissa ympäristöissä automaattisten skannausominaisuuksien avulla.
- Varjo-IT:n tunnistus: Tunnista nopeasti luvattomat laitteet ja hyväksymättömät pilvi- tai SaaS-tilit agentittoman ja pilvipalveluiden alkuperäisen tunnistuksen avulla.
- Valmius tarkastuksiin ja vaatimustenmukaisuuteen: Pidä tietueet ajan tasalla jatkuvan valvonnan sekä CMDB- tai ITSM-alustoihin tehtävän integroinnin avulla, mikä helpottaa tarkastuksia.
- Lisenssien optimointi: Seuraa ohjelmistojen käyttöä ja käyttöoikeuksia, jotta tiimisi voi välttää liiallisen käyttöönoton ja pienentää lisenssikustannuksia.
- Nopeampi häiriötilanteisiin reagointi: Mahdollistaa tietoturva- ja IT-tiimeille laitteiden nopean paikantamisen ja haavoittuvuuksien korjaamisen ennen uhkien eskaloitumista.
- Manuaalisen työmäärän vähentyminen: Poistaa toistuvat tiedonkeruutehtävät automatisoidun inventaarion, raportoinnin ja integrointityönkulkujen avulla.
- Muutostenhallinnan parantuminen: Havaitse lisäykset, poistot tai kokoonpanon poikkeamat reaaliajassa, jotta toiminnalliset muutokset eivät jää huomaamatta.
Kustannukset ja hinnoittelu
IT-omaisuuden tunnistustyökalujen valinta edellyttää saatavilla olevien hinnoittelumallien ja palvelupakettien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden mukaan. Alla olevassa taulukossa esitetään IT-omaisuuden tunnistusratkaisuissa yleiset palvelupaketit, niiden keskimääräiset hinnat ja tyypillisesti sisältyvät ominaisuudet:
IT-omaisuuden tunnistustyökalujen palvelupakettien vertailutaulukko
| Palvelupaketin tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Palvelupaketin tyyppiIlmainen palvelupaketti | Keskimääräinen hinta$0 | Yleiset ominaisuudetPerustason verkon skannaus, rajoitettu inventaario, rajoitetut raportit ja yhteisön tarjoama tuki. |
| Palvelupaketin tyyppiHenkilökohtainen palvelupaketti | Keskimääräinen hinta$10–$30/kuukausi | Yleiset ominaisuudetYhden käyttäjän käyttöoikeus, edistynyt raportointi, ohjelmistoinventaario ja sähköposti-ilmoitukset. |
| Palvelupaketin tyyppiYrityspalvelupaketti | Keskimääräinen hinta$50–$150/kuukausi | Yleiset ominaisuudetUsean käyttäjän tuki, automaattinen tunnistus, integrointi CMDB/ITSM-järjestelmiin ja ajastetut skannaukset. |
| Palvelupaketin tyyppiYritystason palvelupaketti | Keskimääräinen hinta$200–$500+/kuukausi | Yleiset ominaisuudetMukautetut käyttöönottovaihtoehdot, API-käyttöoikeus, rajattomasti omaisuuseriä, premium-tuki ja vaatimustenmukaisuusraportointi. |
IT-omaisuuden löytämistyökalujen usein kysytyt kysymykset
Tässä on vastauksia yleisiin IT-omaisuuden löytämistyökaluja koskeviin kysymyksiin:
Kuinka usein omaisuuden löytämistarkistuksia pitäisi suorittaa?
Löytämistarkistuksia pitäisi suorittaa säännöllisesti—monet tiimit ajoittavat ne päivittäin tai viikoittain—jotta inventaariotiedot pysyvät ajan tasalla ja uudet tai luvattomat laitteet havaitaan nopeasti.
Voivatko IT-omaisuuden löytämistyökalut löytää hallitsemattomia tai tuntemattomia laitteita?
Kyllä, useimmat työkalut voivat havaita hallitsemattomat tai tuntemattomat laitteet verkkoskannauksen ja passiivisen valvonnan avulla, mikä auttaa käsittelemään varjo-IT:tä ja piileviä riskejä.
Tukevatko nämä työkalut pilvi- ja etäympäristöjä?
Kyllä, monet IT-omaisuuden löytämistyökalut tarjoavat liitäntöjä AWS:ään, Azureen ja SaaS-sovelluksiin sekä mahdollistavat etäskannauksen, mikä antaa näkyvyyden kaikkiin ympäristöihin.
Mitä turvatoimia omaisuuden löytämistyökaluilta pitäisi odottaa?
Etsi roolipohjaisia käyttöoikeusvalvontoja, salattua tietojen tallennusta ja siirtoa sekä auditointilokien kirjaamista vaatimustenmukaisuuden tukemiseksi ja arkaluonteisten inventaariotietojen suojaamiseksi.
Miten IT-omaisuuden löytämistyökalut integroituvat olemassa oleviin ITSM- tai CMDB-järjestelmiin?
Useimmat ratkaisut tarjoavat valmiita liitäntöjä tai ohjelmointirajapintoja löydettyjen omaisuuserien synkronoimiseksi suoraan ITSM-alustojen ja kokoonpanonhallintatietokantojen kanssa, mikä tehostaa työnkulkuja.