

Yksityisyydenhallintaohjelmistojen kokeneena asiantuntijana ymmärrän tarpeesi tehokkaalle, päästä päähän toimivalle OneTrust-vaihtoehdolle. Tämä SaaS-alusta sisältää muun muassa GRC:n, CCPA:n, käyttöoikeuksien hallinnan, API:n ja suostumusten hallinnan moduulit, joiden avulla voit tehostaa toimintaasi merkittävästi.
Sen tietojen etsintä- ja tietojen kartoitusominaisuudet helpottavat henkilötietojen käsittelyä eri puolilla maailmaa voimassa olevien lakien mukaisesti, ja käyttäjäystävällisen käyttöliittymän avulla voit hallita rekisteröityjen tietoja tehokkaasti. Uskon, että näiden vaihtoehtojen tarkastelu voi auttaa ratkaisemaan merkittävästi kohtaamiasi haasteita.
Mikä on OneTrust-vaihtoehto?
OneTrust-vaihtoehdot ovat yksityisyyden ja tietoturvan hallintatyökaluja, joita yritykset käyttävät etsiessään OneTrustin tarjoamien ominaisuuksien sijaan erilaisia tai täydentäviä ominaisuuksia. Näitä vaihtoehtoja käytetään pienistä yrityksistä monikansallisiin yhtiöihin kaikilla toimialoilla, joilla tietosuoja, tietoturva ja vaatimustenmukaisuus ovat etusijalla.
Ne vastaavat monenlaisiin tarpeisiin, kuten kolmansien osapuolten riskienhallintaan, toimittajien valvontaan, suostumusten hallintaan, tekoälypohjaiseen vaatimustenmukaisuuteen ja asiakastietojen yksityiskohtaiseen hallintaan. OneTrust-vaihtoehdot tarjoavat organisaatioille erityisiin tarpeisiin suunniteltuja ratkaisuja, jotka vastaavat niiden yksilöllisiin tietosuoja- ja tietoturvavaatimuksiin – olipa kyse tietoturvatarkastusten automatisoinnista, suostumusprosessien sujuvoittamisesta tai kattavasta toimittajariskien hallinnasta.
OneTrust-vaihtoehtojen vertailutaulukko
Tässä vertailutaulukossa esitetään yhteenveto parhaiksi valitsemieni OneTrust-vaihtoehtojen hinnoittelutiedoista:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras automaattiseen tietojen kartoitukseen | Ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 2 | Sopii parhaiten yksityiskohtaiseen asiakastietojen hallintaan | Maksuton paketti saatavilla; 14 päivän maksuton kokeilu | $20/käyttäjä/kuukausi (laskutetaan vuosittain, perusmaksu $120/kuukausi) | Website | |
| 3 | Sopii parhaiten kattavaan toimittajien valvontaan | Ilmainen esittely saatavilla | Hinta pyynnöstä | Website | |
| 4 | Paras vankkaan toimittajariskien hallintaan | Ei saatavilla | Alkaen 25 000 dollarista (laskutusjaksoa ei ilmoitettu) | Website | |
| 5 | Idéal pour automatiser la conformité en matière de sécurité | Démo gratuite disponible | $300/utilisateur/mois | Website | |
| 6 | Paras laajaan tietosuojaohjelmien hallintaan | Ilmainen esittely saatavilla | $500/user/month | Website | |
| 7 | Paras sujuvaan suostumusten hallintaan | 30 päivän ilmainen kokeilujakso; ilmainen paketti saatavilla; ilmainen esittely saatavilla | Hinta pyydettäessä | Website | |
| 8 | Paras tekoälypohjaiseen tietosuojaan ja tietoturvaan | Ilmainen demo saatavilla | Hinta pyydettäessä | Website | |
| 9 | Sopii parhaiten kohdennettuun objektikeskeiseen analyysiin | Ilmainen esittely saatavilla | Hinta pyydettäessä | Website | |
| 10 | Sopii tehokkaisiin tietoturva-auditointeihin | Ilmainen esittely saatavilla | Hinta pyynnöstä | Website |


Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Parhaiden OneTrust-vaihtoehtojen arvostelut
 Paras automaattiseen tietojen kartoitukseen
- Ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.5/5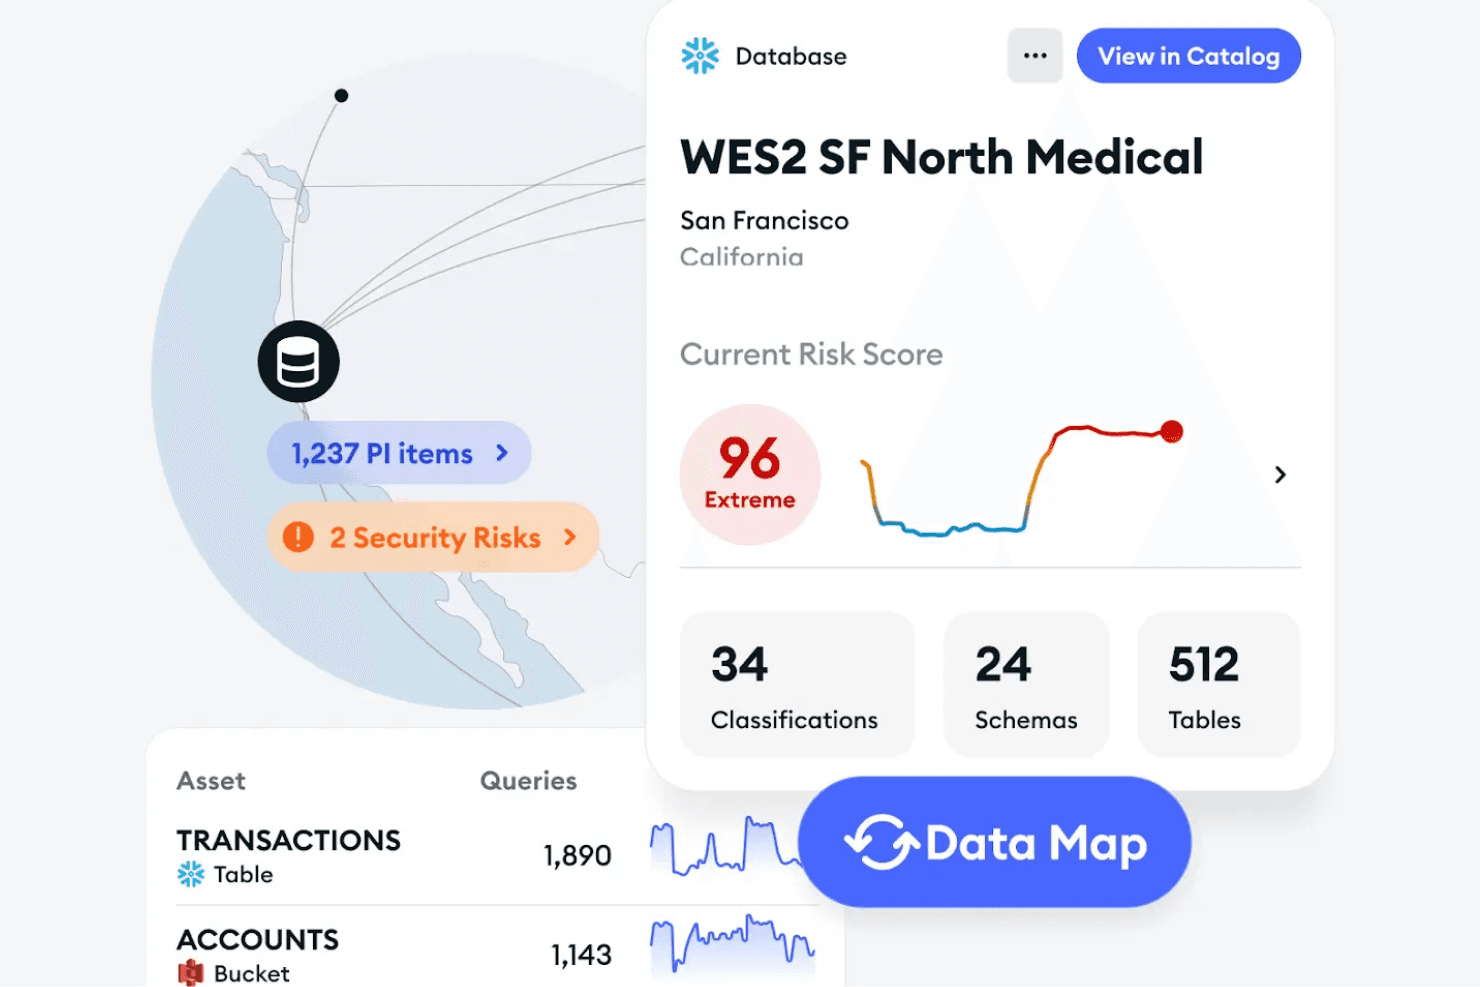
Ketch kartoittaa tietoresurssit ja riskipisteet koko infrastruktuurisi alueella. Ketch on yksityisyyden suojaamisen alusta, joka käyttää tekoälyagentteja löytääkseen ja luokitellakseen tietoja automaattisesti järjestelmistäsi, muodostaakseen jatkuvasti päivittyvän tietokartan ja luodakseen käsittelytoimien selosteita yksityisyyden suojaamisen ja vaatimustenmukaisuuden työnkulkuja varten.
Kenelle Ketch sopii parhaiten?
Ketch sopii erinomaisesti yksityisyyden suojaamisesta ja vaatimustenmukaisuudesta vastaaville tiimeille, jotka tarvitsevat automaattista tietojen löytämistä ja haluavat pitää käsittelytoimien selosteensa ajan tasalla laajassa ja hajautetussa teknologiaympäristössä.
Miksi valitsin Ketchin
Olen sisällyttänyt Ketchin parhaiden vaihtoehtojeni joukkoon, koska sen tekoälyagentit hoitavat tietojen löytämisen päätyön automaattisesti. Ne skannaavat yli 400 alustaa ja etenevät järjestelmätasolta yksittäisiin tietomääritteisiin ilman, että sinun tarvitsee kartoittaa mitään manuaalisesti. Erityisesti pidän siitä, että nelivaiheinen löytämisprosessi pitää tietokartan jatkuvasti ajan tasalla, joten siitä luomasi käsittelytoimien selosteet kuvaavat todellista ympäristöäsi tietyn ajankohdan tilannekuvan sijaan. Tämä reaaliaikainen ROPA-selosteiden luonti on todellinen erottava tekijä auditointikauden koittaessa.
Ketchin tärkeimmät ominaisuudet
- ROPA-selosteiden luonti reaaliajassa: Luo käsittelytoimien selosteet automaattisesti tietokartan reaaliaikaisista järjestelmätiedoista.
- Tietojen näkyvyys attribuuttitasolla: Tuo esiin, missä arkaluonteiset tiedot sijaitsevat, aina yksittäiseen sarakkeeseen tai attribuuttiin asti yhdistetyissä järjestelmissä.
- Sopimusehtojen poiminta: Poimii sopimuksista tietoturvatoimet, säilytysajat ja alikäsittelijöiden tiedot ja lisää ne suoraan järjestelmätietoihin.
- Riskinarviointien esitäyttö: Siirtää järjestelmätiedot ja tietoluokat automaattisesti DPIA-, PIA-, TIA- ja CCPA-arviointien työnkulkuihin.
Ketchin integraatiot
Ketch ilmoittaa tarjoavansa yli 1 000 valmista tietojärjestelmäintegraatiota, joista sen hakemistossa näkyy 171. Näihin kuuluvat Snowflake, Google BigQuery, Salesforce, HubSpot, Shopify, Microsoft Entra, Okta ja Google Analytics. Lisäksi se tarjoaa sovellusrajapintoja ja SDK:ita mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Jatkuva tietojen löytäminen pitää ROPA-selosteet ajan tasalla
- Attribuuttitason luokittelu vähentää manuaaliseen inventointiin kuluvaa työtä
- Arvioijat kiittävät nopeasti reagoivasta käyttöönottotuesta
Cons:
- Tietojen kartoitus ei sisällä suostumusten hallintaa
- DSAR-pyynnöt ja arvioinnit edellyttävät erillisiä työnkulkuja
Learn more about Ketch: Sopii parhaiten yksityiskohtaiseen asiakastietojen hallintaan
- Maksuton paketti saatavilla; 14 päivän maksuton kokeilu
- $20/käyttäjä/kuukausi (laskutetaan vuosittain, perusmaksu $120/kuukausi)
Visit WebsiteCustomer Rating:4.5/5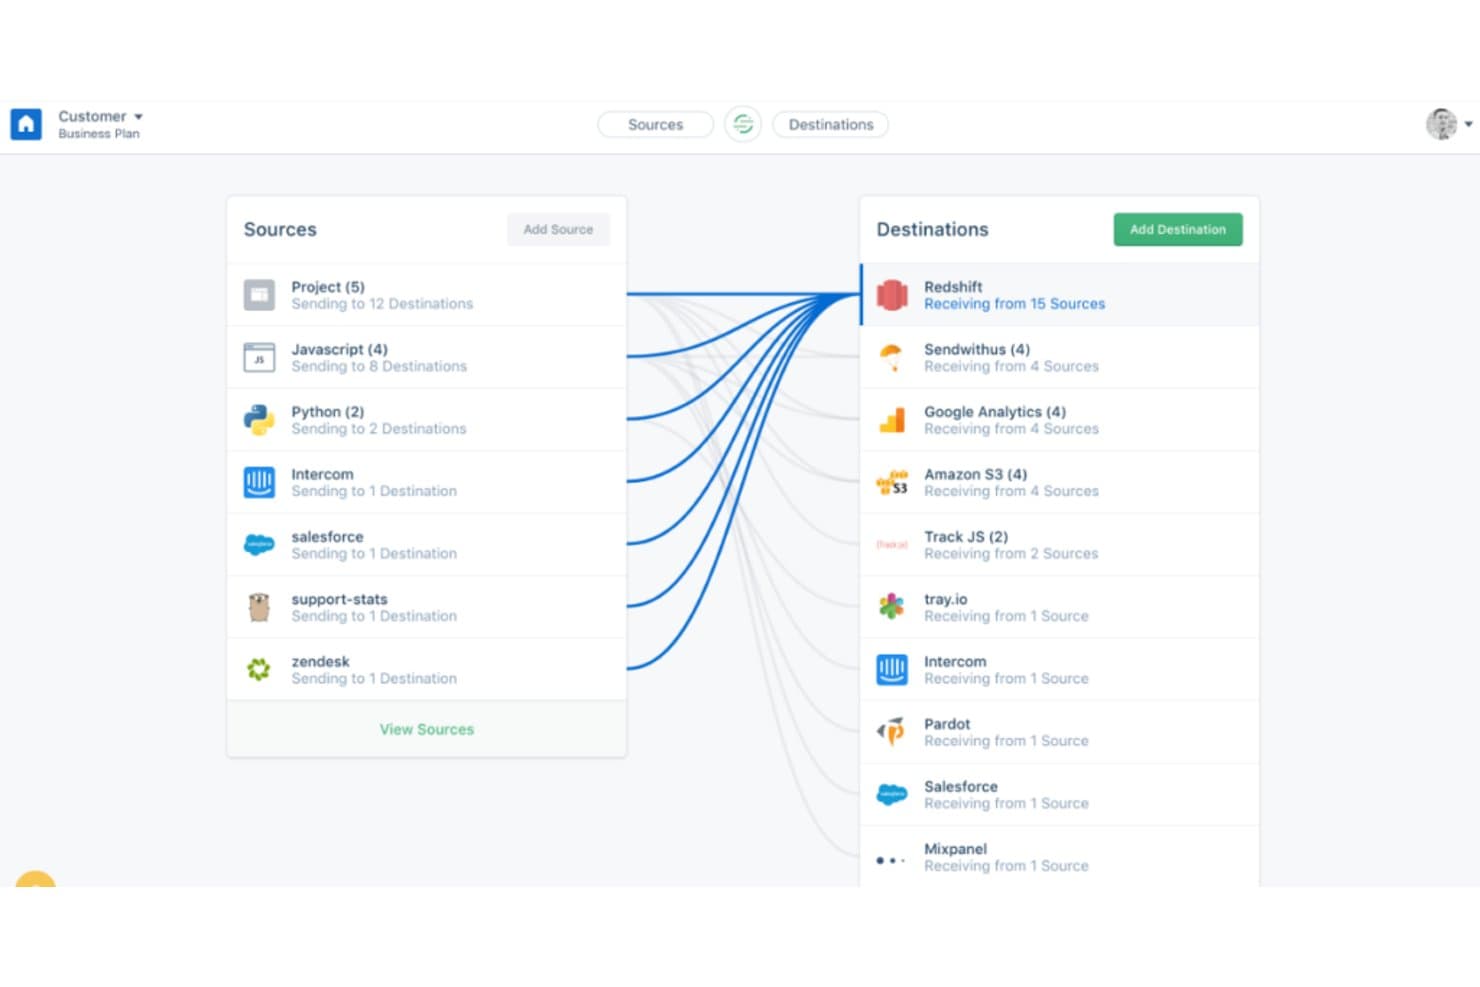
Segment yhdistää useita tietolähteitä kohteisiin, kuten Redshiftiin. Segment on asiakkaiden tietoputki, joka kerää ensimmäisen osapuolen tapahtumatietoja verkkosivustoilta, sovelluksista ja palvelimilta ja reitittää ne yhdistettyihin työkaluihin suostumusten valvonnan sekä tietojen poistamisen hallinnan avulla.
Kenelle Segment sopii parhaiten?
Segment sopii hyvin tekniikka- ja datatiimeille, jotka tarvitsevat keskitetyn putken asiakkaiden tapahtumatietojen keräämiseen, puhdistamiseen ja reitittämiseen laajassa markkinointi- ja analytiikkatyökalujen kokonaisuudessa.
Miksi valitsin Segmentin
Otin Segmentin mukaan kärkivalintoihini, koska se tarjoaa tekniikka- ja datatiimeille keskitetyn putken ensimmäisen osapuolen asiakastapahtumatietojen keräämiseen, puhdistamiseen ja reitittämiseen laajassa työkalukokonaisuudessa. Erityisesti pidän sen tietojen etsintä- ja inventaarionhallintatoiminnoista, joiden avulla voit tarkastella lähteitä, kohteita ja skeemoja yhdestä työtilasta ja nähdä täsmälleen, minne mitkäkin tiedot kulkevat. Kaikkiin lähteisiin ulottuva poisto- ja estämis-API mahdollistaa myös sen, että tiimit voivat käsitellä käyttäjien tietosuojaoikeuksia koskevia pyyntöjä ohjelmallisesti ilman manuaalisia toimia.
Segmentin keskeiset ominaisuudet
- Poisto- ja estämis-API: Lähetä poisto- tai estämispyyntöjä ohjelmallisesti työtilan kaikissa lähteissä, enintään 5 000 käyttäjätunnusta API-kutsua kohden.
- Alueellinen tietojen sijainti: Valitse Yhdysvaltojen tai EU:n infrastruktuuri, jotta asiakkaiden tiedot säilytetään tietyllä maantieteellisellä alueella.
- Suostumusten valvontatoiminnot: Yhdistä suostumusluokat kohteisiin, jotta tapahtumatiedot kulkevat vain työkaluihin, jotka vastaavat käyttäjän tallennettuja suostumusasetuksia.
- Käänteisen ETL-synkronoinnin valvonta: Seuraa synkronoinnin tilaa ja toimitusmääriä, tarkastele aiempia synkronointilokeja ja määritä epäonnistuneiden synkronointien uudelleenyritysasetukset.
Segment-integraatiot
Segment tarjoaa yli 700 integraatiota, mukaan lukien OneTrust, Snowflake, Databricks, Redshift, BigQuery ja Salesforce. Sen Analytics API, Public API ja SDK:t tukevat mukautettua tapahtumien keräämistä ja työtilojen integrointia.
Pros and Cons
Pros:
- Keskittää asiakastapahtumat eri järjestelmistä
- Arvostelijat kiittävät reaaliaikaisesta tapahtumien virheenkorjauksesta
- Poisto-API:t tukevat rajallisia tietosuojapyyntöjä
Cons:
- Suostumusten valvonta riippuu ulkoisesta CMP:stä
- Ei virallista tietosuojainventaaria tai riskienhallinnan työnkulkuja
Learn more about Segment: Sopii parhaiten kattavaan toimittajien valvontaan
- Ilmainen esittely saatavilla
- Hinta pyynnöstä
Visit WebsiteCustomer Rating:4.8/5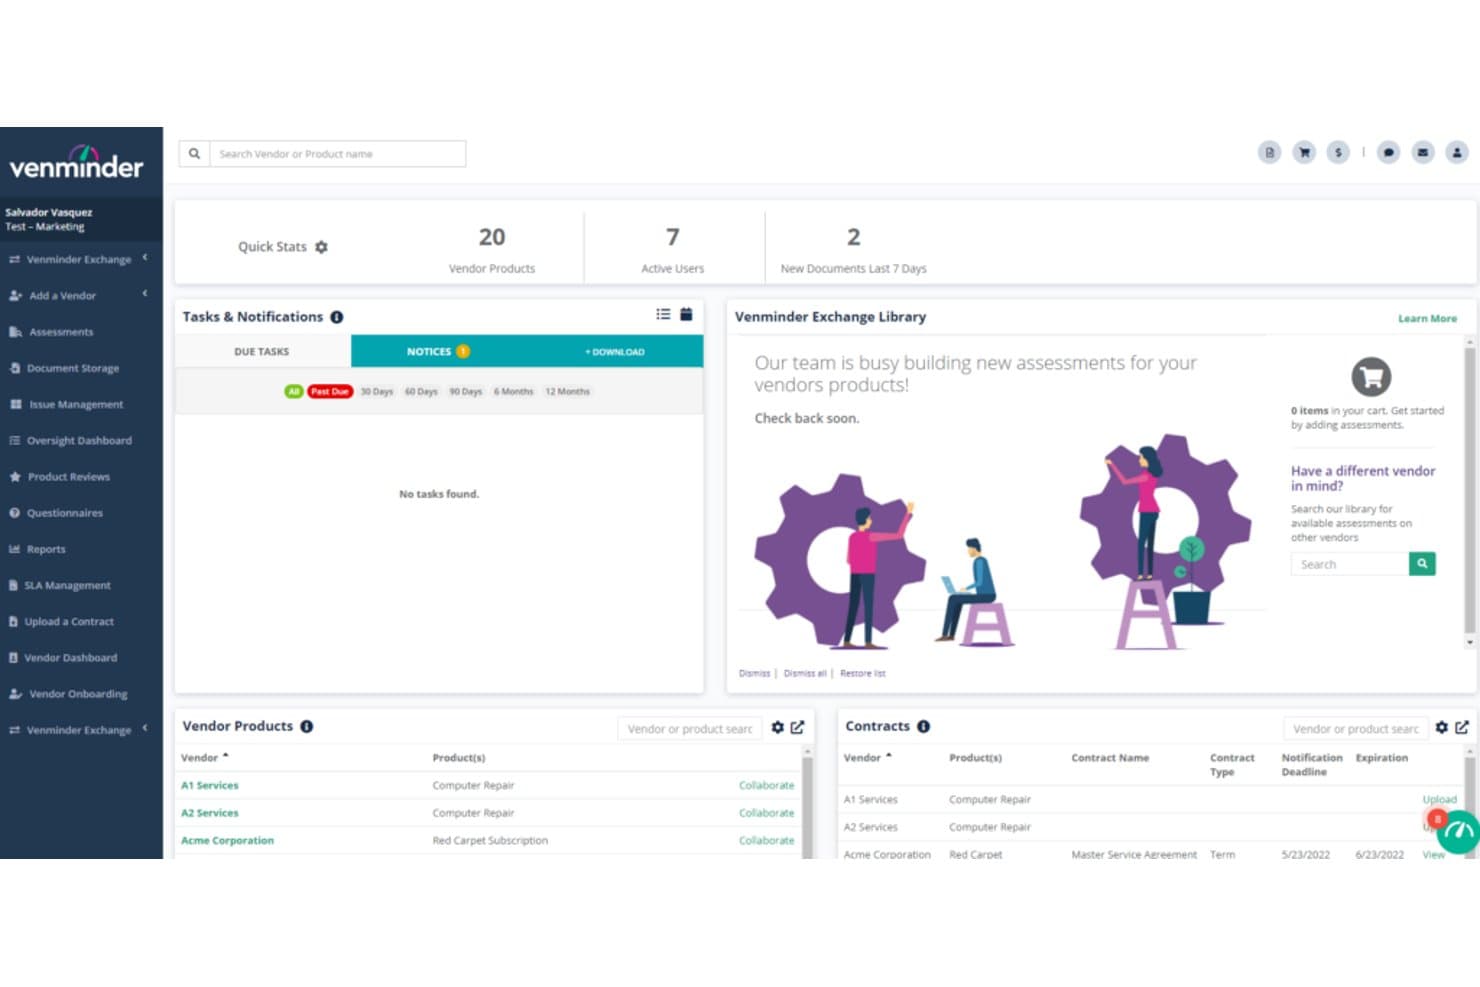
Venminder keskittää toimittajatuotteet, sopimukset ja tehtävät yhteen koontinäyttöön. Venminder on kolmansien osapuolten riskienhallinta-alusta, joka kattaa toimittajien käyttöönoton, riskienarvioinnit, sopimusten hallinnan, kyselylomakkeet ja jatkuvan valvonnan koko toimittajan elinkaaren ajan.
Kenelle Venminder sopii parhaiten?
Venminder sopii organisaatioille, jotka tarvitsevat jäsenneltyä toimittajan elinkaaren hallintaa, erityisesti säännellyillä toimialoilla toimiville vaatimustenmukaisuus- ja riskitiimeille, jotka käsittelevät kolmansien osapuolten asianmukaisen huolellisuuden tarkastuksia.
Miksi valitsin Venminderin
Otin Venminderin mukaan kärkivalintoihini, koska se hallitsee koko toimittajan elinkaaren yhdessä paikassa aina käyttöönotosta ja riskienarvioinneista sopimusten hallintaan ja käytöstä poistamiseen asti. Pidän erityisesti sen muokattavista toimittajariskien arvioinneista, jotka tukevat luontaisen ja jäännösriskin pisteytystä, hyväksyntätyönkulkuja ja historiallisten riskiluokitusten tallentamista. Eräs tuntemani pankkitiimi lyhensi Venminderin ulkoistettujen SOC-, talous- ja kyberturvallisuusarviointien avulla vuosittaisen toimittaja-arviointikierroksensa kahdesta kolmeen kuukaudesta alle kuukauteen.
Venminderin keskeiset ominaisuudet
- Sopimusarkisto: Tallentaa rajattomasti sopimuksia toimittajaa kohden ja lähettää automaattisia ilmoituksia uusimisesta ja vanhenemisesta, jotka Venminderin avustavat lakimiehet poimivat sopimuksista.
- Toimittajakyselyiden kirjasto: Lähettää, seuraa ja pisteyttää rajatonta kyselykirjastoa, joka sisältää muun muassa SIG Lite- ja CAIQ-muodot, suojatun vastaanottajaportaalin kautta.
- Valvonnan automatisointi: Määrittää valvontatehtävät automaattisesti toimittajan kriittisyyden ja riskiparin perusteella. Valvonnan tiheys ja vähimmäisvaatimukset ovat muokattavissa.
- Jatkuva toimittajavalvonta: Seuraa toimittajien riskiprofiileja tarkastettujen tietoturvatietojen tarjoajien avulla, mukaan lukien integraatiot SecurityScorecardiin ja ArgosRisk AR Intelligenceen.
Venminderin integraatiot
Venminderillä on kolme dokumentoitua integraatiota: RSA Archerin kolmansien osapuolten riskienhallinta, SecurityScorecard ja ArgosRisk AR Intelligence. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Jäsennellyt toimittajariskien arvioinnit ja asianmukaisen huolellisuuden tarkastukset
- Keskittää toimittajatiedot, sopimukset ja riskiasiakirjat
- Arvioijat kiittelevät reagoivaa tukea ja käytännönläheistä koulutusta
Cons:
- Ei suostumusten, tietojen kartoituksen tai DSAR-pyyntöjen automatisointia
- Ei tietosuojalainsäädännön seurantaa tai erillisiä DPIA-työnkulkuja
Learn more about Venminder: Paras vankkaan toimittajariskien hallintaan
- Ei saatavilla
- Alkaen 25 000 dollarista (laskutusjaksoa ei ilmoitettu)
Visit WebsiteCustomer Rating:2.8/5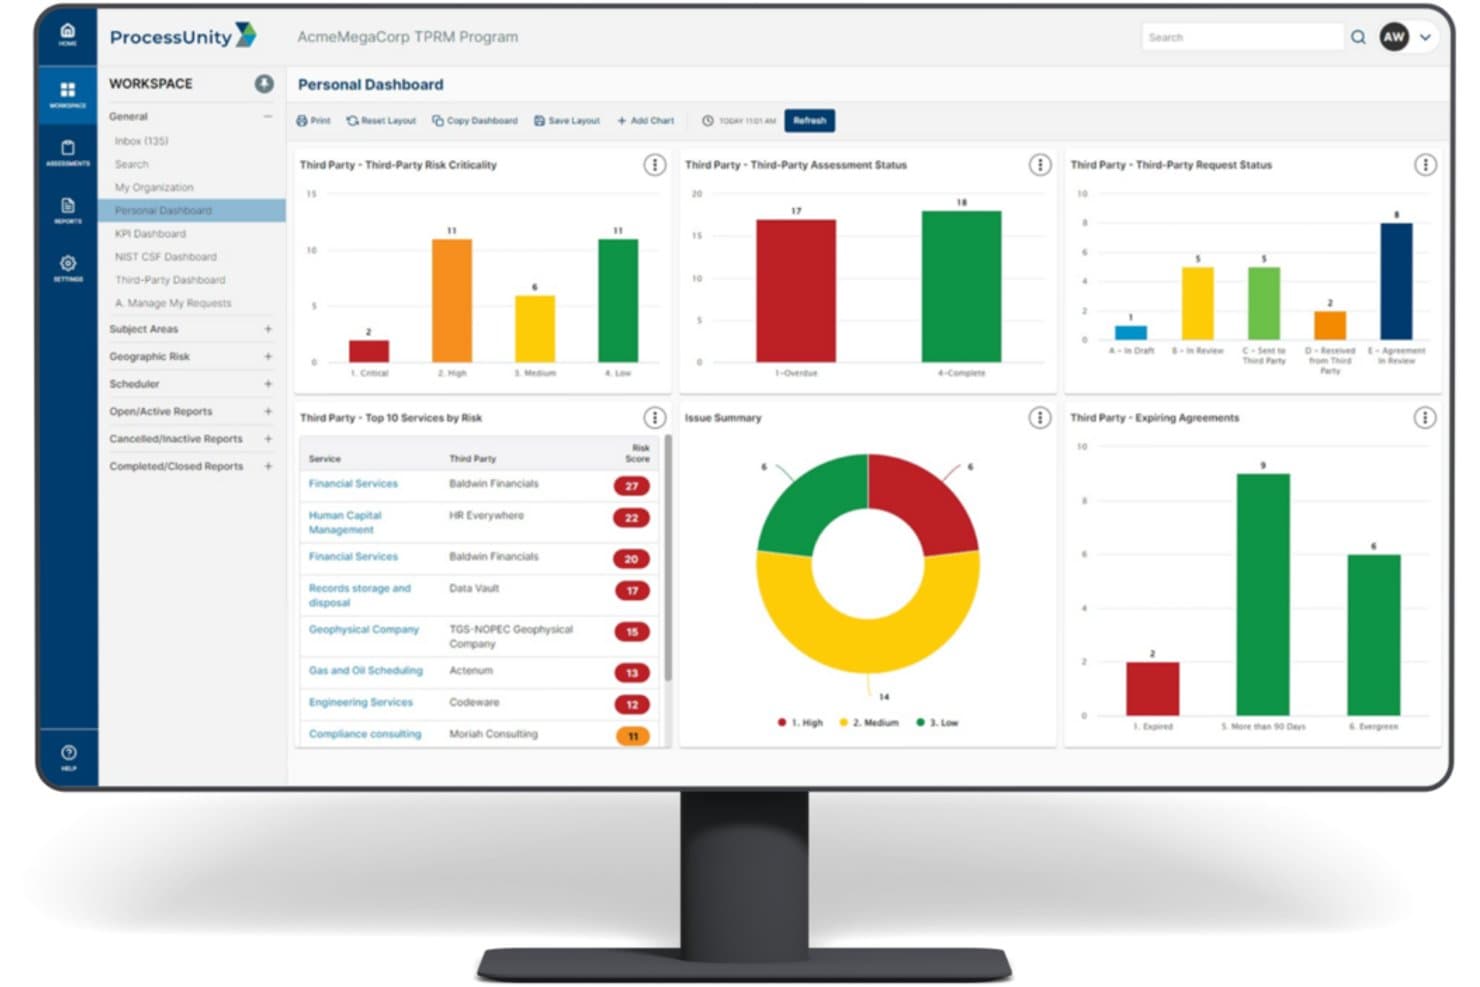
ProcessUnity keskittää kolmansien osapuolten riskien valvonnan yhteen koontinäyttöön. ProcessUnity on kolmansien osapuolten riskienhallinta-alusta, joka kattaa toimittajien käyttöönoton, määritettävät riskinarvioinnit, jatkuvan valvonnan, käytäntöjen elinkaaren hallinnan sekä integroinnin ulkoisiin riskitietojen tarjoajiin.
Kenelle ProcessUnity sopii parhaiten?
ProcessUnity sopii keskisuurten ja suurten yritysten riski- ja hankintatiimeille, jotka tarvitsevat jäsenneltyjä työnkulkuja toimittajasuhteiden, arviointien ja kolmansien osapuolten riskiohjelmien hallintaan alusta loppuun.
Miksi valitsin ProcessUnityn
Olen sisällyttänyt ProcessUnityn parhaiden vaihtoehtojeni joukkoon, koska se on yksi vahvimmista saatavilla olevista erityisesti toimittajariskien hallintaan suunnatuista alustoista, ja tämä painotus näkyy läpi ratkaisun. Pidän erityisesti siitä, miten Risk-indeksi yhdistää ajantasaisen uhkatiedon ja kontrollitiedot toimittajakohtaisten riskipisteiden tuottamiseksi. Näin tiimisi voi priorisoida, mitkä kolmannet osapuolet tarvitsevat välitöntä huomiota, sen sijaan että kaikkia toimittajia kohdeltaisiin samalla tavalla. Sen määritettävät arviointityönkulut, joihin sisältyvät ehtolauseisiin perustuvat kyselylomakkeet ja automaattiset muistutukset, kattavat kyberturvallisuuden, tekoälyn ja toimintakyvyn palautuvuuden riskialueet heti käyttövalmiina.
ProcessUnityn tärkeimmät ominaisuudet
- Global Risk Exchange: Antaa tiimillesi pääsyn yli 18 000 valmiiksi täytettyyn toimittaja-arviointiin ja yli 370 000 toimittajien riskiprofiiliin, mikä vähentää päällekkäistä huolellisuusvelvoitteen mukaista selvitystyötä.
- Tekoälyagentit: Automaattiset agentit esiseulovat toimittajia, analysoivat SOC 2 -raportteja, keräävät näyttöä ja laativat korjaavia toimenpiteitä koskevaa viestintää tiimisi puolesta.
- Näytön arvioija: Analysoi toimittajien lähettämiä asiakirjoja, yhdistää näytön kontrolleihin ja merkitsee puutteet, jotta analyytikot tietävät täsmälleen, mihin tarkastelussa tulee keskittyä.
- Käytäntöjen elinkaaren hallinta: Tukee käytäntöjen laatimista, versiohallintaa, jakelua, kuittausten seurantaa ja eskalointihälytyksiä puutteellisista sertifioinneista.
ProcessUnityn integraatiot
ProcessUnity listaa yli 40 ulkoista riskitietojen tarjoajaa sekä valmiit integraatiot OneTrustin, ServiceNow'n, Jiran, SAP:n, Oraclen, Workdayn, Coupan ja Microsoft Activen Directoryn kanssa. Se tarjoaa myös API-rajapinnan mukautettuja tietosyötteitä varten.
Pros and Cons
Pros:
- Määritettävät toimittaja-arvioinnit vähentävät tarkastelun työmäärää
- Käytäntöjen työnkulut luovat tarkastettavat kuittaukset
- Riskipisteytys auttaa priorisoimaan toimittajien arvioinnit
Cons:
- Ei asiakkaalle suunnattua suostumusten tai mieltymysten hallintaa
- Ei DSAR-automaatiota tai henkilötietojen kartoitusta
Learn more about ProcessUnity: Idéal pour automatiser la conformité en matière de sécurité
- Démo gratuite disponible
- $300/utilisateur/mois
Visit WebsiteCustomer Rating:4.6/5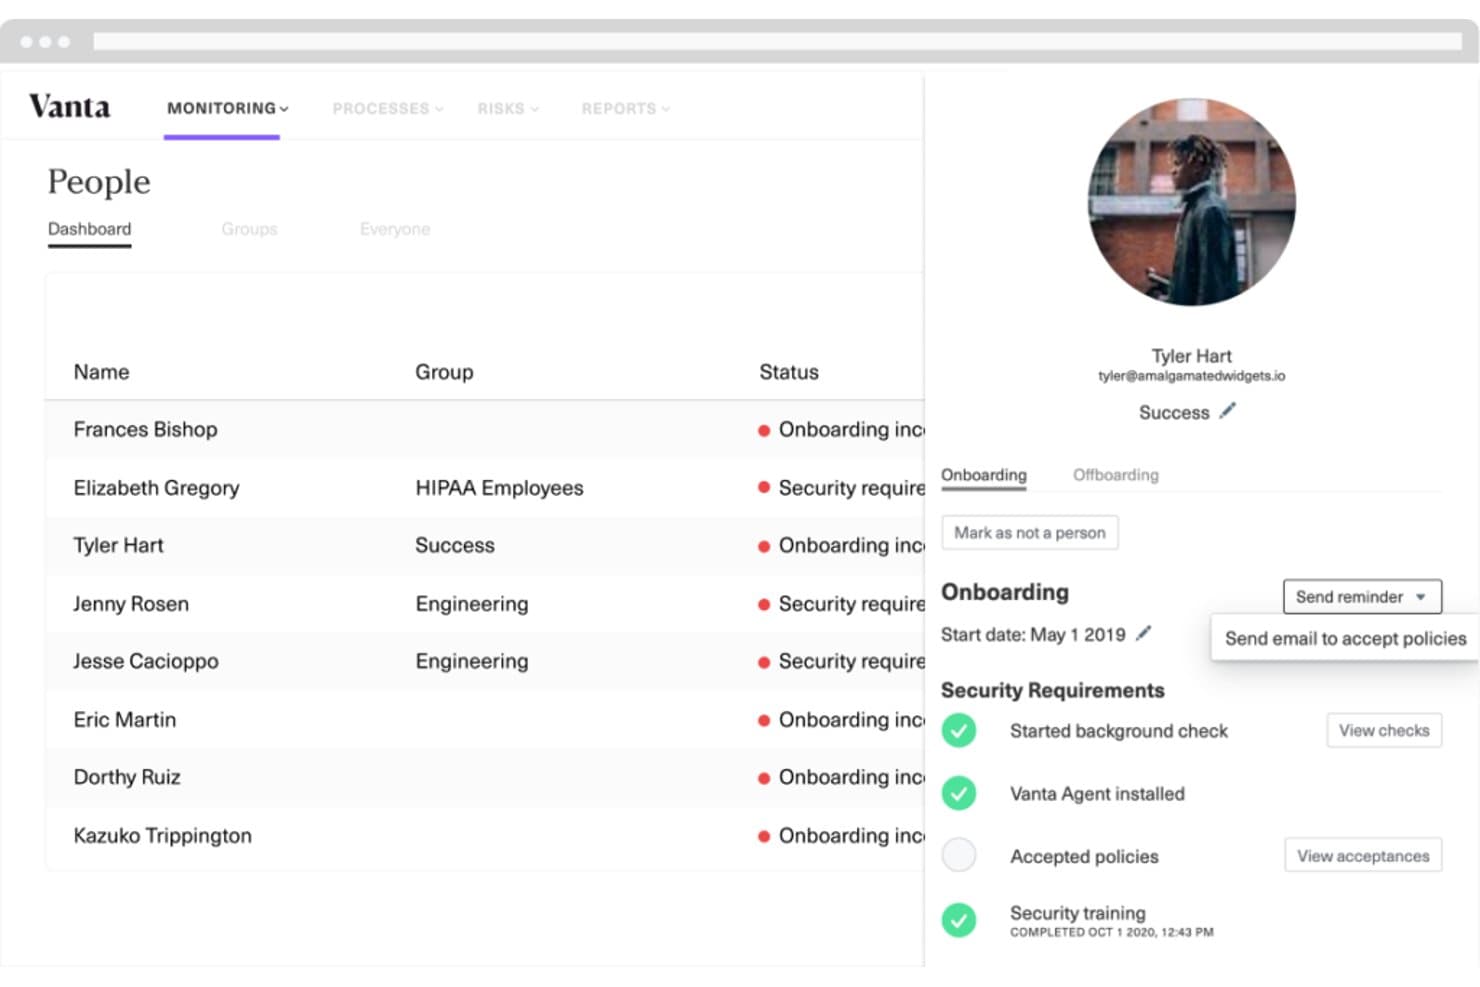
Vanta suit au même endroit l'intégration des employés et leur conformité aux exigences de sécurité. Vanta est une plateforme continue de GRC et de conformité en matière de sécurité qui automatise la collecte de preuves, la surveillance des contrôles, les évaluations des risques et la gestion des politiques dans des référentiels tels que SOC 2, ISO 27001 et le RGPD.
À qui Vanta convient-il le mieux ?
Vanta convient particulièrement aux responsables de la sécurité informatique et aux équipes de conformité des entreprises en phase de croissance qui souhaitent obtenir ou conserver des certifications telles que SOC 2 et ISO 27001.
Pourquoi ai-je choisi Vanta ?
J'ai inclus Vanta dans mes meilleurs choix, car il s'agit de l'une des options les plus performantes disponibles pour automatiser la conformité en matière de sécurité, notamment si la certification SOC 2 ou ISO 27001 figure parmi vos objectifs. J'apprécie le fait que la surveillance continue des contrôles s'exécute en arrière-plan, en collectant automatiquement les preuves et en signalant les lacunes parmi plus de 400 intégrations, afin que votre équipe n'ait pas à rechercher manuellement les éléments nécessaires aux audits. Les flux de travail de génération des AIPD et des politiques, alimentés par l'IA, sont réellement utiles lorsque les évaluations de la confidentialité doivent rapidement suivre des circuits d'approbation en plusieurs étapes.
Fonctionnalités clés de Vanta
- Registre des risques avec association des fournisseurs : Reliez directement les constatations concernant les fournisseurs tiers, y compris les alertes de surveillance continue, aux risques d'un registre centralisé des risques.
- Gestionnaire des versions des référentiels : Examinez les modifications apportées aux référentiels avant de publier les mises à jour dans votre programme de conformité actif, afin que votre équipe contrôle la date de leur prise d'effet.
- Espaces de travail : Segmentez les programmes de conformité par unité opérationnelle au sein d'un même compte Vanta, chaque espace de travail conservant ses propres contrôles et automatisations.
- Circuits d'approbation des politiques : Faites passer les politiques par cinq étapes d'approbation séquentielles au maximum, avec jusqu'à trois approbateurs par étape, avant de suivre leur acceptation par les employés.
Intégrations de Vanta
Vanta annonce plus de 400 intégrations prêtes à l'emploi, notamment avec AWS, Azure, Google Cloud Platform, GitHub, Jira, Okta, SharePoint, Confluence et Google Drive. Son API REST prend en charge les connexions personnalisées aux systèmes sur site et aux applications internes.
Pros and Cons
Pros:
- La collecte automatisée des preuves réduit le travail de préparation des audits
- Des tableaux de bord clairs facilitent le suivi de l'état de conformité
- Les évaluations des risques complètent les flux de travail de conformité en matière de sécurité
Cons:
- La gestion du consentement aux cookies n'est pas proposée
- Les flux de travail DSAR sont encore en accès anticipé et restent manuels
 Paras laajaan tietosuojaohjelmien hallintaan
- Ilmainen esittely saatavilla
- $500/user/month
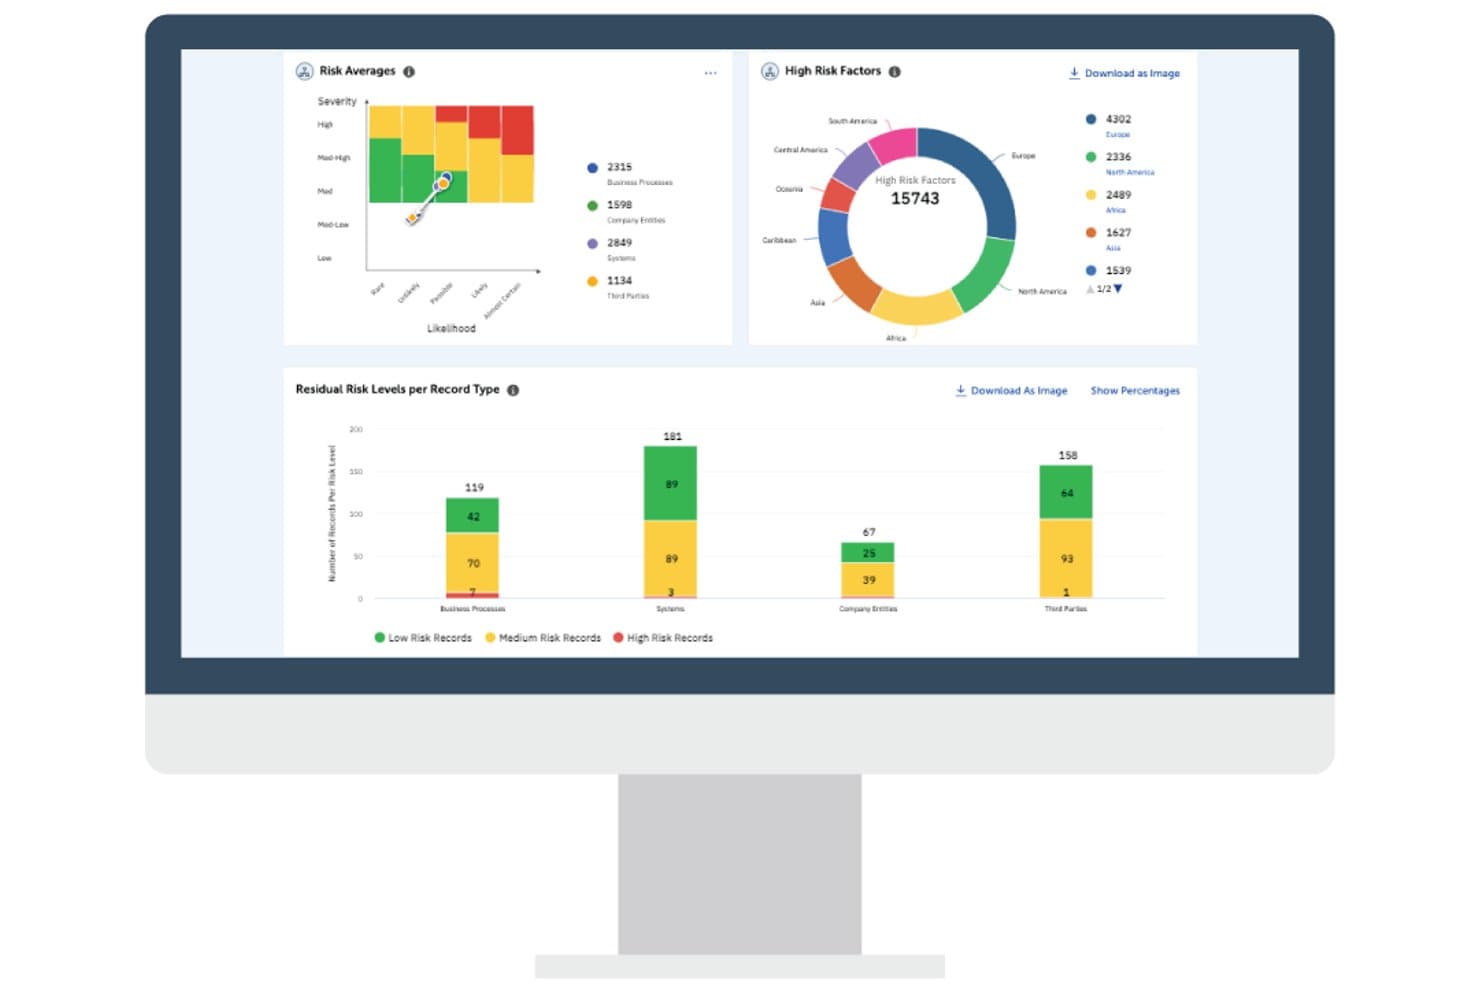
TrustArc havainnollistaa riskitasoja liiketoimintaprosessien ja alueiden mukaan. TrustArc on tietosuojan hallinta-alusta, joka kattaa suostumusten hallinnan, tietojen kartoittamisen, rekisteröityjen oikeuksien automatisoinnin, tietosuojaa koskevat vaikutustenarvioinnit ja sääntelyn noudattamisen seurannan eri puolilla maailmaa toimivilla lainkäyttöalueilla.
Kenelle TrustArc sopii parhaiten?
TrustArc sopii erityisen hyvin keskisuurten ja suurten organisaatioiden tietosuoja- ja vaatimustenmukaisuustiimeille, jotka hallinnoivat ohjelmia useilla lainkäyttöalueilla ja eri sääntelykehysten puitteissa.
TrustArcin valinnan perustelut
TrustArc päätyi suosituslistalleni, koska se on suunniteltu tiimeille, jotka hallinnoivat tietosuojaohjelmia useiden säädösten mukaisesti samanaikaisesti, eivät vain yhden tai kahden säädöksen perusteella. Pidän erityisesti siitä, miten Nymity Research toimittaa päivittäisiä ilmoituksia muutoksista yli 1 000 laissa ja yli 244 lainkäyttöalueella, joten vaatimustenmukaisuutesi ei jää huomaamatta jälkeen uuden säädöksen tullessa voimaan. Assessment Managerin yli 10 valmista mallipohjaa, mukaan lukien DPIA-arvioinnit, tiedonsiirtojen vaikutustenarvioinnit ja tekoälyn riskiarvioinnit, tarjoavat vaatimustenmukaisuustiimeille jäsennellyn tavan hallita koko arviointien elinkaarta ilman työnkulkujen rakentamista alusta alkaen.
TrustArcin tärkeimmät ominaisuudet
- Evästeiden suostumusten hallinta: Skannaa verkkosivustoja ja mobiilisovelluksia seurantaohjelmien löytämiseksi, luokittelee ne ja ottaa käyttöön lainkäyttöaluekohtaiset suostumusbannerit yli 100 lainkäyttöalueella.
- Rekisteröityjen oikeuksien hallinta: Automatisoi rekisteröityjen pyyntöihin liittyvät päästä päähän -työnkulut, mukaan lukien henkilöllisyyden todentamisen ja valtuutettujen asiamiesten käsittelyn.
- Yhtenäinen luottamuskeskus: Kooditon keskus tietosuoja-, tietoturva- ja vaatimustenmukaisuusasiakirjojen julkaisemiseen, versiointiin ja jakeluun sisäisille ja ulkoisille kohderyhmille.
- Yli 300 kooditonta integraatiota: Yhdistää esimerkiksi Salesforceen, HubSpotiin, Jiraan ja Microsoft SharePointiin vedä ja pudota -käyttöliittymän kautta.
TrustArcin integraatiot
TrustArc tarjoaa yli 300 kooditonta integraatiota ja valmista liitintä, mukaan lukien Salesforce, Microsoft SharePoint, HubSpot, Jira, Google Drive, Marketo, Microsoft Dynamics 365, Adobe Experience Manager, Dropbox ja Salesforce Marketing Cloud. Se tarjoaa myös REST API -päätepisteitä mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Päivittäiset sääntelyhälytykset kattavat maailmanlaajuiset lainkäyttöalueet
- Arviointien työnkulut yhdenmukaistavat PIA- ja DPIA-arvioinnit
- Arvioijat kiittävät tietosuojatoimien keskitetystä seurannasta
Cons:
- Käyttöönotto voi aluksi vaatia huomattavia IT-resursseja
- Tietojen kartoittaminen saattaa edellyttää laajaa sidosryhmien seurantaa
Learn more about TrustArc: Paras sujuvaan suostumusten hallintaan
- 30 päivän ilmainen kokeilujakso; ilmainen paketti saatavilla; ilmainen esittely saatavilla
- Hinta pyydettäessä
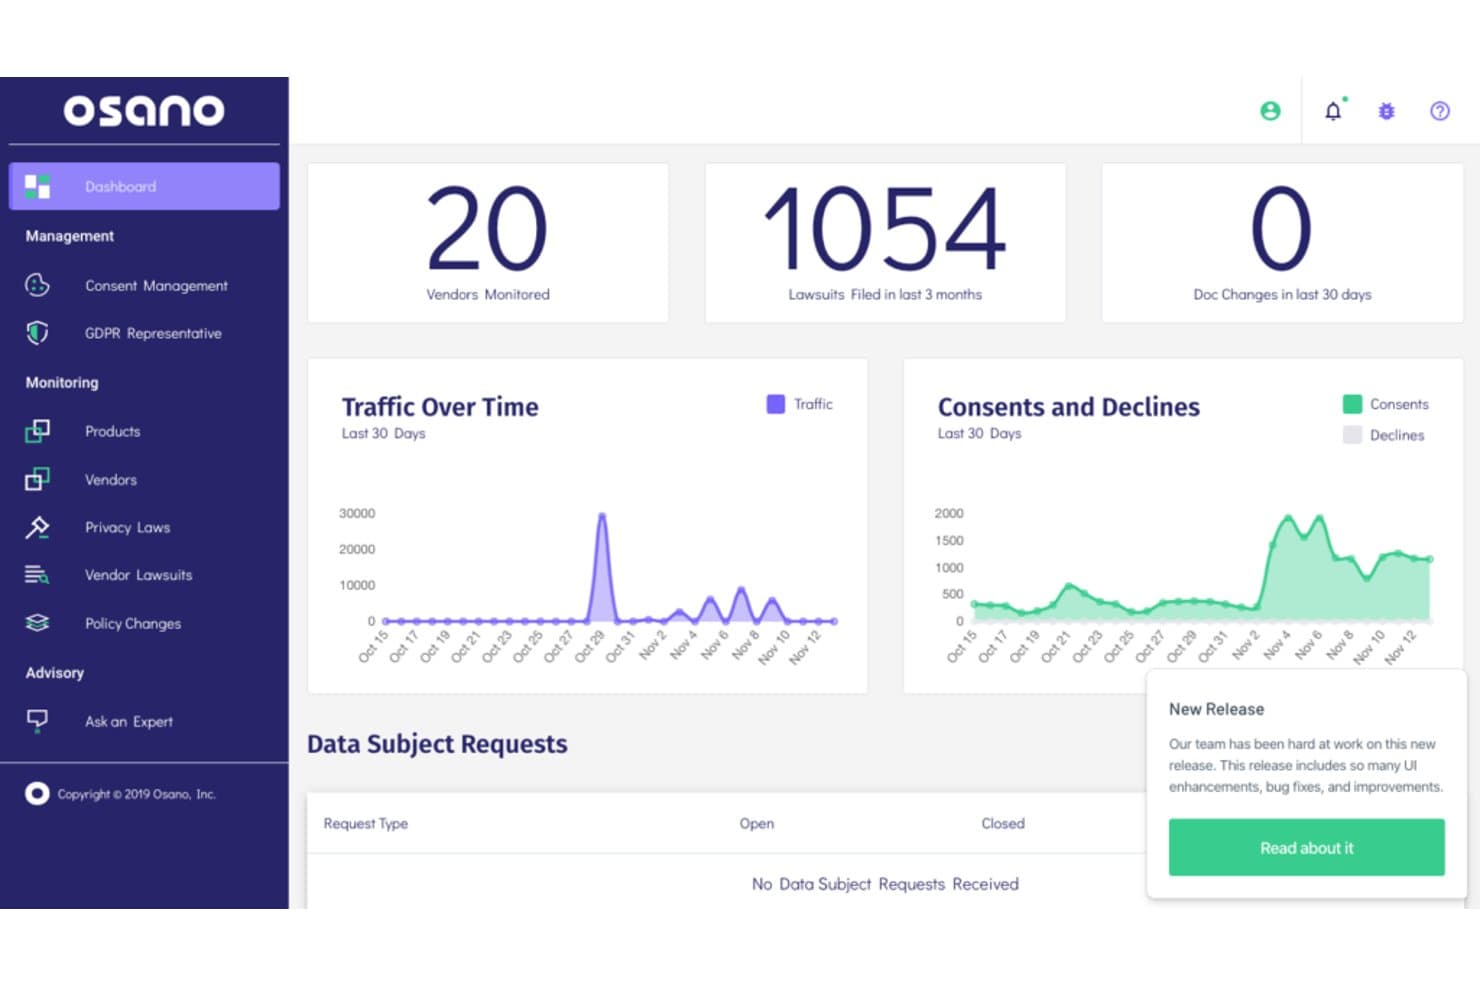
Osanon koontinäytön avulla käyttäjät voivat seurata toimittajia, oikeusjuttuja ja suostumustrendejä. Osano on tietosuojalusta, joka kokoaa evästeiden suostumusten hallinnan, rekisteröityjen oikeudet, tietojen kartoituksen, toimittajien riskienhallinnan ja sääntelyn noudattamisen seurannan yhteen paikkaan.
Kenelle Osano sopii parhaiten?
Osano sopii hyvin pk-yritysten tietosuoja- ja vaatimustenmukaisuustiimeille, jotka tarvitsevat keskitetyn ja nopeammin käyttöönotettavan vaihtoehdon OneTrustin kaltaisille yritystason alustoille.
Miksi valitsin Osanon
Osano pääsi loppulistalleni, koska sen suostumustenhallintaominaisuudet on todella rakennettu useilla eri lainkäyttöalueilla toimivien verkkosivustojen hallinnan todellisia tarpeita varten. Pidän erityisesti siitä, kuinka lainkäyttöalueen huomioivat bannerisäännöt ottavat automaattisesti käyttöön oikeat suostumuksen oletusasetukset maittain tai alueittain, joten jokaista sijaintia ei tarvitse määrittää manuaalisesti. Alusta myös estää luvattomat tunnisteet ja evästeet, kunnes suostumus on annettu, joten vaatimustenmukaisuuden toteuttamista ei tarvitse jättää tunnisteidenhallintajärjestelmien tehtäväksi, johon niitä ei ole suunniteltu.
Osanon tärkeimmät ominaisuudet
- Rekisteröityjen pyyntöjen työnkulkujen automatisointi: Hallitsee pyyntöjen vastaanoton, henkilöllisyyden vahvistamisen, tehtävien määritykset, määräajat ja eskaloinnit keskitetyn tapaustenhallintanäkymän kautta.
- Toimittajan tietosuojariskipisteet: Pisteyttää toimittajat 163 tietosuojakriteerin perusteella ja seuraa toimittajien tietosuojakäytäntöjen sekä tietoturvapoikkeamien muutoksia.
- TrustHub-käytäntöjen hallinta: Tallentaa ja versioi tietosuojailmoituksia sekä luo niitä automaattisesti. Muutoslokit ovat tarkastettavissa, ja päivitykset onnistuvat ilman koodia.
- Tietosuojalakien hälytystilaukset: Toimittaa alueellisia sääntelymuutosten yhteenvetoja ja kattaa yli 95 tietosuojalakia yli 50 maassa.
Osanon integraatiot
Osano ilmoittaa tarjoavansa 155 havaintointegraatiota ja 12 signaali-integraatiota, mukaan lukien natiivit integraatiot Google Tag Manageriin, HubSpotiin, Mailchimpiin ja SendGridiin. Se tukee myös Vanta- ja WordPress-integraatioita sekä REST-sovellusrajapintoja, webhookeja ja SDK:ita mukautettuja yhteyksiä varten.
Pros and Cons
Pros:
- Lainkäyttöalueet huomioiva suostumustenhallinta helpottaa useiden alueiden hallintaa
- Keskitetyt hallintatoiminnot kattavat useita verkkosivustoja
- Arvioijat kehuvat nopeaa asiakastukea
Cons:
- Rekisteröidyn pyyntöjen automatisoinnin määrittäminen voi olla vaikeaa
- Edistyneet bannerin tyylittelyvaihtoehdot tuntuvat rajallisilta
Learn more about Osano: Paras tekoälypohjaiseen tietosuojaan ja tietoturvaan
- Ilmainen demo saatavilla
- Hinta pyydettäessä
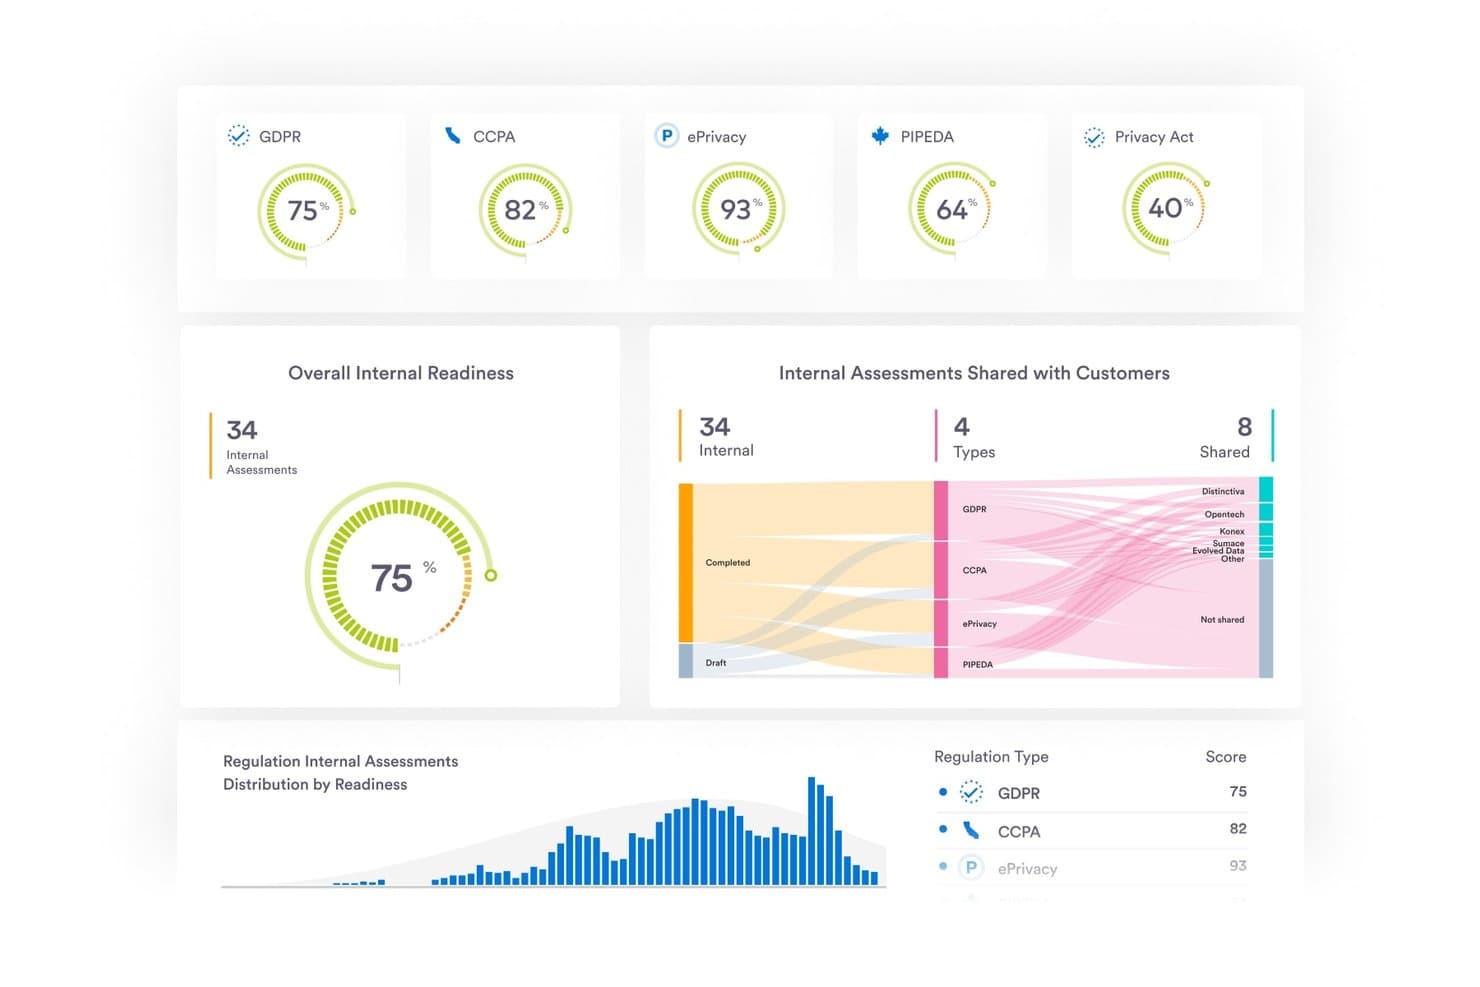
Securiti seuraa valmiutta vaatimustenmukaisuuteen GDPR:n, CCPA:n ja muiden säädösten osalta. Securiti on tietosuoja- ja tietoturva-alusta, joka yhdistää suostumusten hallinnan, rekisteröityjen pyyntöjen automatisoinnin, tekoälypohjaisen tietojen etsinnän ja luokittelun, tietosuojavaikutusten arvioinnit sekä vaatimustenmukaisuuden seurannan hybridi-monipilviympäristöissä.
Kenelle Securiti sopii parhaiten?
Securiti sopii yrityksille, jotka käsittelevät tietoja hybridi-monipilviympäristöissä ja tarvitsevat tekoälypohjaista etsintää ja luokittelua tietosuojan automatisoinnin ohella.
Miksi valitsin Securitin
Securiti päätyi loppusuosikkieni joukkoon, koska sen tekoälypohjainen tietojen etsintä on perusteellisempaa kuin useimmissa OneTrust-vaihtoehdoissa. Olen erityisen vaikuttunut siitä, miten se käyttää NER- ja NLP-menetelmiä sekä kontekstuaalista analyysia arkaluonteisten tietojen luokitteluun jäsennellyistä ja jäsentämättömistä lähteistä, mukaan lukien AWS:n, Azuren ja GCP:n pilvinatiiviset resurssit ja varjoresurssit. Sen DataAI Command Graph yhdistää nämä löydökset tietosuojan automatisointiin, kuten DSAR-pyyntöjen käsittelyyn ja suostumusten hallintaan, joten tiimisi ei vain löydä tietoja vaan myös toimii niiden perusteella.
Securitin tärkeimmät ominaisuudet
- Suostumusten hallinta-alusta: Googlen sertifioima CMP, joka skannaa verkkosivustoja, luo mukautettavia evästeilmoituksia, estää ei-toivotut evästeet ja ylläpitää yksityiskohtaista suostumusten auditointipolkua.
- Toimittajariskien arvioinnin automatisointi: Kutsuu kolmannen osapuolen toimittajat täyttämään arvioinnit, seuraa edistymistä ja tuottaa riippumattomat toimittajaluokitukset turvallisuuskäytäntöjen ja sertifiointien perusteella.
- Tietosuojailmoitusten hallinta: Luo, versioi ja julkaisee tietosuojailmoituksia automaattisella monikielisellä käännöksellä, sidosryhmien hyväksyntätyönkuluilla ja ajoitetuilla tarkistusilmoituksilla.
- Rekisteröidyn pyyntöjen työtila: Keskitetty portaali DSR-pyyntöjen vastaanoton, henkilöllisyyden vahvistamisen, tehtävien yhteistyön, salatun tietojen toimittamisen ja sääntelyohjeiden yhdistämisen hallintaan.
Securitin integraatiot
Securiti ilmoittaa yli 1 000 integraatiosta data- ja tekoälyjärjestelmiin, mukaan lukien natiiviyhteydet AWS:ään, Azureen, GCP:hen, Databricksiin, Snowflakeen, Salesforceen, ServiceNow'hun, Oktaan ja Slackiin. Se dokumentoi myös yli 200 ennalta määritettyä tietovarastoliitintä, mukautettuja webhookeja ja mukautettujen integraatioiden API-rajapinnan.
Pros and Cons
Pros:
- Tekoälypohjainen etsintä löytää arkaluonteiset tiedot eri pilvipalveluista
- Arvioijat kertovat DSAR-pyyntöjen käsittelyn nopeutuneen
- Keskitetty suostumusten hallinta seuraa muutoksia ja peruutuksia
Cons:
- Yksi arvioija raportoi luokittelun tarkkuuden olevan epäjohdonmukainen
- Arviointityönkulkujen kerrotaan olevan kehitykseltään OneTrustia jäljessä
Learn more about Securiti: Sopii parhaiten kohdennettuun objektikeskeiseen analyysiin
- Ilmainen esittely saatavilla
- Hinta pyydettäessä
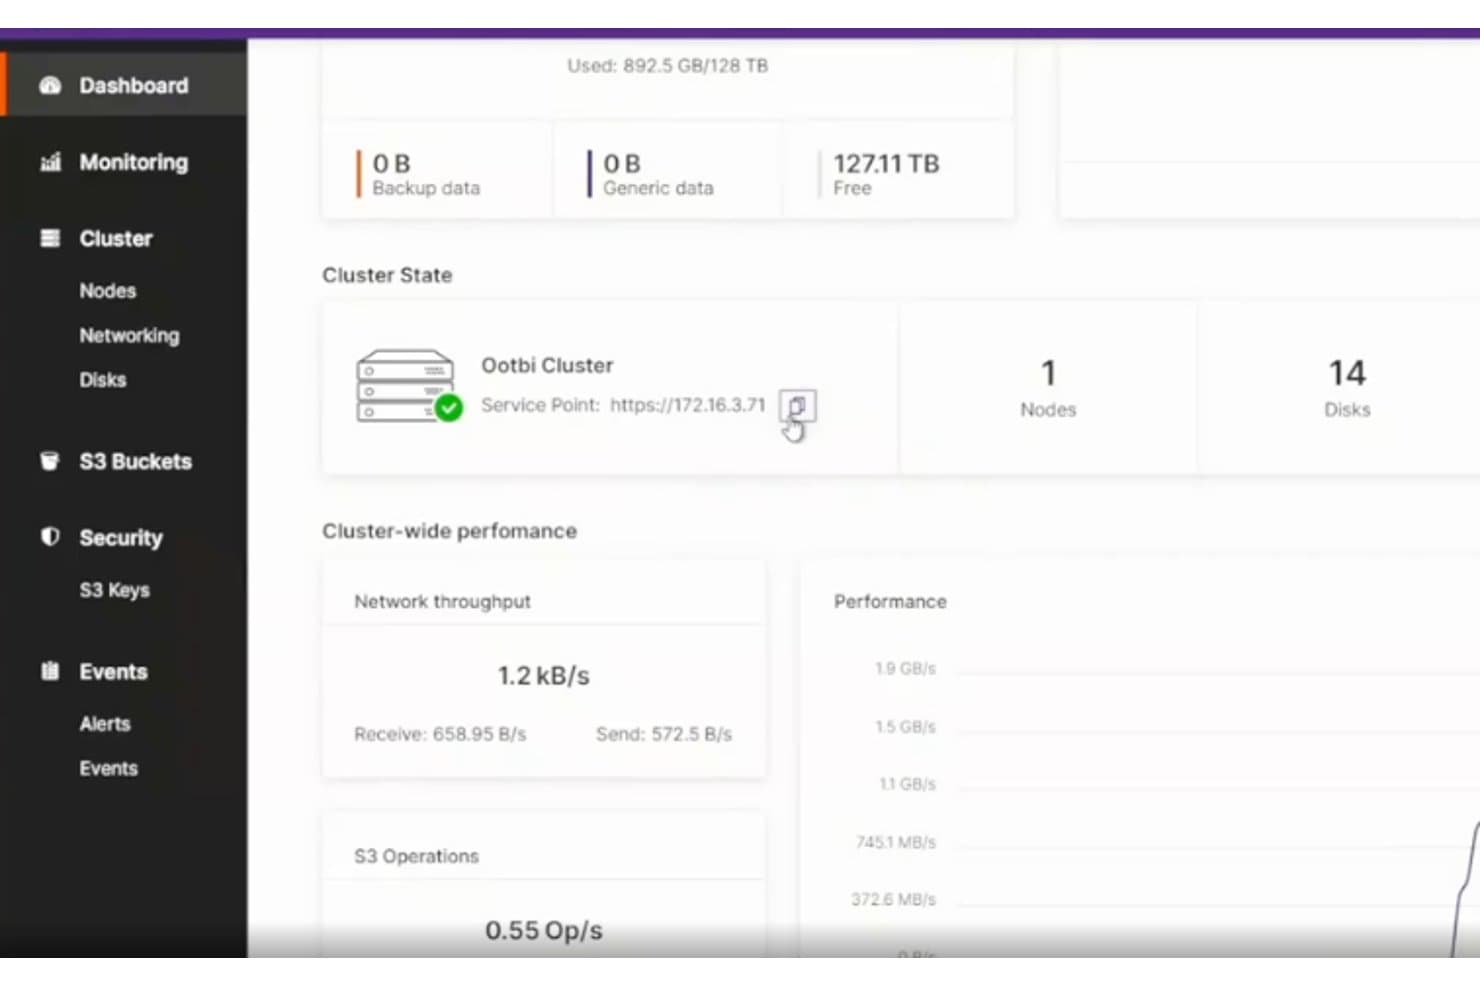
Ootbi tarjoaa reaaliaikaisen klusterin koontinäytön, jossa näkyvät tallennus- ja suorituskykymittarit. Object Firstin Ootbi on vahvistettu, paikallinen varmuuskopioiden tallennuslaite, joka tarjoaa erityisesti Veeam-ympäristöihin suunnitellun muuttumattoman S3-objektitallennuksen.
Kenelle Ootbi sopii parhaiten?
Ootbi on suunniteltu erityisesti IT-tiimeille, jotka ylläpitävät Veeam-ympäristöjä ja tarvitsevat vahvistettua, paikallista varmuuskopioiden tallennustilaa, jossa on sisäänrakennettu suojaus kiristyshaittaohjelmia vastaan.
Miksi valitsin Ootbin
Sisällytin Ootbin parhaiden vaihtoehtojeni joukkoon, koska se on suunniteltu erityisesti varmuuskopiointitietojen kohdennettuun objektikeskeiseen analyysiin Veeam-ympäristöissä. Sen S3-objektien lukitus- ja nollakäyttöoikeusrajoitukset lukitsevat varmuuskopiointitiedot tallennuskerroksella ja estävät kaikki tuhoisat toimet laiteohjelmistoon, käyttöjärjestelmään tai tallennettuihin varmuuskopioihin kohdistuen. Pidän myös siitä, että hunajapurkkiominaisuus havaitsee epäilyttävät tunnustelut ja kirjautumisyritykset ennen kuin ne saavuttavat varmuuskopiointi-infrastruktuurisi.
Ootbin tärkeimmät ominaisuudet
- Klusterinhallintaliittymä: Keskitetty hallintakonsoli S3-avainten, säilöjen, MFA-asetusten ja ilmoitusten määrittämiseen koko Ootbi-käyttöönoton alueella.
- Kalustonhallinnan koontinäyttö: Pilvipohjainen portaali tallennustilan käytön, laitteiston kunnon ja uhkahälytysten valvontaan useissa Ootbi-klustereissa yhdestä näkymästä.
- Veeamin älykäs objektitallennuksen ohjelmointirajapinta (SOS API) -tuki: Natiivi integrointi Veeamin SOS APIin mahdollistaa suoraan objektiin tehtävät varmuuskopiointityöt ilman ylimääräisiä määrityskerroksia.
- Monisolmuinen klusterin skaalaus: Tukee enintään neljää solmua klusteria kohden automaattisella kuormantasauksella ja skaalautuu 18 teratavusta 1,7 petatavuun klusteria kohden.
Ootbin integraatiot
Ootbilla on natiivit integraatiot Veeam Backup & Replicationin ja Microsoft Entra ID:n kanssa. Se tarjoaa myös S3-yhteensopivat ja Veeamin älykkään objektitallennuksen ohjelmointirajapinnat mukautettuja yhteyksiä varten.
Pros and Cons
Pros:
- Muuttumaton tallennustila suojaa varmuuskopioiden palautuspisteitä
- Arvioijat kertovat laitteen käyttöönoton olevan suoraviivaista
- Arvioijat mainitsevat nopean varmuuskopiointi- ja palautussuorituskyvyn
Cons:
- Ei suostumusten, DSAR-pyyntöjen tai tietokartoitusten työnkulkuja
- Ei tietosuojavaatimusten noudattamisen seurantaa tai riskinarviointeja
Learn more about Ootbi: Sopii tehokkaisiin tietoturva-auditointeihin
- Ilmainen esittely saatavilla
- Hinta pyynnöstä
SecurityPal tarjoaa yrityksille luotettavan tietoturvan tarkastelualustan. SecurityPal on kyberturvallisuuden varmistamisen alusta, joka yhdistää tekoälyagentit sertifioituihin tietoturva-analyytikoihin tietoturvakyselyiden, toimittajariskien arviointien ja luottamuskeskuksen hallinnan käsittelemiseksi.
Kenelle SecurityPal sopii parhaiten?
SecurityPal sopii tietoturvaan keskittyville tiimeille, jotka käyttävät merkittävästi aikaa toimittajien tietoturvakyselyiden täyttämiseen ja kolmansien osapuolten riskien arviointien hallintaan.
Miksi valitsin SecurityPalin
Valitsin SecurityPalin yhdeksi parhaista vaihtoehdoista, koska sen toimittajien arviointimoduuli suorittaa jäsenneltyjä ja riskitasoon perustuvia tietoturva-arviointeja — alustavia, vakiomuotoisia ja tehostettuja — joissa tekoälyagentti tutkii toimittajia, yhdistää havainnot viitekehyksiin ja sertifioidut analyytikot vahvistavat tulokset. Jokainen raportti sisältää riskiluokituksen, vaatimustenmukaisuutta koskevat havainnot, tunnistetut puutteet ja suositukset. Tällaista auditoinnin syvyyttä on vaikea saavuttaa pelkällä ohjelmistolla.
SecurityPalin tärkeimmät ominaisuudet
- Tietoturvakyselyiden avustaja: Tekoälyagentti laatii vastaukset saapuviin tietoturvakyselyihin hyväksytyn tietämyskirjastosi avulla, ja sertifioitu analyytikko tarkistaa jokaisen vastauksen ennen sen toimittamista.
- Luottamuskeskus: Brändätty, ostajille suunnattu portaali, jossa voit julkaista tietoturva- ja vaatimustenmukaisuusasiakirjoja, suojata arkaluonteiset tiedostot sisäisillä salassapitosopimuksilla ja seurata käyttötoimintaa.
- Tietämyskirjasto: Keskitetty tietovarasto tietoturvaa koskeville kysymys-vastauspareille, käytännöille, kontrolleille ja todisteille sekä ajastetuille tarkistussykleille, versiohistorialle ja määritetyille omistajille.
- API-käyttö: Kolmen API-rajapinnan — Conciergen, Copilotin ja Assurance Profilen — avulla voit upottaa tietoturvatietämyksen ja kyselyiden työnkulut omiin työkaluihisi ja järjestelmiisi.
SecurityPalin integraatiot
SecurityPal kertoo tarjoavansa yli 700 natiivia integraatiota, mukaan lukien Salesforce, HubSpot, Jira, Ironclad ja DocuSign. Sen Concierge-, Copilot- ja Assurance Profile -API-rajapinnat tukevat mukautettuja integraatioita, kuten Slack- ja Google Sheets -työnkulkuja.
Pros and Cons
Pros:
- Analyytikoiden vahvistamat toimittajien tietoturva-arvioinnit
- Riskitasoon perustuvat raportit tunnistavat tietoturvapuutteet
- Luottamuskeskus jakaa varmennusdokumentaation
Cons:
- Ei suostumusten tai tietojen kartoitusta
- Ei tietosuojan vaatimustenmukaisuuden seurantatyönkulkuja
Learn more about SecurityPal:
Muita huomionarvoisia OneTrust-vaihtoehtoja
Alla on luettelo muista OneTrust-vaihtoehdoista, jotka valitsin jatkotarkasteluun, mutta jotka eivät päässeet kymmenen parhaan joukkoon. Niihin kannattaa ehdottomasti tutustua.
Miten arvioin OneTrust-vaihtoehtoja
Arvioin OneTrust-vaihtoehtoja kahdella tasolla: perustaso, joka jokaisen työkalun on täytettävä – suostumusten hallinta, DSAR-automaatio ja tietojen kartoitus – sekä erottavat tekijät, jotka nostavat parhaat vaihtoehdot esiin.
Ydintoiminnot (Tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (erinomainen tällä osa-alueella) kunkin alla luetellun ydintoiminnon osalta. Tämän jälkeen lasken työkalun kokonaispisteet prosenttiosuutena. Työkalun on saavutettava vähintään 75 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Yksityisyyden ja suostumusten hallinta: Tarkistan, käsitteleekö työkalu maantieteellisesti kohdennettuja evästebannereita, asetus- ja mieltymyskeskuksia sekä useiden sääntelyvaatimusten mukaista suostumusten keräämistä verkko- ja mobiiliympäristöissä.
- DSAR-automaatio: Kunkin alustan kyky automatisoida rekisteröidyn tietopyyntöjen vastaanotto, henkilöllisyyden varmentaminen ja toteuttaminen yhdistettyjen järjestelmien kautta on keskeinen arviointikriteeri.
- Tietojen kartoitus ja löytäminen: Etsin automaattista henkilötietojen skannausta ja luokittelua pilvi- ja paikallisjärjestelmissä, en pelkkää staattista taulukkolaskentatyyppistä luetteloa.
- Riskien ja vaatimustenmukaisuuden arvioinnit: Työkalun tulisi tukea määritettäviä PIA- ja DPIA-arviointeja sekä IT-riskien arviointeja, jotka on yhdistetty viitekehyksiin, kuten ISO 27001:een, SOC 2:een ja NIST:iin.
- Kolmansien osapuolten toimittajariskien hallinta: Arvioin, miten kukin alusta käsittelee toimittajien käyttöönottoon liittyviä kyselylomakkeita, riskipisteytystä ja toimittajien vaatimustenmukaisuuden tilan jatkuvaa seurantaa.
- Käytäntöjen ja viitekehysten hallinta: Valmiiden sääntelyviitekehysten, käytäntömallien ja auditointivalmiiden raporttien tulisi olla heti käytettävissä, ja niiden tulisi yhdistää valvontatoimet useisiin standardeihin.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (Mikä erottaa toimittajat toisistaan)
Näin vertaan eri toimittajia:
Erityisominaisuudet
Etsin tekoälypohjaista automaatiota, joka käsittelee esimerkiksi tietojen luokittelun ja riskipisteytyksen kaltaisia tehtäviä ilman manuaalista puuttumista. Sääntelyä koskeva tiedote on myös tärkeä, erityisesti tiimeille, jotka seuraavat kehittyviä tietosuojalakeja useilla lainkäyttöalueilla. Kehittäjäystävälliset ohjelmointirajapinnat ovat toinen arvioimani erottava tekijä, sillä DevSecOps-tiimien on voitava upottaa vaatimustenmukaisuustarkistukset suoraan CI/CD-putkiin. Lopuksi kooditon työnkulkujen rakennustyökalu antaa tietosuoja- ja vaatimustenmukaisuushenkilöstölle mahdollisuuden määrittää arviointeja ja prosesseja ilman tekniselle tiimille tehtäviä pyyntöjä.
Ominaisuuksia laajempi tarkastelu
Integraatioiden syvyys on merkittävä arviointitekijä. Alustat tarvitsevat natiiviliittimet työkaluihin, kuten Oktaan ja ServiceNow’hon, sekä merkittäviin pilvipalveluntarjoajiin DSAR-pyyntöjen toteuttamisen ja riskityönkulkujen tukemiseksi. Käyttöönotto- ja tietojen sijaintivaihtoehdoilla on myös merkitystä, erityisesti kansainvälisille tiimeille, jotka tarvitsevat alueellista isännöintiä suvereniteettivaatimusten täyttämiseksi. Tarkastelen myös hinnoittelun läpinäkyvyyttä, sillä OneTrustin yhdistetty yrityslisenssimalli on yleinen syy siihen, että tiimit alkavat etsiä vaihtoehtoja. Modulaarinen hinnoittelu, joka skaalautuu uusien moduulien käyttöönoton myötä, voi pienentää kokonaiskustannuksia merkittävästi.
Usein kysytyt kysymykset OneTrust-vaihtoehdoista (UKK)
Mitä hyötyä OneTrust-vaihtoehtojen käytöstä on?
OneTrust-vaihtoehdot voivat tarjota monenlaisia hyötyjä, kuten monipuolisempia hinnoitteluvaihtoehtoja, erilaisia ominaisuuskokonaisuuksia ja erilaisia painotuksia tietosuojaan ja riskienhallintaan liittyvissä asioissa. Jotkin vaihtoehdot saattavat tarjota intuitiivisemmat käyttöliittymät tai paremman asiakaspalvelun. Lisäksi eri työkalut voivat sopia paremmin tietynkokoisille yrityksille tai tietyille toimialoille.
Kuinka paljon nämä OneTrust-vaihtoehdot yleensä maksavat?
Näiden vaihtoehtojen hinnat voivat vaihdella huomattavasti työkalun monimutkaisuuden ja sen tarjoamien ominaisuuksien mukaan. Jotkin työkalut voivat käyttää porrastettua hinnoittelua, jolloin lisäominaisuuksien tai -toimintojen käyttö maksaa enemmän.
Millaisia hinnoittelumalleja OneTrust-vaihtoehdoissa yleensä käytetään?
Näiden vaihtoehtojen hinnoittelumallit riippuvat usein käyttäjien määrästä, toiminnan laajuudesta ja mukana olevista ominaisuuksista. Monet työkalut tarjoavat porrastettuja hinnoittelurakenteita, joissa perusominaisuudet ovat saatavilla edullisemmin ja premium-ominaisuudet maksavat enemmän. Jotkin tarjoavat myös vuosittaisia tai kuukausittaisia tilauksia.
Mikä on OneTrust-vaihtoehtojen tyypillinen hintahaarukka?
Näiden vaihtoehtojen hinnat voivat vaihdella edistyneimpien tarjousten useista sadoista dollareista käyttäjää kohden kuukaudessa aina perusversioiden 20 dollariin käyttäjää kohden kuukaudessa.
Mitkä OneTrust-vaihtoehdot ovat edullisimpia ja mitkä kalleimpia?
Näiden työkalujen hinnat voivat vaihdella huomattavasti niiden tarjoamien ominaisuuksien ja toimintojen mukaan. Tietokatkaisuni syyskuussa 2021 ei sisältänyt tarkkoja tietoja siitä, mitkä työkalut ovat edullisimpia tai kalleimpia. Tarkimmat tiedot saat tarkistamalla kunkin työkalun verkkosivuston ajantasaiset hinnat.
Onko OneTrustille ilmaisia vaihtoehtoja?
OneTrustille on vain vähän tai ei lainkaan ilmaisia vaihtoehtoja, jotka tarjoaisivat yhtä laajat ominaisuudet. Monet työkalut tarjoavat ilmaisen kokeilujakson tai rajoitetuilla toiminnoilla varustetun ilmaisen version, mutta kattavat tietosuoja- ja riskienhallintaominaisuudet edellyttävät yleensä maksullista työkalua.
Mitkä ovat OneTrust-vaihtoehtojen käytön viisi hyötyä?
OneTrust-vaihtoehdot voivat tarjota esimerkiksi seuraavia hyötyjä:
- Joustavammat hinnoitteluvaihtoehdot
- Erilaiset ominaisuuskokonaisuudet, jotka sopivat paremmin erityistarpeisiisi
- Käyttöliittymät, joita jotkut käyttäjät saattavat pitää intuitiivisempina tai käyttäjäystävällisempinä
- Mahdollisesti parempi asiakaspalvelu tai tuki
- Parempi sopivuus tietynkokoisille yrityksille tai tietyille toimialoille
Tarjoavatko OneTrust-vaihtoehdot samanlaisia ominaisuuksia?
Monet OneTrust-vaihtoehdot tarjoavat samanlaisia ominaisuuksia, kuten vaatimustenmukaisuuden hallintaa, riskien arviointia ja tietosuojan hallintaa. Tarkka ominaisuuskokonaisuus voi kuitenkin vaihdella työkalusta toiseen, joten jokainen vaihtoehto on tärkeää arvioida huolellisesti, jotta löydät parhaiten omiin tarpeisiisi sopivan ratkaisun.