


Aikido Security vastaan Checkmarx: vertailu & asiantuntija-arviot vuodelle 2026

We review tools independently, and commissions help fund our testing. See our transparency policy, our methodology, or suggest a tool.
Jos sinusta tuntuu, että AppSec on muuttunut työkalukilpailuksi, et ole yksin. Tekoälyavusteisen koodin, laajenevien mikropalvelujen ja jatkuvan nopeamman julkaisun paineen keskellä useimpien tiimien välinen kuilu sen välillä, että ”meillä on tietoturvatyökaluja” ja että ”hallitsemme sovellusten riskejä käytännössä”, kasvaa jatkuvasti. Juuri tässä Aikido Securityn ja Checkmarxin kaltaiset alustat pyrkivät erottumaan lupaamalla paitsi enemmän havaintoja myös älykkäämpiä ja keskitetympiä AppSec-ohjelmia, jotka sopivat siihen, miten kehittäjäsi jo työskentelevät.
Tässä artikkelissa käyn läpi, miten Aikido Security ja Checkmarx vertautuvat hinnoittelun, keskeisten ominaisuuksien, integraatioiden, tietoturvan tason ja päivittäisen käytettävyyden osalta, keskittyen selkeästi siihen, mitä tämä tarkoittaa sinulle.
Aikido Security


4.7/5
- Free plan available
- From $350/month
Checkmarx
4.2/5
- Free demo available
- Pricing upon request
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

| Aikido Security | Checkmarx | |
|---|---|---|
| Free Trial | Free plan available | Free demo available |
| Pricing | From $350/month | Pricing upon request |
Aikido Securityn ja Checkmarxin piilokustannukset
Kun tarkastelet Aikidon hinnoittelua, pääasiana ovat ennakoitavat kiinteät maksut ilman piilokuluja. Maksulliset paketit perustuvat kuukausittaiseen porrastettuun rakenteeseen, jossa repositorioille, pilvitileille, verkkotunnuksille ja näköistiedostoille on kohtuullisen käytön rajat. Lisäksi pienemmille tiimeille on antelias ilmaisversio, ja yritysvaihtoehdoissa siirrytään kiinteään, rajoittamattoman kaltaiseen hinnoitteluun. Tämä rakenne tekee kustannusten ennustamisesta suhteellisen helppoa organisaatiosi kasvaessa, sillä hinnoittelu perustuu selkeästi määriteltyihin käyttörajoihin mukautettujen tarjousten sijaan. Huomioitavia asioita ovat siirtyminen ylemmälle tasolle repositorioiden ja pilviympäristön laajentuessa, kuukausittaisten sopimusten vuosittaiseen laskutukseen verrattuna korkeampi hinta sekä ylimääräisten AI SAST -krediittien ostaminen, jos hyödynnät kyseistä moottoria paljon.
Checkmarx käyttää hyvin erilaista lähestymistapaa, jossa hinnoittelu perustuu pääasiassa tarjouksiin ja liittyy esimerkiksi osallistuvien kehittäjien määrään, koodikannan kokoon sekä SAST-, SCA-, DAST- ja API-tietoturvan edellyttämiin moduuleihin. Tämä malli on suurille yrityksille joustava, mutta se voi aiheuttaa piilokustannuksia kehittäjämäärän, koodirivien tai vaatimustenmukaisuusvaatimusten kasvaessa. Lisäksi premium-tuesta tai asiantuntijapalveluista saatetaan veloittaa erikseen. Ostajana tämä tarkoittaa, että kokonaiskustannukset riippuvat vähemmän listahinnasta ja enemmän pitkän aikavälin mittakaavasta. Jos henkilöstömääräsi ja sovellussalkkusi kasvavat nopeasti, haluat myynniltä usean vuoden ennusteet sekä selkeät rajat sille, miten hinnoittelu nousee laajentuessasi.
Aikido yhdistää SAST-, DAST- ja SCA-analyysit, konttien tarkistuksen, IaC-tarkistuksen, CSPM:n, salaisuuksien tunnistuksen sekä lisenssi- ja haittaohjelmatarkistukset yhteen hallintapaneeliin, joten sinun ei tarvitse käyttää samanaikaisesti puolta tusinaa työkalua. \u003cspan style=\u0022font-weight: 400;\u0022\u003eAutoTriage ja saavutettavuusanalyysi karsivat havainnot, jotka eivät ole saavutettavissa tai hyödynnettävissä, ja tulokset palautuvat sekunneissa pull requestiin. Kuusi viikkoa kestäneen Aikido-pilotin aikana 50 maailmanlaajuisen HR-teknologia-alustan kehittäjää ratkaisi 92 % kriittisistä ongelmista ja vähensi kriittisiä vääriä positiivisia havaintoja 99 % verrattuna heidän käytössään olleeseen Checkmarxiin, nykyiseen AppSec-alustaansa.\u003c/span\u003e Lisäksi AutoTriage ja Autofix voivat luoda automaattisesti pull requesteja yleisten ongelmien korjaamiseksi koodissa, infrastruktuurissa ja konteissa, mikä vähentää merkittävästi pienten tietoturvatiimien manuaaliseen triageen kuluvaa aikaa.
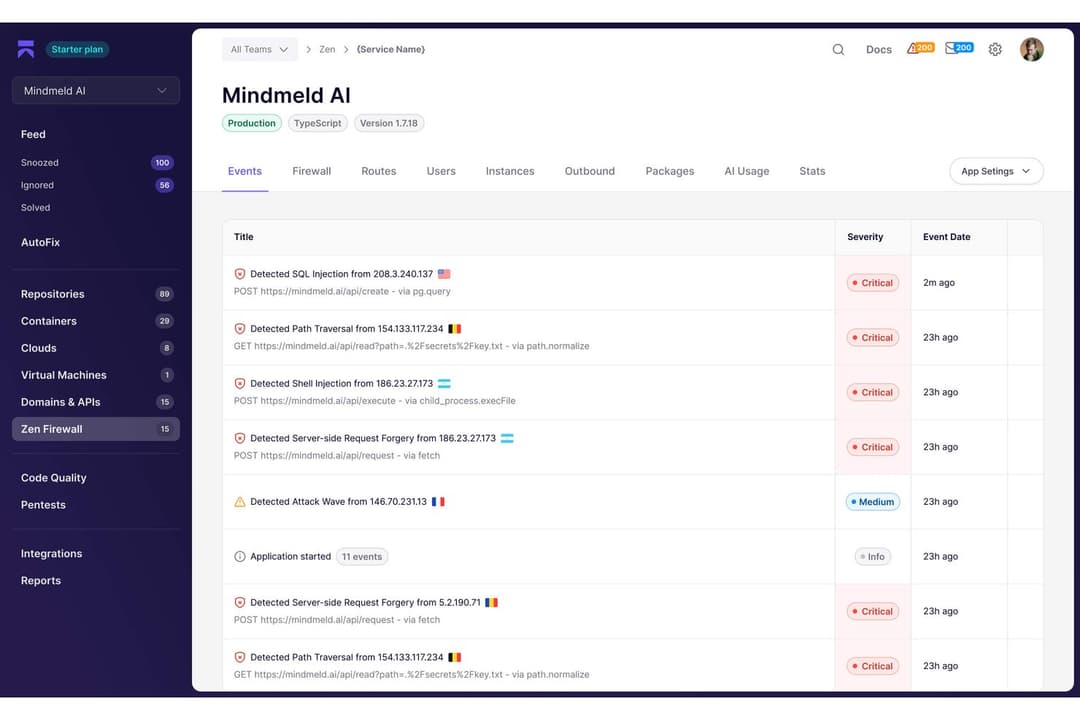
\u003cspan style=\u0022font-weight: 400;\u0022\u003eAikido tarkistaa myös pilvikokoonpanosi suoraan virheellisten määritysten varalta (CSPM) ja lisää ajonaikaisen kerroksen, Zenin, joka estää injektiot, SSRF-hyökkäykset ja muut käynnissä olevaan sovellukseen kohdistuvat hyökkäykset. Syvät integraatiot IDE-ympäristöihin, CI/CD:hen ja Jiran kaltaisiin tehtävienhallintajärjestelmiin tarkoittavat, että kehittäjäsi näkevät ja korjaavat ongelmat siellä, missä he jo työskentelevät. Näin alustasta tulee ASPM-kerros eikä \u0022vain yksi tarkistin muiden joukossa.\u0022\u003c/span\u003e
Checkmarx One puolestaan on rakennettu \u003cspan style=\u0022font-weight: 400;\u0022\u003esuurille säännellyille yrityksille. Se tarjoaa kahden vuosikymmenen SAST-kypsyyden, kattavan tuen vanhoille ohjelmointikielille, kuten COBOLille, sekä mukautetun kyselyeditorin, jonka avulla AppSec-tiimit voivat hienosäätää omien kehyksiensä tunnistuslogiikkaa.\u003c/span\u003e Alustan agenttimaiseen tekoälyyn perustuvat ominaisuudet, kuten Checkmarx One Assist ja Developer Assist, pyrkivät tuomaan oikeat ongelmat esiin aiemmin SDLC-prosessissa ja ohjaamaan kehittäjiä turvallisten korjausten tekemisessä ilman, että heidän tarvitsee ryhtyä tietoturva-asiantuntijoiksi. Yritysjohtajalle merkittävin hyöty on keskitetty AppSec-hallinta: yhtenäiset käytännöt, yhdistetyt riskipisteet ja ASPM-tyyppiset näkymät, jotka kattavat tietovarastot, putket ja ajonaikaisen ympäristön, jotta voit ohjata tietoturvatuloksia laajassa mittakaavassa.
| Aikido Security | Checkmarx | |
|---|---|---|
| API | Yes | Yes |
| Dashboard | Yes | Yes |
| Data Export | Yes | Yes |
| Data Import | Yes | Yes |
| External Integrations | Yes | Yes |
| Multi-User | Yes | Yes |
| Notifications | Yes | Yes |
| Työkalu | Aikido Security | Checkmarx |
| GitHub | ✅ | ✅ |
| GitLab | ✅ | ✅ |
| Bitbucket | ✅ | ✅ |
| Azure DevOps | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Jenkins | ✅ | ✅ |
| CircleCI | ✅ | ✅ |
| Slack | ✅ | ✅ |
| Microsoft Team | ✅ | ✅ |
| AWS CodeBuild | ✅ | ✅ |
| SonarQube | ✅ | ✅ |
| Visual Studio Code | ✅ | ✅ |
| JetBrainsin IDE:t | ✅ | ✅ |
| Docker Hub | ✅ | ✅ |
| AWS ECR | ✅ | ✅ |
Molemmat alustat panostavat vahvasti siihen, että ne kohtaavat kehittäjät heidän omissa työympäristöissään. Ne tarjoavat laajan kattavuuden lähdekoodipalveluihin, CI/CD-työkaluihin, tikettijärjestelmiin, keskustelualustoihin ja suosittuihin IDE-ympäristöihin, joten voit upottaa tietoturvan työnkulkuusi ilman työkaluketjun uudelleensuunnittelua. Aikido keskittyy tarjoamaan nopeita ja vaivattomia liitäntöjä nykyaikaisiin SaaS-kehityspinoihin, kun taas Checkmarx hyödyntää pitkää kokemustaan yritysratkaisuista, hyödynnettävien polkujen analyysiä, joka jäljittää haavoittuvuudet tiettyihin kutsupolkuihin asti, sekä vanhojen ohjelmointikielten syvällistä tukea suurille säännellyille organisaatioille, joilla on kypsät AppSec-tiimit.
| Tekijä | Aikido Security | Checkmarx |
| Tietoturvakontrollit | Aikido noudattaa ISO 27001:2022- ja SOC 2 Type II -vaatimuksia, käyttää koodin kloonaamiseen väliaikaisia eristettyjä säilöjä ja poistaa repositorioiden kloonit tarkistusten jälkeen tietojen altistumisen minimoimiseksi. | Checkmarx on ISO 27001:2022- ja SOC 2 Type II -sertifioitu, ja se toimii vahvistetussa pilvi-infrastruktuurissa, jossa on säänneltyihin ympäristöihin suunnitellut yritystason käyttöoikeuksien hallinta ja valvonta. |
| Vaatimustenmukaisuuden tuki | Auttaa tuottamaan näyttöä ISO 27001-, SOC 2-, PCI-, HIPAA-, DORA- ja CIS-kontrolleja varten yhdistämällä tulokset jatkuvasti teknisiin vaatimuksiin ja raportoimalla vaatimustenmukaisuuden tilasta. | Tarjoaa kattavan dokumentaation, tarkastuslokit ja raportoinnin SOC 2:n, ISO 27001:n ja muiden sääntelykehysten tueksi osana laajempia yrityshallinnan ohjelmia. |
| Tietojen sijainti ja yksityisyys | Korostaa EU-ystävällistä tietojenkäsittelyä ja tukee eurooppalaista tietojen suvereniteettia yrityksille, joiden on noudatettava GDPR:ää, NIS2-direktiiviä ja kyberresilienssisäädöstä. | Tarjoaa alueellisia isännöintivaihtoehtoja ja noudattaa maailmanlaajuisia yksityisyyden ja tietosuojan standardeja, mikä on tärkeää, jos toimit useilla lainkäyttöalueilla, joilla on tiukat sääntelyvaatimukset. |
| Saatavuus ja käytettävyysaika | Aikido julkaisee maksullisille palvelutasoille 99,5 prosentin saatavuus-SLA:n, jota tukevat julkinen tilasivu ja jatkuva valvonta. Lisäksi tuotteessa on SLA-hallinta, jonka avulla voit seurata, kuinka nopeasti löydökset ratkaistaan. | Julkaisee pilvipalveluilleen 99,5 prosentin saatavuus-SLA:n, mikä antaa suuremmille yrityksille selkeät käytettävyyttä koskevat sitoumukset ja mahdollisuuden hyvityksiin, jos palvelutasotavoitteita ei saavuteta. |
| Luotettavuus ja varmuus | Suorittaa säännöllisiä ulkoisia tunkeutumistestejä, ylläpitää jatkuvaa haavoittuvuuspalkkio-ohjelmaa ja integroituu vaatimustenmukaisuuden automatisointityökaluihin, jotta voit validoida tietoturvan tilan jatkuvasti. | Pitkä kokemus suurista yrityksistä yhdistettynä toistuviin riippumattomiin auditointeihin ja sertifiointeihin tarjoaa vahvan varmuuden kriittisten ja laajamittaisten sovellussalkkujen hallintaan. |
Vaikka molemmat toimittajat asettavat turvallisuuden ja vaatimustenmukaisuuden etusijalle, niiden luottamuksesta kertomat tarinat ovat täysin erilaiset. Aikido korostaa EU-ystävällistä tietojenkäsittelyä sekä kehittäjälähtöistä lähestymistapaa ja työkaluja, jotka automatisoivat vaatimustenmukaisuuden rutiinityöt SOC 2-, ISO 27001- ja DORA-vaatimusten osalta. Checkmarx puolestaan korostaa yritystaustaansa ja kokemustaan tuomalla esiin tiukat sertifiointinsa ja konkreettisen luotettavuutensa erittäin säännellyissä ympäristöissä.
| Tekijä | Aikido Security | Checkmarx |
| Käyttöliittymä ja käyttökokemus | Aikidolla on selkeä ja moderni käyttöliittymä, joka on intuitiivinen ja vähäkohinainen. Selkeä riskien priorisointi ja selitykset tekevät löydöksistä helposti ymmärrettäviä ja käsiteltäviä. | Checkmarx tarjoaa kattavan verkkokäyttöliittymän, jota käyttäjät pitävät tehokkaana ja yleisesti ottaen helppokäyttöisenä, vaikka joidenkin mielestä se voi tuntua ominaisuuksiensa laajuuden vuoksi raskaalta tai hieman vanhentuneelta. |
| Käyttöönotto ja määritys | Tarjoaa ”5–10 minuutin käyttöönoton”, repositorioiden automaattisen löytämisen ja minimaalisen määrityksen, joten pienet ja keskisuuret tiimit voivat saada hyödyt nopeasti. | Käyttöönotto on yritystason laajuuden vuoksi työläämpi, mutta toteutuksen jälkeen uusien projektien lisääminen ja kattavuuden laajentaminen on dokumentaation ja tuen avulla suoraviivaista. |
| Perehdytys | Perehdytys on sujuvaa ja ohjattua, ja nopea ensimmäisen tuloksen saavuttaminen sekä käytännönläheinen tuki auttavat muita kuin tietoturva-asiantuntijoita pääsemään nopeasti alkuun. | Perehdytykseen kuuluu yleensä muodollisempaa käyttöönoton tukea ja koulutusta, mikä sopii suurempien tiimien ja monimutkaisten työnkulkujen yrityksille, mutta voi vaatia enemmän aikaa ja koordinointia alkuvaiheessa. |
| Päivittäinen työnkulku | Suunniteltu ”insinöörien tietoturvaksi”: se integroituu suoraan kehittäjien työnkulkuihin ja korostaa vähäisiä vääriä positiivisia tuloksia, jotta tiimit jatkavat työkalun käyttöä pitkällä aikavälillä. | Tukee syvää SDLC-integraatiota IDE- ja CI-integraatioilla, mutta päivittäinen käyttö voi edellyttää enemmän hienosäätöä ja käytäntöjen hallintaa, jotta hälytysmäärät pysyvät hallittavina suurissa koodikannoissa ja useiden tarkistustyyppien yhteydessä. |
| Tukikokemus | Reagoiva ja ennakoiva tuki sekä nopea tuotteen kehitystahti, jonka ansiosta palautteeseen ja ongelmiin vastataan nopeasti. | Vahva yritystason tuki omistautuneine tiimeineen ja SLA-sopimuksineen, vaikka vastaus- ja mukautussyklit voivat heijastaa suuremman ja perinteisemmän toimittajan prosesseja. |
Aikido voittaa nopeudessa. Useimmat tiimit saavat tulokset ja hyödynnettävät näkemykset käyttöön minuuteissa päivien sijaan, mikä on tärkeää, jos olet pieni tietoturvatiimi, jolla ei ole varaa pitkiin yritystason käyttöönottoprojekteihin. Checkmarx puolestaan tarjoaa tehoa ja mukautettavuutta pidemmän perehdytysjakson kustannuksella. Jos sinulla on resursseja investoida asianmukaiseen käyttöönottoon ja koulutukseen, voit mukauttaa SAST-kyselyitä, käytäntöjä, tarkistusmäärityksiä ja työnkulun tiloja sekä hyödyntää yritystason hallintaa, joka skaalautuu satojen sovellusten laajuuteen.
Aikido Security
- High-quality developer experience and workflow integration.
- Dramatically reduces remediation time compared to manual fixes with its AutoFix feature.
- Enterprise-grade SAST and SCA.
- No built-in developer security training program.
- Limited support for retaining historic container image scan records
- Teams needing custom detection logic built from scratch will need different tooling.
Checkmarx
- It offers excellent security vulnerability detection for your applications.
- The user interface is intuitive and easy for your team to navigate.
- It provides comprehensive security analysis to protect your code.
- Onboarding can take longer than expected for complex testing environments.
- Customer support response times might not meet your expectations.
- It may have a steeper learning curve for new users in your team.
Aikido Security
- Enterprise Development TeamsEnterprise customers get custom onboarding and direct access to the Aikido team regardless of contract size. One customer onboarded 150+ developers in 45 minutes, and the flat-rate enterprise pricing means no surprise costs as headcount grows.
- HealthTech and MedTech CompaniesHealthcare teams rely on Aikido to monitor security from code commits through cloud deployments, with automated compliance evidence for HIPAA, SOC 2, and ISO 27001.
- Cloud-Native Startups and Scale-UpsStartups with two team members get Aikido for free, then scale with affordable per-month pricing, so you can avoid that budget-crushing security hire during your critical growth phase.
- B2B SaaS ProvidersSaaS providers who connect Aikido to their GitHub repos get auto-generated SBOMs and compliance evidence reports, which cuts the manual work involved in answering vendor security questionnaires.
- DevOps and Platform Engineer TeamsDevOps teams integrating Aikido with Jenkins or GitHub Actions catch more critical vulnerabilities pre-production, slashing emergency patching and stopping security issues from derailing their release timelines.
- Small Dev TeamsJunior developers can fix their own security bugs thanks to Aikido’s clear step-by-step guides and ready-to-use patch snippets—even without any security background.
Checkmarx
- Finance SectorChief information security officers (CISOs) can benefit from its strong security features that protect sensitive financial data.
- Healthcare IndustryCheckmarx helps your team secure patient data with its rigorous vulnerability detection.
- Technology CompaniesSoftware development teams will appreciate Checkmarx’s comprehensive code security analysis and support for continuous integration and continuous deployment (CI/CD) workflow.
- Government AgenciesFor safeguarding confidential data, Checkmarx offers reliable security testing tools.
- Large EnterprisesIt provides extensive features that meet the security demands of large-scale software infrastructure and DevSecOps workflow.
- Security TeamsCheckmarx’s focus on application vulnerabilities makes it a valuable tool for security-focused teams.
Kenen kannattaa käyttää Aikido Securityä ja kenen Checkmarxiä?
Jos olet startup-yritys, pk-yritys tai kasvava kehitystiimi, erityisesti B2B SaaS-, FinTech- tai HealthTech-alalla, eikä sinulla ole omaa tietoturvatiimiä, Aikido Security on parempi valinta. Se yhdistää koko SDLC:n kattavan tietoturvan, pilvitietoturvan ja vaatimustenmukaisuuden yhdeksi alustaksi, jota kehittäjät voivat käyttää helposti. Siksi se sopii erinomaisesti tiimeille, jotka haluavat yritystason sovellustietoturvaa ilman raskasta käyttöönottoa tai jatkuvaa hienosäätöä. Kevyet tiimit, jotka haluavat julkaista nopeasti, vähentää työkalujen määrää ja läpäistä SOC 2- tai ISO 27001 -auditoinnit palkkaamatta suurta määrää tietoturva-asiantuntijoita, arvostavat tekoälypohjaista automaattista hälytysten priorisointia, alle 10 minuutissa valmistuvaa käyttöönottoa sekä selkeää ja ennakoitavaa hinnoittelua. Aikido tarjoaa juuri sen, mitä tarvitset: yksinkertaisuutta, nopeutta ja hälytysten aiheuttaman kuormituksen puuttumista.
Checkmarx on suunniteltu suurille yrityksille ja organisaatioille, joilla on satoja sovelluksia, monimutkaisia noudatettavia sääntöjä ja varaa panostaa jäsenneltyyn käyttöönottoon, mukautettuihin käytäntöihin sekä perusteellisiin SAST- ja DAST-määrityksiin. Checkmarx on paras valinta, kun tarvitset keskitettyä sovellustietoturvan hallintaa, kypsät ASPM-ominaisuudet ja hyväksi todettua luotettavuutta liiketoimintakriittisille koodikannoille valtavassa mittakaavassa. Checkmarxin laajuus ja yritystason kypsyys tekevät jyrkemmästä oppimiskäyrästä ja korkeammista kustannuksista kannattavia, jos tietoturvaohjelmasi tarvitsee kyselyiden yksityiskohtaista mukauttamista, vahvaa vaatimustenmukaisuuden raportointia, muodollisia SLA-sopimuksia sekä mahdollisuuden analysoida miljardeja koodirivejä kuukaudessa laajoissa salkuissa.
| Aikido Security | Checkmarx | |
|---|---|---|
| Platform Consolidation | Aikido Security From the start, Aikido combines SAST, DAST, SCA, IaC, CSPM, container scanning, secrets detection, and malware checks into one platform, so you don’t have to use multiple tools. | Checkmarx Checkmarx One also has a full suite, but you may need to license and set up each module separately, which can make the implementation process more difficult. |
| Pricing Transparency | Aikido Security Aikido has clear, tiered pricing plans that have fair-usage limits on repos, cloud accounts, and images, as well as flat enterprise pricing. | Checkmarx Checkmarx has custom, quote-based enterprise pricing that depends on things like the number of developers, the number of lines of code, and the modules chosen, giving you flexibility, but it doesn't show you the full cost up front. |
| Query Customization | Aikido Security Aikido supports custom rules but leans on AutoTriage and reachability analysis for noise reduction rather than requiring manual query tuning. | Checkmarx Checkmarx has a powerful query editor, including an AI Query Builder, that lets AppSec teams write or change custom SAST queries to cut down on false positives for in-house sanitizers, unique frameworks, or proprietary code patterns. |
| Runtime Protection | Aikido Security Zen by Aikido is a runtime protection layer that finds and stops zero-day exploits, malicious requests, and suspicious activity in real time as your application runs, before threats can get to your database. | Checkmarx Checkmarx One is all about testing before production and managing risks with ASPM, but it doesn’t have a built-in runtime application self-protection or web application firewall. |
| Scan Speed | Aikido Security Results come back in seconds and post findings straight to the pull request, so developers get feedback while the code is still fresh | Checkmarx Full scans can run 25 to 45 minutes per application, and limited logging makes it hard to see what's slowing a scan down. |
| Target Audience | Aikido Security Aikido is a mature platform built for organizations of all sizes, from startups that scale to enterprises. With onboarding that takes just minutes, teams can start finding and fixing real security issues right away. | Checkmarx Checkmarx is aimed at big businesses and Fortune 500 companies with complicated governance needs that require more structured onboarding, training, and professional services. |
| AI-Powered Automation | Both platforms use AI to reduce manual triage and speed up remediation, stopping your teams from getting trapped on false positives or spending hours on remedies that don’t work. |
|---|---|
| CI/CD Pipeline Integration | Aikido and Checkmarx both interact with large CI/CD platforms like GitHub Actions, GitLab CI, Jenkins, Azure DevOps, CircleCI, and Bitbucket Pipelines to make sure that every build is automatically inspected for security problems. |
| Developer-Centric Tooling | Both solutions focus on meeting developers where they work by giving them IDE plugins for well-known editors like JetBrains and Visual Studio Code, as well as SCM integrations that show results right in pull requests with inline comments. |
| Governance & Compliance | Aikido and Checkmarx both help you keep your security in check on a wide scale by giving you tools like role-based access controls (RBAC), single sign-on (SSO), SAML, audit logging, and policy enforcement, while also helping you be ready for audits and collect proof by offering you compliance mapping and reporting for different standards. |
| Multi-Layer Security Testing | Both systems offer complete AppSec testing for SAST, DAST, SCA, IaC scanning, container security, and secrets detection, so you can be sure that your code is safe all the way to the cloud. |