

PowerDMARC frente a Red Sift: Comparación y reseñas para 2026



Spoofing risks and authentication gaps tend to pile up as more domains, senders, and third-party tools enter the mix. Without clear visibility, it gets harder to tell what’s legitimate, what’s misconfigured, and when your domains are actually ready for stronger enforcement.
If you’re already dealing with messy DNS records, unknown senders, or too much manual oversight, choosing between PowerDMARC and Red Sift can feel like splitting hairs. Both support broader email authentication, but the right DMARC software should make monitoring and enforcement easier to manage, not give your team another security dashboard to babysit.
In this article, I’ll compare PowerDMARC and Red Sift across features, pricing, security, ease of use, and best-fit use cases so you can see which one makes more sense for your team.
PowerDMARC vs. Red Sift: An Overview
PowerDMARC
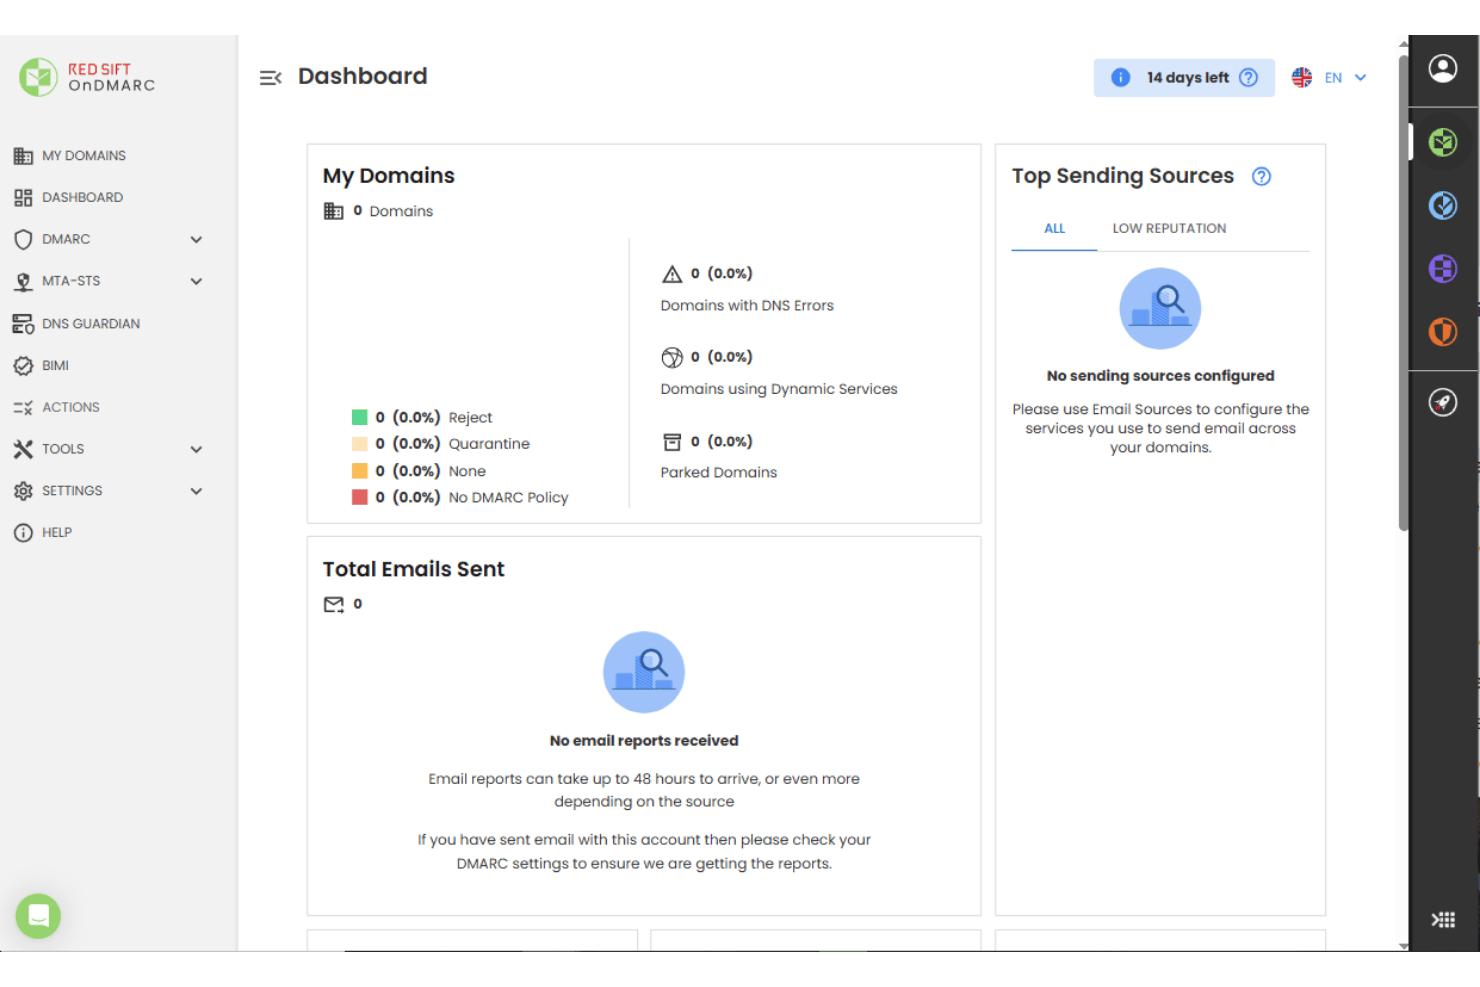
Red Sift
Por qué confiar en nuestras recomendaciones de software
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
PowerDMARC vs. Red Sift Pricing Comparison
| PowerDMARC | Red Sift | |
|---|---|---|
| Free Trial | Free plan available | Free trial available |
| Pricing | From $8/month (billed annually) | From $9/month (billed annually) |
Precios y costes ocultos de PowerDMARC frente a Red Sift
PowerDMARC utiliza un modelo de precios escalonado con una opción gratuita, precios publicados de autoservicio y planes personalizados para requisitos más avanzados. Red Sift OnDMARC también utiliza precios SaaS escalonados, cuyos costes varían en función de factores como el número de dominios, el volumen de correo electrónico y el acceso a capacidades más avanzadas de seguridad y análisis.
La elección entre ambas opciones depende en gran medida de cuánta visibilidad y flexibilidad de precios desees de antemano, y de la rapidez con la que probablemente crecerán tus requisitos de seguridad de dominios y correo electrónico. PowerDMARC combina precios publicados de autoservicio con opciones personalizadas de niveles superiores, mientras que Red Sift estructura los precios de OnDMARC en torno al uso, la complejidad de los dominios y el acceso a capacidades de seguridad más amplias.
PowerDMARC vs. Red Sift Feature Comparison
| PowerDMARC | Red Sift | |
|---|---|---|
| 2-Factor Authentication | ||
| API | ||
| Access Management | ||
| Anti-Virus | ||
| Audit Management | ||
| Audit Trail | ||
| Batch Permissions & Access | ||
| Compliance Tracking | ||
| DDoS Protection | ||
| Dashboard | ||
| Data Export | ||
| Data Import | ||
| External Integrations | ||
| File Sharing | ||
| File Transfer | ||
| Firewall | ||
| Incident Management | ||
| Malware Protection | ||
| Multi-User | ||
| Notifications | ||
| Password & Access Management | ||
| Policy Management | ||
| Real-time Alerts | ||
| Report & Compliance | ||
| Risk Assessment | ||
| Security Migration | ||
| Threat Detection | ||
| Workflow Management |
PowerDMARC frente a Red Sift: seguridad, cumplimiento normativo y fiabilidad
| Factor | PowerDMARC | Red Sift |
|---|---|---|
| Privacidad de los datos y cumplimiento normativo | La certificación ISO/IEC 27001:2022, los informes SOC 2 de tipo 1 y tipo 2, los informes SOC 3, la compatibilidad con el RGPD y los acuerdos personalizados de protección de datos proporcionan una sólida base de cumplimiento. | La certificación ISO 27001, SOC 2 de tipo II, la compatibilidad con el RGPD y el alojamiento regional de datos cubren los requisitos empresariales habituales. |
| Protección de datos | Los datos de los clientes se alojan en AWS, se cifran durante la transmisión y en reposo, se transfieren mediante HTTPS y se protegen mediante un acceso restringido a producción y controles de seguridad formales. | Utiliza almacenamiento cifrado, infraestructura regional y procesos de seguridad documentados para proteger los datos de los clientes. |
| Controles de acceso | Admite MFA, SSO SAML 2.0, aprovisionamiento SCIM, acceso basado en roles personalizable, registros de auditoría, informes de fallos protegidos mediante PGP e integración con SIEM en los niveles superiores. | Incluye 2FA, acceso basado en roles y SAML/SSO para la gestión centralizada de cuentas. |
| Supervisión de amenazas | Combina alertas de DMARC, comprobaciones de seguridad de DNS, supervisión de la reputación, inteligencia sobre amenazas, detección de dominios similares, informes de fallos y compatibilidad con SIEM para investigaciones más exhaustivas. | Utiliza alertas inteligentes, DNS Guardian, informes forenses e inteligencia sobre amenazas para supervisar la autenticación y los riesgos relacionados con los dominios. |
| Fiabilidad | La infraestructura respaldada por AWS, los compromisos de SLA empresariales, los procesos de respuesta a incidentes y el soporte gestionado permiten admitir implementaciones más grandes, mientras que el estado de software cualificado de AWS refleja la finalización de la revisión técnica fundamental de AWS. | Utiliza infraestructura redundante, conmutación por error geográfica y opciones de SLA personalizadas para garantizar la disponibilidad del servicio. |
En general, PowerDMARC hace hincapié en una visibilidad detallada de la seguridad y en el control administrativo, con una gran profundidad en la gestión de accesos, la auditabilidad, la supervisión de amenazas y los flujos de trabajo de SIEM. Red Sift, por su parte, combina sólidos controles de cumplimiento con una infraestructura resiliente y una supervisión más amplia de la seguridad de los dominios. Ambas soluciones admiten implementaciones empresariales, pero PowerDMARC proporciona a los equipos controles operativos más detallados, mientras que Red Sift pone mayor énfasis en la resiliencia de la infraestructura y en una inteligencia de seguridad más amplia.
PowerDMARC frente a Red Sift: facilidad de uso
| Factor | PowerDMARC | Red Sift |
|---|---|---|
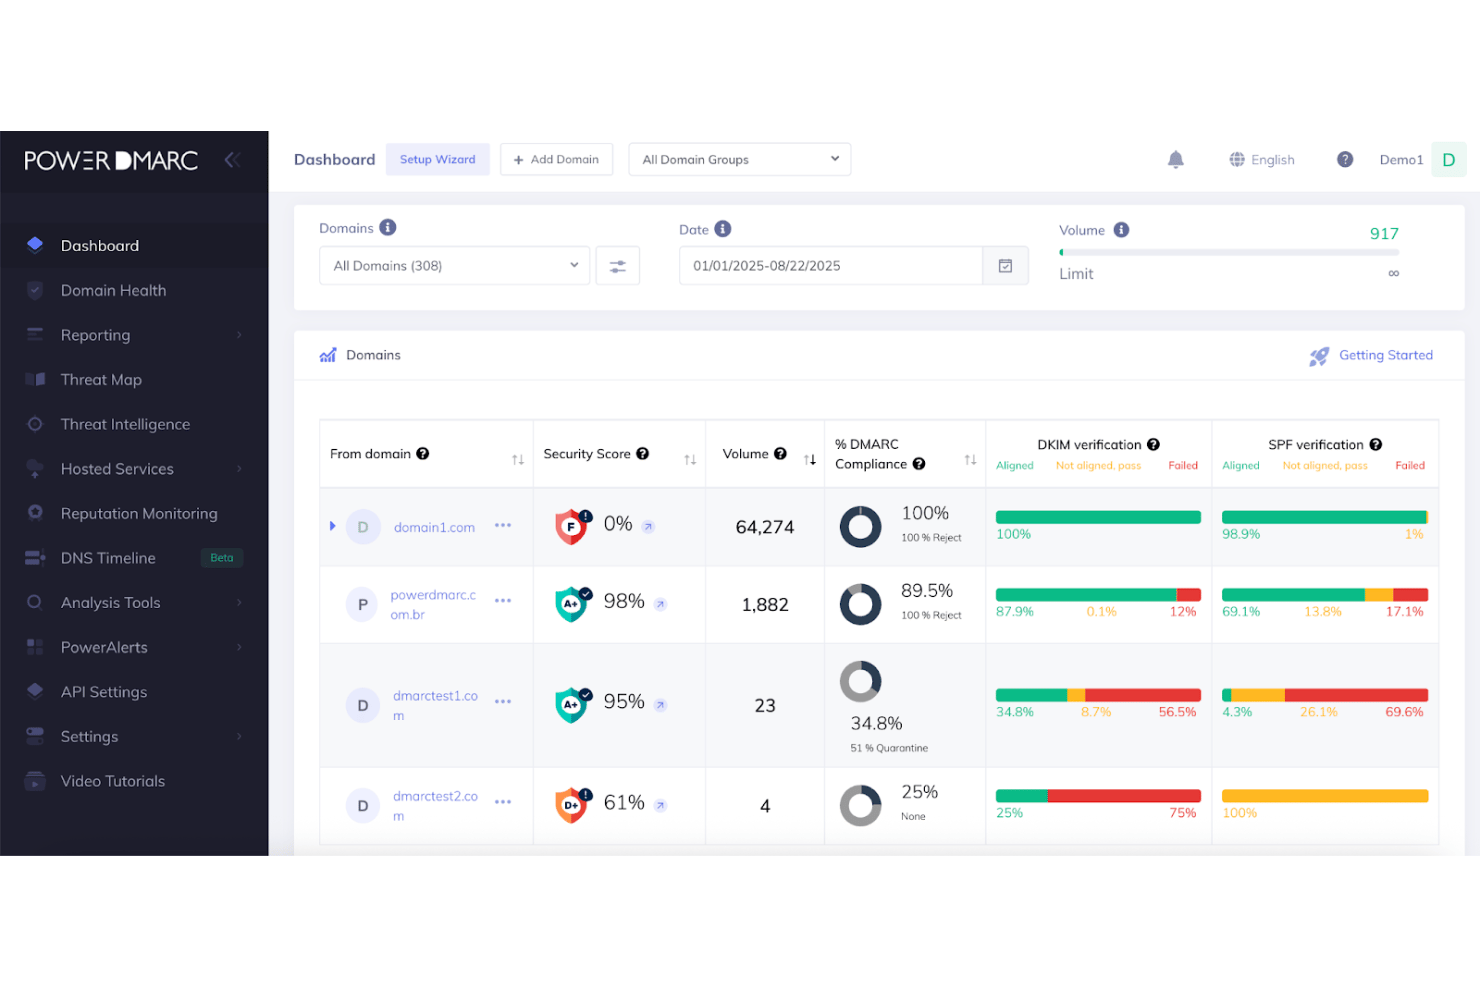
| Interfaz de usuario | Los paneles estructurados organizan los informes de autenticación, las alertas, el estado de los dominios y el estado de las políticas, mientras que el agente de IA ayuda a explicar los problemas en un lenguaje sencillo. | OnDMARC utiliza un panel moderno con informes visuales, herramientas de políticas y vistas a nivel de dominio para gestionar la actividad de autenticación. |
| Incorporación | La configuración de autoservicio comienza con una evaluación del dominio y una configuración guiada de los registros, mientras que la publicación automática de DNS con un clic es compatible con más de 40 proveedores de DNS y reduce el trabajo de configuración manual. | La incorporación guiada, los servicios dinámicos y las herramientas de investigación integradas ayudan a los equipos a configurar los registros de autenticación y avanzar hacia la aplicación de políticas. |
| Gestión de políticas | DMARC, SPF, DKIM, BIMI, MTA-STS y TLS-RPT alojados reducen los cambios repetidos de DNS, mientras que la orientación sobre políticas ayuda a los equipos a avanzar de forma segura hacia cuarentena o rechazo. | Los servicios dinámicos permiten a los administradores gestionar los registros de DMARC, SPF, DKIM, BIMI, MTA-STS y TLS-RPT desde la interfaz de OnDMARC. |
| Acceso al soporte | El soporte humano 24/7, una base de conocimientos, la asistencia mediante tickets y la gestión de cuentas en los niveles superiores ofrecen varias formas de obtener ayuda con la configuración y la resolución de problemas. | Hay soporte por correo electrónico y chat, mientras que el soporte telefónico, las revisiones de cuentas, la asistencia dedicada y los SLA personalizados dependen del plan. |
Desde la perspectiva de la facilidad de uso, PowerDMARC combina una configuración guiada con autenticación alojada, resolución de problemas asistida por IA y publicación automática de DNS para hacer más manejables las configuraciones complejas. Red Sift, por su parte, utiliza servicios dinámicos y herramientas de diagnóstico integradas para reducir la necesidad de realizar repetidamente tareas de DNS durante la gestión de la autenticación. Ambas soluciones ofrecen vías estructuradas hacia la aplicación de políticas, pero PowerDMARC añade más orientación dentro de la plataforma para la administración diaria.
PowerDMARC vs Red Sift: Pros & Cons
PowerDMARC
- AI-assisted analysis helps identify authentication issues, policy blockers, and unusual sending activity without requiring deep DMARC expertise.
- Hosted DMARC, PowerSPF, DKIM, BIMI, MTA-STS, and TLS-RPT reduce repeated DNS work and simplify authentication management.
- Multi-tenant controls, white labeling, domain grouping, and partner tools support MSPs and organizations managing large domain portfolios.
- The breadth of features can create a steeper learning curve for teams that only need basic DMARC reporting.
- Advanced capabilities such as MCP access, threat intelligence, reputation monitoring, API access, and SIEM support are limited to higher-tier plans.
- Teams that only need basic DMARC reporting may find the platform’s broader authentication and security feature set more than they need.
Red Sift
- Offers BIMI automation and hosted MTA-STS management
- Gives detailed reporting for threat detection and source analysis
- Supports monitoring multiple domains and subdomain activity in a single dashboard
- Most plans require a quote
- Can overwhelm small teams with the feature set
- Lacks in-depth guided remediation for advanced authentication issues
Best Use Cases for PowerDMARC and Red Sift
PowerDMARC
- MSPs and MSSPs Service providers can leverage the multi-tenant control panel, white labeling, tenant-level API, PSA integrations, and centralized domain management to manage authentication for multiple clients.
- Enterprises With Multiple Domains Large organizations can monitor authentication centrally, organize domains into groups, delegate access, and manage policies across complex domain portfolios.
- Financial Services and Insurance Banks and insurers can use powerful reporting, access controls, audit logs, SIEM integrations, and PGP-protected reports to meet strict governance needs.
- Technology and SaaS Companies Tech teams with multiple products or services can utilize hosted authentication protocols to maintain control as infrastructure changes.
- Retail and Ecommerce Brands High-volume senders can track DMARC and sender reputation, gather threat intelligence, and distinguish legitimate sources from spoofing attempts.
- Teams Without Dedicated DMARC Expertise IT admins can use AI guidance, hosted services, and recommendations to troubleshoot and achieve enforcement without a DMARC specialist.
Red Sift
- Financial Services Firms Red Sift delivers visual DMARC analytics and granular reporting that support industry regulatory requirements and help prevent phishing attacks.
- Midsize Enterprises Feature-rich plans and API access suit businesses with multiple domains, supporting IT teams that need scalable and hands-off DMARC management.
- Public Sector Government and education organizations get value from Red Sift’s automation and compliance tools, which streamline reporting and lower management workload.
- Managed Service Providers The multi-tenant support and automated alerts allow MSPs to serve multiple customers and reduce overhead.
- Security Operations Teams SIEM and SOAR integrations enable proactive incident detection and response directly from the same interface.
- Companies With No Security Staff Automated workflows, easy onboarding, and strong support mean non-specialists can set up and manage DMARC fast.
¿Quién debería usar PowerDMARC y quién debería usar Red Sift?
Si quieres una cobertura amplia de autenticación de correo electrónico con supervisión detallada, gestión alojada de registros, resolución de problemas asistida por IA y un mayor control en varios dominios o entornos de clientes, PowerDMARC probablemente sea la mejor opción. Es especialmente útil para empresas, MSP y MSSP, organizaciones reguladas y equipos de seguridad que quieran inteligencia sobre amenazas, supervisión de DNS, API y compatibilidad con SIEM junto con la gestión de DMARC.
Sí, en cambio, tu equipo da prioridad a los análisis visuales de DMARC, SPF dinámico, la gestión automatizada de políticas y la supervisión de la seguridad dentro de una plataforma más amplia de seguridad de dominios, Red Sift puede ser la mejor opción. Es adecuada para servicios financieros, organizaciones del sector público, empresas en crecimiento, proveedores de servicios gestionados (MSP) y equipos de operaciones de seguridad que buscan una visibilidad centralizada de la autenticación y una aplicación guiada de políticas en entornos de dominios complejos.
Differences Between PowerDMARC and Red Sift
| PowerDMARC | Red Sift | |
|---|---|---|
| AI and MCP Capabilities | Includes an in-dashboard AI Agent with anomaly detection and policy guidance, plus an MCP server that connects live authentication data to supported AI clients. | Uses automation and security analysis within OnDMARC and the wider Red Sift platform rather than an MCP-based authentication workflow. |
| BIMI Certificate Services | Combines hosted BIMI with VMC and CMC procurement support, logo conversion, validation, and inbox simulation tools. | Supports BIMI and includes VMC capabilities within higher OnDMARC packages for organizations pursuing verified brand logos. |
| Free Tools and Training | Provides dozens of free authentication, DNS, deliverability, and threat-analysis tools alongside a dedicated training academy and certification resources. | Provides product documentation, educational resources, investigation tools, and trial access focused on email authentication and domain security. |
| MSP and MSSP Management | Provides multi-tenancy, full white labeling, tenant-level APIs, PSA support, consolidated domain views, and partner-specific controls for managing client estates. | Supports managed service providers through centralized domain management and partner capabilities for delivering OnDMARC to customers. |
| Managed Services | Offers one-time SPF, DKIM, and DMARC deployment plus ongoing managed monitoring with 8x5 and 24x7 service options. | Provides guided deployment, account support, compliance programming, and plan-based account management around the OnDMARC product. |
| Visit PowerDMARCOpens new window | Read Red Sift ReviewOpens new window |
Similarities Between PowerDMARC and Red Sift
| Authentication Protocols | Both support DMARC, SPF, DKIM, BIMI, MTA-STS, and TLS-RPT, giving teams broader coverage than a basic DMARC report parser alone. |
|---|---|
| DMARC Analysis | Both collect and interpret DMARC reporting data so teams can identify sending sources, authentication failures, suspicious activity, and readiness for stronger enforcement. |
| DNS Management | Each reduces repeated manual DNS work by providing platform-managed authentication records and tools for updating policies as sending environments change. |
| Multi-Domain Visibility | Both support organizations managing multiple domains and sending sources through centralized views that make authentication activity easier to track across larger estates. |
| Security Operations | Both combine authentication monitoring with alerts, investigation capabilities, APIs, and security tooling that help IT teams respond to domain and email-related risks. |
| Visit PowerDMARCOpens new window Read Red Sift ReviewOpens new window | |