Elegir el software de gestión de TI adecuado es más difícil de lo que parece. Cada tipo resuelve un problema diferente: la Gestión de Servicios de TI (ITSM) se ocupa de los tickets y la prestación de servicios, mientras que la Gestión de Activos de TI (ITAM) realiza un seguimiento de lo que posee y de cuánto cuesta.
Si utilizas la herramienta equivocada para el trabajo, acabarás pagando por funciones que no necesitas o cubriendo las carencias con trabajo manual. Esta guía desglosa ocho categorías de software, explica qué hace cada una y cómo determinar cuáles encajan realmente en tu entorno.
¿Qué es el software de gestión de TI?
El software de gestión de TI es una categoría de herramientas que ayuda a los equipos a supervisar, mantener y dar soporte a la tecnología de una organización. Los distintos tipos gestionan tareas específicas, como solicitudes de servicio, registros de activos, dispositivos de punto final, redes, recursos en la nube y aplicaciones SaaS.
8 tipos de software de gestión de TI
Cada categoría cubre una parte diferente de tu entorno tecnológico, desde la gestión de solicitudes de servicio hasta el seguimiento de recursos en la nube y suscripciones SaaS:
1. Gestión de Servicios de TI (ITSM)
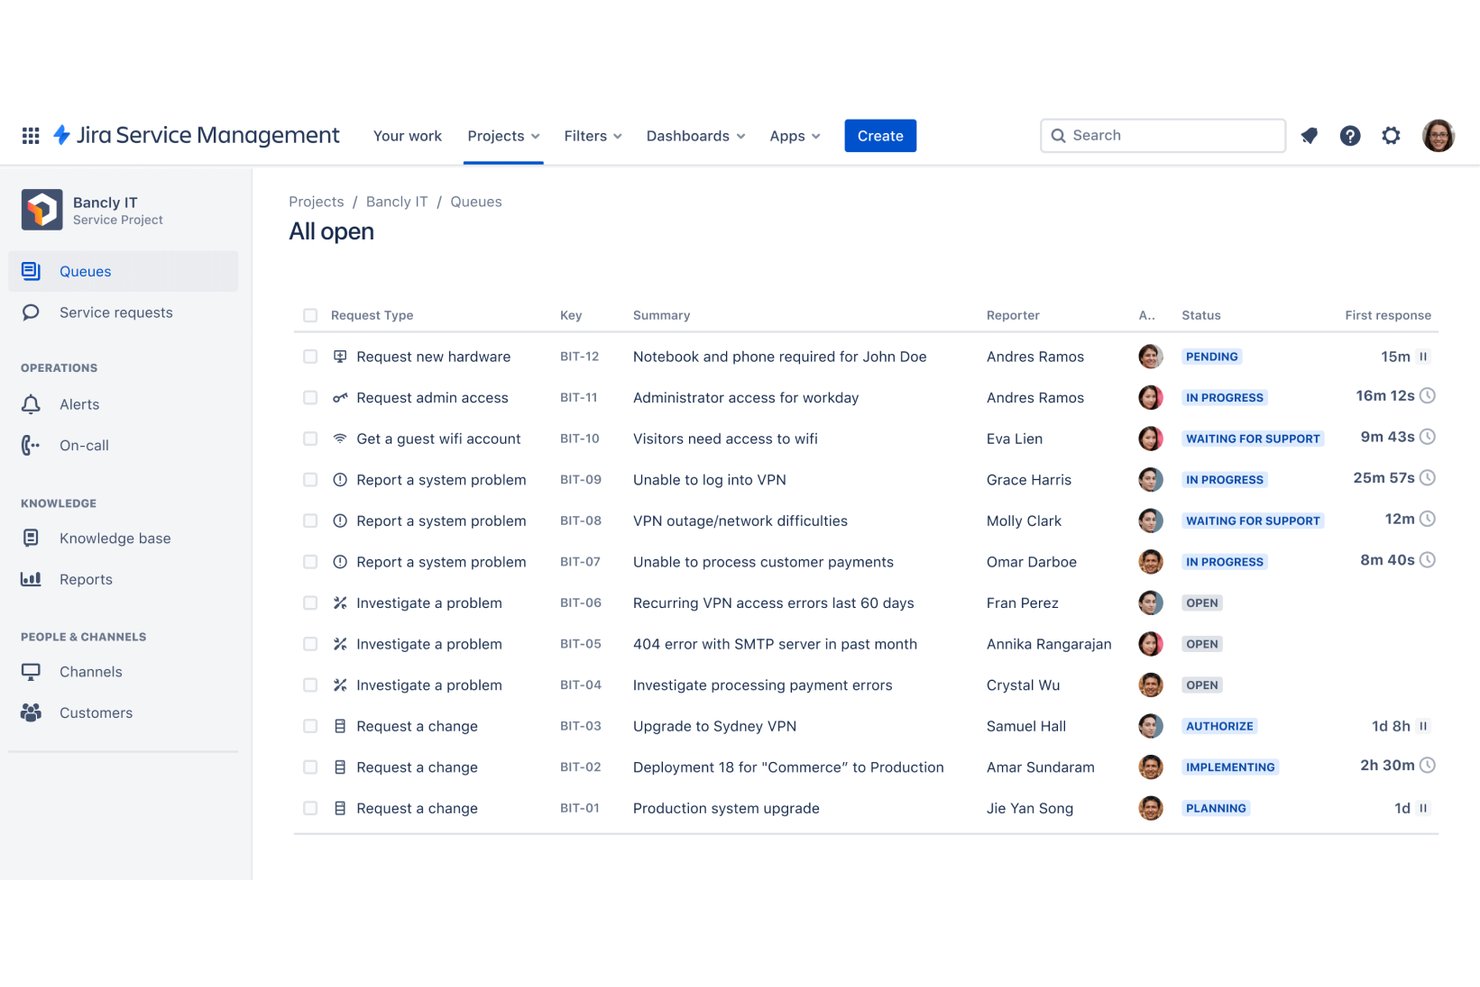
Por mi experiencia, el software ITSM es lo que mantiene organizados a los servicios de asistencia y los equipos de soporte de TI: gestiona la recepción, asignación, escalado y seguimiento de la resolución de tickets en un solo lugar. Los equipos de TI lo utilizan para gestionar solicitudes de servicio, incidentes y flujos de trabajo de cambios, de modo que nada se quede atrás cuando los usuarios necesiten asistencia.
Ventajas
El enrutamiento de tickets, las reglas de escalado y el seguimiento de los SLA son las funciones que realmente evitan que las colas de soporte se conviertan en un caos. Herramientas como ServiceNow y Jira Service Management proporcionan a tu equipo un único sistema de registro, para que todos sepan quién es responsable de cada asunto y en qué punto se encuentra una solicitud en cada momento.
Según mi experiencia, esa visibilidad por sí sola reduce el intercambio constante de mensajes que hace perder tiempo tanto al personal de TI como a los usuarios finales.
Funciones
Las herramientas ITSM suelen compartir un núcleo común, pero la profundidad de cada función varía considerablemente entre plataformas como ServiceNow, Jira Service Management y Freshservice:
- Gestión de incidentes: Registra, categoriza y asigna los incidentes automáticamente al equipo adecuado. Una buena gestión de incidentes mantiene visibles y sujetos a responsabilidad los tiempos de resolución, para que los incumplimientos de los SLA no te sorprendan.
- Catálogo de solicitudes de servicio: Ofrece a los usuarios finales un portal de autoservicio para enviar solicitudes habituales —restablecimiento de contraseñas, acceso a software y pedidos de hardware— sin tener que abrir un ticket manualmente. He visto que esto por sí solo reduce notablemente el volumen de solicitudes repetitivas en la cola.
- Gestión de cambios: Realiza un seguimiento de las solicitudes de cambio mediante flujos de trabajo de aprobación antes de aplicar cualquier modificación en producción. Esta función evita que las interrupciones no planificadas se deriven de cambios internos.
- Seguimiento de SLA y reglas de escalado: Establece objetivos de tiempo de respuesta y resolución, y deja que el sistema escale automáticamente los casos cuando esos objetivos estén en riesgo. Sin esto, los tickets prioritarios quedan enterrados en la cola junto con las solicitudes de baja urgencia.
- Base de conocimientos: Almacena soluciones documentadas, procedimientos operativos y preguntas frecuentes que los agentes y los usuarios finales pueden consultar antes de enviar tickets. Según mi experiencia, una base de conocimientos bien mantenida evita un número sorprendente de solicitudes repetitivas.
- Informes y paneles: Reúne el volumen de tickets, los tiempos de resolución, la carga de trabajo de los agentes y el cumplimiento de los SLA en informes visuales. Esto es lo que permite justificar ante la dirección la necesidad de más personal o presupuesto para herramientas.
- Integraciones con herramientas de monitorización y DevOps: Conecta tu plataforma ITSM con herramientas de alertas como PagerDuty o con la monitorización de infraestructuras para que los incidentes se creen automáticamente cuando algo falle, en lugar de esperar a que un usuario lo comunique.
2. Gestión de Activos de TI (ITAM)
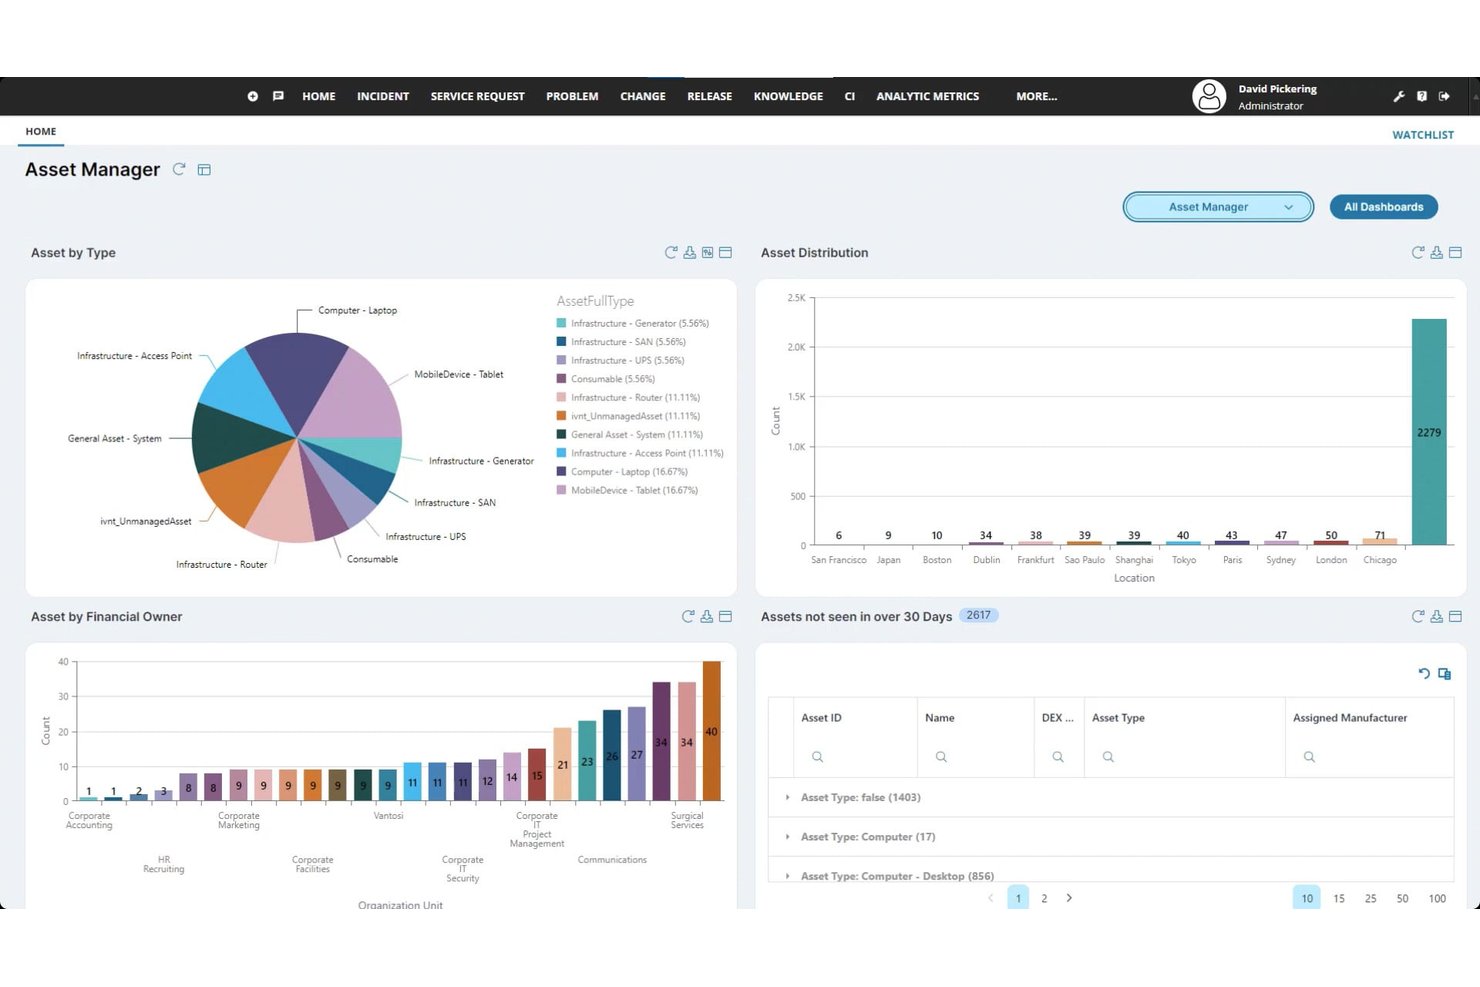
Realizar un seguimiento de cada dispositivo, licencia y contrato de tu entorno es donde el software ITAM demuestra su valor: proporciona a los equipos de TI un inventario centralizado de los activos de hardware y software, junto con el seguimiento de su ciclo de vida y sus costes.
Según mi experiencia, es la herramienta que por fin responde a «¿qué poseemos, dónde está y por qué estamos pagando?»
Have an account? Log In
Beneficios
Saber exactamente qué hardware y software posees —y cuánto te está costando— elimina muchas conjeturas de la planificación de TI. Herramientas como ServiceNow ITAM y Lansweeper te ofrecen un inventario actualizado vinculado al estado del ciclo de vida y a los datos contractuales, por lo que no tienes que apresurarte cuando se acerca la fecha límite de una renovación o llega una auditoría.
Según mi experiencia, ese nivel de visibilidad también permite detectar licencias redundantes y activos infrautilizados, lo que a menudo se traduce directamente en presupuesto recuperado.
Características
Las herramientas de gestión de activos de TI varían más de lo que cabría esperar una vez superada la lista básica de inventario; esto es lo que realmente abarca la categoría en plataformas como ServiceNow ITAM, Lansweeper y Freshservice:
- Detección del inventario de hardware: Analiza automáticamente tu red para encontrar y catalogar cada dispositivo físico, incluidos los dispositivos finales, los servidores y los equipos de red. Sin detección automatizada, tu inventario solo es tan preciso como la última persona que recordó actualizarlo.
- Gestión de licencias de software: Haz un seguimiento de las licencias que posees, de cuántos puestos están en uso y de cuándo vencen las renovaciones. He visto a equipos recuperar una parte importante del presupuesto simplemente al identificar licencias sin usar que aún se estaban pagando.
- Seguimiento del ciclo de vida de los activos: Registra el estado de cada activo desde la adquisición hasta la retirada, incluida la fecha de compra, la depreciación, el vencimiento de la garantía y la eliminación. Esto evita que renueves el hardware de forma reactiva en lugar de seguir un calendario planificado.
- Gestión de contratos y proveedores: Almacena los acuerdos con proveedores, los contratos de mantenimiento y las fechas de renovación en un solo lugar, vinculados directamente a los activos correspondientes. No cumplir una fecha límite de renovación porque la información estaba en la bandeja de entrada de alguien es un problema evitable.
- Informes de auditoría y cumplimiento: Genera informes que relacionen las licencias que posees con las instalaciones reales, que es lo que solicitan los auditores cuando llama a la puerta un proveedor de software. Herramientas como Snow License Manager están diseñadas específicamente para este caso de uso.
- Seguimiento financiero y de costes: Asigna datos de costes a activos individuales y agrega el gasto por departamento, ubicación o tipo de activo. Esto es lo que proporciona a los responsables de TI cifras reales cuando se habla del presupuesto.
- Integración con plataformas ITSM: Conecta tus registros de activos con la mesa de ayuda para que los técnicos puedan consultar el historial completo del activo directamente en un ticket. Según mi experiencia, este contexto reduce notablemente el tiempo de resolución de problemas cuando un dispositivo tiene un historial recurrente de fallos.
3. Gestión de dispositivos finales
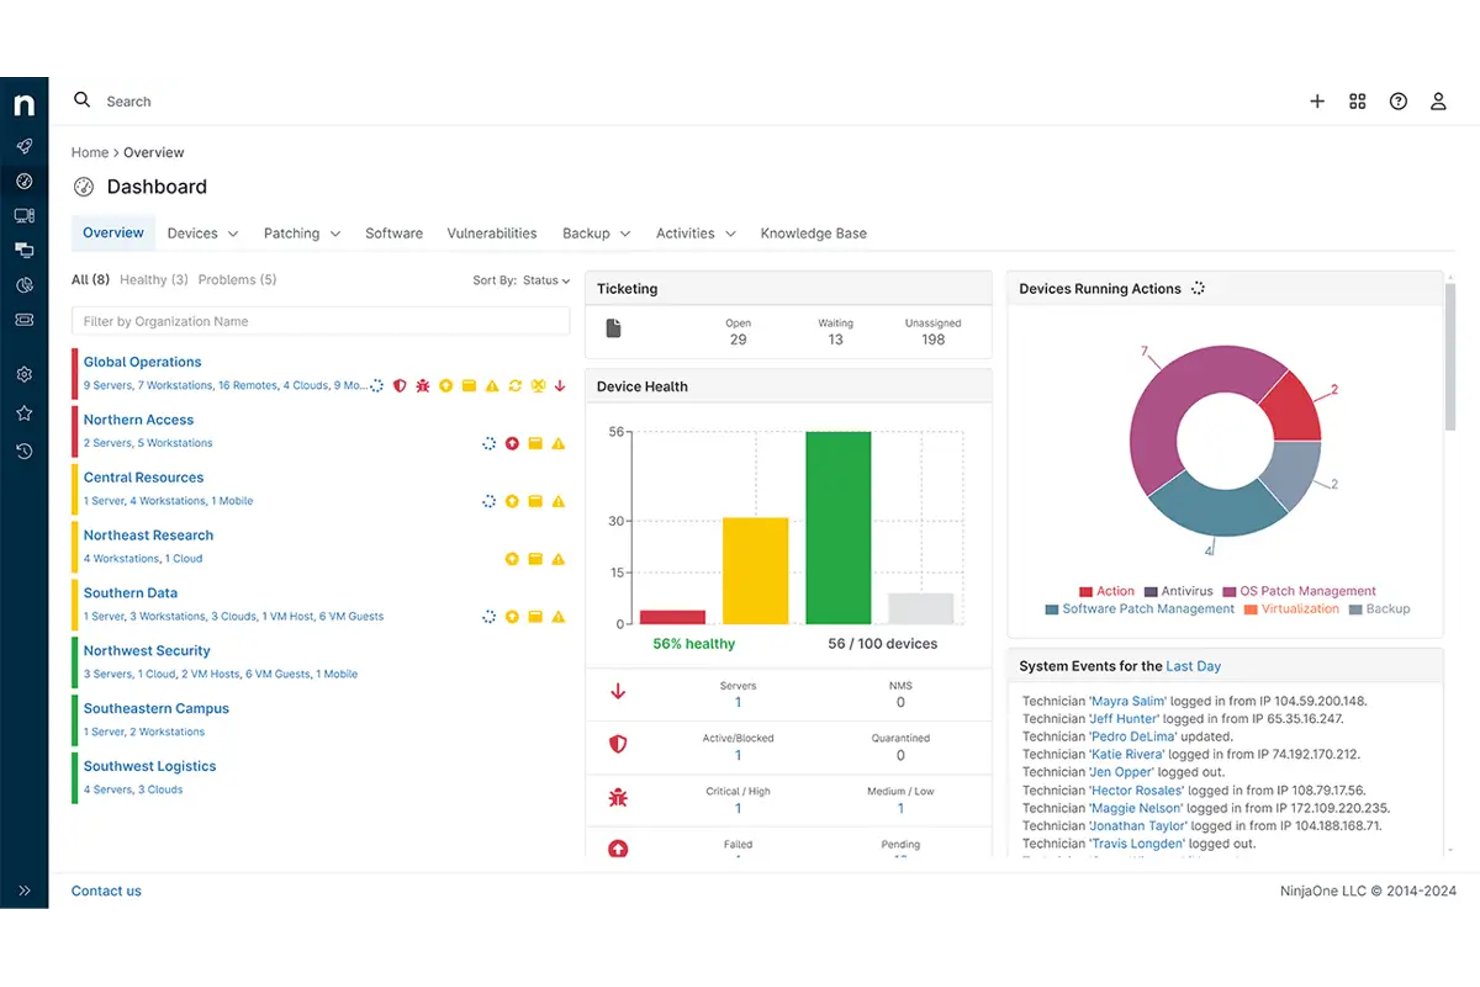
Gestionar cada portátil, dispositivo móvil y estación de trabajo de tu entorno es exactamente para lo que está diseñado el software de gestión de dispositivos finales: proporciona a los equipos de TI un control centralizado sobre la configuración de los dispositivos, la implementación de parches y la aplicación de políticas.
Según mi experiencia, es la herramienta que mantiene la coherencia de tu flota y reduce la exposición a vulnerabilidades sin parchear.
Beneficios
Mantener todos los dispositivos finales de tu entorno configurados y parcheados de forma coherente es lo que herramientas como Microsoft Intune y Jamf hacen posible a escala.
Según mi experiencia, el verdadero beneficio está en los informes de cumplimiento de parches: puedes ver exactamente qué dispositivos ejecutan software obsoleto e implementar actualizaciones de forma remota antes de que una vulnerabilidad se convierta en un incidente.
Ese control centralizado también reduce el tiempo que tu equipo dedica a tareas repetitivas de configuración por dispositivo, ya que la aplicación de políticas se encarga de ello automáticamente en toda la flota.
Características
Las herramientas de gestión de dispositivos finales hacen más que implementar actualizaciones; esto es lo que realmente te permiten controlar en plataformas como Microsoft Intune, Jamf y ManageEngine Endpoint Central:
- Inscripción y aprovisionamiento de dispositivos: Inscribe automáticamente los dispositivos nuevos en tu plataforma de gestión en el momento en que se conecten y, a continuación, envía configuraciones, aplicaciones y políticas sin tocar el dispositivo manualmente. Esto es lo que hace manejable la incorporación a gran escala.
- Gestión de parches: Implementa parches del sistema operativo y de las aplicaciones en toda tu flota siguiendo un calendario o bajo demanda. Según mi experiencia, los paneles de cumplimiento de parches de herramientas como Intune son donde pasarás la mayor parte del tiempo: te indican exactamente qué dispositivos están expuestos.
- Aplicación de configuraciones y políticas: Define líneas base de seguridad, ajustes del cortafuegos y restricciones de software a nivel de política y, después, aplícalos de forma coherente en todos los dispositivos incluidos en el ámbito. Sin esto, la desviación de configuración se convierte en un problema real.
- Acceso y control remotos: Conéctate a los terminales de forma remota para solucionar problemas sin enviar a un técnico. Esto es especialmente importante cuando tu flota está distribuida entre oficinas o trabajadores remotos.
- Gestión de dispositivos móviles (MDM): Extiende las mismas capacidades de inscripción, aplicación de políticas y borrado a smartphones y tabletas. Jamf gestiona especialmente bien los dispositivos Apple en este ámbito, mientras que Intune ofrece cobertura multiplataforma.
- Gestión de aplicaciones: Implementa, actualiza y elimina software en los terminales desde una consola central. Esto evita que haya aplicaciones no autorizadas en los dispositivos y garantiza que todos ejecuten las mismas versiones aprobadas.
- Informes de cumplimiento: Genera informes que muestran qué dispositivos cumplen tus políticas de seguridad y cuáles están fuera de los umbrales aceptables. Esto es lo que te proporciona pruebas cuando una auditoría o revisión de incidentes pregunta hasta qué punto estaban bien gestionados tus terminales.
4. Supervisión de redes e infraestructuras
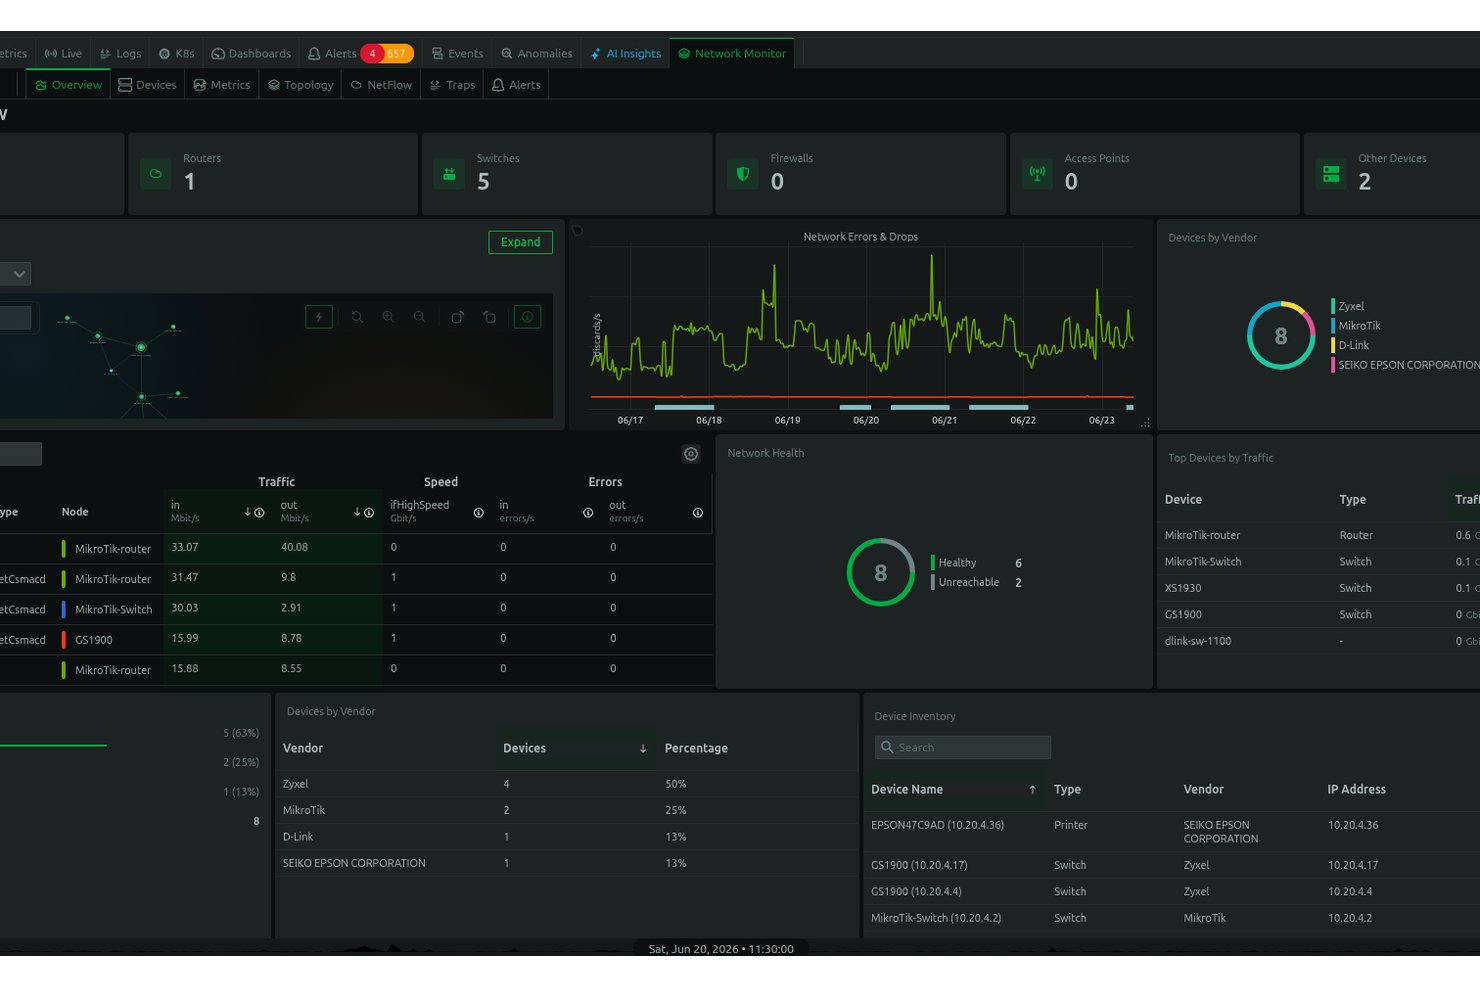
Mantener tu red, servidores e infraestructura visibles en tiempo real es el objetivo de esta categoría de software de gestión de TI: plataformas como Datadog, Zabbix y PRTG recopilan continuamente métricas de rendimiento y activan alertas cuando algo queda fuera de los umbrales aceptables.
Según mi experiencia, esa capacidad de advertencia temprana es lo que diferencia a los equipos que detectan los problemas antes de que los usuarios los perciban de aquellos que se enteran de las interrupciones mediante un ticket del servicio de asistencia.
Ventajas
La visibilidad en tiempo real de tu red e infraestructura es lo que diferencia a un equipo proactivo de otro que siempre está reaccionando. Según mi experiencia, herramientas como Datadog y PRTG te proporcionan la profundidad de alertas necesaria para detectar la degradación del rendimiento —una CPU con picos de uso o un enlace saturado— antes de que se convierta en una interrupción que tus usuarios perciban primero.
Ese ciclo de advertencia temprana, vinculado a métricas históricas y alertas basadas en umbrales, es donde he observado el mayor ahorro de tiempo a lo largo de los ciclos de respuesta a incidentes.
Características
Las herramientas de supervisión de redes e infraestructuras van mucho más allá de las comprobaciones de disponibilidad: esto es lo que realmente te permiten supervisar y controlar en plataformas como Datadog, Zabbix y PRTG:
- Supervisión del rendimiento en tiempo real: Recopila continuamente métricas de servidores, dispositivos de red y aplicaciones, y muéstralas en un panel activo. Aquí es donde detectarás una CPU con picos de uso o una fuga de memoria antes de que provoquen una interrupción.
- Alertas basadas en umbrales: Define los rangos de rendimiento aceptables y recibe una notificación en el momento en que una métrica los supere. Según mi experiencia, ajustar estos umbrales con cuidado es lo que diferencia las alertas útiles de la fatiga por alertas.
- Análisis del tráfico de red: Supervisa el uso del ancho de banda, identifica los enlaces congestionados y rastrea los flujos de tráfico en toda tu infraestructura. PRTG gestiona esto especialmente bien gracias a su modelo basado en sensores.
- Mapeo de la topología de la infraestructura: Detecta y visualiza automáticamente cómo se conectan tus dispositivos, servicios y dependencias. Este contexto es lo que agiliza la clasificación inicial de incidentes cuando algo falla en un nivel superior.
- Métricas históricas e informes de tendencias: Almacena los datos de rendimiento a lo largo del tiempo para que puedas identificar patrones recurrentes, planificar la capacidad e informar sobre el cumplimiento de los SLA. Las herramientas de paneles de Datadog facilitan la creación y el uso compartido de este tipo de análisis.
- Agregación y correlación de registros: Extrae los registros de todo tu entorno a una única vista y correlaciónalos con los eventos de rendimiento. Esto es lo que te proporciona una visión completa cuando se activa una alerta y necesitas entender por qué.
- Supervisión de infraestructuras distribuidas y en la nube: Amplía la visibilidad a entornos en la nube, contenedores y configuraciones híbridas junto con tu infraestructura local. Herramientas como Zabbix pueden configurarse para cubrir una amplia variedad de entornos, aunque esa flexibilidad también implica una mayor complejidad de configuración.
5. Supervisión y gestión remotas (RMM)
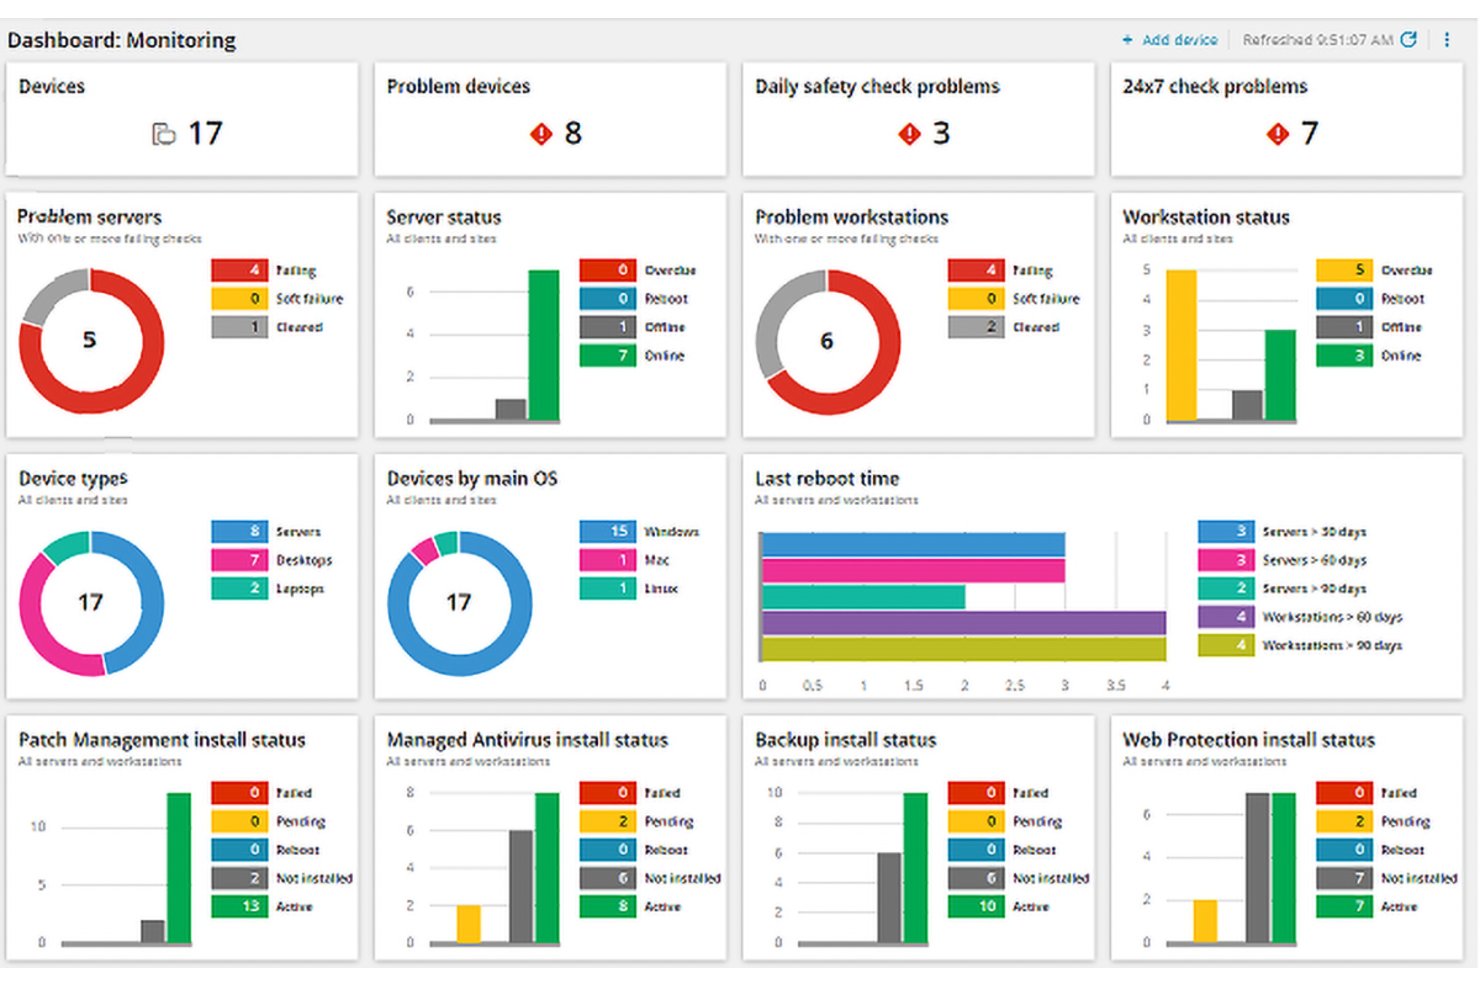
Los proveedores de servicios gestionados y los equipos internos de TI utilizan herramientas de RMM, como NinjaOne y ConnectWise Automate, para supervisar los dispositivos finales, ejecutar tareas de mantenimiento automatizadas y desplegar correcciones en entornos distribuidos desde una única consola.
Según mi experiencia, la capacidad de detectar y resolver problemas en un dispositivo remoto sin tocarlo es lo que justifica el lugar del RMM en un conjunto de herramientas de TI.
Ventajas
La mayor ventaja que he observado con herramientas de RMM como NinjaOne y ConnectWise Automate es la capacidad de detectar y solucionar problemas en dispositivos finales remotos sin necesitar acceso físico al dispositivo.
Las tareas de mantenimiento automatizadas —despliegue de parches, ejecución de secuencias de comandos y comprobaciones de estado— se ejecutan en segundo plano en toda la flota, de modo que el equipo no tiene que realizar manualmente tareas repetitivas dispositivo por dispositivo.
Esa combinación de supervisión proactiva y resolución remota es lo que permite gestionar entornos distribuidos sin aumentar el número de empleados al mismo ritmo que el número de dispositivos.
Características
Las herramientas de RMM proporcionan a los equipos de TI y a los proveedores de servicios gestionados un panel único para supervisar, mantener y reparar dispositivos finales distribuidos sin estar físicamente en el lugar; esto es lo que realmente implica en la práctica:
- Supervisión continua de dispositivos finales: Realiza un seguimiento en tiempo real de las métricas de estado de los dispositivos —CPU, memoria, disco y conectividad— en todos los dispositivos finales gestionados. Según mi experiencia, aquí es donde se detecta una unidad que está fallando o un proceso descontrolado antes de que un usuario llegue a abrir una incidencia.
- Despliegue automatizado de parches: Programa y distribuye parches del sistema operativo y de las aplicaciones en los dispositivos finales de toda la flota sin intervención manual. NinjaOne gestiona esto especialmente bien, ya que permite definir ventanas de mantenimiento y flujos de trabajo de aprobación para que los parches se instalen sin interrumpir el horario laboral.
- Acceso remoto y resolución: Conéctate directamente a cualquier dispositivo final gestionado para ejecutar diagnósticos, aplicar correcciones o reconfigurar ajustes sin enviar a nadie al lugar. Esto es lo que hace viable gestionar flotas distribuidas a gran escala.
- Automatización de secuencias de comandos y tareas: Despliega secuencias de comandos en grupos de dispositivos para gestionar tareas de mantenimiento repetitivas, como borrar archivos temporales, restablecer servicios y aplicar configuraciones. ConnectWise Automate ofrece un sólido motor de secuencias de comandos para este tipo de trabajo.
- Alertas y escalado de incidencias: Establece umbrales para las métricas de estado de los dispositivos y recibe notificaciones cuando algo queda fuera de los rangos aceptables. La clave está en crear una lógica de alertas lo bastante específica como para permitir actuar, no simplemente generar ruido.
- Inventario de activos e informes: Mantén un registro actualizado de cada dispositivo bajo gestión, incluidas las especificaciones de los componentes físicos, los programas instalados y el estado de cumplimiento de las políticas. Esto es lo que proporciona una visión precisa del entorno cuando la dirección la solicita o llega una auditoría.
- Gestión de políticas y configuraciones: Define configuraciones estándar y aplícalas en grupos de dispositivos, de modo que los nuevos dispositivos finales entren en funcionamiento ya alineados con la configuración de referencia, en lugar de requerir una configuración manual.
6. Gestión de parches
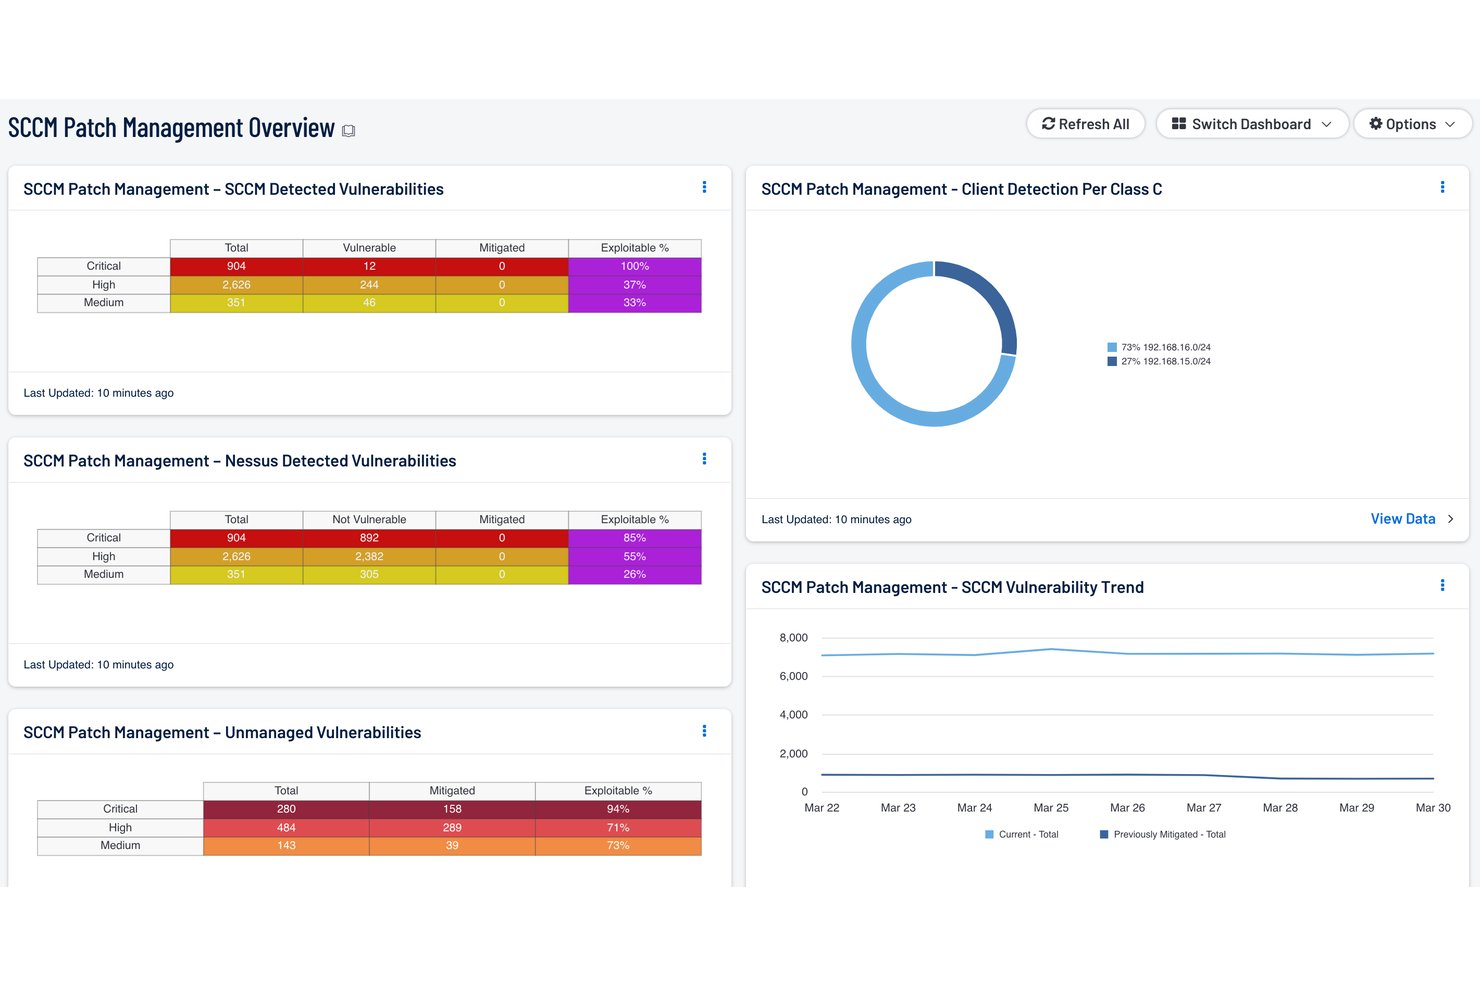
Mantener los sistemas actualizados es una de las formas más directas que tienen los equipos de TI de reducir la exposición a vulnerabilidades conocidas; el software de gestión de parches automatiza el descubrimiento, las pruebas y el despliegue de actualizaciones en toda la flota de sistemas operativos y aplicaciones.
Según mi experiencia, es en los paneles de cumplimiento donde pasarás la mayor parte del tiempo, ya que muestran exactamente qué dispositivos están expuestos antes de que una vulnerabilidad se convierta en una incidencia.
Ventajas
Automatizar el descubrimiento y el despliegue de parches en toda la flota de sistemas operativos y aplicaciones es donde herramientas como Ivanti y ManageEngine Patch Manager Plus justifican su lugar; ya no dependes de procesos manuales que omiten dispositivos o se quedan atrás con respecto a los ciclos de lanzamiento.
Según mi experiencia, los paneles de cumplimiento son la función más valiosa en el día a día, ya que ofrecen una visión clara de qué dispositivos finales están expuestos antes de que esa vulnerabilidad se convierta en una incidencia activa.
Esa visibilidad por sí sola es lo que transforma la gestión de parches, pasando de una reacción apresurada a un proceso programado y auditable que el equipo puede mantener bajo control.
Funciones
Las herramientas de gestión de parches controlan todo el ciclo de vida de las actualizaciones, desde la detección hasta la implementación y la verificación, para que tu equipo no tenga que hacer un seguimiento manual de qué dispositivos ejecutan software obsoleto:
- Detección automatizada de parches: Analiza continuamente tu entorno para identificar parches de sistemas operativos y aplicaciones que faltan en cada terminal gestionado. Según mi experiencia, aquí es donde dejas de depender de suposiciones y empiezas a trabajar con una imagen precisa de tu exposición.
- Pruebas y preparación de parches: Prueba las actualizaciones en un grupo controlado antes de implementarlas en toda la flota. Ivanti lo gestiona bien, ya que permite definir anillos de prueba para que un parche defectuoso no deje fuera de servicio los sistemas de producción.
- Implementación programada y ventanas de mantenimiento: Define exactamente cuándo se implementan los parches para que las actualizaciones no interrumpan el horario laboral ni las cargas de trabajo críticas. Esta función es la que hace que la aplicación automatizada de parches sea práctica en lugar de disruptiva.
- Cobertura multiplataforma: Aplica parches en Windows, macOS, Linux y aplicaciones de terceros desde una única consola. ManageEngine Patch Manager Plus cubre una amplia variedad de proveedores de aplicaciones, algo importante cuando tu entorno ejecuta algo más que software del sistema operativo.
- Paneles e informes de cumplimiento: Obtén una vista en tiempo real de qué dispositivos tienen los parches instalados, cuáles están pendientes y cuáles no cumplen los requisitos. Diría que esta es la función más utilizada en el día a día: es lo que consultas cuando la dirección pregunta por la exposición a vulnerabilidades.
- Reversión y corrección: Revierte un parche problemático sin tener que intervenir manualmente en cada dispositivo afectado. Contar con esa opción de respaldo integrada es lo que convierte la implementación automatizada en una operación de bajo riesgo en lugar de una apuesta.
- Priorización de parches por gravedad: Clasifica los parches por criticidad, según las puntuaciones CVE o los avisos de los proveedores, para que tu equipo aborde las vulnerabilidades de alto riesgo antes que las actualizaciones rutinarias.
7. Plataformas de gestión de la nube
Gestionar recursos en la nube de AWS, Azure o Google Cloud Platform sin una plataforma específica significa no tener visibilidad de los costes, el uso ni la gobernanza.
Según mi experiencia, las plataformas de gestión de la nube proporcionan a los equipos de TI la visibilidad necesaria para realizar un seguimiento de la asignación de recursos, aplicar políticas de acceso y controlar el gasto antes de que se descontrole.
Ventajas
Contar con visibilidad sobre la asignación de recursos en la nube, el gasto y las políticas de acceso desde una única consola es lo que hace que herramientas como AWS Management Console y Azure Arc merezcan realmente el tiempo de configuración.
Según mi experiencia, las funciones de gestión de costes son las que ofrecen un valor más inmediato: poder detectar y eliminar recursos inactivos o sobredimensionados antes de que inflen tu factura mensual es el tipo de control proactivo que el seguimiento manual sencillamente no puede proporcionar.
Esa misma visibilidad también facilita mucho la aplicación de la gobernanza, ya que configuras y supervisas las políticas de acceso desde un único lugar en vez de cambiar constantemente entre los paneles de los proveedores.
Funciones
Las plataformas de gestión de la nube reúnen la visibilidad y el control que, de otro modo, estarían repartidos entre las consolas de cada proveedor. Así es como funciona en la práctica:
- Supervisión y visibilidad de los recursos: Realiza un seguimiento en tiempo real del uso, la disponibilidad y el rendimiento de los recursos en la nube. Según mi experiencia, aquí es donde detectas las instancias sobredimensionadas y los recursos inactivos antes de que aparezcan como conceptos en tu factura.
- Gestión de costes y controles del gasto: Establece presupuestos, realiza un seguimiento del gasto por equipo o proyecto y recibe alertas cuando el uso tienda a superar los límites. AWS Management Console lo gestiona bien con Cost Explorer, ya que ofrece desgloses detallados sin necesidad de una herramienta de FinOps independiente.
- Gobernanza del acceso y las identidades: Define y aplica quién puede acceder a cada recurso de la nube y audita ese acceso desde una capa centralizada de políticas. Azure Arc facilita especialmente esta gestión en entornos híbridos donde coexisten recursos locales y en la nube.
- Gestión de recursos multinube e híbridos: Gestiona cargas de trabajo en AWS, Azure y Google Cloud Platform desde una única interfaz en lugar de cambiar constantemente entre los paneles de los proveedores.
- Aprovisionamiento y escalado automatizados: Pon en marcha o retira recursos en función de la demanda sin intervención manual. Esto mantiene tu entorno ágil sin que nadie tenga que supervisar continuamente la asignación de recursos.
- Cumplimiento y aplicación de políticas: Aplica políticas de gobernanza en todo tu entorno en la nube y recibe información continua sobre los puntos en los que tu configuración se desvía de la línea base definida. Esta es la función que destacaría cuando surge la preparación para una auditoría.
- Alertas y diagnóstico de incidentes: Recibe notificaciones cuando se deteriore el estado de los recursos y rastrea el problema hasta su origen sin tener que cambiar entre distintos paneles.
More Articles
8. Plataformas de gestión de SaaS
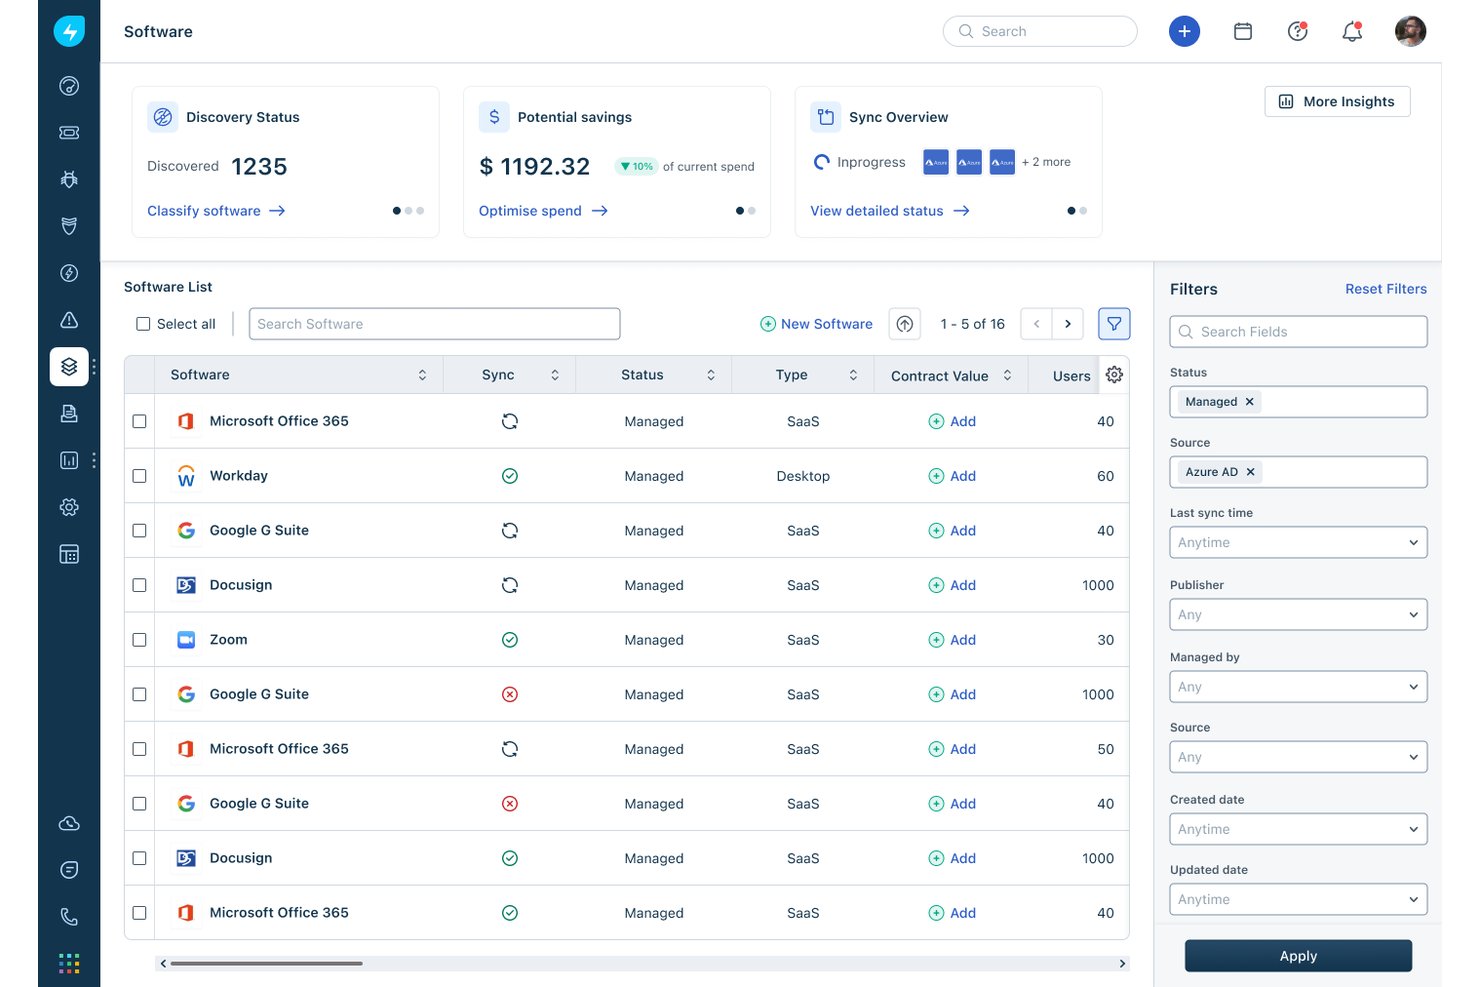
Hacer un seguimiento de cada aplicación a la que está suscrita tu organización se vuelve complicado rápidamente: las plataformas de gestión de SaaS proporcionan a los equipos de TI una visibilidad centralizada de las licencias de software, el uso y el gasto en todo el conjunto de aplicaciones.
Según mi experiencia, las funciones de recuperación de licencias por sí solas permiten amortizar la herramienta, ya que te ayudan a identificar y eliminar puestos sin usar antes de que llegue el siguiente ciclo de renovación.
Ventajas
Centralizar la visibilidad de tus aplicaciones SaaS en una única consola es lo que transforma un conjunto caótico de aplicaciones en algo que realmente puedes gestionar; herramientas como Torii y BetterCloud te permiten ver cada suscripción, el número de puestos y las métricas de uso en un solo lugar.
Según mi experiencia, las funciones de recuperación de licencias son donde verás el retorno más rápido: identificar puestos sin usar antes de los ciclos de renovación es el tipo de control de costes que el seguimiento manual mediante hojas de cálculo sencillamente no puede ofrecer a escala.
Esta visibilidad también facilita los procesos de incorporación y desvinculación, ya que aprovisionas y desaprovisionas el acceso a las aplicaciones desde un único flujo de trabajo, en lugar de tener que buscar en paneles de administración individuales.
Funciones
Esto es lo que las plataformas de gestión de SaaS muestran realmente y que, de otro modo, tu equipo de TI tendría que recopilar manualmente:
- Detección e inventario de aplicaciones: Detecta automáticamente cada aplicación SaaS en uso en tu organización, incluida la TI en la sombra que nunca pasó por un proceso formal de adquisición. Torii lo hace bien, incorporando datos de aplicaciones desde el inicio de sesión único, los sistemas financieros y las extensiones del navegador.
- Gestión de licencias y puestos: Haz un seguimiento de cuántas licencias estás pagando frente a cuántas se utilizan activamente. Esta es la función que hace que la plataforma merezca la pena: he visto equipos recuperar cientos de puestos sin usar simplemente gracias a disponer de esta visibilidad.
- Análisis de uso: Comprueba con qué frecuencia se accede a cada aplicación y quién lo hace. Cuando llega el momento de renovar, negocias basándote en datos, no en suposiciones.
- Seguimiento del gasto y los contratos: Centraliza los costes de las suscripciones, las fechas de renovación y las condiciones de los contratos en un solo lugar. Sin esto, las renovaciones te sorprenden y quedas vinculado durante otro año antes de haber tenido la oportunidad de evaluar si sigues necesitando la herramienta.
- Incorporación y desvinculación automatizadas: Aprovisiona y desaprovisiona el acceso a las aplicaciones mediante flujos de trabajo definidos, en lugar de buscar en paneles de administración individuales. BetterCloud gestiona bien este proceso y permite activar cambios de acceso en función de eventos de RR. HH.
- Supervisión de la seguridad y el cumplimiento: Marca las aplicaciones que no cumplen los estándares de seguridad de tu organización o que los empleados han autorizado con permisos excesivos. Esta es la función que yo priorizaría si la gobernanza de datos es una preocupación para tu equipo.
Encuentra las herramientas adecuadas para tu entorno de TI
Comprender los diferentes tipos de software de gestión de TI es el primer paso. El siguiente es encontrar herramientas que respondan a las necesidades de tu equipo sin añadir complejidad innecesaria. Consulta nuestra guía sobre el mejor software de gestión de operaciones de TI para comparar plataformas de supervisión, automatización, gestión de incidentes y operaciones en la nube.