Software für Sicherheitsinformationen und Ereignisverwaltung (SIEM) unterstützt Teams in Security Operations Centern (SOC) dabei, Sicherheitsdaten zu sammeln, Bedrohungen zu erkennen und verdächtige Aktivitäten zu untersuchen.
Die richtigen SIEM-Tools sammeln nicht einfach nur Protokolle – sie verwandeln unbearbeitete Ereignisdaten in ein klares Bild der Vorgänge in Ihrer Umgebung. Funktionen wie die Echtzeit-Ereigniskorrelation sowie die Verwaltung von Warnungen und Benachrichtigungen unterscheiden ein Tool, das Sie zum Handeln befähigt, von einem, das Sie in einer Flut von Meldungen versinken lässt.
Wenn Ihr SOC-Team mehr Zeit mit der Priorisierung von Warnungen als mit der Untersuchung von Bedrohungen verbringt, liegt das Problem häufig bei den eingesetzten Tools. Dieser Artikel erläutert die wichtigsten Funktionen, damit Sie beurteilen können, was Ihrer aktuellen Einrichtung fehlt und was Sie als Nächstes priorisieren sollten.
10 unverzichtbare SIEM-Funktionen für jedes SOC-Team
Diese Funktionen zeigen, wie SIEM-Plattformen Sicherheitsdaten sammeln und miteinander verknüpfen, relevante Aktivitäten sichtbar machen sowie Untersuchungen, Berichte und Reaktionen unterstützen:
1. Aufnahme und Normalisierung von Protokolldaten
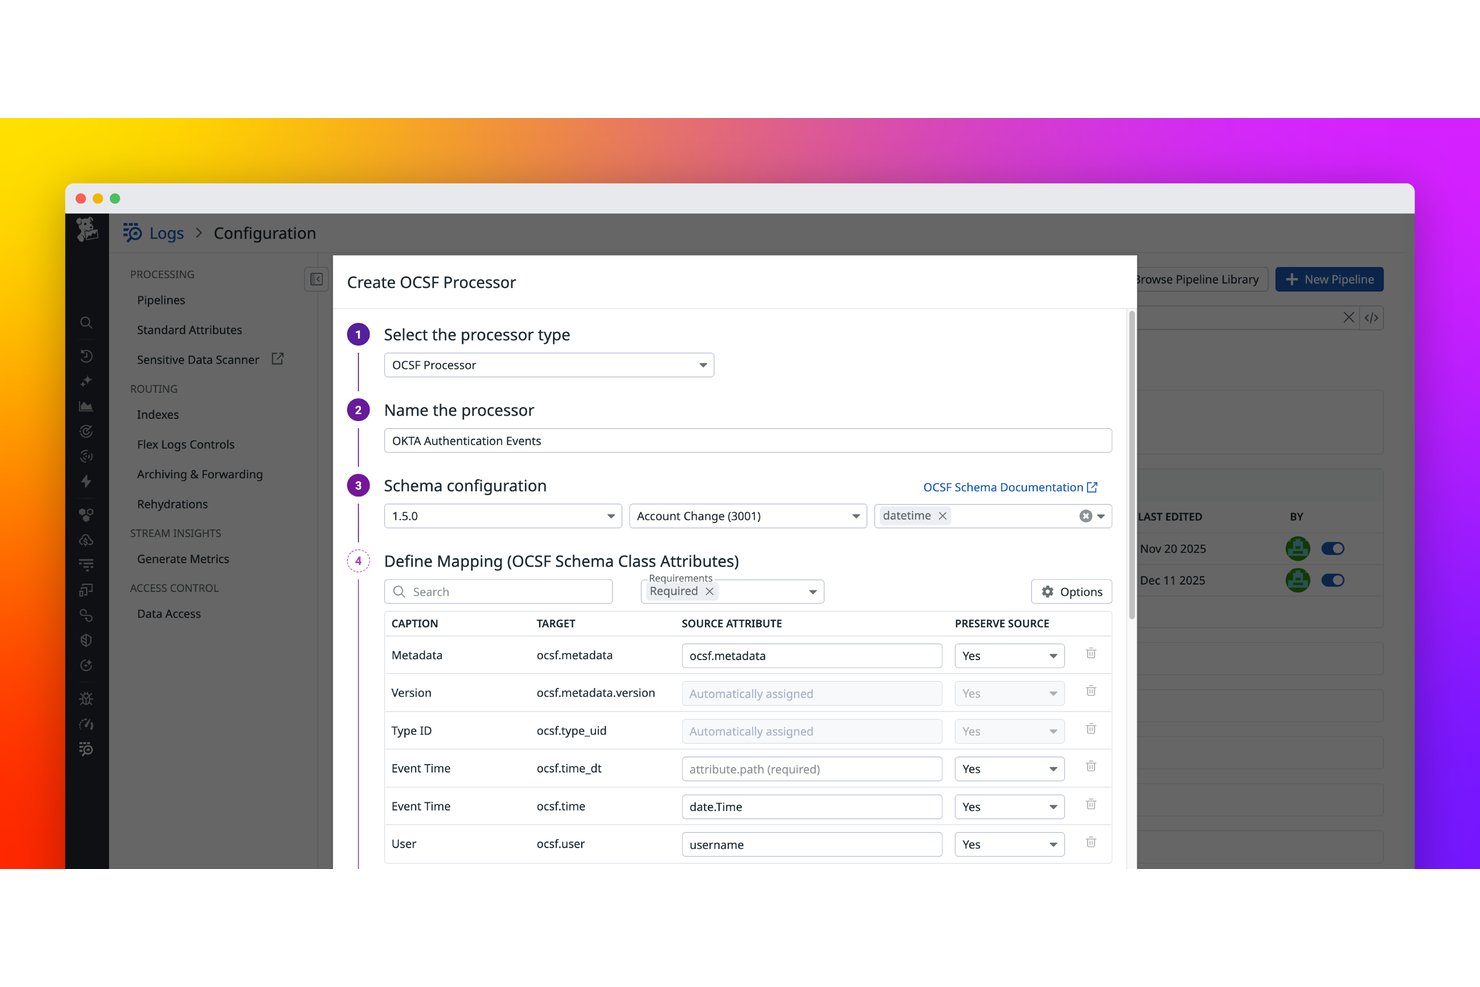
Die Aufnahme und Normalisierung von Protokolldaten bildet die Grundlage, auf der jede andere SIEM-Funktion aufbaut. Die Plattform nimmt unbearbeitete Ereignisdaten aus Firewalls, Endgeräten, Cloud-Diensten und Anwendungen auf und wandelt sie anschließend in ein einheitliches Format um, mit dem Analysten tatsächlich arbeiten können.
Meiner Erfahrung nach zeigt sich hier, ob sich SIEM-Tools bewähren oder auseinanderfallen. Wenn Ihre Daten unvollständig oder uneinheitlich formatiert sind, übersehen Korrelationsregeln wichtige Ereignisse. Eine gute Normalisierung sorgt dafür, dass Protokolle von einem Windows-Endpunkt und aus einem Cloud-Speicher-Bucket innerhalb der Plattform dieselbe Sprache sprechen.
Folgendes wird durch eine gute Aufnahme und Normalisierung von Protokolldaten tatsächlich abgedeckt:
- Quellenabdeckung: Daten werden aus unterschiedlichen Quellen abgerufen – etwa Windows-Ereignisprotokollen, Syslog-Daten von Palo-Alto-Firewalls, AWS CloudTrail und SaaS-Apps –, ohne dass für jede Quelle manuelle Parserarbeit erforderlich ist.
- Schemamapping: Herstellerspezifische Feldnamen werden in ein einheitliches Schema übersetzt, sodass „src_ip“ und „source_address“ in Ihren Abfragen dasselbe bedeuten.
- Datenanreicherung: Kontext wie Geolokalisierungsdaten oder Asset-Tags wird bereits bei der Aufnahme angefügt, bevor die Protokolle Ihre Korrelations-Engine erreichen.
- Verarbeitung von Datenmengen: Plattformen wie Splunk und Microsoft Sentinel nutzen Funktionen zur Datenaufnahme und Indexierung, um große Protokollmengen zu verwalten.
2. Echtzeit-Ereigniskorrelation
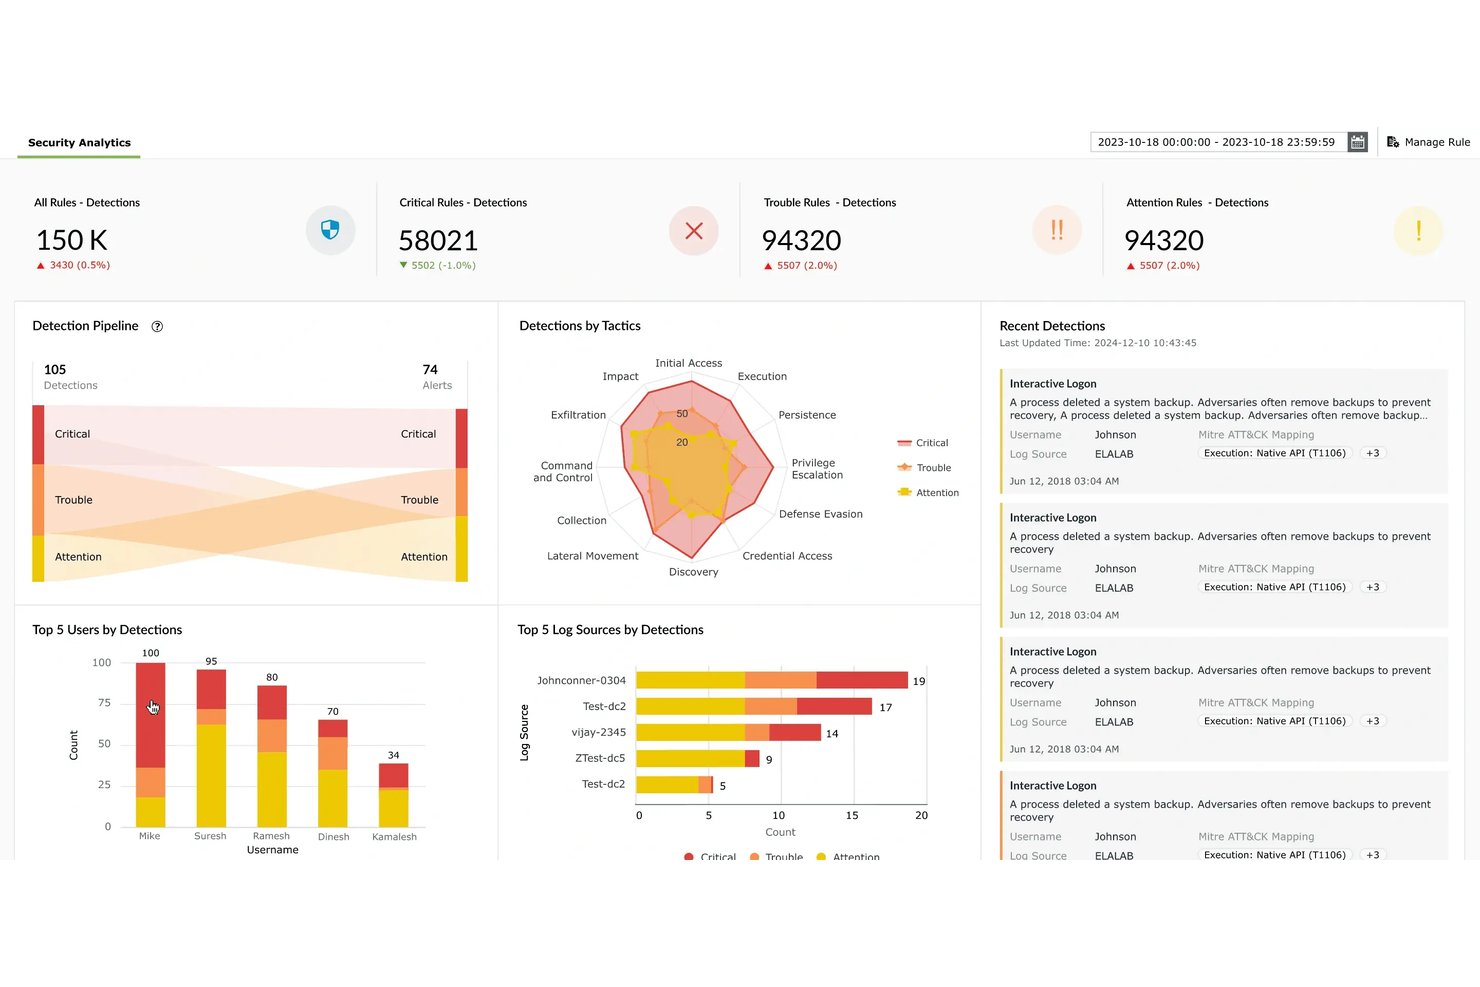
Die Echtzeit-Ereigniskorrelation verbessert die Bedrohungserkennung, indem sie Aktivitäten aus mehreren Protokollquellen miteinander verknüpft, um verdächtige Muster zu identifizieren.
Beispielsweise kann ein SIEM wiederholte fehlgeschlagene Anmeldungen, eine erfolgreiche Anmeldung und eine unerwartete Rechteänderung zu einer Sequenz verknüpfen, die Analysten untersuchen können, anstatt jedes Ereignis als isolierte Warnung zu behandeln.
Meiner Erfahrung nach sparen SIEM-Plattformen Analysten damit am meisten Zeit. Ohne Korrelation verfolgen Sie eine Flut irrelevanter Meldungen. Mit Korrelation sehen Sie eine Ereigniskette mit tatsächlichem Kontext.
Plattformen wie Microsoft Sentinel verwenden integrierte Korrelationsregeln und maschinelles Lernen, um diese Muster sichtbar zu machen, bevor sie zu etwas Schwerwiegendem eskalieren.
Folgendes leistet die Echtzeit-Ereigniskorrelation tatsächlich innerhalb der Plattform:
- Regelbasierte Erkennung: Vordefinierte Logik kennzeichnet bekannte Angriffsmuster – etwa drei fehlgeschlagene Anmeldungen, gefolgt von einer erfolgreichen Anmeldung –, ohne dass ein Analyst eingreifen muss.
- Quellenübergreifender Abgleich: Ereignisse aus verschiedenen Systemen werden korreliert, sodass eine verdächtige DNS-Abfrage und eine ausgehende Datenübertragung als ein Vorfall und nicht als zwei separate Ereignisse angezeigt werden.
- Verhaltensbaselines: Tools wie Microsoft Sentinel und IBM QRadar vergleichen aktuelle Aktivitäten mit historischen Normalwerten, um Anomalien zu erkennen, die reine Regeln übersehen würden.
- Gruppierung von Vorfällen: Zusammengehörige Warnungen werden zu einem einzigen Fall zusammengeführt, sodass Analysten eine Untersuchung statt Dutzender voneinander getrennter Ereignisse bearbeiten.
Have an account? Log In
3. Integration von Bedrohungsinformationen
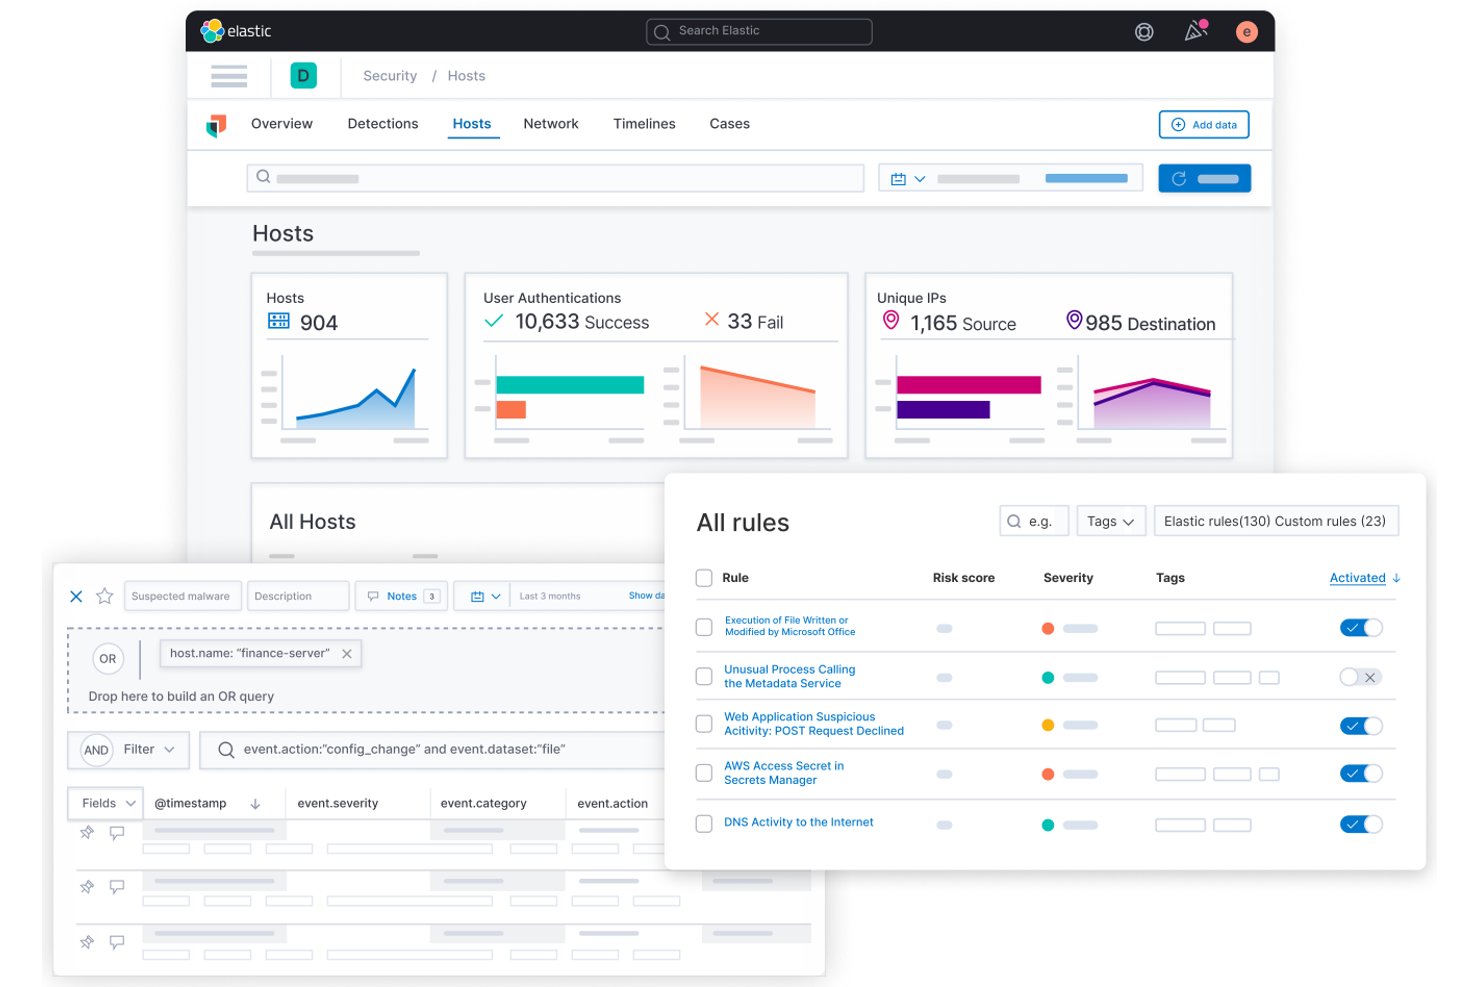
Die Integration von Bedrohungsdaten verbindet Ihr SIEM mit externen Feeds – etwa mit bekannten schädlichen IP-Adressen, Domains und Datei-Hashes –, sodass die Plattform Aktivitäten automatisch markieren kann, die mit bestätigten Bedrohungsindikatoren übereinstimmen.
Meiner Erfahrung nach verwandelt dies ein reaktives Werkzeug in ein proaktives. Statt auf einen Alarm zu warten, um eine Untersuchung einzuleiten, zeigt Ihr SIEM Übereinstimmungen mit aktuellen Bedrohungsdaten sofort an, sobald diese in Ihren Protokollen auftauchen.
Plattformen wie IBM QRadar und Microsoft Sentinel unterstützen native Feed-Integrationen, wodurch die manuelle Sucharbeit entfällt, die Analysten während aktiver Untersuchungen ausbremst.
So sieht die Integration von Bedrohungsdaten innerhalb eines SIEM aus:
- Feed-Aufnahme: Nimmt STIX/TAXII-Feeds, kommerzielle Quellen wie Recorded Future oder Open-Source-Listen wie AlienVault OTX automatisch auf.
- IOC-Abgleich: Vergleicht aufgenommene Protokolle in Echtzeit mit bekannten schädlichen IP-Adressen, Domains und Datei-Hashes und markiert Übereinstimmungen, sobald sie auftreten.
- Kontextanreicherung: Fügt Alarmen Profile von Bedrohungsakteuren und Kampagnendaten hinzu, damit Analysten wissen, womit sie es zu tun haben, bevor sie mit der Untersuchung beginnen.
- Bewertung der Zuverlässigkeit: Ordnet IOC-Übereinstimmungen nach ihrer Zuverlässigkeit, damit Indikatoren mit geringer Aussagekraft keine Erkennungen mit hoher Priorität überdecken.
4. Analyse des Benutzer- und Entitätsverhaltens
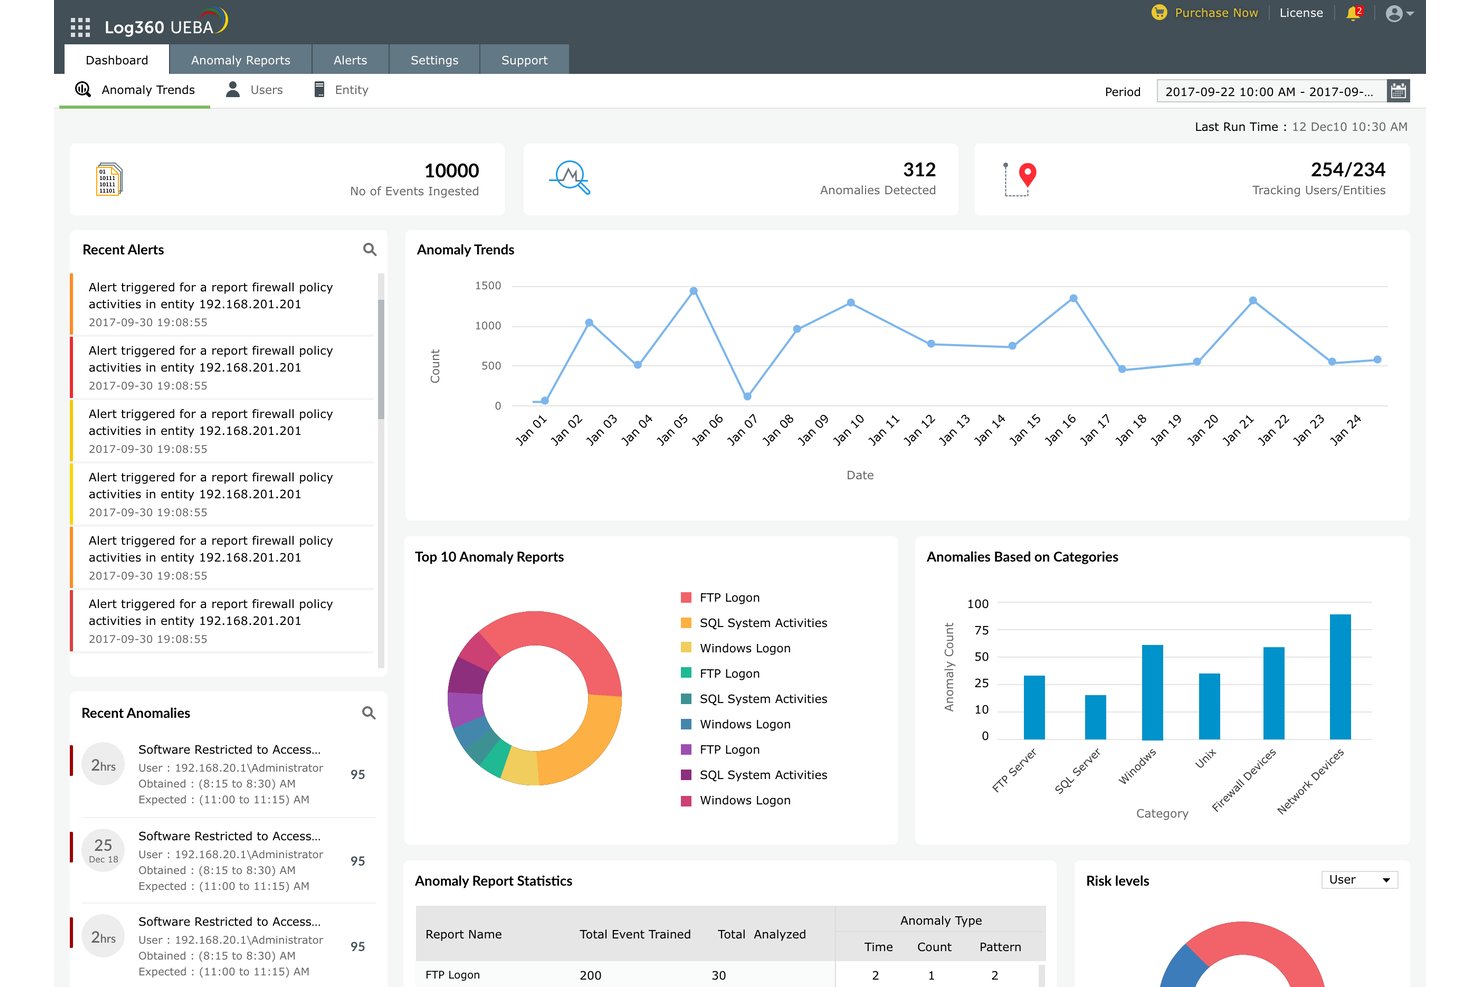
Die Analyse des Benutzer- und Entitätsverhaltens (UEBA) erkennt Bedrohungen, indem sie für jeden Benutzer und jedes Gerät ein Profil normaler Aktivitäten erstellt und anschließend Abweichungen von diesem Muster markiert.
Meiner Erfahrung nach erkennt UEBA Dinge, die eine regelbasierte Erkennung übersieht – etwa wenn ein Entwickler plötzlich um 2 Uhr morgens auf HR-Dateien zugreift oder ein Dienstkonto eine ungewöhnlich große Datenmenge überträgt. Dies ist besonders nützlich bei Insider-Bedrohungen, bei denen kein einzelnes Ereignis allein verdächtig wirkt.
Plattformen wie Microsoft Sentinel und Exabeam integrieren UEBA direkt in den Untersuchungsablauf, sodass Analysten Kontext erhalten, ohne zwischen Werkzeugen wechseln zu müssen.
Das zeigt UEBA tatsächlich innerhalb eines SIEM an:
- Erkennung von Abweichungen vom Normalverhalten: Markiert, wenn sich das Verhalten von einem etablierten Normalzustand entfernt – etwa wenn ein Finanzmitarbeiter plötzlich die Datenbank mit dem Inventar der Endpunkte abfragt.
- Risikobewertung: Weist Benutzern und Entitäten im Laufe der Zeit eine kumulative Risikobewertung zu, damit Analysten zuerst die Konten mit dem höchsten Risiko priorisieren.
- Transparenz bei Insider-Bedrohungen: Erkennt schleichende Bedrohungen, die keinen einzelnen Alarm mit hoher Schwere erzeugen – die Zeitleistenansicht von Exabeam ist hier besonders nützlich.
- Kontext auf Entitätsebene: Gruppiert Aktivitäten nach Gerät oder Dienstkonto und nicht nur nach Benutzer, sodass das Verhalten eines kompromittierten Rechners nicht in der Alarmwarteschlange verloren geht.
5. Orchestrierung der Vorfallreaktion
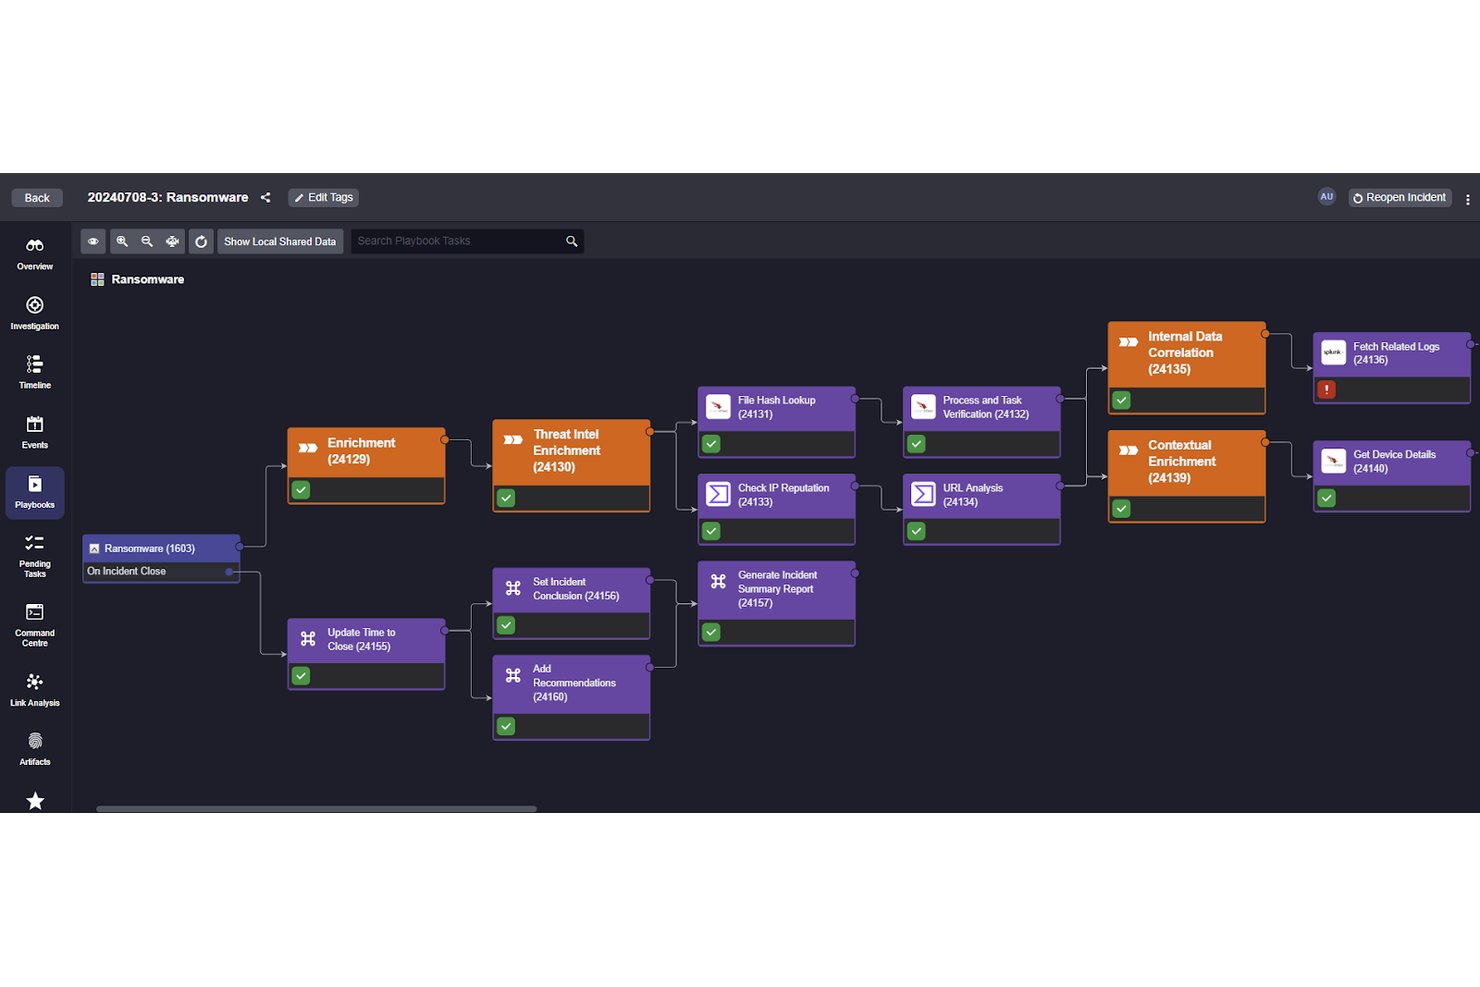
Die Orchestrierung der Vorfallreaktion ermöglicht es Ihrem SIEM, vordefinierte Reaktionsmaßnahmen auszulösen, sobald eine Bedrohung bestätigt wurde – etwa einen kompromittierten Endpunkt zu isolieren, eine IP-Adresse zu blockieren oder ein Ticket zu eröffnen –, ohne auf das Eingreifen eines Analysten zu warten.
Meiner Erfahrung nach schließt dies die Lücke zwischen Erkennung und Eindämmung. Je schneller eine Bedrohung eingedämmt wird, desto geringer ist der von ihr verursachte Schaden. Plattformen wie Microsoft Sentinel verknüpfen Reaktions-Playbooks direkt mit Alarmen, sodass Ihr Team die Untersuchung durchführt, während die Plattform die ersten Schritte zur Eindämmung automatisch übernimmt.
Das übernimmt die Orchestrierung der Vorfallreaktion innerhalb eines SIEM:
- Automatisierte Ausführung von Reaktionsabläufen: Löst vordefinierte Reaktionsschritte aus – etwa die Isolierung eines Endpunkts oder den Widerruf einer Benutzersitzung –, sobald eine Warnung einen bestimmten Schwellenwert erreicht, ohne dass ein Analyst eingreifen muss.
- Integration von Drittanbieter-Tools: Microsoft Sentinel verbindet sich direkt mit Tools wie ServiceNow und Microsoft Defender, sodass Eindämmungsmaßnahmen und die Ticketerstellung im selben Workflow erfolgen.
- Verzweigung durch bedingte Logik: Reaktionsabläufe passen sich anhand des Warnungskontexts an und führen bei einem Phishing-Vorfall andere Aktionen aus als bei einem Ereignis mit lateraler Bewegung.
- Protokollierung des Prüfpfads: Jede automatisierte Aktion wird mit einem Zeitstempel protokolliert, sodass Ihr Reaktionsprozess prüfbar bleibt.
6. Compliance-Berichterstattung
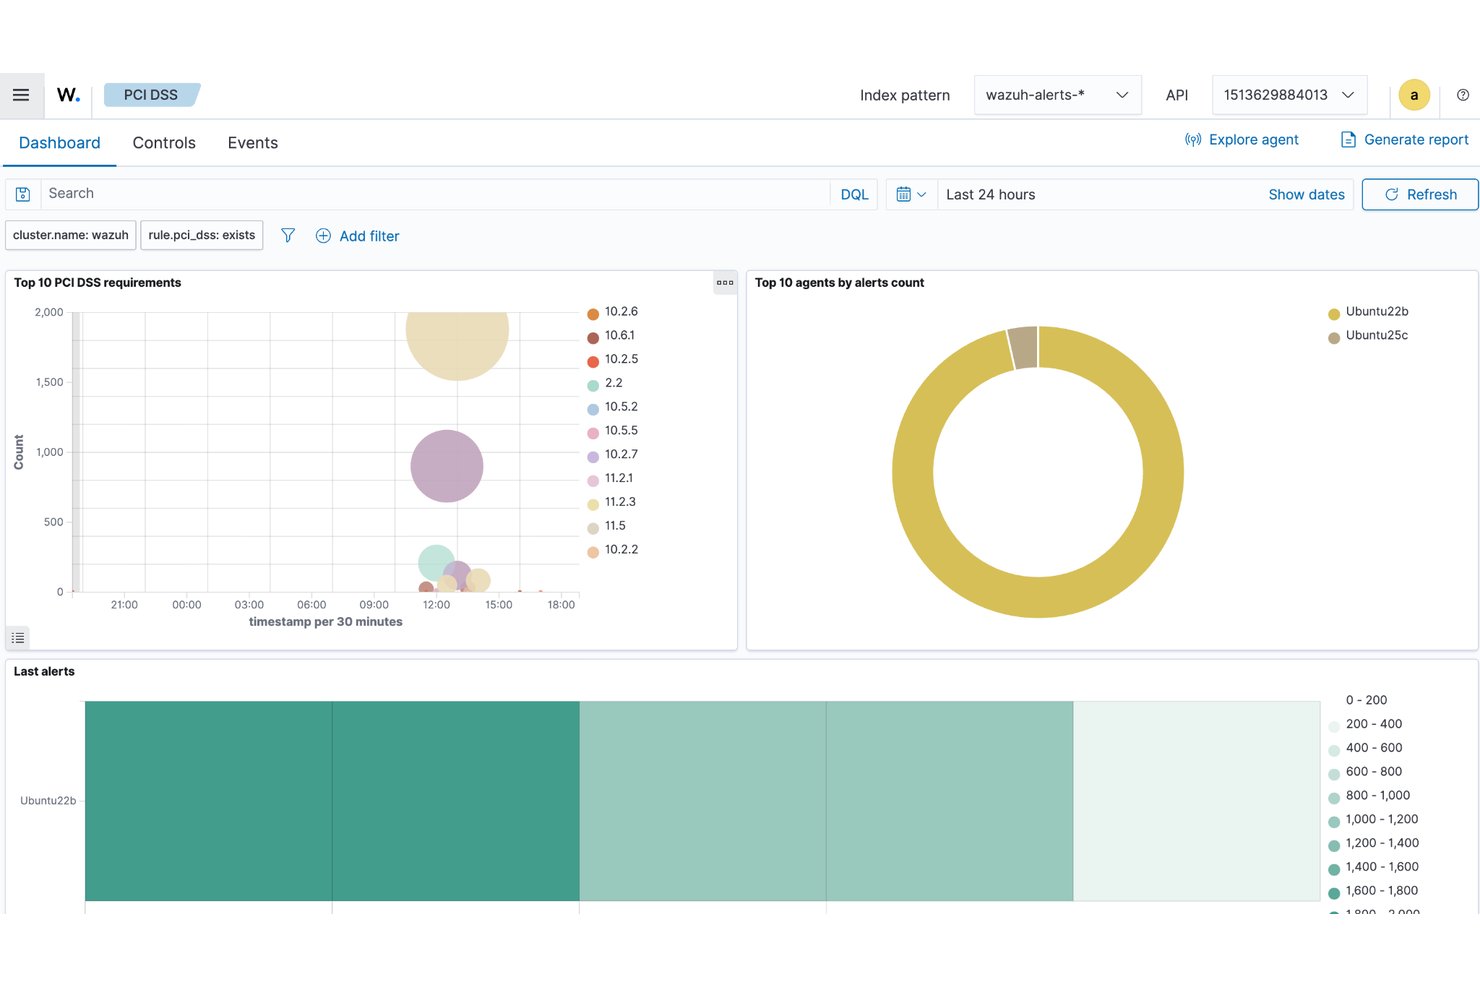
Die Compliance-Berichterstattung ermöglicht Ihrem SIEM, direkt aus Ihren Protokolldaten prüfungsbereite Dokumentation zu erstellen – ohne die Berichte jedes Quartal von Grund auf neu erstellen zu müssen.
Die meisten Plattformen ordnen erfasste Ereignisse Frameworks wie PCI DSS, HIPAA oder SOC 2 zu und stellen anschließend vorgefertigte Berichtsvorlagen bereit, die an diese Anforderungen gebunden sind.
Meiner Erfahrung nach reduziert dies den manuellen Aufwand, der vor einer Prüfung typischerweise bei Analysten anfällt. Anstatt Protokolle manuell zusammenzutragen, exportieren Sie einen strukturierten Bericht, den der Prüfer tatsächlich verwenden kann.
So sieht die Compliance-Berichterstattung in einem SIEM aus:
- Zuordnung zu Frameworks: Ordnet erfasste Ereignisse automatisch Kontrollen von PCI DSS, HIPAA oder SOC 2 zu, sodass Ihre Protokolldaten direkt mit den Prüfungsanforderungen verknüpft sind.
- Vorgefertigte Berichtsvorlagen: Plattformen wie Microsoft Sentinel und IBM QRadar enthalten fertige Berichte, die bestimmten Frameworks zugeordnet sind – keine manuelle Formatierung vor einer Prüfung erforderlich.
- Geplante Berichtszustellung: Versendet Berichte nach einem wiederkehrenden Zeitplan, sodass die Dokumentation ohne Eingreifen eines Analysten aktuell bleibt.
- Richtlinien zur Protokollaufbewahrung: Erzwingt die gesetzlich vorgeschriebenen Aufbewahrungsfristen, damit die richtigen Daten verfügbar bleiben, wenn Prüfer danach fragen.
7. Forensische Untersuchung
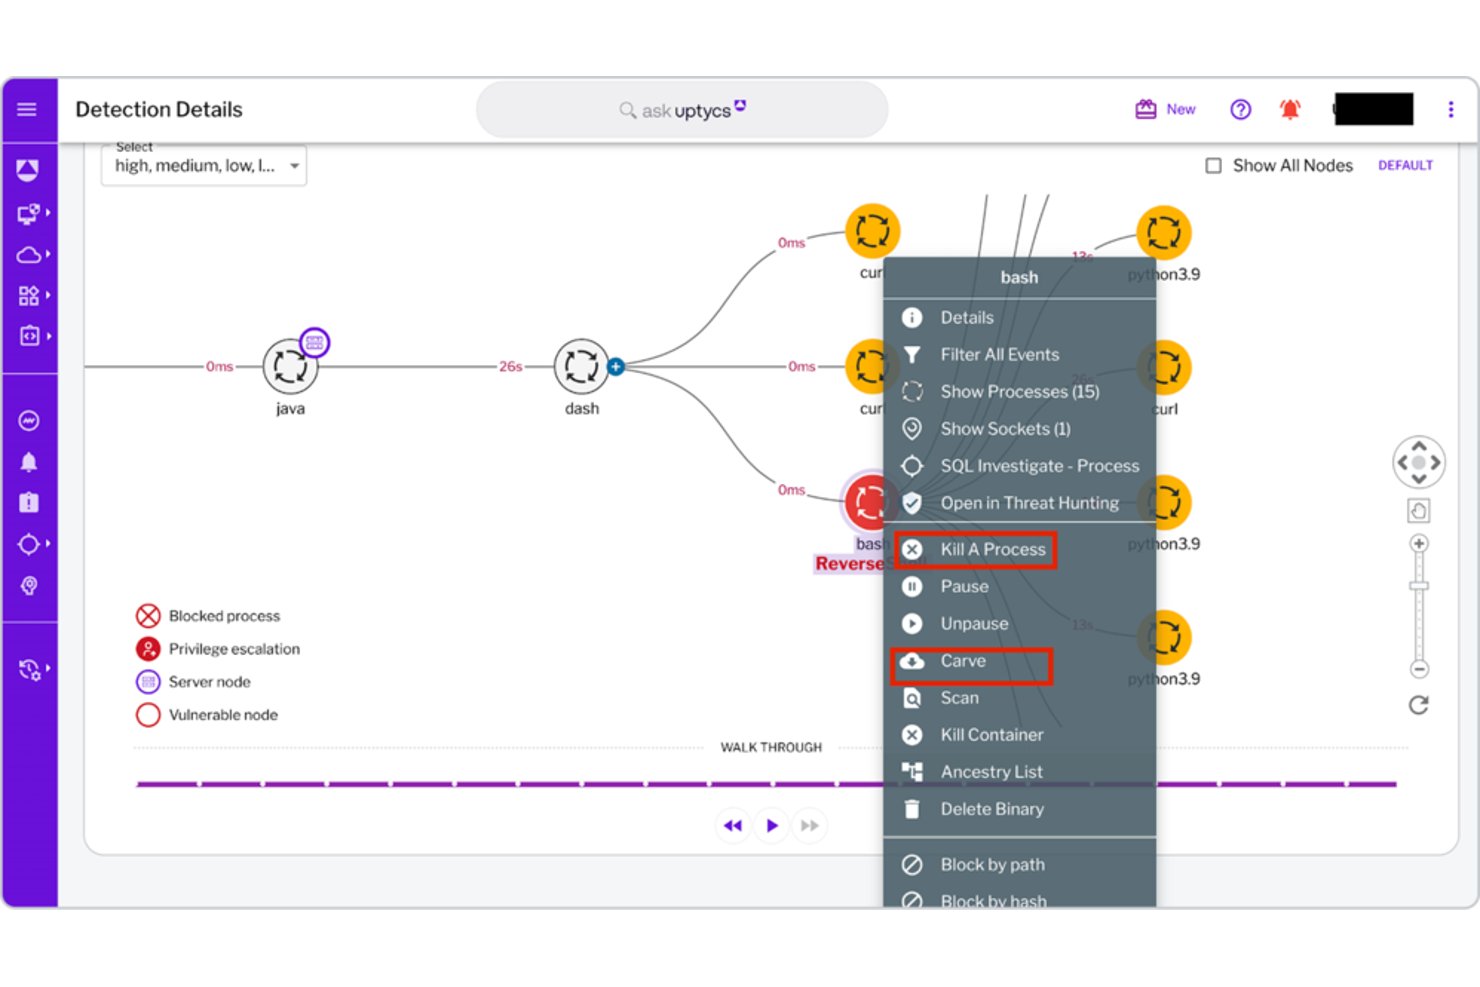
Die forensische Untersuchung ermöglicht es Ihnen, einen Vorfall anhand Ihrer Protokolldaten rückwärts nachzuverfolgen und genau zu rekonstruieren, was wann und auf welchen Systemen passiert ist.
Die meisten SIEM-Plattformen speichern Rohereignisdaten zusammen mit normalisierten Protokollen, sodass Sie die ursprünglichen Datensätze untersuchen können, ohne Details zu verlieren. Meiner Erfahrung nach lässt sich hier unterscheiden, ob ein Vorfall eingedämmt wurde oder weiterhin andauert.
Plattformen wie IBM QRadar ermöglichen es Analysten, historische Daten über lange Aufbewahrungszeiträume hinweg abzufragen. Das ist wichtig, wenn sich ein Angriff über Wochen statt über Stunden erstreckt.
Das bietet Ihnen die forensische Untersuchung in einem SIEM:
- Zugriff auf Rohprotokolle: Speichert originale Ereignisdatensätze zusammen mit normalisierten Daten, sodass Sie niemals mit einer komprimierten oder von Informationen bereinigten Version des Geschehens arbeiten.
- Abfrage historischer Daten: IBM QRadar ermöglicht es Analysten, Daten aus mehreren Monaten zu durchsuchen – nützlich, wenn sich ein Angreifer wochenlang lateral bewegte, bevor er eine Warnung auslöste.
- Rekonstruktion des Angriffsverlaufs: Rekonstruiert die Abfolge der Ereignisse über verschiedene Systeme hinweg und zeigt genau, wann ein Zugriff erfolgte und was sich geändert hat.
- Systemübergreifende Nachverfolgung: Verknüpft Aktivitäten auf Endpunkten, Netzwerkgeräten und Cloud-Workloads zu einem einzigen Untersuchungszusammenhang.
8. Aufbewahrung historischer Daten
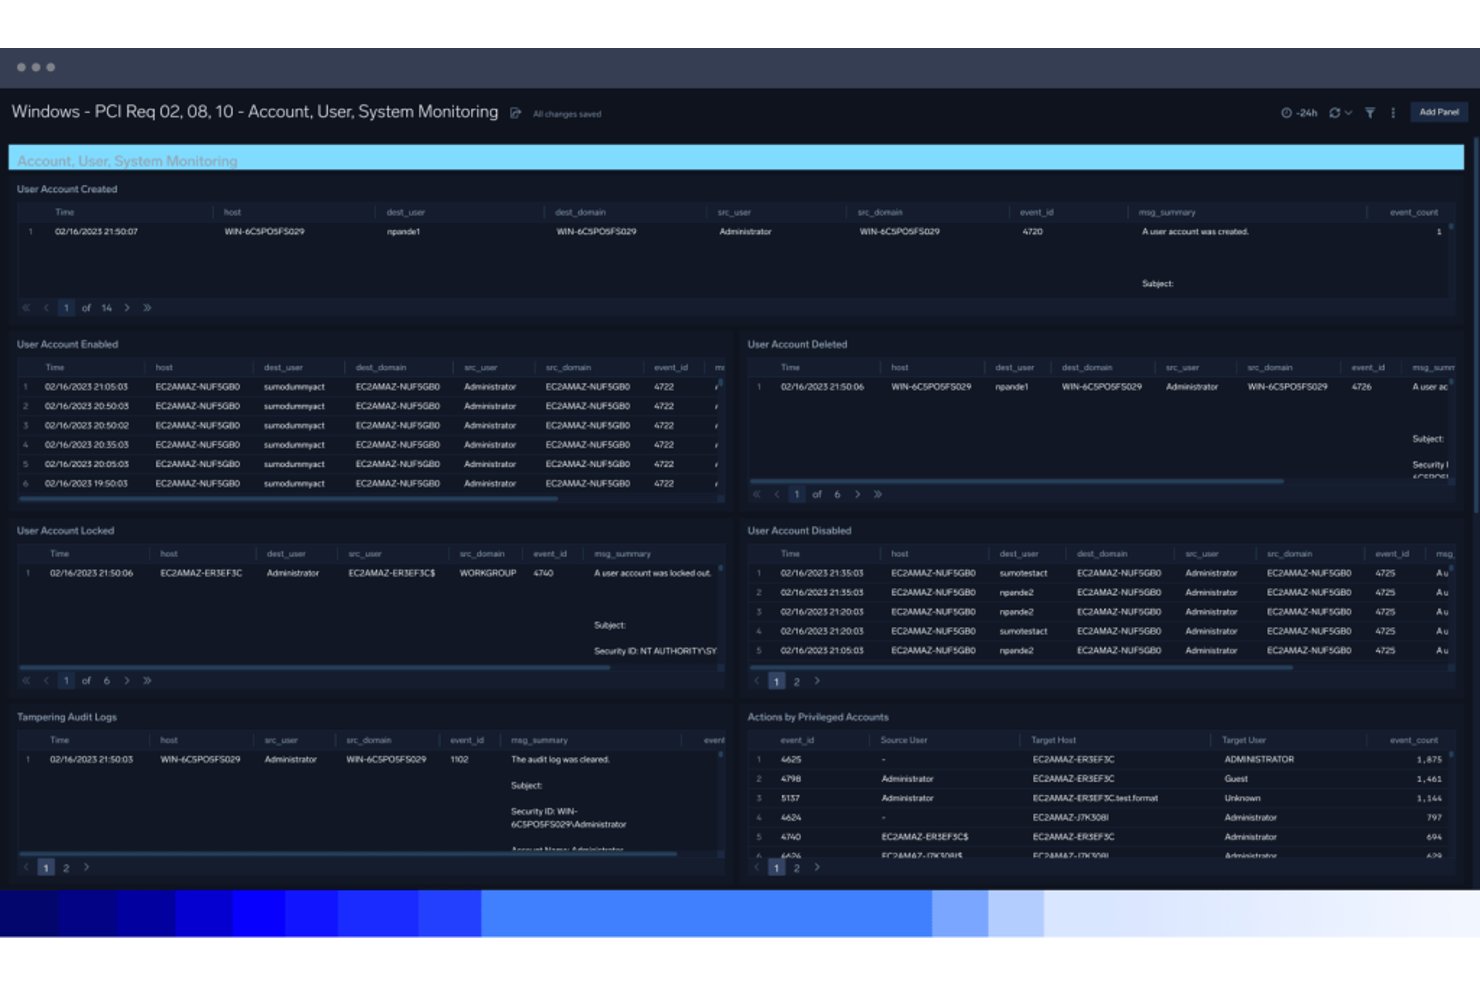
Die Aufbewahrung historischer Daten bestimmt, wie weit Ihr SIEM bei der Untersuchung eines Vorfalls zurücksuchen kann. Aufbewahrungszeiträume und der Zugriff auf ursprüngliche Ereignisdatensätze variieren je nach Plattform und Konfiguration.
Meiner Erfahrung nach unterscheidet die Aufbewahrungstiefe eine nützliche forensische Untersuchung von einer Sackgasse. Angreifer gehen oft langsam vor – Wochen können vergehen, bevor ein Alarm ausgelöst wird. In diesem Fall benötigen Sie eine vollständige Protokollhistorie, um zu rekonstruieren, was tatsächlich passiert ist. Ohne ausreichende Aufbewahrungszeiträume ermitteln Sie auf Grundlage unvollständiger Beweise.
Das bietet die Aufbewahrung historischer Daten tatsächlich innerhalb eines SIEM:
- Aufbewahrung von Rohprotokollen: Hält ursprüngliche Ereignisdatensätze für die forensische Überprüfung verfügbar, sofern dies durch die Aufbewahrungseinstellungen der Plattform unterstützt wird.
- Konfigurierbare Aufbewahrungszeiträume: IBM QRadar ermöglicht es Ihnen, unterschiedliche Aufbewahrungszeiträume nach Datenquelle festzulegen, sodass besonders wertvolle Protokolle länger aufbewahrt werden, ohne die Speicherkosten insgesamt unnötig zu erhöhen.
- Bedrohungssuche über lange Zeiträume: Ermöglicht Analysten, Daten aus mehreren Monaten abzufragen, wenn ein Angreifer sich wochenlang seitlich im Netzwerk bewegt hat, bevor ein Alarm ausgelöst wurde.
- Regulatorische Ausrichtung: Aufbewahrungsrichtlinien werden den Compliance-Anforderungen zugeordnet, sodass die richtigen Protokolle verfügbar sind, wenn Prüfer sie anfordern.
9. Dashboards zur Sicherheitsvisualisierung
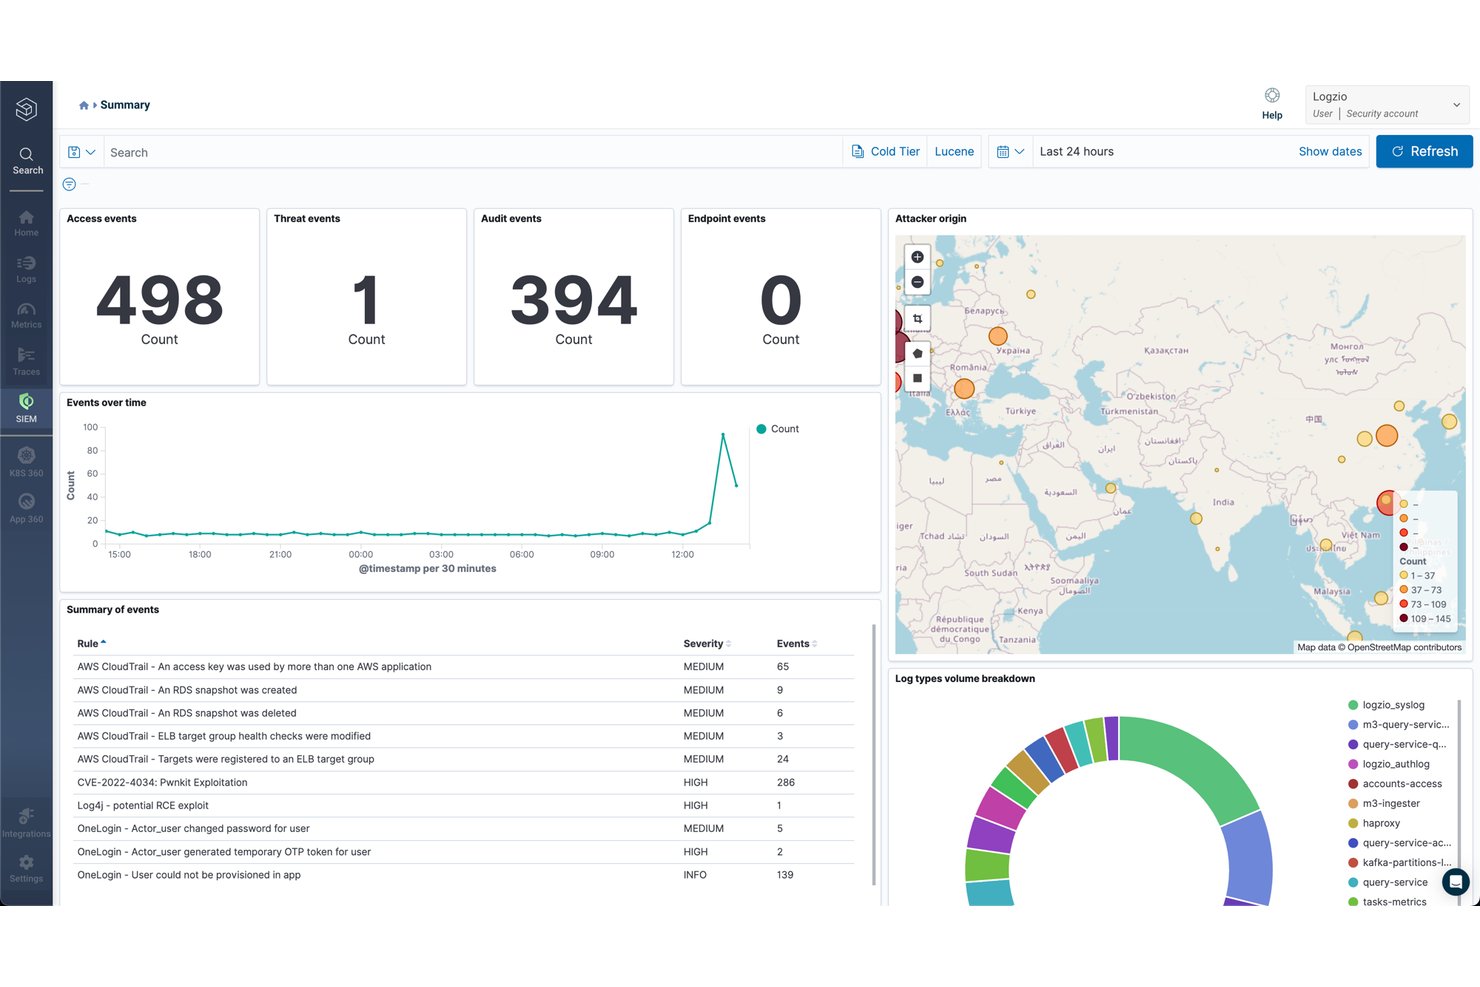
Dashboards zur Sicherheitsvisualisierung bieten Ihnen einen Live-Überblick über die Bedrohungsaktivitäten in Ihrer Umgebung, indem sie Protokolldaten, Alarme und Risikobewertungen an einem Ort zusammenführen.
Anstatt sich durch rohe Abfrageergebnisse zu arbeiten, erfassen Sie Ihre Sicherheitslage auf einen Blick. Meiner Erfahrung nach ist das vor allem bei aktiven Vorfällen wichtig – wenn Sie sich schnell orientieren müssen.
Plattformen wie Microsoft Sentinel ermöglichen es Ihnen, Dashboard-Layouts nach Datenquelle oder Alarmtyp anzupassen, sodass die Ansicht der tatsächlichen Arbeitsweise Ihres Teams entspricht. Dieser Kontext verkürzt die Zeit, die benötigt wird, um zu erkennen, was untersucht werden sollte.
Das zeigen Dashboards zur Sicherheitsvisualisierung innerhalb eines SIEM:
- Live-Alarmmeldungen: Zeigt ausgelöste Alarme in Echtzeit an, sodass Ihr Team neue Bedrohungen sofort sieht, sobald sie auftreten – und nicht erst nach einer manuellen Aktualisierung.
- Entwicklung der Risikobewertung: Zeigt, wie sich die Risikobewertungen von Benutzern und Entitäten im Laufe der Zeit verändern, und erleichtert so das Erkennen von Konten, deren Risiko unauffällig zunimmt.
- Anpassbare Layouts: Microsoft Sentinel ermöglicht es Ihnen, Dashboard-Bereiche nach Datenquelle oder Alarmtyp anzuordnen, sodass die Ansicht dem tatsächlichen Arbeitsablauf Ihres Teams entspricht.
- Geografische Zuordnung: Trägt Anmelde- und Zugriffsereignisse nach Standort auf und macht Szenarien mit unmöglichen Reisebewegungen auf einen Blick sichtbar.
More Articles
10. Alarm- und Benachrichtigungsverwaltung
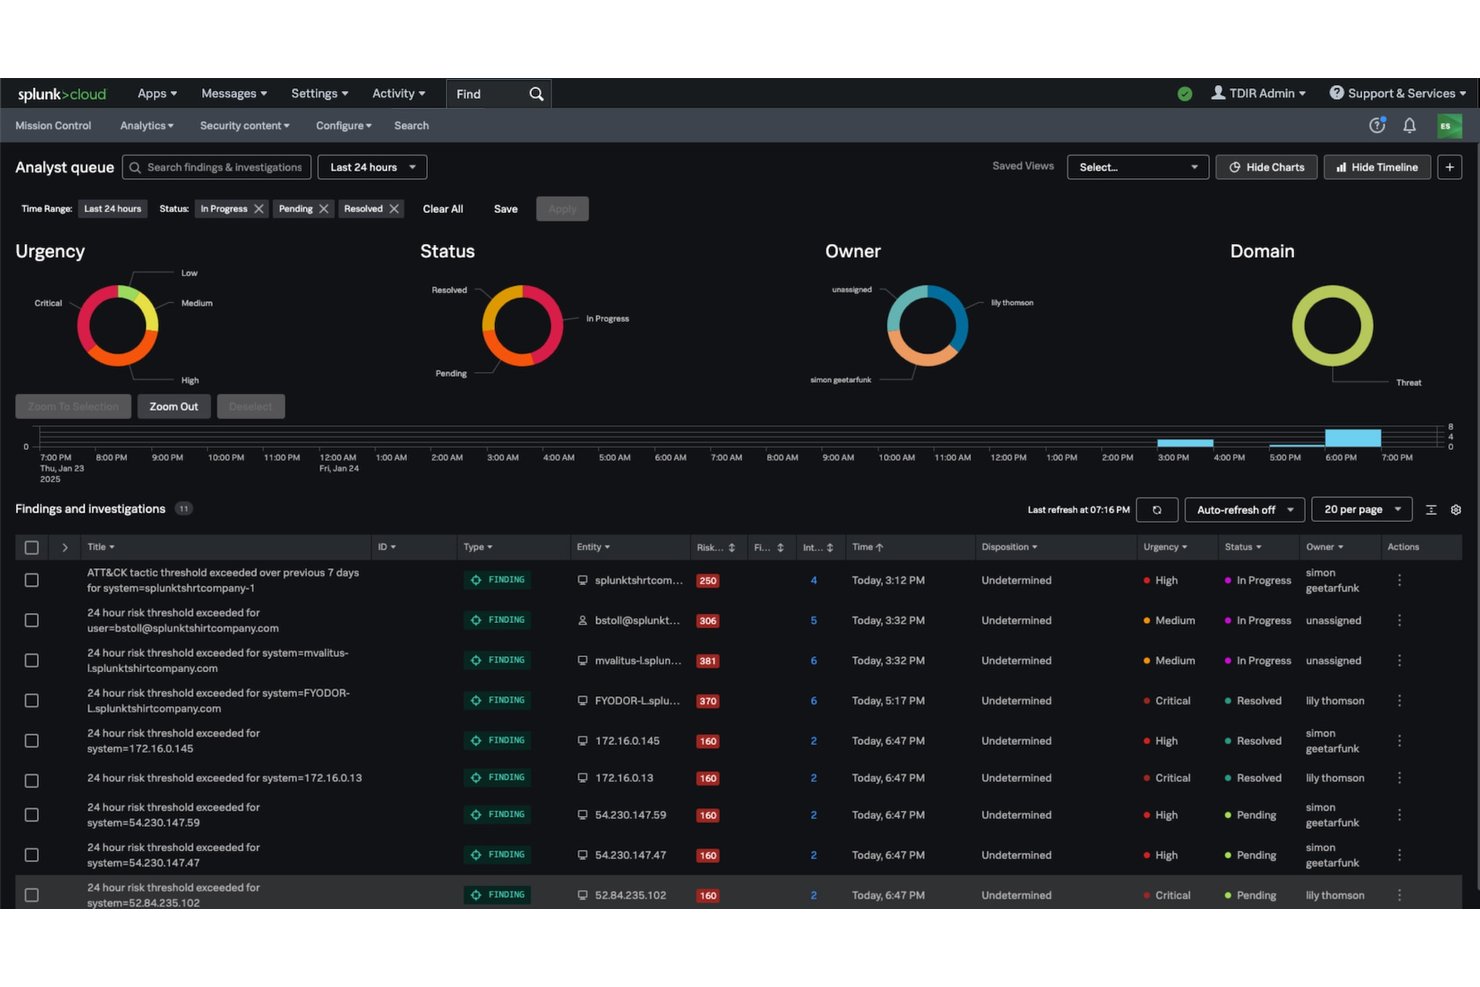
Die Alarm- und Benachrichtigungsverwaltung steuert, wie Ihr SIEM Bedrohungen den richtigen Personen über die richtigen Kanäle zum richtigen Zeitpunkt präsentiert. Alarme werden erzeugt, wenn erfasste Protokolldaten vordefinierten Regeln oder Anomalieschwellenwerten entsprechen, und anschließend per E-Mail, SMS oder über integrierte Ticketsysteme wie ServiceNow an Analysten weitergeleitet.
Meiner Erfahrung nach ist die Qualität Ihrer Alarmkonfiguration wichtiger als die Menge. Plattformen wie IBM QRadar ermöglichen es Ihnen, den Schweregrad und die Weiterleitung von Alarmen nach Quellentyp anzupassen. Dadurch bleiben Bedrohungen mit hoher Priorität sichtbar, anstatt im Rauschen unterzugehen.
So sieht die Alarm- und Benachrichtigungsverwaltung innerhalb eines SIEM aus:
- Schwellenwertbasierte Auslösung: Löst Alarme aus, wenn Protokolldaten einer Regel oder einem Anomalieschwellenwert entsprechen – eine manuelle Überwachung ist nicht erforderlich.
- Weiterleitung über mehrere Kanäle: Stellt Alarme per E-Mail, SMS oder über Ticketsysteme wie ServiceNow zu, sodass der richtige Analyst den richtigen Alarm sieht.
- Anpassung des Schweregrads: IBM QRadar ermöglicht es Ihnen, Alarme nach Quellentyp zu gewichten, sodass kritische Bedrohungen sichtbar bleiben, anstatt im Rauschen niedriger Priorität unterzugehen.
- Eskalationsregeln: Weist nicht bestätigte Alarme nach einer festgelegten Zeit automatisch neu zu, sodass nichts in einer unbeaufsichtigten Warteschlange ins Stocken gerät.
Die 10 besten SIEM-Tools
Hier sind unsere besten Empfehlungen für die besten SIEM-Tools, die Sie bei Ihrer Suche unterstützen:
Was kommt als Nächstes: Ihr SIEM in der Praxis
Sobald Sie die SIEM-Funktionen identifiziert haben, die für Ihre Umgebung relevant sind, besteht der nächste Schritt darin, zu entscheiden, wie Ihr Team auf diese Warnmeldungen reagieren wird. Entdecken Sie unsere besten SOAR-Plattformen, um Tools zur Sicherheitsautomatisierung zu vergleichen, die Ihre SIEM-Einrichtung ergänzen und die Reaktion auf Vorfälle optimieren können.