

ThreatLocker mod CrowdStrike: Sammenligning og ekspertanmeldelser for 2026

We review tools independently, and commissions help fund our testing. See our transparency policy, our methodology, or suggest a tool.
Brud på endpointsikkerheden vil koste virksomheder millioner i år, men mange fortsætter med at bruge værktøjer, der opdager angreb for sent. Du er måske en del af et af de snesevis af sikkerhedsteams, der diskuterer valget mellem ThreatLockers zero trust-tilgang og CrowdStrikes AI-baserede detektion, og som støder ind i en mur, når de forsøger at beslutte, hvilken løsning der bedst kan forhindre brud uden at ofre produktiviteten eller sprænge budgettet.
I denne artikel gennemgår jeg alt det, du har brug for at vide, fra priser og nøglefunktioner til anvendelse i den virkelige verden. Når du er færdig, ved du præcis, hvilken cybersikkerhedssoftware til endpoints der passer til dine behov.
ThreatLocker


4.8/5
- 30-day free trial + free demo available
- Pricing upon request
CrowdStrike Falcon
4.6/5
- Free demo available
- Pricing upon request
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

| ThreatLocker | CrowdStrike Falcon | |
|---|---|---|
| Free Trial | 30-day free trial + free demo available | Free demo available |
| Pricing | Pricing upon request | Pricing upon request |
ThreatLocker vs. CrowdStrike-priser og skjulte omkostninger
ThreatLocker bruger skræddersyede priser baseret på tilbud, der tilpasses dit miljø og tager højde for antallet af endpoints og de nødvendige kontroller. Omkostningerne fastlægges på forhånd, så de matcher dine behov, med fokus på forudsigelighed frem for faste niveauer.
CrowdStrike tilbyder gennemsigtige abonnementer pr. enhed i flere niveauer, hvor højere niveauer giver adgang til avancerede funktioner. Priserne er tydelige på pakkeniveau, men valgfrie moduler, premiumtjenester og MDR prissættes separat gennem salgsafdelingen.
ThreatLocker fokuserer på deterministisk, politikstyret forebyggelse med en zero trust-model, hvor alt som udgangspunkt nægtes. Applikationsallowlisting, Ringfencing, rettighedsstyring og begrænsninger for lager og netværk sikrer, at kun udtrykkeligt godkendt software kan køre eller bevæge sig lateralt, hvilket reducerer støj og understøtter strenge krav til oppetid og compliance.
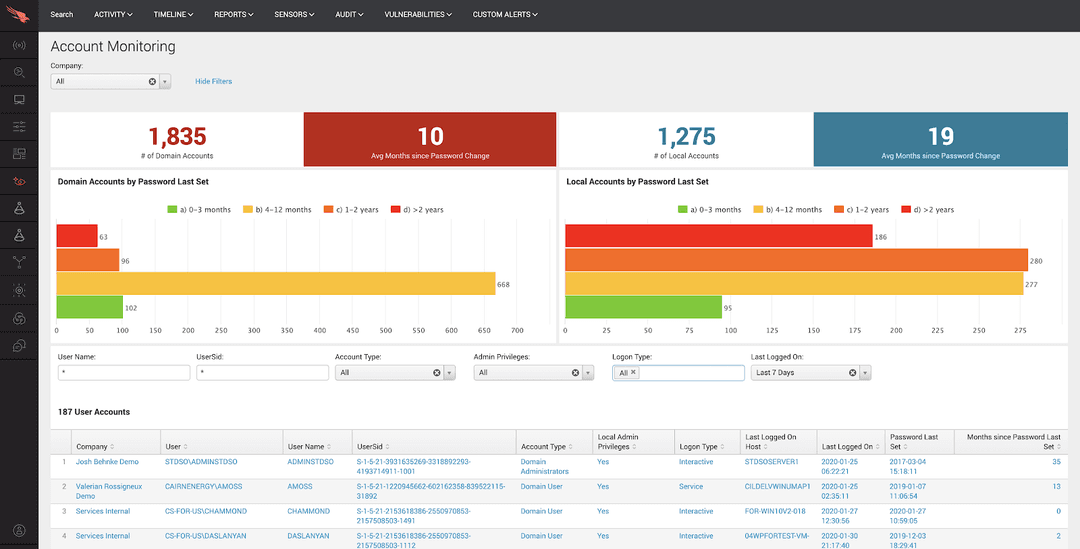
CrowdStrike Falcon anvender en analysebaseret tilgang, der bruger AI og global trusselsinformation til at overvåge adfærd i realtid og stoppe angreb, efterhånden som de opstår. Løsningen kombinerer næste generations antivirus, adfærdsbaseret detektion, identitetssikkerhed og automatiseret respons for at give sikkerhedsteams bred synlighed, hurtig undersøgelse og skalerbar inddæmning uden at skulle forhåndsgodkende enhver applikation.
| ThreatLocker | CrowdStrike Falcon | |
|---|---|---|
| API | Yes | No |
| Data Export | No | Yes |
| Data Import | No | Yes |
| External Integrations | Yes | No |
| Multi-User | Yes | Yes |
| Notifications | Yes | No |
| Værktøj | ThreatLocker | CrowdStrike |
| ConnectWise | ✅ | ✅ |
| N-able | ✅ | ✅ |
| Datto RMM | ✅ | ❌ |
| Kaseya | ✅ | ❌ |
| NinjaOne | ❌ | ✅ |
| Splunk | ✅ | ✅ |
| Elastic | ✅ | ✅ |
| ServiceNow | ✅ | ✅ |
| Okta | ✅ | ❌ |
| Zscaler | ❌ | ✅ |
| Palo Alto Networks | ❌ | ✅ |
| ThreatAware | ✅ | ❌ |
ThreatLocker fokuserer sine integrationer på MSP-centrerede arbejdsgange, RMM, PSA og grundlæggende cloudplatforme, så du kan installere agenter, synkronisere kunder og automatisere sager direkte fra de værktøjer, som dit IT-team allerede arbejder i. CrowdStrikes markedsplads er derimod udviklet til store sikkerhedsstakke med dybe, produktiserede forbindelser til SIEM, SOAR, cloududbydere, identitetsplatforme og firewalls, hvilket gør det lettere at integrere Falcon-telemetri i et eksisterende SOC-økosystem.
| Faktor | ThreatLocker | CrowdStrike |
| Grundlæggende sikkerhedsmodel | Nul-tillid, tilladelseslister med afvisning som standard og applikationsindeslutning med fokus på at forhindre kørsel. | AI-drevet NGAV, EDR/XDR med kontinuerlig telemetri, trusselsintelligens samt automatiseret registrering og respons. |
| Compliance og certificeringer | Lægger vægt på understøttelse af rammeværk som NIST, CIS, HIPAA og PCI via politikstyring; formelle certificeringer er begrænsede sammenlignet med større leverandører. | Bred compliance-profil med SOC 2, ISO 27001, PCI, HIPAA/HiTRUST-tilknytninger og brancheattesteringer. |
| Datahåndtering og dataplacering | Skyadministreret tjeneste med regionale hostingmuligheder og detaljeret kontrol over, hvad der kører, men med mindre fokus i markedsføringen på nuancer vedrørende dataplacering. | Global skyarkitektur med dokumenterede muligheder for dataplacering og streng dataadskillelse i virksomhedens tillidscenter. |
| Adgangskontrol og identitet | Rollebaseret administratoradgang i konsollen; integreres med SSO/IdP, men identitetsbeskyttelse er ikke en primær funktion. | Stærk SSO/RBAC samt dedikeret beskyttelse mod identitetstrusler og integration med større IdP'er. |
| Pålidelighed og historik for hændelser | Har hurtig implementering med 24/7-support fra “Cyber Hero” og fokus på oppetid, men færre offentligt tilgængelige SLA'er end leverandører af hyperskalering. | Storskala, globalt distribueret SaaS med dokumenteret høj tilgængelighed, selv om driftsforstyrrelsen i 2024 fremhævede afhængigheden af EDR fra én leverandør. |
Begge værktøjer tager sikkerhed alvorligt, men lægger vægt på forskellige filosofier: ThreatLocker fokuserer på streng forebyggelse via nul-tillid-politikker og detaljeret kontrol, hvilket kan reducere din angrebsflade betydeligt, hvis du vedligeholder politikkerne korrekt. CrowdStrike optimerer i stedet for synlighed, analyse og bred compliance og kombinerer stærke certificeringer og global pålidelighed med avancerede funktioner til registrering og respons, der passer til modne SOC'er og regulerede virksomheder.
| Faktor | ThreatLocker | CrowdStrike |
| Indledende opsætning og udrulning | Agentudrulning er ligetil, men opbygning og finjustering af tilladelseslistepolitikker kan tage tid og kræver omhyggelig planlægning. | Den lette sensor kan hurtigt udrulles i stor skala via scriptfiler og RMM/MDM-værktøjer med minimal forstyrrelse af slutpunkterne. |
| Læringskurve | Stejlere i begyndelsen, fordi afvisning som standard kræver forståelse af applikationer og arbejdsgange, selv om “læringstilstand” hjælper med at automatisere oprettelsen af politikker. | Konsollen og arbejdsgangene er mere velkendte for SOC-teams; brugerne får adgang til mere kraftfulde funktioner, men der er mange muligheder at sætte sig ind i. |
| Daglig administration | Den politikcentrerede brugerflade gør det nemt at se og justere, hvad der er tilladt eller blokeret, men hyppige ændringer i applikationer kan betyde løbende finjustering. | Det centrale kontrolpanel med omfattende søgning, registreringer og kontrolpaneler forenkler undersøgelser, men kan virke overvældende for mindre teams. |
| Introduktion og oplæring | Tilbyder praktisk introduktion med ThreatLockers Cyber Hero-ingeniører samt webinarer, der guider udformning og udrulning af politikker. | Tilbyder dokumentation, oplæring og partnersupport; større kunder kombinerer ofte introduktionen med MDR- eller SIEM-integrationer. |
| Supportoplevelse | 24/7-support fra “Cyber Hero” er hurtig til at reagere og tilbyder praktisk hjælp under politikrelaterede hændelser. | Support på virksomhedsniveau med SLA'er og valgfri administrerede tjenester; kvaliteten er høj, men kan afhænge af serviceniveauet. |
ThreatLocker kræver generelt en større indsats i starten, fordi du beslutter præcis, hvad der må køre, men når politikkerne er faldet på plads, kan du opleve færre advarsler og mere forudsigelig adfærd. CrowdStrike føles mere klar til brug set fra et registreringsperspektiv med brugerflade og arbejdsgange, der passer godt til SOC-processer, selv om de mange muligheder kan virke overvældende, hvis du ikke har dedikeret sikkerhedspersonale.
ThreatLocker
- Delivers strong prevention against ransomware and zero-days.
- Granular control over applications, storage, and network access.
- Detailed logging supports compliance, audits, and forensic investigations.
- Steep initial learning curve and tuning period, requires upfront policy work to avoid blocking legitimate apps.
- Not a set-and-forget security solution for most environments.
- End-user friction arises from strict controls that block routine software installs.
CrowdStrike Falcon
- Highly effective endpoint protection with features like device control and DLP options.
- Real-time threat detection.
- Cloud-native architecture provides scalable, efficient endpoint security.
- Customer support response times could be quicker.
- Onboarding might require more time and resources than expected.
- Interface can be complex and overwhelming at first.
ThreatLocker
- MSPs Managing Multiple ClientsCentralized cloud portal and RMM integrations let you deploy and tune policies across diverse environments without constant per-client tweaks.
- Healthcare OrganizationsGranular storage and elevation controls protect patient data on USBs, shares, and apps while meeting HIPAA compliance through audit trails.
- Educational InstitutionsLocks down student devices and servers against unauthorized software, reducing risks from unvetted apps in shared environments.
- Midmarket EnterprisesBalances strong prevention with learning modes to build allowlists quickly, minimizing disruption during rollout.
- High-Compliance IndustriesRingfencing and network controls limit lateral movement and data exfiltration, simplifying audits with detailed enforcement logs.
- Remote/Hybrid WorkforcesDynamic network ACLs secure traveling endpoints by whitelisting specific IPs or keywords without VPN overhead.
CrowdStrike Falcon
- Security TeamsFalcon's capabilities allow you to focus on advanced threat management and prevention.
- IT DepartmentsIt equips your team with tools to proactively manage and respond to security threats.
- Large EnterprisesFalcon's comprehensive features support your extensive IT security needs effectively.
- Retail ChainsFalcon's threat hunting tools help you identify vulnerabilities in your payment systems.
- Healthcare ProvidersIts endpoint protection ensures patient data is secure and compliant with regulations.
- Financial ServicesCrowdStrike Falcon provides real-time threat detection to protect your sensitive financial data.
Hvem bør bruge ThreatLocker, og hvem bør bruge CrowdStrike
ThreatLocker er bedst egnet til organisationer, der ønsker at forhindre trusler ved nøje at kontrollere, hvad der må køre i deres miljø, især i regulerede eller driftsmæssigt følsomme sektorer som sundhedssektoren, produktion, uddannelse og SMB'er, der administreres af MSP'er. Dens nul-tillidsmodel med afvisning som standard, detaljerede applikations- og lagerkontroller samt stærke revisionsmuligheder er mest effektive for teams, der er villige til at investere i udformning af politikker på forhånd for at reducere langsigtede risici, eksponering for løsepengeangreb og uventet adfærd.
CrowdStrike passer godt til organisationer, der har brug for bred synlighed og hurtig detektion på tværs af store, komplekse miljøer, såsom hospitaler, detailhandelskæder, virksomheder og offentlige myndigheder. Falcon-platformen fokuserer på detektion og respons gennem EDR/XDR, identitetsbeskyttelse, cloud-sikkerhed og valgfri administreret trusselsjagt døgnet rundt, hvilket gør den velegnet til sikkerhedsteams, der prioriterer overvågning i realtid, hændelsesrespons og rapportering om overholdelse i stor skala.
| ThreatLocker | CrowdStrike Falcon | |
|---|---|---|
| Approach | ThreatLocker ThreatLocker is fundamentally a prevention platform built on zero-trust allowlisting and policy controls, stopping unapproved applications and scripts from executing in the first place. | CrowdStrike Falcon CrowdStrike is designed around AI-driven EDR and XDR that record activity, spot malicious behavior, and respond quickly once suspicious patterns appear, prioritizing detection and investigation. |
| Compliance | ThreatLocker Supports compliance by enforcing technical controls aligned with frameworks such as NIST, CIS, HIPAA, PCI-DSS, and CMMC, and provides SOC 2 Type II reports with security practices mapped to standards like ISO 27001, though it offers fewer formal certifications than some large legacy vendors. | CrowdStrike Falcon Maintains a broad compliance posture with SOC 2 Type II reports, ISO 27001 certification, PCI DSS assessments, and support for regulatory frameworks including HIPAA, NIST, and government standards like FedRAMP and IRAP, which can be valuable when auditors require named third-party attestations. |
| Control & Telemetry Breadth | ThreatLocker ThreatLocker gives you very granular control over what each app, script, user, and device can access, but collects comparatively limited behavioral telemetry. | CrowdStrike Falcon CrowsStrike captures rich endpoint and identity telemetry and correlates it with global threat intel, but it does not provide the same fine-grained, default-deny application allowlisting model that ThreatLocker offers. |
| Integrations | ThreatLocker ThreatLocker’s integrations are strongest in the MSP and IT operations ecosystem, with tight links into RMM, PSA, and endpoint tools to simplify multi-tenant management. | CrowdStrike Falcon CrowdStrike offers a far larger security ecosystem through its marketplace, including deep integrations with SIEM, SOAR, identity, cloud, and network security products—better suited if you want Falcon at the center of a broader detection and response stack. |
| Target Audience | ThreatLocker ThreatLocker tends to resonate with IT teams, MSPs, and mid-market enterprises that want to lock down known workflows and reduce alert fatigue without needing a fully staffed SOC. | CrowdStrike Falcon CrowdStrike is aimed more at enterprises and security-led organizations that have, or plan to have, a SOC, run SEIM or SOAR, and need threat hunting, incident response, and detailed forensics at scale. |
| Agent Architectures | Both ThreatLocker and CrowdStrike use small agents that live on your devices and connect to cloud consoles. This cloud approach lets you deploy quickly, push updates from one place, and protect remote workers without maintaining complex infrastructure yourself. |
|---|---|
| Breach Risk Reduction | Both platforms explicitly target modern ransomware, fileless attacks, and living-off-the-land techniques, going beyond legacy antivirus approaches. |
| Enterprise Readiness | ThreatLocker and CrowdStrike target the enterprise market. They’re built specifically for IT teams wrestling with complex networks, giving them what actually matters: centralized management, role-based access control, and support for complex, multi-site deployments. |
| Support | When security incidents hit, ThreatLocker’s Cyber Hero team is available 24/7 to help you adjust policies and coordinate your response. CrowdStrike matches this with always-on security operations via their support team and managed services options, with their Falcon Complete packages taking it further by handling monitoring and response duties for you. |
| Trial/Demo Availability | Both ThreatLocker and CrowdStrike let you test their platforms risk-free with a customized demo or a free trial, so you can deploy agents, build policies, or review detections, and assess fit for your specific environment before committing. |