

De bedste automatiserede værktøjer til kodegennemgang hjælper teams med at opdage fejl tidligt, håndhæve kodestandarder, reducere behovet for omarbejde og forbedre den overordnede kodekvalitet, før ændringer når produktionen. Disse værktøjer giver ensartet feedback under udviklingen, så problemer kan løses uden at forsinke leveringen.
Teams benytter ofte automatiserede værktøjer til kodegennemgang, når manuelle gennemgange overser fejl, uensartet feedback forsinker pull requests, eller sikkerhedshuller forbliver uopdagede i voksende kodebaser. Problemer som forsinkede godkendelser, svingende kodekvalitet og øget teknisk gæld gør samarbejdet mellem udviklere og anmeldere vanskeligere.
Med over 20 år i branchen som Chief Technology Officer har jeg testet og gennemgået dusinvis af automatiserede værktøjer til kodegennemgang i virkelige miljøer for at vurdere deres nøjagtighed, integrationer og brugervenlighed. Denne guide fremhæver de bedste automatiserede værktøjer til kodegennemgang, som understøtter hurtigere gennemgange, bedre ensartethed i koden og sikrere udgivelser. Hver anmeldelse gennemgår funktioner, fordele og ulemper samt de anvendelsesområder, hvor værktøjet passer bedst, så du kan vælge det rigtige værktøj.
Hvorfor du kan stole på vores softwareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vores team har testet og anmeldt software siden 2012. Vi er selv teknologiledere, så vi ved, hvor svært og hvor vigtigt det er at vælge den rigtige software.
Til denne guide har vi vurderet værktøjerne gennem praktisk afprøvning og uafhængig research og givet dem point ud fra vores udvælgelseskriterier.
Vores anmeldelser bygger på vores egen redaktionelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel: Automatiserede værktøjer til kodegennemgang
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste valg blandt automatiserede værktøjer til kodegennemgang.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Bedst til automatiserede sikkerhedsorienterede kodegennemgange | 4.3 out of 5 | $350/måned Gratis abonnement tilgængeligt | Book Demo |
Bedst til lokale scanninger af kildekode | 4.7 out of 5 | $1000/dev/year Gratis demo tilgængelig | Website |
Bedst med AI-drevne kodekorrektioner | 4.4 out of 5 | Priser oplyses efter anmodning Gratis prøveperiode tilgængelig | Website |
Bedst til at reducere falske positiver | 4.5 out of 5 | $200/måned Gratis abonnement tilgængeligt | Book Demo |
4.4 out of 5 | $24/bruger/måned 14-dages gratis prøveperiode + gratis abonnement tilgængeligt | Website | |
Bedst til kodeanalyse i realtid | Not rated | $24/bruger/måned 14 dages gratis prøveperiode + gratis demo tilgængelig | Website |
Bedst til at opdage Java-fejl | Not rated | Gratis at bruge | Website |
Bedst til sikkerhedskontrol | Not rated | Priser oplyses efter anmodning Gratis demo tilgængelig | Website |
Bedst til målinger af vedligeholdelsesvenlighed | Not rated | Pris oplyses på forespørgsel Gratis konsultation tilgængelig | Website |
Bedst til arbejdsgang for kodegennemgang | Not rated | $18,000/år 30-dages gratis prøveperiode | Website |


Anmeldelser af de bedste automatiserede værktøjer til kodegennemgang
Nedenfor finder du mine detaljerede opsummeringer af de bedste automatiserede værktøjer til kodegennemgang, som kom med på min liste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste værktøj til dig.
 Bedst til automatiserede sikkerhedsorienterede kodegennemgange
- Gratis abonnement tilgængeligt
- Fra $350/måned
Visit WebsiteCustomer Rating:4.3/5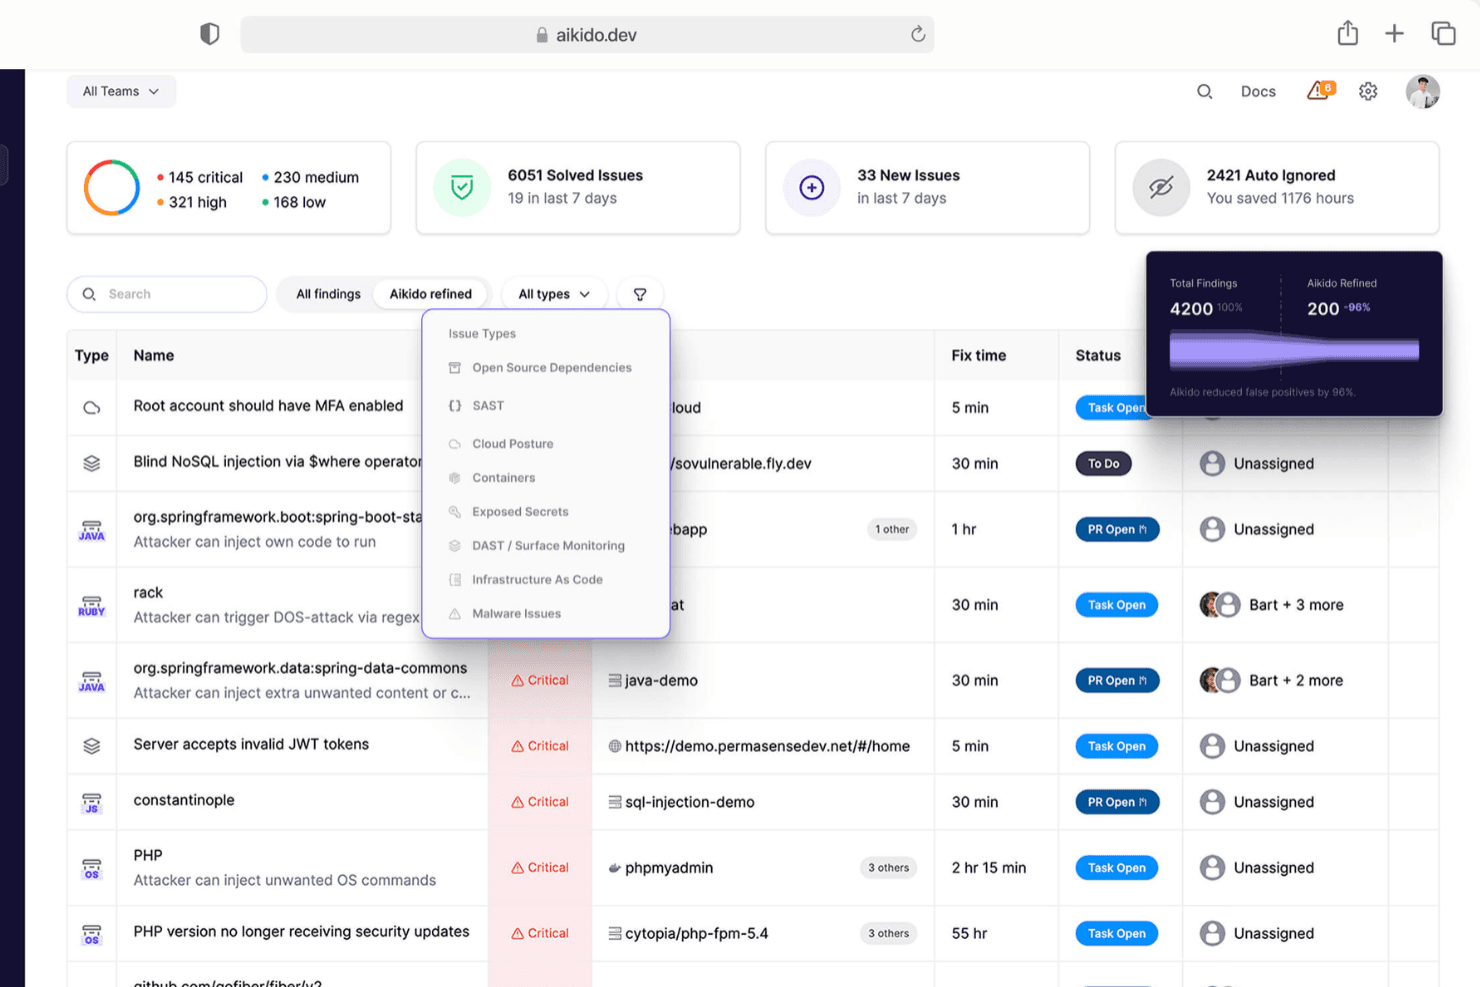
Aikido Security tilbyder et samlet dashboard, hvor du kan prioritere og filtrere problemer efter type, alvorlighedsgrad og scanningskilde. Aikido Security hjælper udviklere med at forbedre kodekvalitet og sikkerhed ved hjælp af AI-drevne kodegennemgange, sårbarhedsscanning og automatiserede compliancekontroller. Det kombinerer statisk analyse, dynamisk test og cloud-sikkerhedsværktøjer for at hjælpe teams med at levere sikrere og renere kode.
Hvorfor jeg valgte Aikido Security: Jeg valgte Aikido Security på grund af dets AI-drevne kodegennemgange, der identificerer problemer som logiske fejl, ineffektiv ydeevne og sikkerhedssårbarheder. Du kan få øjeblikkelig feedback direkte i dit IDE, hvilket gør det hurtigere at løse problemer uden at forstyrre arbejdsgangene. Jeg kunne også godt lide den indbyggede automatisering af compliance for frameworks som SOC 2 og ISO 27001, der hjælper teams med at opfylde lovgivningsmæssige krav med mindre manuelt arbejde.
Fremtrædende funktioner og integrationer
Funktioner omfatter AI-drevne forslag til kodegennemgang, automatiske rettelser med ét klik i IDE'er samt sårbarhedsscanning på tværs af kode, containere og infrastruktur. Du får også generering af tilpassede regler baseret på tidligere anmodninger om kodeændringer samt styring af sikkerhedsniveauet i cloudmiljøer, der opdager fejlkonfigurationer tidligt.
Integrationer omfatter Jira, GitLab, GitHub, Asana, ClickUp, Monday, Microsoft Teams, YouTrack, Drata, Azure Pipelines, BitBucket Pipes og VSCode.
Pros and Cons
Pros:
- Tilbyder et omfattende dashboard og tilpasningsbare rapporter
- Leverer handlingsrettede indsigter
- Brugervenlig grænseflade
Cons:
- Udelukker som standard CVE'er, der ikke er rettet, i scanninger af midlertidige containere
- Tilpassede SAST-regler skal aktiveres af Aikido
Learn more about Aikido Security: Bedst til lokale scanninger af kildekode
- Gratis demo tilgængelig
- Op til $1000/dev/year (faktureres årligt)
Visit WebsiteCustomer Rating:4.7/5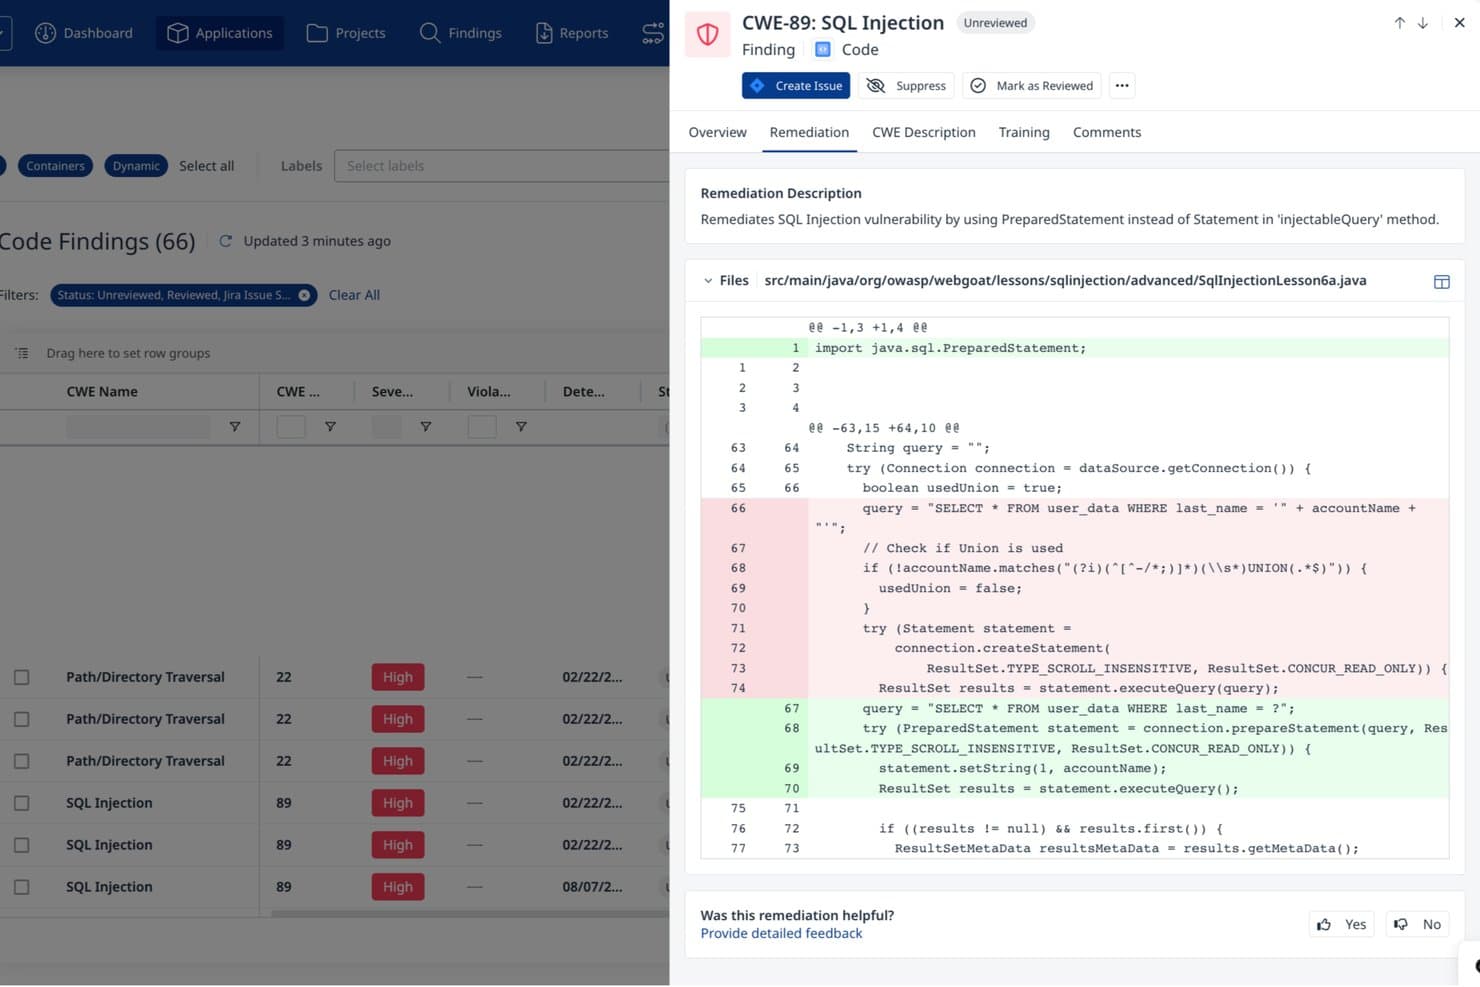
Mend.io leverer AI-genereret afhjælpning af SQL-injektioner med forhåndsvisninger af kodeforskelle. Mend.io er en applikationssikkerhedsplatform, der kombinerer SAST, SCA, scanning efter hemmeligheder og afhængighedsanalyse for at identificere sårbarheder i både proprietær kildekode og afhængigheder med åben kildekode på tværs af CI/CD-pipelines, pull requests og IDE'er.
Hvem er Mend.io bedst egnet til?
Mend.io er velegnet til sikkerhedsbevidste udviklingsteams, der har brug for at scanne proprietær kildekode i deres eget miljø uden at sende koden uden for egne systemer.
Hvorfor jeg valgte Mend.io
Jeg valgte Mend.io som en af de bedste løsninger, fordi den lokale SAST-scanning holder kildekoden i dit eget miljø, mens resultater og arbejdsgange stadig administreres via skyen. Denne arkitektur er vigtig, når din sikkerhedspolitik forbyder at sende proprietær kode til eksterne tjenester. Jeg kan også godt lide, at SAST-motoren producerer komplette datastrømsspor, der præcist viser, hvor kompromitterede inputdata når frem til et sårbart endepunkt, og at AI-genererede forslag til rettelser kører på en privat modelinstans, som ikke deler din kode med tredjepartsudbydere af LLM'er.
Vigtige funktioner i Mend.io
- Scanning efter hemmeligheder: Registrerer hardcodede legitimationsoplysninger, API-nøgler, tokens og certifikater direkte i kildekoden og kan udløse overtrædelser af politikker eller få builds til at mislykkes, når de findes.
- Generering af SBOM: Producerer softwarekomponentlister i formaterne SPDX og CycloneDX med understøttelse af import af tredjeparts-SBOM'er og VEX-data til kommunikation af komponenters udnyttelighed.
- Registrering af ondsindede pakker: Markerer afhængighedsrisici, herunder typosquatting, afhængighedsforvekslingsangreb og pakker, der indeholder bagdørs- eller dataeksfiltreringskode.
- Kortlægning til compliance-standarder: Knytter SAST-resultater til OWASP Top 10, NIST, PCI DSS, HIPAA, HITRUST og MISRA med eksporterbare rapporter i CSV-, XML- og JSON-formater.
Integrationer med Mend.io
Mend.io tilbyder indbyggede integrationer med GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, CircleCI, AWS CodeBuild og TeamCity. Løsningen tilbyder også en REST API til brugerdefinerede integrationer og understøtter arbejdsgange i CI/CD-pipelines.
Pros and Cons
Pros:
- Lokale scanninger holder kildekoden lokalt
- Datastrømsspor identificerer sårbare stier præcist
- Resultater og foreslåede rettelser før commit
Cons:
- Resultater kan kræve manuel triagering
- Nogle SAST-rettelser mangler handlingsanvisende detaljer
Learn more about Mend.io: Bedst med AI-drevne kodekorrektioner
- Gratis prøveperiode tilgængelig
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.4/5
SonarQube giver dig indsigt i målinger for kodekvalitet, sikkerhed og pålidelighed på tværs af hele projektet i et samlet kontrolpanel. SonarQube tilbyder en omfattende løsning til dem, der ønsker at forbedre deres softwareudviklingsprocesser med automatiseret kodegennemgang. Ved at implementere SonarQube kan du håndtere udfordringerne ved at administrere teknisk gæld, forbedre kodens pålidelighed og sikre overholdelse af branchestandarder, samtidig med at du fremmer en kultur præget af løbende forbedringer og samarbejde i dit team.
Hvorfor jeg valgte SonarQube
Jeg valgte SonarQube på grund af platformens evne til at levere feedback i realtid og øjeblikkeligt opdage sårbarheder, hvilket er afgørende for at opretholde høj kodekvalitet. Platformens statiske applikationssikkerhedstest (SAST) tilbyder automatiseret analyse, der identificerer kritiske sårbarheder på tværs af populære programmeringssprog og sikrer, at din kode er sikker fra starten. Derudover tilbyder SonarQubes AI-drevne CodeFix-funktion kontekstbevidste løsninger, hvilket gør det lettere for dit team hurtigt og effektivt at løse problemer og dermed øge produktiviteten og minimere risikoen.
SonarQubes vigtigste funktioner
Ud over de fremtrædende sikkerhedsfunktioner tilbyder SonarQube en række funktioner, der er skræddersyet til automatiseret kodegennemgang:
- Kvalitetsporte: Håndhæv automatisk kodningsstandarder, og forhindre kode under standarden i at blive implementeret ved at angive foruddefinerede kriterier, som koden skal opfylde.
- Udsmykning af pullanmodninger: Giver øjeblikkelig feedback om kodekvaliteten direkte i din DevOps-grænseflade, hvilket gør det lettere at gennemgå og godkende ændringer.
- Detektion af hemmeligheder: Identificerer og advarer dig om lækkede API-nøgler og adgangskoder under udviklingsprocessen og beskytter dermed følsomme oplysninger.
- Scanning af infrastruktur som kode (IaC): Scanner værktøjer som Terraform og Kubernetes for fejlkonfigurationer og sikrer, at dine cloudmiljøer er sikre.
SonarQube-integrationer
Integrationer omfatter GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Travis CI, CircleCI, GitHub Actions, GitLab CI/CD, Bitbucket Pipelines og AWS.
Pros and Cons
Pros:
- Tilbyder feedback i realtid om kodens sårbarheder og kvalitet.
- Understøtter over 35 programmeringssprog og kan derfor bruges alsidigt.
- Integreres problemfrit med CI/CD-pipelines til løbende overvågning.
Cons:
- Kan generere falske positiver, som kræver manuel verificering.
- Scanninger kan tage lang tid på meget store kodebaser
Learn more about SonarQube: Bedst til at reducere falske positiver
- Gratis abonnement tilgængeligt
- Fra $200/måned
Visit WebsiteCustomer Rating:4.5/5
ZeroPath leverer et samlet sikkerhedsinstrumentbræt, der på et øjeblik fremhæver scanningsaktivitet, sårbarhedstyper, problemers alvorlighedsgrad og de vigtigste kritiske fund. For udviklingsteams og sikkerhedsfokuserede organisationer, der ønsker at styrke deres kodesikkerhedsforanstaltninger, tilbyder Zeropath en unik løsning ved at integrere AI-baserede funktioner til automatiseret kodegennemgang. Dette værktøj er særligt attraktivt for organisationer i brancher, hvor applikationssikkerhed er altafgørende, da det håndterer udfordringen med at minimere sårbarheder uden at overvælde udviklerne.
Hvorfor jeg valgte Zeropath
Jeg valgte Zeropath på grund af dets AI-drevne registrering og automatiske udbedring af sårbarheder, som i høj grad forbedrer sikkerhedsgennemgangen. Værktøjets evne til at reducere falske positiver er en fremtrædende funktion, der sikrer, at dit team bruger mindre tid på at gennemgå irrelevante advarsler. Derudover giver Zeropaths sikkerhedsmålinger i realtid værdifuld indsigt, som hjælper med at opretholde høje sikkerhedsstandarder. Disse funktioner gør det til et ideelt valg for teams, der søger et pålideligt værktøj til automatiseret kodegennemgang.
Zeropaths vigtigste funktioner
Ud over de centrale styrker fandt jeg også flere andre funktioner, der gør Zeropath til et overbevisende valg:
- SAST, SCA og registrering af hemmeligheder: Denne omfattende pakke sikrer grundige sikkerhedstjek på tværs af forskellige aspekter af koden.
- Kontekstbevidst analyse: Giver intelligente indsigter ved at tage højde for kodens kontekst og reducerer unødvendig støj.
- Automatiseret rapportering af overholdelse: Hjælper dig med ubesværet at opretholde overholdelse gennem opdateret rapportering.
- Læringsorienteret sikkerhedsindsigt: Giver tilbagemeldinger, der hjælper med at opkvalificere dit team og øge den generelle sikkerhedsbevidsthed.
Zeropath-integrationer
Integrationerne omfatter GitHub, GitLab, Bitbucket og Azure DevOps.
Pros and Cons
Pros:
- Understøtter blandede miljøer (SAST, SCA, IaC, hemmeligheder) på én platform, hvilket forenkler spredningen af værktøjer.
- Overskueligt instrumentbræt og målinger til overvågning af sikkerhedsniveauet på tværs af arkiver.
- Genererer AI-drevne programrettelser for at fremskynde udbedringen.
Cons:
- Kan have flere funktioner end nødvendigt for små teams, der kun har brug for grundlæggende scanning efter sårbarheder.
- Som med alle AI-drevne værktøjer kræver tillid til automatiseringen (generering af programrettelser, sortering) verificering.
Learn more about Zeropath:
- 14-dages gratis prøveperiode + gratis abonnement tilgængeligt
- Fra $24/bruger/måned (faktureret årligt)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit giver øjeblikkelig AI-feedback for at gøre kodegennemgange hurtigere. CodeRabbit er et AI-drevet værktøj til kodegennemgang, der henvender sig til udviklere og teams, som ønsker at forbedre kodekvaliteten og effektivisere gennemgangsprocessen. Det automatiserer kodegennemgange og giver øjeblikkelig feedback samt AI-genererede opsummeringer for at understøtte effektive kodningspraksisser.
Hvorfor jeg valgte CodeRabbit: CodeRabbit er fremragende til at tilbyde automatiserede forslag ved at integrere AI for at give øjeblikkelig feedback og understøtte samarbejdsbaserede diskussioner i pull-anmodninger. Dets evne til at automatisere statisk analyse og sikkerhedstjek sikrer en høj kodekvalitet.
Værktøjets AI-genererede opsummeringer og brugervenlige grænseflade øger teamets produktivitet. Med CodeRabbit kan dit team spare tid og fokusere på at forbedre kodekvaliteten.
Fremtrædende funktioner og integrationer:
Funktioner omfatter automatiseret statisk analyse, AI-genererede opsummeringer og understøttelse af diskussioner i pull-anmodninger. Disse funktioner forbedrer kodekvaliteten og giver dit team værdifuld indsigt under gennemgangsprocessen.
Integrationer omfatter GitHub, GitLab, Azure DevOps, Bitbucket, Slack, Jira, Trello, Asana, Jenkins og CircleCI.
Pros and Cons
Pros:
- Understøtter diskussioner i pull-anmodninger
- Forbedrer kodekvaliteten
- Giver øjeblikkelig feedback
Cons:
- Kompleksitet for små teams
- Kan kræve indledende opsætning
Learn more about CodeRabbit: Bedst til kodeanalyse i realtid
- 14 dages gratis prøveperiode + gratis demo tilgængelig
- Fra $24/bruger/måned (faktureres årligt)

DeepSource opdager og løser kodeproblemer tidligt med minimal påvirkning af arbejdsgangen. DeepSource hjælper udviklere med at opdage problemer i kode tidligt og løse dem automatisk. Det er udviklet til tekniske teams, der ønsker at forbedre kodekvaliteten på tværs af flere kodearkiver uden at skabe friktion i deres arbejdsgange.
Hvorfor jeg valgte DeepSource: DeepSource kontrollerer hver commit med det samme og viser problemer, når du sender kode. Det hjælper dit team med at håndhæve standarder ved hjælp af forudkonfigurerede eller brugerdefinerede regler. Du kan automatisk løse almindelige problemer direkte fra kontrolpanelet. Det viser også udviklingen i problemer over tid, så dit team kan opdage tilbagevendende mønstre, før de vokser. Det holder din kodebase ren uden at gøre arbejdet langsommere for nogen.
Fremtrædende funktioner & integrationer:
Funktioner omfatter forslag til automatisk rettelse med ét klik, brugerdefinerede regler til statisk analyse, som du selv kan definere, samt rapporter om kodens sundhed for at følge fremskridt. Du får også understøttelse af monorepoer og projekter med flere programmeringssprog i ét kontrolpanel. Teams kan bruge baseline-undertrykkelse til at reducere støj fra ældre problemer.
Integrationer omfatter GitHub, GitLab, Bitbucket, Slack, Jira, Azure DevOps, ClickUp, Sentry og Linear.
Pros and Cons
Pros:
- Fungerer godt med monorepoer
- Viser udviklingen i problemhistorikken
- Understøtter automatisk rettelse på flere sprog
Cons:
- Mangler indbygget hjælp til introduktion
- Baseline-konfiguration tager tid
Learn more about DeepSource:

FindBugs/SpotBugs opdager fejl i Java-kode for at forbedre kodekvaliteten. FindBugs/SpotBugs er et statisk analyseværktøj målrettet udviklere, der arbejder med Java-kode. Det hjælper med at identificere og rette fejl i Java-programmer, hvilket gør det afgørende for teams, der fokuserer på kodekvalitet og -pålidelighed.
Hvorfor jeg valgte FindBugs/SpotBugs: FindBugs/SpotBugs specialiserer sig i at opdage Java-fejl og tilbyder dybdegående analyse for at fange potentielle problemer tidligt. Dets evne til at analysere bytekode hjælper dit team med at identificere problemer, der ikke er åbenlyse i kildekoden.
Værktøjets fokus på Java gør det velegnet til teams, der primært arbejder med dette sprog. Derudover giver dets open source-karakter fleksibilitet og tilpasningsmuligheder til forskellige projektbehov.
Fremtrædende funktioner & integrationer:
Funktioner omfatter muligheden for at analysere bytekode for dybere indsigt, open source-fleksibilitet til tilpasning og detaljerede fejlbeskrivelser, der hjælper med at forstå problemer. Disse funktioner understøtter dit teams indsats for at vedligeholde Java-kode af høj kvalitet.
Integrationer omfatter Eclipse, IntelliJ IDEA, NetBeans, Jenkins, Gradle, Maven, Ant, JIRA, SonarQube og Travis CI.
Pros and Cons
Pros:
- Giver detaljerede fejlbeskrivelser
- Open source og kan tilpasses
- Analyserer bytekode for at give indsigt
Cons:
- Kræver opsætning og konfiguration
- Begrænset til Java-sproget
Learn more about FindBugs/SpotBugs: Bedst til sikkerhedskontrol
- Gratis demo tilgængelig
- Priser oplyses efter anmodning

Coverity hjælper med at identificere koderisici og håndtere sikkerheden i softwareforsyningskæden. Coverity er software til applikationssikkerhed for udviklere og sikkerhedsteams på tværs af forskellige brancher. Det fokuserer på statisk analyse (SAST) og softwarekompositionsanalyse (SCA) for at identificere sårbarheder og håndtere sikkerheden i softwareforsyningskæden.
Hvorfor jeg valgte Coverity: Coverity udmærker sig inden for sikkerhedskontrol og tilbyder omfattende værktøjer til statisk analyse, der registrerer sårbarheder i kode. Funktionen til softwarekompositionsanalyse hjælper med at håndtere sikkerhedsrisici i softwareforsyningskæden. Værktøjet integreres med udviklingsarbejdsgange for at sikre, at sikkerhed er en del af udviklingsprocessen.
Coveritys stærke fokus på test af applikationssikkerhed og overholdelse af krav gør det til et pålideligt valg for sikkerhedsbevidste teams.
Fremtrædende funktioner og integrationer:
Funktioner omfatter avanceret statisk analyse til registrering af sårbarheder, softwarekompositionsanalyse til håndtering af risici i forsyningskæden samt indbyggede værktøjer til styring af overholdelse af krav. Disse funktioner hjælper dit team med at opretholde sikker og kravoverholdende softwareudvikling.
Integrationer omfatter Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Confluence, Slack, Eclipse og IntelliJ IDEA.
Pros and Cons
Pros:
- Indbygget styring af overholdelse af krav
- Integreres med udviklingsarbejdsgange
- Håndterer sikkerheden i softwareforsyningskæden
Cons:
- Primært til sikkerhedsfokuserede teams
- Kræver teknisk ekspertise
Learn more about Coverity (Synopsys): Bedst til målinger af vedligeholdelsesvenlighed
- Gratis konsultation tilgængelig
- Pris oplyses på forespørgsel

Code Climate hjælper ledere inden for softwareudvikling med at tilpasse indsatsen til virksomhedens mål. Code Climate er en platform for intelligens inden for softwareudvikling til virksomheder, der ønsker at forbedre deres indsigt i softwareudvikling. Den henvender sig primært til ledere og chefer inden for softwareudvikling med fokus på at tilpasse udviklingsindsatsen til virksomhedens resultater. Værktøjet leverer datadrevet indsigt, der kan hjælpe med beslutningstagning og forbedre kodens vedligeholdelsesvenlighed.
Hvorfor jeg valgte Code Climate: Code Climate er specialiseret i målinger af vedligeholdelsesvenlighed og tilbyder unikke funktioner som Code Climate Diagnostic. Denne funktion analyserer data om softwareudvikling for at levere handlingsorienteret indsigt.
Platformens fokus på at tilpasse udviklingsindsatsen til virksomhedens mål adskiller den fra andre værktøjer. Den tilbyder også rådgivningstjenester såsom Executive Insights Program for at understøtte dit team yderligere.
Fremtrædende funktioner & integrationer:
Funktioner omfatter handlingsorienteret indsigt fra data om softwareudvikling, rådgivningstjenester til ledere inden for softwareudvikling og skræddersyede strategier til at opfylde virksomhedens mål. Disse funktioner hjælper dit team med at træffe velinformerede beslutninger og tilpasse indsatsen til de ønskede resultater.
Integrationer omfatter GitHub, GitLab, Bitbucket, Slack, Jira, Trello, Asana, Jenkins, CircleCI og Travis CI.
Pros and Cons
Pros:
- Understøtter datadrevet beslutningstagning
- Tilpasser indsatsen til virksomhedens resultater
- Fokuserer på målinger af vedligeholdelsesvenlighed
Cons:
- Henvender sig primært til ledelsesroller
- Begrænset til løsninger på virksomhedsniveau
Learn more about Code Climate: 10Bedst til arbejdsgang for kodegennemgang
Gerrit
- 30-dages gratis prøveperiode
- Fra $18,000/år (faktureres årligt)

Gerrit hjælper teams med at gennemgå og administrere kode direkte i Git. Gerrit er et værktøj til kodegennemgang, der integreres direkte med Git, hvilket gør det velegnet til udviklere, der ønsker at administrere og gennemgå kode i Git-lagre. Det understøtter syntaksfremhævning og tilpassede arbejdsgange, som er afgørende for teams, der fokuserer på at opretholde kodekvalitet og ensartethed.
Hvorfor jeg valgte Gerrit: Gerrit er fremragende til at levere en struktureret arbejdsgang for kodegennemgang med integreret Git-understøttelse. Funktionen til syntaksfremhævning forbedrer læsbarheden under gennemgange, hvilket er afgørende for at opdage kodeproblemer.
Gerrits tilpassede arbejdsgange giver dit team mulighed for at tilpasse gennemgangsprocessen til specifikke behov. Derudover sikrer værktøjets funktioner til adgangskontrol, at kun autoriserede teammedlemmer kan godkende ændringer, hvilket øger sikkerheden.
Fremtrædende funktioner og integrationer:
Funktioner omfatter syntaksfremhævning for bedre kodelæsbarhed, tilpassede arbejdsgange, der passer til dit teams processer, og adgangskontrol til sikker kodestyring. Disse funktioner hjælper med at opretholde en struktureret og effektiv gennemgangsproces.
Integrationer omfatter Git, Jenkins, GitHub, GitLab, Bitbucket, Atlassian Jira, Slack, Trello, Discord og Asana.
Pros and Cons
Pros:
- Aktiv støtte fra fællesskabet
- Sikker adgangskontrol
- Syntaksfremhævning for bedre læsbarhed
Cons:
- Begrænset til Git-lagre
- Kan kræve teknisk opsætning
Learn more about Gerrit:
Andre automatiserede værktøjer til kodegennemgang
Her er nogle yderligere muligheder blandt automatiserede værktøjer til kodegennemgang, som ikke kom med på min liste, men som stadig er værd at undersøge:
- 11CodiumAI PR-AgentBedst til analyse af pull-anmodninger
- 12Bito AI Code Review AgentBedst til AI-drevne indsigter
- 13PullRequestBedst til gennemgange efter behov
- 14ReviewableBedst til tilpasselige gennemgange
- 15CodebeatBedst til teamsamarbejde
- 16SentryBedst til fejlovervågning
Sådan evaluerer jeg værktøjer til automatiseret kodegennemgang
Jeg opdeler min evaluering i grundlæggende kriterier—statisk analyse, VCS-integration og understøttelse af CI/CD-pipelines—samt differentierende faktorer som AI-assisterede rettelser og fleksible implementeringsmuligheder.
Grundlæggende funktionalitet (krav for denne liste)
Når jeg udvælger værktøjer til min liste, bedømmer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65% for at komme i betragtning til optagelse.
- Statisk kodeanalyse: Jeg vurderer dybden af den analyse, hvert værktøj udfører—om det kun opdager overfladiske stilproblemer eller går dybere og finder fejl i dataflow og på tværs af procedurer.
- Understøttelse af flere sprog: Polyglotte kodebaser er almindelige, så jeg undersøger, hvor mange udbredte sprog et værktøj understøtter, og om det også håndterer rammeværker og konfigurationsfiler.
- Git- og VCS-integration: Jeg ser efter indbygget integration på PR-niveau med platforme som GitHub, GitLab og Bitbucket, herunder indlejrede annoteringer og statuskontroller på fletteanmodninger.
- Kompatibilitet med CI/CD-pipelines: Hvert værktøj bør kunne integreres med populære CI/CD-systemer som Jenkins eller GitHub Actions via konfigurerbare kvalitetskontroller, der kan blokere fejlbehæftede build-processer.
- Registrering af sikkerhedssårbarheder: Jeg vurderer, om værktøjet markerer SAST-fund, hardkodede hemmeligheder og sårbarheder i afhængigheder med tydelige alvorlighedsgrader samt CWE-/OWASP-kortlægning.
- Brugerdefinerede regler og politikker: Teams har deres egne standarder, så jeg ser efter muligheden for at oprette brugerdefinerede regler, indstille kvalitetsprofiler pr. projekt og dele konfigurationer på tværs af kodearkiver.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, undersøger jeg, hvad der adskiller hver platform fra de andre.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
AI-drevne forslag til kodegennemgang er en vigtig differentierende faktor—jeg ser efter værktøjer, der genererer kontekstuelle kommentarer og forklarer problemer i et letforståeligt sprog, i stedet for blot at markere linjenumre. Funktioner til automatisk rettelse går et skridt videre ved at oprette PR'er med afhjælpninger, der er klar til at blive flettet, hvilket sparer betydelig tid for store teams, der håndterer dusinvis af PR'er dagligt. Jeg evaluerer også sporing af teknisk gæld, da udviklingsledere har brug for trenddata og estimater for afhjælpning for at kunne begrunde refaktoriseringsarbejde under sprintplanlægningen.
Ud over funktionerne
Fleksibilitet i implementeringen er vigtig—teams i regulerede brancher har ofte brug for selvhostede løsninger eller muligheder for isolerede netværk, især når AI-funktioner behandler kildekode. Jeg undersøger, om hver leverandør giver dig mulighed for at beholde koden på din egen infrastruktur. Gennemsigtighed i prismodellen er en anden faktor, som jeg vurderer nøje, da priser pr. udvikler hurtigt kan vokse for organisationer, der skalerer til mere end nogle få hundrede udviklere. Jeg overvejer også hjælp til opstart, fordi dårlig indledende justering af reglerne fører til støjende resultater og hurtig opgivelse blandt udviklere, der mister tilliden til værktøjet.
Sådan vælger du automatiserede værktøjer til kodegennemgang
Det er nemt at fortabe sig i lange funktionslister og komplekse prismodeller. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste over faktorer, du bør have in mente:
| Faktor | Hvad skal du overveje? |
| Skalerbarhed | Vil værktøjet vokse sammen med dit team? Overvej, om det kan håndtere øget kodemængde og flere brugere uden fald i ydeevnen. |
| Integrationer | Passer værktøjet ind i din nuværende teknologistak? Kontrollér kompatibiliteten med dine versionsstyringssystemer og kommunikationsplatforme. |
| Tilpasningsmuligheder | Kan du tilpasse værktøjet, så det passer til dine arbejdsgange? Se efter muligheder for at tilpasse dashboards og gennemgangsprocesser. |
| Brugervenlighed | Er værktøjet intuitivt for dit team? Vurder læringskurven, og om det kræver omfattende oplæring. |
| Implementering og introduktion | Hvor hurtigt kan dit team komme i gang? Overvej, om der er træningsressourcer til rådighed, og hvor nem den indledende opsætning er. |
| Pris | Passer værktøjet ind i dit budget? Sammenlign prisplaner, og overvej omkostningerne ved yderligere funktioner. |
| Sikkerhedsforanstaltninger | Er der effektive foranstaltninger til beskyttelse af data? Vurder kryptering, praksis for datalagring og overholdelse af sikkerhedsstandarder. |
| Tilgængelig support | Hvilke supportmuligheder er tilgængelige? Se efter support døgnet rundt, livechat og en omfattende vidensbase, der kan hjælpe dit team. |
Hvad er automatiserede værktøjer til kodegennemgang?
Automatiserede værktøjer til kodegennemgang kontrollerer automatisk kode for fejl, programfejl og kvalitetsproblemer. Udviklere, softwareingeniører og QA-specialister bruger generelt disse værktøjer til at forbedre kodekvaliteten og effektiviteten.
Kontrol af syntaks, fejlfinding og integrationsmuligheder hjælper med at identificere problemer tidligt, forbedre samarbejdet og opretholde høje standarder. Overordnet set sparer disse værktøjer tid og reducerer menneskelige fejl i kodegennemgangsprocessen.
Funktioner i automatiserede værktøjer til kodegennemgang
Når du vælger automatiserede værktøjer til kodegennemgang, bør du holde øje med følgende vigtige funktioner:
- Kontrol af syntaks: Identificerer automatisk syntaksfejl i kode og hjælper med at forhindre programfejl, før de når produktionen.
- Fejlfinding: Finder potentielle problemer og sårbarheder i koden, hvilket forbedrer den overordnede kvalitet og sikkerhed.
- Integrationsmuligheder: Opretter forbindelse til versionsstyringssystemer og andre værktøjer til statisk kodeanalyse til Java eller andre programmeringssprog, så de integreres problemfrit i din eksisterende arbejdsgang.
- Tilpasningsbare arbejdsgange: Gør det muligt at skræddersy gennemgangsprocessen, så den passer til dit teams specifikke behov og præferencer.
- Tilbagemelding i realtid: Giver øjeblikkelig indsigt og forslag, så udviklere kan håndtere problemer, mens de skriver kode.
- Sikkerhedsanalyse: Scanner efter sikkerhedssårbarheder og sikrer, at din kode overholder sikkerhedsstandarder.
- Målinger af kodekvalitet: Giver indsigt i kodens vedligeholdelsesvenlighed og kompleksitet og hjælper teams med at forbedre kodens sundhed på lang sigt.
- Samarbejdsværktøjer: Fremmer kommunikation og koordinering mellem teammedlemmer under gennemgangsprocessen.
- AI-baseret indsigt: Anvender kunstig intelligens til at levere avancerede forslag og automatisere gentagne opgaver.
- Visualisering af fokusområder: Fremhæver kritiske områder i kodebasen, der kræver opmærksomhed, så forbedringsindsatsen kan fokuseres.
Fordele ved automatiserede værktøjer til kodegennemgang
Implementering af automatiserede værktøjer til kodegennemgang giver flere fordele for dit team og din virksomhed. Her er nogle af de fordele, du kan se frem til:
- Forbedret kodekvalitet: Automatiserede kontroller opdager fejl og programfejl tidligt og sikrer, at din kodebase forbliver ren og pålidelig.
- Tidsbesparelser: Ved at automatisere gentagne gennemgangsopgaver kan dit team fokusere på vigtigere arbejde og øge produktiviteten.
- Forbedret sikkerhed: Regelmæssige scanninger efter sårbarheder hjælper med at beskytte din kode mod sikkerhedsrisici og opretholde overholdelse af krav.
- Bedre samarbejde: Værktøjer, der letter kommunikationen, gør det nemmere for teammedlemmer at arbejde sammen under gennemgange.
- Ensartede standarder: Med tilpasningsbare arbejdsgange og målinger kan dit team opretholde ensartede kodningspraksisser på tværs af projekter.
- Hurtigere introduktion: Nye teammedlemmer kan hurtigt komme ind i arbejdet ved hjælp af automatiseret feedback og træningsressourcer.
- Velinformeret beslutningstagning: Indsigt og målinger i realtid leverer værdifulde data, der kan hjælpe med at styre udviklings- og forretningsstrategier.
Omkostninger og priser på automatiserede værktøjer til kodegennemgang
Valg af automatiserede værktøjer til kodegennemgang kræver en forståelse af de forskellige prismodeller og tilgængelige planer. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige planer, deres gennemsnitlige priser og typiske funktioner, der er inkluderet i løsninger med automatiserede værktøjer til kodegennemgang:
Sammenligningstabel over planer for automatiserede kodegennemsynsværktøjer
| Plantype | Gennemsnitspris | Almindelige funktioner |
| Gratis plan | $0 | Grundlæggende syntakskontrol, begrænsede integrationer og fællesskabssupport. |
| Personlig plan | $5-$25 /bruger /måned | Syntaks- og fejldetektering, grundlæggende integrationer og begrænsede muligheder for tilpasning. |
| Virksomhedsplan | $25-$50 /bruger /måned | Avanceret fejldetektering, sikkerhedsanalyse, værktøjer til teamsamarbejde og support. |
| Stor virksomhedsplan | $50+/bruger /måned | Fuld tilpasning, avancerede sikkerhedsfunktioner, dedikeret support og analyse. |
Ofte stillede spørgsmål om automatiserede kodegennemsynsværktøjer
Her er nogle svar på almindelige spørgsmål om automatiserede kodegennemsynsværktøjer:
Hvad er forskellen mellem manuelt og automatiseret kodegennemsyn?
Manuelt kodegennemsyn indebærer, at en udvikler kontrollerer koden linje for linje for fejl og sikkerhedsproblemer, mens automatiseret kodegennemsyn bruger værktøjer til at scanne koden og rapportere potentielle problemer. Automatiserede gennemsyn er hurtigere og reducerer risikoen for menneskelige fejl, men manuelle gennemsyn kan give dybere indsigt.
Hvorfor bruges automatiserede kodegennemsyn frem for kodegennemsyn udført af en anden udvikler?
Automatiserede kodegennemsyn giver hurtigere feedback, større ensartethed og færre menneskelige fejl. De giver dit team mulighed for at fokusere på komplekse problemer, samtidig med at de sikrer kode af høj kvalitet, hvilket gør dem til et foretrukket valg med hensyn til effektivitet og pålidelighed.
Hvad er kodegennemsynsprocessen i automatiseringstest?
Kodegennemsynsprocessen i automatiseringstest indebærer brug af softwareværktøjer til at analysere kildekode for fejl, sikkerhedssårbarheder og overtrædelser af kodningsstandarder. Disse værktøjer hjælper menneskelige kontrollører ved at markere problemer, der kan kræve opmærksomhed, og effektiviserer dermed gennemsynsprocessen.
Hvordan gennemfører du en gennemgang af automatiseringskode i dit projekt?
For at gennemføre en gennemgang af automatiseringskode skal du sikre, at der ikke er hardkodede værdier, kontrollere, at scripts opfylder acceptkriterierne, og holde koden enkel. Brug funktioner effektivt, og anvend DRY-princippet (Gentag ikke dig selv) for at bevare en ren og effektiv kode.
Hvad er fordelene ved at bruge automatiserede kodegennemsynsværktøjer?
Automatiserede kodegennemsynsværktøjer har fordele som at fremskynde gennemsynsprocessen, forbedre kodekvaliteten gennem ensartede kontroller og frigøre udviklere, så de kan fokusere på mere komplekse opgaver. De hjælper også med at håndhæve kodningsstandarder på tværs af dit team.
Hvordan integreres automatiserede kodegennemsynsværktøjer med eksisterende arbejdsgange?
Automatiserede kodegennemsynsværktøjer integreres typisk med versionsstyringssystemer som GitHub eller GitLab, så de kan indgå problemfrit i din eksisterende udviklingsarbejdsgang. Denne integration hjælper med at sikre, at koden gennemgås automatisk som en del af dit teams almindelige processer.