

De bedste Terraform-alternativer hjælper teams med at definere, klargøre og administrere infrastruktur med færre flaskehalse i arbejdsgangene, stærkere håndhævelse af politikker og integrationer, der passer til eksisterende teknologistakke. Disse værktøjer giver ingeniører mulighed for at automatisere implementeringer, håndhæve styringsregler og vedligeholde reproducerbare miljøer uden udelukkende at være afhængige af HashiCorps økosystem.
Teams begynder ofte at lede efter Terraform-alternativer, når de støder på udfordringer som fejlfinding af uigennemsigtige HCL-fejl, vedligeholdelse af tilstandsfiler på tværs af distribuerede teams eller forsøg på at udvide Terraform med integrationer, som værktøjet ikke understøtter indbygget. Andre oplever begrænsninger, når de anvender avancerede sikkerhedspolitikker, eller har brug for en tættere tilpasning til de programmeringssprog, deres udviklere allerede bruger.
Jeg har arbejdet med ingeniørgrupper, der migrerede fra Terraform til andre IaC-rammeværk, evalueret disse platforme i forhold til aktive produktionsimplementeringer og testet, hvordan de fungerer under virkelige forhold som udrulninger i flere cloudmiljøer og compliance-drevne miljøer. Denne baggrund har givet mig et praktisk perspektiv på, hvor hvert værktøj udmærker sig, og hvor det skaber friktion.
I denne guide kan du se, hvilke Terraform-alternativer der leverer tydeligere syntaks, stærkere styring og mere problemfri integration i moderne DevOps-arbejdsgange, så du kan vælge den platform, der passer til din infrastrukturstrategi.
Hvad er Terraform?
Terraform er et værktøj til infrastruktur som kode (IaC), der gør det muligt at definere og administrere infrastruktur ved hjælp af kode. Det bruges ofte af udviklere, DevOps-ingeniører og IT-fagfolk, der har brug for at automatisere og skalere infrastruktur effektivt.
Funktioner som klargøring af ressourcer, understøttelse af flere cloudmiljøer og tilstandsstyring hjælper med at automatisere infrastrukturrelaterede opgaver, reducere manuelle fejl og sikre ensartethed. Terraform har samlet set værdi, fordi det forenkler infrastrukturadministration og forbedrer effektiviteten.
Hvorfor du kan stole på vores softwareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vores team har testet og anmeldt software siden 2012. Vi er selv teknologiledere, så vi ved, hvor svært og hvor vigtigt det er at vælge den rigtige software.
Til denne guide har vi vurderet værktøjerne gennem praktisk afprøvning og uafhængig research og givet dem point ud fra vores udvælgelseskriterier.
Vores anmeldelser bygger på vores egen redaktionelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel over Terraform-alternativer
Denne sammenligningstabel opsummerer prisoplysninger for mine bedste valg blandt Terraform-alternativer:
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Bedst til IaC på flere sprog | 4.0 out of 5 | 4 | 5 | 3 | 4 | 4 | 4 | Fra 40 $/måned Gratis abonnement tilgængeligt | Website |
Bedst til DevSecOps-integration | 2.7 out of 5 | 3 | 2 | 3 | 2 | 2 | 4 | $29/bruger/måned Gratis abonnement + gratis prøveperiode tilgængelig | Website |
Bedst til VM-udviklingsmiljøer | Not rated | Not rated | 2 | Not rated | 1 | 3 | 2 | Pris oplyses på forespørgsel Gratis abonnement tilgængeligt | Website |
Bedst til kontinuerlig integration | 1.5 out of 5 | 1 | 1 | 1 | 1 | 3 | 2 | Pris oplyses på forespørgsel Ikke tilgængelig | Website |
Bedst til administration af AWS-ressourcer | Not rated | 4 | 4 | 3 | Not rated | 3 | 3 | $0.0009 pr. handleroperation Gratis abonnement tilgængeligt | Website |
Bedst til it-automatisering | 2.7 out of 5 | 2 | 3 | 2 | 2 | 3 | 4 | Pris oplyses efter forespørgsel Gratis abonnement + gratis demo tilgængelig | Website |
Bedst til orkestrering på tværs af flere cloudmiljøer | 3.2 out of 5 | 3 | 3 | 3 | 4 | 3 | 3 | Pris oplyses efter anmodning Gratis abonnement + 60 dages gratis prøveperiode | Website |
Bedst til Google Cloud-ressourcer | Not rated | 2 | 3 | 3 | Not rated | 2 | 3 | Priser oplyses efter anmodning Gratis abonnement + gratis prøveperiode tilgængelig | Website |
Bedst til open source-IaC | 3.3 out of 5 | 3 | 4 | 3 | 4 | 4 | 2 | Priser oplyses efter anmodning Ikke tilgængelig | Website |
Bedst til Kubernetes-integration | 3.2 out of 5 | 3 | 4 | 1 | 4 | 4 | 3 | $1,000/måned Gratis demo tilgængelig | Website |


Anmeldelser af de bedste Terraform-alternativer
Nedenfor finder du mine detaljerede opsummeringer af de bedste Terraform-alternativer, der kom med på min oversigt. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste valg til dig.
 Bedst til IaC på flere sprog
- Gratis abonnement tilgængeligt
- Fra 40 $/måned
Visit WebsiteCustomer Rating:4.8/5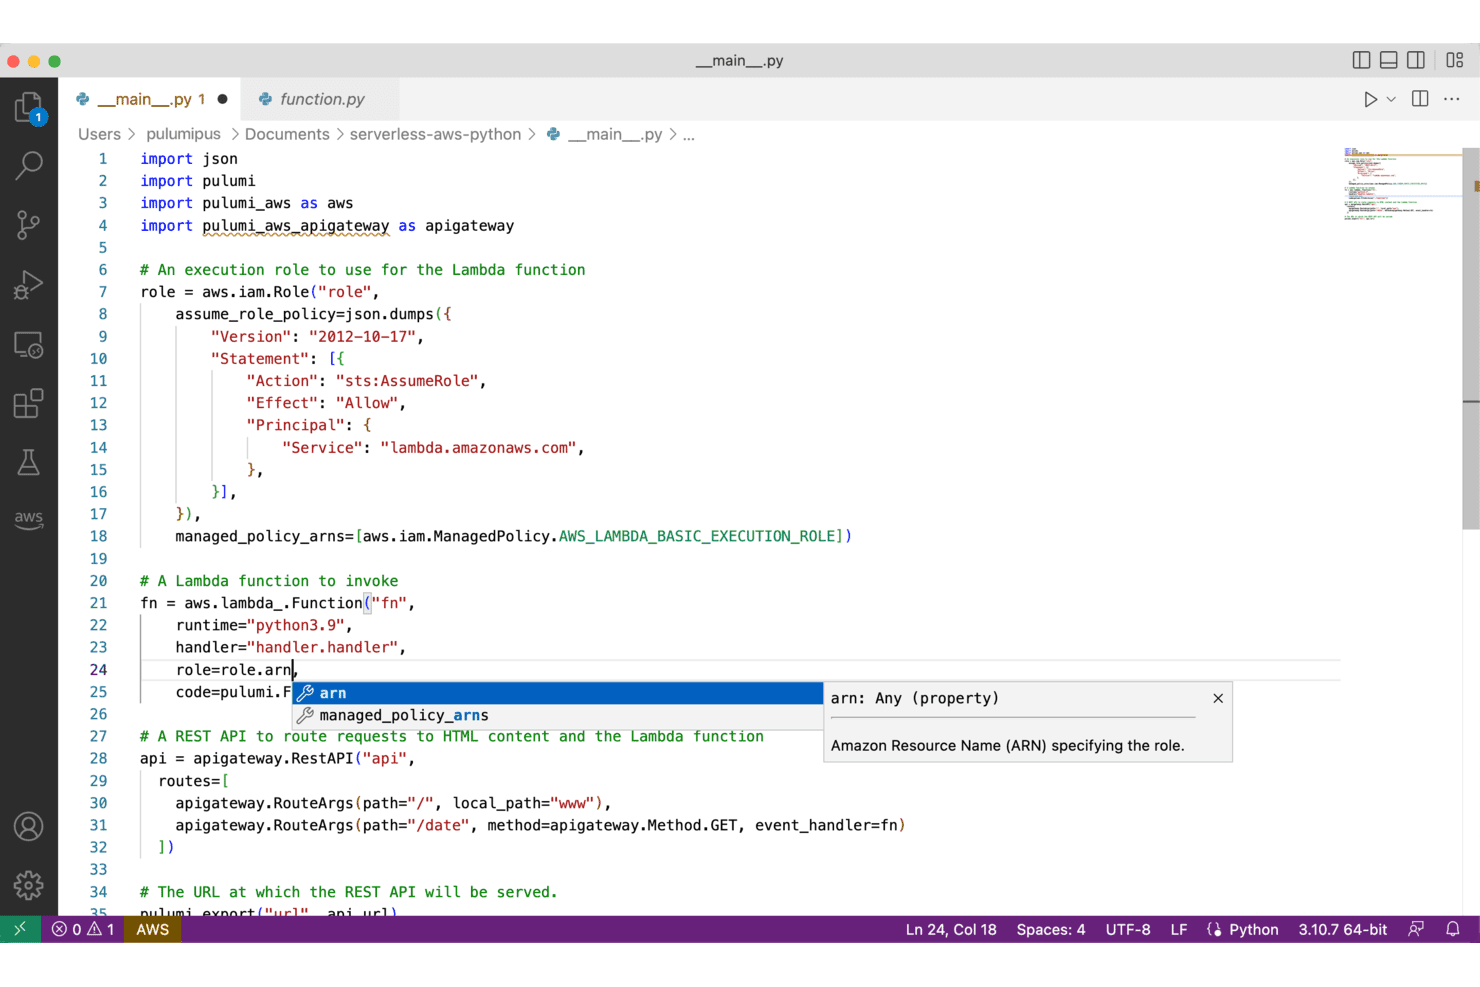
Pulumi muliggør infrastruktur som kode ved hjælp af Python med AWS-ressourcer. Pulumi er en platform til infrastruktur som kode, der gør det muligt for DevOps- og platformsteknikteams at definere, implementere og administrere cloudinfrastruktur ved hjælp af programmeringssprog til generelle formål som Python, TypeScript og Go – i stedet for et domænespecifikt sprog.
Hvem er Pulumi bedst egnet til?
Pulumi er velegnet til DevOps- og platformsteknikteams, der ønsker at skrive infrastrukturkode på de samme sprog, som de allerede bruger til applikationsudvikling.
Hvorfor jeg valgte Pulumi
Jeg valgte Pulumi som en af de bedste løsninger, fordi det er det eneste Terraform-alternativ, der lader mit team skrive infrastrukturkode i TypeScript, Python, Go eller .NET sammen med faktisk applikationskode ved hjælp af rigtige løkker, funktioner og klasser i stedet for et domænespecifikt sprog. Jeg kan køre
pulumi convertfor at migrere eksisterende HCL til et typet Python- eller TypeScript-program og referere til Terraform-statusoutput side om side, mens overgangen sker trinvist. Politik som kode understøtter TypeScript, Python og OPA/Rego, så de samme håndhævelsesværn, som mit team allerede skriver, også kan styre infrastrukturimplementeringer.Vigtige funktioner i Pulumi
- Cloud-native udbydere til flere cloudmiljøer: Pulumi indeholder specialbyggede native udbydere til AWS, Azure, Google Cloud og Kubernetes, som genereres direkte fra upstream-API-skemaer for at sikre opdateret ressourcedækning.
- Pulumis automatiserings-API: Gør det muligt at integrere infrastrukturhandlinger i applikationskode, så man kan oprette tilpassede udviklerportaler, CLI-værktøjer og CI/CD-arbejdsgange, der er bygget op omkring infrastruktur.
- Registrering og afhjælpning af afvigelser: Pulumi Clouds kommercielle abonnementer tilføjer planlagt registrering af afvigelser, som sammenligner den registrerede tilstand med aktive cloudressourcer og automatisk kan afhjælpe afvigelser efter en konfigurerbar tidsplan.
- Pulumi ESC (miljøer, hemmeligheder og konfiguration): Centraliserer hemmeligheder og konfiguration fra AWS Secrets Manager, HashiCorp Vault, Azure Key Vault og andre udbydere i et komponerbart, versionsstyret kontrolplan.
Pulumi-integrationer
Pulumi tilbyder over 200 native integrationer med cloud- og tjenesteudbydere, herunder AWS, Azure, Google Cloud, Kubernetes, Terraform, OpenTofu, GitHub, GitLab og Azure DevOps. Det tilbyder også REST-API'er, SDK'er, webhooks og en automatiserings-API til tilpassede infrastrukturarbejdsgange.
Pros and Cons
Pros:
- Skriv infrastruktur på velkendte programmeringssprog
- Konvertér HCL og migrér trinvist
- Håndhæv værn med kodebaserede politikker
Cons:
- Store kodebaser kan blive sværere at navigere i
- Udbyderøkosystemet halter efter Terraforms modenhed
Learn more about Pulumi: Bedst til DevSecOps-integration
- Gratis abonnement + gratis prøveperiode tilgængelig
- Fra $29/bruger/måned (faktureret årligt)
Visit WebsiteCustomer Rating:4.5/5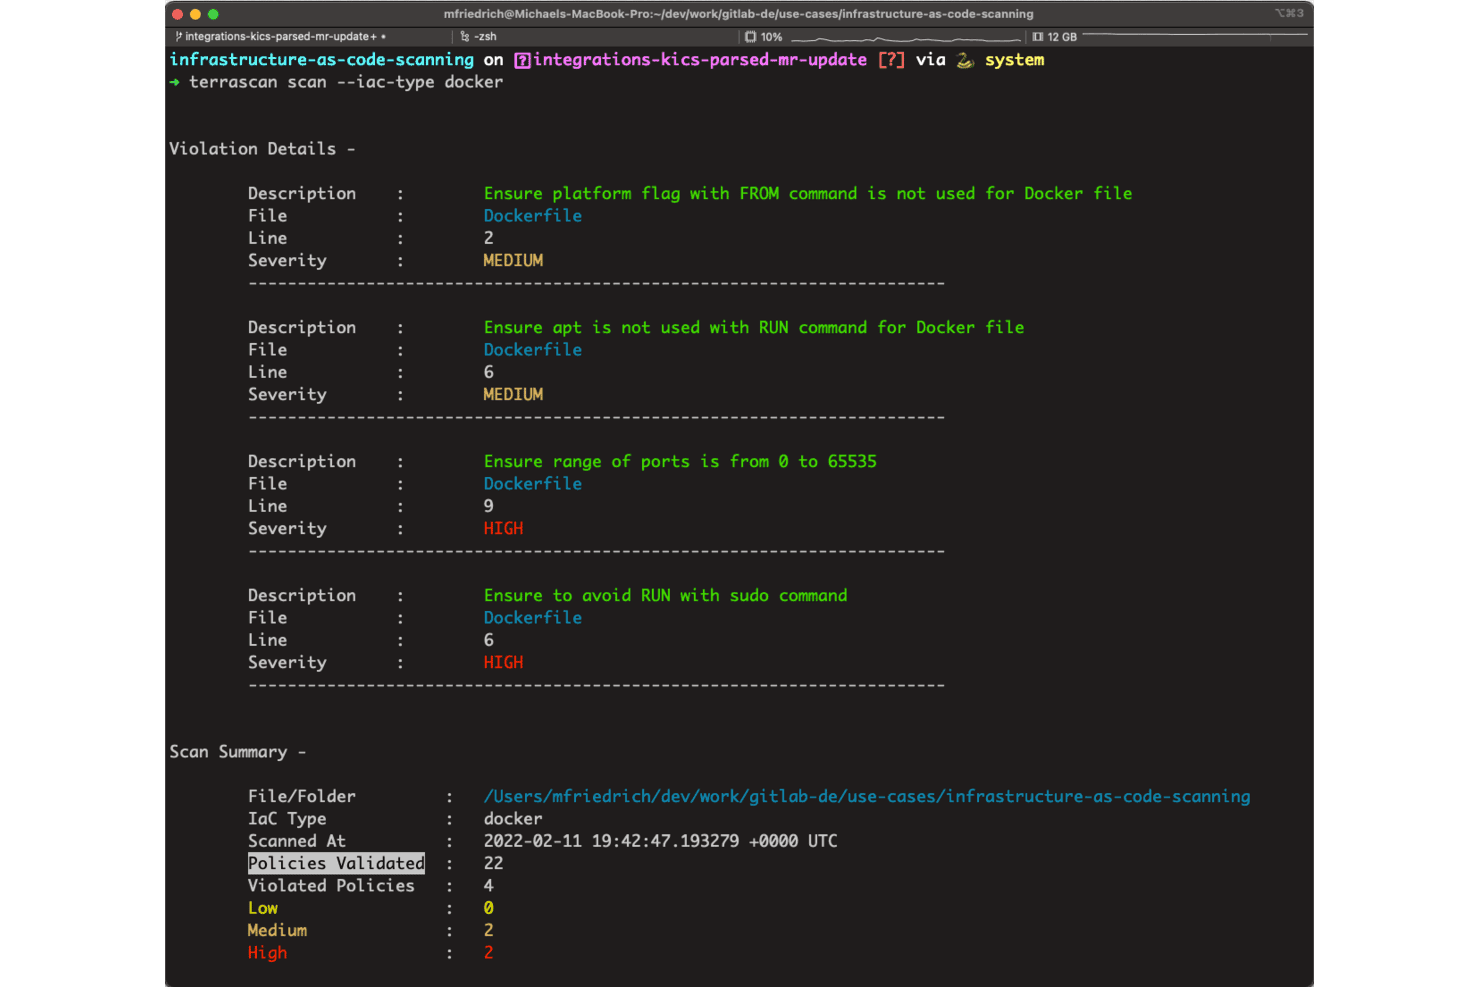
GitLab fremhæver sikkerhedsovertrædelser i Docker-filer med alvorlighedsniveauer via Terrascan. GitLab er en DevSecOps-platform, der samler Terraform- og OpenTofu-arbejdsgange i et samlet miljø til kildekontrol, CI/CD-pipelines, tilstandshåndtering og sikkerhedsscanning – hvilket gør den velegnet til DevOps-teams, der vil køre infrastruktur som kode uden at sammensætte separate værktøjer.
Hvem er GitLab bedst til?
GitLab er velegnet til DevOps-teams, der allerede bruger GitLab til kildekontrol og CI/CD, og som vil håndtere Terraform- eller OpenTofu-arbejdsgange uden at tilføje et separat værktøj.
Hvorfor jeg valgte GitLab
Jeg har inkluderet GitLab blandt mine bedste valg, fordi det er den eneste platform på denne liste, der samler Terraform- og OpenTofu-arbejdsgange i et komplet DevSecOps-miljø, der dækker kildekontrol, CI/CD-pipelines, tilstandshåndtering og sikkerhedsscanning uden behov for separate værktøjer. Jeg kan især godt lide, hvordan fletteanmodninger viser outputtet fra Terraform-planen direkte, så mit team kan gennemgå ressourceændringer og få godkendelser, før noget anvendes. GitLab håndterer også tilstand indbygget med versionsstyring, låsning og projektniveau-tilladelser.
GitLabs vigtigste funktioner
- GitLab-administreret backend til tilstand: Gemmer tilstandsfiler for Terraform og OpenTofu med indbygget versionsstyring, låsning og projektniveau-tilladelser på tværs af GitLab.com, selvadministrerede og dedikerede installationer.
- Privat register over Terraform-moduler: Giver teams mulighed for at udgive og anvende private Terraform-moduler på tværs af projekter ved hjælp af CI/CD med rollebaserede adgangskontroller til udgivelse og sletning.
- OIDC-baseret sky-godkendelse: Godkender CI-jobs hos cloud-udbydere som GCP ved hjælp af føderation af arbejdsbelastningsidentiteter, så behovet for at gemme langtidsholdbare legitimationsoplysninger som pipeline-hemmeligheder elimineres.
- Politikker for pipelinekørsel: Håndhæver organisationsdækkende krav til CI/CD-jobs på tværs af projekter, så sikkerheds- og compliance-teams kan indsætte eller erstatte pipelinekonfigurationer i stor skala.
GitLab-integrationer
GitLab integrerer med Terraform og OpenTofu og forbindes med Terraform Cloud, Terraform Enterprise, HashiCorp Vault, Flux, AWS, Microsoft Azure og Google Cloud. Det tilbyder også REST-, GraphQL-, webhook-, OAuth 2.0- og MCP-API'er til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Planer i fletteanmodninger viser ressourceændringer til gennemgang
- Delt tilstand omfatter versionsstyring og låsning
- Kodegennemgang og udrulning deler én arbejdsgang
Cons:
- Terraform og OpenTofu klargør stadig infrastruktur
- Forældede skabeloner efterlader teams med ansvaret for at vedligeholde pipelineafbildninger
 Bedst til VM-udviklingsmiljøer
- Gratis abonnement tilgængeligt
- Pris oplyses på forespørgsel
Visit WebsiteCustomer Rating:4.6/5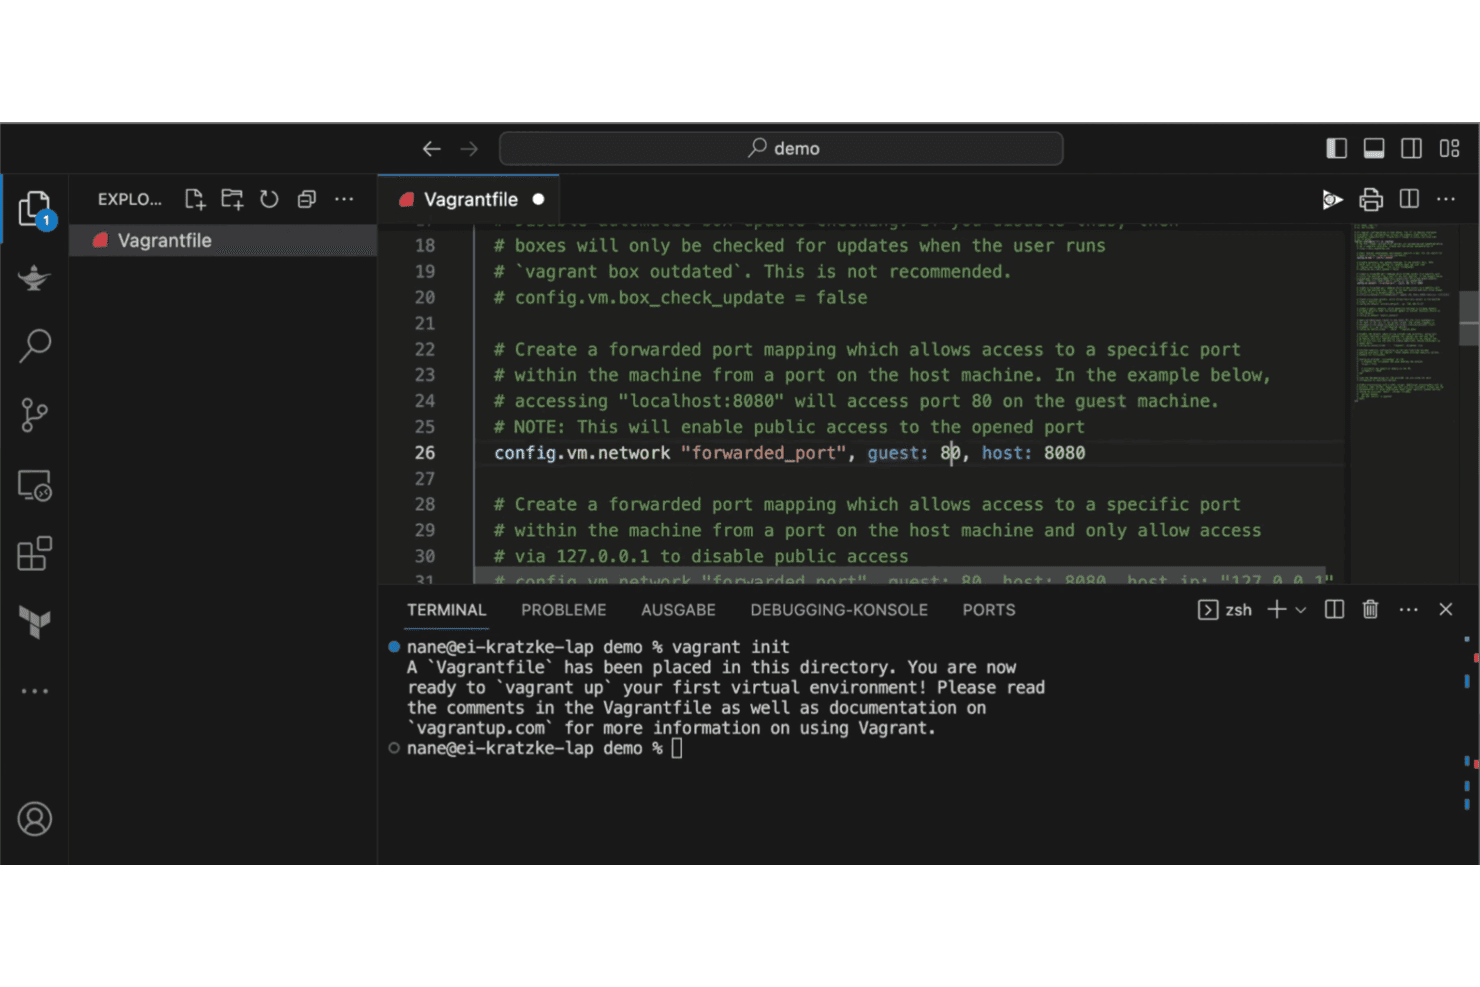
Vagrant lader brugere konfigurere portvideresendelse i Vagrantfile via VS Code. Vagrant er et kommandolinjeværktøj fra HashiCorp, der lader udviklingsteams opbygge og dele reproducerbare VM-miljøer fra en enkelt Vagrantfile, hvilket gør det til en letvægtsløsning for teams, der har brug for ensartede lokale udviklingsopsætninger uden manuel konfiguration.
Hvem er Vagrant bedst egnet til?
Vagrant er velegnet til udviklere og små udviklingsteams, der har brug for ensartede, reproducerbare lokale VM-miljøer uden manuelt at konfigurere hver maskine fra bunden.
Hvorfor jeg valgte Vagrant
Jeg har inkluderet Vagrant blandt mine bedste valg, fordi det er det foretrukne værktøj for teams, der har brug for ensartede, reproducerbare VM-udviklingsmiljøer uden manuelt at konfigurere hver maskine. En enkelt Vagrantfile definerer hele miljøet og kan gemmes i versionsstyring, så hver udvikler kører
vagrant upog får præcis den samme opsætning på tværs af Linux, macOS og Windows. Jeg kan især godt lide, at det har indbygget understøttelse af provisioneringsværktøjer som shell-scripts, Chef og Puppet, hvilket gør det enkelt at administrere gentagelige lokale miljøer.Vagrants vigtigste funktioner
- Versionsstyring af Vagrantfile: Definér hele dit VM-miljø i en enkelt Vagrantfile, som du kan gemme i versionsstyring og dele med dit team.
- Understøttelse af flere provisioneringsværktøjer: Kør automatisk shell-scripts, Chef eller Puppet under
vagrant upfor at installere og konfigurere software på gæstemaskinen. - Fleksibilitet med udbydere: Administrér VM'er på tværs af VirtualBox, Docker og VMware gennem Vagrants pluginbaserede system til udbydere.
- Vagrant Share: Del et kørende Vagrant-miljø med andre ved hjælp af en enkelt kommando for hurtigt samarbejde eller fjernadgang.
Vagrant-integrationer
Vagrant har indbyggede integrationer med VirtualBox og Docker samt understøttelse af udbydere som VMware, AWS og Rackspace. Dets Vagrant Cloud API understøtter brugerdefinerede integrationer gennem HTTP-anmodninger i REST-stil og JSON-svar.
Pros and Cons
Pros:
- Gentagelige lokale VM-miljøer til test
- Versionsstyrede Vagrantfiler standardiserer udviklernes opsætninger
- En enkel opsætning får teams hurtigt i gang
Cons:
- Ingen tilstandssporing eller arbejdsgang med planlægning og anvendelse
- Ruby-baserede konfigurationer skaber en ekstra model for infrastruktur som kode
Learn more about Vagrant: Bedst til kontinuerlig integration
- Ikke tilgængelig
- Pris oplyses på forespørgsel
Visit WebsiteCustomer Rating:4.4/5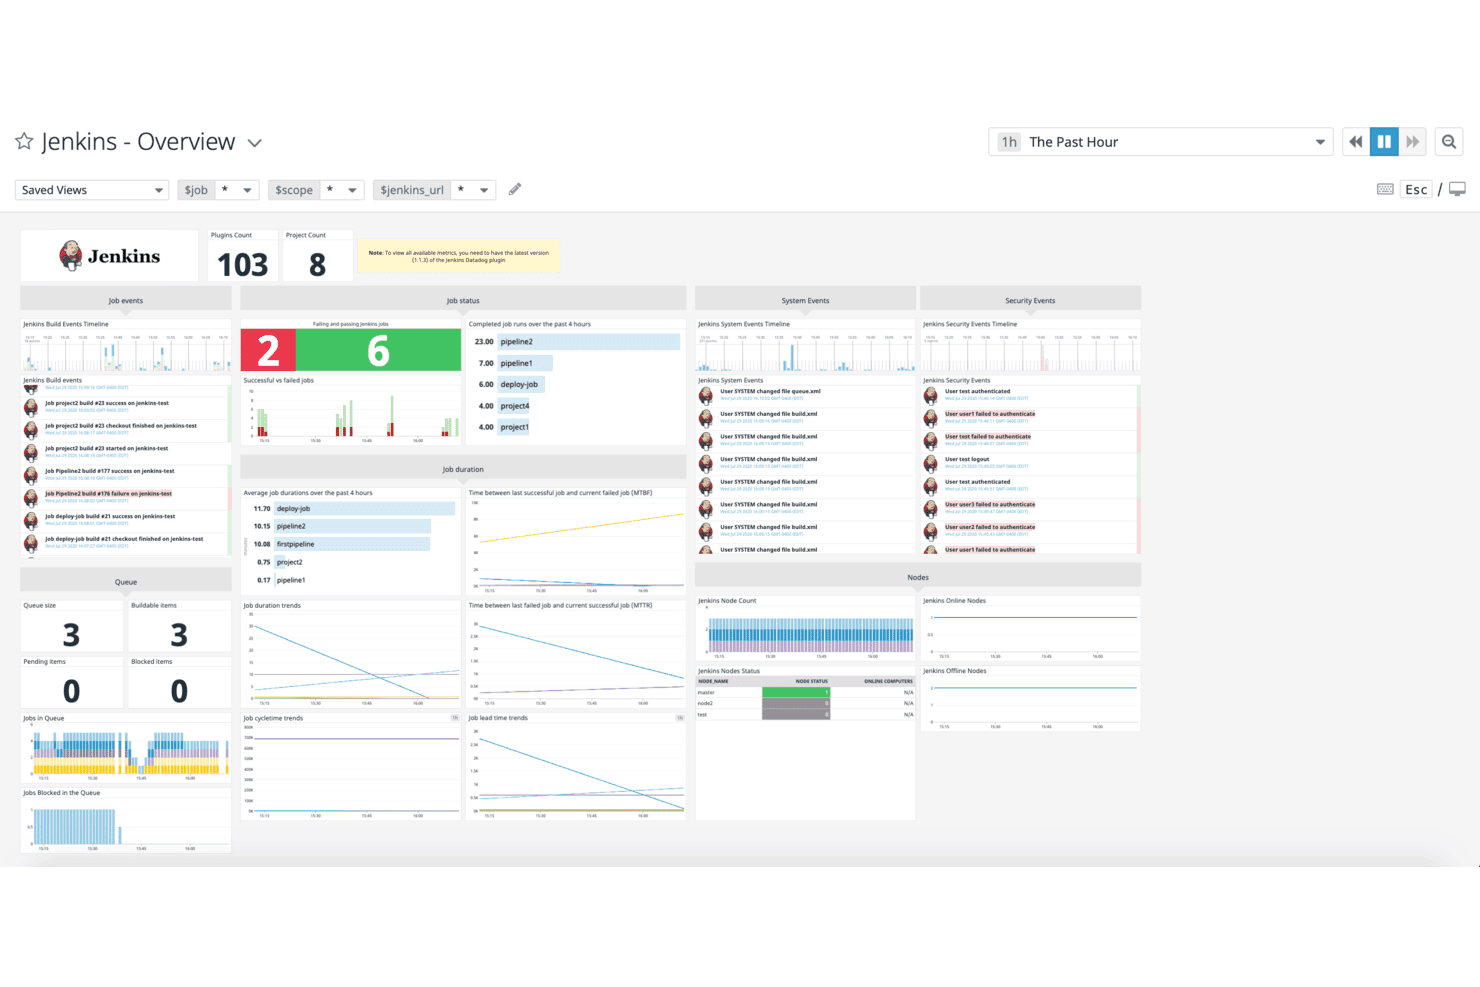
Jenkins centraliserer overvågning af build-, kø- og sikkerhedshændelser i ét dashboard. Jenkins er en open source-automatiseringsserver, som DevOps- og platformsteknikteams bruger til at orkestrere CI/CD-pipelines, udløse infrastrukturarbejdsgange og integrere med værktøjer som Terraform, Kubernetes og større cloududbydere.
Hvem er Jenkins bedst egnet til?
Jenkins er velegnet til DevOps-teams, der allerede kører CI/CD-pipelines og ønsker at orkestrere Terraform-kørsler i deres eksisterende automatiseringsarbejdsgange.
Hvorfor jeg valgte Jenkins
Jeg valgte Jenkins som en af de bedste, fordi det er den CI/CD-rygrad, som mange DevOps-teams allerede har tillid til, og fordi det håndterer kontinuerlig integration med en dybde, der er svær at genskabe. Jeg bruger Jenkinsfile-definerede pipelines, der er gemt direkte i kildekodestyringen, til at udløse trinnene
terraform planogterraform applysom en del af en bredere build- og implementeringsarbejdsgang. Godkendelsesporte i pipelinen giver mig mulighed for at begrænse, hvem der kan bekræfte en apply, så infrastrukturændringer gennemgår den samme gennemgangsproces som applikationskode.Jenkins' vigtigste funktioner
- Terraform-buildwrapper: Jenkins Terraform-pluginet kører
terraform planogterraform applysom pipelinetrin direkte fra en Jenkinsfile. - Pipeline som kode: Definer hele din CI/CD-arbejdsgang i en
Jenkinsfile, der er gemt i kildekodestyringen sammen med din applikations- og infrastrukturkode. - Detaljerede adgangskontroller: Tildel tilladelser på job- og legitimationsniveau for at styre, hvilke brugere der kan bygge, konfigurere eller få adgang til følsomme pipeline-ressourcer.
- Pluginøkosystem med over 2.300 plugins: Forbind Jenkins med Git, GitHub, Kubernetes og cloududbydertjenester via community-vedligeholdte plugins.
Jenkins-integrationer
Jenkins understøtter over 2.300 community-bidragede plugins, herunder Git, GitHub, Kubernetes og Terraform, samt cloudtrin til AWS, Azure og Google Cloud. Dets REST-lignende API understøtter brugerdefinerede CI/CD-integrationer.
Pros and Cons
Pros:
- Automatiserer Terraform-kørsler sammen med buildpipelines
- Pipelinegodkendelser kan fungere som gate for infrastruktur-apply-handlinger
- Versionsstyrede Jenkinsfiler holder arbejdsgange gennemgåelige
Cons:
- Provisionerer ikke infrastruktur uden Terraform
- Ingen indbygget state-låsning eller registrering af afvigelser
 Bedst til administration af AWS-ressourcer
- Gratis abonnement tilgængeligt
- Fra $0.0009 pr. handleroperation
Visit WebsiteCustomer Rating:4.4/5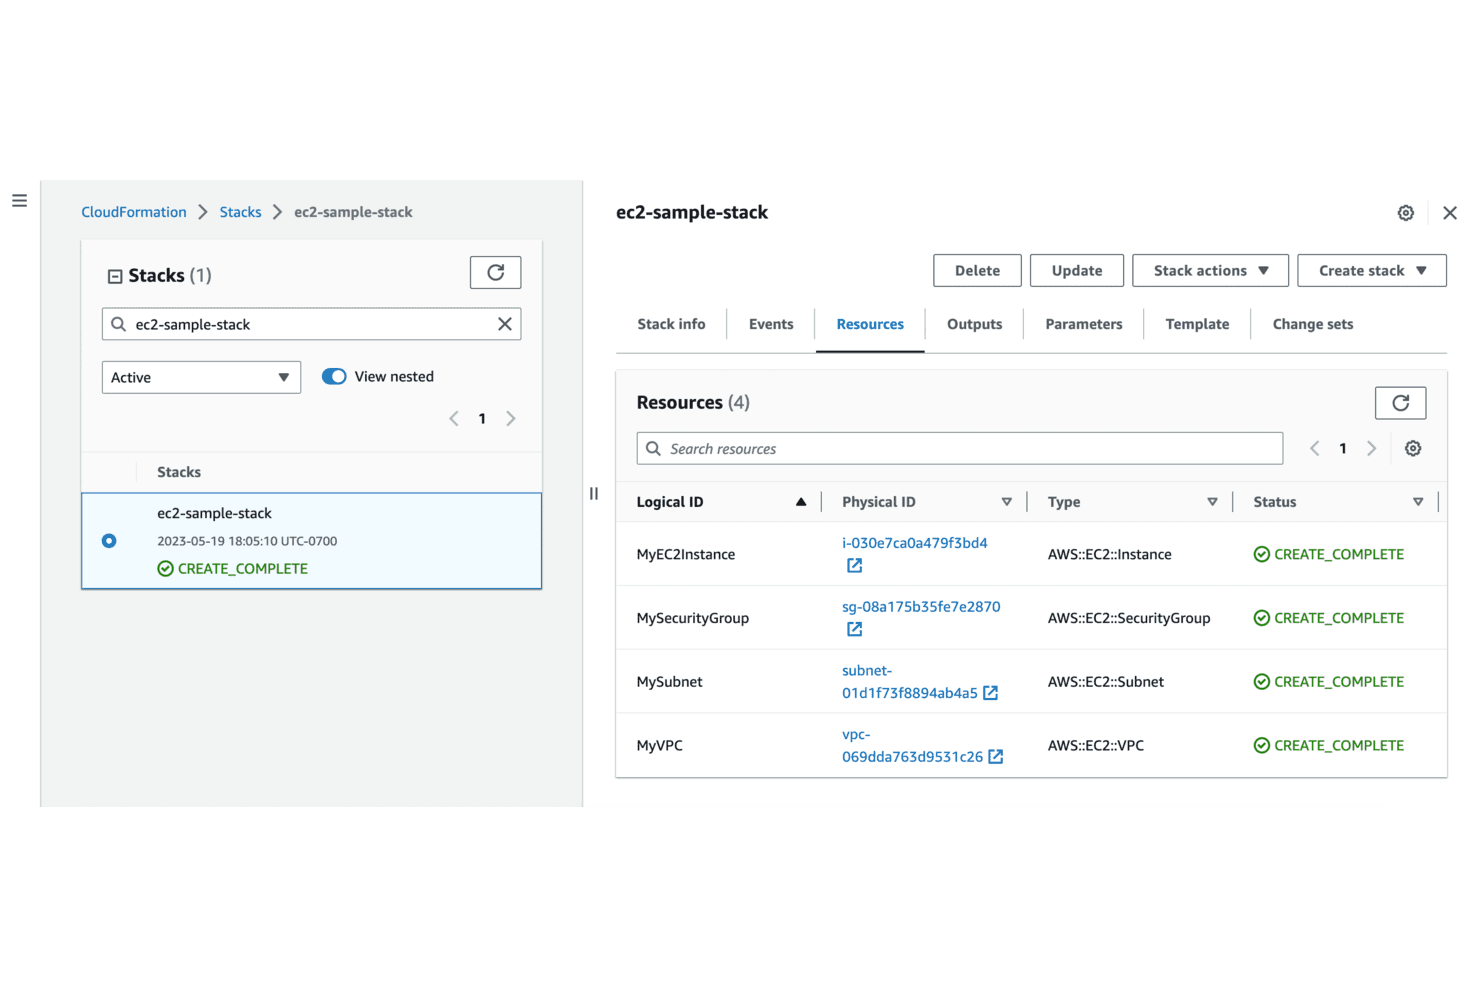
AWS CloudFormation sporer klargjorte ressourcer og deres statusser i én visning. AWS CloudFormation er Amazons oprindelige tjeneste til infrastruktur som kode, udviklet til teams, der udelukkende arbejder i AWS, og som vil klargøre, administrere og versionsstyre cloudressourcer gennem deklarative skabeloner uden at skulle vedligeholde deres egen tilstandsbackend.
Hvem er AWS CloudFormation bedst egnet til?
AWS CloudFormation er et naturligt valg for teams, der allerede udelukkende arbejder i AWS, og som ønsker infrastruktur som kode med indbygget AWS-understøttelse uden at administrere en separat tilstandsbackend.
Hvorfor jeg valgte AWS CloudFormation
Jeg valgte AWS CloudFormation som en af de bedste løsninger, fordi det er den oprindelige IaC-løsning til teams, der allerede er dybt forankret i AWS-økosystemet. Jeg kan godt lide, at ændringssæt lader dig forhåndsvise præcis, hvilke ressourcer der vil blive erstattet eller slettet, før du bekræfter, og at registrering af afvigelser markerer alle manuelle ændringer, der er foretaget uden for stakken, så dine skabeloner forbliver den autoritative kilde. Hvis din infrastruktur udelukkende er baseret på AWS, finder du ikke et tættere samspil mellem dit IaC-værktøj og din cloududbyder.
Vigtige funktioner i AWS CloudFormation
- Understøttelse af AWS CDK: Opret infrastruktur ved hjælp af TypeScript, Python, Java eller .NET gennem AWS Cloud Development Kit, som CloudFormation derefter klargør.
- StackSets: Implementer, opdater eller slet et fælles sæt AWS-ressourcer på tværs af flere konti og regioner fra én enkelt skabelon.
- Tilbageførselstriggere: Overvåg CloudWatch-alarmer under oprettelse og opdatering af stakke, og tilbagefør automatisk handlinger, hvis en angivet alarm udløses.
- IaC-generator: Scan eksisterende AWS-ressourcer, og generer automatisk JSON- eller YAML-CloudFormation-skabeloner til import eller migrering af dem til administrerede stakke.
Integrationer til AWS CloudFormation
AWS CloudFormation tilbyder integrationer via markedspladsen med MongoDB Atlas, Datadog, Atlassian Opsgenie, JFrog, Trend Micro, Splunk, Aqua Security, FireEye, Sysdig og Snyk. AWS CloudFormations tjeneste-API, AWS SDK'er og AWS CLI understøtter brugerdefinerede integrationer.
Pros and Cons
Pros:
- Gentagelig AWS-klargøring gennem versionsstyrede skabeloner
- Ændringssæt forhåndsviser udskiftninger og sletninger
- Administreret staktilstand understøtter automatisk tilbageførsel
Cons:
- Klargøring udelukkende til AWS udelukker Terraform-brugsscenarier til flere clouds
- Store skabeloner kan blive vanskelige at vedligeholde
Learn more about AWS CloudFormation: Bedst til it-automatisering
- Gratis abonnement + gratis demo tilgængelig
- Pris oplyses efter forespørgsel
Visit WebsiteCustomer Rating:4.2/5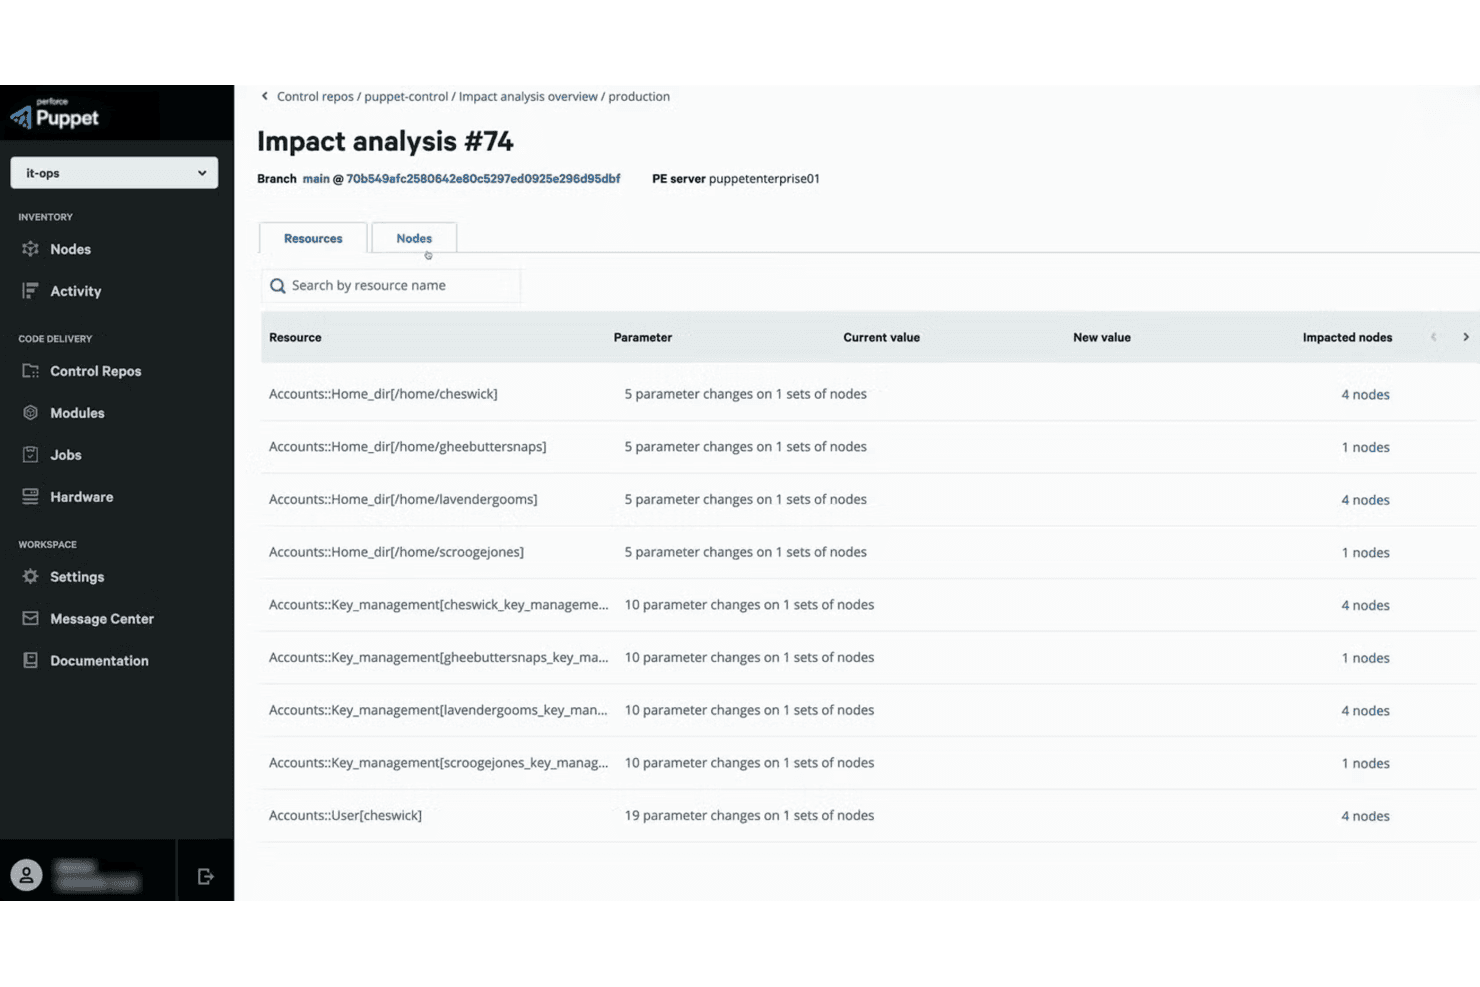
Puppet viser en konsekvensanalyse på ressourceniveau før kodeimplementeringer. Puppet Enterprise er en platform til konfigurationsstyring, der henvender sig til it- og infrastrukturteams, som administrerer store serverparker på tværs af hybride miljøer og multicloudmiljøer, og hjælper dem med at håndhæve ensartede systemtilstande, opdage afvigelser og automatisere compliance.
Hvem er Puppet bedst egnet til?
Puppet Enterprise er velegnet til it- og infrastrukturteams, der administrerer store serverparker og har brug for ensartet håndhævelse af konfigurationer på tværs af hybride miljøer og multicloudmiljøer.
Hvorfor jeg valgte Puppet
Jeg valgte Puppet som en af de bedste løsninger til it-automatisering, fordi den kontinuerligt håndhæver den ønskede konfigurationstilstand på tværs af serverparker og automatisk opdager og korrigerer afvigelser, før de bliver et problem. Hvor Terraform klargør din infrastruktur, overtager Puppet derfra og administrerer konfigurationen af operativsystemer og applikationer på tværs af lokale miljøer, cloudmiljøer og hybride miljøer via et Git-baseret kontrolrepository. Jeg sætter også pris på, at over 7.000 Puppet Forge-moduler betyder, at du sjældent skal skrive automatisering fra bunden.
Puppets vigtigste funktioner
- Rollebaseret adgangskontrol: Tildeler standardroller og brugerdefinerede roller—Administratorer, Operatører, Fremvisere, Kodeimplementører—med detaljerede tilladelser, der styrer, hvad hver bruger kan se eller ændre på tværs af administrerede miljøer.
- Konsekvensanalyse: Genererer rapporter før sammenfletning, som viser omfanget af og risikoen ved ændringer i Puppet-kode, med CI/CD-integration til at markere problemer før implementering.
- Datakonnektor til observerbarhed: Eksporterer data om Puppet-infrastruktur, ændringer, compliance og programrettelser til værktøjer som Splunk, Datadog, Grafana og Prometheus.
- ServiceNow-integration: Giver autoriserede brugere mulighed for at udløse Puppet-opgaver og -planer direkte fra ServiceNow og synkroniserer fakta om Puppet-noder til ServiceNow CMDB-poster.
Puppet-integrationer
Puppet Enterprise har indbyggede integrationer med ServiceNow og Splunk samt dokumenterede integrationer med Terraform, Datadog, New Relic, Prometheus og Grafana. HTTP(S)-API'er understøtter brugerdefinerede integrationer.
Pros and Cons
Pros:
- Håndhæver ensartet konfiguration på tværs af serverparker
- Opdager og korrigerer automatisk afvigelser i konfigurationen
- Forge-moduler reducerer arbejdet med brugerdefineret konfiguration
Cons:
- Klargør ikke cloudinfrastruktur som Terraform
- Nogle cloudmoduler dækker ikke de nødvendige tjenester
Learn more about Puppet: Bedst til orkestrering på tværs af flere cloudmiljøer
- Gratis abonnement + 60 dages gratis prøveperiode
- Pris oplyses efter anmodning
Visit WebsiteCustomer Rating:4.1/5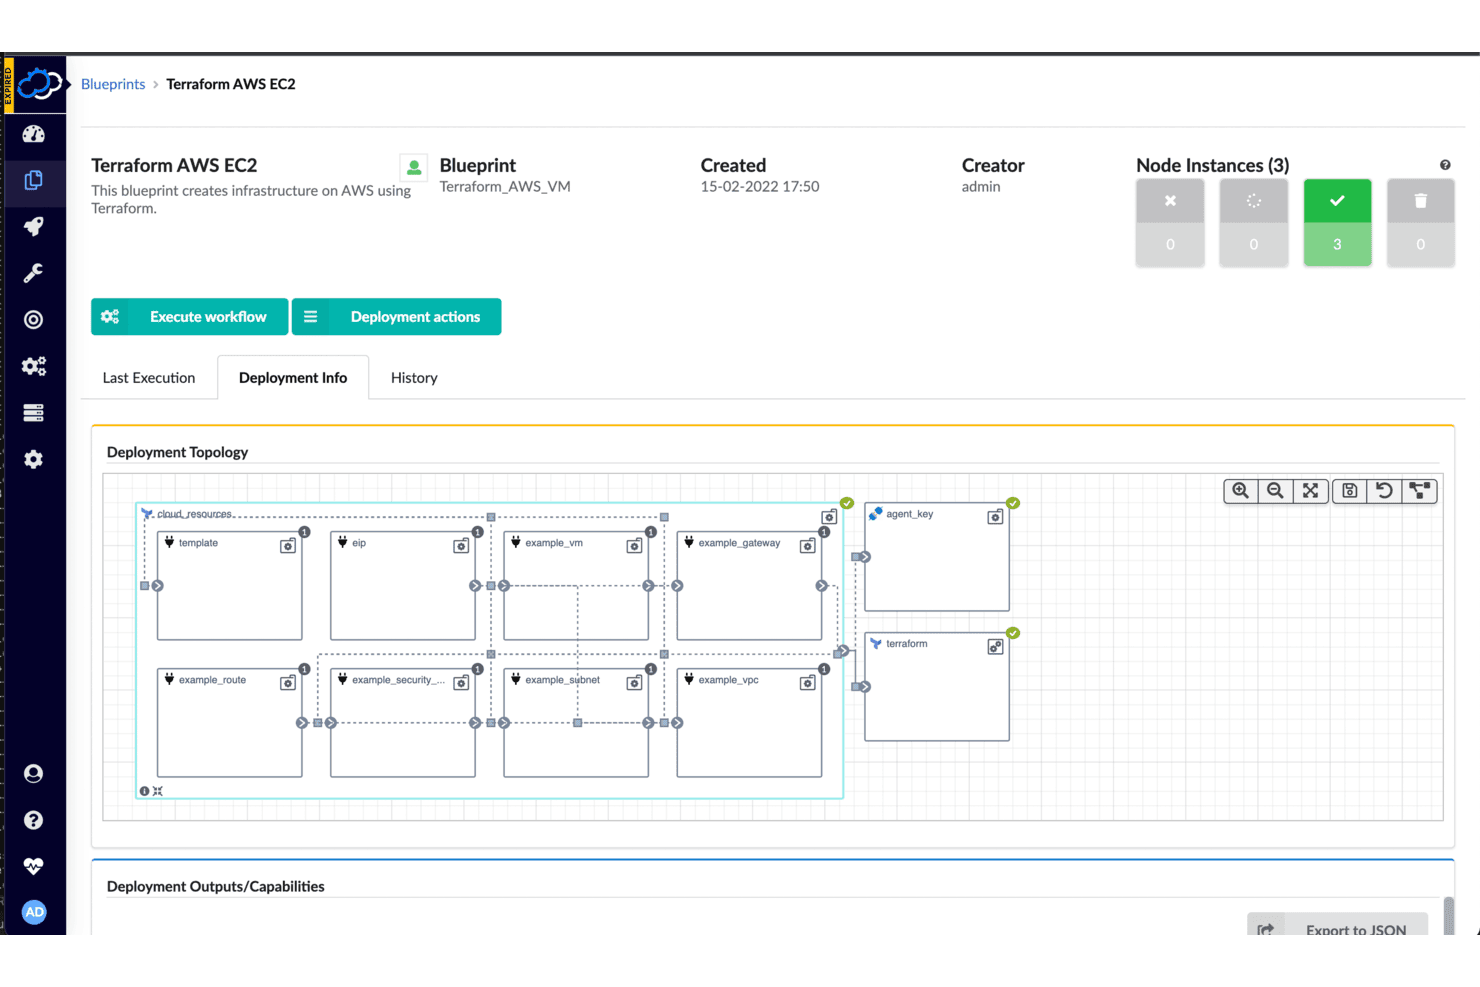
Cloudify visualiserer topologien for infrastrukturimplementering i AWS EC2. Cloudify er en platform med åben kildekode til orkestrering, der lader DevOps- og platformsteknikteams administrere infrastruktur på tværs af flere cloudmiljøer, Kubernetes-klynger og lokale miljøer gennem én samlet arbejdsgangsmotor.
Hvem er Cloudify bedst egnet til?
Cloudify er velegnet til infrastrukturarkitekter og platformsteknikere i store organisationer, der administrerer forskellige værktøjskæder på tværs af flere cloudmiljøer, Kubernetes-klynger og lokale miljøer.
Hvorfor valgte jeg Cloudify?
Jeg valgte Cloudify, fordi det er den stærkeste mulighed på min liste for teams, der kører infrastruktur på tværs af flere cloudmiljøer samtidig. Dets Terraform-plug-in lader dig administrere AWS- og Azure-moduler side om side i én samlet skabelon, mens Cloudifys DSL modellerer relationerne mellem disse miljøer, deres delte ressourcer og deres distribuerede livscyklusser. Derudover betyder Cloudify Spires arkitektur med overordnet styring, at du centralt kan orkestrere og udbedre implementeringer på tværs af miljøer med flere lokationer og edge-miljøer fra ét sted.
Vigtige funktioner i Cloudify
- Livscyklusadministration via Terraform-plug-in: Terraform-plug-in'et kører handlingerne init, plan, apply, refresh, import og destroy direkte fra Cloudify-skabeloner.
- Indbyggede arbejdsgange til udbedring og skalering: Cloudify genererer automatisk arbejdsgange til udbedring og skalering ud fra sin model for den ønskede tilstand til drift efter implementeringen.
- Integration med CI/CD-arbejdsgange: Indbyggede integrationer med Jenkins, GitHub Actions, GitLab CI/CD og CircleCI lader dig udløse handlinger i Cloudify-miljøer fra dine eksisterende arbejdsgange.
- Hemmelighedslager med krypteret opbevaring: Hemmeligheder krypteres i databasen ved hjælp af symmetrisk Fernet-kryptering og er tilgængelige på tværs af implementeringer.
Cloudify-integrationer
Cloudify tilbyder dokumenterede indbyggede integrationer med AWS, Microsoft Azure, Terraform, Ansible, Docker, OpenStack, VMware vSphere og ServiceNow. Det understøtter også Jenkins-, GitHub Actions-, GitLab CI/CD- og CircleCI-arbejdsgange samt REST- og Python-API'er til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Orkestrerer infrastruktur på tværs af flere cloudmiljøer ud over klargøring
- Kører Terraform-moduler i sammensatte skabeloner
- Indbyggede arbejdsgange til udbedring og skalering
Cons:
- Indpakker Terraform i stedet for at erstatte det
- YAML-DSL og den overordnede styring medfører ekstra driftsmæssig kompleksitet
Learn more about Cloudify: Bedst til Google Cloud-ressourcer
- Gratis abonnement + gratis prøveperiode tilgængelig
- Priser oplyses efter anmodning
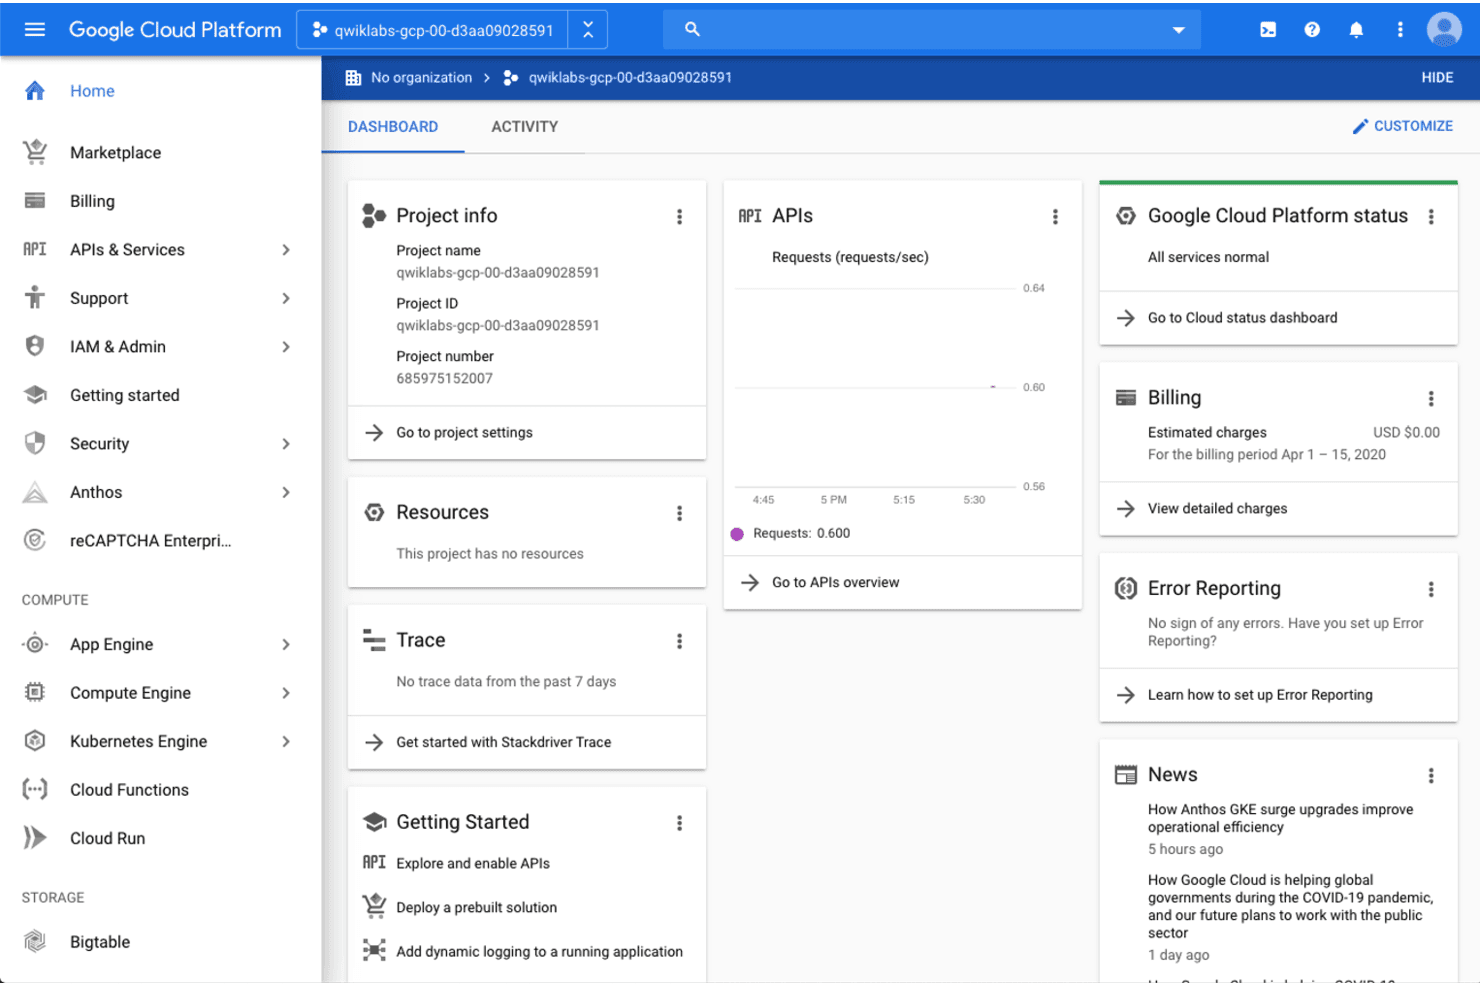
Google Cloud Platform har et centralt kontrolpanel til administration af projektressourcer og API'er. Google Cloud Deployment Manager er Googles indbyggede infrastruktur-som-kode-tjeneste, der lader dig definere, implementere og administrere Google Cloud-ressourcer deklarativt ved hjælp af YAML-konfigurationer og Jinja- eller Python-skabeloner.
Hvem er Google Cloud Deployment Manager bedst egnet til?
Hold, der allerede har forpligtet sig til Google Cloud, og som har brug for en omkostningsfri måde at administrere GCP-ressourcer deklarativt på, samtidig med at de aktivt planlægger en migreringssti til Infrastructure Manager eller Terraform.
Hvorfor jeg valgte Google Cloud Deployment Manager
Jeg har inkluderet Google Cloud Deployment Manager på denne liste specifikt til hold, der er dedikeret til GCP, og som har brug for en omkostningsfri, indbygget måde at klargøre ressourcer som Compute Engine, BigQuery og Cloud SQL deklarativt ved hjælp af YAML- og Jinja- eller Python-skabeloner. Jeg sætter pris på, at tjenesten understøtter forhåndsvisninger af implementeringer, opdateringer på stedet eller løbende opdateringer samt tilbageførsel til tidligere implementeringer, alt sammen inden for Googles IAM-ramme. Når det er sagt, ophørte supporten i april 2026, så jeg ville primært betragte den som et overgangsværktøj, mens man planlægger en migrering til Infrastructure Manager eller Terraform via det indbyggede DM Convert-værktøj.
Vigtige funktioner i Google Cloud Deployment Manager
- Deklarativ konfiguration baseret på YAML: Definer din Google Cloud-infrastruktur i YAML-filer med Jinja- eller Python-skabeloner til genanvendelige, parameteriserede ressourcedefinitioner.
- IAM-baseret adgangskontrol: Tildel foruddefinerede roller—Administrator, Redaktør, Fremviser, Type-redaktør og Type-fremviser—for at kontrollere, hvem der kan oprette, administrere eller se implementeringer på projektniveau.
- Integration med Cloud Audit Logs: Log automatisk administrative handlinger og dataadgangshandlinger, herunder hændelser for oprettelse, opdatering, rettelse, sletning og annullering af forhåndsvisning af implementeringer.
- DM Convert-migreringsværktøj: Konverter eksisterende YAML-konfigurationer og skabeloner til Deployment Manager til Terraform- eller Kubernetes Resource Model-filer med genererede importkommandoer til Terraform-tilstanden.
Integrationer med Google Cloud Deployment Manager
Google Cloud Deployment Manager tilbyder dokumenterede indbyggede integrationer med Cloud Storage, Compute Engine og Cloud SQL. Tjenesten har også en REST API og understøtter brugerdefinerede API-typeudbydere til tilslutning af yderligere API'er.
Pros and Cons
Pros:
- Hurtig implementeringsopsætning fremhævet af anmeldere
- Administreret tilstand eliminerer behovet for separate handlinger med tilstandsfilen
- DM Convert genererer Terraform-importkommandoer
Cons:
- Konfigurationer, der kun fungerer med Google Cloud, øger leverandørlåsningen
- Supporten er ophørt; tjenesten udfases i 2027
Learn more about Google Cloud Deployment Manager (GCP):
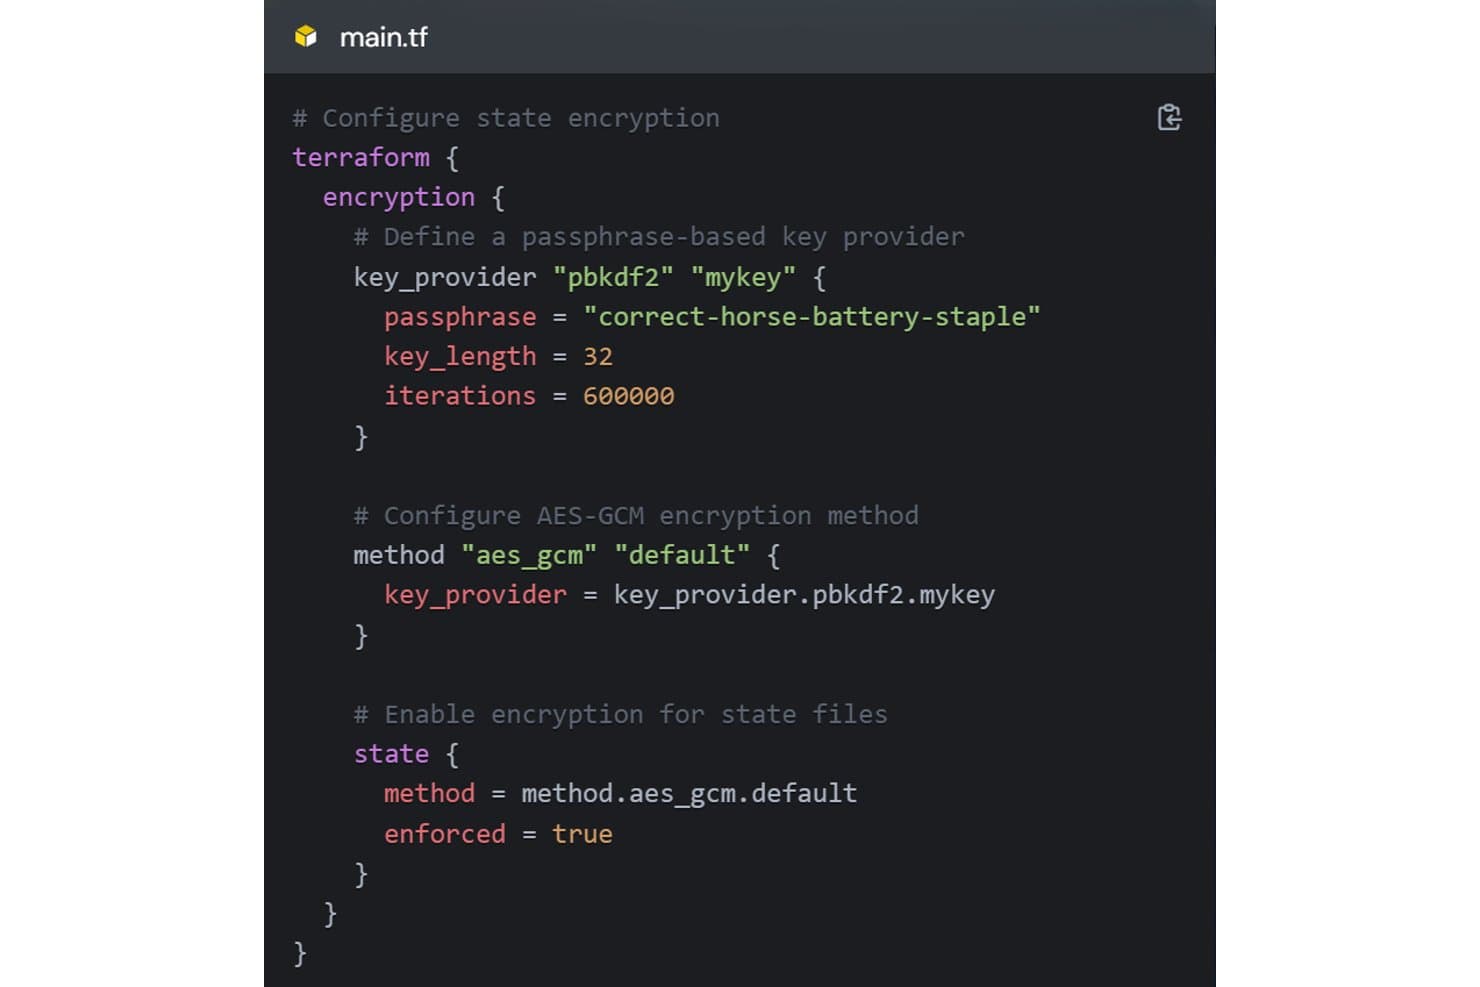
OpenTofu krypterer tilstandsfiler ved hjælp af AES-GCM og en adgangssætningbaseret nøgleudbyder. OpenTofu er et open source-IaC-værktøj, der styres af Linux Foundation, og som gør det muligt for infrastrukturteams at definere, klargøre og administrere cloud- og on-premises-ressourcer gennem en velkendt deklarativ arbejdsgang – hvilket gør det velegnet til teams, der ønsker at skifte væk fra Terraform uden at omskrive deres eksisterende konfigurationer.
Hvem er OpenTofu bedst egnet til?
OpenTofu er et godt valg for infrastrukturteams, der skifter væk fra Terraform på grund af licensproblemer og ønsker en direkte erstatning med minimal besvær under migreringen.
Hvorfor jeg valgte OpenTofu
Jeg valgte OpenTofu, fordi det er det mest troværdige open source-svar på Terraforms licensændring og styres af Linux Foundation i stedet for en enkelt kommerciel enhed. Det, jeg sætter mest pris på, er, hvor problemfri migreringen er: De fleste eksisterende Terraform-konfigurationer fungerer uden ændringer, og skiftet består i høj grad i at køre
tofui stedet forterraform. Derudover giver kryptering af tilstand i hvile og iteration over udbydere medfor_eachteams reelt nyttige funktioner, der går videre end blot at udskifte den ene binærfil med den anden.Vigtige OpenTofu-funktioner
- Arbejdsgang med skriv, planlæg og anvend: En deklarativ arbejdsgang i tre faser, der lader dig oprette konfiguration, forhåndsvise foreslåede ændringer uden at udføre dem og derefter anvende dem efter gennemgang.
- Genanvendelige moduler: Delbare, konfigurerbare pakker med infrastrukturkode, som teams kan hente fra OpenTofu Registry eller vedligeholde privat for at standardisere implementeringer.
- Backends til fjernlagring af tilstand: Gemmer infrastrukturtilstand i fjernlagringsbackends – herunder S3, Azure Blob og GCS – med understøttelse af låsning af tilstand for at forhindre modstridende samtidige handlinger.
tofu import-kommando: Lægger eksisterende infrastrukturressourcer under OpenTofu-administration ved at importere dem til tilstanden på en angivet ressourceadresse.
OpenTofu-integrationer
OpenTofu tilbyder over 4.000 integrationer med udbydere på markedspladsen gennem sit Registry, herunder AWS, Azure, Google Cloud, Kubernetes, Docker, GitHub og GitLab. OpenTofu Registry stiller også en API til rådighed for brugerdefinerede integrationer.
Pros and Cons
Pros:
- De fleste Terraform-konfigurationer kan migreres med minimale ændringer
- Styring gennem Linux Foundation mindsker afhængigheden af én leverandør
- Kryptering af tilstand giver beskyttelse af data i hvile
Cons:
- Godkendelser er afhængige af ekstern CI eller TACOS
- Hardkodede scripts og HCP-arbejdsgange gør migreringen mere kompliceret
Learn more about OpenTofu:
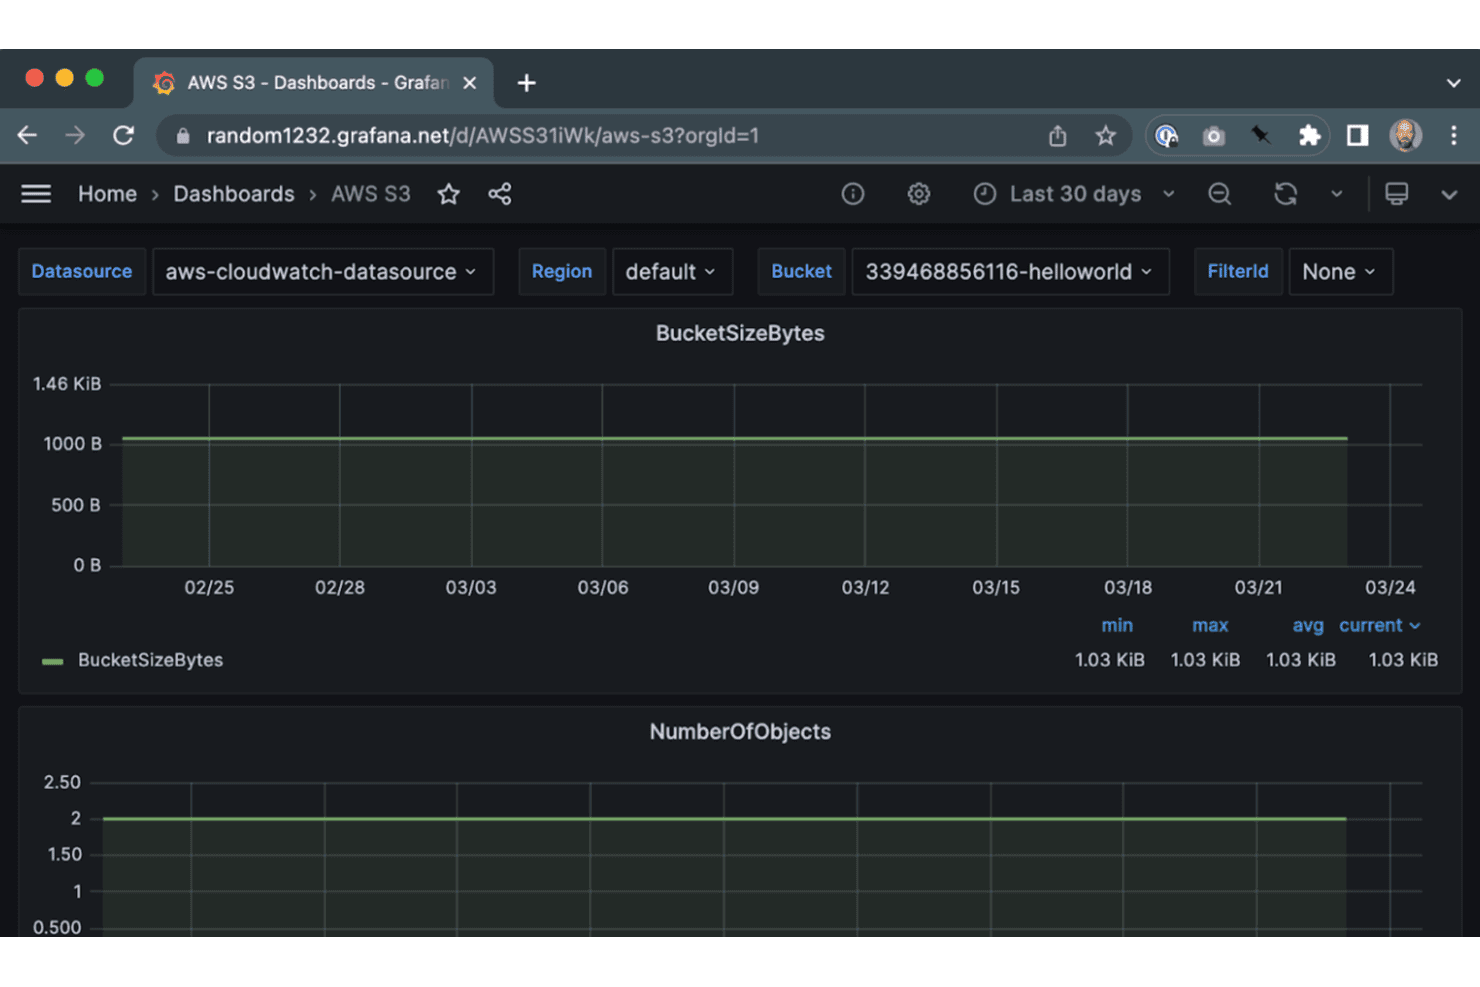
Crossplane overvåger AWS S3-bucketens størrelse og antal objekter via Grafana. Crossplane er et rammeværk med åben kildekode, der er indbygget i Kubernetes, udviklet til platform- og DevOps-ingeniører, der ønsker at administrere cloudinfrastruktur ved hjælp af de samme deklarative API'er og værktøjer, som de allerede bruger til applikationer.
Hvem er Crossplane bedst egnet til?
Crossplane passer godt til platformteams, der allerede kører Kubernetes og ønsker at administrere cloudinfrastruktur gennem de samme API'er og arbejdsgange, som de bruger til applikationer.
Hvorfor jeg valgte Crossplane
Jeg har inkluderet Crossplane blandt mine bedste valg, fordi det er det eneste værktøj her, der behandler infrastruktur som en indbygget Kubernetes-ressource, så du kan administrere cloudtjenester med de samme
kubectl-kommandoer og RBAC-politikker, som du allerede bruger til dine arbejdsbelastninger. Jeg kan især godt lide, hvordan sammensatte ressourcer lader platformteams eksponere kuraterede selvbetjenings-API'er til udviklere uden at give dem adgang til rå cloudressourcer. Crossplanes kontinuerlige afstemningssløjfer korrigerer også løbende afvigelser, så hvis nogen ændrer en GCP-bucket direkte, gendanner Crossplane stille og roligt den deklarerede tilstand uden manuel indgriben.Crossplanes vigtigste funktioner
- Kompositionsfunktioner på flere sprog: Skriv kompositionsfunktioner i YAML, KCL, Python eller Go for at definere, hvordan Crossplane opbygger og konfigurerer infrastrukturressourcer.
- Upbound Marketplace: Gennemse, installér og udgiv providere, konfigurationer, funktioner og tilføjelser for at udvide dit kontrolplan på tværs af AWS, Azure, GCP og OCI.
- Import i observeringstilstand: Bring eksisterende cloudressourcer ind under Crossplane-administration ved hjælp af en
Observe-politik og en annotering med eksternt navn uden at forstyrre den kørende ressource. - Styring af pakkeversioner: Konfigurér automatisk eller manuel aktivering af providernes pakkeversioner, og angiv, hvor mange inaktive versioner der skal bevares på tværs af din kontrolplanflåde.
Crossplane-integrationer
Crossplane tilbyder markedspladsintegrationer med AWS, Microsoft Azure, Google Cloud Platform, Oracle Cloud Infrastructure, Terraform, Argo CD og Kyverno. Det leverer også REST- og Kubernetes-API'er til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Kubernetes-indbygget infrastruktur side om side med arbejdsbelastninger
- Selvbetjeningsabstraktioner bevarer teamets sikkerhedsrammer
- Afstemning gendanner ændringer foretaget uden for systemet
Cons:
- Ingen generel forhåndsvisning af planer i Terraform-stil
- Ingen kompatibilitet med Terraform-tilstand eller HCL
Learn more about Crossplane:
Andre Terraform-alternativer
Her er nogle yderligere Terraform-alternativer, som ikke kom med på min oversigt, men som stadig er værd at undersøge:
- 11MorpheusBedst til administration af hybrid cloud
- 12env0Bedst til styring af cloudmiljøer
- 13KubernetesBedst til containerorkestrering
Sådan evaluerer jeg Terraform-alternativer
Jeg opdeler min evaluering i grundlæggende krav—provisionering på tværs af cloudmiljøer, tilstandshåndtering og forhåndsvisning af planer—samt differentierende faktorer som licensmodel, migreringsmuligheder for HCL og GitOps-integration.
Kernefunktionalitet (grundlæggende krav til denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert værktøj på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de kernefunktioner, der er angivet nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65 % for at komme i betragtning til listen.
- Infrastruktur som kode: Jeg undersøger, om værktøjet understøtter deklarative resourcedefinitioner i et struktureret sprog, såsom HCL i Terraform eller TypeScript i Pulumi, med konfigurationsfiler, der kan versionsstyres.
- Understøttelse af cloududbydere på tværs af miljøer: Et værktøj får højere karakter, når det som minimum dækker AWS, Azure og GCP—samt SaaS- og lokale udbydere for teams, der administrerer hybride miljøer.
- Tilstandshåndtering: Jeg evaluerer, hvordan hvert værktøj sporer implementerede ressourcer, herunder fjernbaserede tilstandsbackends, låsemekanismer og registrering af afvigelser fra den aktive infrastruktur.
- Udførelsesplan og forhåndsvisning: Før en anvendelse ser jeg efter et tydeligt planoutput, der præcist viser, hvilke ressourcer der oprettes, ændres eller ødelægges—svarende til
terraform planellerpulumi preview. - Modulære og genanvendelige konfigurationer: Teams, der klargør lignende stakke på tværs af staging og produktion, har brug for moduler eller komponenter, som de kan versionsstyre, dele og sammensætte uden at duplikere kode.
- Integration med CI/CD og automatisering: Jeg evaluerer, hvor godt hvert værktøj integreres i pipeline-arbejdsgange, enten gennem indbyggede VCS-integrationer, CLI-kompatibilitet med GitHub Actions eller GitLab CI eller webhook-drevne kørsler.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, undersøger jeg, hvad der adskiller de enkelte platforme.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Understøttelse af politik som kode er vigtig, når teams har brug for værn, der automatisk blokerer implementeringer, som ikke overholder kravene—f.eks. håndhævelse af standarder for tagging eller forhindring af offentlige S3-buckets, før de går i drift. Jeg evaluerer også, om et værktøj giver mulighed for at skrive infrastruktur i alment anvendte sprog som Python eller TypeScript, hvilket kan være en stor fordel for teams uden erfaring med HCL. Registrering af afvigelser er en anden differentierende faktor; værktøjer, der løbende scanner aktive ressourcer og advarer om uautoriserede ændringer, sparer timevis af manuel kontrol.
Ud over funktionerne
Licensering er en væsentlig årsag til, at teams i første omgang undersøger Terraform-alternativer, så jeg kontrollerer, om hvert værktøj anvender en ægte open source-licens som Apache 2.0 eller MPL i modsætning til en model, hvor kildekoden er tilgængelig, men underlagt kommercielle begrænsninger. Migreringsmulighederne fra Terraform er lige så vigtige—jeg ser efter kompatibilitet med eksisterende HCL-filer, import af tilstand og udbyderregistre, så teams ikke skal omskrive hundredvis af moduler fra bunden. Jeg overvejer også, hvor godt hvert værktøj passer ind i GitOps-arbejdsgange med værktøjer som ArgoCD eller Atlantis til pull request-baserede infrastrukturændringer.
Hvorfor lede efter et Terraform-alternativ?
Selvom Terraform er et godt valg blandt værktøjer til infrastruktur som kode (IaC), er der flere grunde til, at nogle brugere søger alternative løsninger. Du leder måske efter et Terraform-alternativ, fordi…
- Du har brug for flersproget understøttelse til dit team
- Du oplever udfordringer med Terraforms indlæringskurve
- Du har brug for bedre integration med eksisterende systemer
- Du har brug for mere avancerede funktioner til politikstyring
- Dit team leder efter værktøjer til samarbejde i realtid
- Du er begrænset af Terraforms geografiske tilgængelighed
Hvis noget af dette lyder bekendt, er du kommet til det rette sted. Min liste indeholder flere muligheder for infrastruktur som kode-værktøjer (IaC), der er bedre egnet til teams, som står over for disse udfordringer med Terraform og leder efter alternative løsninger.
Terraforms vigtigste funktioner
Her er nogle af Terraforms vigtigste funktioner, som kan hjælpe dig med at sammenligne, hvad alternative løsninger tilbyder:
- Arbejdsgang i tre trin: Terraform bruger en arbejdsgang med skrivning, planlægning og anvendelse, som hjælper dit team med effektivt at definere, forhåndsvise og implementere ændringer i infrastrukturen.
- Understøttelse af flere udbydere: Det fungerer med en lang række udbydere, så du kan administrere forskellige cloud- og lokale tjenester.
- Uforanderlig infrastruktur: Terraform fremmer en tilgang med uforanderlig infrastruktur, hvilket forenkler opgraderinger og sikrer ensartethed.
- Tilstandsstyring: Det sporer ændringer i infrastrukturen via en tilstandsfil, som hjælper dig med at administrere og forstå din infrastrukturs aktuelle status.
- Genanvendelige konfigurationsmoduler: Du kan oprette genanvendelige moduler for at standardisere infrastrukturkomponenter på tværs af forskellige miljøer.
- Integration med versionsstyring: Terraform integreres med versionsstyringssystemer, hvilket letter samarbejde og sporing af ændringer i dit team.
- Automatisk klargøring af ressourcer: Det automatiserer klargøringen af ressourcer og reducerer den manuelle indsats samt antallet af fejl i infrastrukturadministrationen.
- Engagement i fællesskabet: Terraform opfordrer til bidrag og diskussioner i fællesskabet og fremmer dermed et aktivt brugerfællesskab, der hjælper med at forbedre værktøjet.