

Software til risikobaseret sårbarhedshåndtering hjælper dig med at identificere, prioritere og afhjælpe sikkerhedstrusler ved at fokusere på reel forretningsrisiko – ikke kun teknisk alvorlighedsgrad. Hvis du er træt af generiske sårbarhedslister og alarmtræthed, har du brug for værktøjer, der skærer igennem støjen og viser dig, hvad du skal løse først.
I denne guide finder du de bedste løsninger til risikobaseret sårbarhedshåndtering for 2026, udvalgt på baggrund af deres evne til at hjælpe dit team med at beskytte det, der betyder noget, holde trit med voksende trusler og træffe bedre beslutninger. Få praktisk indsigt i, hvordan du vælger den rigtige platform til dit miljø, uanset om du administrerer en omfattende infrastruktur eller optimerer arbejdsgange.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel for software til risikobaseret sårbarhedshåndtering
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste valg af software til risikobaseret sårbarhedshåndtering:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedste vurdering af sandsynligheden for udnyttelse i den virkelige verden | Gratis abonnement + gratis demo | Fra $29,000/år (faktureres årligt) | Website | |
| 2 | Bedst til forklarlig AI inden for håndtering af eksponering | Gratis demo | Pris oplyses efter forespørgsel | Website | |
| 3 | Bedst til maskinlæringsbaseret trusselscore | Gratis demo | Priser oplyses efter forespørgsel | Website | |
| 4 | Bedst til agentbaseret automatisering af arbejdsgange i stor skala | Gratis demonstration | Pris oplyses efter anmodning | Website | |
| 5 | Bedst til tilpassede virksomhedsintegrationer | Gratis demo | Pris oplyses efter forespørgsel | Website | |
| 6 | Bedst til AI-drevet dirigering af afhjælpningsopgaver | Gratis demo | Pris oplyses efter anmodning | Website | |
| 7 | Bedst til konsolidering af sårbarhedsværktøjer | Gratis demo | Pris oplyses på forespørgsel | Website | |
| 8 | Bedste netværksbaserede sårbarhedsidentifikation | Fra $500/bruger/måned (minimum 10 pladser, faktureres årligt) | Website | ||
| 9 | Bedste dækning af eksterne og interne aktiver | Website | |||
| 10 | Bedst til integration med en trusselsdetektionspakke | Website |


Anmeldelser af den bedste software til risikobaseret sårbarhedshåndtering
Nedenfor finder du mine detaljerede opsummeringer af den bedste software til risikobaseret sårbarhedshåndtering, som kom med på min udvalgte liste. Mine anmeldelser giver et detaljeret indblik i funktionerne, integrationerne og de bedste anvendelsesområder for hver platform, så du kan finde den bedste løsning til dig.
 Bedste vurdering af sandsynligheden for udnyttelse i den virkelige verden
- Gratis abonnement + gratis demo
- Fra $29,000/år (faktureres årligt)
Visit WebsiteCustomer Rating:5/5
Strobes RBVM tilbyder et centraliseret sårbarhedsdashboard, der viser næsten 497.000 samlede resultater med prioritetscorer, SLA-overholdelse, målinger af udnyttelighed og detaljerede sårbarhedsoversigter. Strobes RBVM er en risikobaseret sårbarhedshåndteringsplatform, der samler resultater fra hele din scannerstak, anvender multifaktor-risikoscore ved hjælp af EPSS- og CISA KEV-data og orkestrerer afhjælpningsarbejdsgange gennem integrationer med dine eksisterende ITSM-værktøjer.
Hvem er Strobes RBVM bedst egnet til?
Strobes RBVM er velegnet til SecOps-teams i mellemstore til store virksomheder, der håndterer sårbarhedsdata på tværs af flere scannere og cloudmiljøer.
Hvorfor jeg valgte Strobes RBVM
Jeg valgte Strobes RBVM som en af de bedste, fordi dens risikoscoringsmotor går videre end statisk CVSS ved at kombinere EPSS's sandsynlighed for udnyttelse med matchning mod CISA KEV-kataloget og vægtning af aktivernes kritikalitet. Det, jeg især finder nyttigt, er, at scorerne løbende opdateres, efterhånden som trusselsforhold og kompenserende kontroller ændrer sig, så mit team ikke jagter forældede data. Det betyder, at vi på et dokumenterbart grundlag kan nedprioritere en CVE med høj CVSS-score, men uden offentlig udnyttelse, til fordel for en med lavere alvorlighedsgrad, som aktivt udnyttes i praksis.
Vigtige funktioner i Strobes RBVM
- Integreret aktivopdagelse: Henter automatisk aktiver fra cloud-, kode- og infrastrukturressourcer for at give samlet synlighed.
- Deduplicering på tværs af scannere: Samler og deduplikerer resultater fra SAST-, DAST-, SCA-, container- og infrastrukturscannere.
- Automatiseret oprettelse af afhjælpningsbilletter: Sender prioriterede sårbarhedsresultater direkte til ITSM-værktøjer som Jira og ServiceNow.
- Tilpasningsbare ledelsesdashboards: Leverer sikkerhedsmålinger i realtid, herunder reduktion af efterslæb, MTTR og udvikling i løsningstider.
Strobes RBVM-integrationer
Strobes RBVM tilbyder mere end 120 indbyggede integrationer, herunder Jira, ServiceNow, AWS Inspector, Azure Defender, GCP Security Command Center, Qualys, Nessus, Snyk, Checkmarx og Wiz. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Dynamisk risikoscore, der opdateres, når trusselskonteksten ændrer sig
- Samler resultater fra cloud-, applikations- og infrastrukturressourcer
- Ledelsesdashboards tilpasset sikkerhedsledelsen
Cons:
- PDF-rapporter på bestyrelsesniveau har begrænsede tilpasningsmuligheder
- Ingen indbygget risikokvantificering baseret på økonomisk påvirkning
Learn more about Strobes RBVM: Bedst til forklarlig AI inden for håndtering af eksponering
- Gratis demo
- Pris oplyses efter forespørgsel

Brinqa tilbyder et overvågningsdashboard, der viser aktiver efter status, risikovurdering og type sammen med kritiske, høje og mellemstore sårbarhedsresultater samt målinger til sporing af SLA'er. Brinqa er en samlet platform til håndtering af eksponering, som indsamler sårbarheds- og aktivdata fra over 260 sikkerhedsværktøjer, anvender AI-drevet risikoscore og orkestrerer arbejdsgange til afhjælpning på tværs af virksomhedsmiljøer.
Hvem er Brinqa bedst egnet til?
Brinqa er udviklet til store virksomheder med komplekse sikkerhedsmiljøer med flere værktøjer, hvor CISO'er og sikkerhedsteams har brug for samlet indsigt på tværs af tusindvis af aktiver.
Hvorfor valgte jeg Brinqa?
Jeg valgte Brinqa som en af de bedste, fordi deres AI-dedupliceringsagent og AI-attributionsagent ikke blot scorer risiko; de viser præcis, hvorfor en sårbarhed er markeret, ved at spore hver beslutning tilbage til data om ejerskab af aktiver og mulighed for udnyttelse. Denne forklarlighed har jeg brug for, når jeg skal begrunde prioriteringen over for interessenter ud over de rå CVSS-scorer. Tærsklerne for sikkerhed med mennesket i sløjfen giver også mit team mulighed for at acceptere eller tilsidesætte AI-resultater fra sag til sag, så risikomodellen forbliver forankret.
Brinqas vigtigste funktioner
- Samlet cyberrisikograf: Knytter eksponeringer, aktiver, identiteter og forretningskontekst fra alle integrerede kilder sammen i én samlet visning.
- SmartFlows-automatisering: Giver dig mulighed for at opbygge arbejdsgange med træk-og-slip for at automatisere tildelinger af afhjælpning og meddelelser.
- Forbindelsesbibliotek: Indeholder over 260 integrationer med sårbarhedsscannere, ITSM-værktøjer, kataloger, CMDB'er og cloudtjenester.
- Tilpassede risikodashboards: Giver dig mulighed for at oprette interaktive, rollebaserede dashboards til visualisering af risikostilling og fremskridt med afhjælpning.
Brinqa-integrationer
Brinqa tilbyder over 260 indbyggede integrationer, herunder Qualys, Rapid7 InsightVM, Tenable, Microsoft Defender for Endpoint, CrowdStrike, Prisma Cloud, Jira, ServiceNow, BitSight og GitHub. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- AI-drevet risikoscore med gennemsigtig logik
- Automatisering af arbejdsgange til afhjælpning og meddelelser
- Korrelerer sårbarheder med aktivernes forretningskontekst
Cons:
- Mangler indbyggede værktøjer til afhjælpning
- Kræver eksterne agenter til scanning af slutpunkter
Learn more about Brinqa: Bedst til maskinlæringsbaseret trusselscore
- Gratis demo
- Priser oplyses efter forespørgsel
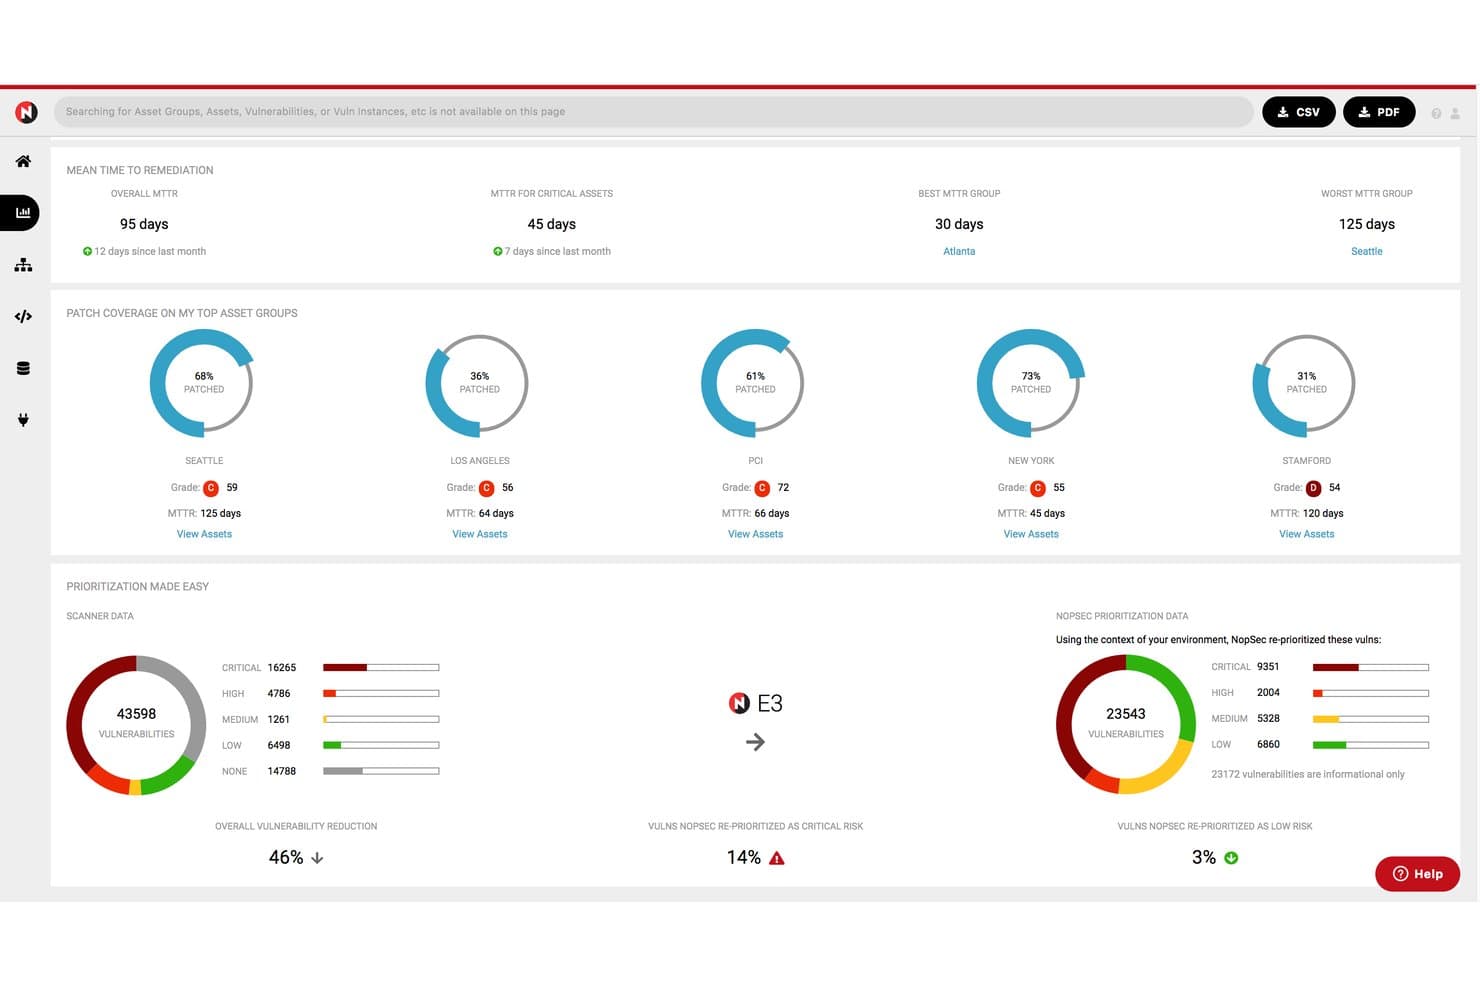
NopSec tilbyder et samlet dashboard til risikostyring af sårbarheder, der viser gennemsnitlig tid til afhjælpning, patchdækning efter aktivgruppe og prioriterede sårbarhedsdata med en samlet reduktion af sårbarheder på 46 %. NopSec er en risikobaseret platform til sårbarhedshåndtering, der samler data fra infrastruktur-, cloud- og applikationsscannere, anvender ML-drevet trusselscore og koordinerer afhjælpningsarbejdsgange gennem ITSM-integrationer og SLA-sporing.
Hvem er NopSec bedst egnet til?
NopSec er velegnet til sikkerhedsteams i mellemstore og store organisationer, der er i gang med at opskalere et formelt program til sårbarhedshåndtering og har brug for ML-drevet prioritering for at skære igennem støjen fra scannere.
Hvorfor jeg valgte NopSec
Jeg valgte NopSec som en af de bedste løsninger, fordi den patenterede ML-scoringsmotor går videre end statiske CVSS-vægtninger for at forudsige, hvilke sårbarheder der mest sandsynligt vil blive udnyttet i angreb. Jeg kan især godt lide modulet Celebrity Vuln Hunt, som leverer rettidige advarsler om zero-day-sårbarheder og højt profilerede CVE'er, efterhånden som aktive udnyttelsesmønstre opstår. Risk Simulator giver mig også mulighed for at modellere hvad-nu-hvis-scenarier for at se, hvordan afhjælpningsbeslutninger ændrer den samlede risikoeksponering, før ressourcerne bindes.
Vigtige funktioner i NopSec
- Ekstern scanning af angrebsfladen med Attack Surface 360: Finder og overvåger løbende internetvendte aktiver for uadministrerede eller nye eksponeringer.
- Collaborator-ITSM-integration: Sender sårbarhedsbilletter direkte ind i værktøjer til IT-serviceadministration som Jira til sporing af arbejdsgange.
- PowerIntel-rapporteringspakke: Leverer tilpassede ledelsesdashboarder og driftsrapporter for målinger af sårbarheder og afhjælpning.
- Validering af kompenserende kontroller med InControl: Bekræfter tekniske kontroller og sporer, om sikkerhedsforanstaltninger fungerer som tilsigtet.
NopSec-integrationer
NopSec tilbyder indbyggede integrationer med sårbarhedsscannere som Tenable, Qualys, Rapid7 og CrowdStrike samt ServiceNow, Jira og databaser til konfigurationsstyring. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- ML-trusselscore forudsiger sårbarheder, der vil blive udnyttet i angreb
- Tilpassede risikodashboarder til ledere og analytikere
- Samler scanner-, cloud- og CMDB-data
Cons:
- Automatisering af patching med lukket kredsløb er ikke tilgængelig
- Mangler indbygget automatisering af patching med lukket kredsløb
Learn more about NopSec: Bedst til agentbaseret automatisering af arbejdsgange i stor skala
- Gratis demonstration
- Pris oplyses efter anmodning

SAFE Security tilbyder et instrumentpanel over de største risici med samlede risikomålinger, herunder sandsynlighed, tabets størrelse og annualiseret tab, som understøtter risikobaseret sårbarhedsstyring. SAFE Security er en agentbaseret, AI-drevet platform til styring af cyberrisici, som samler sårbarheds- og eksponeringsdata fra over 200 integrationer, anvender risikoscore baseret på virksomhedens kontekst og koordinerer afhjælpning gennem automatiserede AI-arbejdsgange.
Hvem er SAFE Security bedst egnet til?
SAFE Security er velegnet til sikkerhedsteams i virksomheder, som allerede har sårbarhedsscannere på plads og har brug for et lag til risikokvantificering og koordinering ovenpå.
Hvorfor valgte jeg SAFE Security?
Jeg valgte SAFE Security som en af de bedste løsninger, fordi dens motor til agentbaserede arbejdsgange reelt ændrer den måde, mit team håndterer eksponeringsrespons i stor skala. Med over 100 præbyggede skabeloner til agentbaserede arbejdsgange kan jeg automatisere videresendelse af sager, tildeling af ejerskab og håndtering af undtagelser uden at skulle opbygge drejebøger fra bunden. Funktionen til agentbaseret KEV-respons omprioriterer også eksponeringer automatisk, så snart en ny CISA KEV offentliggøres, så mit team ikke manuelt skal skynde sig, når en nuldagssårbarhed opdages.
Vigtige funktioner i SAFE Security
- Samlet eksponeringsfortegnelse: Samler sårbarheds- og aktivdata fra over 200 sikkerheds- og infrastrukturintegrationer.
- Risikobaseret scoringsmotor: Anvender dynamiske risikoscorer ved hjælp af udnyttelighed, trusselsintelligens i realtid og virksomhedens kontekst.
- Validering af eksponeringer: Simulerer angrebsveje og validerer, hvilke sårbarheder der kan udnyttes i dit miljø.
- Standardtilpassede instrumentpaneler: Leverer rapportering, der er afstemt efter standarderne NIST, ISO 27001, CIS og PCI DSS.
Integrationer i SAFE Security
SAFE Security tilbyder over 150 indbyggede integrationer, herunder Tenable Vulnerability Management, Qualys VMDR, Rapid7 InsightVM, CrowdStrike Falcon, Wiz, ServiceNow, Jira, Okta, Microsoft Entra ID og GitHub. Der findes også en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Agentbaserede arbejdsgange automatiserer afhjælpningsopgaver i stor skala
- Finansiel risikokvantificering baseret på FAIR-modellering
- Brugerdefineret risikoscore ud over CVSS eller leverandørens standardindstillinger
Cons:
- Kræver forudgående scannere til indlæsning af sårbarheder
- Mangler indbyggede scanningsfunktioner
Learn more about SAFE Security: Bedst til tilpassede virksomhedsintegrationer
- Gratis demo
- Pris oplyses efter forespørgsel

Nucleus Security tilbyder tilpassede risikobaserede kontrolpaneler, der viser samlede risikoscorer, antal aktiver, gennemsnitlig sårbarhedsalder, procentdel overskredne frister og målinger af SLA-overholdelse. Nucleus Security er en risikobaseret platform til håndtering af sårbarheder, der samler fund fra mere end 176 sikkerhedsværktøjer, sammenholder dem med trusselsinformation og aktivkontekst og prioriterer sårbarheder til afhjælpning.
Hvem egner Nucleus Security sig bedst til?
Nucleus Security er velegnet til virksomheders sikkerhedsteams, der håndterer komplekse miljøer med flere scannere og har brug for en centraliseret platform til sammenlægning, prioritering og sporing af afhjælpning af sårbarheder.
Hvorfor valgte jeg Nucleus Security?
Jeg valgte Nucleus Security, fordi FlexConnect-rammeværket gør det muligt for mit team at hente fund fra stort set enhver tilpasset datakilde, ikke kun de mere end 176 navngivne forbindelser, der allerede er indbygget i platformen. Det er vigtigt, når vores miljø omfatter ældre værktøjer eller internt udviklede scannere, som de fleste RBVM-platforme simpelthen ikke understøtter. Jeg kan også godt lide, at deduplikering af aktiver kører automatisk på tværs af alle disse kilder, så mine risikoscorer ikke bliver kunstigt høje på grund af duplikerede fund fra overlappende scannere.
Nucleus Securitys vigtigste funktioner
- Tilpasset risikoscore: Opret dynamiske risikoscorer ved at integrere data om udnyttelighed, aktivernes kritikalitet og forretningskontekst.
- Kilder med trusselsinformation: Indarbejd aktuelle oplysninger om udnyttelser og trusler, herunder CISA KEV og EPSS, for at understøtte prioriteringen.
- Automatisering af arbejdsgange til afhjælpning: Tildel, spor og administrer billetter til afhjælpning gennem tovejsintegrationer med Jira og ServiceNow.
- Rapportering af POA&M-overholdelse: Generer ledelses-, drifts- og revisionsklare rapporter med fokus på føderale krav og SLA'er for afhjælpning.
Nucleus Security-integrationer
Nucleus Security tilbyder mere end 176 indbyggede integrationer, herunder Tenable, Qualys, Rapid7, AWS Inspector, ServiceNow, Jira, Mandiant Advantage, Aqua, CrowdStrike, Microsoft Defender for Endpoint og Splunk. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- Opretter forbindelse til mere end 170 sikkerhedsværktøjer
- Understøtter detaljeret deduplikering af aktiver og sårbarheder
- Muliggør tilpassede formler til risikoscorer
Cons:
- Tilpasning af rapporter kræver administratoropsætning
- Kun begrænset indbygget automatisering af validering af programrettelser
Learn more about Nucleus Security: Bedst til AI-drevet dirigering af afhjælpningsopgaver
- Gratis demo
- Pris oplyses efter anmodning

Seemplicity tilbyder et centraliseret sikkerhedskontrolpanel, der viser oversigter over fund, omfangsoversigter, opdeling efter datakilde og sporing af sagers status. Seemplicity er en agentisk platform til eksponeringsstyring, der samler og deduplikerer fund fra flere scannere og derefter prioriterer dem ved hjælp af AI-drevet risikoscorering baseret på udnyttelighed, aktivkontekst og aktuelle trusselsoplysninger.
Hvem egner Seemplicity sig bedst til?
Seemplicity egner sig godt til virksomheders sikkerhedsteams, der anvender flere scanningsværktøjer og har brug for at håndtere afhjælpning i stor skala på tværs af store og komplekse miljøer.
Hvorfor valgte jeg Seemplicity?
Jeg valgte Seemplicity som en af de bedste løsninger på grund af den måde, værktøjet håndterer dirigering af afhjælpning anderledes end andre værktøjer, jeg har brugt. Seemplicitys agent til afhjælpningsanalyse kortlægger automatisk hvert fund til den korrekte aktivsejer og leverer værktøjsspecifik vejledning til udbedring direkte i Jira eller ServiceNow. Jeg kan også godt lide den indbyggede håndtering af undtagelser: afviste sager og fund, der er rettet, men stadig står som åbne, sendes automatisk tilbage til sikkerhedsteamet til gennemgang.
Vigtige funktioner i Seemplicity
- Signalindsamling: Samler fund fra kode-, cloudmiljø- og infrastrukturscannere i en samlet grænseflade.
- Kontekstlag: Deduplikerer og beriger sårbarhedsdata med oplysninger om ejerskab, aktiver og miljø.
- Personlig AI-assistent (Seema): Giver samtalebaseret, kontekstbevidst indsigt i sikkerhedspositionen via forespørgsler i naturligt sprog.
- Integration af trusselsoplysninger: Integrerer datafeeds om udnyttelighed, malware og angriberadfærd i risikoberegningerne.
Seemplicity-integrationer
Seemplicity tilbyder over 100 indbyggede integrationer, herunder Tenable, Qualys, Rapid7, Wiz, Snyk, ServiceNow, Jira, GitHub, Azure DevOps, CrowdStrike og AWS Security Hub. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Automatisk tildeling af afhjælpning til aktivsejere
- Deduplikerer og beriger sårbarhedsdata
- Risikoscorering i realtid med trusselsoplysninger
Cons:
- Mangler indbygget direkte implementering af programrettelser
- Begrænset offentlig dokumentation om opsætning og brug
Learn more about Seemplicity: Bedst til konsolidering af sårbarhedsværktøjer
- Gratis demo
- Pris oplyses på forespørgsel

Hackuity tilbyder et kontrolpanel til live-rapportering med håndtering af sårbarheder, funddata, risikoscorering og diagrammer over fordelingen af åbne fund. Hackuity er en risikobaseret platform til håndtering af sårbarheder, der samler data fra flere sikkerhedsværktøjer, normaliserer og deduplikerer fund samt anvender kontekstbaseret risikoscorering for at hjælpe sikkerhedsteams med at prioritere afhjælpning.
Hvem er Hackuity bedst egnet til?
Hackuity er velegnet til sikkerhedsteams i virksomheder og MSSP'er, der administrerer flere scanningsværktøjer på tværs af komplekse, distribuerede miljøer.
Hvorfor valgte jeg Hackuity?
Hackuity kommer med på min shortlist på grund af den måde, platformen håndterer data fra en fragmenteret scannersamling på. Med mere end 130 forbindelser kan jeg hente fund fra netværksscannere, cloudværktøjer som Wiz, penetrationstest-rapporter og bug bounty-resultater ind i ét normaliseret, deduplikeret datasæt. Det, jeg især godt kan lide, er den ægte risikoscore (TRS), som skærer igennem CVSS-støjen ved at kombinere udnyttelsesmodenhed, trusselsinformation og forretningskontekst. Det reducerer i gennemsnit mængden af 'kritiske' fund med en faktor 38.
Vigtige funktioner i Hackuity
- Smart eksponeringsudforsker (SmartEx²): Leverer dybdegående CVE-kontekst ved hjælp af open source-, ikke-offentlige og proprietære kilder til trusselsinformation.
- Administration af flere lejere: Understøtter MSSP- og virksomhedsbrug med isolerede arbejdsområder og tilpasselige brugerroller.
- Automatisering af afhjælpningskampagner: Automatiserer oprettelse af sager, tildeling og sporing af fremskridt på tværs af store organisatoriske teams.
- Fleksible implementeringsmuligheder: Lader dig vælge mellem cloud-, hybrid- eller lokale installationer for at imødekomme sikkerheds- og compliancekrav.
Hackuity-integrationer
Hackuity tilbyder over 130 indbyggede integrationer, herunder Tenable Vulnerability Management, Qualys, Rapid7, Nessus, Wiz, Prisma Cloud, Claroty, Jira, ServiceNow og Tanium. Der findes også en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Samler fund fra over 130 kilder
- Den ægte risikoscore reducerer støj fra kritiske sårbarheder
- Understøtter MSSP-administration af flere lejere og rollebaseret adgang
Cons:
- Kontekstberigelse af aktiver mangler komplet datakortlægning
- Kræver eksterne værktøjer til udrulning af programrettelser
Learn more about Hackuity: Bedste netværksbaserede sårbarhedsidentifikation
- Fra $500/bruger/måned (minimum 10 pladser, faktureres årligt)
 Learn more about Tripwire IP360:
 Learn more about Edgescan:
 Bedst til integration med en trusselsdetektionspakkeLearn more about CrowdStrike Falcon Exposure Management:
Anden software til risikobaseret sårbarhedshåndtering
Her er nogle yderligere muligheder inden for software til risikobaseret sårbarhedshåndtering, som ikke kom med på min udvalgte liste, men som stadig er værd at undersøge:
- 11Hive ProBedste visualisering af forudsigelige angrebsveje
- 12Arctic Wolf Aurora Exposure ManagementBedst til administreret proaktiv risikoreduktion
- 13ArmorCodeBedst til overvågning af en samlet sikkerhedsstatus
Sådan evaluerer jeg software til risikobaseret sårbarhedsstyring
Jeg opdeler min evaluering i grundlæggende krav – såsom kontekstbevidst risikoscoring og routing af ITSM-sager – samt de differentierende faktorer, der adskiller gode værktøjer fra værktøjer, der er virkelig nyttige.
Kernefunktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert af dem på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de nedenfor angivne kernefunktioner. Derefter beregner jeg værktøjets samlede score som en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65 % for at komme i betragtning.
- Risikobaseret prioritering: Jeg vurderer, om værktøjet scorer sårbarheder ud fra udnyttelighed, trusselsintelligens og aktivværdi i stedet for kun rå CVSS-tal.
- Aggregering af sårbarhedsdata: Platformen bør kunne indlæse fund fra flere scannere som Tenable, Qualys eller Rapid7 og normalisere dem i én visning.
- Berigelse med aktivkontekst: Jeg ser efter CMDB-integration og tagging med forretningskontekst, så risikoscorer afspejler ejerskab af aktiver, datafølsomhed og kritikalitet.
- Integration af trusselsintelligens: Realtidsfeeds som EPSS, CISA KEV og forbindelser til ransomware bør aktivt påvirke, hvordan sårbarheder scores og præsenteres.
- Orkestrering af afhjælpningsarbejdsgange: Jeg undersøger, om der er tovejssynkronisering med værktøjer som Jira eller ServiceNow samt SLA-sporing og automatisk tildeling af sager.
- Risikorapportering & dashboards: Dashboards bør tilbyde rollebaserede visninger, så analytikere kan se operationelle detaljer, mens CISO'er kan se risikotendenser og fremskridt med afhjælpningen.
Når jeg har en liste over værktøjer, der opfylder kriterierne, vurderer jeg, hvad der adskiller de enkelte platforme fra hinanden.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Analyse af angrebsstier er en reel differentierende faktor. Jeg ser efter værktøjer, der kortlægger, hvordan sårbarheder kædes sammen på tværs af aktiver for at nå frem til centrale systemer. Det hjælper dig med at løse flaskehalse i stedet for at jagte isolerede CVE'er. Vægtning af forretningskontekst er mindst lige så vigtig. Tagging af aktiver efter datafølsomhed eller compliance-omfang sikrer, at risikoscorer afspejler den reelle organisatoriske påvirkning. Jeg evaluerer også risikorapportering til ledelsen, hvor platforme omsætter tekniske fund til økonomiske termer, som en CISO kan præsentere for bestyrelsen.
Ud over funktionerne
Integrationer til scannere og datakilder er meget vigtige. Jeg undersøger, om en platform fungerer sammen med dine eksisterende scannere og sender sager til værktøjer som Jira eller ServiceNow, uden at tvinge dig til at udskifte alt. Gennemsigtighed i risikoscoringen er også vigtig. Jeg ser efter revisionsspor, der forklarer, hvorfor en CVE blev prioriteret, så du kan begrunde dine beslutninger om patching under revisioner. Implementeringsmodellen er også værd at evaluere, især hvis du arbejder i regulerede brancher, hvor udelukkende cloudbaseret SaaS ikke er en mulighed.
Sådan vælger du software til risikobaseret sårbarhedshåndtering
Det er nemt at fortabe sig i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad du bør overveje |
|---|---|
| FaktorSkalerbarhed | Hvad du bør overvejeKan platformen understøtte din mængde af aktiver i dag og i takt med, at du vokser? Overvej global ekspansion eller scenarier med fusioner og opkøb. |
| FaktorIntegrationer | Hvad du bør overvejeKan den indsamle data fra dine scannere, cloududbydere og ITSM-værktøjer uden større omveje? |
| FaktorTilpasningsmuligheder | Hvad du bør overvejeKan du justere risikoscorer, kontrolpaneler eller arbejdsgange, så de passer til virksomhedens politikker eller rapporteringsstrukturer? |
| FaktorBrugervenlighed | Hvad du bør overvejeEr brugerfladen intuitiv for både praktikere og ledere? Vil dit team rent faktisk tage den hurtigt i brug? |
| FaktorImplementering og introduktion | Hvad du bør overvejeHvor lang tid går der typisk, før du får værdi? Spørg ind til implementeringsmodeller, tidsplaner for introduktion og understøttelse af migrering. |
| FaktorPris | Hvad du bør overvejeHvordan stemmer prisen overens med det forventede antal brugere og omfanget af dine aktiver? Få klarhed over, hvad der udløser licensomkostninger. |
| FaktorSikkerhedsforanstaltninger | Hvad du bør overvejeLever leverandøren op til dine standarder for databeskyttelse af følsomme sårbarheds- og aktivdata? |
| FaktorOverholdelseskrav | Hvad du bør overvejeKan løsningen understøtte revisioner og hjælpe med at dokumentere overholdelse af rammeværk som PCI DSS, HIPAA eller NIST? |
Hvad er software til risikobaseret sårbarhedshåndtering?
Software til risikobaseret sårbarhedshåndtering er en sikkerhedsplatform, der prioriterer sårbarheder baseret på reel risiko i den virkelige verden – ikke kun teknisk alvorlighedsgrad. Den kombinerer data fra flere scannere, aktivkontekst og trusseletterretninger for at fremhæve, hvilke problemer der skal håndteres først, så sikkerhedsteams kan fokusere på det, der betyder mest for organisationens risikoprofil.
Funktioner i software til risikobaseret sårbarhedshåndtering
Når du vælger risikobaseret software til sårbarhedshåndtering, bør du holde øje med følgende nøglefunktioner:
- Risikobaseret prioritering: Anvender udnyttelighed, forretningspåvirkning og data om trusler fra den virkelige verden til at rangordne sårbarheder efter den reelle organisatoriske risiko – ikke kun alvorlighedsscorer.
- Samling af sårbarhedsdata: Samler resultater fra forskellige scannere og cloudværktøjer i en samlet fortegnelse, så du får et komplet og præcist billede af risikoen.
- Berigelse med aktivkontekst: Knytter sårbarheder sammen med oplysninger om ejerskab, kritikalitet og forretningsfunktion, så teamene forstår påvirkningen af hvert fund.
- Integration af trusselsintelligens: Indarbejder livefeeds om udnyttelse, malwarekampagner og andre kilder til trusselsintelligens for at informere risikoberegninger og markere aktivt udnyttede problemer.
- Arbejdsgange til afhjælpningsopgaver: Tildeler, sporer og administrerer opgaver til udbedring gennem integration med ITSM-værktøjer, så sårbarheder afhjælpes og verificeres inden for de definerede SLA'er.
- Tilpasningsbare dashboards: Præsenterer risiko- og afhjælpningsdata visuelt og tilpasser visninger til analytikere, ledere og chefer med detaljerede visninger og trendanalyse.
- Rapportering til revision og overholdelse: Genererer rapporter, der er tilpasset brancherammer – såsom PCI DSS eller NIST – til forberedelse af revisioner og løbende sporing af overholdelse.
- Verifikation med lukket kredsløb: Genscanner automatisk aktiver for at bekræfte, at afhjælpningen er fuldført, hvilket reducerer manuel opfølgning og oversete rettelser.
- Understøttelse af API'er og integrationer: Tilbyder detaljerede API'er og forbindelser til synkronisering med aktivfortegnelser, konfigurationsstyring og eksterne rapporteringssystemer.
Fordele ved risikobaseret software til sårbarhedshåndtering
Implementering af risikobaseret software til sårbarhedshåndtering giver flere fordele for dit team og din virksomhed. Her er nogle af de fordele, du kan se frem til:
- Fokuseret afhjælpning: Prioritér sårbarheder, der udgør en reel organisatorisk risiko, så dit team først løser det, der virkelig betyder noget.
- Samlet risikobillede: Samler fund fra flere scannere og kilder for at levere et enkelt, normaliseret dashboard til sårbarhedshåndtering.
- Velinformeret beslutningstagning: Aktivkontekst, forretningspåvirkning og integration af trusselsintelligens hjælper interessenter med at forstå risiko i forretningsmæssige termer og ikke kun i teknisk jargon.
- Forbedret overholdelse: Automatiseret rapportering til revision og rapportering tilpasset brancherammer gør det lettere at indsamle og spore dokumentation for branchebestemmelser og standarder.
- Automatisering af arbejdsgange: Integreret håndtering af afhjælpningsopgaver og verifikation med lukket kredsløb sikrer effektiv og ansvarlig patching på tværs af IT- og sikkerhedsteams.
- Ledelsesrapportering: Tilpassede dashboards og værktøjer til kvantificering af risiko gør det lettere at kommunikere cyberrisiko og fremskridt med afhjælpning til ledere og bestyrelser.
- Reduceret efterslæb af afhjælpninger: Ved at filtrere trusler med lav påvirkning bruger teamene mindre tid på at jagte mindre problemer, hvilket mindsker de samlede køer af patchingopgaver.
Omkostninger og priser for risikobaseret software til sårbarhedshåndtering
Valg af risikobaseret software til sårbarhedshåndtering kræver en forståelse af de forskellige prismodeller og abonnementer, der er tilgængelige. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske funktioner, der er inkluderet i risikobaserede softwareløsninger til sårbarhedshåndtering:
Sammenligningstabel over abonnementer til risikobaseret software til sårbarhedshåndtering
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitspris$0 | Almindelige funktionerBegrænset understøttelse af aktiver, grundlæggende risikoscorer, manuel rapportering og ingen integrationer. |
| AbonnementstypePersonligt abonnement | Gennemsnitspris$50-$200/måned | Almindelige funktionerAdgang for én bruger, standardrisikoscorer, datasamling og enkle dashboards. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitspris$500-$2,000/måned | Almindelige funktionerUnderstøttelse af flere brugere, tilpasset risikovægtning, integrationer med scannere og ITSM, compliance-rapporter og SLA'er. |
| AbonnementstypeEnterprise-abonnement | Gennemsnitspris$2,000-$10,000/måned | Almindelige funktionerSkalering til virksomhedens aktivmængde, avanceret analyse, feeds med trusselsintelligens, analyse af angrebsveje, API-adgang og premium-support. |
Ofte stillede spørgsmål om risikobaseret software til sårbarhedsstyring
Her er nogle svar på almindelige spørgsmål om risikobaseret software til sårbarhedsstyring:
Hvordan adskiller risikobaseret sårbarhedsstyring sig fra traditionel sårbarhedsstyring?
Risikobaseret sårbarhedsstyring prioriterer problemer ud fra aktivernes kontekst og trusler i den virkelige verden – ikke kun tekniske alvorlighedsscorer eller grundlæggende sårbarhedsscanning. I modsætning til traditionel sårbarhedsstyring vurderer den forretningskritikalitet, trusselsaktører og sandsynligheden for udnyttelse for at forhindre databrud og optimere den samlede livscyklus for sårbarhedsstyring.
Hvilke typer aktiver kan risikobaseret software til sårbarhedsstyring dække?
Du kan forvente dækning af lokale systemer, skybaserede arbejdsbelastninger, containere, slutpunkter og IoT-aktiver. Nogle platforme forbedrer netværks- og applikationssikkerheden ved at integrere resultater fra penetrationstest og værktøjer til sårbarhedsvurdering, hvilket giver komplet synlighed over angrebsfladen på tværs af webapplikationer, mobile enheder og eksterne indgangspunkter.
Integreres risikobaseret software til sårbarhedsstyring med vores eksisterende værktøjer?
Ja, de fleste løsninger integreres med almindelige scannere, ITSM-platforme som Jira eller ServiceNow og aktivfortegnelser. Kontrollér, at de specifikke værktøjer, som din organisation bruger, understøttes, så der kan etableres direkte dataflow og automatisering af arbejdsgange.
Kan det hjælpe med overholdelse af krav?
Ja, mange platforme genererer revisionsklare rapporter og sporer SLA’er for afhjælpning i overensstemmelse med rammeværk som PCI DSS, HIPAA, NIST eller ISO 27001. Det understøtter indsamling af dokumentation og hjælper med at demonstrere risikobaserede beslutninger under vurderinger.
Hvor lang tid tager det at implementere risikobaseret software til sårbarhedsstyring?
Implementeringen kan tage fra få dage til flere uger afhængigt af antallet af aktiver, integrationsbehovene og organisationens kompleksitet. Det er en god idé at spørge leverandørerne om support til introduktion, tilgængelige drejebøger og oplæringsressourcer til dit team.