

SBOM-værktøjer med åben kildekode er softwareløsninger, der lader dig oprette, analysere og administrere softwarestyklister (SBOM'er) ved hjælp af åben kode, som du kan inspicere og tilpasse. Hvis du leder efter måder at holde styr på afhængigheder, licenser og sårbarheder på tværs af din softwarestak, ved du, hvor afgørende pålidelige SBOM-værktøjer er blevet.
I denne guide finder du de bedste SBOM-muligheder med åben kildekode, som kan hjælpe dig med at forenkle overholdelsen af krav, overvåge risici og integrere SBOM-administration i din eksisterende arbejdsgang – uanset hvor komplekst dit miljø bliver.
Hvorfor du kan stole på vores softwareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vores team har testet og anmeldt software siden 2012. Vi er selv teknologiledere, så vi ved, hvor svært og hvor vigtigt det er at vælge den rigtige software.
Til denne guide har vi vurderet værktøjerne gennem praktisk afprøvning og uafhængig research og givet dem point ud fra vores udvælgelseskriterier.
Vores anmeldelser bygger på vores egen redaktionelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel over SBOM-værktøjer med åben kildekode
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste SBOM-valg med åben kildekode:
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Bedst til løbende overholdelse af licenskrav | Not rated | $20/projekt/måned Gratis abonnement | Website |
Bedst til analyse af afhængigheder i containerafbildninger | Not rated | Gratis for altid Ikke tilgængelig | Website |
Bedst til standardisering af softwarepakkedata | Not rated | Gratis for altid Ikke tilgængelig | Website |
Bedst til opdagelse af komponenter i kodebaser | Not rated | €35,000/år 7 dages gratis prøveperiode | Website |
Bedst til at forbinde metadata fra forsyningskæden | Not rated | Gratis for altid Ikke tilgængelig | Website |
Bedst til overvågning af risici i realtid | Not rated | Gratis for altid Ikke tilgængelig | Website |
Bedst til automatiseret generering af CycloneDX-SBOM'er | Not rated | Gratis for altid Ikke tilgængelig | Website |
Bedst til generering af SPDX-SBOM'er | Not rated | Gratis for altid Ikke tilgængelig | Website |
Bedst til hurtig oprettelse af softwarekomponentlister | Not rated | Gratis for altid Ikke tilgængelig | Website |
Bedst til oversættelse mellem SBOM-formater | Not rated | Gratis for altid Ikke tilgængelig | Website |


Anmeldelser af de bedste SBOM-værktøjer med åben kildekode
Nedenfor finder du mine detaljerede opsummeringer af de bedste SBOM-værktøjer med åben kildekode, der kom med på min udvalgte liste. Mine anmeldelser giver et detaljeret indblik i funktionerne, mulighederne og de bedste anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til løbende overholdelse af licenskrav
- Gratis abonnement
- Fra $20/projekt/måned (faktureres årligt)
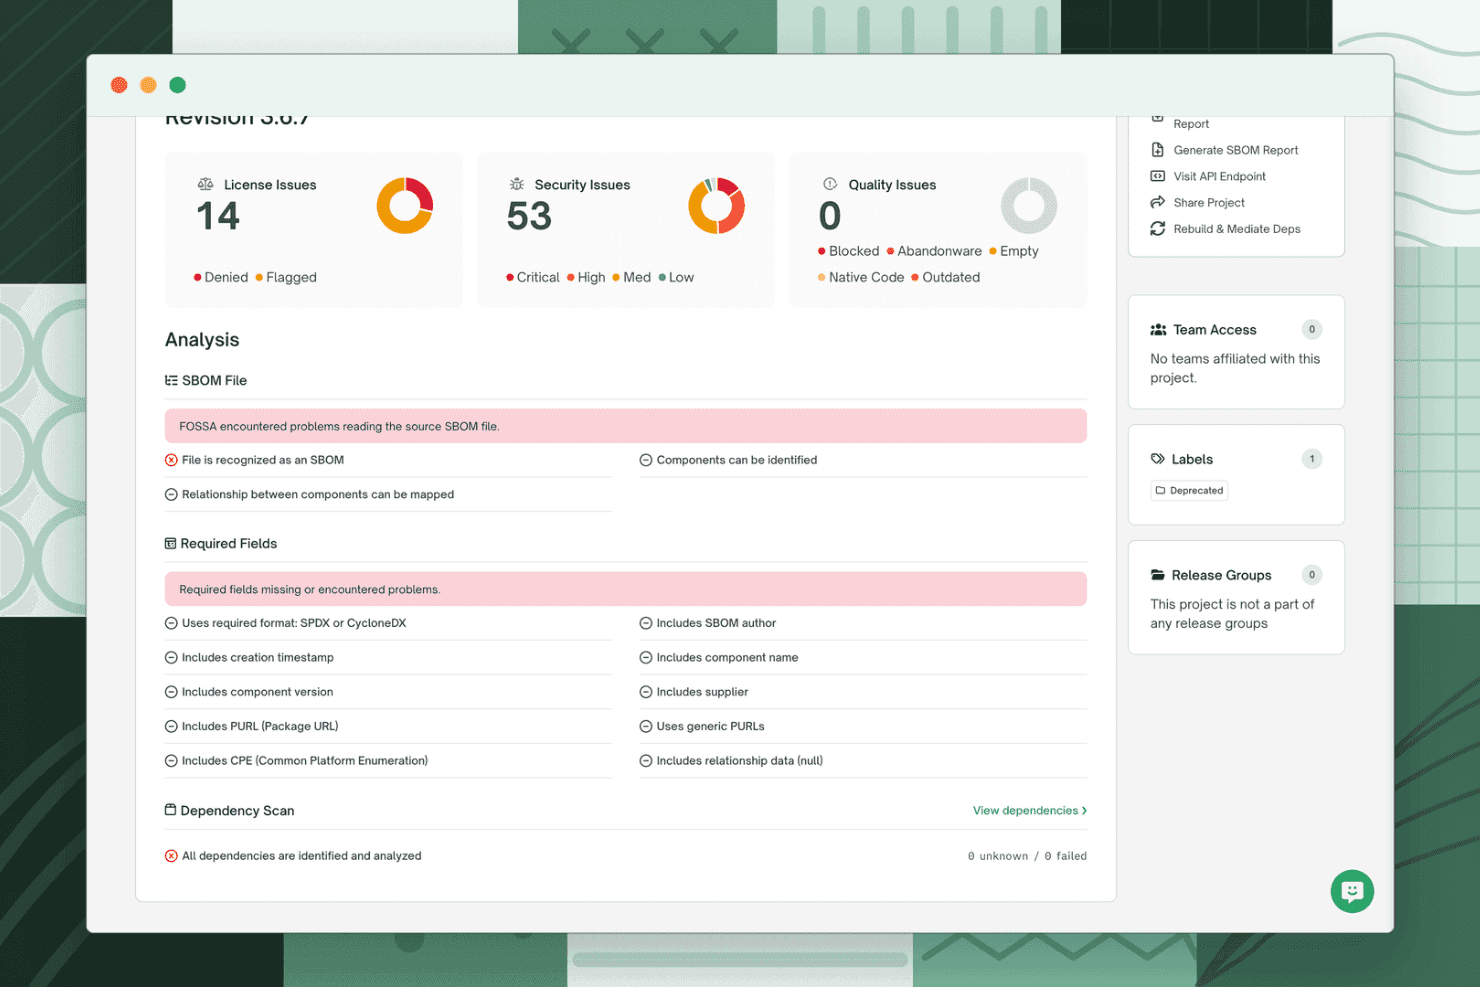
FOSSA viser et dashboard for en projektrevision med oversigter over licens-, sikkerheds- og kvalitetsproblemer sammen med SBOM-filanalysen og validering af obligatoriske felter. FOSSA er en platform til softwarekompositionsanalyse, der kombinerer generering af SBOM'er, scanning af open source-licenser, registrering af sårbarheder og sporing af afhængigheder på tværs af kodebaser, containere og binære filer.
Hvem er FOSSA bedst til?
FOSSA er velegnet til tekniske virksomheds- og juridiske teams, der håndterer forpligtelser vedrørende open source-licenser på tværs af store kodebaser med flere repositories.
Hvorfor jeg valgte FOSSA
Jeg har inkluderet FOSSA blandt mine bedste valg på grund af den måde, platformen håndterer håndhævelse af licenspolitikker på pull request-niveau. I stedet for at generere en engangsrevision af overholdelse kører FOSSA automatiske scanninger ved hver kodeændring og anvender konfigurerbare licenspolitikker, der kan blokere afhængigheder, som ikke overholder kravene, før de flettes ind. Jeg kan også godt lide genereringen af krediteringsmeddelelser, som automatisk samler de juridisk påkrævede open source-anerkendelser direkte fra scanningsresultaterne.
FOSSAs vigtigste funktioner
- Scanning på tværs af økosystemer: Registrerer afhængigheder på tværs af mere end 27 programmeringssprog, containere, binære filer og pakkehåndteringer.
- Valg af SBOM-format: Eksporterer softwarestyklister i både SPDX- og CycloneDX-formater.
- Indlæsning af tredjeparts-SBOM'er: Modtager og analyserer eksterne SBOM'er til en samlet risikovurdering på porteføljeniveau.
- Automatisk registrering af sårbarheder: Identificerer sårbarheder i open source-komponenter og knytter dem til SBOM-komponenter.
FOSSA-integrationer
FOSSA tilbyder indbyggede integrationer med GitHub, GitLab, Jenkins, Jira og Slack samt en API til tilpassede integrationer og understøtter CI/CD-arbejdsgange via sin CLI.
Pros and Cons
Pros:
- Omfattende scanning af licenser og sårbarheder
- Automatisk generering af rapporter om overholdelse og kreditering
- Detaljeret understøttelse af indlæsning af tredjeparts-SBOM'er
Cons:
- Kerneplatformen er ikke fuldt ud open source
- Manuel triagering er ofte nødvendig ved komplekse fund
Learn more about FOSSA:
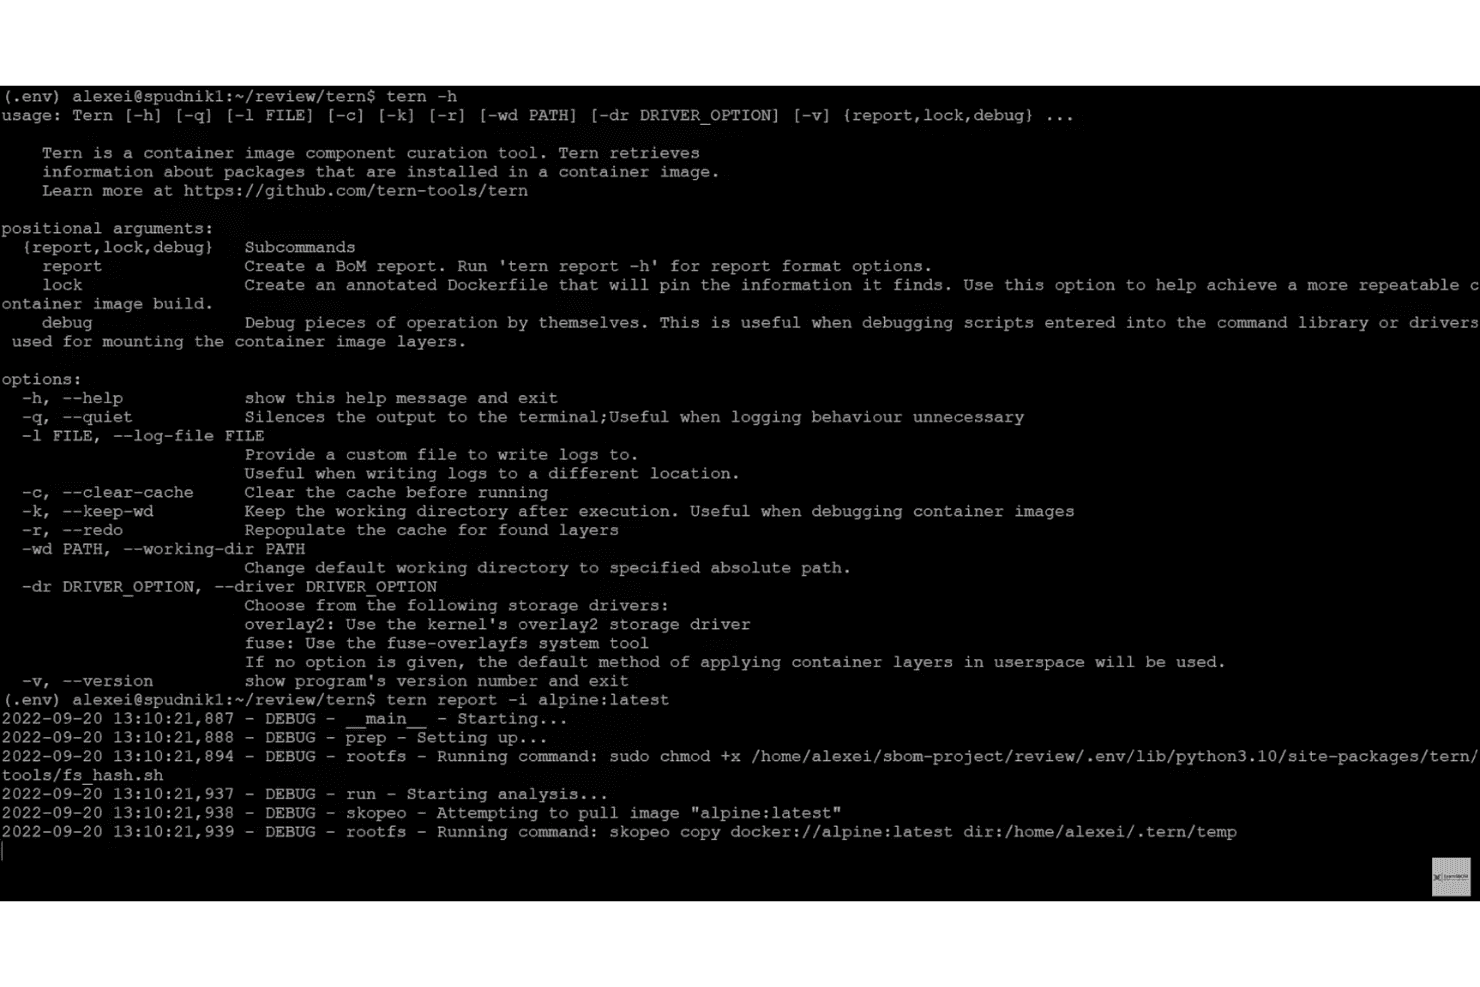
Tern viser sine CLI-hjælpeindstillinger og begynder at analysere alpine:latest-containerafbildningen for at hente pakkeoplysninger. Tern er et værktøj baseret på åben kildekode og Python, der inspicerer containerafbildninger og Dockerfiler lag for lag og registrerer operativsystempakker og afhængigheder med sporing af oprindelse på tværs af outputformaterne SPDX og CycloneDX.
Hvem egner Tern sig bedst til?
Tern egner sig godt til DevSecOps-ingeniører og sikkerhedsteams, der administrerer containeriserede arbejdsbelastninger og har brug for detaljeret indsigt i komponenter på lagniveau.
Hvorfor valgte jeg Tern?
Tern kommer med på min favoritliste på grund af den måde, værktøjet sporer containerpakker tilbage til den præcise Dockerfile-instruktion, der introducerede dem. De fleste SBOM-værktøjer fortæller dig, hvad der er i en container; Tern fortæller dig, hvordan det kom dertil. Jeg kan også godt lide funktionen til låste Dockerfiler, som fastlåser basisoperativsystemet og pakkerne, så byggeprocesser kan genskabes ud fra en kendt og dokumenteret komponenttilstand.
Vigtige funktioner i Tern
- Analyse af Dockerfiler med flere trin: Analysér og generér SBOM'er for hvert trin i Dockerfiler med flere trin.
- Flere outputformater til SBOM: Opret SBOM'er i formaterne SPDX, CycloneDX, menneskeligt læsbare formater samt JSON, HTML og YAML.
- Officiel GitHub-handling: Kør containeranalyse med Tern direkte i CI-forløb ved hjælp af en vedligeholdt GitHub-handling.
- Udvidelser til Scancode og cve-bin-tool: Integrér licensregistrering og sårbarhedsscanning gennem valgfrie udvidelser.
Terns integrationer
Tern tilbyder indbyggede integrationer med GitHub Actions og Skopeo til adgang til containerregistre og understøtter licens- og sårbarhedsscanning gennem de indbyggede udvidelser Scancode og cve-bin-tool. Det kan også implementeres som et Kubernetes-job, men der findes ikke en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Sporing af oprindelse for hvert containerlag
- Knytter pakker til Dockerfile-instruktioner
- Valgfrie udvidelser til licens- og CVE-scanning
Cons:
- Begrænset analyse af økosystemet for sprogpakker
- Projektopdateringerne er gået i stå siden 2023
Learn more about Tern:

SPDX tilbyder en licenslistetabel, der viser fulde licensnavne, SPDX-identifikatorer og FSF/OSI-godkendelsesstatus. SPDX er en ISO-ratificeret åben standard og et værktøjsøkosystem, der vedligeholdes af Linux Foundation, til generering, validering og konvertering af SBOM-dokumenter på tværs af softwarepakker, containere og artefakter i forsyningskæden.
Hvem er SPDX bedst egnet til?
OSPO-ledere og arkitekter inden for softwareforsyningskæder, der har brug for et compliance-egnet, leverandøruafhængigt SBOM-format til juridisk gennemgang, indkøb og indsendelser til myndigheder, får mest ud af SPDX.
Hvorfor jeg valgte SPDX
SPDX kommer med på min liste over favoritter, fordi intet andet open source-SBOM-format matcher dets dybde inden for standardisering af metadata. Jeg sætter pris på dets skelnen mellem deklarerede og konkluderede licenser, hvilket er afgørende, når juridiske gennemgangsteams har brug for dokumentation for overholdelse, der kan forsvares. Den kuraterede SPDX-licensliste tildeler ensartede korte identifikatorer på tværs af alle komponenter, så SBOM-dokumenter forbliver sammenlignelige på tværs af værktøjer, teams og organisationer, uanset hvem der har genereret dem.
SPDX's vigtigste funktioner
- Flere dokumentformater: Eksportér SBOM'er i JSON-, YAML-, Tag-Value- eller RDF/XML-formater for fleksibel integration med forskellige værktøjer.
- SPDX-onlineværktøjer: Brug browserbaserede hjælpeværktøjer til validering, sammenligning og konvertering af SBOM-filer uden at installere lokal software.
- Officielle sprogbiblioteker: Tilgå og generér SPDX-dokumenter programmatisk ved hjælp af vedligeholdte Java-, Python-, Go- og JavaScript-biblioteker.
- Maven-pluginintegration: Generér automatisk SPDX-SBOM'er under builds af Java-projekter via et officielt Maven-plugin.
SPDX-integrationer
SPDX tilbyder indbyggede integrationer med GitHub, Maven, Yocto Project, OpenEmbedded og Kubernetes samt officielle SDK'er til Java, Python, Go og JavaScript. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Understøttelse af standardiserede licens- og sikkerhedsmetadata
- Udbredt anvendelse på tværs af open source-økosystemer
- Kompatibel med flere SBOM-formater fra starten
Cons:
- Grænsefladen er i høj grad afhængig af kommandolinjeværktøjer
- Begrænset indbygget understøttelse af binær analyse
Learn more about SPDX: Bedst til opdagelse af komponenter i kodebaser
- 7 dages gratis prøveperiode
- Fra €35,000/år (faktureres årligt)

SCANOSS tilbyder et kontrolpanel til overvågning af software med åben kildekode, der sporer afhængigheder, licenscompliance, sårbarheder og ændringer i afhængigheder på tværs af teams. SCANOSS er en SCA-platform til åben kildekode, der scanner kildekode på kodestykkeniveau for at generere SBOM'er i SPDX- og CycloneDX-formater, opdage licensrisici, identificere sårbarheder og kortlægge kryptografisk brug på tværs af kodebaser og containere.
Hvem er SCANOSS bedst egnet til?
SCANOSS er velegnet til DevSecOps-teams og OSPO'er i mellemstore til store virksomheder, der håndterer compliance for åben kildekode på tværs af store kodebaser med flere programmeringssprog.
Hvorfor valgte jeg SCANOSS?
SCANOSS kommer med på min shortlist på grund af scanningen på kodestykkeniveau, som går langt videre end manifestbaseret registrering. Jeg har brugt værktøjer, der helt overser leverandørkode eller kopierede funktioner, men SCANOSS matcher kildekodefragmenter med over 100 millioner filer med åben kildekode i OSSKB. Jeg kan også godt lide datasættet for geografisk oprindelse, som viser komponenternes geografiske og ophavsmæssige oprindelse – noget, jeg ikke har set i andre SBOM-værktøjer til åben kildekode.
Vigtige funktioner i SCANOSS
- SBOM-arbejdsområde: Visuel grænseflade til scanning og revision af kildekode ved hjælp af SCANOSS API.
- Krypteringsdatasæt: Identificerer kryptografiske algoritmer og deres anvendelse for at understøtte ECCN- og compliance-audits.
- Licensdatasæt: Knytter komponenter med åben kildekode til licensvilkår og fremhæver kompatibilitets- eller politiske risici.
- SDK'er til flere programmeringssprog: Leverer SDK'er til Python, Java og JavaScript for at understøtte forskellige udviklingsmiljøer.
Integrationer med SCANOSS
SCANOSS tilbyder indbyggede integrationer med GitHub Actions, Jenkins, GitLab CI, VS Code og IntelliJ samt SDK'er til Python, Java og JavaScript. Der findes en API til tilpassede integrationer.
Pros and Cons
Pros:
- Registrering af komponenter i kodebaser på kodestykkeniveau
- Registrerer softwarekomponenters geografiske og ophavsmæssige oprindelse
- Identifikation af kryptografiske algoritmer til compliance
Cons:
- Begrænset scanning af OS-pakker og IaC
- Avancerede funktioner kan kræve teknisk opsætning
Learn more about SCANOSS:
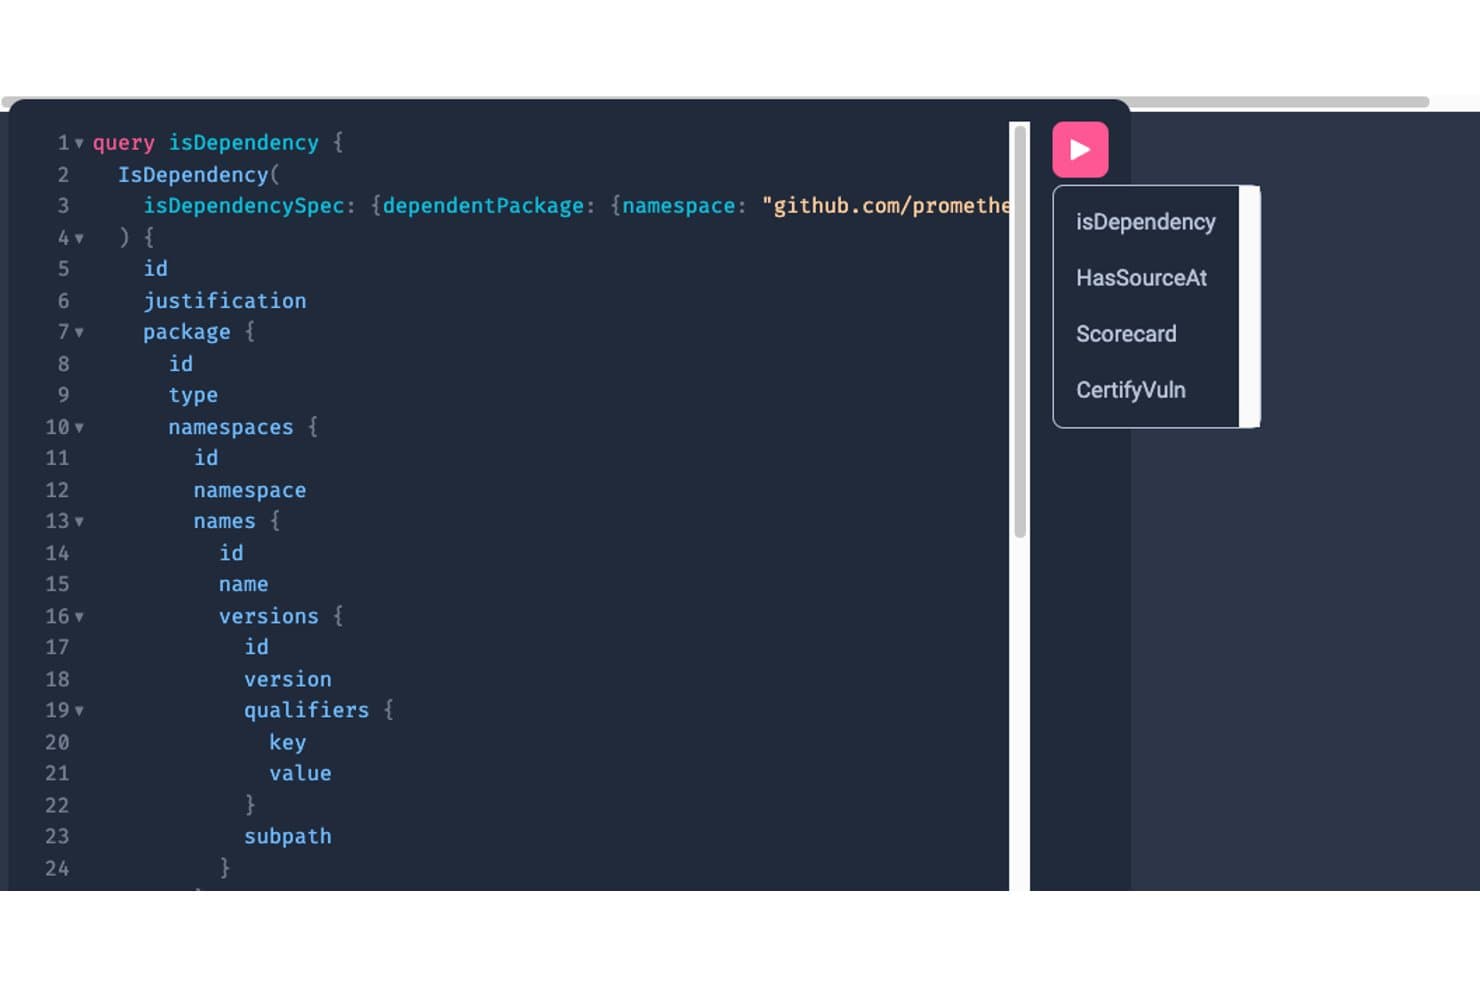
GUAC tilbyder en GraphQL-brugergrænseflade til forespørgsler om relationer mellem softwareafhængigheder ved hjælp af et struktureret forespørgselssprog. GUAC er et værktøj med åben kildekode til sikkerhed i softwareforsyningskæden, som indlæser SBOM'er, sårbarhedsdata og attesteringer af oprindelse og derefter kortlægger relationerne mellem dem i en grafdatabase, der kan forespørges.
Hvem er GUAC bedst egnet til?
GUAC egner sig godt til sikkerheds- og DevSecOps-teams, der administrerer store softwareporteføljer og har brug for synlighed i forsyningskæden på tværs af hele porteføljen ud over det, som værktøjer til enkeltstående SBOM'er kan tilbyde.
Hvorfor jeg valgte GUAC
GUAC kommer med på mit udvalg, fordi intet andet værktøj med åben kildekode forbinder metadata fra forsyningskæden på samme måde. Jeg kan godt lide, at det indlæser SBOM'er fra flere kilder, parser dem til en grafdatabase og lader mig forespørge på transitive afhængigheder på tværs af hele min portefølje på én gang. Ved at hente berigelser fra OSV og deps.dev viser grafen eksponering for sårbarheder, som en rå SBOM alene ville overse.
GUAC's vigtigste funktioner
- GraphQL- og REST-API'er: Gør hele metadatagrafer tilgængelige for forespørgsler og integration.
- Understøttelse af SPDX og CycloneDX: Indlæs og normaliser standardiserede SBOM-formater for ensartet behandling.
- Visualiseringsgrænseflade: Viser relationer i forsyningskæden og dataflow i en navigerbar webbaseret GUI.
- Udvidelig serverdelsarkitektur: Kør med serverdele i hukommelsen eller serverdele med vedvarende lagring som PostgreSQL for fleksibel implementering.
GUAC-integrationer
GUAC tilbyder indbyggede integrationer med Open Source Insights' deps.dev, Open Source Vulnerabilities (OSV), SPDX, CycloneDX og ClearlyDefined og leverer både GraphQL- og REST-API'er til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Visualiserer forsyningskædelinks på tværs af projekter
- Indlæser både SPDX- og CycloneDX-SBOM'er
- Indsamler proveniens fra SLSA-attesteringer
Cons:
- Genererer ikke selv SBOM'er
- Ingen officielle plugins til CI/CD-pipelines
Learn more about GUAC: Bedst til overvågning af risici i realtid
- Ikke tilgængelig
- Gratis for altid
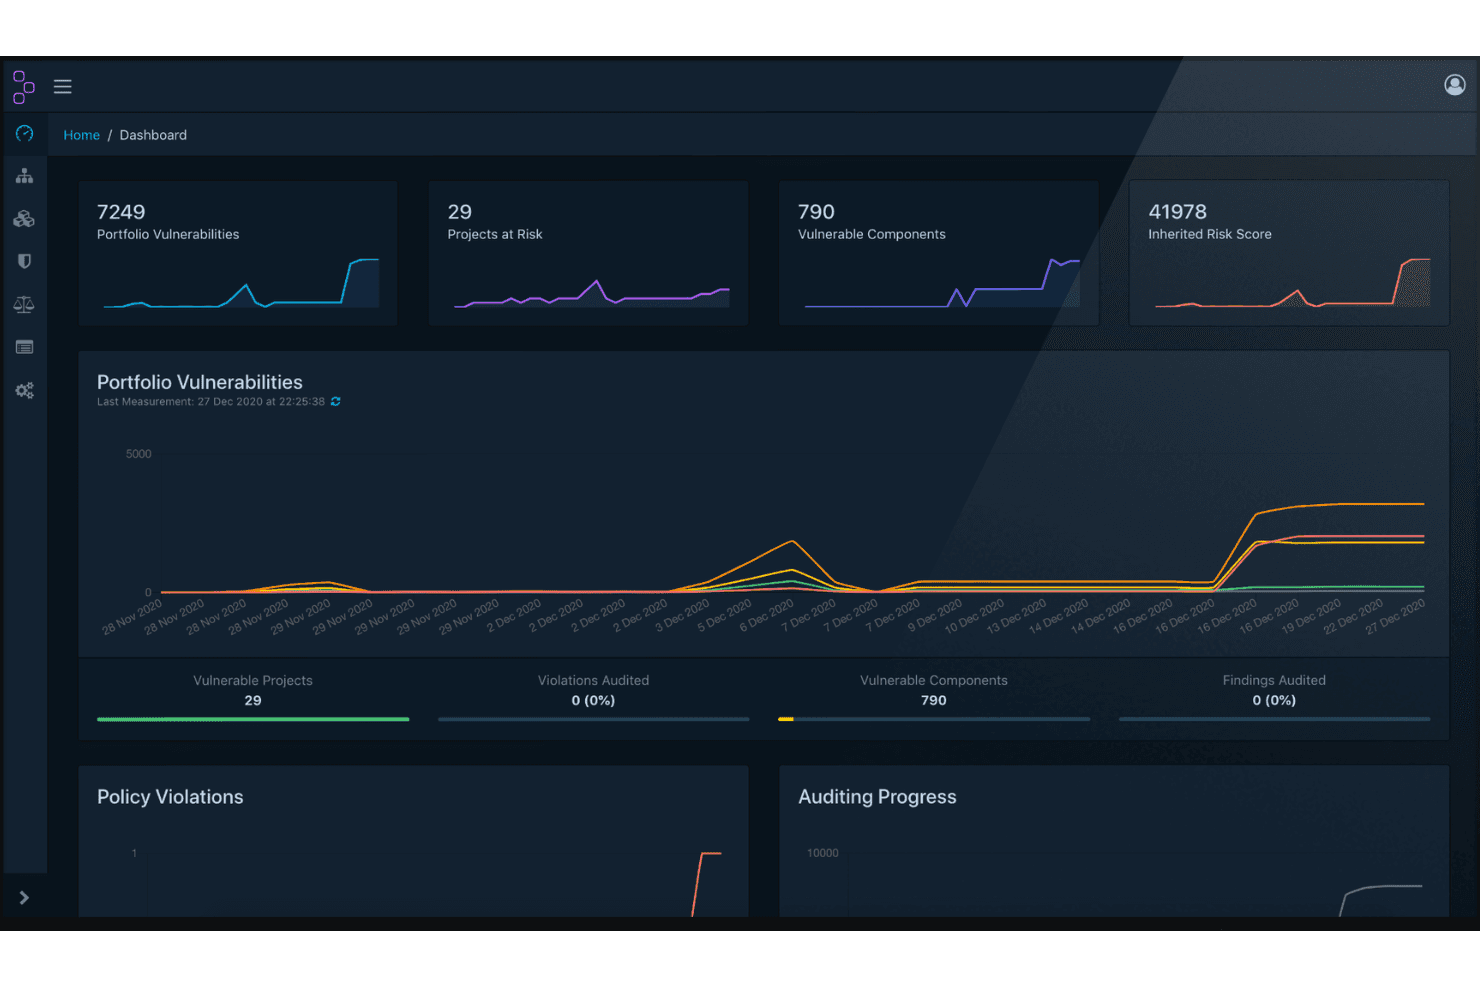
OWASP Dependency-Track viser et sikkerhedsdashboard med sårbarheder i porteføljen, projekter i risikozonen, sårbare komponenter og nedarvede risikoscorer. OWASP Dependency-Track er en platform med åben kildekode til komponentanalyse, som indlæser CycloneDX-SBOM'er for at registrere softwarekomponenter på tværs af projekter, opdage sårbarheder, håndhæve licenspolitikker og overvåge sikkerheden i softwareforsyningskæden på porteføljeniveau.
Hvem er OWASP Dependency-Track bedst egnet til?
Det er et stærkt valg for DevSecOps- og applikationssikkerhedsingeniører, der har brug for porteføljedækkende overvågning af sårbarheder på tværs af komplekse softwareforsyningskæder med mange projekter.
Hvorfor valgte jeg OWASP Dependency-Track?
Jeg har inkluderet OWASP Dependency-Track blandt mine bedste valg, fordi intet andet værktøj med åben kildekode matcher dets kontinuerlige overvågning af sårbarheder i realtid på tværs af en hel softwareportefølje. I stedet for at scanne efter behov spejler det datafeeds fra NVD, OSV og GitHub Advisories, så hver komponent automatisk evalueres igen, når nye CVE'er offentliggøres. Jeg vurderer også dets EPSS-baserede prioritering højt, eftersom den fremhæver, hvilke sårbarheder der med størst sandsynlighed vil blive udnyttet i den virkelige verden, og ikke kun hvilke der har den højeste CVSS-score.
Vigtige funktioner i OWASP Dependency-Track
- Inventar for hele teknologistakken: Spor biblioteker, containere, operativsystemer, firmware, hardware og tjenester på tværs af alle projektversioner.
- Understøttelse af CycloneDX-SBOM: Indlæs, analysér og opret CycloneDX-SBOM-, HBOM-, VEX- og VDR-dokumenter.
- Politikhåndhævelse baseret på udtryk: Konfigurer avanceret adgangskontrol og politikregler ved hjælp af CEL for at automatisere handlinger.
- API-fokuseret integration: Brug den veldokumenterede REST API til at oprette forbindelse til CI/CD og automatisere indlæsning og rapportering af SBOM'er.
Integrationer med OWASP Dependency-Track
OWASP Dependency-Track tilbyder indbyggede integrationer med Slack, Microsoft Teams, Mattermost, GitHub, GitLab, Jenkins, Snyk, Trivy og Sonatype OSS Index samt understøttelse af tilpassede integrationer via REST API'en.
Pros and Cons
Pros:
- Realtidsgenanalyse ved offentliggørelse af nye sårbarheder
- Understøtter CycloneDX-SBOM, VEX og VDR
- Inventar for hele teknologistakken, inklusive hardware og firmware
Cons:
- Kan ikke generere SBOM'er fra kildekode
- Ingen indbygget understøttelse af SPDX-formatet
Learn more about OWASP Dependency-Track: Bedst til automatiseret generering af CycloneDX-SBOM'er
- Ikke tilgængelig
- Gratis for altid

cdxgen tilbyder SBOM-signering og tokenverificering baseret på JWT ved hjælp af RS512-algoritmen og viser kodede og afkodede CycloneDX-nyttelastmetadata. cdxgen er en SBOM-generator med åben kildekode fra OWASP, der producerer CycloneDX-materialelistedokumenter på tværs af mere end 20 programmeringssprog, pakkehåndteringer, containerafbildninger og artefakttyper – herunder kryptografi-, drifts-, SaaS- og AI/ML-komponenter.
Hvem egner cdxgen sig bedst til?
cdxgen egner sig godt til DevSecOps-ingeniører og applikationssikkerhedsteams, der administrerer polyglotte kodebaser og har brug for, at SBOM-generering er direkte integreret i CI/CD-pipelines.
Hvorfor valgte jeg cdxgen?
cdxgen kommer med på min liste, fordi det er referenceimplementeringen til generering af CycloneDX-SBOM'er og understøtter specifikationsversionerne 1.4 til 1.7 med dybdegående løsning af transitive afhængigheder på tværs af mere end 20 økosystemer. Det, jeg finder virkelig imponerende, er tilgængelighedsanalysen via atom, som genererer kaldestaksevidens, der beviser, om en sårbar funktion faktisk nås af din kode. Jeg bruger også cdxgen til at producere CBOM- og OBOM-dokumenter sammen med standard-SBOM'er, så kryptografisk inventar og komponenter på operativsystemniveau dækkes i ét værktøj.
Vigtige funktioner i cdxgen
- Indbygget Dependency-Track-integration: Sender automatisk genererede SBOM'er til en Dependency-Track-server til videre analyse.
- Universel SBOM-tilstand: Indsamler komponenter fra alle registrerede manifestfiler i polyglotte kodebaser med én enkelt kommando.
- RSA-signering af BOM'er: Understøtter kryptografisk signering og verificering af SBOM'er via JSON-websignaturer.
- Indsamling af licens- og herkomstmetadata: Udtrækker licenser, PURL'er, CPE'er og kildebeviser for hver komponent.
Integrationer til cdxgen
cdxgen tilbyder indbyggede integrationer med OWASP Dependency-Track og OWASP dep-scan, understøtter GitHub Actions og leverer en API til brugerdefinerede integrationer i CI/CD-pipelines.
Pros and Cons
Pros:
- Indbygget CycloneDX-understøttelse op til specifikation 1.7
- SBOM-generering til mere end 20 økosystemer
- Indbygget analyse af tilgængelighed og herkomst
Cons:
- Ingen indbygget understøttelse af SPDX-output
- Begrænsede muligheder for grafisk brugergrænseflade
Learn more about cdxgen: Bedst til generering af SPDX-SBOM'er
- Ikke tilgængelig
- Gratis for altid
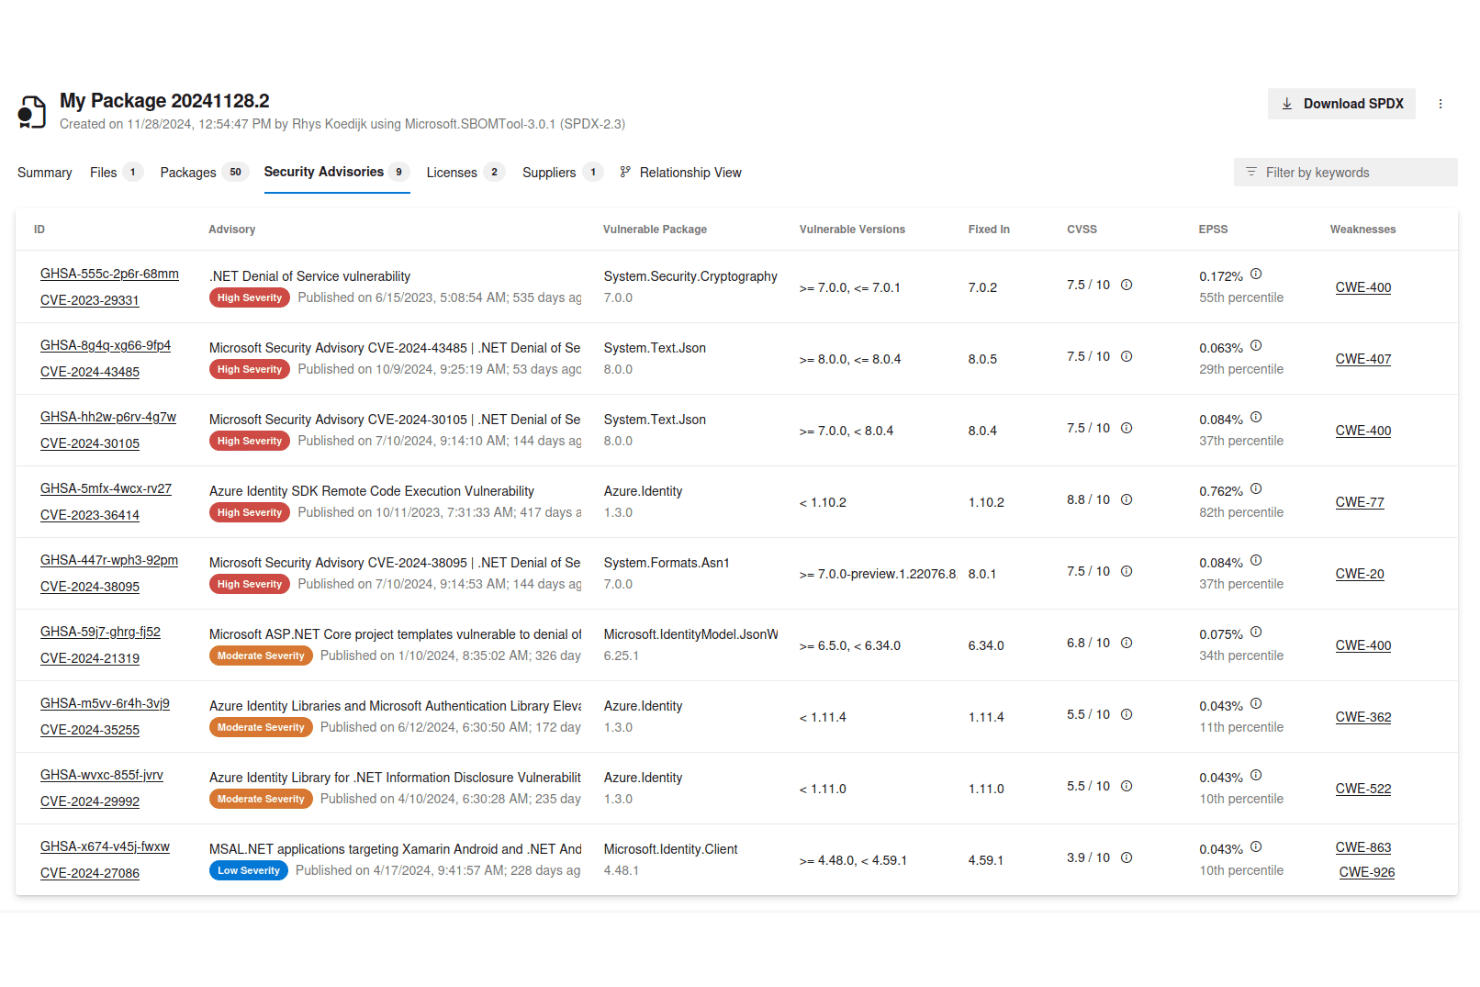
Microsoft SBOM Tool viser en fane med sikkerhedsadvarsler, der viser 9 sårbarheder med alvorlighedsgrader, CVSS-scorer og oplysninger om berørte pakker. Microsoft SBOM Tool er et open source-CLI-værktøj, der automatisk genererer SPDX-kompatible SBOM'er ved at scanne afhængigheder på tværs af flere økosystemer, indsamle komponentmetadata og validere eller redigere SBOM-output på tværs af kompileringer og artefakter.
Hvem er Microsoft SBOM Tool bedst til?
Det er særligt velegnet til DevSecOps-ingeniører og AppSec-teams, der arbejder i GitHub- eller Azure DevOps-miljøer, og som har brug for virksomhedsskalerbar SPDX-SBOM-generering integreret i deres pipelines.
Hvorfor jeg valgte Microsoft SBOM Tool
Microsoft SBOM Tool er med på min kandidatliste på grund af den indbyggede understøttelse af både SPDX 2.2 og SPDX 3.0, hvilket giver det en fordel i forhold til de fleste open source-alternativer, der kun målretter sig mod én version. Jeg kan især godt lide de indbyggede kommandoer til validering og redigering: Validering bekræfter en eksisterende SBOM i forhold til en kendt dropsti, mens redigering fjerner filreferencer før ekstern deling. Det er også det samme værktøj, som Microsoft selv bruger på tværs af sin egen softwareportefølje, hvilket siger meget om dets pålidelighed i stor skala.
Vigtige funktioner i Microsoft SBOM Tool
- Biblioteker til komponentdetektion: Scanner en lang række pakkehåndteringer og økosystemer ved hjælp af Microsofts egen komponentdetektionsmotor.
- ClearlyDefined API-integration: Beriger SBOM-filer med licensdata, der automatisk hentes fra ClearlyDefined API.
- Understøttelse af flere operativsystemer: Kører på Windows, macOS og Linux og understøtter forskellige udviklings- og kompileringsmiljøer.
- Flere distributionsmetoder: Fås som en WinGet-pakke, Homebrew-formel, Docker-image og et globalt .NET-værktøj.
Microsoft SBOM Tool-integrationer
Microsoft SBOM Tool tilbyder indbyggede integrationer med GitHub Actions og Azure DevOps Pipelines til automatisk SBOM-generering i CI/CD-arbejdsgange. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Genererer både SPDX 2.2- og 3.0-SBOM'er
- Scanner indbyggede afhængigheder på tværs af flere økosystemer
- Omfatter licensdata fra ClearlyDefined API
Cons:
- Ingen understøttelse af CycloneDX-format
- Bidrag fra eksterne kilder er begrænset til Microsoft-teamet
Learn more about Microsoft SBOM Tool:

Syft genererer en menneskelæselig softwarekomponentliste (SBOM) ved at katalogisere 1.045 npm-pakker fra et klonet GitHub-arkiv. Syft er et værktøj med åben kildekode til kommandolinjen og et Go-bibliotek udviklet af Anchore, som genererer SBOM'er fra containerafbildninger, filsystemer, kildekode og arkiver på tværs af mere end 30 pakkeøkosystemer med output i SPDX-, CycloneDX- og Syft JSON-formater.
Hvem er Syft bedst egnet til?
Syft er et naturligt valg for DevSecOps-ingeniører og applikationssikkerhedsteams, der har brug for at integrere SBOM-generering direkte i CI/CD-pipelines.
Hvorfor valgte jeg Syft?
Syft kommer med på min liste over favoritter, fordi intet andet værktøj med åben kildekode til SBOM'er matcher dets katalogiseringsdybde ved denne hastighed. Det kører som en enkelt kompileret binærfil uden eksterne afhængigheder, så jeg kan indsætte det i enhver pipeline og straks begynde at generere SBOM'er for containerafbildninger eller filsystemer. Dets tilgang med 'hvis det findes, fortæller vi dig om det' registrerer transitive afhængigheder på tværs af mere end 30 økosystemer, herunder Go-binærfiler og Java-arkiver, som andre værktøjer ofte overser.
Vigtige Syft-funktioner
- Konvertering mellem SBOM-formater: Konverter genererede SBOM'er mellem SPDX-, CycloneDX- og Syft JSON-formater.
- Pakkeidentifikation på filniveau: Identificer og registrer softwarekomponenter på filniveau i afbildninger og arkiver.
- Signeret SBOM-attestering: Opret kryptografisk signerede SBOM-attesteringer ved hjælp af in-toto-specifikationen.
- Officiel understøttelse af GitHub Actions: Integrer SBOM-generering direkte i GitHub-arbejdsgange med en vedligeholdt handling.
Syft-integrationer
Syft tilbyder en officiel GitHub Action til indbygget integration med GitHub-arbejdsgange, understøtter Docker-baseret implementering til brug med Docker- og OCI-afbildninger og leverer en kommandolinjegrænseflade til brug med Jenkins, GitLab og andre CI-pipelines. Der findes en API og et Go-bibliotek til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Håndterer mere end 30 økosystemer og formater
- Output i SPDX-, CycloneDX- og Syft JSON-formater
- Kommandolinjegrænsefladen kører i Docker, CI/CD og lokalt
Cons:
- Ingen indbygget sårbarhedsscanning
- Begrænset understøttelse af Windows-pakkeøkosystemet
Learn more about Syft:

OpenSSF tilbyder en praktisk e-bogsguide om sikring af open source-software i AI-æraen, som ikke har noget med Protobom at gøre. Protobom er et open source-Go-bibliotek, som hostes af OpenSSF, og som leverer en formatneutral datamodel til indlæsning, generering og konvertering af SBOM-dokumenter på tværs af SPDX- og CycloneDX-standarderne.
Hvem egner Protobom sig bedst til?
Protobom egner sig godt til arkitekter inden for softwareforsyningskæder og DevSecOps-ingeniører, som bygger eller udvider SBOM-værktøjer i Go.
Hvorfor valgte jeg Protobom?
Jeg valgte Protobom som et af de bedste værktøjer, fordi den protobuf-baserede datamodel håndterer oversættelse mellem SPDX 2.3 og CycloneDX 1.4–1.6 uden at miste data undervejs. Jeg kan godt lide, at Reader abstraherer formatspecifik parsing væk, så mit team kan kalde reader.ParseFile() på enhver understøttet SBOM og arbejde med én ensartet mellemliggende repræsentation. Det betyder, at konvertering af et CycloneDX 1.6-dokument til SPDX 2.3 JSON blot kræver, at man skifter serialiseringsværktøj, i stedet for at omskrive værktøjerne.
Vigtige funktioner i Protobom
- Go-biblioteks-API: Giver programmatisk adgang til at bygge, læse og skrive SBOM'er direkte i Go-projekter.
- Tabsfri SBOM-indlæsning: Parser SBOM'er i understøttede formater uden at udelade datafelter eller relationer.
- Fællesskabsstyring: Administreres som et OpenSSF-sandkasseprojekt med åbne bidrag og gennemsigtige gennemgangsprocesser.
- Referenceværktøj til CLI: Indeholder eksempelværktøjet sbom-convert, som demonstrerer arbejdsgange for indlæsning og serialisering fra ende til anden.
Protobom-integrationer
Indbyggede integrationer omfatter referenceværktøjet sbom-convert til CLI og understøttelse af OpenSSF-værktøjet bomctl. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Skemaet dækker alle SPDX- og CycloneDX-felter
- Referenceværktøj til CLI demonstrerer brug af API'en
- Tabsfri konvertering på tværs af formatversioner
Cons:
- Ingen indbygget funktion til SBOM-generering
- Kun Go-SDK'et vedligeholdes
Learn more about Protobom:
- 11SW360Bedst til administration af softwarekomponenters livscyklus
- 12Snyk Open SourceBedst til sporing af sårbarheder i open source-software
- 13bomctlBedst til SBOM-håndtering via kommandolinjen
Sådan evaluerer jeg open source-SBOM-værktøjer
Jeg opdeler evalueringen i to lag: grundlæggende SBOM-funktioner, der får et værktøj på listen, og differentierende faktorer som VEX-understøttelse og økosystemets bredde, der adskiller de bedste.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, bedømmer jeg hvert værktøj på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner nedenfor. Derefter omregner jeg værktøjets samlede pointtal til en procentdel. Hvert værktøj skal opnå en samlet score på mindst 65 % for at komme i betragtning til optagelse.
- Open source-licens: Jeg kontrollerer, at hvert værktøj bruger en OSI-godkendt licens og har et offentligt tilgængeligt kodelager—projekter, hvor kildekoden er tilgængelig, men kernen er lukket, kvalificerer ikke.
- Generering af SBOM: Jeg ser efter automatiseret output, der registrerer transitive afhængigheder, ikke kun poster på øverste niveau i et manifest fra et enkelt byggemål.
- Understøttelse af standardformater: Værktøjer bør som minimum kunne generere SPDX eller CycloneDX, eftersom de fleste arbejdsgange for overholdelse af regler og efterfølgende forbrugere forventer det ene eller begge formater.
- Scanning på tværs af økosystemer: Jeg vurderer, hvor mange pakkeøkosystemer et værktøj dækker—npm, Maven, PyPI, Go-moduler og containeraftryk er et godt udgangspunkt.
- Indsamling af komponentmetadata: Hver komponentpost bør indeholde version, licens og identifikatorer som PURLs eller CPE'er, så du kan sammenholde oplysningerne med sårbarhedsdatabaser.
- CI/CD-integration: Jeg ser efter CLI- eller tilføjelsesmodulunderstøttelse, der kan indgå i leveringspipelines på platforme som Jenkins, GitHub Actions eller GitLab CI uden omfattende opsætning.
Når jeg har en liste over værktøjer, der opfylder kriterierne, ser jeg på, hvad der adskiller de enkelte platforme.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Korrelation af sårbarheder har stor betydning. Jeg ser efter værktøjer, der forbinder sig med databaser som NVD og OSV og knytter CVE'er direkte til SBOM-komponenter. Generering af VEX-dokumenter går et skridt videre ved at markere, hvilke sårbarheder der faktisk påvirker det produkt, du leverer. Det reducerer støjen fra advarsler for efterfølgende forbrugere. Jeg vurderer også dybden af scanning af containere og infrastruktur som kode (IaC), eftersom transitive afhængigheder i containeraftryk og Kubernetes-manifester ikke vil fremgå af en grundlæggende manifestfortolkning.
Ud over funktionerne
Styring af fællesskabet er et vigtigt signal for mig. Værktøjer, der støttes af organisationer som OWASP eller Linux Foundation, har en tendens til at vise sundere aktivitet i kodelageret og større mangfoldighed blandt bidragydere, hvilket er vigtigt, når du på lang sigt baserer din arbejdsgang for overholdelse af regler på et projekt. Overensstemmelse med lovgivningen er en anden faktor, jeg vurderer—om output opfylder NTIA's minimumselementer for SBOM og kan fungere som auditerbare artefakter i forbindelse med indkøb. Jeg ser også på udvidelsesmuligheder, især API-adgang og interoperabilitet med platforme som Dependency-Track eller GUAC.
Sådan vælger du SBOM-værktøjer med åben kildekode
Det er nemt at fare vild i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke softwareudvælgelsesproces, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad skal du overveje? |
|---|---|
| FaktorSkalerbarhed | Hvad skal du overveje?Kan værktøjet håndtere vækst i kodebaser, sprog og teams, efterhånden som din organisation skalerer? |
| FaktorIntegrationer | Hvad skal du overveje?Kan du forbinde værktøjet med dine CI/CD-pipelines, supportsystemer og eksisterende datastrømme med oplysninger om sårbarheder? |
| FaktorTilpasningsmuligheder | Hvad skal du overveje?Hvor nemt kan arbejdsgange, politikker eller SBOM-outputformater tilpasses din organisations behov? |
| FaktorBrugervenlighed | Hvad skal du overveje?Vil ingeniører faktisk bruge værktøjet dagligt, eller er indlæringskurven for stejl for teams, der arbejder hurtigt? |
| FaktorImplementering og ibrugtagning | Hvad skal du overveje?Hvor lang tid tager det at implementere værktøjet og begynde at generere meningsfulde SBOM-resultater for dine vigtigste projekter? |
| FaktorOmkostninger | Hvad skal du overveje?Er der infrastruktur- eller supportudgifter, som kan opstå ud over licensen til den åbne kildekode? |
| FaktorSikkerhedsforanstaltninger | Hvad skal du overveje?Introducerer værktøjet nye angrebsflader, kræver det følsomme legitimationsoplysninger, eller har det en stærk proces for opdateringer? |
| FaktorKrav om overholdelse | Hvad skal du overveje?Kan værktøjet understøtte behov for dokumentation og rapportering i forbindelse med rammeværk som EO 14028 eller EU CRA direkte fra start? |
Hvad er SBOM-værktøjer med åben kildekode?
Værktøjer med åben kildekode til SBOM'er er offentligt tilgængelig software, der hjælper dig med at oprette, administrere og analysere softwarestyklister (SBOM'er) i dine udviklingsarbejdsgange. Disse værktøjer lader dig inventarisere projektets afhængigheder, generere standardiserede SBOM-dokumenter og integrere med pipelines for at understøtte overholdelse af regler, sårbarhedssporing og håndtering af licensrisici i din softwareforsyningskæde.
Funktioner
Når du vælger SBOM-værktøjer med åben kildekode, bør du holde øje med følgende vigtige funktioner:
- Generering af SBOM: Producerer en omfattende softwarestykliste og inventariserer automatisk softwarekomponenter, afhængigheder og versioner for hver kompilering.
- Understøttelse af standardformater: Udsender SBOM'er ved hjælp af bredt accepterede formater som SPDX eller CycloneDX, hvilket gør dem kompatible med tilsynsmyndigheder, kunder og efterfølgende værktøjer.
- Scanning på tværs af flere økosystemer: Analyserer kildekode, binære filer og containerafbildninger på tværs af flere programmeringssprog og økosystemer for at give et komplet billede af afhængighederne.
- Registrering af komponentmetadata: Registrerer vigtige oplysninger som version, leverandør, licenser, PURL'er og hashværdier, hvilket understøtter sporings- og overholdelsesformål.
- Korrelatering af sårbarheder: Knytter komponentoplysninger i SBOM'en til offentlige sårbarhedsdatabaser, så du kan finde og overvåge CVE'er, der er knyttet til dine afhængigheder.
- Analyse af licensoverholdelse: Markerer inkompatible licenser til åben kildekode eller licenser med høj risiko og understøtter rettidig omhu og juridiske gennemgange i softwareleveringen.
- CI/CD-integration: Opretter direkte forbindelse til dine kompilering-systemer og pipelines ved hjælp af CLI-værktøjer, plugins eller API'er, hvilket muliggør automatisering og håndhævelse af politikker.
- Scanning af containere og IaC: Undersøger containerafbildninger og filer med infrastruktur som kode for at finde afhængigheder, der muligvis ikke vises i standardmanifester.
- Understøttelse af VEX-dokumenter: Genererer dokumenter om udveksling af oplysninger om sårbarheders udnyttelighed (VEX) for at tydeliggøre, hvilke sårbarheder i din SBOM der faktisk påvirker dit produkt.
- API-adgang: Lader dig automatisere SBOM-administration og forespørge på komponentdata programmatisk, så det nemt kan indgå i interne sikkerheds- eller overholdelsesarbejdsgange.
Fordele
Implementering af SBOM-værktøjer med åben kildekode giver flere fordele for dit team og din virksomhed. Her er nogle af de fordele, du kan se frem til:
- Større gennemsigtighed i forsyningskæden: Få et klart, automatiseret overblik over alle softwareafhængigheder på tværs af projekter ved hjælp af SBOM-generering og scanning på tværs af flere økosystemer.
- Stærkere overholdelse: Opfyld lovkrav som EO 14028 eller EU CRA ved at producere standardiserede, auditerbare SBOM'er og metadata, der er klar til overholdelse.
- Hurtigere reaktion på sårbarheder: Korrelér komponentdata med sårbarhedsdatabaser, og generér VEX-dokumenter for hurtigt at identificere, vurdere og håndtere reelle sikkerhedsrisici.
- Reduceret licensrisiko: Registrér og gennemgå automatisk licenser til åben kildekode i dine afhængigheder, så du kan undgå copyleft- eller inkompatible komponenter.
- DevSecOps-arbejdsgange: Integrér SBOM-oprettelse og sikkerhedskontroller direkte i CI/CD-pipelines for automatiserede, politikstyrede kontroller.
- Lavere driftsomkostninger: Brug værktøjer med åben kildekode og API-adgang for at undgå proprietær leverandørafhængighed og holde de langsigtede administrationsomkostninger forudsigelige.
- Bedre revisionsberedskab: Registrér de metadata, oplysninger om oprindelse og rapporteringsdetaljer, der er vigtige, når kunder eller partnere beder om dokumentation for forsyningskædens sikkerhed.
Omkostninger og priser
Valg af SBOM-værktøjer med åben kildekode kræver en forståelse af de forskellige prismodeller og tilgængelige abonnementer. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske inkluderede funktioner i SBOM-løsninger med åben kildekode:
Sammenligningstabel for abonnementer til SBOM-værktøjer med åben kildekode
| Plantype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| PlantypeGratis abonnement | Gennemsnitspris$0 | Almindelige funktionerGrundlæggende SBOM-generering, understøttelse af standardformater, CLI-adgang og fællesskabsdokumentation. |
| PlantypePersonligt abonnement | Gennemsnitspris$5-$20/bruger/måned | Almindelige funktionerAvancerede SBOM-funktioner, understøttelse af flere sprog, begrænsede CI/CD-integrationer og prioriteret e-mailsupport. |
| PlantypeForretningsabonnement | Gennemsnitspris$20-$50/bruger/måned | Almindelige funktionerTeamstyring, håndhævelse af politikker, scanning af containere og IaC, udvidet API-adgang og grundlæggende rapportering. |
| PlantypeVirksomhedsabonnement | Gennemsnitspris$50-$100/bruger/måned | Almindelige funktionerSSO/SAML-integration, avancerede funktioner til overholdelse af regler, revisionslogning, premiumsupport og tilpasset onboarding. |
Ofte stillede spørgsmål om open source-SBOM-værktøjer
Her er nogle svar på almindelige spørgsmål om open source-SBOM-værktøjer:
Hvordan håndterer open source-SBOM-værktøjer nye eller tilpassede pakkeøkosystemer?
De fleste værktøjer fokuserer på udbredte økosystemer, men nogle giver dig mulighed for at definere tilpassede parsere eller plugins. Hvis din stak omfatter nichepakker eller internt udviklede pakker, bør du tjekke dokumentationen for udvidelsesmuligheder og aktive bidrag fra fællesskabet.
Kan jeg bruge open source-SBOM-værktøjer i miljøer uden internetforbindelse eller i stærkt regulerede miljøer?
Ja, mange open source-SBOM-værktøjer kører helt offline og kræver ikke eksterne kald. Sørg for at kontrollere, at alle nødvendige databaser eller ressourcer kan spejles lokalt til kontrol af sårbarheder og licenser.
Er SBOM-output fra forskellige værktøjer altid kompatible?
Ikke altid. Selvom SPDX og CycloneDX er standarder, kan hvert værktøj implementere dem lidt forskelligt. Det er vigtigt at validere outputtet med downstream-forbrugere og om nødvendigt udføre konverteringer eller efterbehandling for at opfylde partnernes krav.
Hvad er vedligeholdelsesarbejdet for open source-SBOM-værktøjer?
Vedligeholdelse omfatter ofte opdatering af sårbarhedsfeeds, at holde værktøjet synkroniseret med opdateringer af sprogenes økosystemer samt regelmæssige konfigurationsgennemgange. Vurder projektets aktivitet og fællesskabets sundhed, før du gør værktøjer til en central afhængighed.
Kan jeg stole på open source-SBOM-værktøjer til juridisk overholdelse og eksterne revisioner?
Open source-SBOM-værktøjer kan hjælpe med at opfylde krav til overholdelse, hvis de følger lovgivningsmæssige SBOM-retningslinjer. Bekræft altid, at outputtet indeholder de krævede elementer, og rådfør dig med eksperter i compliance for at gennemgå dokumentationen, før den indsendes til partnere eller revisorer.