

I dagens tempofyldte teknologiverden kan det være en hovedpine at administrere flere login. Du jonglerer sandsynligvis med utallige adgangskoder, hvilket kan udgøre en sikkerhedsrisiko og dræne din produktivitet. Her kommer løsninger til enkelt login (SSO) ind i billedet. De tilbyder en måde at forenkle adgangen på uden at gå på kompromis med sikkerheden.
Jeg har testet og gennemgået forskellige softwareløsninger for at give dig de bedste tilgængelige muligheder. Efter min erfaring kan en god SSO-løsning spare dig tid og mindske sikkerhedsproblemer, så du kan føle dig tryg.
I denne artikel deler jeg mine bedste valg. Du får et uvildigt indblik i funktioner, fordele og det, der får hvert værktøj til at skille sig ud. Uanset om du arbejder med IT, udvikling eller et andet teknologisk område, er der noget her, som kan hjælpe dit team med at arbejde smartere.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel over løsninger til enkelt login
Denne sammenligningstabel opsummerer prisoplysningerne for mine udvalgte SSO-løsninger:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til HR-drevet livscyklusstyring af appadgang | 14-dages gratis prøveperiode | Fra $8/pr. bruger/måned (faktureres årligt) | Website | |
| 2 | Bedst til betinget enkeltlogon på tværs af enheder og applikationer | 14 dages gratis prøveperiode | Pris oplyses på forespørgsel | Website | |
| 3 | Bedst til understøttelse af flere SSO-protokoller | Gratis version tilgængelig (op til 50 domænebrugere) | Fra $595 (500 domænebrugere) | Website | |
| 4 | Bedst til understøttelse af flere SSO-protokoller | Gratis version tilgængelig (op til 50 domænebrugere) | Fra $595 (500 domænebrugere) | Website | |
| 5 | Bedst til katalogtjenester som service | 30 dages gratis prøveperiode + gratis demo tilgængelig | $10/user/month (faktureres årligt) | Website | |
| 6 | Bedst til integrationer af SaaS-platforme | 30 dages gratis prøveperiode | $12/bruger/måned (faktureres årligt) | Website | |
| 7 | Bedst til multifaktorintegrationer | 30-dages gratis prøveperiode | $10/user/month (faktureres årligt) | Website | |
| 8 | Bedst til IP-baserede adgangsregler | 30 dages gratis prøveperiode | Fra $2/bruger/måned | Website | |
| 9 | Bedst til integration af adgangskodeadministration | $6/user/month (faktureres årligt) | Website | ||
| 10 | Bedst til Azure-integration | 30-dages gratis prøveperiode | $6/user/month (faktureres årligt) | Website |


Anmeldelser af de bedste løsninger til enkelt login
Nedenfor finder du mine detaljerede opsummeringer af de bedste løsninger til enkelt login, som kom med på min korte liste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til HR-drevet livscyklusstyring af appadgang
- 14-dages gratis prøveperiode
- Fra $8/pr. bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.8/5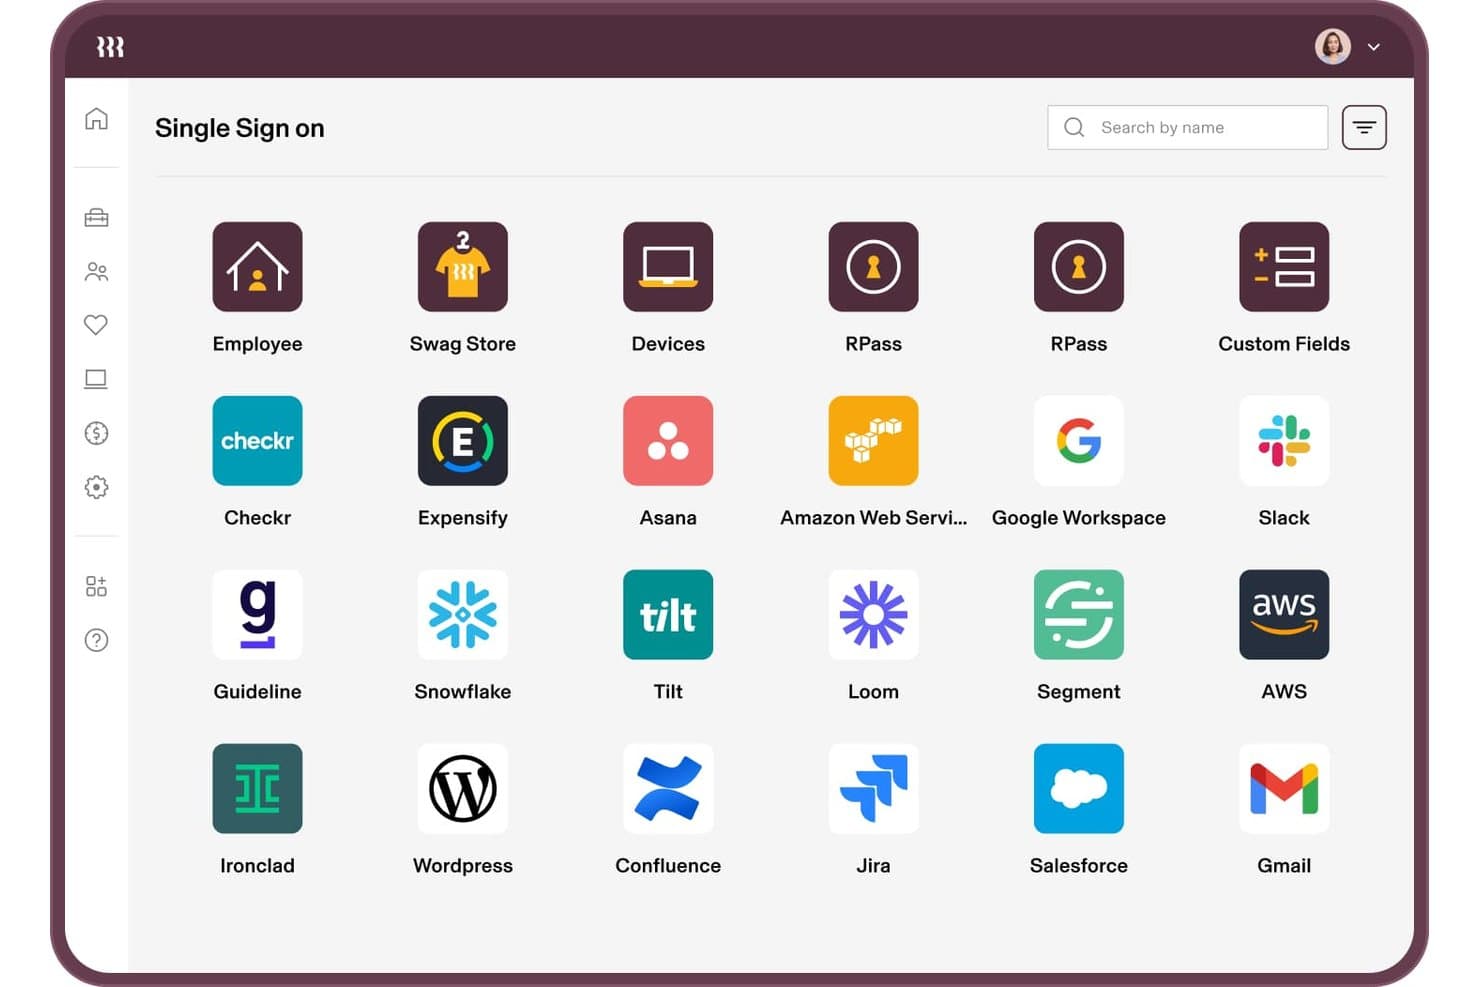
Rippling IT understøtter SSO-forbindelser til over 20 apps som Slack, AWS og Jira. Rippling IT er en SSO- og identitetsadgangsstyringsløsning, der er indbygget i en samlet HR-IT-platform og kombinerer fødereret godkendelse, automatiseret klargøring gennem hele livscyklussen, håndhævelse af MFA-politikker, enhedstillid og katalogstyring.
Hvem er Rippling IT bedst egnet til?
Rippling IT er et godt valg for IT-afdelinger, der ønsker, at appadgang er direkte knyttet til HR-data, så introduktion og fratrædelse sker automatisk uden manuel indgriben.
Hvorfor jeg valgte Rippling IT
Jeg valgte Rippling IT som en af de bedste løsninger, fordi den knytter SSO direkte til dine HR-data, så appadgangen opdateres automatisk, når en persons rolle ændres, eller vedkommende stopper. Supergrupper og RQL lader dig oprette selvopdaterende adgangsgrupper baseret på attributter som afdeling, placering eller anciennitet. Enhedstillid tilføjer et ekstra lag ved at begrænse login til enheder, der har et certifikat udstedt af Rippling, så phishing-resistent adgang opretholdes uden ekstra konfiguration.
Vigtige funktioner i Rippling IT
- Virtuel LDAP-mappe: Giver ældre apps og netværksudstyr mulighed for at godkende brugere med Rippling-legitimationsoplysninger uden krav om understøttelse af moderne protokoller.
- Skybaseret RADIUS-server: Gør det muligt for medarbejdere at logge ind på Wi-Fi og VPN med deres Rippling-identitet, så netværksadgang samles med appadgang.
- Adgangskodeadministrator med RPass: Dækker apps, der ikke understøtter SSO, så brugerne har ét samlet legitimationslager til hele appstakken.
- Registrering af skygge-IT og skygge-AI: Synliggør uautoriseret brug af apps og OAuth-tilladelser, så du kan se og håndtere adgangsrisici i hele dit miljø.
Integrationer til Rippling IT
Rippling IT tilbyder over 600 forudbyggede SSO- og klargøringsintegrationer, herunder Microsoft 365, Google Workspace, Slack, Salesforce, GitHub, Jira, AWS, Zoom, Asana og HubSpot. Dets API samt brugerdefinerede SAML- og SCIM-apps understøtter yderligere integrationer.
Pros and Cons
Pros:
- HR-ændringer udløser automatiske opdateringer af adgangen
- Enhedstillid blokerer login fra enheder, der ikke er betroede
- Adgangsnøgler reducerer supportanmodninger relateret til adgangskoder
Cons:
- Komplekse politikker kræver omhyggelig opsætning
- Supportsvartider kan frustrere administratorer
Learn more about Rippling IT: Bedst til betinget enkeltlogon på tværs af enheder og applikationer
- 14 dages gratis prøveperiode
- Pris oplyses på forespørgsel
Visit WebsiteCustomer Rating:4.7/5
Skærmbillede af Scalefusion OneIdP's organisationsopsætning til indtastning af virksomhedsoplysninger og konfiguration af logonindstillinger. Scalefusion OneIdP er en platform til betinget adgang og identitetsstyring, der integrerer enkeltlogon (SSO) med enhedsgodkendelse for at styrke organisationens sikkerhed. Den sikrer, at både brugerens identitet og enhedens overholdelse af krav verificeres, før der gives adgang til virksomhedsapplikationer.
Hvorfor jeg valgte Scalefusion OneIdP: Jeg valgte Scalefusion OneIdP, fordi platformen prioriterer enhedsbaseret godkendelse og betinget adgang i realtid, hvilket tilføjer et værdifuldt sikkerhedslag ud over traditionelt enkeltlogon. Denne tilgang hjælper organisationer med at sikre, at kun betroede enheder, der overholder politikkerne, kan logge ind, hvilket reducerer sikkerhedsrisiciene betydeligt. Jeg sætter også pris på den midlertidige administratoradgang efter behov, som kun giver midlertidigt udvidede rettigheder, når det er nødvendigt, og dermed minimerer tidsrummet for potentielt misbrug.
Fremtrædende funktioner & integrationer:
Funktionerne omfatter løbende adgangsevaluering, som dynamisk overvåger enhedens overholdelse af krav og kan tilbagekalde adgangen, hvis sikkerhedsforholdene ændrer sig. Det hjælper organisationer med at håndhæve principperne for nul tillid under hele brugersessionen. Scalefusion OneIdP integrerer også multifaktorgodkendelse (MFA) for at styrke sikkerheden yderligere. Platformen integreres med Google Workspace, Microsoft Entra, Amazon Web Services (AWS), Cisco Duo, Okta, Salesforce, Bamboo HR, Slack, Notion, HubSpot, Figma, Zoom og Asana.
Pros and Cons
Pros:
- Bred understøttelse af integrationer fra tredjeparter
- Understøtter multifaktorgodkendelse (MFA)
- Stærk håndhævelse af enhedsbaseret sikkerhed
Cons:
- Begrænsede muligheder for avanceret tilpasning
- Højere pris for nogle brugere
Learn more about Scalefusion OneIdP: Bedst til understøttelse af flere SSO-protokoller
- Gratis version tilgængelig (op til 50 domænebrugere)
- Fra $595 (500 domænebrugere)
Visit WebsiteCustomer Rating:4.4/5
Funktionen til enkeltlogon (SSO) i ManageEngine ADSelfService Plus tilbyder forskellige indstillinger til administration af SSO på tværs af forskellige applikationer. ManageEngine ADSelfService Plus er et selvbetjeningsværktøj til adgangskodehåndtering, der er udviklet til at forbedre brugeroplevelsen og sikkerheden. Det giver brugerne mulighed for at nulstille deres adgangskoder og låse konti op uden at have brug for IT-support.
Hvorfor jeg valgte ManageEngine ADSelfService Plus: Det understøtter flere SSO-protokoller, herunder SAML, OAuth og OpenID Connect. Denne fleksibilitet sikrer, at organisationer kan integrere en lang række applikationer, både cloudbaserede og lokale, i én samlet godkendelsesramme. Ved at bruge Active Directory-legitimationsoplysninger eliminerer ADSelfService Plus behovet for flere brugernavne og adgangskoder. Brugen af politikker baseret på organisatoriske enheder (OU) og grupper til styring af adgang sikrer desuden, at kun autoriserede brugere kan få adgang til bestemte applikationer, hvilket tilføjer et ekstra sikkerhedslag.
Fremtrædende funktioner og integrationer:
En anden bemærkelsesværdig funktion er revisionsrapporten for applikationsadgang, som registrerer alle brugeraktiviteter under SSO-adgang. Denne funktion er afgørende for overholdelse af krav og revisionsformål, da den giver en detaljeret log over, hvem der fik adgang til hvad og hvornår. Derudover tilføjer integrationen af multifaktorgodkendelse (MFA) med SSO et ekstra sikkerhedslag. Værktøjet integreres med Spiceworks Cloud Help Desk, ManageEngine ServiceDesk Plus og ManageEngine ADManager Plus.
Pros and Cons
Pros:
- Tilbyder effektiv synkronisering af adgangskoder
- Understøtter MFA
- Brugervenlig grænseflade
Cons:
- Brugerregistreringsprocessen kan være tidskrævende
- For større teams kan licensomkostningerne løbe op
Learn more about ManageEngine ADSelfService Plus:- Bedst til understøttelse af flere SSO-protokoller
- Gratis version tilgængelig (op til 50 domænebrugere)
- Fra $595 (500 domænebrugere)
Visit WebsiteCustomer Rating:4.4/5Funktionen til enkeltlogon (SSO) i ManageEngine ADSelfService Plus tilbyder forskellige indstillinger til administration af SSO på tværs af forskellige applikationer. ManageEngine ADSelfService Plus er et selvbetjeningsværktøj til adgangskodehåndtering, der er udviklet til at forbedre brugeroplevelsen og sikkerheden. Det giver brugerne mulighed for at nulstille deres adgangskoder og låse konti op uden at have brug for IT-support.
Hvorfor jeg valgte ManageEngine ADSelfService Plus: Det understøtter flere SSO-protokoller, herunder SAML, OAuth og OpenID Connect. Denne fleksibilitet sikrer, at organisationer kan integrere en lang række applikationer, både cloudbaserede og lokale, i én samlet godkendelsesramme. Ved at bruge Active Directory-legitimationsoplysninger eliminerer ADSelfService Plus behovet for flere brugernavne og adgangskoder. Brugen af politikker baseret på organisatoriske enheder (OU) og grupper til styring af adgang sikrer desuden, at kun autoriserede brugere kan få adgang til bestemte applikationer, hvilket tilføjer et ekstra sikkerhedslag.
Fremtrædende funktioner og integrationer:
En anden bemærkelsesværdig funktion er revisionsrapporten for applikationsadgang, som registrerer alle brugeraktiviteter under SSO-adgang. Denne funktion er afgørende for overholdelse af krav og revisionsformål, da den giver en detaljeret log over, hvem der fik adgang til hvad og hvornår. Derudover tilføjer integrationen af multifaktorgodkendelse (MFA) med SSO et ekstra sikkerhedslag. Værktøjet integreres med Spiceworks Cloud Help Desk, ManageEngine ServiceDesk Plus og ManageEngine ADManager Plus.
Pros and Cons
Pros:
- Tilbyder effektiv synkronisering af adgangskoder
- Understøtter MFA
- Brugervenlig grænseflade
Cons:
- Brugerregistreringsprocessen kan være tidskrævende
- For større teams kan licensomkostningerne løbe op
Learn more about ManageEngine ADSelfService Plus:  Bedst til katalogtjenester som service
- 30 dages gratis prøveperiode + gratis demo tilgængelig
- $10/user/month (faktureres årligt)
Visit WebsiteCustomer Rating:4.6/5
Billede 10: Skærmbillede af JumpCloud-brugerportal JumpCloud moderniserer katalogtjenester til cloudbaserede miljøer med en katalogtjeneste som service. Dette forenkler bruger- og systemadministration for organisationer på tværs af platforme og lokationer.
Hvorfor jeg valgte JumpCloud: I processen med at udvælge de mest effektive værktøjer skilte JumpCloud sig ud på grund af sine robuste, men fleksible katalogfunktioner, der er specielt tilpasset forskellige og geografisk spredte it-miljøer. Efter at have vurderet og sammenlignet det med andre platforme blev det tydeligt, at dets fokus på at modernisere katalogtjenester var uden sidestykke. På den baggrund valgte jeg JumpCloud, overbevist om at det er bedst egnet til dem, der har brug for en katalogtjeneste som service.
Fremtrædende funktioner og integrationer:
JumpClouds fremtrædende funktioner omfatter muligheden for at administrere brugere på forskellige platforme som Mac, Linux og Windows fra én enkelt konsol. Desuden giver det detaljeret kontrol over systempolitikker og sikkerhedskonfigurationer. Hvad angår integrationer, opretter JumpCloud nemt forbindelse til en lang række it-ressourcer, herunder cloududbydere, ældre applikationer og lokale netværk.
Pros and Cons
Pros:
- Administration af brugere og systemer på tværs af platforme fra et centralt sted
- Omfattende integrationer med et væld af it-ressourcer
- Moderne tilgang til traditionelle katalogtjenester
Cons:
- Kan have en indlæringskurve for dem, der er fortrolige med traditionelle katalogsystemer
- Visse avancerede funktioner er muligvis kun tilgængelige i planer på højere niveau
- Migrering fra ældre systemer kan kræve omhyggelig planlægning og udførelse
Learn more about JumpCloud: Bedst til integrationer af SaaS-platforme
- 30 dages gratis prøveperiode
- $12/bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.8/5
Billede 6: Frontegg-loginboks og oversigt over administratorportalen Frontegg tilbyder en række forudbyggede funktioner, der fremskynder udviklingen af SaaS-platforme. Tjenesten lægger vægt på integrationsfunktioner, der er specifikt designet til SaaS-platforme, hvilket gør den til et optimalt valg for virksomheder, der prioriterer dybe og pålidelige integrationer.
Hvorfor jeg valgte Frontegg: Blandt de værktøjer, der henvender sig til SaaS-platforme, skilte Frontegg sig ud i min udvælgelsesproces på grund af fokusset på integrationer. Ved at sammenligne og vurdere flere værktøjer hældte jeg gradvist mere til Frontegg på grund af dets omfattende integrationsmuligheder. Jeg valgte det som det bedste til integrationer af SaaS-platforme baseret på dets evne til at forbinde forskellige platforme på en sammenhængende måde.
Fremtrædende funktioner & integrationer:
Frontegg er kendt for sine funktioner til godkendelse & autorisation, hvilket giver SaaS-platforme mulighed for detaljeret kontrol over brugerroller og adgang. Derudover introducerer det hændelsesdrevne notifikationer, som giver virksomheder indsigt i realtid. Vigtigst af alt integrerer Frontegg tæt med populære SaaS-platforme som Salesforce, Slack og HubSpot, hvilket sikrer bred kompatibilitet for virksomheder af alle typer.
Pros and Cons
Pros:
- Omfattende integration med populære SaaS-platforme
- Stærke funktioner til godkendelse & autorisation
- Hændelsesdrevne notifikationer i realtid
Cons:
- Kan medføre en læringskurve for begyndere
- Avancerede funktioner kan virke overvældende for nogle brugere
- Fokusset på SaaS-platforme imødekommer muligvis ikke alle virksomheders behov
Learn more about Frontegg: Bedst til multifaktorintegrationer
- 30-dages gratis prøveperiode
- $10/user/month (faktureres årligt)
Visit WebsiteCustomer Rating:4.5/5
Billede 5: Oversigtsdashboard for Ping Identity-applikationer Ping Identity er en førsteklasses IAM-løsning, der tilbyder stærke muligheder for integration af multifaktorautentifikation. Det er et populært valg for virksomheder, der prioriterer lagdelt sikkerhed gennem flere autentificeringsforanstaltninger.
Hvorfor jeg valgte Ping Identity: Efter at have sammenlignet forskellige værktøjer til multifaktorintegrationer valgte jeg Ping Identity på grund af dets brede udvalg af integrationsmuligheder og engagement i at være det bedste. Det skilte sig tydeligt ud i min vurdering og er et kritisk aspekt af moderne sikkerhedsrammer.
Fremtrædende funktioner og integrationer:
En af Ping Identitys største styrker er den adaptive multifaktorautentifikation, som gør det muligt for virksomheder at indstille politikker, der beder brugerne om yderligere verificering, når det er nødvendigt. Værktøjet har også et brugercentreret design, der sikrer, at brugeroplevelsen forbliver problemfri, selv med flere lag af autentificering. Hvad angår integrationer, er Ping Identity kompatibel med forskellige applikationer og platforme, hvilket sikrer, at virksomheder kan konfigurere multifaktorautentifikation på tværs af hele deres digitale økosystem.
Pros and Cons
Pros:
- Omfattende muligheder for multifaktorautentifikation
- Politikstyret adaptiv autentificering
- Omfattende kompatibilitet med applikationer til integrationer
Cons:
- Kan være komplekst for mindre organisationer
- Årlig fakturering kan afskrække nogle potentielle brugere
- Den indledende opsætning og tilpasning kan være omfattende
Learn more about Ping Identity: Bedst til IP-baserede adgangsregler
- 30 dages gratis prøveperiode
- Fra $2/bruger/måned
Visit WebsiteCustomer Rating:4.5/5
Login-skærm for miniOrange IDP, der fremhæver sikker brugernavnsbaseret godkendelse med indbyggede muligheder for socialt login til centraliseret adgangskontrol. For virksomheder, der ønsker at forbedre sikkerheden og forenkle godkendelsen, tilbyder miniOrange IDP en praktisk løsning til enkeltlogon. Den er udviklet til organisationer, der administrerer flere applikationer og ønsker at mindske besværet med at håndtere separate legitimationsoplysninger. Med understøttelse af eksisterende identitetskilder og flere godkendelsesprotokoller hjælper miniOrange IDP organisationer med at opretholde sikker adgang og ensartet brugeradministration på tværs af forskellige IT-miljøer.
Hvorfor jeg valgte miniOrange IDP
Jeg valgte miniOrange IDP på grund af den stærke fokusering på sikkert og effektivt enkeltlogon. Den understøtter udbredte protokoller som SAML, OAuth og OpenID Connect, hvilket gør den kompatibel med en bred vifte af applikationer. Den omfatter også solide sikkerhedskontroller som Multifaktorgodkendelse (MFA) og IP-baserede adgangsregler for at begrænse uautoriseret adgang. Tilsammen gør disse funktioner miniOrange IDP til et pålideligt valg for organisationer, der ønsker bedre sikkerhed uden at gøre brugeradgangen mere kompleks.
Vigtige funktioner i miniOrange IDP
Ud over protokolunderstøttelsen og sikkerhedsforanstaltningerne fandt jeg også, at følgende funktioner øger løsningens værdi:
- Understøttelse af identitetskilder og protokoller: Opretter forbindelse til Active Directory, LDAP, Google Workspace og Microsoft Entra ID og understøtter SAML, OAuth, OpenID Connect, JWT og WS-Federation (WS-Fed) for kompatibilitet på tværs af SaaS-, cloud- og ældre applikationer.
- Adaptiv og adgangskodefri godkendelse: Justerer godkendelseskravene baseret på brugerens kontekst, f.eks. enhed eller placering, og understøtter både MFA og adgangskodefri loginmuligheder, herunder biometri og push-notifikationer.
- Automatiseret klargøring og adgangskontroller: Muliggør automatiseret klargøring af brugere på tværs af applikationer, IP-baserede adgangsregler og centraliseret administration af brugeradgang.
- Understøttelse af ældre og brugerdefinerede applikationer: Omfatter forbindelser, API'er og muligheder for omvendt proxy til sikring af ældre og internt udviklede applikationer.
Integrationer med miniOrange IDP
Integrationerne omfatter Salesforce, Google Workspace, Microsoft 365, AWS, Atlassian, ServiceNow, Zoom, Dropbox og WordPress. Platformen understøtter over 6.000 forudbyggede integrationer på tværs af SaaS-, cloud-, lokale og ældre applikationer. Forbindelser og API'er er tilgængelige til integration med brugerdefinerede eller internt udviklede applikationer.
Pros and Cons
Pros:
- Bred protokolunderstøttelse (SAML, OAuth, OpenID)
- Stærk sikkerhed (MFA, adaptivt enkeltlogon)
- Tilpasselig brugeroplevelse og automatiseret klargøring
Cons:
- Færre indbyggede integrationer end nogle konkurrenter
- Opsætning og konfiguration kan være kompleks for ikke-tekniske brugere
Learn more about miniOrange: Bedst til integration af adgangskodeadministration
- $6/user/month (faktureres årligt)

Billede 9: LastPass-løsninger til enkeltlogon LastPass SSO kombinerer enkeltlogon med pålidelig adgangskodeadministration for at tilbyde en omfattende løsning, der giver nemmere og mere sikker adgang til virksomhedsapplikationer. Det er et førende valg for organisationer, der ønsker at strømline deres procedurer for adgangskode- og adgangsstyring.
Hvorfor jeg valgte LastPass Single Sign-On (SSO): Jeg anbefaler LastPass SSO som det bedste valg til adgangskodeadministration. Dets troværdighed kommer fra dets oprindelse i et pålideligt administrationssystem. LastPass SSO's integration af adgangskodeadministration i en enkeltlogonløsning adskiller det fra andre løsninger og gør det til det bedste værktøj til effektiv integration.
Fremtrædende funktioner & integrationer:
LastPass SSO skiller sig ud med sin adaptive godkendelse, som tilpasser sikkerheden baseret på brugeradfærd og placering og dermed tilføjer et ekstra beskyttelseslag. Desuden giver det centraliserede kontrolpanel tydelig indsigt i brugeraktiviteter og potentielle sikkerhedsrisici. Hvad angår integrationer, understøtter LastPass SSO en lang række applikationer, fra cloudbaserede løsninger som Salesforce og Slack til lokale applikationer, hvilket sikrer en bred dækningsgrad.
Pros and Cons
Pros:
- Stærk arv fra en anerkendt leder inden for adgangskodeadministration
- Adaptiv godkendelse øger sikkerheden baseret på konteksten
- Omfattende integrationer med både cloudbaserede og lokale applikationer
Cons:
- Kan af nogle brugere opfattes som blot en adgangskodeadministrator
- Større organisationer kan opleve udfordringer med skalerbarheden
- Den indledende opsætning og konfiguration kan kræve tid og ekspertise
Learn more about LastPass Single Sign-On (SSO): Bedst til Azure-integration
- 30-dages gratis prøveperiode
- $6/user/month (faktureres årligt)

Billede 12: Microsoft Entra ID-løsning til enkeltlogon Microsoft Entra ID er en sikker og effektiv platform til identitetsstyring, der er designet til Azure-brugere. Den forenkler opgaver for organisationer, der har investeret i Microsofts økosystem, og integreres problemfrit med Azure.
Hvorfor jeg valgte Microsoft Entra ID: I min søgen efter et værktøj til identitetsstyring adskilte Microsoft Entra IDs indbyggede Azure-integration det fra andre kandidater. Efter at have vurderet og sammenlignet forskellige platforme stod det klart, at Microsoft Entra ID tilbyder en harmoniseret løsning til virksomheder, der allerede udnytter Azures muligheder. Jeg valgte dette, fordi det er skræddersyet til nem integration med Azure, hvilket gør det særligt værdifuldt for Azure-centrerede virksomheder.
Fremtrædende funktioner og integrationer:
De vigtigste funktioner i Microsoft Entra ID omfatter enkeltlogon, multifaktorautentificering og avanceret sikkerhedsrapportering. Som forventet ligger integrationsstyrkerne i forbindelsen til Microsofts værktøjer. Det fungerer ikke kun problemfrit sammen med Azure, men er også integreret med andre Microsoft-tjenester, fra Microsoft 365 til Dynamics 365.
Pros and Cons
Pros:
- Dyb integration med Azure og andre Microsoft-værktøjer
- Tilbyder omfattende sikkerhedsfunktioner, der sikrer robust beskyttelse af brugeridentiteter
- Udviklet af Microsoft og giver en ensartet brugeroplevelse for dem, der er fortrolige med Microsofts økosystem
Cons:
- Er muligvis ikke det ideelle valg for virksomheder, der ikke bruger Microsoft-produkter
- Brugergrænsefladen kan virke kompleks for dem, der ikke er fortrolige med Microsoft-platforme
- Kan have en stejlere indlæringskurve for dem, der skifter fra løsninger, der ikke er fra Microsoft
Learn more about Microsoft Entra ID:
Andre løsninger til enkelt login
Her er nogle yderligere muligheder for SSO-løsninger, som ikke kom med på min korte liste, men som stadig er værd at undersøge:
- 11Okta Workforce IdentityBedst til arbejdsstyrkespecifikke anvendelsesscenarier
- 12miniOrangeBedst til kompatibilitet på tværs af platforme
- 13ForgeRockBedst til skalerbarhed i store virksomheder
- 14SecureAuthBedst til adaptiv godkendelse
- 15GluuBedst til implementeringer med åben kildekode
- 16RipplingBedst til centraliseret medarbejderadministration
- 17ScalefusionBedst til adgang baseret på nul tillid
Hvordan jeg evaluerer løsninger til samlet login
Jeg vurderer hver SSO-platform på tværs af to lag: de centrale funktioner – protokolunderstøttelse, MFA og klargøring – som kvalificerer den til listen, samt de særlige egenskaber, der adskiller de bedste muligheder fra resten.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, bedømmer jeg hvert af dem på en skala fra 0 (tilbyder ikke funktionen) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner, der er angivet nedenfor. Derefter omregner jeg værktøjets samlede pointtal til en procentdel. Hvert værktøj skal opnå en samlet score på mindst 75 % for at komme i betragtning.
- Fødererede godkendelsesprotokoller: Jeg undersøger, hvilke SSO-standarder hvert værktøj understøtter – SAML 2.0, OAuth 2.0 og OIDC – og om det er enkelt at konfigurere dem til apps som Salesforce eller AWS.
- Forudbyggede appintegrationer: Integrationskatalogets størrelse og dybde er vigtig. Jeg vurderer, om større SaaS-apps, cloudplatforme og lokale systemer har færdige forbindelser.
- Multifaktorgodkendelse: Jeg ser på udvalget af tilgængelige MFA-metoder – push-notifikationer, TOTP, hardware-nøgler og biometri – samt om administratorer kan håndhæve dem pr. app eller brugergruppe.
- Brugerregister og klargøring: Automatisk oprettelse og fjernelse af brugere via SCIM eller katalogsynkronisering med AD og LDAP er et centralt område. Manuel brugeradministration alene er et advarselssignal.
- Adgangspolitikker og betinget adgang: Her vurderer jeg detaljerede, kontekstafhængige regler – kan administratorer begrænse adgangen ud fra enheds-tillid, placering eller brugerrolle på tværs af forbundne apps?
- Revisionslogning og rapportering: Detaljerede godkendelseslogfiler med filtrering, eksportmuligheder og videresendelse til SIEM er det, jeg ser efter for at understøtte hændelsesberedskab og compliance-audits.
Når jeg har en liste over værktøjer, der opfylder dette kriterium, ser jeg på, hvad der adskiller hver platform fra de andre.
Særlige kendetegn (hvad der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører og skelner mellem dem:
Fremtrædende funktioner
Adgangskodeløs godkendelse er en vigtig forskel. Platforme, der understøtter FIDO2/WebAuthn og biometrisk login, fjerner den største angrebsvektor og giver samtidig brugerne en hurtigere oplevelse. Jeg vurderer også adaptiv risikoscore, hvor platformen bruger adfærdssignaler til kun at udløse trinvis ekstra godkendelse, når noget ser usædvanligt ud – f.eks. et login fra en ukendt enhed. For teams, der udvikler tilpassede apps, er udviklervenlige SDK'er og API'er meget vigtige. Jeg undersøger, om platformen tilbyder indlejrede godkendelseskomponenter, der passer ind i eksisterende CI/CD-arbejdsgange.
Mere end funktioner
Compliance-certificeringer er noget af det første, jeg undersøger. Hvis din organisation har brug for SOC 2 Type II-, HIPAA- eller FedRAMP-erklæring, skal selve SSO-leverandøren have disse certificeringer. Prisgennemsigtighed er lige så vigtig – jeg vurderer, om omkostningerne pr. bruger forbliver forudsigelige, når I skalerer fra nogle få hundrede til titusindvis af identiteter. Jeg ser også på økosystemets dybde, specifikt om platformen kan forbindes med HRIS-værktøjer som Workday og SIEM-platforme som Splunk for at opnå fuld automatisering af livscyklussen og sikkerhedsoverblik.
Sådan vælger du en løsning til enkelt login
Det er nemt at fare vild i lange lister over funktioner og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad skal du overveje? |
|---|---|
| FaktorSkalerbarhed | Hvad skal du overveje?Vil løsningen vokse sammen med dit team? Overvej brugerbegrænsninger, ydeevne under belastning og fremtidige behov for udvidelse. |
| FaktorIntegrationer | Hvad skal du overveje?Kan den forbindes med dine eksisterende værktøjer? Undersøg, om der findes indbyggede integrationer og en tilgængelig API, så du undgår manuelle løsninger. |
| FaktorTilpasningsmuligheder | Hvad skal du overveje?Kan du tilpasse den, så den passer til dine arbejdsgange? Se efter fleksibilitet i indstillinger, muligheder for branding og brugerroller. |
| FaktorBrugervenlighed | Hvad skal du overveje?Er den brugervenlig for dit team? Vurder grænsefladen, indlæringskurven og feedback fra lignende brugere. |
| FaktorImplementering og introduktion | Hvad skal du overveje?Hvor hurtigt kan du komme i gang? Overvej opsætningstiden, tilgængelige undervisningsressourcer og support under overgangen. |
| FaktorPris | Hvad skal du overveje?Passer den til dit budget? Sammenlign prisniveauer, skjulte gebyrer og omkostninger med fordelene. Vær opmærksom på ekstra gebyrer for yderligere brugere eller funktioner. |
| FaktorSikkerhedsforanstaltninger | Hvad skal du overveje?Er foranstaltningerne til databeskyttelse tilstrækkelige? Se efter krypteringsstandarder, adgangskontroller og overholdelse af sikkerhedsregler. |
| FaktorOverholdelseskrav | Hvad skal du overveje?Opfylder den branchestandarderne? Sørg for, at den lever op til de juridiske eller lovgivningsmæssige krav, som din organisation skal følge. |
Hvad er løsninger til enkelt login?
Løsninger til enkeltlogin er værktøjer, der giver brugerne mulighed for at få adgang til flere applikationer med ét sæt loginoplysninger. IT-fagfolk, sikkerhedseksperter og teamledere bruger typisk disse værktøjer til at forenkle brugeradministrationen og forbedre sikkerheden. Funktioner som multifaktorgodkendelse, brugeradministration og sikker dataoverførsel hjælper med at integrere systemer sikkert og effektivt. Samlet set sparer disse værktøjer tid og reducerer sikkerhedsrisici for organisationer.
Funktioner
Når du vælger løsninger til enkeltlogin, bør du holde øje med følgende vigtige funktioner:
- Adgang med enkeltlogin: Giver brugerne mulighed for at logge ind én gang og få adgang til flere applikationer, hvilket reducerer adgangskodetræthed og forbedrer sikkerheden.
- Multifaktorgodkendelse: Tilføjer et ekstra sikkerhedslag ved at kræve yderligere bekræftelse ud over en adgangskode.
- Brugeradministration: Forenkler processen med at tilføje, fjerne og administrere brugeradgang på tværs af forskellige applikationer.
- Sikker dataoverførsel: Sikrer, at alle data, der udveksles mellem brugere og applikationer, er krypterede og beskyttede.
- Integrationsmuligheder: Opretter problemfri forbindelse til eksisterende værktøjer og applikationer for at give en samlet brugeroplevelse.
- Tilpassede loginsider: Giver organisationer mulighed for at brande deres loginbrugerflader og dermed tilbyde et ensartet udseende og en ensartet brugeroplevelse.
- Avanceret rapportering: Giver indsigt i brugernes adgangsmønstre og potentielle sikkerhedstrusler gennem detaljerede analyser.
- Understøttelse af overholdelse af regler: Sikrer overholdelse af branchespecifikke regler og standarder, hvilket minimerer juridiske risici.
- Kompatibilitet på tværs af platforme: Fungerer på forskellige enheder og operativsystemer og sikrer tilgængelighed for alle brugere.
- AI-drevet trusselsregistrering: Anvender kunstig intelligens til at identificere og reagere på potentielle sikkerhedstrusler i realtid.
Fordele
Implementering af løsninger til enkeltlogin giver flere fordele for dit team og din virksomhed. Her er nogle af de fordele, du kan se frem til:
- Forbedret sikkerhed: Ved at bruge multifaktorgodkendelse og sikker dataoverførsel kan du beskytte din organisation mod uautoriseret adgang.
- Øget produktivitet: Adgang med enkeltlogin reducerer den tid, der bruges på at administrere flere login, så dit team kan fokusere på deres arbejde.
- Forenklet brugeradministration: Funktioner til brugeradministration gør det nemt at styre adgangen på tværs af applikationer, hvilket sparer tid for IT-teams.
- Forbedret brugeroplevelse: Tilpassede loginsider og integrationsmuligheder skaber en ensartet og brugervenlig oplevelse.
- Omkostningsbesparelser: Ved at samle godkendelsesprocesserne kan du reducere omkostningerne forbundet med administration af flere systemer.
- Sikkerhed for overholdelse af regler: Understøttelse af overholdelse af regler hjælper din organisation med at opfylde brancheregler og minimerer juridiske risici.
- Trusselsregistrering i realtid: AI-drevet trusselsregistrering hjælper med hurtigt at identificere og afværge sikkerhedstrusler, så dine data og systemer beskyttes.
Omkostninger og priser
Valg af løsninger til enkeltlogin kræver en forståelse af de forskellige prismodeller og abonnementer, der er tilgængelige. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske funktioner, der er inkluderet i løsninger til enkeltlogin:
Sammenligningstabel for abonnementer til løsninger med enkeltlogin
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitspris$0 | Almindelige funktionerGrundlæggende brugeradministration, adgang med enkeltlogin og begrænsede integrationer. |
| AbonnementstypePersonligt abonnement | Gennemsnitspris$5-$15/bruger/måned | Almindelige funktionerMultifaktorgodkendelse, tilpassede loginsider og sikker dataoverførsel. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitspris$15-$25/bruger/måned | Almindelige funktionerAvanceret rapportering, understøttelse af overholdelse af regler og forbedrede integrationsmuligheder. |
| AbonnementstypeAbonnement til store virksomheder | Gennemsnitspris$25-$50/bruger/måned | Almindelige funktionerAI-drevet trusselsregistrering, dedikeret support og fulde tilpasningsmuligheder. |
Ofte stillede spørgsmål om løsninger til samlet login
Her er nogle svar på almindelige spørgsmål om løsninger til samlet login:
Hvad er de grundlæggende krav til en typisk SSO-løsning?
En typisk SSO-løsning kræver stærk godkendelse, sikker kommunikation og tokensikkerhed. Du får også brug for effektiv sessionsstyring og adgangskontrol. Revisionslogning og beskyttelse mod almindelige angreb er også afgørende. Disse elementer sikrer en sikker og effektiv oplevelse med samlet login
Hvordan fungerer SSO trin for trin?
SSO fungerer ved at omdirigere brugere til et centralt loginværktøj. Når legitimationsoplysningerne er indtastet, godkender systemet brugeren og genererer et token. Dette token giver adgang til flere applikationer uden gentagne login. Det er en strømlinet proces, der gør det nemmere for brugerne, samtidig med at sikkerheden opretholdes.
Hvad er den største bekymring ved samlet login?
Den største bekymring ved samlet login er sikkerheden. Hvis en angriber får adgang, kan vedkommende muligvis få adgang til flere applikationer. Du bør have foranstaltninger til at opdage uautoriseret adgang og hurtigt deaktivere kompromitterede konti. Sørg altid for, at din SSO-løsning omfatter stærk godkendelse og overvågningsfunktioner.
Er SSO sikkert?
SSO kan være sikkert, hvis det implementeres korrekt. Det reducerer adgangskodetræthed og centraliserer godkendelsen, men du bør sikre, at der er indført stærke sikkerhedsforanstaltninger. Brug multifaktorgodkendelse, og overvåg adgangen nøje for at mindske de risici, der er forbundet med ét enkelt fejlpunkt.