

Håndtering af brugeridentiteter og adgang kan være en hovedpine for produktchefer. Du skal jonglere med sikkerhed, overholdelse af regler og brugeroplevelse, samtidig med at du forsøger at holde tingene kørende uden problemer. Det er her, IAM-værktøjer kommer ind i billedet og tilbyder løsninger på disse daglige udfordringer.
Ud fra min erfaring med at teste software har jeg set, hvilken stor forskel de rigtige IAM-systemer kan gøre. De hjælper dit team med nemt at administrere adgange, styrker databeskyttelsen og sikrer, at kun de rigtige personer har adgang.
I denne artikel deler jeg mine bedste bud på IAM-værktøjer. Jeg har gennemgået dem uafhængigt for at give dig uvildig indsigt. Du får et klart billede af, hvad hvert værktøj tilbyder, så du kan beslutte, hvilket der passer bedst til dine behov.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel: IAM-værktøjer
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste valg af IAM-værktøjer.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til sporing af aktiver i realtid | Gratis demo tilgængelig | fra $5/person/måned | Website | |
| 2 | Bedst til HR-drevet automatisering af apps og adgang | 14 dages gratis prøveperiode | Fra $8/bruger/måned | Website | |
| 3 | Bedst til masseprovisionering af brugere | 30-dages gratis prøveperiode | Fra $7/bruger/måned (min. 5 pladser) | Website | |
| 4 | Bedst til integrationer med forskellige apps | 30 dages gratis prøveperiode | Fra $6/bruger/måned (faktureres årligt) | Website | |
| 5 | Bedst til administration af privilegeret adgang | Gratis prøveperiode + gratis demo tilgængelig | Priser oplyses på forespørgsel | Website | |
| 6 | Bedst til administration af privilegeret adgang | Gratis prøveperiode + gratis demo tilgængelig | Priser oplyses på forespørgsel | Website | |
| 7 | Bedst til adaptiv godkendelse | 30 dages gratis prøveperiode | Fra $3/user/month (faktureres årligt) | Website | |
| 8 | Bedst til løsninger til enkeltlogon | 30 dages gratis prøveperiode tilgængelig | Fra $3/bruger/måned | Website | |
| 9 | Bedst til opsætning af netværkssikkerhed | Gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 10 | Bedst til virksomheders overholdelse af regler | 30 dages gratis prøveperiode | Fra $7.00/bruger/måned | Website |


Anmeldelser af de bedste IAM-værktøjer
Nedenfor finder du mine detaljerede opsummeringer af de bedste IAM-værktøjer, der kom med på min kortliste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele og ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til sporing af aktiver i realtid
- Gratis demo tilgængelig
- fra $5/person/måned
Visit WebsiteCustomer Rating:4.9/5
Deel IT centraliserer identitets- og adgangsstyring og muliggør sikker kontrol over applikationer, brugere og tilladelser fra ét kontrolpanel. Deel IT tilbyder en centraliseret platform til administration af IT-aktiver og -udstyr på tværs af distribuerede teams. Den er designet til organisationer, der har brug for at koordinere indkøb, implementering og livscyklusstyring af enheder på globalt plan. Hvis du leder efter en løsning, der forbinder IT-drift med HR-systemer og understøtter fjernarbejde eller hybride arbejdsstyrker, samler Deel IT synlighed over aktiver og automatisering af arbejdsgange ét sted.
Hvem er Deel IT bedst egnet til?
Deel IT er velegnet til IT- og HR-teams i globale organisationer, der har brug for at administrere indkøb og implementering af udstyr samt sporing af aktiver for distribuerede eller fjernarbejdende medarbejdere.
Hvorfor jeg valgte Deel IT
Jeg valgte Deel IT på grund af platformens evne til at tilbyde sporing af aktiver i realtid, hvilket er særligt værdifuldt for organisationer, der administrerer adgang til enheder og følsomt udstyr. I forbindelse med IAM-værktøjer hjælper det med at opretholde en strammere kontrol over adgangen og reducere risikoen for uautoriseret brug, når man præcist ved, hvor aktiverne befinder sig, og hvem der bruger dem. Deel IT’s platform giver dig mulighed for at overvåge enheders status og placering, efterhånden som ændringer sker, så du hurtigt kan reagere på hændelser eller behov for overholdelse af regler. Dette niveau af synlighed understøtter sikre introduktions- og fratrædelsesprocesser ved at sikre, at der altid er redegjort for aktiverne.
Vigtige funktioner i Deel IT
Nogle andre funktioner i Deel IT, der skiller sig ud for IT- og adgangsstyringsteams, omfatter:
- Automatiseret klargøring af enheder: Tildel og konfigurer enheder til nyansatte eller ved ændringer i roller direkte fra platformen.
- Globalt indkøb af udstyr: Find og send IT-udstyr til medarbejdere i over 150 lande gennem Deels leverandørnetværk.
- HRIS-integration: Synkroniser medarbejderdata og IT-arbejdsgange med dit eksisterende HR-informationssystem for at sikre opdaterede registreringer.
- Arbejdsgange for returnering og genindhentning af enheder: Administrer processen med at indsamle enheder fra fratrædende medarbejdere, herunder forsendelsesetiketter og sporing.
Integrationer med Deel IT
Integrationer omfatter CrowdStrike, SAP SuccessFactors, NetSuite, Slack, Google Workspace, Keeper, Zoom, Hofy, Microsoft, Dropbox og flere.
Pros and Cons
Pros:
- Globalt indkøb af udstyr fra én platform.
- Automatiseret klargøring af enheder til nyansatte.
- Arbejdsgange for returnering af enheder ved fratrædelse.
Cons:
- Begrænsede muligheder for hævninger til lave gebyrer i visse regioner.
- Genindhentning af aktiver kan være langsom for fjernarbejdende medarbejdergrupper.
Learn more about Deel IT: Bedst til HR-drevet automatisering af apps og adgang
- 14 dages gratis prøveperiode
- Fra $8/bruger/måned
Visit WebsiteCustomer Rating:4.8/5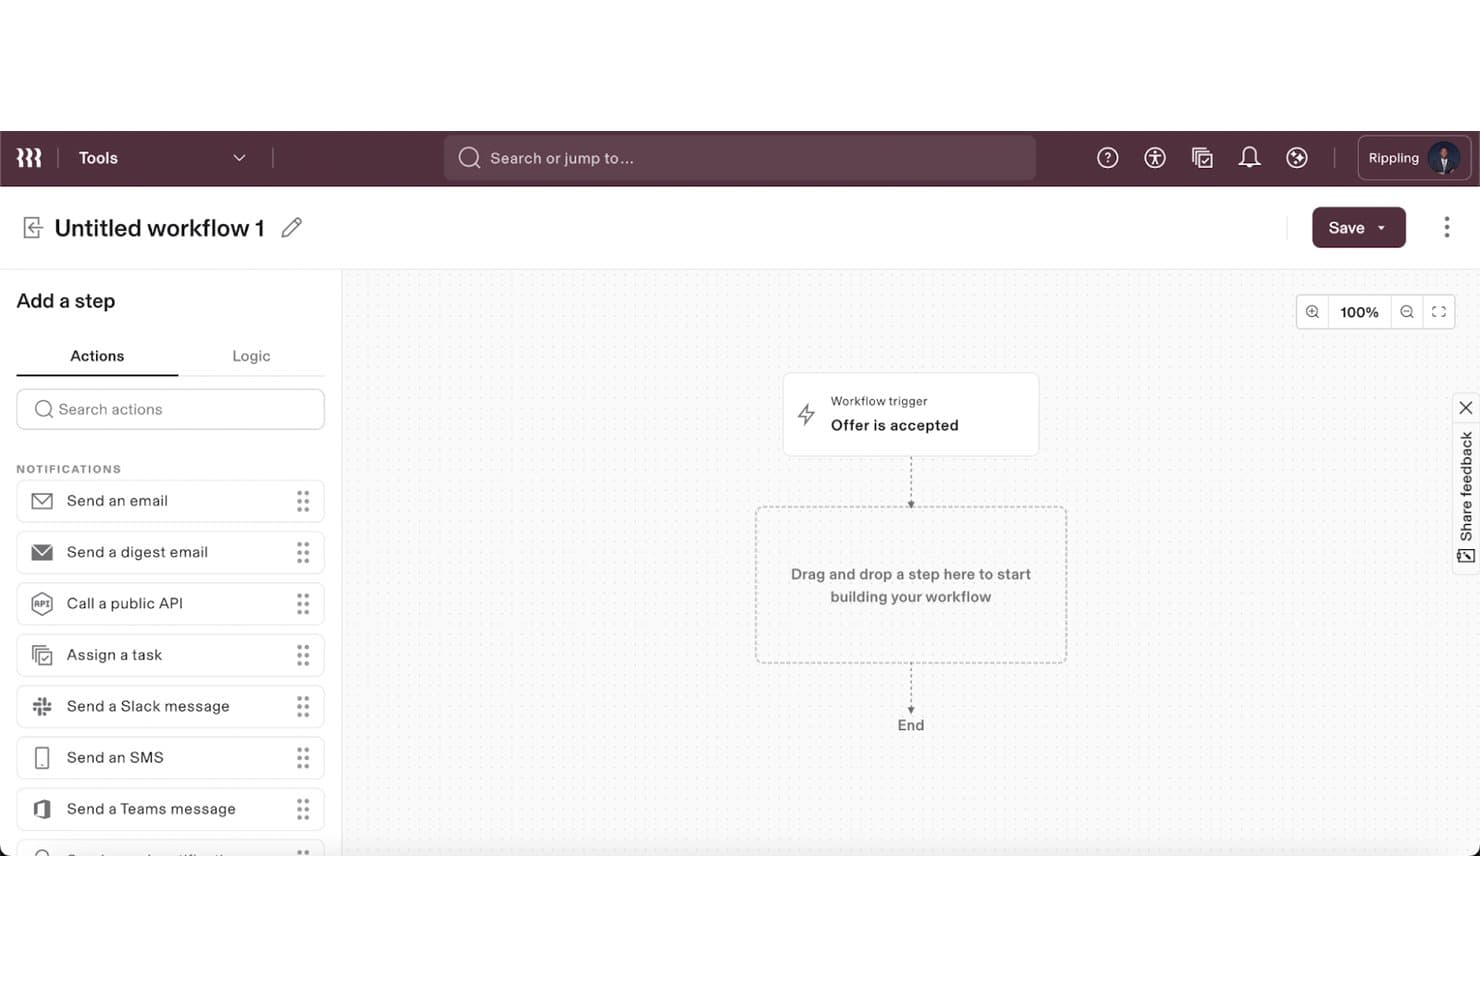
Rippling IT giver brugerne mulighed for at automatisere onboarding-arbejdsgange, der udløses, når et tilbud accepteres. Rippling IT er en IAM-platform, der kombinerer SSO, MFA, administration af brugerens livscyklus, enhedstillid og automatiseret overvågning af overholdelse – alt sammen bygget på en samlet graf over medarbejderdata, der forbinder identiteter, apps og enheder.
Hvem er Rippling IT bedst til?
Rippling IT er velegnet til små og mellemstore virksomheder, der ønsker, at HR-data automatisk skal styre appadgang og klargøring af enheder uden at skulle administrere separate identitets- og MDM-værktøjer.
Hvorfor jeg valgte Rippling IT
Rippling IT kommer med på min liste over favoritter, fordi medarbejdergrafen i kernen betyder, at HR-data – ikke IT-supportanmodninger – automatisk styrer appadgang og klargøring af enheder. Når en ansættelse gennemføres i dit HRIS, udløser Rippling opsætning af SSO, tildeling af grupper og enhedstilmelding uden manuel indgriben. Jeg kan også godt lide funktionen til registrering af afvigelser, som markerer uoverensstemmelser mellem det, Rippling angiver, at en bruger bør have, og det, de tilsluttede apps faktisk viser, og løser dem med ét klik.
Vigtige funktioner i Rippling IT
- Rollebaseret håndhævelse af MFA: Indstil forskellige MFA-krav efter rolle, så administratorer kan pålægges at bruge FIDO2-hardwarebaserede sikkerhedsnøgler, mens andre brugere godkender med TOTP.
- Virtuelt LDAP-katalog: Leverer brugerdata til ældre apps og netværkshardware, der ikke understøtter moderne identitetsprotokoller.
- Administrator af SSH-nøgler: Tildeler og tilbagekalder automatisk adgang med SSH-nøgler baseret på medarbejderens rolle eller attributter, når en person skifter rolle eller fratræder.
- Automatiseret overvågning af overholdelse: Kontrollerer løbende dit miljø op mod SOC 2- og NIST-kontroller, indsamler dokumentation og viser udbedring med ét klik af mangler.
Integrationer i Rippling IT
Rippling IT angiver over 600 integrationer, herunder Microsoft 365, Microsoft Entra ID, Google Workspace, Active Directory, GitHub, AWS, Slack, Jira, Okta, Duo og Datadog. Det tilbyder også en åben API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- HR-drevet automatisering af brugerens livscyklus reducerer manuel afvikling af adgange
- Enhedsbevidst MFA understøtter politikker for betinget adgang
- Samlede identitets- og enhedskontroller forenkler administrationen
Cons:
- Begrænsede funktioner til PAM og adgangscertificering
- Cloudbaseret arkitektur begrænser fleksibiliteten ved implementering
Learn more about Rippling IT: Bedst til masseprovisionering af brugere
- 30-dages gratis prøveperiode
- Fra $7/bruger/måned (min. 5 pladser)
Visit WebsiteCustomer Rating:4.2/5
ManageEngine ADManager Plus-kontrolpanel til overvågning af Active Directory-brugere, computere, grupper og systemtilstand. ManageEngine ADManager Plus er bygget omkring Active Directory og er en IGA-platform, der dækker administration af brugerlivscyklus, rollebaseret adgangsdelegering, godkendelsesarbejdsgange i flere niveauer og compliance-fokuseret rapportering på tværs af AD, Microsoft 365 og Google Workspace.
Hvem er ManageEngine ADManager Plus bedst egnet til?
ADManager Plus er velegnet til IT-administratorer og supportteams i mellemstore til store organisationer, der anvender lokale eller hybride Active Directory-miljøer og har brug for centraliseret kontrol over administrationen af brugerlivscyklus.
Hvorfor valgte jeg ManageEngine ADManager Plus?
Jeg valgte ManageEngine ADManager Plus som en af de bedste løsninger på grund af den måde, den håndterer masseprovisionering af brugere i stor skala. Jeg kan importere en CSV-fil for at oprette hundredvis af AD-konti i én handling, hvor Exchange-postkasser, gruppemedlemskaber og terminaltjenesteattributter konfigureres i samme trin. Det, jeg især godt kan lide, er den skabelonbaserede provisionering, som lader mig foruddefinere navngivningskonventioner og attributværdier, så hvert hold af nyansatte konfigureres ensartet på tværs af AD, Microsoft 365 og Google Workspace samtidig.
Vigtige funktioner i ManageEngine ADManager Plus
- Rollebaseret supportdelegering: Tildel specifikke AD-administrationsopgaver til supportmedarbejdere uden at give dem udvidede AD-rettigheder.
- Godkendelsesarbejdsgange i flere niveauer: Send anmodninger om AD-ændringer gennem tilpassede godkendelseskæder, før ændringerne udføres i kataloget.
- Kampagner til adgangscertificering: Planlæg regelmæssige gennemgange af brugerrettigheder for at validere, at adgangsrettigheder på tværs af AD og Microsoft 365 fortsat er passende.
- Forudbyggede compliance-rapporter: Generer revisionsklare rapporter, der er knyttet til kravene i GDPR, HIPAA, SOX og PCI DSS, fra rapporteringskonsollen.
Integrationer til ManageEngine ADManager
ADManager Plus integreres med ITSM- og supportværktøjer som ServiceDesk Plus, Zendesk, ServiceNow, Jira og Freshservice samt med HCM-platforme som Workday, BambooHR, UKG Pro, Zoho People og SAP SuccessFactors. Den videresender logfiler til SIEM-værktøjer som Splunk og opretter forbindelse til databaser, herunder Microsoft SQL, Oracle og AWS SQL. En REST API understøtter tilpassede integrationer.
Pros and Cons
Pros:
- Delegerer opgaver til supportmedarbejdere uden fulde administratorrettigheder
- Opretter et stort antal brugere på kort tid
- Giver indikatorer for risikovurdering af privilegerede enheder
Cons:
- Ydeevnen bliver langsommere ved over 1.000 brugere
- Kan ikke masseændre brugere på tværs af flere domæner
Learn more about ManageEngine ADManager Plus: 4Bedst til integrationer med forskellige apps
Okta
- 30 dages gratis prøveperiode
- Fra $6/bruger/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.6/5
Okta tilbyder et administratorkontrolpanel til administration af brugere, adgang og sikkerhed. Okta er et værktøj til identitets- og adgangsstyring, der er udviklet til virksomheder i alle størrelser. Det hjælper med at administrere brugergodkendelse og -autorisation og tilbyder funktioner til enkeltlogin (SSO), som øger sikkerheden og brugeroplevelsen.
Hvorfor jeg valgte Okta: Okta tilbyder et bredt udvalg af integrationer, hvilket gør det til et alsidigt valg for virksomheder med forskellige behov for applikationer. Det har en brugervenlig grænseflade, der forenkler processen med at administrere brugeradgang på tværs af flere platforme. Oktas adaptive multifaktorgodkendelse (MFA) tilføjer et ekstra sikkerhedslag og sikrer, at kun autoriserede brugere får adgang på det rette tidspunkt. Med de omfattende muligheder for applikationsintegration kan du nemt forbinde Okta med stort set ethvert IT-miljø, så driften kan køre problemfrit.
Fremtrædende funktioner og integrationer:
Funktioner omfatter adaptiv MFA, som supplerer sikkerhedsstandarderne ved at kræve yderligere verifikation. SSO forenkler brugeradgangen på tværs af flere platforme og reducerer behovet for flere adgangskoder. Det centraliserede kontrolpanel giver et tydeligt overblik over brugeraktiviteter, så du effektivt kan overvåge og administrere adgangen.
Integrationer omfatter Salesforce, Zendesk, Google Workspace, Box, Zoom, HubSpot, Slack og flere.
Pros and Cons
Pros:
- Nem integration med eksterne identitetsudbydere
- Stærke sikkerhedsfunktioner beskytter konti
- Kan skaleres til virksomheder i vækst
Cons:
- Hyppige udløb af sessioner
- Begrænset offlineadgang
Learn more about Okta: Bedst til administration af privilegeret adgang
- Gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses på forespørgsel
Visit WebsiteCustomer Rating:4.6/5
CyberArk overvåger risici ved privilegeret adgang med detekteringsanalyse i realtid. CyberArk er et værktøj til administration af privilegeret adgang (PAM), der er målrettet virksomheder. Det specialiserer sig i at sikre privilegerede konti, forhindre uautoriseret adgang og beskytte følsomme data.
Hvorfor jeg valgte CyberArk: CyberArks løsninger til administration af medarbejderidentiteter er skræddersyet til administration og sikring af privilegerede konti, hvilket er afgørende for virksomheder med følsomme oplysninger. Det tilbyder funktioner som automatisk rotation af legitimationsoplysninger for at minimere risici forbundet med tyveri af legitimationsoplysninger. Sessionsisolering sikrer, at privilegerede sessioner overvåges og kontrolleres, hvilket reducerer risikoen for uautoriseret adgang. CyberArks trusselsanalyse giver indsigt i potentielle sårbarheder og hjælper dit team med at være på forkant med sikkerhedstrusler.
Fremtrædende funktioner og integrationer:
Funktioner omfatter sessionsisolering, som sikrer, at privilegerede sessioner overvåges og kontrolleres. Trusselsanalyse giver en forståelse af potentielle sårbarheder og hjælper dit team med at være på forkant med sikkerhedstrusler. Automatisk rotation af legitimationsoplysninger minimerer risici forbundet med tyveri af legitimationsoplysninger.
Integrationer omfatter ServiceNow, SailPoint, AWS, Workday og flere.
Pros and Cons
Pros:
- Stærkt fokus på databeskyttelse
- Understøtter komplekse miljøer
- Automatisk rotation af legitimationsoplysninger
Cons:
- Kræver teknisk ekspertise til administration
- Højt ressourceforbrug
Learn more about Cyberark:- Bedst til administration af privilegeret adgang
- Gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses på forespørgsel
Visit WebsiteCustomer Rating:4.6/5CyberArk overvåger risici ved privilegeret adgang med detekteringsanalyse i realtid. CyberArk er et værktøj til administration af privilegeret adgang (PAM), der er målrettet virksomheder. Det specialiserer sig i at sikre privilegerede konti, forhindre uautoriseret adgang og beskytte følsomme data.
Hvorfor jeg valgte CyberArk: CyberArks løsninger til administration af medarbejderidentiteter er skræddersyet til administration og sikring af privilegerede konti, hvilket er afgørende for virksomheder med følsomme oplysninger. Det tilbyder funktioner som automatisk rotation af legitimationsoplysninger for at minimere risici forbundet med tyveri af legitimationsoplysninger. Sessionsisolering sikrer, at privilegerede sessioner overvåges og kontrolleres, hvilket reducerer risikoen for uautoriseret adgang. CyberArks trusselsanalyse giver indsigt i potentielle sårbarheder og hjælper dit team med at være på forkant med sikkerhedstrusler.
Fremtrædende funktioner og integrationer:
Funktioner omfatter sessionsisolering, som sikrer, at privilegerede sessioner overvåges og kontrolleres. Trusselsanalyse giver en forståelse af potentielle sårbarheder og hjælper dit team med at være på forkant med sikkerhedstrusler. Automatisk rotation af legitimationsoplysninger minimerer risici forbundet med tyveri af legitimationsoplysninger.
Integrationer omfatter ServiceNow, SailPoint, AWS, Workday og flere.
Pros and Cons
Pros:
- Stærkt fokus på databeskyttelse
- Understøtter komplekse miljøer
- Automatisk rotation af legitimationsoplysninger
Cons:
- Kræver teknisk ekspertise til administration
- Højt ressourceforbrug
Learn more about Cyberark:  Bedst til adaptiv godkendelse
- 30 dages gratis prøveperiode
- Fra $3/user/month (faktureres årligt)
Visit WebsiteCustomer Rating:4.5/5
Ping Identity administrerer validering, brugere og enheder med liveadgangsmålinger. Ping Identity er en løsning til identitets- og adgangsstyring, der er designet til virksomheder, som har brug for sikre og fleksible godkendelsesmetoder. Den hjælper med at administrere brugeridentiteter og adgang på tværs af applikationer og sikrer både sikkerhed og brugervenlighed.
Hvorfor jeg valgte Ping Identity: Ping Identity fokuserer på adaptiv godkendelse og tilbyder fleksible sikkerhedsforanstaltninger, der tilpasses efter brugeradfærd. Den omfatter funktioner såsom kontekstuel MFA, herunder biometriske data, hvilket styrker sikkerheden ved at tage højde for brugerens kontekst. Værktøjets SSO forenkler adgangen til flere applikationer og forbedrer brugeroplevelsen. Ping Identitys intelligente identitetsplatform hjælper med at opdage og afværge trusler, så dit teams data forbliver sikre.
Fremtrædende funktioner og integrationer:
Funktioner omfatter risikobaseret godkendelse, som tilpasser sikkerhedsforanstaltningerne efter brugerens risikoniveau. Funktionen til identitetsintelligens giver indsigt i brugeradfærd og potentielle trusler. Den sikre tokenservice hjælper med at administrere godkendelsestokens på tværs af forskellige applikationer.
Integrationer omfatter Microsoft, Google, AWS, Sift og flere.
Pros and Cons
Pros:
- Fleksible godkendelsesmetoder
- Udmærker sig inden for SSO, MFA og API-sikkerhed
- Ideel skalerbarhed til store virksomheder
Cons:
- Fragmenteret brugerflade på tværs af moduler
- Kompleks opsætning af politikker
Learn more about Ping Identity: Bedst til løsninger til enkeltlogon
- 30 dages gratis prøveperiode tilgængelig
- Fra $3/bruger/måned
Visit WebsiteCustomer Rating:4.4/5
OneLogin administrerer brugere, roller og loginaktivitet fra en central administrationskonsol. OneLogin er et værktøj til identitets- og adgangsstyring, der er udviklet til virksomheder, som ønsker forenklet brugeradgang. Det er populært blandt virksomheder, der vil administrere brugergodkendelse og effektivt tilbyde SSO-funktioner.
Hvorfor jeg valgte OneLogin: OneLogin udmærker sig ved at levere SSO-løsninger, hvilket gør det nemmere for dit team at få adgang til flere applikationer med ét sæt legitimationsoplysninger. Det omfatter MFA, som øger sikkerheden ved at kræve yderligere verificering. OneLogins brugerklargøring automatiserer tilføjelse og fjernelse af brugere, mens selvbetjeningsportalen giver brugerne mulighed for at administrere nulstilling af adgangskoder, profiler og identitetsgendannelse, hvilket sparer tid for it-teams. Den cloudbaserede katalogtjeneste tilbyder et centralt sted til administration af brugeroplysninger og sikrer ensartethed overalt.
Fremtrædende funktioner og integrationer:
Funktioner omfatter adaptiv godkendelse, som justerer sikkerhedsforanstaltninger baseret på brugeradfærd. Godkendelse med intelligente faktorer tilføjer et ekstra sikkerhedslag, der tilpasser sig den enkelte situation. Funktionen til revisionsspor giver dig mulighed for at spore brugeraktivitet og analysere adgangsmønstre.
Integrationer omfatter Salesforce, Slack, AWS, Box, Dropbox, ServiceNow, GitHub og flere.
Pros and Cons
Pros:
- Stærk MFA
- Centraliseret cloudbaseret katalog
- Nem opsætning af SSO
Cons:
- Begrænsede avancerede funktioner til styring
- Systemafbrydelser kræver planer for alternativ adgang
Learn more about OneLogin: Bedst til opsætning af netværkssikkerhed
- Gratis demo tilgængelig
- Priser oplyses efter anmodning

Check Point kontrollerer enhedssikkerhed og aktuelle trusler i et administreret miljø. Check Point er en cybersikkerhedsløsning rettet mod virksomheder, der ønsker at sikre deres netværk og data. Den giver komplet forebyggelse af trusler og adgangskontrol og sikrer, at organisationens ressourcer er beskyttet mod uautoriseret adgang.
Hvorfor jeg valgte Check Point: Check Point udmærker sig ved integration af netværkssikkerhed, hvilket gør løsningen til et oplagt valg for virksomheder, der prioriterer beskyttelse af deres netværk. Funktionerne til forebyggelse af trusler tilbyder effektive sikkerhedsforanstaltninger mod cybertrusler. Værktøjets adgangskontrol sikrer, at kun autoriserede brugere kan få adgang til kritiske ressourcer. Med trusselsintelligens i realtid kan du holde dit team informeret om potentielle risici og handle med det samme.
Fremtrædende funktioner og integrationer:
Funktioner omfatter trusselsintelligens i realtid, som holder dit team informeret om nye cybertrusler. Adgangskontrolfunktionen giver dig mulighed for at angive tilladelser og begrænse adgangen til følsomme ressourcer. Funktionerne til forebyggelse af trusler tilbyder flere sikkerhedslag for at beskytte dit netværk mod angreb.
Integrationer omfatter Okta, Cisco, Palo Alto Networks, Microsoft Dynamics 365 og meget mere.
Pros and Cons
Pros:
- Stærke funktioner til netværkssikkerhed
- Trusselsintelligens i realtid
- Kan skaleres til store virksomheder
Cons:
- Omkostningerne ved skalering kan være høje
- Kompleks politikopsætning for mindre IT-teams
Learn more about Check Point: Bedst til virksomheders overholdelse af regler
- 30 dages gratis prøveperiode
- Fra $7.00/bruger/måned

Microsoft Entra ID sporer identitetstrusler med risikoanalyse i realtid. Microsoft Entra ID (tidligere Azure Active Directory) er en løsning til identitets- og adgangsstyring, der er målrettet virksomheder, som bruger Microsoft-økosystemet og har brug for sikker og kompatibel adgangskontrol. Den hjælper med at administrere brugeridentiteter og sikrer sikker adgang til applikationer og ressourcer på tværs af organisationen.
Hvorfor jeg valgte Microsoft Entra ID: Dette værktøj er skræddersyet til virksomheders overholdelse af regler og tilbyder funktioner, der hjælper din organisation med at opfylde lovgivningsmæssige krav. Betingede adgangspolitikker via PAM giver dig mulighed for at fastsætte regler for brugeradgang, hvilket styrker sikkerheden. Funktioner til identitetsbeskyttelse hjælper med at registrere og reagere på identitetsrelaterede trusler. Microsoft Entra ID leverer detaljerede rapporter om overholdelse af regler, som hjælper ved revisioner og sikrer, at din organisation fortsat overholder branchestandarder.
Fremtrædende funktioner og integrationer:
Funktioner omfatter betingede adgangspolitikker, der gør det muligt at håndhæve sikkerhedsforanstaltninger baseret på brugerforhold. Identitetsbeskyttelse tilbyder risikobaseret betinget adgang og registrerer samt reagerer på identitetstrusler. Rapporter om overholdelse af regler dokumenterer brugeraktiviteter for at hjælpe med at opfylde lovgivningsmæssige krav.
Integrationer omfatter Microsoft 365, Salesforce, ServiceNow, ADP og flere.
Pros and Cons
Pros:
- Detaljerede sikkerhedspolitikker
- Effektiv identitets- og adgangsstyring
- Skalerbar til store virksomheder
Cons:
- Udfordrende integration med apps, der ikke er fra Microsoft
- Migreringer fra ældre Azure AD-versioner er komplekse
Learn more about Microsoft Entra ID:
Andre IAM-værktøjer
Her er nogle yderligere IAM-værktøjer, som ikke kom med på min kortliste, men som stadig er værd at undersøge:
- 11SailPointBedst til identitetsstyring
- 12LumosBedst til brugervenlige oversigter
- 13ConductorOneBedst til automatiserede adgangsgennemgange
- 14Oracle IAMBedst til skalerbarhed i virksomheder
- 15AWS IAMBedst til cloudadgang
- 16Google Cloud IAMBedst til afgrænset adgangskontrol
Sådan evaluerer jeg IAM-værktøjer
Jeg opdeler min evaluering i to lag: om et værktøj dækker de grundlæggende IAM-funktioner—SSO, MFA, livscyklusstyring—og hvad der adskiller én platform fra en anden i specifikke miljøer.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner, der er angivet nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 75 % for at komme i betragtning til inklusion.
- Single Sign-On (SSO): Jeg undersøger, hvilke federationsprotokoller der understøttes (SAML, OIDC, OAuth), og hvor mange forudbyggede appforbindelser der følger med til almindelige SaaS-værktøjer.
- Multifaktorgodkendelse (MFA): Udvalget af understøttede faktorer er vigtigt her—TOTP, push-notifikationer, hardware-nøgler og biometri bliver alle evalueret sammen med adaptive eller risikobaserede muligheder.
- Styring af brugerens livscyklus: Jeg ser efter automatiseret klargøring og deaktivering via SCIM eller katalogsynkronisering, især arbejdsgange for tiltrædelse, jobskifte og fratrædelse, der udløses af ændringer i HR-systemet.
- Adgangskontrol & politikker: Hvert værktøj evalueres ud fra, om det understøtter RBAC-, ABAC- eller betingede adgangspolitikker—som at begrænse adgang baseret på enhedens sikkerhedstilstand eller netværksplacering.
- Katalog- & appintegrationer: Kompatibilitet med større kataloger som Active Directory, Azure AD, LDAP og Google Workspace er et grundlæggende kriterium, som jeg evaluerer sammen med forbindelser til HRIS- og ITSM-systemer.
- Revisionslogge & compliance-rapportering: Jeg ser efter detaljeret hændelseslogning med muligheder for SIEM-eksport og forudbyggede rapporter, der knytter sig til rammeværk som SOC 2, ISO 27001 eller HIPAA.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, ser jeg på, hvad der adskiller hver platform fra de andre.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Adaptiv, risikobaseret godkendelse er en vigtig differentiator—jeg ser efter værktøjer, der justerer MFA-krav baseret på signaler som enhedstillid, IP-omdømme og loginadfærd. Adgangskodefrit login via FIDO2 eller biometri er en anden faktor, jeg vægter, eftersom det direkte reducerer angrebsflader baseret på legitimationsoplysninger. Jeg evaluerer også funktioner til identitetsstyring som automatiserede adgangsgennemgange og funktionsadskillelse, hvilket er vigtigst for teams, der håndterer compliance i regulerede miljøer.
Ud over funktionerne
Compliance-certificeringer er noget af det første, jeg undersøger—SOC 2 Type II og ISO 27001 signalerer, at en leverandør tager sikkerhed alvorligt, mens FedRAMP- eller HIPAA-parathed er vigtig for bestemte regulerede sektorer. De samlede ejeromkostninger er en anden vigtig faktor, eftersom mange IAM-platforme placerer funktioner som styring eller avanceret MFA på højere abonnementsniveauer. Jeg evaluerer også fleksibiliteten i implementeringen, især om et værktøj understøtter hybride arkitekturer for teams, der stadig kører Active Directory lokalt ved siden af cloudarbejdsbelastninger.
Sådan vælger du IAM-værktøjer
Det er let at drukne i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke softwareudvælgelsesproces, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad skal overvejes |
|---|---|
| FaktorSkalerbarhed | Hvad skal overvejesVil værktøjet vokse sammen med din virksomhed? Overvej brugerbegrænsninger, og hvordan systemet håndterer øgede datamængder. Se efter løsninger, der ikke kræver hyppig udskiftning, efterhånden som din organisation vokser. |
| FaktorIntegrationer | Hvad skal overvejesFungerer værktøjet sammen med din eksisterende software? Kontrollér, om det understøtter vigtige systemer såsom HR, CRM og cloudtjenester. Kontrollér, hvor nemt disse integrationer kan oprettes. |
| FaktorTilpasningsmuligheder | Hvad skal overvejesKan du tilpasse værktøjet, så det passer til dine arbejdsgange? Se efter fleksibilitet i brugerroller, dashboards og rapportering. Undgå værktøjer med ufleksible strukturer, der ikke kan tilpasses dine processer. |
| FaktorBrugervenlighed | Hvad skal overvejesEr værktøjet intuitivt for dit team? Test brugerfladen og navigationen. En kompleks indledende opsætning kan føre til lav anvendelse og frustration |
| FaktorImplementering og introduktion | Hvad skal overvejesHvor lang tid vil opsætningen tage? Vurder de ressourcer, der er nødvendige for implementering og oplæring. Se efter leverandører, der tilbyder grundig hjælp til introduktionen for at minimere forstyrrelser i driften. |
| FaktorPris | Hvad skal overvejesHvad er de samlede ejeromkostninger? Overvej ikke kun prisen, men også potentielle skjulte gebyrer. Sammenlign prismodeller såsom planer pr. bruger eller trindelte planer for at finde den løsning, der passer bedst til dit budget. |
| FaktorSikkerhedsforanstaltninger | Hvad skal overvejesTilbyder værktøjet omfattende sikkerhedsforanstaltninger? Kontrollér, om det har funktioner såsom kryptering, multifaktorgodkendelse og regelmæssige sikkerhedsopdateringer. Sørg for, at det er i overensstemmelse med din organisations sikkerhedspolitikker. |
| FaktorOverholdelseskrav | Hvad skal overvejesOpfylder værktøjet branchens regler? Bekræft, at det er kompatibelt med standarder såsom GDPR, HIPAA eller andre standarder, der er relevante for din sektor. Manglende overholdelse kan medføre juridiske problemer eller bøder. |
Hvad er IAM-værktøjer?
IAM-værktøjer er softwareløsninger i virksomhedsklassen, der er udviklet til at administrere brugeridentiteter og adgangsrettigheder til ressourcer i en organisation. IT-fagfolk, sikkerhedsteams og complianceansvarlige bruger typisk disse værktøjer til at sikre sikker adgang og beskytte følsomme data. Funktioner såsom brugergodkendelse, adgangskontrol og revisionslogning hjælper med at administrere identiteter og opretholde sikkerheden. Samlet set giver disse værktøjer en sikker og effektiv måde at administrere, hvem der har adgangsrettigheder til hvad i en virksomhed.
Funktioner
Når du vælger IAM-værktøjer, skal du holde øje med følgende vigtige funktioner:
- Brugergodkendelse: Bekræfter brugernes identitet for at sikre, at kun autoriserede personer kan få adgang til systemet, hvilket styrker identitetssikkerheden.
- Adgangskontrol: Administrerer tilladelser for brugere og afgør, hvem der har adgangsrettigheder til bestemte ressourcer eller kan udføre bestemte handlinger i systemet.
- Revisionslogning: Sporer og registrerer brugeraktiviteter og giver et spor til overholdelseskontroller og sikkerhedsgennemgange.
- Multifaktorgodkendelse: Tilføjer et ekstra sikkerhedslag ved at kræve yderligere bekræftelsesmetoder ud over en adgangskode.
- Enkeltlogon: Giver brugere adgang til flere applikationer med ét sæt legitimationsoplysninger, hvilket forenkler loginprocessen og mindsker træthed over adgangskoder.
- Rollebaseret adgang: Tildeler tilladelser baseret på brugerroller, så brugerne kun får adgang til de ressourcer, der er nødvendige for deres arbejdsfunktioner.
- Identitetsføderation: Muliggør sikker deling af brugeridentiteter på tværs af forskellige systemer eller organisationer og letter samarbejdet.
- Rapportering om overholdelse: Genererer rapporter, der dokumenterer overholdelse af brancheregler, og hjælper organisationer med at opfylde juridiske krav.
- Automatiseret klargøring: Forenkler processen med at tilføje eller fjerne brugerkonti og reducerer den manuelle arbejdsbyrde for IT-teams.
- Risikobaseret godkendelse: Tilpasser sikkerhedsforanstaltninger baseret på den vurderede risiko ved en brugers loginforsøg og giver adaptiv beskyttelse.
Fordele
Implementering af IAM-værktøjer giver flere fordele for dit team og din virksomhed. Her er nogle af dem, du kan se frem til:
- Forøget sikkerhed: Ved at administrere brugeradgang og anvende MFA hjælper IAM-værktøjer med at beskytte følsomme data mod uautoriserede brugere.
- Forbedret overholdelse: Med revisionslogning og rapportering om overholdelse hjælper IAM-værktøjer med at opfylde branchebestemmelser og forberede sig på revisioner.
- Øget effektivitet: Automatiseret klargøring og SSO reducerer den manuelle arbejdsbyrde for it-teams og forenkler adgangsrettighederne for brugerne.
- Brugervenlighed: SSO giver brugerne adgang til flere applikationer med ét login, hvilket reducerer besværet med at huske flere adgangskoder.
- Bedre adgangsstyring: RBAC sikrer, at brugerne har de rette tilladelser, hvilket minimerer risikoen for databrud.
- Risikoreduktion: Risikobaseret godkendelse tilpasser sikkerhedsforanstaltningerne efter brugeradfærd og tilbyder skræddersyet beskyttelse mod potentielle trusler.
- Understøttelse af samarbejde: Identitetsføderation muliggør sikker deling af brugeridentiteter på tværs af systemer, hvilket letter samarbejdet mellem teams og organisationer.
Omkostninger og priser
Valg af IAM-værktøjer kræver en forståelse af de forskellige prismodeller og tilgængelige abonnementer. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitlige priser og typiske funktioner, der er inkluderet i IAM-værktøjsløsninger:
Sammenligningstabel for abonnementer til IAM-værktøjer
| Abonnementstype | Gennemsnitlig pris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitlig pris$0 | Almindelige funktionerGrundlæggende adgangskontrol, enkeltlogon og begrænset brugeradministration. |
| AbonnementstypePersonligt abonnement | Gennemsnitlig pris$5-$10/bruger/måned | Almindelige funktionerBrugergodkendelse, multifaktorautentificering og grundlæggende rapportering. |
| AbonnementstypeErhvervsabonnement | Gennemsnitlig pris$20-$50/bruger/måned | Almindelige funktionerAvanceret adgangskontrol, rollebaseret adgang og revisionslogning. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitlig pris$50-$100/bruger/måned | Almindelige funktionerTilpasningsbare arbejdsgange, rapportering om overholdelse og risikobaseret godkendelse. |
Ofte stillede spørgsmål om IAM-værktøjer
Her er nogle svar på almindelige spørgsmål om IAM-værktøjer:
Hvad er forskellen mellem IAM-værktøjer og adgangskodeadministratorer?
IAM-værktøjer administrerer brugeridentiteter og styrer adgangen til ressourcer, mens adgangskodeadministratorer gemmer og udfylder adgangskoder automatisk for brugere. IAM-systemer hjælper dit team med at administrere tilladelser og sikre sikkerheden på tværs af applikationer, mens adgangskodeadministratorer fokuserer på at forenkle administrationen af adgangskoder for enkeltpersoner. Hvis din organisation har brug for at kontrollere adgangsrettigheder og opretholde sikkerhedsstandarder på et bredere niveau, er IAM-værktøjer vejen frem. Adgangskodeadministratorer er bedre egnet til personlig brug eller små teams, der ønsker at administrere adgangskoder effektivt.
Hvordan forbedrer IAM-værktøjer brugeradministrationen for mit produktteam?
IAM-værktøjer giver dig mulighed for at automatisere oprettelse og fjernelse af brugere. I stedet for at håndtere anmodninger manuelt kan du konfigurere rollebaseret adgang, hvilket reducerer den administrative tid og antallet af fejl. Det hjælper dit team med at onboarde nye brugere, administrere tilladelser og holde slutpunkter sikre.
Kan IAM-værktøjer integreres med eksisterende software?
Ja, IAM-værktøjer kan integreres med forskellige eksisterende softwaresystemer, herunder HR-, CRM- og lokale systemer samt cloudtjenester. Du skal kontrollere de specifikke forbindelser, som hvert IAM-værktøj understøtter, for at sikre kompatibilitet med dine nuværende systemer. Integration bidrager til smidige processer og et samlet system til brugeradministration. Mange IAM-løsninger tilbyder API’er, SAML, SCIM og andre muligheder for at lette disse forbindelser, så dit team nemmere kan implementere og administrere integrationer uden omfattende teknisk viden.
Hvad er den bedste måde at konfigurere rollebaserede adgangskontroller ved hjælp af et IAM-værktøj?
Start med at kortlægge brugerroller og de mindst mulige tilladelser, som hver rolle har brug for. Brug IAM-værktøjet til at tildele disse roller, og sørg for, at brugerne kun får adgang til det, der er nødvendigt for deres specifikke arbejdsopgaver. Gennemgå og opdater rollerne regelmæssigt, efterhånden som ansvarsområderne ændrer sig.
Hvordan understøtter IAM-værktøjer overholdelse af regler?
IAM-værktøjer understøtter overholdelse af regler ved at tilbyde revisionslogning, rapportering og adgangskontroller, der er i overensstemmelse med brancheregler. De hjælper din organisation med at spore brugeraktiviteter, generere rapporter om overholdelse og håndhæve sikkerhedspolitikker. Hvis du arbejder i en reguleret branche, er disse funktioner afgørende for at opfylde standarder som GDPR eller HIPAA. Implementering af IAM-værktøjer kan forenkle processen med at overholde regler, reducere risikoen for overtrædelser og give ro i sindet i forbindelse med revisioner.
Er IAM-værktøjer velegnede til små virksomheder?
Ja, IAM-værktøjer kan være velegnede til små virksomheder, men det afhænger af dine specifikke behov og dit budget. Mange IAM-udbydere tilbyder planer i mindre omfang eller fleksible priser, der passer til mindre teams. Disse værktøjer hjælper små virksomheder med at administrere brugeradgang og beskytte følsomme data, hvilket er vigtigt, også i mindre skala. Hvis du overvejer en IAM-løsning, bør du se efter planer, der tilbyder de vigtigste funktioner uden unødvendig kompleksitet eller ekstra omkostninger, så du sikrer, at løsningen passer bedst muligt til din virksomhed.