

Håndtering af containersikkerhed kan føles overvældende. Du jonglerer med compliance, databeskyttelse og den konstante trussel om sikkerhedsbrud. Det er ikke nemt, og det forstår jeg godt. Derfor har jeg testet og gennemgået de bedste løsninger til containersikkerhed for dig.
Efter min erfaring kan det rigtige værktøj gøre en betydelig forskel. Disse løsninger hjælper med at beskytte din infrastruktur og giver dig ro i sindet. Jeg gennemgår mine bedste valg med fokus på deres unikke fordele, og hvordan de kan passe til dit teams behov.
Forvent en detaljeret og uvildig gennemgang, der skærer igennem støjen. Lad os finde det værktøj, der bedst imødekommer dine udfordringer og understøtter dine udviklingsmål.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel over løsninger til containersikkerhed
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste valg blandt løsninger til containersikkerhed:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til Kubernetes-sikkerhedsniveau og compliance-auditering | 30 dages gratis prøveperiode + gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 2 | Bedst til automatisk udbedring af containersårbarheder | Gratis abonnement tilgængeligt | Fra $350/måned | Website | |
| 3 | Bedst til Azure-native analyse af containerangrebsstier | 30 dages gratis prøveperiode | Fra $15/bruger/måned (faktureres årligt) | Website | |
| 4 | Bedst til risikovurdering af containere på tværs af hele stakken | 14 dages gratis prøveperiode | Pris oplyses efter anmodning | Website | |
| 5 | Bedst til sårbarheds- og compliance-scanning | 7 dages gratis prøveperiode | Pris oplyses efter forespørgsel | Website | |
| 6 | Bedst til omfattende skybaseret sikkerhed | 30 dages gratis prøveperiode | Priser oplyses efter forespørgsel | Website | |
| 7 | Bedst til forebyggelse af afvigelser under kørsel i containere | Gratis prøveperiode tilgængelig | Pris oplyses på forespørgsel | Website | |
| 8 | Bedst til containerindsigt og retsmedicinsk analyse | Gratis demo tilgængelig | Priser oplyses på forespørgsel | Website | |
| 9 | Bedst til kørselstidsbaseret prioritering af sårbarheder | Gratis demo tilgængelig | Pris oplyses efter anmodning | Website | |
| 10 | Bedst til Kubernetes-indbygget forsyningskædesikkerhed | 60 dages gratis prøveperiode | Pris oplyses efter anmodning | Website |


Anmeldelser af de bedste løsninger til containersikkerhed
Nedenfor finder du mine detaljerede opsummeringer af de bedste løsninger til containersikkerhed, der kom med på min liste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til Kubernetes-sikkerhedsniveau og compliance-auditering
- 30 dages gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.5/5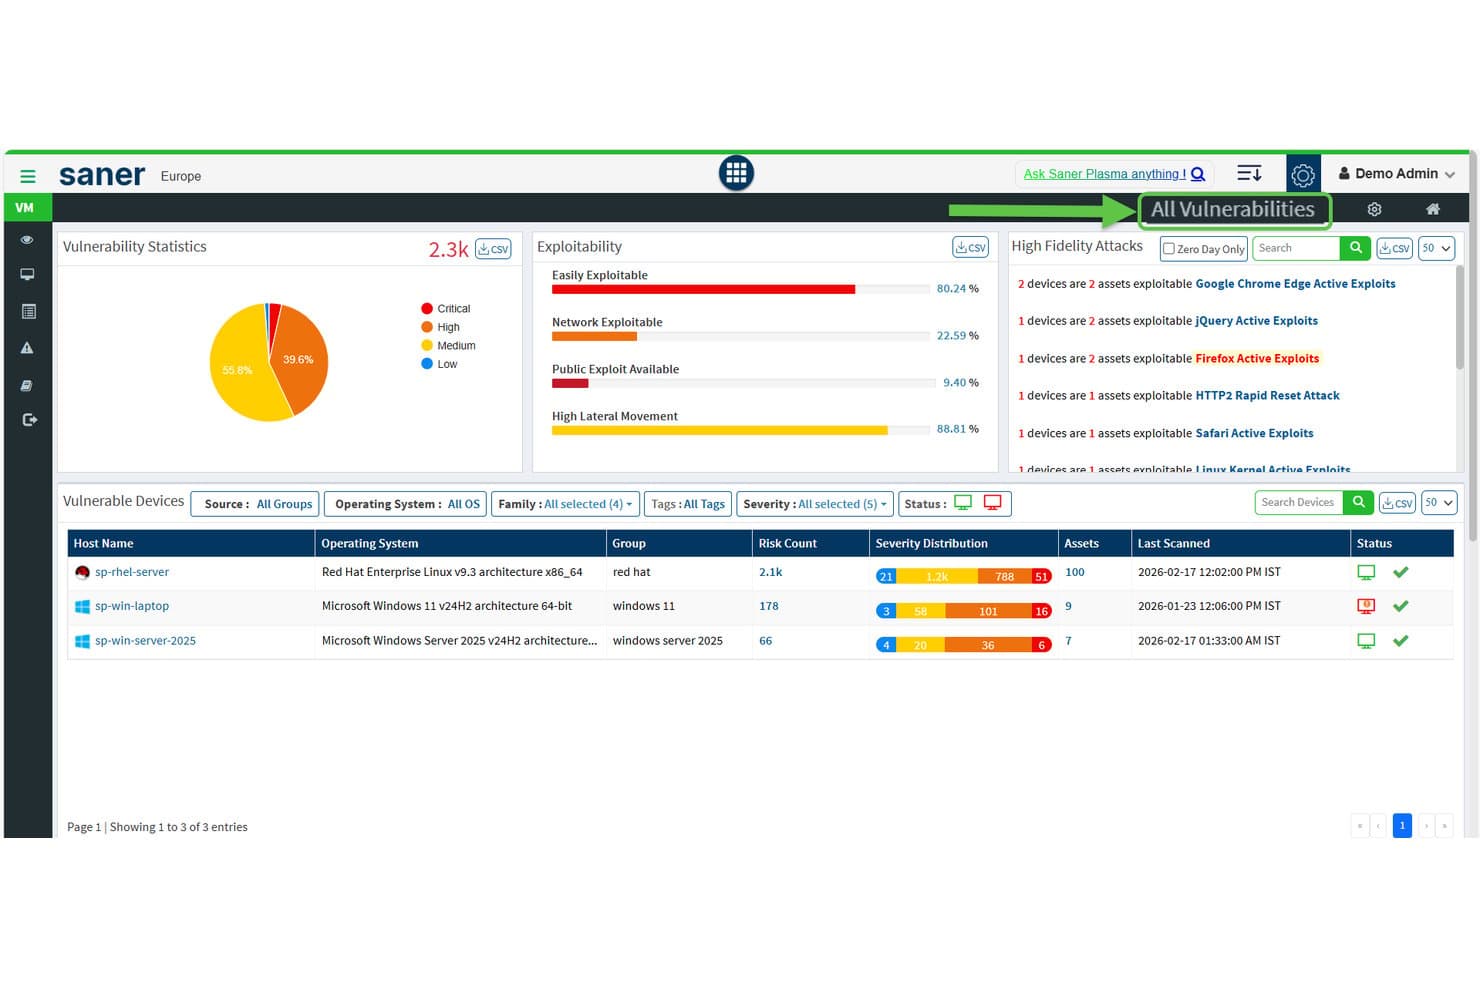
SecPod (Saner Platform) viser sårbarhedsstatistik og udnyttelighed på tværs af enheder. Saner COSP (sikkerhedsplatform til containerorkestrering) er SecPods Kubernetes-sikkerhedsmodul i dens bredere CNAPP, der dækker styring af klyngesikkerhedsniveau, eksponering af aktiver, analyse af RBAC-rettigheder, compliance-auditering og anomalidetektion på tværs af EKS-, AKS-, GKE- og lokale klynger.
Hvem er SecPod bedst egnet til?
SecPods Saner COSP er velegnet til cloud-sikkerhedsarkitekter og sikkerhedsledere, der administrerer Kubernetes-miljøer med flere klynger, og som prioriterer konfigurationssikkerhedsniveau, RBAC-auditering og compliancerapportering frem for trusselsdetektion under kørsel eller scanning af containerimages før implementering.
Hvorfor jeg valgte SecPod (Saner Platform)
Jeg valgte SecPod som en af de bedste, fordi modulet Saner COSP går mere i dybden med Kubernetes-sikkerhedsniveau og compliance-auditering end de fleste værktøjer, jeg har evalueret. Jeg kan især godt lide, hvordan COSP kortlægger RBAC-rettigheder på tværs af brugere, servicekonti og klyngeroller og markerer tilladelser med jokertegn samt roller, der ikke har været brugt i 30 dage. Dets styring af sikkerhedsniveau kontrollerer klynger i forhold til CIS, NIST 800-53, PCI DSS og HIPAA samtidigt med tilpassede benchmarks for hvert navnerum.
Vigtige funktioner i SecPod (Saner Platform)
- Kortlægning af eksponering af aktiver: Finder og sporer navnerum, pods, tjenester, ingress, konfigurationskort og hemmeligheder og markerer interneteksponerede ressourcer og åbne porte på tværs af klynger.
- Hygiejnescore for containerorkestrering: Samler resultater for eksponering, konfiguration, adgangskontrol og arbejdsbelastningssikkerhed i én samlet score, som du kan sammenligne på tværs af klynger og navnerum over tid.
- SSVC-baseret risikoprioritering: Bruger et CISA SSVC-beslutningstræ til at rangordne fund efter udnyttelighed, missionspåvirkning og automatiseringspotentiale, med resultater kortlagt til MITRE ATT&CK.
- Regler til automatisk udbedring: Giver dig mulighed for at konfigurere planlagte eller udløserbaserede rettelser af registrerede problemer med understøttelse af tilbagerulning, hvis en anvendt rettelse skal omgøres.
Integrationer i SecPod (Saner Platform)
Integrationer omfatter Amazon EKS, Microsoft AKS, Google GKE, selvadministreret Kubernetes, Freshservice, AWS, Azure og Google Cloud. REST- og rapport-API'er understøtter brugerdefinerede forbindelser, mens Okta, Azure AD, Auth0, PingID og PingFederate leverer identitetsintegrationer.
Pros and Cons
Pros:
- Dybdegående analyse af Kubernetes-eksponering og RBAC
- Compliancerapportering på tværs af flere rammeværk med tilpassede benchmarks
- Automatisk udbedring omfatter understøttelse af tilbagerulning
Cons:
- Ingen scanning af containerimages før implementering
- Ingen trusselsdetektion i realtid inde i containere
Learn more about SecPod (Saner Platform): Bedst til automatisk udbedring af containersårbarheder
- Gratis abonnement tilgængeligt
- Fra $350/måned
Visit WebsiteCustomer Rating:4.7/5
Aikido Security leverer et samlet kontrolpanel til at prioritere og filtrere problemer efter type, alvorlighed og scanningskilde. Aikido Security er en udviklercentreret platform til applikationssikkerhed, der kombinerer scanning af containerafbildninger, SAST, SCA, registrering af hemmeligheder, CSPM og beskyttelse under kørsel i applikationen på tværs af sky- og CI/CD-miljøer.
Hvem er Aikido Security bedst egnet til?
Aikido Security er et godt match til DevSecOps-teams, der vil opdage og udbedre containersårbarheder før implementering uden at tilføje agentbelastning eller komplekse værktøjer.
Hvorfor jeg valgte Aikido Security
Jeg valgte Aikido Security som et af de bedste værktøjer, fordi intet andet værktøj på denne liste håndterer udbedring af sårbarheder i basisafbildninger på samme måde. I stedet for blot at markere en sårbar basisafbildning genererer det tre til fem Dockerfile-varianter, der er klar til sammenfletning, og hver variant er forsynet med en præcis angivelse af, hvilke CVE'er der udbedres eller introduceres. Kombineret med biblioteket med mere end 2.000 hærdede basisafbildninger uden CVE'er kan dit team udskifte en risikabel basisafbildning uden at skulle gætte på kompromiserne.
Vigtige funktioner i Aikido Security
- Analyse af kodekald: Bekræfter, om sårbare funktioner i afhængigheder faktisk kaldes i din kodebase, hvilket reducerer antallet af falske positiver med op til 95 %.
- Generering af SBOM: Eksporterer softwarestyklister i formaterne CycloneDX, SPDX og CSV med VEX-analyse af udnyttelighed, tilgængelig via API til automatiserede arbejdsgange.
- Styring af CI/CD-pipelines: Blokerer implementeringer baseret på konfigurerbare alvorlighedstærskler på tværs af GitHub Actions, GitLab CI/CD, Jenkins, Azure Pipelines, CircleCI og Bitbucket Pipelines.
- Aikido Intel-trusselsfeed: Et proprietært realtidsfeed, der opdager ikke-offentliggjorte sårbarheder og malware i open source-økosystemer inden for 8 minutter efter offentliggørelsen.
Integrationer i Aikido Security
Aikido Security tilbyder indbyggede integrationer med GitHub, GitLab, Bitbucket, Azure Repos, seks CI/CD-platforme og mere end 12 containerregistre, herunder Amazon ECR, Harbor, JFrog og Docker Hub. Det kan også forbindes med AWS, Azure, GCP, Jira og Vanta samt give API-adgang til brugerdefinerede arbejdsgange.
Pros and Cons
Pros:
- Genererer automatisk sikre Dockerfile-rettelser til afbildninger
- Reducerer antallet af falske positiver med analyse af kodekald
- Tilbyder mere end 2.000 basisafbildninger uden CVE'er
Cons:
- Ingen eBPF-baseret registrering af containerkørsel
- Mangler integration med Kubernetes-native adgangskontrol ved optagelse
Learn more about Aikido Security: Bedst til Azure-native analyse af containerangrebsstier
- 30 dages gratis prøveperiode
- Fra $15/bruger/måned (faktureres årligt)

Microsoft Defender for Cloud filtrerer sårbarhedsanbefalinger efter containerressourcetype. Microsoft Defender for Cloud er en cloudbaseret applikationsbeskyttelsesplatform (CNAPP), der dækker scanning af containerafbildninger, detektion af trusler under kørsel, håndtering af Kubernetes-sikkerhedstilstand, CI/CD-pipelinesikkerhed og håndhævelse af politikker på tværs af Azure-, AWS- og GCP-miljøer.
Hvem er Microsoft Defender for Cloud bedst egnet til?
Det er et stærkt valg for Azure-native sikkerhedsteams, der har brug for at spore containerangrebsstier på tværs af cloudressourcer uden at tilføje en separat CNAPP.
Hvorfor valgte jeg Microsoft Defender for Cloud?
Jeg valgte Microsoft Defender for Cloud, fordi dens Cloud Security Graph gør noget, jeg ikke har set matchet i Azure-native miljøer: Den sporer udnyttelige angrebsstier fra en offentligt eksponeret container hele vejen gennem fejlkonfigureret RBAC, laterale netværksstier og identiteter med for mange tilladelser til kritiske cloudaktiver. Denne kontekstbevidste prioritering betyder, at jeg ikke jagter rå CVE-tal, men løser de stier, der faktisk kan udnyttes. Jeg kan også godt lide, at Kubernetes-kontrolleret implementering blokerer ikke-kompatible afbildninger ved implementering på tværs af AKS, EKS og GKE, så fund vedrørende sikkerhedstilstand omsættes til håndhævet politik i stedet for blot anbefalinger.
Vigtige funktioner i Microsoft Defender for Cloud
- Scanning af afbildninger i flere registre: Agentløs sårbarhedsvurdering scanner containerafbildninger på tværs af ACR, ECR, GAR, GCR, Docker Hub og JFrog Artifactory med daglige genscanninger, der dækker operativsystem- og sprogpakker.
- MITRE ATT&CK-tilknyttet trusselsdetektion: Over 60 indbyggede analyser, der er knyttet til MITRE ATT&CK-rammen for containere, registrerer mistænkelig aktivitet på klynge-, node- og arbejdsbelastningsniveau.
- Defender CLI-integration til CI/CD: Et kommandolinjeværktøj integrerer scanning af afbildninger i over 11 CI/CD-platforme, herunder GitHub Actions, Jenkins og GitLab, med SARIF-baseret godkendelses- og afvisningskontrol.
- SCA baseret på nåbarhed via Endor Labs: En integration med Endor Labs identificerer, hvilke sårbarheder i containerafhængigheder der faktisk kan nås under kørsel, hvilket reducerer støj i afhjælpningskøer.
Integrationer til Microsoft Defender for Cloud
Microsoft Defender for Cloud tilbyder indbyggede integrationer med AKS, Amazon EKS, Google GKE, Azure Container Registry, Amazon ECR, GitHub Actions, Jenkins, GitLab, Microsoft Defender XDR og Microsoft Sentinel. Den understøtter 12 dokumenterede CI/CD-integrationer samt GitHub Advanced Security, Endor Labs og Azure Arc.
Pros and Cons
Pros:
- Analyse af angrebsstier fra container til cloud
- Agentløs scanning af afbildninger på tværs af større registre
- Kubernetes-kontrolleret implementering til håndhævelse af politikker
Cons:
- Multicloud-funktioner halter bagefter Azure-funktionslighed
- Kompleks brugerflade rapporteret af virksomhedsbrugere
Learn more about Microsoft Defender for Cloud: 4Bedst til risikovurdering af containere på tværs af hele stakken
Wiz
- 14 dages gratis prøveperiode
- Pris oplyses efter anmodning

Wiz organiserer containerafbildninger efter livscyklus, alvorlighedsgrad og antal sårbarheder. Wiz er en cloudbaseret applikationsbeskyttelsesplatform (CNAPP), der kombinerer agentløs billedscanning, håndtering af Kubernetes' sikkerhedstilstand, registrering af trusler under kørsel, integration med CI/CD-pipelines og analyse af angrebsstier i én samlet platform.
Hvem er Wiz bedst egnet til?
Wiz er velegnet til virksomheders sikkerhedsteams, der administrerer miljøer med flere cloudplatforme og har brug for én platform til at vurdere og prioritere containerrisici på tværs af hele stakken – fra kode til kørsel.
Hvorfor jeg valgte Wiz
Wiz kommer med på min shortlist, fordi ingen anden platform korrelerer containerrisici på tværs af hele stakken på samme måde som dens sikkerhedsgraf. I stedet for at vise tusindvis af rå CVE'er kortlægger den relationer mellem sårbarheder, fejlkonfigurationer, eksponerede hemmeligheder og netværkseksponering for at identificere angrebsstier, der reelt kan udnyttes. Jeg kan også godt lide, hvordan dens KSPM dækker EKS, AKS og GKE med CIS-certificerede agentløse vurderinger og sporer lateral bevægelse fra Kubernetes-klynger ind i de underliggende cloudlag.
Wiz' vigtigste funktioner
- Wiz Defend-sensor til kørsel: En eBPF-baseret sensor, der overvåger systemkald, procesaktivitet og netværksstrømme på tværs af containeriserede arbejdsbelastninger med under 2 % CPU-overhead.
- Wiz-controller til godkendelse: En Kubernetes-integreret webhook, der blokerer ikke-kompatible eller usignerede containerafbildninger fra at blive implementeret baseret på centralt definerede sikkerhedspolitikker.
- Generering af SBOM: Agentløs, kontinuerlig oprettelse af softwarestyklister på tværs af registre, CI/CD-pipelines og kørselsmiljøer med fuldt overblik på pakkeniveau.
- Wiz-arbejdsgange: Python-baserede brugerdefinerede drejebøger, der automatiserer afhjælpende handlinger som tilbagekaldelse af cloudroller, rotation af legitimationsoplysninger og blokering af adgang til lagerbucketter.
Wiz-integrationer
Wiz tilbyder indbyggede integrationer med GitHub Actions, Jenkins, GitLab CI/CD, Azure DevOps, Amazon ECR, Google Artifact Registry, Azure Container Registry, Docker Hub, Jira og ServiceNow. Den kan også forbindes med Splunk, Microsoft Sentinel, Cosign og Notary.
Pros and Cons
Pros:
- Agentløs opsætning finder risici inden for få timer
- Sikkerhedsgrafen udpeger reelle angrebsstier
- CIS-certificeret sikkerhedstilstand for alle større Kubernetes-miljøer
Cons:
- Registrering af trusler under kørsel er relativt ny
- Nogle arbejdsgange til hændelsessøgning føles besværlige
Learn more about Wiz: Bedst til sårbarheds- og compliance-scanning
- 7 dages gratis prøveperiode
- Pris oplyses efter forespørgsel

Qualys Container Security sporer images, containere og værtssårbarheder efter alvorlighedsgrad. Qualys Container Security (CS) er en containersikkerhedsplatform, der dækker scanning af billedsårbarheder, detektion af trusler under kørsel, styring af Kubernetes-sikkerhedsstatus og compliance-auditering gennem hele containerens livscyklus – fra CI/CD-pipelines til produktion.
Hvem er Qualys Container Security (CS) bedst egnet til?
Qualys Container Security er velegnet til sikkerhedsteams i regulerede brancher, som har brug for at samle sårbarhedsscanning, compliance-auditering og detektion af trusler under kørsel på én platform.
Hvorfor valgte jeg Qualys Container Security (CS)
Jeg har inkluderet Qualys Container Security blandt mine bedste valg, fordi dens TruRisk-score går videre end rå CVSS-data og inddrager signaler om udnyttelighed fra den virkelige verden, såsom CISA KEV-data og ransomwareaktivitet, så dit team fokuserer på sårbarheder, der faktisk betyder noget. CIS Docker Benchmark v1.7.0 og compliance-kontroller for Kubernetes håndhæves løbende og bliver ikke kun kontrolleret efter behov. Jeg kan også godt lide, at eksport af SBOM'er i SPDX- og CycloneDX-formater er indbygget, hvilket er vigtigt, når du hurtigt har brug for gennemsigtighed i forsyningskæden.
Vigtige funktioner i Qualys Container Security (CS)
- Kubernetes-admissionscontroller: Opfanger Kubernetes API-anmodninger og evaluerer organisationens sikkerhedspolitikker, før arbejdsbelastninger implementeres i klyngen.
- QScanner CLI: Et kommandolinjeværktøj uden installation, der scanner lokale og eksterne containerimages og viser resultater i JSON-, SARIF- eller SBOM-formater til integration i pipelines.
- eBPF-baseret sensor til containerkørsel: Overvåger containerprocesser, filaktivitet, systemkald og netværksstrømme på kerneniveau uden behov for en hjælpecontainer eller en container med udvidede privilegier.
- Analyse af angrebsstier: Korrelerer containersårbarheder, fejlkonfigurationer i cloudmiljøer og overdrevne tilladelser for at visualisere udnyttelige stier på tværs af containere, noder og cloudressourcer.
Integrationer med Qualys Container Security (CS)
Qualys Container Security tilbyder indbyggede integrationer med GitLab CI/CD og Azure DevOps samt understøttelse af Jenkins og registerintegrationer til Amazon ECR, Azure Container Registry, GitHub Container Registry, JFrog Artifactory og Harbor. QScanner og API'er understøtter brugerdefinerede CI/CD-arbejdsgange.
Pros and Cons
Pros:
- TruRisk-scoren fremhæver sårbarheder, der reelt kan udnyttes
- eBPF-baseret beskyttelse under kørsel dækker angreb på kerneniveau
- SBOM-generering understøtter gennemsigtighed i softwareforsyningskæden
Cons:
- Licensmodellen er kompleks at fortolke
- Afhjælpningshandlinger kræver manuel indgriben fra teamet
Learn more about Qualys Container Security (CS): Bedst til omfattende skybaseret sikkerhed
- 30 dages gratis prøveperiode
- Priser oplyses efter forespørgsel

Prisma Cloud sporer sårbarheder i containerafbildninger på tværs af hele pipelinen. Prisma Cloud er en skybaseret applikationsbeskyttelsesplatform (CNAPP) fra Palo Alto Networks, der kombinerer scanning af containerafbildninger, registrering af trusler under kørsel, sikkerhedsstyring af Kubernetes' sikkerhedsniveau, integration med CI/CD-pipelines og auditering af overholdelse på tværs af multisky-miljøer.
Hvem er Prisma Cloud bedst egnet til?
Prisma Cloud er velegnet til virksomheders sikkerhedsteams, der administrerer multisky-miljøer og har brug for en enkelt platform, der dækker hele containerens livscyklus – fra kode til kørsel.
Hvorfor valgte jeg Prisma Cloud?
Prisma Cloud kommer med på min liste over kandidater, fordi platformen dækker mere af containerens sikkerhedslivscyklus på én platform end noget andet, jeg har evalueret. Jeg kan især godt lide arkitekturen med både agentløs og agentbaseret drift: Du kan få øjeblikkelig synlighed på tværs af et multisky-miljø uden at røre en eneste node og derefter tilføje Defender-agenter for dyb håndhævelse af sikkerheden under kørsel, hvor det virkelig tæller. Analysen af angrebsveje er det, der virkelig adskiller platformen, da den sammenkæder CVE'er, fejlkonfigurationer af IAM og netværkseksponering i en visuel graf, så du løser de risici, der faktisk kan udnyttes.
De vigtigste funktioner i Prisma Cloud
- Sandkasse til analyse af afbildninger: Udfører dynamisk containerafbildninger i et isoleret miljø for at registrere malware eller kryptomineringsaktivitet, før afbildningerne når produktionen.
- Dækning af rammeværker for overholdelse: Kører mere end 400 kontroller direkte mod rammeværker, herunder CIS, NIST SP 800-190, PCI DSS, HIPAA, FedRAMP High og DISA STIG.
- Generering af softwarestykliste: Opretter automatisk SBOM'er som en del af modulet til sikkerhed i forsyningskæden, så teams får fuld synlighed over afhængigheder med åben kildekode.
- Baselining af adfærd: Profilerer normal containerproces-, filsystem- og netværksaktivitet i en indledende indlæringsperiode og markerer eller blokerer derefter afvigelser i realtid.
Integrationer med Prisma Cloud
Prisma Cloud tilbyder indbyggede integrationer med Jenkins, GitHub Actions, CircleCI, AWS CodeBuild, Azure DevOps, Google Cloud Build, Docker Hub, Amazon ECR, Google Container Registry og Azure Container Registry.
Pros and Cons
Pros:
- Analyse af angrebsveje visualiserer reelle scenarier for udnyttelse
- Mulighed for både agentløs og agentbaseret implementering
- Mere end 400 kontroller til overholdelse af lovgivning
Cons:
- Den store mængde advarsler kan overvælde små teams
- Kompleks konfiguration til multisky-miljøer
Learn more about Prisma Cloud: Bedst til forebyggelse af afvigelser under kørsel i containere
- Gratis prøveperiode tilgængelig
- Pris oplyses på forespørgsel

Aqua-arbejdsbelastningsoversigten giver en topologisk visning af Kubernetes-klyngesikkerhed. Aqua Security er en containersikkerhedsplatform bygget op omkring eBPF-baseret beskyttelse under kørsel, scanning af billeders sårbarheder, styring af Kubernetes-sikkerhedsniveau og sikkerhed i softwareforsyningskæden på tværs af multicloud- og hybridmiljøer.
Hvem er Aqua Security bedst egnet til?
Aqua Security er velegnet til sikkerheds- og platformsteknikteams, der kører containeriserede arbejdsbelastninger i stor skala og har brug for trusselsregistrering under kørsel sammen med sikkerhed i forsyningskæden.
Hvorfor valgte jeg Aqua Security?
Aqua Security kommer med på min udvalgte liste, fordi den eBPF-baserede forebyggelse af afvigelser reelt er førende i klassen: Når en container afviger fra sin kendte, godkendte tilstand under kørsel, blokerer Aqua den uautoriserede proces- eller filændring uden at afslutte arbejdsbelastningen. Jeg kan også godt lide sandkassen til dynamisk trusselsanalyse, som opdager filløs malware og nuldagstrusler, som statisk scanning helt overser. Den patenterede sårbarhedsafskærmning blokerer udnyttelse af ikke-patchede komponenter under kørsel, hvilket giver dit team tid uden at kræve en kodeændring.
Vigtige funktioner i Aqua Security
- Sandkasse til dynamisk trusselsanalyse: Kører containerafbildninger i en sikker virtuel sandkasse for at opdage filløs malware, nuldagsangreb og trusler mod forsyningskæden, som statisk scanning overser.
- Risikooversigt for Kubernetes: Giver et interaktivt kort i realtid over kørende klynger, som synliggør og vurderer sikkerhedsrisici på tværs af navnerum, noder, containere og netværksforbindelser.
- Modul til sikkerhed i softwareforsyningskæden: Scanner alle kildekodelagre for sårbarheder, fejlkonfigurationer i IaC, hemmeligheder og licensproblemer, samtidig med at der genereres digitalt signerede SBOM'er på hvert trin i byggepipelines.
- CI/CD-sikringspolitikker: Håndhæver sikkerhedsgates med bestået/ikke bestået på tværs af Jenkins, GitHub Actions, GitLab CI og andre platforme for at blokere ikke-kompatible afbildninger fra at gå videre til implementering.
Integrationer med Aqua Security
Aqua Security tilbyder indbyggede integrationer på tværs af mere end 8 CI/CD-platforme og mere end 10 containerregistre, herunder Jenkins, GitLab CI, GitHub Actions, Azure DevOps, Amazon ECR, JFrog Artifactory, Harbor, Red Hat Quay, Docker Hub og Sonatype Nexus Repository. Den understøtter også Terraform og AWS CloudFormation.
Pros and Cons
Pros:
- Forebyggelse af afvigelser blokerer uautoriserede ændringer i containere
- FedRAMP High-godkendelse understøtter regulerede miljøer
- Dynamisk sandkasse opdager filløs malware i containere
Cons:
- Priserne er ikke gennemsigtige uden kontakt til leverandøren
- Navigationen i brugerfladen frustrerer nye administratorer
Learn more about Aqua Security: Bedst til containerindsigt og retsmedicinsk analyse
- Gratis demo tilgængelig
- Priser oplyses på forespørgsel

Sysdig viser pakkesårbarheder på tværs af containerbilledets lag. Sysdig er en cloudbaseret platform til beskyttelse af applikationer (CNAPP), der kombinerer detektion af trusler under kørsel, scanning af billedsårbarheder, styring af Kubernetes-sikkerhedsniveau og funktioner til retsmedicinsk undersøgelse baseret på motoren med åben kildekode Falco.
Hvem er Sysdig bedst egnet til?
Sysdig er velegnet til sikkerheds- og platformsteknikteams, der kører containeriserede arbejdsbelastninger i stor skala og har brug for dyb indsigt i kørselstilstanden samt mulighed for at undersøge hændelser, efter de er opstået.
Hvorfor jeg valgte Sysdig
Sysdig kommer med på min kortliste, fordi det er den eneste leverandør her, der skabte Falco, den CNCF-promoverede detektionsmotor til kørselstilstand, som nu kører i 60 % af Fortune 500-miljøerne. Dette fundament giver uovertruffen indsigt i containere: Den eBPF-baserede registrering af systemkald lader dig se præcis, hvilke processer der kørte, hvilke filer der blev berørt, og hvilke forbindelser der blev oprettet inde i en container, i realtid. Når en hændelse opstår, lader Sysdigs retsmedicinske rekonstruktion dig afspille hele angrebets tidslinje i stedet for at stykke den sammen ud fra ufuldstændige logfiler.
Vigtige funktioner i Sysdig
- Sysdig Sage: En AI-assistent, der besvarer sikkerhedsspørgsmål i et almindeligt sprog og automatisk opretter afhjælpningsopgaver med alle relevante kontekstuelle oplysninger.
- Angrebsgraf i skyen: Visualiserer udnyttelige angrebsstier ved at sammenholde sårbarheder, fejlkonfigurationer, eksponerede hemmeligheder og omfattende tilladelser på tværs af dit miljø.
- Sikkerhed i softwareforsyningskæden: Validerer billeders oprindelse og understøtter verificering af Sigstore-/Cosign-billedsignaturer for at opdage manipulation gennem hele kæden fra opbygning til udrulning.
- Kontinuerlig overvågning af overholdelse: Kontrollerer automatisk dit miljø i forhold til rammeværk som FedRAMP, PCI-DSS, HIPAA og CIS Benchmarks med PDF-rapporter, der er klar til revision, efter behov.
Sysdig-integrationer
Sysdig tilbyder dokumenterede integrationer med GitHub Actions, GitLab CI, Jenkins, CircleCI, Argo CD, AWS ECR, Google GCR, Azure ACR, Harbor og JFrog Artifactory. Det kan også forbindes med Splunk, Jira, ServiceNow, Slack, PagerDuty og Open Policy Agent.
Pros and Cons
Pros:
- Den dybeste indsigt i kørselstilstanden med Falcos registrering af systemkald
- Sammenholder risikostier med angrebsgrafen i skyen
- Retsmedicinsk analyse i realtid med angrebets tidslinjer, der kan rekonstrueres
Cons:
- Den indledende opsætning og finjustering er kompleks
- Ingen gratis prøveperiode for Sysdig Secure
Learn more about Sysdig: Bedst til kørselstidsbaseret prioritering af sårbarheder
- Gratis demo tilgængelig
- Pris oplyses efter anmodning

Sysdig Secure viser pakkesårbarheder på tværs af lag i containerafbildninger. Sysdig Secure er en CNAPP- og containersikkerhedsplatform baseret på eBPF-baseret kørselstidsdetektion, der dækker scanning af sårbarheder i containerafbildninger, håndtering af Kubernetes-sikkerhedsniveau, detektion og respons i cloudmiljøer, compliance-audit og sikkerhed i CI/CD-pipelines.
Hvem er Sysdig Secure bedst egnet til?
Sysdig Secure er et stærkt valg for sikkerheds- og platformsteknikteams i virksomheder, der driver Kubernetes-miljøer i stor skala og har brug for kørselstidskontekst for at kunne skære igennem sårbarhedsstøjen.
Hvorfor valgte jeg Sysdig Secure?
Sysdig Secure har fået en plads på min liste, fordi platformen er bygget på Falco, den kørselstidsmotor, der er gradueret af CNCF, og som registrerer trusler på kerneniveau ved hjælp af eBPF, hvilket giver en synlighed, som ingen statisk scanner kan matche. Det mest overbevisende er prioriteringen af pakker i brug: Kørselstidskontekst filtrerer sårbarheder fra, som er knyttet til pakker, der faktisk ikke er indlæst i hukommelsen, og reducerer støjen med op til 99,8 %, så dit team arbejder med en reel liste i stedet for en teoretisk. CVE360-grafen tilføjer derefter data om udnyttelighed og aktivkritikalitet, så prioriteringen bliver reelt handlingsorienteret.
Vigtige funktioner i Sysdig Secure
- Falco-baseret kørselstidsmotor: Registrerer trusler på kerneniveau ved hjælp af eBPF-instrumentering og opfanger Linux-systemkald på tværs af containere og værter i realtid.
- Angrebsgraf for cloudmiljøet: Korrelerer sårbarheder, fejlkonfigurationer, eksponerede hemmeligheder og overdrevne tilladelser for at kortlægge udnyttelige angrebsveje på tværs af dit cloudmiljø.
- Sysdig Sage GenAI-assistent: Besvarer sikkerhedsspørgsmål i et letforståeligt sprog og guider dit team gennem trinvis afhjælpning, herunder præcise kommandoer og opgraderingsforløb for basisafbildninger.
- Compliance-modul: Reviderer løbende Kubernetes- og cloudkonfigurationer i forhold til rammeværk som FedRAMP, PCI DSS 4.0, HIPAA, DISA STIG'er og CIS-benchmarks med planlagt generering af PDF- og CSV-rapporter.
Integrationer med Sysdig Secure
Sysdig Secure tilbyder indbyggede integrationer med GitHub Actions, GitLab, Jenkins, Azure Pipelines, Amazon ECR, Azure Container Registry, Docker Hub, Quay, Splunk og ServiceNow. Platformen understøtter også Backstage og en API til tilpassede sikkerhedsarbejdsgange.
Pros and Cons
Pros:
- Filtrerer sårbarheder fra, som ikke findes i hukommelsen
- Detektion på kerneniveau med Falco eBPF-motoren
- Dækker compliance for regulerede brancher
Cons:
- Den indledende konfiguration er teknisk krævende
- Funktionerne til rapportering fra kontrolpaneler er begrænsede
Learn more about Sysdig Secure: Bedst til Kubernetes-indbygget forsyningskædesikkerhed
- 60 dages gratis prøveperiode
- Pris oplyses efter anmodning
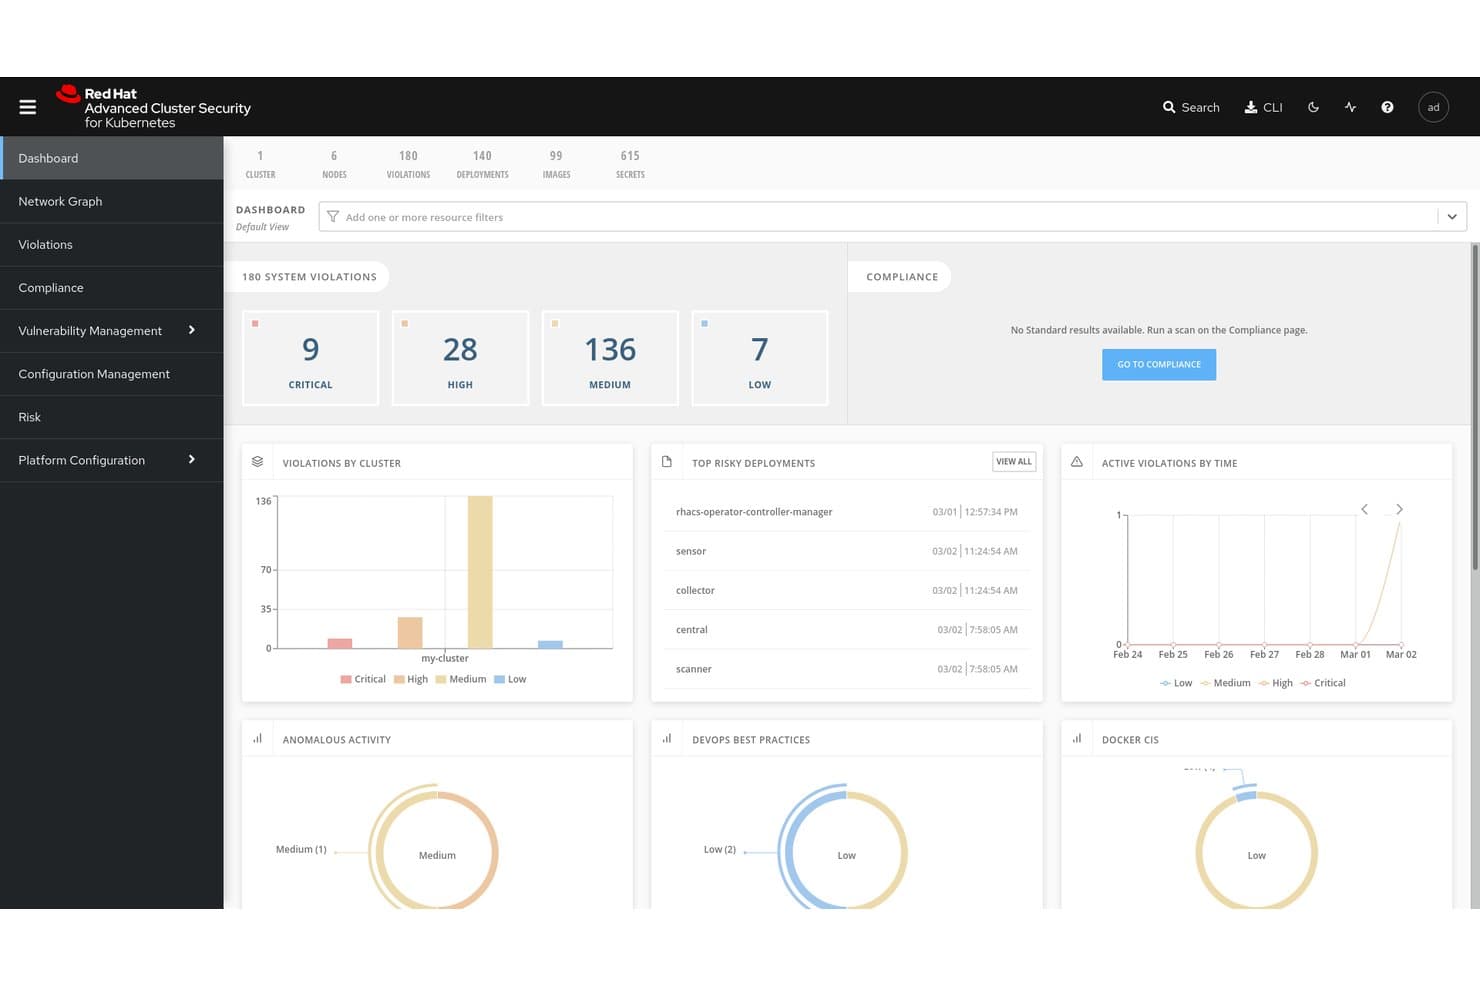
Red Hats avancerede klyngesikkerhed til Kubernetes centraliserer overblikket over overtrædelser og risici. Red Hats avancerede klyngesikkerhed til Kubernetes (RHACS) er en Kubernetes-indbygget containersikkerhedsplatform, der dækker scanning af billedsårbarheder, registrering af trusler under kørsel, håndhævelse af politikker og compliance-audit på tværs af miljøer med flere klynger og cloudmiljøer.
Hvem er Red Hats avancerede klyngesikkerhed til Kubernetes bedst egnet til?
RHACS er et naturligt valg for platform- og DevSecOps-teams, der kører arbejdsbelastninger på Red Hat OpenShift eller Kubernetes-miljøer i flere cloudmiljøer, og som har brug for dyb, indbygget sikkerhedsdækning på tværs af hele containerens livscyklus.
Hvorfor valgte jeg Red Hats avancerede klyngesikkerhed til Kubernetes?
Jeg valgte RHACS som en af de bedste løsninger, fordi den er udviklet specifikt til Kubernetes fra bunden, hvilket gør den særligt velegnet til forsyningskædesikkerhed på orkestreringsniveau. Jeg kan især godt lide, hvordan den kombinerer Cosign/Sigstore-verifikation af billedsignaturer med SBOM-generering i SPDX 2.3-format, så teams kan håndhæve politikker, der blokerer usignerede billeder, før de overhovedet når klyngen. Dens
roxctl-CLI integreres direkte i Jenkins-, GitHub Actions- og Tekton-pipelines, så byggeprocesser kan stoppes ved overtrædelser af politikker ved konfigurerbare alvorlighedstærskler.Vigtige funktioner i Red Hats avancerede klyngesikkerhed til Kubernetes
- eBPF CO-RE-indsamling under kørsel: Registrerer telemetri på kerneniveau for systemkald, processer, filer og netværk fra kørende containere uden kernemoduler eller sidecar-containere.
- Admissionscontroller med konfigurerbare fejltilstande: Håndhæver politikker ved udrulning via en Kubernetes-admission-webhook med enten åben- eller lukket-fejl-adfærd, så den passer til dine krav til tilgængelighed og sikkerhed.
- Automatiseret compliance-scanning: Kører planlagte kontroller i forhold til CIS-, NIST-, PCI DSS 4.0-, HIPAA- og ISO 27001-rammeværker med eksport af auditorklar dokumentation med ét klik fra et enkelt kontrolpanel.
- Opdagelse på tværs af klynger: Registrerer ubeskyttede klynger på tværs af Amazon EKS, Google GKE og Microsoft AKS via integration med Paladin Cloud og Red Hat OpenShift Cluster Manager.
Integrationer til Red Hats avancerede klyngesikkerhed til Kubernetes
Indbyggede integrationer omfatter Red Hat OpenShift, Amazon EKS, Google GKE, Microsoft AKS, Jenkins, GitHub Actions, Tekton og Argo CD. RHACS kan også forbindes med Quay, Amazon ECR og Prometheus via sit metrik-endepunkt.
Pros and Cons
Pros:
- Udviklet specifikt til Kubernetes-sikkerhedskontroller
- eBPF-indsigt under kørsel med registrering på kerneniveau
- Omfattende compliance-dækning på tværs af flere rammeværk
Cons:
- De mest omfattende funktioner er knyttet til OpenShift-platformen
- Nogle administrationsopgaver kræver en kommandolinjegrænseflade
Learn more about Red Hat Advanced Cluster Security for Kubernetes:
Andre løsninger til containersikkerhed
Her er nogle yderligere muligheder inden for løsninger til containersikkerhed, som ikke kom med på min liste, men som stadig er værd at undersøge:
- 11Orca SecurityBedst til sidescanning af containere
- 12ARMOBedst til Kubernetes-RBAC og hærdning under kørsel
- 13CrowdStrike Falcon Cloud SecurityBedst til modstanderbaseret rangering af containerrisici
- 14SnykBedst til håndtering af sårbarheder i containere
- 15Check Point CloudGuardBedst til ThreatCloud AI-beriget beskyttelse under kørsel
- 16NeuVectorBedst til åben kildekode-baseret nultillidssikkerhed for containere
- 17PingSafeBedst til adaptivt trusselsforsvar
- 18Trend Micro Cloud SecurityBedst til CNAPP til virksomheder med XDR-korrelation
- 19Tenable Container Security ScannerBedst til eksponeringsdrevet risikostyring af containere
Sådan evaluerer jeg løsninger til containersikkerhed
Jeg evaluerer værktøjer til containersikkerhed i to lag: grundlæggende funktioner som scanning af imagefiler og detektering i kørselstid samt differentierende funktioner som dybden af Kubernetes-hærdning og CI/CD-integration.
Kernefunktionalitet (grundkrav for denne liste)
Når jeg udvælger værktøjer til min liste, bedømmer jeg hvert værktøj på en skala fra 0 (tilbyder ikke funktionen) til 5 (udmærker sig på området) for hver af de nedenstående kernefunktioner. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 65 % for at komme i betragtning til inklusion.
- Scanning for sårbarheder i imagefiler: Jeg undersøger, om værktøjet scanner containerimagefiler på tværs af registre for CVE'er, indlejrede hemmeligheder og forældede pakker – samt om det genererer SBOM'er.
- Detektering af trusler i kørselstid: Realtidsovervågning af kørende containere er vigtig, så jeg vurderer, hvordan hvert værktøj registrerer unormale processer, uventede netværkskald og ændringer i containere.
- Hærdning af Kubernetes-konfiguration: Hvert værktøj bør vurdere K8s-klynger i forhold til CIS-benchmarks, markere risikable RBAC-tilladelser og synliggøre fejlkonfigurerede admission-controllere.
- Integration med CI/CD-pipelines: Jeg ser på, hvordan hvert værktøj integreres i bygge-pipelines for at kontrollere implementeringer – og om det understøtter politikontroller i GitHub Actions, GitLab CI eller Jenkins.
- Overholdelse og håndhævelse af politikker: Forudbyggede politikskabeloner til rammeværk som PCI-DSS, HIPAA og SOC 2 er et grundkrav; jeg vurderer også mulighederne for at oprette tilpassede politikker og rapporteringens dybde.
- Kontroller til netværkssegmentering: Containerbevidst mikrosegmentering hjælper med at forhindre lateral bevægelse, så jeg ser efter håndhævelse af L3–L7-politikker og tydelig synlighed i øst-vest-trafikken.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, ser jeg på, hvad der adskiller de enkelte platforme.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
AI-drevet risikoprioritering er en vigtig differentieringsfaktor – værktøjer, der korrelerer CVE'er med eksponering i kørselstid og mulighed for udnyttelse, hjælper teams med at skære igennem alarmstøj og fokusere på reelle trusler. Jeg vurderer også håndhævelse via admission-controllere, som blokerer for, at ikke-kompatible arbejdsbelastninger implementeres i klynger, før de skaber problemer. Samlede CNAPP-funktioner er vigtige, når teams ønsker containersikkerhed kombineret med CSPM, CWPP og CIEM i én konsol, hvilket reducerer antallet af værktøjer på tværs af den cloud-native stak.
Mere end funktioner
Implementeringsmodellen har stor betydning her. Jeg undersøger, om et værktøj understøtter agentbaseret, agentløs eller hybrid scanning – og om det kan køre i isolerede netværk for regulerede teams. Integrationer med økosystemet er lige så vigtige; et værktøj, der kan forbindes med jeres SIEM, billetsystem og registre som Harbor eller Artifactory, sørger for, at sikkerhedsdata flyder derhen, hvor jeres team allerede arbejder. Jeg vurderer også skalerbarheden, nærmere bestemt hvor lette sensorerne til kørselstid er på tværs af klynger med tusindvis af noder, samt om der findes synlighed på tværs af flere clouds i én konsol.
Sådan vælger du en løsning til containersikkerhed
Det er nemt at fare vild i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for softwarevalg, får du her en tjekliste over faktorer, du bør have i tankerne:
| Faktor | Hvad skal du overveje? |
|---|---|
| FaktorSkalerbarhed | Hvad skal du overveje?Kan værktøjet vokse sammen med din virksomhed? Overvej, om det kan håndtere øgede arbejdsbelastninger og flere brugere uden behov for konstante opgraderinger. |
| FaktorIntegrationer | Hvad skal du overveje?Fungerer det sammen med dine eksisterende værktøjer? Kontrollér kompatibiliteten med CI/CD-pipelines, cloududbydere og anden vigtig software. |
| FaktorTilpasningsmuligheder | Hvad skal du overveje?Kan du tilpasse det til dine behov? Se efter muligheder for at justere indstillinger, kontrolpaneler og advarsler, så de passer til din arbejdsgang. |
| FaktorBrugervenlighed | Hvad skal du overveje?Er det brugervenligt? Sørg for, at brugerfladen er intuitiv og kræver minimal oplæring, så dit team hurtigt kan komme i gang. |
| FaktorImplementering og introduktion | Hvad skal du overveje?Hvor hurtigt kan du komme i gang? Vurder opsætningstiden, tilgængeligheden af ressourcer som oplæring samt support i de indledende faser. |
| FaktorPris | Hvad skal du overveje?Passer det til dit budget? Sammenlign prisplaner, vær opmærksom på skjulte gebyrer, og overvej den værdi, du får for prisen. |
| FaktorSikkerhedsforanstaltninger | Hvad skal du overveje?Er der stærk beskyttelse? Se efter kryptering, adgangskontroller og overholdelse af branchestandarder for at sikre datasikkerheden. |
| FaktorCompliancekrav | Hvad skal du overveje?Lever det op til reglerne? Kontrollér, om løsningen overholder de lovmæssige standarder, der er relevante for din branche, såsom GDPR eller HIPAA. |
Hvad er løsninger til containersikkerhed?
Sikkerhedsløsninger til containere er værktøjer, der er udviklet til at beskytte containeriserede applikationer mod sårbarheder og trusler. IT-fagfolk, udviklere og sikkerhedsteams bruger generelt disse værktøjer til at sikre, at applikationer kører sikkert i forskellige miljøer, uanset om de bruger Docker-alternativer eller andre containerplatforme. Sårbarhedsscanning, kontroller af regeloverholdelse og beskyttelse under kørsel hjælper med at identificere risici, overholde regler og beskytte driften. Disse værktøjer leverer den nødvendige sikkerhed for at holde dine containeriserede applikationer sikre og i overensstemmelse med kravene.
Funktioner
Når du vælger sikkerhedsløsninger til containere, bør du holde øje med følgende vigtige funktioner:
- Sårbarhedsscanning: Identificerer og advarer dig om potentielle sikkerhedsrisici i dine containerafbildninger og kørende applikationer.
- Kontroller af regeloverholdelse: Sikrer, at dine containere overholder branchestandarder og regler som GDPR og HIPAA.
- Beskyttelse under kørsel: Overvåger og forsvarer mod trusler under udførelsen af containeriserede applikationer.
- Integrationsmuligheder: Fungerer problemfrit sammen med dine eksisterende CI/CD-pipelines og cloududbydere for at opretholde sikkerheden på tværs af udviklingsstadier.
- Rollebaseret adgangskontrol: Giver dig mulighed for at angive tilladelser og administrere brugeradgang til følsomme oplysninger og handlinger.
- Automatiseret afhjælpning: Leverer automatiske løsninger på identificerede sårbarheder, hvilket reducerer behovet for manuel indgriben.
- Advarsler i realtid: Underretter straks dit team om sikkerhedshændelser, så der kan reageres hurtigt.
- Tilpasningsbare kontrolpaneler: Giver en skræddersyet visning af sikkerhedsmålinger og advarsler, hvilket gør det nemmere at overvåge det, der er vigtigt for dig.
- Kryptering: Sikrer, at data i containere er beskyttet mod uautoriseret adgang.
- Maskinlæringsbaseret trusselsdetektion: Bruger avancerede algoritmer til at identificere og forudsige potentielle trusler, hvilket styrker de overordnede sikkerhedsforanstaltninger.
Fordele
Implementering af sikkerhedsløsninger til containere giver flere fordele for dit team og din virksomhed. Her er nogle af dem, du kan se frem til:
- Forbedret sikkerhed: Ved at bruge sårbarhedsscanning og beskyttelse under kørsel reducerer du risikoen for brud og beskytter følsomme data.
- Overholdelse af regler: Kontroller af regeloverholdelse sikrer, at din drift opfylder de nødvendige juridiske standarder, så bøder og juridiske problemer undgås.
- Tidsbesparelser: Automatiseret afhjælpning og advarsler i realtid gør det muligt for dit team at reagere hurtigt på trusler uden manuel indsats.
- Forbedret effektivitet: Integrationsmuligheder med eksisterende værktøjer strømliner processer og opretholder sikkerheden gennem hele udviklingen.
- Adgangskontrol: Rollebaseret adgangskontrol hjælper med at administrere, hvem der kan få adgang til hvad, og reducerer risikoen for uautoriserede handlinger.
- Velinformerede beslutninger: Tilpasningsbare kontrolpaneler giver indsigt i sikkerhedsmålinger, så du kan træffe bedre informerede sikkerhedsbeslutninger.
- Databeskyttelse: Kryptering sikrer, at data er beskyttet mod uautoriseret adgang, og opretholder fortrolighed og integritet.
Omkostninger og priser
Valg af sikkerhedsløsninger til containere kræver en forståelse af de forskellige prismodeller og tilgængelige abonnementer. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser med mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske funktioner, der er inkluderet i sikkerhedsløsninger til containere:
Sammenligningstabel for abonnementer på sikkerhedsløsninger til containere
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitspris$0 | Almindelige funktionerGrundlæggende sårbarhedsscanning, begrænsede kontroller af regeloverholdelse og support fra fællesskabet. |
| AbonnementstypePersonligt abonnement | Gennemsnitspris$5-$25/user/month | Almindelige funktionerAvanceret scanning, grundlæggende beskyttelse under kørsel og e-mailsupport. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitspris$30-$75/user/month | Almindelige funktionerFuldstændige kontroller af regeloverholdelse, integrationsmuligheder og rollebaseret adgangskontrol. |
| AbonnementstypeVirksomhedsabonnement til store organisationer | Gennemsnitspris$100+/user/month | Almindelige funktionerTilpasningsbare kontrolpaneler, maskinlæringsbaseret trusselsdetektion og dedikeret kundesupport. |
Ofte stillede spørgsmål om containersikkerhedsløsninger
Hvilke kompromiser bør du forvente mellem open source- og kommercielle containersikkerhedsværktøjer?
Med open source-værktøjer får du ofte fleksibilitet, mulighed for tilpasning og ingen licensgebyrer – men du kommer som regel til at bære en større byrde med hensyn til integration, finjustering og support. Kommercielle løsninger samler typisk flere funktioner, der fungerer direkte fra start (oversigter, alarmer, politikmotorer), men du kan blive bundet til leverandørens begrænsninger eller højere omkostninger, efterhånden som du skalerer. Du bør vurdere dit teams modenhed, kompleksiteten i dine miljøer og din villighed til at bygge integrationskode mellem værktøjerne.
Hvilke udfordringer opstår der, når man sikrer containere på tværs af multicloud- eller hybridinfrastrukturer?
I multicloud-miljøer vil du møde inkonsistente API’er, forskellige identitetsmodeller og forskellige netværkspolitikker. En løsning, der fungerer i AWS, kan muligvis ikke uden videre overføres til Azure eller lokal infrastruktur. Du får brug for værktøjer, der abstraherer disse forskelle (eller anvender et centralt kontrolplan), og som muliggør en ensartet sikkerhedsstatus på tværs af cloudmiljøer.
Hvordan kan jeg løse problemer med containere, der afsluttes uventet i AWS Fargate?
Uventede afslutninger af containere i AWS Fargate kan skyldes begrænsede ressourcer eller fejlkonfigurationer. Kontrollér opgavedefinitionen for at sikre korrekte ressourceallokeringer, og gennemgå logfilerne for fejlmeddelelser. Justering af indstillingerne for hukommelse eller CPU kan løse problemet.
Hvordan håndterer man falske positiver i sårbarhedsscanninger af containerafbildninger?
Falske positiver er almindelige, når scannere markerer problemer med lav indvirkning eller afhængigheder, som din app faktisk ikke bruger. For at reducere støjen kan du finjustere scannerens tærskelværdier, undertrykke alarmer om fund med lav risiko og sammenholde scanningsresultater over tid for at identificere vedvarende problemer. Du kan også krydsvalidere fund med flere værktøjer eller bruge et metarammeværk (f.eks. LUCID) for at reducere uoverensstemmelser mellem scannere.