

Upptäcka de 10 bästa verktygen för nätverkssäkerhetsrevision 2026

10 Kortlista över de bästa verktygen för nätverkssäkerhetsgranskning


När det gäller att skydda organisationens nätverk vet jag att du letar efter något mer än bara grundläggande säkerhetsfunktioner. Verktyg för nätverkssäkerhetsgranskning fungerar som vakthunden för din IT-infrastruktur och övervakar sårbarheter och obehöriga ändringar.
Den främsta fördelen är att dessa verktyg skapar klarhet i nätverkssäkerhetens kaotiska värld genom att erbjuda insikter i realtid och konkreta rekommendationer. De löser viktiga problem som blinda fläckar i säkerhetsprotokoll, förvirrande efterlevnadskrav och brist på snabba sårbarhetsbedömningar.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för nätverkssäkerhetsgranskning
I den här jämförelsetabellen sammanfattas prisuppgifterna för mina främsta val av verktyg för nätverkssäkerhetsgranskning, så att du kan hitta det bästa alternativet för din budget och verksamhet.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för molnbaserad säkerhet och efterlevnad | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för skanning av webbapplikationer | Gratis demonstration tillgänglig | Från $50/användare/månad (faktureras årsvis) | Website | |
| 3 | Bäst för datacentrerad sårbarhetsbedömning | Not available | Prisuppgift på begäran | Website | |
| 4 | Bäst för omfattande tester av sårbarheter i webben | Gratisabonnemang finns tillgängligt | Från $39/användare/månad (faktureras årsvis) | Website | |
| 5 | Bäst för upptäckt av konfigurationsändringar | Gratis demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för kontinuerlig insikt i sårbarheter | Kostnadsfri demo | Från $3/användare/månad (faktureras årligen) | Website | |
| 7 | Bäst för riskbaserad sårbarhetshantering | Not available | Pris på begäran | Website | |
| 8 | Bäst för bred sårbarhetsdetektering | 7 dagars kostnadsfri provperiod + kostnadsfri demo | Pris på begäran | Website | |
| 9 | Bäst för att upptäcka sårbarheter i webbappar | Not available | Gratis (öppen källkod) | Website | |
| 10 | Bäst för insyn i digitala ekosystem | Not available | Pris på begäran | Website |
Recensioner av de bästa verktygen för nätverkssäkerhetsgranskning
Nedan finns mina detaljerade sammanfattningar av de bästa verktygen för nätverkssäkerhetsgranskning som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de bästa användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Qualys
Bäst för molnbaserad säkerhet och efterlevnad
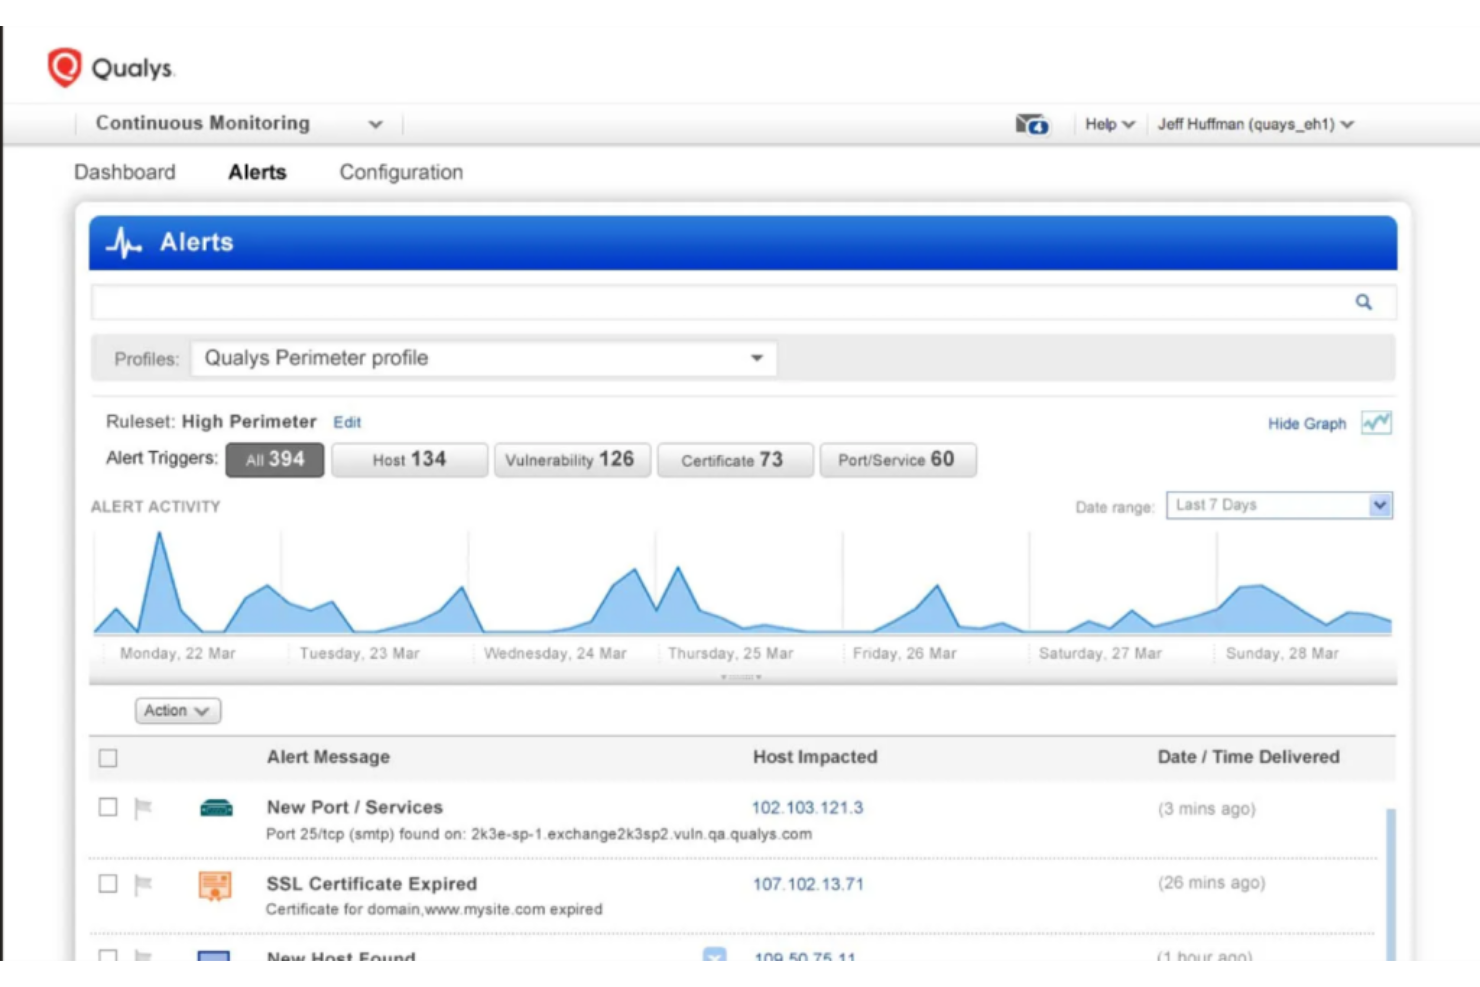
Qualys är en ledande molnbaserad säkerhets- och efterlevnadslösning som är skicklig på att identifiera och hantera hot. Med sin molncentrerade grund är den anpassad för organisationer som vill utnyttja molninfrastruktur utan att kompromissa med säkerhet eller efterlevnad.
Varför jag valde Qualys:
När jag fastställde vilka verktyg som var bäst framstod Qualys som en ledande kandidat tack vare sin dedikerade molnbaserade strategi för säkerhet och efterlevnad. Om man bedömer dess funktionsuppsättning och jämför den med andra plattformar är det tydligt att Qualys har skapat sig en nisch med sina integrerade lösningar där molnet står i centrum. Jag valde det inte bara för dess molnfunktioner, utan också för dess heltäckande säkerhetsstrategi som passar in i moderna IT-ekosystem och motsvarar behovet av molnbaserad säkerhet och efterlevnad.
Utmärkande funktioner och integrationer:
Qualys erbjuder en omfattande uppsättning funktioner som omfattar brandväggshantering, sårbarhetsidentifiering och tillämpning av säkerhetspolicyer, vilket säkerställer att IP-adresser och slutpunkter förblir skyddade mot potentiella hackare. Dess mallar är särskilt enkla att distribuera och anpassa, vilket gör det lättare att följa säkerhetsstandarder. När det gäller integrationer kan Qualys kopplas till Windows-servermiljöer och användas tillsammans med lokala system, vilket förbättrar dess mångsidighet.
Pros and Cons
Pros:
- Robusta molnbaserade säkerhetslösningar med omfattande funktionalitet.
- Lättanpassade mallar som motsvarar säkerhetskrav.
- Mångsidiga integrationer med både molnbaserade och lokala miljöer.
Cons:
- Den omfattande uppsättningen verktyg kan vara överväldigande för nybörjare.
- Prissättningsmodellen saknar transparens, vilket kan försvåra budgeteringen.
- Vissa användare kan uppleva en brant inlärningskurva för att utnyttja dess fulla potential.

Acunetix
Bäst för skanning av webbapplikationer
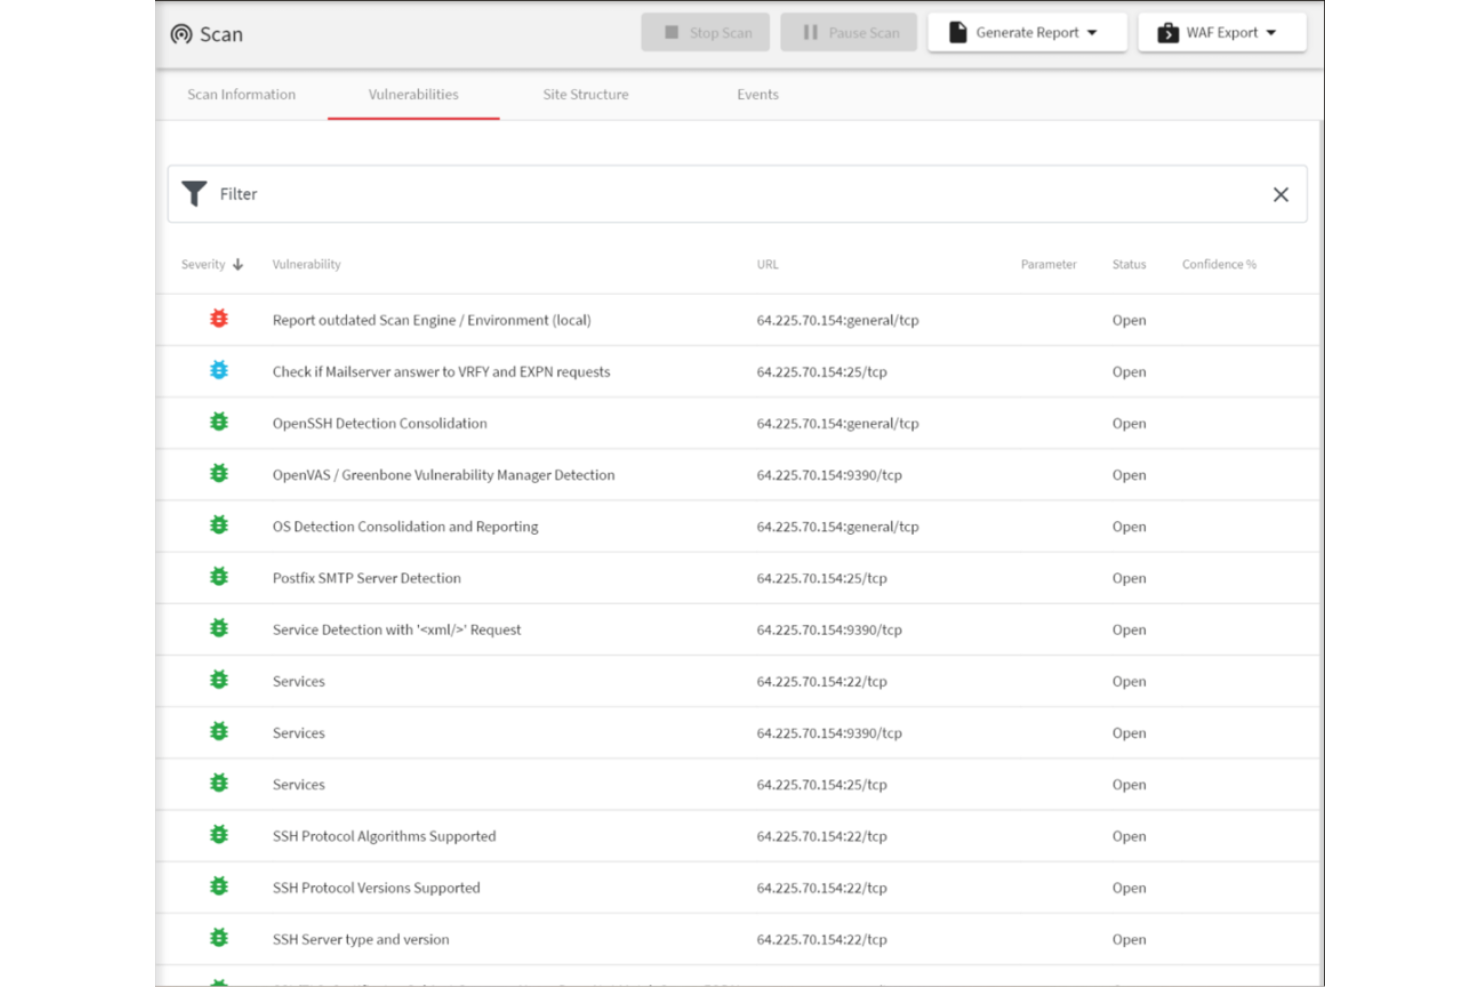
Acunetix är laserfokuserat på att tränga djupt in i världen av sårbarheter i webbapplikationer. Det utmärker sig särskilt genom sin förmåga att upptäcka, rapportera och hantera säkerhetsproblem i webbapplikationer, vilket gör det till det självklara verktyget för skanning av webbapplikationer.
Varför jag valde Acunetix:
Under min process med att välja verktyg fångade Acunetix särskilt min uppmärksamhet tack vare sina överlägsna funktioner för skanning av webbapplikationer. Jag valde detta verktyg efter att ha jämfört funktionsdjupet med andra kandidater i kategorin verktyg för nätverkssäkerhetsgranskning. Enligt min mening är det som verkligen särskiljer verktyget dess precisa fokus på webbapplikationer, och det är exakt därför det är bäst för skanning av webbapplikationer.
Utmärkande funktioner och integrationer:
Acunetix har avancerade funktioner för penetrationstestning och en robust sårbarhetsskanner som är utformad för webbapplikationer. Dessutom erbjuder det integrationer med populära ärendehanteringsverktyg och andra cybersäkerhetsverktyg, vilket gör åtgärdsprocessen mer effektiv. För dem som arbetar med SQL-databaser har Acunetix specialiserade verktyg för att säkerställa datasäkerheten i dessa system.
Pros and Cons
Pros:
- Särskilt anpassat för sårbarheter i webbapplikationer.
- Integreras med populära ärendehanteringsverktyg och cybersäkerhetsverktyg.
- Erbjuder verktyg för testning och skydd mot SQL-injektioner.
Cons:
- Kan vara alltför specialiserat för företag som söker ett bredare utbud av sårbarhetsbedömningar.
- Kan kännas överväldigande för nybörjare som inte är bekanta med säkerhet för webbapplikationer.
- Har en högre prisnivå jämfört med vissa andra verktyg, vilket kan överstiga budgeten för vissa företag.

Bäst för datacentrerad sårbarhetsbedömning
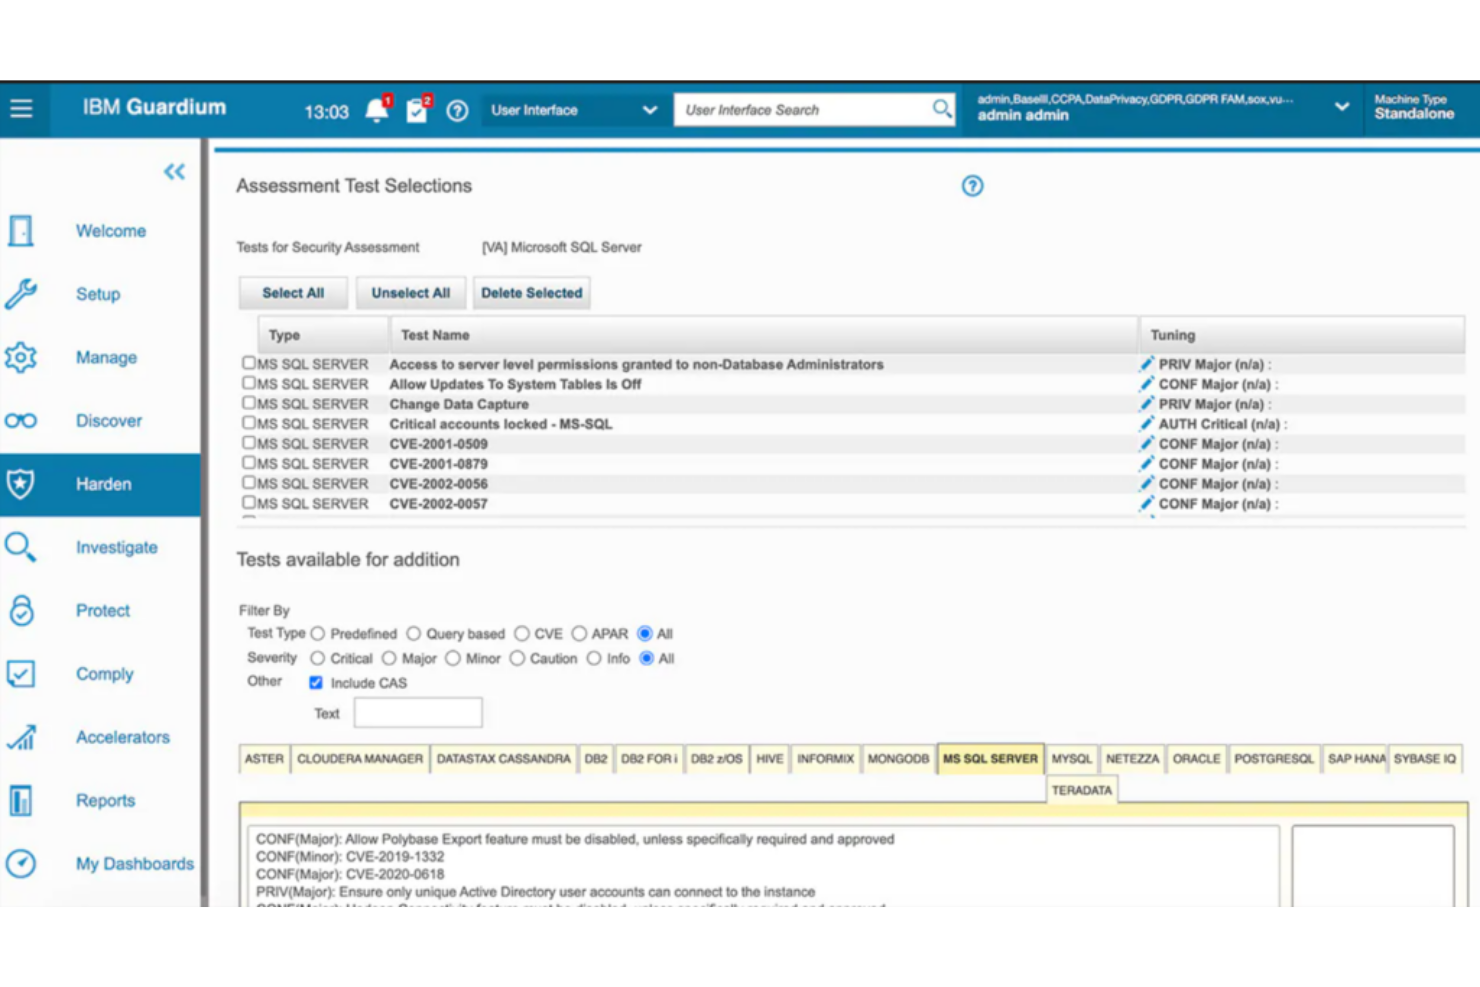
IBM Security Guardium Vulnerability Assessment (VA) går på djupet i datainfrastrukturer för att identifiera sårbarheter. Med fokus på dataskydd erbjuder verktyget omfattande genomsökningar och analyser för att upptäcka svaga punkter i datalager.
Varför jag valde IBM Security Guardium Vulnerability Assessment:
Efter att ha utvärderat och jämfört ett stort antal verktyg för sårbarhetsbedömning valde jag IBM Security Guardium VA tack vare dess datacentrerade metod. Medan många verktyg fokuserar på nätverkens ytterkanter utmärker sig Guardium VA genom sitt fokus på data. Baserat på min utvärdering valde jag det som 'Bäst för datacentrerad sårbarhetsbedömning.'
Utmärkande funktioner och integrationer:
Guardium VA ger djupgående insyn i databaser, datalager och stordata-miljöer, vilket säkerställer grundliga bedömningar. Aviseringar i realtid, omfattande algoritmer för riskbedömning och anpassningsbara rapporter hör till de främsta funktionerna. När det gäller integrationer ansluter Guardium VA till andra IBM Security-lösningar och populära verktyg för säkerhetsgranskning av nätverk.
Pros and Cons
Pros:
- Detaljerade sårbarhetsgenomsökningar av databaser och datalager.
- Aviseringar i realtid säkerställer möjligheter till omedelbar respons.
- Anpassningsbara rapporter tillgodoser specifika organisatoriska behov.
Cons:
- Kräver en mer omfattande installationsprocess.
- Inlärningskurvan kan vara brant för personer som inte är bekanta med IBM:s gränssnitt.
- Risk för falska positiva resultat, vilket kräver manuell verifiering.

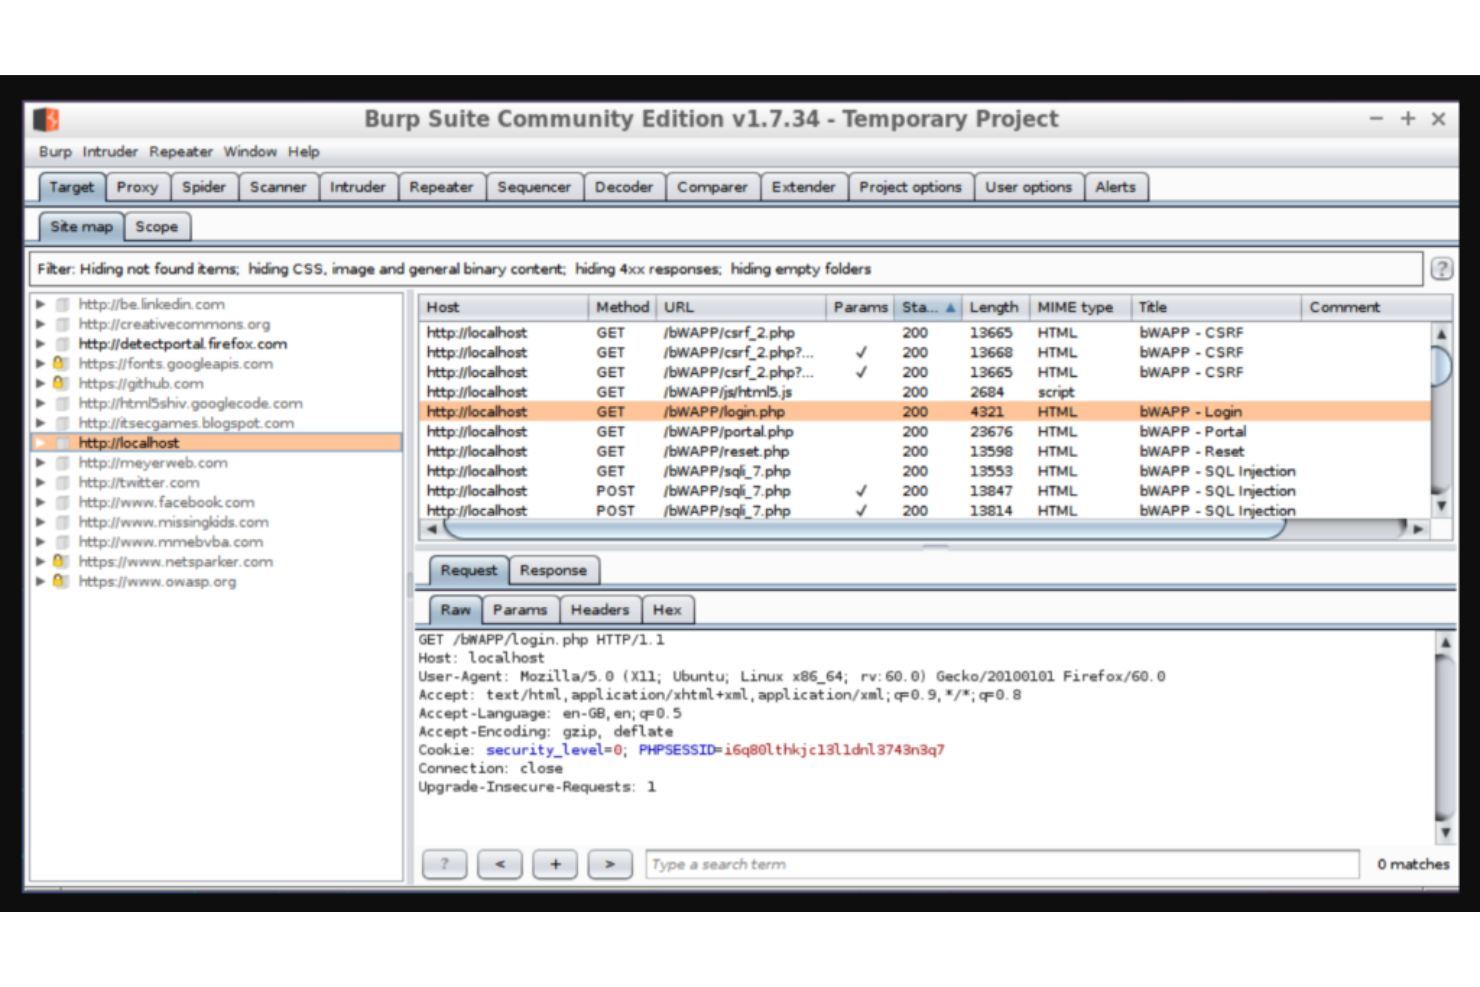
Burp Suite är ett välkänt verktygskit som är särskilt utformat för säkerhetstester av webben. Det har utformats för att undersöka webbapplikationer efter sårbarheter, och dess heltäckande tillvägagångssätt för webbsäkerhet ligger till grund för dess klassificering som det främsta valet för grundliga bedömningar av sårbarheter i webben.
Varför jag valde Burp Suite:
När jag avgjorde vilka verktyg som skulle ingå i denna lista hamnade Burp Suite konsekvent i fokus tack vare dess omfattande uppsättning funktioner och breda möjligheter. Processen med att jämföra och bedöma verktygen fick mig att inse Burp Suites unika tillvägagångssätt för att testa sårbarheter i webben. Jag valde främst Burp Suite på grund av dess noggranna och djupgående testmetoder, vilket befäster dess position som det bästa verktyget för omfattande undersökningar av sårbarheter i webben.
Utmärkande funktioner och integrationer:
Burp Suite är utrustat med en rad verktyg, från skannrar till avlyssnande proxyservrar, vilket säkerställer ett grundligt penetrationstest. Programvaran kan anpassas, så att testare kan anpassa den till olika webbstrukturer och miljöer. Dessutom innebär Burp Suites utbyggbarhet att det kan integreras med en mängd andra testverktyg, vilket optimerar användningen i olika säkerhetsscenarier.
Pros and Cons
Pros:
- Den omfattande verktygsuppsättningen säkerställer detaljerade bedömningar av sårbarheter i webben.
- Anpassningsbara konfigurationer passar unika testsituationer.
- Stöder integration med en mängd olika säkerhets- och testverktyg.
Cons:
- Kan vara överväldigande för nybörjare på grund av den omfattande uppsättningen funktioner.
- Gratisversionen saknar många av de avancerade funktioner som finns i betalversionerna.
- Kontinuerlig användning kräver regelbundna uppdateringar för att hantera de senaste säkerhetshoten.

Bäst för upptäckt av konfigurationsändringar
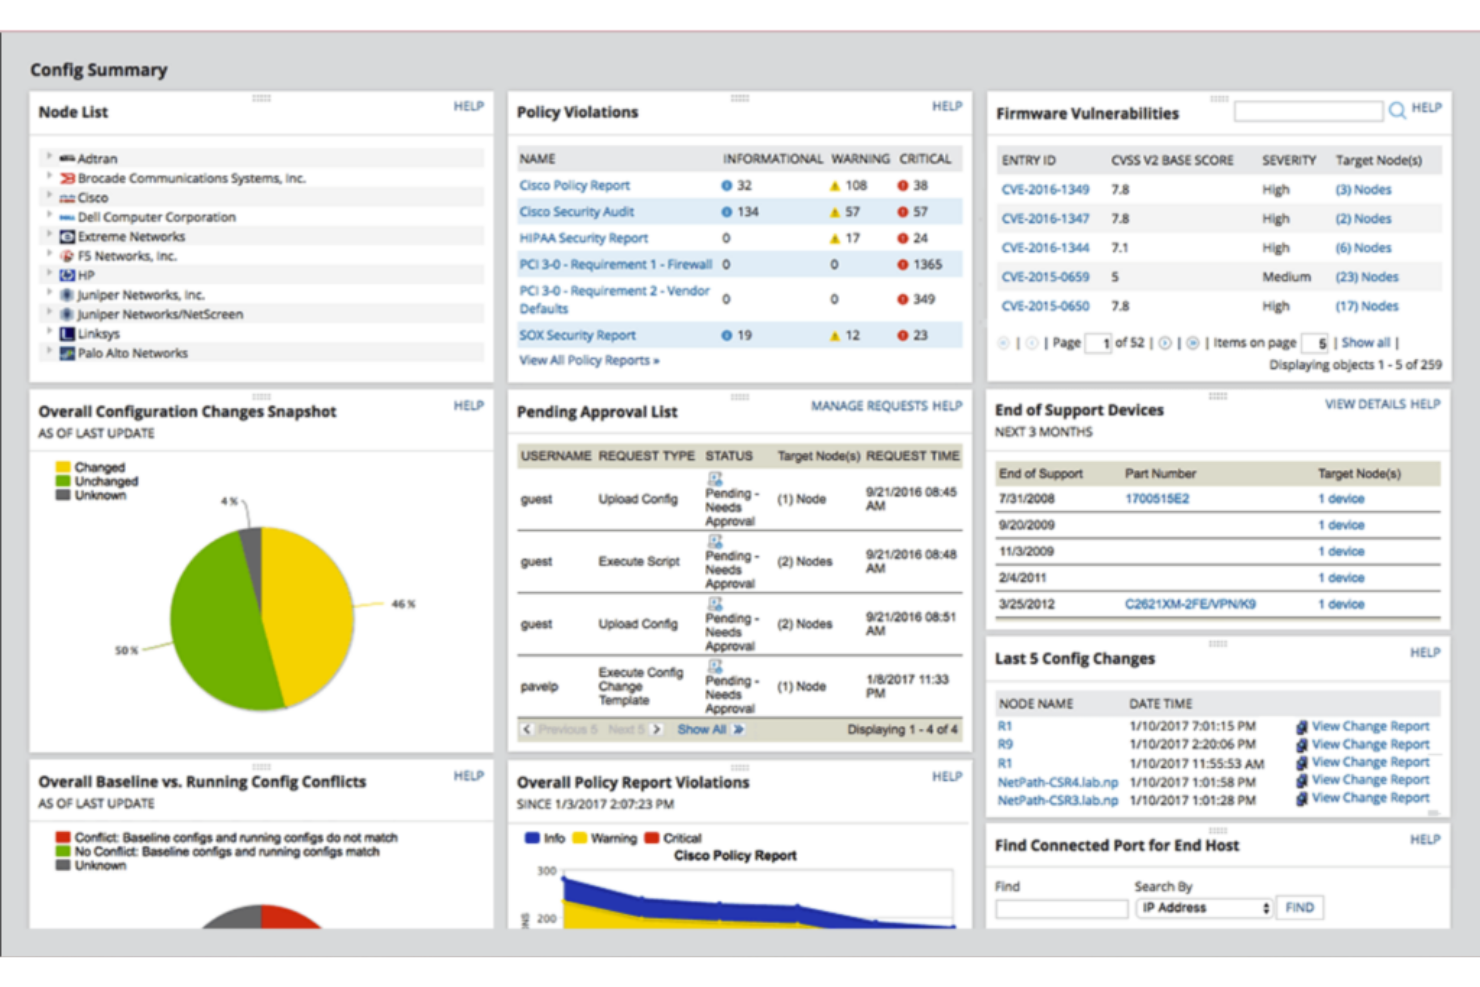
SolarWinds Network Configuration Manager (NCM) är ett kraftfullt verktyg som är utformat för att effektivt upptäcka och hantera ändringar i nätverkskonfigurationer. Genom att erbjuda övervakning och aviseringar i realtid är NCM mycket effektivt när det gäller att identifiera och åtgärda oönskade konfigurationsändringar, vilket säkerställer nätverkets säkerhet och prestanda.
Varför jag valde SolarWinds Network Configuration Manager:
När jag skulle fastställa den mest effektiva lösningen för upptäckt av konfigurationsändringar hamnade SolarWinds NCM högst på min lista efter att jag jämfört flera verktyg. Jag drog slutsatsen att SolarWinds NCM, med sin unika kombination av funktioner, skiljer sig från mängden, särskilt när det gäller att upptäcka konfigurationsändringar. Därför valde jag detta verktyg eftersom det verkligen lever upp till att vara 'bäst för upptäckt av konfigurationsändringar'.
Utmärkande funktioner och integrationer:
SolarWinds NCM har en mängd funktioner, såsom automatiserade säkerhetskopior av konfigurationer, sårbarhetsbedömningar och efterlevnadsrapportering, som tillsammans förbättrar dess förmåga att upptäcka konfigurationsändringar. Verktyget erbjuder även integration med andra SolarWinds-produkter och lösningar som ManageEngine, vilket ytterligare stärker dess funktioner för granskning av nätverkssäkerheten.
Pros and Cons
Pros:
- Robust övervakning i realtid för omedelbar upptäckt av ändringar.
- Omfattande funktioner för efterlevnadsrapportering.
- Integration med andra SolarWinds-produkter och ManageEngine.
Cons:
- Den första installationen kan vara något komplex.
- Kan anses vara överdimensionerat för mycket små nätverk.
- Beroende av ytterligare SolarWinds-produkter för utökade funktioner.

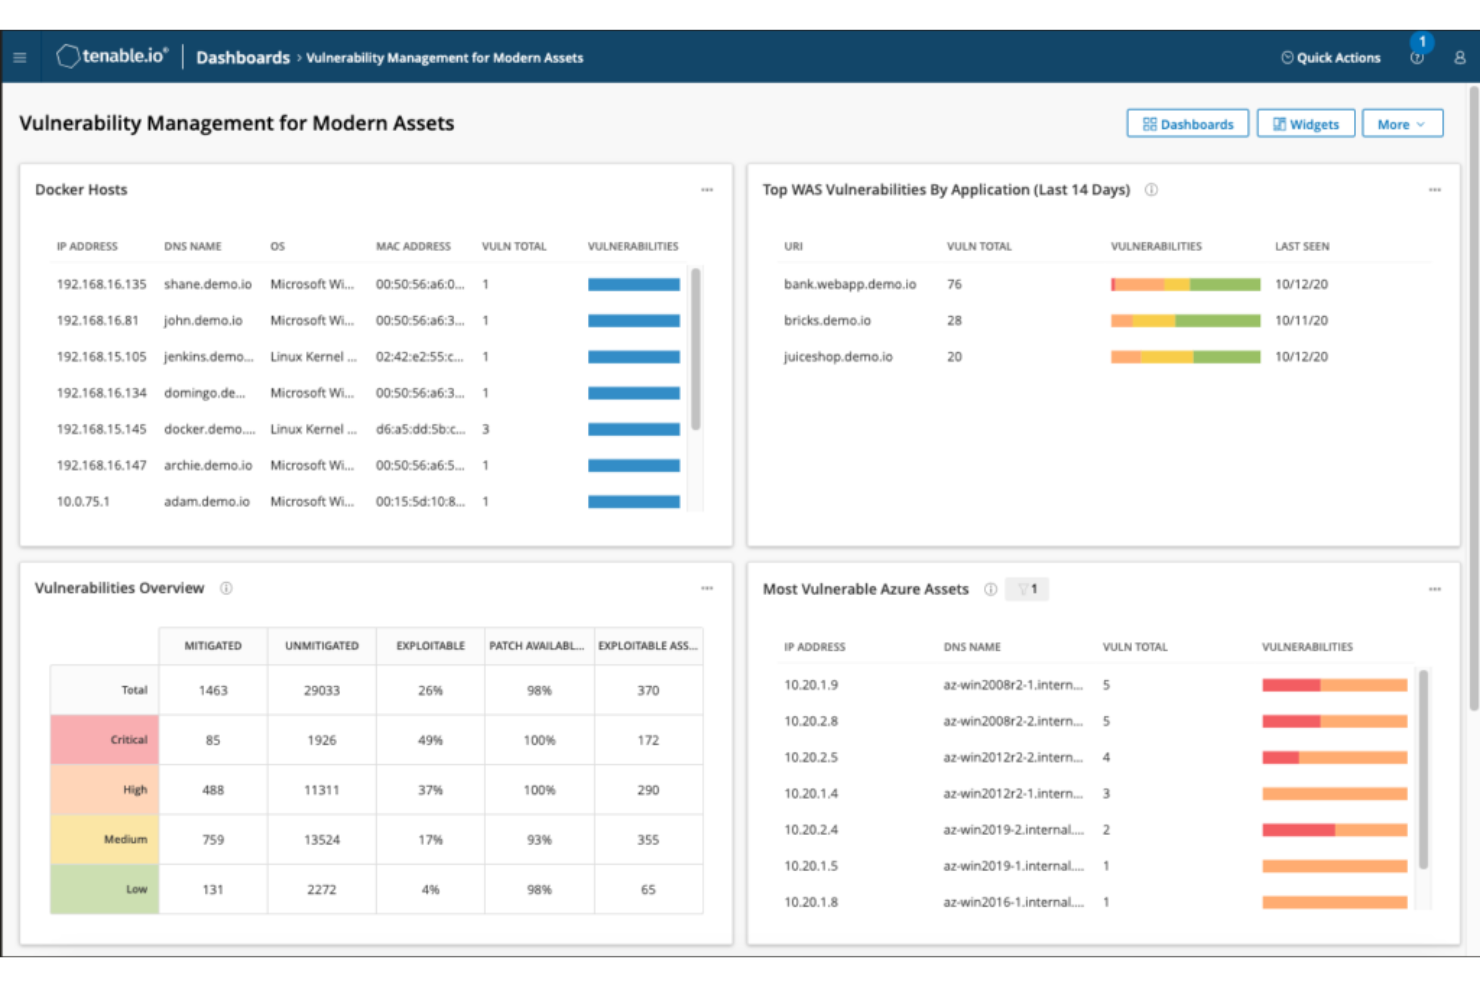
Tenable Vulnerability Management är utformat för att erbjuda djupgående sårbarhetsbedömningar av olika IT-infrastrukturer. Verktygets styrka ligger i dess förmåga att ge löpande insikter om potentiella säkerhetshot, vilket motiverar dess position som det bästa valet för kontinuerlig insikt i sårbarheter.
Varför jag valde Tenable Vulnerability Management:
När jag jämförde och fastställde vilka verktyg som är mest effektiva för sårbarhetshantering fann jag att Tenable utmärkte sig genom att leverera kontinuerliga insikter. Det handlar inte bara om att upptäcka sårbarheter, utan om att kontinuerligt övervaka och uppdatera sina försvarsmekanismer. Jag bedömde att verktygets fokus på kontinuerlig insikt snarare än sporadiska kontroller bäst överensstämmer med moderna krav på cybersäkerhet.
Utmärkande funktioner och integrationer:
Tenable erbjuder avancerade funktioner för sårbarhetsskanning och funktioner för granskningsrapporter som är avgörande för en grundlig bedömning. Dessutom har det integrationer med olika operativsystem, däribland Linux och Windows, vilket säkerställer bred kompatibilitet. Automatiseringsfunktionerna effektiviserar också många av de uppgifter som IT-säkerhetsexperter behöver utföra.
Pros and Cons
Pros:
- Omfattande sårbarhetsskanner som täcker ett brett spektrum av potentiella säkerhetshot.
- Integration med större operativsystem som säkerställer anpassningsförmåga.
- Automatiseringsfunktioner som minskar manuella insatser.
Cons:
- Kan vara komplext för nya användare som inte är bekanta med avancerade IT-säkerhetsverktyg.
- Fokuserar främst på större företag, vilket potentiellt lämnar mindre organisationer utanför.
- Priset kan vara högt för företag med begränsad budget.

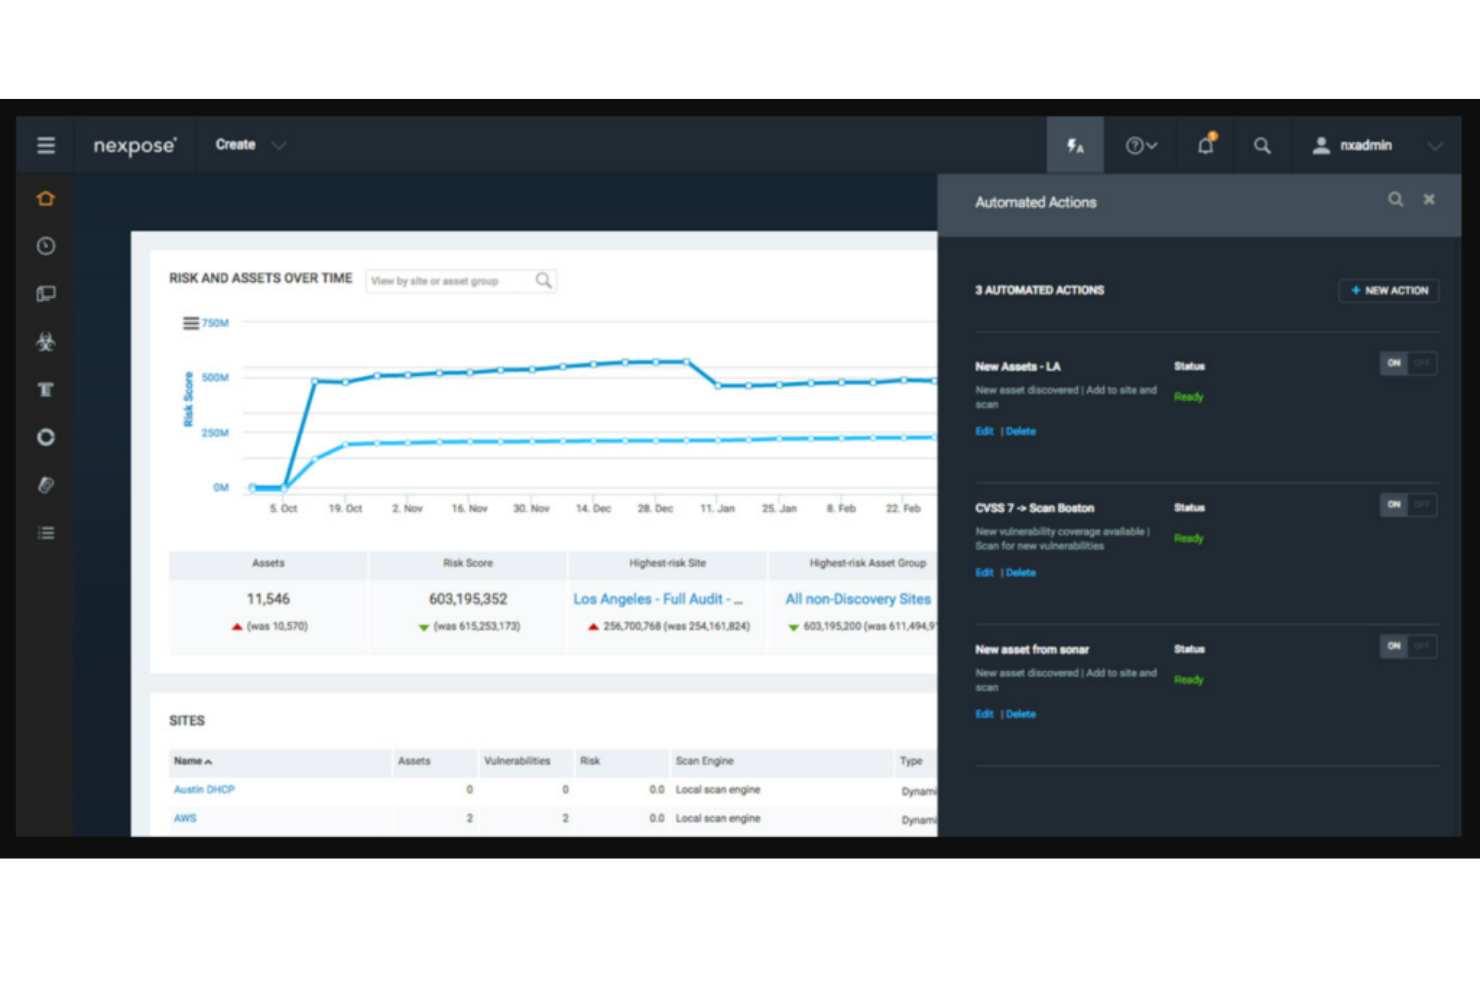
Nexpose, som utvecklats av Rapid7, är en robust lösning för sårbarhetshantering som hjälper till att identifiera, kvantifiera och minska risker. Dess riskbaserade angreppssätt säkerställer att sårbarheter prioriteras utifrån deras potentiella påverkan, vilket gör lösningen särskilt lämpad för riskfokuserad sårbarhetshantering.
Varför jag valde Nexpose:
När jag valde verktyg för denna sammanställning fångade Nexpose upprepade gånger min uppmärksamhet genom sitt holistiska förhållningssätt till riskbaserad sårbarhetshantering. Enligt min bedömning, efter att ha jämfört flera plattformar, är det Nexposes förmåga att integrera riskbedömningar med sårbarhetsdata som verkligen särskiljer lösningen. Jag valde Nexpose eftersom dess riskcentrerade metod bidrar till bättre resursfördelning och prioritering, vilket understryker dess lämplighet för att hantera sårbarheter utifrån tillhörande risker.
Utmärkande funktioner och integrationer:
Nexpose har en dynamisk funktion för tillgångsupptäckt som säkerställer att varje slutpunkt i nätverket identifieras och bedöms. Det handlar inte bara om att identifiera sårbarheter; Nexpose tillhandahåller även detaljerade rekommendationer för åtgärder. Verktyget integreras med Active Directory, vilket möjliggör detaljerade insikter om användarkonton och behörigheter, och är anpassat till krav på efterlevnadsrapportering, såsom HIPAA, ISO, PCI DSS och GDPR.
Pros and Cons
Pros:
- Omfattande tillgångsupptäckt fångar upp alla nätverksenheter och slutpunkter.
- Ger konkreta råd om åtgärder, inte bara identifiering av sårbarheter.
- Robusta funktioner för efterlevnadsrevision, inklusive anpassning till HIPAA och GDPR.
Cons:
- Gränssnittet kan innebära en inlärningskurva för vissa användare.
- Otydlig prissättning kan göra budgetplaneringen utmanande.
- Kan uppfattas som resurskrävande i mindre nätverksmiljöer.

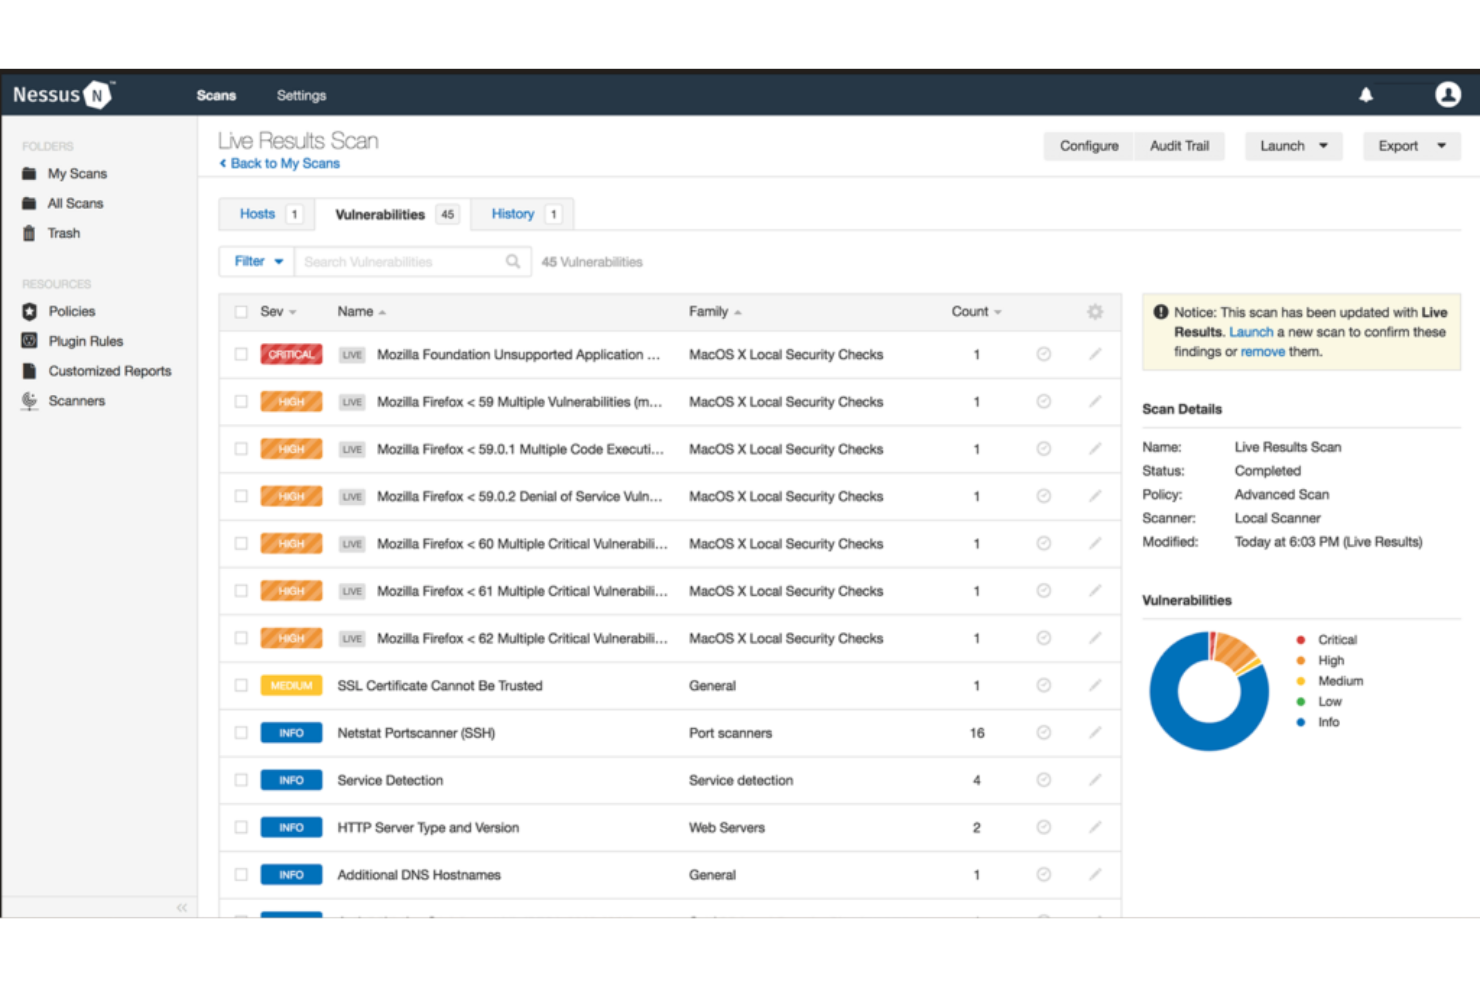
Nessus är en framstående lösning för sårbarhetsskanning som hjälper företag att upptäcka svagheter i sina nätverk. Med sina omfattande skanningsfunktioner är lösningen unikt positionerad för att upptäcka sårbarheter inom ett brett spektrum av tillgångar.
Varför jag valde Nessus:
När det gällde att välja ett verktyg utrustat för omfattande sårbarhetsdetektering låg Nessus i framkant. Genom att jämföra olika verktyg och bedöma deras funktioner blev det tydligt att Nessus har en unik kombination av funktioner och integrationer som många av dess konkurrenter saknar. Jag valde Nessus eftersom dess breda detekteringsmetoder är oöverträffade, vilket stärker dess titel som 'Bäst för bred sårbarhetsdetektering.'
Utmärkande funktioner och integrationer:
Nessus har byggt sitt rykte med en omfattande uppsättning funktioner som passar både enkla och komplexa IT-miljöer. En av dess främsta egenskaper är integrationen med granskningsprogramvara, vilket möjliggör ett smidigt arbetsflöde vid säkerhetskontroller. Dessutom säkerställer kompatibiliteten med routrar att nätverksinfrastrukturen granskas grundligt, vilket ger en heltäckande överblick över riskhantering och säkerhetsnivå.
Pros and Cons
Pros:
- Omfattande sårbarhetsskanning som täcker olika IT-tillgångar.
- Integration med framstående lösningar för granskningsprogramvara.
- Avancerade skanningsalternativ som passar både nybörjare och erfarna användare.
Cons:
- Användargränssnittet kan vara avskräckande för nybörjare.
- Konfigurering av anpassade skanningar kan kräva avancerade kunskaper.
- Enstaka falska positiva resultat kan kräva manuell verifiering.

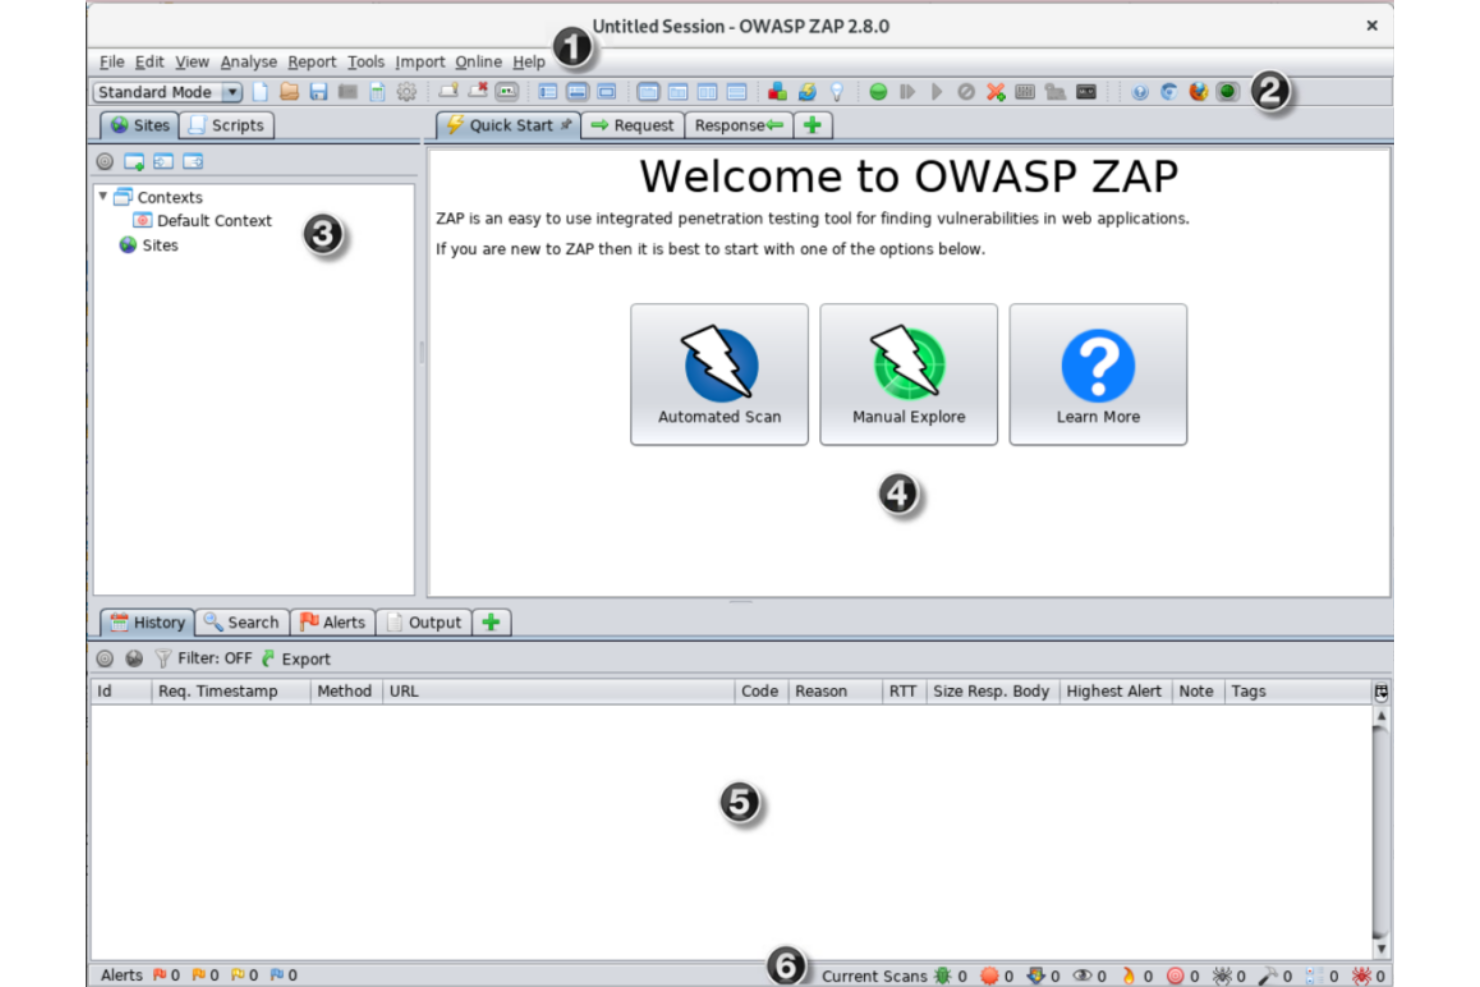
Zed Attack Proxy (ZAP) är ett välkänt verktyg som är särskilt utvecklat för att söka efter sårbarheter i webbapplikationer. Dess förmåga att upptäcka säkerhetsrisker i webbapplikationer och dess omfattande funktioner bekräftar dess rykte som det främsta valet för att upptäcka sårbarheter i webbappar.
Varför jag valde ZAP:
Under min process med att välja verktyg för nätverkssäkerhetsgranskning framstod ZAP kontinuerligt som en stark kandidat inom området för upptäckt av sårbarheter i webbappar. Genom en noggrann jämförelse och bedömning av olika verktyg blev det tydligt att ZAP erbjuder en unik kombination av funktioner som är anpassade för att upptäcka brister i webbappar. Jag valde ZAP på grund av dess specialiserade förmåga att systematiskt granska webbapplikationer och identifiera potentiella säkerhetsrisker, vilket gör det särskilt lämpligt för att upptäcka sårbarheter i webbappar.
Utmärkande funktioner och integrationer:
ZAP utmärker sig med sina anpassningsbara skannrar, som erbjuder penetrationstestningsfunktioner anpassade för olika strukturer hos webbappar. Verktyget tillhandahåller omfattande rapportering om regelefterlevnad, vilket är nödvändigt för GDPR- och SOX-regler, och säkerställer att applikationer följer viktiga efterlevnadskrav. Dessutom integreras ZAP effektivt med en mängd olika testverktyg och plattformar, vilket förbättrar dess användbarhet i varierande IT-miljöer.
Pros and Cons
Pros:
- Öppen källkod säkerställer kontinuerliga uppdateringar och stöd från en aktiv gemenskap.
- Erbjuder en omfattande uppsättning funktioner anpassade för att upptäcka sårbarheter i webbappar.
- Tillhandahåller detaljerad rapportering om regelefterlevnad för viktiga regler som GDPR och SOX.
Cons:
- Eftersom verktyget är funktionsrikt kan det finnas en inlärningskurva för nybörjare.
- Även om själva verktyget är gratis kan vissa insticksprogram eller tillägg medföra kostnader.
- Dedikerad support kan, till skillnad från kommersiella motsvarigheter, vara något begränsad.

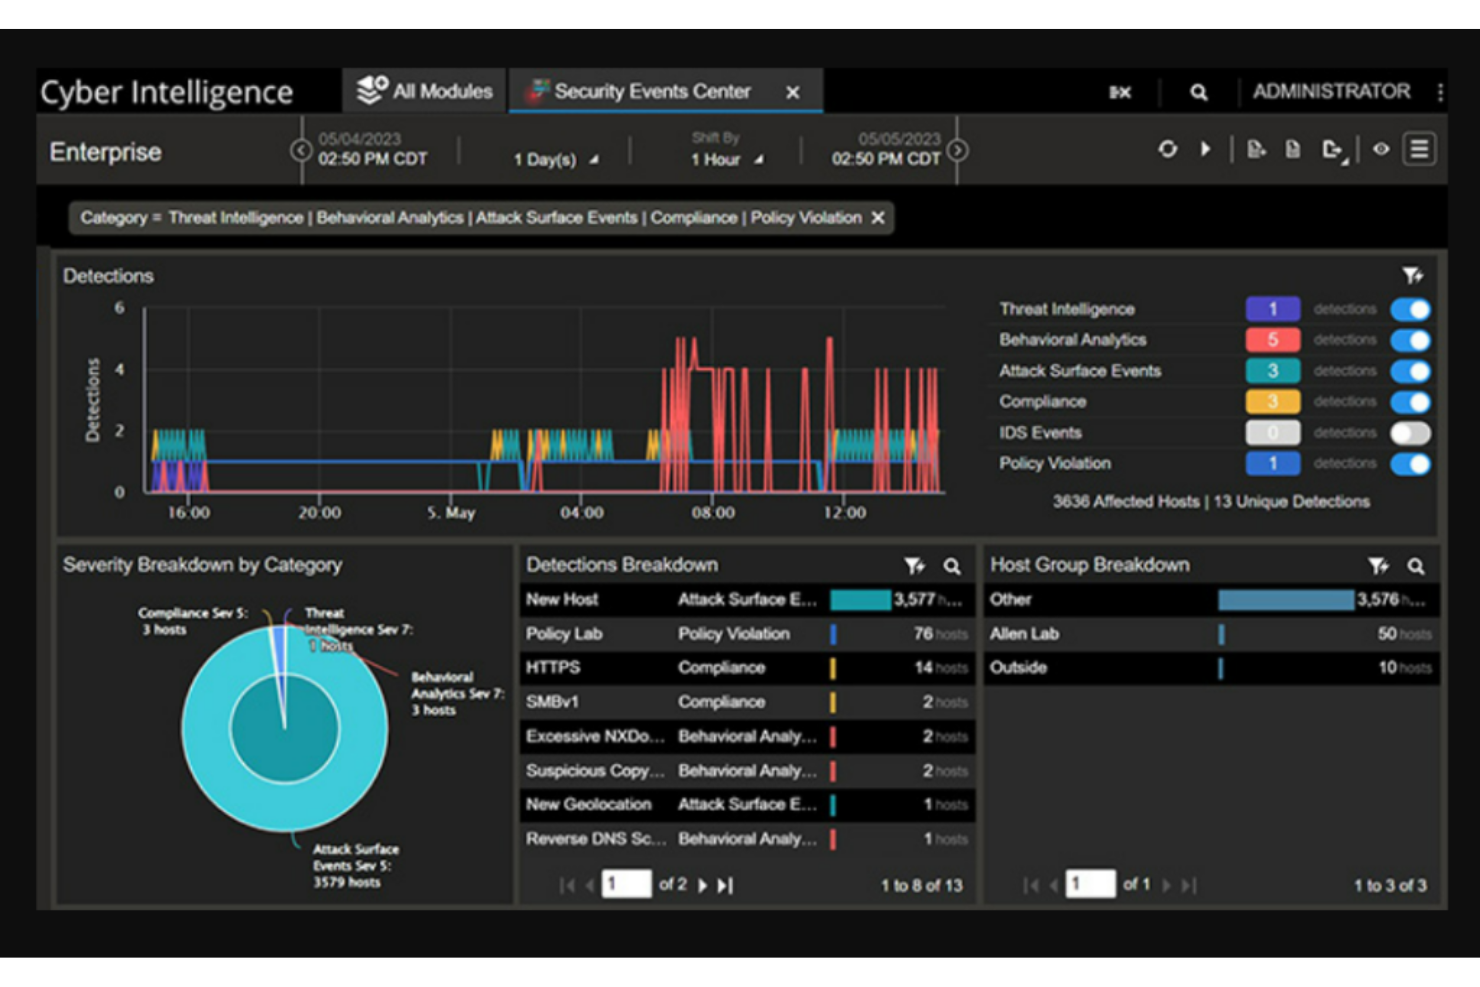
NETSCOUT Omnis Network Security är ett omfattande verktyg som är utformat för att erbjuda djupgående insikter i digitala ekosystem och säkerställa robust nätverkssäkerhet. Dess funktioner sträcker sig längre än enbart upptäckt och ger oöverträffad tydlighet och kontroll över komplexa digitala miljöer.
Varför jag valde NETSCOUT Omnis Network Security:
När jag valde en lösning som erbjuder djupgående insyn i digitala ekosystem framstod NETSCOUTs Omnis Network Security som det självklara förstahandsvalet. Jag fastställde dess överlägsenhet genom att jämföra funktionerna med andra verktyg och bedöma deras relevans för dagens digitala landskap. Jag valde detta verktyg eftersom det inte bara ger den nödvändiga insynen utan också förbättrar förståelsen av digitala interaktioner, vilket gör det till det 'Bästa valet för insyn i digitala ekosystem.'
Utmärkande funktioner och integrationer:
NETSCOUT Omnis Network Security är utrustat med en uppsättning funktioner som möjliggör övervakning och hotdetektering i realtid. Verktyget ger en detaljerad bild av nätverksinteraktioner och säkerställer att potentiella risker identifieras snabbt. Dessutom ger integrationsmöjligheterna med verktyg som ManageEngine ytterligare mångsidighet och förbättrar funktionerna för granskning av nätverkssäkerheten.
Pros and Cons
Pros:
- Omfattande övervakning och visualisering av digitala interaktioner.
- Integration med ledande lösningar som ManageEngine.
- Avancerade funktioner för hotdetektering.
Cons:
- Kan kännas överväldigande för mindre organisationer.
- Användargränssnittet kan ha en brantare inlärningskurva för vissa användare.
- Anpassning kan kräva specialiserad expertis.
Andra verktyg för nätverkssäkerhetsgranskning
Nedan finns en lista över ytterligare verktyg för nätverkssäkerhetsgranskning som jag tog med på min kortlista, men som inte hamnade bland de tio främsta. De är definitivt värda att titta närmare på.
- Zeek
Bäst för realtidsanalys av nätverkstrafik
- Security Onion
Bäst för intrångsdetektering och forensisk analys
- Nanitor
Bra för sårbarhetsgranskningar som drivs av efterlevnadskrav


Så utvärderar jag verktyg för nätverkssäkerhetsrevision
Jag delar upp min utvärdering i grundläggande kriterier—sårbarhetsskanning i verkliga miljöer och mappning mot PCI-/HIPAA-efterlevnad—samt särskiljande faktorer som skiljer verktyg åt som team faktiskt kan förlita sig på vid säkerhetsrevisioner.
Grundläggande funktionalitet (minimikrav för denna lista)
När jag väljer ut verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje grundläggande funktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65% för att komma i fråga.
- Identifiering av nätverkstillgångar: Jag letar efter verktyg som automatiskt skannar och kartlägger alla enheter, slutpunkter och tjänster i nätverket—inte bara kända IP-adresser, utan även skugg-IT och otillåtna enheter över flera subnät.
- Sårbarhetsskanning: Varje verktyg bör upptäcka CVE:er, svaga autentiseringsuppgifter och öppna portar i infrastrukturen. Jag utvärderar hur ofta informationskällorna uppdateras och om skanningar körs autentiserade eller oautentiserade.
- Mappning mot efterlevnadsramverk: Resultat bör mappas direkt mot ramverk som PCI-DSS, HIPAA, NIST eller CIS-riktmärken. Jag kontrollerar om kontrollmappningen är automatiserad eller kräver manuell taggning.
- Granskning av konfigurationer och policyer: Verktyg bör bedöma brandväggsregler, switchkonfigurationer och åtkomstpolicyer mot baslinjer. Jag undersöker stödet för olika leverantörer—kan verktyget granska Cisco-, Palo Alto- och Fortinet-enheter?
- Revisionsrapportering och export av bevis: Rapporter bör kunna anpassas och vara redo för revisorer, inte bara bestå av rådata. Jag utvärderar om rapporter kan filtreras efter ramverk, tillgångsgrupp eller allvarlighetsgrad.
- Riskprioritering och vägledning för åtgärder: Utöver att lista CVSS-poäng letar jag efter kontextuell riskrangordning som tar hänsyn till tillgångarnas kritikalitet och möjlighet att utnyttja sårbarheter, så att team kan åtgärda det viktigaste först.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Analys av attackvägar är en viktig särskiljande faktor—jag letar efter verktyg som visualiserar hur kedjade sårbarheter kan göra det möjligt för en angripare att röra sig lateralt och nå kritiska tillgångar. Agentlös molnskanning är viktig i hybrida miljöer där team behöver revisionstäckning i AWS, Azure eller GCP utan att installera agenter på varje arbetsbelastning. Jag utvärderar också om ett verktyg skickar resultat direkt till Jira eller ServiceNow, så att åtgärdsarbetet inte fastnar i ett kalkylblad.
Utöver funktionerna
Driftsättningsmodellen spelar stor roll här. Vissa miljöer kräver lokala skannrar för nätverkssegment utan anslutning till andra nätverk, medan andra behöver SaaS med distribuerade skanningsenheter på olika fjärrkontor. Jag utvärderar också hur licensieringen skalar—om prissättningen baseras på IP-adress, tillgång eller skanning—eftersom ett växande nätverk snabbt kan göra kostnaderna oförutsägbara. Det är också värt att kontrollera hur väl integrationen passar med den befintliga SIEM- och ITSM-miljön, eftersom revisionsdata som ligger isolerade förlorar merparten av sitt värde.
Så väljer du ett verktyg för nätverkssäkerhetsgranskning
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa med din organisation? Ta hänsyn till antalet enheter och användare som det måste stödja nu och i framtiden. Välj lösningar som erbjuder skalbara planer. |
| Integrationer | Fungerar det med din nuvarande teknikstack? Kontrollera kompatibiliteten med befintliga system som SIEM, ärendehantering eller molntjänster. Undvik verktyg som kräver omfattande anpassat integrationsarbete. |
| Anpassningsbarhet | Kan du anpassa verktyget efter dina arbetsflöden? Leta efter alternativ som låter dig konfigurera aviseringar, rapporter och instrumentpaneler för att uppfylla specifika behov. Undvik rigida lösningar som inte kan justeras. |
| Användarvänlighet | Är det användarvänligt för ditt team? Testa gränssnittet för intuitiv navigering. Undvik alltför komplexa verktyg som kräver omfattande utbildning. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Ta hänsyn till den tid och de resurser som krävs för installationen. Välj verktyg med tydliga guider och support under introduktionen. |
| Kostnad | Ryms det inom din budget? Jämför prismodeller och den totala ägandekostnaden, inklusive dolda avgifter. Leta efter provperioder eller demonstrationer för att testa värdet innan du fattar beslut. |
| Säkerhetsskydd | Uppfyller det dina säkerhetsstandarder? Utvärdera kryptering, dataskydd och efterlevnad av bestämmelser. Välj verktyg som prioriterar säkerhet. |
| Efterlevnadskrav | Stöder det dina krav på efterlevnad? Säkerställ att det överensstämmer med branschspecifika bestämmelser som GDPR eller HIPAA. Undvik verktyg som inte erbjuder nödvändiga funktioner för efterlevnad. |
Vad är ett verktyg för säkerhetsrevision av nätverk?
Ett verktyg för säkerhetsrevision av nätverk är en specialiserad programvarulösning som är utformad för att bedöma, övervaka och stärka säkerhetsnivån i en organisations digitala infrastruktur. Dessa verktyg används av IT-medarbetare, nätverksadministratörer och säkerhetsspecialister för att identifiera sårbarheter, felkonfigurationer och potentiella hot i nätverken.
Genom att använda dessa verktyg kan företag upptäcka säkerhetsbrister innan de utnyttjas av skadliga aktörer, vilket säkerställer både dataintegritet och driftskontinuitet. Detta omfattar en omfattande utvärdering av nätverkets gränser genom särskild programvara för brandväggsrevision.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer ett verktyg för säkerhetsrevision av nätverk:
- Sårbarhetsskanning: Identifierar automatiskt potentiella säkerhetsrisker i nätverket för att hjälpa dig att prioritera åtgärder.
- Övervakning av trafik: Observerar och analyserar dataflöden för att upptäcka ovanliga mönster eller potentiella hot i realtid.
- Efterlevnadskontroller: Säkerställer att nätverket följer branschspecifika bestämmelser, till exempel GDPR eller HIPAA, för att undvika sanktioner.
- Anpassningsbara instrumentpaneler: Gör det möjligt för dig att anpassa gränssnittet så att den mest relevanta informationen för dina specifika behov visas.
- Integrationsmöjligheter: Ansluter sömlöst till andra verktyg i din teknikstack, till exempel SIEM- eller ärendehanteringssystem, för att förbättra den övergripande funktionaliteten.
- Hotaviseringar i realtid: Ger omedelbara meddelanden om potentiella säkerhetsincidenter, vilket möjliggör snabb respons och begränsning av skador.
- Automatiserad rapportering: Skapar detaljerade säkerhetsrapporter som hjälper till att följa upp sårbarheter och visa upp efterlevnadsarbete.
- Kontroller av användaråtkomst: Hanterar vem som kan visa eller ändra nätverksinställningar och lägger till ett extra säkerhetslager i verksamheten.
- Datakryptering: Skyddar känslig information i nätverket mot obehörig åtkomst och dataintrång.
- Interaktiva introduktionsguider: Erbjuder stegvisa instruktioner och resurser som hjälper nya användare att snabbt förstå och använda verktyget.
Fördelar
Att implementera verktyg för säkerhetsrevision av nätverk ger flera fördelar för ditt team och ditt företag. Här är några av dem:
- Förbättrad säkerhetsnivå: Regelbundna sårbarhetsskanningar och hotvarningar i realtid hjälper dig att proaktivt hantera säkerhetsrisker.
- Efterlevnad av regelverk: Efterlevnadskontroller säkerställer att branschstandarder följs, vilket minskar risken för böter och sanktioner.
- Effektiv resursfördelning: Automatiserad rapportering och anpassningsbara instrumentpaneler ger insikter som hjälper dig att effektivt prioritera säkerhetsinsatser.
- Förbättrat dataskydd: Funktioner som datakryptering och åtkomstkontroller för användare skyddar känslig information från obehörig åtkomst.
- Ökad operativ effektivitet: Integreringsfunktioner möjliggör sömlöst samarbete med befintliga verktyg och optimerar hanteringen av arbetsflöden.
- Snabb incidenthantering: Varningar i realtid och trafikövervakning möjliggör snabb identifiering och begränsning av potentiella hot.
- Användarvänlig introduktion: Interaktiva guider och anpassningsbara gränssnitt gör det enklare för team att börja använda verktyget och använda det effektivt.
Kostnader och priser
Att välja ett verktyg för nätverkssäkerhetsrevision kräver en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för verktyg för nätverkssäkerhetsrevision:
Jämförelsetabell för abonnemang för verktyg för nätverkssäkerhetsrevision
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande sårbarhetsskanning, begränsad trafikövervakning och support från användarcommunityn. |
| Personligt abonnemang | $10-$30/användare/månad | Avancerade skanningsalternativ, anpassningsbara instrumentpaneler, verktyg för nätverkskartläggning och e-postsupport. |
| Företagsabonnemang | $50-$100/användare/månad | Fullständiga efterlevnadskontroller, integreringsfunktioner, hotvarningar i realtid och automatiserad rapportering. |
| Abonnemang för stora företag | $150-$300/användare/månad | Omfattande datakryptering, dedikerad kundansvarig, prioriterad kundsupport och skräddarsydda introduktionstjänster. |
Vanliga frågor om verktyg för nätverkssäkerhetsrevision
Här är några svar på vanliga frågor om verktyg för nätverkssäkerhetsrevision:
Hur ofta bör nätverkssäkerhetsrevisioner genomföras?
Det är bäst att genomföra nätverkssäkerhetsrevisioner regelbundet, ofta kvartalsvis eller halvårsvis, beroende på organisationens storlek och risknivå. Regelbundna revisioner hjälper dig att ligga steget före sårbarheter och säkerställer efterlevnad av branschstandarder. Ta hänsyn till nätverkets komplexitet och eventuella nyliga förändringar när du planerar hur ofta revisioner ska genomföras.
Vilka är de största utmaningarna med att använda verktyg för nätverkssäkerhetsrevision?
Vanliga utmaningar omfattar hantering av falska positiva resultat, komplexiteten i installationen och att säkerställa att verktyget täcker alla delar av nätverket. Det är viktigt att välja ett verktyg som erbjuder tydlig dokumentation och support för att effektivt hantera dessa utmaningar.
Kräver verktyg för nätverkssäkerhetsrevision särskild utbildning?
Även om vissa verktyg är användarvänliga kan andra kräva särskild utbildning för att användas effektivt. Leta efter verktyg som erbjuder omfattande introduktionsresurser, såsom utbildningsvideor och interaktiva guider, för att hjälpa ditt team att snabbt komma igång.
Vad bör jag göra om ett verktyg för nätverkssäkerhetsrevision identifierar en sårbarhet?
När en sårbarhet identifieras bör du prioritera åtgärdandet utifrån risknivån. Använd verktygets rapporteringsfunktioner för att förstå påverkan och vidta lämpliga åtgärder. Samarbeta med IT-teamet för att genomföra korrigeringar och övervaka situationen noggrant.
Vad händer härnäst:
Om du håller på att undersöka verktyg för nätverkssäkerhetsrevision kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.