

De 10 bästa programvarorna för hantering av cybersäkerhetsrisker granskade 2026

10 Bästa programvaran för hantering av cybersäkerhetsrisker – kortlista


Jag har granskat ledande programvara för hantering av cybersäkerhetsrisker som hjälper säkerhetsteam att prioritera sårbarheter, genomföra riskbedömningar, hantera risker hos tredjepartsleverantörer och uppfylla krav på regelefterlevnad. Den här guiden fokuserar på verktyg som är utformade för att minska riskexponeringen i moderna IT-miljöer.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning: bästa programvaran för hantering av cybersäkerhetsrisker
Den här jämförelsetabellen sammanfattar priser, kärnfunktioner och användningsområden för programvaran för hantering av cybersäkerhetsrisker i den här guiden. Den hjälper säkerhetsteam att jämföra verktyg, bedöma skalbarhet och välja ut alternativ som passar deras riskhanteringsprogram, budget och regulatoriska krav.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för utredning av hot mot slutpunkter | Gratis provperiod tillgänglig | Från $59.99/enhet (faktureras årsvis) | Website | |
| 2 | Bäst för AI-driven hotdetektering | Gratis demo tillgänglig | Från $179.99/slutpunkt (faktureras årsvis) | Website | |
| 3 | Bäst för enhetlig hantering av attackytan | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 4 | Bäst för cybersäkerhetsbetyg | Gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för integrerad riskhantering | Gratis demo tillgänglig | Från $25/användare/månad (faktureras årligen, minst 5 platser) | Website | |
| 6 | Bäst för omfattande insyn i risker | Kostnadsfri demo finns tillgänglig | Prisuppgift lämnas på begäran | Website | |
| 7 | Bäst för kontinuerliga säkerhetsbetyg | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för finansinstitut | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 9 | Bäst för AI-driven analys av tredjepartsrisker | Kostnadsfri demo | Pris på begäran | Website | |
| 10 | Bäst för kontinuerlig övervakning av säkerhetskontroller | Gratis demo tillgänglig | Pris på begäran | Website |
Recensioner av den bästa programvaran för hantering av cybersäkerhetsrisker
Nedan finns kortfattade recensioner av programvaran för hantering av cybersäkerhetsrisker på min kortlista. Varje recension tar upp viktiga funktioner, utmärkande egenskaper, för- och nackdelar, integrationer och idealiska användningsområden för att underlätta välgrundade beslut utifrån din riskprofil och dina krav.

Bäst för utredning av hot mot slutpunkter

CrowdStrike Falcon är en molnbaserad plattform för slutpunktssäkerhet som samlar hotdetektering, exponeringshantering, identitetsskydd och sårbarhetsbedömning under en enda lättviktsagent.
Vem passar CrowdStrike Falcon bäst för?
CrowdStrike Falcon passar bra för säkerhetsdriftteam på medelstora till stora företag som hanterar komplexa och distribuerade slutpunktsmiljöer.
Varför jag valde CrowdStrike Falcon
Jag valde CrowdStrike Falcon som en av de bästa lösningarna på grund av hur snabbt dess utredningsarbetsflöde faktiskt fungerar. EDR ger dig full insyn i processträdet och visar vad som kördes, vad som startade det och vad som händer inuti slutpunkten, så att du inte behöver jaga sammanhang när tiden är avgörande. Falcons realtidsrespons (RTR) ger fjärråtkomst över Windows, Linux och macOS för att utföra utrednings- och åtgärdsuppgifter direkt på fjärrvärdar, utan att fysisk åtkomst behövs. Från en RTR-session kan du hämta processinformation, filartefakter och minnesdumpar, söka efter filer eller processer, avsluta skadliga processer och manipulera register, allt från en enda konsol.
Viktiga funktioner i CrowdStrike Falcon
- Falcon Exposure Management: Upptäcker och prioriterar kontinuerligt sårbarheter över slutpunkter baserat på riskpoäng i realtid.
- Hotgraf: Korrelerar biljoner säkerhetshändelser för att upptäcka mönster och koppla samman relaterade hot i din miljö.
- Detektering av identitetshot: Övervakar identitetslager och autentiseringsaktivitet för att flagga behörighetsbaserade angrepp och lateral förflyttning.
- Enhetskontroll: Tillämpa policyer för åtkomst till USB-enheter och kringutrustning för att förhindra obehörig dataöverföring på hanterade slutpunkter.
Integrationer med CrowdStrike Falcon
CrowdStrike Marketplace har utökats till över 260 listningar från 140 partner, inklusive integrationer med verktyg som Splunk, ServiceNow, Palo Alto Networks, AWS, Microsoft Sentinel, Okta, Zscaler och Google Cloud. CrowdStrike Falcon API ger dig tillgång till hela Falcon-plattformens funktionalitet och är tillgängligt för anpassade integrationer. Stödet för Zapier är inte tydligt dokumenterat.
Pros and Cons
Pros:
- Lättviktsagent med minimal systempåverkan
- Fullständig spårning av processkedjor för utredningar
- Hotinformation i realtid från globala sensorer
Cons:
- Begränsade möjligheter till offline-skydd av slutpunkter
- Vissa moduler är låsta bakom planer på högre nivå

Bäst för AI-driven hotdetektering
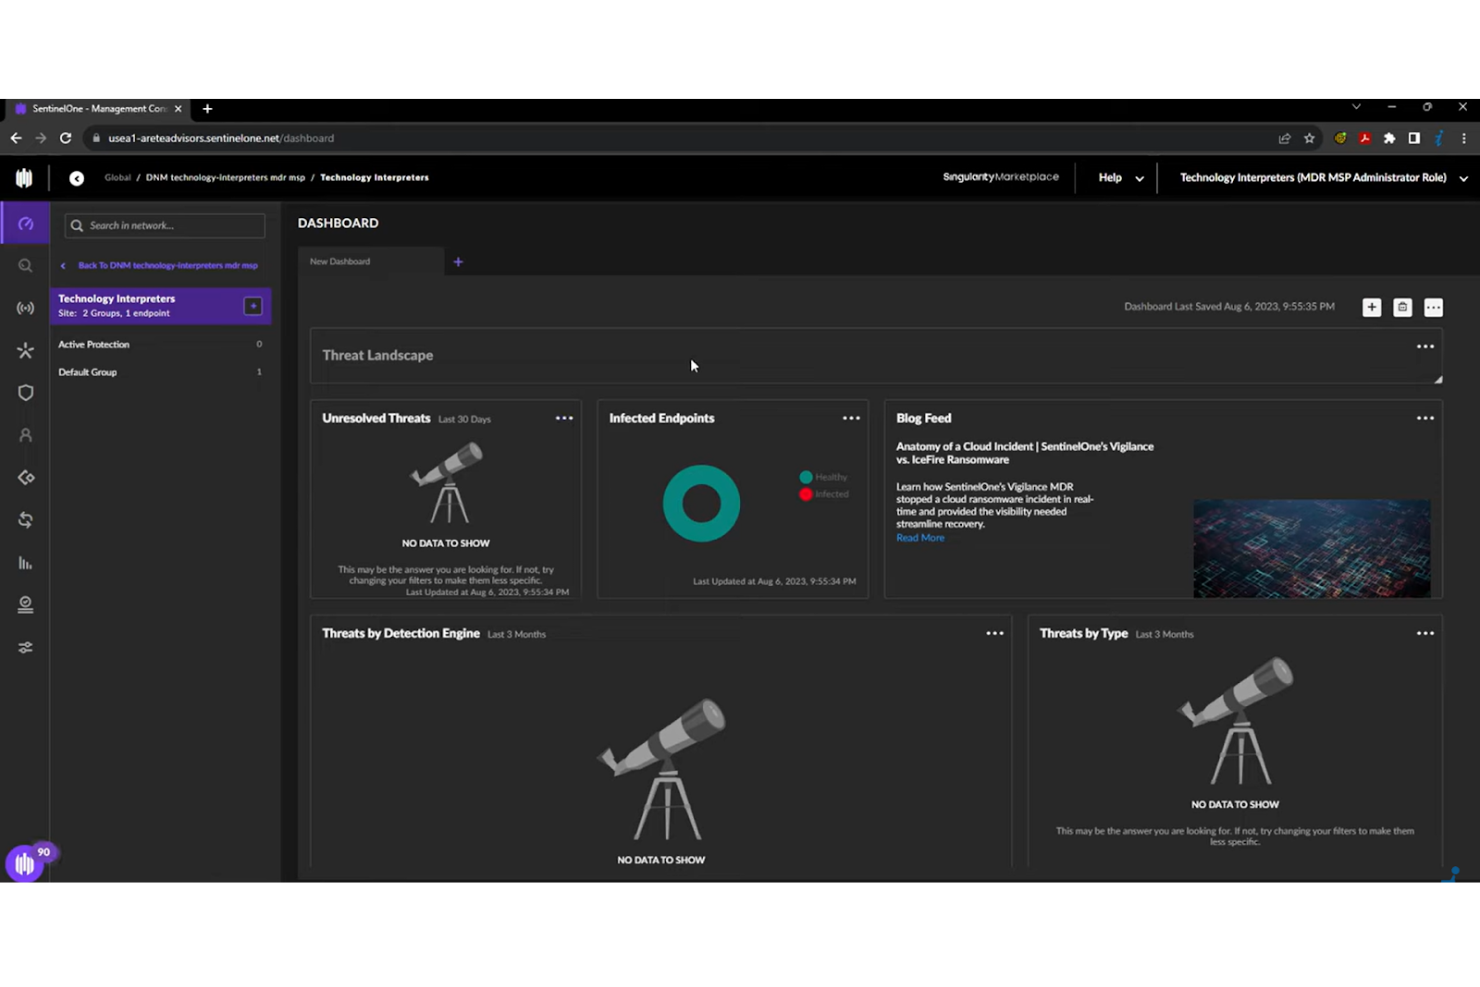
SentinelOne är en AI-driven cybersäkerhetsplattform som används av säkerhetsteam för att upptäcka, analysera och hantera cyberhot över slutpunkter, molnarbetsbelastningar och identiteter. Den används ofta av medelstora och stora organisationer som behöver realtidsdetektering, automatiserad åtgärdshantering och insyn över hela attackytan.
Varför jag valde SentinelOne: SentinelOne utmärker sig genom sin AI-drivna hotdetektering och automatiserade åtgärdshantering, som bygger på beteendeanalys och maskininlärning. Singularity-plattformen förenar säkerhet för slutpunkter, moln och identiteter, vilket hjälper team att minska riskexponeringen och bibehålla insyn när miljöerna växer.
Framstående funktioner & integreringar:
Funktioner omfattar automatiserad hotdetektering, hotanalys i realtid samt integrerad säkerhet för slutpunkter, moln och identiteter. Rapporteringsverktyg ger användbara insikter i säkerhetsrisker.
Integreringar omfattar CrowdStrike, Splunk, IBM QRadar, Palo Alto Networks, McAfee, Fortinet, ServiceNow, Microsoft Azure, AWS och Google Cloud.
Pros and Cons
Pros:
- Automatiserad hotrespons
- Hotanalys i realtid
- Brett ekosystem av integreringar
Cons:
- Brantare inlärningskurva för mindre säkerhetsteam
- Kan vara mer komplext än nödvändigt för små företag

Qualys
Bäst för enhetlig hantering av attackytan
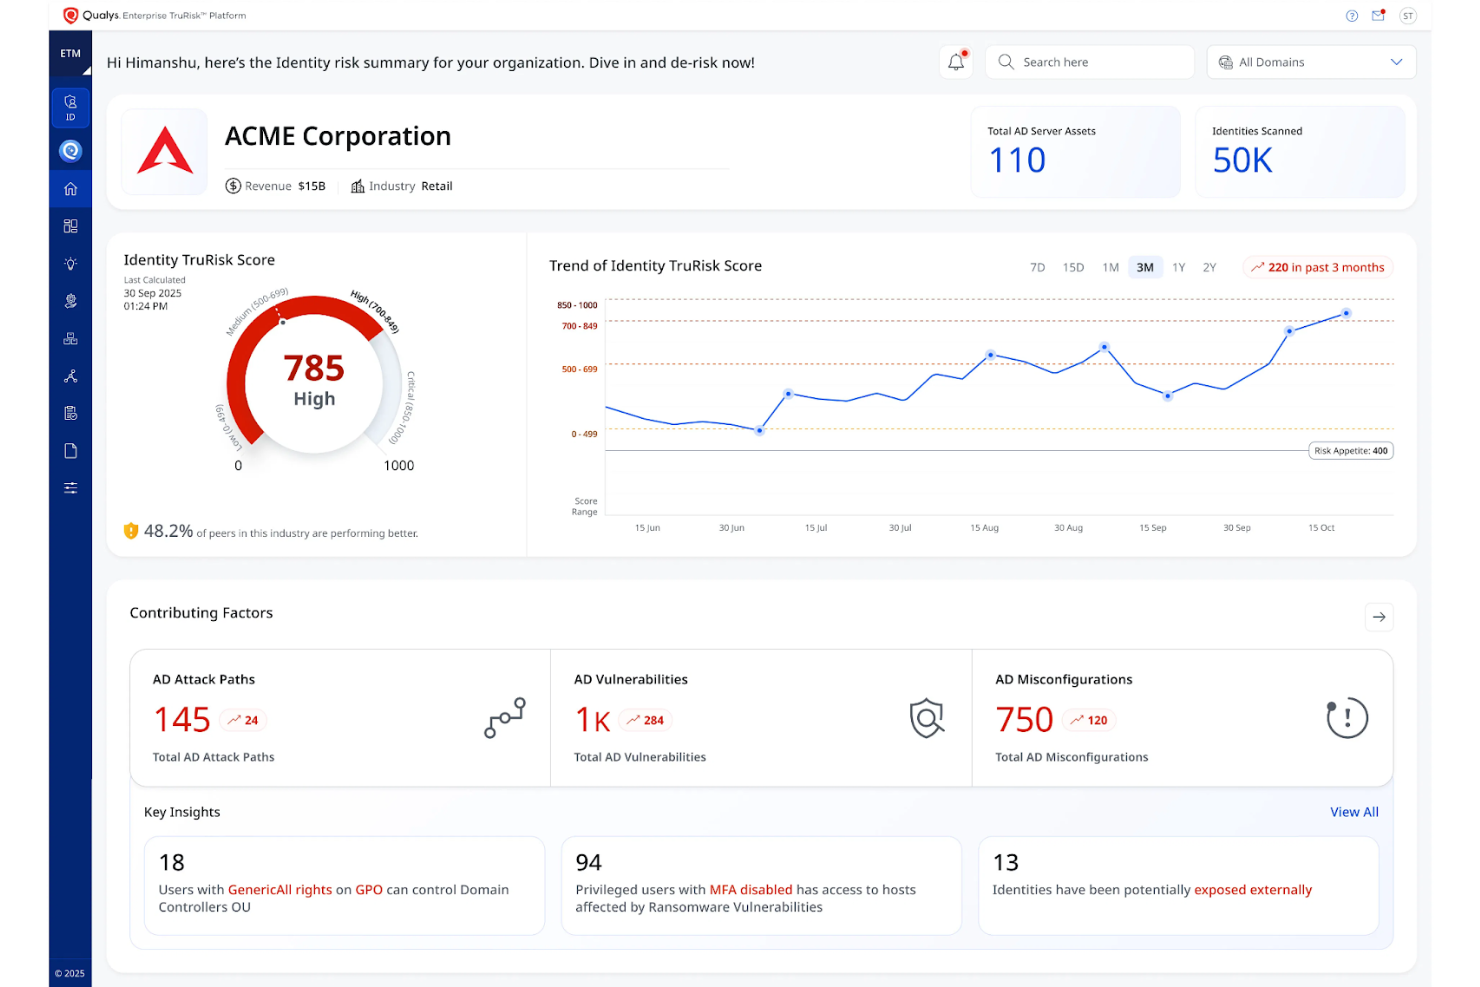
Qualys är en plattform för hantering av cybersäkerhetsrisker med fokus på sårbarhetshantering, hotdetektering och efterlevnadshantering i molnbaserade och lokala miljöer.
Varför jag valde Qualys: Qualys utmärker sig genom sin enhetliga hantering av attackytan, där automatiserad skanning kombineras med kontinuerlig övervakning. Genom att koppla samman sårbarhetsdata med efterlevnadshantering kan säkerhetsteam prioritera risker och upprätthålla regelefterlevnad i dynamiska miljöer.
Utmärkande funktioner & integrationer:
Funktioner omfattar sårbarhets- och konfigurationshantering, hotdetektering och incidenthantering samt molnsäkerhetsfunktioner som stöder kontinuerlig övervakning i olika miljöer.
Integrationer omfattar ServiceNow, Splunk, IBM QRadar, Microsoft Azure, AWS, Palo Alto Networks, McAfee, Fortinet, Tenable och Salesforce.
Pros and Cons
Pros:
- Enhetlig hantering av attackytan över tillgångar
- Robust kontinuerlig övervakning och sårbarhetsskanning
- Kopplar samman hotdetektering med efterlevnadshantering
Cons:
- Kan vara komplext för små säkerhetsteam utan avsatta resurser
- Mindre flexibelt för mycket anpassade riskarbetsflöden

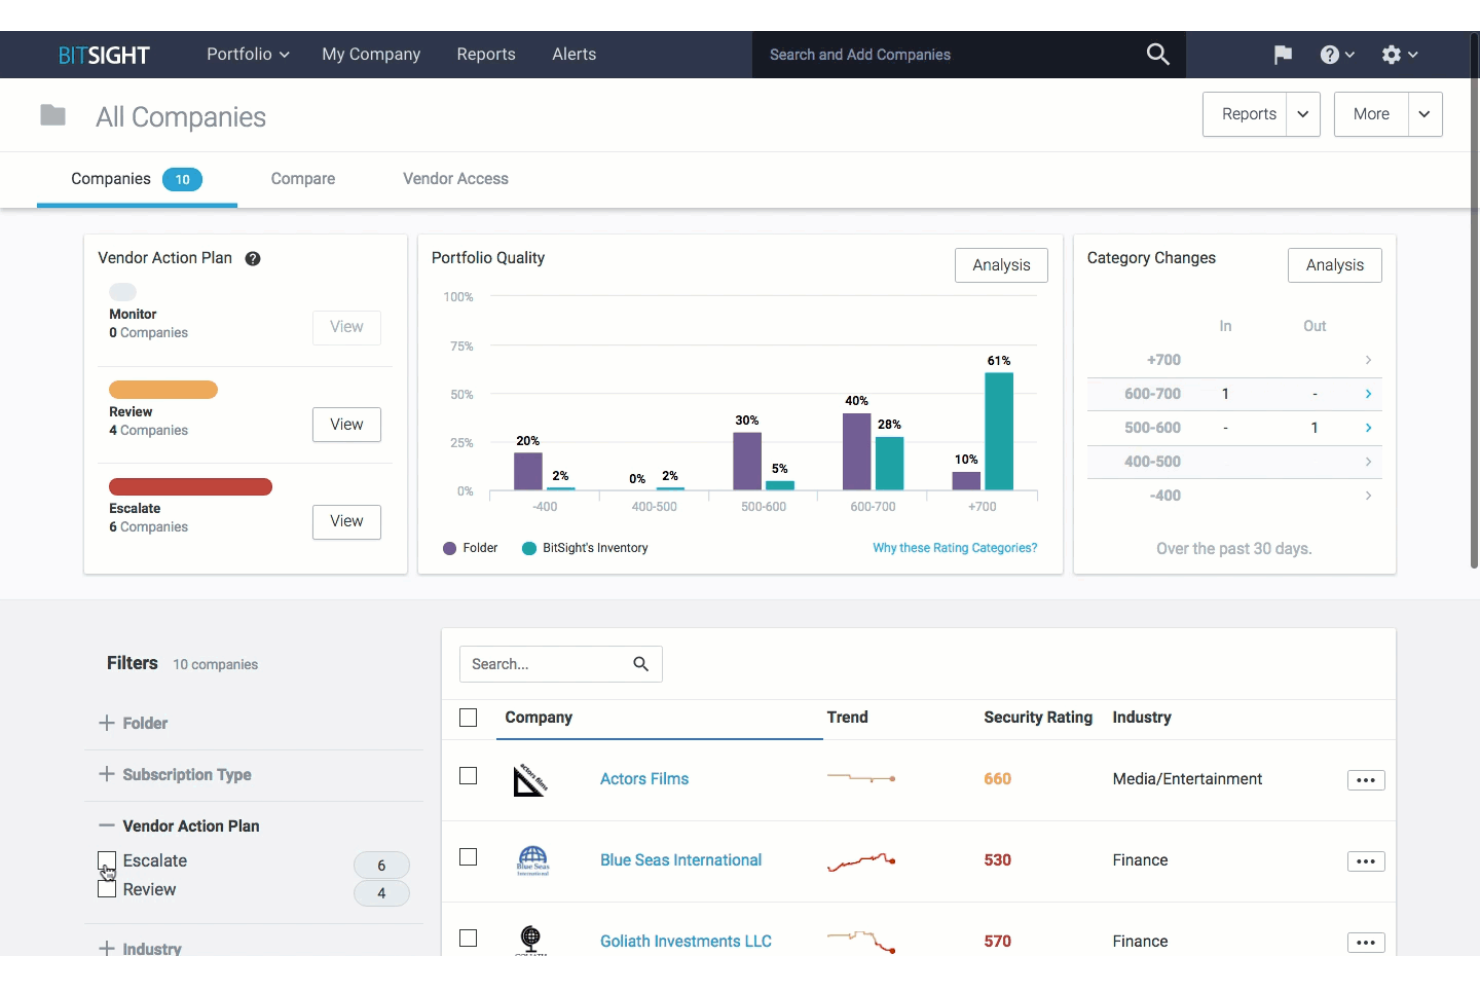
BitSight är en plattform för hantering av cybersäkerhetsrisker med fokus på hantering av tredjepartsrisker och hotinformation. Den används av företag som behöver kontinuerlig övervakning, riskbedömningar och insyn i sitt säkerhetsläge.
Varför jag valde BitSight: BitSight utmärker sig genom sina säkerhetsbetyg och sin insyn i exponeringar, baserat på kontinuerlig övervakning. Datainsamling i realtid och en omfattande riskdatauppsättning hjälper team att bedöma leverantörsrisker och det övergripande riskläget. Detta tillvägagångssätt stöder välgrundade beslut utan att kräva djupgående intern telemetri.
Utmärkande funktioner och integrationer:
Funktioner omfattar exponeringshantering för riskidentifiering, cyberhotinformation för nya hot samt styrnings- och rapporteringsverktyg som stöder efterlevnad och beslutsfattande.
Integrationer omfattar ServiceNow, Splunk, IBM QRadar, Palo Alto Networks, AWS, Microsoft Azure, Tenable, McAfee, Fortinet och Salesforce.
Pros and Cons
Pros:
- Tydliga säkerhetsbetyg för extern riskinsyn
- Kontinuerlig övervakning med bred risktäckning
- Starkt stöd för hantering av tredjepartsrisker
Cons:
- Bättre lämpad för riskprogram på företagsnivå än för små team
- Begränsad insyn i interna kontroller jämfört med verktyg med internt fokus

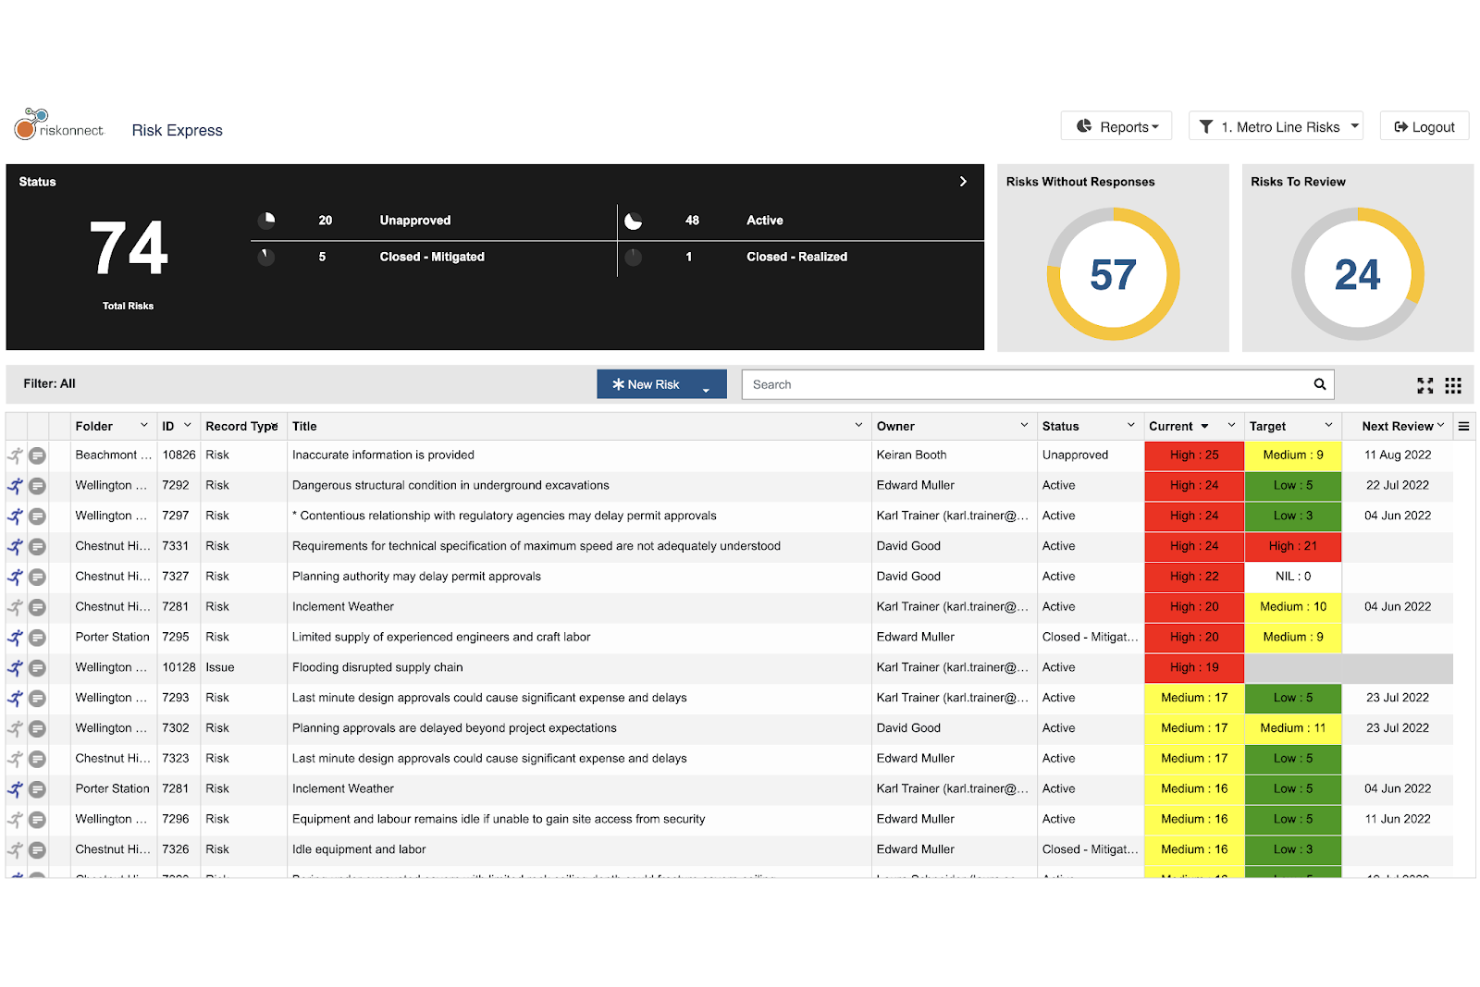
Riskonnect är programvara för hantering av cybersäkerhetsrisker som används inom branscher som hälso- och sjukvård, finans och tillverkningsindustri. Den stöder IT-riskhantering, efterlevnadshantering och hantering av företagsrisker med fokus på insyn och välgrundat beslutsfattande.
Varför jag valde Riskonnect: Riskonnect utmärker sig genom att integrera riskhanteringsprocesser i IT-, efterlevnads- och företagsarbetsflöden. Inbyggda riskbedömningar och analyser av ekonomisk påverkan stöder datadrivet beslutsfattande. Instrumentpaneler ger en tydlig visualisering av tillgångar, sårbarheter och riskprofil.
Utmärkande funktioner & integrationer:
Funktioner omfattar hantering av policyer och interna kontroller för efterlevnad, hotinformation för att upptäcka nya hot samt verktyg för åtgärdande av risker för att hantera sårbarheter.
Integrationer omfattar Salesforce, Microsoft Azure, AWS, ServiceNow, IBM QRadar, Palo Alto Networks, McAfee, Fortinet, Tenable och Splunk.
Pros and Cons
Pros:
- Stark integrerad riskhantering över olika funktioner
- Tydliga instrumentpaneler för risköverblick
- Analys av ekonomisk påverkan för prioritering av risker
Cons:
- Installation och konfiguration kan vara tidskrävande
- Kan upplevas som komplext för mindre team

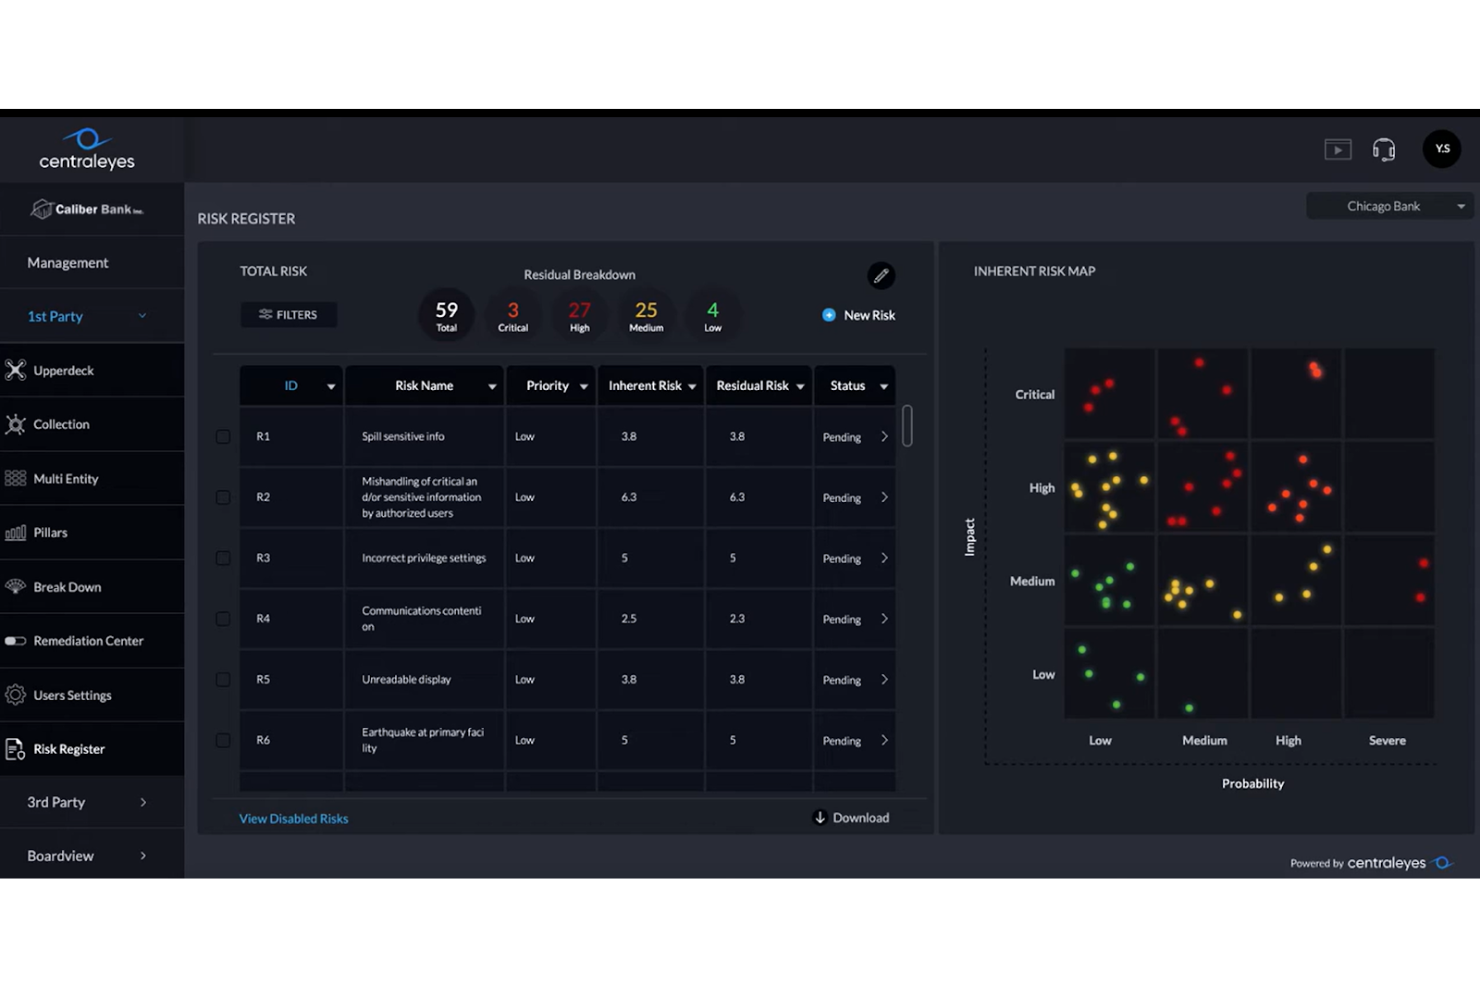
Centraleyes är en plattform för cybersäkerhetsriskhantering som används av organisationer i reglerade branscher, såsom finans, försäkring, energi och högre utbildning. Den fokuserar på riskhantering, efterlevnadshantering och hantering av tredjepartsrisker.
Varför jag valde Centraleyes: Centraleyes utmärker sig genom att erbjuda omfattande insyn i arbetsflöden för riskhantering och efterlevnad. Stöd för fler än 180 regulatoriska krav gör plattformen väl lämpad för starkt reglerade branscher. Instrumentpaneler för ledningen och verktyg för AI-styrning hjälper intressenter att hålla sig informerade.
Utmärkande funktioner & integrationer:
Funktioner omfattar AI-styrning som automatiserar efterlevnadsuppgifter, instrumentpaneler för ledningens intressenter samt tjänster för omvärldsbevakning av regelverk som spårar förändringar i branschstandarder.
Integrationer omfattar Microsoft Azure, AWS, ServiceNow, Splunk, Salesforce, IBM QRadar, Palo Alto Networks, McAfee, Fortinet och Tenable.
Pros and Cons
Pros:
- Stöd för fler än 180 ramverk för efterlevnad
- Inbyggd hantering av tredjepartsrisker
- God insyn i arbetsflöden för efterlevnad och riskhantering
Cons:
- Installation och konfigurering kan vara tidskrävande
- Kan upplevas som komplext för mindre organisationer

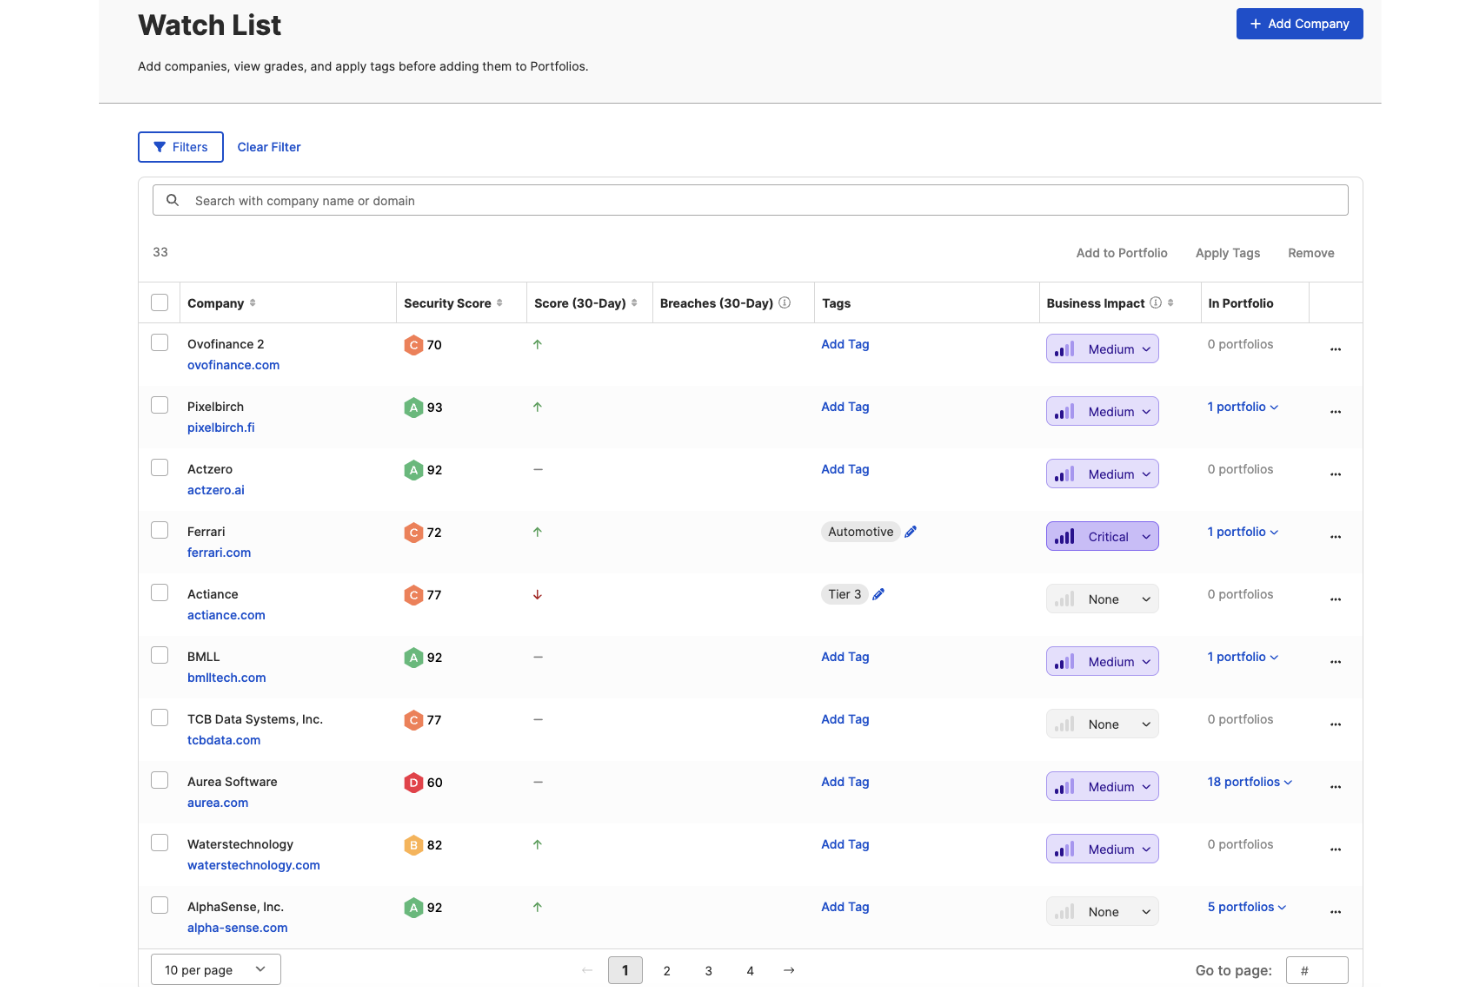
SecurityScorecard är en plattform för hantering av cybersäkerhetsrisker som tillhandahåller kontinuerliga säkerhetsbetyg för interna miljöer och tredjepartsleverantörer, vilket hjälper team att övervaka säkerhetsläget i stor skala.
Varför jag valde SecurityScorecard: SecurityScorecard utmärker sig genom sina kontinuerliga säkerhetsbetyg som synliggör förändringar i riskläget i interna system och hos leverantörer. Dess poängmodell hjälper säkerhetsteam att prioritera sårbarheter och vidta åtgärder utan djup intern telemetri.
Framstående funktioner & integrationer:
Funktioner omfattar ett användarvänligt system för säkerhetsbetyg, kontinuerlig övervakning av risksignaler och rapportering som stöder korrigerande åtgärder och riskreducering.
Integrationer omfattar ServiceNow, Splunk, IBM QRadar, Microsoft Azure, AWS, Palo Alto Networks, McAfee, Fortinet, Tenable och Salesforce.
Pros and Cons
Pros:
- Tydliga, kontinuerliga säkerhetsbetyg för interna risker och leverantörsrisker
- Lättolkad poängsättning för riskprioritering
- God insyn i tredjepartsrisker
Cons:
- Begränsad insyn i interna kontroller jämfört med verktyg med omfattande telemetri
- Bäst lämpat för extern risk och leverantörsövervakning snarare än djupgående intern analys

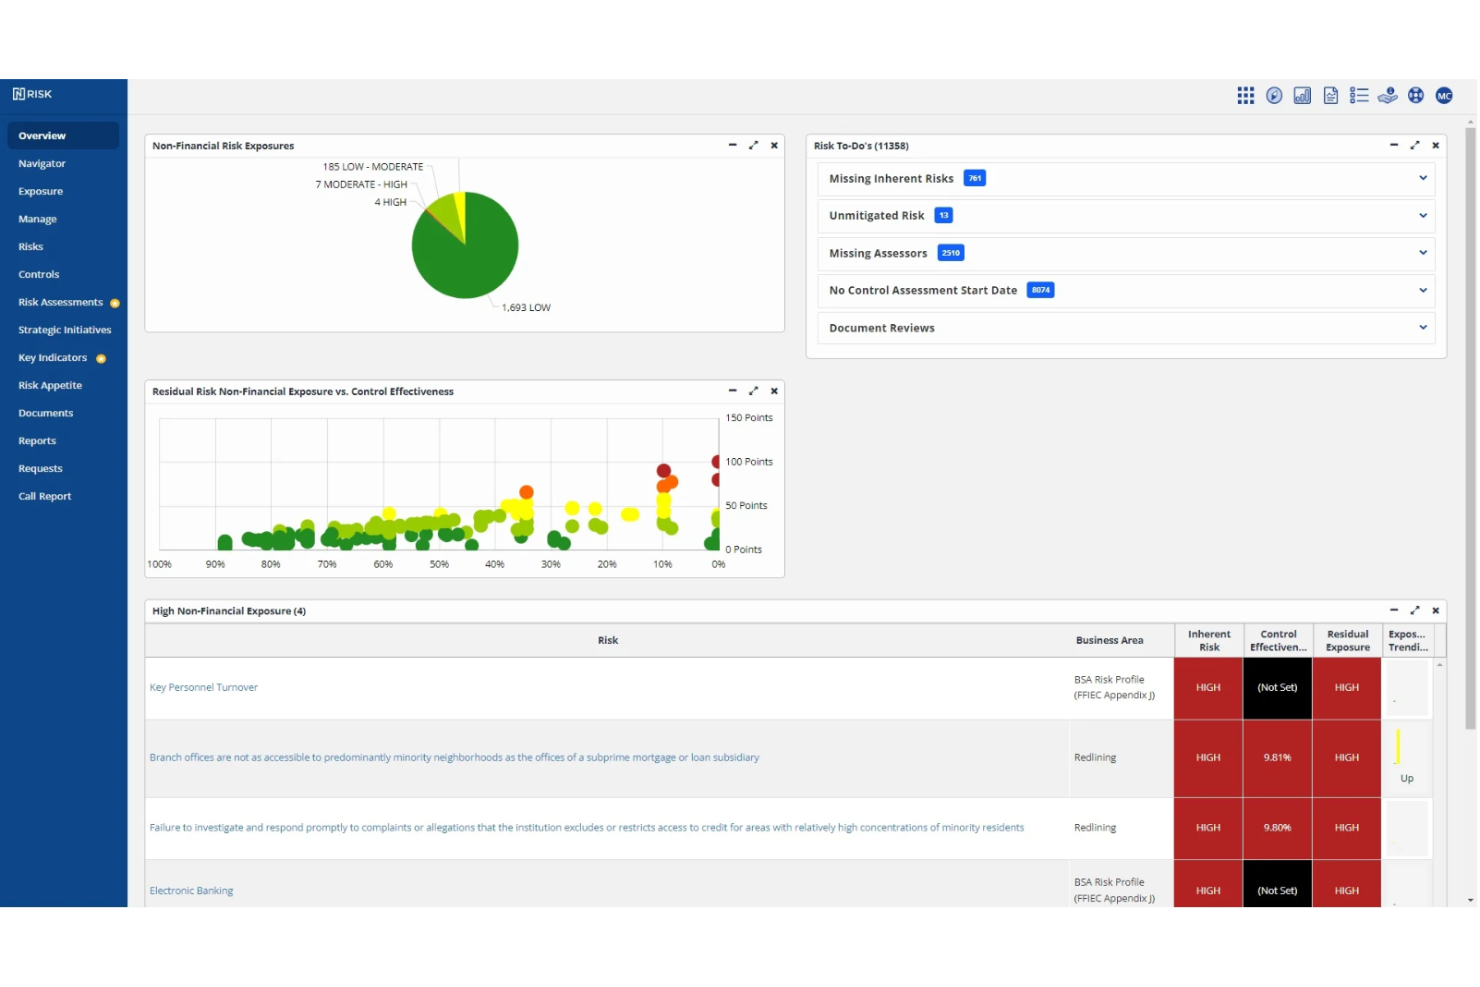
Ncontracts är en programvara för hantering av cybersäkerhetsrisker, skräddarsydd för finansinstitut som banker och kreditföreningar. Den stöder riskhantering på företagsnivå, leverantörsriskhantering och hantering av regelefterlevnad för att hjälpa organisationer att hantera risker och uppfylla regulatoriska krav.
Varför jag valde Ncontracts: Ncontracts utmärker sig genom sitt fokus på finansinstitut och specialiserade hantering av regelefterlevnad. Riskanalys i realtid och skräddarsydda regulatoriska uppdateringar stöder välgrundade beslut i starkt reglerade miljöer. Inbyggd hantering av leverantörers livscykel och automatiserade revisionsprocesser passar väl ihop med finanssektorns krav på regelefterlevnad.
Utmärkande funktioner och integrationer:
Funktioner omfattar riskanalys i realtid, skräddarsydda regulatoriska uppdateringar och automatiserade revisionsprocesser som effektiviserar hanteringen av regelefterlevnad.
Integrationer omfattar Salesforce, Microsoft Azure, AWS, ServiceNow, IBM QRadar, Palo Alto Networks, McAfee, Fortinet, Tenable och Splunk.
Pros and Cons
Pros:
- Specialiserat för finansinstitut
- Starkt stöd för regelefterlevnad
- Inbyggda arbetsflöden för leverantörsriskhantering
Cons:
- Mindre lämpligt för icke-finansiella branscher
- Installation och konfigurering kan vara tidskrävande


SAFE Security är en enhetlig, AI-driven plattform för hantering av cybersäkerhetsrisker som ger säkerhetsteam insyn i både interna miljöer och leverantörsmiljöer. Den hjälper till att översätta tekniska exponeringar till ett affärssammanhang genom kontinuerlig övervakning, introduktion av leverantörer och riskkvantifiering.
Varför jag valde SAFE Security: Dess AI-drivna strategi för hantering av tredjepartsrisker skiljer den från mängden. Agentisk AI automatiserar upptäckt av leverantörer och arbetsflöden för frågeformulär, medan FAIR-baserad riskkvantifiering kopplar kontrollbrister till affärspåverkan. Detta hjälper intressenter att fatta välgrundade beslut med hjälp av finansiellt förankrade riskmått.
Utmärkande funktioner och integrationer:
Funktioner omfattar automatiserad registrering av leverantörer och behandling av frågeformulär, kontinuerlig övervakning av leverantörers attackytor samt datadriven riskkvantifiering som översätter kontrollbrister till mått för affärspåverkan.
Integrationer omfattar en marknadsplats med över 100 verktyg, inklusive AWS, Azure och CrowdStrike Falcon.
Pros and Cons
Pros:
- Starka AI-drivna arbetsflöden för hantering av tredjepartsrisker
- Kontinuerlig övervakning av leverantörers och interna miljöer
- Riskkvantifiering kopplad till affärspåverkan
Cons:
- Implementeringen kan vara komplex för mindre säkerhetsteam
- Riskkvantifieringsmodeller kan kräva utbildning av intressenter och finjustering

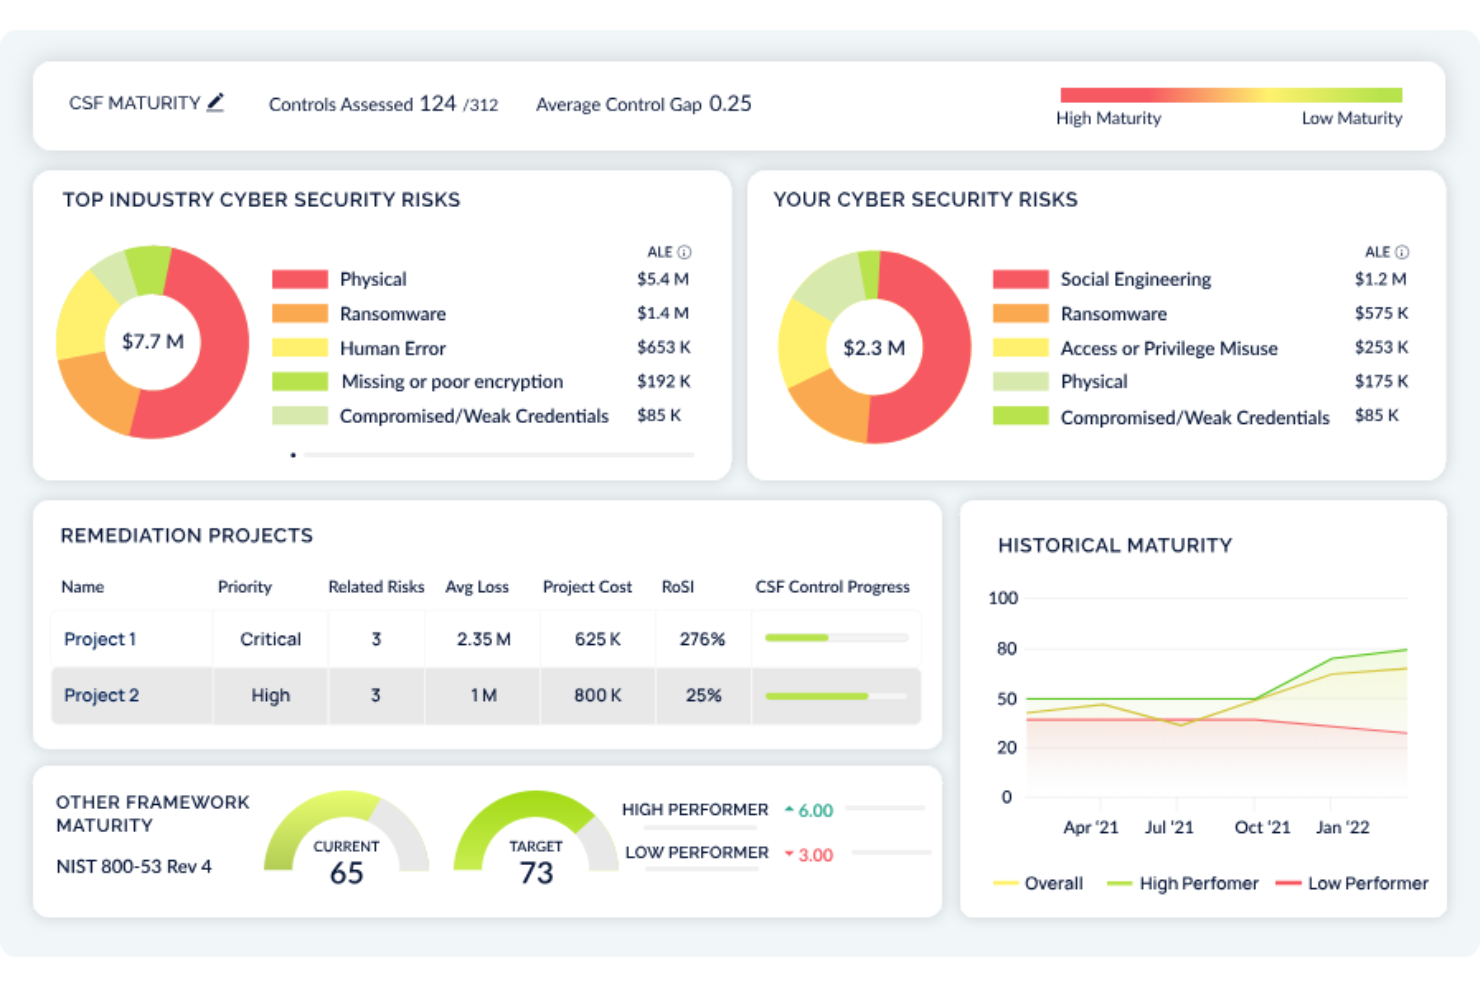
CyberSaint är en plattform för hantering av cybersäkerhetsrisker som är utformad för företag som vill bedöma, mäta och hantera cyberrisker. Den riktar sig främst till säkerhetsteam och chefer genom att erbjuda verktyg för efterlevnadshantering och kvantifiering av risker.
Varför jag valde CyberSaint: CyberSaint utmärker sig genom sin kontinuerliga övervakning av säkerhetskontroller, vilket ger insyn i efterlevnaden i realtid och en tydligare säkerhetsstatus. AI-drivna insikter hjälper säkerhetsteam att prioritera sårbarheter, medan automatiserade frågeformulär effektiviserar hanteringen av risker hos tredjepartsleverantörer och minskar det manuella arbetet.
Utmärkande funktioner och integrationer:
Funktioner omfattar övervakning av efterlevnad i realtid, vilket håller ditt team uppdaterat om säkerhetsstandarder. Plattformen erbjuder även AI-drivna riskinsikter som hjälper till att prioritera cybersäkerhetsåtgärder. Dessutom automatiserar den leverantörsfrågeformulär, vilket minskar arbetsbördan vid hantering av risker hos tredjepartsleverantörer.
Integrationer omfattar ServiceNow, Splunk, IBM QRadar, Microsoft Azure, AWS, Palo Alto Networks, McAfee, Fortinet, Tenable och Salesforce.
Pros and Cons
Pros:
- Stark kontinuerlig övervakning av säkerhetskontroller för efterlevnad
- AI-driven riskprioritering över kontroller och leverantörer
- Minskar det manuella arbetet vid hantering av risker hos tredjepartsleverantörer
Cons:
- Bättre lämpad för mogna säkerhetsteam med definierade kontroller
- Mindre flexibel för team som behöver mycket anpassningsbara instrumentpaneler
Annan programvara för hantering av cybersäkerhetsrisker
Här är några ytterligare alternativ för programvara för hantering av cybersäkerhetsrisker som inte kom med på listan, men som ändå kan vara värda att utvärdera:
- Panorays
Bäst för riskhantering av tredje part
- Balbix
Bäst för prediktiv minskning av intrångsrisk
- Axonius
Bäst för tillgångshantering
- JupiterOne
Bäst för kartläggning av resursrelationer och riskberoenden
- Sevco
Bäst för kontinuerlig tillgångsidentifiering och spårning av exponering
- StandardFusion
Bäst för risk- och incidentarbete i medelstora organisationer


Så här utvärderar jag programvara för hantering av cybersäkerhetsrisker
Jag letar efter två saker: den grundläggande funktionaliteten – som riskbedömning, övervakning och efterlevnadsmappning – som krävs för att platsa på listan, samt de särskiljande egenskaper som skiljer de bästa alternativen från resten.
Kärnfunktionalitet (grundkrav för den här listan)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionaliteten) till 5 (utmärker sig inom området) för varje kärnfunktionalitet som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 75 % för att övervägas för inkludering.
- Identifiering och bedömning av risker: Jag utvärderar hur varje verktyg upptäcker och poängsätter risker i tillgångar och processer – oavsett om det erbjuder strukturerade metoder som matriser för sannolikhet gånger påverkan eller mer avancerade metoder som FAIR.
- Kontinuerlig riskövervakning: Synlighet i realtid eller nästan i realtid över förändringar i riskläget är viktigt här, så jag kontrollerar om det finns liveinstrumentpaneler, automatiserade aviseringar och löpande sårbarhetsspårning i stället för engångsskanningar.
- Mappning mot efterlevnadsramverk: Varje verktyg bör mappa kontroller till större ramverk som NIST CSF, ISO 27001, SOC 2 och PCI DSS, och jag letar efter färdiga korsreferenser som minskar det manuella arbetet vid granskningar mot flera ramverk.
- Kvantifiering och rapportering av risker: Jag undersöker om plattformarna översätter risk till affärsmässiga termer – värmekartor och kvalitativa poäng är en grundnivå, men ekonomisk kvantifiering och instrumentpaneler anpassade för ledningen höjer ribban.
- Arbetsflöden för åtgärdande och riskreducering: Att upptäcka en risk är bara halva arbetet, så jag utvärderar tilldelning av uppgifter, statusspårning, SLA-hantering och om verktyget ansluter till ITSM-plattformar för att slutföra åtgärdscykeln.
- Hantering av risker hos tredje part/leverantörer: Leverantörsformulär, externa flöden med säkerhetsklassificeringar och graderad riskpoängsättning vägs alla in – särskilt för team som hanterar dussintals eller hundratals leverantörer.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Kvantifiering av cyberrisker är en viktig särskiljande faktor – jag letar efter plattformar som modellerar potentiella förluster i dollarbelopp med hjälp av FAIR eller Monte Carlo-simuleringar, vilket ger CISO:er ett konkret sätt att motivera budgetäskanden. Hantering av angreppsytan skiljer också leverantörerna åt; verktyg som upptäcker okända tillgångar eller skugg-IT-tillgångar ger en synlighet som de flesta riskregister saknar. Jag kontrollerar om plattformarna hämtar in flöden med hotinformation som MITRE ATT&CK eller CVE-data för att automatiskt berika och omprioritera risker när nya hot uppstår.
Mer än funktioner
Integrationsdjup är viktigt – jag utvärderar om en plattform ansluter direkt till ditt SIEM, dina sårbarhetsskannrar och dina ITSM-verktyg som ServiceNow eller Jira, eftersom bristande överlämningar mellan system skapar blinda fläckar. Jag kontrollerar också leverantörens egna säkerhetscertifieringar (SOC 2 Type II, ISO 27001) och alternativ för datalagring inom specifika geografiska områden. Tid till värde är en annan faktor; plattformar med färdiga riskregister, kontrollbibliotek och formulärmallar gör att team kan komma igång på veckor i stället för att behöva månader av anpassad konfiguration.
Så väljer du programvara för hantering av cybersäkerhetsrisker
Det är lätt att fastna i långa funktionslistor och komplex prissättning. För att hålla fokus under urvalsprocessen för programvara kan du använda följande checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa med din organisation? Tänk på framtida expansion och om den kan hantera ökade datamängder och fler användare. |
| Integrationer | Kan den integreras med befintliga verktyg? Kontrollera kompatibiliteten med SIEM-system, molnleverantörer och ditt nuvarande säkerhetsekosystem för att undvika datasilor. |
| Anpassningsbarhet | Kan du anpassa programvaran efter dina behov? Leta efter anpassningsbara instrumentpaneler och rapporter som stöder dina arbetsflöden för riskhantering. |
| Användarvänlighet | Är gränssnittet intuitivt? Användarvänliga verktyg minskar utbildningstiden och förbättrar användningen i hela säkerhetsteamet. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Ta hänsyn till installationsarbetet, stödet vid introduktionen och tillgängliga utbildningsresurser. |
| Kostnad | Är prissättningen transparent och ryms den inom budgeten? Jämför kostnaderna vid införandet och de löpande kostnaderna, och utvärdera värdet – inte bara priset. |
| Säkerhetsåtgärder | Uppfyller programvaran säkerhetsstandarder? Leta efter kryptering, åtkomstkontroller och säkerhetsåtgärder som skyddar känsliga data. |
| Efterlevnadskrav | Hjälper verktyget dig att uppfylla branschregler? Utvärdera täckningen för standarder som GDPR, HIPAA eller ISO 27001 utifrån din bransch. |
Vad är programvara för hantering av cybersäkerhetsrisker?
Programvara för hantering av cybersäkerhetsrisker hjälper organisationer att identifiera, bedöma och minska cyberrisker i hela sin IT-miljö. Säkerhetsteam använder dessa verktyg för att skydda känsliga data, hantera regelefterlevnad och minska den övergripande riskexponeringen. Funktioner som hotdetektering, sårbarhetsbedömning och kontinuerlig övervakning stöder välgrundade beslut och en starkare säkerhetsnivå.
Funktioner
När du väljer programvara för hantering av cybersäkerhetsrisker bör du leta efter följande viktiga funktioner:
- Hotdetektering: Identifierar cyberhot i realtid för att stödja snabbare incidenthantering.
- Sårbarhetsbedömning: Skannar system för att identifiera svagheter och prioritera insatser för riskminimering.
- Efterlevnadshantering: Stödjer regelefterlevnad med standarder som GDPR och HIPAA.
- Automatiserad rapportering: Genererar revisionsklara rapporter om säkerhetsstatus, mätvärden och riskexponering.
- Övervakning i realtid: Övervakar kontinuerligt aktiviteten i hela miljön för att upptäcka nya hot.
- Hantering av tredjepartsrisker: Bedömer leverantörsrisker för att skydda leveranskedjan och det bredare ekosystemet.
- Riskprioritering: Använder datadriven analys för att prioritera risker baserat på påverkan och sannolikhet.
- Instrumentpaneler och visualisering: Tillhandahåller instrumentpaneler som hjälper intressenter att fatta välgrundade beslut.
- Integrationsmöjligheter: Ansluter till befintliga säkerhetsverktyg för att stödja integrerade arbetsflöden för riskhantering.
Fördelar
Implementering av programvara för hantering av cybersäkerhetsrisker ger flera fördelar för ditt team och ditt företag. Här är några som du kan se fram emot:
- Förbättrad säkerhetsstatus: Identifierar sårbarheter och cyberhot tidigare, vilket bidrar till att minska den övergripande riskexponeringen.
- Starkare regelefterlevnad: Stödjer efterlevnadshantering med branschstandarder som GDPR, HIPAA och ISO.
- Effektivare riskminimering: Automatiserar riskbedömningar och prioritering så att säkerhetsteamen kan fokusera på de mest kritiska problemen.
- Bättre beslutsfattande: Instrumentpaneler, mätvärden och visualisering ger handlingsbara insikter för intressenter.
- Minskat manuellt arbete: Effektiviserar arbetsflöden som rapportering, frågeformulär och hantering av leverantörsrisker.
- Förbättrad hantering av tredjepartsrisker: Förbättrar insynen i leverantörsrisker i hela leveranskedjan.
- Proaktiv riskhantering: Kontinuerlig övervakning hjälper team att hantera nya hot innan de eskalerar.
- Kostnadseffektivitet över tid: Minskar sannolikheten för kostsamma cyberattacker, revisionsanmärkningar och brister i regelefterlevnaden.
Kostnader och priser
Att välja programvara för hantering av cybersäkerhetsrisker kräver förståelse för vanliga prismodeller och abonnemang. Kostnaderna varierar beroende på funktioner, teamets storlek och tillägg. Tabellen nedan sammanfattar typiska abonnemang, genomsnittliga priser och inkluderade funktioner:
Jämförelsetabell över abonnemang för programvara för hantering av cybersäkerhetsrisker
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande hotdetektering, begränsad rapportering och support från communityn. |
| Personligt abonnemang | $5-$25/användare /månad | Hotdetektering, sårbarhetsbedömning och grundläggande efterlevnadshantering. |
| Företagsabonnemang | $30-$75/användare /månad | Avancerad övervakning, automatiserad rapportering, hantering av tredjepartsrisker och anpassningsbara instrumentpaneler. |
| Storföretagsabonnemang | $80-$150/användare /månad | Fullständig funktionsuppsättning, hotinformation i realtid, omfattande integrationsmöjligheter och dedikerad support. |
Vanliga frågor om programvara för cybersäkerhetsriskhantering
Här är några svar på vanliga frågor om programvara för cybersäkerhetsriskhantering:
Hur avgör jag vilken programvara som är bäst för mitt företag?
Börja med att bedöma organisationens behov, inklusive teamets storlek, IT-miljöns komplexitet och kraven på regelefterlevnad. Fokusera på programvara som stöder era viktigaste användningsområden, till exempel hotdetektering eller efterlevnadshantering. Testversioner och demonstrationer kan hjälpa till att säkerställa att arbetsflödet passar innan ni fattar beslut.
Kan jag integrera programvara för cybersäkerhetsriskhantering med mina befintliga system?
Ja. De flesta programvaror för cybersäkerhetsriskhantering kan integreras med SIEM-system, molnplattformar och verktyg för slutpunktssäkerhet. Kontrollera kompatibiliteten med ert befintliga ekosystem för att undvika datasiloer och integrationsluckor.
Hur ofta bör jag uppdatera min programvara för cybersäkerhetsriskhantering?
Regelbundna uppdateringar är avgörande för att upprätthålla säkerhet och funktionalitet. Följ leverantörens riktlinjer för uppdateringar, inklusive korrigeringar av sårbarheter och funktionsförbättringar. Automatiska uppdateringar kan bidra till att minska den operativa risken.
Vad händer härnäst:
Om du håller på att undersöka programvara för cybersäkerhetsriskhantering kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.