

Programvara för säkerhetsefterlevnad hjälper ditt team att hantera lagstadgade krav genom att automatisera insamling av bevis, övervaka kontroller och hålla revisionsdokumentationen redo. Om du är trött på att hålla reda på dussintals ramverk och ligga steget före föränderliga standarder har du kommit rätt. Den här guiden hjälper dig att jämföra de bästa alternativen för snabbt föränderliga IT-miljöer, så att du kan hitta ett verktyg som passar dina behov av efterlevnad, teamets arbetsflöden och verksamhetens storlek.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell: Programvara för säkerhetsefterlevnad
Jämför priser och specifikationer sida vid sida för den programvara för säkerhetsefterlevnad som kom med på min kortlista.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för integrerad hantering av tekniska risker | Gratis demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för att skala efterlevnadsprogram | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för enhetliga revisions- och bevisportaler | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 4 | Bäst för konfigurerbar arbetsflödesautomatisering | Gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för automatisering av efterlevnad i molnbaserade miljöer | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för beredskap över flera ramverk | Gratis demo tillgänglig | Från $7,000/år (faktureras årsvis) | Website | |
| 7 | Bäst för anpassningsbara riskregister | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 8 | Bäst för förenklad revisionsförberedelse | Kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för snabb, automatiserad insamling av underlag | Kostnadsfri demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 10 | Bäst för övervakning av kontroller i realtid | Kostnadsfri demo tillgänglig | Pris på begäran | Website |


Omdömen om programvara för säkerhetsefterlevnad
Nedan hittar du mina detaljerade sammanfattningar av den bästa programvaran för säkerhetsefterlevnad som kom med på min kortlista. Mina omdömen ger en detaljerad inblick i funktionerna, de bästa användningsområdena och integrationerna för varje plattform, så att du kan hitta den bästa för dig.
 Bäst för integrerad hantering av tekniska risker
- Gratis demo tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.4/5
OneTrust erbjuder konfiguration av ett efterlevnadsinitiativ med val av inventeringar. OneTrust Tech Risk & Compliance är en GRC-plattform som centraliserar automatisering av efterlevnad, kontrollövervakning, riskbedömning och policyhantering inom fler än 55 säkerhetsramverk, däribland SOC 2, ISO 27001, HIPAA och NIST.
Vem passar OneTrust bäst för?
OneTrust passar bra för säkerhets- och GRC-team i större företag som samtidigt hanterar efterlevnad inom flera ramverk, jurisdiktioner och affärsenheter.
Varför jag valde OneTrust
OneTrust finns med på min kortlista tack vare hur tätt plattformen kopplar samman tillgångsinventering, riskpoängsättning och efterlevnadskontroller på ett och samma ställe. Jag uppskattar särskilt det gemensamma bevisramverket, som gör att mitt team kan samla in bevis en gång och automatiskt mappa dem mot fler än 50 ramverk samtidigt. Den automatiserade riskmappningen är direkt kopplad till tillgångsinventeringen, så när ett nytt system registreras uppdateras riskexponeringen utan manuella insatser.
Viktiga funktioner i OneTrust
- Arbetsflöden för policyhantering: Skapa, uppdatera och spåra policyversioner med inbyggda arbetsflöden för godkännande och intygande.
- Anpassningsbart riskregister: Logga, kategorisera och poängsätt informationssäkerhetsrisker i ett strukturerat register.
- Samarbetsportal för revisorer: Ge revisorer säker åtkomst med skrivskydd till efterlevnadsbevis och spårning av förfrågningar.
- Förbyggt ramverksbibliotek: Få tillgång till förmappade kontrollbibliotek för SOC 2, ISO 27001, HIPAA, GDPR, NIST med flera.
OneTrust-integreringar
OneTrust erbjuder inbyggda integreringar med AWS, Azure, Google Cloud Platform, ServiceNow, Jira, Okta, Workday, Salesforce, Slack, GitHub och Microsoft 365. Ett API finns tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Korsmappar kontroller mot fler än 55 ramverk samtidigt
- Automatiserad riskpoängsättning kopplad till tillgångsinventeringen
- Inbyggd automatisering av frågeformulär för leverantörsriskbedömning
Cons:
- Det breda styrningsomfånget medför mer konfigurationsarbete
- API-genomströmningen är föremål för begränsningar på modulnivå
Learn more about OneTrust: Bäst för att skala efterlevnadsprogram
- Gratis demo tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:5/5
Scytale samlar efterlevnadsrevisioner, kontroller och riskspårning på en och samma instrumentpanel. Scytale är en AI-driven GRC-plattform som kombinerar automatisering av efterlevnad med inbäddade rådgivningstjänster från mänskliga experter och täcker över 80 ramverk med automatiserad insamling av bevis, kontinuerlig övervakning av kontroller och riskhantering.
Vem passar Scytale bäst för?
Scytale passar startups och säkerhetsteam på medelstora företag som eftersträvar certifiering enligt flera ramverk utan en dedikerad intern efterlevnadsfunktion.
Varför jag valde Scytale
Jag valde Scytale som en av de bästa lösningarna tack vare hur väl plattformen hanterar skalning enligt flera ramverk utan att mångdubbla teamets arbetsbelastning. När mitt team lägger till ett nytt ramverk som ISO 42001 ovanpå ett befintligt SOC 2-program visar Scytales korsmappning automatiskt vilka kontroller som kan återanvändas. Gap Remediator-agenten prioriterar sedan det som fortfarande behöver åtgärdas, så att vi inte behöver gå igenom ett kalkylblad manuellt varje gång vi utökar omfattningen.
Viktiga funktioner i Scytale
- Central för policyhantering: Centraliserat bibliotek med mallar, versionshistorik och automatiserade granskningscykler.
- Hantering av leverantörsrisker: Inbyggda arbetsflöden för att bedöma, spåra och lagra dokumentation om tredjepartsleverantörer.
- Samarbetsportal för revisorer: Dedikerat gränssnitt för säker delning av bevis, spårning av förfrågningar och uppdateringar av revisionsstatus.
- AI-driven automatisering av frågeformulär: Besvarar säkerhetsfrågeformulär automatiskt med hjälp av en kunskapsbas och konfidenspoäng.
Scytale-integreringar
Scytale erbjuder inbyggda integreringar med AWS, Azure, Google Cloud Platform, Okta, Azure Active Directory, GitHub, GitLab, Jira, Google Workspace och Slack. Ett API finns tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Täcker över 80 ramverk med korsmappade kontroller
- Dedikerade efterlevnadsrådgivare ingår i abonnemanget
- AI-agenter påskyndar bristanalysen
Cons:
- Program med flera ramverk kräver noggrann inledande mappning
- Automatiseringen av bevisinsamling är beroende av täckningen i anslutna system
Learn more about Scytale: Bäst för enhetliga revisions- och bevisportaler
- Gratis demo tillgänglig
- Prisuppgift på begäran

Thoropass erbjuder en enhetlig instrumentpanel för efterlevnad med uppföljning av ramverkens status. Thoropass är en plattform för automatisering av efterlevnad som kombinerar automatiserad insamling av bevis, kontinuerlig övervakning av kontroller, policyhantering och samarbete med revisorer direkt i plattformen för fler än 30 säkerhetsramverk, inklusive SOC 2, ISO 27001, HIPAA och PCI DSS.
För vilka passar Thoropass bäst?
IT-chefer med ansvar för efterlevnad och GRC-team på företag i tillväxtfas som genomför sin första SOC 2- eller ISO 27001-certifiering får störst nytta av Thoropass kombination av programvara och revisorer.
Varför jag valde Thoropass
Thoropass finns med på min kortlista eftersom revisionsportalen inte är ett tillägg som gjorts i efterhand: revisorerna arbetar i samma plattform där mitt team hanterar bevis. First Pass AI granskar inskickade bevis i förväg innan de når en mänsklig revisor, vilket minskar granskningscyklerna utan att precisionen försämras. Förfrågningar om bevis och insamlingen av dessa sker på samma plats, så mitt team behöver inte mejla bilagor fram och tillbaka med externa revisorer eller stämma av två separata system under den hektiska perioden före en rapportdeadline.
Thoropass främsta funktioner
- Kontrollmappning för flera ramverk: Mappa en enskild kontroll eller policy mot flera efterlevnadsramverk för att återanvända bevis och minska dubbelarbete.
- Kontinuerlig övervakning av kontroller: Följ säkerhetskontrollernas status i realtid med automatiserade aviseringar om avvikelser och felkonfigurationer.
- Modul för riskregister: Upprätthåll en aktuell riskförteckning med poängsättning och uppföljning av åtgärder, direkt kopplad till era arbetsflöden för efterlevnad.
- Verktyg för policyhantering: Använd inbyggda policymallar, versionshantering och arbetsflöden för godkännande för att förankra efterlevnadskraven hos medarbetarna.
Integrationer i Thoropass
Thoropass erbjuder inbyggda integrationer med AWS, Azure, Google Cloud Platform, Okta, GitHub, Jira, Slack, BambooHR och Google Workspace.
Pros and Cons
Pros:
- Revisorer samarbetar direkt i plattformen
- AI granskar bevis i förväg före revisorns granskning
- Täcker fler än 30 ramverk med korsmappade kontroller
Cons:
- Rapporter måste tas fram av Thoropass partnerrevisorer
- Introduktionen tar längre tid för komplexa teknikstackar
Learn more about Thoropass: Bäst för konfigurerbar arbetsflödesautomatisering
- Gratis demo tillgänglig
- Pris på begäran

LogicGate Risk Cloud centraliserar företagsrisker med värmekartor och uppföljning av riskreducerande åtgärder. LogicGate Risk Cloud är en GRC-plattform utan kod som kombinerar riskhantering, efterlevnad av kontroller, policyhantering, internrevision och tredjepartsrisk i en enda konfigurerbar miljö byggd kring automatiserade arbetsflöden och en flexibel grafdatabas.
Vem passar LogicGate Risk Cloud bäst för?
Den passar särskilt bra för företagsinriktade GRC- och efterlevnadsteam som behöver hantera flera risk- och revisionsprogram i en komplex organisationsstruktur.
Varför jag valde LogicGate Risk Cloud
Jag har tagit med LogicGate Risk Cloud bland mina toppval eftersom dess grafdatabas utan kod låter mitt team bygga och ändra arbetsflöden för efterlevnad utan stöd från utvecklare. När ett nytt ramverk lanseras kan jag köra en automatiserad gapanalys för att visuellt kartlägga befintliga kontroller mot nya krav och automatiskt generera korrigerande åtgärdsplaner via Spark AI. Den konfigurerbarheten innebär att mitt team inte låses till stela, fördefinierade mallar på samma sätt som med de flesta efterlevnadsverktyg.
Viktiga funktioner i LogicGate Risk Cloud
- Applikation för regelverkshantering: Låter dig hantera och kartlägga kontroller mot ramverk som SOC 2, ISO 27001, HIPAA, PCI DSS och GDPR.
- Risk Cloud Quantify: Möjliggör kvantitativ riskanalys med hjälp av Monte Carlo-simuleringar och Open FAIR-modellen.
- Arbetsyta för internrevision: Dedikerad modul för att spåra revisionsförfrågningar, hantera bevismaterial och samarbeta med externa revisorer.
- AI-agent för hantering av tredjepartsrisk: Automatiserar arbetsflöden för leverantörsriskbedömning och effektiviserar efterlevnadskontroller för tredjepartsrelationer.
Integrationer med LogicGate Risk Cloud
LogicGate Risk Cloud erbjuder inbyggda integrationer med Salesforce, ServiceNow, Jira, Power BI, Workday, Slack, AWS och Microsoft Teams, och kan anslutas till Zapier. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Grafdatamodellen länkar kontroller mellan ramverk
- Spark AI identifierar luckor mot nya ramverk
- Inbyggd kvantitativ riskscoring enligt Open FAIR
Cons:
- Avancerad riskkvantifiering kostar extra
- Fullständiga implementeringar kräver dedikerade GRC-administratörer
Learn more about LogicGate Risk Cloud: Bäst för automatisering av efterlevnad i molnbaserade miljöer
- Gratis demonstration tillgänglig
- Pris på begäran

Scrut Automation centraliserar efterlevnadsramverk och riskövervakning i en enda instrumentpanel. Scrut Automation är en AI-baserad GRC-plattform som centraliserar automatisering av efterlevnad, kontinuerlig kontrollövervakning, riskhantering och revisionsförberedelser för över 60 ramverk från ett enda gränssnitt.
Vem passar Scrut Automation bäst för?
Scrut Automation passar bra för snabbväxande, molnbaserade företag vars säkerhets- och GRC-team behöver nå efterlevnadsmilstolpar utan att bygga upp en stor, dedikerad efterlevnadsfunktion.
Varför jag valde Scrut Automation
Jag valde Scrut Automation som ett av de bästa alternativen på grund av hur plattformen hanterar kontinuerlig efterlevnad i molnbaserade miljöer. Den agentbaserade bevisinsamlingen hämtar realtidsdata från AWS, GitHub och Okta utan att mitt team manuellt behöver jaga skärmbilder inför varje revision. Dessutom innebär dess enhetliga kontrollramverk att implementeringen av en kontroll automatiskt kopplas till alla tillämpliga ramverk, vilket minskar en betydande mängd duplicerat arbete när mitt team kör SOC 2 och ISO 27001 parallellt.
Viktiga funktioner i Scrut Automation
- Automatiserad policyhantering: Erbjuder ett bibliotek med mallar som godkänts av revisorer, med versionskontroll och arbetsflöden för medarbetarintyg.
- Riskregister med poängsättning: Spårar efterlevnads- och säkerhetsrisker och tilldelar kvantitativa och kvalitativa poäng med åtgärdsplaner.
- Modul för leverantörsriskbedömning: Hanterar risker hos tredje part genom automatiserade säkerhetsfrågeformulär och ett integrerat leverantörsregister.
- Portal för samarbete med revisorer: Ger revisorer säker åtkomst med begränsat omfång för att granska bevis, följa förfrågningar och övervaka revisionsförloppet.
Integrationer med Scrut Automation
Scrut Automation erbjuder inbyggda integrationer med AWS, Azure, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Google Workspace och Slack. Ett API är också tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Automatiserad insamling av bevis från över 150 integrationer
- En enda kontroll kopplas automatiskt till flera ramverk
- Dedikerad kundsupport under introduktionen
Cons:
- Anpassade ramverk innebär mer konfigurationsarbete
- Det breda funktionsutbudet kan överväldiga mindre team
Learn more about Scrut Automation: Bäst för beredskap över flera ramverk
- Gratis demo tillgänglig
- Från $7,000/år (faktureras årsvis)
Visit WebsiteCustomer Rating:4.8/5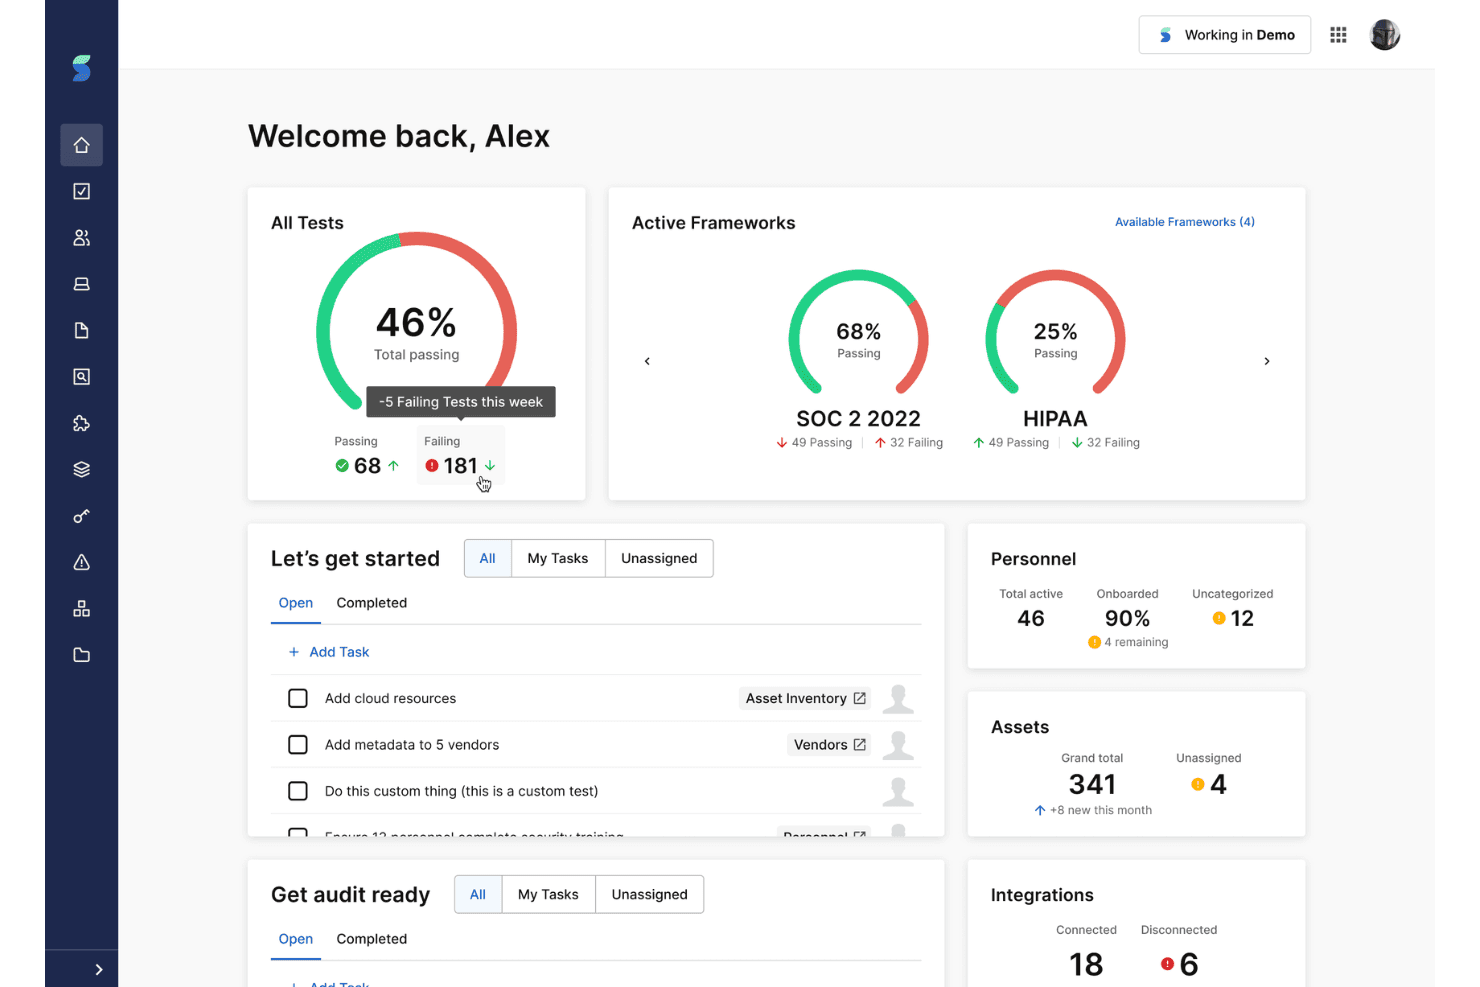
Secureframe följer upp beredskapen för efterlevnad över flera ramverk, med godkännandegrader och uppgifter inför revision samlade i en och samma instrumentpanel. Secureframe är en plattform för säkerhetsefterlevnad som automatiserar insamling av bevis, kontinuerlig kontrollövervakning, riskhantering och policyhantering över fler än 35 ramverk, inklusive SOC 2, ISO 27001, HIPAA, PCI DSS och CMMC.
Vem passar Secureframe bäst för?
Secureframe passar väl för säkerhets- och GRC-team på teknikföretag i tillväxtfas som samtidigt eftersträvar flera efterlevnadscertifieringar.
Varför jag valde Secureframe
Secureframe hamnar på min kortlista tack vare hur väl plattformen hanterar SOC 2, ISO 27001 och CMMC samtidigt. Mappningen av kontroller mellan ramverk innebär att du inte behöver duplicera arbetet för olika certifieringar. Jag uppskattar också Comply AI for Policies, som genererar policyspråk mappat mot alla aktiva ramverk samtidigt, i stället för att tvinga dig att underhålla separata policyuppsättningar för varje program.
Viktiga funktioner i Secureframe
- Riskregister och poängsättning: Katalogisera säkerhets- och efterlevnadsrisker, tilldela kvantitativa och kvalitativa poäng och följ upp åtgärdsstatus i en och samma instrumentpanel.
- Portal för samarbete med revisorer: Bjud in revisorer att granska bevis, följ upp förfrågningar och hantera revisionsstatus utan att exportera känsliga filer.
- Versionskontroll för policyer: Hantera redigeringar och följ ändringar i policydokument med versionshistorik och arbetsflöden för intygande kopplade till efterlevnadsbehov.
- Modul för leverantörsriskhantering: Upprätthåll ett register över tredjepartsleverantörer, genomför säkerhetsbedömningar och automatisera distributionen av frågeformulär.
Secureframe-integrationer
Secureframe erbjuder inbyggda integrationer med AWS, Azure, Google Cloud, Okta, GitHub, Jira, Slack, Google Workspace, Microsoft 365 och Salesforce. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Täcker fler än 35 efterlevnadsramverk med mappning mellan ramverk
- Comply AI genererar policyspråk automatiskt
- Kontinuerlig kontrollövervakning flaggar avvikelser direkt
Cons:
- Priset ökar kraftigt när fler ramverk läggs till
- Kan överväldiga team som är nya inom GRC
Learn more about Secureframe: Bäst för anpassningsbara riskregister
- Gratis demo tillgänglig
- Prisuppgift på begäran
Visit WebsiteCustomer Rating:4.6/5
Hyperproofs instrumentpanel ger en samlad överblick över efterlevnadsprogrammets status. Hyperproof är en GRC-plattform som kombinerar efterlevnadshantering, arbetsflöden för riskregister, policyhantering och revisionssamarbete med kontrollmappning mellan ramverk för fler än 160 förbyggda ramverk.
Vem passar Hyperproof bäst för?
Hyperproof passar GRC- och säkerhetsefterlevnadsteam på medelstora till stora företag som hanterar flera samtidiga ramverk i komplexa organisationer med flera enheter.
Varför jag valde Hyperproof
Jag valde Hyperproof som ett av de bästa alternativen eftersom konfigureringen av riskregistret går längre än i de flesta GRC-plattformar jag har använt. Du kan köra flera register samtidigt, vart och ett med egna anpassade skalor för sannolikhet, påverkan och risktolerans. Jag uppskattar också att du kan lägga till anpassade fält i varje register, som sedan visas som filter på instrumentpaneler och i rapporter, vilket håller din risköversikt organiserad mellan olika divisioner eller enheter.
Viktiga funktioner i Hyperproof
- Kontrollmappning mellan ramverk: Mappa en enskild kontroll till flera efterlevnadsramverk för att minska dubbelarbete.
- Automatiserad kontrolltestning: Konfigurera återkommande automatiserade tester för kontroller med automatisk eskalering av underkända kontroller.
- Policyhantering med intygande: Lagra, versionshantera och distribuera policyer samtidigt som du spårar medarbetares bekräftelser kopplade till efterlevnadskrav.
- Revisorsarbetsyta i plattformen: Ge revisorer särskild åtkomst till underlag, begäranspårning och revisionsinstrumentpaneler utan att exportera filer.
Hyperproof-integreringar
Hyperproof erbjuder inbyggda integreringar med AWS, Azure, Okta, Jira, GitHub och Slack. Ett API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Stöder fler än 160 förbyggda mallar för efterlevnadsramverk
- Kör flera riskregister med anpassad poängsättning
- Dedikerad revisorsarbetsyta minskar friktionen vid export av underlag
Cons:
- Instrumentpanelerna erbjuder begränsade anpassningsmöjligheter
- Arbetsflöden för leverantörsrisk behöver mer automatisering
Learn more about Hyperproof: Bäst för förenklad revisionsförberedelse
- Kostnadsfri demo tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:5/5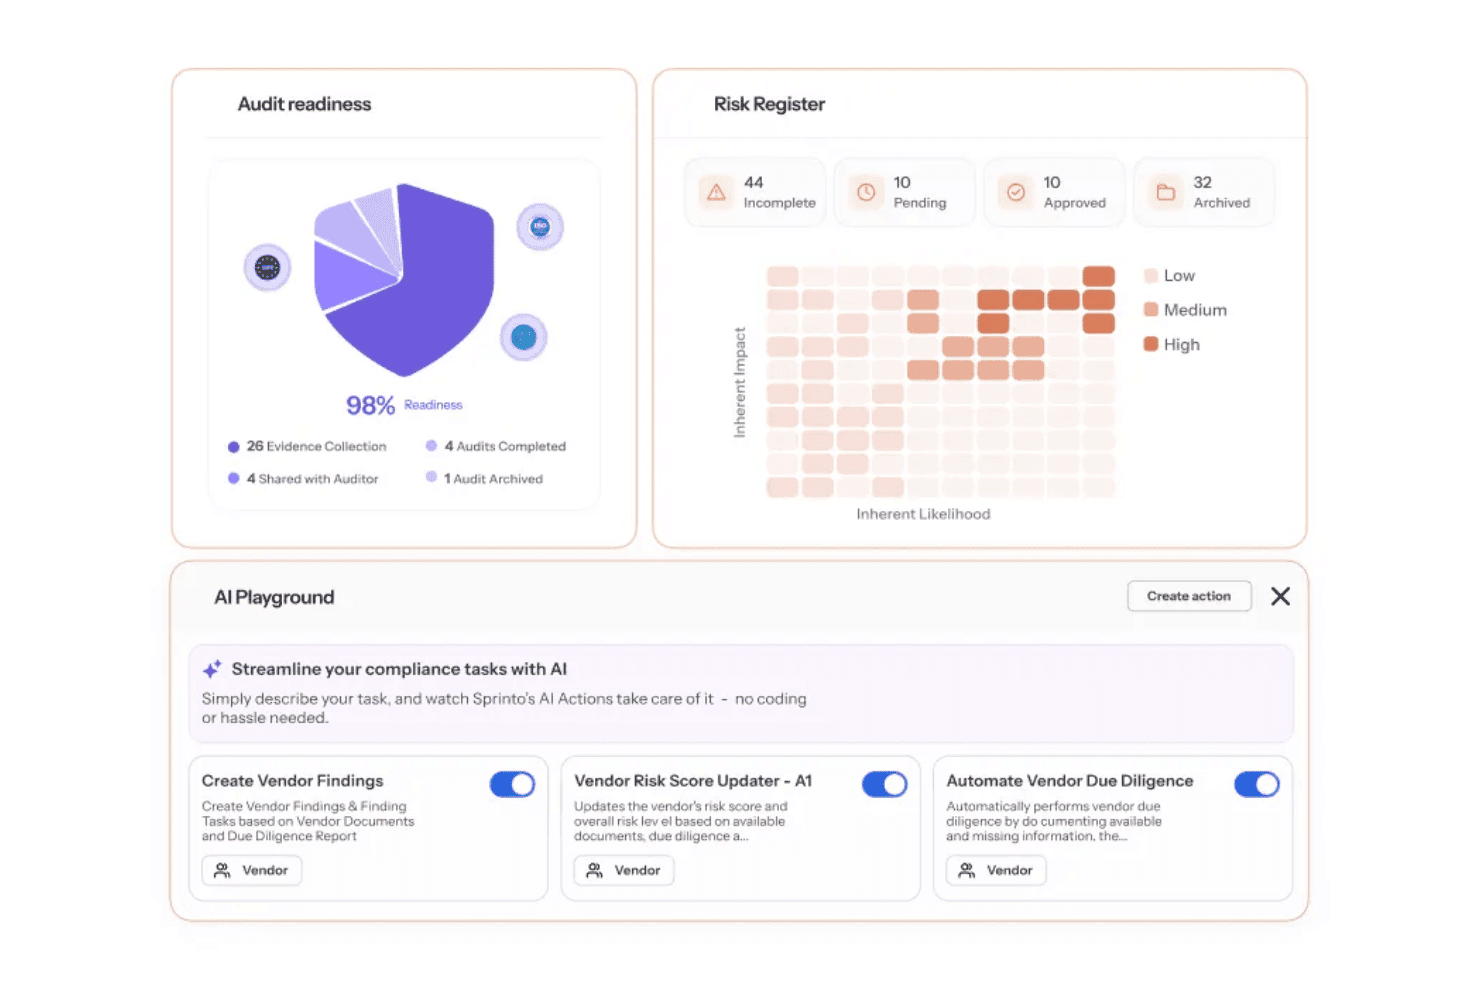
Sprinto samlar revisionsberedskap, riskspårning och AI-driven leverantörsefterlevnad på ett ställe. Sprinto är en autonom plattform för automatisering av regelefterlevnad som kontinuerligt övervakar säkerhetskontroller, automatiserar insamling av underlag från fler än 300 integrationer och hanterar GRC-program för flera ramverk, inklusive SOC 2, ISO 27001, HIPAA och PCI DSS.
Vem passar Sprinto bäst för?
Sprinto passar särskilt bra för nystartade och växande företag som arbetar mot sin första säkerhetscertifiering och vill bli revisionsklara utan att bygga ett program för regelefterlevnad från grunden.
Varför jag valde Sprinto
Jag har tagit med Sprinto bland mina främsta val eftersom det inkluderar interna huvudrevisorer i den första certifieringsrevisionen, något jag inte ser hos de flesta verktyg för regelefterlevnad. När jag förbereder mig för en SOC 2- eller ISO 27001-revision identifierar Sprintos AI för analys av luckor i underlag saknade underlag innan revisorn ens ser dem. Funktionen Ta med din egen revisor låter mig också dela underlag direkt via plattformen, så att all kommunikation fram och tillbaka hålls samlad och organiserad.
Sprintos viktigaste funktioner
- Korskartläggning mellan flera ramverk: Koppla en enda kontroll till flera ramverk för regelefterlevnad och återanvänd underlag på ett smidigare sätt.
- Modul för leverantörsriskhantering: Automatisera leverantörsregister, nivåindelning och arbetsflöden för noggrann granskning av tredje part inom ert program för regelefterlevnad.
- AI-drivna svar på frågeformulär: Svara automatiskt på säkerhetsfrågeformulär och RFP:er med hjälp av policy- och underlagsdata.
- Offentlig förtroendeportal: Dela aktuell status för regelefterlevnad och kontrolldetaljer med externa intressenter via en särskild förtroendeportal.
Sprintos integrationer
Sprinto erbjuder inbyggda integrationer med AWS, Azure, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Google Workspace och Slack. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Inkluderar interna revisorer för certifieringsrevisioner
- Kontinuerlig övervakning av kontroller med aviseringar i realtid
- Identifierar saknade underlag innan revisorerna granskar dem
Cons:
- Icke-standardiserade kontroller kräver extra konfiguration
- Hantering av flera entiteter kräver företagsnivån
Learn more about Sprinto: Bäst för snabb, automatiserad insamling av underlag
- Kostnadsfri demonstration tillgänglig
- Prisuppgift på begäran
Visit WebsiteCustomer Rating:4.6/5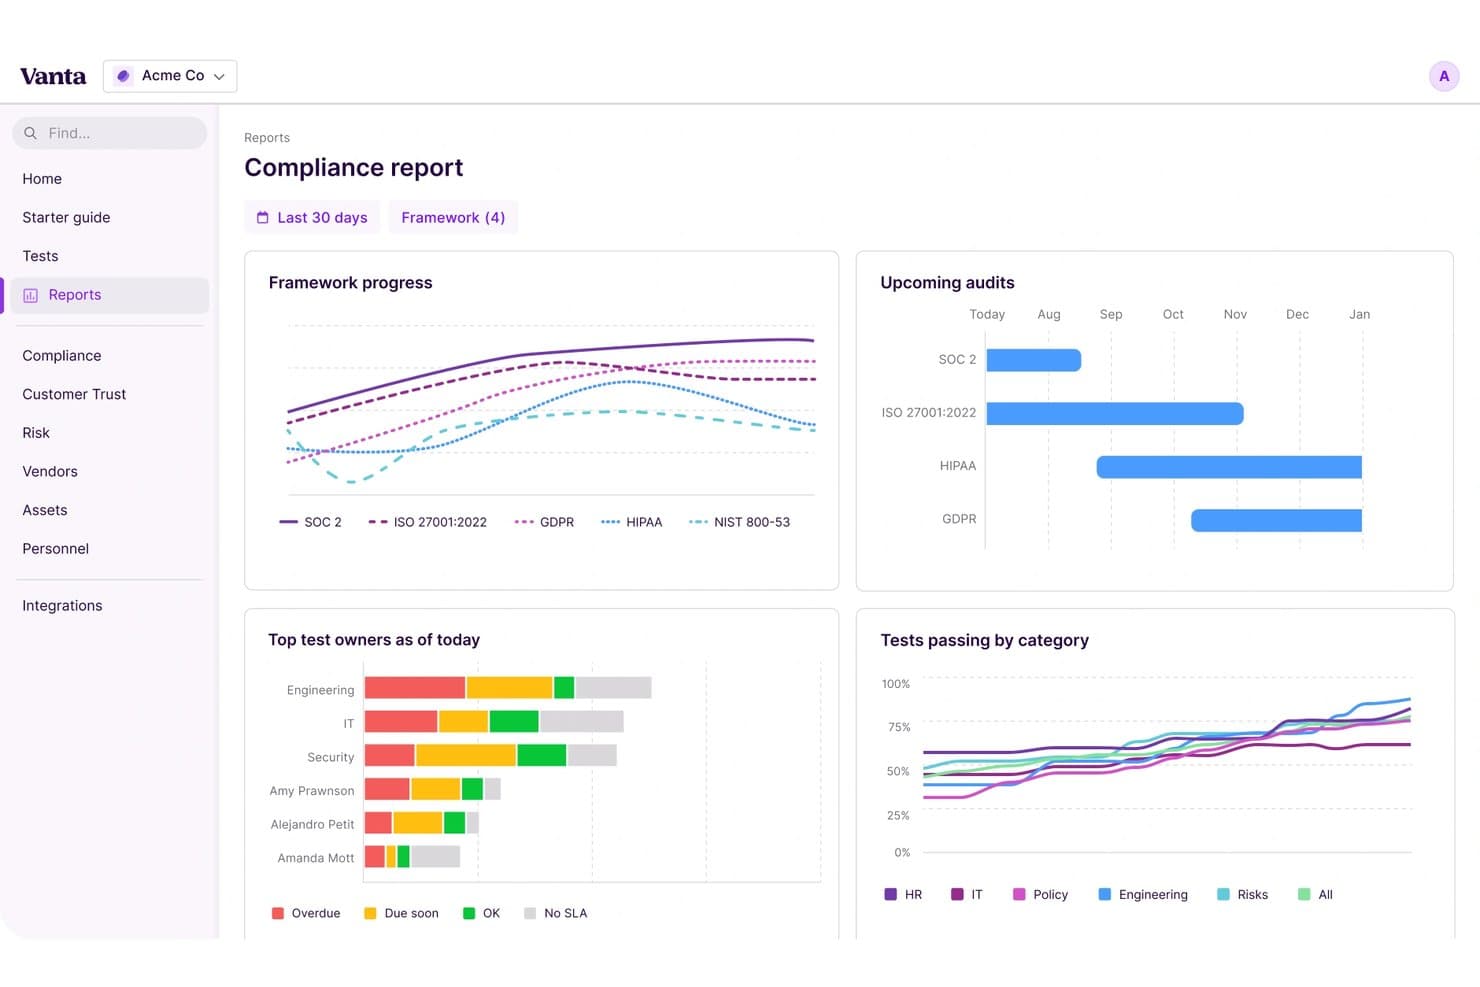
Vanta erbjuder en instrumentpanel för efterlevnadsrapporter med spårning av framsteg per ramverk. Vanta är en automatiserad plattform för säkerhetsefterlevnad som bygger på kontinuerlig kontrollövervakning, AI-driven policyhantering och insamling av underlag för fler än 15 ramverk, däribland SOC 2, ISO 27001, HIPAA och PCI DSS.
Vem passar Vanta bäst för?
Vanta passar bra för molnbaserade nystartade företag och teknikföretag i tillväxtfas som genomför sin första SOC 2- eller ISO 27001-revision.
Varför jag valde Vanta
Vanta tar plats på min kortlista tack vare hur effektivt plattformen automatiserar insamlingen av underlag. Jag uppskattar att plattformen kör fler än 1 400 förbyggda tester varje timme i anslutna system, så att luckor i underlaget upptäcks innan en revisor ens hinner fråga. Vantas AI-agent går ett steg längre genom att köra realtidskontroller av underlag och automatiskt flagga underkända kontroller med vägledning om åtgärder.
Vantas huvudfunktioner
- Korsmappning mellan flera ramverk: Mappa en enda kontroll till flera efterlevnadsramverk för effektivare hantering av underlag.
- Anpassat riskregister: Identifiera, poängsätt och följ upp åtgärder för risker med inbyggda alternativ för kvalitativ och kvantitativ poängsättning.
- Bibliotek med policymallar: Få tillgång till förbyggda, ramverksspecifika policymallar med versionskontroll och arbetsflöden för medarbetares godkännande.
- Förtroendeportal: Skapa en offentlig portal för att dela er efterlevnadsstatus i realtid och dokumentation med potentiella kunder och partner.
Vantas integrationer
Vanta erbjuder inbyggda integrationer med AWS, Azure, Google Cloud Platform, Okta, OneLogin, GitHub, GitLab, Jira, Slack och Google Workspace. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Fler än 1 400 automatiserade kontrolltester körs varje timme
- AI flaggar automatiskt underkända kontroller
- Korsmappning mellan flera ramverk minskar insamlingen av dubbla underlag
Cons:
- Vissa kontroller kräver fortfarande manuell uppladdning av underlag
- Begränsade möjligheter att anpassa ramverk för komplexa företag

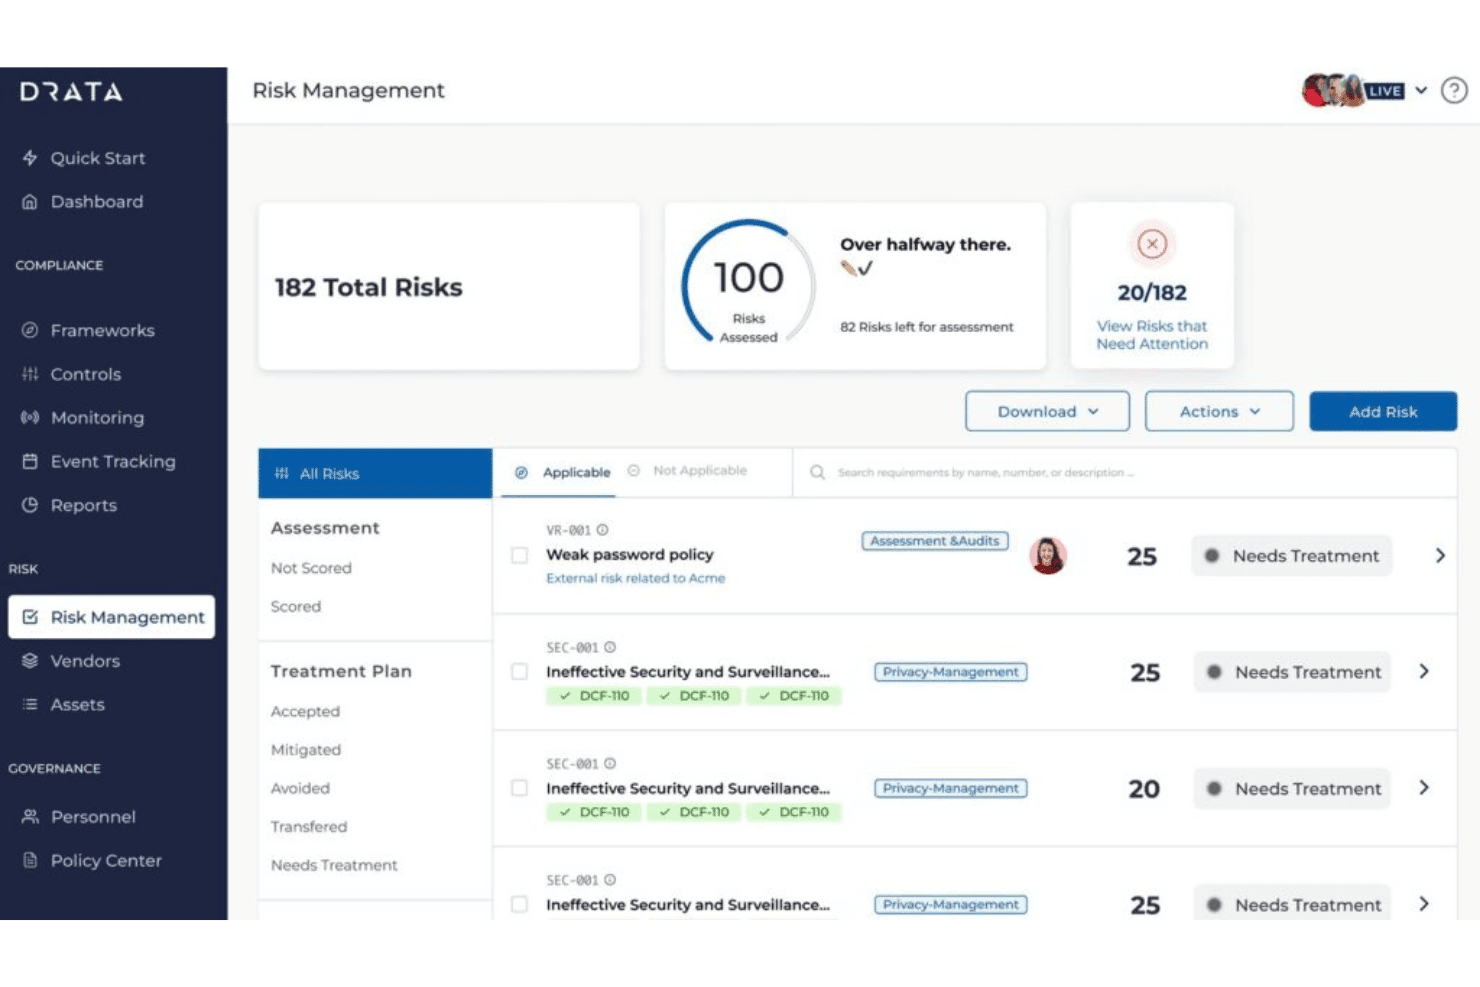
Drata centraliserar riskspårning och planering av åtgärder i en enda instrumentpanel. Drata är en AI-baserad plattform för automatisering av efterlevnad som kombinerar kontinuerlig övervakning av kontroller, automatiserad insamling av bevis, policyhantering, riskregister, arbetsflöden för leverantörsrisker och samarbete med revisorer för fler än 20 säkerhetsramverk.
Vilka passar Drata bäst för?
Drata passar mycket bra för SaaS-företag i tillväxtfas och molnbaserade team där GRC-analytiker, IT-efterlevnadsansvariga och säkerhetsingenjörer delar ansvaret för ett granskningsprogram med flera ramverk.
Varför jag valde Drata
Jag valde Drata som ett av de bästa alternativen eftersom modulen Övervakning och tester kör automatiserade kontrollkontroller kontinuerligt, inte enligt ett fast schema. När en kontroll misslyckas visar den omedelbart en åtgärdsplan i stället för att vänta på nästa granskningscykel. Jag har upptäckt att den typen av ständig insyn är ovanlig, och det faktum att plattformen upprätthåller nästan 90 % automatiserad bevisinsamling över fler än 120 kontroller i ett enda program är det som särskiljer den när man kör SOC 2 och ISO 27001 samtidigt.
Dratas viktigaste funktioner
- Mappning mellan flera ramverk: Mappa en enda kontroll till flera efterlevnadsramverk, så att bevis som samlas in en gång kan användas överallt där de är relevanta.
- Modul för riskhantering: Underhåll ett integrerat riskregister med poängsättning, tilldelning av ägarskap och uppföljning av åtgärder för säkerhets- och efterlevnadsrisker.
- Arbetsflöden för leverantörsrisker: Utvärdera, introducera och hantera tredjepartsleverantörer med centraliserad spårning och automatiserad distribution av säkerhetsfrågeformulär.
- Förtroendeportal: Dela aktuell status för efterlevnad, dokumentation och förtroendesignaler med kunder och intressenter via en varumärkesanpassad webbportal.
Drata-integreringar
Drata erbjuder inbyggda integreringar med AWS, Azure, Google Cloud Platform, Okta, Microsoft 365, Jira, GitHub, GitLab, Slack, Salesforce och BambooHR, samt ett API för anpassade integreringar.
Pros and Cons
Pros:
- Automatiserad insamling av bevis över fler än 120 kontroller
- Korsmappar enskilda kontroller över fler än 20 ramverk
- Aviseringar i realtid med inbyggd vägledning för åtgärder
Cons:
- Stor mängd aviseringar under den inledande integrationskonfigurationen
- Möjligheterna att anpassa rapporter är begränsade för komplexa behov
Learn more about Drata:
Annan programvara för säkerhetsefterlevnad
Här är några ytterligare alternativ för programvara för säkerhetsefterlevnad som inte kom med på min kortlista, men som ändå är värda att undersöka:
- 11OptroBäst för AI-drivna efterlevnadskontroller
- 12ServiceNow GRCBäst för kontrollövervakning i hela företaget
- 13SAI360Bäst för täckning av globala efterlevnadsramverk
- 14ArcherBäst för centraliserad risk- och efterlevnadshantering
- 15MetricStreamBäst för orkestrering av revisioner i stor skala
- 16IBM OpenPagesBäst för AI-aktiverad regulatorisk rapportering
- 17RiskonnectBäst för visuell efterlevnadsöversikt
- 18LogicManagerBäst för automatiserad hantering av policyernas livscykel
- 19AnecdotesBäst för anpassningsbara datapipelines för efterlevnad
- 20Diligent One PlatformBäst för enhetlig styrning av styrelse och regelefterlevnad
Så utvärderar jag programvara för säkerhetsefterlevnad
Jag granskar dessa verktyg i två lager: grundläggande krav som automatisering av SOC 2-bevis och övervakning av kontroller i realtid, följt av de särskiljande faktorer som visar var en plattform presterar bättre än en annan.
Kärnfunktioner (grundläggande krav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats och använder 65 % som riktmärke för att bedöma hur väl det totalt passar för listan.
- Ramverkstäckning: Jag letar efter förbyggda kontrollmappningar för viktiga standarder som SOC 2, ISO 27001, HIPAA och PCI DSS, samt korsmappning så att en kontroll uppfyller kraven i flera ramverk.
- Automatiserad insamling av bevis: Att manuellt hämta skärmbilder och exportera loggar tar mycket tid. Jag utvärderar hur många inbyggda integrationer en plattform erbjuder för moln-, identitets- och kodarkivsystem.
- Kontinuerlig kontrollövervakning: Kontroller vid en viss tidpunkt missar förändringar mellan revisioner. Jag letar efter tester i realtid eller nära realtid som flaggar kontrollfel och ger handlingsbara aviseringar.
- Policyhantering: Mallbibliotek, versionskontroll och arbetsflöden för medarbetares godkännande är alla viktiga. Jag kontrollerar om policyerna kopplas direkt till ramverkskrav eller existerar isolerat.
- Riskbedömning & riskhantering: Jag utvärderar riskregistrets djup, inklusive om plattformen stöder både kvantitativ och kvalitativ bedömning, åtgärdsplaner och uppföljning av åtgärder.
- Revisionshantering: Funktioner för samarbete med revisorer, som skrivskyddade portaler, länkning av bevis och spårning av förfrågningar, minskar behovet av upprepade kontakter. Jag letar efter verktyg som håller allt samlat på ett ställe.
När jag har en lista över verktyg som uppfyller kriterierna undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Korsmappning mellan flera ramverk är en viktig särskiljande faktor. När en åtkomstkontroll samtidigt kan mappas till SOC 2, ISO 27001 och HIPAA slipper du duplicera bevis mellan revisioner. Jag utvärderar också moduler för leverantörsriskhantering, särskilt om bedömningar av tredje parter och spårning av frågeformulär kopplas direkt till er efterlevnadsstatus. Det är även värt att undersöka AI-drivna svar på frågeformulär, eftersom automatisk ifyllnad av SIG- eller CAIQ-svar från tidigare svar sparar timmar under försäljningsprocesser.
Mer än funktioner
Revisorpartnerskap spelar roll. Jag kontrollerar om en plattform har etablerade relationer med ackrediterade revisionsföretag och erbjuder skrivskyddade portaler så att revisorer kan hämta bevis direkt. Integrationsdjupet i teknikstacken är lika viktigt – ytliga anslutningar till AWS eller Okta räcker inte om de inte hämtar detaljerade bevis. Jag utvärderar också prisöppenhet, särskilt hur kostnaderna ökar när ni lägger till ramverk. Ett nystartat företag som genomför sin första SOC 2 har helt andra behov än ett medelstort team som hanterar fyra eller fem certifieringar.
Så väljer du programvara för säkerhetsefterlevnad
Undrar du vilken programvara för säkerhetsefterlevnad som faktiskt gör nästa revision enklare – och inte bara lovar automatisering på papperet?
| Om din prioritet är … | Leta efter … |
|---|---|
| Om din prioritet är …Snabb väg till den första revisionen | Leta efter …Guidad introduktion kombinerad med checklistor över milstolpar |
| Om din prioritet är …Att hantera flera ramverk samtidigt | Leta efter …Mappning av kontroller mellan flera ramverk och återanvändning av policyer |
| Om din prioritet är …Att minska manuell insamling av bevis | Leta efter …Djupa, inbyggda integrationer för moln, HRIS och IdP |
| Om din prioritet är …Att effektivt tillgodose revisorns förfrågningar | Leta efter …Samarbetsytor för revisorer med skrivskyddad åtkomst |
| Om din prioritet är …Att skala efterlevnaden i takt med att företaget växer | Leta efter …Förutsägbara prismodeller per ramverk eller användare |
Så granskar du din kortlista
- Testa faktisk insamling av bevis: Kör en testintegration och exportera ett bevis från minst två viktiga system.
- Granska policyarbetsflöden från början till slut: Be om en demonstration som visar versionshantering av policyer och medarbetarnas intyganden i praktiken.
- Begär bevis på samarbete vid revisioner: Be leverantören tillhandahålla en revisorsinloggning eller en skärmbild av portalen med exempel på förfrågningar och statusuppdateringar.
- Verifiera integrationstäckningen: Skicka in ett ärende med en lista över dina kritiska SaaS-, IaaS- och HR-system och kontrollera svarstid och korrekthet för direkt integrationssupport.
- Avvägning – automatisering kontra rådgivning: Avgör om du vill ha helt automatiserad efterlevnad för snabbhet eller en plattform med tillgång till efterlevnadsrådgivare för praktiskt stöd.
Vad är programvara för säkerhetsefterlevnad?
Programvara för säkerhetsefterlevnad är en plattform som hjälper IT-, efterlevnads- och säkerhetsteam att automatisera insamling av bevis, övervaka kontroller och hantera regulatoriska krav inom flera ramverk. Med inbyggda integrationer och fördefinierade mappningar av kontroller minskar dessa plattformar det manuella arbetet inför revisioner och möjliggör kontinuerlig övervakning, så att du kan ligga steget före förändrade standarder. Detta låter dig centralisera arbetsflöden, förbereda dig inför externa revisioner och uppfylla både löpande efterlevnadskrav och krav i nya ramverk.
Funktioner i programvara för säkerhetsefterlevnad
När du väljer programvara för säkerhetsefterlevnad bör du hålla utkik efter följande viktiga funktioner:
- Stöd för ramverk: Stöder flera standarder som SOC 2, ISO 27001, HIPAA och PCI DSS med färdiga kontrollbibliotek och mappningar.
- Automatiserad insamling av bevis: Ansluter till system som AWS, Azure, Okta och HRIS-plattformar för att automatiskt samla in revisionsbevis utan manuella uppladdningar.
- Kontinuerlig kontrollövervakning: Följer säkerhetskontrollers effektivitet i realtid och varnar användare vid fel eller avvikelser från policykrav.
- Policyhantering: Erbjuder policyer som mallar, versionsspårning och arbetsflödesverktyg så att medarbetare kan bekräfta eller intyga efterlevnad direkt på plattformen.
- Riskregister: Gör det möjligt för användare att identifiera, bedöma och följa upp åtgärder för risker relaterade till datasäkerhet, dataskydd och regulatoriska skyldigheter.
- Revisionshantering: Tillhandahåller arbetsytor för samarbete med revisorer, spårning av förfrågningar och säker delning av bevis, samtidigt som rapportering om efterlevnad stöds.
- Hantering av leverantörsrisker: Centraliserar riskbedömningar av tredje parter, automatiserar säkerhetsformulär och hjälper till att övervaka den bredare angreppsytan.
- Åtkomstkontroller: Anger behörigheter och rollbaserad åtkomsthantering för att begränsa åtkomsten till känsliga efterlevnadsdata och stödja åtkomstgranskningar.
- Rapportering och instrumentpaneler: Sammanfattar säkerhetsläget, efterlevnadsstatus, risktrender och revisionsframsteg för intressenter och efterlevnadsansvariga.
- Integrationsbibliotek: Innehåller en katalog med inbyggda integrationer för moln-, identitets-, HR-, ärendehanterings- och sårbarhetshanteringssystem.
Vanliga AI-funktioner i programvara för säkerhetsefterlevnad
Utöver de vanliga funktionerna i programvara för säkerhetsefterlevnad som anges ovan inför många av dessa lösningar AI med funktioner som:
- Automatiserade svar på frågeformulär: Använder AI för att analysera tidigare svar och dokumentation och utformar sedan svar på säkerhetsformulär som CAIQ eller SIG, vilket sparar timmar vid leverantörsgranskningar.
- Validering av bevis och avvikelsedetektering: AI granskar insamlade bevis för inkonsekvenser, saknade data eller tecken på att kontroller avviker från kraven och flaggar problem innan revisioner eller brister i efterlevnaden uppstår.
- Rekommendationer för kontrollmappning: Föreslår optimala mappningar mellan kontroller och flera ramverk genom att analysera din miljö och dina efterlevnadskrav, vilket minskar behovet av manuell korsmappning.
- Prediktiv riskbedömning: AI-modeller bedömer historiska incidenter och aktuell kontrollstatus för att förutsäga potentiella efterlevnadsrisker och prioritera åtgärdsinsatser.
- Policysökning med naturligt språk: Gör det möjligt för användare att söka efter policyer och efterlevnadsdokumentation med vardagligt språk, vilket gör det enklare att hitta relevanta krav eller bevis.
Fördelar med programvara för säkerhetsefterlevnad
Implementering av programvara för säkerhetsefterlevnad ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Mindre tid för revisionsförberedelser: Automatiserad insamling av bevis och revisorsportaler minimerar det manuella arbete som krävs för att förbereda sig inför externa bedömningar.
- Insyn i efterlevnaden i realtid: Kontinuerlig kontrollövervakning och instrumentpaneler gör att du omedelbart kan upptäcka brister eller underkända interna kontroller i stället för att vänta på planerade revisioner.
- Förenklad hantering av flera ramverk: Korsmappning av kontroller mellan olika cybersäkerhetsramverk gör att du kan upprätthålla efterlevnad av SOC 2, ISO 27001, HIPAA och andra standarder från en enda plattform.
- Centraliserad riskuppföljning: Riskregister och instrumentpaneler håller reda på säkerhets- och efterlevnadsrisker, status för åtgärder och trender på en och samma plats.
- Effektiv policyhantering: Policymallar, versionshantering och arbetsflöden för intygande gör medarbetarnas efterlevnad snabbare och mer organiserad.
- Skalbart när du växer: Integrationsbibliotek och flexibel prissättning gör att ditt efterlevnadsprogram kan expandera när du lägger till teammedlemmar, ramverk eller regioner.
- Förbättrade tredjepartsbedömningar: Moduler för hantering av leverantörsrisker och AI-drivna svar på frågeformulär effektiviserar onboarding och övervakning av leverantörer och partner.
Kostnader och priser för programvara för säkerhetsefterlevnad
Att välja programvara för säkerhetsefterlevnad kräver en förståelse av de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för programvara för säkerhetsefterlevnad:
Jämförelsetabell för abonnemang för programvara för säkerhetsefterlevnad
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| AbonnemangstypGratisabonnemang | Genomsnittligt pris$0 | Vanliga funktionerGrundläggande ramverkstäckning, begränsade bevisuppladdningar, en standardintegration och grundläggande rapportering. |
| AbonnemangstypPersonligt abonnemang | Genomsnittligt pris$30–$75/användare/månad | Vanliga funktionerGrundläggande automatisering av efterlevnad, ett mindre integrationsbibliotek, policymallar och stöd för ett enskilt ramverk. |
| AbonnemangstypFöretagsabonnemang | Genomsnittligt pris$120–$300/användare/månad | Vanliga funktionerMappning mot flera ramverk, riskregister, revisionshantering, inbyggda integrationer och moduler för leverantörshantering. |
| AbonnemangstypAbonnemang för stora företag | Genomsnittligt pris$400–$800/användare/månad | Vanliga funktionerAnpassade integrationer, avancerad analys, dedikerad introduktion, API-åtkomst och support dygnet runt. |
Vanliga frågor om programvara för säkerhetsefterlevnad
Här är några svar på vanliga frågor om programvara för säkerhetsefterlevnad:
Hur hjälper programvara för säkerhetsefterlevnad till med förberedelser inför en revision?
Programvara för säkerhetsefterlevnad automatiserar insamlingen av bevis, håller reda på revisorsförfrågningar och samlar dokumentationen på ett ställe. Det gör att teamet snabbare kan bli redo för revision samtidigt som det manuella arbetet minskar.
Kan programvara för säkerhetsefterlevnad stödja flera efterlevnadsramverk samtidigt?
Ja, de flesta lösningar låter dig mappa kontroller och policyer mot flera ramverk, till exempel SOC 2, ISO 27001 och HIPAA, så att du slipper utföra samma arbete flera gånger.
Vilka integrationer är nödvändiga i programvara för säkerhetsefterlevnad?
Viktiga integrationer omfattar molnleverantörer, verktyg för HR- och identitetshantering, ärendehanteringssystem och källkodsförråd, vilket gör det enklare att automatisera insamlingen av bevis för efterlevnad.
Är programvara för säkerhetsefterlevnad lämplig för små företag?
Ja, det finns instegsabonnemang som är utformade för nystartade företag och små team. De täcker grundläggande behov av efterlevnad och ger samtidigt utrymme att växa när kraven ökar.
Hur ofta uppdateras dessa plattformar med nya regelverk?
De flesta leverantörer genomför frekventa uppdateringar för att stödja nya versioner av ramverk och framväxande regler, vilket minimerar risken för att hamna efter när kraven på efterlevnad förändras.