

10 bästa EDR-verktygen granskade 2026

Kortlista över bästa EDR-verktygen


De bästa EDR-verktygen hjälper säkerhetsteam att upptäcka hot tidigt, undersöka misstänkt aktivitet och snabbt reagera på attacker på alla slutpunkter. De ger insyn i realtid, automatiserad upptäckt och tydlig information om beteenden som tyder på skadlig kod, lateral förflyttning eller komprometterade konton.
När säkerhetsluckor förblir oupptäckta, manuella utredningar fördröjer reaktionstiderna eller slutpunktsaktivitet är utspridd över olika verktyg kan hot spridas innan teamen hinner begränsa dem. Dessa utmaningar ökar risken, försvårar incidenthanteringen och begränsar hur väl säkerhetsteam kan skydda användare och system.
Med över 20 år i branschen som teknikchef har jag testat och granskat dussintals EDR-verktyg i verkliga miljöer för att utvärdera deras träffsäkerhet vid upptäckt, funktioner för utredning och integrationskvalitet. Den här guiden lyfter fram de främsta EDR-verktygen som hjälper team att minska säkerhetsrisker. Varje recension behandlar funktioner, för- och nackdelar samt användningsområden där verktyget passar bäst, så att du kan välja rätt verktyg.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av bästa EDR-verktygen
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av EDR-verktyg för att hjälpa dig hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för skydd mot ransomwarekryptering | Gratis provperiod + gratis demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för AI-driven hotdetektering | Nej | $45/user/month | Website | |
| 3 | Bäst för små och medelstora företag | Nej | $30/user/month (faktureras årsvis) | Website | |
| 4 | Bäst för skalbarhet på företagsnivå | Not available | $40/användare/månad (faktureras årsvis) | Website | |
| 5 | Bäst för integrerad hotinformation | Nej | $20/användare/månad (debiteras årsvis) | Website | |
| 6 | Bäst för hybrida molnmiljöer | Nej | $59/user/year (faktureras årligen) | Website | |
| 7 | Bäst för molnbaserad arkitektur | Nej | Tillgängligt på begäran | Website | |
| 8 | Bäst för adaptiv hotrespons | Nej | $25/användare/månad (faktureras årsvis) | Website | |
| 9 | Bäst för MSP:er och IT-tjänsteleverantörer | Nej | $20/användare/månad (faktureras årsvis) | Website | |
| 10 | Bäst för sökning efter skadlig kod | Nej | $25/användare/månad (debiteras årsvis) | Website |
Recensioner av bästa EDR-verktygen
Nedan finns mina detaljerade sammanfattningar av de bästa EDR-verktygen som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över de viktigaste funktionerna, för- & nackdelarna, integrationerna och de användningsområden där varje verktyg passar bäst, så att du kan hitta det bästa alternativet för dig.

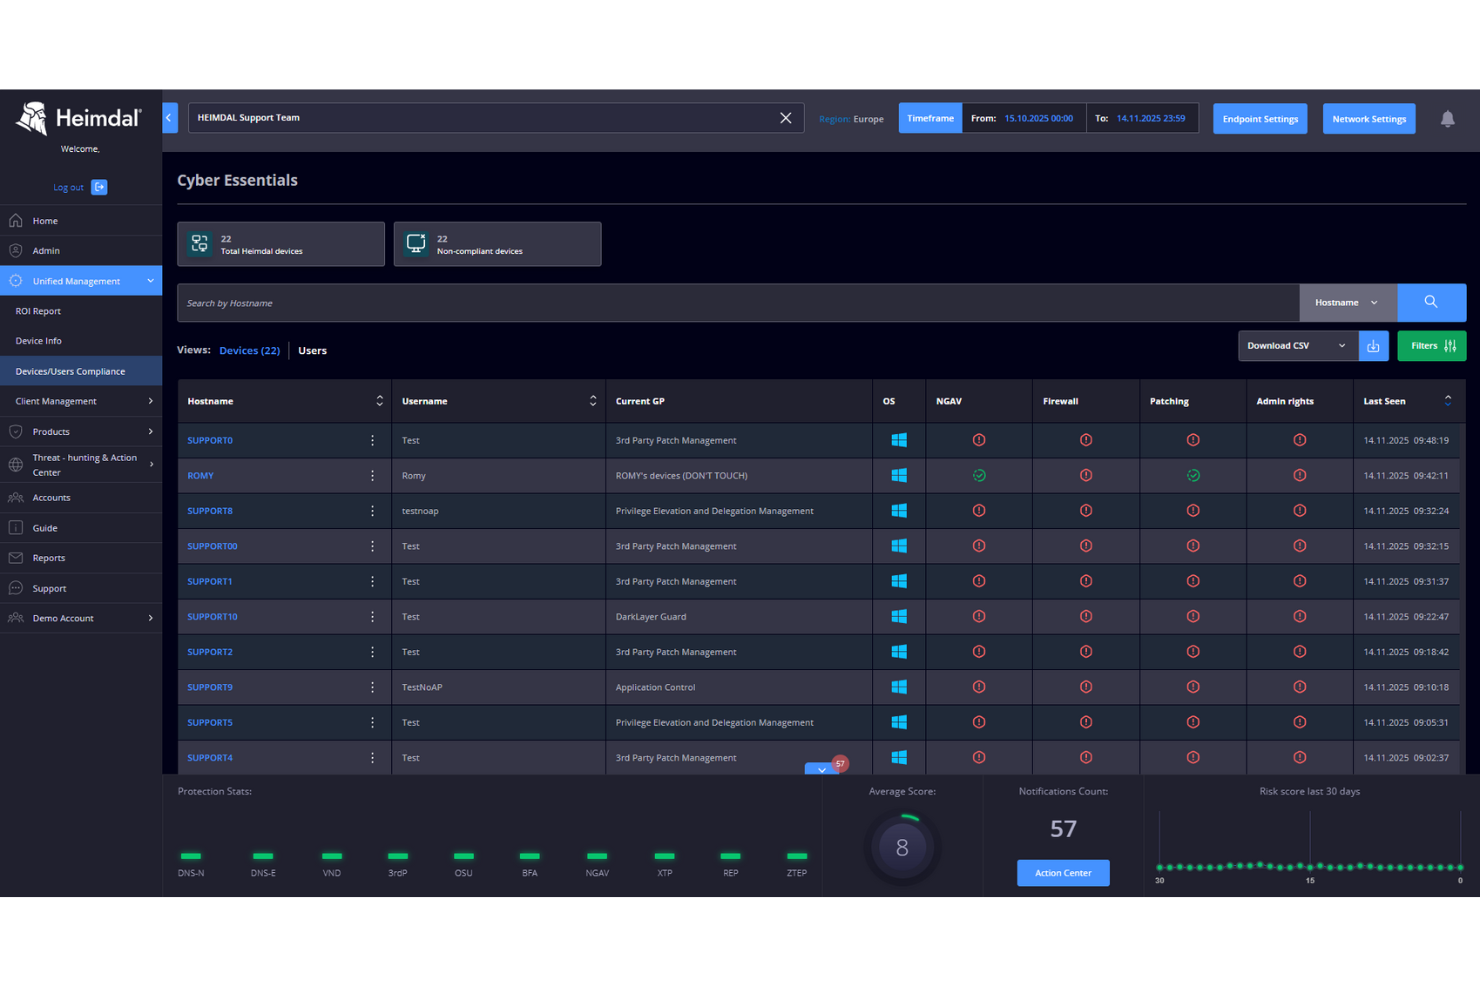
Heimdal tillhandahåller en omfattande cybersäkerhetsplattform utformad för att tillgodose behoven hos branscher som hälso- och sjukvård, utbildning samt små och medelstora företag (SMB) som efterfrågar ett robust skydd för slutpunkter. Plattformens funktioner för identifiering och hantering av hot på slutpunkter (EDR) ingår i en enhetlig serie som även omfattar nätverkssäkerhet, hotjakt och e-postsäkerhet. Genom att integrera dessa funktioner hanterar Heimdal utmaningarna med obehörig åtkomst och cyberhot, vilket gör plattformen till ett värdefullt val för organisationer som vill förbättra sin IT-säkerhetsinfrastruktur.
Varför jag valde Heimdal
Jag valde Heimdal för dess unika sätt att integrera flera säkerhetslösningar i en enda plattform, vilket är särskilt attraktivt för företag som vill effektivisera sitt cybersäkerhetsarbete. De avancerade funktionerna för hotjakt, i kombination med övervakning i realtid, möjliggör proaktiv identifiering och hantering av hot. Dessutom ger Heimdals efterlevnad av standarder som Cyber Essentials och ISO 27001 trygghet för organisationer som är måna om att följa regulatoriska krav. Dessa funktioner gör Heimdal till ett övertygande val för dem som vill förbättra sin slutpunktssäkerhet med en allt-i-ett-lösning.
Heimdals viktigaste funktioner
Utöver sitt integrerade plattformsupplägg erbjuder Heimdal flera utmärkande funktioner:
- Plattform för hotinformation: Tillhandahåller hotinformation i realtid för att hjälpa ditt team att ligga steget före nya cyberhot.
- Sårbarhetshantering: Automatiserar korrigeringshantering och spårning av tillgångar för att säkerställa att dina system alltid är uppdaterade.
- Skydd mot ransomwarekryptering: Skyddar din organisation mot ransomwareattacker genom att blockera obehöriga krypteringsförsök.
- Hantering av behörighetseskalering och delegering: Hanterar användarbehörigheter för att förhindra obehörig åtkomst och potentiella säkerhetsintrång.
Heimdals integrationer
Heimdal listar för närvarande inga inbyggda integrationer, men plattformen stöder anpassade API-baserade integrationer.
Pros and Cons
Pros:
- Automatiserar korrigeringar på alla slutpunkter
- Effektiv identifiering av sårbarheter och hot
- Detaljerad överblick över tillgångar och licenser
Cons:
- Inga inbyggda integrationer tillgängliga
- Gränssnittet kräver tid för introduktion

Bäst för AI-driven hotdetektering
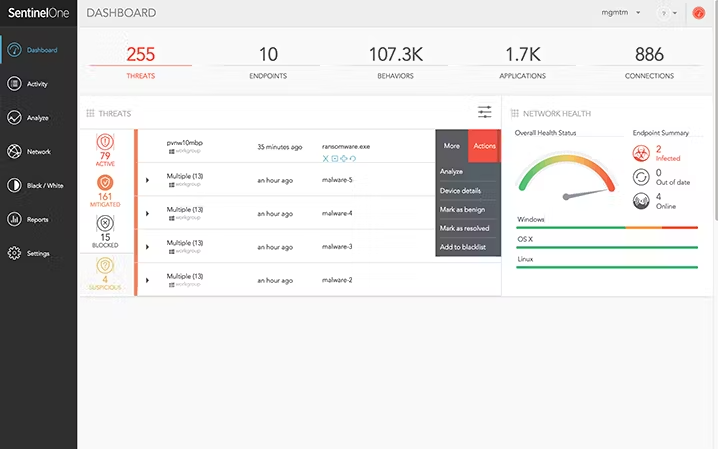
SentinelOne är en AI-driven cybersäkerhetsplattform utformad för en mängd olika branscher, inklusive finans, hälso- och sjukvård samt utbildning. Den fokuserar främst på endpointdetektering och -respons (EDR) och erbjuder funktioner för hotjakt i realtid och dataanalys för att förbättra säkerhetsprocesserna.
Varför jag valde SentinelOne: Dess fokus på AI-driven hotdetektering skiljer den från andra EDR-lösningar. Funktionerna för autonom prevention, detektering och respons är viktiga särskiljande faktorer som gör det möjligt för ditt team att automatisera säkerhetsprocesser effektivt. Singularity-plattformen integrerar säkerhetsdriften, medan AI-SIEM förbättrar den autonoma säkerhetshanteringen. Dessa funktioner bidrar till dess rykte som ett föredraget val för organisationer som söker effektiva cybersäkerhetslösningar.
Utmärkande funktioner och integrationer:
Funktioner inkluderar hotjakt i realtid, vilket hjälper ditt team att snabbt identifiera hot. Plattformens dataanalysfunktioner ger värdefulla insikter om potentiella sårbarheter. Hanterade tjänster som Singularity MDR och Vigilance MDR erbjuder omfattande endpointtäckning och övervakning dygnet runt.
Integrationer inkluderar Splunk, IBM QRadar, ServiceNow, AWS, Azure, Google Cloud, Okta, CrowdStrike, Palo Alto Networks och Cisco.
Pros and Cons
Pros:
- AI-driven hotdetektering
- Autonoma säkerhetsprocesser
- Hotjakt i realtid
Cons:
- Komplex installationsprocess
- Kräver teknisk kunskap

Bäst för små och medelstora företag
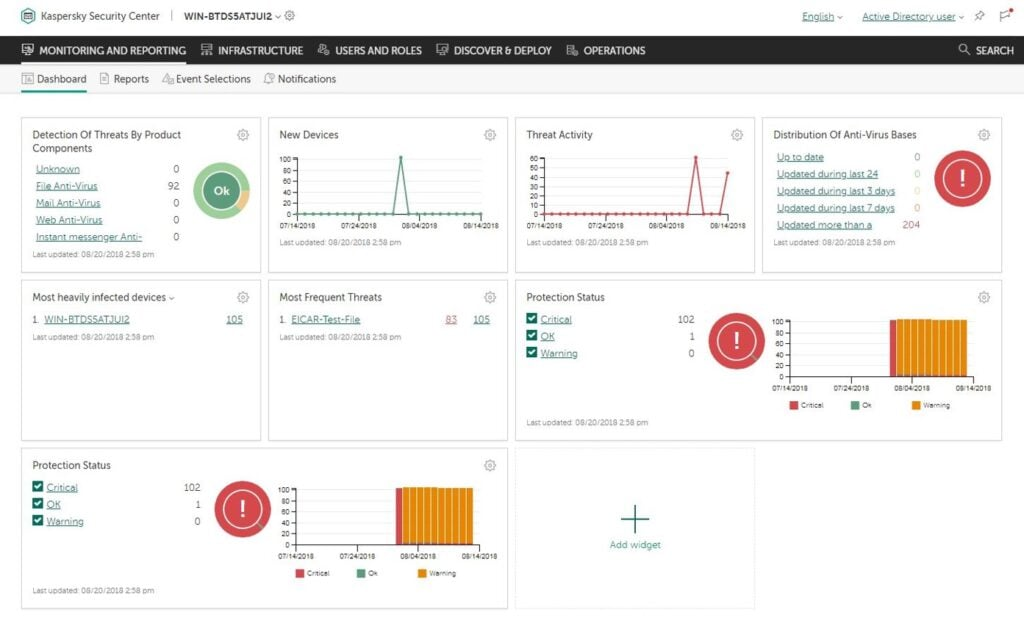
Kaspersky är en cybersäkerhetslösning anpassad för små och medelstora företag, med fokus på detektering och hantering av slutpunkter (EDR). Den tillhandahåller viktiga säkerhetsfunktioner som hotdetektering, analys och incidenthantering för att skydda din företagsmiljö.
Varför jag valde Kaspersky: Den riktade inriktningen på små och medelstora företag skiljer lösningen från andra EDR-verktyg. Lösningen erbjuder användarvänliga hanteringskonsoler, vilket gör den tillgänglig för team utan omfattande teknisk expertis. Den tillhandahåller även automatiserad jakten på hot och incidenthantering, vilket är avgörande för företag med begränsade IT-resurser. Verktygets förmåga att anpassa sig till företag av olika storlek säkerställer att dina säkerhetsbehov tillgodoses på ett effektivt sätt.
Utmärkande funktioner och integrationer:
Funktioner inkluderar automatiserad jakt på hot, vilket hjälper ditt team att identifiera hot effektivt. Den intuitiva hanteringskonsolen förenklar övervakningsprocessen, så att du kan fokusera på andra prioriteringar. Funktioner för incidenthantering säkerställer snabba åtgärder mot potentiella säkerhetsintrång.
Integrationer inkluderar Microsoft Active Directory, VMware, Citrix, SIEM, IBM QRadar, Splunk, ServiceNow, ConnectWise och AWS.
Pros and Cons
Pros:
- Användarvänligt gränssnitt
- Anpassningsbara säkerhetspolicyer
- Effektiv hotdetektering
Cons:
- Ibland förekommande falska positiva resultat
- Grundläggande rapporteringsfunktioner

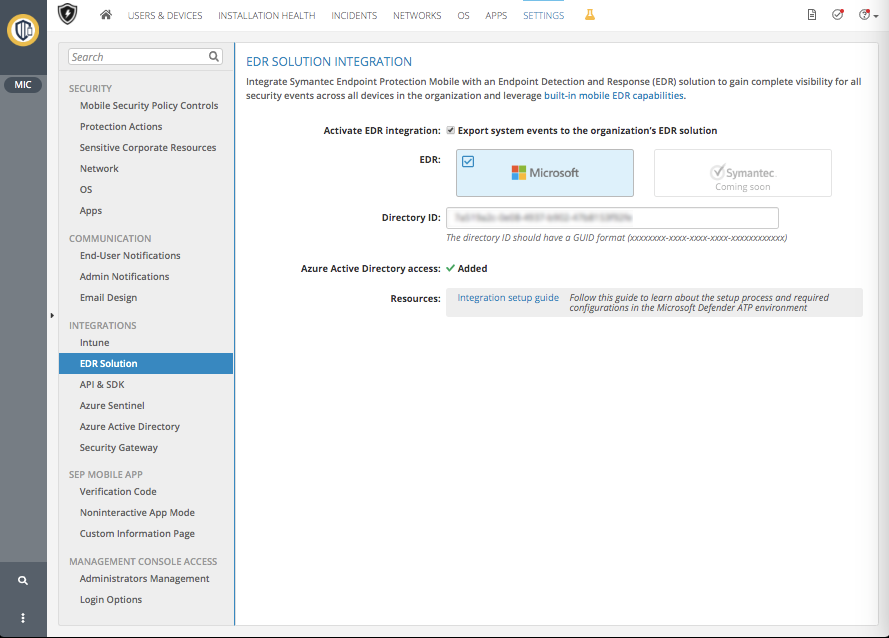
Broadcom Symantec Endpoint Security är en heltäckande säkerhetslösning utformad för stora företag. Den erbjuder funktioner för skydd, upptäckt och hantering av incidenter på slutpunkter för att säkra organisationens IT-miljö.
Varför jag valde Broadcom Symantec Endpoint Security: Fokus på skalbarhet på företagsnivå gör lösningen idealisk för stora organisationer. Verktyget erbjuder avancerat hotskydd och realtidsanalys, vilket är viktigt för att hantera omfattande nätverk. Den centraliserade hanteringskonsolen förenklar överblicken för ditt IT-team. Dessutom gör lösningens anpassningsförmåga till olika infrastrukturer att den kan uppfylla de varierande behoven hos stora företag.
Utmärkande funktioner & integrationer:
Funktionerna omfattar avancerat hotskydd som håller nätverket säkert från sofistikerade attacker. Funktionen för realtidsanalys ger insikter som hjälper teamet att snabbt reagera på hot. Centraliserad hantering förenklar processen med att övervaka flera slutpunkter i organisationen.
Integrationerna omfattar Microsoft Active Directory, IBM QRadar, Splunk, ServiceNow, AWS, Azure, Google Cloud, Cisco och VMware.
Pros and Cons
Pros:
- Skalbart för stora företag
- Avancerat hotskydd
- Centraliserad hanteringskonsol
Cons:
- Kräver dedikerade IT-resurser
- Hög resursförbrukning

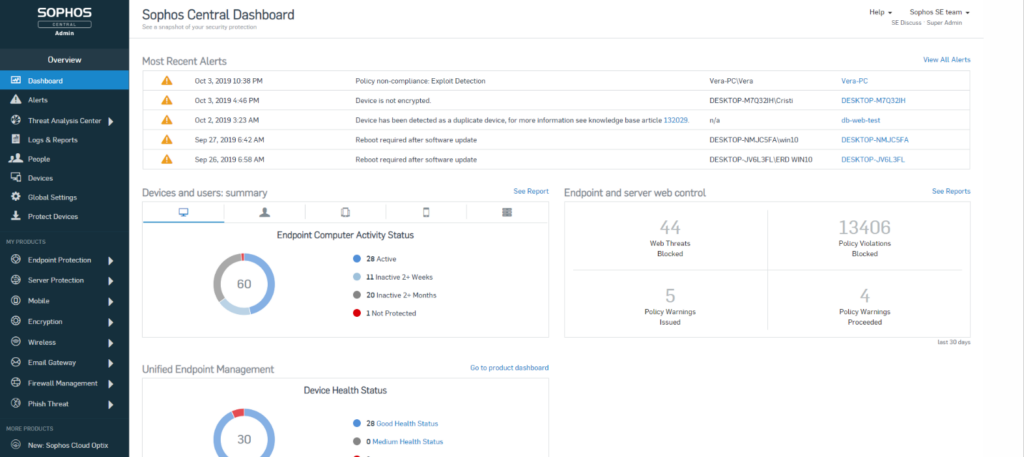
Sophos EDR är en cybersäkerhetslösning med fokus på detektering och respons vid slutpunkter, lämplig för företag av olika storlekar. Den tillhandahåller funktioner för hotdetektering, utredning och respons, vilket stärker din säkerhetsnivå.
Varför jag valde Sophos EDR: Dess integrerade hotinformation gör den till ett förstahandsval för företag som behöver heltäckande insikter. Verktyget erbjuder synkroniserad säkerhet, vilket gör det möjligt för ditt team att effektivt hantera hot över flera slutpunkter. Hotindikatorer tillhandahåller realtidsdata som hjälper dig att snabbt bedöma och reagera på risker. Lösningens förmåga att integrera hotinformation i sin verksamhet säkerställer att din organisation håller sig informerad om potentiella hot.
Framträdande funktioner & integreringar:
Funktioner inkluderar synkroniserad säkerhet, vilket möjliggör sömlös kommunikation mellan slutpunkter. Hotindikatorer i realtid ger ditt team de insikter som behövs för att agera snabbt. Verktygets utredningsfunktioner möjliggör djupgående analys av potentiella säkerhetsincidenter.
Integreringar inkluderar Microsoft Azure, AWS, Google Cloud, Splunk, ServiceNow, IBM QRadar, Palo Alto Networks, Cisco, Fortinet och Check Point.
Pros and Cons
Pros:
- Funktioner för synkroniserad säkerhet
- Integrerad hotinformation
- Hotindikatorer i realtid
Cons:
- Kan vara resurskrävande
- Begränsad avancerad rapportering

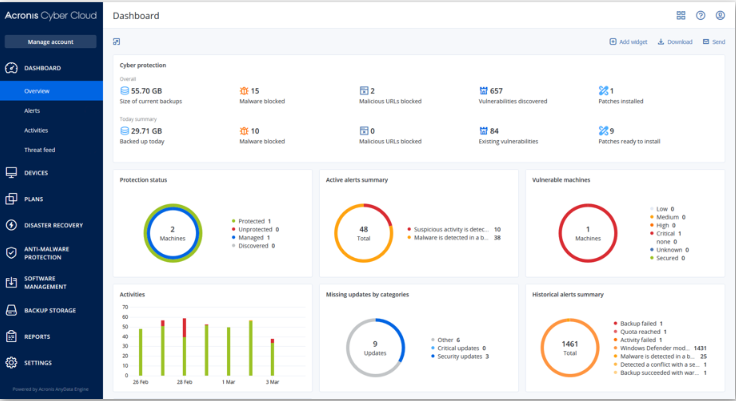
Acronis är en cybersäkerhets- och dataskyddslösning utformad för företag som arbetar i hybrida molnmiljöer. Den tillhandahåller integrerad säkerhetskopiering, katastrofåterställning och slutpunktsskydd för att säkra dina data och system.
Varför jag valde Acronis: Möjligheten att fungera effektivt i hybrida molnmiljöer gör den till ett starkt val för företag med varierande IT-infrastrukturer. Verktyget erbjuder enhetligt dataskydd, vilket säkerställer att dina data är säkra på olika plattformar. Avancerade säkerhetskopieringsfunktioner gör att du snabbt kan återställa data vid incidenter. Funktionerna för katastrofåterställning ger trygghet genom att dina verksamheter kan fortsätta med minimala störningar.
Framstående funktioner & integrationer:
Funktioner omfattar avancerade säkerhetskopieringsalternativ som säkerställer snabb dataåterställning. Funktionerna för katastrofåterställning hjälper till att upprätthålla verksamhetens kontinuitet vid störningar. Enhetligt dataskydd håller dina data säkra på olika plattformar och ger heltäckande skydd.
Integrationer omfattar Microsoft Azure, AWS, Google Cloud, VMware, Hyper-V, ConnectWise, Autotask, Plesk, cPanel och Parallels.
Pros and Cons
Pros:
- Avancerade säkerhetskopieringsfunktioner
- Effektivt i hybrida miljöer
- Omfattande dataskydd
Cons:
- Komplex inledande konfiguration
- Kräver teknisk expertis

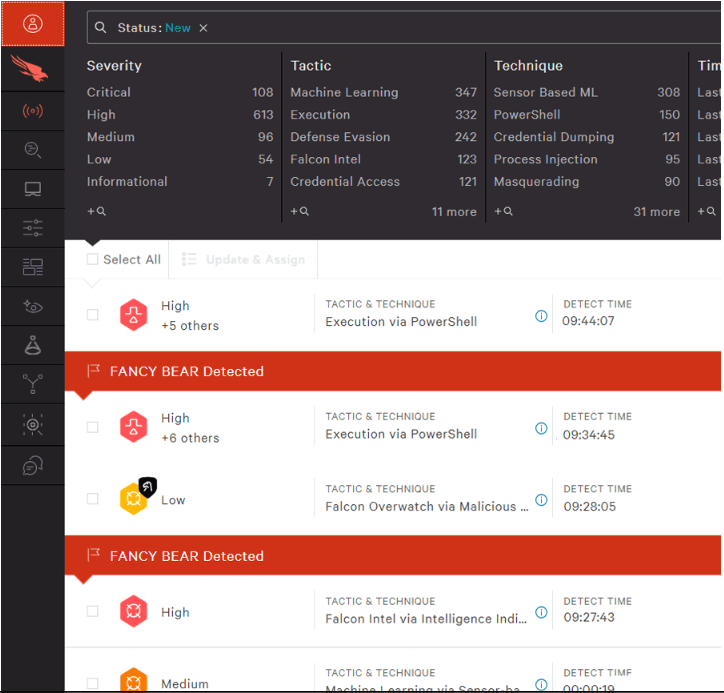
CrowdStrike Falcon® Go är en molnbaserad lösning för slutpunktsskydd som är utformad för företag som söker skalbar säkerhet. Den erbjuder funktioner för slutpunktsdetektering, hotinformation och incidenthantering för att bidra till att skydda organisationens digitala miljö.
Varför jag valde CrowdStrike Falcon® Go: Verktygets molnbaserade arkitektur gör det idealiskt för organisationer som prioriterar skalbarhet och flexibilitet. Det tillhandahåller hotinformation i realtid, vilket gör att ert team snabbt kan reagera på incidenter. Den lättviktiga agenten säkerställer minimal påverkan på systemets prestanda, vilket gör lösningen lämplig för olika IT-miljöer. Den enkla distributionen och hanteringen ökar ytterligare dess attraktionskraft för team av varierande storlek.
Utmärkande funktioner & integrationer:
Funktioner omfattar hotinformation i realtid som håller ert team informerat om nya hot. Den lättviktiga agenten säkerställer att era system fungerar smidigt utan prestandaproblem. Lösningens enkla distribution gör att ert team snabbt kan få den på plats och i drift.
Integrationer omfattar AWS, Microsoft Azure, Google Cloud, Splunk, ServiceNow, IBM QRadar, Okta, Palo Alto Networks, Cisco och Fortinet.
Pros and Cons
Pros:
- Molnbaserad arkitektur
- Hotinformation i realtid
- Lättviktig agent
Cons:
- Kräver ständig internetanslutning
- Kan kräva teknisk support

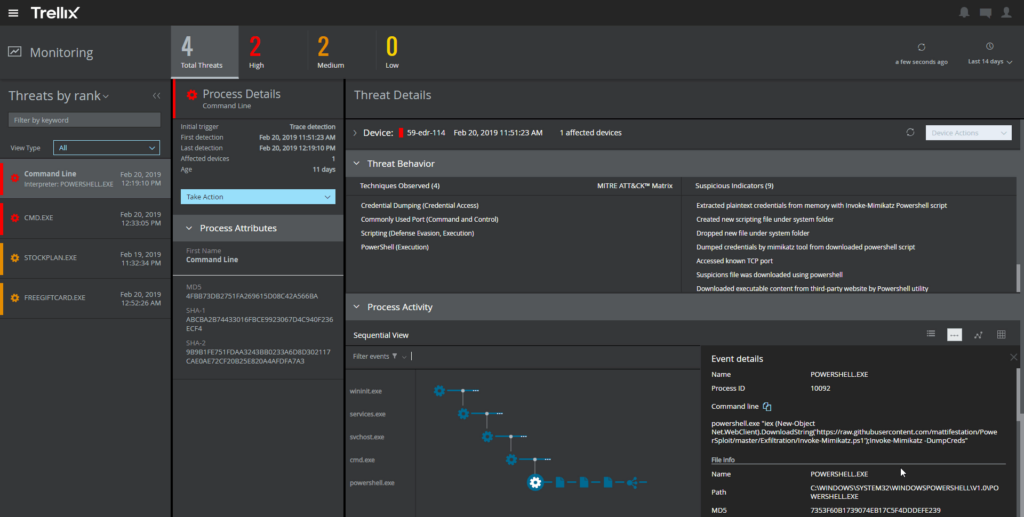
Trellix Endpoint Security är en omfattande cybersäkerhetslösning utformad för företag med fokus på slutpunktsskydd. Den erbjuder funktioner för adaptiv hotrespons och hjälper ditt team att effektivt hantera säkerhetsincidenter.
Varför jag valde Trellix Endpoint Security: Dess fokus på adaptiv hotrespons gör den lämplig för dynamiska företagsmiljöer. Verktyget innehåller funktioner som beteendeanalys, vilket hjälper ditt team att identifiera ovanlig aktivitet. Automatiserad åtgärd säkerställer snabba insatser mot upptäckta hot. Den centraliserade hanteringskonsolen förenklar överblicken och gör det lättare för ditt team att upprätthålla säkerheten på alla slutpunkter.
Utmärkande funktioner & integrationer:
Funktionerna omfattar beteendeanalys som upptäcker ovanlig aktivitet och potentiella hot. Automatiserad åtgärd hanterar hot snabbt och minskar svarstiderna. Den centraliserade hanteringskonsolen hjälper ditt team att effektivt övervaka all säkerhetsverksamhet.
Integrationerna omfattar Microsoft Azure, AWS, Google Cloud, Splunk, ServiceNow, IBM QRadar, Palo Alto Networks, Cisco, Fortinet och Check Point.
Pros and Cons
Pros:
- Beteendeanalys ingår
- Adaptiv hotrespons
- Automatiserad åtgärd av hot
Cons:
- Komplex initial konfiguration
- Hög resursförbrukning

Bäst för MSP:er och IT-tjänsteleverantörer
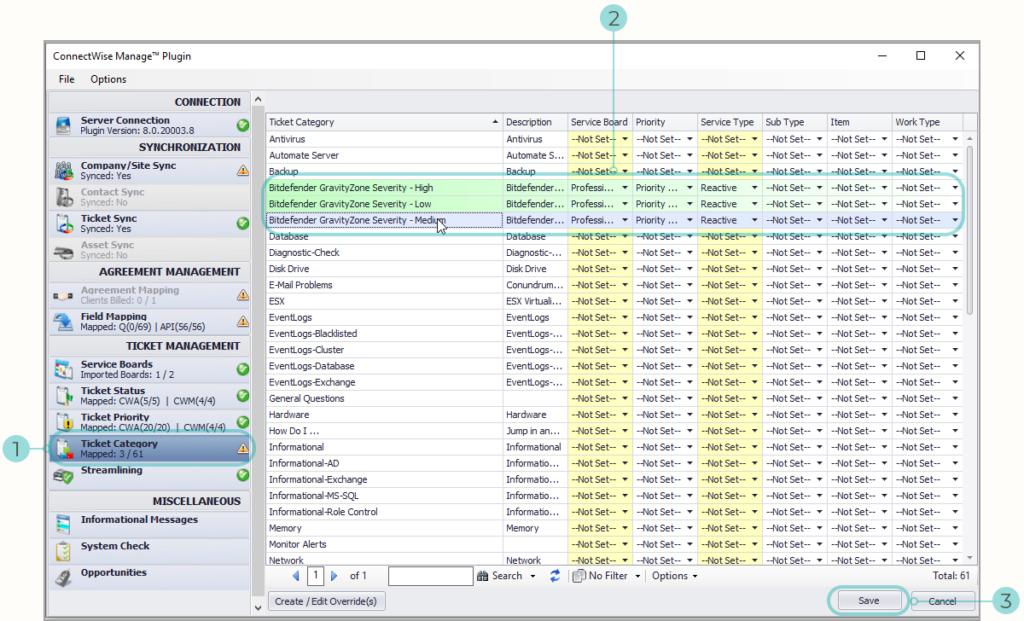
ConnectWise detektering och respons för slutpunkter (EDR) är en cybersäkerhetslösning utformad för hanterade tjänsteleverantörer (MSP:er) och IT-tjänsteleverantörer. Den fokuserar på hotidentifiering, analys och respons för att effektivt säkra klientnätverk.
Varför jag valde ConnectWise detektering och respons för slutpunkter (EDR): Den är särskilt anpassad för MSP:er och erbjuder funktioner som stöder miljöer med flera klienter. Verktyget tillhandahåller automatiserad hotidentifiering och detaljerad rapportering, vilket är värdefullt vid hantering av flera klienter. Den centraliserade administrationskonsolen gör det enkelt att övervaka säkerhetsåtgärder. Lösningens anpassningsförmåga säkerställer att den kan möta olika klienters skiftande behov.
Utmärkande funktioner och integrationer:
Funktioner inkluderar automatiserad hotidentifiering som hjälper ditt team att snabbt identifiera risker. Detaljerad rapportering ger insikter i säkerhetshändelser och underlättar kommunikationen med klienter. Den centraliserade administrationskonsolen förenklar övervakningen av flera klientmiljöer.
Integrationer inkluderar Microsoft Azure, AWS, Google Cloud, Splunk, ServiceNow, IBM QRadar, Cisco, Palo Alto Networks, Fortinet och Check Point.
Pros and Cons
Pros:
- Anpassat för MSP-miljöer
- Automatiserad hotidentifiering
- Detaljerade rapporteringsfunktioner
Cons:
- Begränsade anpassningsmöjligheter
- Kan vara dyrt för mindre leverantörer

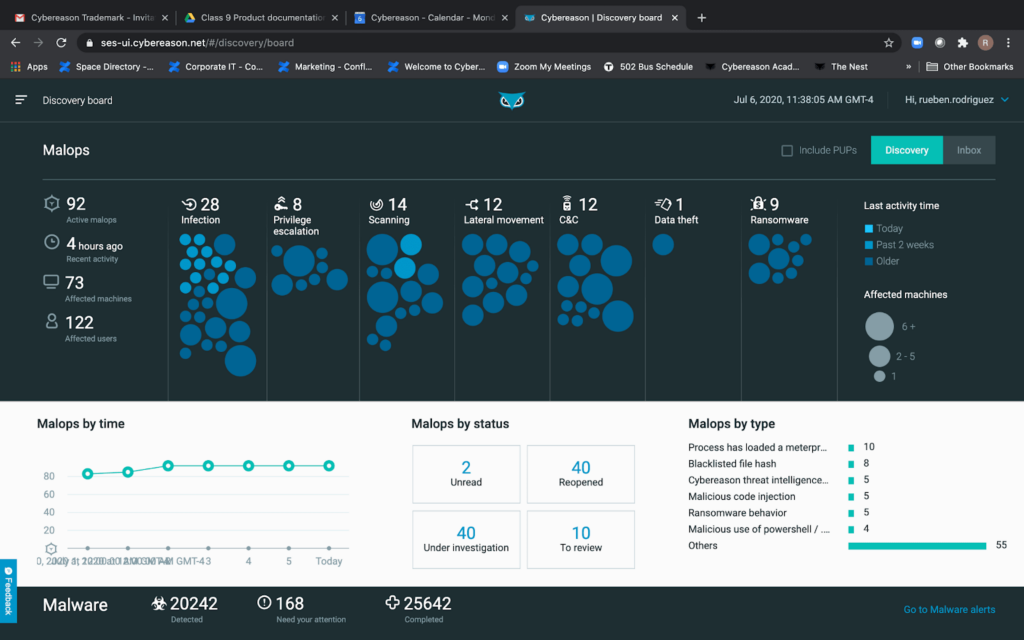
Cybereason EDR är en cybersäkerhetslösning som fokuserar på endpointdetektering och -respons och riktar sig till organisationer som behöver robusta funktioner för sökning efter skadlig kod. Den erbjuder funktioner för hotdetektering, analys och respons för att skydda dina digitala tillgångar.
Varför jag valde Cybereason EDR: Dess fokus på sökning efter skadlig kod är en viktig särskiljande faktor för team som behöver avancerad hotidentifiering. Verktyget omfattar beteendeanalys, vilket hjälper ditt team att upptäcka misstänkt aktivitet. Med de djupgående verktygen för hotutredning kan du snabbt undersöka potentiella säkerhetsincidenter. Automatiserade responsfunktioner säkerställer att ditt team kan agera snabbt för att neutralisera hot.
Utmärkande funktioner & integreringar:
Funktioner omfattar beteendeanalys som hjälper till att identifiera avvikelser och potentiella hot. De djupgående verktygen för hotutredning gör det möjligt för ditt team att noggrant undersöka incidenter. Automatiserade responsfunktioner säkerställer snabba åtgärder mot upptäckta hot.
Integreringar omfattar Splunk, IBM QRadar, ServiceNow, AWS, Azure, Google Cloud, Palo Alto Networks, Cisco, Fortinet och Check Point.
Pros and Cons
Pros:
- Beteendeanalys ingår
- Avancerad sökning efter skadlig kod
- Djupgående hotutredning
Cons:
- Kan bli kostsamt för små team
- Begränsade anpassningsalternativ
Andra EDR-verktyg
Här är några ytterligare EDR-verktyg som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- VMware Carbon Black Endpoint
Bäst för molnbaserad säkerhet
- Kandji
Bäst för hantering av Apple-enheter
- Cynet
Bäst för automatiserad hotlösning


Hur jag utvärderar EDR-verktyg
När jag utvärderar EDR-verktyg – där ett missat hot på slutpunkten kan innebära ett fullskaligt dataintrång – tittar jag på två lager: grundläggande funktioner och de särskiljande egenskaper som betyder mest.
Kärnfunktioner (grundläggande krav för denna lista)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för var och en av kärnfunktionerna nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att tas med.
- Hotdetektering i realtid: Jag utvärderar om verktyget kan upptäcka hot när de inträffar – tänk på en fillös PowerShell-attack som körs i minnet – genom beteendeanalys, inte bara genom signaturmatchning.
- Incidentutredning & kriminalteknik: Fullständiga processträd och händelsetidslinjer är viktiga här, så att analytiker kan spåra exakt hur en komprometterad slutpunkt utsattes för intrång och vilka åtgärder som därefter vidtogs.
- Automatiserat svar & åtgärdande: Jag letar efter verktyg som låter dig isolera en komprometterad slutpunkt, avsluta skadliga processer och sätta filer i karantän på några sekunder i stället för att vänta på manuella åtgärder.
- Integrering av hotinformation: Varje verktyg bör berika detekteringar med hotinformation – matcha komprometteringsindikatorer mot kända hotflöden och ge kontext om angriparnas taktiker.
- Möjligheter till hotjakt: Jag kontrollerar om analytiker kan köra anpassade frågor mot historisk telemetri för att upptäcka vilande hot, som en angripare som sitter tyst efter den första åtkomsten.
- Plattformsoberoende täckning av slutpunkter: Verktyget måste leverera konsekvent detektering och svar för Windows, macOS och Linux, eftersom de flesta miljöer kör en blandning av operativsystem.
När jag har en lista över verktyg som uppfyller detta kriterium överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och skiljer dem åt:
Utmärkande funktioner
XDR:s utbyggbarhet är en viktig faktor – jag utvärderar om ett verktyg kan hämta telemetri från nätverk, moln och identitetskällor, så att SOC-teamet får korrelerade aviseringar i stället för isolerat brus. AI-drivna analyser är också viktiga, särskilt när de automatiskt sammanfattar incidenter och föreslår nästa steg under en snabbt pågående utredning. För team utan ett SOC som är bemannat dygnet runt kontrollerar jag om leverantören erbjuder hanterade tjänster för detektering och respons för att fylla denna täckningslucka.
Bortom funktionerna
Jag utvärderar hur väl varje verktyg passar in i en befintlig säkerhetsmiljö – inbyggda integreringar med ditt SIEM, SOAR och din identitetsleverantör kan vara skillnaden mellan ett enhetligt arbetsflöde och ständiga kontextväxlingar. Implementeringsmodellen är också viktig, särskilt agentens prestanda i stor skala över tusentals slutpunkter. För reglerade branscher kontrollerar jag om leverantören stöder efterlevnadsramverk som HIPAA eller PCI-DSS med granskningsklara loggar och kontroller för datalagringens geografiska placering.
Så väljer du EDR-verktyg
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika process för att välja programvara följer här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
| Skalbarhet | Säkerställ att verktyget kan växa med ditt företag. Om ditt team utökas eller datavolymen ökar bör EDR-lösningen kunna hantera den extra belastningen utan problem. |
| Integrationer | Kontrollera om verktyget kan integreras med dina befintliga system, till exempel SIEM-verktyg, molntjänster och andra säkerhetsplattformar för att säkerställa en enhetlig säkerhetsstrategi. |
| Anpassningsbarhet | Leta efter lösningar som låter dig anpassa instrumentpaneler, aviseringar och rapporter efter dina specifika behov och arbetsflöden. |
| Användarvänlighet | Ett användarvänligt gränssnitt är avgörande. Ditt team bör enkelt kunna navigera i verktyget utan omfattande utbildning. Leta efter intuitiv design och tydliga arbetsflöden. |
| Budget | Bedöm den totala kostnaden, inklusive licenser, support och eventuella tillägg. Se till att den ryms inom dina ekonomiska begränsningar och samtidigt erbjuder de funktioner du behöver. |
| Säkerhetsåtgärder | Verifiera verktygets förmåga att skydda mot de senaste hoten. Funktioner som övervakning i realtid, hotinformation och automatiserade svar är viktiga. |
| Support | Ta hänsyn till kundsupportens omfattning och kvalitet. Tillförlitlig support kan göra stor skillnad när problem behöver lösas snabbt. |
| Efterlevnad | Säkerställ att verktyget uppfyller branschregler som är relevanta för ditt företag, till exempel GDPR eller HIPAA, för att undvika problem med regelefterlevnaden. |
Vad är EDR-verktyg?
EDR-verktyg övervakar och reagerar på säkerhetshot på slutpunkter. IT-tekniker, säkerhetsanalytiker och nätverksadministratörer använder vanligtvis dessa verktyg för att förbättra organisationens cybersäkerhet.
Övervakning i realtid, hotinformation och automatiserade svarsfunktioner hjälper till att upptäcka hot, analysera data och reagera snabbt. Sammantaget tillhandahåller dessa verktyg viktiga säkerhetsåtgärder för att skydda din digitala miljö mot potentiella intrång.
Funktioner hos EDR-verktyg
När du väljer EDR-verktyg bör du hålla utkik efter följande viktiga funktioner:
- Övervakning i realtid: Övervakar kontinuerligt slutpunkter för att upptäcka och varna för misstänkt aktivitet, vilket hjälper dig att reagera snabbt på hot.
- Hotinformation: Ger insikter om nya hot, så att ditt team kan hålla sig informerat och förberett på potentiella attacker.
- Automatiserade svar: Vidtar automatiskt åtgärder mot upptäckta hot, vilket minskar den tid och arbetsinsats som krävs för manuella ingripanden.
- Beteendeanalys: Identifierar avvikelser genom att analysera mönster och beteenden, vilket hjälper till att upptäcka avancerade hot.
- Centraliserad hantering: Erbjuder en enda konsol för övervakning av alla slutpunkter och effektiviserar säkerhetsarbetet för ditt team.
- Integrationsmöjligheter: Ansluter till befintliga säkerhetsverktyg och plattformar för att skapa ett enhetligt säkerhetsekosystem.
- Skalbarhet: Anpassar sig efter organisationens tillväxt och säkerställer att säkerhetsåtgärderna förblir effektiva när data och nätverk växer.
- Anpassningsbara aviseringar: Låter dig anpassa aviseringar efter dina specifika säkerhetsbehov, så att viktiga varningar prioriteras.
- Dataåterställning: Tillhandahåller alternativ för säkerhetskopiering och återställning, så att data snabbt kan återställas vid incidenter och driftstopp minimeras.
- Stöd för regelefterlevnad: Säkerställer efterlevnad av branschregler som GDPR eller HIPAA och hjälper dig att undvika potentiella problem med regelefterlevnaden.
Fördelar med EDR-verktyg
Implementering av EDR-verktyg ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad hotdetektering: Övervakning i realtid och hotinformation hjälper till att snabbt identifiera hot, vilket minskar risken för intrång.
- Snabbare svarstider: Automatiserade svarsfunktioner gör det möjligt för ditt team att snabbt agera mot upptäckta hot och därmed minimera skadorna.
- Förbättrad överblick: Centraliserad hantering ger en tydlig bild av alla slutpunkter, vilket gör det enklare att övervaka och säkra nätverket.
- Minskad manuell arbetsbelastning: Automatisering av rutinmässiga säkerhetsuppgifter frigör tid för ditt team att ägna åt mer strategiska aktiviteter.
- Skalbarhet: Möjligheten att växa med organisationen säkerställer att säkerhetsåtgärderna förblir effektiva när företaget expanderar.
- Dataskydd: Funktioner för säkerhetskopiering och återställning skyddar dina data och säkerställer snabb återställning vid incidenter.
- Regelefterlevnad: Stöd för regelefterlevnad hjälper dig att uppfylla branschstandarder och minskar risken för juridiska problem.
Kostnader och priser för EDR-verktyg
Att välja EDR-verktyg kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i EDR-verktygslösningar:
Jämförelsetabell för abonnemang för EDR-verktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande hotdetektering, begränsad rapportering och support från communityn. |
| Personligt abonnemang | $5-$25/användare/månad | Övervakning i realtid, automatiserade svar och anpassningsbara aviseringar. |
| Företagsabonnemang | $30-$60/användare/månad | Avancerad hotinformation, centraliserad hantering och integrationsmöjligheter. |
| Storföretagsabonnemang | $70-$100/användare/månad | Fullständigt slutpunktsskydd, stöd för regelefterlevnad och dedikerad kontoansvarig. |
EDR-verktyg: Vanliga frågor
Här är några svar på vanliga frågor om EDR-verktyg:
Vilka begränsningar har EDR?
EDR-lösningar kräver en viss kompetensnivå för att kunna implementeras och hanteras effektivt. De är inte verktyg som bara installeras och sedan sköter sig själva; ditt team behöver förstå cybersäkerhetskoncept och det ständigt föränderliga hotlandskapet. Detta kan göra dem utmanande för organisationer utan särskild personal för IT-säkerhet.
Behöver jag antivirus om jag har EDR?
EDR-verktyg erbjuder överlägsna funktioner för detektering och hantering, men ersätter inte alltid antivirusprogram. Många EDR-lösningar är utformade för att fungera tillsammans med traditionella antivirusprogram och ger ett ytterligare säkerhetslager. Du kan därför fortfarande behöva antivirus för ett heltäckande skydd.
Hur fungerar EDR-verktyg?
EDR-verktyg övervakar kontinuerligt slutpunkter som är anslutna till ett nätverk och registrerar beteenden för att hjälpa ditt säkerhetsteam att försvara sig mot hot. De ger insikter i misstänkt aktivitet, vilket möjliggör effektiv detektering och hantering av hot. Denna kontinuerliga övervakning är avgörande för att upprätthålla säkerheten.
Vilka funktioner för hantering erbjuder EDR?
EDR-verktyg erbjuder avancerad detektering, utredning och hantering av hot, inklusive sökning i incidentdata och prioritering av aviseringar. De hjälper till att validera misstänkt aktivitet, stöder hotjakt och underlättar detektering och begränsning av skadlig aktivitet. Dessa funktioner är avgörande för en proaktiv säkerhetsstrategi.
Kan EDR-verktyg förhindra alla cyberhot?
EDR-verktyg förbättrar detektering och hantering av hot avsevärt, men kan inte förhindra alla cyberhot. De är en del av en bredare säkerhetsstrategi och fungerar bäst när de kombineras med andra säkerhetsåtgärder. Ditt team bör använda dem tillsammans med brandväggar, antivirus och andra lösningar för maximalt skydd.
Hur integreras EDR-verktyg med befintliga system?
EDR-verktyg integreras ofta med SIEM-system, molntjänster och andra säkerhetsplattformar för att skapa ett sammanhängande säkerhetsekosystem. Denna integration bidrar till att effektivisera säkerhetsdriften och ger ditt team ett enhetligt sätt att hantera hot i olika miljöer.
Vad händer härnäst?
Utveckla din SaaS-tillväxt och ditt ledarskap.
Prenumerera på vårt nyhetsbrev för de senaste insikterna från CTO:er och blivande teknikledare.
Vi hjälper dig att skala smartare och leda starkare med guider, resurser och strategier från ledande experter!