

Programvara för hantering av säkerhetsinformation och säkerhetshändelser (SIEM) hjälper säkerhetsoperationscenter (SOC)-team att samla in säkerhetsdata, upptäcka hot och utreda misstänkt aktivitet.
Rätt SIEM-verktyg samlar inte bara in loggar – de omvandlar rå händelsedata till en tydlig bild av vad som händer i hela din miljö. Funktioner som realtidskorrelation av händelser samt hantering av aviseringar och notiser är det som skiljer ett verktyg som hjälper dig att agera från ett som dränker dig i brus.
Om ditt SOC-team lägger mer tid på att prioritera aviseringar än på att utreda hot, ligger problemet ofta i verktygen. Den här artikeln går igenom de funktioner som är viktigast, så att du kan utvärdera vad din nuvarande uppsättning saknar och vad du bör prioritera härnäst.
10 viktiga SIEM-funktioner som alla SOC-team behöver
De här funktionerna visar hur SIEM-plattformar samlar in och kopplar samman säkerhetsdata, synliggör meningsfull aktivitet samt stöder utredning, rapportering och hantering:
1. Inhämtning och normalisering av loggdata
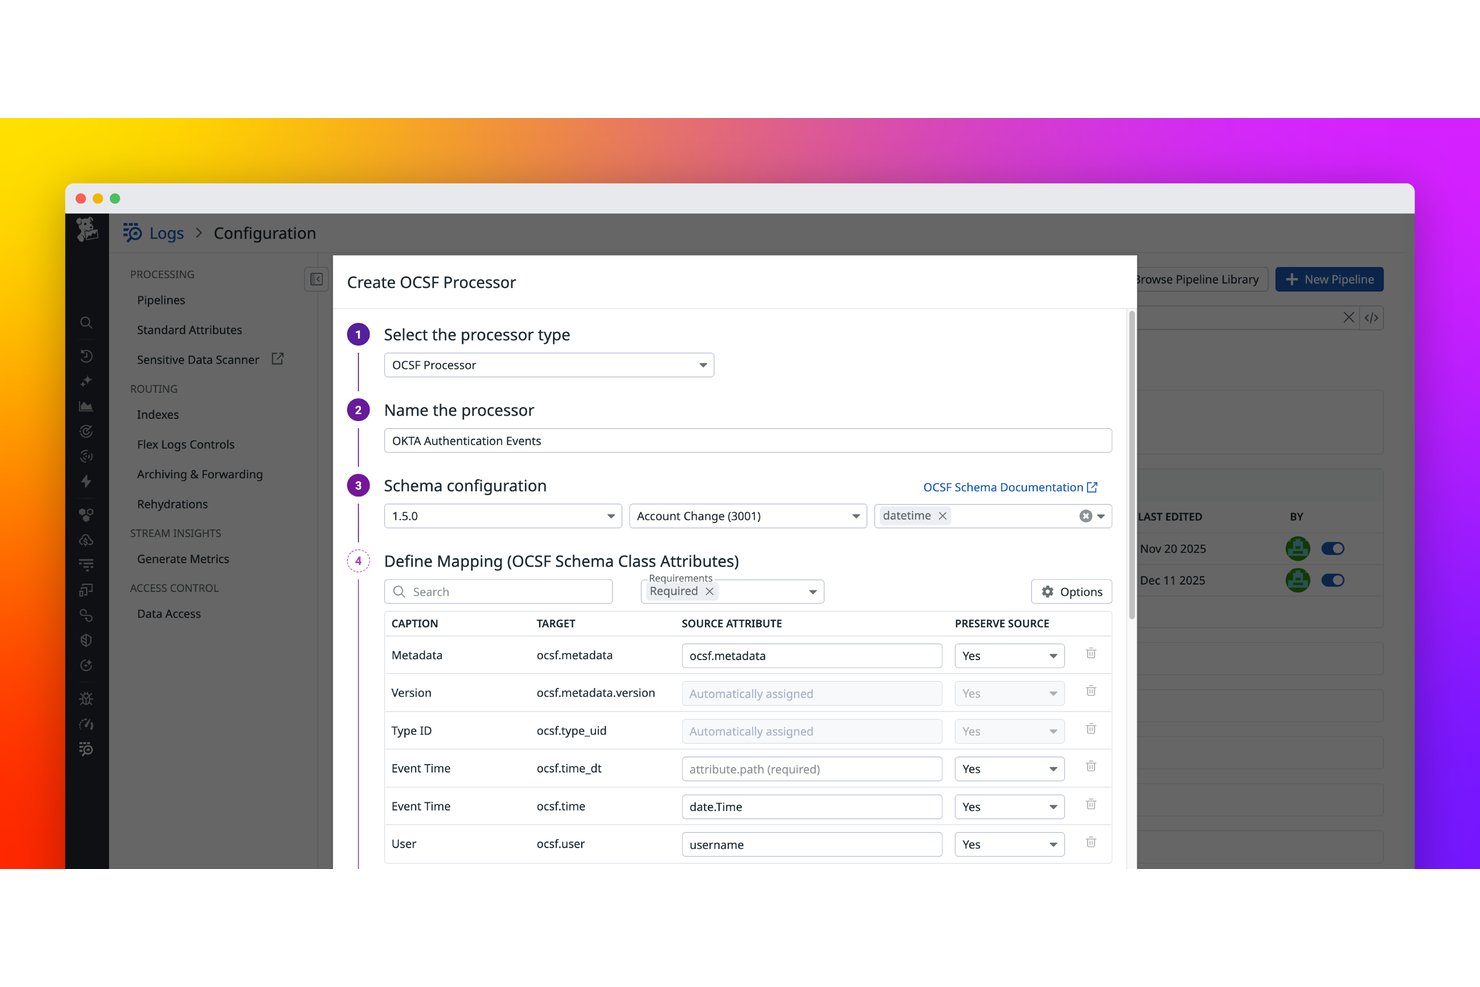
Inhämtning och normalisering av loggdata är grunden som alla andra SIEM-funktioner bygger på. Plattformen hämtar in rå händelsedata från brandväggar, slutpunkter, molntjänster och applikationer och omvandlar den sedan till ett enhetligt format som analytiker faktiskt kan arbeta med.
Enligt min erfarenhet är det här som SIEM-verktyg antingen visar sitt värde eller faller samman. Om dina data är ofullständiga eller har inkonsekvent format missar korrelationsregler saker. Bra normalisering innebär att loggar från en Windows-slutpunkt och en molnlagringshink använder samma språk i plattformen.
Det här är vad bra logginhämtning och normalisering faktiskt hanterar:
- Källtäckning: Hämtar data från olika källor – Windows-händelseloggar, sysloggar från Palo Alto-brandväggar, AWS CloudTrail och SaaS-appar – utan manuellt tolkningsarbete för varje källa.
- Schemamappning: Översätter leverantörsspecifika fältnamn till ett enhetligt schema, så att "src_ip" och "source_address" betyder samma sak i dina frågor.
- Dataanrikning: Lägger till sammanhang som geografisk lokalisering eller tillgångstaggar vid inhämtningen, innan loggarna når din korrelationsmotor.
- Volymhantering: Plattformar som Splunk och Microsoft Sentinel använder funktioner för datainhämtning och indexering för att hantera stora loggvolymer.
2. Realtidskorrelation av händelser
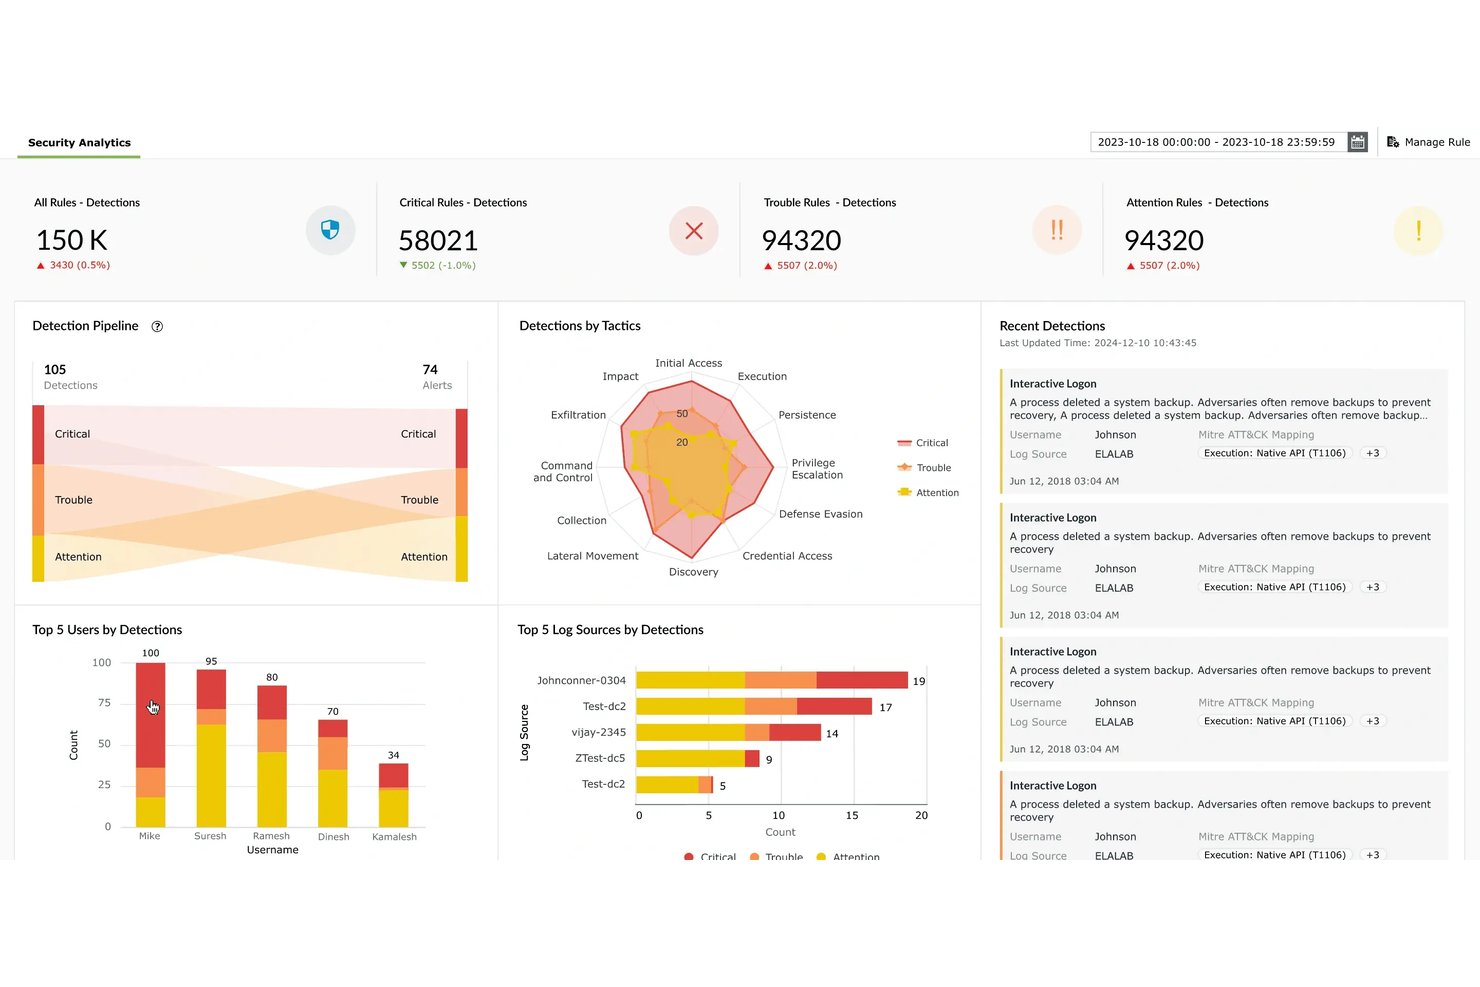
Realtidskorrelation av händelser stärker hotdetekteringen genom att koppla samman aktivitet från flera loggkällor för att identifiera misstänkta mönster.
En SIEM-plattform kan till exempel koppla samman upprepade misslyckade inloggningar, en lyckad inloggning och en oväntad privilegieändring till en sekvens som analytiker kan utreda, i stället för att behandla varje händelse som en isolerad avisering.
Enligt min erfarenhet är det här som SIEM-plattformar sparar mest tid åt analytiker. Utan korrelation jagar du brus. Med korrelation tittar du på en händelsekedja med verkligt sammanhang.
Plattformar som Microsoft Sentinel använder inbyggda korrelationsregler och maskininlärning för att synliggöra dessa mönster innan de eskalerar till något allvarligt.
Det här är vad realtidskorrelation av händelser faktiskt gör i plattformen:
- Regelbaserad detektering: Fördefinierad logik markerar kända attackmönster – som tre misslyckade inloggningar följda av en lyckad – utan analytikerns medverkan.
- Matchning över flera källor: Korrelerar händelser från olika system, så att en misstänkt DNS-fråga och en utgående dataöverföring visas som en incident, inte två.
- Beteendemässiga baslinjer: Verktyg som Microsoft Sentinel och IBM QRadar jämför aktuell aktivitet med historiska normalvärden för att upptäcka avvikelser som enbart regler skulle missa.
- Incidentgruppering: Relaterade aviseringar slås samman till ett enda ärende, så att analytiker arbetar med en utredning i stället för dussintals frånkopplade händelser.
Have an account? Log In
3. Integrering av hotinformation
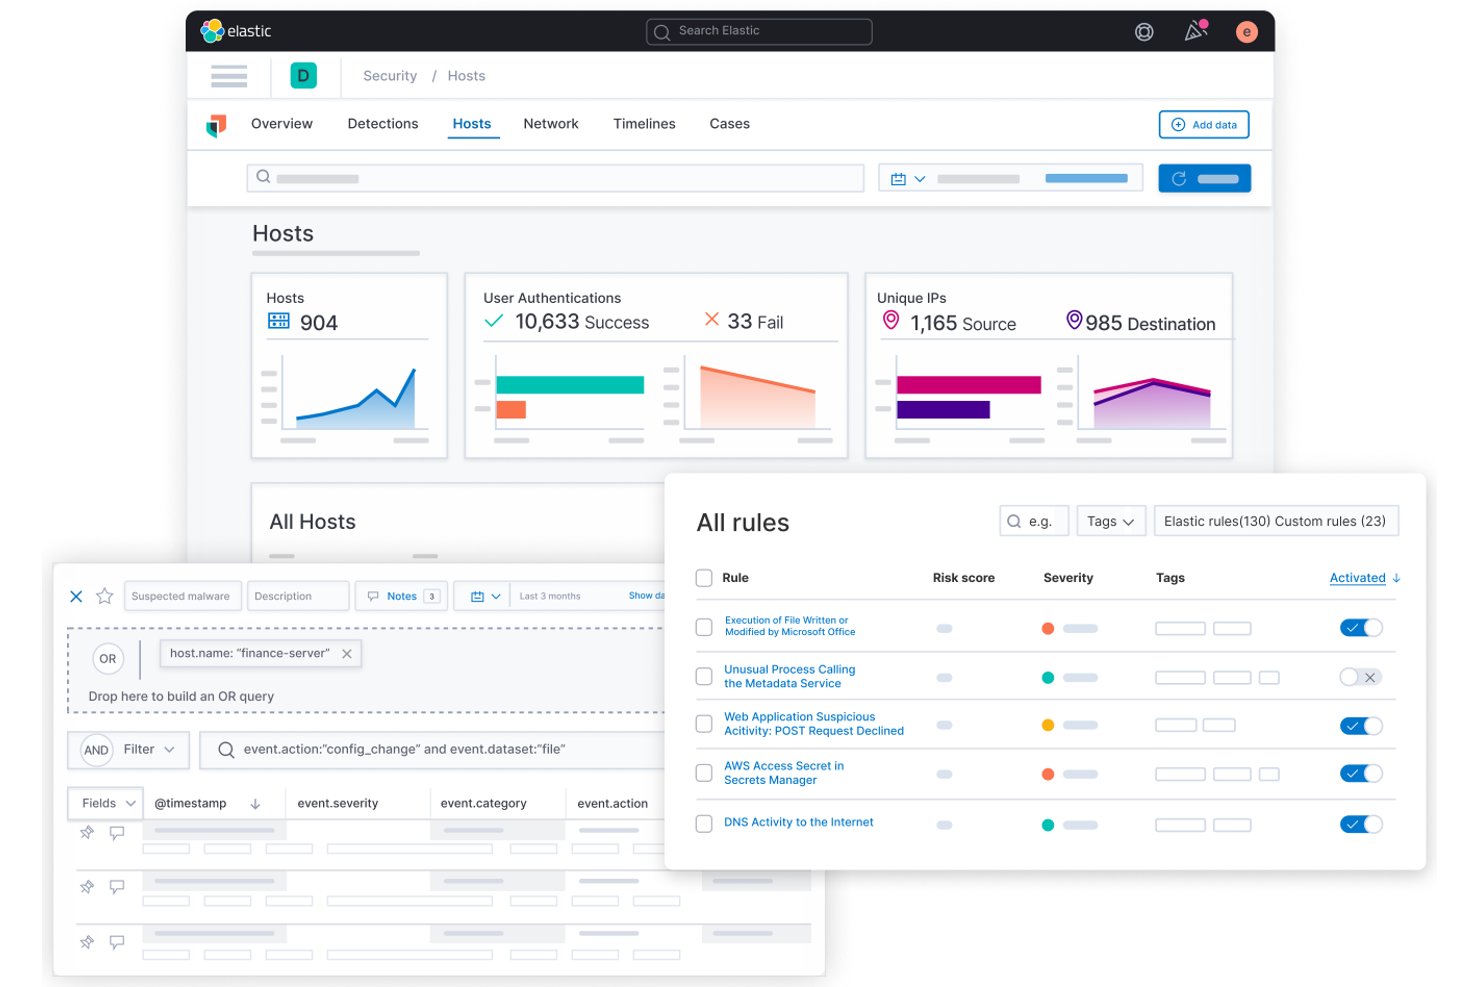
Integrering av hotinformation kopplar ditt SIEM till externa flöden – som kända skadliga IP-adresser, domäner och filhashar – så att plattformen automatiskt kan flagga aktivitet som matchar bekräftade hotindikatorer.
Enligt min erfarenhet förvandlar detta ett reaktivt verktyg till ett proaktivt sådant. I stället för att vänta på en avisering för att undersöka den visar ditt SIEM matchningar mot aktuella hotdata så snart de når dina loggar.
Plattformar som IBM QRadar och Microsoft Sentinel har stöd för inbyggda flödesintegreringar, vilket minskar det manuella uppslagsarbete som fördröjer analytiker under pågående undersökningar.
Så här ser integrering av hotinformation ut i ett SIEM:
- Inhämtning av flöden: Hämtar automatiskt in STIX/TAXII-flöden, kommersiella källor som Recorded Future eller listor med öppen källkod som AlienVault OTX.
- IOC-matchning: Jämför inkomna loggar med kända skadliga IP-adresser, domäner och filhashar i realtid och flaggar matchningar när de visas.
- Kontextberikning: Lägger till profiler för hotaktörer och kampanjdata i aviseringar, så att analytiker vet vad de har att göra med innan de börjar undersöka saken närmare.
- Bedömning av tillförlitlighet: Rangordnar IOC-matchningar efter tillförlitlighet, så att indikatorer med låg precision inte dränker detekteringar med hög prioritet.
4. Analys av användar- och entitetsbeteende
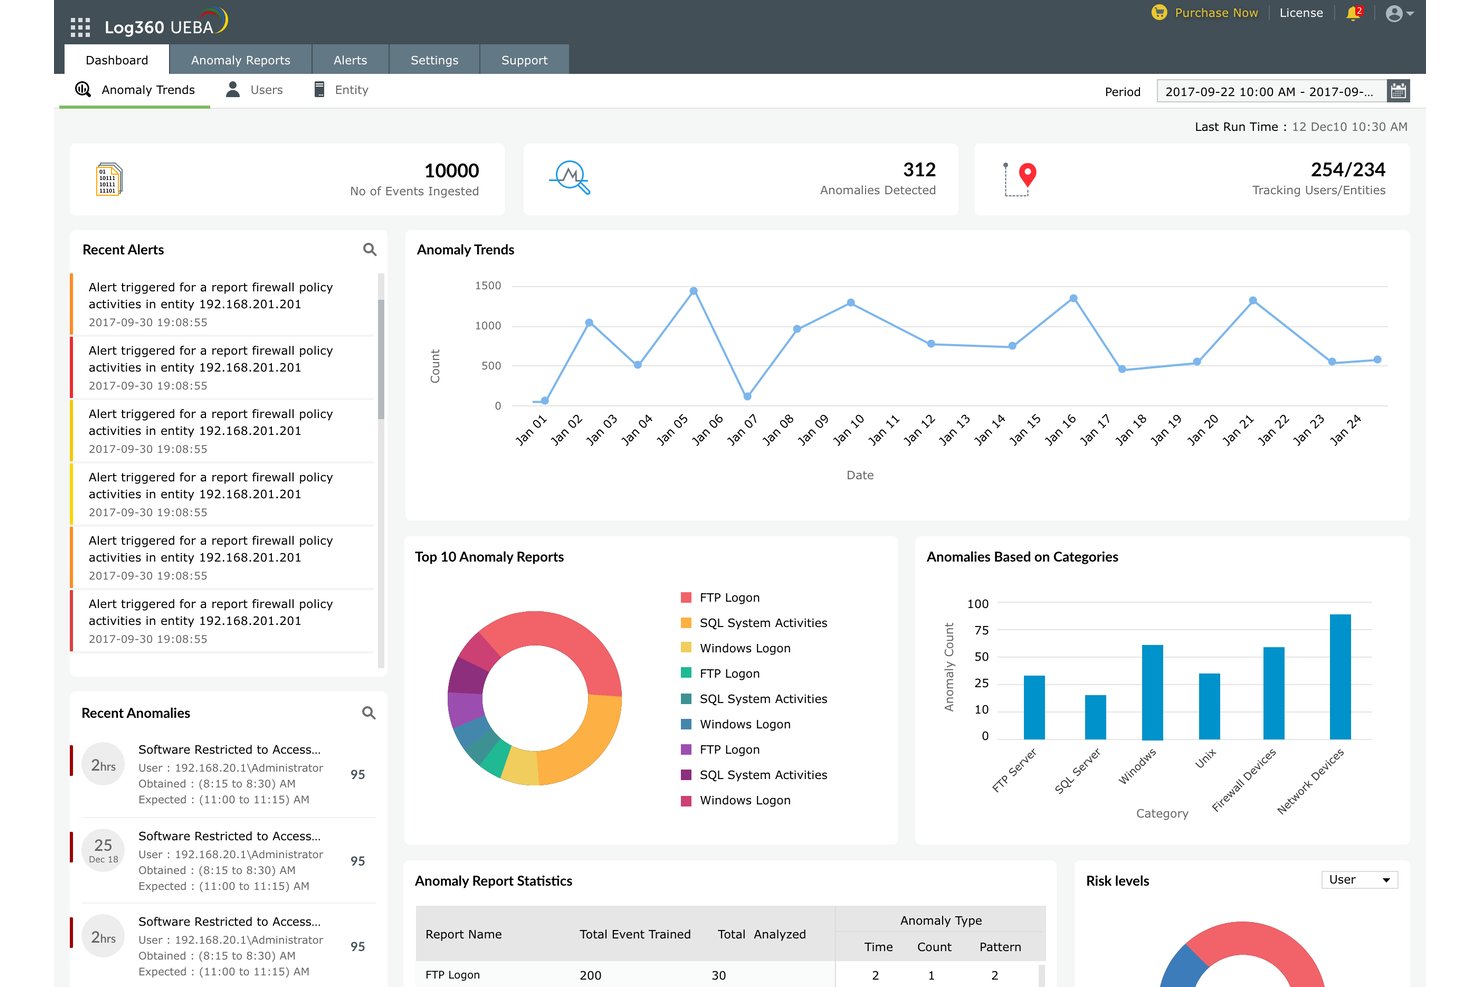
Analys av användar- och entitetsbeteende (UEBA) upptäcker hot genom att skapa en baslinje för normal aktivitet för varje användare och enhet och sedan flagga avvikelser från det mönstret.
Enligt min erfarenhet upptäcker UEBA sådant som regelbaserad detektering missar – till exempel att en utvecklare plötsligt får åtkomst till HR-filer klockan två på natten eller att ett tjänstekonto överför en ovanligt stor datamängd. Det är särskilt användbart vid insiderhot, där ingen enskild händelse ser misstänkt ut på egen hand.
Plattformar som Microsoft Sentinel och Exabeam integrerar UEBA direkt i undersökningsarbetsflödet, så att analytiker får kontext utan att behöva byta verktyg.
Här är vad UEBA faktiskt visar i ett SIEM:
- Detektering av avvikelser från baslinjen: Flaggar när beteendet avviker från en etablerad norm – till exempel när en ekonomianvändare plötsligt söker i databasen med slutpunktsinventering.
- Riskbedömning: Tilldelar användare och entiteter en ackumulerad riskpoäng över tid, så att analytiker prioriterar konton med högst risk först.
- Synlighet för insiderhot: Upptäcker långsamt utvecklande hot som inte genererar någon enskild avisering med hög allvarlighetsgrad – Exabeams tidslinjevy är särskilt användbar här.
- Kontext på entitetsnivå: Grupperar aktivitet efter enhet eller tjänstekonto, inte bara efter användare, så att beteendet hos en komprometterad dator inte försvinner i aviseringskön.
5. Orkestrering av incidenthantering
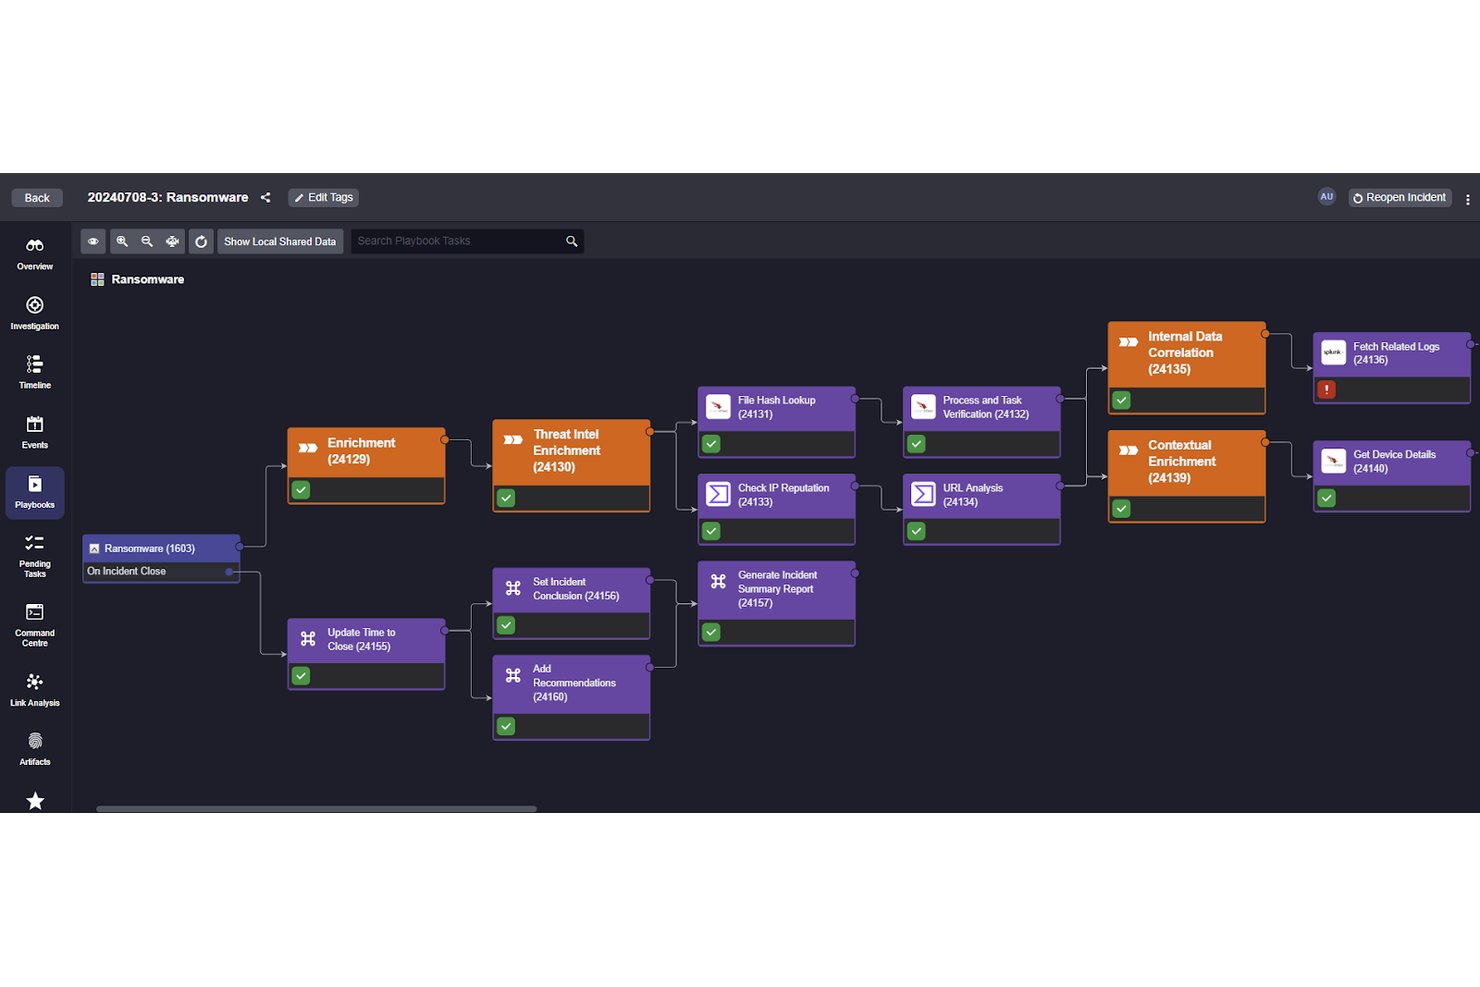
Orkestrering av incidenthantering gör att ditt SIEM kan utlösa fördefinierade åtgärder så snart ett hot har bekräftats – isolera en komprometterad slutpunkt, blockera en IP-adress eller öppna ett ärende – utan att vänta på att en analytiker ska agera.
Enligt min erfarenhet är detta det som överbryggar gapet mellan detektering och begränsning. Ju snabbare ett hot begränsas, desto mindre skada orsakar det. Plattformar som Microsoft Sentinel kopplar svarsarbetsflöden direkt till aviseringar, så att ditt team kan arbeta med undersökningen medan plattformen automatiskt hanterar de inledande stegen för att begränsa incidenten.
Här är vad orkestrering av incidenthantering hanterar i ett SIEM:
- Automatiserad körning av åtgärdsplaner: Utlöser fördefinierade svarssteg – som att isolera en slutpunkt eller återkalla en användarsession – så snart en avisering når ett visst tröskelvärde, utan att en analytiker behöver ingripa.
- Integration med tredjepartsverktyg: Microsoft Sentinel ansluter direkt till verktyg som ServiceNow och Microsoft Defender, så att begränsningsåtgärder och skapande av ärenden sker i samma arbetsflöde.
- Förgrening med villkorslogik: Åtgärdsplaner anpassas utifrån aviseringens sammanhang och kör olika åtgärder för en nätfiskeincident jämfört med en händelse med lateral förflyttning.
- Loggning av granskningsspår: Varje automatiserad åtgärd loggas med en tidsstämpel, vilket gör att din svarsprocess kan granskas.
6. Efterlevnadsrapportering
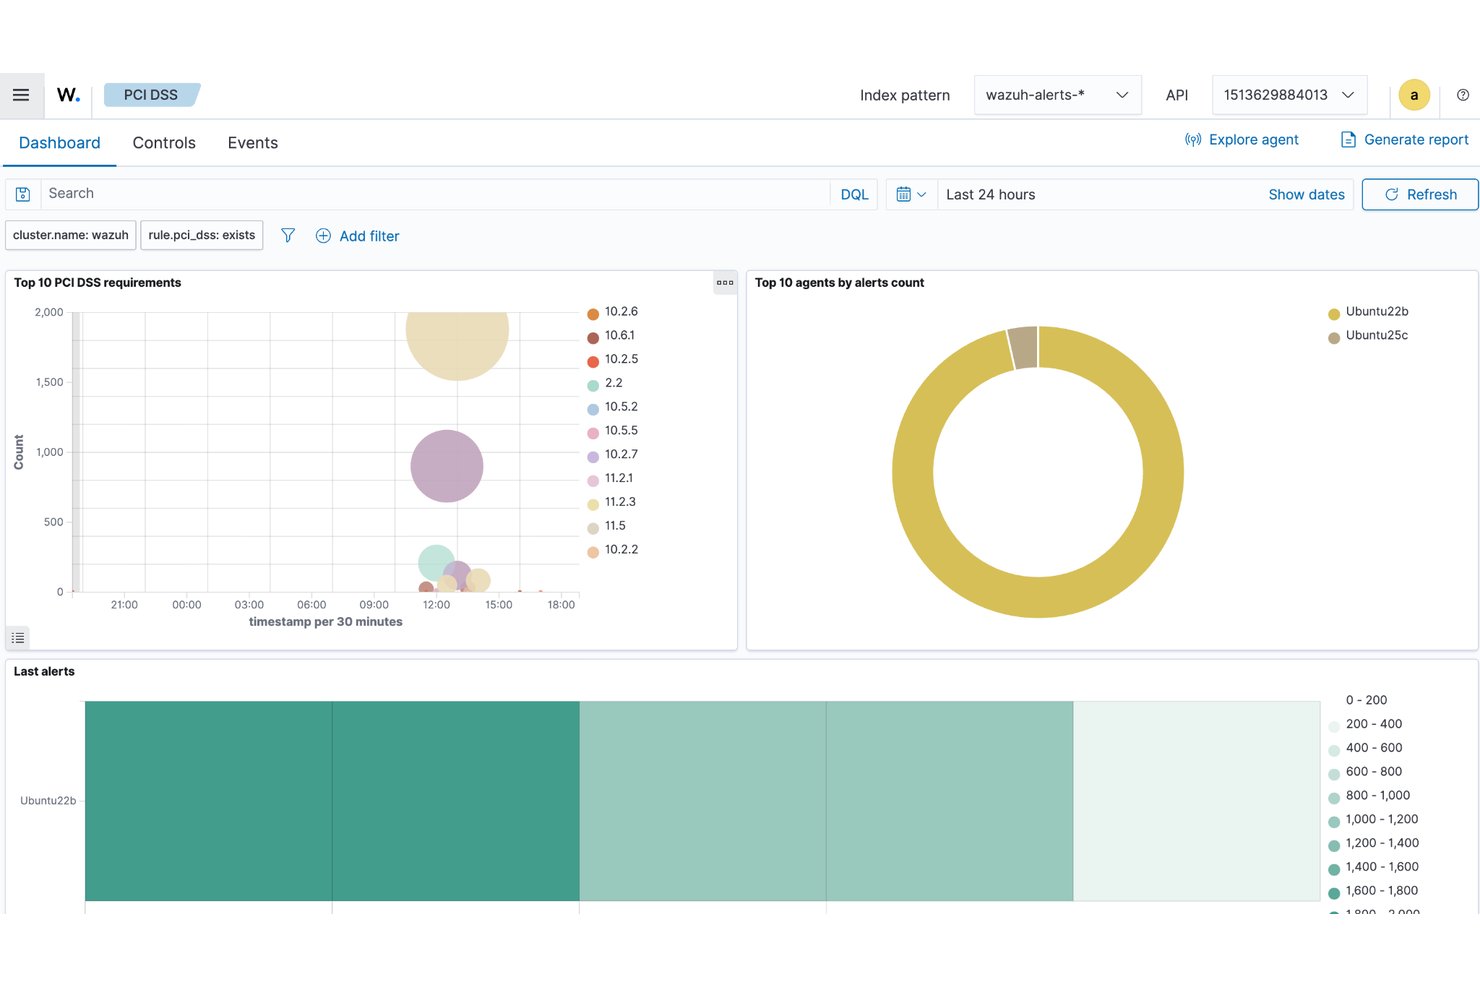
Efterlevnadsrapportering ger ditt SIEM-system möjlighet att skapa revisionsklar dokumentation direkt från dina loggdata – utan att behöva bygga om rapporter från grunden varje kvartal.
De flesta plattformar kopplar insamlade händelser till ramverk som PCI DSS, HIPAA eller SOC 2 och visar sedan färdiga rapportmallar som är knutna till dessa krav.
Enligt min erfarenhet minskar detta det manuella arbete som vanligtvis faller på analytiker före en revision. I stället för att hämta loggar för hand exporterar du en strukturerad rapport som revisorn faktiskt kan använda.
Så här ser efterlevnadsrapportering ut i ett SIEM-system:
- Koppling till ramverk: Märker automatiskt insamlade händelser mot kontroller i PCI DSS, HIPAA eller SOC 2, så att dina loggdata kopplas direkt till revisionskraven.
- Färdiga rapportmallar: Plattformar som Microsoft Sentinel och IBM QRadar innehåller färdiga rapporter kopplade till specifika ramverk – ingen manuell formatering före en revision.
- Schemalagd rapportleverans: Skickar rapporter enligt ett återkommande schema, så att dokumentationen hålls aktuell utan analytikerns medverkan.
- Policyer för loggbevarande: Säkerställer de lagringsperioder som krävs enligt regler och föreskrifter, så att rätt data finns tillgänglig när revisorer efterfrågar den.
7. Forensisk utredning
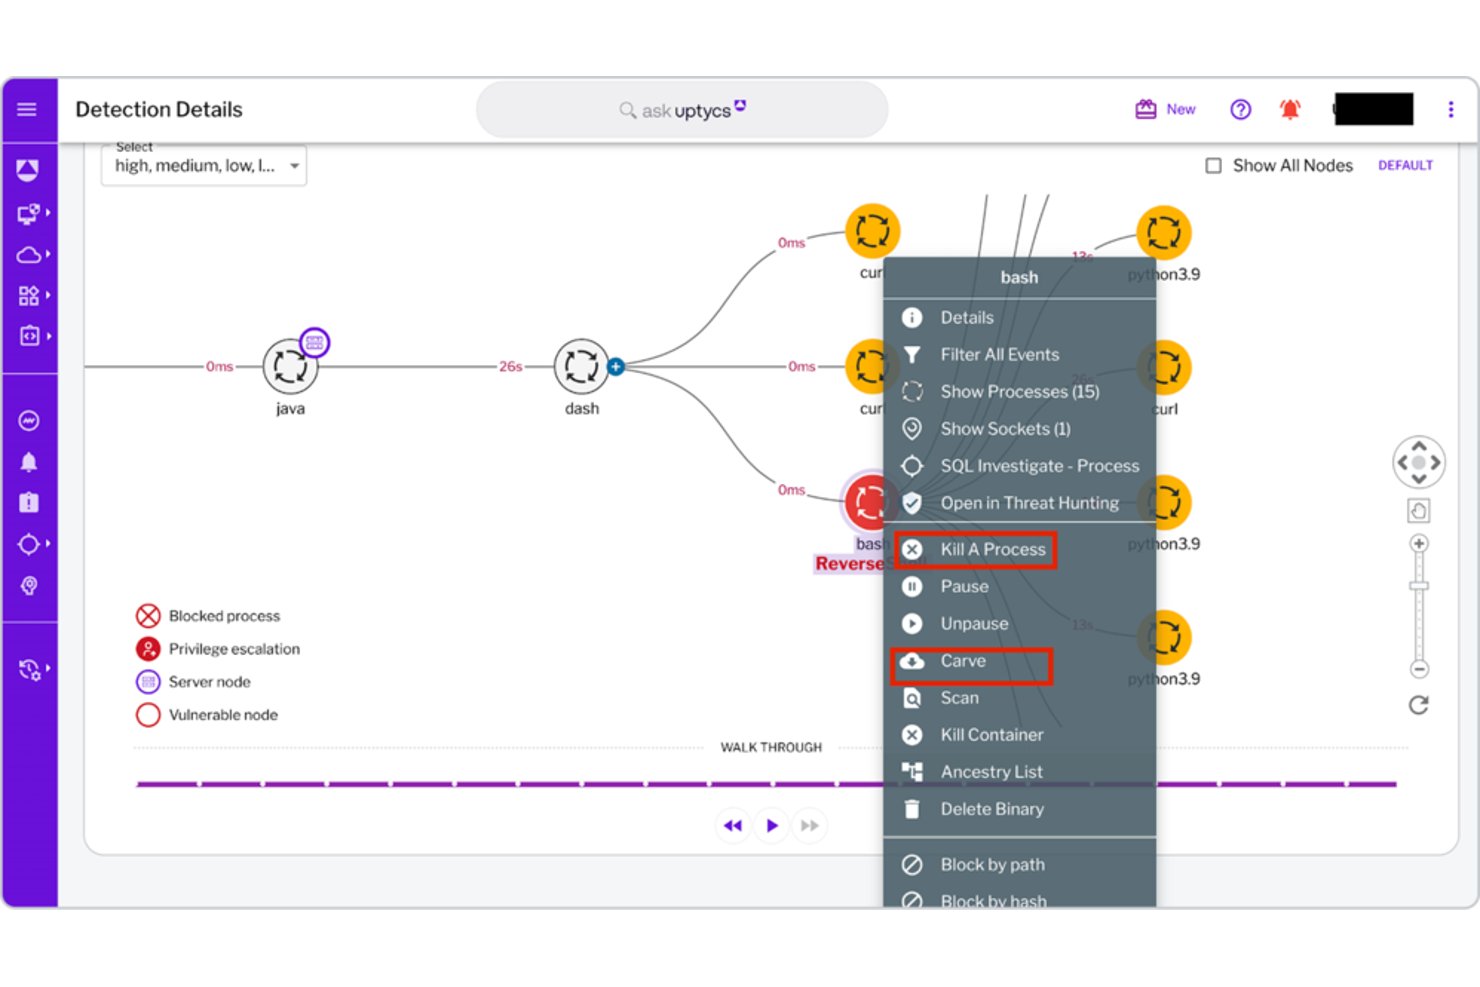
Forensisk utredning ger dig möjlighet att spåra en incident bakåt genom dina loggdata och rekonstruera exakt vad som hände, när det hände och i vilka system.
De flesta SIEM-plattformar lagrar råa händelsedata tillsammans med normaliserade loggar, så att du kan gå igenom originalposterna utan att förlora detaljer. Enligt min erfarenhet är det här du skiljer en begränsad incident från en pågående incident.
Plattformar som IBM QRadar låter analytiker söka i historiska data över långa lagringsperioder, vilket är viktigt när en attack utvecklas under veckor i stället för timmar.
Det här ger forensisk utredning dig i ett SIEM-system:
- Åtkomst till råa loggar: Lagrar ursprungliga händelseposter tillsammans med normaliserade data, så att du aldrig arbetar utifrån en komprimerad eller avskalad version av det som hände.
- Historiska sökningar: IBM QRadar låter analytiker söka igenom flera månaders data – användbart när en angripare tillbringade veckor med lateral förflyttning innan en avisering utlöstes.
- Rekonstruktion av attackens tidslinje: Återskapar händelseförloppet i olika system och visar exakt när åtkomst skedde och vad som ändrades.
- Spårning över flera system: Kopplar samman aktivitet på slutpunkter, nätverksenheter och molnarbetsbelastningar till en gemensam utredningstråd.
8. Bevarande av historiska data
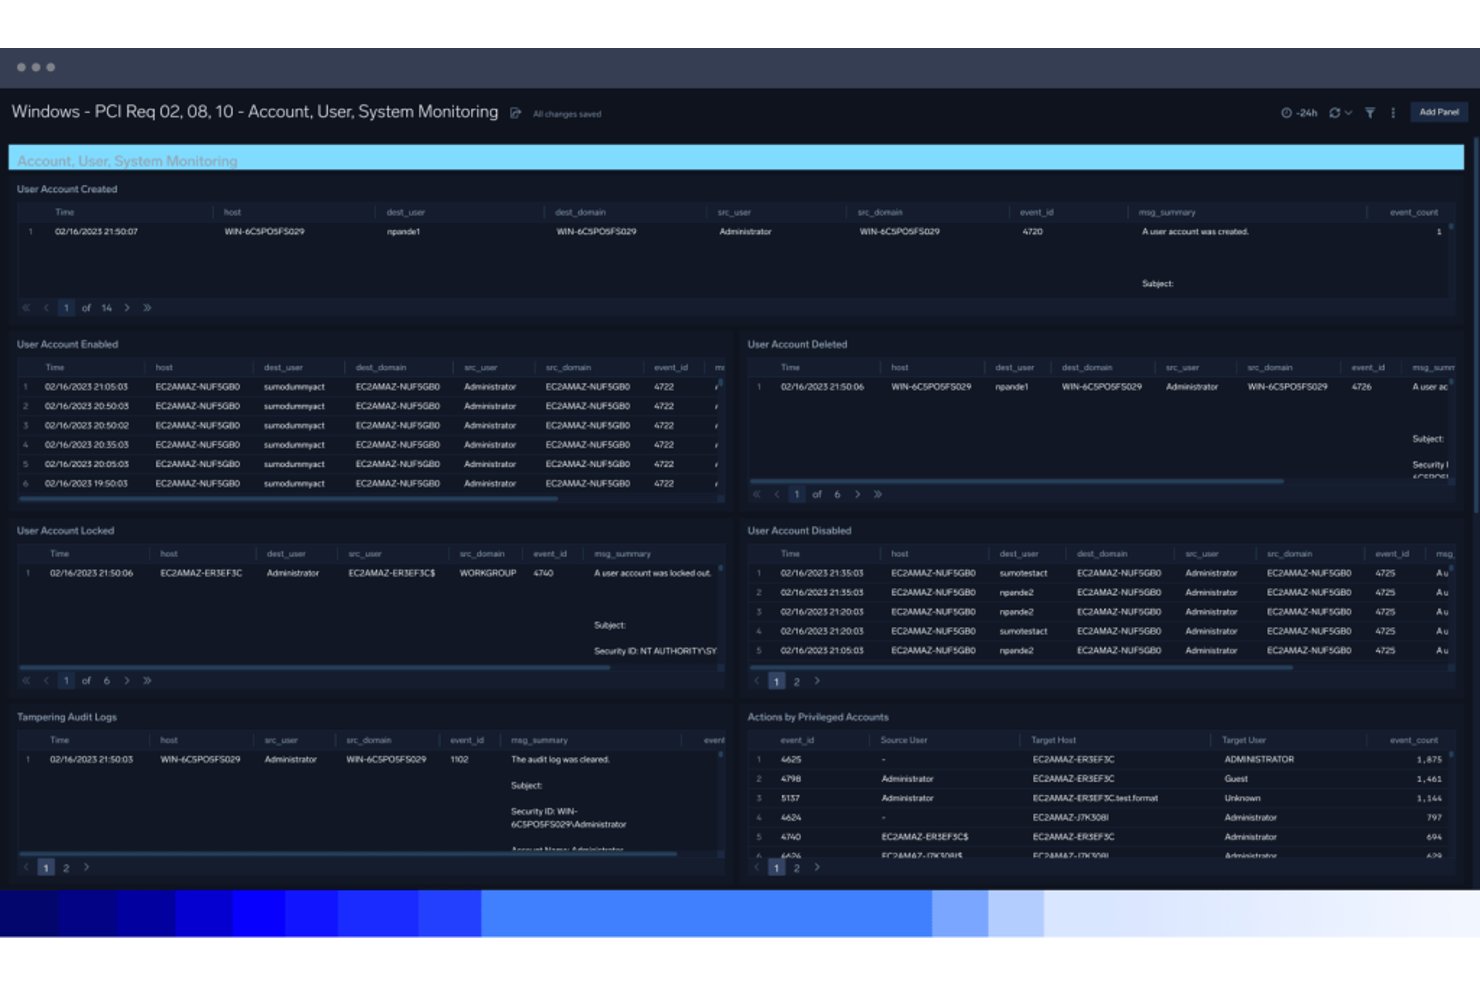
Historisk datalagring avgör hur långt tillbaka ditt SIEM kan söka när en incident utreds. Lagringsperioder och åtkomst till ursprungliga händelseposter varierar beroende på plattform och konfiguration.
Enligt min erfarenhet är lagringsdjupet det som skiljer en användbar kriminalteknisk utredning från en återvändsgränd. Angripare rör sig ofta långsamt – veckor kan gå innan en avisering utlöses. När det händer behöver du fullständig logghistorik för att rekonstruera vad som faktiskt inträffade. Utan tillräckliga lagringsperioder utreder du med ofullständiga bevis.
Här är vad historisk datalagring faktiskt ger dig i ett SIEM:
- Bevarande av råloggar: Håller ursprungliga händelseposter tillgängliga för kriminalteknisk granskning när detta stöds av plattformens lagringsinställningar.
- Konfigurerbara lagringsperioder: IBM QRadar låter dig ange olika lagringsperioder per datakälla, så att värdefulla loggar sparas längre utan att lagringskostnaderna ökar över hela linjen.
- Hotjakt över långa tidsperioder: Låter analytiker söka i flera månaders data när en angripare har rört sig sidledes i flera veckor innan någon avisering utlöstes.
- Överensstämmelse med regelverk: Lagringspolicyer anpassas till efterlevnadskrav, så att rätt loggar finns tillgängliga när revisorer begär dem.
9. Instrumentpaneler för säkerhetsvisualisering
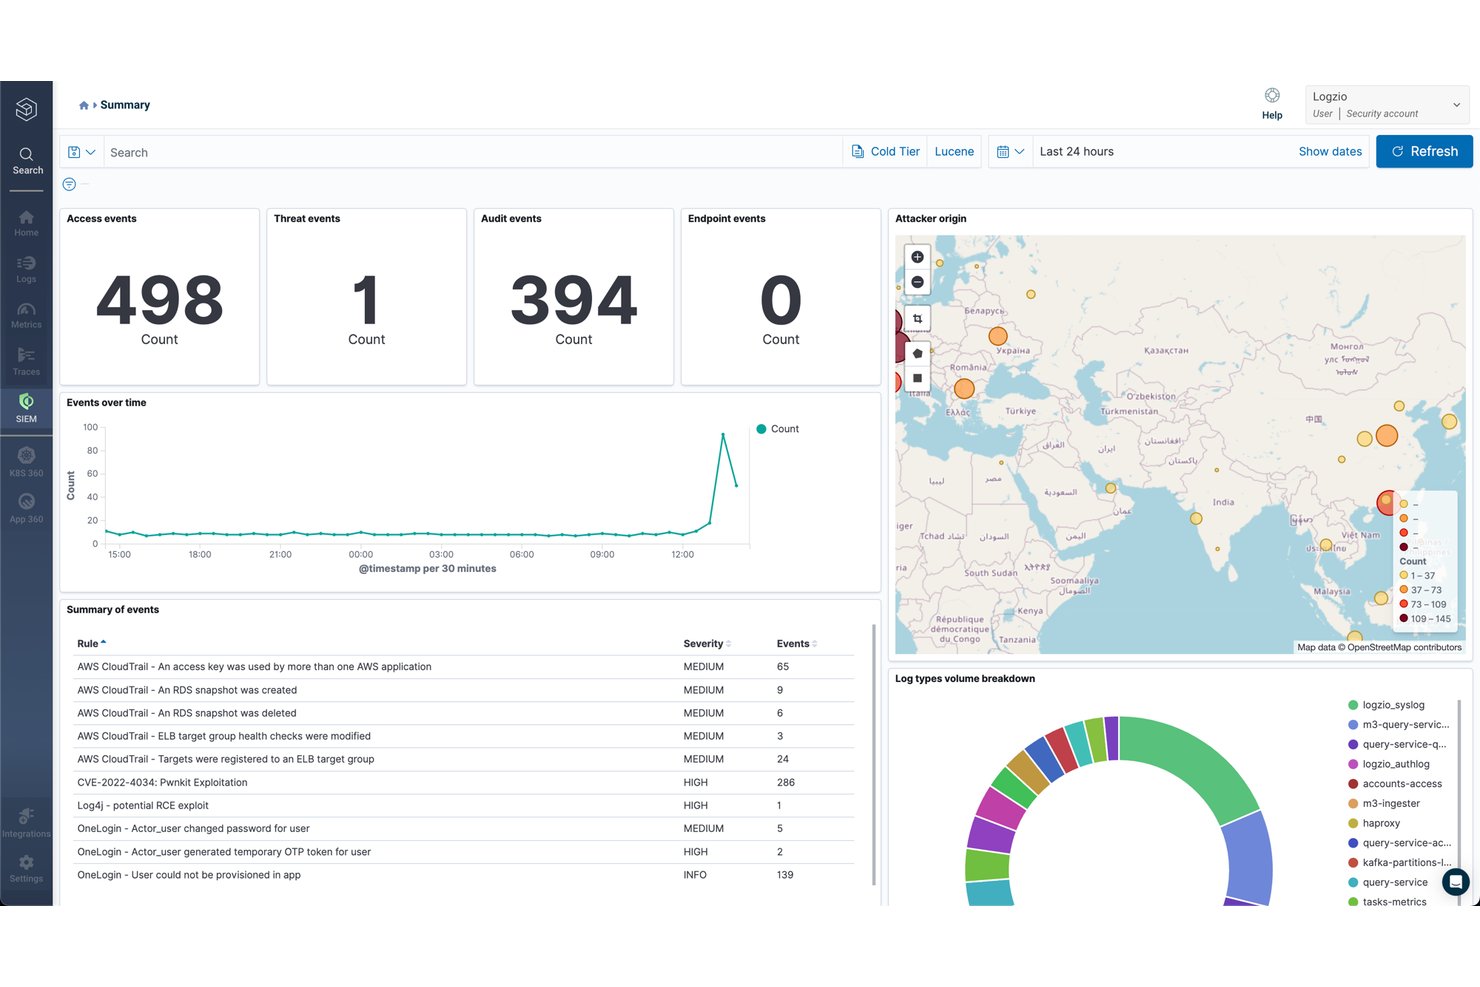
Instrumentpaneler för säkerhetsvisualisering ger dig en direkt överblick över hotaktiviteten i din miljö genom att samla loggdata, aviseringar och riskpoäng på ett ställe.
I stället för att gå igenom råa sökresultat läser du av din säkerhetsstatus med en enda blick. Enligt min erfarenhet är detta viktigast under pågående incidenter – när du snabbt behöver orientera dig.
Plattformar som Microsoft Sentinel låter dig anpassa instrumentpanelernas layouter efter datakälla eller aviseringstyp, så att vyn motsvarar hur ditt team faktiskt arbetar. Den kontexten minskar tiden det tar att upptäcka vad som är värt att utreda.
Här är vad instrumentpaneler för säkerhetsvisualisering visar i ett SIEM:
- Direkta aviseringsflöden: Visar utlösta aviseringar i realtid, så att teamet ser nya hot så snart de upptäcks – inte först efter en manuell uppdatering.
- Trendanalys för riskpoäng: Visar hur riskpoäng för användare och entiteter förändras över tid, vilket gör det enklare att upptäcka konton vars risknivå gradvis ökar.
- Anpassningsbara layouter: Microsoft Sentinel låter dig ordna paneler på instrumentpanelen efter datakälla eller aviseringstyp, så att vyn motsvarar teamets faktiska arbetsflöde.
- Geografisk kartläggning: Placerar inloggnings- och åtkomsthändelser på en karta efter plats och flaggar scenarier med omöjliga resor med en enda blick.
10. Hantering av aviseringar och notiser
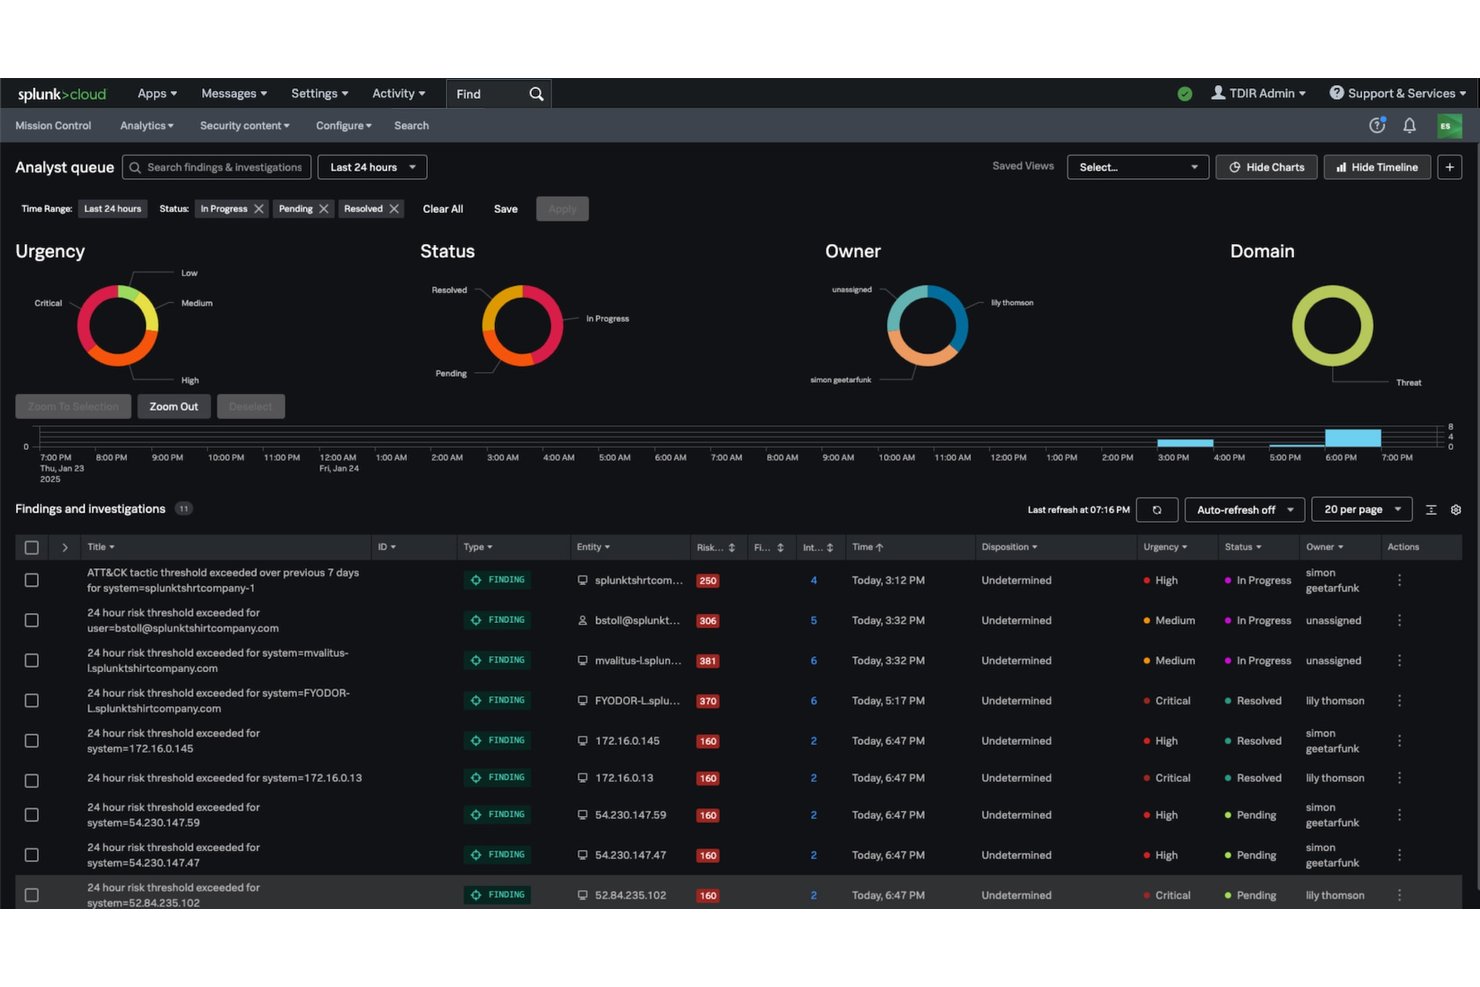
Hantering av aviseringar och notiser styr hur ditt SIEM visar hot för rätt personer, via rätt kanaler och vid rätt tidpunkt. Aviseringar genereras när insamlade loggdata matchar fördefinierade regler eller tröskelvärden för avvikelser och dirigeras sedan till analytiker via e-post, SMS eller integrerade ärendehanteringssystem som ServiceNow.
Enligt min erfarenhet är kvaliteten på din aviseringskonfiguration viktigare än mängden. Plattformar som IBM QRadar låter dig justera aviseringsallvarligheten och dirigeringen efter källtyp, vilket gör att hot med hög prioritet förblir synliga i stället för att begravas under brus.
Här är hur hantering av aviseringar och notiser ser ut i ett SIEM:
- Tröskelbaserad utlösning: Utlöser aviseringar när loggdata matchar en regel eller ett tröskelvärde för avvikelser – ingen manuell övervakning krävs.
- Dirigering via flera kanaler: Levererar aviseringar via e-post, SMS eller ärendehanteringssystem som ServiceNow, så att rätt analytiker ser rätt avisering.
- Justering av allvarlighetsgrad: IBM QRadar låter dig vikta aviseringar efter källtyp, så att kritiska hot förblir synliga i stället för att försvinna i brus med låg prioritet.
- Eskalationsregler: Tilldelar automatiskt aviseringar som inte har bekräftats till någon annan efter en angiven tid, så att inget fastnar i en obevakad kö.
De 10 bästa SIEM-verktygen
Här är våra främsta val av de bästa SIEM-verktygen som kan hjälpa dig i din sökning:
Vad händer härnäst: Så får du ditt SIEM att fungera
När du har identifierat de SIEM-funktioner som är viktiga för din miljö är nästa steg att besluta hur ditt team ska agera på dessa aviseringar. Utforska våra bästa SOAR-plattformar för att jämföra verktyg för säkerhetsautomatisering som kan komplettera din SIEM-konfiguration och effektivisera incidenthanteringen.