Att välja rätt programvara för IT-hantering är svårare än det verkar. Varje typ löser ett annat problem – IT-tjänstehantering (ITSM) hanterar ärenden och tjänsteleverans, medan IT-tillgångshantering (ITAM) håller reda på vad du äger och vad det kostar.
Om du använder fel verktyg för uppgiften betalar du antingen för funktioner du inte behöver eller täpper till luckor med manuellt arbete. Den här guiden går igenom åtta programvarukategorier, vad varje kategori gör och hur du avgör vilka som faktiskt passar din miljö.
Vad är programvara för IT-hantering?
Programvara för IT-hantering är en kategori verktyg som hjälper team att övervaka, underhålla och ge support för en organisations teknik. Olika typer hanterar specifika arbetsuppgifter, till exempel tjänsteförfrågningar, tillgångsregister, slutpunktsenheter, nätverk, molnresurser och SaaS-applikationer.
8 typer av programvara för IT-hantering
Varje kategori täcker en annan del av din teknikmiljö, från hantering av tjänsteförfrågningar till spårning av molnresurser och SaaS-prenumerationer:
1. IT-tjänstehantering (ITSM)
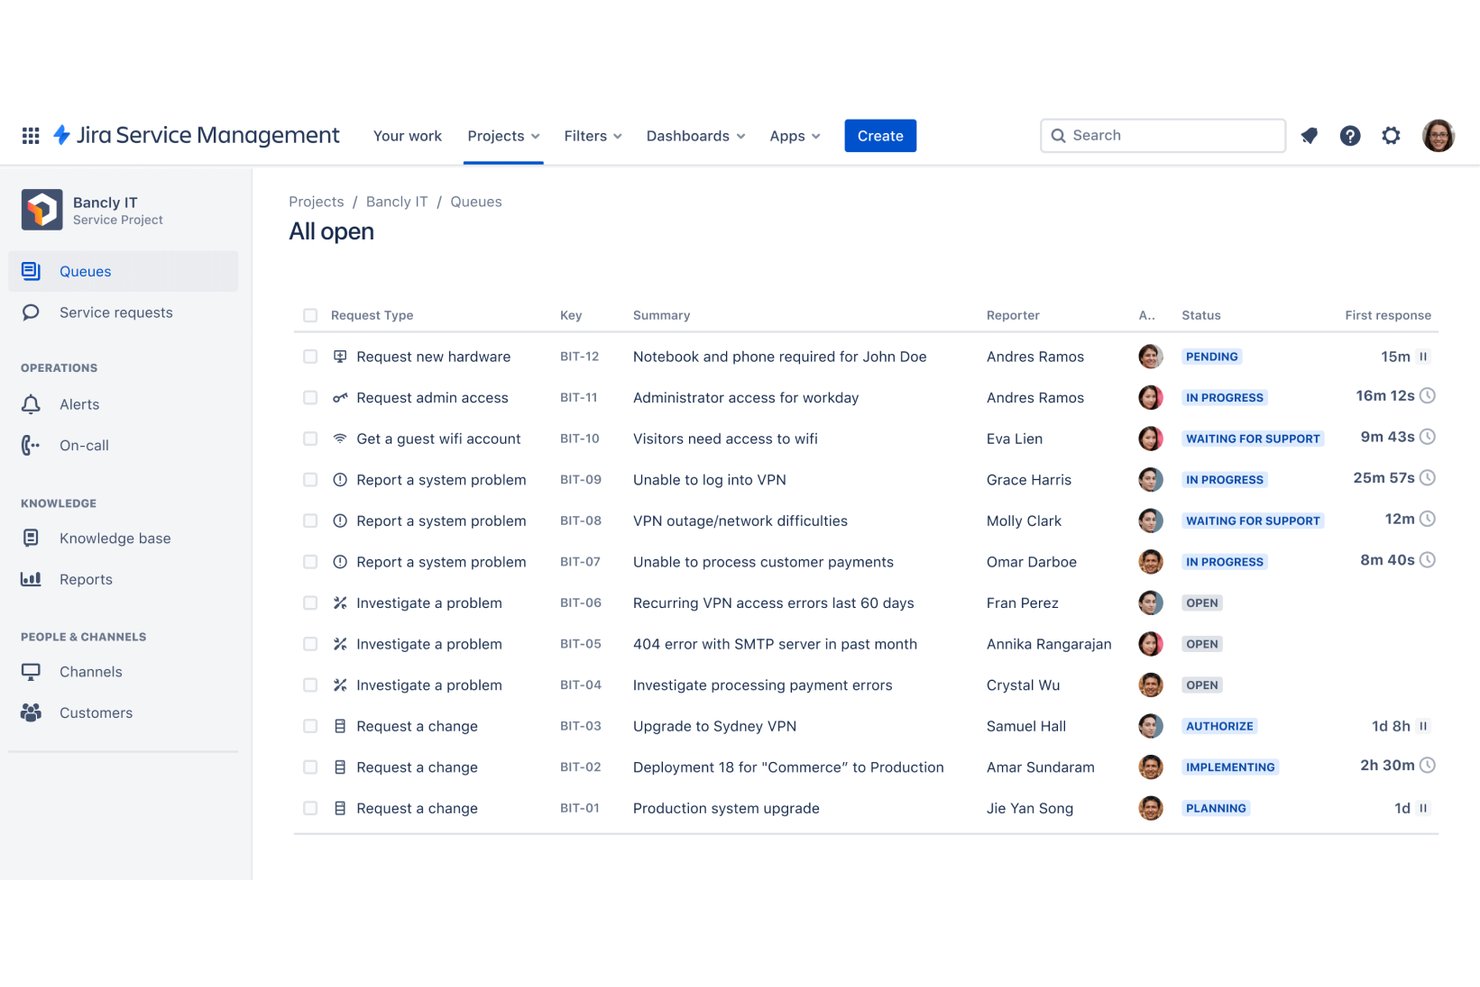
Utifrån min erfarenhet är ITSM-programvara det som håller servicedesk- och IT-supportteam organiserade – den hanterar mottagning, dirigering, eskalering och uppföljning av lösningar för ärenden på ett och samma ställe. IT-team använder den för att hantera tjänsteförfrågningar, incidenter och arbetsflöden för ändringar, så att inget faller mellan stolarna när användare behöver support.
Fördelar
Ärendedirigering, eskaleringsregler och SLA-spårning – det här är funktionerna som faktiskt hindrar supportköerna från att förvandlas till kaos. Verktyg som ServiceNow och Jira Service Management ger teamet ett gemensamt system för information, så att alla vet vem som ansvarar för vad och var en förfrågan befinner sig vid varje given tidpunkt.
Enligt min erfarenhet minskar den överblicken i sig den mängd fram och tillbaka-kommunikation som tar tid från både IT-personal och slutanvändare.
Funktioner
ITSM-verktyg brukar ha en gemensam kärna, men djupet i varje funktion varierar avsevärt mellan plattformar som ServiceNow, Jira Service Management och Freshservice:
- Incidenthantering: Logga, kategorisera och dirigera incidenter till rätt team automatiskt. God incidenthantering gör lösningstider synliga och ansvarsutkrävande, så att SLA-överträdelser inte kommer som en överraskning.
- Katalog över tjänsteförfrågningar: Ge slutanvändare en självbetjäningsportal där de kan skicka in vanliga förfrågningar – lösenordsåterställningar, programvaruåtkomst och maskinvarubeställningar – utan att behöva öppna ett ärende manuellt. Jag har sett att detta i sig märkbart minskar mängden upprepade ärenden i kön.
- Ändringshantering: Följ ändringsförfrågningar genom godkännandearbetsflöden innan något distribueras till produktion. Det här är funktionen som hindrar interna ändringar från att orsaka oplanerade avbrott.
- SLA-spårning och eskaleringsregler: Ange mål för svarstider och lösningstider och låt sedan systemet eskalera automatiskt när målen riskerar att inte uppnås. Utan detta begravs prioriterade ärenden i kön tillsammans med förfrågningar med låg brådska.
- Kunskapsdatabas: Lagra dokumenterade lösningar, körböcker och vanliga frågor som handläggare och slutanvändare kan söka i innan de skickar in ärenden. Enligt min erfarenhet avstyr en väl underhållen kunskapsdatabas förvånansvärt många återkommande förfrågningar.
- Rapportering och instrumentpaneler: Sammanställ ärendevolym, lösningstider, handläggarnas arbetsbelastning och SLA-efterlevnad i visuella rapporter. Det är detta som stärker argumenten gentemot ledningen när du behöver fler medarbetare eller större budget för verktyg.
- Integrationer med övervaknings- och DevOps-verktyg: Anslut ITSM-plattformen till larmverktyg som PagerDuty eller infrastrukturövervakning, så att incidenter kan skapas automatiskt när något går sönder i stället för att vänta på att en användare ska rapportera det.
2. IT-tillgångshantering (ITAM)
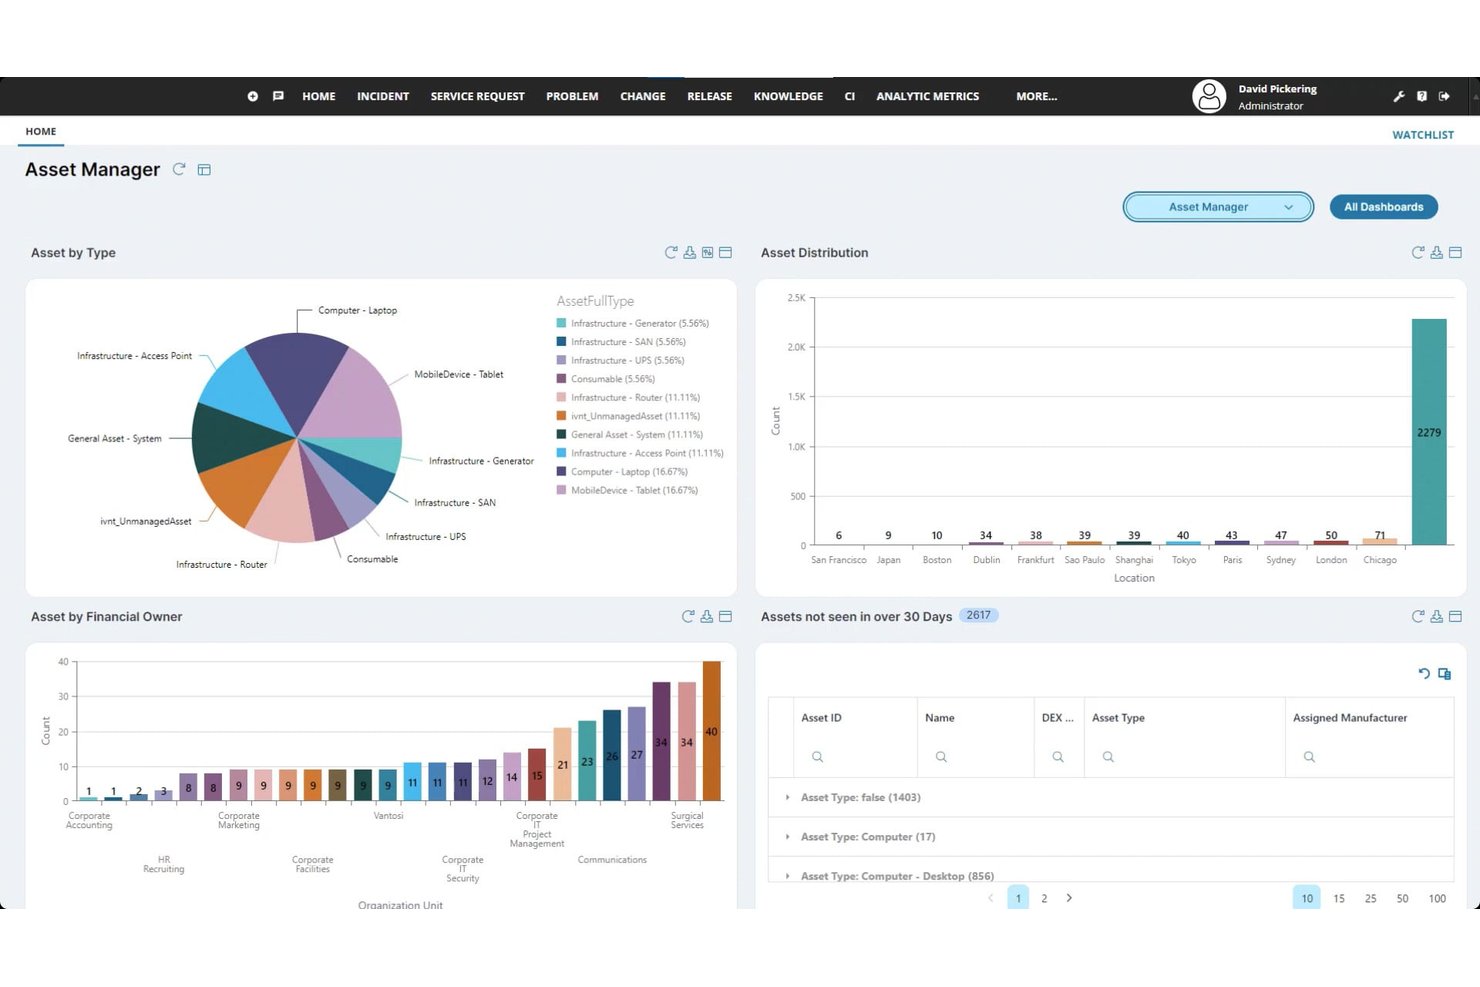
Det är när du ska hålla koll på varje enhet, licens och avtal i hela miljön som ITAM-programvara visar sitt värde – den ger IT-team ett centraliserat register över maskin- och programvarutillgångar, tillsammans med spårning av livscykler och kostnader.
Enligt min erfarenhet är det verktyget som slutligen besvarar frågorna ”vad äger vi, var finns det och vad betalar vi för det?”
Have an account? Log In
Fördelar
Att veta exakt vilken maskinvara och programvara ni äger – och vad den kostar er – minskar behovet av gissningar i IT-planeringen. Verktyg som ServiceNow ITAM och Lansweeper ger er en aktuell inventering kopplad till livscykelstatus och avtalsdata, så att ni inte behöver skynda er när en förnyelse närmar sig eller en revision blir aktuell.
Enligt min erfarenhet synliggör den här graden av överblick även överflödiga licenser och underutnyttjade tillgångar, vilket ofta direkt leder till återvunna budgetmedel.
Funktioner
ITAM-verktyg varierar mer än man kan förvänta sig när man väl kommer förbi den grundläggande inventarielistan – här är vad kategorin faktiskt omfattar på plattformar som ServiceNow ITAM, Lansweeper och Freshservice:
- Identifiering av maskinvaruinventering: Skanna nätverket automatiskt för att hitta och katalogisera alla fysiska enheter, inklusive klientenheter, servrar och nätverksutrustning. Utan automatisk identifiering är inventeringen bara så korrekt som den senaste personen som kom ihåg att uppdatera den.
- Hantering av programvarulicenser: Håll reda på vilka licenser ni äger, hur många platser som används och när de ska förnyas. Jag har sett team återvinna betydande budgetmedel enbart genom att identifiera oanvända licenser som fortfarande betalades för.
- Spårning av tillgångars livscykel: Registrera varje tillgångs status från inköp till avveckling, inklusive inköpsdatum, avskrivning, garantins utgångsdatum och bortskaffande. Det gör att ni slipper byta ut maskinvara reaktivt i stället för enligt en planerad tidsplan.
- Hantering av avtal och leverantörer: Lagra leverantörsavtal, underhållsavtal och förnyelsedatum på ett ställe, direkt kopplade till relevanta tillgångar. Att missa en förnyelsefrist eftersom informationen fanns i någons inkorg är ett problem som går att undvika.
- Rapportering för revision och efterlevnad: Generera rapporter som kopplar era ägda licenser till faktiska installationer, vilket är vad revisorer efterfrågar när en programvaruleverantör hör av sig. Verktyg som Snow License Manager är särskilt utformade för detta användningsområde.
- Ekonomisk uppföljning och kostnadsuppföljning: Tilldela kostnadsdata till enskilda tillgångar och sammanställ utgifter per avdelning, plats eller tillgångstyp. Det är detta som ger IT-ledningen faktiska siffror när budgetdiskussioner äger rum.
- Integration med ITSM-plattformar: Anslut era tillgångsposter till servicedesken så att tekniker kan se hela tillgångshistoriken direkt i ett ärende. Enligt min erfarenhet minskar den här kontexten felsökningstiden märkbart när en enhet har en historik av återkommande fel.
3. Hantering av slutpunkter
Att hantera alla bärbara datorer, mobila enheter och arbetsstationer i er miljö är precis vad programvara för hantering av slutpunkter är byggd för – den ger IT-team centraliserad kontroll över enhetskonfiguration, distribution av säkerhetsuppdateringar och tillämpning av policyer.
Enligt min erfarenhet är det verktyget som håller er enhetspark enhetlig och minskar exponeringen för sårbarheter som inte har åtgärdats.
Fördelar
Att hålla varje slutpunkt i er miljö konsekvent konfigurerad och uppdaterad är vad verktyg som Microsoft Intune och Jamf faktiskt gör möjligt i stor skala.
Enligt min erfarenhet ligger den verkliga vinsten i rapporteringen av uppdateringsefterlevnad – ni kan se exakt vilka enheter som kör föråldrad programvara och fjärrdistribuera uppdateringar innan en sårbarhet blir en incident.
Den centraliserade kontrollen minskar också tiden som teamet lägger på repetitiv konfiguration av enskilda enheter, eftersom policytillämpningen hanterar detta automatiskt i hela enhetsparken.
Funktioner
Verktyg för hantering av slutpunkter gör mer än att distribuera uppdateringar – här är vad de faktiskt ger er kontroll över på plattformar som Microsoft Intune, Jamf och ManageEngine Endpoint Central:
- Registrering och provisionering av enheter: Registrera automatiskt nya enheter på din hanteringsplattform så fort de ansluter och distribuera sedan konfigurationer, appar och policyer utan att behöva röra enheten manuellt. Det är detta som gör introduktion i stor skala hanterbar.
- Patchhantering: Distribuera patchar för operativsystem och applikationer till hela din enhetspark enligt ett schema eller på begäran. Enligt min erfarenhet är instrumentpanelerna för efterlevnad av patchning i verktyg som Intune den plats där du kommer att tillbringa mest tid – de visar exakt vilka enheter som är exponerade.
- Konfigurations- och policytillämpning: Definiera säkerhetsbaslinjer, brandväggsinställningar och programvarubegränsningar på policynivå och tillämpa dem sedan konsekvent på varje enhet som omfattas. Utan detta blir konfigurationsdrift ett verkligt problem.
- Fjärråtkomst och fjärrstyrning: Anslut till slutpunkter på distans för att felsöka problem utan att skicka ut en tekniker. Detta är särskilt viktigt när din enhetspark är utspridd över kontor eller bland distansarbetare.
- Hantering av mobila enheter (MDM): Utöka samma funktioner för registrering, policyhantering och radering till smarttelefoner och surfplattor. Jamf hanterar Apple-enheter särskilt väl här, medan Intune ger dig plattformsöverskridande täckning.
- Applikationshantering: Distribuera, uppdatera och ta bort programvara på slutpunkter från en central konsol. Detta håller obehöriga applikationer borta från enheterna och säkerställer att alla kör samma godkända versioner.
- Efterlevnadsrapportering: Skapa rapporter som visar vilka enheter som uppfyller dina säkerhetspolicyer och vilka som ligger utanför acceptabla tröskelvärden. Det är detta som ger dig underlag när en revision eller incidentgenomgång frågar hur väl dina slutpunkter hanterades.
4. Nätverks- och infrastruktursövervakning
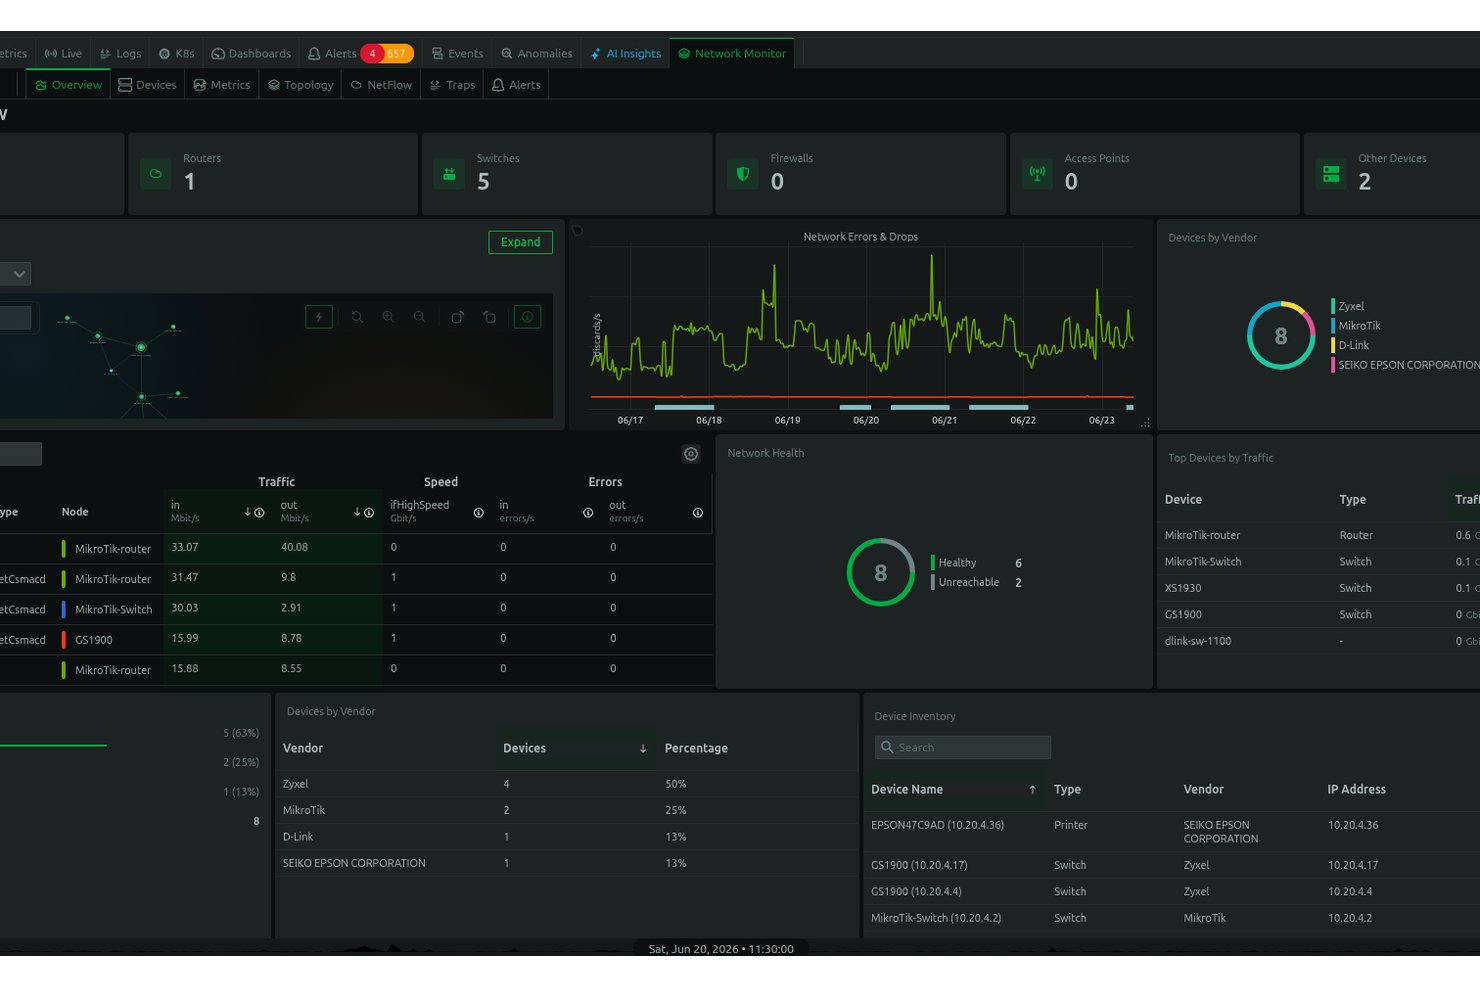
Att hålla ditt nätverk, dina servrar och din infrastruktur synliga i realtid är vad denna kategori av IT-hanteringsprogramvara är byggd för – plattformar som Datadog, Zabbix och PRTG samlar kontinuerligt in prestandamått och utlöser aviseringar när något hamnar utanför acceptabla tröskelvärden.
Enligt min erfarenhet är denna funktion för tidig varning det som skiljer team som upptäcker problem innan användarna märker dem från team som får reda på driftstopp genom ett supportärende.
Fördelar
Insyn i ditt nätverk och din infrastruktur i realtid är det som skiljer ett proaktivt team från ett team som alltid bara reagerar. Enligt min erfarenhet ger verktyg som Datadog och PRTG dig den djupgående avisering du behöver för att upptäcka försämrad prestanda – en CPU-belastning som skjuter i höjden, en överbelastad länk – innan det utvecklas till ett driftstopp som dina användare upptäcker först.
Denna tidiga varningsloop, kopplad till historiska mätvärden och tröskelbaserade aviseringar, är där jag har sett de största tidsbesparingarna genom hela incidenthanteringscykler.
Funktioner
Verktyg för nätverks- och infrastruktursövervakning går långt utöver kontroller av drifttid – här är vad de faktiskt ger dig insyn i och kontroll över på plattformar som Datadog, Zabbix och PRTG:
- Prestandaövervakning i realtid: Samla kontinuerligt in mätvärden från servrar, nätverksenheter och applikationer och visa dem sedan i en instrumentpanel i realtid. Det är här du upptäcker en CPU-belastning som skjuter i höjden eller en minnesläcka innan det blir ett driftstopp.
- Tröskelbaserade aviseringar: Definiera acceptabla prestandaintervall och få en avisering så fort ett mätvärde passerar dem. Enligt min erfarenhet är det noggranna justerandet av dessa tröskelvärden det som skiljer användbara aviseringar från aviseringsutmattning.
- Analys av nätverkstrafik: Övervaka bandbreddsanvändning, identifiera överbelastade länkar och spåra trafikflöden genom hela din infrastruktur. PRTG hanterar detta särskilt väl med sin sensorbaserade modell.
- Kartläggning av infrastrukturtopologi: Upptäck och visualisera automatiskt hur dina enheter, tjänster och beroenden är anslutna. Detta sammanhang gör incidenttriage snabbare när något går fel längre uppströms.
- Historiska mätvärden och trendrapportering: Lagra prestandadata över tid så att du kan identifiera återkommande mönster, planera kapacitet och rapportera om SLA-efterlevnad. Datadogs instrumentpanelverktyg gör den här typen av analys enkel att bygga och dela.
- Loggsamling och korrelation: Hämta loggar från hela din miljö till en samlad vy och korrelera dem med prestandahändelser. Det är detta som ger dig hela bilden när en avisering utlöses och du behöver förstå varför.
- Övervakning av distribuerad infrastruktur och molninfrastruktur: Utöka insynen till molnmiljöer, containrar och hybrida uppsättningar vid sidan av din lokala infrastruktur. Verktyg som Zabbix kan konfigureras för att täcka ett stort antal miljöer, även om denna flexibilitet innebär en mer komplex installation.
5. Fjärrövervakning och fjärrhantering (RMM)
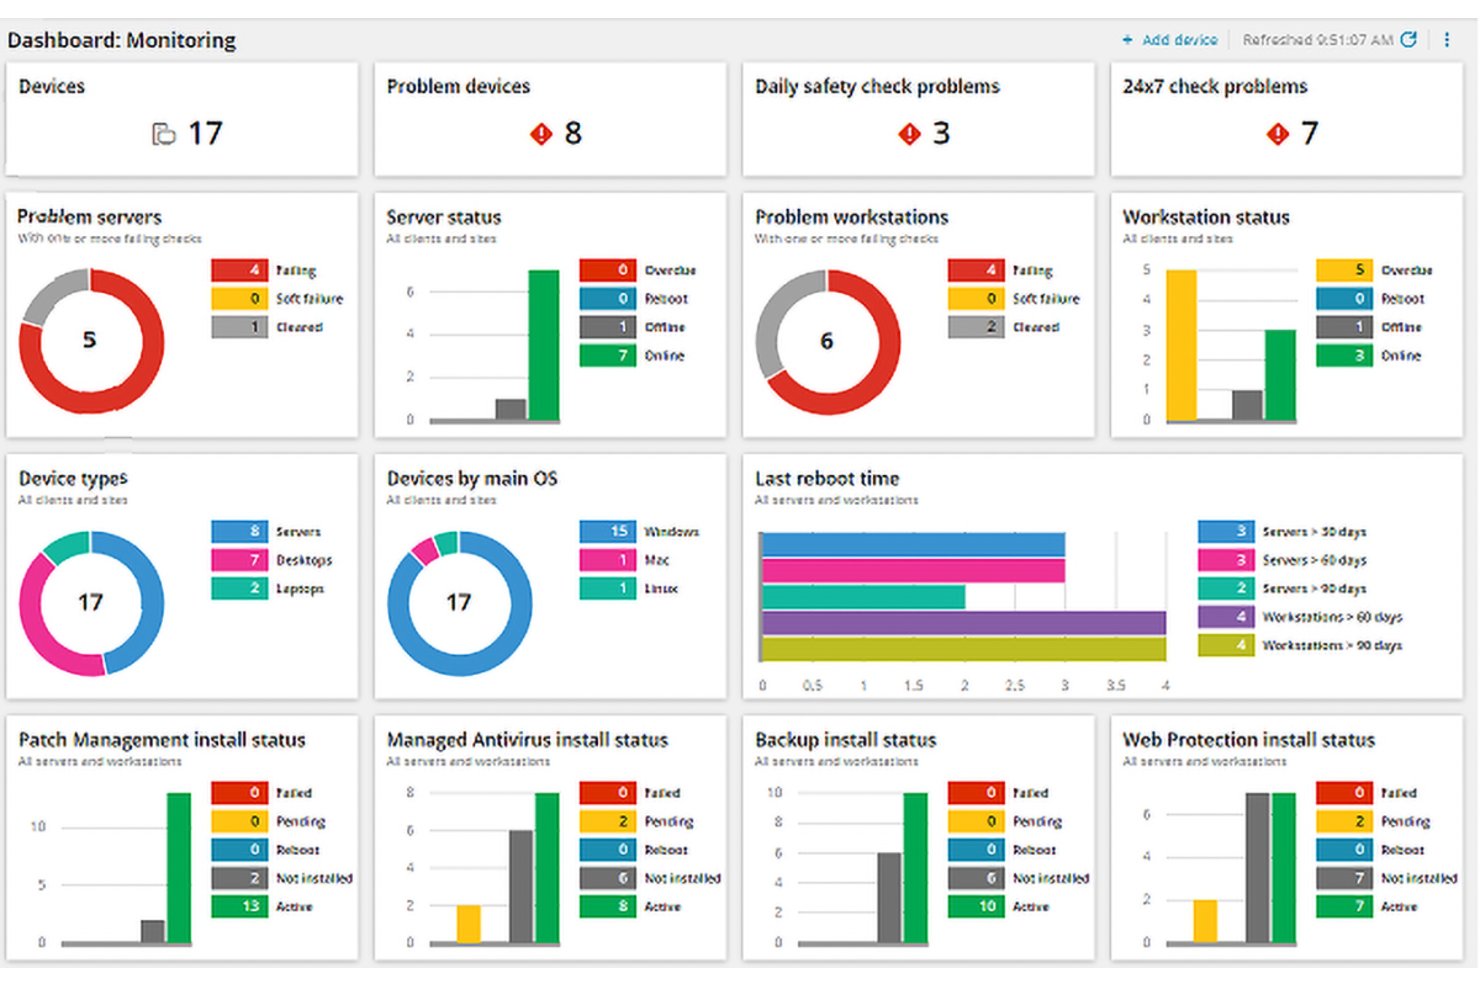
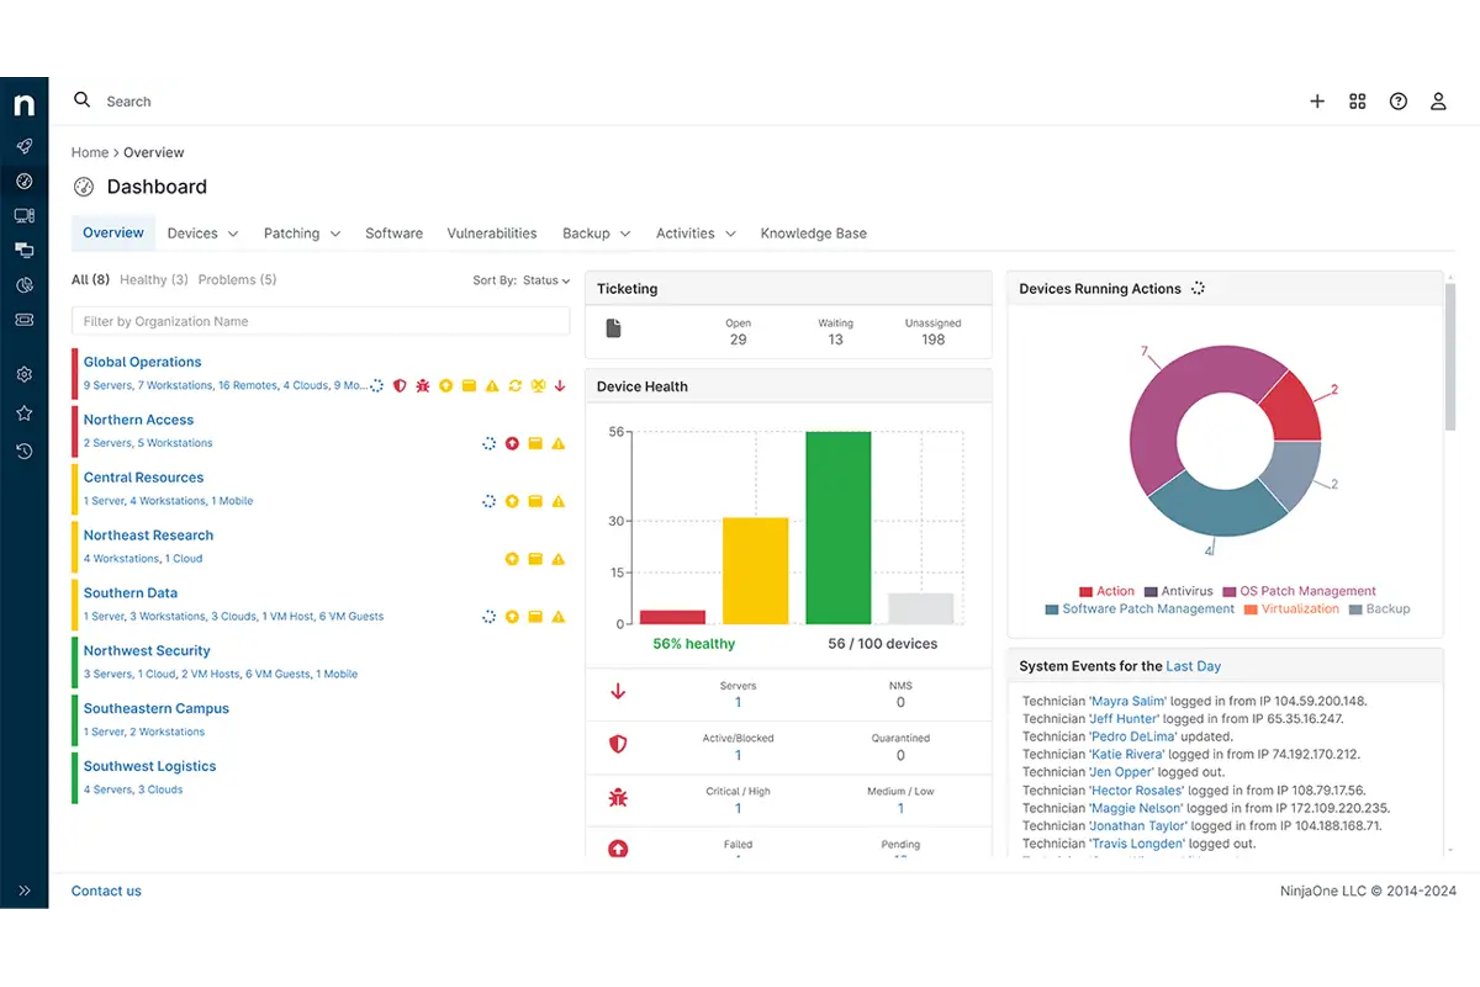
Leverantörer av hanterade tjänster och interna IT-team använder RMM-verktyg—som NinjaOne och ConnectWise Automate—för att övervaka slutpunkter, köra automatiserade underhållsuppgifter och distribuera korrigeringar i distribuerade miljöer från en enda konsol.
Enligt min erfarenhet är möjligheten att upptäcka och åtgärda problem på en fjärrenhet utan att någonsin behöva röra den det som gör att RMM förtjänar sin plats i en IT-verktygslåda.
Fördelar
Den största fördelen jag har sett med RMM-verktyg som NinjaOne och ConnectWise Automate är möjligheten att upptäcka och åtgärda problem på fjärranslutna slutpunkter utan att någonsin behöva fysisk åtkomst till enheten.
Automatiserade underhållsuppgifter—distribution av korrigeringar, körning av skript och hälsokontroller—körs i bakgrunden i hela er enhetspark, så att teamet inte fastnar i att utföra repetitivt manuellt arbete en enhet i taget.
Det är kombinationen av proaktiv övervakning och fjärråtgärder som gör distribuerade miljöer hanterbara utan att personalstyrkan behöver växa i takt med antalet enheter.
Funktioner
RMM-verktyg ger IT-team och MSP:er en samlad överblick för att övervaka, underhålla och åtgärda distribuerade slutpunkter utan att vara på plats—så här ser det faktiskt ut i praktiken:
- Kontinuerlig övervakning av slutpunkter: Följ mätvärden för enhetshälsa—processor, minne, disk och anslutning—för varje hanterad slutpunkt i realtid. Enligt min erfarenhet är det här du upptäcker en hårddisk som håller på att gå sönder eller en process som skenar innan en användare ens skickar in ett ärende.
- Automatiserad distribution av korrigeringar: Schemalägg och skicka ut korrigeringar för operativsystem och applikationer till slutpunkter i hela enhetsparken utan manuella insatser. NinjaOne hanterar detta särskilt väl och låter dig definiera underhållsfönster och godkännandeflöden, så att korrigeringar distribueras utan att störa arbetstiden.
- Fjärråtkomst och åtgärder: Anslut direkt till valfri hanterad slutpunkt för att köra diagnostik, utföra korrigeringar eller konfigurera om inställningar utan att skicka ut någon. Det är detta som gör storskalig hantering av distribuerade enhetsparker möjlig.
- Automatisering av skript och uppgifter: Distribuera skript till grupper av enheter för att hantera repetitiva underhållsuppgifter—rensa temporära filer, återställa tjänster och tillämpa inställningar. ConnectWise Automate ger dig en stabil skriptmotor för den här typen av arbete.
- Aviseringar och eskalering av incidenter: Ange tröskelvärden för mätvärden för enhetshälsa och få aviseringar när något hamnar utanför godtagbara intervall. Det viktiga här är att bygga en aviseringslogik som är tillräckligt specifik för att kunna leda till åtgärder, inte bara skapa brus.
- Inventering och rapportering av tillgångar: Upprätthåll en aktuell förteckning över varje enhet som hanteras, inklusive maskinvaruspecifikationer, installerad programvara och status för efterlevnad av policyer. Det är detta som ger dig en korrekt bild av miljön när ledningen frågar eller en revision inleds.
- Policy- och konfigurationshantering: Definiera standardkonfigurationer och tillämpa dem på enhetsgrupper, så att nya slutpunkter tas i bruk i linje med er baslinje i stället för att kräva manuell konfiguration.
6. Hantering av korrigeringar
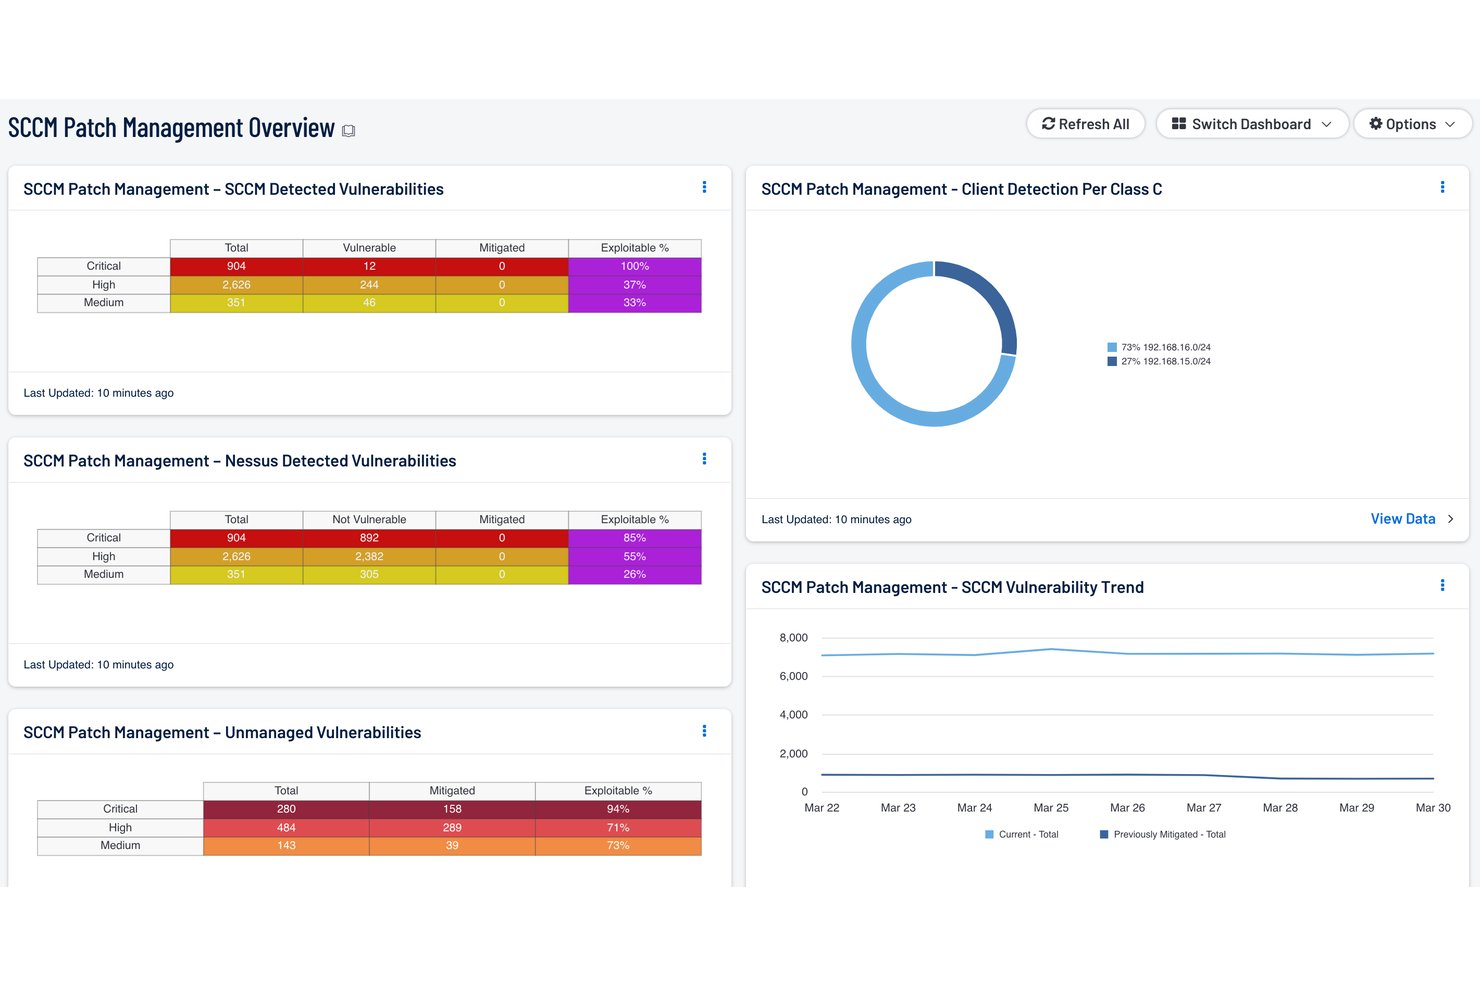
Att hålla systemen uppdaterade är ett av de mest direkta sätten för IT-team att minska exponeringen för kända sårbarheter—programvara för hantering av korrigeringar automatiserar upptäckt, testning och distribution av uppdateringar i hela er park av operativsystem och applikationer.
Enligt min erfarenhet är det på instrumentpanelerna för efterlevnad som du kommer att tillbringa mest tid, eftersom de visar exakt vilka enheter som är exponerade innan en sårbarhet blir en incident.
Fördelar
Det är genom att automatisera upptäckt och distribution av korrigeringar i hela er park av operativsystem och applikationer som verktyg som Ivanti och ManageEngine Patch Manager Plus visar sitt värde—du förlitar dig inte längre på manuella processer som missar enheter eller hamnar efter i utgivningscyklerna.
Enligt min erfarenhet är instrumentpanelerna för efterlevnad den mest värdefulla funktionen i det dagliga arbetet, eftersom de ger en tydlig bild av vilka slutpunkter som är exponerade innan sårbarheten blir en aktiv incident.
Den insynen i sig är det som förvandlar hantering av korrigeringar från ett reaktivt kaos till en schemalagd, granskningsbar process som teamet faktiskt kan ligga steget före i.
Funktioner
Verktyg för patchhantering hanterar hela uppdateringslivscykeln – från identifiering till distribution och verifiering – så att ditt team inte behöver hålla reda på vilka enheter som kör föråldrad programvara manuellt:
- Automatiserad identifiering av patchar: Skanna kontinuerligt din miljö för att identifiera saknade patchar för operativsystem och applikationer på alla hanterade slutpunkter. Enligt min erfarenhet är det här du slutar förlita dig på antaganden och börjar arbeta utifrån en korrekt bild av din exponering.
- Testning och iscensättning av patchar: Testa uppdateringar i en kontrollerad grupp innan du rullar ut dem i hela miljön. Ivanti hanterar detta väl och låter dig definiera testringar så att en felaktig patch inte slår ut produktionssystem.
- Schemalagd distribution och underhållsfönster: Definiera exakt när patchar ska distribueras så att uppdateringar inte stör arbetstid eller kritiska arbetsbelastningar. Det här är funktionen som gör automatiserad patchning praktisk i stället för störande.
- Stöd för flera plattformar: Tillämpa patchar på Windows, macOS, Linux och tredjepartsapplikationer från en och samma konsol. ManageEngine Patch Manager Plus täcker ett brett utbud av applikationsleverantörer, vilket är viktigt när din miljö kör mer än bara programvara på operativsystemnivå.
- Instrumentpaneler och rapportering för efterlevnad: Få en realtidsbild av vilka enheter som är patchade, vilka som väntar och vilka som inte uppfyller kraven. Jag skulle säga att detta är den mest använda funktionen i det dagliga arbetet – det är den du tar fram när ledningen frågar om sårbarhetsexponering.
- Återställning och åtgärd: Återställ en problematisk patch utan att behöva ingripa manuellt på varje berörd enhet. Att ha denna reservlösning inbyggd är det som gör automatiserad distribution till en åtgärd med låg risk i stället för ett lotteri.
- Prioritering av patchar efter allvarlighetsgrad: Rangordna patchar efter kritikalitet – baserat på CVE-poäng eller leverantörsrekommendationer – så att ditt team hanterar sårbarheter med hög risk före rutinuppdateringar.
7. Plattformar för molnhantering
Att hantera molnresurser i AWS, Azure eller Google Cloud Platform utan en särskild plattform innebär att du saknar insyn i kostnader, användning och styrning.
Enligt min erfarenhet ger plattformar för molnhantering IT-team den insyn som krävs för att spåra resursallokering, tillämpa åtkomstpolicyer och kontrollera utgifterna innan de blir ohanterliga.
Fördelar
Att få insyn i resursallokering, utgifter och åtkomstpolicyer för molnet från en och samma konsol är det som gör verktyg som AWS Management Console och Azure Arc genuint värda installationstiden.
Enligt min erfarenhet är det inom kostnadshantering som du ser det mest omedelbara värdet – möjligheten att upptäcka och stänga av inaktiva eller överdimensionerade resurser innan de höjer din månadsfaktura är den typ av proaktiv kontroll som manuell uppföljning helt enkelt inte kan ge dig.
Samma insyn gör det också mycket enklare att upprätthålla styrningen, eftersom du ställer in och övervakar åtkomstpolicyer från en enda plats i stället för att växla mellan leverantörernas instrumentpaneler.
Funktioner
Plattformar för molnhantering samlar den insyn och kontroll som annars är utspridd över enskilda leverantörskonsoler – så här ser det ut i praktiken:
- Resursövervakning och insyn: Följ användning, tillgänglighet och prestanda för molnresurser i realtid. Enligt min erfarenhet är det här du upptäcker överdimensionerade instanser och inaktiva resurser innan de dyker upp som poster på fakturan.
- Kostnadshantering och utgiftskontroller: Sätt budgetar, följ utgifter per team eller projekt och få aviseringar när användningstrenderna pekar mot överskridna gränser. AWS Management Console hanterar detta väl med Cost Explorer, som ger detaljerade uppdelningar utan att du behöver ett separat FinOps-verktyg.
- Styrning av åtkomst och identiteter: Definiera och tillämpa vem som får åtkomst till vilka molnresurser och granska åtkomsten från ett centralt policylager. Azure Arc gör detta särskilt hanterbart i hybridmiljöer där lokala resurser och molnresurser samexisterar.
- Hantering av resurser i flera moln och hybridmiljöer: Hantera arbetsbelastningar i AWS, Azure och Google Cloud Platform från ett enda gränssnitt i stället för att ständigt växla mellan leverantörernas instrumentpaneler.
- Automatiserad provisionering och skalning: Starta eller avveckla resurser baserat på efterfrågan utan manuella ingripanden. Det här håller din miljö responsiv utan att någon behöver övervaka resursallokeringen dygnet runt.
- Efterlevnad och tillämpning av policyer: Tillämpa styrningspolicyer i hela molnmiljön och få kontinuerlig återkoppling om var din konfiguration avviker från den definierade baslinjen. Det här är funktionen jag skulle lyfta när förberedelser inför en revision kommer på tal.
- Incidentaviseringar och diagnostik: Få aviseringar när resursers hälsa försämras och spåra problemet tillbaka till källan utan att behöva växla mellan instrumentpaneler.
More Articles
8. Plattformar för SaaS-hantering
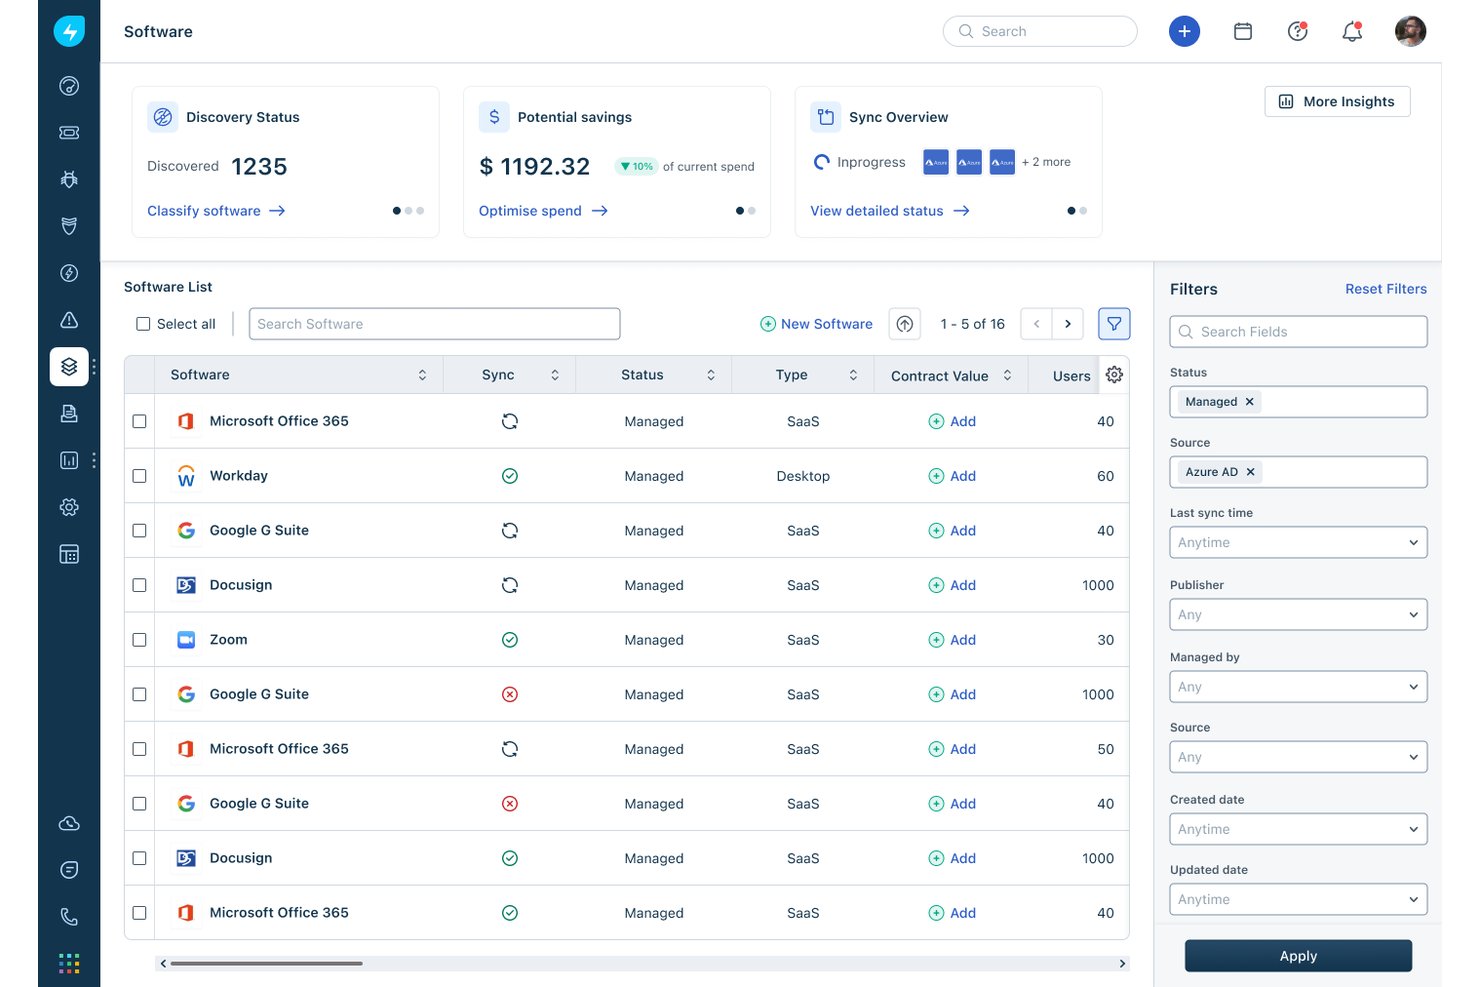
Att hålla reda på varje applikation som organisationen prenumererar på blir snabbt ohanterligt—SaaS-hanteringsplattformar ger IT-team centraliserad insyn i programvarulicenser, användning och kostnader i hela appstacken.
Enligt min erfarenhet betalar funktionerna för licensåtervinning ensamma för verktyget, eftersom de låter dig identifiera och ta bort oanvända användarplatser innan nästa förnyelsecykel börjar.
Fördelar
Att samla insynen i SaaS-lösningarna i en enda konsol är det som förvandlar en kaotisk appstack till något du faktiskt kan hantera—verktyg som Torii och BetterCloud låter dig se varje prenumeration, antal användarplatser och användningsmått på ett och samma ställe.
Enligt min erfarenhet är det funktionerna för licensåtervinning som ger snabbast avkastning: att identifiera oanvända användarplatser innan förnyelsecyklerna börjar är den typ av kostnadskontroll som manuell uppföljning i kalkylblad helt enkelt inte kan leverera i stor skala.
Den insynen gör också introduktion och avslut av anställningar smidigare, eftersom du tilldelar och tar bort åtkomst till appar från ett enda arbetsflöde i stället för att leta igenom enskilda administratörspaneler.
Funktioner
Här är vad SaaS-hanteringsplattformar faktiskt synliggör, sådant som IT-teamet annars skulle behöva sammanställa manuellt:
- Identifiering och inventering av appar: Upptäck automatiskt alla SaaS-applikationer som används i organisationen, inklusive skugg-IT som aldrig har gått igenom en formell inköpsprocess. Torii gör detta bra genom att hämta appdata från SSO, ekonomisystem och webbläsartillägg.
- Licens- och användarplatshantering: Följ hur många licenser du betalar för jämfört med hur många som faktiskt används. Det här är funktionen som gör plattformen värd kostnaden—jag har sett team återta hundratals oanvända användarplatser enbart genom att få den här insynen.
- Användningsanalys: Se hur ofta varje applikation används och av vem. När det är dags för förnyelse förhandlar du utifrån data, inte antaganden.
- Uppföljning av kostnader och avtal: Samla prenumerationskostnader, förnyelsedatum och avtalsvillkor på ett och samma ställe. Utan detta kommer förnyelser plötsligt nära inpå, och du binds för ytterligare ett år innan du har hunnit utvärdera om du fortfarande behöver verktyget.
- Automatiserad introduktion och avslut: Tilldela och ta bort åtkomst till appar genom definierade arbetsflöden i stället för att leta igenom enskilda administratörspaneler. BetterCloud hanterar detta bra och låter dig utlösa åtkomständringar baserat på HR-händelser.
- Säkerhets- och efterlevnadsövervakning: Flagga applikationer som inte uppfyller organisationens säkerhetsstandarder eller som medarbetare har godkänt med överdrivna behörigheter. Det här är funktionen jag skulle prioritera om datastyrning är en viktig fråga för teamet.
Hitta rätt verktyg för din IT-miljö
Att förstå de olika typerna av programvara för IT-hantering är det första steget. Nästa steg är att hitta verktyg som tillgodoser teamets behov utan att skapa onödig komplexitet. Utforska vår guide till den bästa programvaran för hantering av IT-drift för att jämföra plattformar för övervakning, automatisering, incidenthantering och molndrift.